

Key Takeaways
Dilema do fluxo de caixa: Mesmo depois de uma grande conquista nas vendas, as preocupações com o fluxo de caixa e a estabilidade financeira podem ensombrar a alegria e a satisfação com o feito alcançado.
Lucro e ansiedade: As grandes transações trazem a euforia do lucro, mas também a ansiedade de garantir o sucesso a longo prazo e a saúde financeira do negócio.
Equilíbrio difícil: Desfrutar dos ganhos financeiros é complicado quando também é necessário manter uma visão abrangente da saúde financeira geral e da rentabilidade futura do negócio.
Conflito interior: A emoção de fechar um negócio lucrativo entra frequentemente em conflito com a pressão mental de gerir as implicações e os riscos associados.
Tristeza em dia de sol: Mesmo uma vitória financeira substancial pode parecer agridoce quando persistem preocupações subjacentes sobre a sustentabilidade e a estabilidade futura.
É difícil desfrutar plenamente da satisfação de realizar uma transação avultada e rentável quando, no fundo da sua mente, se pergunta:
“Isto é verdadeiro ou trata-se de fraude?”
Sobretudo porque os cibercriminosos estão a tornar-se cada vez mais hábeis a operar de forma furtiva, dificultando a deteção rápida das suas atividades fraudulentas.
Esta ameaça crescente exige vigilância, conhecimento e ação proativa—tudo isto passará a fazer parte do seu plano de combate à fraude assim que terminar esta publicação.
Vejamos de que formas os autores de fraude obtêm as informações de que precisam para se infiltrarem na sua empresa, bem como a forma de se antecipar às suas ações.
O que é a fraude nos pagamentos?
A fraude nos pagamentos refere-se a transações falsas ou ilegais em que alguém, geralmente um cibercriminoso, utiliza as informações de pagamento de outra pessoa para adquirir bens ou dinheiro.
A fraude nos pagamentos é um problema para todas as empresas, independentemente do setor. No entanto, as marcas de comércio eletrónico estão particularmente em risco—vejamos porquê e como isto acontece.
A situação da fraude nos pagamentos nas marcas de comércio eletrónico
As empresas de comércio eletrónico são especialmente vulneráveis à fraude, uma vez que processam diariamente um elevado volume de transações digitais.
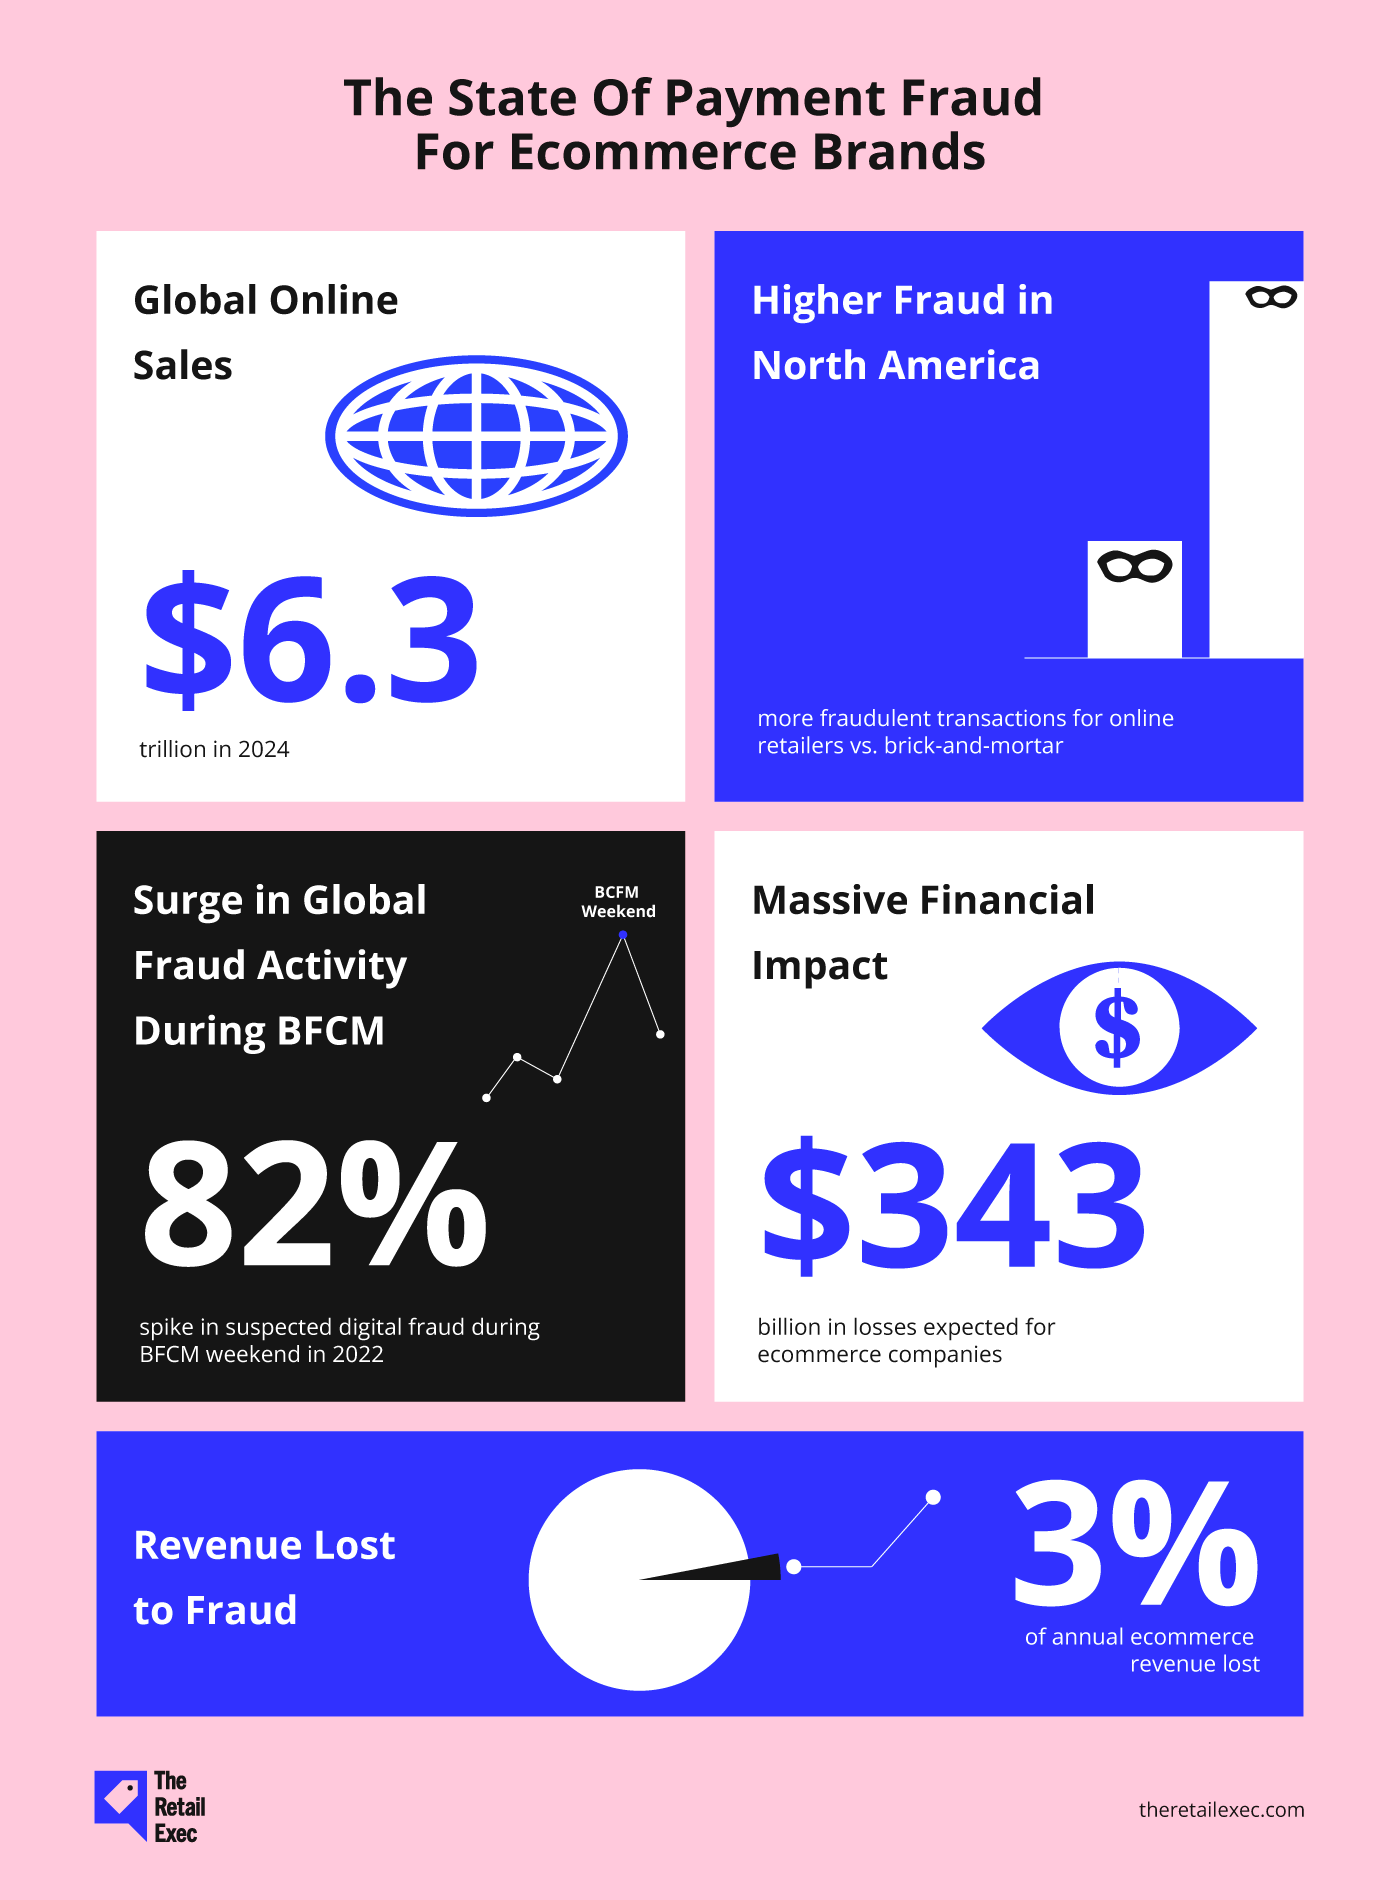
Estima-se que as compras online representem 6,3 biliões de dólares em todo o mundo em 2024, pelo que pode imaginar o quão lucrativo este alvo é aos olhos dos cibercriminosos.
É provavelmente por isso que, na América do Norte, a região com o maior valor de transações fraudulentas a nível mundial, os retalhistas online lidam com mais 40% de transações fraudulentas do que os retalhistas que operam principalmente em lojas físicas.
Os incidentes de fraude nos pagamentos tendem a atingir o pico durante a época de compras de Natal.
Em 2022, uma investigação revelou um preocupante aumento de 82% na atividade de fraude digital suspeita a nível mundial durante o fim de semana BFCM, em comparação com o resto do ano (o período de 1 de janeiro a 23 de novembro).
Quando confrontadas com este tipo de cibercrime, as perdas financeiras são inevitáveis.
Prevê-se que as empresas de comércio eletrónico em todo o mundo sofram uma perda acumulada de $343 mil milhões devido à fraude.
Os comerciantes estimam que 3% das receitas do comércio eletrónico se perdem anualmente devido à fraude, e uma percentagem semelhante das encomendas também acaba por ser fraudulenta.
Além da perda de receitas, a sua marca também pode sofrer uma perda de credibilidade e da confiança dos clientes. Isto afeta indiretamente a sua capacidade de aumentar as vendas e fazer crescer a base de clientes.
A suscetibilidade a atividades fraudulentas também pode fazer soar os alarmes junto dos organismos reguladores, o que pode levar a sanções se a sua empresa for considerada não conforme. Isto é especialmente importante para empresas que necessitam de serviços de contas comerciais de alto risco devido à classificação do seu setor.
Os números e as consequências parecem assustadores, eu sei…
Mas há muitas coisas que pode fazer para manter a sua empresa e os seus clientes em segurança.
Nesta publicação, partilharei consigo estratégias de prevenção da fraude nos pagamentos aprovadas pelo setor, para reforçar as suas medidas de segurança.
Mas primeiro, como acontece a fraude nos pagamentos?
Os autores de fraude têm muitas táticas na manga para cometer fraudes nos pagamentos.
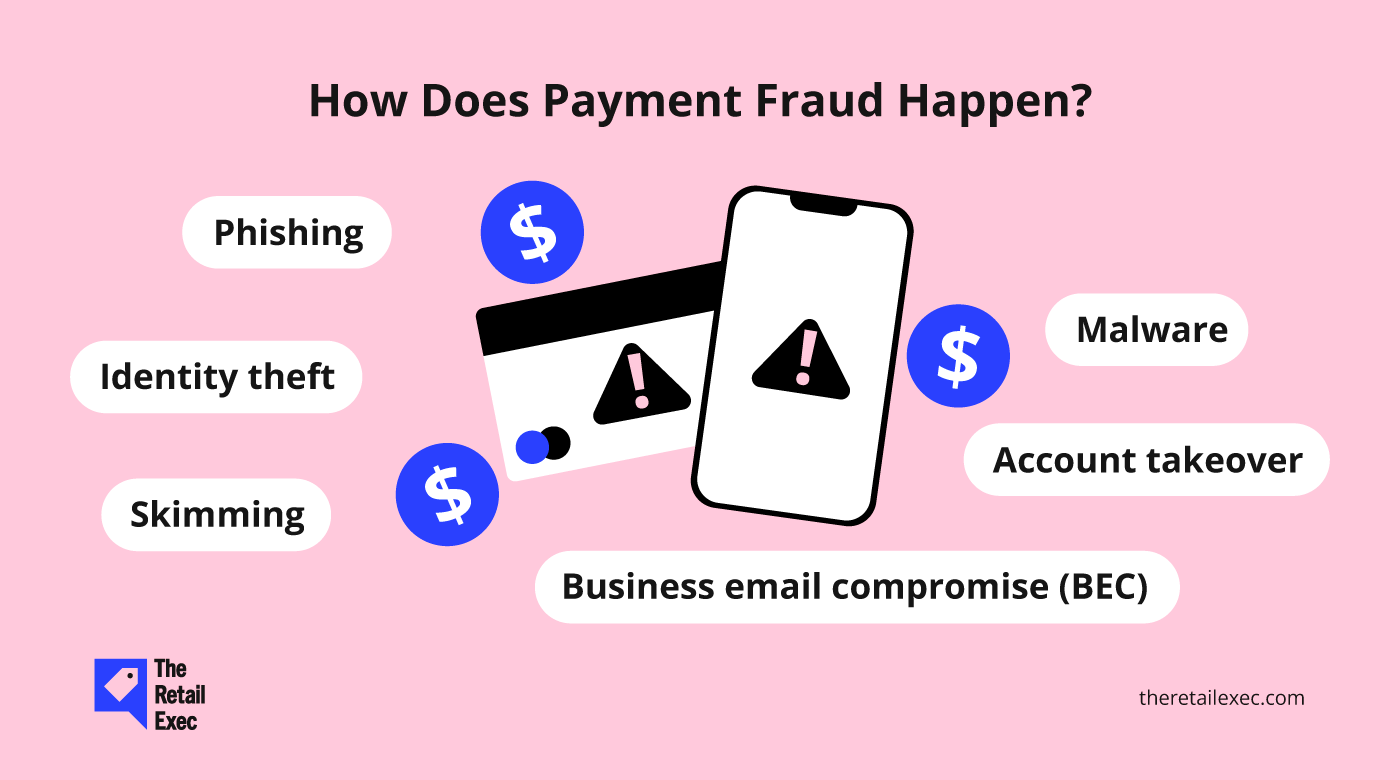
Eis algumas das formas mais comuns de obterem acesso às informações de pagamento dos seus clientes ou até à sua loja digital:
1. Phishing
O phishing utiliza iscos para recolher informações como dados de cartões de crédito e dados pessoais. Normalmente, é realizado através de correio eletrónico ou redes sociais.
Nas compras online, contudo, as plataformas de comércio eletrónico tornaram-se um íman para este tipo de ataques. Em 2023, estiveram envolvidas em 43,5% de todos os incidentes de phishing.
Só nos primeiros dez meses do ano, foram identificadas 6 232 882 páginas de phishing que se faziam passar por sites de compras populares, como a Amazon, o eBay, o Walmart, o AliExpress e o Mercado Livre.
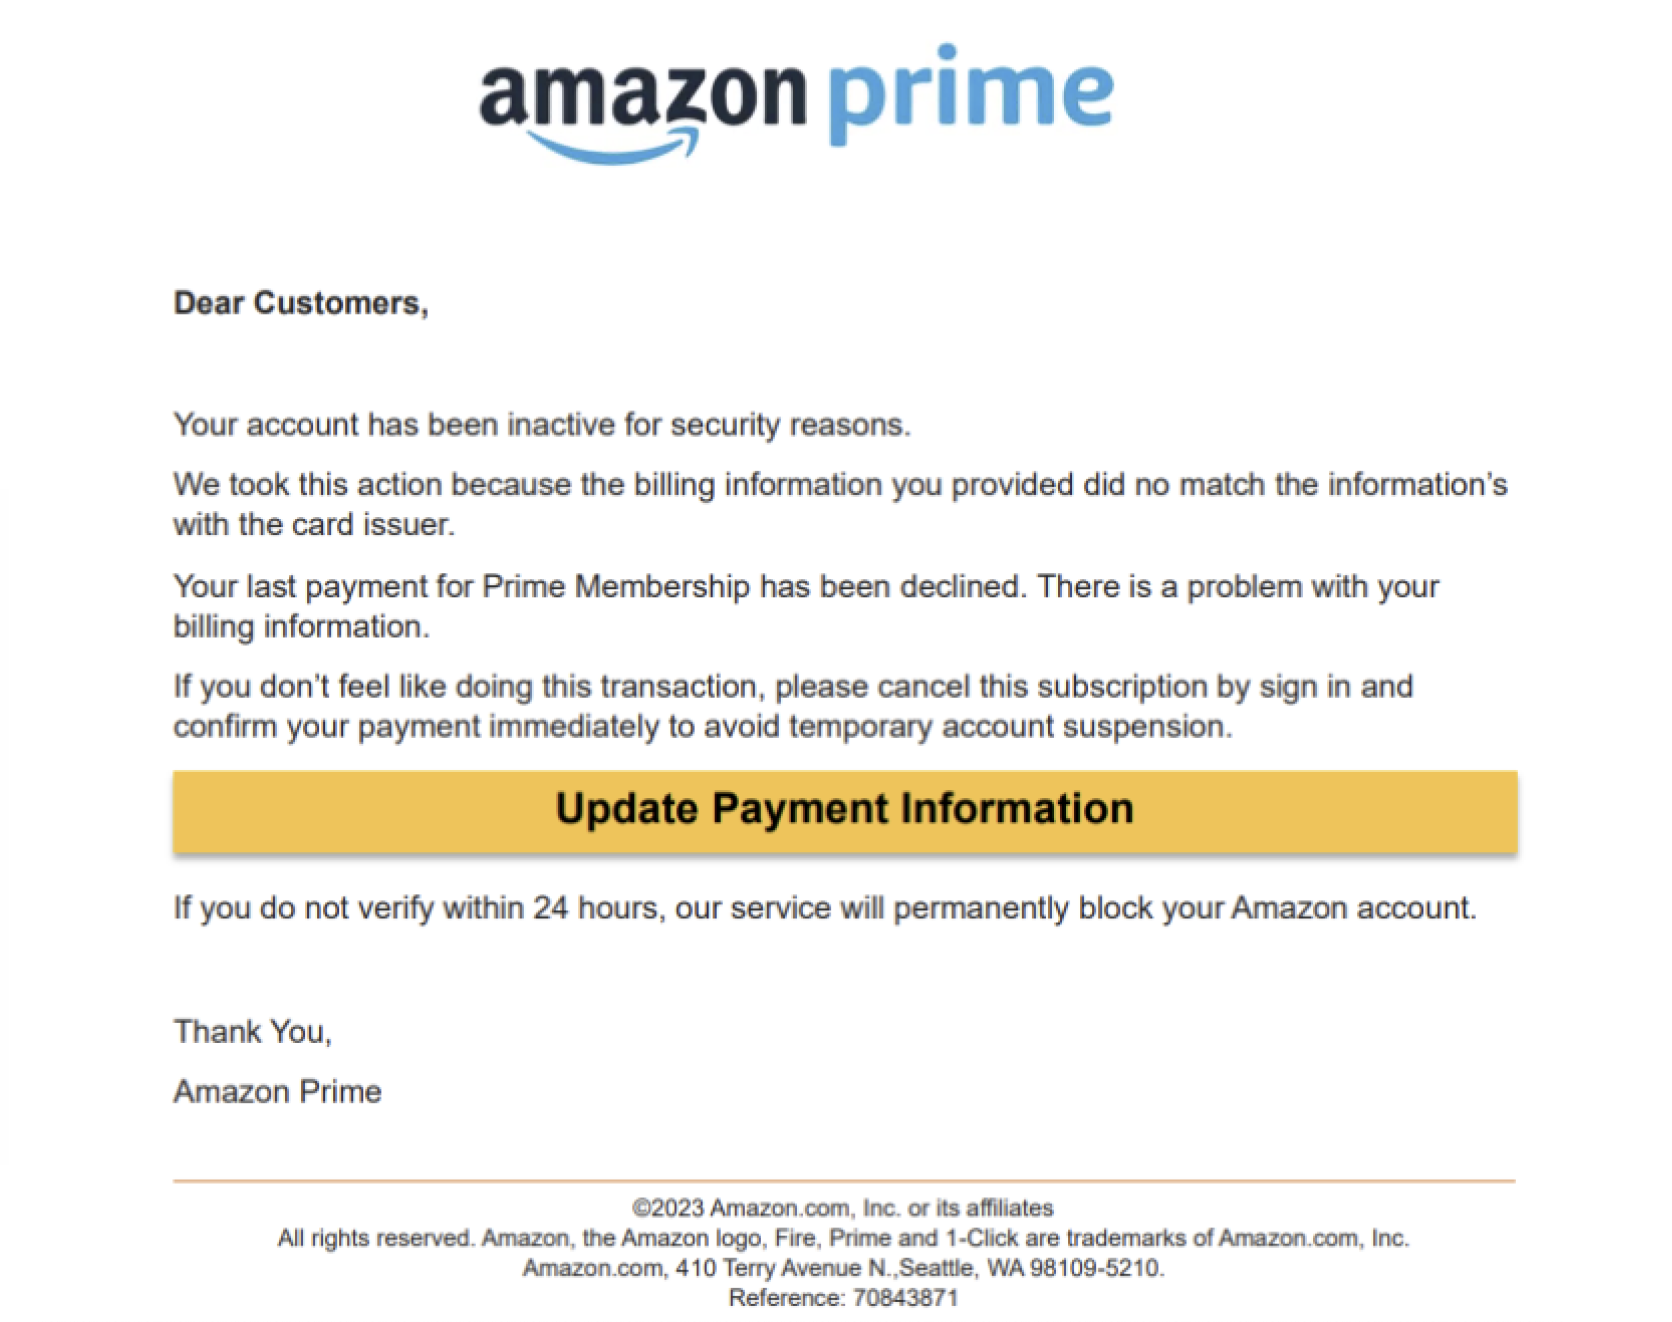
Eis um exemplo de um e-mail de phishing da “Amazon” que pede aos clientes para atualizarem os seus dados de pagamento:
E da “Shopify”, a tentar aceder à conta de um vendedor:
2. Clonagem
A clonagem envolve a instalação de dispositivos ilegais em terminais de pagamento ou no seu interior para capturar os dados do cartão de crédito ou débito e o PIN de um cliente.
Munido destas informações, o autor do crime pode produzir cartões contrafeitos ou levantar dinheiro numa caixa multibanco.
O facto de as empresas de comércio eletrónico não utilizarem terminais de pagamento não significa que estejam protegidas contra a clonagem.
No comércio online, esta prática assume a forma de clonagem eletrónica ou clonagem digital.
Os piratas informáticos introduzem código malicioso na página de uma loja online. Em seguida, capturam os dados do cartão de pagamento no momento em que os compradores submetem as suas informações à interface de pagamento.
Uma das ameaças mais significativas para as marcas de comércio eletrónico é o Magecart, ou os ataques do tipo clonagem web, que envolvem a injeção de código JavaScript malicioso nas páginas de pagamento de sites concebidos para roubar dados de cartões de crédito ou credenciais de clientes.
Embora alguns possam ter a falsa impressão de que os ataques Magecart não acontecem com tanta frequência, estão mais ativos do que nunca — e cada vez mais difíceis de detetar.
3. Software malicioso
Malware é uma abreviatura de “software malicioso”, utilizado por agentes mal-intencionados para aceder ou controlar o dispositivo de uma vítima sem que esta tenha conhecimento.
É utilizado para roubar informações pessoais e financeiras, bem como credenciais de início de sessão.
Os piratas informáticos também podem utilizar malware para aceder à sua loja digital e executar tarefas administrativas importantes, como alterar dados de produtos, roubar dados de clientes e transformar o seu site noutra coisa.
Have an account? Log In
4. Roubo de identidade
O roubo de identidade consiste em realizar transações ilegais utilizando as informações pessoais de alguém (como os dados do cartão de crédito, o nome e a morada) para cometer fraude.
Os autores de fraudes conseguem entrar através de vários métodos, como o phishing e o malware.
Pode envolver algo tão simples como efetuar compras fraudulentas ou algo mais elaborado, como obter um novo cartão de crédito ou um empréstimo.
Com 83% dos consumidores dispostos a partilhar os seus dados pessoais para obter experiências de cliente melhores, torna-se mais fácil para os autores de fraudes cometerem roubo de identidade e fazerem-se passar por pessoas legítimas na internet.
Utilizarão as informações roubadas para explorar a sua empresa de comércio eletrónico e ganhar dinheiro através de transações não autorizadas.
5. Compromisso do e-mail empresarial (BEC)
BEC combina tácticas de phishing e engenharia social para visar funcionários dentro de uma organização.
A FBI classificou-o como “um dos crimes online mais prejudiciais financeiramente.”
Normalmente, acontece da seguinte forma: um funcionário recebe um e-mail de um indivíduo fraudulento que afirma ser uma fonte de confiança (por exemplo, um gerente) e solicita informações sensíveis.
As PME de comércio eletrónico podem não se deparar frequentemente com esta situação — as empresas com departamentos isolados são alvos mais fáceis.
6. Apropriação de contas
A apropriação de contas ocorre quando um cibercriminoso acede a uma conta pertencente a um utilizador legítimo e assume o controlo da mesma para cometer fraude.
Em 2023, liderou a lista mundial de fraudes digitais, atingindo 7%. Os dados também mostram que normalmente resulta em fraude de pagamentos.
Estes hackers obtêm acesso a estas contas roubando palavras-passe ou nomes de utilizador, ou comprando-os na dark web. Em alguns casos, utilizam phishing para obter credenciais.
Estes métodos enganosos, por vezes utilizados em conjunto, prejudicam tanto os compradores online como os comerciantes.
Se não for detetada, a maior parte dos prejuízos da fraude recai sobre o comprador.
Mas quando este se apercebe, e é provável que isso aconteça, pode apresentar o problema à sua marca e solicitar uma compensação. Terá de suportar o custo e outras taxas.
Os tipos mais comuns de fraude de pagamentos a que deve estar atento no comércio eletrónico
Depois de obterem dados sensíveis, os indivíduos fraudulentos podem cometer vários tipos de fraude no comércio eletrónico.
Eis os mais comuns:
Fraude com cartões de crédito ou débito
A fraude com cartões de crédito ou débito ocorre quando uma pessoa não autorizada utiliza os dados de pagamento de outra pessoa para efetuar uma compra ou levantar dinheiro.
Um dos problemas mais comuns no comércio eletrónico é a fraude com cartão não presente, uma vez que os compradores apenas precisam de introduzir os dados do cartão de crédito para concluir a compra.
Fraude por triangulação
A fraude por triangulação ocorre quando um cliente compra um produto num mercado online, como a Amazon, e recebe um artigo obtido de outro comerciante utilizando dados de pagamento roubados.
Por outras palavras: o fraudador atua como um intermediário secreto. A pessoa cujos dados foram roubados pode apresentar uma denúncia e solicitar um reembolso à loja original.
Fraude por estorno
A fraude por estorno ocorre quando um comprador — não necessariamente um hacker profissional — compra um artigo e contesta a compra sem o devolver ou devolvendo-o depois de o utilizar.
Também é chamada de fraude amigável e foi considerada a maior ameaça durante a época festiva de 2023.
Na verdade, estima-se que custe às empresas cerca de 40 mil milhões de dólares por ano.
Lembro-me de um caso particularmente difícil em que recebemos uma encomenda que parecia perfeitamente normal.
O pagamento foi processado sem qualquer problema, mas algumas semanas mais tarde fomos confrontados com um estorno.
O comprador afirmou que nunca tinha efetuado a compra e ficámos a lidar com a perda financeira.
Fraude com BNPL
Fraude de compre agora, pague depois (BNPL) ocorre quando um fraudador se regista numa plataforma BNPL utilizando informações roubadas ou fabricadas para efetuar compras sem qualquer intenção de pagar.
Como a maioria das plataformas BNPL não exige pagamentos antecipados, os fraudadores podem efetuar quantas compras quiserem.
Quando a BNPL vem cobrar, já abandonaram a plataforma. No caso de informações roubadas, os fornecedores têm de pagar taxas de estorno.
Por vezes, os consumidores também tiram partido dos esquemas BNPL, sabendo que os fornecedores não têm capacidade para os contactar e cobrar os valores em dívida.
Pode não prejudicar financeiramente a sua marca, mas os compradores afetados poderão passar a ver a sua empresa de forma diferente.
Os esquemas de compre agora, pague depois (BNPL) são particularmente vulneráveis, dada a frequência e a escala crescentes das violações de dados que comprometem os dados dos consumidores (incluindo informações de cartões), bem como a sua utilização generalizada
Fraude e abuso de reembolsos
Fraude de reembolso ocorre quando um comprador ou um grupo de pessoas solicita um reembolso ou uma compensação por um produto que nunca comprou ou devolveu.
Distingue-se do abuso de reembolso, em que um comprador que efetivamente comprou um produto solicita um reembolso sem intenção de devolver o artigo ou devolvendo-o depois de o utilizar.
Fraude com cartões-presente
Fraude com cartões-presente ocorre quando os fraudadores compram um cartão-presente utilizando informações de cartões roubadas, com o objetivo de o trocar por dinheiro ou mercadoria.
Uma técnica mais sofisticada envolve piratear uma plataforma de comércio eletrónico e gerar novos cartões-presente.
Fraude de teste de cartões
Fraude de teste de cartões ocorre quando agentes mal-intencionados obtêm vários números de cartões de crédito roubados e, em seguida, efetuam compras em retalhistas online para verificar quais cartões ainda estão ativos.
O nosso sítio Web foi alvo de inúmeras encomendas fraudulentas durante tentativas de teste de cartões, o que constituiu um desafio significativo para a nossa loja.
Tratava-se sempre de transações de baixo valor, nas quais os fraudadores testam cartões de crédito roubados para verificar se o cartão ainda está ativo e pode ser utilizado em compras de maior valor ou vendido no mercado negro.
Como proteger a sua marca contra a fraude de pagamentos no comércio eletrónico
Como referi anteriormente: o setor das compras online está a crescer rapidamente — e isso é uma boa notícia para a sua empresa!
Mas este crescimento implica a necessidade de reforçar a segurança, uma vez que também cria uma superfície de ataque maior para os cibercriminosos.
Se concorda com os muitos comerciantes online (75%) que decidiram aumentar os seus orçamentos de prevenção de fraude em 2023, atribuir os seus fundos à melhoria de processos empresariais, como o processamento de pagamentos, pode ser uma decisão vantajosa.
Conheça estas estratégias abaixo:
Escolha o processador de pagamentos adequado
Os processadores de pagamentos podem tornar-se uma porta de entrada para a fraude se não escolher um fornecedor de confiança.
Os fraudadores podem facilmente capturar dados sensíveis dos clientes, como números de cartões de crédito ou débito, durante as transações, quando estas não são seguras.
Analise a segurança e a fiabilidade do seu processador atual para verificar até que ponto se adequa à finalidade. Se não estiver à altura da tarefa, encare isso como um sinal para mudar para uma opção melhor.
Ao fazê-lo, selecione um que seja compatível com a norma (Norma de Segurança de Dados da Indústria de Cartões de Pagamento) PCI DSS, o que significa que o processador implementa protocolos de segurança rigorosos, como encriptação de ponta a ponta e tokenização, para proteger informações de pagamento sensíveis.
Fornecedores de confiança, como a Stax Pay e a Helcim, têm o nível 1 de conformidade PCI, o nível mais elevado.
A Helcim, por exemplo, utiliza encriptação AES-256 para todos os dados sensíveis dos comerciantes e titulares de cartões, como nomes, números de cartão e datas de validade, de modo a cumprir a conformidade PCI.
Além disso:
Não armazenamos CVV, PIN, EMV ou dados da banda magnética.
Todos os dados em trânsito são encriptados e a sua integridade é mantida com TLSv1.2 e cifras robustas, excluindo dos nossos sistemas as versões desatualizadas SSLv3, TLSv1.0 e TLSv1.1.
Selecione a opção que melhor se adapta às suas necessidades.
Segundo Popkey, fazê-lo “facilita a tarefa dos proprietários de empresas, permitindo-lhes concentrarem-se na gestão do negócio sem terem de assumir auditorias, testes e inspeções rigorosos”.
Eis as nossas recomendações:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Utilize métodos de pagamento seguros
O processo de transferência de fundos para pagamentos de comércio eletrónico varia — e estas diferenças determinam o seu nível de segurança.
Estes sistemas de pagamento destacam-se:
- Cartões com chip EMV (Europay, Mastercard e Visa), presentes nos cartões de débito, crédito e pré-pagos. Cada compra gera um código especial de utilização única, impedindo que os autores de fraude utilizem as informações do cartão de crédito.
- Carteiras digitais. As chaves de encriptação são únicas e exclusivas de cada utilizador. Mesmo que alguém roube o seu smartphone, não conseguirá utilizar a sua carteira digital.
- Transferências bancárias/ACH. Depois de ordenada uma transferência, raramente é possível revertê-la. Para as marcas de comércio eletrónico, ter uma conta de comerciante oferece mais vantagens do que uma conta bancária normal.
Também é útil acompanhar atentamente as soluções orientadas para o futuro.
Branden Korf, da EbizCharge, refere que a introdução da “autenticação biométrica acrescentou uma segunda camada, dificultando a tarefa dos autores de fraude que tentam fazer-se passar por utilizadores legítimos, uma vez que os dados biométricos são únicos para cada indivíduo.”
Os pagamentos biométricos acrescentam segurança adicional ao processamento de pagamentos móveis para os consumidores de comércio eletrónico. Trata-se também de uma tecnologia relativamente recente.
Em 2024, a Wink é a única plataforma de identidade e pagamentos biométricos.
O CEO Deepak Jain explica como esta plataforma ajuda as empresas de comércio eletrónico a combater a fraude:
Desenvolvemos um sistema de autenticação de três fatores que combina dados biométricos, como o reconhecimento facial e de voz, com métodos tradicionais, como os tokens.
A autenticação baseada em características humanas é superior porque depende de características únicas e imutáveis, difíceis de replicar por parte dos autores de fraude.
Implemente medidas de autenticação robustas, mas convenientes
As medidas de autenticação referem-se a qualquer abordagem que utilize para confirmar que o seu cliente e a respetiva transação são genuínos.
Se está a perguntar-se em que momentos do percurso do cliente deve implementar estas medidas, Christine Ferrusi Ross, da Akamai, partilha um bom conselho:
Comece por compreender como as proteções de segurança serão implementadas ao longo do percurso do utilizador no seu site ou aplicação de comércio eletrónico.
Isto garante que consegue identificar quaisquer falhas no seu processo, especialmente porque a fraude ocorre atualmente ao longo de todo o percurso do cliente.
Mas, se procura áreas-chave nas quais se deve concentrar, Maanas Godugunur, diretor sénior de fraude e identidade da LexisNexis Risk Solutions, salienta: “A maioria das perdas por fraude ocorre aquando da criação de novas contas, mas é na fase dos pagamentos que ocorrem mais ataques.”
É por isso que é essencial incentivar os clientes a criar palavras-passe únicas.
Também pode implementar medidas de autenticação multifator (MFA), como uma aplicação de autenticação e palavras-passe de utilização única (OTP).
Mas tenha cuidado para não exagerar, pois isso pode complicar o percurso do cliente. O seu objetivo é tornar a experiência de compra simples e sem obstáculos para os seus clientes.
Imagine exigir que alguém se autentique no início de sessão, utilize depois a autenticação multifator com um código de utilização única e volte a autenticar-se no momento do pagamento. Isso pode frustrar alguns utilizadores e levá-los a abandonar os carrinhos.
Mas, se uma solução de segurança oferecer deteções e medidas de mitigação robustas quando um utilizador inicia sessão, para provar se é ou não o titular da conta, os passos adicionais podem ser eliminados para os utilizadores de confiança.
De acordo com 43% dos comerciantes inquiridos num estudo de 2024, a 2FA (uma forma de MFA que envolve dois passos) deverá ser suficiente.
Consideram-na a medida antifraude mais eficaz, com a taxa mais baixa de falhas de pagamento.
Monitorize regularmente as contas e as transações
Tenha isto como lembrete:
Existem vulnerabilidades nos seus sistemas até que a sua empresa as descubra. O que se espera é que a sua equipa encontre quaisquer vulnerabilidades antes dos atacantes.
Manter uma vigilância apertada sobre as contas e as transações dos clientes pode ajudá-lo precisamente nisso.
Considere, por exemplo, a apropriação de contas. Está a tornar-se rapidamente uma tática de eleição para os cibercriminosos, com os incidentes a aumentarem 354% num ano.
Para fazer face a esta ameaça crescente, é necessário identificar e colmatar as lacunas na sua segurança.
Uma abordagem consiste em estabelecer parcerias com plataformas de cibersegurança, como a Akamai, que ajuda as empresas, incluindo as marcas de comércio eletrónico, a proteger as contas dos utilizadores ao longo de todo o seu ciclo de vida.
Tal inclui detetar tentativas de apropriação de contas, fraude de múltiplas contas e outros tipos de utilização abusiva de contas.
Quanto à gestão de encomendas de alto risco, a marca de comércio eletrónico GroomsDay não depende apenas das suas medidas antifraude.
O sócio-gerente Chris Bajda explica como a marca vai mais longe: “Ligamos ao cliente para confirmar as encomendas antes de as enviar.”
Outra forma de a marca monitorizar as suas transações consiste em acompanhar de perto as taxas de estorno da GroomsDay.
Taxas de estorno mais elevadas podem significar insatisfação dos clientes, mas também podem resultar de fraude em pagamentos online.
Se monitorizar esta situação de perto, poderá identificar a causa.
Em qualquer caso, é necessário melhorar as descrições dos produtos e ser transparente relativamente às operações da sua empresa, para poder proteger o seu negócio contra reclamações ilegítimas e irrazoáveis.
No comércio eletrónico B2B, os sistemas manuais e isolados podem deixar as empresas totalmente expostas a riscos como a “faturação fictícia”—um tipo de fraude em que empresas em dificuldades emitem faturas relativas a bens ou serviços que nunca foram entregues.
Funciona de forma semelhante à fraude por transferência bancária. Em vez de enviarem faturas, emitem pedidos de transferência bancária.
A monitorização das transações exige automatização para combater estas táticas de fraude em pagamentos.
Os processos de verificação automatizados fazem a correspondência sistemática entre as faturas, as ordens de compra, os comprovativos de entrega e outros documentos relevantes, garantindo que apenas as faturas legítimas são aprovadas para pagamento.
Utilize software de deteção de fraude
A melhor prevenção é a deteção, por isso considere implementar medidas de proteção adicionais.
Combine o seu processador de pagamentos e medidas de autenticação forte com software de deteção de fraude para cobrir todas as possibilidades.
Investimentos inteligentes em soluções diversificadas compensam: as organizações que adotam uma postura mais robusta contra a fraude ao longo das várias etapas da jornada do cliente registam perdas inferiores relacionadas com a fraude.
Eliot Vancil, CEO da empresa de entrega de gasóleo Fuel Logic LLC, afirma que esta medida os ajuda a manter-se atentos a esquemas de usurpação de identidade e a ataques de preenchimento de credenciais:
Utilizamos ferramentas avançadas de deteção de fraude que analisam os padrões das transações, bem como verificações de segurança regulares, para manter estas ameaças afastadas.
Este método proativo ajuda-nos a identificar falhas nas nossas defesas antes que possam ser utilizadas contra nós.
Ao contrário das medidas de autenticação, estas tecnologias funcionam em segundo plano, monitorizando a forma como os clientes interagem com a sua empresa e detetando quaisquer anomalias sem perturbar a sua experiência.
À medida que mais consumidores criam contas online com informações de pagamento armazenadas, estas contas tornam-se alvos valiosos para os fraudadores.
Os cibercriminosos estão a utilizar métodos cada vez mais sofisticados para obter acesso não autorizado às contas dos clientes, frequentemente através de esquemas de phishing ou da exploração de palavras-passe fracas.
Combinamos a velocidade e o reconhecimento de padrões da IA com a experiência humana para avaliar casos complexos e adaptar-nos rapidamente a novas táticas de fraude.
Esta estratégia equilibrada permite-nos tirar partido do poder da IA, mantendo simultaneamente a flexibilidade e a compreensão contextual que só os analistas humanos podem proporcionar.
Segundo Rafael Lourenco, os sistemas de deteção de fraude, como o ClearSale, estão bem preparados para lidar com as táticas avançadas dos cibercriminosos e proteger as contas dos clientes.
Eis as nossas principais recomendações:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Forme os colaboradores e os clientes
A sua atitude proativa não deve centrar-se apenas nos seus processos e plataformas; deve também abranger as pessoas.
Em primeiro lugar, os seus colaboradores.
Kate Hill, da Kate Hill Flowers, uma empresa de design floral e entrega de flores, afirma que investir na formação contínua dos colaboradores sobre ameaças emergentes é uma das estratégias mais eficazes para combater a fraude.
Sugere o seguinte:
Atualize regularmente a sua equipa sobre potenciais burlas e as tecnologias mais recentes de deteção de fraude.
Incentive a comunicação aberta sobre questões de segurança na sua organização.
Também é útil ensinar-lhes como podem ser as atividades suspeitas.
No que diz respeito ao phishing, por exemplo, os seguintes indicadores de fraude podem servir de alerta:
- Várias encomendas utilizando cartões de crédito diferentes
- Percursos de compra invulgares
- Morada de entrega incompatível
- Anomalias nos dados (por exemplo: um comprador com um endereço IP espanhol que efetua uma compra utilizando um cartão de crédito dos EUA)
- Transações rápidas e consecutivas ou encomendas em massa repentinas
Dica profissional:
O conhecimento destas informações deve abranger toda a empresa, mas o acesso a dados sensíveis não deve ser generalizado. Restrinja o acesso a informações sensíveis apenas às pessoas que necessitam delas, de modo a reduzir o risco de fraude interna.
Em seguida, os seus clientes.
Karen Cheng, da Journaling Supplies, uma empresa de venda online e grossista de artigos de papelaria, partilha:
Descobrimos que educar os clientes sobre práticas de pagamento seguras e manter uma postura de segurança transparente cria confiança e reforça a proteção global.
Para isso, pode fornecer regularmente dicas de segurança através de boletins informativos por e-mail e publicações no blogue.
Já que falamos de e-mails, pode proteger ainda mais os clientes:
Indicar claramente que tipos de emails enviará.
Esclarecer o que os seus utilizadores podem esperar da sua empresa ajudará a dar aos seus clientes a confiança necessária para reconhecer claramente determinados emails como spam ou tentativas de phishing.
Uma comunicação clara e aberta com os seus clientes ajudará a protegê-los contra burlas, o que, por sua vez, permitirá à sua empresa poupar em taxas de estorno e pagamentos fraudulentos.
Colabore com outras empresas
As empresas de comércio eletrónico também podem obter uma vantagem ao partilhar informações sobre ameaças e ao trabalhar de forma colaborativa.
Como salienta Lee Clark, responsável pela produção de informações sobre ciberameaças no Centro de Partilha e Análise de Informações do Retalho e Hotelaria (RH-ISAC):
Os burlões comunicam entre si para partilhar informações, pelo que as empresas que combatem a fraude também precisam de colaborar.
As marcas de comércio eletrónico podem competir no mercado, mas, no combate à fraude, estamos todos no mesmo barco.
Organizações sem fins lucrativos como a RH-ISAC coordenam a partilha de informações entre empresas para combater a fraude e a cibercriminalidade em todo o setor.
Também pode aderir a fóruns, prestar apoio a investigações de fraude e participar em conferências online relacionadas com o comércio a retalho, como a Ecom World.
Mantenha-se atualizado sobre as medidas de segurança
Os ataques de fraude nos pagamentos do comércio eletrónico evoluem. As suas medidas de segurança também devem evoluir. É responsabilidade da sua empresa manter-se informada.
A defesa contra estas ameaças exige aprendizagem contínua e compreensão das tendências de fraude.
Além disso, não podemos falar sobre prevenção moderna da fraude sem mencionar a IA.
Atualmente, a IA faz um bom trabalho a analisar dados de transações, o comportamento dos clientes e informações externas para criar uma referência da atividade normal dos utilizadores. É assim que ajuda a sinalizar ações fraudulentas.
Mas ainda está numa fase inicial.
Ferrusi Ross partilha: “Os fornecedores de soluções de segurança estão a experimentar outras formas de utilizar a IA, por isso, espere ver mais aplicações da IA na proteção contra a fraude nos pagamentos.”
Embora a IA não seja perfeita — a sua eficácia depende dos dados com que é treinada —, é uma tecnologia que vale a pena acompanhar à medida que continua a desenvolver-se e a melhorar as estratégias de prevenção da fraude.
Fraude nos pagamentos online: considerações finais
A fraude nos pagamentos do comércio eletrónico é, de certa forma, um custo de fazer negócio. Mas isso não significa que deva aceitar a situação passivamente.
Os custos da fraude nos pagamentos são demasiado prejudiciais, pelo que precisa de a impedir tanto quanto possível.
Mantenha-se vigilante implementando as ferramentas adequadas, formando a sua equipa e mantendo-se atualizado sobre as suas medidas de segurança.
Termino com mais alguns recursos sobre como tornar os seus processos de pagamento à prova de fraude.
Sobre o processamento de pagamentos no comércio eletrónico:
- Processamento de pagamentos de comércio eletrónico: as melhores ferramentas e estratégias para o sucesso
- 14 dicas de especialistas sobre processamento de pagamentos de comércio eletrónico para marcas de comércio eletrónico experientes
Sobre o processamento de pagamentos com cartão de crédito:
- 20 melhores soluções de processamento de cartões de crédito para comércio eletrónico
- Autorização vs. autenticação de cartões de crédito: qual é a diferença?
- Como configurar a autorização de cartões de crédito para a sua empresa: boas práticas
Sobre o processamento de pagamentos móveis
- 15 tipos de pagamentos móveis para a sua loja online (+ vantagens e ferramentas)
- 19 melhores soluções de pagamentos móveis, analisadas e comparadas
Sobre o processamento de pagamentos por subscrição:
Boa leitura e mantenha-se afastado de autores de fraudes!
Acompanhar as tendências do comércio eletrónico não é fácil. Subscreva a nossa newsletter com os mais recentes conhecimentos para gestores de comércio eletrónico para poupar horas a pesquisar tendências do setor por conta própria.
Perguntas frequentes sobre fraude em pagamentos
A fraude em pagamentos é um problema significativo para qualquer empresa de comércio eletrónico, pelo que não há dúvida de que ainda tem algumas perguntas.
As respostas podem estar aqui:
Como posso saber se um e-mail é uma tentativa de phishing?
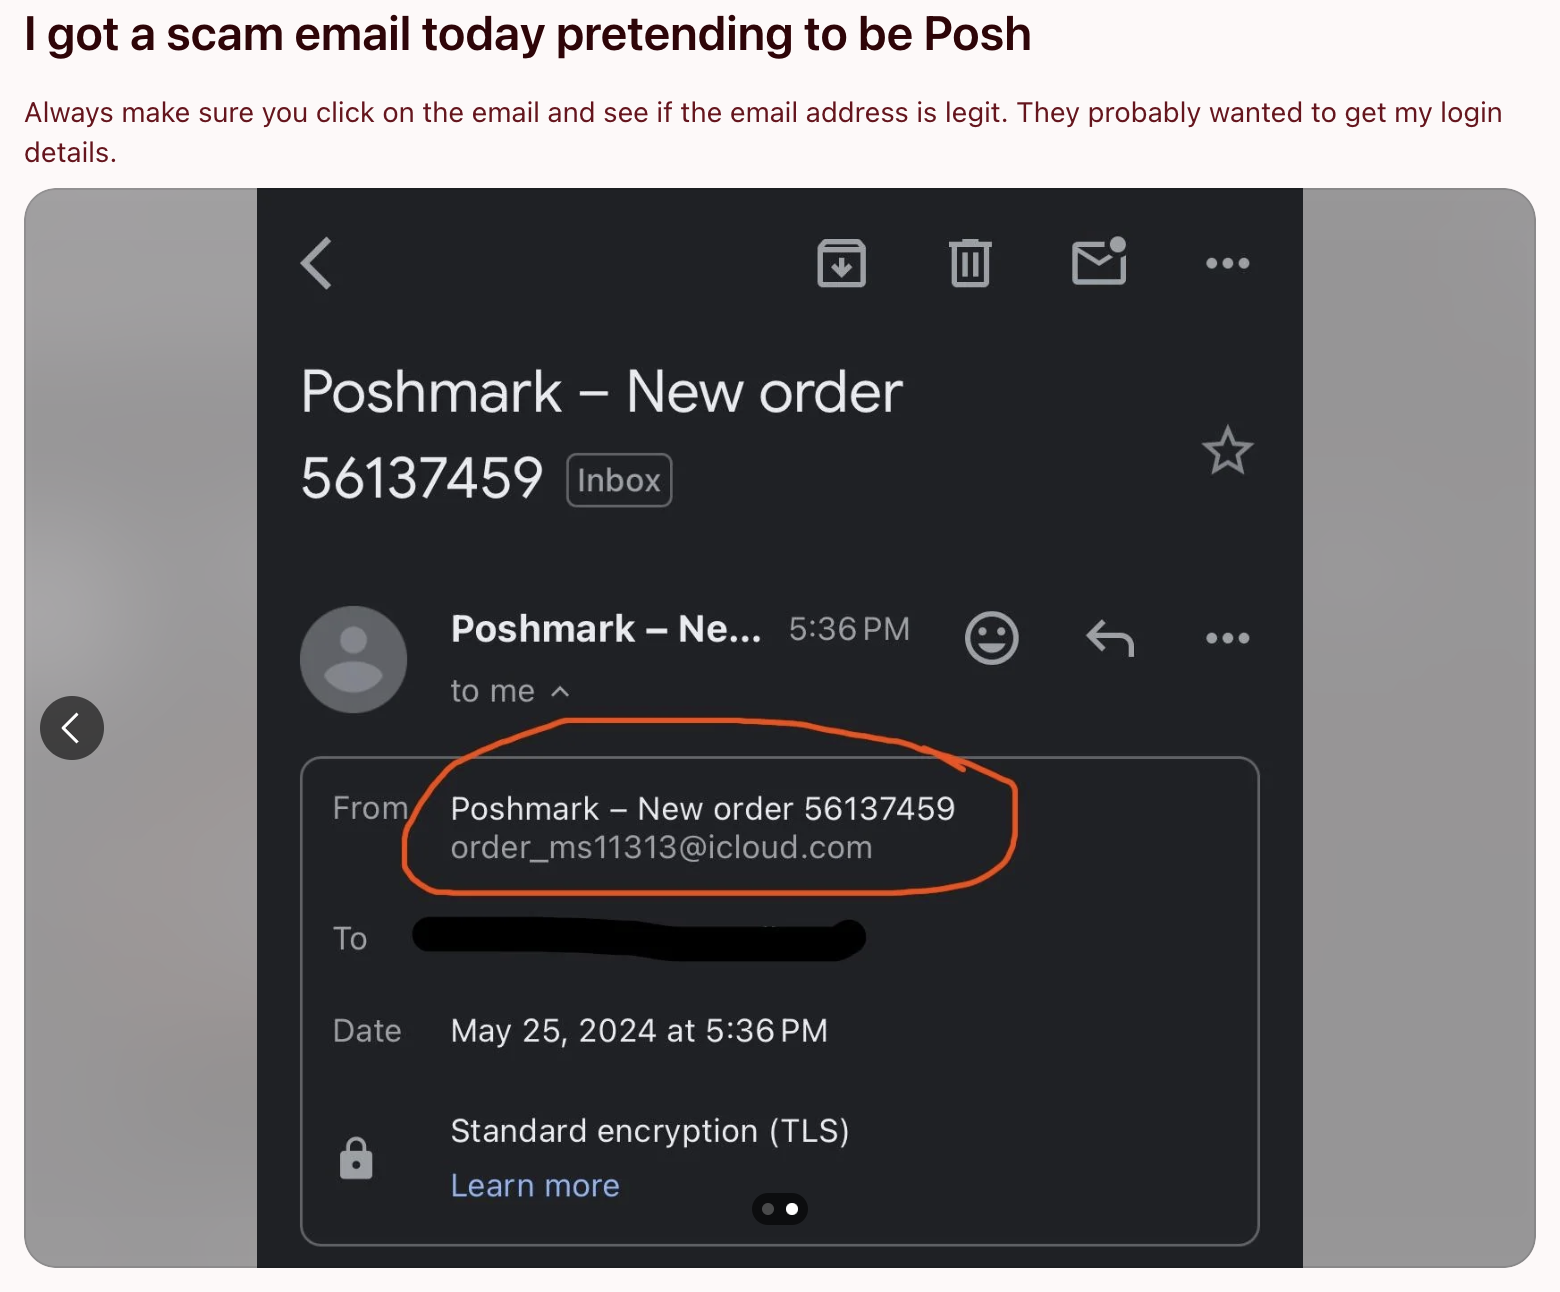
Eis alguns dos sinais de alerta que apontam para uma tentativa de phishing:
- Endereço do remetente suspeito
- Erros ortográficos e gramaticais
- Estrutura confusa do e-mail
- Linhas de assunto que transmitem uma falsa urgência
- Saudações genéricas
Eis também um bom exemplo:
Que medidas devo tomar se suspeitar de transações fraudulentas na minha loja de comércio eletrónico?
As dicas acima devem orientar a sua empresa para longe de práticas enganosas. Mas, se ainda assim se deparar com transações fraudulentas, deve agir rapidamente.
John Gilda, responsável pela conformidade de pagamentos na Vixio e antigo regulador da Autoridade de Conduta Financeira (FCA), deixa uma recomendação:
“Uma marca de comércio eletrónico deve agir rapidamente para comunicar a situação às autoridades competentes, informar os clientes afetados e preservar as provas para eventuais processos judiciais.
Depois de o problema estar resolvido e de ter sido comunicado às partes relevantes, os passos seguintes consistem em documentar cuidadosamente a resposta ao incidente e ajustar as medidas preventivas em conformidade.”
Que medidas podem as pequenas empresas tomar para se protegerem contra a fraude em pagamentos?
Escolher o melhor processador de pagamentos e software de deteção de fraude pode tratar de grande parte do trabalho por si. Mas, compreensivelmente, estes recursos podem ser bastante dispendiosos para empresas que operam com um orçamento reduzido.
Tire partido das capacidades integradas da sua plataforma de comércio eletrónico. Shopify, por exemplo, tem o seu próprio sistema de deteção de fraude configurado.
Também pode limitar inicialmente os seus métodos de pagamento e formar regularmente os seus funcionários para reconhecerem sinais de fraude.