Key Takeaways
Os smartphones são parte integrante da economia atual, com os sistemas de pagamento móvel a gerarem 7,39 biliões de dólares em 2023, o que realça o seu papel significativo nas transações financeiras globais.
Os métodos de pagamento modernos incluem aproximações, leituras e passagens, tornando os pagamentos sem contacto a nova norma e simplificando as transações, desde vendedores ambulantes a subscrições.
À medida que gastar se torna mais fácil, o risco de perdas financeiras aumenta, especialmente devido às preocupações relacionadas com a segurança dos pagamentos móveis.
Confiar aos nossos telemóveis informações sensíveis exige uma proteção robusta, uma vez que as vulnerabilidades da segurança móvel criam oportunidades para atividades fraudulentas dispendiosas.
Comprei creme para o rosto, uma encomenda de flores frescas, a minha medicação para as alergias e uns auriculares, tudo através de pagamentos móveis, só na última semana.
Aquele bloco retangular nas mãos de toda a gente — o smartphone moderno — está a impulsionar economias inteiras — o volume de transações dos sistemas de pagamento móvel atingiu 7,39 biliões de dólares em 2023. (É dinheiro suficiente para curar os problemas de sinusite do mundo… para sempre.)
Desde vendedores de rua a subscrições de produtos para o cuidado da pele, está agora disponível uma enorme variedade de métodos de pagamento. É possível comprar praticamente tudo com um toque, uma leitura ou um gesto de passagem, tornando os pagamentos sem contacto a nova norma.
Mas quanto mais fácil é gastar dinheiro, mais fácil também é perdê-lo — especialmente se a segurança dos seus pagamentos móveis não for verdadeiramente sólida.
E isso leva-nos à parte menos divertida, mas realmente importante:
Porque é que a segurança dos pagamentos móveis é realmente importante
Confiamos aos nossos telemóveis tudo — fotografias, palavras-passe, contas bancárias, encomendas de supermercado feitas à noite. Mas confiar sem proteção é uma falha de segurança à espera de acontecer.
O ecossistema de atividades fraudulentas é vasto e dispendioso.
A fraude nos pagamentos móveis já é uma indústria de milhares de milhões de dólares (para os criminosos). E, à medida que mais pessoas abandonam o dinheiro e os cartões, os riscos aumentam:
- Um único esquema de phishing pode eliminar as poupanças de alguém.
- Uma atualização comprometida de uma aplicação, após uma das muitas violações de dados empresariais, pode expor milhões de utilizadores.
- Um processo de pagamento comprometido pode destruir a reputação de uma marca inteira de um dia para o outro.
Os pagamentos móveis são convenientes. Mas, se não forem seguros, constituem um risco — tanto para a pessoa que faz o pagamento como para a empresa que o recebe.
Por isso, vamos falar sobre aquilo que está realmente a ameaçar o seu dinheiro neste momento.
5 ameaças à segurança móvel que não pode ignorar
Se o seu telemóvel é agora a sua carteira, então a segurança móvel é a sua fechadura. E há muitas pessoas a tentar arrombá-la.
Eis cinco riscos reais de segurança que colocam os pagamentos móveis — e a confiança dos seus clientes — em perigo.
1. Phishing, vishing e smishing
Comecemos pelos clássicos: mensagens falsas que induzem as pessoas a fornecer informações de pagamento para obter acesso não autorizado às suas contas.
- Phishing. São emails suspeitos que fingem ser legítimos (como o seu banco, o PayPal ou aquela marca a que realmente comprou algo na semana passada).
- Vishing. O phishing tem um primo que responde — o phishing por voz. Ocorre quando os burlões telefonam, fingindo falar em nome do seu banco, da sua aplicação de pagamentos ou até das autoridades. Criam um sentimento de urgência (“A sua conta foi comprometida!” ou “Há atividade suspeita no seu cartão”) e convencem-no a dizer códigos de utilização única ou a dar-lhes acesso à sua conta.
- Smishing. A mesma ideia do phishing, mas através de SMS ou aplicações de mensagens.
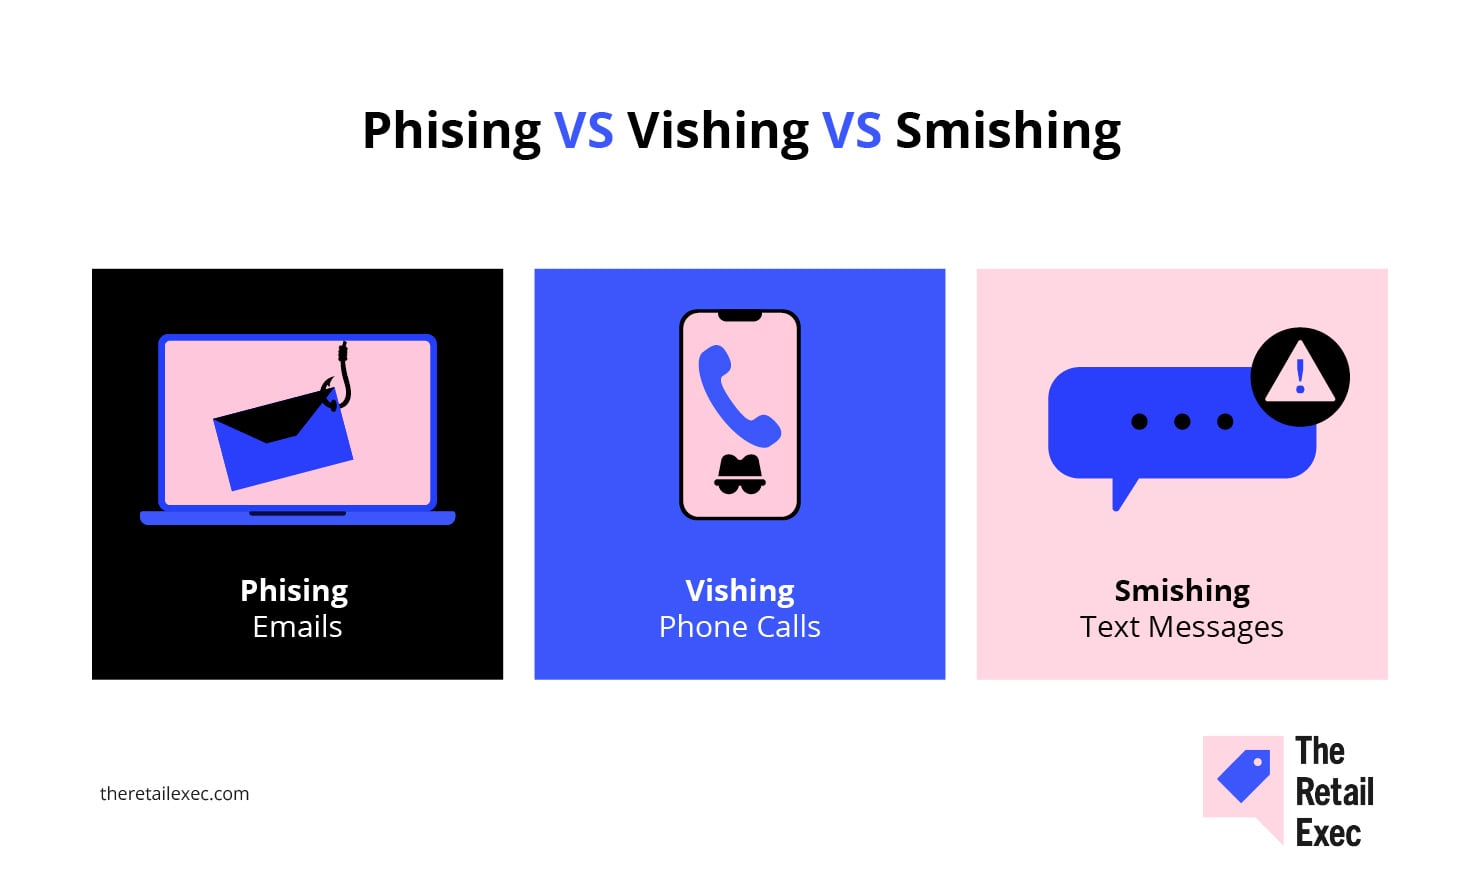
De acordo com a CSO Online, 80% dos incidentes de segurança têm origem em ataques de phishing, com um custo de 17 700 dólares por minuto.
Estes esquemas incluem normalmente uma linguagem urgente (“O seu pagamento falhou!”) e uma ligação para uma página semelhante à original, onde os utilizadores fornecem, sem saber, os seus dados de início de sessão ou do cartão de pagamento.
Para um titular de cartão legítimo, pode ser difícil detetar a diferença à primeira vista.
Porque é importante: nem o sistema de pagamento mais seguro consegue proteger os utilizadores de introduzirem os seus dados no local errado. E estes esquemas estão a tornar-se assustadoramente convincentes.
2. Malware e spyware provenientes de aplicações de terceiros
Muitas aplicações de pagamento móvel aparentemente inofensivas — ou aplicações que se integram com elas — podem instalar software em segundo plano que:
- Regista as teclas que prime.
- Faz capturas de ecrã da sua atividade.
- Obtém informações de pagamento guardadas ou dados de preenchimento automático de cartões.
Em 2024, mais de 1 500 dispositivos móveis Android foram infetados por uma nova variante de malware bancário chamada ToxicPanda. Este trojan deu aos atacantes a capacidade de efetuarem transações bancárias fraudulentas diretamente a partir dos dispositivos infetados, desviando fundos sem que o utilizador se apercebesse.
O ToxicPanda continua a evoluir.
As primeiras análises mostram que se trata de uma reescrita mais compacta e agressiva de malware mais antigo — despojada de código legado e equipada com 33 novos comandos para roubar dados sensíveis, aceder a aplicações de mensagens e contornar as proteções de segurança.
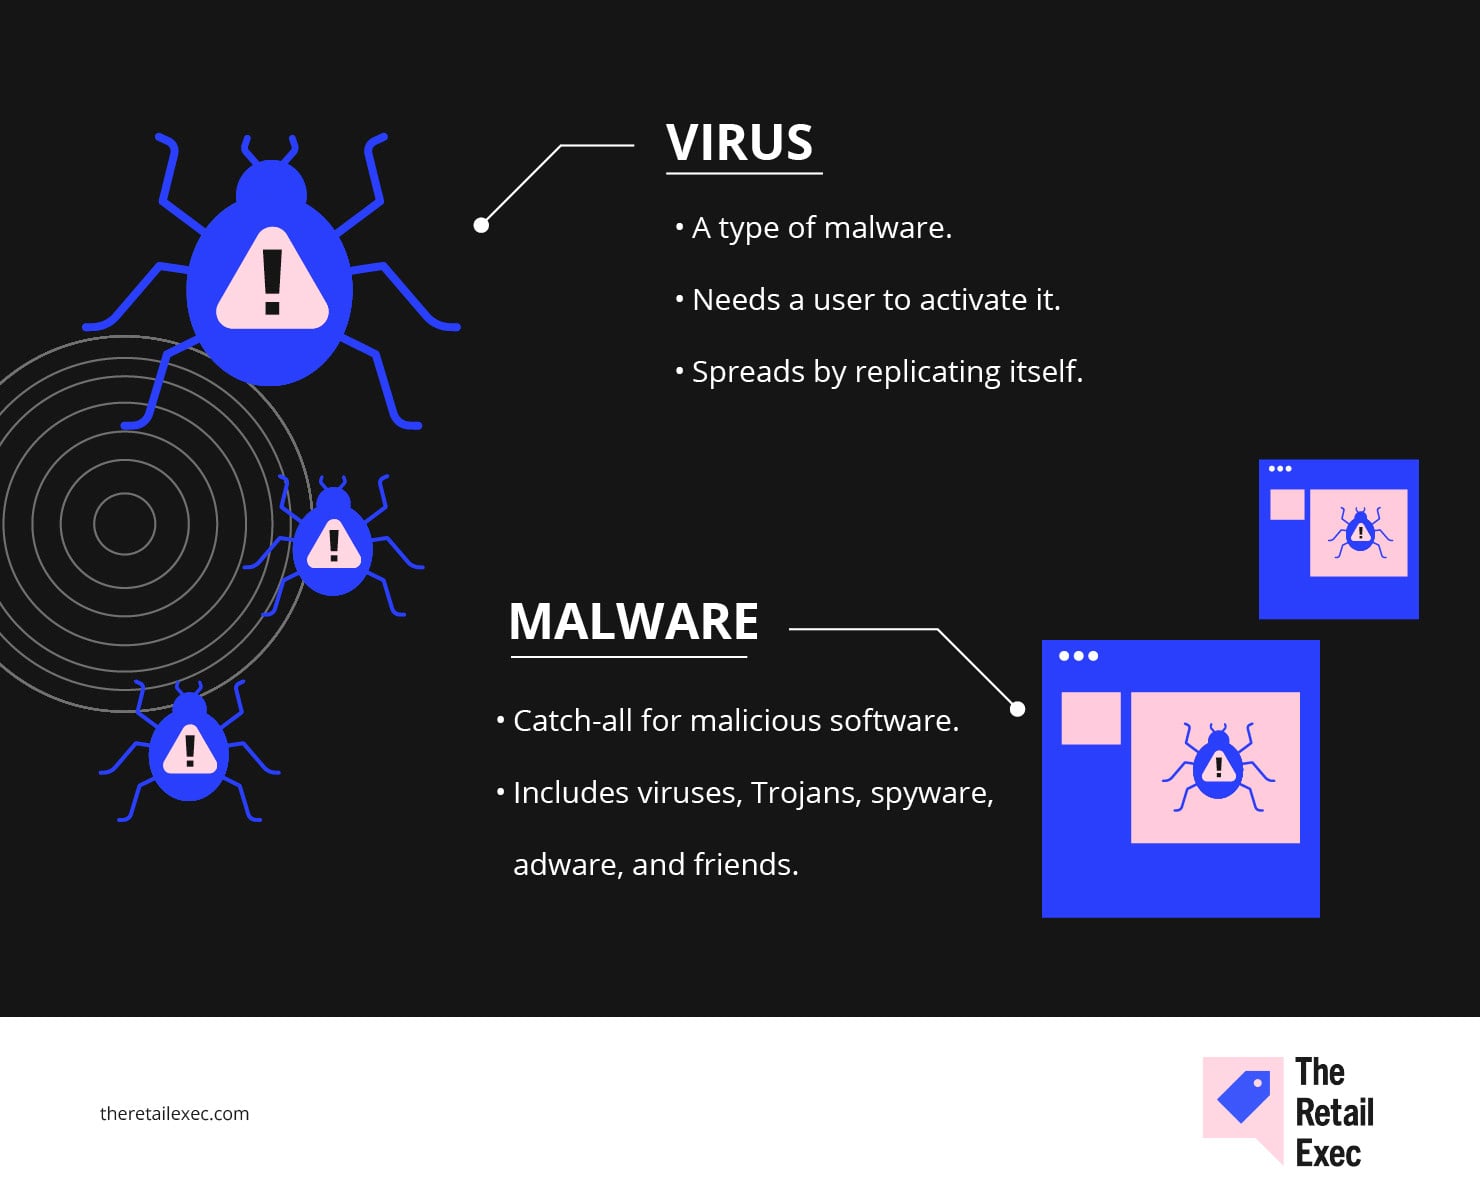
Porque é importante: uma única instalação maliciosa pode expor silenciosamente a sua atividade de pagamento — e o seu dinheiro — a atacantes que operam nos bastidores.
Have an account? Log In
3. Espionagem em redes Wi-Fi públicas
Está num café. Abre a sua aplicação de compras. Finaliza a compra através de uma rede Wi-Fi gratuita.
Agora, outra pessoa nessa mesma rede pode potencialmente intercetar os seus dados — especialmente se a aplicação ou o site não impuser corretamente o HTTPS. Um hacker experiente pode até visar o próprio sistema de ponto de venda (POS) do café.
Os hackers utilizam ferramentas como analisadores de pacotes para escutar o tráfego, injetar código malicioso ou realizar ataques de intermediário (MITM).
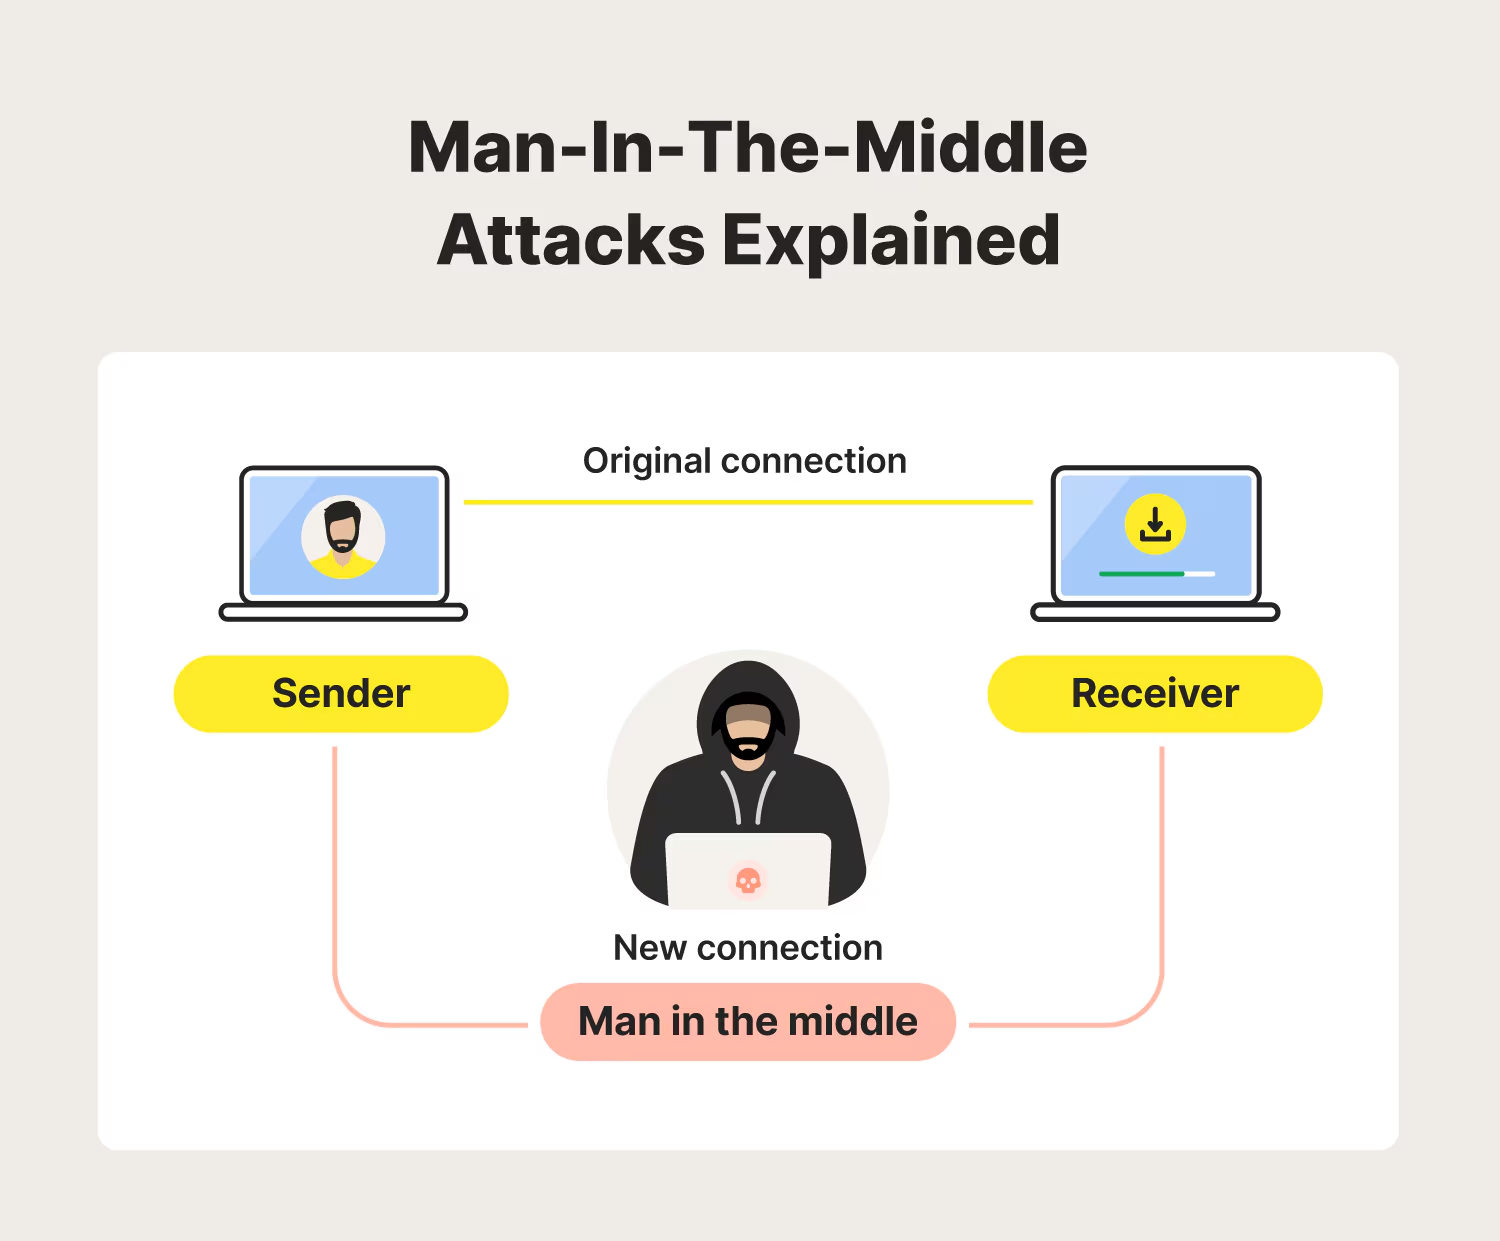
Porque é importante: não gritaria o número do seu cartão no meio de uma sala cheia de pessoas. Uma rede Wi-Fi não segura é basicamente a versão digital disso.
4. Fraca segurança das palavras-passe
As palavras-passe reutilizadas ou fracas são a forma mais fácil de os atacantes entrarem sem serem detetados.
A palavra-passe online mais comum do mundo é 123456, de acordo com a empresa de gestão de palavras-passe online NordPass. A empresa chama-lhe a palavra-passe “pior” porque os hackers demoram menos de um segundo a decifrá-la e porque é utilizada mais de 4,5 milhões de vezes.
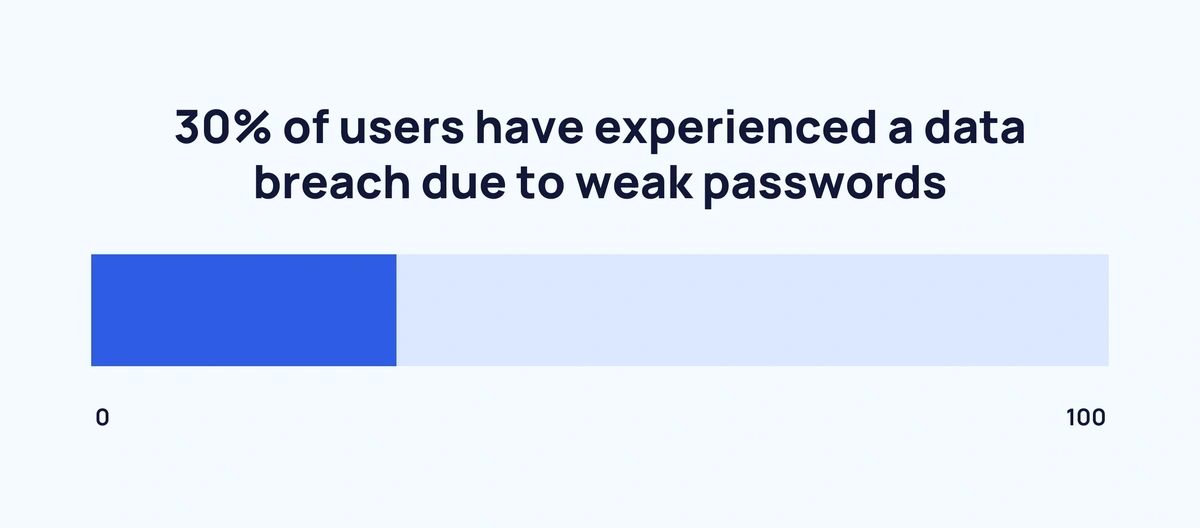
Porque é importante: Assim que uma conta é comprometida — por exemplo, um início de sessão antigo de uma loja online, de 2018 — os atacantes tentam utilizar essa mesma combinação de endereço de e-mail e palavra-passe em todo o lado.
Se tiver reutilizado essa combinação na sua carteira digital, aplicação de pagamentos ou conta bancária, está tudo perdido. E a maioria das violações não acontece através de força bruta… acontece porque alguém reutilizou “snoopy123” em 12 inícios de sessão diferentes.
5. Dispositivos perdidos ou roubados que permitem o acesso a aplicações de pagamentos
Os telemóveis ficam esquecidos em veículos de transporte partilhado, restaurantes e até nos lavatórios das casas de banho. E, se o seu telemóvel não estiver devidamente bloqueado, qualquer pessoa que o apanhe pode aceder ao seu dinheiro.
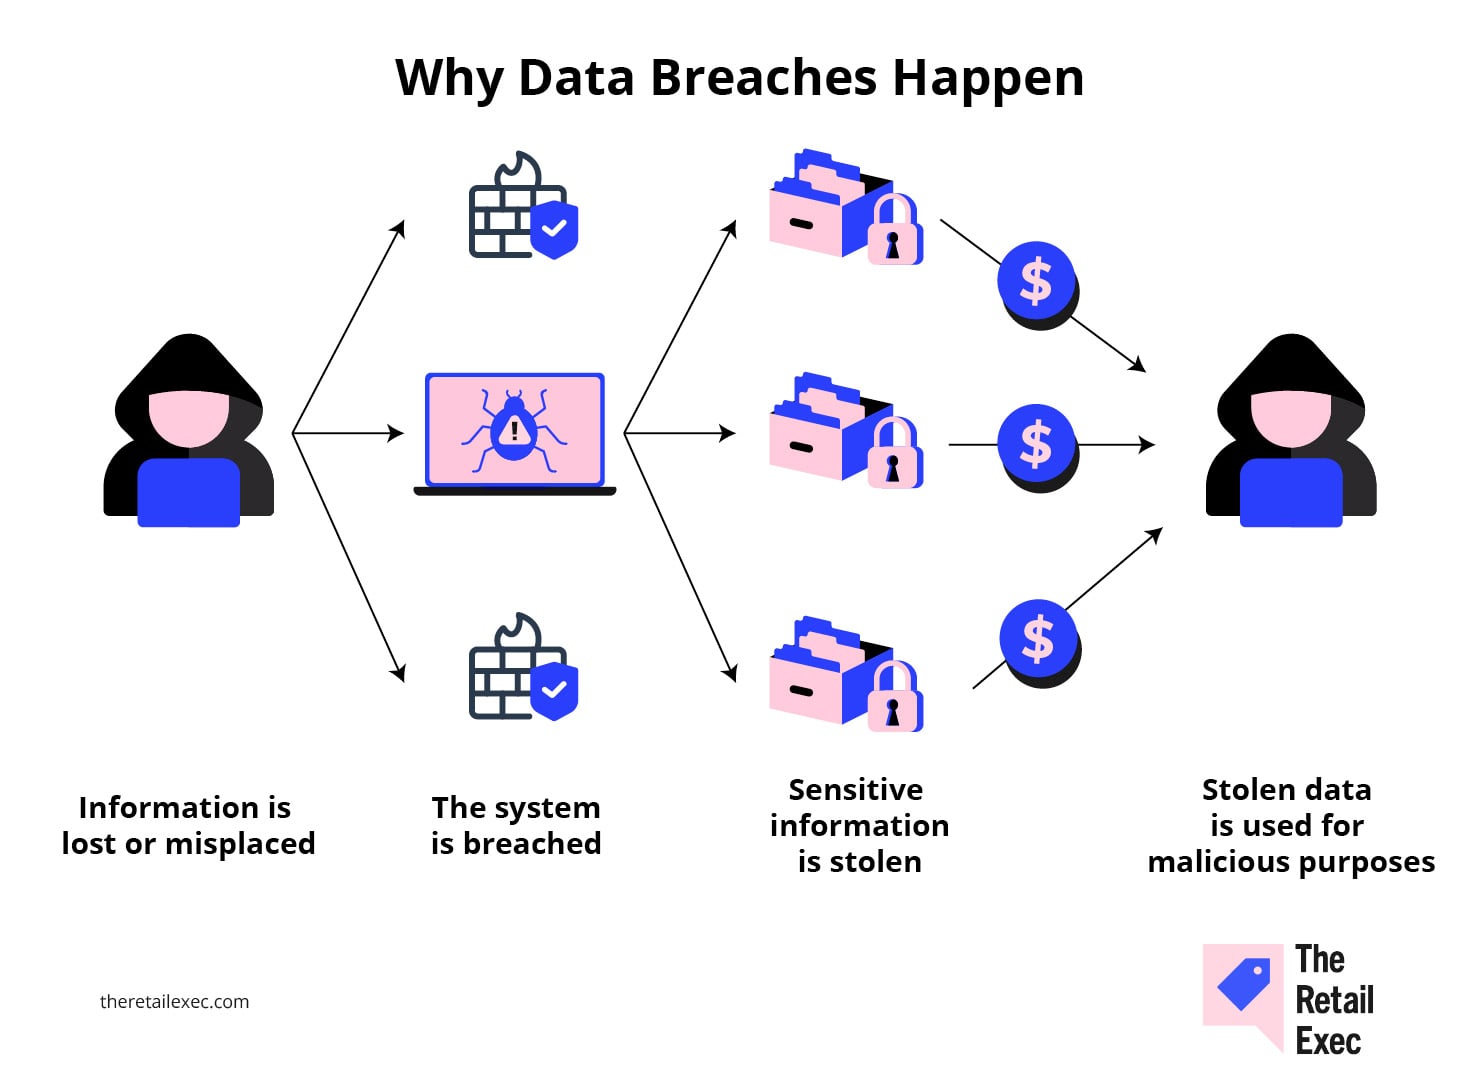
Porque é importante: O chip que permite os pagamentos por aproximação, conhecido como comunicação de campo próximo (NFC), não requer que uma aplicação esteja aberta na maioria dos dispositivos.
Um ladrão poderia simplesmente desbloquear o seu telemóvel e aproximá-lo de um terminal para efetuar compras fraudulentas. A janela de reação é curta. Quando perceber que o seu telemóvel desapareceu, os danos já poderão estar feitos.
O que funciona realmente para proteger os pagamentos móveis
A melhor segurança para pagamentos móveis baseia-se em sistemas testados, numa abordagem proativa e em tornar a segurança invisível para o utilizador final.
Eis as medidas de segurança que funcionam realmente, diretamente de pessoas que já passaram por isso:
1. Escolha as soluções de pagamento certas, que dão prioridade à segurança
O seu fornecedor de serviços de pagamento é a primeira linha de defesa, especialmente para uma empresa de comércio eletrónico.
Angel Sanchez, proprietário da Wanderlust Portraits, escolheu a Stripe por uma razão: conformidade com a norma PCI, deteção de fraude em tempo real e SDKs móveis que não prejudicavam a velocidade do processo de finalização da compra.
Desde a mudança, não teve nenhuma tentativa de fraude bem-sucedida.
Na Shewin, onde processam mais de 100 000 transações por mês, Jazz Su realizou uma avaliação de fornecedores entre cinco grandes prestadores e acabou por escolher a Stripe devido à sua deteção de fraude baseada em aprendizagem automática e à integração perfeita da API.
O resultado: uma redução de 82% na fraude e uma poupança de 180 000 $ em custos num único ano.
Mas a Stripe não é o único interveniente no mercado. Consulte a nossa lista das 10 melhores soluções de pagamentos móveis para a sua empresa:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
E se estiver à procura de um processador de pagamentos fiável, está com sorte! Temos precisamente a lista de que precisa:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
2. Faça a tokenização de tudo o que puder
A tokenização substitui dados de pagamento sensíveis por cadeias aleatórias que são inúteis se forem intercetadas.
Pense nisto como substituir os números dos cartões de crédito dos seus clientes por pseudónimos descartáveis de utilização única.
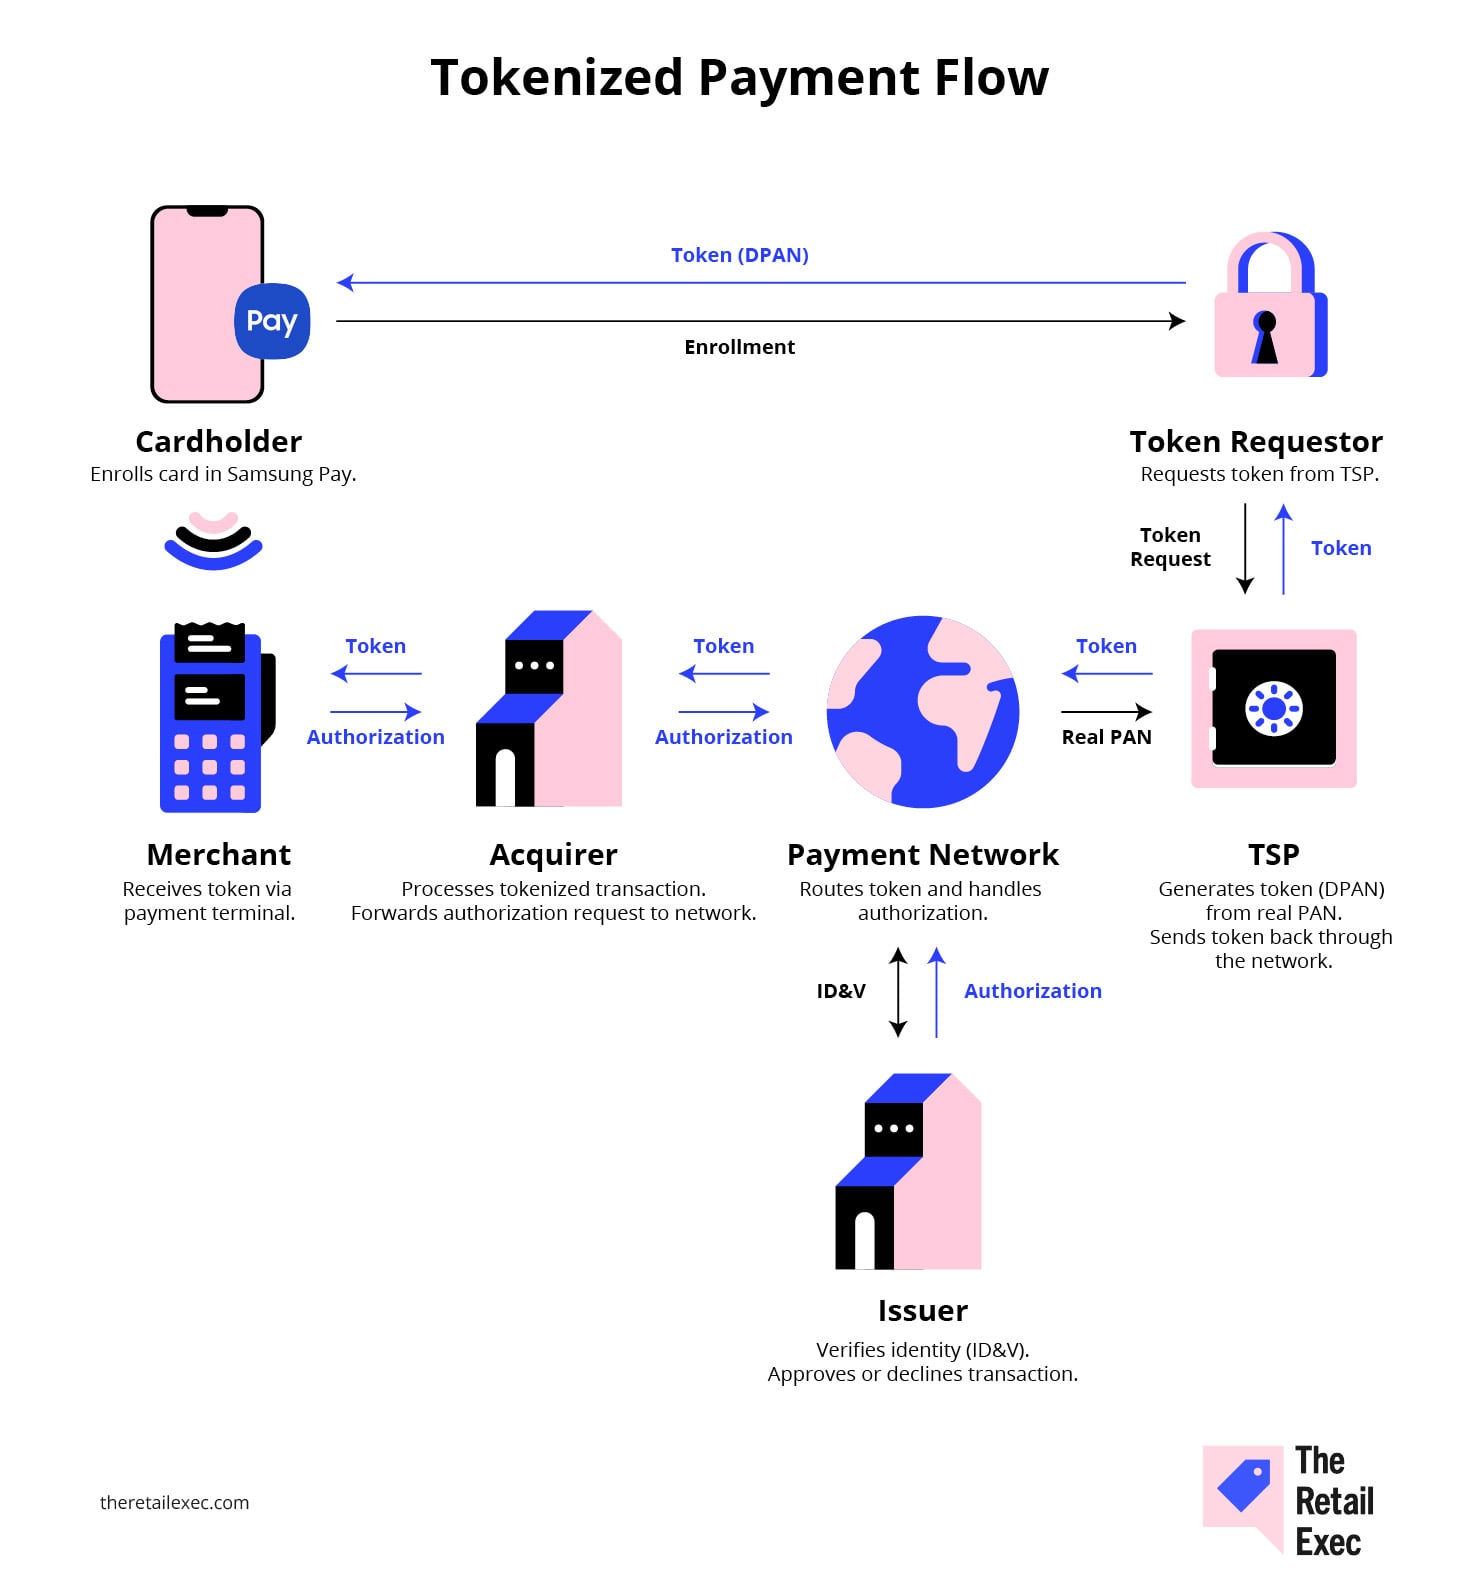
Alfred Christ, da ROKR, considera a tokenização “uma base para a confiança duradoura dos clientes.”
Na Gator Rated, a tokenização, aliada à impressão digital do dispositivo, reduziu imediatamente em 50% as transações suspeitas.
Isso representa dinheiro poupado.
Isto significa que as informações reais dos cartões nunca ficam armazenadas no servidor de um comerciante. Assim, se o sistema de ponto de venda ou o leitor de cartões for comprometido, os dados reais da conta do cliente permanecem seguros.
3. Mantenha as informações sensíveis seguras durante a transmissão com encriptação
Os dados não estão apenas vulneráveis quando estão armazenados. Também estão em risco em movimento — especialmente durante as transações móveis.
A ROKR utiliza encriptação SSL de 256 bits não apenas no momento do pagamento, mas em todas as páginas do seu site. Porquê? Porque os atacantes nem sempre entram pela porta da frente — procuram qualquer vulnerabilidade.
Este processo garante que apenas o destinatário pretendido e autorizado possui a chave para desencriptar os dados.
4. Integre segurança invisível na experiência do utilizador
Ninguém quer ter de ultrapassar obstáculos absurdos apenas para comprar um creme facial ou subscrever uma newsletter.
É por isso que as empresas inteligentes estão a integrar a segurança diretamente nos seus fluxos de pagamento — sem os interromper.
Os avanços modernos na avaliação baseada em IA permitem que os sistemas detetem silenciosamente anomalias, como dispositivos incompatíveis ou horários invulgares — por isso, a maioria dos utilizadores nem sequer dá conta de que a segurança está a funcionar nos bastidores.
A Handy Cleaners só ativa a autenticação de dois fatores para transações assinaladas, e não para todas. Isso reduziu o atrito e preservou as conversões, continuando a detetar 93% da atividade de alto risco.
Insuranks utiliza uma avaliação baseada em IA para detetar silenciosamente anomalias, como dispositivos incompatíveis ou horários invulgares. Esta funcionalidade principal significa que a maioria dos utilizadores nem sequer repara na segurança a funcionar nos bastidores.
E na Busy Bee Fashion, mantêm tudo simples: menos integrações, fluxos mais limpos e sinais visuais subtis de confiança, como ícones de cadeado e políticas transparentes. Os clientes sentem-se seguros — e convertem com mais frequência.
5. Opte pela biometria ou esqueça
As palavras-passe podem ser decifradas. Os códigos de utilização única podem ser intercetados. Mas o seu rosto ou impressão digital são muito mais difíceis de falsificar — e infinitamente mais rápidos de utilizar em pagamentos sem contacto.
Kevin Heimlich, CEO e fundador da The Ad Firm, recomenda a autenticação por Face ID ou impressão digital, porque é simultaneamente segura e instantânea.
“Um olhar ou toque é muito mais conveniente do que escrever palavras-passe complexas ou esperar por códigos SMS, tornando o processo de pagamento simples e proporcionando, ao mesmo tempo, uma proteção robusta,” afirma — e tem razão.
A Jazz Su também registou uma redução de 23% no abandono do carrinho depois de mudar da autenticação de dois fatores tradicional para opções biométricas.
6. Adicione um segundo cadeado com a autenticação multifator
Os cibercriminosos podem abrir o primeiro cadeado ao decifrar palavras-passe ou roubar dispositivos, mas a autenticação multifator acrescenta um segundo cadeado que não conseguem contornar facilmente
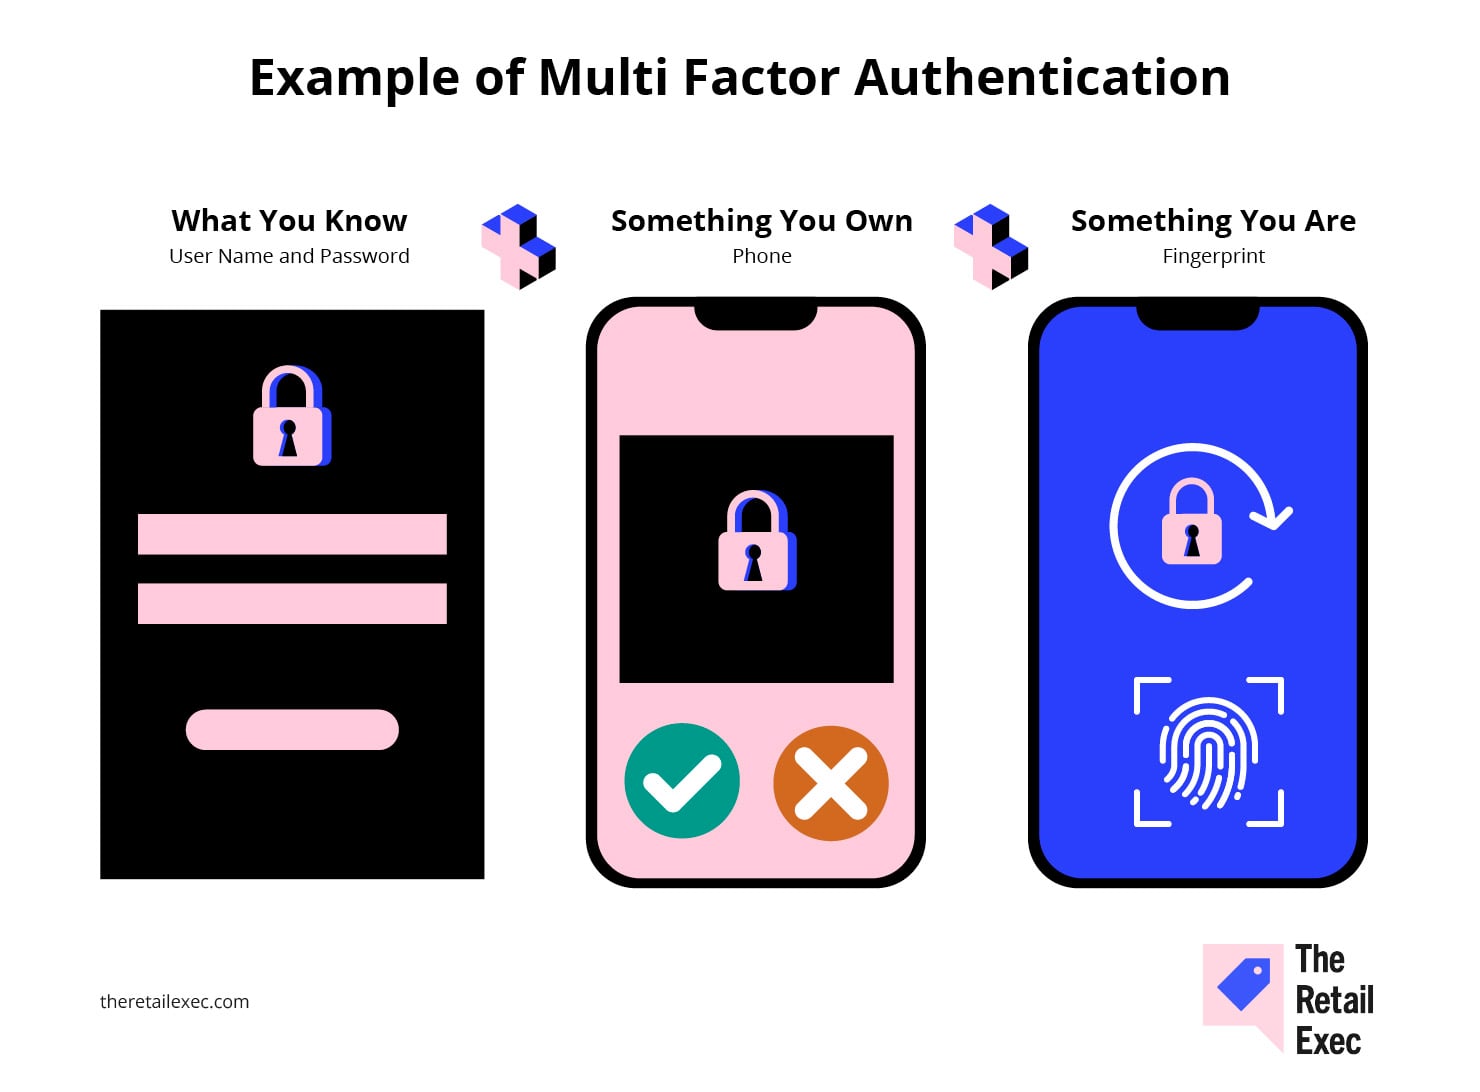
Daniel Yeromka, da HostZealot, registou uma enorme redução da fraude depois de implementar opções de autenticação de dois fatores que se associavam facilmente à biometria dos utilizadores ou a aplicações autenticadoras.
Os clientes podiam configurá-la em menos de cinco minutos e um inquérito do primeiro trimestre de 2023 revelou uma avaliação positiva de 75% relativamente à experiência de pagamento.
More Articles
7. Faça auditorias de segurança como um hábito, não como resposta a uma crise
Não espere por uma violação de segurança para começar a corrigir falhas. Os testes de penetração e as auditorias regulares aos sistemas detetam vulnerabilidades que a sua equipa interna pode não identificar, incluindo padrões que podem indicar esquemas de fraude com múltiplas contas.
As empresas que integram este processo nas suas operações trimestrais mantêm-se à frente das ameaças, em vez de terem de lidar com as consequências.
Mark Sanchez, da Gator Rated, recomenda auditar regularmente os registos de pagamentos e realizar ataques simulados ao seu sistema.
No primeiro trimestre de 2024, estes testes proativos permitiram-nos identificar e corrigir um ponto de acesso vulnerável que, felizmente, ainda não tinha sido explorado.
O investimento na monitorização e em soluções de segurança de terceiros conceituadas continua a dar frutos, mantendo elevados tanto a confiança dos clientes como as taxas de conversão.
8. Trate os seus clientes como adultos: informe-os
“A tecnologia nunca substituirá um utilizador informado,” afirma Daniel Yeromka, CEO da HostZealot.
Desde o phishing à higiene das palavras-passe, os maiores riscos resultam frequentemente de erros humanos. Vários especialistas destacaram a educação dos clientes como uma das formas de prevenção mais subestimadas, mas mais poderosas.
Quer seja através de um breve vídeo de integração (como faz a Insuranks) ou de avisos claros durante o pagamento, faça da sensibilização para a segurança uma parte da jornada.
Até os lembretes subtis — como sinalizar atividades de início de sessão suspeitas ou adicionar microtexto junto aos campos de pagamento — contribuem muito para ajudar as pessoas a protegerem-se.
Conclusão: os pagamentos seguros são da responsabilidade de todos
Os pagamentos móveis vieram para ficar.
São rápidos, cómodos e estão integrados no nosso quotidiano — quer esteja a comprar um café, a marcar uma aula ou a fechar um negócio. Mas a conveniência sem proteção é um risco à espera de acontecer.
Não precisa de se tornar um especialista em cibersegurança. Basta fazer bem o essencial — e fazê-lo de forma consistente:
- Escolha fornecedores de pagamentos seguros e bem integrados.
- Faça a tokenização e encripte tudo o que puder.
- Integre discretamente a segurança na sua experiência de utilizador — biometria, MFA inteligente e verificações invisíveis.
- Audite regularmente os seus sistemas.
- E, acima de tudo, informe a sua equipa e os seus clientes.
Quando os clientes confiam no seu processo de pagamento, é muito mais provável que regressem. Proteja o toque e conquiste a venda.
O retalho nunca fica parado — e você também não deve ficar. Subscreva a nossa newsletter para receber as últimas perspetivas, estratégias e recursos de carreira dos principais líderes do retalho que estão a moldar o setor.
Perguntas frequentes sobre a segurança dos pagamentos móveis
Os pagamentos móveis podem parecer mágicos, mas há muita coisa a acontecer por detrás dessa aproximação.
Vamos esclarecer algumas das preocupações mais comuns.
Quão seguro é pagar com o telemóvel?
É muito seguro — se estiver a utilizar as aplicações certas, mantiver o telemóvel atualizado e não se ligar a redes Wi‑Fi duvidosas no aeroporto.
Por detrás dos bastidores, as principais plataformas, como o Apple Pay e o Google Pay, utilizam tecnologia avançada: tokenização, encriptação, bloqueios biométricos e proteção ao nível do hardware. Em muitos casos, é efetivamente mais seguro do que passar um cartão físico.
Mas se ignorar as atualizações, reutilizar palavras-passe ou clicar em ligações de phishing, o elo mais fraco é o utilizador, não a tecnologia.
Quais são as desvantagens dos pagamentos móveis?
Para começar, fica dependente do seu dispositivo. Sem telemóvel, não há pagamento — quer esteja perdido, tenha sido roubado ou esteja simplesmente com 2% de bateria e sem nenhum carregador à vista.
Os pagamentos móveis também não são aceites em todo o lado. Pequenas lojas, terminais antigos ou determinados mercados internacionais podem continuar a aceitar apenas cartões ou dinheiro.
Depois, há a cedência de dados. Algumas aplicações de pagamento monitorizam a localização, os hábitos de consumo e até o comportamento de navegação. Essa conveniência inclui um custo para a privacidade — um custo que a maioria dos utilizadores não percebe que está a pagar.
Em suma: Os pagamentos móveis são práticos e rápidos, mas implicam dependências, limitações e letras pequenas que não deve ignorar.
Que papel desempenha o sistema operativo do telemóvel do cliente (iOS vs. Android) na segurança dos pagamentos?
Um papel bastante importante.
- O iOS é altamente protegido — a Apple controla tanto o hardware como o software, o que significa menos pontos de entrada para os atacantes.
- O Android é mais aberto e flexível, mas com grande liberdade vem também um grande risco — especialmente se os utilizadores instalarem aplicações de fontes externas ou ignorarem as atualizações de segurança.
No final de contas, o sistema operativo estabelece a base, mas o comportamento do utilizador continua a determinar se a segurança é reforçada ou comprometida.