Key Takeaways
Importância da Conformidade: O PCI DSS é essencial para os pequenos retalhistas; o incumprimento pode originar multas avultadas e violações de segurança.
Níveis dos Comerciantes: Os pequenos retalhistas qualificam-se frequentemente como Nível 4, necessitando de uma autoavaliação em vez de auditorias realizadas por terceiros.
Escolha Correta do Questionário de Autoavaliação: Escolher o questionário de autoavaliação adequado é crucial para evitar tarefas desnecessárias ou a omissão de requisitos essenciais.
Controlos Técnicos: Implemente controlos fundamentais, como segurança de rede e políticas de palavras-passe, para gerir 80% do risco de conformidade.
Calendário de Validação: Manter a conformidade implica uma validação anual, atualizações constantes dos sistemas e monitorização do ambiente.
Se aceita cartões de crédito, a conformidade com o PCI está à sua espera — como uma fatura de impostos, só que com mais acrónimos e menos brechas.
A maioria dos pequenos retalhistas ignora o assunto, espera que o seu processador esteja a tratar dele ou presume que é demasiado pequena para chamar a atenção. As três opções são pensamentos ilusórios.
Eis a verificação da realidade: um único passo em falso e poderá deparar-se com multas suficientes para financiar uma nova loja (ou fechar a que já tem). As violações de dados não são apenas matéria de manchetes para grandes cadeias; para negócios independentes, podem significar o fim da atividade.
E sim, as regras aplicam-se mesmo que processe apenas algumas transações por mês.
Por isso, vamos deixar de nos preocupar sem agir e passar ao que realmente importa: como determinar quais os requisitos do PCI que se aplicam ao seu negócio, o que precisa de fazer (e o que pode ignorar) e como ficar em conformidade sem perder uma semana com burocracia ou pagar a um consultor para lhe ler o manual.
Este guia foi criado para operadores que querem os factos, os atalhos e aquilo que ninguém lhe diz até ser demasiado tarde.
O que significa o PCI DSS para os pequenos retalhistas
O PCI DSS não é opcional — aceite cartões, cumpra as regras ou enfrente multas e custos de violações que podem fechar um pequeno negócio.
A Norma de Segurança de Dados da Indústria de Cartões de Pagamento (PCI DSS) é aplicada pelas principais marcas de cartões — Visa, Mastercard, American Express, Discover e JCB.
Estas empresas exigem que todos os comerciantes que processem, armazenem ou transmitam dados dos titulares de cartões cumpram normas de segurança do processamento de pagamentos específicas, independentemente da dimensão do negócio.
Muitos pequenos retalhistas partem do princípio de que são demasiado pequenos para ter importância ou de que o seu processador de pagamentos trata da conformidade por eles.
Ambas as ideias estão erradas.
Processe apenas uma transação com cartão de crédito e será responsável pelos requisitos de conformidade com o PCI. O seu processador de pagamentos pode estar em conformidade, mas isso não abrange as suas responsabilidades de proteção dos dados dos titulares de cartões no seu ambiente.
Os riscos são reais.
Os comerciantes que não cumprem as regras enfrentam multas mensais de $5,000 a $100,000. Segundo o relatório Custo de uma Violação de Dados de 2024 da IBM, as violações de dados custam, em média, $2.98 milhões às pequenas empresas — o suficiente para fechar permanentemente a maioria dos retalhistas. Para além dos danos financeiros, arrisca-se a perder totalmente a sua conta de comerciante.
Para compreender o contexto mais amplo dos regulamentos aplicáveis aos processadores de pagamentos e a forma como protegem comerciantes e clientes, a conformidade vai muito além do PCI DSS.
Compreender estes requisitos começa por saber qual o nível de conformidade aplicável — e a maioria dos pequenos retalhistas enquadra-se numa categoria mais fácil de gerir do que imagina.
Qual é o seu nível de conformidade?
A maioria dos pequenos retalhistas pertence ao Nível 4, o que exige questionários anuais de autoavaliação em vez de auditorias dispendiosas realizadas por terceiros.
A conformidade com o PCI divide os comerciantes em quatro níveis, com base no volume anual de transações num período de 12 meses:
| Nível | Volume de transações | A maioria dos pequenos retalhistas | Validação exigida |
|---|---|---|---|
| NívelNível 4 | Volume de transações<20K comércio eletrónico OU <1M total | A maioria dos pequenos retalhistas✓ MAIS COMUM | Validação exigidaSAQ anual + análises trimestrais |
| NívelNível 3 | Volume de transações20K-1M transações de comércio eletrónico | A maioria dos pequenos retalhistasAlguns com várias localizações | Validação exigidaSAQ anual + análises trimestrais |
| NívelNível 2 | Volume de transações1M-6M transações | A maioria dos pequenos retalhistasGrandes retalhistas | Validação exigidaSAQ anual + análises trimestrais |
| NívelNível 1 | Volume de transações6M+ transações OU qualquer violação | A maioria dos pequenos retalhistasApenas empresas de grande dimensão | Validação exigidaAuditoria QSA completa + relatório |
A principal diferença: os comerciantes de Nível 4 preenchem questionários de autoavaliação (SAQ) em vez de contratarem Avaliadores de Segurança Qualificados (QSA) para auditorias formais.
Isto permite poupar milhares em custos de auditoria, mas exige que avalie e documente honestamente a sua própria conformidade.
O seu banco adquirente ou processador de pagamentos indicar-lhe-á qual o nível aplicável e que validação é exigida. Alguns processadores ultrapassam os requisitos do PCI, por isso confirme junto do seu fornecedor.
Depois de saber qual é o seu nível, escolha o tipo de SAQ adequado — se errar nesta escolha, perderá tempo com requisitos irrelevantes.
Escolher o seu SAQ: o quadro de decisão
Escolha o SAQ errado e perderá tempo com requisitos irrelevantes ou deixará passar requisitos críticos — eis como fazer a escolha certa.
Os questionários de autoavaliação (SAQ) variam consoante o método de processamento de pagamentos e a complexidade do ambiente.
A extensão do questionário revela a história da conformidade:
- SAQ A (22 perguntas): O caminho mais simples para comerciantes que não estão presentes no cartão e subcontratam todo o processamento de pagamentos. Nunca vê os dados do cartão — os clientes introduzem os dados de pagamento diretamente na página segura do seu fornecedor de pagamentos.
- SAQ A-EP (178 perguntas): Para comerciantes de comércio eletrónico com páginas de pagamento nos seus sites, mas sem armazenamento de dados do cartão. Os dados de pagamento passam pelo seu site, mas são processados noutro local.
- SAQ B (41 perguntas): Abrange comerciantes que utilizam terminais autónomos de ligação telefónica ou IP que não estão ligados a outros sistemas. Pense em terminais básicos de leitura de cartões sem integração.
- SAQ C (160 perguntas): O mais comum para pequenos retalhistas com sistemas integrados de ponto de venda (POS). Inclui comerciantes com aplicações de pagamento ligadas à Internet, mas sem dados de titulares de cartões armazenados.
- SAQ D (329 perguntas): O questionário abrangente para todos os outros comerciantes, incluindo os que armazenam dados de clientes ou têm ambientes de pagamento complexos.
Comecemos por uma árvore de decisão simples:
- Apenas processamento por terceiros. Os clientes introduzem os dados do cartão diretamente no site do seu fornecedor de pagamentos, sem que os dados passem pelos seus sistemas → SAQ A
- Integração com o site sem armazenamento. Os dados do cartão passam pelo seu site, mas são processados noutro local e não são armazenados → SAQ A-EP
- Terminais autónomos. Utiliza terminais de ligação telefónica ou IP sem ligações à rede → SAQ B
- Sistemas ligados à rede. Tem POS ou aplicações de pagamento ligadas à sua rede → SAQ C ou D
Não tem a certeza de qual é a sua variante? Utilize o questionário abaixo — dir-lhe-á se, por exemplo, corresponde ao SAQ C ou à variante C-VT.
Em caso de dúvida, o seu processador de pagamentos ou banco adquirente pode ajudar a determinar qual o SAQ aplicável. Depois de identificar o SAQ correto, começa o verdadeiro trabalho — implementar os controlos técnicos que constituem a base da conformidade.
Controlos técnicos essenciais de que todos os retalhistas precisam
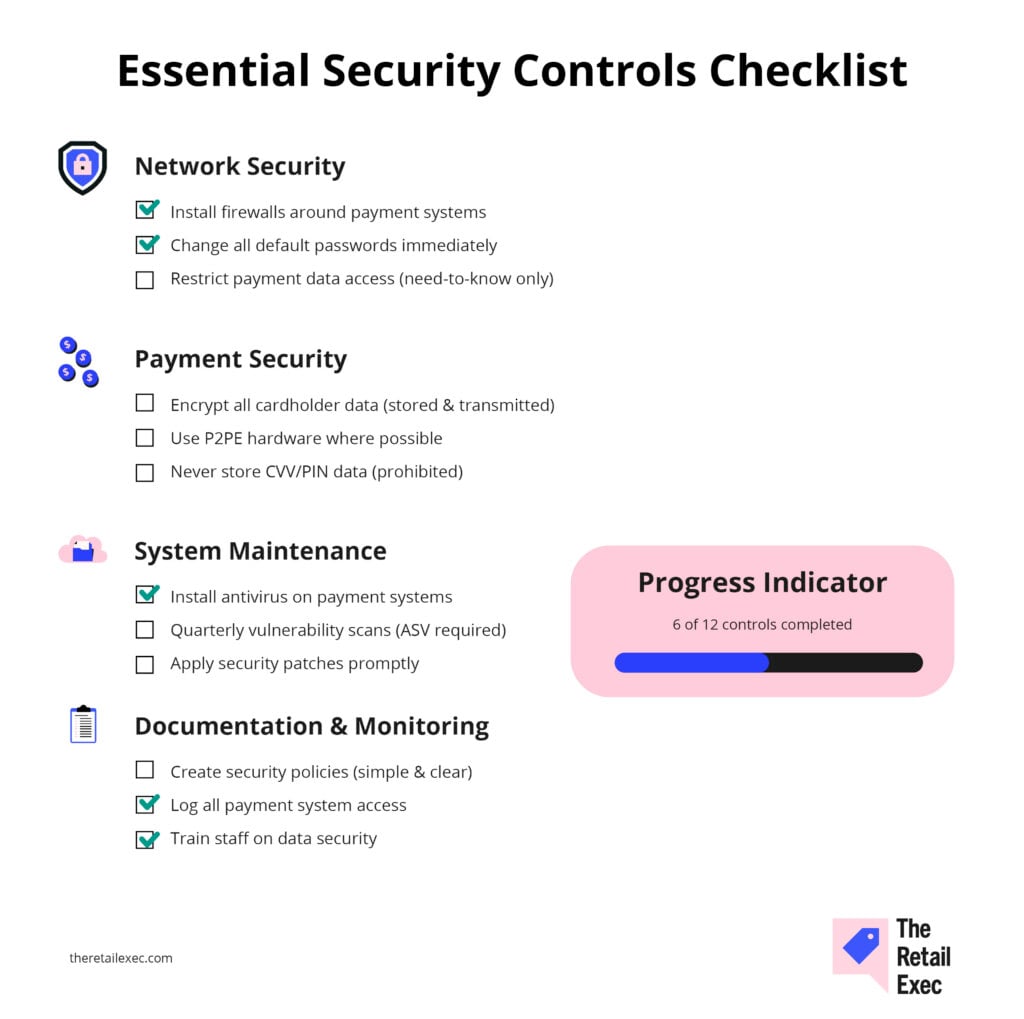
Estes seis controlos tratam de 80% do seu risco de conformidade — implemente-os corretamente primeiro e só depois se preocupe com a documentação.
Have an account? Log In
Segurança da rede e controlos de acesso
Três controlos fundamentais protegem o perímetro da sua rede:
- Proteção por firewall. Instale e mantenha firewalls em torno dos sistemas que processam dados de titulares de cartões. Isto inclui redes de POS, computadores do escritório e redes Wi-Fi. Muitos pequenos retalhistas cometem o erro de ligar os sistemas de POS à mesma rede que os computadores do escritório sem uma segmentação adequada.
- Eliminação das palavras-passe predefinidas. Altere imediatamente todas as palavras-passe predefinidas fornecidas pelos fabricantes. As palavras-passe predefinidas são publicadas online e utilizadas em ataques automatizados. Isto aplica-se a routers, sistemas de POS, terminais de pagamento, câmaras de segurança e quaisquer dispositivos ligados.
- Restrição do acesso. Limite o acesso aos dados dos titulares de cartões com base na necessidade de conhecimento. Nem todos os funcionários precisam de acesso ao sistema de pagamentos. Crie identificadores de utilizador únicos para cada pessoa e exija palavras-passe fortes, com alterações regulares.
Segurança do processamento de pagamentos
- Encripte os dados dos titulares de cartões, quer estejam armazenados ou sejam transmitidos. Uma das principais vantagens dos sistemas POS modernos é poderem normalmente tratar deste processo de forma automática, mas confirme junto do seu fornecedor.
- Nunca armazene dados de autenticação sensíveis, como códigos CVV ou valores de verificação de PIN — é proibido.
- Utilize hardware seguro para o processamento de pagamentos. Os sistemas POS modernos com encriptação ponto a ponto (P2PE) encriptam os dados do cartão desde o momento em que este é passado, reduzindo significativamente o âmbito da conformidade.
Estes sistemas têm um custo inicial mais elevado, mas simplificam os requisitos contínuos de conformidade.
Para uma análise mais aprofundada da implementação do processamento seguro de pagamentos, a encriptação e a tokenização funcionam em conjunto para proteger os dados em todas as fases.
Manutenção e monitorização do sistema
- Instale software antivírus em todos os sistemas que tratam dados de pagamento e mantenha-o atualizado. Os sistemas POS de retalho são alvos comuns de malware de recolha em memória concebido para roubar dados de pagamento. Uma das vantagens dos sistemas POS de retalho é incluírem muitas funcionalidades de segurança integradas.
- Realize análises regulares de vulnerabilidades utilizando um Fornecedor de Análise Aprovado (ASV). As análises externas são obrigatórias trimestralmente e deve corrigir quaisquer vulnerabilidades de alto risco antes da sua declaração de conformidade.
Requisitos de documentação
- Mantenha políticas de segurança que abranjam o tratamento de dados, os controlos de acesso e a resposta a incidentes. Estas políticas não precisam de ser complexas — bastam procedimentos simples e claros que os seus funcionários consigam realmente seguir.
- Registe e monitorize o acesso aos dados dos titulares de cartões e aos sistemas seguros.
- Mantenha registos detalhados de quem acedeu a quê e quando. Muitas violações são descobertas meses mais tarde através da análise dos registos.
Estes controlos técnicos funcionam em conjunto com o elemento humano da conformidade — as suas políticas, a formação dos funcionários e as medidas de segurança física.
Políticas, formação dos funcionários e segurança física
A tecnologia, por si só, não garante a conformidade — precisa de processos documentados que os seus funcionários sigam efetivamente.
Gestão de acessos
Crie políticas escritas para os requisitos das palavras-passe, a atribuição de acessos aos utilizadores e os procedimentos de tratamento de dados. Exija identificadores de utilizador únicos para cada funcionário e proíba contas partilhadas.
Quando os funcionários saírem da empresa, desative imediatamente o respetivo acesso a todos os sistemas de pagamento.
Formação dos funcionários
Dê formação a todos os funcionários que lidam com cartões de pagamento sobre os procedimentos de segurança de dados PCI.
Aborde o correto manuseamento dos cartões, os dados que podem e não podem armazenar (nunca anote números de cartões) e a forma de reconhecer e comunicar atividades suspeitas.
Documente as datas e os temas da formação. Muitos SAQ exigem provas de que os funcionários compreendem as suas responsabilidades de segurança dos dados.
Segurança física
Proteja o acesso físico aos sistemas de processamento de pagamentos, aos dados dos titulares de cartões e ao armazenamento de suportes.
Isto significa trancar as salas dos servidores, restringir o acesso aos terminais POS e eliminar devidamente os documentos relacionados com pagamentos.
Proteja os suportes armazenados que contenham dados dos titulares de cartões.
Se tiver de armazenar informações de pagamento (evite fazê-lo, se possível), utilize armários de arquivo trancados com registos de acesso. Destrua os registos de pagamentos antigos de forma segura — triturando ou incinerando documentos em papel e eliminando os dados de forma segura nos suportes eletrónicos.
Muitos pequenos retalhistas descuram a segurança física, partindo do princípio de que a cibersegurança é a única preocupação.
Mas os dados de pagamento escritos em notas autocolantes, as salas de servidores destrancadas e os registos de pagamentos eliminados de forma inadequada criam violações de conformidade e riscos de segurança.
Com controlos técnicos e políticas sólidas implementados, manter a conformidade torna-se um processo contínuo, em vez de uma corrida anual.
Validação e manutenção da conformidade
A conformidade consiste numa validação anual e numa manutenção contínua — eis o seu calendário para se manter atualizado.
Requisitos anuais
A sua lista de verificação anual de conformidade:
✓ Preencher o SAQ e enviá-lo ao seu banco adquirente ou processador de pagamentos, juntamente com o Atestado de Conformidade (AoC)
✓ Enviar até ao prazo definido pelo processador para evitar taxas de não conformidade
✓ Passar quatro análises externas trimestrais de vulnerabilidades realizadas por um ASV ($100-500 por trimestre)
✓ Corrigir quaisquer vulnerabilidades de alto risco antes da atestação
Manutenção contínua
A conformidade contínua exige vigilância constante:
- Atualizações dos sistemas. Mantenha o software do POS e as aplicações de pagamento atualizados com patches de segurança. Subscreva os boletins de segurança dos fornecedores e aplique prontamente as atualizações críticas.
- Monitorização do ambiente. A adição de novos terminais POS, a atualização de software ou a mudança de processadores de pagamentos pode exigir um tipo diferente de SAQ ou controlos de segurança adicionais.
- Revisões de acesso. As auditorias trimestrais às listas de acesso removem os funcionários que saíram da empresa e verificam se os níveis de acesso atuais correspondem aos requisitos das funções.
O próprio padrão PCI DSS é atualizado periodicamente. A versão 4.0 entrou em vigor em março de 2024, com a aplicação integral a começar em março de 2025. Mantenha-se informado através do seu processador de pagamentos ou das comunicações do Conselho de Normas de Segurança PCI.
Mesmo com as melhores intenções, os pequenos retalhistas cometem frequentemente erros que podem comprometer os seus esforços de conformidade e criar riscos desnecessários.
Compreender estas armadilhas ajuda a fundamentar o seu orçamento de conformidade e as decisões de planeamento.
Orçamento para a conformidade: custos realistas
Introduza alguns dados rápidos sobre a sua loja e estimaremos os seus custos PCI do primeiro ano, os custos anuais recorrentes e os fatores que realmente determinam o valor.
Planeie $2,000-8,000 por ano para a conformidade de Nível 4, dependendo do seu nível de segurança atual e da complexidade dos sistemas.
Distribuição típica dos custos
| Categoria de despesa | Intervalo de custos | Frequência | O que abrange |
|---|---|---|---|
| Categoria de despesaPreenchimento do SAQ | Intervalo de custos$500-2,000 | FrequênciaAnual | O que abrangePreenchimento autónomo vs. apoio de um consultor |
| Categoria de despesaAnálises de vulnerabilidades | Intervalo de custos$400-2,000 | FrequênciaTrimestral | O que abrangeAnálises externas realizadas por um ASV |
| Categoria de despesaAtualizações do POS/sistema | Intervalo de custos$0-5,000 | FrequênciaÚnica vez* | O que abrangeHardware compatível com os requisitos de segurança |
| Categoria de despesaSegurança da rede | Intervalo de custos$500-3,000 | FrequênciaÚnica vez* | O que abrangeFirewalls, segmentação |
| Categoria de despesaFormação e políticas | Intervalo de custos$200-800 | FrequênciaAnual | O que abrangeFormação dos funcionários, documentação |
| Categoria de despesaManutenção contínua | Intervalo de custos$300-1,200 | FrequênciaAnual | O que abrangeAtualizações, monitorização, gestão de acessos |
More Articles
- Calculadora do Custo da Conformidade PCI e Guia Prático
- Questionário PCI SAQ: Encontre o seu SAQ correto em 2 minutos
- Processamento de Pagamentos no Retalho: Um Guia Especializado para Receber Pagamentos
- Processamento de Cartões de Crédito no Comércio Eletrónico: Guia Completo
- 5 Regulamentações para Processadores de Pagamentos + 3 Estratégias de Conformidade
Cálculo do ROI
Compare os custos da conformidade com as consequências de uma violação: uma violação de dados numa pequena empresa custa, em média, $2.98 milhões, enquanto uma conformidade PCI abrangente custa $3,000-6,000 por ano.
As medidas básicas de conformidade reduzem drasticamente o risco e os custos de uma violação.
Quando contratar ajuda
Considere contratar um QSA ou consultor se:
- Questionário complexo. O seu SAQ excede 100 perguntas
- Armazenamento de dados. Armazena dados dos titulares de cartões sob qualquer forma
- Complexidade da rede. Tem vários sistemas integrados ou ambientes de rede complexos
- Falhas anteriores. Não passou em validações de conformidade anteriores
O faça-você-mesmo funciona se:
- Processamento simples. Utiliza um processamento de pagamentos básico (SAQ A ou B)
- Conforto com a tecnologia. Tem conhecimentos básicos de informática e tempo para aprender
- Assistência do processador. O seu processador de pagamentos oferece assistência dedicada em matéria de conformidade
A maioria dos comerciantes de Nível 4 consegue alcançar a conformidade sem consultores dispendiosos, mas a ajuda profissional garante que não deixa passar requisitos críticos que poderiam desencadear multas ou auditorias.
Principais ferramentas que podem ajudar: sistemas POS com funcionalidades de conformidade integradas, processadores de pagamentos que simplificam os requisitos PCI e gateways de pagamento seguros reduzem a sua carga de conformidade ao tratarem automaticamente da encriptação e da tokenização.
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Mantenha a conformidade e colha os benefícios
A conformidade com o PCI não tem de ser avassaladora para os pequenos comerciantes. Comece por se concentrar nos controlos essenciais, escolha o SAQ adequado ao seu ambiente e mantenha práticas de segurança consistentes.
O investimento na conformidade é mínimo quando comparado com os custos de uma violação ou com a perda da capacidade de aceitar cartões de crédito.
Para obter orientações específicas sobre conformidade, adaptadas ao seu ambiente de pagamentos, consulte o seu banco adquirente ou processador de pagamentos. Poderão ajudá-lo a determinar os seus requisitos exatos e os procedimentos de validação.
Para obter uma visão mais abrangente sobre o processamento de pagamentos, consulte o nosso guia completo sobre processamento de pagamentos.
O comércio nunca fica parado — e você também não deve ficar. Subscreva a nossa newsletter para receber as informações, estratégias e recursos de carreira mais recentes dos principais líderes do comércio que estão a moldar o setor.
Perguntas frequentes sobre conformidade com PCI
Algumas últimas perguntas e respostas antes de terminarmos.
O que conta exatamente como "dados do titular do cartão" que preciso de proteger?
Número de conta principal (PAN), data de validade, nome do titular do cartão e código de serviço. Nunca armazene códigos CVV, valores de verificação do PIN ou dados completos da banda magnética—é proibido.
Posso subcontratar todo o processamento de pagamentos para evitar a conformidade com PCI?
Não. Embora a subcontratação reduza o âmbito da conformidade, continua a ser responsável por proteger os dados dos titulares dos cartões no seu ambiente e por garantir que os prestadores de serviços cumprem os requisitos.
Com que frequência preciso de realizar análises de vulnerabilidades?
As análises externas devem ser realizadas trimestralmente por um ASV. As análises internas também devem ser trimestrais se tiver redes internas com dados de titulares de cartões. As análises não aprovadas devem ser corrigidas e repetidas.
O que acontece se não cumprir?
As marcas de cartões podem aplicar multas mensais de $5,000-100,000. Poderá perder completamente a sua conta de comerciante. As violações de dados implicam custos de investigação forense, honorários legais e possíveis processos judiciais.
Preciso de cumprir os requisitos se aceitar apenas alguns cartões de crédito por mês?
Sim. A PCI DSS aplica-se a todos os comerciantes que armazenem, processem ou transmitam dados de titulares de cartões, independentemente do volume de transações. Até uma única transação exige conformidade.