Se está aqui, é provável que seja proprietário de uma empresa de comércio eletrónico que envia e aceita pagamentos além-fronteiras — possivelmente todos os dias — e, esperemos, durante muitos anos.
Por isso, arriscar o incumprimento dos regulamentos dos processadores de pagamentos? Essa é a diferença entre gerir uma loja credível e encerrá-la definitivamente.
Mas a verdade é esta: não pode realmente cumprir as regras se não souber quais são.
PCI DSS, KYC, AML, PSD2, GDPR — estes acrónimos já deviam fazer parte do seu vocabulário.
Vou guiá-lo por uma lista de verificação rápida e simples para a diligência devida. Encontrará todas as definições úteis, recursos recomendados e boas práticas empresariais para se manter em conformidade.
O que é um processador de pagamentos?
Comecemos por uma breve recapitulação. Um processador de pagamentos permite às empresas aceitar pagamentos eletrónicos, atuando como intermediário entre clientes e comerciantes.
O serviço garante que os fundos são transferidos de forma eficiente e que as transações são concluídas através da transmissão segura das informações de pagamento.
Estes processadores tratam pagamentos com cartões de crédito, transações com cartões de débito, carteiras digitais, bem como sistemas de ponto de venda (POS) presenciais.
O que é a conformidade no processamento de pagamentos?
Considere a conformidade no processamento de pagamentos como o conjunto de regras para lidar com dinheiro na era digital.
As regras ajudam as empresas a prevenir burlas e a manter as suas informações sensíveis protegidas contra pessoas mal-intencionadas — sabe, aquelas que querem roubar o seu dinheiro. (E os dados dos seus clientes.)
Para isso, tem de cumprir normas do setor estabelecidas por instituições financeiras muito importantes e outros organismos reguladores que pretendem tornar o ecossistema de pagamentos online mais seguro para todas as partes envolvidas.
Porque é tão importante compreender os regulamentos de pagamentos
O ecossistema de pagamentos digitais não é um tiroteio do Velho Oeste onde não existem regras nem proteção e o dinheiro é simplesmente disparado para o vazio. E isso é positivo.
Agora, isto pode significar que terá de se familiarizar com alguma terminologia jurídica aborrecida, mas eis o que está em jogo para a sua empresa de comércio eletrónico:
1. Construa uma reputação de marca sólida
A confiança é a moeda do comércio eletrónico.
As pessoas que confiam numa empresa têm maior probabilidade de comprar nela. De acordo com a investigação da Harvard Business Review, as marcas de confiança superam os concorrentes em 400% em termos de valor de mercado e os clientes têm mais 88% de probabilidade de voltar a comprar numa marca em que confiam.
Um compromisso com a conformidade com os regulamentos dos processadores de pagamentos promove a confiança, cria lealdade e reforça a segurança.
Por exemplo, veja a página “Segurança” da Shopify:
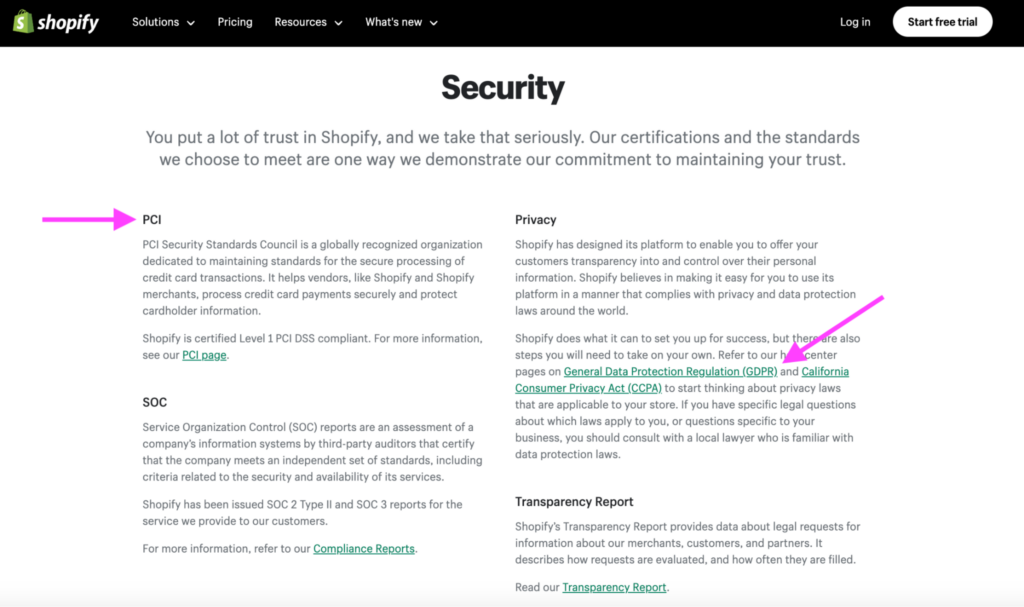
Num mercado já extremamente competitivo, a conformidade proporciona-lhe uma vantagem, demonstrando o seu compromisso com a proteção dos dados dos clientes e o tratamento responsável dos pagamentos.
2. Proteja a sua empresa
O comércio eletrónico é um fruto muito, muito apetecível para os burlões. Segundo as estimativas, as pessoas perderão $343 billion devido a fraudes em pagamentos online entre 2023 e 2027.
Se quer realmente compreender a dimensão de $343 billion, eis alguns equivalentes dignos de nota:
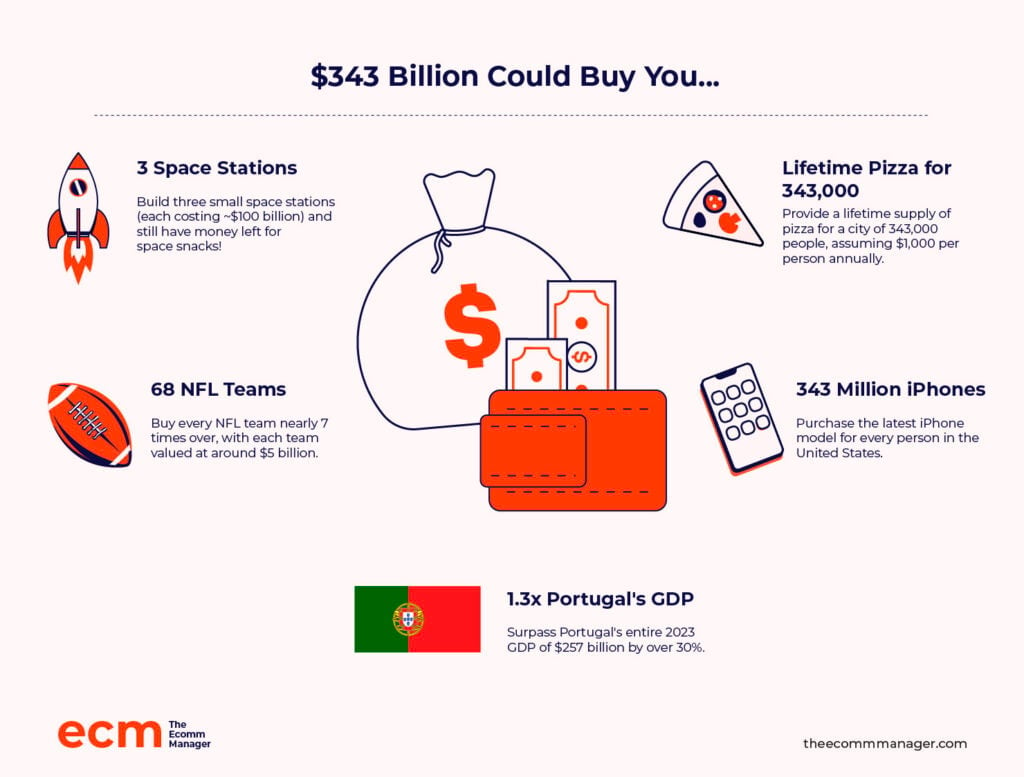
Considerando que nenhum de nós construirá cidades espaciais num futuro próximo, o incumprimento das normas internacionais de segurança de dados pode resultar em violações devastadoras, expondo informações sensíveis dos clientes e provocando danos irreparáveis.
3. Proteja os seus resultados
Em termos simples, a conformidade é económica — e um exercício eficaz de gestão proativa do risco.
Os organismos reguladores que estabeleceram estes regulamentos para os processadores de pagamentos são como o Big Brother. Se não cumprir, fica vulnerável a pesadas sanções financeiras, bloqueios regionais, restrições ao processamento de cartões de crédito e, possivelmente, a ações judiciais.
Dito isto, vamos assumir hoje o controlo da sua segurança e conformidade. Como?
Educação, educação, educação.
5 principais regulamentações para processadores de pagamentos destinadas a empresas de comércio eletrónico
O Global Payment Systems Survey (GPSS) do Banco Mundial concluiu que a utilização de instrumentos de pagamento online varia entre países devido a diferenças culturais, históricas, económicas e, sobretudo, jurídicas.
E são precisamente estas diferenças jurídicas, determinadas pela geografia, às quais precisa realmente de prestar atenção.
Eis uma lista de verificação das cinco principais regulamentações para processadores de pagamentos que todas as empresas de comércio eletrónico devem conhecer:
1. Conformidade com a PCI DSS
As principais empresas de cartões de crédito: Visa, Mastercard, American Express, Discover e JCB International uniram-se para formar o Payment Card Industry Security Standards Council (PCI SSC) e estabeleceram o Payment Card Industry Data Security Standard (PCI DSS) em 2006.
Objetivo:
Esta norma global garante que as empresas tratam as informações de pagamento sensíveis de forma segura, reduzindo o risco de fraude e de violações de dados. Para os pequenos comerciantes, compreender os requisitos de conformidade com a PCI é essencial para proteger os dados dos clientes.
A quem se aplica:
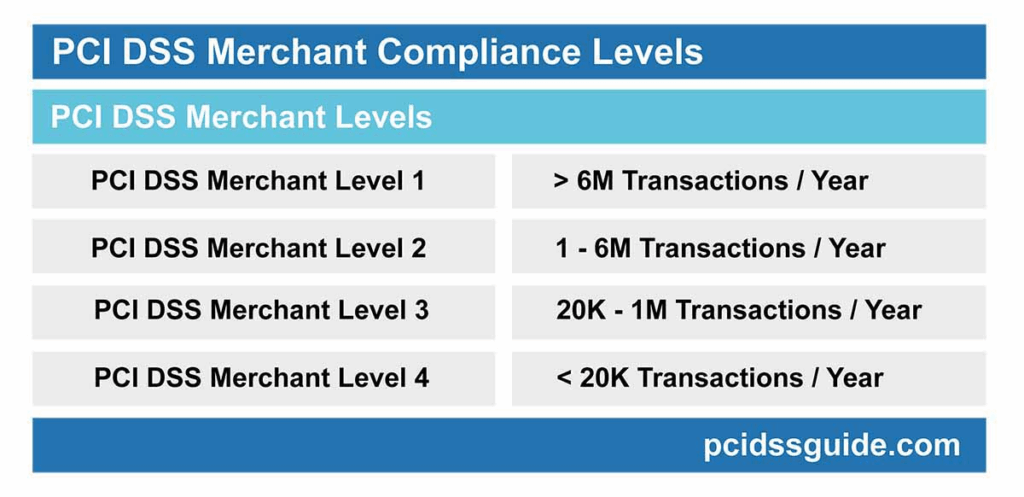
A qualquer empresa que aceite, processe, armazene ou transmita dados de cartões de crédito — independentemente da sua dimensão. Existem, contudo, quatro níveis:
Requisitos:
Existem 12 requisitos essenciais no PCI DSS, cada um com sub-requisitos em seis categorias, que proporcionam um quadro abrangente para o processamento seguro de pagamentos.
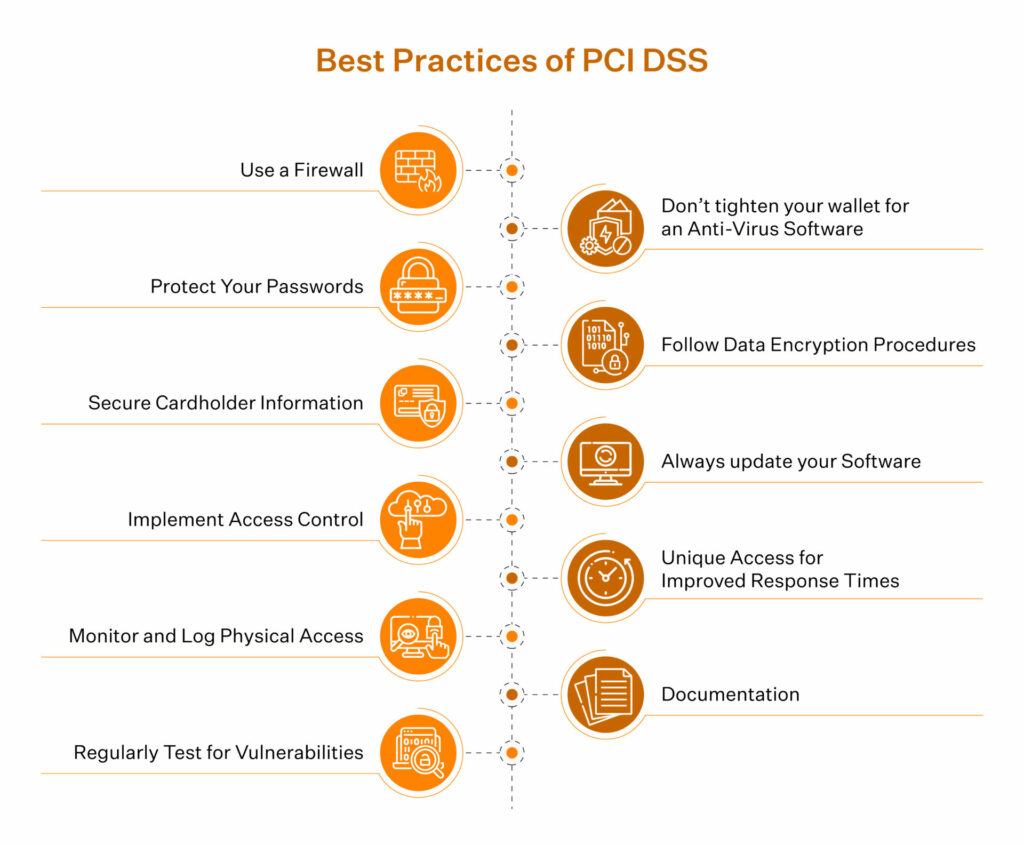
I. CONFIGURAR E MANTER SISTEMAS E REDES SEGUROS
1. Instalar e manter controlos de segurança de rede. Utilizar firewalls para impedir o acesso não autorizado e sistemas de deteção de intrusões para detetar atividades suspeitas.
2. Aplicar configurações seguras a todos os componentes do sistema. Configurar os sistemas de forma segura, desativar funcionalidades desnecessárias e remover serviços e software desnecessários.
II. PROTEGER OS DADOS DAS CONTAS
3. Proteger os dados dos titulares dos cartões armazenados. Proteger os dados sensíveis em repouso e restringir o acesso apenas ao pessoal autorizado.
4. Utilizar criptografia forte para proteger os dados dos titulares dos cartões durante a transmissão através de redes públicas. Devem ser utilizados SSL/TLS e criptografia forte para encriptar os dados dos titulares dos cartões durante a transmissão através de redes abertas e públicas.
III. MANTER UM PROGRAMA DE GESTÃO DE VULNERABILIDADES
5. Proteger todos os sistemas e redes contra atividades suspeitas. Detetar e impedir malware através da atualização regular do software antivírus, do software antimalware e dos sistemas de deteção/prevenção de intrusões.
6. Garantir que os sistemas e o software são seguros. Seguir práticas de programação segura, realizar avaliações de segurança regulares e manter o software atualizado para corrigir vulnerabilidades.
IV. IMPLEMENTAR MEDIDAS DE CONTROLO DE ACESSO FORTE
7. Limitar o acesso aos componentes do sistema e aos dados dos titulares dos cartões às pessoas que necessitam de os conhecer. Estabelecer controlos de acesso a dados sensíveis baseados nas funções profissionais.
8. Identificar os utilizadores e verificar o acesso aos componentes do sistema. Garantir que cada utilizador tem um ID único e utiliza palavras-passe fortes, autenticação multifator e outras medidas de segurança para verificar a sua identidade.
9. Restringir fisicamente o acesso aos dados dos titulares dos cartões. Proteger os registos em papel e restringir o acesso físico a áreas sensíveis onde os dados dos titulares dos cartões são armazenados ou processados.
Have an account? Log In
V. MONITORIZAR E TESTAR REGULARMENTE AS REDES
10. Monitorizar e registar todo o acesso aos componentes do sistema e aos dados dos titulares dos cartões. Detetar atividades suspeitas e garantir a conformidade através da monitorização e do registo do acesso à rede.
11. Validar regularmente a segurança dos sistemas e das redes. Realizar avaliações de segurança, análises de vulnerabilidades e testes de intrusão regulares para identificar e resolver vulnerabilidades.
VI. MANTER UMA POLÍTICA DE SEGURANÇA DA INFORMAÇÃO
12. Promover a segurança da informação através de políticas e procedimentos organizacionais. Implementar uma política de segurança da informação que aborde todos os aspetos da proteção de dados, incluindo a formação dos colaboradores, a resposta a incidentes e a notificação de violações de dados.
Sanções por incumprimento:
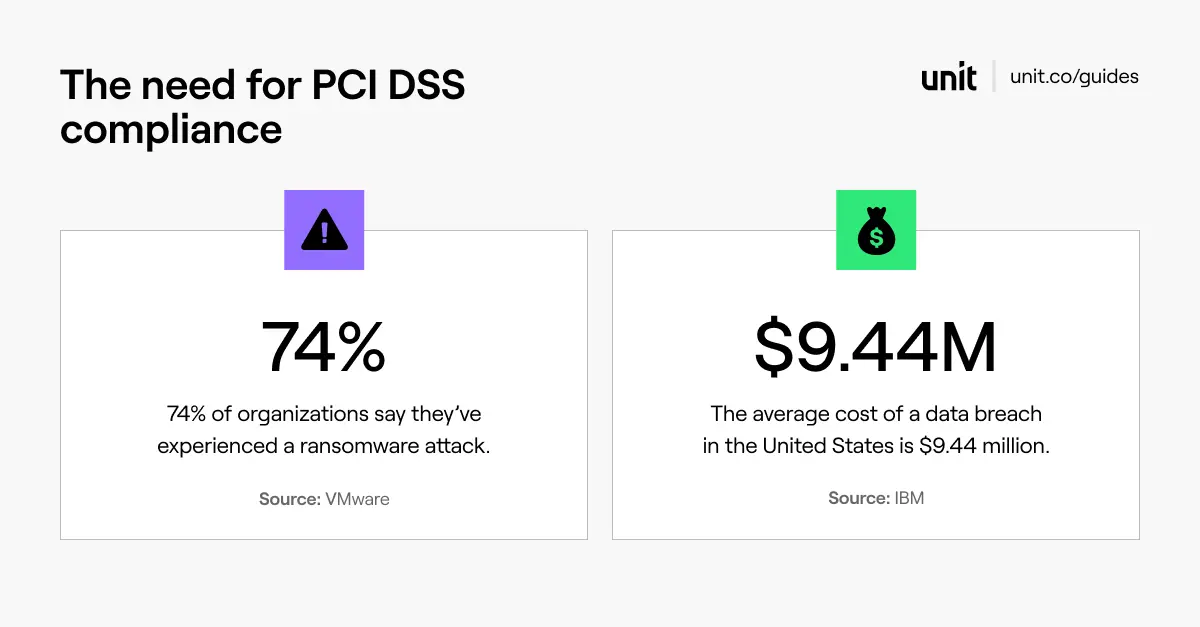
De acordo com o Relatório de Segurança de Pagamentos da Verizon de 2023, quase dois terços das empresas (64%) não estão em conformidade com o PCI.
Não se torne uma estatística, porque tem muito a perder.
- Sempre que estabelece uma parceria com um processador de pagamentos como o PayPal ou o Stripe, o seu contrato exige a conformidade com o PCI. Isto não é uma sugestão; é um requisito legal. Uma multa por incumprimento variará consoante o processador, a duração do incumprimento e o volume das suas transações.
| Período de incumprimento | Coimas PCI em função do volume de transações |
|---|---|
| Período de incumprimento1 a 3 meses | Coimas PCI em função do volume de transações$5000/mês para < volume. $10,000/mês para > volume. |
| Período de incumprimento4 a 6 meses | Coimas PCI em função do volume de transações$25,000/mês para < volume. $50,000/mês para > volume. |
| Período de incumprimentoMais de 7 meses | Coimas PCI em função do volume de transações$50,000/mês para < volume. $100,000/mês para > volume. |
- Incumprimento das redes de cartões (como Visa e Mastercard) e dos bancos adquirentes. Este incumprimento pode resultar em penalizações entre $5,000 e $10,000 por mês, dependendo do seu volume de transações.
- O comprometimento de um único registo de cliente pode custar-lhe entre $50 e $90 em indemnizações. O verdadeiro perigo financeiro advém de potenciais processos judiciais, que podem facilmente evoluir para ações judiciais no valor de milhões de dólares, colocando a sua empresa em risco.
Atualizações e alterações à PCI DSS:
A PCI DSS v3.2.1 foi retirada em 31 de março de 2024. A PCI DSS v4.0 inclui mais de 50 novos requisitos.
Não se preocupe. Embora algumas alterações entrem em vigor imediatamente, para a maioria destes novos requisitos, terá até 31 de março de 2025 para atualizar os seus protocolos de segurança.
2. Diretiva relativa aos serviços de pagamento 2 (PSD2)
Num esforço para combater a fraude nos pagamentos online, a Europa implementou a PSD2, que exige uma autenticação forte do cliente (SCA).
Na SCA, as empresas têm de verificar os pagamentos utilizando vários fatores, como palavras-passe, dispositivos móveis e dados biométricos, como impressões digitais, acrescentando assim uma camada adicional de segurança. O método 3D Secure é amplamente utilizado para a SCA.
Objetivo:
O objetivo é melhorar a proteção dos consumidores, promover a inovação e a concorrência no mercado de pagamentos e tornar os serviços de pagamento mais seguros no Espaço Económico Europeu (EEE).
A quem se aplica:
A todos os que aceitam pagamentos online no EEE — prestadores de serviços de pagamento (PSPs) — incluindo bancos, instituições de pagamento, instituições de moeda eletrónica e empresas.
No entanto, várias isenções previstas na PSD2 permitem que determinados tipos de pagamentos sejam processados sem SCA. As isenções foram concebidas para equilibrar a segurança com a conveniência e a eficiência.
Alguns exemplos comuns incluem:
- Análise do risco da transação (TRA). Isenta as transações de baixo risco de acordo com uma avaliação de risco em tempo real.
- Transações de baixo valor: Abaixo de determinado limite, estas transações são consideradas de baixo valor.
- Contas de comerciante de confiança: Não é necessária SCA para pagamentos recorrentes a comerciantes de confiança.
- Subscrições: Os pagamentos de subscrições recorrentes estão isentos.
- Pagamentos empresariais seguros: Refere-se a processos específicos de pagamentos empresariais.
Requisitos:
Existem cinco requisitos principais para a conformidade com a PSD2.
I. AUTENTICAÇÃO FORTE DO CLIENTE (SCA)
Para os pagamentos online, é obrigatório utilizar a autenticação multifator (algo que possui, sabe ou é). Uma das SCAs mais comuns é o 3D Secure.
II. BANCA ABERTA
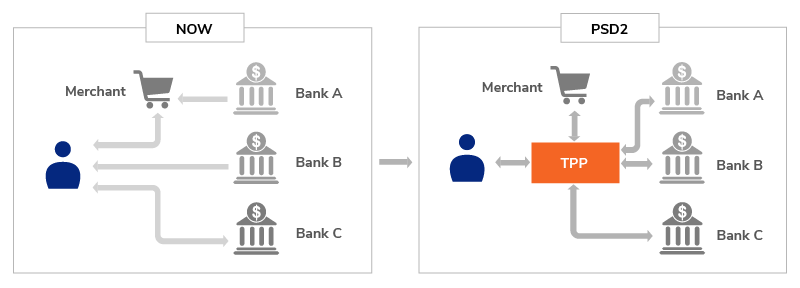
A legislação exige que os bancos disponibilizem os seus dados a fornecedores terceiros (TPPs) através de APIs, o que promoverá a inovação e a concorrência no setor financeiro.
III. FORNECEDORES DE SERVIÇOS DE INFORMAÇÃO SOBRE CONTAS (AISPS)
Uma empresa pode aceder aos dados da conta bancária de um cliente para prestar serviços como gestão financeira ou aconselhamento de investimento.
IV. FORNECEDORES DE SERVIÇOS DE INICIAÇÃO DE PAGAMENTOS (PISPS)
As empresas podem iniciar pagamentos diretamente a partir das contas dos clientes, tornando as transações mais rápidas e eficientes.
V. PROIBIÇÃO DE SOBRETAXAS
A lei proíbe as empresas de cobrarem taxas adicionais por determinados métodos de pagamento, como as transações com cartão de crédito.
Sanções por incumprimento:
Poderá perder uma quantia significativa de dinheiro se não cumprir a PSD2.
- Uma empresa pode ser multada em até 5 milhões de euros ou 3% das suas receitas globais, consoante o que for superior. A sanção é determinada pela gravidade da violação e pelo país específico do EEE.
- Uma empresa que não cumpra os requisitos de SCA da PSD2 poderá registar pagamentos recusados, resultando em clientes frustrados e taxas de conversão mais baixas.
Atualizações e alterações à PSD2:
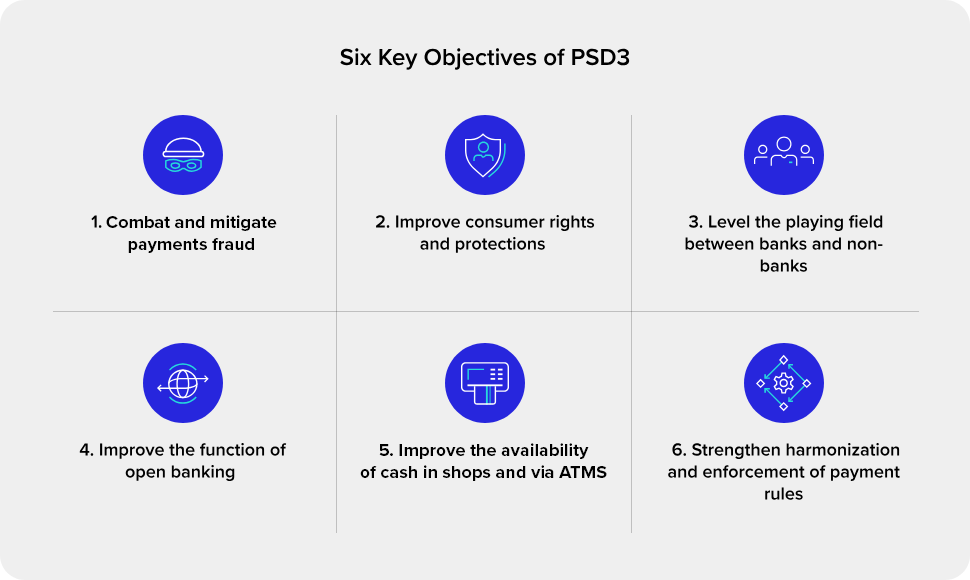
Como parte dos seus esforços para modernizar e atualizar o quadro existente, a Comissão Europeia propôs a PSD3, bem como um Regulamento relativo aos serviços de pagamento (PSR).
3. Regulamentos de Conheça o Seu Cliente (KYC) e de Prevenção do Branqueamento de Capitais (AML)
Imagine um mundo no qual qualquer pessoa pudesse abrir uma conta bancária, transferir grandes quantias de dinheiro ou fazer compras online sem provar a sua identidade.
Um refúgio para os cibercriminosos. Mas um inferno para os proprietários de empresas. É neste contexto que entram em ação o KYC — também conhecido como diligência devida do cliente (CDD) — e o AML.
Objetivo:
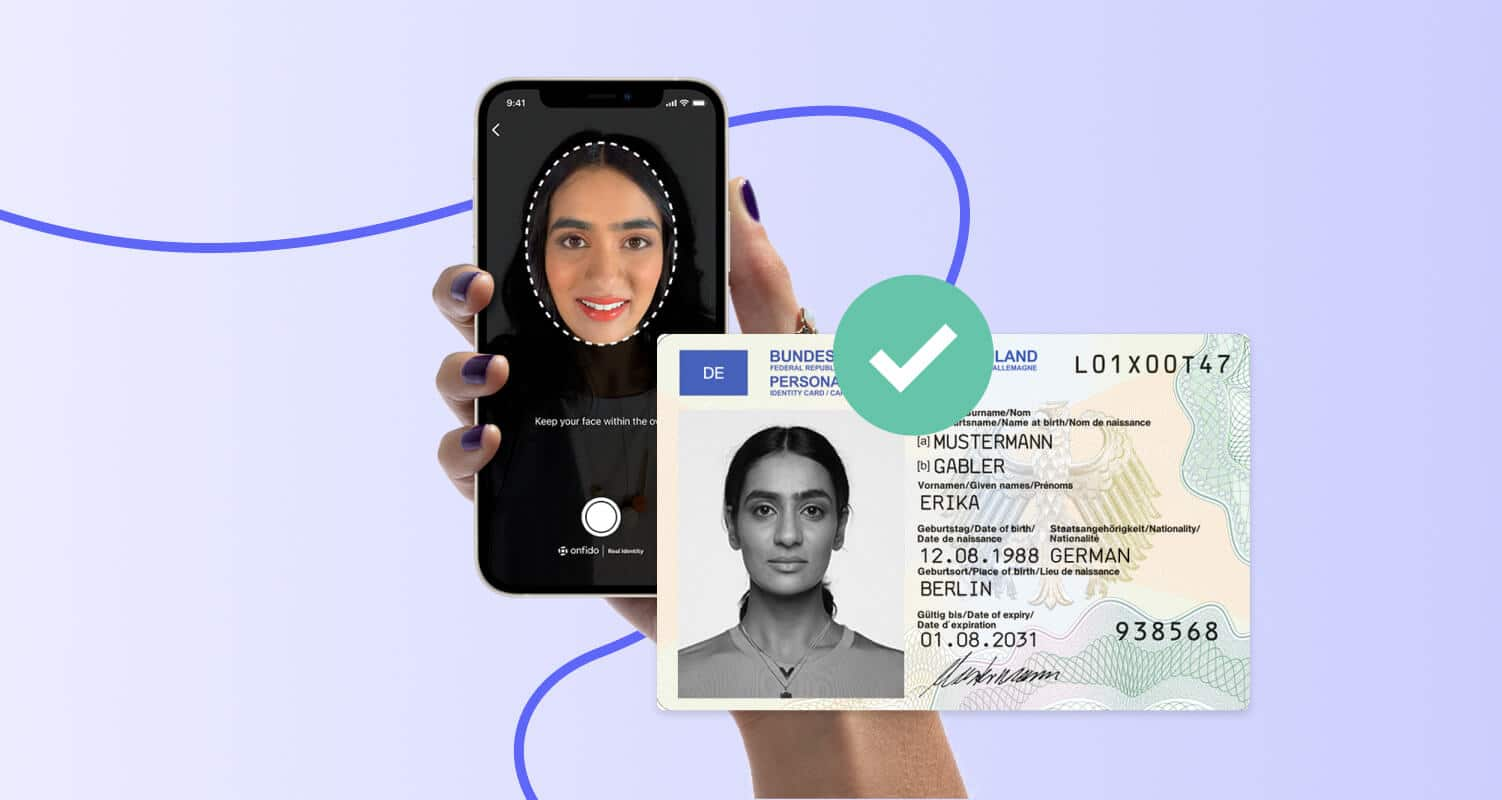
Para cumprir os regulamentos de prevenção do branqueamento de capitais, o KYC é um processo essencial para que as empresas verifiquem a identidade dos seus clientes.
Tanto a empresa como os seus clientes ficam protegidos contra danos através destas medidas, que ajudam a prevenir crimes financeiros como o branqueamento de capitais, o financiamento do terrorismo e a fraude.
A quem se aplica:
A necessidade de KYC/CDD é desencadeada por determinadas ações dos clientes.
Um sinal de alerta de branqueamento de capitais ou financiamento do terrorismo pode incluir a abertura de uma conta, a realização de transações financeiras acima de um determinado limite ou a adoção de comportamentos que suscitem suspeitas.
Ao abrigo dos regulamentos AML/CFT, as entidades regulamentadas são obrigadas a cumprir os regulamentos AML/CFT, incluindo o KYC. Dependendo da jurisdição, as entidades regulamentadas têm âmbitos de aplicação diferentes.
Normalmente, isto inclui:
- Instituições financeiras
- Instituições de crédito
- Companhias de seguros
- Instituições de moeda eletrónica
- Instituições de pagamento
- Prestadores de serviços de ativos virtuais (VASPs)
- Prestadores de serviços de jogo
- Comerciantes de arte, etc.
Requisitos:
Para a prevenção de crimes financeiros, incluindo o branqueamento de capitais e o financiamento do terrorismo, o KYC/CDD (Conheça o Seu Cliente/Diligência Devida do Cliente) é um componente essencial. Em termos gerais, os 12 requisitos de conformidade dividem-se em três categorias principais.
I. IDENTIFICAÇÃO E VERIFICAÇÃO DO CLIENTE
1. Diligência devida do cliente. Certifique-se de que os novos clientes são identificados e verificados através de fontes fiáveis.
2. Verificação de documentos. Verifique a legitimidade dos documentos de identificação fornecidos (por exemplo, passaportes, cartas de condução, etc.)
3. Beneficiários efetivos. Determine quais são as pessoas singulares que detêm ou controlam uma conta empresarial.
II. AVALIAÇÃO E MONITORIZAÇÃO DE RISCOS
4. Monitorização de transações. Verifique se as transações dos clientes apresentam desvios em relação aos comportamentos ou padrões esperados.
5. Informações sobre a empresa. Conheça a natureza, o objetivo e a atividade esperada dos seus clientes empresariais.
6. Relações pessoais e empresariais. Avalie os potenciais riscos analisando as relações do cliente com outras pessoas singulares e empresas.
7. Vendas anuais. Obtenha uma estimativa das vendas anuais do cliente.
8. Políticas e procedimentos AML. Certifique-se de que as políticas e os procedimentos do cliente cumprem os regulamentos.
9. Reputação no mercado local. Verifique a reputação do cliente no mercado local consultando fontes dos meios de comunicação social e outros recursos disponíveis publicamente.
III. SEGURANÇA DOS DADOS E CONSERVAÇÃO DE REGISTOS
10. Segurança dos dados. Certifique-se de que os dados sensíveis dos clientes estão protegidos contra o acesso, utilização ou divulgação não autorizados.
11. Documentos KYC. Certifique-se de que todos os documentos KYC recolhidos são armazenados de forma segura e estão facilmente acessíveis para auditorias de conformidade.
12. Documentação de terceiros. Obtenha e conserve cópias de qualquer documentação de terceiros utilizada para verificar as informações dos clientes.
Sanções por incumprimento:
O Reserve Bank of India (RBI) aplicou uma multa significativa a duas empresas por incumprimento no mês passado:
- Em 3 de setembro de 2024, a Hewlett Packard Financial Services foi penalizada em 13 500 $ por violações relacionadas com o KYC.
- E, no espaço de uma semana, a Muthoot Vehicle & Asset Finance foi alvo de uma penalização de 10 200 $ por não cumprir os requisitos de gestão do risco de liquidez e de comunicação de dados dos clientes.
Não se transforme numa manchete. O dinheiro pode ser uma gota no oceano para estas grandes empresas, mas os danos causados à marca podem custar-lhe a reputação no mercado.
Atualizações e alterações ao KYC e AML:
A conformidade com o KYC e o AML está a receber um impulso tecnológico. Uma das maiores alterações recentes inclui o rastreio automático de sanções dos clientes face a listas de sanções atualizadas em tempo real. Além disso, com o crescimento do eKYC, as ferramentas automatizadas podem verificar identidades instantaneamente — tudo online.
4. GDPR e proteção de dados
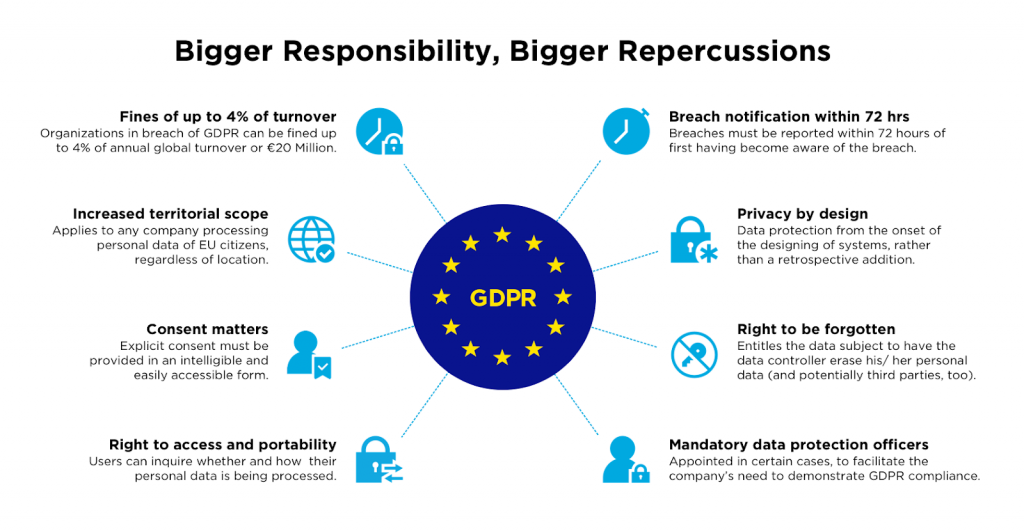
O GDPR protege o direito à privacidade como um direito fundamental. É amplamente considerada a mais rigorosa lei de privacidade e segurança do mundo.
Objetivo:
A legislação da UE estabelece normas rigorosas sobre a forma como as empresas tratam os dados pessoais, proporcionando às pessoas um maior controlo sobre as suas informações e garantindo que estas são tratadas de forma eficiente e segura.
A quem se aplica:
Se a sua empresa tratar dados pessoais de residentes da União Europeia, o GDPR aplica-se à sua atividade. Na verdade, é responsável quer viva na UE quer não, mesmo que se limite a monitorizar o comportamento de cidadãos da UE online.
Requisitos:
O GDPR é uma lei abrangente da UE que protege os dados pessoais e a privacidade. Eis 10 requisitos fundamentais:
I. PRINCÍPIOS DO TRATAMENTO DE DADOS
1. Licitude, equidade e transparência. Utilize os dados de forma lícita e com uma finalidade clara, e seja transparente quanto à forma como são utilizados.
2. Limitação da finalidade. Recolha dados apenas para finalidades específicas, explícitas e legítimas.
3. Minimização dos dados. Recolher apenas os dados necessários para a finalidade pretendida.
4. Exatidão. Manter os dados atualizados e exatos.
5. Limitação da conservação. Para as finalidades especificadas, conservar os dados apenas durante um período razoável.
6. Integridade e confidencialidade. Garantir que a integridade e a confidencialidade dos dados são protegidas através de medidas de segurança adequadas.
II. RESPONSABILIZAÇÃO E GOVERNAÇÃO
7. Avaliação de Impacto sobre a Proteção de Dados (DPIA). Avaliar os riscos associados às atividades de tratamento de alto risco e mitigá-los.
8. Privacidade desde a conceção. Os novos sistemas e processos devem ser concebidos tendo em conta os princípios da proteção de dados.
III. DIREITOS E RESPONSABILIDADES INDIVIDUAIS
9. Direitos dos titulares dos dados. O tratamento dos dados pessoais das pessoas deve respeitar os seus direitos de acesso, retificação, apagamento e limitação.
10. Comunicação de violações de dados: Documentar as violações de dados pessoais junto da autoridade de controlo e, em alguns casos, junto das pessoas afetadas.
Sanções por incumprimento:
Existem escalões de coimas com base na gravidade da infração.
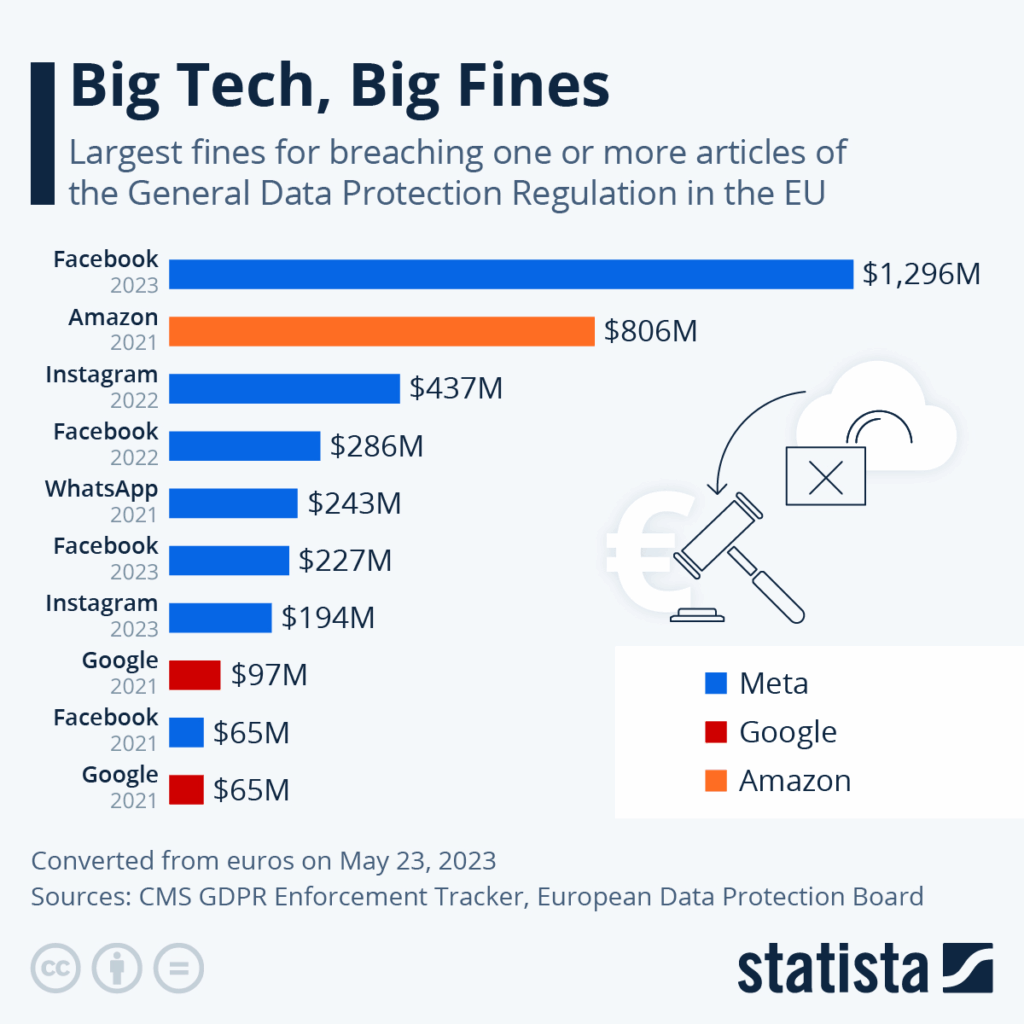
- Infrações menos graves. Um máximo de 10 milhões de euros ou 2% do volume de negócios mundial da empresa no ano anterior, consoante o que for mais elevado.
- Infrações graves. Até 20 milhões de euros ou 4% do volume de negócios mundial da empresa no ano anterior, consoante o que for mais elevado.
Atualizações e alterações ao GDPR:
As pessoas têm agora novos direitos ao abrigo do GDPR, incluindo o “direito a ser esquecido,” que lhes dá a oportunidade de solicitar o apagamento dos seus dados pessoais; e o “direito à portabilidade,” que lhes permite transferir os seus dados para outro prestador de serviços.
5. Secção 6050W do IRC
De acordo com a Secção 6050W do Código da Receita Federal, determinados beneficiários de pagamentos e comerciantes devem comunicar informações sobre pagamentos ao IRS.
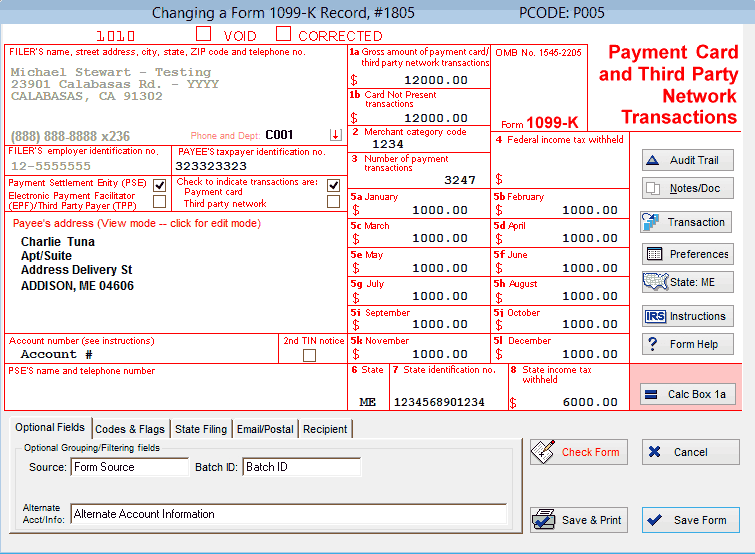
Neste caso, a comunicação é efetuada através do Formulário 1099-K, conhecido como “Relatório de Transações com Cartões de Pagamento e Redes de Terceiros.”
Finalidade:
A finalidade da Secção 6050W é garantir que todas as empresas dispõem de condições equitativas e que todos pagam a sua quota-parte justa de impostos.
Além de fornecer dados valiosos ao IRS, este requisito de declaração contribui para um sistema fiscal mais equitativo, garantindo que os rendimentos são verificados e evitando a evasão fiscal.
A quem se aplica:
Em geral, esta secção aplica-se a dois tipos de entidades:
- Entidades adquirentes de comerciantes. Um banco ou instituição financeira que realiza transações em nome de um comerciante. Enquanto intermediários, ligam o comerciante ao emissor do cartão (o banco do cliente).
- Organizações de liquidação de terceiros. São empresas que facilitam pagamentos através de redes de pagamento de terceiros. PayPal, Venmo, Square e Stripe são apenas alguns exemplos.
Requisitos:
Uma organização de liquidação de terceiros geralmente não é obrigada a declarar transações relativas a um beneficiário se o montante total for inferior a $600.
Assim, eis os principais requisitos:
I. DECLARAÇÕES INFORMATIVAS
1. Formulário 1099-K. Para cada ano civil, as entidades de liquidação de pagamentos devem entregar o Formulário 1099-K.
More Articles
II. TRANSAÇÕES SUJEITAS A DECLARAÇÃO
2. Transações com cartões de pagamento. As transações baseadas em cartões incluem transações com cartões de crédito, débito e pré-pagos.
3. Transações através de redes de terceiros. Estas incluem transações realizadas através de processadores de pagamentos de terceiros, como PayPal, Venmo e Square.
III. INFORMAÇÕES A DECLARAR
4. Montante bruto. Para cada beneficiário, o montante bruto de todas as transações de pagamento sujeitas a declaração.
5. Informações do beneficiário. O nome, a morada e o número de identificação fiscal (TIN) de cada beneficiário.
Sanções por incumprimento:
Como resultado de falhas de conformidade, poderá ficar sujeito a responsabilidades relativas a retenções na fonte (geralmente 28% do pagamento), juros e sanções.
Atualizações e alterações à secção 6050W do IRS:
Para 2024, segundo a EY, o limite poderá aumentar para $5,000, dando ao Congresso tempo para o ajustar potencialmente.
Entretanto, os processadores de pagamentos devem recolher diligentemente os números de identificação fiscal (TIN) de todos os beneficiários, a fim de manter uma declaração sem problemas.
3 estratégias para manter a conformidade da sua marca de comércio eletrónico
Se a conformidade dos pagamentos parece um jogo interminável de acertar na toupeira regulamentar, não está sozinho. Quando pensa que já domina a PCI DSS… BAM! A GDPR surge com um inesperado golpe de esquerda.
Mas não se preocupe. Existem várias formas de lidar com a conformidade sem perder a cabeça (ou os lucros).
Falei com alguns especialistas em comércio eletrónico, finanças e direito sobre a forma como gerem a fadiga causada pelos acrónimos da conformidade e evitam impactos nos resultados.
1. Mantenha-se atualizado
Pois, certo? Mas é importante conhecer os recursos adequados.
Subscreva as atualizações do setor. Mantenha-se a par dos mais recentes regulamentos de pagamentos, subscrevendo newsletters, blogues e alertas de organismos reguladores, especialistas jurídicos e associações do setor.
Publicações como The Financial Times e MoneyWeek “fornecem informações essenciais sobre tendências económicas e mercados financeiros”, afirma Gary Hemming, proprietário e diretor financeiro da ABC Finance.
Como é que isto ajuda?
Por exemplo, depois de tomarmos conhecimento de uma alteração prevista nas taxas de juro, ajustámos as nossas estratégias de concessão de crédito, obtendo uma vantagem competitiva e protegendo os nossos lucros.
Para além das publicações populares, Balázs Keszthelyi, fundador e CEO da TechnoLynx, baseia-se “fortemente nas orientações oficiais dos organismos reguladores”, como a Autoridade de Conduta Financeira (FCA) e os Regulamentos dos Serviços de Pagamento (PSRs).”
2. Estabeleça um programa interno sólido de conformidade
Mantenha um programa de conformidade atualizado e alinhado com os regulamentos em vigor, revendo-o e atualizando-o regularmente.

Stephen Boatman, diretor da Flat Fee Financial, adota uma abordagem inovadora de quatro vertentes para se manter em conformidade:
- “Realizamos proativamente “análises trimestrais das lacunas regulamentares”. Deste modo, detetamos discrepâncias entre as regras atuais dos processadores de pagamentos e a nossa configuração operacional antes de estas se tornarem um problema. Muitas empresas só realizam auditorias anuais, mas as inspeções trimestrais permitem-nos antecipar e mitigar questões de conformidade, sobretudo quando os processadores de pagamentos alteram os seus requisitos de encriptação ou de proteção contra fraude.”
- “Também incorporamos “rastos de auditoria” em todas as transações. Isto não serve apenas para os registos da IRS — garante que podemos responder imediatamente às questões dos processadores através de um registo transparente e com marca temporal. Muitas empresas ignoram este aspeto, que nos poupou inúmeras horas durante as auditorias de conformidade.”
- “Outra tática avançada é a “tokenização em camadas”. Os dados de pagamento sensíveis dos clientes são armazenados como tokens encriptados em vários serviços na nuvem. Mesmo que uma camada seja pirateada, as restantes mantêm-se seguras. Isto vai além das normas básicas PCI-DSS.”
- “Por último, incorporamos software de “deteção de anomalias baseada em IA”. Este sinaliza qualquer comportamento de pagamento invulgar em tempo real, alertando a Flat Fee para possíveis violações de conformidade ou atividades fraudulentas antes de estas se tornarem incidentes sujeitos a comunicação.”
3. Automatize os processos de conformidade com software
Selecione processadores de pagamentos e gateways de pagamento que ofereçam funcionalidades de segurança integradas, elaboração automatizada de relatórios e ferramentas de gestão da conformidade para simplificar os seus esforços.
Pode automatizar as verificações KYC/CDD, a gestão da segurança dos dados e a monitorização das transações utilizando software de conformidade.
Procura uma forma mais segura e eficiente de processar pagamentos? Consulte a nossa lista das 10 melhores soluções de software para processamento de pagamentos:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Não deixe que software antigo e desatualizado o exponha a um risco maior de penalizações. Aqui estão as nossas 10 principais escolhas dos melhores serviços de processamento através de gateways de pagamento disponíveis no mercado:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Mantenha-se em conformidade, mantenha-se (financeiramente) saudável
Não consegue lembrar-se de tudo o que discutimos? Não o censuro.
Há três conclusões fundamentais:
- Mantenha-se atualizado relativamente às regulamentações mais recentes, incluindo a PCI DSS, o RGPD, a AML, a PSD2 e a Secção 6050W do IRS, para proteger a sua empresa e os seus clientes.
- Reduza o erro humano através de software e tecnologia de conformidade.
- Para regulamentações complexas ou expansão para novos mercados, consulte especialistas em conformidade.
Mantenha-se informado, mantenha-se em conformidade — mantenha-se na vanguarda. Subscreva a nossa newsletter com as informações mais recentes para gestores de comércio eletrónico de especialistas de referência no setor.