8 säkerhetshot inom e-handel & så skyddar du din webbplats

Man brukar säga att få saker i livet är garanterade, förutom döden och skatter. Om du äger en företagswebbplats kan du lägga till ytterligare en sak på den listan: säkerhetshot mot e-handel.
Tillväxten inom e-handeln har motsvarats av en massiv ökning av cyberbrottsligheten – från en relativt måttlig ökning på 20 % av utpressningsattacker till en skrämmande ökning på 660 % av nätfiskebedrägerier via e-post.
Med minst 50 % av alla företag som rapporterar en attack online varje år i årliga undersökningar är frågan inte om utan när din e-handelsplattform kommer att attackeras.

Och att veta är halva kampen.
I den här artikeln beskriver jag åtta av de mest kritiska säkerhetshoten mot ditt e-handelsföretag och lösningar för att skydda dig.
Säkerhetshot och hur du skyddar din webbplats
Läs vidare för att ta reda på vilka de åtta vanligaste säkerhetshoten är och hur du bäst skyddar din e-handelswebbplats mot dem.
1. Betalningsbedrägerier
Den här typen av säkerhetshot mot e-handeln är lika gammal som själva verksamheten. Hackare och brottslingar använder stulna kreditkort eller stulna kreditkortsuppgifter för att genomföra obehöriga transaktioner. Kreditkortsbedrägerier är vanligtvis svåra att spåra och kan orsaka betydande förluster för e-handelsföretag.
Falska återbetalningar är ett annat populärt knep som används av cyberbrottslingar och leder till förluster på miljarder dollar för detaljhandeln online. I stället för att returnera originalvarorna skickar bedragarna skadade, kasserade eller stulna varor till återförsäljarna.
Du kan använda programvara för att förebygga e-handelsbedrägerier för att upptäcka och förhindra falska onlinetransaktioner eller återbetalningsbedrägerier.
Lösning: Efterlevnad av PCI DSS
Upprätthåll efterlevnad av PCI DSS på dina betalningssidor. Alla handlare online rekommenderas att följa dessa säkerhetsstandarder, som upprätthålls av PCI Security Standards Council – ett oberoende organ som skapats av stora kortföretag som VISA, MasterCard och American Express.
2. Nätfiske
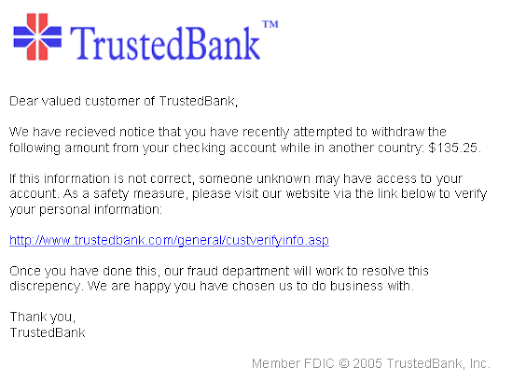
Nätfiske är en form av identitetsbedrägeri online och ett växande hot inom cybersäkerhet. Brottslingarna försöker komma över inloggningsuppgifter, kreditkortsuppgifter och annan känslig information från sina ovetande mål, ofta genom vilseledande e-postmeddelanden.
E-postmeddelandena utger sig för att komma från legitima källor, såsom banker, myndigheter, affärspartner eller andra återförsäljare. Dessa e-postmeddelanden innehåller vanligtvis falska länkar till inloggningssidor för en riktig webbplats – när du anger dina inloggningsuppgifter får cyberbrottslingarna obehörig åtkomst till dina konton.
Lösning: Utbildning och vaksamhet
Öka medvetenheten bland dina anställda och kunder om vikten av försiktighet och ständig vaksamhet. Eftersom nätfiskeattacker riktar sig mot individer och inte mot datorsystem och programvara är detta den enda möjliga lösningen.
Du kan också testa ditt företag för sårbarheter genom att genomföra övningar – skicka falska nätfiskemeddelanden till dina anställda – och om någon svarar kan du hjälpa och vägleda dem så att de är bättre rustade att undvika riktiga attacker i framtiden.
En säker e-postgateway kan blockera 99 % av all skräppost och alla nätfiskemeddelanden med hjälp av filter. Detta, i kombination med åtgärder som tvåfaktorsautentisering, regelbundna säkerhetsrevisioner och regelbundna uppdateringar av programvara, kan bidra till att minimera risken från nätfiske.
Ledande företag som Google och Microsoft genomför regelbundna utbildningar och vaksamhetskampanjer om nätfiske.
Bedrägeridetektering är inte valfritt – särskilt inte när dessa certifieringar inom bedrägeridetektering bara är ett klick bort.
3. Social manipulation
Social manipulation använder samma metoder för identitetsbedrägeri som nätfiske – den huvudsakliga skillnaden är att social manipulation kan ta många andra former än e-post. Brottslingen kan använda telefonsamtal, meddelanden och profiler på sociala medier samt andra metoder för att kontakta dig eller dina anställda.
Därefter manipulerar de dessa personer till att oavsiktligt avslöja känsliga personuppgifter. Medan nätfiske riktar sig mot många människor i hopp om att fånga några offer, är social manipulation mer sofistikerad och riktar sig mot specifika personer, exempelvis ledande administratörer på e-handelsföretag.
Lösning: Utbildning och vaksamhet
Lösningen här är densamma som vid nätfiske – påminn personalen om de potentiella hot som kan uppstå via sociala medier och utbilda dem i att identifiera misstänkta meddelanden eller samtal. Genom att då och då genomföra simulerade tester och regelbundna säkerhetskontroller kan ni hjälpa alla att vara uppmärksamma.
4. Skräppost
Du förknippar kanske lätt detta begrepp med din e-postinkorg, men det utgör också ett hot mot alla e-handelswebbplatser som låter besökare lämna kommentarer eller feedback. Skräppostavsändare kan missbruka dessa system för att lägga in farliga länkar eller helt enkelt fylla dina sidor med annonser.
Lösning: Skräppostfiltrering
Använd antivirus- och skräppostfiltreringsverktyg på din webbplats för onlinehandel. Utbilda dina anställda i metoder och taktiker mot skräppost.
5. SQL-injektioner & XSS
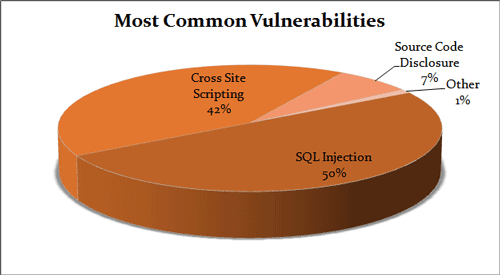
Ett särskilt farligt hot här är skriptkörning mellan webbplatser (XSS) – angriparen injicerar skadlig kod på dina webbplatser för onlineverksamheten, ofta genom att utnyttja svagheter i JavaScript.
Koden angriper sedan andra kunder som besöker din webbutik. XSS, som också kallas en injektionsattack, kan allvarligt skada din webbplatsrankning och ditt rykte i sökmotorer.
SQL-injektioner genomförs på liknande sätt som XSS mot dina webbplatser. Till skillnad från XSS riktar sig SQL däremot mot systemets databas, med avsikten att stjäla känsliga uppgifter i stället för att angripa besökare på dina e-handelswebbplatser.
Lösning: SQL-filter och XSS-skanningar
Använd brandväggar för webbapplikationer, SQL-filter och regelbundna skanningar efter XSS-sårbarheter för att förhindra säkerhetsintrång av detta slag. All personal som arbetar med webbplatsbyggande eller underhåll av backend måste utbildas i att upptäcka och förhindra vanliga sårbarheter i HTML, JavaScript och andra tillägg eller widgetar på webbplatsen.
6. DDoS-attacker
Distribuerade överbelastningsattacker (DDoS) utsätter dina webbplatser och servrar för onlinebutiken för belägring. Genom att använda flera hackade datorer, IoT-enheter eller skadliga bottar inleder brottslingarna samordnade attacker som överbelastar din e-handelswebbplats och förhindrar normal funktion.
Förutom att blockera försäljningen kostar dessa attacker också företaget på andra sätt genom att förbruka webbplatsens bandbredd. Den goda nyheten är att DDoS-attacker är mindre vanliga än andra typer av hot, särskilt när det gäller mindre företag.
Lösning: DDoS-skyddstjänst
Om du upplever att webbplatsen är sårbar för ett sådant hot bör du använda en DDoS-skyddstjänst. Den övervakar all inkommande trafik och blockerar proaktivt förfrågningar som verkar vara bedrägliga.
7. Svaga lösenord
För enkelhetens skull tenderar många personer på e-handelsföretag att använda lösenord som är enkla och lätta att komma ihåg. Tyvärr är detta också goda nyheter för företagsamma cyberbrottslingar som använder sig av bedrägerier med flera konton och andra metoder och som har en mängd alternativ till sitt förfogande.
Vissa enklare lösenord kan knäckas genom rent gissningsarbete och en bakgrundskontroll av personen som skapade lösenordet.
Använd därför inte ditt födelsedatum eller ditt husdjurs namn som lösenord, snälla.
Även andra, starkare lösenord kan knäckas med hjälp av råstyrka – specialutformade program kan snabbt prova tusentals möjliga lösenord tills de hittar det rätta (tekniken kallas råstyrkeattacker).
Lösning: Använd starkare lösenord!
Inför en strikt policy för lösenordsstyrka inom företaget. Använd multifaktorautentisering internt för administratörskonton och kundprofiler vid viktiga ändringar.
8. Skadlig kod och utpressningsprogram
Detta är hot som förmodligen inte behöver någon introduktion. Alla som har använt en dator under de senaste två decennierna är väl medvetna om de säkerhetsproblem som orsakas av virus, trojaner och, på senare tid, utpressningsprogram.
De kommer i form av e-postbilagor, dolda i nedladdade .exe-filer eller appar samt via widgetar eller tillägg i WordPress. Skadlig kod är otroligt mångsidig och flexibel – den kan göra allt från att stjäla och förstöra data till realtidsövervakning och mycket mer.
Lösning: Programvara mot skadlig kod & bästa praxis
Att installera och använda särskild antivirusprogramvara och andra verktyg för att upptäcka skadlig kod är en bra utgångspunkt. Men för maximalt skydd måste du kombinera detta med andra säkerhetsåtgärder, som SSL-certifikat på alla dina sidor, användning av HTTPS, säkra servrar, brandväggar och regelbundna säkerhetskopior.
Skydda din e-handelsbutik
Som du kan se finns det ingen universallösning eller magisk dryck som kan lösa alla dina säkerhetsproblem inom e-handel på en gång. Ett effektivt skydd mot cyberhot kräver lämpliga säkerhetslösningar, medvetenhet, utbildning och ständig vaksamhet.
Eftersom cyberhot och säkerhetsrisker för webbplatser ständigt utvecklas bör du hålla dig uppdaterad. Registrera dig för nyhetsbrevet från The Retail Exec för de senaste nyheterna inom e-handel och trender inom cybersäkerhet.
Har du eller din organisation någon gång drabbats av en av dessa cyberattacker? Hur påverkade den i så fall ditt företag, och vilka åtgärder vidtog du för att neutralisera den och gå vidare? Dela gärna med dig av dina värdefulla insikter i kommentarsfältet nedan!
Mer bra ECM-innehåll: