Key Takeaways
O malware de ponto de venda rouba silenciosamente os dados dos cartões dos clientes, representando uma ameaça significativa à cibersegurança que as empresas devem monitorizar e resolver de forma diligente.
Este malware funciona sem ser detetado, comprometendo as informações de pagamento mesmo quando as empresas mantêm operações aparentemente seguras.
O malware de ponto de venda é alarmantemente comum, tornando crucial que as empresas implementem medidas preventivas sólidas.
As empresas acabam frequentemente por lidar com as consequências, assumindo a responsabilidade de corrigir as violações e tranquilizar os clientes afetados.
Para evitar este roubo sorrateiro, as empresas devem adotar estratégias vigilantes e práticas de segurança robustas.
O malware de POS é o equivalente digital a alguém a desviar dinheiro da sua caixa enquanto sorri para a câmara. Entra sorrateiramente, rouba os dados dos cartões dos seus clientes e deixa a sua equipa a limpar a confusão, com a administração a pressioná-lo constantemente.
E não é algo raro.
Os atacantes estão a visar ativamente sistemas POS de retalho porque — surpresa — funcionam. As ferramentas são baratas. Os pontos de entrada estão por todo o lado.
E se ainda depende de software desatualizado ou de um antivírus inadequado para todos os casos? Mais vale pendurar uma placa de boas-vindas.
Este guia explica, sem rodeios, como funciona o malware de POS, que variantes existem e como identificar os sinais de alerta antes de o seu CFO começar a hiperventilar.
O que é o malware de POS?
O malware de POS é um código criado para assumir o controlo dos seus sistemas de ponto de venda e extrair dados de pagamento diretamente da memória — antes de estes serem encriptados ou enviados para processamento.
Funciona silenciosamente, atua rapidamente e envia as informações roubadas dos cartões para quem pagou pela exploração.
Não verá alertas intermitentes nem ecrãs de aviso dramáticos. A maioria das empresas não se apercebe de nada até os danos estarem feitos — começam a chegar denúncias de fraude, os bancos começam a telefonar e, de repente, é o tema de uma notificação de violação de dados que ninguém quer redigir.
Se os dados dos clientes passam pelos seus terminais, é um alvo. A questão não é se os atacantes vão tentar — é saber se vão encontrar uma brecha.
11 tipos de ataques de malware de POS
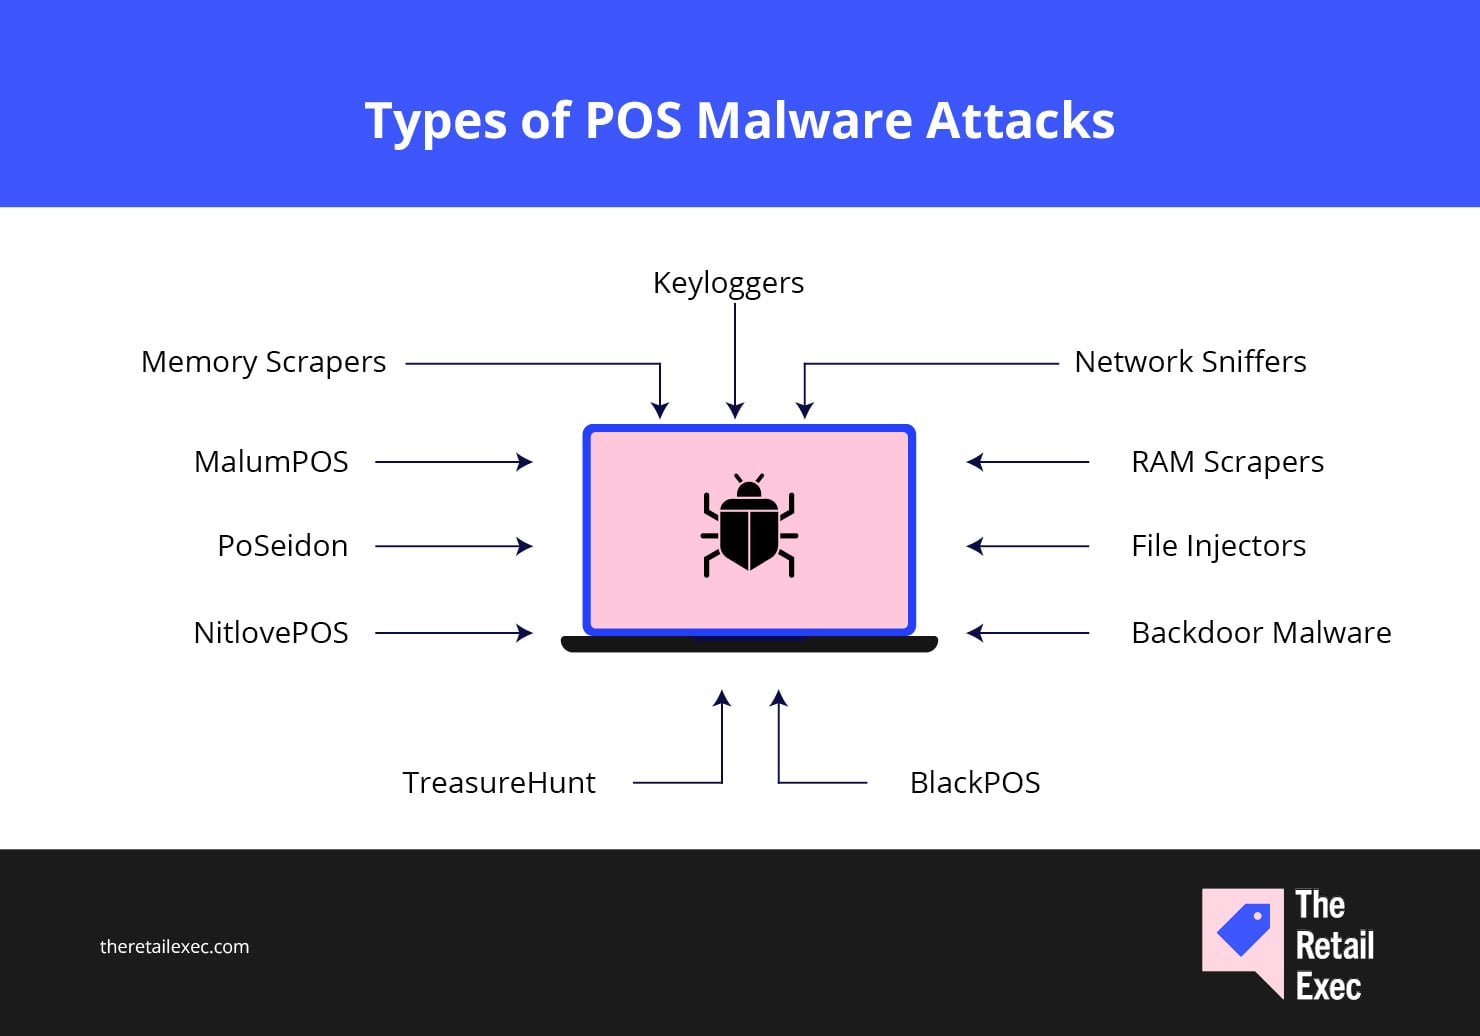
O malware de POS não é igual em todos os casos. Surge em várias formas — cada uma concebida para explorar uma falha diferente do seu sistema. Algumas variantes permanecem na memória. Outras registam cada tecla premida. E há ainda algumas que fingem ser software legítimo enquanto extraem discretamente os dados dos cartões.
Comecemos por um dos maiores clássicos.
Extratores de memória
Os extratores de memória ficam na RAM do seu terminal POS e aguardam que os dados não encriptados dos cartões passem por lá. Quando um cliente passa ou insere o cartão, existe uma fração de segundo antes de essa informação ser encriptada — os extratores capturam-na nesse momento. Limpo. Silencioso. Desaparecido.
Os dados roubados são extraídos em lotes para um servidor remoto — geralmente encriptados para evitar a deteção. Não verá nada, a menos que esteja ativamente à procura de comportamentos invulgares na memória, o que — sejamos honestos — a maioria das pessoas não faz.
É por isso que a proteção de terminais, por si só, não chega. Se os seus sistemas não estiverem preparados para detetar ameaças na memória, estará a trabalhar às cegas.
Registadores de teclas
Os registadores de teclas acompanham tudo o que é escrito nos seus sistemas POS — PIN, palavras-passe, inícios de sessão de administradores e até aqueles códigos secretos de “resolução de problemas” que o técnico de TI jurou que só ele conhecia.
São instalados através de ficheiros infetados com malware ou ligados fisicamente aos seus terminais de ponto de venda. Ambas as versões funcionam perfeitamente para os cibercriminosos.
Depois de instalado, o registador de teclas grava silenciosamente as teclas premidas e envia-as para um servidor de comando e controlo.
A partir daí, os piratas informáticos podem lançar ataques secundários, avançar pela sua rede ou simplesmente recostar-se e desfrutar do fluxo de dados de clientes e credenciais de autenticação capturados recentemente.
Os registadores de teclas entram frequentemente através de mensagens de correio eletrónico de phishing ou de atualizações comprometidas do software POS. E, como não precisam de analisar a memória nem de intercetar o tráfego de rede, as ferramentas antivírus podem facilmente não os detetar — sobretudo se ainda depender de segurança de terminais desatualizada.
Mais uma razão para formar a sua equipa como se fizesse parte da equipa de cibersegurança — e não estivesse apenas ali para registar meias e batidos.
Analisadores de rede
Os analisadores de rede não se preocupam com o que acontece dentro do seu terminal POS — preocupam-se com o que circula pelos cabos.
Estas variantes de malware intercetam dados não encriptados dos cartões de pagamento enquanto estes circulam entre os seus dispositivos POS e o processador de pagamentos. Se não estiver a encriptar esse tráfego? Estão atentos a tudo.
Os analisadores espreitam na sua pilha de rede, à procura de passagens de cartões com banda magnética, leituras de chips e introduções manuais.
E se tiver uma segmentação deficiente, regras de firewall fracas ou integrações de terceiros não protegidas? Basicamente, ofereceu-lhes um lugar na primeira fila.
Este tipo de malware não precisa de invadir o seu software de ponto de venda nem de extrair dados da memória — limita-se a esperar que as informações de pagamento passem por ele. E, se as práticas de segurança da sua rede forem deficientes, não demora muito até conseguir recolher um jackpot de informações de cartões de crédito e dados dos titulares dos cartões.
Extratores de RAM
Os extratores de RAM atacam diretamente a memória do sistema — especificamente, a memória de acesso aleatório dentro dos seus terminais de POS. É aí que os dados não encriptados dos cartões de pagamento permanecem temporariamente, logo depois de um cartão ser passado ou inserido, e antes de serem enviados para processamento.
Ao contrário dos extratores de memória, que se concentram em campos específicos dos dados dos cartões, os extratores de RAM recolhem um conjunto muito mais amplo — números de cartões de crédito, datas de validade, nomes e até os detalhes completos das transações.
Os dados roubados são agrupados e enviados para servidores remotos para posterior revenda ou utilização fraudulenta.
Estas ameaças são especialmente perigosas em cadeias de retalho com vários estabelecimentos que utilizam software de POS idêntico em todas as lojas. Uma única infiltração bem-sucedida pode levar à exfiltração em larga escala dos dados dos clientes antes de alguém reparar que algo está errado.
Os extratores modernos são concebidos para evitar a deteção pelas ferramentas antivírus e integrar-se no funcionamento normal do sistema.
Sem uma monitorização robusta, podem permanecer no seu sistema durante semanas — talvez mais tempo.
Injetores de ficheiros
Os injetores de ficheiros não se limitam a entrar sorrateiramente — instalam-se.
Este malware modifica ficheiros legítimos do software de POS, injetando-lhes código malicioso. À superfície, tudo parece estar bem. O sistema de POS arranca, funciona como esperado e ninguém suspeita de nada.
Entretanto, esse código injetado age discretamente — rouba dados de cartões de crédito, altera registos de transações ou cria pontos de acesso remoto que permitem aos atacantes entrar sempre que quiserem.
Pior ainda? Como se apoia nos ficheiros legítimos do sistema de POS, as ferramentas antivírus tradicionais deixam-no muitas vezes passar. É como esconder um cavalo de Troia dentro de uma atualização da impressora de recibos — só que este contacta o exterior com os dados de pagamento dos clientes.
Famílias de malware para POS, como o NitlovePOS e o MalumPOS, utilizaram esta tática com uma eficácia assustadora — especialmente em ambientes que executam sistemas operativos desatualizados ou com correções insuficientes.

Atenção, retalhistas:
Os injetores de ficheiros são uma das principais razões para implementar listas de permissões de aplicações e verificações rigorosas da integridade do software. Se o seu software de POS mudar e ninguém conseguir explicar porquê, tem aí um sinal de alarme evidente.
Malware de porta traseira
O malware de porta traseira é exatamente aquilo que o nome sugere — uma entrada lateral invisível instalada no seu sistema de POS para que os cibercriminosos possam entrar à vontade, sem precisarem de bater à porta.
Depois de instaladas, as portas traseiras dão aos atacantes acesso remoto persistente ao ambiente de POS.
Podem mover-se lateralmente pela sua rede, exfiltrar dados de cartões de crédito, instalar variantes adicionais de malware ou simplesmente aguardar até estarem prontos para atacar. E, como tudo acontece em segundo plano, a sua equipa normalmente só o deteta depois de o relatório da violação de dados já estar a circular.
Estas ameaças entram frequentemente através de atualizações de software comprometidas, integrações de terceiros frágeis ou ferramentas de acesso remoto mal protegidas — estamos a falar de si, protocolos de ambiente de trabalho remoto desatualizados.
BlackPOS
O BlackPOS não é apenas mais um extrator de memória — é o modelo para ciberataques de elevado impacto no retalho.
Criado para extrair dados de cartões de crédito diretamente dos terminais de POS, especializa-se em discrição, rapidez e persistência.
Este malware não se limita a recolher números de cartões — também evita a deteção enquanto o faz. Com técnicas como ofuscação de código e mecanismos antianálise, o BlackPOS esconde-se à vista de todos, contornando muitas ferramentas antivírus e de segurança de terminais como se nem existissem.
Não lhe importa se está a utilizar o software POS mais recente ou se tem uma firewall instalada.
Se os seus sistemas de ponto de venda tiverem alguma vulnerabilidade — especialmente no tratamento da memória ou na segurança da rede — o BlackPOS sabe como explorá-la.
Tem uma conta? Iniciar sessão
TreasureHunt
O TreasureHunt é uma variante clássica de malware POS que atua de forma discreta e gradual.
Combina a análise da memória com o registo de teclas para recolher dados de cartões de pagamento e informações de clientes sem dar o alerta. Se estiver no seu sistema, não tem pressa — limita-se a recolher e a exfiltrar dados silenciosamente ao longo do tempo.
Concebida para atuar de forma furtiva, esta família de malware utiliza ofuscação de código, técnicas antidepuração e uma perturbação mínima do sistema para passar despercebida.
Isso significa menos sinais de alerta para a sua equipa de TI — e mais tempo para os atacantes obterem informações de cartões de crédito antes de alguém dar por isso.
O TreasureHunt é frequentemente encontrado à espreita em sistemas de ponto de venda sem correções ou integrado em atualizações de software trojanizadas. E, tal como sugere o seu nome inspirado em piratas, trata-se de roubar o seu tesouro enterrado (os dados dos cartões de pagamento) sem provocar um motim.
NitlovePOS
O NitlovePOS não faz uma entrada espalhafatosa — mistura-se com o ambiente, instala-se profundamente e fica por lá.
Este malware injeta-se em software POS legítimo, desviando discretamente dados de cartões de pagamento enquanto finge ser apenas mais um processo em segundo plano.
É especialmente eficaz em sistemas operativos desatualizados ou sem correções, onde consegue passar despercebido pelas verificações básicas de segurança. Uma vez instalado, o NitlovePOS exfiltra informações de cartões de crédito ao longo do tempo — de forma pequena, constante e discreta.
Como se esconde dentro de ficheiros considerados fidedignos, é difícil detetá-lo sem listas de permissões ou monitorização da integridade dos ficheiros.
Se não verificar ativamente o que o seu software de ponto de venda está a fazer nos bastidores, poderá nunca saber que foi comprometido.
💡 Dica de segurança profissional:
O NitlovePOS demonstra por que motivo aplicar correções no software POS e no sistema operativo não é apenas uma tarefa de manutenção de rotina — é uma medida de segurança essencial. Se ainda utiliza versões antigas do Windows ou adia as atualizações do POS, está basicamente a deixar petiscos à disposição dos cibercriminosos.
PoSeidon
O PoSeidon não se limita a aparecer e começar a recolher dados — infiltra-se, evolui e atualiza-se à medida que avança.
Normalmente, entra através de mensagens de phishing ou de sites comprometidos e, em seguida, vasculha os seus terminais POS à procura de dados de cartões de crédito na memória.
Mas o PoSeidon não fica pela análise da memória. Também se concentra nos dados das Faixas 1 e 2 dos cartões com banda magnética — que incluem números de cartões, datas de validade e nomes dos titulares.
Depois, como um malware aplicado que quer mostrar serviço, apaga os seus rastos após a exfiltração, tornando a limpeza forense num pesadelo.
Também é modular. Uma vez instalado, o PoSeidon pode transferir cargas adicionais para ampliar a sua funcionalidade — pense em trojans, registadores de teclas ou até ransomware, dependendo do objetivo do atacante.
MalumPOS
O MalumPOS é menos uma peça de malware e mais um conjunto de ferramentas — para hackers que querem escolher como interferir nos seus sistemas de pagamento.
É modular, o que significa que os atacantes podem carregá-lo com as funcionalidades de roubo de dados de que precisam: análise da memória, registo de teclas, análise do tráfego de rede e muito mais.
Também foi concebido para visar uma vasta gama de sistemas de ponto de venda, e não apenas uma plataforma específica. Os retalhistas que utilizam o Oracle MICROS, por exemplo? O MalumPOS foi especificamente adaptado para esses sistemas.
É flexível, adaptável e constantemente atualizado para se manter à frente do software antivírus e das ferramentas de deteção.
Uma vez dentro do seu ambiente POS, pode espalhar-se por vários dispositivos, roubar dados de cartões de crédito em massa e enviá-los através de canais encriptados — muitas vezes sem acionar qualquer alerta.
Como funciona o malware POS: 5 passos
Quer se trate de extrair dados da memória, registar teclas premidas ou intercetar tráfego de rede, a maioria do malware de POS segue o mesmo plano básico. Eis como estes ataques costumam desenrolar-se — do princípio ao fim.
1. Infiltração
Primeiro, o atacante entra.
Pode ser através de um e-mail de phishing no qual um funcionário clicou, de uma atualização adulterada do software de POS ou de uma ligação comprometida com um fornecedor. Seja como for, o objetivo é introduzir malware na sua rede de retalho sem levantar suspeitas.
Sistemas operativos sem atualizações, regras de firewall deficientes e redes planas tornam esta parte demasiado fácil.
Se não estiver a proteger os pontos de acesso remoto ou a filtrar o que pode ser executado nos seus dispositivos de POS, é aqui que a festa começa.
2. Permanência
Uma vez lá dentro, o malware instala-se.
Esconde-se na memória do sistema, injeta-se no software de POS ou cria portas traseiras para voltar a entrar facilmente. A maioria das variantes utiliza técnicas de ofuscação e de resistência à análise para permanecer oculta das suas ferramentas de antivírus e monitorização.
Esta fase pode durar dias — ou meses. E quanto mais tempo o malware permanecer sem ser detetado, mais danos poderá causar.
3. Operação
É aqui que começam os danos reais.
O malware ativa a sua funcionalidade principal — extrair dados da memória, registar teclas premidas, intercetar tráfego ou copiar ficheiros — consoante a variante.
Se não estiver atento a anomalias comportamentais ou a analisar ativamente a memória de acesso aleatório dos seus terminais de POS, provavelmente não notará nada fora do normal.
4. Exfiltração de dados
Depois de recolher informação suficiente sobre cartões de crédito e dados de clientes, o malware envia-os para um servidor remoto de comando e controlo.
A maioria dos ataques utiliza canais encriptados e limita a velocidade de transmissão dos dados para evitar ativar alertas de largura de banda.
O resultado? Dados de cartões de pagamento, números de cartões de débito, datas de validade e informações pessoais — divulgados sem que ninguém se aperceba. Por vezes, durante semanas.
5. Persistência e propagação
Um bom malware não desaparece quando termina o trabalho. Permanece.
Pode voltar a infetar os sistemas depois de os “limpar” ou deslocar-se lateralmente para outros terminais de ponto de venda ou sistemas do seu ambiente.
É aqui que os retalhistas sofrem os maiores impactos.
Um dispositivo de POS infetado transforma-se em cinco. Uma loja transforma-se em vinte. Uma violação transforma-se num problema a nível nacional — e agora as suas equipas de conformidade, relações públicas e jurídica estão todas envolvidas.
Fatores de risco do malware de POS para as empresas: 9 sinais de que está exposto
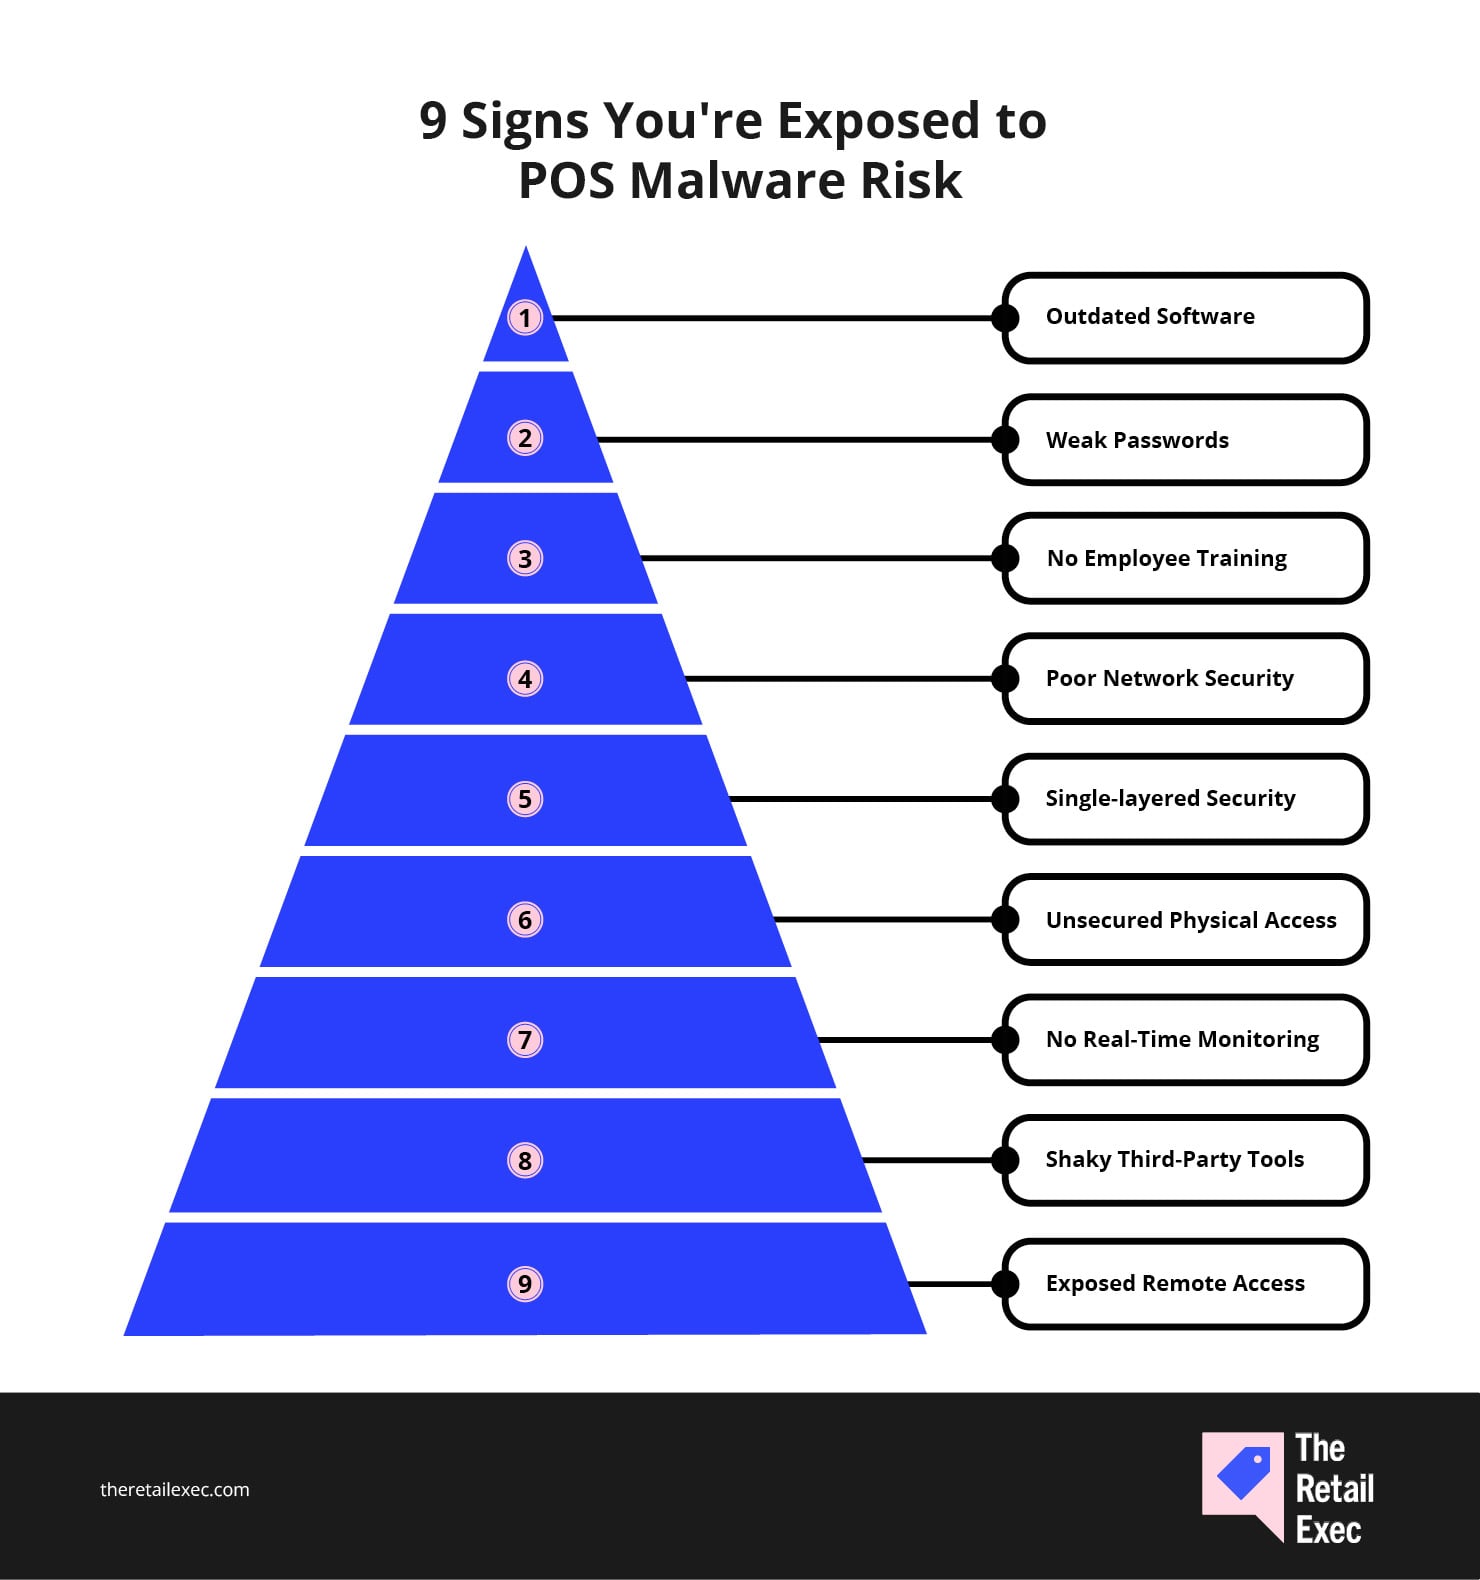
Estas não são apenas falhas teóricas — a maioria das violações de alto perfil no setor do retalho na última década começou com um ou dois destes pontos fracos. Identifique-os antecipadamente e já terá vencido metade da batalha.
- Software desatualizado. Utilizar versões antigas do software de POS ou do sistema operativo torna-o um alvo fácil para explorações conhecidas — especialmente se não instalar correções e atualizações.
- Palavras-passe fracas e credenciais predefinidas. Se ainda utiliza “admin” ou não obriga à reposição das palavras-passe desde 2019, está a oferecer acesso gratuito aos cibercriminosos.
- Falta de formação dos funcionários. O seu sistema de POS é tão seguro quanto a pessoa que o utiliza. Se os funcionários não conseguem identificar phishing, engenharia social ou janelas pop-up suspeitas, isso representa uma vulnerabilidade grave.
- Segurança de rede deficiente. Uma rede plana sem segmentação, com regras de firewall fracas e acesso totalmente aberto, oferece ao malware um caminho livre de um sistema para o seguinte.
- Segurança de camada única. O antivírus, por si só, não é suficiente. Se não estiver a combinar várias proteções — deteção nos dispositivos terminais, monitorização em tempo real e listas de permissões de aplicações — está a operar às cegas.
- Acesso físico não protegido. Qualquer pessoa que consiga ligar uma pen USB a um terminal de POS pode instalar malware. Proteja os dispositivos, as portas e o acesso como se os seus dados dependessem disso.
- Falta de monitorização em tempo real. Se só verifica os registos depois de algo correr mal, já é demasiado tarde. Os alertas em tempo real dão-lhe uma oportunidade de detetar as ameaças antecipadamente.
- Integrações de terceiros pouco fiáveis. Os fornecedores e os plug-ins que interagem com os seus sistemas de POS podem introduzir vulnerabilidades. Se não forem seguros, também não está seguro.
- Ferramentas de acesso remoto expostas. O acesso ao ambiente de trabalho remoto é conveniente — mas, se não estiver protegido com autenticação multifator e restrições de IP, os atacantes irão encontrá-lo primeiro.
Se está a assinalar mais do que alguns destes pontos? Provavelmente está na altura de fazer uma verificação de segurança cibernética do seu negócio de retalho.
Impacto do malware de POS nas empresas e nos clientes
Quando o malware atinge os seus sistemas de POS, não se trata apenas de um problema técnico — é uma perturbação do negócio, um destruidor de confiança e um buraco negro financeiro. Eis o que está em jogo:
- Perdas financeiras. Desde o roubo direto aos custos de recuperação de uma violação, o malware de POS esgota rapidamente os orçamentos. Conte com despesas de investigação, honorários jurídicos, reemissão de cartões e, possivelmente, coimas por incumprimento. Para os pequenos retalhistas, uma única violação pode significar o fim do negócio.
- Danos na reputação. As notícias espalham-se rapidamente — especialmente quando estão envolvidos dados de cartões de crédito dos clientes. Uma única violação pode desfazer anos de construção da marca e destruir a lealdade dos clientes de um dia para o outro.
- Perturbação operacional. O malware significa muitas vezes encerrar os terminais de POS para conter a ameaça. Isso conduz a vendas perdidas, clientes frustrados e uma confusão crescente que afeta o inventário, a gestão de pessoal e os sistemas administrativos.
- Consequências jurídicas e regulamentares. Se as suas proteções de dados de cartões de pagamento não cumprirem a norma PCI DSS ou as leis regionais de privacidade, terá de enfrentar auditorias, coimas e talvez processos judiciais. Ninguém quer ser o caso de teste do incumprimento.
- Risco financeiro para os clientes. Os dados de cartões roubados conduzem a cobranças fraudulentas e ao esvaziamento de contas. Mesmo que os bancos cubram as perdas, os seus clientes associam o transtorno — e a violação — à sua marca.
- Roubo de identidade. Se os atacantes exfiltrarem mais do que apenas números de cartões (por exemplo, nomes, moradas de faturação e números de telefone), os clientes poderão sofrer danos a longo prazo devido a fraude de identidade.
- Perda de confiança. Este é o golpe mais duro. Os clientes esperam que os sistemas de ponto de venda sejam seguros. Quando essa confiança é quebrada, é difícil reconquistá-la — e alguns poderão nunca mais voltar.
- Preocupações com a privacidade. Para além dos dados dos cartões, muitos sistemas de POS armazenam informações dos clientes, como o histórico de compras e os dados de contacto. Quando esses dados são divulgados, os clientes sentem-se expostos — e as suas políticas de privacidade passam subitamente a ser muito mais escrutinadas.
Como proteger a sua empresa contra malware de POS: 14 estratégias práticas
Boas notícias: o malware de POS pode ser evitado. Más notícias: é preciso mais do que uma subscrição de antivírus e uma gaveta fechada.
Se leva a sério a proteção dos seus sistemas de ponto de venda, dos dados dos clientes e da reputação da sua marca, precisa de um plano de defesa em várias camadas que funcione no mundo real — e não apenas numa lista de verificação de conformidade.
Eis por onde começar.
1. Atualize regularmente o software e os sistemas de POS
Aplique correções ao software de POS, aos sistemas operativos e às ferramentas de terceiros assim que as atualizações estiverem disponíveis.
Os cibercriminosos não precisam de explorações de dia zero — só precisam que seja negligente com as suas atualizações.
Crie um calendário formal de gestão de correções e atribua responsabilidades claras. Se algo tocar em dados de clientes, precisa de ser monitorizado.
2. Exija palavras-passe fortes e restrinja o acesso
Não utilize credenciais partilhadas. Não use palavras-passe como “store1POS”.
Exija palavras-passe fortes e únicas para cada conta de POS, altere-as regularmente e ative a autenticação multifator sempre que possível.
Limite os privilégios de administrador às pessoas que realmente precisam deles — e audite os registos de acesso com o devido rigor.
3. Forme os funcionários para detetarem ciberataques antes que se espalhem
O seu sistema de POS é tão seguro quanto a pessoa que o utiliza. Se a sua equipa não consegue reconhecer uma mensagem de phishing, um aviso de atualização falso ou uma pen USB suspeita, está a deixar a porta completamente aberta.
Forme o pessoal da linha da frente, os gerentes de loja e até as equipas operacionais da sede para reconhecerem sinais de alerta — engenharia social, janelas pop-up estranhas e chamadas falsas do suporte técnico.
Mantenha a formação curta, regular e prática. O objetivo não é transformá-los em especialistas em segurança cibernética — é evitar que se tornem a causa da violação.
4. Segmente a sua rede como se fosse a disposição da sua loja
Se tudo estiver ligado a tudo, um terminal de POS infetado pode paralisar toda a sua operação de retalho.
Crie redes separadas para os seus sistemas de POS, o Wi-Fi para convidados, as ferramentas administrativas e as integrações de terceiros.
Utilize firewalls para controlar o tráfego que circula entre as zonas. Se não deixaria alguém da zona de restauração entrar no seu armazém, não permita que o seu programa de fidelização tenha acesso direto ao seu POS.
5. Utilize ferramentas antimalware que detetem realmente as ameaças modernas
O malware de POS evoluiu — e, se o seu antivírus não evoluiu, não está protegido. Procure ferramentas de nível empresarial que vão além das análises por assinaturas.
É necessário ter análise de memória, deteção baseada no comportamento e aprendizagem automática capazes de sinalizar atividades suspeitas em tempo real.
E sim, é preciso monitorizar tudo. Instalar um antivírus e dar o assunto por encerrado é como trancar a porta da frente e deixar as janelas escancaradas.
6. Encripte os dados de pagamento em todas as fases
Se o malware conseguir entrar, a encriptação pode impedi-lo de roubar algo que possa ser utilizado.
Encripte os dados dos cartões de pagamento em repouso, em trânsito e em qualquer outro ponto por onde passem — desde o terminal POS até ao processador de pagamentos.
Utilize protocolos de encriptação fortes (como o AES-256), faça uma gestão segura das chaves e nunca parta do princípio de que a encriptação, por si só, é suficiente. É uma camada numa defesa multicamada — não é um salvo-conduto contra violações de segurança. Uma das vantagens dos sistemas POS de retalho é o facto de muitos incluírem funcionalidades de encriptação.
7. Limite quem pode aceder aos sistemas POS (física e digitalmente)
Conceda acesso apenas às pessoas que dele necessitam — e, mesmo assim, apenas ao que precisam.
Utilize controlos de acesso baseados em funções (RBAC) para restringir as permissões e imponha a autenticação multifator em todas as contas de administrador do POS.
No plano físico, bloqueie os terminais, restrinja as portas USB e mantenha o equipamento num local onde os clientes (e pessoas não autorizadas) não possam adulterá-lo. Se alguém puder aproximar-se e ligar uma pen, tem problemas maiores do que a clonagem de cartões.
8. Monitorize a atividade do POS em tempo real — não uma vez por mês
Se depender da análise de registos ou de auditorias posteriores, detetará o malware depois de este já ter causado os danos.
Configure a monitorização em tempo real com alertas para comportamentos suspeitos — como utilização invulgar da memória, inícios de sessão não autorizados ou tráfego dirigido para endereços IP maliciosos conhecidos.
Ligue os seus dispositivos POS a um SIEM ou a outra ferramenta de monitorização centralizada, para poder correlacionar comportamentos estranhos entre sistemas. Se um terminal for atingido, vai querer detetá-lo antes que o problema se espalhe a mais dez.
9. Crie um plano de resposta a incidentes antes de precisar dele
Não espere por uma violação de segurança para decidir quem faz o quê. Defina exatamente como a sua equipa responderá a um ataque de malware — desde a deteção à contenção e à notificação dos clientes.
O seu plano deve abranger:
- Quem investiga
- Como isolar os sistemas POS infetados
- Quando desligar tudo (literalmente)
- Quem comunica com o departamento jurídico, as relações públicas e os clientes
Teste-o. Atualize-o. E certifique-se de que todos — desde a sede até aos responsáveis pelas lojas — sabem onde o encontrar, sem terem de procurar numa folha de cálculo com 42 separadores.
More Articles
10. Realize auditorias regulares e mantenha a conformidade com PCI
A conformidade não é entusiasmante, mas não é negociável.
Agende auditorias regulares para garantir que a sua configuração de POS cumpre normas de segurança de dados como a PCI DSS. Se não procurar falhas, os atacantes fá-lo-ão.
Trabalhe com um avaliador de segurança qualificado, se necessário. Documente tudo — porque, quando os reguladores (ou os advogados) aparecerem, “achamos que estava tudo bem” não será suficiente.
11. Proteja o seu ambiente físico de POS como se isso fosse importante
Os cibercriminosos adoram terminais sem vigilância e equipamento exposto. Proteja fisicamente os seus dispositivos POS — instale-os em suportes seguros, desative as portas não utilizadas e utilize selos que evidenciem qualquer adulteração.
E não, as salas de descanso nos bastidores não são um “armazém seguro”.
Se alguém puder aproximar-se de um terminal com uma pen ou um dispositivo de clonagem de cartões, não precisa de conhecimentos de pirataria — só precisa de 30 segundos a sós.
12. Avalie os seus fornecedores externos como se fizessem parte da sua equipa
Se um serviço externo estiver ligado ao seu POS — gateways de pagamento, plataformas de fidelização ou sistemas de inventário — faz parte do seu perfil de risco.
Faça perguntas difíceis sobre a sua postura de cibersegurança, exija provas de conformidade e inclua requisitos de segurança nos seus contratos.
Lembre-se: a violação de segurança da Target ocorreu através de um fornecedor de sistemas AVAC. Não parta do princípio de que as suas integrações são seguras apenas porque apresentam uma boa apresentação comercial.
13. Implemente ferramentas avançadas para uma defesa mais inteligente
Vá além do antivírus. O malware moderno para POS é concebido para escapar à deteção baseada em assinaturas — por isso, precisa de ferramentas que analisem o comportamento, não apenas os nomes dos ficheiros.
- Utilize uma deteção e resposta em terminais (EDR) para monitorizar o que está a acontecer nos seus terminais POS em tempo real.
- Implemente sistemas de deteção de intrusões (IDS) para monitorizar o tráfego de rede em busca de sinais de atividade de comando e controlo ou de exfiltração de dados.
- E ative a lista branca de aplicações para garantir que apenas é executado software aprovado — se surgir algo novo sem autorização, não conseguirá entrar.
- Pontos extra se a sua arquitetura incluir análise da memória e deteção de anomalias baseadas em aprendizagem automática.
O objetivo não é acumular um conjunto de ferramentas — é criar uma visibilidade em camadas sobre o que está a acontecer em todo o seu ambiente POS antes, durante e depois de uma tentativa de intrusão.
14. Faça cópias de segurança de tudo — e saiba como restaurar rapidamente
As cópias de segurança não impedem um ataque de malware, mas ajudam a recuperar mais rapidamente. Crie cópias de segurança seguras e offline das configurações, do software e dos dados de transações dos POS.
Teste regularmente o seu processo de recuperação para não ter de o descobrir a meio de uma crise.
Uma cópia de segurança que nunca foi testada proporciona apenas uma falsa sensação de segurança. Trate o seu plano de recuperação como parte do manual de operações da sua loja — não apenas como uma tarefa de TI.
Torne as suas defesas POS à prova de malware
O malware nos POS não está a abrandar. Se alguma coisa, está a tornar-se mais furtivo — escondendo-se na memória, infiltrando-se através de fornecedores terceiros e contornando as configurações básicas de antivírus em que demasiados retalhistas ainda confiam.
Mas este não é um momento para entrar em pânico. É um momento para estar preparado.
Com a estratégia em camadas certa — técnica, operacional e humana — pode manter os seus sistemas limpos, os dados dos seus clientes seguros e as suas lojas a funcionar sem interrupções. Não se trata de bloquear tudo para sempre. Trata-se de tornar realmente, realmente difícil a vitória dos atacantes.
E se não tiver a certeza de onde estão as suas maiores lacunas? Comece pela lista acima. Resolva um problema. Depois outro. E continue.
O retalho nunca fica parado — e você também não deve ficar. Subscreva a nossa newsletter para obter as informações, estratégias e recursos de carreira mais recentes dos principais líderes do retalho que estão a moldar o setor.