Key Takeaways
POS-malware steelt stilletjes de kaartgegevens van klanten en vormt daarmee een aanzienlijke cyberbeveiligingsdreiging die bedrijven nauwlettend moeten monitoren en aanpakken.
Deze malware werkt onopgemerkt en brengt betalingsgegevens in gevaar, zelfs wanneer bedrijven ogenschijnlijk veilige activiteiten blijven uitvoeren.
POS-malware komt alarmerend vaak voor, waardoor het cruciaal is dat bedrijven sterke preventieve maatregelen nemen.
Bedrijven krijgen vaak te maken met de gevolgen en dragen de verantwoordelijkheid om datalekken te herstellen en getroffen klanten gerust te stellen.
Om deze slinkse diefstal te voorkomen, moeten bedrijven waakzame strategieën en robuuste beveiligingspraktijken invoeren.
POS-malware is het digitale equivalent van iemand die je kassa afroomt terwijl hij naar de camera glimlacht. Het dringt stilletjes binnen, steelt de kaartgegevens van je klanten en laat jouw team de rommel opruimen terwijl het management je op de nek zit.
En het is niet zeldzaam.
Aanvallers richten zich actief op kassasystemen voor de detailhandel, want—verrassing—ze werken. De tools zijn goedkoop. De toegangspunten zijn overal.
En als je nog steeds vertrouwt op verouderde software of antivirussoftware die voor iedereen hetzelfde is? Dan kun je net zo goed een welkomstbord ophangen.
Deze gids geeft je een no-nonsenseoverzicht van hoe POS-malware werkt, welke varianten er zijn en hoe je de waarschuwingssignalen herkent voordat je CFO begint te hyperventileren.
Wat is POS-malware?
POS-malware is code die is ontworpen om je kassasystemen over te nemen en betaalgegevens rechtstreeks uit het geheugen te onderscheppen—voordat ze ooit worden versleuteld of voor verwerking worden verzonden.
De malware werkt stil, slaat snel toe en verstuurt gestolen kaartgegevens naar degene die voor de exploit heeft betaald.
Je krijgt geen knipperende meldingen of dramatische waarschuwingsschermen. De meeste bedrijven merken niets totdat de schade is aangericht—fraudemeldingen stromen binnen, banken beginnen te bellen en plotseling ben je het onderwerp van een datalekmelding die niemand wil opstellen.
Als klantgegevens via je terminals worden verwerkt, ben je een doelwit. De vraag is niet of aanvallers het zullen proberen—maar of ze een opening vinden.
11 soorten POS-malwareaanvallen
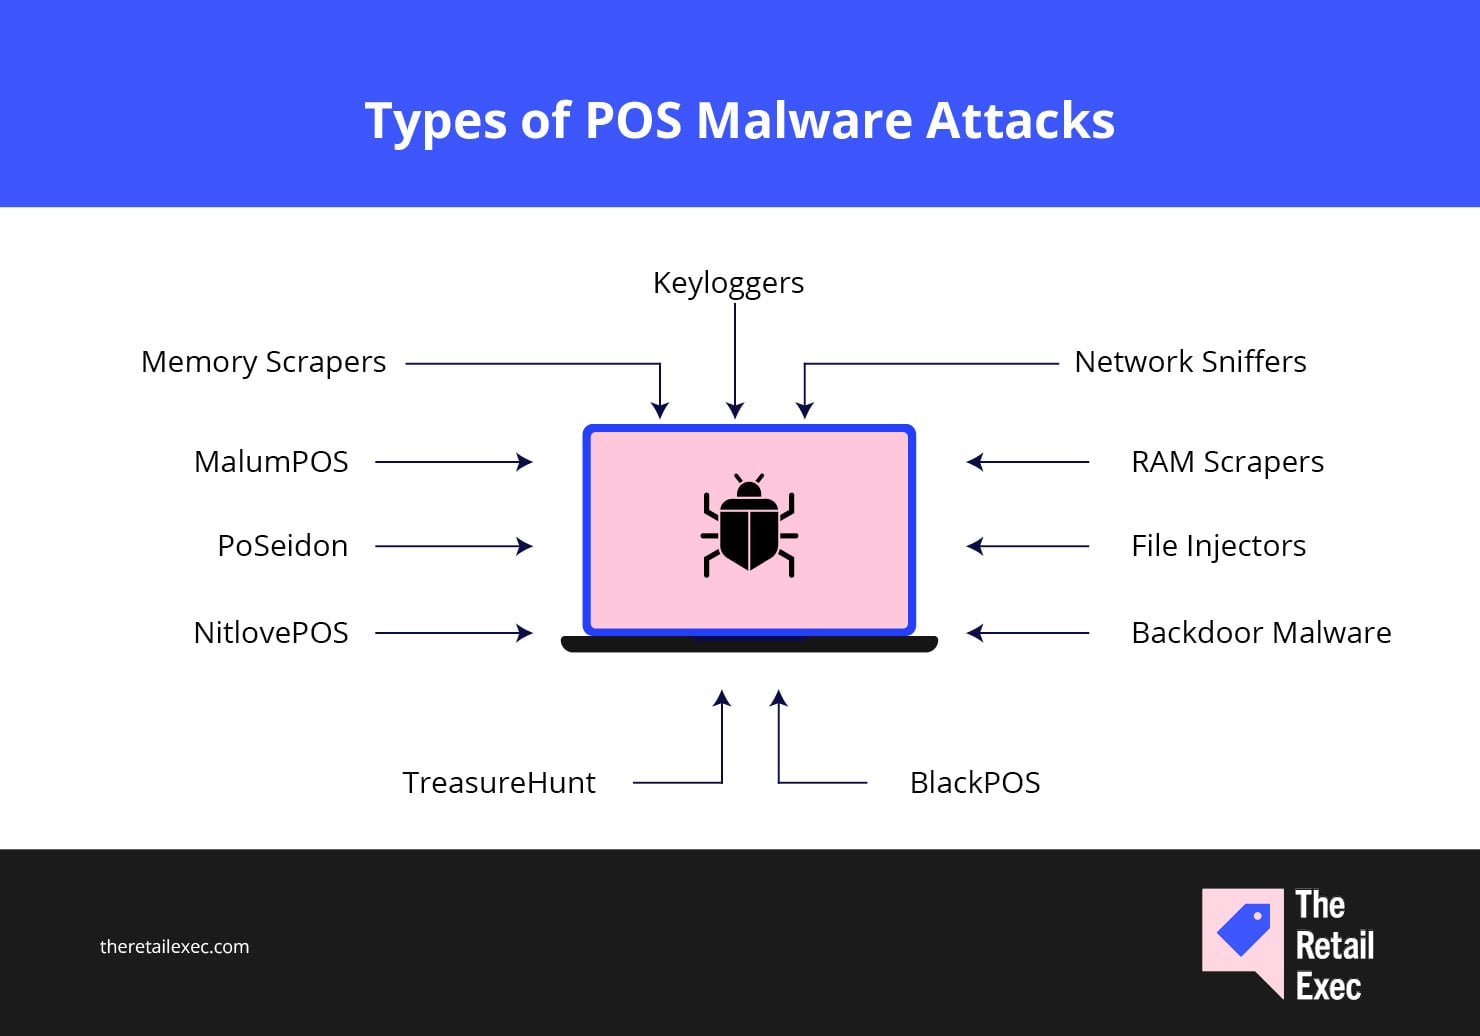
POS-malware is niet voor iedereen hetzelfde. Er zijn verschillende varianten—elk ontworpen om een ander gat in je systeem uit te buiten. Sommige blijven in het geheugen hangen. Andere registreren elke toets die je indrukt. Een paar doen alsof ze legitieme software zijn terwijl ze ondertussen kaartgegevens wegsluizen.
Laten we beginnen met een van de grootste klassiekers.
Geheugenscanners
Geheugenscanners bevinden zich in het RAM-geheugen van je kassa en wachten tot onversleutelde kaartgegevens voorbijkomen. Wanneer een klant zijn kaart door de lezer haalt of erin steekt, zit er een fractie van een seconde tussen voordat die informatie wordt versleuteld—scanners grijpen haar precies op dat moment. Schoon. Stil. Weg.
De gestolen gegevens worden in batches naar een externe server weggesluisd—meestal versleuteld om detectie te voorkomen. Je merkt niets tenzij je actief zoekt naar ongebruikelijk geheugengedrag, wat—laten we eerlijk zijn—de meesten niet doen.
Deze scanners zijn de reden waarom alleen eindpuntbeveiliging niet volstaat. Als je systemen niet zijn gebouwd om bedreigingen in het geheugen te detecteren, tast je in het duister.
Toetsaanslagloggers
Toetsaanslagloggers volgen alles wat in je kassasystemen wordt ingetypt—pincodes, wachtwoorden, beheerdersaanmeldingen, zelfs die geheime ‘repareer-het’-codes waarvan je IT-medewerker zwoer dat alleen hij ze kende.
Ze worden geïnstalleerd via bestanden met malware of fysiek aangesloten op je kassaterminals. Voor cybercriminelen werken beide versies prima.
Zodra de toetsaanslaglogger is ingebed, registreert hij stilletjes toetsaanslagen en stuurt hij die naar een command-and-controlserver.
Van daaruit kunnen hackers secundaire aanvallen uitvoeren, zich door je netwerk verplaatsen of gewoon achteroverleunen en genieten van de stroom aan vers vastgelegde klantgegevens en authenticatiegegevens.
Toetsaanslagloggers liften vaak mee met phishingmails of gecompromitteerde software-updates voor kassasystemen. En omdat ze het geheugen niet hoeven te scannen of netwerkverkeer hoeven te onderscheppen, kunnen antivirusprogramma’s ze gemakkelijk missen—vooral als je nog steeds vertrouwt op verouderde eindpuntbeveiliging.
Nog een reden om je team te trainen alsof het deel uitmaakt van de cyberbeveiligingsteams—en niet alleen aanwezig is om sokken en smoothies af te rekenen.
Netwerksniffers
Netwerksniffers geven niets om wat er in je kassa gebeurt—ze letten op wat er door de kabels stroomt.
Deze malwarevarianten onderscheppen onversleutelde betaalkaartgegevens terwijl die tussen je kassasystemen en de betalingsverwerker worden verzonden. Versleutel je dat verkeer niet? Dan luisteren ze gretig mee.
Sniffers verschuilen zich in je netwerkstack en letten op het doorhalen van magneetstripkaarten, het lezen van chips en handmatige invoer.
En als je slechte netwerksegmentatie, zwakke firewallregels of onbeveiligde integraties van derden hebt? Dan heb je ze eigenlijk een plek op de eerste rij gegeven.
Dit type malware hoeft niet in te breken in je kassasoftware of het geheugen te scannen—het wacht gewoon tot betaalinformatie voorbijkomt. En als je netwerkbeveiliging slordig is, duurt het niet lang om een jackpot aan creditcardgegevens en kaarthoudergegevens te verzamelen.
RAM-scanners
RAM-scrapers gaan rechtstreeks op het geheugen van het systeem af—specifiek het werkgeheugen in je POS-terminals. Daar bevindt onversleutelde betaalkaartinformatie zich kort nadat een kaart is gescand of ingestoken, en voordat deze wordt doorgestuurd voor verwerking.
In tegenstelling tot geheugenscrapers die zich richten op specifieke kaartgegevens, verzamelen RAM-scrapers een veel bredere reeks gegevens: creditcardnummers, vervaldatums, namen en zelfs volledige transactiegegevens.
De gestolen gegevens worden gebundeld en naar externe servers verzonden voor latere doorverkoop of frauduleus gebruik.
Deze bedreigingen zijn vooral gevaarlijk voor winkelketens met meerdere locaties die in alle filialen dezelfde POS-software gebruiken. Eén geslaagde infiltratie kan leiden tot grootschalige exfiltratie van klantgegevens voordat iemand merkt dat er iets mis is.
Moderne scrapers zijn ontworpen om detectie door antivirusprogramma’s te vermijden en op te gaan in de normale systeemfunctionaliteit.
Zonder robuuste monitoring kunnen ze wekenlang—of misschien nog langer—in je systeem blijven.
Bestandsinjectoren
Bestandsinjectoren sluipen niet alleen naar binnen—ze trekken er echt in.
Deze malware wijzigt legitieme POS-softwarebestanden door er schadelijke code in te injecteren. Op het eerste gezicht lijkt alles in orde. Je POS-systeem start op, werkt zoals verwacht en niemand vermoedt iets.
Ondertussen doet die geïnjecteerde code stilletjes zijn werk: creditcardgegevens stelen, transactiegegevens wijzigen of externe toegangspunten creëren waarmee aanvallers op elk gewenst moment naar binnen kunnen.
Erger nog: omdat de malware meeliftt op legitieme bestanden van het POS-systeem, laten traditionele antivirusprogramma’s deze vaak gewoon door. Het is alsof je een trojan verbergt in een update voor een bonprinter—alleen belt deze naar huis met de betaalgegevens van klanten.
POS-malwarefamilies zoals NitlovePOS en MalumPOS hebben deze tactiek met angstaanjagende efficiëntie toegepast—vooral in omgevingen met verouderde of slecht gepatchte besturingssystemen.

Let op voor retailers:
Bestandsinjectoren zijn een van de belangrijkste redenen om applicatiewhitelisting en strikte controles op software-integriteit te implementeren. Als je POS-software verandert en niemand kan uitleggen waarom, heb je te maken met een knipperend rood waarschuwingssignaal.
Achterdeurmalware
Achterdeurmalware is precies wat de naam zegt: een onzichtbare zij-ingang die in je POS-systeem wordt aangebracht, zodat cybercriminelen op elk moment naar binnen kunnen lopen zonder aan te kloppen.
Eenmaal geïnstalleerd geven achterdeuren aanvallers permanente externe toegang tot je POS-omgeving.
Ze kunnen zich lateraal door je netwerk verplaatsen, creditcardgegevens exfiltreren, extra malwarevarianten installeren of gewoon wachten tot ze klaar zijn om toe te slaan. En omdat dit allemaal op de achtergrond gebeurt, merkt je team het meestal pas op nadat het datalekrapport al rondgaat.
Deze bedreigingen sluipen vaak binnen via gecompromitteerde software-updates, zwakke integraties van derden of slecht beveiligde tools voor externe toegang—we kijken naar jullie, verouderde protocollen voor extern bureaublad.
BlackPOS
BlackPOS is niet zomaar een geheugenscraper—het is het blauwdrukvoorbeeld voor grootschalige cyberaanvallen op de retail.
De malware is ontwikkeld om creditcardgegevens rechtstreeks van POS-terminals af te tappen en blinkt uit in heimelijkheid, snelheid en volharding.
Deze malware verzamelt niet alleen kaartnummers—hij ontwijkt ook detectie terwijl hij dat doet. Met technieken zoals codeverduistering en anti-analysefuncties blijft BlackPOS onopvallend aanwezig en omzeilt hij veel antivirus- en endpointbeveiligingstools alsof die er niet eens zijn.
Het maakt niet uit of je de nieuwste POS-software gebruikt of een firewall hebt geïnstalleerd.
Als je verkooppuntsystemen kwetsbaarheden bevatten—vooral in de geheugenverwerking of netwerkbeveiliging—weet BlackPOS daar misbruik van te maken.
Heb je een account? Inloggen
TreasureHunt
TreasureHunt is een klassieke POS-malwarevariant die zich "laag en langzaam" gedraagt.
De malware combineert geheugenscanning en keylogging om betaalkaartgegevens en klantinformatie te verzamelen zonder alarmbellen te laten afgaan. Als deze zich in je systeem bevindt, heeft hij geen haast—hij verzamelt en exfiltreert stilletjes gegevens in de loop der tijd.
Deze malwarefamilie is ontworpen om onopvallend te blijven en gebruikt codeverduistering, technieken tegen foutopsporing en minimale verstoring van het systeem om onder de radar te blijven.
Dat betekent minder waarschuwingssignalen voor je IT-team—en meer tijd voor aanvallers om creditcardgegevens te bemachtigen voordat iemand iets merkt.
TreasureHunt wordt vaak aangetroffen in niet-gepatchte verkooppuntsystemen of gebundeld met getrojaniseerde software-updates. En zoals de piratennaam suggereert, draait alles om het stelen van je begraven (betaalkaart)schat zonder een muiterij uit te lokken.
NitlovePOS
NitlovePOS maakt geen opvallende entree—het gaat op in de omgeving, nestelt zich diep en blijft zitten.
Deze malware injecteert zichzelf in legitieme kassasoftware en sluist stilletjes betaalkaartgegevens weg, terwijl hij zich voordoet als gewoon een ander achtergrondproces.
Hij is vooral effectief op verouderde of niet-gepatchte besturingssystemen, waar hij ongemerkt langs basisbeveiligingscontroles kan glippen. Eenmaal binnen exfiltreert NitlovePOS creditcardgegevens na verloop van tijd—kleine hoeveelheden, gestaag en onder de radar.
Omdat hij zich in vertrouwde bestanden verbergt, is hij moeilijk te detecteren zonder whitelisting of monitoring van bestandsintegriteit.
Als je niet actief controleert wat je kassasoftware onder de motorkap doet, kom je er misschien nooit achter dat deze is gecompromitteerd.
💡 Beveiligingstip van een expert:
NitlovePOS laat zien waarom het patchen van je kassasoftware en besturingssysteem niet slechts routineonderhoud is—het is een essentiële beveiligingsmaatregel. Als je nog oude versies van Windows gebruikt of updates voor je kassasysteem laat liggen, leg je cybercriminelen eigenlijk een hapklaar aanbod voor.
PoSeidon
PoSeidon duikt niet gewoon op om te beginnen met uitlezen—hij infiltreert, evolueert en werkt zichzelf gaandeweg bij.
Meestal komt hij binnen via phishingmails of gecompromitteerde websites en dringt hij vervolgens door tot je kassaterminals om in het geheugen naar creditcardgegevens te zoeken.
Maar PoSeidon beperkt zich niet tot het uitlezen van geheugen. Hij richt zich ook op Track 1- en Track 2-gegevens van magneetstripkaarten—waaronder kaartnummers, vervaldatums en namen van kaarthouders.
Daarna wist hij, als een ijverige malware die net iets te goed zijn best doet, zijn sporen na de exfiltratie, waardoor forensisch opruimen een nachtmerrie wordt.
Hij is bovendien modulair. Zodra PoSeidon is geïnstalleerd, kan hij aanvullende payloads downloaden om zijn functionaliteit uit te breiden—denk aan trojans, keyloggers of zelfs ransomware, afhankelijk van het doel van de aanvaller.
MalumPOS
MalumPOS is minder een stukje malware en meer een toolkit—voor hackers die zelf willen bepalen hoe ze je betaalsystemen verstoren.
Hij is modulair, wat betekent dat aanvallers hem kunnen uitrusten met precies de functies voor gegevensdiefstal die ze nodig hebben: geheugen uitlezen, toetsaanslagen registreren, netwerkverkeer afluisteren, noem maar op.
Hij is ook ontworpen om een breed scala aan kassasystemen aan te vallen, en niet slechts één specifiek platform. Retailers die bijvoorbeeld Oracle MICROS gebruiken? MalumPOS is daar specifiek op afgestemd.
Hij is flexibel, aanpasbaar en wordt voortdurend bijgewerkt om antivirussoftware en detectietools voor te blijven.
Eenmaal binnen je kassaomgeving kan hij zich over apparaten verspreiden, op grote schaal creditcardgegevens stelen en deze via versleutelde kanalen versturen—vaak zonder waarschuwingen te activeren.
Hoe kassamalware werkt: 5 stappen
Of het nu gaat om het uitlezen van geheugen, het registreren van toetsaanslagen of het afluisteren van netwerkverkeer, de meeste kassamalware volgt hetzelfde basisplan. Zo verlopen deze aanvallen meestal—van begin tot eind.
1. Infiltratie
Eerst komt de aanvaller binnen.
Misschien gaat het om een phishingmail waarop een medewerker heeft geklikt, een gemanipuleerde update voor kassasoftware of een gecompromitteerde verbinding met een leverancier. Hoe het ook gebeurt, het doel is om malware in je winkelnetwerk te krijgen zonder alarmbellen te laten afgaan.
Niet-gepatchte besturingssystemen, slechte firewallregels en vlakke netwerken maken dit onderdeel veel te eenvoudig.
Als je externe toegangspunten niet beveiligt of niet filtert wat er op je kassasystemen mag worden uitgevoerd, begint hier het feest.
2. Vestiging
Eenmaal binnen nestelt de malware zich.
Hij verbergt zich in het systeemgeheugen, injecteert zichzelf in kassasoftware of creëert achterdeurtjes om eenvoudig opnieuw binnen te komen. De meeste varianten gebruiken verduistering en technieken om analyse tegen te gaan, zodat ze verborgen blijven voor je antivirus- en monitoringtools.
Deze fase kan dagen—of maanden—duren. En hoe langer de malware onopgemerkt blijft zitten, hoe meer schade hij kan aanrichten.
3. Uitvoering
Hier begint de echte schade.
De malware activeert zijn kernfunctionaliteit—het uitlezen van geheugen, het registreren van toetsaanslagen, het afluisteren van verkeer of het kopiëren van bestanden—afhankelijk van de variant.
Als je niet let op afwijkingen in gedrag of het werkgeheugen van je kassaterminals niet actief scant, merk je waarschijnlijk niets ongewoons.
4. Gegevensexfiltratie
Zodra de malware voldoende creditcardgegevens en klantgegevens heeft verzameld, stuurt hij deze naar een externe command-and-controlserver.
De meeste aanvallen gebruiken versleutelde kanalen en beperken de gegevensstroom om te voorkomen dat bandbreedte-alarmen afgaan.
Het resultaat? Betaalkaartgegevens, betaalpasnummers, vervaldatums en persoonlijke informatie—gelekt zonder dat iemand het merkt. Soms wekenlang.
5. Persistentie en verspreiding
Goede malware vertrekt niet zodra de klus is geklaard. Hij blijft rondhangen.
Hij kan systemen opnieuw infecteren nadat je ze hebt ‘opgeschoond’, of zich lateraal verplaatsen naar andere kassaterminals of systemen in je omgeving.
Hier worden retailers het hardst geraakt.
Van één geïnfecteerd kassasysteem worden er vijf. Van één winkel worden er twintig. Eén datalek wordt een landelijk probleem—en nu worden je compliance-, PR- en juridische teams er allemaal bij betrokken.
Risicofactoren voor kassamalware bij bedrijven: 9 signalen dat je kwetsbaar bent
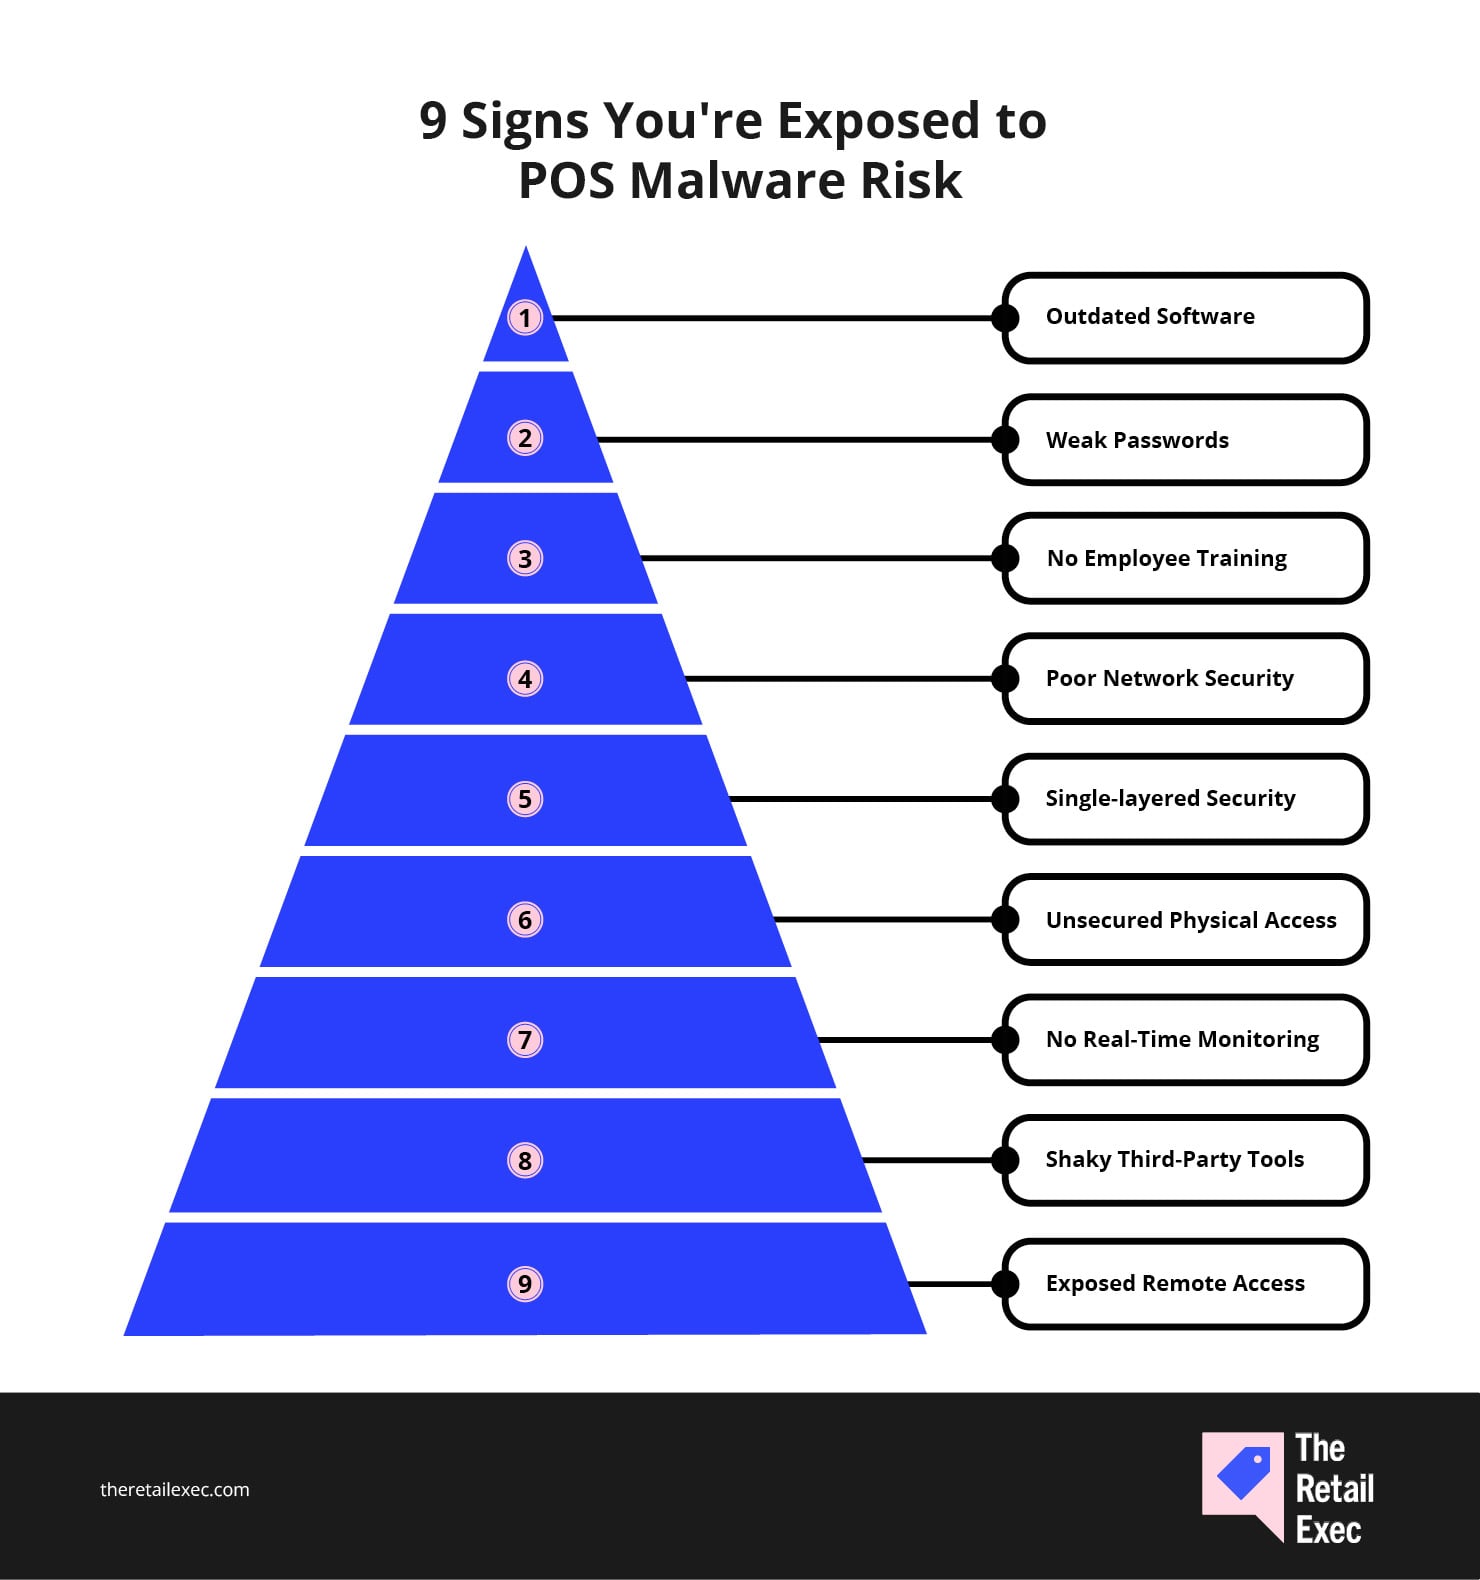
Dit zijn niet slechts theoretische vergissingen—de meeste spraakmakende datalekken in de retailsector van het afgelopen decennium begonnen met een of twee van deze zwakke plekken. Herken je ze vroeg, dan heb je de helft van de strijd al gewonnen.
- Verouderde software. Het gebruik van oude versies van je POS-software of besturingssysteem maakt je een magneet voor bekende kwetsbaarheden—zeker als je patches en updates overslaat.
- Zwakke wachtwoorden en standaardinloggegevens. Als je nog steeds “admin” gebruikt of sinds 2019 geen reset hebt afgedwongen, geef je cybercriminelen gratis toegang.
- Geen training voor medewerkers. Je POS-systeem is slechts zo veilig als de persoon die het gebruikt. Als medewerkers phishing, social engineering of verdachte pop-ups niet kunnen herkennen, is dat een ernstig beveiligingslek.
- Slechte netwerkbeveiliging. Een vlak netwerk zonder segmentatie, met zwakke firewallregels en wijd open toegang, geeft malware een duidelijke route van het ene systeem naar het andere.
- Beveiliging met slechts één laag. Alleen antivirus is niet genoeg. Als je geen beschermingslagen combineert—detectie op eindpunten, realtimebewaking en een lijst met toegestane applicaties—werk je blind.
- Onbeveiligde fysieke toegang. Iedereen die een USB-stick in een POS-terminal kan steken, kan malware installeren. Vergrendel apparaten, poorten en toegang alsof je gegevens ervan afhangen.
- Geen realtimebewaking. Als je logboeken pas controleert nadat er iets misgaat, ben je al te laat. Realtimewaarschuwingen geven je een kans om bedreigingen vroegtijdig te onderscheppen.
- Onbetrouwbare integraties van derden. Leveranciers en plug-ins die toegang hebben tot je POS-systemen kunnen kwetsbaarheden introduceren. Als zij niet veilig zijn, ben jij dat ook niet.
- Blootgestelde hulpmiddelen voor externe toegang. Externe bureaubladtoegang is handig—maar als die niet is vergrendeld met meervoudige authenticatie en IP-beperkingen, zullen aanvallers die als eerste vinden.
Als je meer dan een paar van deze punten kunt afvinken? Dan is het waarschijnlijk tijd voor een grondige controle van je cyberbeveiliging in de detailhandel.
Impact van POS-malware op bedrijven en klanten
Wanneer malware je POS-systemen treft, is dat niet alleen een technisch probleem—het verstoort je bedrijfsvoering, schaadt het vertrouwen en vormt een financieel zwart gat. Dit staat er op het spel:
- Financiële verliezen. Van directe diefstal tot kosten voor herstel na een datalek: POS-malware laat budgetten snel verdampen. Reken op kosten voor onderzoeken, juridische zaken, het opnieuw uitgeven van betaalkaarten en mogelijk boetes wegens niet-naleving. Voor kleinere retailers kan één datalek het einde betekenen.
- Reputatieschade. Nieuws verspreidt zich snel—vooral wanneer creditcardgegevens van klanten betrokken zijn. Eén datalek kan jarenlange merkopbouw tenietdoen en de klantenloyaliteit van de ene op de andere dag vernietigen.
- Verstoring van de bedrijfsvoering. Malware betekent vaak dat POS-terminals moeten worden uitgeschakeld om de bedreiging in te dammen. Dat leidt tot omzetverlies, gefrustreerde klanten en een keten van problemen bij voorraadbeheer, personeelsplanning en administratieve systemen.
- Juridische en wettelijke gevolgen. Als je bescherming van betaalkaartgegevens niet voldoet aan PCI DSS of regionale privacywetgeving, kun je audits, boetes en mogelijk rechtszaken verwachten. Niemand wil het proefkonijn voor niet-naleving zijn.
- Financieel risico voor klanten. Gestolen kaartgegevens leiden tot frauduleuze afschrijvingen en geplunderde rekeningen. Zelfs als banken de verliezen vergoeden, verbinden je klanten het gedoe—en het datalek—aan jouw merk.
- Identiteitsdiefstal. Als aanvallers meer buitmaken dan alleen kaartnummers (denk aan namen, factuuradressen en telefoonnummers), kunnen klanten langdurige schade ondervinden van identiteitsfraude.
- Verlies van vertrouwen. Dit komt het hardst aan. Klanten verwachten dat kassasystemen veilig zijn. Zodra dat vertrouwen is geschonden, is het moeilijk om het terug te winnen—en sommigen komen misschien nooit meer terug.
- Privacyzorgen. Naast kaartgegevens bevatten veel POS-systemen klantinformatie, zoals aankoopgeschiedenis en contactgegevens. Wanneer die gegevens uitlekken, voelen klanten zich blootgesteld—en wordt je privacybeleid plotseling veel kritischer bekeken.
Zo bescherm je je bedrijf tegen POS-malware: 14 praktische strategieën
Goed nieuws: POS-malware is te voorkomen. Slecht nieuws: daarvoor is meer nodig dan een antivirusabonnement en een afgesloten lade.
Als je je kassasystemen, klantgegevens en merkreputatie serieus wilt beschermen, heb je een gelaagd verdedigingsplan nodig dat in de praktijk werkt—niet alleen op een checklist voor naleving.
Hier begin je.
1. Update je POS-software en systemen regelmatig
Patch je POS-software, besturingssystemen en hulpmiddelen van derden zodra updates beschikbaar zijn.
Cybercriminelen hebben geen zero-daykwetsbaarheden nodig—ze hoeven alleen maar te wachten tot jij slordig bent met je updates.
Stel een formeel schema voor patchbeheer op en wijs duidelijk eigenaarschap toe. Als iets klantgegevens raakt, moet iemand er toezicht op houden.
2. Dwing sterke wachtwoorden af en beperk de toegang
Geen gedeelde inloggegevens. Geen wachtwoorden zoals “store1POS”.
Dwing sterke, unieke wachtwoorden af voor elk POS-account, wijzig ze regelmatig en schakel waar mogelijk meervoudige authenticatie in.
Beperk beheerdersrechten tot mensen die ze daadwerkelijk nodig hebben—en controleer toegangslogboeken alsof het je menens is.
3. Train medewerkers om cyberaanvallen te herkennen voordat ze zich verspreiden
Je POS-systeem is slechts zo veilig als de persoon die het gebruikt. Als je team een phishingmail, een valse updateprompt of een verdachte USB-stick niet kan herkennen, laat je de deur wagenwijd openstaan.
Train medewerkers op de werkvloer, filiaalmanagers en zelfs operationele teams op het hoofdkantoor om waarschuwingssignalen te herkennen—social engineering, vreemde pop-ups en neptelefoontjes van technische ondersteuning.
Houd het kort, regelmatig en praktisch. Het gaat er niet om hen tot cyberbeveiligingsexperts te maken—het gaat erom te voorkomen dat zij de oorzaak van een datalek worden.
4. Segmenteer je netwerk zoals je winkelindeling
Als alles met alles verbonden is, kan één geïnfecteerde POS-terminal je volledige winkelbedrijf platleggen.
Maak afzonderlijke netwerken voor je POS-systemen, wifi voor gasten, hulpmiddelen voor de backoffice en integraties van derden.
Gebruik firewalls om te bepalen welk verkeer zich tussen zones mag verplaatsen. Als je niet zou toestaan dat iemand vanuit de foodcourt je magazijn binnenloopt, geef je je loyaliteitsprogramma ook geen directe toegang tot je POS.
5. Gebruik antimalwarehulpmiddelen die moderne bedreigingen daadwerkelijk detecteren
POS-malware is geëvolueerd — en als je antivirus dat niet is, ben je niet beschermd. Zoek naar hulpmiddelen van ondernemingsniveau die verder gaan dan scans op basis van handtekeningen.
Je hebt geheugenscans, gedragsgebaseerde detectie en machinaal leren nodig die verdachte activiteiten in realtime kunnen signaleren.
En ja, het moet worden gemonitord. Antivirus installeren en het daarbij laten is alsof je de voordeur op slot doet en de ramen wagenwijd openlaat.
6. Versleutel betaalgegevens in elke fase
Als malware toch binnenkomt, kan versleuteling voorkomen dat deze bruikbare gegevens steelt.
Versleutel betaalkaartgegevens wanneer ze zijn opgeslagen, tijdens verzending en overal waar ze verder worden verwerkt — van de POS-terminal tot de betalingsverwerker.
Gebruik sterke versleutelingsprotocollen (zoals AES-256), beheer je sleutels veilig en ga er nooit van uit dat versleuteling alleen voldoende is. Het is één laag in een gelaagde verdediging — geen vrijbrief na een datalek. Een van de voordelen van POS-systemen voor de detailhandel is dat veel ervan standaard over versleutelingsfuncties beschikken.
7. Beperk wie fysiek en digitaal toegang heeft tot POS-systemen
Geef alleen toegang aan mensen die deze nodig hebben — en geef hun zelfs dan alleen de toegang die ze nodig hebben.
Gebruik op rollen gebaseerde toegangscontroles (RBAC) om machtigingen te beperken en verplicht meervoudige authenticatie voor alle beheerdersaccounts van je POS.
Beveilig terminals fysiek, beperk USB-poorten en bewaar hardware op een plek waar klanten (en willekeurige personen) er niet mee kunnen knoeien. Als iemand naar een terminal kan lopen en er een USB-stick in kan steken, heb je grotere problemen dan het skimmen van kaarten.
8. Monitor POS-activiteiten in realtime — niet één keer per maand
Als je vertrouwt op logboekcontroles of audits achteraf, ontdek je malware pas nadat deze de schade al heeft aangericht.
Stel realtime monitoring in met waarschuwingen voor verdacht gedrag — zoals ongebruikelijk geheugengebruik, ongeautoriseerde aanmeldingen of verkeer naar bekende kwaadaardige IP-adressen.
Sluit je POS-apparaten aan op een SIEM of een andere gecentraliseerde monitoringtool, zodat je afwijkend gedrag in verschillende systemen met elkaar kunt correleren. Als één terminal wordt getroffen, wil je dat ontdekken voordat de malware zich naar nog tien terminals verspreidt.
9. Stel een incidentresponsplan op voordat je het nodig hebt
Wacht niet tot er een datalek plaatsvindt om uit te zoeken wie wat doet. Breng precies in kaart hoe je team op een malwareaanval reageert — van detectie tot indamming en het informeren van klanten.
Je plan moet het volgende bevatten:
- Wie het onderzoek uitvoert
- Hoe je besmette POS-systemen isoleert
- Wanneer je letterlijk de stekker eruit trekt
- Wie met juridische zaken, PR en klanten communiceert
Test het. Werk het bij. En zorg ervoor dat iedereen — van het hoofdkantoor tot de filiaalmanagers — weet waar het te vinden is, zonder door een spreadsheet met 42 tabbladen te hoeven zoeken.
More Articles
10. Voer regelmatig audits uit en blijf PCI-conform
Naleving is niet spannend, maar wel ononderhandelbaar.
Plan regelmatige audits om te controleren of je POS-omgeving voldoet aan normen voor gegevensbeveiliging, zoals PCI DSS. Als je niet controleert op kwetsbaarheden, doen aanvallers dat wel.
Schakel indien nodig een gekwalificeerde beveiligingsbeoordelaar in. Documenteer alles — want wanneer toezichthouders (of advocaten) zich melden, kom je niet weg met ‘we denken dat het wel goed zat’.
11. Beveilig je fysieke POS-omgeving alsof het belangrijk is
Cybercriminelen zijn dol op onbeheerde terminals en blootgestelde hardware. Beveilig je POS-apparaten fysiek — installeer ze in veilige bevestigingen, schakel ongebruikte poorten uit en gebruik verzegelingen die manipulatie zichtbaar maken.
En nee, pauzeruimtes achter in de winkel zijn geen “veilige opslag”.
Als iemand met een USB-stick of kaartskimmer naar een terminal kan lopen, heeft die persoon geen hackvaardigheden nodig — alleen 30 seconden alleen.
12. Beoordeel je externe leveranciers alsof ze deel uitmaken van je team
Als een externe dienst verbinding maakt met je POS — betalingsgateways, loyaliteitsplatforms, voorraadsystemen — maakt deze deel uit van je risicoprofiel.
Stel kritische vragen over hun cybersecurity, eis bewijs van naleving en neem beveiligingsvereisten op in je contracten.
Onthoud: de inbreuk bij Target verliep via een HVAC-leverancier. Ga er niet van uit dat je integraties veilig zijn alleen omdat ze een mooie presentatieset hebben.
13. Gebruik geavanceerde hulpmiddelen voor een slimmere verdediging
Ga verder dan antivirus. Moderne POS-malware is ontworpen om detectie op basis van handtekeningen te omzeilen — je hebt dus hulpmiddelen nodig die naar gedrag kijken, niet alleen naar bestandsnamen.
- Gebruik endpointdetectie en -respons (EDR) om realtime te monitoren wat er op je POS-terminals gebeurt.
- Gebruik inbraakdetectiesystemen (IDS) om netwerkverkeer te controleren op tekenen van commando-en-controleactiviteiten of gegevensonttrekking.
- Schakel ook toepassingsallowlisting in om ervoor te zorgen dat alleen goedgekeurde software kan worden uitgevoerd — als er iets nieuws onuitgenodigd verschijnt, komt het er niet door.
- Extra pluspunten als je beveiligingspakket geheugenscans en anomaliedetectie bevat die gebruikmaken van machinaal leren.
Het doel is niet om een heleboel hulpmiddelen op elkaar te stapelen, maar om gelaagd inzicht op te bouwen in wat er binnen je POS-omgeving gebeurt vóór, tijdens en na een poging tot inbraak.
14. Maak van alles back-ups — en weet hoe je snel kunt herstellen
Back-ups stoppen een malwareaanval niet, maar ze helpen je sneller te herstellen. Maak veilige, offline back-ups van POS-configuraties, software en transactiegegevens.
Test je herstelproces regelmatig, zodat je het niet midden in een crisis hoeft uit te zoeken.
Een back-up die nooit is getest, geeft alleen maar een vals gevoel van veiligheid. Beschouw je herstelplan als onderdeel van je winkelhandboek, niet alleen als een IT-taak.
Maak je POS-beveiliging bestand tegen malware
POS-malware neemt niet af. Integendeel, de malware wordt steeds sluwer: ze verbergt zich in het geheugen, dringt binnen via externe leveranciers en omzeilt de eenvoudige antivirusoplossingen waarop nog steeds te veel retailers vertrouwen.
Maar dit is geen moment voor paniek. Het is een moment om voorbereid te zijn.
Met de juiste gelaagde strategie — technisch, operationeel en menselijk — kun je je systemen schoon houden, klantgegevens beschermen en je winkels zonder onderbreking laten draaien. Het gaat er niet om alles voor altijd af te sluiten. Het gaat erom aanvallers het echt, echt moeilijk te maken om te winnen.
En als je niet zeker weet waar je grootste hiaten zitten? Begin dan met de bovenstaande lijst. Los één ding op. Daarna nog één. En ga zo door.
De retail staat nooit stil — en dat zou voor jou ook niet moeten gelden. Abonneer je op onze nieuwsbrief voor de nieuwste inzichten, strategieën en carrièremiddelen van vooraanstaande retailleiders die de sector vormgeven.