

Maksupetosten ehkäisy: täydellinen opas ja työkalut vuodelle 2026

Kassavirran pulma: Suuren myyntivoiton jälkeenkin kassavirtaa ja taloudellista vakautta koskevat huolet voivat varjostaa saavutuksen tuomaa iloa ja tyytyväisyyttä.
Voitto ja ahdistus: Suuret liiketoimet tuovat mukanaan voiton tuomaa innostusta, mutta myös huolta kaupan pitkäaikaisen onnistumisen ja taloudellisen terveyden varmistamisesta.
Tasapainoilua: Taloudellisista voitoista nauttiminen on haastavaa, kun samalla on säilytettävä kokonaisvaltainen näkemys yrityksen taloudellisesta terveydestä ja tulevasta kannattavuudesta.
Henkinen ristiriita: Tuottoisan kaupan solmimisen jännitys kilpailee usein seurauksien ja niihin liittyvien riskien hallinnan aiheuttaman henkisen kuormituksen kanssa.
Voiton varjopuolet: Merkittäväkin taloudellinen voitto voi tuntua ristiriitaiselta, jos taustalla kytevät huolet kestävyydestä ja tulevasta vakaudesta.
On vaikea nauttia täysin suuren ja tuottoisan maksutapahtuman tuomasta tyytyväisyydestä, kun mielessäsi pyörii kysymys:
”Onko tämä totta vai petos?”
Varsinkin kun kyberrikolliset ovat yhä taitavampia toimimaan huomaamattomasti, mikä vaikeuttaa heidän petostensa havaitsemista mahdollisimman nopeasti.

Tämä kasvava uhka edellyttää valppautta, tietoisuutta ja ennakoivia toimia – kaikki nämä kuuluvat petostentorjunnan toimintasuunnitelmaasi, kun olet lukenut tämän blogikirjoituksen loppuun.
Tarkastellaan tapoja, joilla petoksentekijät hankkivat tarvitsemansa tiedot päästäkseen käsiksi yritykseesi, sekä sitä, kuinka voit päihittää heidät ennen kuin he ehtivät toimia.
Mitä maksupetos tarkoittaa?
Maksupetoksella tarkoitetaan vääriä tai laittomia maksutapahtumia, joissa joku, yleensä kyberrikollinen, käyttää toisen henkilön maksutietoja hankkiakseen tavaroita tai rahaa.
Maksupetos on ongelma jokaiselle yritykselle toimialasta riippumatta. Verkkokauppabrändit ovat kuitenkin erityisessä vaarassa – tarkastellaanpa, miksi ja miten tämä pitää paikkansa.
Maksupetosten tilanne verkkokauppabrändien keskuudessa
Verkkokauppayritykset ovat erityisen alttiita petoksille, koska ne käsittelevät päivittäin suuren määrän digitaalisia maksutapahtumia.

Verkko-ostosten arvioidaan muodostavan 6.3 biljoonaa dollaria maailmanlaajuisesti vuonna 2024, joten voit kuvitella, kuinka tuottoisa kohde tämä on kyberrikollisten silmissä.
Tämä on todennäköisesti syy siihen, että Pohjois-Amerikassa, alueella, jolla petollisten maksutapahtumien arvo on maailman korkein, verkkokauppiaat kohtaavat 40 % enemmän petollisia maksutapahtumia kuin pääasiassa kivijalkamyymälöissä toimivat vähittäiskauppiaat.
Maksupetostapaukset saavuttavat yleensä huippunsa joulusesongin ostoskaudella.
Vuonna 2022 tutkimus osoitti, että maailmanlaajuisesti epäilty digitaalinen petostoiminta lisääntyi huolestuttavasti 82 % BFCM-viikonlopun aikana verrattuna muuhun vuoteen (ajanjaksoon 1. tammikuuta–23. marraskuuta).
Tämän tyyppisen kyberrikollisuuden kohdatessa taloudelliset tappiot ovat väistämättömiä.
Verkkokauppayritysten ympäri maailmaa odotetaan kärsivän yhteensä 343 miljardin dollarin tappiot petosten vuoksi.
Kauppiaat arvioivat, että 3 % verkkokaupan tuloista menetetään vuosittain petosten vuoksi, ja vastaava osuus tilauksista osoittautuu myös petollisiksi.
Tulojen menetyksen lisäksi brändisi voi kärsiä myös uskottavuuden ja asiakkaiden luottamuksen menetyksestä. Tämä vaikuttaa epäsuorasti kykyysi lisätä myyntiä ja kasvattaa asiakaskuntaasi.
Alttius petolliselle toiminnalle voi myös herättää sääntelyviranomaisten huomion, mikä voi johtaa seuraamuksiin, jos yrityksesi todetaan toimivan vaatimustenvastaisesti. Tämä on erityisen tärkeää yrityksille, jotka tarvitsevat toimialaluokituksensa vuoksi korkean riskin kauppiastilin palveluja.
Luvut ja seuraukset kuulostavat pelottavilta, ymmärrän sen…
Voit kuitenkin tehdä monia asioita pitääksesi yrityksesi ja asiakkaasi turvassa.
Tässä kirjoituksessa jaan kanssasi toimialan hyväksymiä maksupetosten ehkäisystrategioita turvatoimiesi vahvistamiseksi.
Mutta ensin: miten maksupetos tapahtuu?
Petoksentekijöillä on runsaasti keinoja maksupetosten toteuttamiseen.

Tässä on joitakin yleisimpiä tapoja, joilla he pääsevät käsiksi asiakkaidesi maksutietoihin tai jopa verkkokauppaasi:
1. Tietojenkalastelu
Tietojenkalastelussa käytetään syöttiä tietojen, kuten luottokorttitietojen ja henkilötietojen, keräämiseen. Se tapahtuu yleensä sähköpostin tai sosiaalisen median välityksellä.
Verkkokaupassa verkkokauppa-alustoista on kuitenkin tullut tällaisten hyökkäysten magneetti. Vuonna 2023 ne olivat osallisina 43,5 prosentissa kaikista tietojenkalastelutapauksista.
Pelkästään vuoden kymmenen ensimmäisen kuukauden aikana löydettiin 6 232 882 tietojenkalastelusivua, jotka jäljittelivät suosittuja ostossivustoja, kuten Amazonia, eBayta, Walmartia, AliExpressiä ja Mercado Libreä.
Tässä on esimerkki ”Amazonin” tietojenkalasteluviestistä, jossa asiakkaita pyydetään päivittämään maksutietonsa:
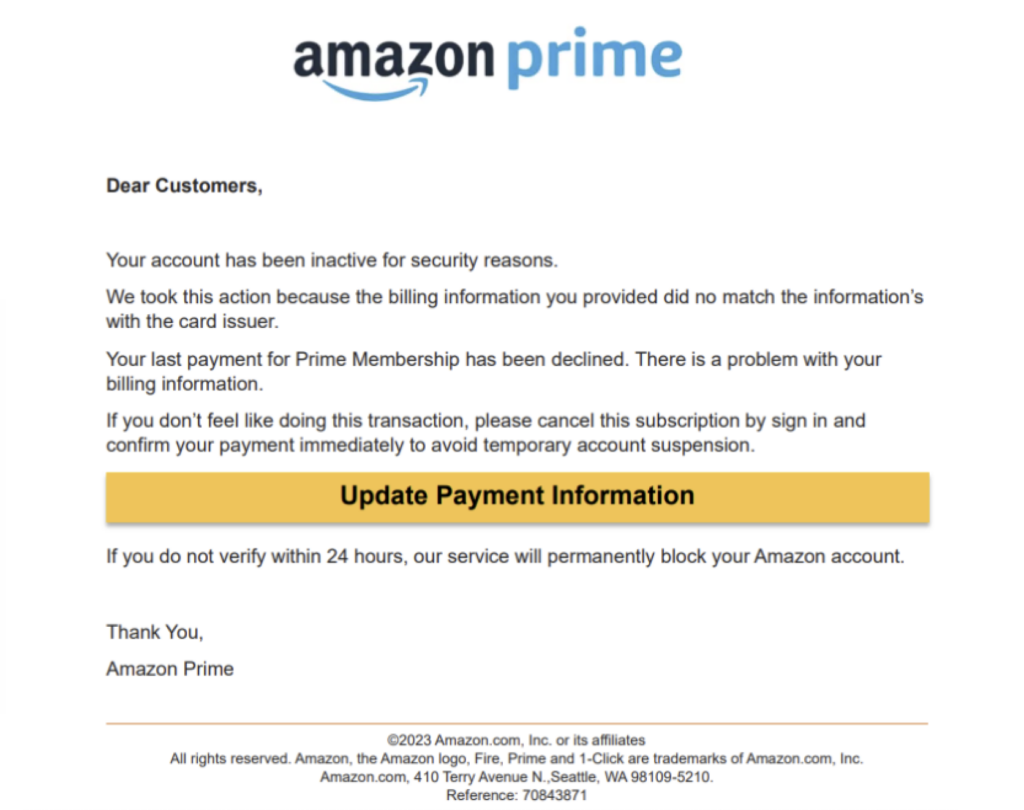
Ja ”Shopify”, joka yrittää päästä myyjän tilille:

2. Korttien kopiointi
Korttien kopioinnissa maksupäätteisiin tai niiden sisälle asennetaan laittomia laitteita, joilla kaapataan asiakkaan luotto- tai maksukortin tiedot ja PIN-koodi.
Näiden tietojen avulla rikollinen voi valmistaa väärennettyjä kortteja tai nostaa varoja pankkiautomaatista.
Se, etteivät verkkokauppayritykset käytä maksupäätteitä, ei tarkoita, että ne olisivat turvassa korttien kopioinnilta.
Verkkokaupassa tämä tapahtuu sähköisenä korttien kopiointina eli digitaalisena korttien kopiointina.
Hakkerit lisäävät verkkokaupan verkkosivulle haitallista koodia. Sen jälkeen he kaappaavat maksukortin tiedot heti, kun ostajat syöttävät tietonsa maksupalveluun.
Yksi merkittävimmistä verkkokauppabrändien uhkista on Magecart eli verkkosivujen korttien kopiointiin perustuvat hyökkäykset, joissa verkkosivustojen maksusivuille lisätään haitallista JavaScript-koodia luottokorttitietojen tai asiakkaiden tunnistetietojen varastamiseksi.
Vaikka jotkut saattavat virheellisesti ajatella, etteivät Magecart-hyökkäykset tapahtuisi yhtä usein, ne ovat aktiivisempia kuin koskaan ja niitä on yhä vaikeampi havaita.

3. Haittaohjelmat
Haittaohjelma on lyhennetty ilmaus sanoista ”haitallinen ohjelmisto”, jota rikolliset käyttävät päästäkseen tietämättömän uhrin laitteelle tai hallitakseen sitä.
Sitä käytetään henkilökohtaisten ja taloudellisten tietojen sekä kirjautumistietojen varastamiseen.
Hakkerit voivat käyttää haittaohjelmia myös päästäkseen digitaaliseen myymälääsi ja suorittaakseen tärkeitä ylläpitotehtäviä, kuten tuotetietojen muuttamisen, asiakastietojen varastamisen ja verkkosivustosi muuttamisen joksikin muuksi.
4. Identiteettivarkaus
Identiteettivarkaus tarkoittaa laittomien maksutapahtumien tekemistä jonkun henkilökohtaisia tietoja (kuten luottokorttitietoja, nimeä ja osoitetta) käyttämällä petoksen toteuttamiseksi.
Huijarit pääsevät sisään useilla eri menetelmillä, kuten tietojenkalastelulla ja haittaohjelmilla.
Kyse voi olla niinkin yksinkertaisesta asiasta kuin vilpillisten ostosten tekemisestä tai monimutkaisemmasta toiminnasta, kuten uuden luottokortin tai lainan hankkimisesta.
Kun 83 prosenttia kuluttajista on valmis jakamaan henkilötietojaan paremman asiakaskokemuksen vuoksi, huijareiden on helpompi toteuttaa identiteettivarkauksia ja esiintyä internetissä laillisina henkilöinä.
He hyödyntävät varastettuja tietoja verkkokauppaliiketoimintasi hyväksikäyttämiseen ja rahan ansaitsemiseen luvattomilla maksutapahtumilla.
5. Yrityssähköpostin vaarantaminen (BEC)
BEC yhdistää tietojenkalastelu- ja sosiaalisen manipuloinnin menetelmiä organisaation työntekijöihin kohdistamiseksi.
FBI kutsui sitä ”yhdeksi taloudellisesti vahingollisimmista verkkorikoksista”.
Se etenee yleensä näin: Työntekijä saa vilpilliseltä toimijalta sähköpostin, jossa tämä väittää olevansa luotettu henkilö (esim. esihenkilö) ja pyytää arkaluonteisia tietoja.
Verkkokauppaa harjoittavat pk-yritykset eivät välttämättä kohtaa tätä usein – siiloutuneet osastot tekevät yrityksistä helpompia kohteita.
6. Tilin haltuunotto
Tilin haltuunotto tapahtuu, kun verkkorikollinen pääsee lailliselle käyttäjälle kuuluvalle tilille ja ottaa sen hallintaansa petoksen tekemistä varten.
Vuonna 2023 se nousi maailmanlaajuisesti digitaalisen petoksen yleisimmäksi muodoksi, yltäen 7 prosenttiin. Tiedot osoittavat myös, että se johtaa tyypillisesti maksupetokseen.
Nämä hakkerit pääsevät tileille varastamalla salasanoja tai käyttäjänimiä tai ostamalla niitä pimeästä verkosta. Joissakin tapauksissa he käyttävät tietojenkalastelua kirjautumistietojen hankkimiseen.
Nämä petolliset menetelmät, joita käytetään joskus yhdessä, vahingoittavat sekä verkko-ostajia että kauppiaita.
Jos petos jää huomaamatta, ostaja kärsii sen seurauksista.
Kun ostaja kuitenkin huomaa sen – ja todennäköisesti huomaa –, hän voi vaatia brändiltäsi hyvitystä. Sinun on maksettava itse sekä ostoksen hinta että muut kulut.
Yleisimmät maksupetosten tyypit, joita verkkokaupassa on syytä varoa
Kun vilpilliset toimijat saavat haltuunsa arkaluonteisia tietoja, he voivat tehdä monenlaisia verkkokauppapetoksia.
Tässä ovat yleisimmät:
Luotto- tai maksukorttipetos
Luotto- tai maksukorttipetos tapahtuu, kun luvaton henkilö käyttää toisen henkilön maksutietoja ostoksen tekemiseen tai rahan nostamiseen.
Yksi verkkokaupan yleisimmistä ongelmista on korttipetos ilman fyysistä korttia, sillä ostajan tarvitsee vain syöttää luottokorttitietonsa saadakseen ostoksen tehtyä.
Suositeltavaa luettavaa: Tutustu verkkokauppojen luottokorttimaksujen käsittelyä käsittelevään oppaaseemme ja ohjeisiin siitä, miten sen käyttö valtuutetaan, jotta voit ottaa sen käyttöön mahdollisimman turvallisesti ja ehkäistä luottokorttipetoksia.
Kolmiopetos
Kolmiopetos tapahtuu, kun asiakas ostaa tuotteen Amazonin kaltaiselta verkkokauppapaikalta ja saa tuotteen, joka on hankittu toiselta jälleenmyyjältä varastetuilla maksutiedoilla.
Yksinkertaisesti sanottuna petoksen tekijä toimii salaisena välikätenä. Henkilö, jonka tiedot varastettiin, voi tehdä ilmoituksen ja pyytää hyvitystä alkuperäiseltä kaupalta.
Takaisinveloituspetos
Takaisinveloituspetos tapahtuu, kun ostaja – ei välttämättä ammattimainen hakkeri – ostaa tuotteen ja kiistää ostoksen palauttamatta tuotetta tai palauttamalla sen käytettynä.
Sitä kutsutaan myös nimellä ystävällinen petos, ja sitä pidettiin suurimpana uhkana vuoden 2023 juhlapyhien aikana.
Sen arvioidaan aiheuttavan yrityksille vuosittain jopa 40 miljardin dollarin tappiot.
Muistan erityisen hankalan tapauksen, jossa saimme tilauksen, joka vaikutti täysin normaalilta.
Maksu meni ongelmitta läpi, mutta muutamaa viikkoa myöhemmin saimme takaisinveloituksen.
Ostaja väitti, ettei ollut koskaan tehnyt ostosta, ja meille jäi taloudellinen tappio hoidettavaksi.

Osta nyt, maksa myöhemmin -petos
Osta nyt, maksa myöhemmin (BNPL) -petos tapahtuu, kun petoksentekijä rekisteröityy BNPL-alustalle varastettujen tai keksittyjen tietojen avulla tehdäkseen ostoksia maksamatta niitä.
Koska useimmat BNPL-alustat eivät edellytä ennakkomaksuja, petoksentekijät voivat tehdä niin monta ostosta kuin haluavat.
Ennen kuin BNPL-palvelu ehtii periä maksut, he ovat jo poistuneet alustalta. Varastettujen tietojen tapauksessa palveluntarjoajien on maksettava takaisinveloitusmaksut.
Joskus myös kuluttajat käyttävät BNPL-järjestelyjä hyväkseen tietäen, ettei palveluntarjoajilla ole mahdollisuutta periä varoja heiltä.
Se ei välttämättä vahingoita brändiäsi taloudellisesti, mutta asianomaiset ostajat saattavat nähdä yrityksesi eri tavalla.
Osta nyt, maksa myöhemmin (BNPL) -järjestelyt ovat erityisen haavoittuvia, kun otetaan huomioon kuluttajien tietoja, mukaan lukien korttitietoja, vaarantavien tietomurtojen kasvava määrä ja laajuus sekä niiden laaja käyttö

Hyvityspetos ja hyvitysten väärinkäyttö
Hyvityspetos tapahtuu, kun ostaja tai ihmisryhmä pyytää hyvitystä tai korvausta tuotteesta, jota he eivät ole koskaan ostaneet tai palauttaneet.
Se eroaa hyvitysten väärinkäytöstä, jossa tuotteen ostanut ostaja pyytää hyvitystä ilman aikomusta palauttaa tuotetta tai palauttaa sen käytettynä.
Lahjakorttipetos
Lahjakorttipetos tapahtuu, kun petoksentekijät ostavat lahjakortin varastettuja korttitietoja käyttäen vaihtaakseen sen rahaksi tai tavaroiksi.
Kehittyneemmässä tekniikassa verkkokauppa-alustalle murtaudutaan ja luodaan uusia lahjakortteja.
Korttien testauspetos
Korttien testauspetos tapahtuu, kun pahantahtoiset toimijat saavat haltuunsa useita varastettuja luottokorttinumeroita ja tekevät sitten ostoksia verkkokaupoista varmistaakseen, mitkä kortit ovat edelleen aktiivisia.
Sivustoomme kohdistui lukuisia petostilauksia, joissa testattiin maksukortteja, mikä oli myymälällemme merkittävä haaste.
Kaikki nämä olivat pieniä ostoksia, joissa petoksentekijät testaavat varastettuja luottokortteja nähdäkseen, onko kortti edelleen aktiivinen ja voidaanko sitä käyttää suurempiin ostoksiin tai myydä pimeillä markkinoilla.
Näin suojaat brändiäsi verkkokaupan maksupetoksilta
Kuten aiemmin totesin: Verkko-ostamisen ala kasvaa nopeasti – ja se on hyvä uutinen yrityksellesi!
Tämä kasvu edellyttää kuitenkin parempaa turvallisuutta, sillä se tarjoaa myös kyberrikollisille laajemman hyökkäyspinta-alan.
Jos olet samaa mieltä niiden monien verkkokauppiaiden (75 %) kanssa, jotka päättivät kasvattaa petosten ehkäisyyn varattua budjettiaan vuonna 2023, varojen kohdentaminen liiketoimintaprosessien, kuten maksujen käsittelyn, parantamiseen voi olla hyödyksi.
Tutustu seuraaviin strategioihin:
Valitse oikea maksupalveluntarjoaja
Maksupalveluntarjoajat voivat muodostaa väylän petoksille, jos et valitse hyvämaineista palveluntarjoajaa.
Petoksentekijät voivat helposti kaapata arkaluonteisia asiakastietoja, kuten luotto- tai pankkikorttien numeroita, maksutapahtumien aikana, jos niitä ei ole suojattu.
Tutki nykyisen palveluntarjoajasi turvallisuutta ja luotettavuutta selvittääksesi, kuinka hyvin se soveltuu tarkoitukseen. Jos se ei suoriudu tehtävästä, pidä sitä merkkinä siitä, että kannattaa vaihtaa parempaan.
Kun teet niin, valitse PCI DSS (maksukorttialan tietoturvastandardi) vaatimusten mukainen palvelu. Tämä tarkoittaa, että maksujen käsittelijä käyttää tiukkoja turvallisuusprotokollia, kuten päästä päähän -salausta ja tokenisointia, arkaluonteisten maksutietojen suojaamiseksi.
Luotettavilla palveluntarjoajilla, kuten Stax Paylla ja Helcimillä, on PCI-tason 1 vaatimustenmukaisuus, joka on korkein vaatimustenmukaisuuden taso.
Helcim käyttää esimerkiksi AES-256-salausta kaikkien arkaluonteisten kauppias- ja kortinhaltijatietojen, kuten nimien, korttinumeroiden ja vanhenemispäivien, suojaamiseen PCI-vaatimustenmukaisuuden saavuttamiseksi.
Lisäksi:
Emme tallenna CVV-, PIN-, EMV- tai magneettijuovatietoja.
Kaikki siirrettävät tiedot salataan, ja niiden eheys säilytetään TLSv1.2:n ja vahvojen salausalgoritmien avulla. Vanhentuneet SSLv3-, TLSv1.0- ja TLSv1.1-protokollat on suljettu pois järjestelmistämme.

Valitse tarpeisiisi parhaiten sopiva vaihtoehto.
Popkeyn mukaan tämä ”helpottaa yritysten omistajien keskittymistä liiketoimintansa pyörittämiseen ilman, että heidän tarvitsee huolehtia vaativista auditoinneista, testauksista ja tarkastuksista”.
Tässä suosituksemme:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.


Käytä turvallisia maksutapoja
Verkkomaksujen varojen siirtoprosessi vaihtelee, ja nämä erot vaikuttavat maksujen turvallisuuteen.
Nämä maksujärjestelmät ovat ylivertaisia:
- EMV-sirukortit (Europay, Mastercard ja Visa), joita käytetään pankki-, luotto- ja prepaid-korteissa. Jokainen ostos tuottaa erityisen kertakäyttöisen koodin, mikä estää huijareita hyödyntämästä luottokortin tietoja.
- Digitaaliset lompakot. Salausavaimet ovat yksilöllisiä ja vain kunkin käyttäjän käytettävissä. Vaikka joku varastaisi älypuhelimesi, hän ei pysty käyttämään digitaalista lompakkoasi.
- Pankkisiirrot/ACH. Kun siirto on tilattu, sitä on harvoin mahdollista peruuttaa. Verkkokauppabrändeille kauppiastilin hankkiminen tarjoaa enemmän hyötyjä kuin tavallinen pankkitili.
Kannattaa myös seurata tarkasti tulevaisuuteen suuntautuvia ratkaisuja.
EbizChargen Branden Korf mainitsee, että ”biometrinen tunnistautuminen on tuonut toisen suojauskerroksen, mikä vaikeuttaa huijareiden esiintymistä laillisina käyttäjinä, sillä biometriset tiedot ovat yksilöllisiä.”
Biometriset maksut tuovat lisäturvaa verkkokauppa-asiakkaiden mobiilimaksujen käsittelyyn. Teknologia on myös suhteellisen uusi.
Vuodesta 2024 lähtien Wink on ollut ainoa biometrinen identiteetti- ja maksualusta.
Toimitusjohtaja Deepak Jain selittää, miten se auttaa verkkokauppayrityksiä torjumaan petoksia:
Olemme kehittäneet kolmivaiheisen todennusjärjestelmän, jossa biometriikka, kuten kasvojen ja äänen tunnistus, yhdistyy perinteisiin menetelmiin, kuten tunnisteisiin.
Ihmiseen perustuva todennus on parempi, koska se perustuu ainutlaatuisiin ja muuttumattomiin ominaisuuksiin, joita petosten tekijöiden on vaikea jäljitellä.

Suositeltavaa luettavaa: Tutustu verkkokauppayritysten 20 parhaaseen maksupalveluun.
Ota käyttöön vahvat mutta helppokäyttöiset todennusmenetelmät
Todennusmenetelmillä tarkoitetaan kaikkia tapoja, joilla varmistat, että asiakkaasi ja hänen maksutapahtumansa ovat aitoja.
Jos mietit, missä asiakaspolun vaiheissa nämä menetelmät pitäisi ottaa käyttöön, Akamain Christine Ferrusi Ross antaa hyviä neuvoja:
Aloita ymmärtämällä, miten turvatoimet toteutetaan käyttäjän koko asiakaspolun aikana verkkokauppasivustollasi tai sovelluksessasi.
Näin voit havaita prosessissasi olevat aukot, mikä on erityisen tärkeää, koska petoksia tapahtuu nykyään asiakaspolun kaikissa vaiheissa.
Jos kuitenkin etsit keskeisiä alueita, joihin keskittyä, LexisNexis Risk Solutionsin petosten ja identiteetin hallinnan vanhempi johtaja Maanas Godugunur huomauttaa: ”Suurin osa petostappioista syntyy uusia tilejä luotaessa, mutta useampia hyökkäyksiä tapahtuu maksuvaiheessa.”
Siksi on tärkeää kannustaa asiakkaita luomaan yksilöllisiä salasanoja.
Voit myös ottaa käyttöön monivaiheisen todennuksen (MFA), kuten todennussovelluksen ja kertakäyttöiset salasanat (OTP).
Älä kuitenkaan mene liiallisuuksiin, sillä se voi hankaloittaa asiakaspolkua. Tavoitteesi on tehdä ostokokemuksesta sujuva ja kitkaton.
Kuvittele, että vaadit käyttäjää todentamaan henkilöllisyytensä kirjautuessaan, käyttämään sen jälkeen monivaiheista todennusta kertakäyttöisellä koodilla ja todentamaan henkilöllisyytensä vielä uudelleen kassalla. Tämä voi turhauttaa joitakin käyttäjiä ja saada heidät hylkäämään ostoskorinsa.
Jos tietoturvaratkaisu kuitenkin tarjoaa tehokkaan tunnistuksen ja torjunnan käyttäjän kirjautuessa sisään ja todentaessa, onko hän tilin haltija vai ei, ylimääräiset vaiheet voidaan poistaa luotetuilta käyttäjiltä.

Vuoden 2024 kyselyyn osallistuneista kauppiaista 43 % uskoo, että 2FA (kaksivaiheinen MFA-todennus) riittää.
He pitävät sitä tehokkaimpana petostentorjuntakeinona, jolla on alhaisin maksujen epäonnistumisaste.
Seuraa tilejä ja maksutapahtumia säännöllisesti
Pidä tämä mielessä:
Järjestelmissäsi on haavoittuvuuksia, kunnes yrityksesi löytää ne. Toivottavaa on, että tiimisi löytää haavoittuvuudet ennen hyökkääjiä.

Asiakastilien ja maksutapahtumien tarkka seuraaminen voi auttaa sinua juuri tässä.
Otetaan esimerkiksi tilien haltuunotto. Siitä on nopeasti tulossa kyberrikollisten suosima taktiikka, sillä tapaukset lisääntyivät 354 % vuodessa.
Tämän kasvavan uhan torjuminen edellyttää tietoturvan aukkojen tunnistamista ja sulkemista.
Yksi lähestymistapa on tehdä yhteistyötä kyberturvallisuusalustojen, kuten Akamain, kanssa. Ne auttavat yrityksiä, myös verkkokauppabrändejä, suojaamaan käyttäjätilejä niiden koko elinkaaren ajan.
Tähän kuuluu tilien haltuunottoyritysten, monitilipetosten ja muunlaisen tilien väärinkäytön havaitseminen.
Korkean riskin tilausten käsittelyssä verkkokauppabrändi GroomsDay ei luota pelkästään petostentorjuntatoimiinsa.
Toimitusjohtaja Chris Bajda kertoo, miten brändi menee vielä pidemmälle: ”Soitamme asiakkaalle ja vahvistamme tilaukset ennen niiden lähettämistä.”
Brändi valvoo maksutapahtumiaan myös seuraamalla tarkasti GroomsDayn takaisinveloitusastetta.
Korkeammat takaisinveloitusasteet voivat kertoa asiakkaiden tyytymättömyydestä, mutta ne voivat johtua myös verkkomaksupetoksista.
Kun seuraat tätä tarkasti, voit selvittää syyn.
Joka tapauksessa sinun on parannettava tuotekuvauksiasi ja oltava liiketoimintasi suhteen läpinäkyvä, jotta voit suojata yritystäsi perusteettomilta ja kohtuuttomilta vaatimuksilta.
B2B-verkkokaupassa manuaaliset ja erillään toimivat järjestelmät voivat altistaa yritykset täysin riskeille, kuten ”tyhjän ilman laskutukselle” — kyseessä on petostyyppi, jossa vaikeuksissa olevat yritykset lähettävät laskuja tavaroista tai palveluista, joita ei ole koskaan toimitettu.
Se toimii samalla tavalla kuin tilisiirtopetos. Laskujen lähettämisen sijaan yritykset lähettävät tilisiirtopyyntöjä.
Maksutapahtumien valvonta edellyttää automaatiota näiden maksupetostaktiikoiden torjumiseksi.
Automatisoidut varmennusprosessit vertaavat järjestelmällisesti laskuja ostotilauksiin, toimituskuittauksiin ja muihin asiaankuuluviin asiakirjoihin varmistaen, että maksettaviksi hyväksytään vain aidot laskut.

Käytä petosten havaitsemisohjelmistoa
Paras ennaltaehkäisykeino on havaitseminen, joten harkitse lisäsuojatoimien käyttöönottoa.
Yhdistä maksunkäsittelijäsi ja vahvat tunnistautumistoimenpiteet petosten havaitsemisohjelmistoon , jotta kaikki osa-alueet ovat suojattuja.
Älykkäät investoinnit monipuolisiin ratkaisuihin kannattavat: organisaatiot, jotka rakentavat vahvemman suojan petoksia vastaan asiakaspolun eri vaiheissa, ilmoittavat pienemmistä petostappioista.
Dieseltoimitusyritys Fuel Logic LLC:n toimitusjohtaja Eliot Vancil kertoo, että tämä auttaa heitä pysymään ajan tasalla tietojenkalasteluhuijauksista ja tunnistetietojen täyttöhyökkäyksistä:
Käytämme edistyneitä petosten havaitsemistyökaluja, jotka analysoivat maksutapahtumien malleja, sekä säännöllisiä tietoturvatarkistuksia pitääksemme nämä uhat loitolla.
Tämä ennakoiva menetelmä auttaa meitä löytämään puolustuksemme aukot ennen kuin niitä voidaan käyttää meitä vastaan.
Toisin kuin tunnistautumistoimenpiteet, nämä teknologiat toimivat taustalla: ne seuraavat, miten asiakkaat ovat vuorovaikutuksessa yrityksesi kanssa, ja havaitsevat poikkeamat häiritsemättä heidän käyttökokemustaan.
Mitä useammat kuluttajat luovat verkkotilejä, joille on tallennettu maksutietoja, sitä arvokkaampia kohteita näistä tileistä tulee petoksentekijöille.
Kyberrikolliset käyttävät yhä kehittyneempiä menetelmiä päästäkseen luvattomasti käsiksi asiakastileihin, usein tietojenkalasteluhuijausten avulla tai hyödyntämällä heikkoja salasanoja.
Yhdistämme tekoälyn nopeuden ja hahmontunnistuksen ihmisten asiantuntemukseen arvioidaksemme monimutkaisia tapauksia ja sopeutuaksemme nopeasti uusiin petostaktiikoihin.
Tämän tasapainoisen strategian avulla voimme hyödyntää tekoälyn voimaa ja samalla säilyttää joustavuuden sekä tilannekohtaisen ymmärryksen, jota vain ihmisanalyytikot voivat tarjota.

Rafael Lourencon mukaan petosten havaitsemisjärjestelmät, kuten ClearSale, ovat hyvin varustautuneita torjumaan kyberrikollisten kehittyneitä taktiikoita ja suojaamaan asiakastilejä.
Tässä tärkeimmät suosituksemme:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Kouluta työntekijöitä ja asiakkaita
Ennakoivan asenteesi ei pitäisi keskittyä vain prosesseihisi ja alustoihisi, vaan sen tulisi ulottua myös ihmisiin.
Ensin henkilöstösi.
Kate Hill Kate Hill Flowers -yrityksestä, joka tarjoaa kukkasuunnittelua ja kukkien toimitusta, toteaa, että työntekijöiden jatkuvaan kouluttamiseen uusista uhkista investoiminen on yksi tehokkaimmista strategioista petosten torjumiseksi.
Hän ehdottaa:
Päivitä tiimisi tietämys mahdollisista huijauksista ja uusimmista petosten havaitsemisteknologioista säännöllisesti.
Kannusta organisaatiossasi avoimeen viestintään tietoturvaan liittyvistä huolenaiheista.
Heille kannattaa myös opettaa, miltä epäilyttävä toiminta voi näyttää.
Esimerkiksi tietojenkalastelun yhteydessä seuraavat petoksiin viittaavat merkit voivat antaa aihetta huoleen:
- Useita tilauksia eri luottokorteilla
- Epätavalliset ostopolut
- Toimitusosoitteen ja muiden tietojen välinen ristiriita
- Poikkeamat tiedoissa (esimerkiksi espanjalaista IP-osoitetta käyttävä ostaja, joka tekee ostoksen yhdysvaltalaisella luottokortilla)
- Nopeat peräkkäiset maksutapahtumat tai äkilliset suurostot
Seuraavaksi asiakkaasi.
Karen Cheng Journaling Supplies -yrityksestä, joka myy ja tukkukauppaa paperitarvikkeita verkossa, kertoo:
Olemme havainneet, että asiakkaiden kouluttaminen turvallisista maksukäytännöistä ja avoimen tietoturvakäytännön ylläpitäminen lisäävät luottamusta ja parantavat yleistä suojausta.
Voit tehdä tämän tarjoamalla säännöllisiä tietoturvavinkkejä uutiskirjeissä ja blogikirjoituksissa.
Sähköposteista puheen ollen voit suojata asiakkaitasi vielä paremmin seuraavilla tavoilla:
Ilmoita selkeästi, millaisia sähköposteja lähetät.
Kun kerrot käyttäjillesi selkeästi, mitä he voivat odottaa yritykseltäsi, asiakkaidesi on helpompi tunnistaa tietyt sähköpostit roskapostiksi tai tietojenkalasteluyrityksiksi.
Selkeä ja avoin viestintä asiakkaidesi kanssa auttaa suojaamaan heitä huijauksilta, mikä säästää yrityksesi takaisinperintämaksuilta ja petollisilta maksuilta.
Muistutus: Aina kun tapahtuu takaisinperintöjä, kauppiaat vastaavat niihin liittyvistä seuraamuksista ja maksuista.
Tiedot osoittavat, että ne pystyvät voittamaan vain 17,4 % takaisinperintöihin liittyvistä riidoista, joten ennaltaehkäisevään toimintaan kannattaa panostaa.
Tee yhteistyötä muiden yritysten kanssa
Verkkokauppayritykset voivat myös saavuttaa etua jakamalla tietoa uhista ja tekemällä yhteistyötä.
Kuten Retail and Hospitality Information Sharing and Analysis Centerin (RH-ISAC) kyberuhkatiedustelun tuotantopäällikkö Lee Clark huomauttaa:
Huijarit keskustelevat keskenään jakaakseen tietoa, joten petoksia torjuvien yritysten on myös tehtävä yhteistyötä.
Verkkokauppabrändit saattavat kilpailla markkinoilla, mutta petoksia torjuessamme olemme kaikki samassa veneessä.
RH-ISAC:n kaltaiset voittoa tavoittelemattomat organisaatiot koordinoivat yritysten välistä tiedonjakoa torjuakseen petoksia ja kyberrikollisuutta koko toimialalla.
Voit myös liittyä foorumeihin, tukea petostutkintoja ja osallistua verkkokauppaan liittyviin verkkokonferensseihin, kuten Ecom Worldiin.
Pysy ajan tasalla tietoturvatoimenpiteistä
Verkkokauppojen maksupetokset kehittyvät. Niin pitäisi myös tietoturvatoimenpiteidesi. Yrityksesi tehtävänä on pysyä ajan tasalla.
Puolustautuminen näitä uhkia vastaan edellyttää jatkuvaa oppimista ja petostrendien ymmärtämistä.
Emme myöskään voi keskustella nykyaikaisesta petosten ehkäisystä mainitsematta tekoälyä.
Tekoäly analysoi tällä hetkellä tehokkaasti tapahtumatietoja, asiakkaiden käyttäytymistä ja ulkoista tietoa luodakseen perustason käyttäjän normaalille toiminnalle. Näin se auttaa havaitsemaan petolliset toimet.
Se on kuitenkin vasta kehityksensä alkuvaiheessa.
Ferrusi Ross kertoo: ”Tietoturvatoimittajat kokeilevat muita tapoja hyödyntää tekoälyä, joten maksupetosten torjunnassa tullaan näkemään enemmän tekoälyn käyttökohteita.”
Vaikka tekoäly ei ole täydellinen – sen tehokkuus riippuu sen kouluttamiseen käytetyistä tiedoista – se on teknologia, jota kannattaa seurata sen kehittyessä ja tehostaessa petosten ehkäisystrategioita.
Oletko valmis suhtautumaan petosten havaitsemiseen vakavasti? Nämä petosten havaitsemisen sertifioinnit vahvistavat uskottavuuttasi merkittävästi.
Verkkomaksupetokset: loppupäätelmät
Verkkokauppojen maksupetokset ovat jossain määrin osa liiketoiminnan kustannuksia. Se ei kuitenkaan tarkoita, että sinun pitäisi vain hyväksyä ne.
Maksupetosten kustannukset ovat liian haitallisia, joten niitä on torjuttava mahdollisimman tehokkaasti.
Ole valppaana ottamalla käyttöön oikeat työkalut, kouluttamalla henkilöstöäsi ja pitämällä tietoturvatoimenpiteesi ajan tasalla.
Päätän tämän tarjoamalla vielä muutamia resursseja, joiden avulla voit tehdä maksuprosesseistasi aukottomat.
Verkkokauppojen maksunkäsittelystä:
- Verkkokaupan maksujen käsittely: parhaat työkalut ja strategiat menestykseen
- 14 asiantuntijan vinkkiä verkkokaupan maksujen käsittelyyn taitaville verkkokauppabrändeille
Luottokorttimaksujen käsittelystä:
- 20 parasta luottokorttimaksujen käsittelyratkaisua verkkokauppaan
- Luottokortin valtuutus ja todentaminen: mitä eroa niillä on?
- Luottokortin valtuutuksen käyttöönotto yrityksessä: parhaat käytännöt
Mobiilimaksujen käsittelystä
- 15 mobiilimaksutapaa verkkokauppaasi (+ hyödyt ja työkalut)
- 19 parasta mobiilimaksuratkaisua – arvioitu ja vertailtu
Tilausmaksujen käsittelystä:
Mukavia lukuhetkiä – ja pysykää erossa petollisista toimijoista!
Verkkokaupan trendien seuraaminen ei ole helppoa. Tilaa uutiskirjeemme, joka sisältää uusimmat verkkokaupan johtajille suunnatut näkemykset, niin säästät aikaa, jota muuten käyttäisit alan trendien tutkimiseen.
Maksupetoksia koskevat usein kysytyt kysymykset
Maksupetokset ovat hankala ongelma mille tahansa verkkokauppayritykselle, joten sinulla on varmasti vielä kysymyksiä.
Vastaukset saattavat löytyä täältä:
Mistä tiedän, onko sähköposti tietojenkalasteluyritys?
Seuraavat merkit viittaavat tietojenkalasteluun:
\t\u003cli\u003eEpäilyttävä lähettäjän osoite\u003c/li\u003e
\t\u003cli\u003eKirjoitus- ja kielioppivirheet\u003c/li\u003e
\t\u003cli\u003eSekava sähköpostin asettelu\u003c/li\u003e
\t\u003cli\u003eAihe, joka luo väärän kiireen tunnun\u003c/li\u003e
\t\u003cli\u003eYleiset tervehdykset\u003c/li\u003e
\u003c/ul\u003e
Tässä on myös hyvä esimerkki:
\u003cfigure class=\u0022wp-block-image\u0022\u003e\u003cimg class=\u0022aligncenter\u0022 src=\u0022https://theecommmanager.com/wp-content/uploads/sites/6/2024/08/phishing-attempt-screenshot.png\u0022 alt=\u0022\u0022 /\u003e
\u003cfigcaption class=\u0022wp-element-caption\u0022\u003e\u003cem\u003eLähde: \u003ca href=\u0022https://www.reddit.com/r/poshmarkcanada/comments/1d0ppu6/i_got_a_scam_email_today_pretending_to_be_posh/\u0022 rel=\u0022noreferrer noopener\u0022 target=\u0022_blank\u0022\u003eReddit\u003c/a\u003e /\u003c/em\u003e\u003c/figcaption\u003e\u003c/figure\u003e
Mitä toimia minun pitäisi tehdä, jos epäilen verkkokaupassani vilpillisiä tapahtumia?
Edellä mainittujen vinkkien pitäisi auttaa yritystäsi välttämään petollisia käytäntöjä. Jos kuitenkin kohtaat vilpillisiä tapahtumia, toimi nopeasti.
Maksujen vaatimustenmukaisuudesta vastaavalla johtajalla John Gildalla, joka työskentelee yrityksessä \u003ca href=\u0022https://www.vixio.com/\u0022 rel=\u0022noreferrer noopener\u0022 target=\u0022_blank\u0022\u003eVixio\u003c/a\u003e ja on Yhdistyneen kuningaskunnan finanssivalvonnan (FCA) valvoja, on seuraava vinkki:
\u003cstrong\u003e\u003cem\u003e“Verkkokauppabrändin on toimittava nopeasti ilmoittaakseen asiasta toimivaltaisille viranomaisille, tiedottaakseen asianosaisille asiakkaille ja säilyttääkseen todisteet oikeudenkäyntiä varten.\u003c/em\u003e\u003c/strong\u003e
\u003cstrong\u003e\u003cem\u003e Kun asia on ratkaistu ja siitä on tiedotettu asianomaisille osapuolille, seuraavaksi tapahtuma on dokumentoitava perusteellisesti ja ennaltaehkäiseviä toimenpiteitä mukautettava tilanteen mukaisesti.”\u003c/em\u003e\u003c/strong\u003e
Mihin toimiin pienyritykset voivat ryhtyä suojautuakseen maksupetoksilta?
Parhaan maksupalveluntarjoajan ja petosten havaitsemisohjelmiston valitseminen voi hoitaa suuren osan työstä puolestasi. Ymmärrettävästi ne voivat kuitenkin olla melko kalliita yrityksille, joiden budjetti on pieni.
Hyödynnä oman \u003ca href=\u0022https://theecommmanager.com/ecommerce/what-is-ecommerce-platform/\u0022\u003everkkokauppa-alustasi\u003c/a\u003e:n sisäänrakennettuja ominaisuuksia. Esimerkiksi \u003ca href=\u0022https://click.crozdesk.com/software/shopify/click?cat_id=866\u0026page=listicle\u0026primary=false\u0026redirect=true\u0026pos=5\u0026language=EN\u0026site=ecm\u0026wpp_id=ecm_15745\u0022 rel=\u0022noreferrer noopener\u0022 target=\u0022_blank\u0022\u003eShopify\u003c/a\u003e-alustalla on oma petosten havaitsemisjärjestelmänsä.
Voit myös aluksi rajoittaa maksutapojasi ja kouluttaa työntekijöitäsi tunnistamaan petoksiin viittaavat merkit säännöllisesti.


