Lokakuussa 2016 kyberrikolliset murtautuivat FriendFinder Networkiin – yritykseen, joka kuvailee itseään ”maailman suurimmaksi seksi- ja parinvaihtoyhteisöksi”.
Tietoturvaloukkaus vaaransi kuuden tietokannan 20 vuoden ajalta kertyneet arkaluonteiset käyttäjätiedot. Yli 414 miljoonaan tiliin liittyneisiin varastettuihin tietoihin kuului nimiä, sähköpostiosoitteita, salasanoja ja ostotietoja.
Minun ei tarvitse kertoa, miksi asiakkaat eivät haluaisi näiden tietojen joutuvan vääriin käsiin.
Ja vaikka luottokorttitiedot eivät ole yhtä kiihottavia kuin salaiset seksuaaliset mieltymykset, ne ovat silti arkaluonteisia tietoja.
Joten vaikka verkkokauppasi ei käsittelisi köhöm mausteisia tuotteita (jotka toimitetaan huomaamattomissa pakkauksissa), tässä ovat seuraukset, jos sinulla ei ole toimivia maksuturvajärjestelmiä: mainehaitta, taloudelliset menetykset, asiakkaiden luottamuksen rikkoutuminen ja riski siitä, että asiakkaiden tietoja pidetään lunnaita vastaan panttivankina (jopa 100 000 dollarin arvosta).
Turvallinen maksunkäsittelyjärjestelmä suojaa arkaluonteisia tietoja verkkokauppatapahtumien aikana.
Tavoitteena on pitää asiakkaiden tiedot turvassa, suojata käyttäjätilit ja saada asiakkaat tuntemaan, että he voivat luottaa sinuun.
Tässä kerromme, miksi maksuturvallisuus on yrityksesi elinehto, miten turvalliset maksujärjestelmät toimivat ja mitkä ovat turvallisen maksunkäsittelyn 10 parasta käytäntöä.
Mitä turvallinen maksunkäsittely on?
Tiukkojen standardien ja säädösten noudattamisen lisäksi turvallinen maksunkäsittely suojaa kaikkien verkkokauppatapahtumaan osallistuvien taloudellisia ja henkilötietoja.
Turvallinen maksujärjestelmä (SPS) käyttää teknologioita ja prosesseja arkaluonteisten tietojen, kuten luottokorttinumeroiden, suojaamiseen koko maksuprosessin ajan.
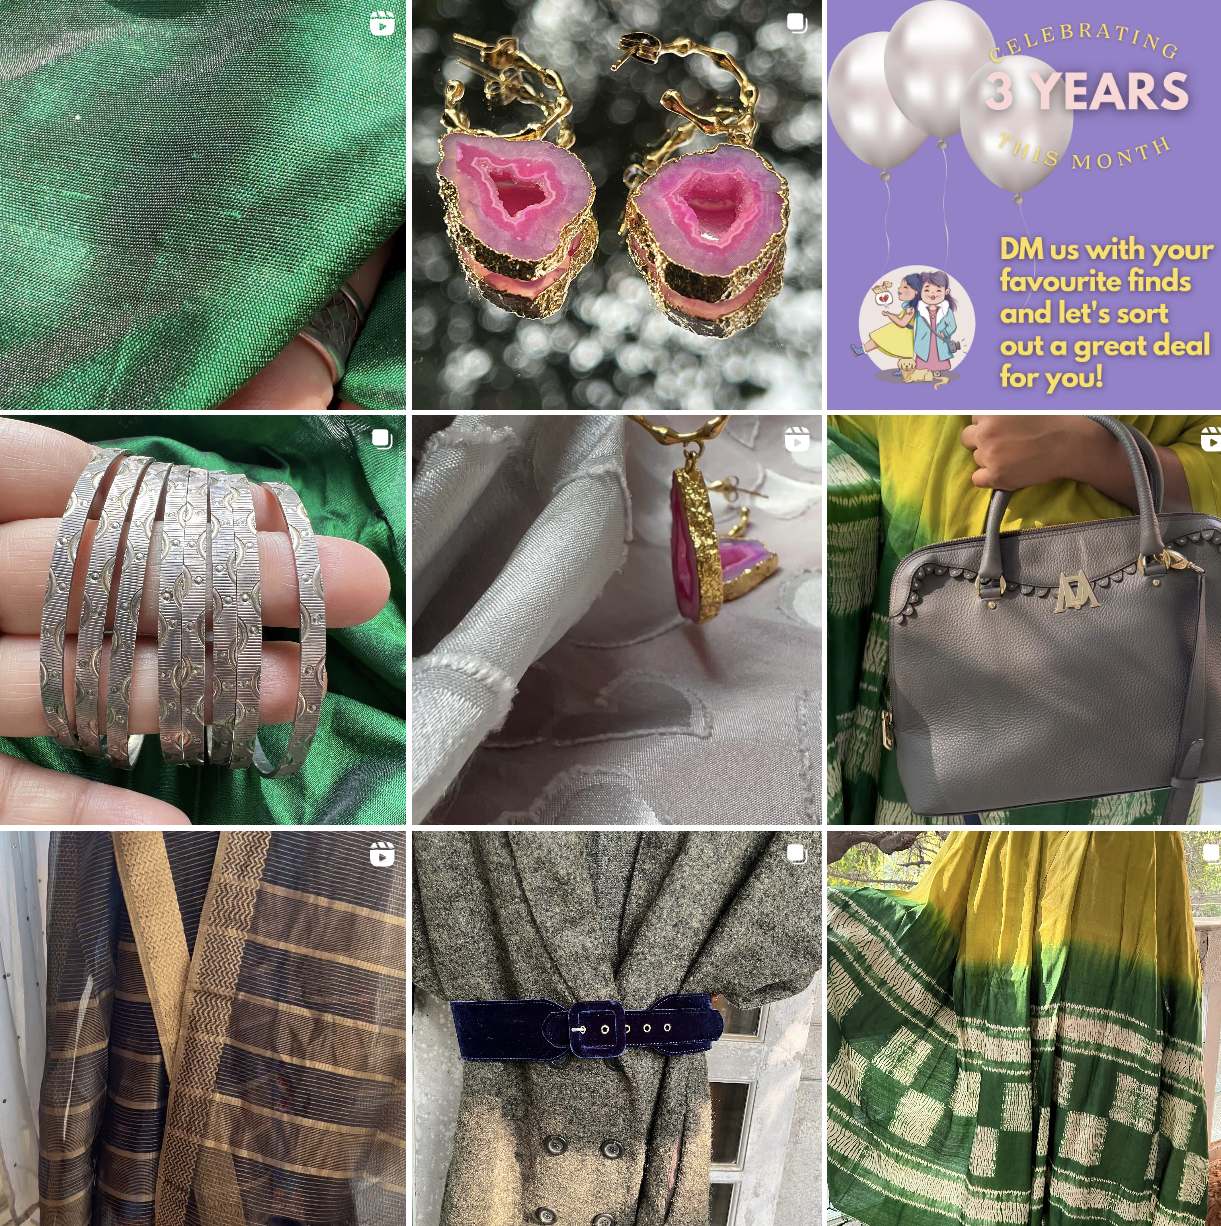
Esimerkki tosielämästä: @thriftbybrinda Instagramissa
Instagramissa toimiva pienyritykseni myy vaatteita, koruja, ylellisiä vintage-tuotteita ja kodin asusteita kaikki suoraan alustan kautta.
Meillä ei ole verkkosivustoa eikä kivijalkamyymälää. Joten miten voin varmistaa, että asiakkaideni maksut saapuvat minulle – turvallisesti?
Kyseessä on yhtenäinen maksuliittymä (UPI). UPI:n järjestelmä yksinkertaistaa pankkiasiointia yhdistämällä useita tilejä yhteen mobiilisovellukseen. Nykyään 40 % kaikista intialaisista maksutapahtumista suoritetaan digitaalisesti.
UPI:llä on suurin markkinaosuus: mukana on yli 300 miljoonaa käyttäjää ja 50 miljoonaa kauppiasta. Asiakkaillemme tämä tarkoittaa, ettei heidän tarvitse jakaa kirjautumistietojaan, vaan ainoastaan pankkiinsa tai pankkeihinsa yhdistetty virtuaalinen maksuosoite.
Tämä tekee maksutapahtumista turvallisia. Verkkokauppayrityksenä voimme tavoittaa asiakaskunnan, jolla ei ole omissa nimissään pankki- tai luottokortteja – ja samalla kerätä maksut nopeasti yhden tunnisteen avulla.
Miksi turvallinen maksunkäsittely on välttämätöntä?
Elämme verkossa.
Netflixistä Amazoniin, Walmartiin ja Spotifyhin – elämämme piirakassa teknologialla on suurin osuus.
Ja jos meillä on niin monta digitaalista ”kotia”, on vain järkevää varustaa jokainen niistä vahvalla lukolla.
Mastercardin mukaan yksin Pohjois-Amerikan osuus maailmanlaajuisista verkkokauppapetoksista on yli 42 %. Lisäksi verkkokauppojen verkkopetoksista johtuvien tappioiden arvioitiin maailmanlaajuisesti olevan 41 miljardia dollaria vuonna 2022.
Turvallinen maksujärjestelmä lisää näin ollen asiakkaiden luottamusta, ehkäisee petoksia ja varmistaa alan standardien noudattamisen.
Turvallisten maksujärjestelmien keskeiset osat
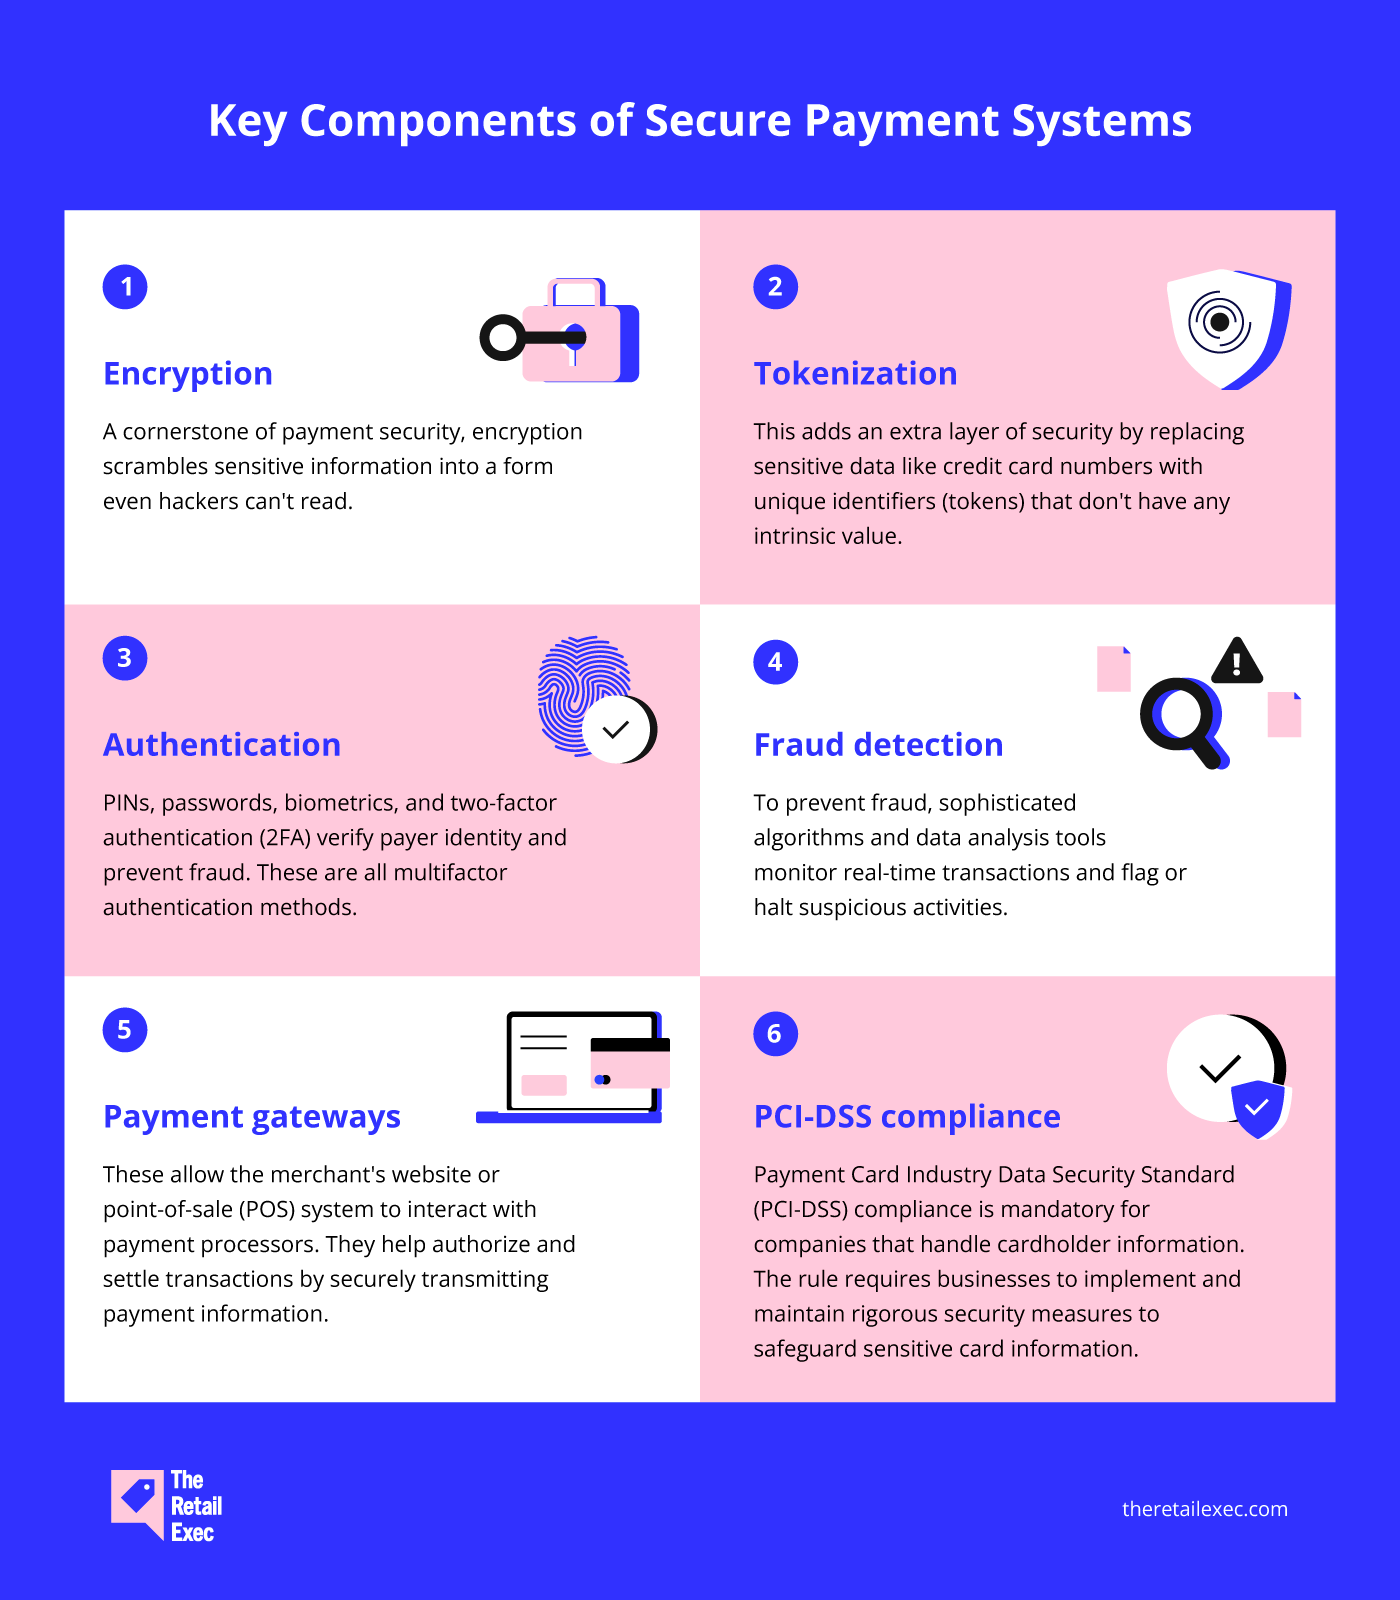
Arkaluonteisten taloustietojen suojaamiseksi yritykset ja niiden asiakkaat tarvitsevat turvallisen maksujärjestelmän, jossa käytetään monikerroksisia turvatoimia.
Tässä on muutamia turvallisten verkkomaksujen keskeisiä osia:
- Salaus: Salaus on maksuturvallisuuden kulmakivi. Se muuttaa arkaluonteiset tiedot muotoon, jota hakkeritkaan eivät pysty lukemaan.
- Tietojen tokenisointi: Tämä lisää turvallisuutta korvaamalla arkaluonteiset tiedot, kuten luottokorttinumerot, yksilöllisillä tunnisteilla eli tokeneilla, joilla ei ole itsenäistä arvoa.
- Todentaminen: PIN-koodit, salasanat, biometriset tunnisteet ja kaksivaiheinen tunnistautuminen (2FA) varmistavat maksajan henkilöllisyyden ja ehkäisevät petoksia. Kaikki nämä ovat monivaiheisen tunnistautumisen menetelmiä.
- Petosten havaitseminen: Kehittyneet algoritmit ja data-analyysityökalut valvovat tapahtumia reaaliajassa sekä merkitsevät epäilyttävät toiminnot tai pysäyttävät ne petosten ehkäisemiseksi.
- Maksuyhdyskäytävät: Niiden avulla kauppiaan verkkosivusto tai myyntipistejärjestelmä (POS) voi olla yhteydessä maksunkäsittelijöihin. Ne auttavat valtuuttamaan ja suorittamaan maksutapahtumat välittämällä maksutiedot turvallisesti.
- PCI-DSS-vaatimustenmukaisuus: maksukorttialan tietoturvastandardin (PCI-DSS) noudattaminen on pakollista yrityksille, jotka käsittelevät kortinhaltijoiden tietoja. Sääntö edellyttää, että yritykset ottavat käyttöön ja ylläpitävät tiukkoja turvatoimia arkaluonteisten korttitietojen suojaamiseksi.

Author's Tip
\u003cspan style=\u0022font-weight: 400;\u0022\u003eSekä maksuyhdyskäytävällä että maksunkäsittelijällä on tärkeä rooli maksujen vastaanottamisessa, mutta ne toimivat taustalla eri tavoin:\u003c/span\u003e
\u0026nbsp;
\u003ca href=\u0022https://theecommmanager.com/ecommerce-payments/payment-gateway/\u0022\u003e\u003cb\u003eMaksuyhdyskäytävä\u003c/b\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003e toimii turvallisena siltana\u003c/span\u003e\u003c/a\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003e verkkomaksuille ja kerää sekä tarkistaa luottokorttitiedot. \u003c/span\u003e
\u0026nbsp;
\u003cb\u003eMaksunkäsittelijä\u003c/b\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003e ottaa tämän jälkeen tehtävän hoitaakseen ja koordinoi varojen siirron sinun, luottokorttiyhtiösi ja mukana olevien pankkien välillä.\u003c/span\u003e
Näin turvalliset maksujärjestelmät toimivat
Oletetaan, että säästöliikkeelläni olisi verkkosivusto, jossa on turvallinen maksuyhdyskäytävä. Miten asiakas suorittaisi ostoksensa aloituksesta maksun selvitykseen asti?
Oletetaan, että Amy selaa liikettäni ja ihastuu paljeteilla koristeltuun puseroon. Pankkikortti kädessään hän päättää tehdä ostoksen.
Tehokas ja turvallinen maksujärjestelmä toimisi seuraavasti:
Vaihe 1: Aloitus
Amy napsauttaa yläosaa ja siirtyy kassalle.
Turvallinen maksuyhdyskäytävä on yhdistetty pieneen myymälääni luotto- ja pankkikorttitietojen vastaanottamista varten.
Vaihe 2: Maksutietojen syöttäminen
Tässä Amy syöttää korttitietonsa, kuten kortin numeron, voimassaolon päättymispäivän ja CVV-koodin.
Have an account? Log In
Vaihe 3: Todentaminen
Amya saatetaan pyytää suorittamaan 3D Secure -todennus maksuyhdyskäytävästä ja kortin myöntäjästä riippuen.
Häntä saatetaan pyytää syöttämään puhelimeen lähetetty kertakäyttöinen salasana tai skannaamaan sormenjälkensä.
Vaihe 4: Salaus & tunnisteiden luominen
Heti kun Amyn korttitiedot on syötetty, maksuyhdyskäytävä salaa ne.
Järjestelmä voi myös muuttaa hänen korttitietonsa tunnisteeksi ja korvata ne yksilöllisellä tunnisteella, jolla ei ole todellista arvoa.
Vaihe 5: Valtuutus & tilitys
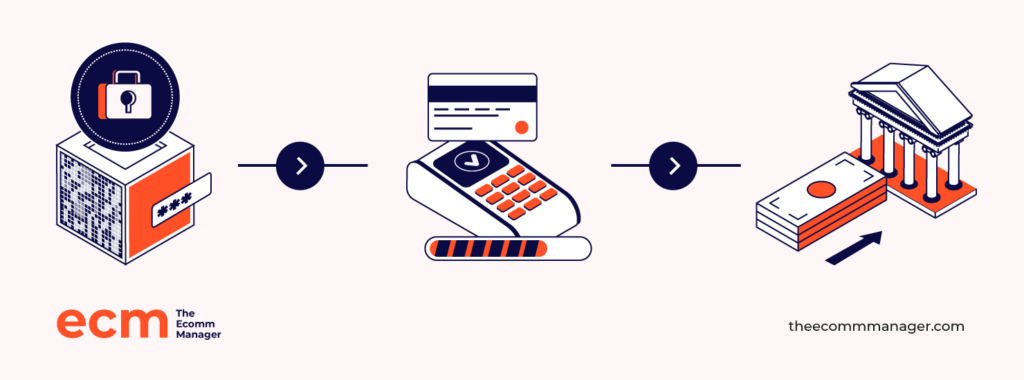
Maksutietojen salattu tai tunnisteeksi muutettu kopio siirretään turvallisesti maksunkäsittelijälle. Amyn korttiverkosto viestii maksunkäsittelijän kanssa kortin voimassaolon tarkistamiseksi.
Heti kun tapahtuma on hyväksytty, varat siirretään Amyn pankista yritystililleni yleensä erätilitysprosessin kautta.
Osana tätä prosessia maksuyhdyskäytävä ja maksunkäsittelijä käyttävät petosten havaitsemisjärjestelmiä epäilyttävän toiminnan, kuten usean tilin petosten, etsimiseen.
Kaikki epätavallinen toiminta merkitään lisätarkastusta varten tai tapahtuma voidaan jopa hylätä meidän molempien suojaamiseksi.
Vaihe 6: Vahvistus
Kun maksu on käsitelty onnistuneesti, sekä minä että Amy saamme vahvistuksen. Sen jälkeen pakkaan topin ja lähetän sen hänelle.
Mitkä ovat turvallisimmat verkkomaksutavat?
Mitkä ovat turvallisimmat maksuvaihtoehdot maksujen lähettämiseen ja vastaanottamiseen verkossa?
Keskustelin verkkokauppayrittäjien ja verkossa usein ostoksia tekevien kanssa saadakseni käsityksen heidän suosimistaan verkkomaksutavoista.
1. Digitaaliset lompakot
Mitä ne ovat?
Ajattele niitä virtuaalisena lompakkonasi, joka tallentaa korttitietosi, joten sinun ei tarvitse syöttää niitä uudelleen joka kerta, kun teet ostoksia.
Niiden käyttö yleistyy – digitaaliset lompakot kattoivat 50 % verkko-ostoista maailmanlaajuisesti vuonna 2023.
Miksi ne ovat turvallisia?
Monikerroksinen suojausjärjestelmä laitteen lukituksen avaamisesta maksun vahvistamiseen vaikeuttaa huijareiden murtautumista järjestelmään.
Lisäksi tunnisteiden luominen ja salaus suojaavat korttitietojasi.
Esimerkkejä: Apple Pay, Google Pay, Samsung Pay, PayPal
Tässä on sanottavaa Tyler Hakesilla, Optimistin strategiajohtajalla ja pääjohtajalla:
2. Virtuaaliset maksukortit
Mitä ne ovat?
Ne ovat tavallisen pankkikorttisi digitaalisia versioita, jotka rahoituslaitoksesi myöntää suoraan.
Miksi ne ovat turvallisia?
Turvallisena ja yksityisenä vaihtoehtona fyysisille korteille ne tekevät verkko-ostoksista huolettomia.
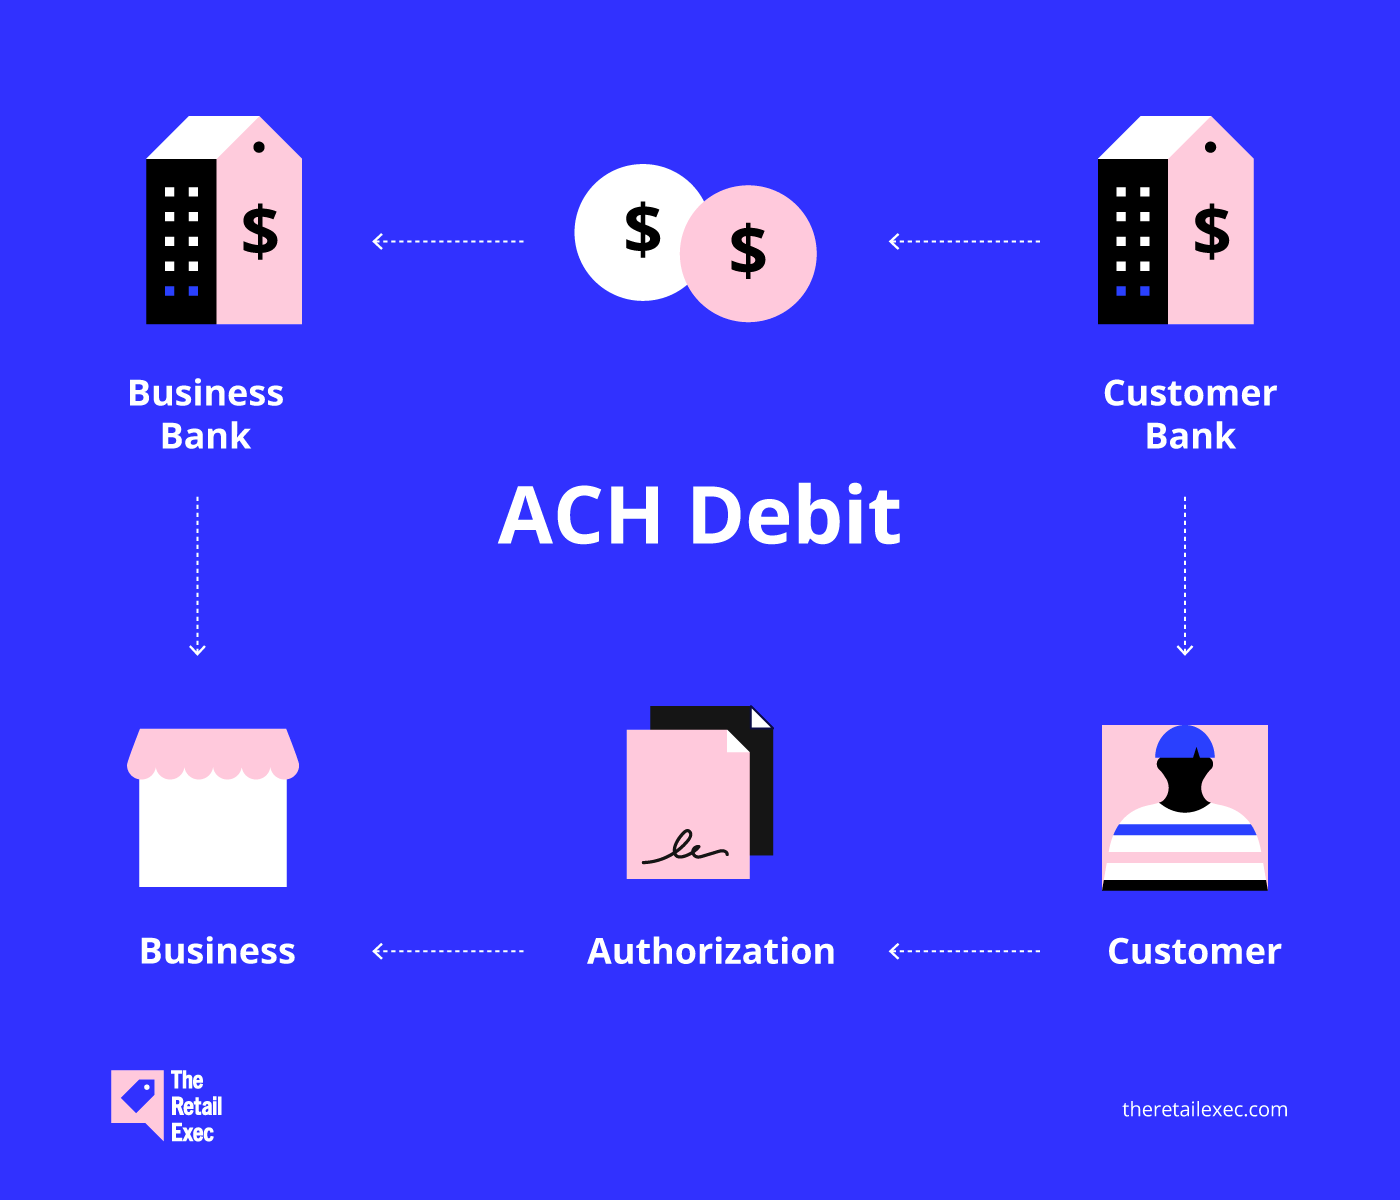
3. ACH-maksut
Mitä ne ovat?
Yhdysvalloissa nämä ovat sähköisiä pankkien välisiä tilisiirtoja, joita käytetään usein tilauksiin tai laskuihin. Luottokorttiverkostojen sijaan niissä käytetään ACH-järjestelmää (Automated Clearing House).
Miksi ne ovat turvallisia?
Vaikka ACH-maksut ovat yleensä turvallisia, on tärkeää varmistaa, että pankkitilisi tiedot on suojattu.
4. Turvalliset maksuyhdyskäytävät
Mitä ne ovat?
Näiden digitaalisten siltojen avulla verkkokauppasi voi välittää asiakkaiden maksutiedot turvallisesti maksunkäsittelijöille.
Miksi ne ovat turvallisia?
Luotettava maksuyhdyskäytävä suojaa arkaluonteisia tietoja maksutapahtumien aikana esimerkiksi salauksen, tokenisoinnin ja petosten tunnistamisen avulla.
Esimerkkejä: Stripe, PayPal, Square, Braintree
Fig Loansin toimitusjohtaja ja perustaja Jeffrey Zhou antoi minulle katsauksen heidän maksutoimintoihinsa kulissien takana:
Käytämme Stripeä ja Plaidia turvallisiin verkkomaksuihin.
Stripen vankat turvallisuusominaisuudet, kuten PCI-DSS-yhteensopivuus ja koneoppimiseen perustuva petosten torjunta, ovat ratkaisevan tärkeitä.
Plaid auttaa meitä muodostamaan turvallisen yhteyden käyttäjien pankkitileihin tallentamatta arkaluonteisia tietoja.
Nämä työkalut tarjoavat turvallisuuden ja helppokäyttöisyyden tasapainon, joka on olennaista asiakastyytyväisyyden ja toiminnan tehokkuuden kannalta.
10 parasta käytäntöä turvalliseen maksunkäsittelyyn
Kuinka paljon keskimääräinen tietomurto maksaa Yhdysvalloissa? Hämmästyttävät 9,44 miljoonaa dollaria.
Jos siis harjoitat liiketoimintaa verkossa, sinun on varmistettava, että digitaalinen myymäläsi on asianmukaisesti suojattu.
Olen keskustellut yli 15 verkkokauppayrittäjän, kyberturvallisuusasiantuntijan ja innokkaan verkko-ostajan (kuten itseni) kanssa kootakseni seuraavan luettelon turvallisen maksunkäsittelyn parhaista käytännöistä.
Kuinka monta kohtaa voit merkitä tehdyksi?
1. Valitse oikea maksupalveluntarjoaja
Parhaat turvalliset maksujärjestelmät käyttävät useita turvallisuustasoja, kuten salattuja tietoja, arkaluonteisten tietojen tokenisointia ja maksajan henkilöllisyyden varmistavaa todennusta.
Petosten tunnistusohjelmiston lisäksi tarvitset PCI-yhteensopivan maksunkäsittelyratkaisun, joka käsittelee yleisiä verkkokaupan turvallisuusuhkia.
Menestyksekkään verkkoläsnäolon saavuttamiseksi yritysten on tehtävä yhteistyötä hyvämaineisen maksupalveluntarjoajan kanssa, joka tarjoaa läpinäkyvän hinnoittelun, luotettavan asiakastuen ja helppokäyttöisiä ominaisuuksia.
Rakastamme listoja.
Jos et siis osaa päättää maksuyhdyskäytävän tarjoajaa, kokosimme sinulle listan kymmenestä parhaasta vaihtoehdostamme:
Kun olet vauhdissa, tutustu myös listaan parhaista maksunkäsittelyohjelmistoratkaisuista:
2. Tarjoa monipuolisia verkkomaksutapoja
Anna asiakkaillesi vapaus maksaa haluamallaan tavalla!
Mitä enemmän maksuvaihtoehtoja tarjoat – perinteisistä luotto- ja maksukorteista käteviin digilompakoihin – sitä tyytyväisempiä asiakkaasi ovat.
Miten?
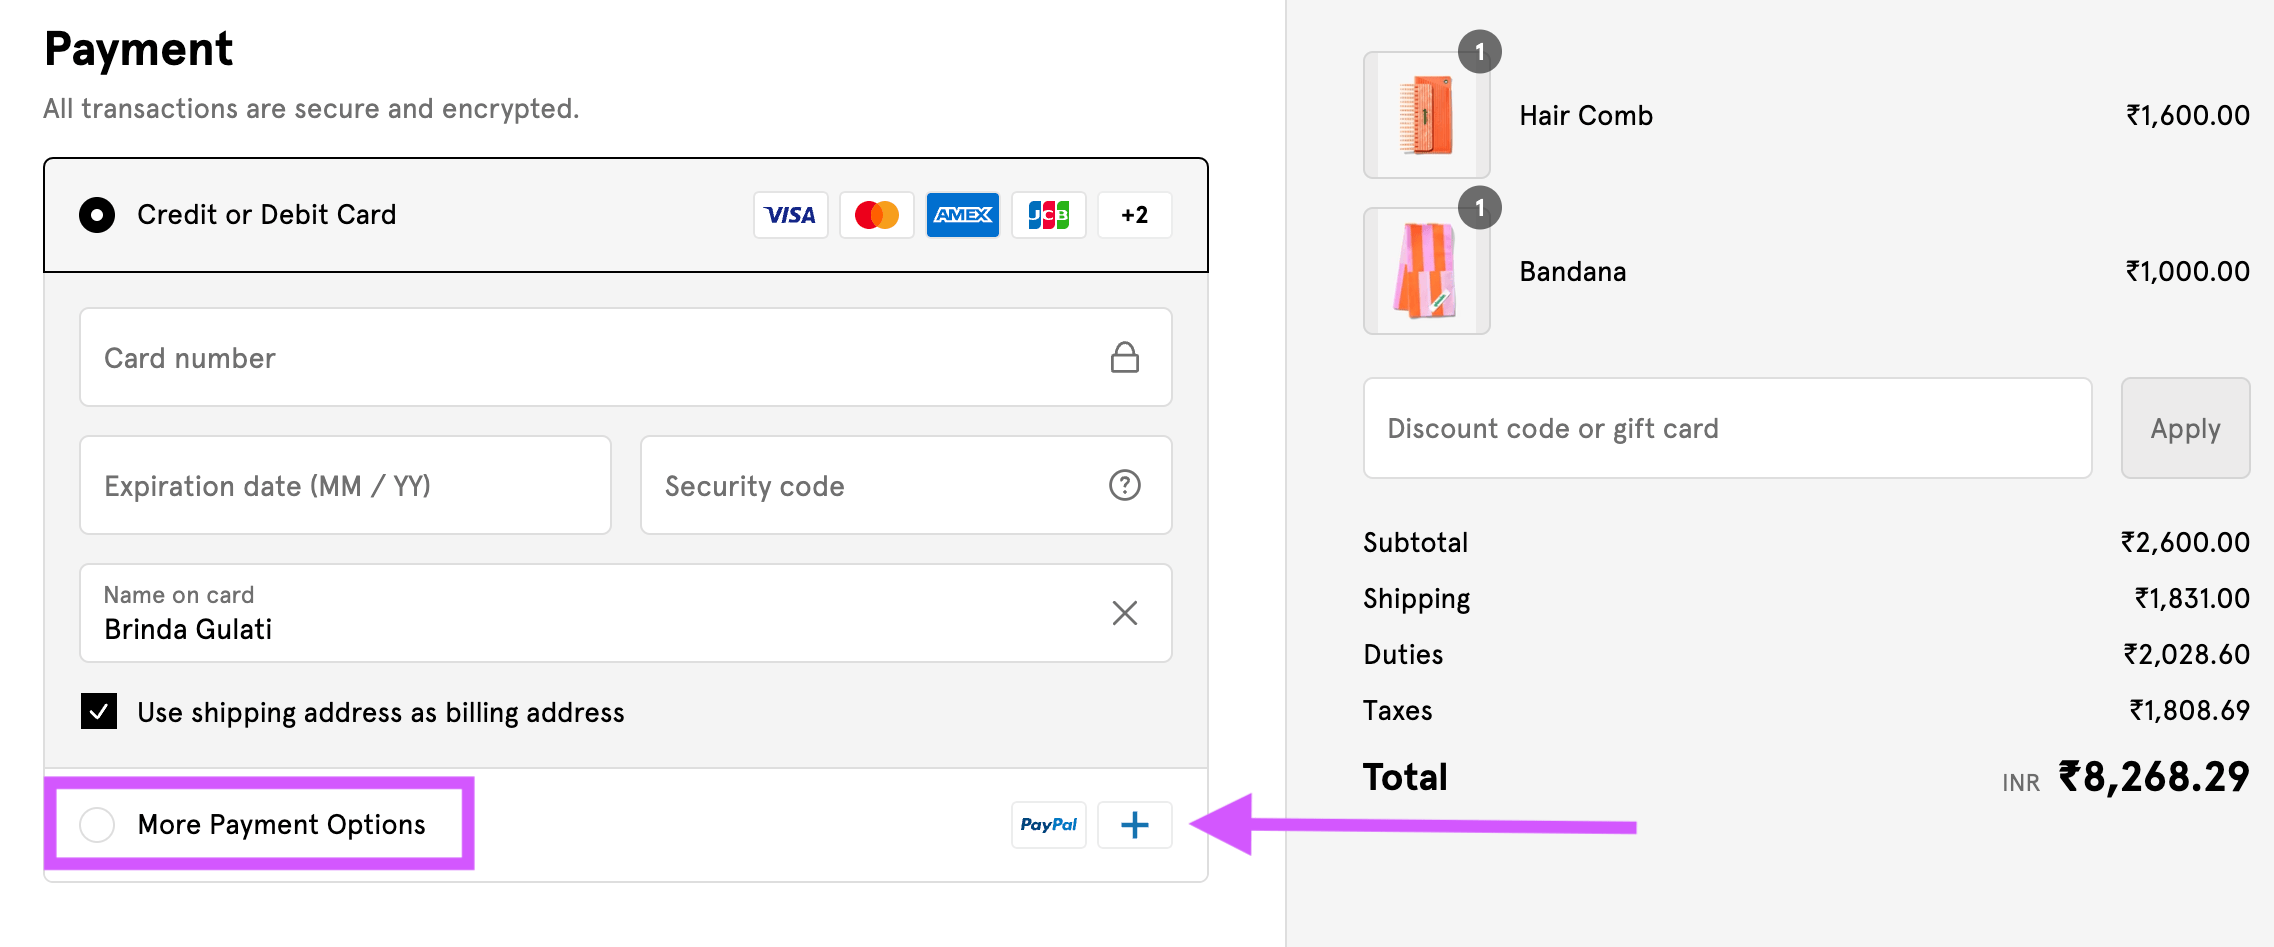
- Sujuvampi kassakokemus. Kuvittele, että joku innostuu ostamaan sinulta jotain, siirtyy kassasivulle ja näkee siellä ainoastaan luottokorttimaksuvaihtoehdon. Tämä on valtava menetetty mahdollisuus. Taloudellisesti osallistavampi asiakaskokemus alkaa sen tunnustamisesta, etteivät kaikki tunne oloaan mukavaksi samoja maksuvaihtoehtoja käyttäessään – tai että kaikilla ei ole pääsyä niihin.
- Globaali kattavuus. Oletetaan, että saksalainen asiakas haluaa ostaa verkkokaupastasi. Paikalliset yhdysvaltalaiset maksuyhdyskäytävät eivät ole hänelle tuttuja, mutta PayPal on. Kun integroit PayPalin maksuvaihtoehdoksi, avaat oven tälle asiakkaalle ja monille muille ympäri maailmaa – ja maksimoit samalla kansainvälisen myyntipotentiaalisi.
Katso Glossierin kassasivua:
3. Suorita säännöllisiä tietoturvatarkastuksia
Mistä tiedät, ovatko maksuprosessisi turvallisia? Pysy askeleen edellä ja testaa niitä itse.
Keskustelin Sean Cloughin kanssa. Hän toimii Kaliforniassa sijaitsevan, laboratorio- ja turvallisuuslaitteiden johtavan toimittajan Harmony Lab & Business Suppliesin päällikkönä.
Hän kertoi minulle heidän epätavallisesta tietoturvatarkastusprosessistaan: eettisestä hakkeroinnista.
Yksi epätavallinen lähestymistapa, jota olemme käyttäneet, on yhteistyö kyberturvallisuusyrityksen kanssa, jotta maksujärjestelmiimme voidaan kohdistaa säännöllisesti "eettisiä hakkerointiyrityksiä".
Tämä ennakoiva strategia on auttanut meitä tunnistamaan ja korjaamaan haavoittuvuuksia ennen kuin niitä olisi voitu hyödyntää.
4. Ylläpidä PCI DSS -vaatimustenmukaisuutta
PCI-tietoturvastandardit (PCI DSS) määrittelevät kriittiset toiminnalliset ja tekniset vaatimukset maksukorttitietojen suojaamiseksi.
Kaikkien organisaatioiden, jotka vastaanottavat tai käsittelevät maksutapahtumia tai kehittävät niissä käytettäviä ohjelmistoja, sovelluksia tai laitteita, on noudatettava näitä standardeja.
Kabeier on verkkokauppabrändi, joka on toiminut vauvanvaatealalla yli 15 vuoden ajan. Sen johtaja Maggie kertoo:
Maksukorttialan tietoturvastandardin (PCI-DSS) noudattaminen ei ole neuvoteltavissa.
Vaatimustenmukaisuus ei ainoastaan suojaa asiakkaitamme, vaan myös säästää yrityksemme raskailta sakoilta.
PCI-vaatimustenmukainen verkkokauppayritys on usein luotettava.
5. Luo käyttäjäystävällinen tietosuojakäytäntö
Asiakkaat suhtautuvat aivan oikeutetusti varauksella arkaluonteisten tietojen jakamiseen verkossa.
Kun otetaan huomioon Yahoon ja Facebookin kaltaiset suurbrändit, jotka kahmivat asiakkaiden tietoja, asiakkaan on luonnollista kysyä: ovatko tietoni turvassa?
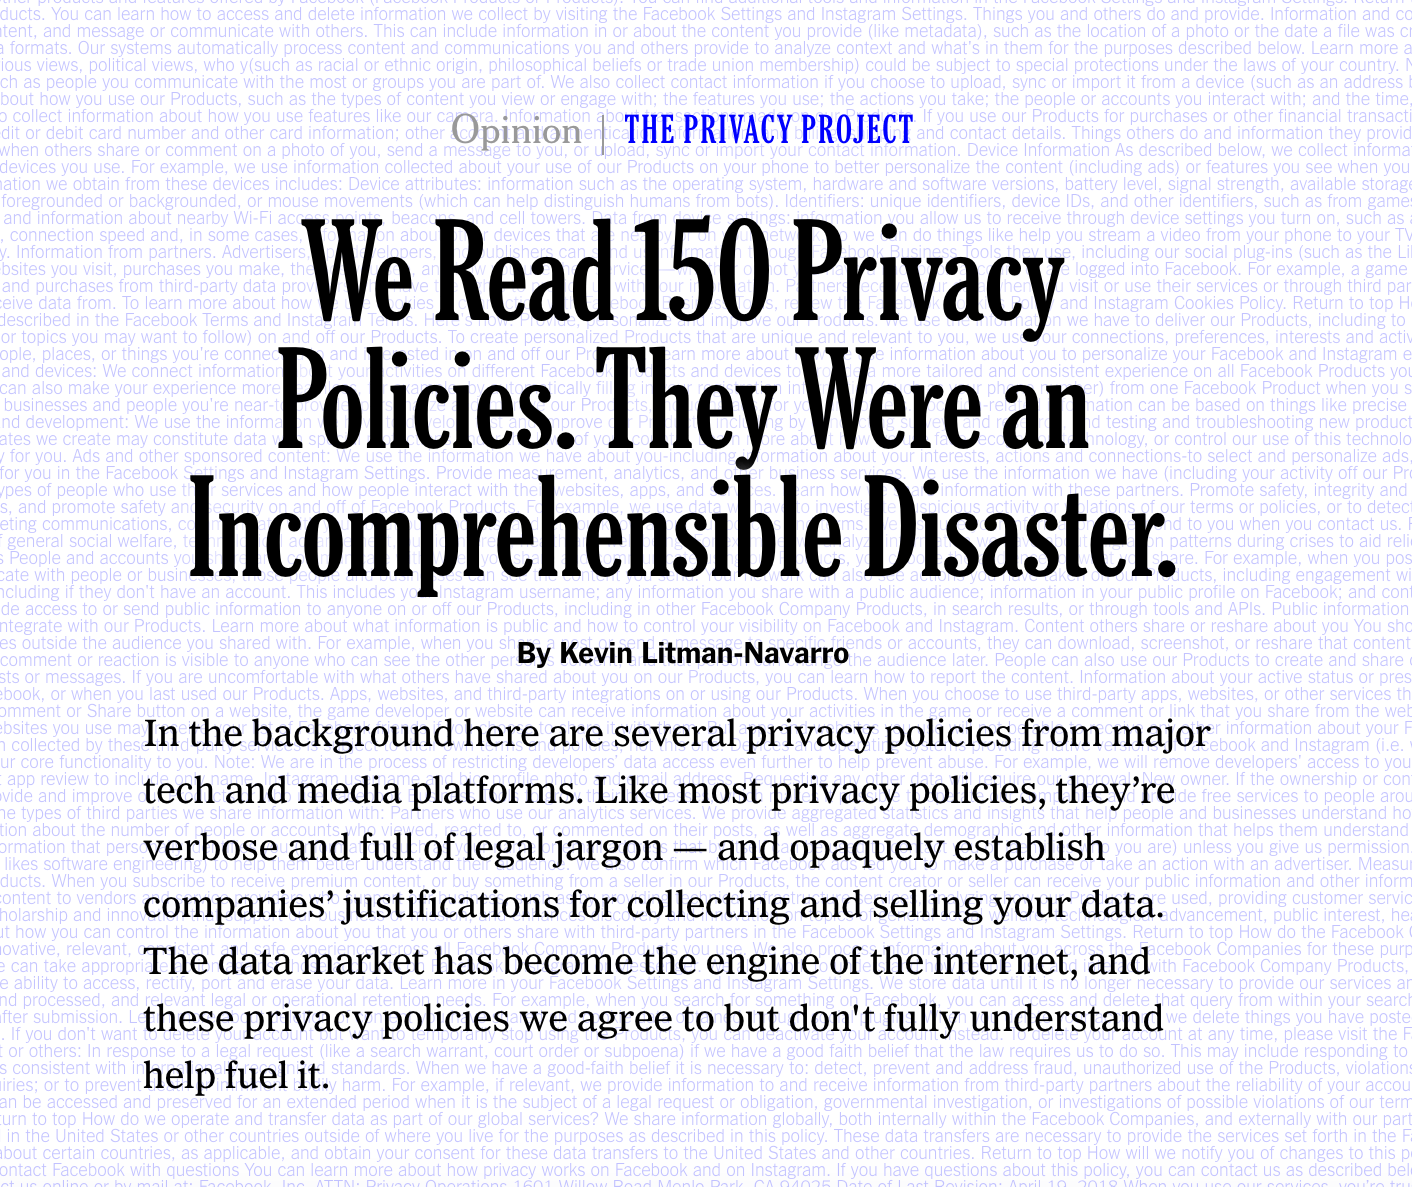
Myönnetään se. Useimpien yritysten tietosuojakäytännöt ovat pitkiä lakikirjoja, joita kukaan ei oikeasti lue.
Ne ovat niin vaikeaselkoisia, että The New York Times teki niistä jopa artikkelin:
Mikä siis on ratkaisu?
Luo käyttäjäystävällinen tietosuojakäytäntö. Läpinäkyvyys on kaiken ytimessä.
Kysyin Fortadorin toimitusjohtajalta ja myyntijohtajalta Lev Tretyakovilta. Fortador on verkkokauppa, joka on erikoistunut sanitaatio- ja puhdistushöyrylaitteiden myyntiin:
Mitkä ovat verkkokauppiaiden turvallisen maksujen käsittelyn parhaita käytäntöjä?
Hän korosti läpinäkyvyyttä:
Ole aina rehellinen asiakkaille turvallisuuskäytännöistänne.
Kerro, miten suojaat heidän tietojaan ja estät hyökkäyksiä. Se rakentaa heidän luottamustaan.
Katso esimerkiksi Shopifyn tietosuojakäytäntösivua:
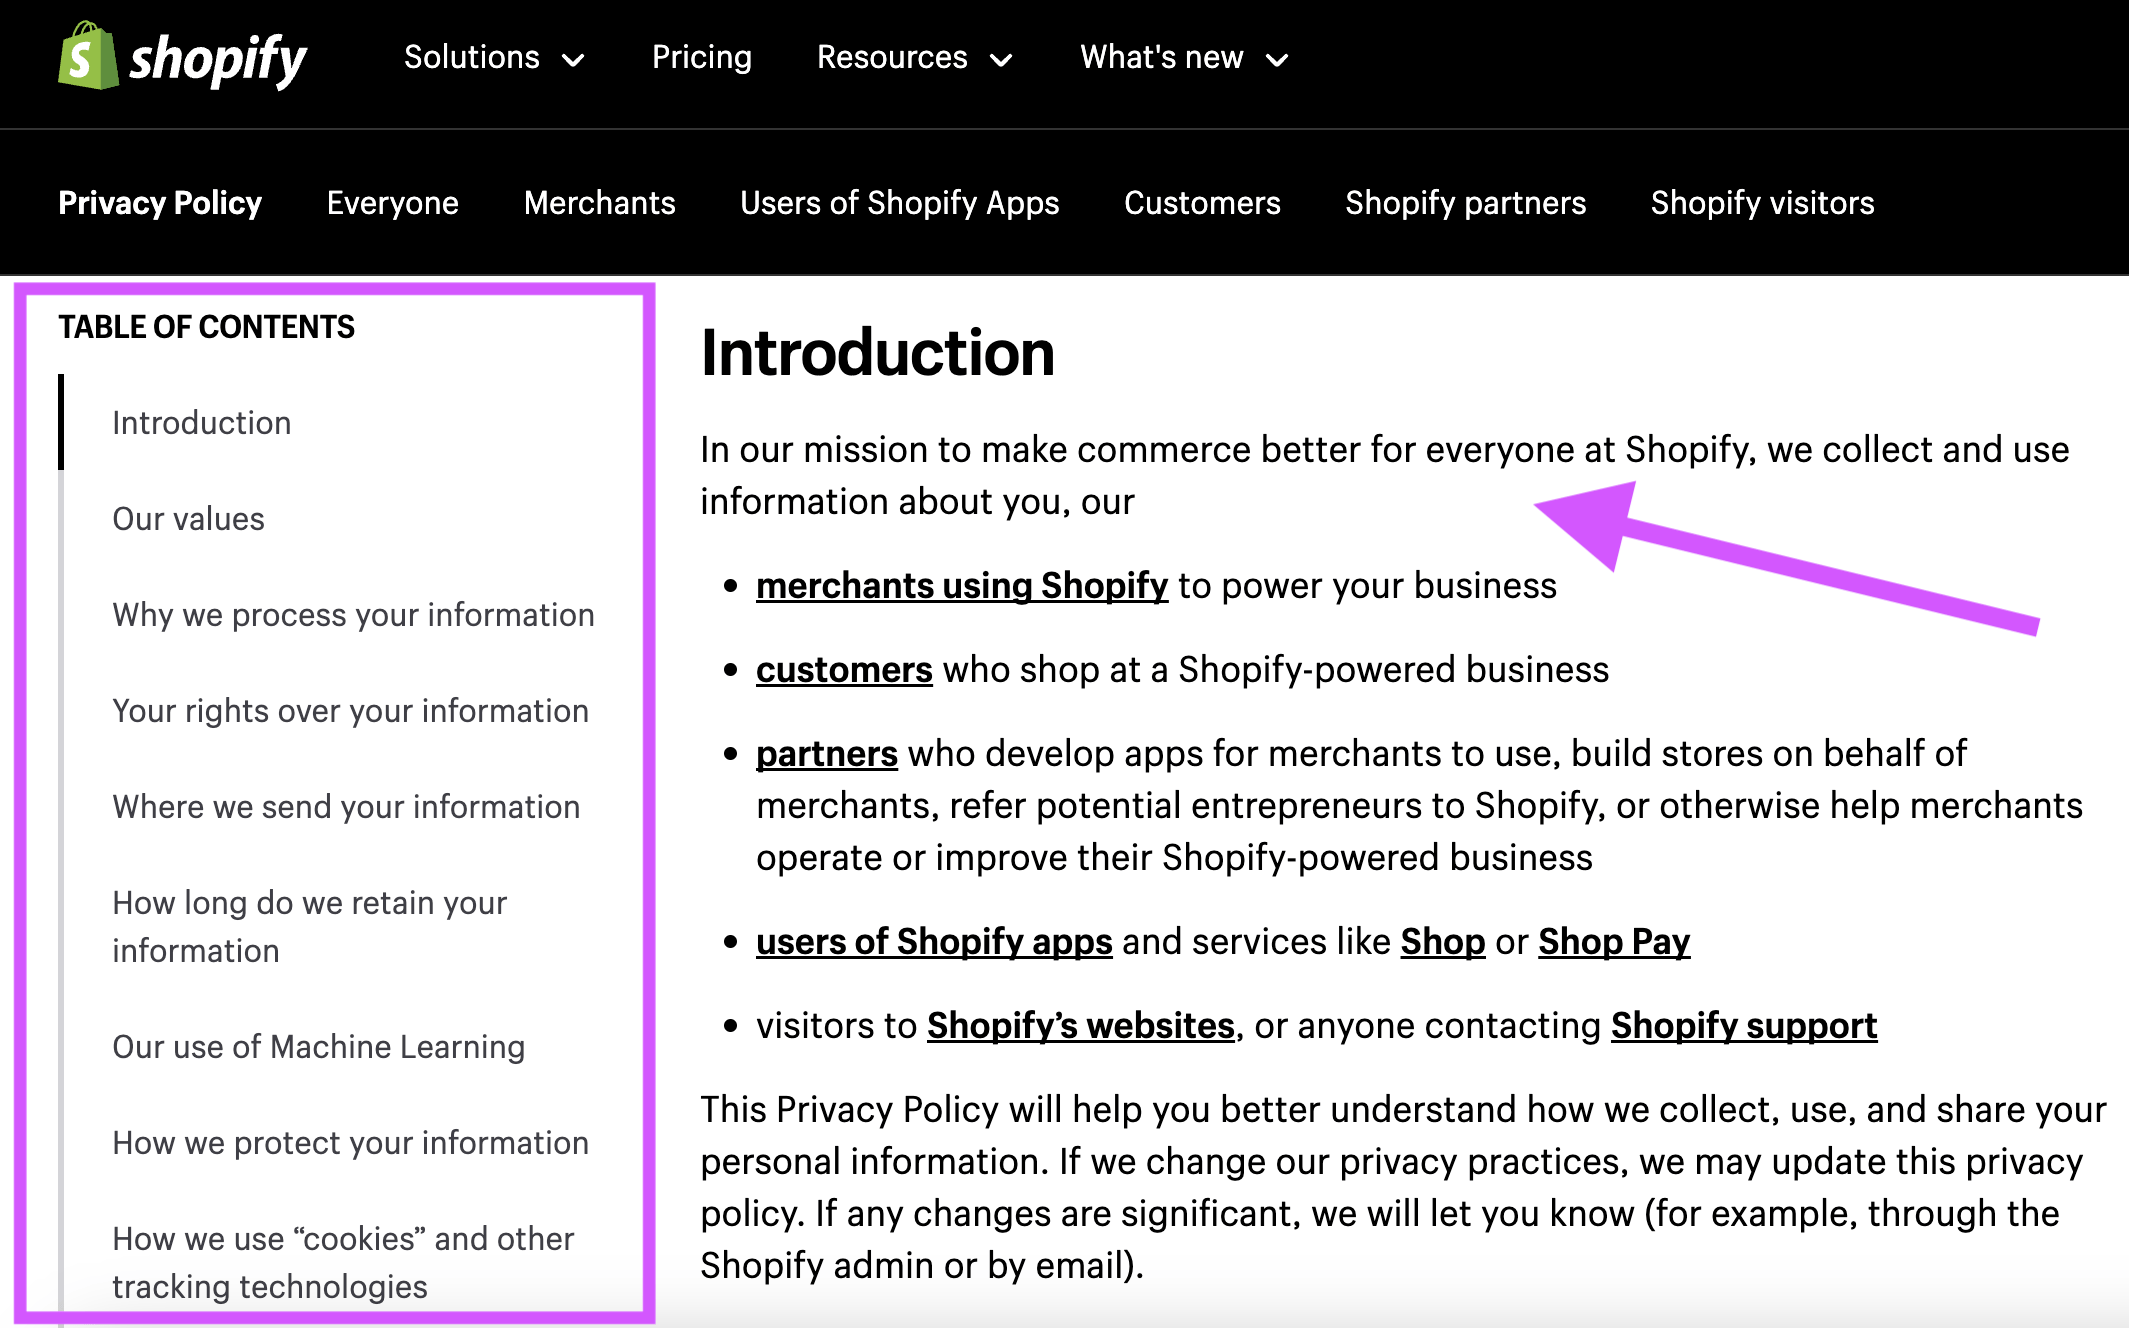
Huomaatko, miten selkeä se on? Huomaatko, miten helposti ymmärrettävä se on?
Ennen kaikkea siinä esitetään kaikki keskeiset tietoturvahuolenaiheet helposti navigoitavassa taulukossa. Asiakkaana tämä kertoo minulle, ettei yritys piiloudu pitkäveteisen juridisen jargonin taakse.
6. Salaa tiedot TLS:llä (siirtokerroksen suojaus)
TLS-salaus suojaa verkkomaksuja kuin digitaalinen henkivartija. Kun hakkerit yrittävät kurkistaa tietoihin, he näkevät arkaluonteisten tietojen sijaan sekavaa siansaksaa.
Aivan kuten muuttaisit yksityisen keskustelusi salakoodiksi, jonka vain sinä ja tarkoitettu vastaanottaja voitte purkaa.
Lisäksi se varmistaa, että asiakkaasi todella kommunikoivat verkkosivustosi eivätkä jonkin viekkaan huijarin kanssa – aivan kuin yökerhon ovella olisi portsari tarkistamassa henkilöllisyystodistukset ennen kuin päästää ketään sisään.
Jotta tämä kaikki toimisi, tarvitset voimassa olevan SSL (Secure Sockets Layer) -varmenteen ja TLS:n uusimman version (vähintään version 1.2), koska vanhemmissa versioissa on haavoittuvuuksia, joita hakkerit voivat hyödyntää.
Tässä hyödynsin John Pennypackerin asiantuntemusta.
Hän on myynnistä ja markkinoinnista vastaava varapresidentti yrityksessä Deep Cognition—yrityksessä, joka tarjoaa liiketoimintayrityksille uuden sukupolven tekoälyalustoja ja -ratkaisuja.
(Riittää, kun todetaan, että he tietäisivät turvallisuudesta yhtä jos toistakin.)
Kaikki sivustomme maksutapahtumat suojataan käyttämällä vähintään 128-bittistä SSL/TLS-salausta.
Olemme todenneet tämän hyvämaineisten verkkokauppayritysten alan standardiksi.
Lyhyesti sanottuna TLS-salaus on salaisen koodin, ovimiehen ja ohjelmistopäivityksen yhdistelmä – kaikki toimivat yhdessä pitääkseen asiakkaidesi tiedot turvassa.
7. Kouluta tiimisi
Torokhtiy Weightlifting -yrityksen perustaja Oleksiy Torokhtiy korostaa, että työntekijöiden kouluttaminen turvallisuustoimenpiteistä on ratkaisevan tärkeää petollisten tapahtumien ennaltaehkäisemiseksi.
Korostan työntekijöiden kouluttamisen tarvetta.
Inhimillinen virhe on yleisin tietoturvaloukkausten lähde, ja henkilöstön kouluttaminen turvallisuustoimenpiteistä jää usein huomiotta.
Varoita heitä kehittyneistä hakkerointihyökkäyksistä, opeta tunnistamaan epäilyttävä toiminta ja tietojenkalasteluyritykset sekä suorita toisinaan penetraatiotestejä.
Torokhtiy on tässä oikeilla jäljillä.
Stanford Researchin mukaan viimeisten 15 vuoden aikana yhdeksän kymmenestä onnistuneesta, ”kaikkein häiritsevimmästä” tietomurrosta johtui inhimillisestä virheestä.
Mikä on lopputulos? Kouluta tiimisi maksunkäsittelyratkaisujesi turvallisuusominaisuuksista.
More Articles
- 10 parasta maksunkäsittelijää & niiden toimintaperiaate
- 10 parasta verkkokaupan maksupalvelua vuonna 2026
- 28 parasta maksuyhdyskäytäväpalveluntarjoajaa Yhdistyneessä kuningaskunnassa vuonna 2026
- 10 parasta luottokorttimaksujen käsittelyohjelmistoa vuodelle 2026
- 10 parasta maksunkäsittelyohjelmistoa vuodelle 2026
8. Paranna turvallisuutta 3D Secure 2.0:n avulla
Tee maksuturvallisuudestasi vahvempi vahvistamalla asiakkaiden henkilöllisyys 3D Secure 2.0:n (3DS2) avulla.
Tämä on tunnistautumisratkaisu, joka pitää verkko-ostajien tiedot turvassa korttitapahtumien aikana.
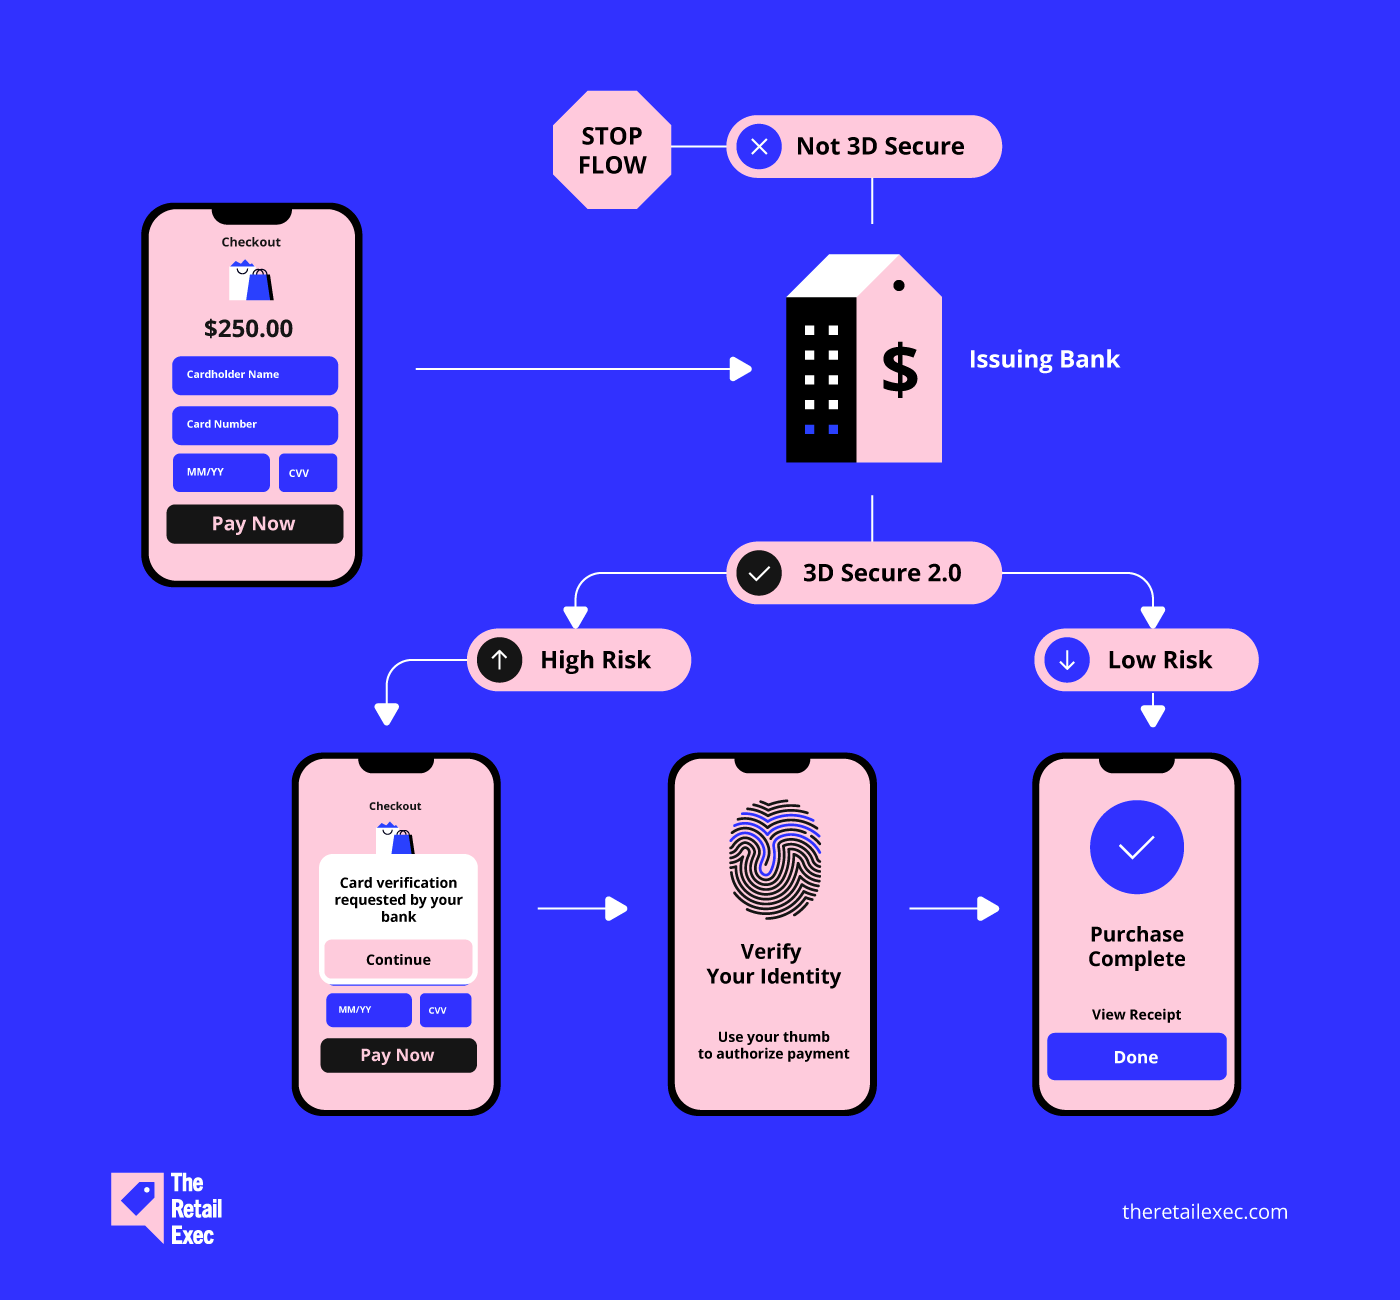
Verkkokauppayritysten omistajille 3DS2 estää myös tilien vilpillisen käytön, joka on yksi takaisinveloitusten merkittävistä aiheuttajista.
9. Ota käyttöön kaksivaiheinen tunnistautuminen (2FA) ja osoitteenvarmistuspalvelut (AVS)
2FA on kuin toinen lukko ulko-ovessasi.
Avain (salasanasi) ei riitä tilillesi pääsemiseen – jonkun on lisäksi skannattava sormenjälkesi tai hankittava puhelimestasi koodi päästäkseen sisään.
AVS puolestaan on verkkomaksujen nopea taustatarkistus.
Kun maksat, se vertaa laskutusosoitettasi luottokorttiyhtiön tiedoissa olevaan osoitteeseen. Jos ne eivät täsmää, kyseessä on varoitusmerkki ja tapahtuma saatetaan estää.
Shawn Plummer, The Annuity Expert -yrityksen toimitusjohtaja, luottaa tähän käytäntöön:
2FA ja AVS lisäävät turvallisuustasoja ja pienentävät petosriskejä.
Esimerkiksi 2FA on vähentänyt luvattoman pääsyn tileillemme huomattavasti ja lisännyt ylimääräisen esteen, jonka vain tilin omistaja voi ohittaa.
10. Päivitä ohjelmistosi säännöllisesti
Ponemon Instituten tutkimus toi esiin hälyttävän suuntauksen: suurin osa (60 %) tietomurtojen uhreista ei korjannut järjestelmiensä tunnettuja haavoittuvuuksia.
Karen Chen yrityksestä Journaling Supplies huomauttaakin aiheellisesti:
Maksunkäsittelyjärjestelmien pitäminen ajan tasalla uusimpien tietoturvapäivitysten avulla on ratkaisevan tärkeää.
Varmista, että ohjelmistosi, laitteistosi ja kaikki integraatiosi ovat ajan tasalla uusimpien tietoturvapäivitysten ja teknologisten edistysaskelten kanssa.
Tämä estää hakkereita hyödyntämästä maksunkäsittelyjärjestelmäsi aukkoja.
Lopuksi
Luottamus on verkkokaupan sielu.
Yrityksen omistajana asiakkaidesi tietojen suojaaminen on yrityksellesi yhtä lailla moraalinen vastuu kuin strateginenkin tehtävä.
Älä odota tietomurtoa ryhtyäksesi toimiin.
Valitse hyvämaineiset maksupalveluntarjoajat, tarkasta järjestelmäsi säännöllisesti, kouluta tiimisi ja investoi laadukkaaseen maksunkäsittelyohjelmistoratkaisuun.
Turvallinen maksujärjestelmä on yrityksesi tulevaisuuden perusta – älä jätä sitä sattuman varaan.
Verkkokaupan maailma liikkuu nopeasti – ja niin liikut sinäkin. Tilaa uutiskirjeemme, joka sisältää alan johtavien asiantuntijoiden uusimmat näkemykset verkkokauppajohtajille.
Turvallisen maksunkäsittelyn usein kysytyt kysymykset
Lupasimme sinulle kattavan oppaan. Jos sinulla on lisää kysymyksiä, meillä on vastaukset!
Mitä eroa on SSL:n ja TLS:n välillä?
SSL (Secure Sockets Layer) on TLS:n (Transport Layer Security) edeltäjä. Sekä TLS että SSL salaavat siirrettävät tiedot, mutta TLS tarjoaa paremman suojan päivitettyjen salausalgoritmien ja lisäsuojausten ansiosta.
Miksi PCI DSS -vaatimustenmukaisuus on tärkeää?
PCI DSS -vaatimustenmukaisuuden tarkastus on kuin turvallisuuden tarkistuslista yrityksille, jotka käsittelevät luottokorttimaksuja.
Tämä auttaa suojaamaan asiakastietoja, rakentamaan luottamusta, välttämään suuret sakot ja pienentämään vahingollisten tietomurtojen riskiä. Kaikille luottokortteja hyväksyville yrityksille se on välttämätön.
Mitkä ovat turvallisen maksunkäsittelyn uusimmat innovaatiot?
Turvallisten maksujen kuumimpia trendejä ovat muun muassa:
- Käyttäytymismittarit, kuten kirjoitusnopeus ja kasvojentunnistus, voivat tarjota lisäturvaa ja -mukavuutta.
- Tekoälyyn perustuvat petosten havaitsemisjärjestelmät yleistyvät epäilyttävän toiminnan havaitsemisessa reaaliajassa.
- Kryptovaluutat ja lohkoketju voisivat tehdä kansainvälisistä maksutapahtumista nopeampia ja turvallisempia. Tällä hetkellä sekä asiakkaat että myyjät suhtautuvat kuitenkin varauksellisesti tähän maksutapaan, sillä markkinoita ei ole juurikaan säännelty.
- Lähimaksujen mukavuus nopeita ja hygieenisiä maksutapahtumia varten on kasvanut tasaisesti COVID-19-pandemian alusta lähtien.