Key Takeaways
Likviditetsdilemmaet: Selv efter en stor salgssucces kan bekymringer om likviditet og økonomisk stabilitet overskygge glæden og tilfredsstillelsen ved resultatet.
Fortjeneste og bekymring: Store transaktioner skaber begejstring over fortjenesten, men også bekymring for at sikre aftalens langsigtede succes og økonomiske sundhed.
Balancegang: Det kan være svært at nyde økonomiske gevinster, når du samtidig skal bevare et helhedsorienteret syn på virksomhedens samlede økonomiske sundhed og fremtidige lønsomhed.
Mental tovtrækning: Glæden ved at afslutte en indbringende aftale konkurrerer ofte med den mentale belastning ved at håndtere konsekvenserne og de tilknyttede risici.
Blues på en solskinsdag: Selv en betydelig økonomisk sejr kan føles bittersød, når underliggende bekymringer om bæredygtighed og fremtidig stabilitet bliver ved med at nage.
Det er svært helt at nyde tilfredsstillelsen ved at gennemføre en stor, indbringende transaktion, når du inderst inde spekulerer på:
“Er det ægte eller svindel?”
Især fordi cyberkriminelle bliver stadig bedre til at operere i det skjulte, hvilket gør det sværere hurtigt at opdage deres svindelnumre.
Denne voksende trussel kræver årvågenhed, bevidsthed og proaktiv handling—alt sammen noget, der bliver en del af din plan mod svindel, når du er færdig med dette blogindlæg.
Lad os se på, hvordan svindlere får fat i de oplysninger, de har brug for, så de kan snige sig ind i din virksomhed, samt hvordan du kan komme dem i forkøbet.
Hvad er betalingssvindel?
Betalingssvindel henviser til falske eller ulovlige transaktioner, hvor nogen, som regel en cyberkriminel, bruger en anden persons betalingsoplysninger til at anskaffe varer eller penge.
Betalingssvindel er et problem for alle virksomheder, uanset branche. Men e-handelsvirksomheder er særligt udsatte—lad os se på hvorfor og hvordan det forholder sig.
Status for betalingssvindel blandt e-handelsvirksomheder
E-handelsvirksomheder er særligt sårbare over for svindel, fordi de dagligt behandler store mængder digitale transaktioner.
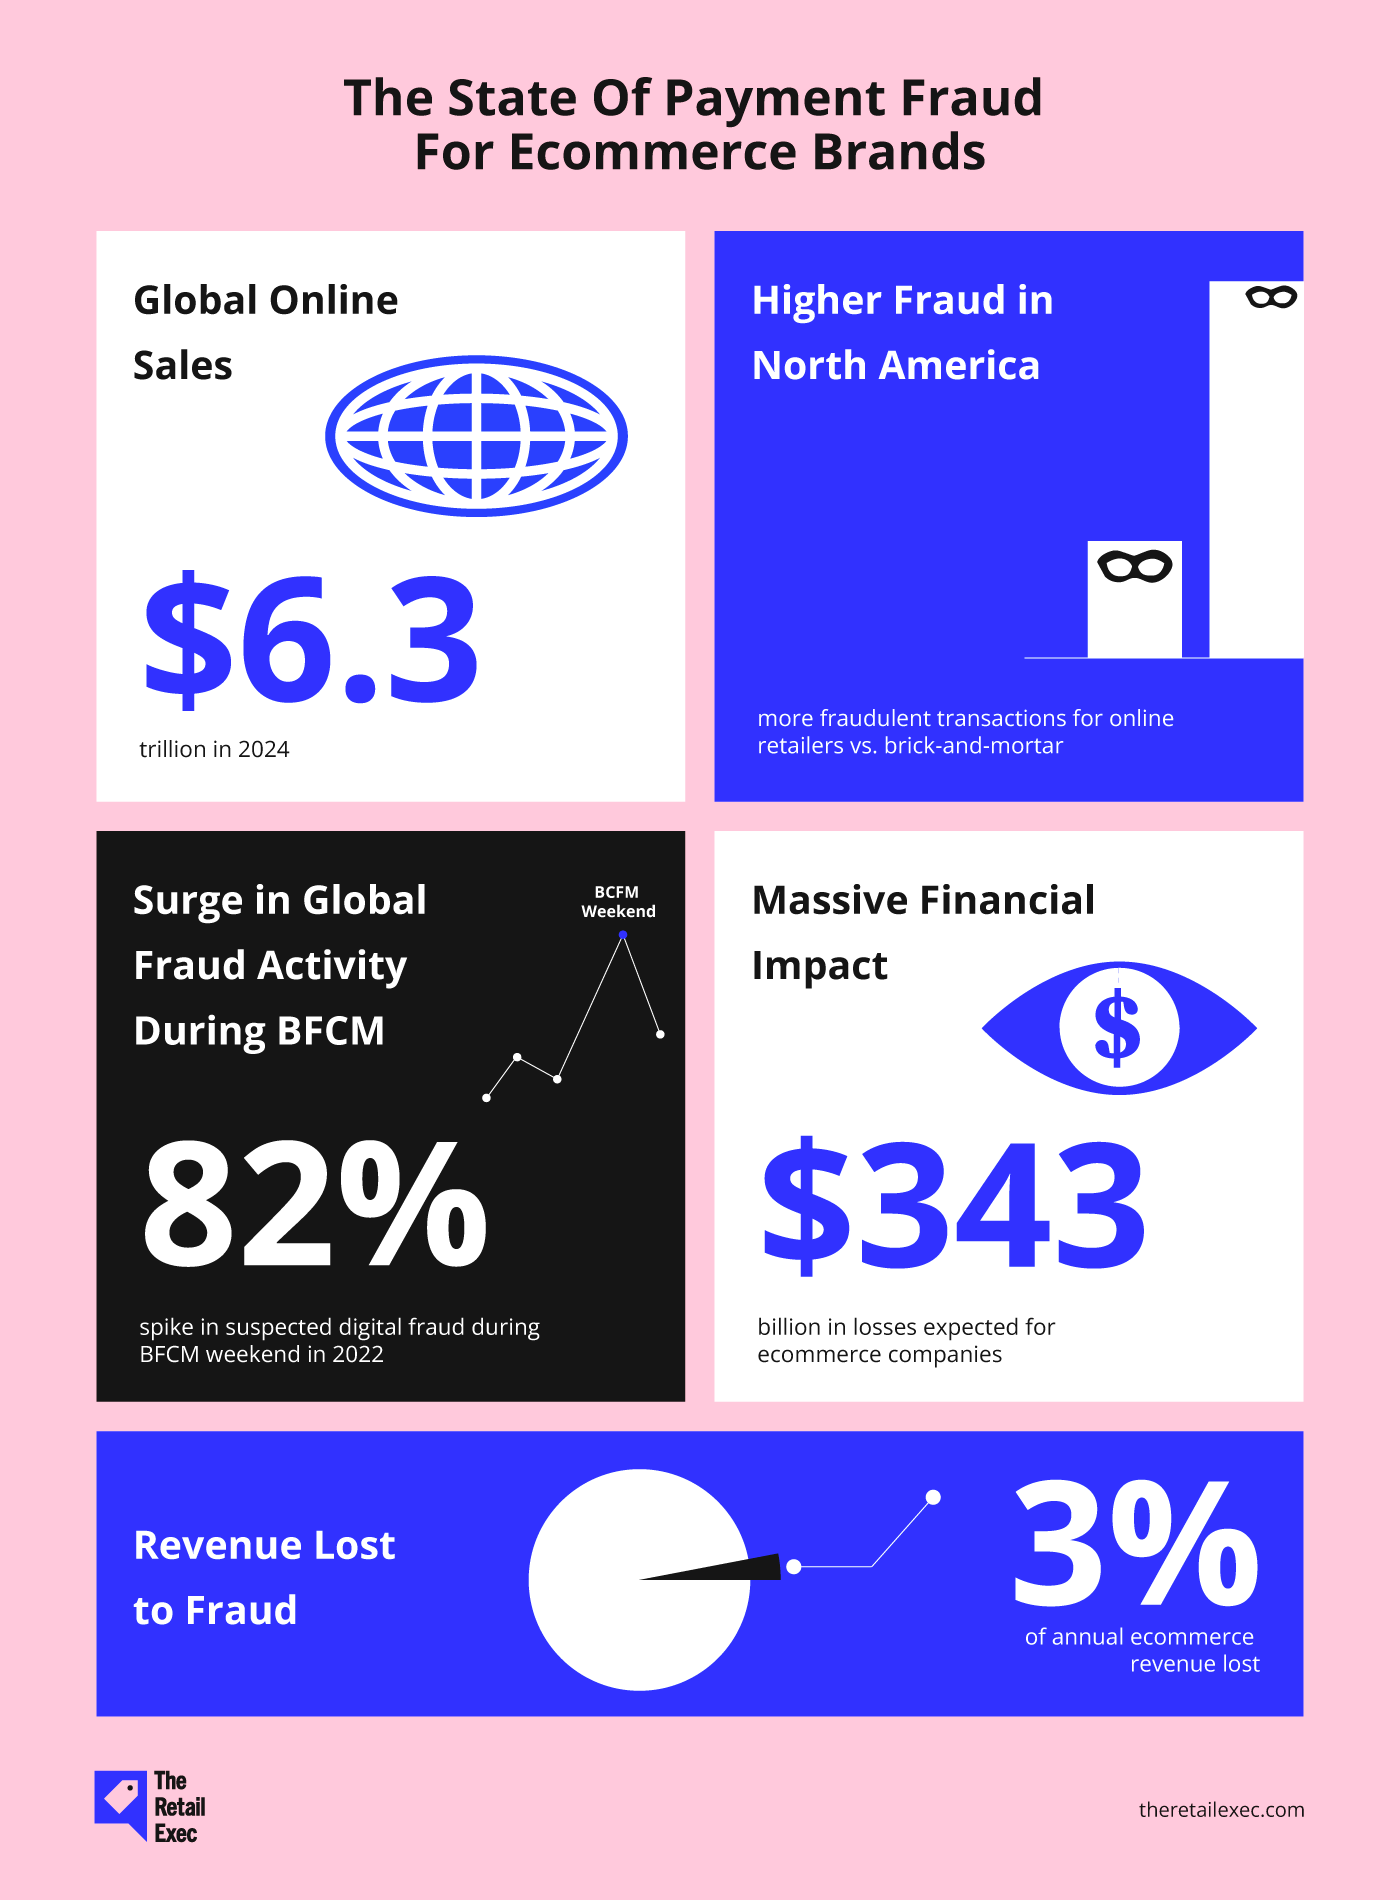
Onlinehandel forventes at udgøre 6,3 billioner dollars på verdensplan i 2024, så du kan sikkert forestille dig, hvor lukrativt dette mål er i cyberkriminelles øjne.
Det er sandsynligvis grunden til, at onlineforhandlere i Nordamerika, den region i verden med den højeste værdi af svigagtige transaktioner, håndterer 40 % flere svigagtige transaktioner end primært fysiske forhandlere.
Antallet af tilfælde af betalingssvindel topper typisk i højtiden.
I 2022 viste undersøgelser en alarmerende stigning på 82 % i formodet digital svindelaktivitet på verdensplan i BFCM-weekenden sammenlignet med resten af året (perioden fra 1. januar til 23. november).
Når man konfronteres med denne type cyberkriminalitet, er økonomiske tab uundgåelige.
E-handelsvirksomheder verden over forventes at lide et samlet tab på 343 milliarder dollars på grund af svindel.
Forhandlere anslår, at 3 % af e-handelsomsætningen hvert år går tabt på grund af svindel, og en tilsvarende andel af ordrerne viser sig også at være svigagtige.
Ud over tab af omsætning kan dit brand også lide under tab af troværdighed og kundetillid. Det påvirker indirekte din evne til at øge salget og udvide kundebasen.
Sårbarhed over for svigagtige aktiviteter kan også få tilsynsmyndighederne til at slå alarm, hvilket kan føre til bøder, hvis din virksomhed viser sig ikke at overholde reglerne. Dette er især vigtigt for virksomheder, der har brug for tjenester til højrisiko-forhandlerkonti på grund af deres brancheklassificering.
Tallene og konsekvenserne lyder skræmmende, det forstår jeg godt…
Men der er mange ting, du kan gøre for at holde din virksomhed og dine kunder sikre.
I dette indlæg vil jeg dele branchens godkendte strategier til forebyggelse af betalingssvindel med dig, så du kan styrke dine sikkerhedsforanstaltninger.
Men først: Hvordan opstår betalingssvindel?
Svigagtige aktører har masser af taktikker i ærmet, når de begår betalingssvindel.

Her er nogle af de mest almindelige måder, de får adgang til dine kunders betalingsoplysninger eller endda din digitale butik på:
1. Phishing
Phishing bruger lokkemad til at indsamle oplysninger som kreditkortoplysninger og persondata. Det foregår som regel via e-mail eller sociale medier.
Inden for onlinehandel er e-handelsplatforme dog blevet en magnet for sådanne angreb. I 2023 var de involveret i 43,5 % af alle phishinghændelser.
Alene i årets første ti måneder var der 6.232.882 phishingsider, der udgav sig for at være populære shoppingwebsteder som Amazon, eBay, Walmart, AliExpress og Mercado Libre.
Her er et eksempel på en phishing-e-mail fra “Amazon”, der beder kunderne om at opdatere deres betalingsoplysninger:

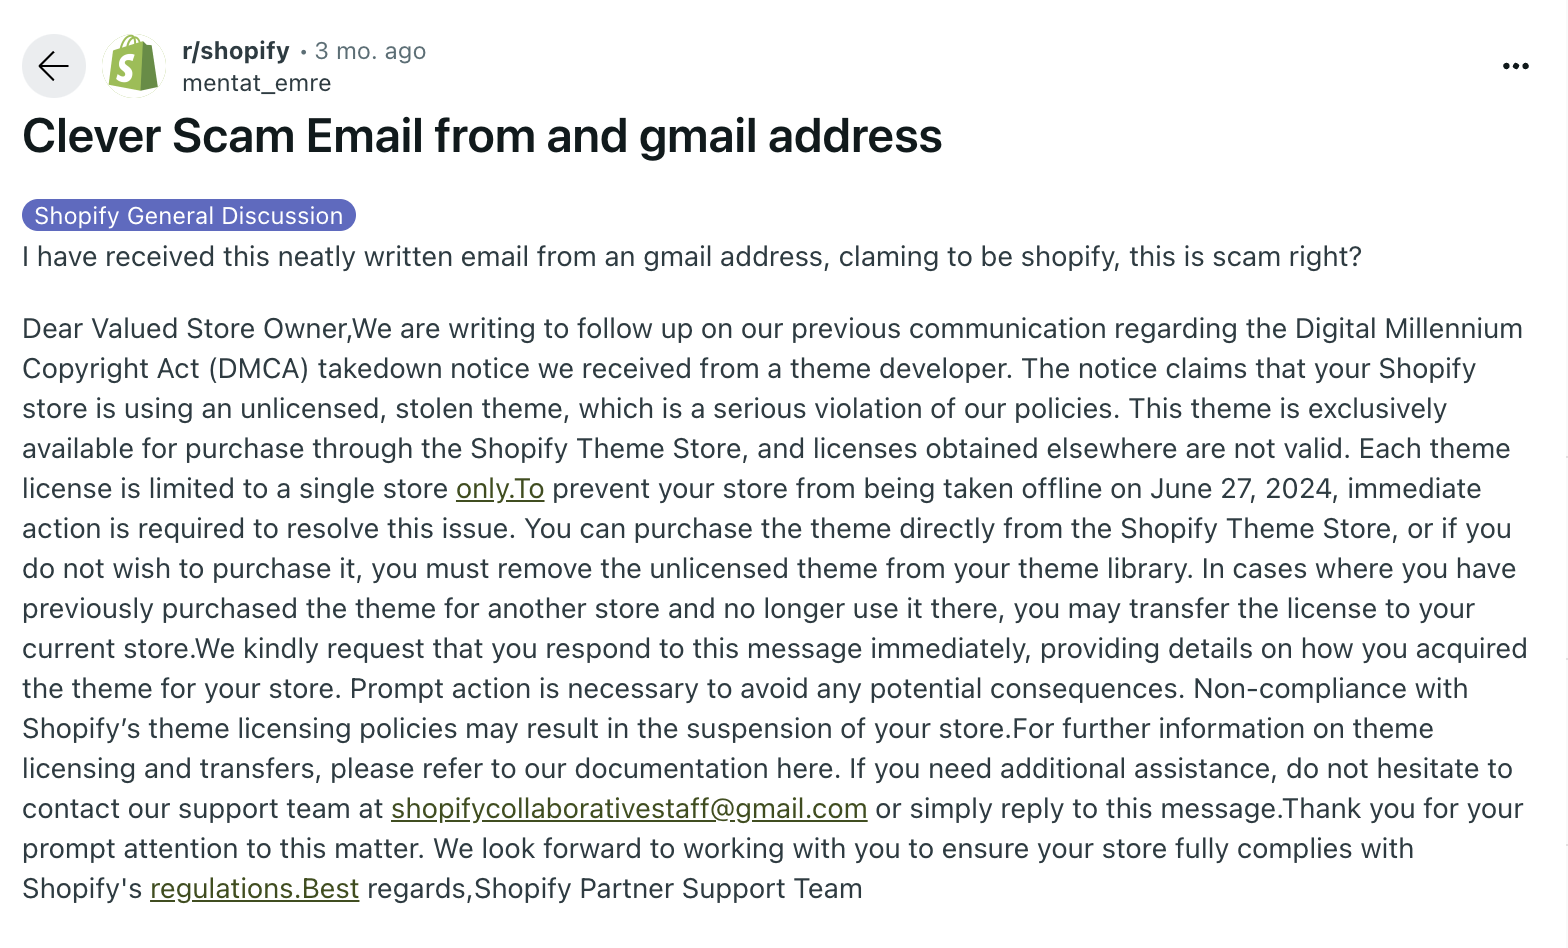
Og “Shopify”, der forsøger at få adgang til en sælgers konto:
2. Kortskimming
Kortskimming indebærer installation af ulovlige enheder på eller inde i betalingsterminaler for at opsnappe en kundes kredit- eller betalingskortoplysninger og pinkode.
Med disse oplysninger kan gerningspersonen fremstille falske kort eller hæve penge i en hæveautomat.
At e-handelsvirksomheder ikke bruger betalingsterminaler, betyder ikke, at de er beskyttet mod kortskimming.
Inden for onlinehandel forekommer det som e-kortskimming eller digital kortskimming.
Hackere indsætter skadelig kode på en onlinebutiks webside. Derefter opsnapper de betalingskortoplysninger på stedet, når kunderne indtaster deres oplysninger i betalingsgatewayen.
En af de største trusler mod e-handelsmærker er Magecart eller angreb i form af webskimming, som indebærer indsættelse af skadelig JavaScript-kode på betalingssider på websteder med det formål at stjæle kreditkortoplysninger eller kundeloginoplysninger.
Selvom nogle måske fejlagtigt tror, at Magecart-angreb ikke forekommer så ofte, er de mere aktive end nogensinde – og stadig sværere at opdage.
3. Skadelig software
Skadelig software bruges af ondsindede aktører til at få adgang til eller kontrollere en intetanende persons enhed.
Den bruges til at stjæle personlige og økonomiske oplysninger samt loginoplysninger.
Hackere kan også bruge skadelig software til at trænge ind i din digitale butik og udføre vigtige administratoropgaver, såsom at ændre produktdata, stjæle kundedata og ændre dit websted til noget andet.
Have an account? Log In
4. Identitetstyveri
Identitetstyveri er at gennemføre ulovlige transaktioner ved at bruge en persons personlige oplysninger (f.eks. kreditkortoplysninger, navn og adresse) til at begå svindel.
Svindlere finder vej ind gennem forskellige metoder som phishing og skadelig software.
Det kan være noget så enkelt som at foretage svigagtige køb eller noget mere omfattende som at anskaffe et nyt kreditkort eller et lån.
Med 83 % af forbrugerne villige til at dele deres personlige data for at få bedre kundeoplevelser bliver det lettere for svindlere at begå identitetstyveri og udgive sig for at være legitime personer på internettet.
De vil bruge stjålne oplysninger til at udnytte din e-handelsvirksomhed og tjene penge gennem uautoriserede transaktioner.
5. Kompromittering af virksomheders e-mail (BEC)
BEC kombinerer phishing og social engineering for at målrette medarbejdere i en organisation.
FBI kaldte det “en af de mest økonomisk skadelige onlineforbrydelser.”
Det foregår normalt sådan her: En medarbejder modtager en e-mail fra en svindler, der udgiver sig for at være en betroet person (f.eks. en leder) og anmoder om følsomme oplysninger.
Små og mellemstore e-handelsvirksomheder støder måske ikke ofte på dette—virksomheder med afdelinger, der arbejder isoleret fra hinanden, er lettere mål.
6. Overtagelse af konto
Overtagelse af konto opstår, når en cyberkriminel får adgang til en konto, der tilhører en legitim bruger, og overtager den for at begå svindel.
I 2023 toppede det listen over digital svindel globalt og nåede 7 %. Dataene viser også, at det typisk fører til betalingssvindel.
Disse hackere får adgang til kontiene ved at stjæle adgangskoder eller brugernavne eller købe dem på det mørke internet. I nogle tilfælde bruger de phishing til at indhente loginoplysninger.
Disse vildledende metoder, som nogle gange bruges sammen, skader både onlinekunder og forhandlere.
Hvis svindlen ikke opdages, er det kunden, der bærer den største byrde.
Men når kunden opdager det, og det vil kunden sandsynligvis gøre, kan vedkommende rette henvendelse til dit brand for at få erstatning. Du bliver selv nødt til at betale beløbet og de øvrige gebyrer.
De mest almindelige former for betalingssvindel, du skal være opmærksom på i e-handel
Når svindlerne får fat i følsomme data, kan de begå forskellige former for e-handelssvindel.
Her er de mest almindelige:
Svindel med kredit- eller betalingskort
Svindel med kredit- eller betalingskort opstår, når en uautoriseret person bruger en anden persons betalingsoplysninger til at foretage et køb eller hæve penge.
Et af de mest almindelige problemer i e-handel er svindel, hvor kortet ikke er til stede, eftersom kunderne blot skal indtaste kreditkortoplysningerne for at gennemføre købet.
Trianguleringssvindel
Trianguleringssvindel opstår, når en kunde køber et produkt på en online markedsplads som Amazon og modtager en vare, der er købt hos en anden forhandler ved hjælp af stjålne betalingsoplysninger.
Sagt enkelt: Svindleren fungerer som en hemmelig mellemmand. Den person, hvis oplysninger blev stjålet, kan indgive en anmeldelse og anmode om en tilbagebetaling fra den oprindelige butik.
Tilbageførselssvindel
Tilbageførselssvindel opstår, når en kunde—ikke nødvendigvis en professionel hacker—køber en vare og bestrider købet uden at returnere den eller ved at returnere den efter brug.
Det kaldes også venlig svindel og blev betragtet som den største trussel i højtiden i 2023.
Faktisk anslås det at koste virksomheder 40 milliarder dollars hvert år.
Jeg husker en særligt vanskelig situation, hvor vi modtog en ordre, der virkede helt normal.
Betalingen gik igennem uden problemer, men et par uger senere blev vi ramt af en tilbageførsel.
Køberen hævdede, at vedkommende aldrig havde foretaget købet, og vi stod tilbage med det økonomiske tab.
BNPL-svindel
Svindel med køb nu, betal senere (BNPL) opstår, når en svindler tilmelder sig en BNPL-platform ved hjælp af stjålne eller opdigtede oplysninger for at foretage køb uden intention om at betale.
Da de fleste BNPL-platforme ikke kræver forudbetaling, kan svindlere foretage så mange køb, som de ønsker.
Inden BNPL-platformen når at opkræve betalingen, er de allerede væk fra platformen. I tilfælde af stjålne oplysninger er udbyderne nødt til at betale gebyrer i forbindelse med tilbageførsler.
Nogle gange udnytter forbrugere også BNPL-ordninger, fordi de ved, at udbyderne ikke har mulighed for at inddrive pengene hos dem.
Det skader måske ikke dit brand økonomisk, men berørte kunder kan få et anderledes syn på din virksomhed.
Køb nu, betal senere (BNPL)-ordninger er særligt sårbare i betragtning af den stigende hyppighed og det stigende omfang af databrud, der kompromitterer forbrugerdata (herunder kortoplysninger), samt deres udbredte anvendelse
Refusionssvindel og misbrug af refusioner
Refusionssvindel opstår, når en kunde eller en gruppe personer anmoder om en refundering eller tilbagebetaling for et produkt, som de aldrig har købt eller returneret.
Det adskiller sig fra misbrug af refusioner, hvor en kunde, som faktisk har købt et produkt, anmoder om en refundering uden intention om at sende varen tilbage eller ved at sende den tilbage efter brug.
Gavekortssvindel
Gavekortssvindel opstår, når svindlere køber et gavekort ved hjælp af stjålne kortoplysninger for at omsætte det til penge eller varer.
En mere sofistikeret metode indebærer, at man hacker sig ind på en e-handelsplatform og genererer nye gavekort.
Svindel med korttest
Svindel med korttest opstår, når kriminelle får fat i flere stjålne kreditkortnumre og derefter foretager køb hos onlineforhandlere for at kontrollere, hvilke kort der stadig er aktive.
Vores website blev ramt af adskillige svindelordrer som følge af forsøg på identitets- og korttest, hvilket var en betydelig udfordring for vores butik.
Det var alle transaktioner af lav værdi, hvor svindlere tester stjålne kreditkort for at se, om kortet stadig er aktivt og kan bruges til større køb eller sælges videre på det sorte marked.
Sådan beskytter du dit brand mod betalingssvindel i e-handel
Som jeg nævnte tidligere: Onlinehandelsbranchen vokser hurtigt – og det er godt nyt for din virksomhed!
Men denne vækst medfører et behov for øget sikkerhed, da den også skaber en større angrebsflade for cyberkriminelle.
Hvis du er enig med de mange onlineforhandlere (75%), som besluttede at udvide deres budgetter til forebyggelse af svindel i 2023, kan det være en god investering at bruge dine midler på at forbedre forretningsprocesser som betalingsbehandling.
Lær disse strategier nedenfor:
Vælg den rigtige betalingsformidler
Betalingsformidlere kan blive en adgangsvej for svindel, hvis du ikke vælger en velrenommeret udbyder.
Svindlere kan nemt opsnappe følsomme kundeoplysninger som kredit- eller betalingskortnumre under transaktioner, når de ikke er sikre.
Undersøg sikkerheden og pålideligheden hos din nuværende betalingsformidler for at se, hvor godt den egner sig til formålet. Hvis den ikke kan klare opgaven, skal du tage det som et tegn på, at du bør skifte til en bedre udbyder.
Når du gør det, skal du vælge en, der er PCI DSS (standarden for datasikkerhed i betalingskortbranchen) kompatibel, hvilket betyder, at betalingsformidleren implementerer strenge sikkerhedsprotokoller som ende-til-ende-kryptering og tokenisering for at beskytte følsomme betalingsoplysninger.
Betroede udbydere som Stax Pay og Helcim har PCI-niveau 1, det højeste niveau af overensstemmelse.
Helcim bruger eksempelvis AES-256-kryptering til alle følsomme oplysninger om forhandlere og kortholdere, såsom navn, kortnumre og udløbsdatoer, for at overholde PCI-kravene.
Derudover:
Vi gemmer ikke CVV, PIN, EMV eller data fra magnetstriben.
Alle data under overførsel er krypterede, og deres integritet opretholdes med TLSv1.2 og stærke krypteringsalgoritmer, mens forældede SSLv3, TLSv1.0 og TLSv1.1 er udelukket fra vores systemer.
Vælg den, der passer bedst til dine behov.
Ifølge Popkey "gør det det lettere for virksomhedsejere at fokusere på at drive deres virksomhed uden at skulle gennemføre krævende revisioner, test og inspektioner".
Her er vores anbefalinger:
Brug sikre betalingsmetoder
Processen for overførsel af penge ved e-handelsbetalinger varierer – og disse forskelle afgør deres sikkerhed.
Disse betalingssystemer er de bedste:
- EMV-chipkort (Europay, Mastercard og Visa), som du finder på debet-, kredit- og forudbetalte kort. Hvert køb genererer en særlig kode, der kun kan bruges én gang, hvilket afholder svindlere fra at bruge kreditkortoplysningerne.
- Digitale tegnebøger. Krypteringsnøglerne er unikke og kun tilgængelige for den enkelte bruger. Selv hvis nogen stjæler din smartphone, vil de ikke kunne bruge din digitale tegnebog.
- Bankoverførsler/ACH. Når en overførsel først er bestilt, kan den sjældent tilbageføres. For e-handelsvirksomheder giver det større fordele at have en erhvervskonto end en almindelig bankkonto.
Det hjælper også at holde øje med fremtidsorienterede løsninger.
Branden Korf fra EbizCharge nævner, at tilføjelsen af "biometrisk godkendelse har tilføjet et ekstra sikkerhedslag, hvilket gør det sværere for svindlere at udgive sig for at være legitime brugere, da biometriske data er unikke for hver enkelt person."
Biometriske betalinger giver ekstra sikkerhed til mobil betalingsbehandling for e-handelskunder. Det er også relativt nyt.
Fra og med 2024 er Wink den eneste platform til biometrisk identifikation og betaling.
Administrerende direktør Deepak Jain forklarer, hvordan det hjælper e-handelsvirksomheder med at bekæmpe svindel:
Vi har udviklet et trefaktorsgodkendelsessystem, der kombinerer biometri, såsom ansigts- og stemmegenkendelse, med traditionelle metoder som tokens.
Menneskebaseret godkendelse er bedre, fordi den er baseret på unikke, uforanderlige egenskaber, som er svære for svindlere at kopiere.
Implementér stærke, men bekvemme godkendelsesforanstaltninger
Godkendelsesforanstaltninger henviser til enhver metode, du anvender for at bekræfte, at din kunde og den pågældendes transaktion er ægte.
Hvis du spekulerer på, hvornår i kunderejsen du bør implementere disse foranstaltninger, deler Christine Ferrusi Ross fra Akamai et godt råd:
Start med at forstå, hvordan sikkerhedsforanstaltningerne vil blive implementeret gennem hele brugerens rejse på dit e-handelswebsted eller i din app.
Det sikrer, at du kan opdage eventuelle huller i din proces, især fordi svindel nu forekommer gennem hele kunderejsen.
Men hvis du leder efter centrale områder, du bør fokusere på, påpeger Maanas Godugunur, seniorchef for svindel og identitet hos LexisNexis Risk Solutions: “De fleste svindeltab opstår ved oprettelse af nye konti, men der forekommer flere angreb på betalingstidspunktet.”
Derfor er det vigtigt at opfordre kunderne til at oprette unikke adgangskoder.
Du kan også implementere multifaktorgodkendelsesforanstaltninger (MFA), såsom en godkendelsesapp og engangskoder (OTP).
Men pas på ikke at overdrive, da det kan gøre kunderejsen mere kompliceret. Dit mål er at gøre shoppingoplevelsen så gnidningsfri som muligt for dine kunder.
Forestil dig, at du kræver, at en person godkender sig ved login, derefter bruger multifaktorgodkendelse med en engangskode og så godkender sig igen ved kassen. Det kan få nogle brugere til at blive frustrerede og forlade deres indkøbskurve.
Men hvis en sikkerhedsløsning tilbyder effektiv registrering og afværgelse, når en bruger logger ind for at bevise, om vedkommende er kontohaveren eller ej, kan de ekstra trin elimineres for brugere, der er tillid til.
Ifølge 43 % af de handlende i en undersøgelse fra 2024 bør 2FA (en form for MFA, der omfatter to trin) være tilstrækkeligt.
De anser det for at være den mest effektive foranstaltning mod svindel med den laveste andel af mislykkede betalinger.
Overvåg konti og transaktioner regelmæssigt
Lad dette være en påmindelse:
Der findes sårbarheder i dine systemer, indtil din virksomhed finder dem. Man håber, at dit team finder eventuelle sårbarheder, før angriberne gør det.
Ved at holde et vågent øje med kundekonti og transaktioner kan du gøre netop det.
Tag for eksempel kontoovertagelse. Det er hurtigt ved at blive en foretrukken taktik blandt cyberkriminelle, og antallet af hændelser er steget med 354 % på et år.
For at imødegå denne voksende trussel skal du identificere og lukke hullerne i din sikkerhed.
En tilgang er at indgå partnerskab med cybersikkerhedsplatforme som Akamai, som hjælper virksomheder, herunder e-handelsbrands, med at beskytte brugerkonti gennem hele deres livscyklus.
Dette omfatter registrering af forsøg på kontoovertagelse, svindel med flere konti og andre former for misbrug af konti.
Når det gælder håndtering af ordrer med høj risiko, stoler e-handelsbrandet GroomsDay ikke kun på sine foranstaltninger mod svindel.
Administrerende partner Chris Bajda forklarer, hvordan brandet går videre: “Vi ringer til kunden for at bekræfte ordrerne, inden vi sender dem.”
En anden måde, brandet overvåger sine transaktioner på, er ved at holde meget nøje øje med GroomsDays tilbageførselsrater.
Højere tilbageførselsrater kan betyde kundetilfredshed, men de kan også skyldes betalingssvindel på nettet.
Hvis du overvåger dette nøje, kan du finde årsagen.
Uanset hvad skal du forbedre dine produktbeskrivelser og være transparent omkring din virksomheds drift, så du kan beskytte din virksomhed mod uberettigede og urimelige krav.
For B2B-e-handel kan manuelle og isolerede systemer efterlade virksomheder vidt åbne for risici som 'fakturering af frisk luft'—en form for svindel, hvor virksomheder i vanskeligheder udsteder fakturaer for varer eller tjenester, der aldrig er blevet leveret.
Det fungerer på samme måde som svindel med bankoverførsler. I stedet for at sende fakturaer udsteder de anmodninger om bankoverførsler.
Overvågning af transaktioner kræver automatisering for at imødegå disse former for betalingssvindel.
Automatiserede verifikationsprocesser krydstjekker systematisk fakturaer med indkøbsordrer, leveringskvitteringer og andre relevante dokumenter, så det sikres, at kun legitime fakturaer godkendes til betaling.
Brug software til registrering af svindel
Den bedste forebyggelse er registrering, så overvej at indføre yderligere sikkerhedsforanstaltninger.
Kombinér din betalingsudbyder og stærke autentificeringsforanstaltninger med software til registrering af svindel for at dække alle områder.
Smarte investeringer i forskellige løsninger betaler sig: Organisationer, der opbygger en mere robust beskyttelse mod svindel gennem hele kunderejsens faser, rapporterer om lavere svindeltab.
Eliot Vancil, administrerende direktør for diesel-leveringsvirksomheden Fuel Logic LLC, fortæller, at dette hjælper dem med at holde netfiskerisvindel og misbrug af stjålne loginoplysninger under kontrol:
Vi bruger avancerede værktøjer til registrering af svindel, som analyserer transaktionsmønstre, samt regelmæssige sikkerhedstjek for at holde disse trusler på afstand.
Denne proaktive metode hjælper os med at finde huller i vores forsvar, før de kan bruges imod os.
I modsætning til autentificeringsforanstaltninger arbejder disse teknologier i baggrunden, overvåger hvordan kunder interagerer med din virksomhed og opdager eventuelle uregelmæssigheder uden at forstyrre deres oplevelse.
Som flere forbrugere opretter onlinekonti med gemte betalingsoplysninger, bliver disse konti værdifulde mål for svindlere.
Cyberkriminelle bruger stadig mere sofistikerede metoder til at få uautoriseret adgang til kundekonti, ofte gennem phishing eller ved at udnytte svage adgangskoder.
Vi kombinerer AI’s hastighed og mønstergenkendelse med menneskelig ekspertise for at vurdere komplekse sager og hurtigt tilpasse os nye svindelmetoder.
Denne afbalancerede strategi gør det muligt for os at udnytte AI’s styrke, samtidig med at vi bevarer den fleksibilitet og kontekstforståelse, som kun menneskelige analytikere kan levere.
Ifølge Rafael Lourenco er systemer til registrering af svindel som ClearSale godt rustet til at håndtere cyberkriminelles avancerede taktikker og beskytte kundekonti.
Her er vores bedste anbefalinger:
More Articles
Uddan medarbejdere og kunder
Din proaktive tilgang bør ikke kun fokusere på dine processer og platforme; den bør også omfatte mennesker.
Først dine medarbejdere.
Kate Hill fra Kate Hill Flowers, en virksomhed inden for blomsterdesign og blomsterlevering, siger, at investering i løbende uddannelse af medarbejderne om nye trusler er en af de mest effektive strategier til at bekæmpe svindel.
Hun foreslår:
Opdater regelmæssigt dit team om potentielle svindelnumre og de nyeste teknologier til registrering af svindel.
Tilskynd til åben kommunikation om sikkerhedsproblemer i din organisation.
Det hjælper også at lære dem, hvordan mistænkelig aktivitet kan se ud.
Hvad angår phishing, kan følgende tegn på svindel for eksempel slå alarm:
- Flere ordrer med forskellige kreditkort
- Usædvanlige købsforløb
- Uoverensstemmelse mellem leveringsadresse og øvrige oplysninger
- Uregelmæssigheder i data (f.eks. en kunde med et spansk IP-nummer, der foretager et køb med et amerikansk kreditkort)
- Hurtige transaktioner lige efter hinanden eller pludselige masseordrer
Eksperttip:
Kendskabet til disse oplysninger bør være udbredt i hele virksomheden, men adgangen til følsomme data bør ikke være det. Begræns adgangen til følsomme oplysninger til de personer, der har brug for dem, for at mindske risikoen for intern svindel.
Dernæst dine kunder.
Karen Cheng fra Journaling Supplies, en onlineforhandler og grossist af papirvarer, fortæller:
Vi har erfaret, at det skaber tillid og forbedrer den overordnede beskyttelse at oplyse kunderne om sikre betalingsmetoder og opretholde en gennemsigtig sikkerhedsprofil.
Det kan du gøre ved regelmæssigt at give sikkerhedstip via nyhedsbreve og blogindlæg.
Nu vi taler om e-mails, kan du beskytte kunderne yderligere ved at:
Det skal fremgå tydeligt, hvilke slags e-mails du vil sende ud.
Hvis du tydeliggør, hvad dine brugere kan forvente af din virksomhed, hjælper det med at give dine kunder den nødvendige tryghed til klart at kunne genkende bestemte e-mails som spam eller phishingforsøg.
Tydelig og åben kommunikation med dine kunder hjælper med at beskytte dem mod svindel, hvilket til gengæld sparer din virksomhed for gebyrer i forbindelse med tilbageførsler og svigagtige betalinger.
Samarbejd med andre virksomheder
E-handelsvirksomheder kan også opnå en fordel ved at dele oplysninger om trusler og samarbejde.
Som Lee Clark, produktionschef for cybertrusselsintelligens hos Center for informationsdeling og -analyse inden for detailhandel og hotel- og restaurationsbranchen (RH-ISAC), påpeger:
Svindlere taler sammen for at dele oplysninger, så de virksomheder, der bekæmper svindel, er også nødt til at samarbejde.
E-handelsbrands konkurrerer måske på markedet, men når det gælder bekæmpelse af svindel, er vi alle i samme båd.
Nonprofitorganisationer som RH-ISAC koordinerer deling af oplysninger mellem virksomheder for at bekæmpe svindel og cyberkriminalitet i hele branchen.
Du kan også deltage i fora, støtte svindelefterforskninger og deltage i onlinekonferencer om detailhandel som Ecom World.
Hold dig opdateret om sikkerhedsforanstaltninger
Angreb med betalingssvindel i e-handel udvikler sig. Det bør dine sikkerhedsforanstaltninger også gøre. Det er din virksomheds ansvar at holde sig orienteret.
Forsvar mod disse trusler kræver løbende læring og forståelse af svindeltendenser.
Vi kan heller ikke tale om moderne svindelforebyggelse uden at nævne AI.
AI er i øjeblikket god til at analysere transaktionsdata, kundeadfærd og eksterne oplysninger for at skabe et grundlag for normal brugeraktivitet. Det er sådan, teknologien hjælper med at markere svigagtige handlinger.
Men teknologien er stadig på et tidligt stadie.
Ferrusi Ross siger: “Sikkerhedsleverandører eksperimenterer med andre måder at bruge AI på, så forvent at se flere anvendelser af AI til beskyttelse mod betalingssvindel.”
Selvom AI ikke er fejlfri – den er kun så effektiv som de data, den trænes på – er det en teknologi, der er værd at holde øje med, efterhånden som den fortsætter med at udvikle sig og styrke strategierne til forebyggelse af svindel.
Betalingssvindel online: Afsluttende tanker
Betalingssvindel i e-handel er på nogle måder en omkostning ved at drive virksomhed. Men det betyder ikke, at du bare skal acceptere det.
Omkostningerne ved betalingssvindel er for skadelige, så du er nødt til at afværge det så meget som muligt.
Vær årvågen ved at implementere de rigtige værktøjer, uddanne dit personale og holde dine sikkerhedsforanstaltninger opdaterede.
Jeg vil afslutte med nogle flere ressourcer om, hvordan du kan sikre dine betalingsprocesser bedst muligt.
Om betalingsbehandling i e-handel:
- Betalingsbehandling af e-handel: De bedste værktøjer og strategier til succes
- 14 eksperttips til betalingsbehandling af e-handel for kloge e-handelsbrands
Om betalingsbehandling af kreditkort:
- 20 bedste kreditkortbetalingsløsninger til e-handel
- Godkendelse kontra autentificering af kreditkort: Hvad er forskellen?
- Opsætning af kreditkortgodkendelse for din virksomhed: Bedste praksis
Om mobil betalingsbehandling
- 15 typer mobilbetalinger til din webshop (+ fordele og værktøjer)
- 19 bedste mobile betalingsløsninger, gennemgået og sammenlignet
Om betalingsbehandling af abonnementer:
God fornøjelse med læsningen, og hold jer fra svindelaktører!
Det er ikke nemt at følge med i udviklingen inden for e-handel. Abonnér på vores nyhedsbrev med de seneste indsigter for e-handelsansvarlige, så du kan spare timer på selv at undersøge branchetendenser.
Ofte stillede spørgsmål om betalingssvindel
Betalingssvindel er en stor udfordring for enhver e-handelsvirksomhed, så der er ingen tvivl om, at du stadig har nogle spørgsmål.
Måske finder du svarene her:
Hvordan kan jeg se, om en e-mail er et phishingforsøg?
Her er nogle af de advarselstegn, der peger på phishing:
\u003cul class=\u0022wp-block-list\u0022\u003e
\u003cli\u003eMistænkelig afsenderadresse\u003c/li\u003e
\u003cli\u003eStave- og grammatikfejl\u003c/li\u003e
\u003cli\u003eForvirrende e-maillayout\u003c/li\u003e
\u003cli\u003eEmnelinjer, der udtrykker falsk hastværk\u003c/li\u003e
\u003cli\u003eGeneriske hilsner\u003c/li\u003e
\u003c/ul\u003e
Her er også et godt eksempel:
\u003cfigure class=\u0022wp-block-image\u0022\u003e\u003cimg class=\u0022aligncenter\u0022 src=\u0022https://theecommmanager.com/wp-content/uploads/sites/6/2024/08/phishing-attempt-screenshot.png\u0022 alt=\u0022\u0022 /\u003e
\u003cfigcaption class=\u0022wp-element-caption\u0022\u003e\u003cem\u003eKilde: \u003ca href=\u0022https://www.reddit.com/r/poshmarkcanada/comments/1d0ppu6/i_got_a_scam_email_today_pretending_to_be_posh/\u0022 rel=\u0022noreferrer noopener\u0022 target=\u0022_blank\u0022\u003eReddit\u003c/a\u003e /\u003c/em\u003e\u003c/figcaption\u003e\u003c/figure\u003e
Hvilke skridt bør jeg tage, hvis jeg har mistanke om svigagtige transaktioner i min e-handelsbutik?
Tipsene ovenfor bør hjælpe din virksomhed med at undgå vildledende praksis. Men hvis du stadig støder på svigagtige transaktioner, skal du reagere hurtigt.
John Gilda, chef for overholdelse af betalingsregler hos \u003ca href=\u0022https://www.vixio.com/\u0022 rel=\u0022noreferrer noopener\u0022 target=\u0022_blank\u0022\u003eVixio\u003c/a\u003e og tidligere tilsynsmyndighed hos den britiske finanstilsynsmyndighed (FCA), har et råd:
\u003cstrong\u003e\u003cem\u003e“Et e-handelsbrand skal hurtigt anmelde sagen til de relevante myndigheder, informere berørte kunder og sikre bevismateriale til eventuelle retssager.\u003c/em\u003e\u003c/strong\u003e
\u003cstrong\u003e\u003cem\u003e Når problemet er løst, og de relevante parter er blevet informeret, er de næste skridt grundigt at dokumentere hændelsesforløbet og tilpasse de forebyggende foranstaltninger derefter.”\u003c/em\u003e\u003c/strong\u003e
Hvilke skridt kan små virksomheder tage for at beskytte sig mod betalingssvindel?
Hvis du vælger den bedste betalingsudbyder og software til svindelregistrering, kan de håndtere en stor del af arbejdet for dig. Men det er forståeligt, at de kan være ret dyre for virksomheder med et begrænset budget.
Udnyt de indbyggede funktioner i din \u003ca href=\u0022https://theecommmanager.com/ecommerce/what-is-ecommerce-platform/\u0022\u003ee-handelsplatform\u003c/a\u003e. \u003ca href=\u0022https://click.crozdesk.com/software/shopify/click?cat_id=866\u0026page=listicle\u0026primary=false\u0026redirect=true\u0026pos=5\u0026language=EN\u0026site=ecm\u0026wpp_id=ecm_15745\u0022 rel=\u0022noreferrer noopener\u0022 target=\u0022_blank\u0022\u003eShopify\u003c/a\u003e har for eksempel sit eget system til svindelregistrering.
Du kan også begrænse dine betalingsmetoder i begyndelsen og regelmæssigt træne dine medarbejdere i at genkende tegn på svindel.