Key Takeaways
Belang van naleving: PCI DSS is essentieel voor kleine detailhandelaren; niet-naleving kan leiden tot enorme boetes en datalekken.
Handelaarsniveaus: Kleine detailhandelaren komen vaak in aanmerking voor niveau 4, waarbij zelfbeoordeling vereist is in plaats van controles door externe auditors.
De juiste SAQ-keuze: Het kiezen van de juiste SAQ is cruciaal om onnodige taken of het missen van kritieke vereisten te voorkomen.
Technische beveiligingsmaatregelen: Implementeer belangrijke maatregelen, zoals netwerkbeveiliging en wachtwoordbeleid, om 80% van het nalevingsrisico te beheersen.
Validatieschema: Compliant blijven omvat jaarlijkse validatie, voortdurende systeemupdates en monitoring van de omgeving.
Als je creditcards accepteert, staat PCI-naleving op je te wachten—net als een belastingaanslag, maar dan met meer acroniemen en minder mazen in de wet.
De meeste kleine detailhandelaren negeren het, hopen dat hun verwerker het regelt of denken dat ze te klein zijn om de aandacht te trekken. Alle drie zijn vormen van wensdenken.
Dit is de realiteit: één misstap en je kijkt aan tegen boetes waarmee je een nieuwe winkel zou kunnen financieren (of waarmee de winkel die je hebt zou kunnen sluiten). Datalekken zijn niet alleen voer voor krantenkoppen bij grote winkelketens; voor zelfstandige ondernemers kunnen ze het einde van de zaak betekenen.
En ja, de regels gelden zelfs als je maar een handvol transacties per maand verwerkt.
Dus laten we het gepieker overslaan en meteen naar het deel gaan dat er echt toe doet: hoe je bepaalt welke PCI-vereisten op jouw bedrijf van toepassing zijn, wat je moet doen (en wat je kunt negeren) en hoe je aan de eisen gaat voldoen zonder een week aan papierwerk kwijt te zijn of een consultant te betalen om de handleiding aan je voor te lezen.
Deze gids is gemaakt voor ondernemers die de feiten, de kortere routes en de zaken willen kennen die niemand je vertelt tot het te laat is.
Wat PCI DSS betekent voor kleine detailhandelaren
PCI DSS is niet optioneel—accepteer kaarten, volg de regels of krijg te maken met boetes en kosten door datalekken die een klein bedrijf kunnen sluiten.
De Payment Card Industry Data Security Standard (PCI DSS) wordt gehandhaafd door de grote kaartmerken—Visa, Mastercard, American Express, Discover en JCB.
Deze bedrijven verplichten elke handelaar die kaarthoudergegevens verwerkt, opslaat of verzendt om te voldoen aan specifieke beveiligingsnormen voor betalingsverwerking, ongeacht de omvang van het bedrijf.
Veel kleine detailhandelaren gaan ervan uit dat ze te klein zijn om ertoe te doen of dat hun betalingsverwerker de naleving voor hen regelt.
Beide aannames zijn onjuist.
Verwerk slechts één creditcardtransactie en je bent verantwoordelijk voor de PCI-nalevingsvereisten. Je betalingsverwerker kan aan de eisen voldoen, maar dat dekt niet jouw verantwoordelijkheid om kaarthoudergegevens in jouw omgeving te beschermen.
De gevolgen zijn reëel.
Handelaren die niet aan de eisen voldoen, krijgen maandelijks boetes van $5,000 tot $100,000. Datalekken kosten kleine bedrijven gemiddeld $2.98 miljoen volgens IBM's rapport over de kosten van een datalek uit 2024—genoeg om de meeste detailhandelaren permanent te sluiten. Naast financiële schade loop je het risico je handelaarsaccount volledig kwijt te raken.
Om de bredere context van regelgeving voor betalingsverwerkers te begrijpen en te zien hoe deze zowel handelaren als klanten beschermt, is het belangrijk te weten dat naleving veel verder reikt dan PCI DSS.
Inzicht in deze vereisten begint met weten welk nalevingsniveau van toepassing is—en de meeste kleine detailhandelaren vallen in een categorie die beter beheersbaar is dan ze denken.
Op welk nalevingsniveau val je?
De meeste kleine detailhandelaren vallen onder niveau 4 en moeten jaarlijks vragenlijsten voor zelfbeoordeling invullen in plaats van dure audits door derden te ondergaan.
PCI-naleving kent vier handelaarsniveaus, gebaseerd op het jaarlijkse transactievolume over een periode van 12 maanden:
| Niveau | Transactievolume | Meeste kleine detailhandelaren | Vereiste validatie |
|---|---|---|---|
| NiveauNiveau 4 | Transactievolume<20K e-commerce OF <1M totaal | Meeste kleine detailhandelaren✓ MEEST VOORKOMEND | Vereiste validatieJaarlijkse SAQ + kwartaalcontroles |
| NiveauNiveau 3 | Transactievolume20K-1M e-commercetransacties | Meeste kleine detailhandelarenSommige bedrijven met meerdere locaties | Vereiste validatieJaarlijkse SAQ + kwartaalcontroles |
| NiveauNiveau 2 | Transactievolume1M-6M transacties | Meeste kleine detailhandelarenGrote detailhandelaren | Vereiste validatieJaarlijkse SAQ + kwartaalcontroles |
| NiveauNiveau 1 | Transactievolume6M+ transacties OF een datalek | Meeste kleine detailhandelarenUitsluitend ondernemingen | Vereiste validatieVolledige QSA-audit + rapport |
Het belangrijkste verschil: handelaren op niveau 4 vullen vragenlijsten voor zelfbeoordeling (SAQ's) in in plaats van gekwalificeerde beveiligingsbeoordelaars (QSA's) in te huren voor formele audits.
Dit bespaart duizenden aan auditkosten, maar vereist wel dat je je eigen naleving eerlijk beoordeelt en documenteert.
Je acquiring bank of betalingsverwerker vertelt je welk niveau van toepassing is en welke validatie zij vereisen. Sommige verwerkers gaan verder dan de PCI-vereisten, dus controleer dit bij je aanbieder.
Zodra je je niveau kent, kies je het juiste type SAQ—maak je hier een verkeerde keuze, dan verspil je tijd aan irrelevante vereisten.
Je SAQ kiezen: het besliskader
Kies je de verkeerde SAQ, dan verspil je tijd aan irrelevante vereisten of mis je cruciale vereisten—zo maak je de juiste keuze.
Vragenlijsten voor zelfbeoordeling (SAQ's) verschillen afhankelijk van de methode voor betalingsverwerking en de complexiteit van de omgeving.
De lengte van de vragenlijst vertelt het verhaal over de naleving:
- SAQ A (22 vragen): De eenvoudigste route voor handelaren bij wie de kaart niet fysiek aanwezig is en die alle betalingsverwerking uitbesteden. Je ziet nooit kaartgegevens—klanten voeren hun betaalgegevens rechtstreeks in op de beveiligde pagina van je betalingsaanbieder.
- SAQ A-EP (178 vragen): Voor e-commercehandelaren met betaalpagina's op hun websites, maar zonder opslag van kaartgegevens. Betaalgegevens lopen via je website, maar worden elders verwerkt.
- SAQ B (41 vragen): Voor handelaren die zelfstandige inbel- of IP-terminals gebruiken die niet met andere systemen zijn verbonden. Denk aan eenvoudige terminals voor het doorhalen van kaarten zonder integratie.
- SAQ C (160 vragen): De meest voorkomende optie voor kleine detailhandelaren met geïntegreerde kassasystemen (POS). Omvat handelaren met betaalapplicaties die met internet zijn verbonden, maar zonder opgeslagen kaarthoudergegevens.
- SAQ D (329 vragen): De uitgebreide vragenlijst voor alle andere handelaren, waaronder bedrijven die klantgegevens opslaan of complexe betaalomgevingen hebben.
Laten we beginnen met een eenvoudige beslisboom:
- Alleen verwerking door derden. Klanten voeren kaartgegevens rechtstreeks in op de website van je betalingsdienstverlener, zonder dat gegevens door je systemen stromen → SAQ A
- Website-integratie zonder opslag. Kaartgegevens stromen door je website, maar worden elders verwerkt zonder te worden opgeslagen → SAQ A-EP
- Zelfstandige terminals. Je gebruikt inbel- of IP-terminals zonder netwerkverbindingen → SAQ B
- Met het netwerk verbonden systemen. Je hebt kassasystemen of betaalapplicaties die met je netwerk zijn verbonden → SAQ C of D
Weet je niet zeker welke variant op jou van toepassing is? Gebruik de quiz hieronder—die vertelt je of je bijvoorbeeld SAQ C of de C-VT-variant nodig hebt.
Bij twijfel kunnen je betalingsdienstverlener of acquirerende bank helpen bepalen welke SAQ van toepassing is. Zodra je de juiste SAQ hebt vastgesteld, begint het echte werk: het implementeren van technische beheersmaatregelen die de basis van compliance vormen.
Essentiële technische beheersmaatregelen voor elke retailer
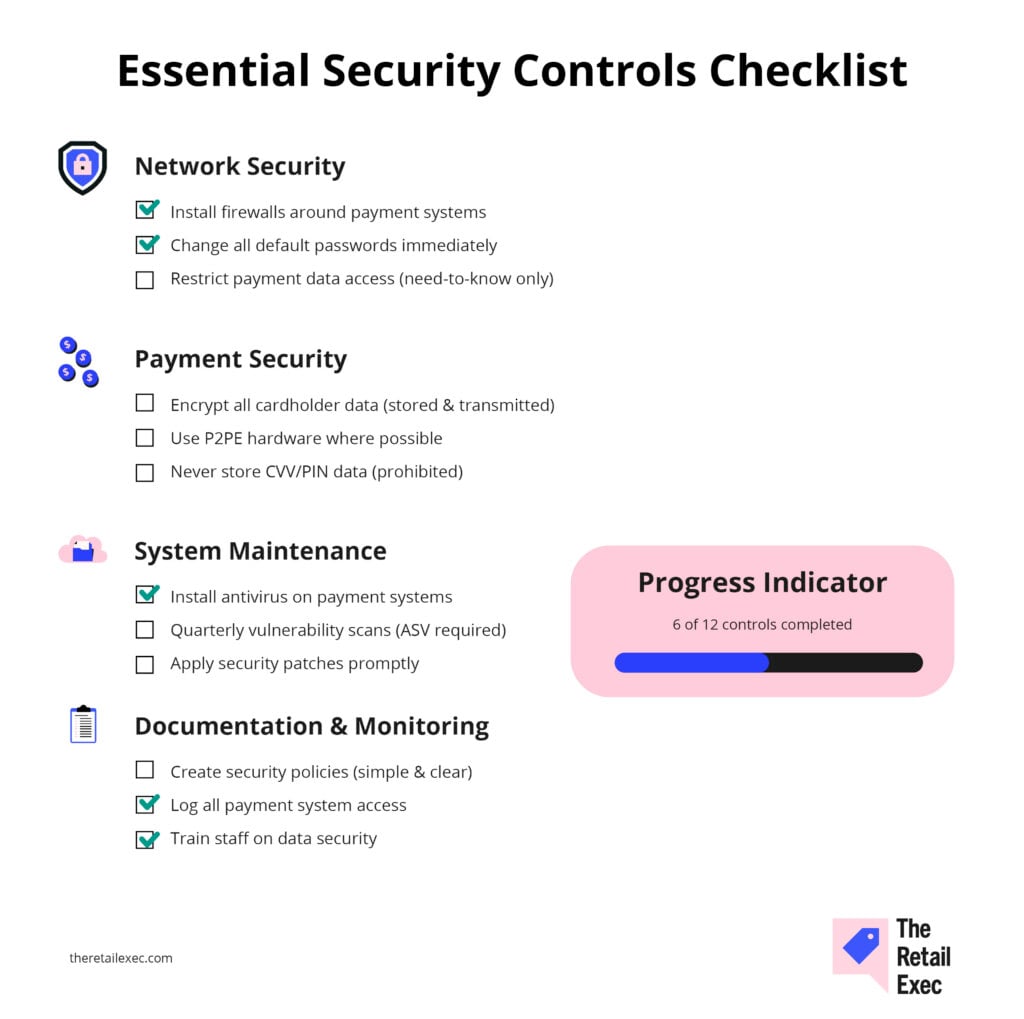
Deze zes beheersmaatregelen dekken 80% van je compliancerisico af—zorg dat je ze eerst goed implementeert en houd je daarna pas bezig met documentatie.
Heb je een account? Inloggen
Netwerkbeveiliging en toegangsbeheer
Drie fundamentele beheersmaatregelen beschermen de perimeter van je netwerk:
- Firewallbeveiliging. Installeer en onderhoud firewalls rond systemen die kaarthoudergegevens verwerken. Dit omvat kassanetwerken, kantoorcomputers en wifi-netwerken. Veel kleine retailers maken de fout kassasystemen zonder goede segmentatie aan te sluiten op hetzelfde netwerk als kantoorcomputers.
- Verwijder standaardwachtwoorden. Wijzig alle door leveranciers verstrekte standaardwachtwoorden onmiddellijk. Standaardwachtwoorden worden online gepubliceerd en gebruikt bij geautomatiseerde aanvallen. Dit geldt voor routers, kassasystemen, betaalterminals, beveiligingscamera's en alle verbonden apparaten.
- Beperk de toegang. Beperk de toegang tot kaarthoudergegevens op basis van noodzakelijke toegang. Niet iedere medewerker heeft toegang tot het betalingssysteem nodig. Maak voor iedere persoon een unieke gebruikers-ID aan en vereist sterke wachtwoorden die regelmatig worden gewijzigd.
Beveiliging van betalingsverwerking
- Versleutel kaarthoudergegevens, zowel wanneer ze worden opgeslagen als wanneer ze worden verzonden. Een belangrijk voordeel van moderne kassasystemen is dat ze dit meestal automatisch kunnen afhandelen, maar controleer dit bij je leverancier.
- Sla nooit gevoelige authenticatiegegevens op, zoals CVV-codes of PIN-verificatiewaarden—dit is verboden.
- Gebruik veilige hardware voor betalingsverwerking. Moderne kassasystemen met punt-tot-puntversleuteling (P2PE) versleutelen kaartgegevens vanaf het moment dat de kaart wordt gelezen, waardoor de reikwijdte van de compliancevereisten aanzienlijk wordt beperkt.
Deze systemen kosten vooraf meer, maar vereenvoudigen de doorlopende compliancevereisten.
Voor een diepere duik in de implementatie van veilige betalingsverwerking werken encryptie en tokenisatie samen om gegevens in elke fase te beschermen.
Systeemonderhoud en monitoring
- Installeer antivirussoftware op alle systemen die betaalgegevens verwerken en houd deze up-to-date. Retailkassasystemen zijn vaak het doelwit van malware die gegevens uit het geheugen haalt en die is ontworpen om betaalgegevens te stelen. Een van de voordelen van retailkassasystemen is dat ze veel ingebouwde beveiligingsfuncties bevatten.
- Voer regelmatig kwetsbaarheidsscans uit met behulp van een goedgekeurde scanleverancier (ASV). Externe scans zijn elk kwartaal vereist en je moet alle kwetsbaarheden met een hoog risico verhelpen voordat je je complianceverklaring indient.
Documentatievereisten
- Beveiligingsbeleid onderhouden voor gegevensverwerking, toegangsbeheer en incidentrespons. Dit hoeft niet complex te zijn: eenvoudige, duidelijke procedures die je personeel daadwerkelijk kan volgen.
- Toegang loggen en monitoren tot kaarthoudergegevens en beveiligde systemen.
- Gedetailleerde registraties bijhouden van wie wanneer toegang had tot welke gegevens. Veel datalekken worden maanden later ontdekt door loganalyses.
Deze technische maatregelen werken nauw samen met het menselijke aspect van naleving: je beleid, personeelstraining en fysieke beveiligingsmaatregelen.
Beleid, personeelstraining & fysieke beveiliging
Met technologie alleen voldoe je niet aan de nalevingsvereisten: je hebt gedocumenteerde processen nodig die je personeel daadwerkelijk volgt.
Toegangsbeheer
Stel schriftelijk beleid op voor wachtwoordvereisten, het toekennen van gebruikerstoegang en procedures voor gegevensverwerking. Vereis unieke gebruikers-ID's voor elke medewerker en verbied gedeelde accounts.
Wanneer medewerkers uit dienst gaan, moet je hun toegang tot alle betaalsystemen onmiddellijk uitschakelen.
Personeelstraining
Train alle medewerkers die betaalkaarten verwerken in PCI-procedures voor gegevensbeveiliging.
Behandel de juiste omgang met kaarten, welke gegevens ze wel en niet mogen opslaan (schrijf kaartnummers nooit op) en hoe ze verdachte activiteiten kunnen herkennen en melden.
Leg trainingsdata en onderwerpen vast. Veel SAQ's vereisen bewijs dat medewerkers hun verantwoordelijkheden op het gebied van gegevensbeveiliging begrijpen.
Fysieke beveiliging
Beveilig fysieke toegang tot betaalverwerkingssystemen, kaarthoudergegevens en opslagmedia.
Dit betekent dat je serverruimtes afsluit, de toegang tot betaalterminals beperkt en documenten met betaalgegevens op de juiste manier weggooit.
Bescherm opgeslagen media met kaarthoudergegevens.
Als je betaalgegevens moet opslaan (vermijd dit indien mogelijk), gebruik dan afgesloten archiefkasten met toegangsregistratie. Vernietig oude betaalgegevens veilig: versnippering of verbranding voor papier en veilig wissen van gegevens op elektronische media.
Veel kleine winkeliers zien fysieke beveiliging over het hoofd en gaan ervan uit dat cyberbeveiliging de enige zorg is.
Maar betaalgegevens op plakbriefjes, niet-afgesloten serverruimtes en onjuist weggegooide betaalgegevens leiden tot overtredingen van de nalevingsvereisten en beveiligingsrisico's.
Met solide technische maatregelen en beleid wordt naleving een doorlopend proces in plaats van een jaarlijkse noodoperatie.
Validatie & naleving handhaven
Naleving bestaat uit jaarlijkse validatie en doorlopend onderhoud. Dit is je planning om actueel te blijven.
Jaarlijkse vereisten
Je jaarlijkse nalevingschecklist:
✓ Voltooi de SAQ en dien deze samen met de Verklaring van naleving (AoC) in bij je acquiring bank of betaalverwerker
✓ Dien deze vóór de deadline van de verwerker in om kosten wegens niet-naleving te voorkomen
✓ Laat vier externe kwartaalcontroles op kwetsbaarheden uitvoeren door een ASV ($100-500 per kwartaal)
✓ Verhelp alle kwetsbaarheden met een hoog risico vóór de verklaring
Doorlopend onderhoud
Doorlopende naleving vereist voortdurende waakzaamheid:
- Systeemupdates. Houd POS-software en betaalapplicaties up-to-date met beveiligingspatches. Abonneer je op beveiligingsbulletins van leveranciers en installeer kritieke updates snel op alle apparaten met hulpmiddelen voor eindpuntbeheer.
- Omgevingsmonitoring. Het toevoegen van nieuwe POS-terminals, het upgraden van software of het wijzigen van betaalverwerkers kan een ander type SAQ of aanvullende beveiligingsmaatregelen vereisen.
- Toegangsbeoordelingen. Met kwartaalcontroles van toegangslijsten worden vertrokken medewerkers verwijderd en wordt gecontroleerd of de huidige toegangsniveaus overeenkomen met de functievereisten.
De PCI DSS-standaard zelf wordt regelmatig bijgewerkt. Versie 4.0 werd van kracht in maart 2024, met volledige handhaving vanaf maart 2025. Blijf op de hoogte via je betaalverwerker of de communicatie van de PCI Security Standards Council.
Zelfs met de beste bedoelingen maken kleine winkeliers vaak fouten die hun nalevingsinspanningen kunnen ondermijnen en onnodige risico's kunnen veroorzaken.
Inzicht in deze valkuilen helpt bij het bepalen van je nalevingsbudget en het nemen van planningsbeslissingen.
Budget voor naleving: realistische kosten
Vul enkele snelle gegevens over je winkel in en we schatten je PCI-kosten voor het eerste jaar, je jaarlijkse kosten en wat het bedrag daadwerkelijk bepaalt.
Reserveer jaarlijks $2,000-8,000 voor compliance op niveau 4, afhankelijk van uw huidige beveiligingsniveau en de complexiteit van uw systemen.
Gebruikelijke kostenverdeling
| Kostencategorie | Kostenbereik | Frequentie | Wat het omvat |
|---|---|---|---|
| KostencategorieInvullen van de SAQ | Kostenbereik$500-2,000 | FrequentieJaarlijks | Wat het omvatZelf doen versus hulp van een consultant |
| KostencategorieKwetsbaarheidsscans | Kostenbereik$400-2,000 | FrequentiePer kwartaal | Wat het omvatExterne scans door een ASV |
| KostencategorieUpgrades van POS/systemen | Kostenbereik$0-5,000 | FrequentieEenmalig* | Wat het omvatBeveiligingsconforme hardware |
| KostencategorieNetwerkbeveiliging | Kostenbereik$500-3,000 | FrequentieEenmalig* | Wat het omvatFirewalls, segmentatie |
| KostencategorieTraining & beleid | Kostenbereik$200-800 | FrequentieJaarlijks | Wat het omvatTraining van medewerkers, documentatie |
| KostencategorieDoorlopend onderhoud | Kostenbereik$300-1,200 | FrequentieJaarlijks | Wat het omvatUpdates, monitoring, toegangsbeheer |
More Articles
ROI-berekening
Vergelijk de kosten van compliance met de gevolgen van een datalek: een gemiddeld datalek bij een klein bedrijf kost $2.98 miljoen, terwijl uitgebreide PCI-compliance jaarlijks $3,000-6,000 kost.
Basismaatregelen voor compliance verkleinen het risico op datalekken en de kosten daarvan aanzienlijk.
Wanneer u hulp moet inschakelen
Overweeg een QSA of consultant als:
- Complexe vragenlijst. Uw SAQ bevat meer dan 100 vragen
- Gegevensopslag. U slaat kaarthoudergegevens in welke vorm dan ook op
- Netwerkcomplexiteit. U hebt meerdere geïntegreerde systemen of complexe netwerkomgevingen
- Eerdere tekortkomingen. U bent eerder niet geslaagd voor compliancevalidaties
Zelf doen werkt als:
- Eenvoudige verwerking. U gebruikt eenvoudige betalingsverwerking (SAQ A of B)
- Technische kennis. U beschikt over basiskennis van IT en tijd om te leren
- Ondersteuning van de verwerker. Uw betalingsverwerker biedt speciale ondersteuning bij compliance
De meeste handelaren op niveau 4 kunnen compliance bereiken zonder dure consultants, maar professionele hulp zorgt ervoor dat u geen kritieke vereisten over het hoofd ziet die boetes of audits kunnen veroorzaken.
Belangrijke hulpmiddelen die kunnen helpen: POS-systemen met ingebouwde compliancefuncties, betalingsverwerkers die PCI-vereisten vereenvoudigen en veilige betaalgateways verminderen uw compliancebelasting doordat ze versleuteling en tokenisatie automatisch afhandelen.
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Blijf compliant en pluk de vruchten
PCI-compliance hoeft kleine retailers niet te overweldigen. Richt u eerst op essentiële controles, kies de juiste SAQ voor uw omgeving en hanteer consequent goede beveiligingspraktijken.
De investering in compliance is minimaal vergeleken met de kosten van een datalek of het verlies van uw mogelijkheid om creditcards te accepteren.
Raadpleeg voor specifieke compliance-informatie die is afgestemd op uw betalingsomgeving uw acquiring bank of betalingsverwerker. Zij kunnen helpen uw exacte vereisten en validatieprocedures vast te stellen.
Bekijk voor bredere inzichten in betalingsverwerking onze complete gids voor betalingsverwerking.
Retail staat nooit stil — en u zou dat ook niet moeten doen. Abonneer u op onze nieuwsbrief voor de nieuwste inzichten, strategieën en carrièremogelijkheden van toonaangevende retailleiders die de sector vormgeven.
Veelgestelde vragen over PCI-naleving
Enkele laatste vragen en antwoorden voordat we afronden.
Wat valt precies onder "kaarthoudergegevens" die ik moet beschermen?
Primair rekeningnummer (PAN), vervaldatum, naam van de kaarthouder en servicecode. Sla nooit CVV-codes, PIN-verificatiewaarden of volledige gegevens van de magneetstrip op—dat is verboden.
Kan ik alle betalingsverwerking uitbesteden om PCI-naleving te vermijden?
Nee. Hoewel uitbesteding de reikwijdte van de naleving verkleint, blijft u verantwoordelijk voor het beschermen van kaarthoudergegevens in uw omgeving en om ervoor te zorgen dat dienstverleners aan de eisen voldoen.
Hoe vaak moet ik kwetsbaarheidsscans uitvoeren?
Externe scans elk kwartaal door een ASV. Interne scans ook elk kwartaal als u interne netwerken met kaarthoudergegevens hebt. Mislukte scans moeten worden verholpen en opnieuw uitgevoerd.
Wat gebeurt er als ik niet aan de eisen voldoe?
Kaartmerken kunnen maandelijks boetes van $5,000-100,000 opleggen. U kunt uw handelaarsaccount volledig kwijtraken. Datalekken brengen kosten voor forensisch onderzoek, juridische kosten en mogelijke rechtszaken met zich mee.
Moet ik aan de eisen voldoen als ik maar een paar creditcards per maand accepteer?
Ja. PCI DSS is van toepassing op alle handelaren die kaarthoudergegevens opslaan, verwerken of verzenden, ongeacht het transactievolume. Zelfs voor één transactie is naleving vereist.