Key Takeaways
Painajaisen ehkäisyn perusteet: Verkkokauppoja uhkaavat vakavasti tietoturvaloukkaukset, jotka voivat johtaa asiakkaiden tietojen varastamiseen ja toimintojen häiriintymiseen. Tämä tekee niistä kaikille yhteisen painajaisen.
Maine vaakalaudalla: Tietoturvaloukkaus voi vahingoittaa vakavasti brändin mainetta ja asiakkaiden luottamusta sekä mahdollisesti varjostaa tehokkaintakin liiketoimintaa pitkäksi aikaa.
Suojaa verkkokauppasi: Verkkosivuston tietoturvan parantaminen esimerkiksi vahvalla salauksella ja säännöllisillä tietoturvatarkastuksilla on ratkaisevan tärkeää, jotta verkkokaupat voivat suojautua vakavilta tietoturvauhkilta.
Tietoturvariski: Verkkokauppasivuston suojaamatta jättäminen voi muuttaa sen tietoja vuotavaksi riesaksi, mikä korostaa vahvojen tietoturvatoimien merkitystä asiakkaiden maksutapahtumien ja tietojen suojaamisessa.
Yksi verkkokauppabrändin suurimmista painajaisista nykyään on tietoturvaloukkaus – hakkerit hyödyntävät haavoittuvuuksia varastaakseen asiakas- ja taloustietoja tai häiritäkseen toimintaasi.
Sinä pelkäät sitä, asiakkaasi pelkäävät sitä – se on katastrofi kaikille osapuolille.
Hallitsemattomina nämä verkkokauppasivuston tietoturvaongelmat voivat muuttaa tyylikkään ja tehokkaan verkkosivustosi toimimattomaksi sekasotkuksi, joka vuotaa arkaluonteisia tietoja joka puolelle. Kuulostaa kamalalta, eikö?
Kun tietoturvaloukkaus tapahtuu, sen aiheuttamat vahingot brändisi maineelle ja asiakkaiden luottamukselle voivat olla vakavia ja pitkäkestoisia ja peittää alleen jopa tehokkaimman toiminnan.
On kuitenkin useita tapoja parantaa verkkosivustosi tietoturvaa ja varmistaa, että verkkoläsnäolosi on kattavasti suojattu suurimpia tietoturvauhkia vastaan.
Vahvasta salauksesta säännöllisiin tietoturvatarkastuksiin – verkkokauppasi suojaamiseen tarvittavat työkalut ovat ulottuvillasi.
Ennen kuin perehdymme näihin ratkaisuihin tarkemmin, keskustellaan siitä, miksi verkkokauppojen on niin tärkeää vahvistaa verkkosivustonsa tietoturvaa ja mitä todella on vaakalaudalla.
Mitä verkkokauppasivuston tietoturvassa on vaakalaudalla?
Verkkokauppasivuston tietoturva sisältää useita kriittisiä toimenpiteitä, joiden tarkoituksena on suojata verkkokauppaasi uhilta ja turvata asiakkaiden maksutapahtumat.
Verkkosivustosi tietoturva ei ole pelkästään tekninen seikka, vaan se voi vaikuttaa merkittävästi kauppasi suorituskykyyn ja vaatii vakavaa huomiota.
Puutteellisen tietoturvan seuraukset ovat sekä välittömiä että laajakantoisia. Tietoturvaloukkaus voi johtaa seuraaviin:
- Myynnin ja tulojen välitön menetys
- Toiminnan keskeytyminen, joka lamauttaa liiketoimintasi
- Asiakastietojen vaarantuminen ja luottamuksen mureneminen
- Vakava vahinko brändisi maineelle
- Mahdolliset oikeudelliset seuraamukset ja taloudelliset rangaistukset
Nämä suuret riskit korostavat ennakoivien tietoturvatoimien merkitystä. Yritysten tulisi vähintään ottaa käyttöön seuraavat:
- Vahvat palomuurit tunkeutumisten estämiseksi
- Tehokkaat todennusominaisuudet käyttäjien henkilöllisyyden varmistamiseksi
- Tietoturvan lokivalvonta mahdollisten haavoittuvuuksien seuraamiseksi ja luokittelemiseksi
Lokivalvonta toimii erityisesti ennakkovaroitusjärjestelmänä, jonka avulla voit tunnistaa mahdolliset uhat ja puuttua niihin ennen kuin ne kehittyvät laajamittaisiksi kriiseiksi.
Verkkokauppasivuston tietoturvaa koskevat noudatettavat lait
Vahvojen tietoturvatoimien ymmärtäminen ja käyttöönotto on ratkaisevan tärkeää, mutta yhtä tärkeää on tuntea lait ja käytännöt, jotka edellyttävät näitä toimenpiteitä.
Tarkastellaan kolmea keskeistä sääntelykehystä, jotka sinun ehdottomasti kannattaa tuntea:
Maksukorttialan tietoturvastandardi (PCI DSS)
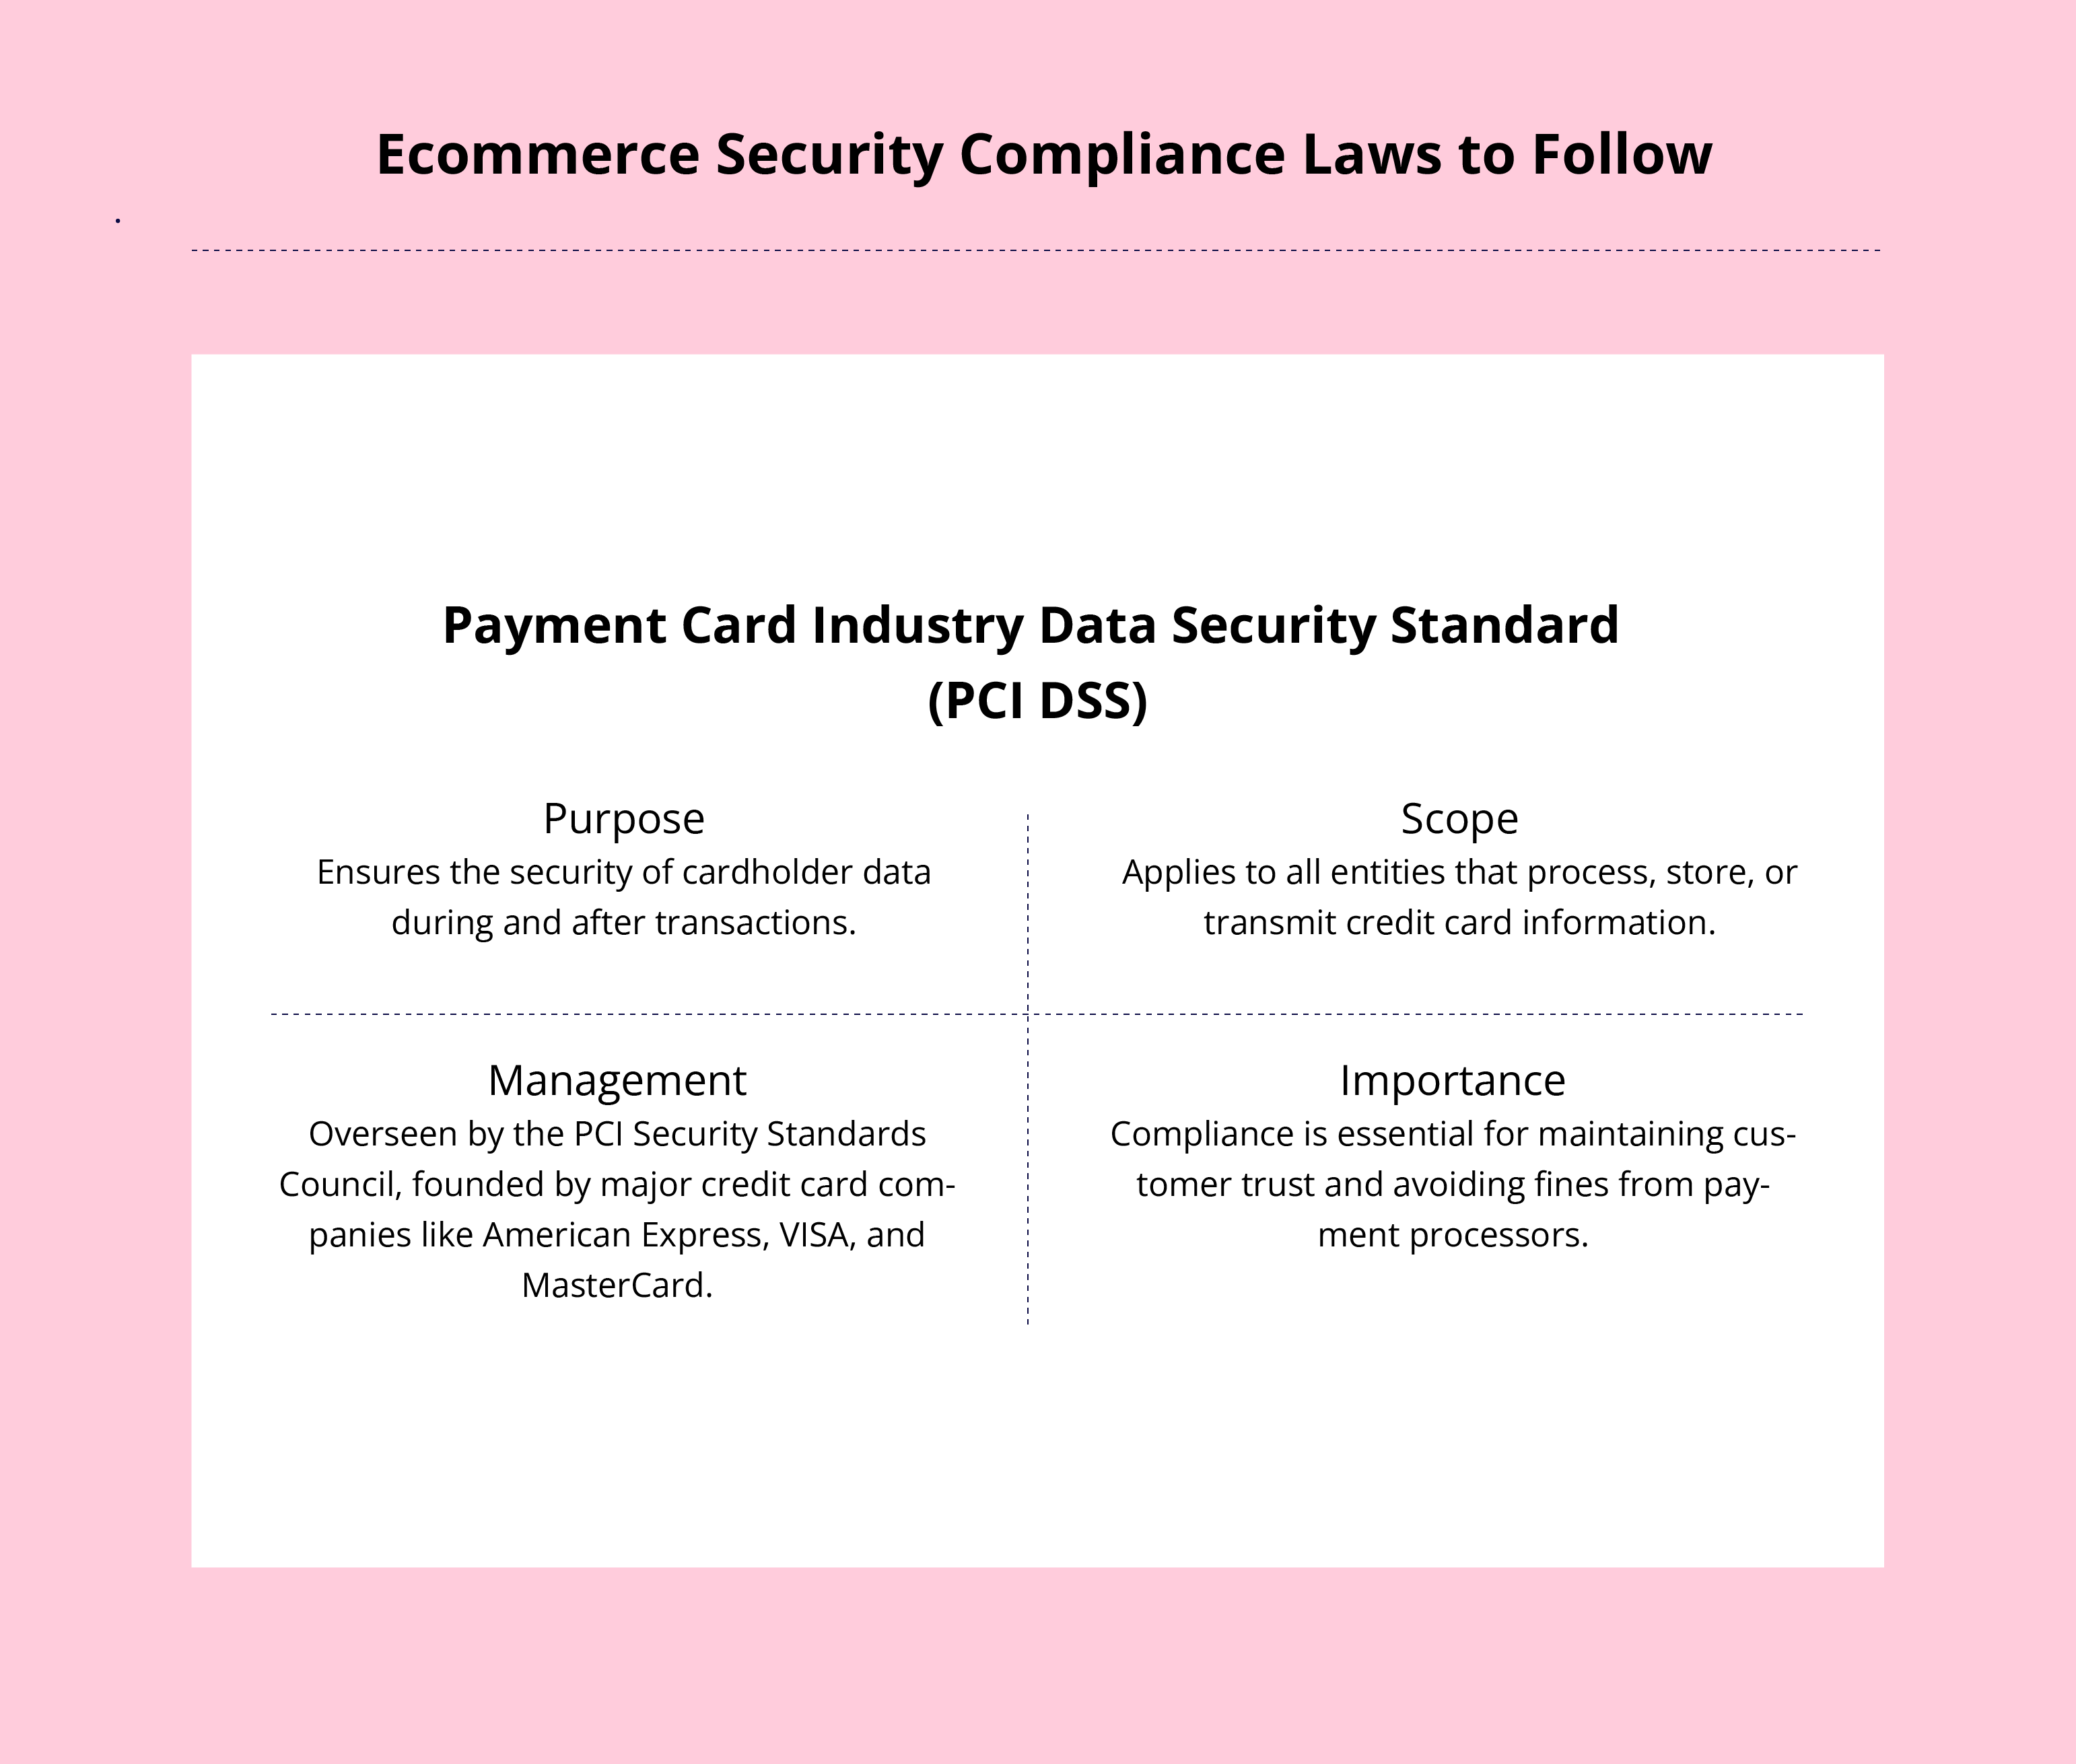
PCI DSS -standardin noudattaminen auttaa yrityksiä varmistamaan, että ne poistavat kaikki maksuihin liittyvät haavoittuvuudet ja suojaavat verkkomaksuja suorittavien kortinhaltijoiden tiedot.
Tätä standardia sovelletaan kaikkiin yrityksiin, jotka käsittelevät, tallentavat tai hallinnoivat kortinhaltijoiden tietoja.
Tietoturvastandardeja hallinnoi PCI Security Standards Council, ja niiden toimeenpanosta vastaavat muun muassa neuvoston perustajajäsenet American Express, VISA ja MasterCard.
PCI DSS -standardin noudattaminen on ratkaisevan tärkeää asiakkaiden luottamuksen ylläpitämiseksi ja mahdollisten seuraamusten välttämiseksi maksupalveluntarjoajilta.
Yleinen tietosuoja-asetus (GDPR)
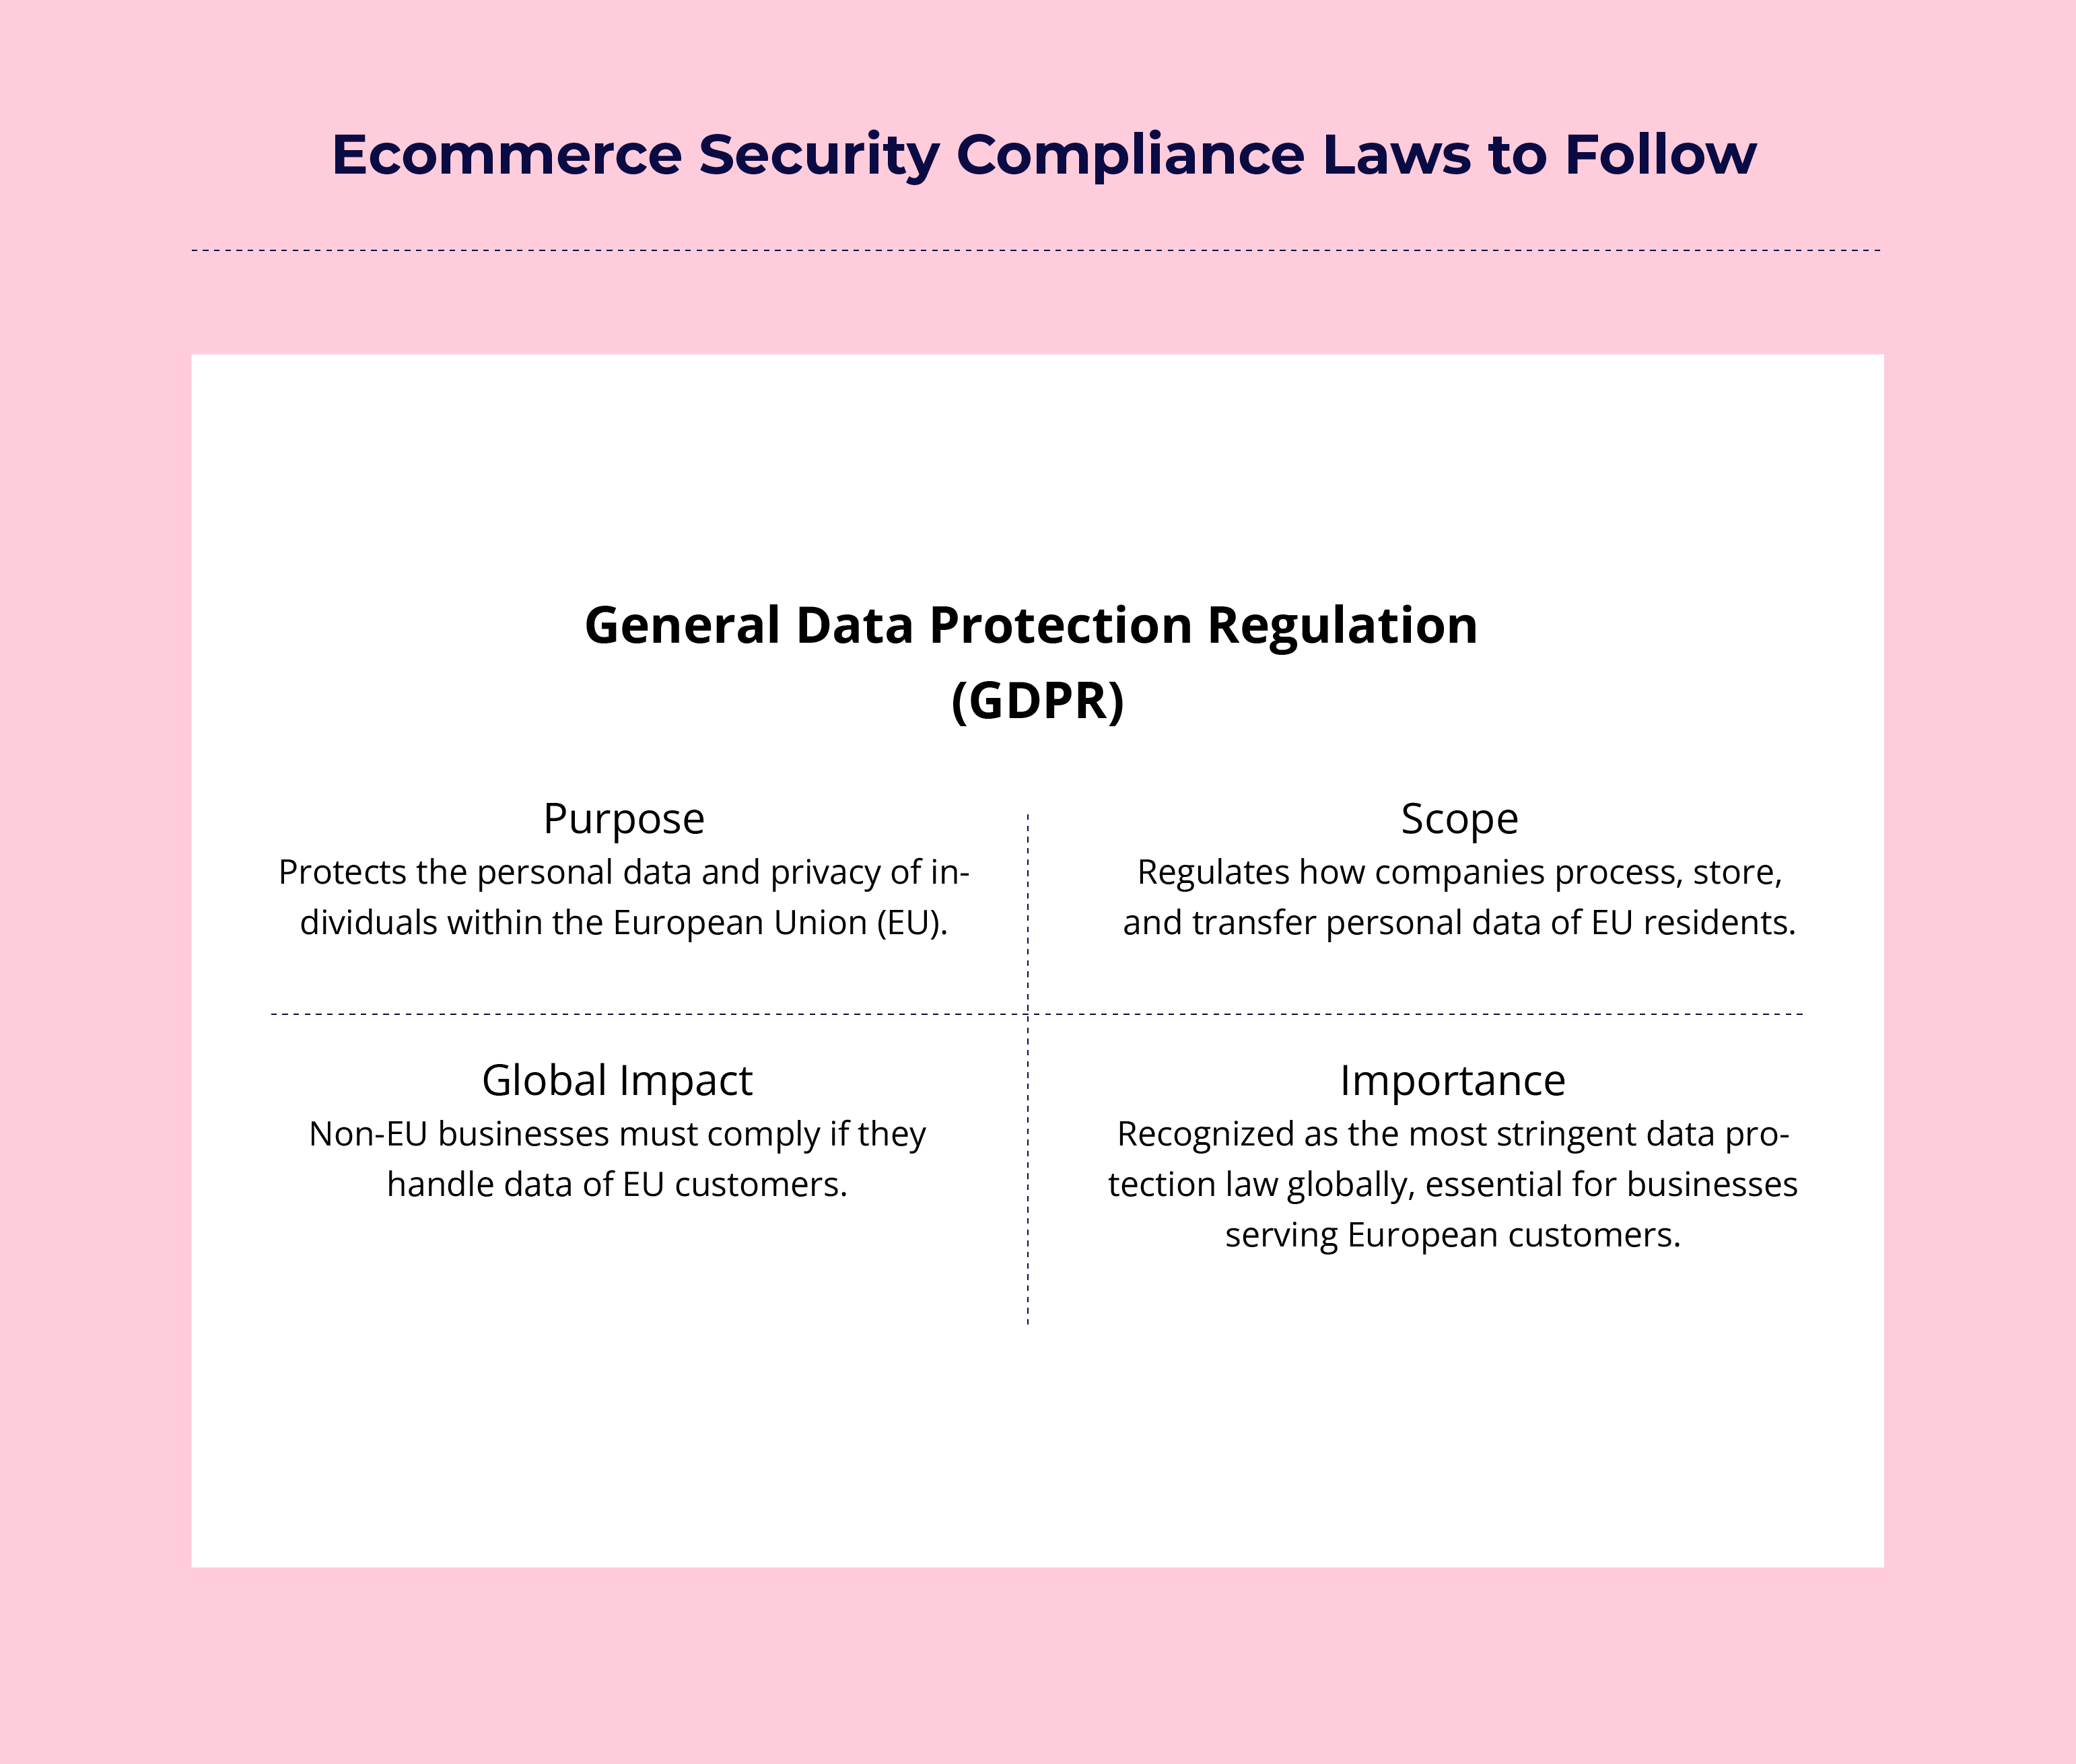
Maksuturvallisuuden jälkeen tarkastellaan GDPR:ää, joka on erityisesti tietosuojaan keskittyvä sääntelykokonaisuus.
Ensisijaisesti GDPR on Euroopan unionin asetus ja keskeinen osa EU:n tietosuoja- ja ihmisoikeuslainsäädäntöä. Sitä pidetään maailman tiukimpana yksityisyyteen ja tietoturvaan liittyvänä sääntelykehyksenä.
Asetus säätelee ensisijaisesti sitä, miten yritykset voivat käsitellä EU:ssa asuvien henkilöiden henkilötietoja tai siirtää niitä.
Vaikka yrityksesi ei sijaitsisi EU:ssa, GDPR:n noudattaminen on välttämätöntä, jos palvelet eurooppalaisia asiakkaita tai käsittelet heidän tietojaan.
Have an account? Log In
Kalifornian kuluttajien tietosuojalaki (CCPA)
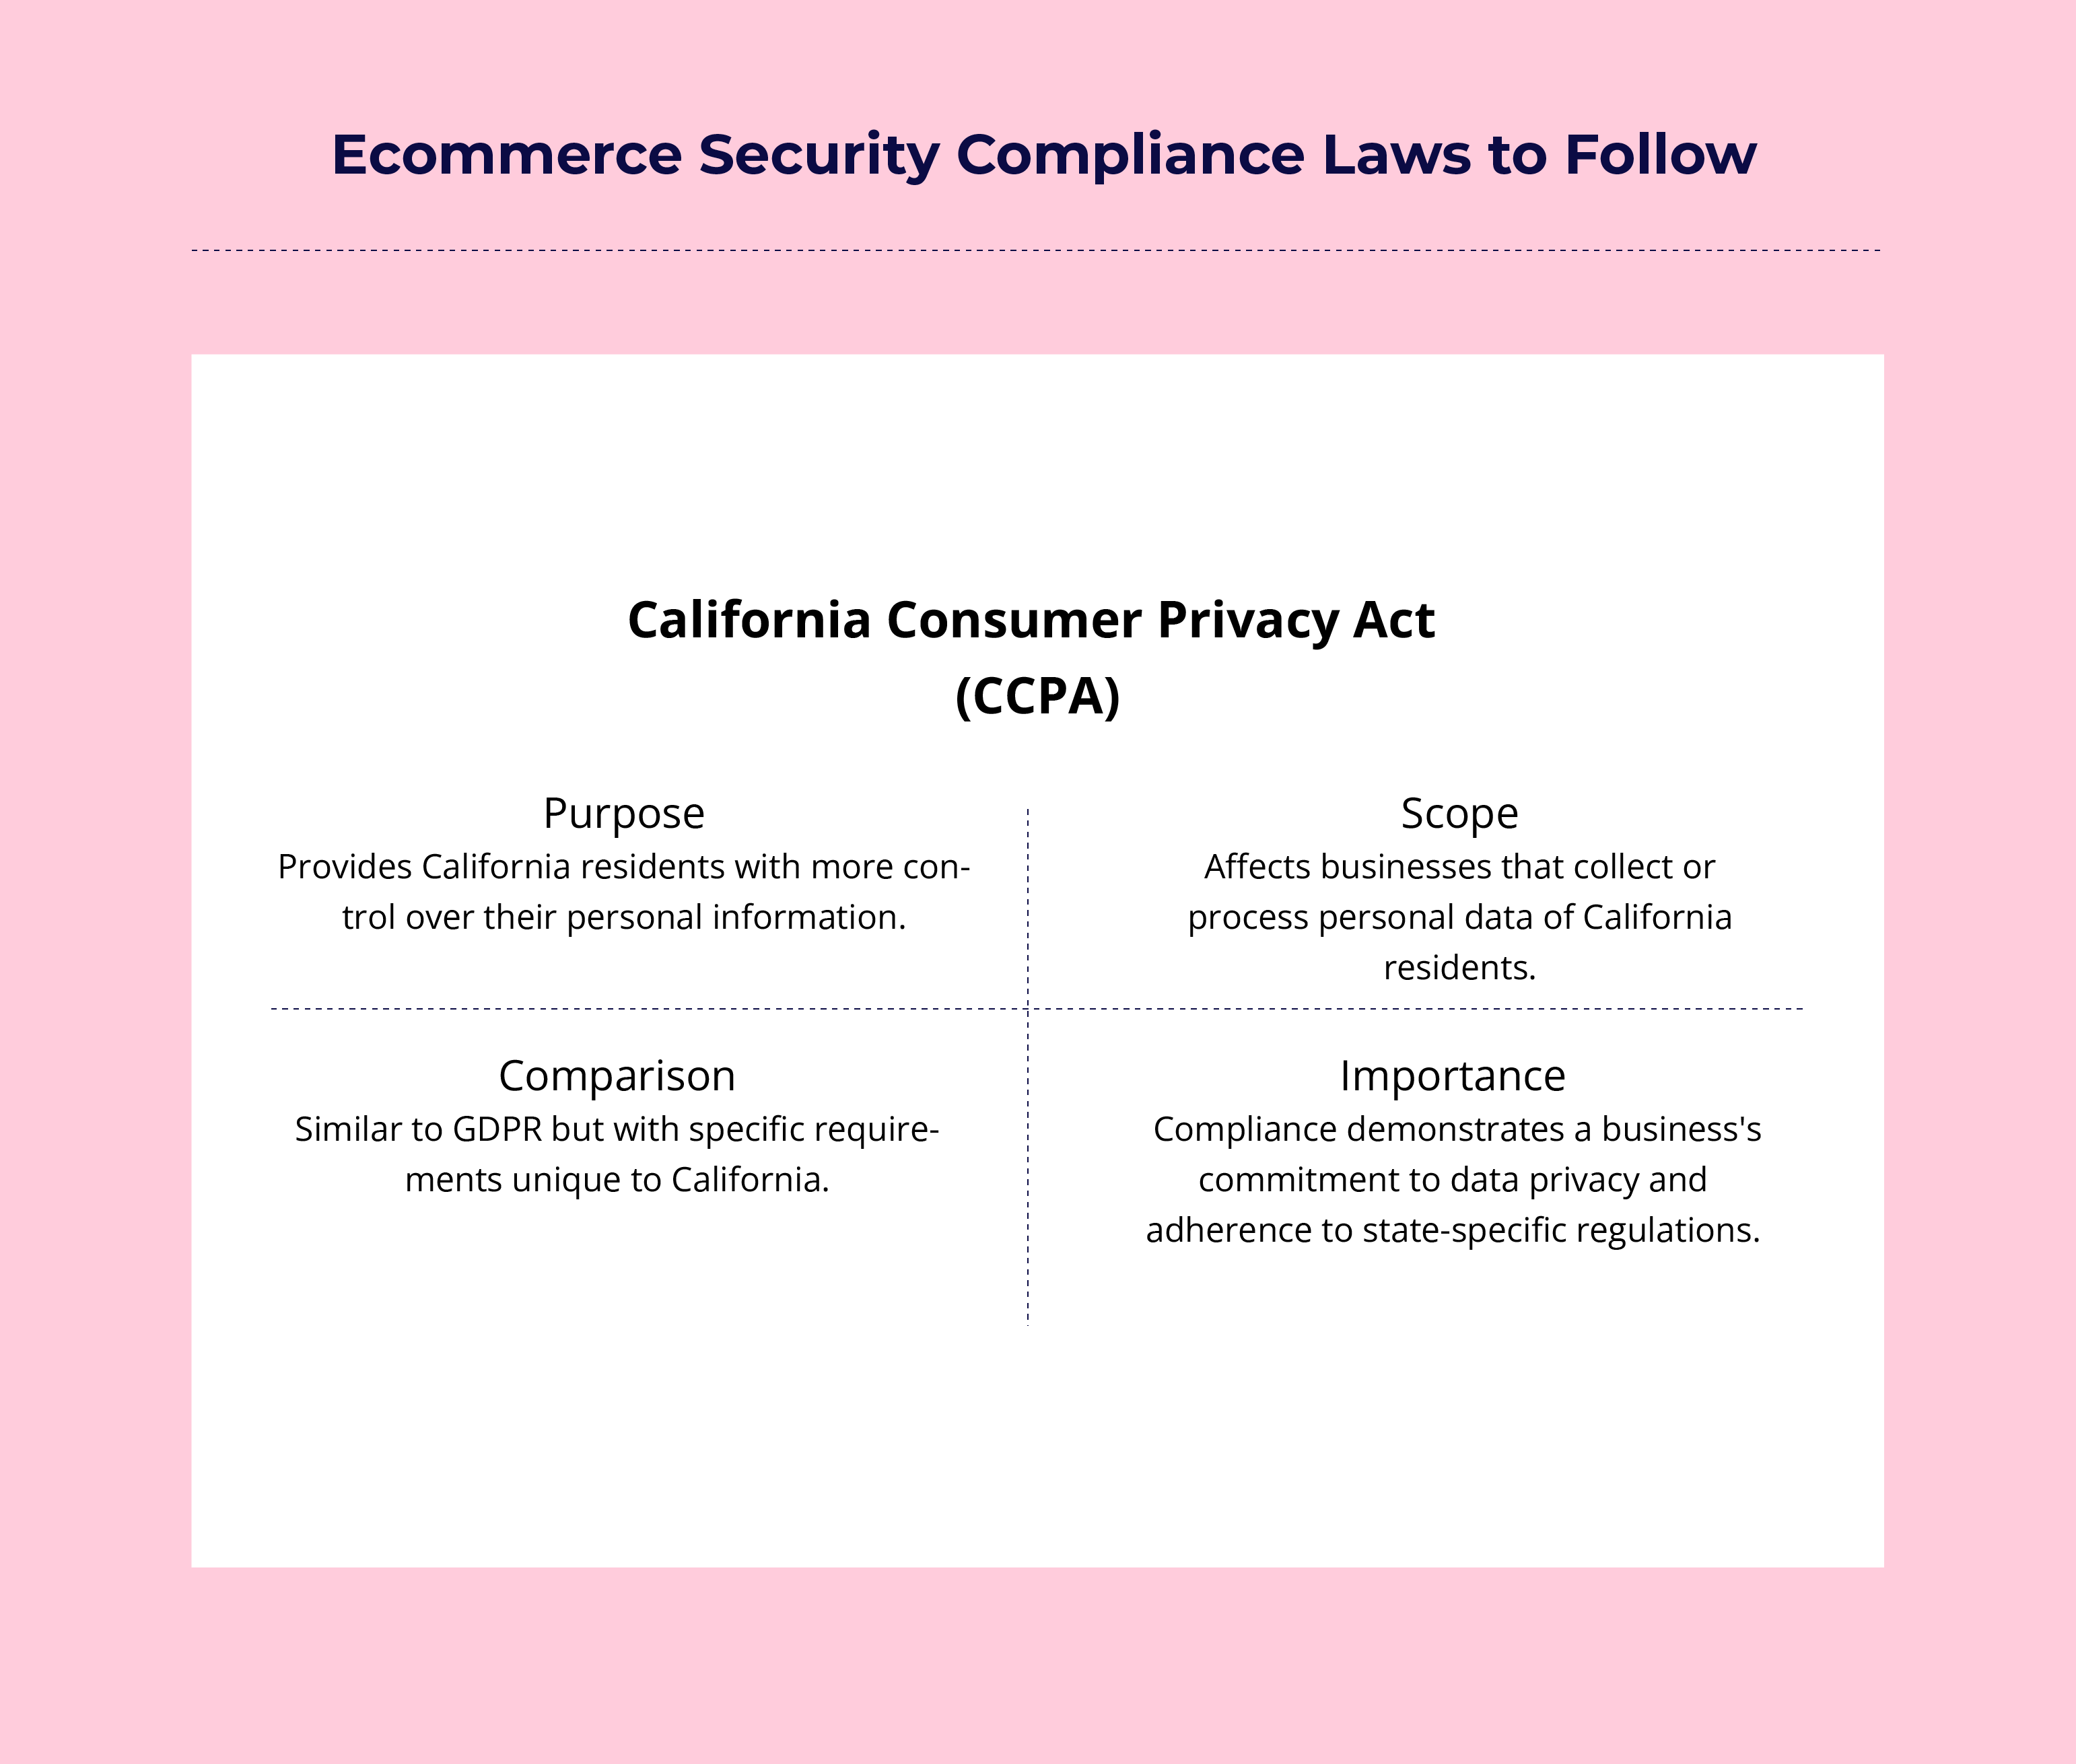
GDPR on suunniteltu eurooppalaisille asukkaille, kun taas CCPA koskee kalifornialaisten asukkaiden yksityisyyden suojaa.
Vaikka CCPA muistuttaa GDPR:ää, sillä on omat erityisvaatimuksensa, jotka yritysten on ymmärrettävä ja pantava täytäntöön.
CCPA antaa kuluttajille enemmän määräysvaltaa yritysten heiltä keräämiin henkilötietoihin.
Noudattamalla näitä sääntelykehyksiä verkkokauppayritykset eivät ainoastaan täytä lakisääteisiä vaatimuksia, vaan osoittavat myös sitoutumisensa asiakastietojen suojaamiseen.
16 verkkokaupan kyberturvallisuusuhkaa, joihin on syytä varautua
Nyt kun tunnet keskeiset tietoturvakäytännöt, tutustutaan verkkokauppaasi kohdistuviin tärkeimpiin kyberturvallisuusuhkiin.
Näiden riskien ymmärtäminen on ratkaisevan tärkeää tehokkaiden verkkokaupan tietoturvatoimenpiteiden toteuttamiseksi.
- Kiristyshaittaohjelmat ja haittaohjelmat: Haitallinen ohjelmisto, joka on suunniteltu vahingoittamaan järjestelmääsi tai verkkoasi. Kiristyshaittaohjelma, haittaohjelmatyyppi, voi pitää tietojasi panttivankina lunnaita vastaan.
- Hajautetut palvelunestohyökkäykset (DDoS-hyökkäykset): Tulvittavat verkkokauppasi väärennetyllä liikenteellä, jolloin se ei ole oikeiden asiakkaiden käytettävissä. Tällaisen hyökkäyksen tavoitteena on häiritä myyntiä ja horjuttaa asiakkaiden luottamusta.
- SQL-injektio: Haitallista koodia, joka lisätään verkkosivustosi tietokantakyselyyn ja jonka avulla hyökkääjät pääsevät käsiksi arkaluonteisiin tietoihin. Tämän seurauksena saatat kohdata tietovarkauksia, asiakkaiden tietojen vaarantumisen ja jopa luvattomia tapahtumia.
- Tietomurrot: Kun luvattomat toimijat pääsevät käsiksi verkkosivustosi arkaluonteisiin tietoihin suoraan tai harhaanjohtavien sähköpostien kautta, kyseessä on tietomurto. Se voi vahingoittaa mainettasi, aiheuttaa oikeudellisia seuraamuksia ja jopa taloudellisia tappioita verkkoliiketoiminnallesi.
- Kalasteluhyökkäykset: Verkkorikolliset kohdistavat usein hyökkäyksiä yrityksiin harhaanjohtavien sähköpostien avulla ja huijaavat niitä luovuttamaan henkilöstö- tai taloustietoja. Kalastelu voi vaarantaa asiakastilisi ja aiheuttaa luvattomia tapahtumia.
- Sivustojen välinen komentosarjasyöttö (XSS): XSS-hyökkäyksillä yritetään varastaa evästetietoja, istuntotunnuksia ja muita arkaluonteisia tietoja lisäämällä haitallisia komentosarjoja verkkosivuston koodiin. Onnistuneet hyökkäykset voivat heikentää verkkosivuston toimivuutta ja käyttäjätilien tietoturvaa.
- Bottiohjelmat: Vaikka bottiohjelmat voivat auttaa automatisoimaan tärkeitä liiketoimintaprosesseja, kuten verkkokauppatilausten toimitusten käsittelyä tai tuotteiden lisämyyntiä, haitalliset toimijat voivat käyttää niitä myös tietojen keräämisen, tilien haltuunoton ja DDoS-hyökkäysten automatisointiin arkaluonteisten tietojen varastamiseksi.
- Sähköinen maksutietojen kaappaus: Sähköisellä maksutietojen kaappauksella tarkoitetaan myös haitallisen koodin lisäämistä verkkosivustoille maksutietojen saamiseksi tapahtumien aikana.
- Maksupetokset: Kaikki luvattomat tapahtumat, joissa käytetään varastettuja luottokorttitietoja, tai vilpilliset takaisinveloitukset voidaan luokitella maksupetoksiksi, ja ne voivat johtaa taloudellisiin tappioihin tai kasvaneisiin kustannuksiin.
- API-hyökkäykset: API-hyökkäyksissä hyödynnetään ohjelmointirajapinnan haavoittuvuuksia tietojen saamiseksi ja muokkaamiseksi, mikä voi johtaa häiriöihin tai tietomurtoihin.
- Toimitusketjuhyökkäykset: Toimitusketjuhyökkäykset kohdistuvat kolmannen osapuolen ohjelmistoihin tai palveluntarjoajiin, jotka auttavat sinua verkkosivustollesi pääsyssä, ja niissä levitetään haittaohjelmia tai varastetaan tietoja.
- Sosiaalisen manipuloinnin hyökkäykset: Verkkorikolliset voivat usein esiintyä tavallisina ihmisinä ja manipuloida henkilöitä paljastamaan luottamuksellisia tietoja, joiden avulla pyritään pääsemään käsiksi verkkokauppajärjestelmiin ja tietoihin.
- Väliintulohyökkäykset (MITM-hyökkäykset): Väliintulohyökkäyksiä toteuttavat haitalliset toimijat, jotka sieppaavat käyttäjien ja verkkokauppasivustojen välistä viestintää varastaakseen tietoja tai lisätäkseen haitallista sisältöä.
- Tunnusten kokeiluhyökkäykset: Tunnusten kokeiluhyökkäyksillä tarkoitetaan käyttäjätunnus- ja salasanaparien syöttämistä, jotta käyttäjätilien luvaton käyttö olisi mahdollista ja tilit voitaisiin ottaa haltuun petosten tekemiseksi.
- Nollapäivähaavoittuvuudet: Hyökkääjien hyödyntämiä tuntemattomia puutteita, ennen kuin kehittäjät ehtivät korjata ne, mikä voi vaarantaa verkkosivuston toimivuuden. Nämä vaarantavat verkkosivuston toimivuuden, jos käytössäsi ei ole tehokasta verkkokaupan virheiden ratkaisuprosessia.
- DNS-kaappaus: DNS-kaappauksella tarkoitetaan DNS-tietueiden muuttamista liikenteen ohjaamiseksi verkkokaupastasi vilpilliselle verkkosivustolle, mikä voi johtaa kalasteluhyökkäyksiin tai tietovarkauksiin.
Näiden uhkien ymmärtäminen on ensimmäinen askel verkkokauppasivustosi suojauksen vahvistamisessa. Jokainen niistä aiheuttaa liiketoiminnallesi ainutlaatuisia riskejä taloudellisista tappioista mainehaittoihin.
10 parasta käytäntöä verkkokauppasivustosi suojaamiseen
Nyt kun tiedät joistakin yleisistä hyökkäyksistä, jotka voivat uhata verkkokauppasi eheyttä ja turvallisuutta, tässä on parhaita käytäntöjä, joita voit ottaa käyttöön suojataksesi verkkosivustoasi näiltä uhkilta.
1. Käytä turvallista verkkokauppa-alustaa ja webhotellipalveluntarjoajaa
Verkkokauppasi turvallisuuden perusta alkaa oikean verkkokauppa-alustan ja webhotellipalveluntarjoajan valinnasta. Tämä päätös voi ratkaista tietoturvatoimiesi onnistumisen tai epäonnistumisen, joten on erittäin tärkeää tehdä oikea valinta alusta alkaen.
Kun valitset verkkokauppa-alustaa, aseta etusijalle alustat, jotka tarjoavat edistyneitä tietoturvaominaisuuksia ja vahvaa tukea.
Etsi alustoja, jotka ovat maksukorttialan (PCI) vaatimusten mukaisia – tämä varmistaa, että ne täyttävät maksukorttialan asettamat tiukat turvallisuusstandardit.
Vaatimustenmukaisuus on kuitenkin vasta alkua. Parhaat alustat menevät vielä pidemmälle ja tarjoavat:
- Säännölliset tietoturvapäivitykset ja korjaustiedostot
- Integroidut petosten tunnistustyökalut
- Turvalliset kassaprosessit
- Tietojen salaus levossa ja siirron aikana
Jos verkkokauppa-alustasi ei sisällä palvelinkapasiteettia, tarvitset palvelinratkaisun, joka tarjoaa jatkuvan valvonnan, DDoS-suojauksen, säännölliset varmuuskopiot ja palomuurit.
Joillakin parhaista verkkokauppa-alustoista on käytössään erittäin tehokkaat turvatoimet. Tutustu suosikkiverkkokauppa-alustoihimme, jotka sopivat kaikenlaisille brändeille:
Näiden alustojen avulla voit rakentaa tehokkaan verkkosivuston ja suojata sen yhtä tehokkailla turvamekanismeilla.
2. Käytä aina HTTPS-yhteyttä ja hanki SSL-sertifikaatti
Yksi ensimmäisistä asioista, jotka sinun kannattaa tehdä, kun luot verkkokauppaasi varten verkkosivuston, on hankkia sille SSL-sertifikaatti.
Se on nimittäin tosiasiallinen standardi verkkosivustollasi tapahtuvien maksutapahtumien suojaamiseen.
SSL-sertifikaatilla (suojattujen yhteyksien kerros) on kaksi keskeistä tehtävää:
- Se todentaa verkkosivustosi henkilöllisyyden vierailijoille.
- Se salaa palvelimesi ja asiakkaidesi selainten välillä siirrettävät tiedot.
Kun SSL-sertifikaattisi on aktiivinen, vierailijat näkevät selaimensa osoiterivillä tutun lukkokuvakkeen ja tekstin ”HTTPS”. Tämä visuaalinen merkki on enemmän kuin pelkkä symboli – se on luottamussignaali, joka kertoo asiakkaillesi heidän tietojensa olevan suojattuja.
Hyödyt eivät kuitenkaan rajoitu pelkästään turvallisuuteen. Google on käyttänyt HTTPS-yhteyttä sijoitustekijänä vuodesta 2014 lähtien.
Tämä tarkoittaa, että SSL-sertifikaatti voi itse asiassa auttaa parantamaan sijoituksiasi hakukoneissa ja antaa sinulle etulyöntiaseman kilpailijoihin nähden, jotka eivät ole siirtyneet käyttämään sitä.
3. Ota käyttöön monikerroksiset turvatoimet
Verkkokauppasivuston turvallisuuden kannalta vanha sanonta ”älä laita kaikkia munia samaan koriin” ei voisi olla osuvampi.
Verkkokaupassa, jossa kyberrikollisilla on useita tapoja tunkeutua verkkosivuston koodiin tai varastaa tietoja, yhden turvakerroksen käyttöönotto riittää hädin tuskin.
Jos hyökkääjä onnistuu ohittamaan yhden kerroksen – esimerkiksi palomuurin – hän kohtaa välittömästi seuraavan. Tämä lähestymistapa, joka tunnetaan syväpuolustuksena, vaikeuttaa merkittävästi kyberrikollisten pääsyä järjestelmiisi.
Sinun kannattaa ottaa käyttöön useita mekanismeja, jotka yhdessä suojaavat verkkosivustoasi täydellisesti haitallisilta kolmansilta osapuolilta ja hyökkäyksiltä.
Aloita perustason turvakerroksista ja ota sen jälkeen käyttöön kehittyneempiä toimenpiteitä:
- Palomuurit: Ne toimivat ensimmäisenä puolustuslinjana ja suodattavat saapuvan ja lähtevän liikenteen ennalta määritettyjen turvallisuussääntöjen perusteella.
- Tunkeutumisen havaitsemisjärjestelmät (IDS): Ne valvovat verkkoasi epäilyttävän toiminnan varalta ja ilmoittavat mahdollisista uhkista.
- Säännölliset ohjelmistopäivitykset: Pidä kaikki järjestelmäsi, kuten verkkokauppa-alusta, lisäosat ja palvelinohjelmistot, ajan tasalla tunnettujen haavoittuvuuksien korjaamiseksi.
- Verkkosovellusten palomuurit (WAF): Ne suojaavat erityisesti verkkosovelluksiasi erilaisilta hyökkäyksiltä, kuten SQL-injektioilta ja sivustojen väliseltä komentosarjahyökkäykseltä.
- Sisällönjakeluverkot (CDN): Sen lisäksi, että CDN:t parantavat sivustosi suorituskykyä, ne voivat myös auttaa lieventämään DDoS-hyökkäyksiä.
- Tietoturvatietojen ja tapahtumien hallinta (SIEM): Nämä järjestelmät kokoavat ja analysoivat lokitietoja koko verkostasi havaitakseen tietoturvauhat ja reagoidakseen niihin reaaliaikaisesti.
Muista, että kyberrikolliset kehittävät jatkuvasti taktiikoitaan, joten myös puolustustesi on kehityttävä. Tarkista ja päivitä tietoturvatoimesi säännöllisesti varmistaaksesi, että ne ovat edelleen tehokkaita uusimpia uhkia vastaan.
Harkitse myös erikoistuneita työkaluja.
Esimerkiksi Memcyco-työkalu voi auttaa estämään brändin jäljittelyn kaltaisia ongelmia. Siinä haitalliset toimijat kloonaavat brändin verkkosivuston huijatakseen sen asiakkaita.
Se suojaa asiakkaitasi petoksen uhriksi joutumiselta ilmoittamalla heille reaaliajassa, jos he siirtyvät sivustosi jäljitelmäversioon.
4. Hanki virustorjunta- ja haittaohjelmien torjuntaohjelmisto
Yksi perustavanlaatuisimmista asioista, joita voit tehdä verkkokauppasi tietoturvan parantamiseksi, on hankkia lisensoitu virustorjunta- ja haittaohjelmien torjuntaohjelmisto ja ottaa se käyttöön verkkosivustollasi.
Ne eivät kuitenkaan ole läheskään alkeellisia.
Nykyaikaiset virustorjunta- ja haittaohjelmien torjuntaratkaisut tekevät paljon muutakin kuin etsivät tunnettuja uhkia. Ne käyttävät edistyneitä tekniikoita, kuten:
- Heuristinen analyysi: Aiemmin tuntemattomien uhkien havaitseminen käyttäytymismallien perusteella.
- Reaaliaikainen tarkistus: Järjestelmän jatkuva valvonta mahdollisten uhkien varalta.
- Hiekkalaatikkotekniikka: Epäilyttävien tiedostojen suorittaminen eristetyssä ympäristössä niiden käyttäytymisen analysoimiseksi.
On kuitenkin hyvä muistaa, että virustorjuntaohjelmistosi on vain niin hyvä kuin sen viimeisin päivitys. Varmista, että automaattiset päivitykset ovat käytössä ja toimivat oikein.
Harkitse tämän suojauksen laajentamista kaikkiin laitteisiin, jotka muodostavat yhteyden verkkokauppa-alustaasi. Näihin kuuluvat palvelinten lisäksi myös työntekijöiden tietokoneet ja mobiililaitteet, joita käytetään kauppasi hallintajärjestelmään pääsemiseen.
5. Älä unohda monivaiheista tunnistautumista (MFA)
Kuten aiemmin todettiin, käyttäjätunnusten varastaminen tai vaarantuminen on yksi yleisimmistä verkkosivustojen tietoturvaloukkausten muodoista. Vahvat salasanat eivät enää yksin riitä.
Vahvinkin salasana voidaan vaarantaa, ja kun näin tapahtuu, monivaiheisesta tunnistautumisesta (MFA) tulee viimeinen puolustuslinjasi.
MFA:ta kutsutaan myös kaksivaiheiseksi tunnistautumiseksi. Se lisää tietoturvan tasoja edellyttämällä vähintään kahta todistetta (eli tekijää) henkilöllisyyden varmistamiseksi. Nämä tekijät jakautuvat yleensä kolmeen luokkaan:
- Jotain, minkä tiedät (kuten salasana tai PIN-koodi)
- Jotain, mitä sinulla on (kuten älypuhelin tai tietoturvatunniste)
- Jotain, mitä olet (kuten sormenjälki tai kasvojentunnistus)
MFA:n etu on siinä, että vaikka hakkeri onnistuisi varastamaan yhden tekijän, esimerkiksi salasanan, hän ei silti pääse tilille ilman muita tekijöitä. Se on kuin ovessasi olisi useita lukkoja – jokainen niistä lisää tietoturvaa.
Verkkokauppasivustoilla kannattaa ottaa MFA käyttöön asiakastileissä, ylläpitäjien ja työntekijöiden kirjautumisissa sekä kolmansien osapuolten integraatioissa.
6. Ota verkkosivustostasi säännöllisesti varmuuskopioita
Dynaamisella verkkosivustolla, kuten verkkokaupassa, kaikkien tietojen varmuuskopiointi ei ole valinnaista.
Ajattele varmuuskopioita vakuutuksena tietojen menettämistä vastaan riippumatta siitä, johtuuko menetys kyberhyökkäyksestä, laitteistovauriosta tai inhimillisestä virheestä.
Muussa tapauksessa kuvittele verkkosivustoosi kohdistuva haitallinen hyökkäys, joka pakottaa sinut rakentamaan verkkosivuston uudelleen alusta alkaen.
Kattavan varmuuskopiointistrategian tulisi kattaa:
- Tietokannan varmuuskopiot: Näihin kuuluvat asiakastiedot, tilaushistoria ja tuotetiedot.
- Tiedostojen varmuuskopiot: Verkkosivustosi tiedostot, kuten kuvat, teemat ja mukautettu koodi.
- Asetusten varmuuskopiot: Palvelimen ja sovelluksen asetukset, joiden luominen uudelleen veisi paljon aikaa.
Muista, että jotta varmuuskopio voidaan katsoa onnistuneeksi, sinun on varmistettava, että kaikki tiedot tallennetaan turvallisesti.
Monet hosting-palveluntarjoajat tarjoavat varmuuskopiointipalveluja, mutta älä luota pelkästään niihin. Ota tietosi hallintaasi toteuttamalla oma varmuuskopiointiratkaisusi palveluntarjoajasi tarjoaman ratkaisun lisäksi.
Vaikka kaikkien tietojen varmuuskopiointi manuaalisesti voi olla työlästä, voit käyttää työkalua automatisoimaan prosessin puolestasi.
7. Käytä turvallisia maksuvälityspalveluja
Maksuvälityspalvelut ovat nykyään kätevämpiä ja toimivampia kuin koskaan aiemmin, minkä vuoksi ne ovat olennainen osa käyttäjien verkkomaksamista.
Maksuvälityspalvelu toimii asiakkaasi selaimen ja maksunkäsittelijän välittäjänä ja salaa arkaluonteiset tiedot varmistaakseen niiden turvallisen siirron.
Ota maksuvälityspalvelua valitessasi huomioon nämä keskeiset tekijät:
- PCI DSS -vaatimustenmukaisuus: Tästä ei voida tinkiä. Varmista, että valitsemasi maksuvälityspalvelu noudattaa täysin maksukorttialan tietoturvastandardeja.
- Tokenisointi: Tämä teknologia korvaa arkaluonteiset korttitiedot yksilöllisillä tunnistesymboleilla ja ylläpitää turvallisuutta tinkimättä tarvittavista tiedoista.
- Petosten havaitsemistyökalut: Etsi maksuvälityspalveluja, jotka tarjoavat edistyneen petosten seulonnan, mukaan lukien osoitteenvarmistuspalvelun (AVS) ja kortin varmennusarvon (CVV) tarkistukset.
- Monivaluuttatuki: Jos myyt kansainvälisesti, tämä on ratkaisevan tärkeää saumattoman käyttökokemuksen tarjoamiseksi maailmanlaajuisille asiakkaille.
- Optimointi mobiililaitteille: Mobiilikaupankäynnin yleistyessä varmista, että maksuvälityspalvelusi tarjoaa sujuvan käyttökokemuksen kaikilla laitteilla.
Näiden turvatoimien avulla pystyt estämään petoksia paljon helpommin.
Muista, että halvin vaihtoehto ei aina ole paras. Vaikka maksut ovat tärkeitä, aseta turvallisuus ja luotettavuus etusijalle. Tietomurto voi tulla pitkällä aikavälillä paljon kalliimmaksi sekä taloudellisesti että asiakkaiden luottamuksen kannalta.
Tutustu parhaisiin maksuvälityspalveluvalintoihimme, kun rakennat murtumatonta turvatoimien linnoitustasi:
Lopuksi pidä maksuvälityspalvelusi ajan tasalla. Tarkista säännöllisesti, onko palveluntarjoajasi julkaissut tietoturvakorjauksia tai päivityksiä, ja asenna ne.
8. Kouluta työntekijäsi ja rajoita käyttöoikeuksia
Vaikka vahvat tekniset toimenpiteet ovat ratkaisevan tärkeitä, turvallisuuden inhimillistä tekijää ei voida sivuuttaa. Työntekijöiden koulutus ja käyttöoikeuksien hallinta ovat kattavan turvallisuusstrategian keskeisiä osia.
Tiimisi voi olla suurin voimavarasi tai heikoin lenkkisi.
Aloita kaikkien työntekijöiden kattavalla turvallisuuskoulutuksella. Sen tulisi kattaa seuraavat asiat:
- Turvallisuuden perusperiaatteet: Salasanojen turvallinen käyttö, tietojenkalasteluyritysten tunnistaminen ja turvalliset selaustavat.
- Verkkokauppaan kohdistuvat erityiset uhat: Verkkokaupan yleiset hyökkäysvektorit, kuten tietojen kaapiminen ja korttipetokset tilanteissa, joissa korttia ei esitetä.
- Yrityksesi turvallisuuskäytännöt: Menettelyt asiakkaiden tietojen käsittelyyn, epäilyttävästä toiminnasta ilmoittamiseen ja mahdollisiin tietomurtoihin reagoimiseen.
- Vaatimustenmukaisuusvaatimukset: Asiaankuuluvat standardit, kuten PCI DSS ja GDPR, sekä niiden soveltaminen päivittäiseen toimintaan.
Uhkamaisema kehittyy jatkuvasti, joten tee turvallisuuskoulutuksesta jatkuva prosessi. Säännölliset kertauskurssit ja uusista uhista tiedottaminen voivat pitää turvallisuuden kaikkien mielessä.
Haluat myös rajoittaa käyttöoikeudet vain siihen, mitä työntekijät tarvitsevat työtehtäviensä tehokkaaseen hoitamiseen. Tätä voidaan sujuvoittaa roolipohjaisella käyttöoikeuksien hallinnalla, jossa käyttöoikeuksia hallitaan työtehtävien perusteella yksinkertaisempaa hallintaa varten.
More Articles
9. Säännölliset tietoturvatarkastukset ja haavoittuvuuksien arvioinnit
Verkkosivustosi turvallisuuden varmistamiseksi toteuttamillasi toimenpiteillä ei ole suurtakaan merkitystä, jos et tarkista sen toimintaa säännöllisesti tarkastusten avulla.
Suorita säännöllisiä ja perusteellisia tietoturvatarkastuksia verkkosivustosi kaikkien osa-alueiden tarkistamiseksi ja poista haavoittuvuudet ennen kuin pahantahtoinen taho ehtii hyödyntää niitä.
Ajattele näitä tarkastuksia verkkokauppasi terveystarkastuksina.
Aivan kuten et jättäisi vuotuista terveystarkastustasi väliin, sinun ei pitäisi laiminlyödä verkkosivustosi tietoturvatarkastuksia. Tässä ovat tärkeimmät huomioitavat asiat:
- Kattavat tarkistukset: Käytä automatisoituja työkaluja koko verkkosivustosi tarkistamiseen tunnettujen haavoittuvuuksien varalta.
- Manuaalinen tunkeutumistestaus: Automatisoidut tarkistukset ovat hyödyllisiä, mutta ne eivät havaitse kaikkea. Pyydä tietoturva-ammattilaisia suorittamaan manuaalisia testejä ja yrittämään murtautua järjestelmiisi samalla tavalla kuin todellinen hyökkääjä tekisi.
- Koodin tarkistukset: Jos sivustollasi on mukautettua koodia, tarkistuta se säännöllisesti tietoturvaongelmien varalta. Tämä on erityisen tärkeää suurten päivitysten tai muutosten jälkeen.
- Kolmansien osapuolten arvioinnit: Älä unohda integraatioitasi ja lisäosiasi. Varmista, että ne ovat peräisin luotettavista lähteistä ja että ne päivitetään säännöllisesti.
- Sosiaalisen manipuloinnin testit: Testaa työntekijöidesi tietoturvatietoisuutta simuloitujen tietojenkalasteluyritysten tai muiden sosiaalisen manipuloinnin tekniikoiden avulla.
Aseta haavoittuvuudet tärkeysjärjestykseen ja korjaa ne tarkastuksen tulosten perusteella. Yleisiä korjaustoimenpiteitä voivat olla esimerkiksi:
- Skriptien ja ohjelmistojen päivittäminen uusimpiin versioihin
- Salasanojen ja käyttöoikeuksien hallinnan vahvistaminen
- Ylimääräisten tietoturvakorjausten käyttöönotto
- Tarpeettomien palvelujen tai ominaisuuksien poistaminen, jotka voivat aiheuttaa riskin
- IP-osoitteesi ja verkkotunnuksesi eheyden varmistaminen
- Säännöllinen tietojen puhdistaminen
Säännöllisyys on ratkaisevaa. Kattava vuotuinen tarkastus on hyvä lähtökohta, mutta tiheämmillä tarkistuksilla ongelmat voidaan havaita ajoissa.
10. Salaa arkaluonteiset tiedot
Asiakastiedoista maksutietoihin näiden tietojen suojaaminen ei ole vain hyvää liiketoimintatapaa – se on eettinen ja lakisääteinen vastuusi.
Tässä salaus astuu kuvaan.
Salaus varmistaa, että arkaluonteiset tietosi pysyvät saavuttamattomissa, vaikka kiristysohjelma tai haittaohjelma murtautuisi järjestelmään, ja vaikeuttaa hyökkääjien mahdollisuuksia hyödyntää tietojasi millään tavalla.
Vaikka osa tärkeistä tiedoistasi varastettaisiin, salaus pitää ne suojattuina ja hyödyntämiskelvottomina.
Kun otat salauksen käyttöön, kiinnitä huomiota seuraaviin keskeisiin alueisiin:
- Tiedot levossa: Tällä tarkoitetaan tietokantoihin tai palvelimille tallennettuja tietoja. Suojaa nämä tiedot vahvoilla salausalgoritmeilla, kuten AES:llä (edistynyt salausstandardi).
- Siirrettävät tiedot: Tällä tarkoitetaan palvelimesi ja asiakkaidesi selainten välillä liikkuvia tietoja. Varmista, että käytät kaikessa viestinnässä HTTPS:ää ja TLS 1.3:a.
- Varmuuskopiot: Älä unohda salata varmuuskopioitasi. Salaamaton varmuuskopio voi olla hyökkääjille todellinen aarreaitta.
- Sisäinen viestintä: Käytä salattuja kanavia kaikissa arkaluonteisia yritys- tai asiakastietoja koskevissa sisäisissä keskusteluissa.
Harkitse myös päästä päähän -salausta erittäin arkaluonteisille tiedoille. Tämä varmistaa, että tiedot salataan käyttäjän laitteella ennen niiden lähettämistä ja että vain tarkoitettu vastaanottaja voi purkaa salauksen.
Suojaa kauppasi varmistaaksesi myyntisi
Verkkokauppasivustolle sen tietoturva on näkymätön elinehto, jonka laiminlyönti voi romahduttaa sen toiminnan.
Verkkokaupat joutuvat usein kohtaamaan erilaisia hyökkäyksiä, kuten tietojenkalastelua, haittaohjelmia, kiristysohjelmia, XSS- ja DDoS-hyökkäyksiä, monen tilin petoksia ja paljon muuta.
Hyvä uutinen on kuitenkin se, että useimmat näistä hyökkäyksistä voidaan estää tässä oppaassa lueteltujen ennakoivien tietoturvatoimenpiteiden avulla.
Oikean verkkokauppa-alustan ja ylläpitopalveluntarjoajan valitseminen verkkokaupallesi on kuitenkin hyvä lähtökohta.
Jos haluat lisää hyödyllisiä näkemyksiä ja ajankohtaisia päivityksiä kaikesta verkkokauppaan liittyvästä, tilaa uutiskirjeemme.