Key Takeaways
Forebyggelse af mareridt 101: E-handelsbutikker står over for en alvorlig trussel fra sikkerhedsbrud, der kan føre til stjålne kundedata og driftsforstyrrelser, hvilket gør det til et universelt mareridt.
Omdømmet står på spil: Et sikkerhedsbrud kan skade et brands omdømme og kundernes tillid alvorligt og potentielt overskygge selv de mest effektive forretningsaktiviteter i lang tid.
Beskyt din butik: Det er afgørende for e-handelsbutikker at forbedre webstedets sikkerhed gennem metoder som robust kryptering og regelmæssige sikkerhedsrevisioner for at beskytte mod alvorlige sikkerhedstrusler.
Sikkerhedens satsning: Hvis et e-handelswebsted ikke sikres, kan det blive en besværlig kilde til datalæk, hvilket understreger vigtigheden af stærke sikkerhedsforanstaltninger til beskyttelse af kundernes transaktioner og data.
Et af de største mareridt for et e-handelsbrand i dag er et sikkerhedsbrud – hackere, der udnytter sårbarheder til at stjæle kundedata og finansielle oplysninger eller forstyrre dine aktiviteter.
Du frygter det, dine kunder frygter det – det er en katastrofe for alle involverede.
Hvis disse sikkerhedsproblemer på e-handelswebsteder ikke håndteres, kan de forvandle dit elegante websted med høj ydeevne til et funktionsfejlbehæftet rod, der lækker følsomme data overalt. Det lyder forfærdeligt, ikke?
Når et sikkerhedsbrud først er sket, kan skaden på dit brands omdømme og kundernes tillid være alvorlig og langvarig og overskygge selv de mest effektive aktiviteter.
Der er dog flere måder at forbedre sikkerheden på dit websted og sikre, at din online tilstedeværelse er grundigt beskyttet mod de største sikkerhedstrusler.
Fra robust kryptering til regelmæssige sikkerhedsrevisioner er værktøjerne til at beskytte din e-handelsbutik inden for rækkevidde.
Men før vi går i dybden med disse løsninger, lad os se på, hvorfor det er så afgørende for e-handelsbutikker at styrke sikkerheden på deres websted, og hvad der reelt står på spil.
Hvad står der på spil med sikkerheden på e-handelswebsteder?
Sikkerhed på e-handelswebsteder omfatter en række kritiske foranstaltninger, der er designet til at beskytte din onlinebutik mod trusler og sikre kundernes transaktioner.
Sikkerheden på dit websted er langt fra blot en teknisk overvejelse; den kan have en dramatisk indvirkning på din butiks resultater og kræver seriøs opmærksomhed.
Konsekvenserne af utilstrækkelig sikkerhed er både øjeblikkelige og vidtrækkende. Et sikkerhedsbrud kan føre til:
- Øjeblikkeligt tab af salg og omsætning
- Driftsnedetid, der lammer din virksomhed
- Kompromitterede kundedata, der svækker tilliden
- Alvorlig skade på dit brands omdømme
- Potentielle juridiske konsekvenser og økonomiske sanktioner
Disse store risici understreger vigtigheden af proaktive sikkerhedsforanstaltninger. Som minimum bør virksomheder implementere:
- Robuste firewalls til beskyttelse mod indtrængen
- Effektive godkendelsesfunktioner til at bekræfte brugernes identitet
- Sikkerheds-logovervågning til at spore og kategorisere potentielle sårbarheder
Logovervågning fungerer især som et tidligt varslingssystem, der giver dig mulighed for at identificere og håndtere mulige trusler, før de udvikler sig til omfattende kriser.
Lovgivning om overholdelse af sikkerhedskrav for e-handelswebsteder
Det er afgørende at forstå og implementere robuste sikkerhedsforanstaltninger, men det er lige så vigtigt at være bekendt med de love og politikker, der kræver, at disse praksisser følges.
Lad os se nærmere på tre centrale regelsæt, som du absolut bør kende:
Betalingskortbranchens datasikkerhedsstandard (PCI DSS)
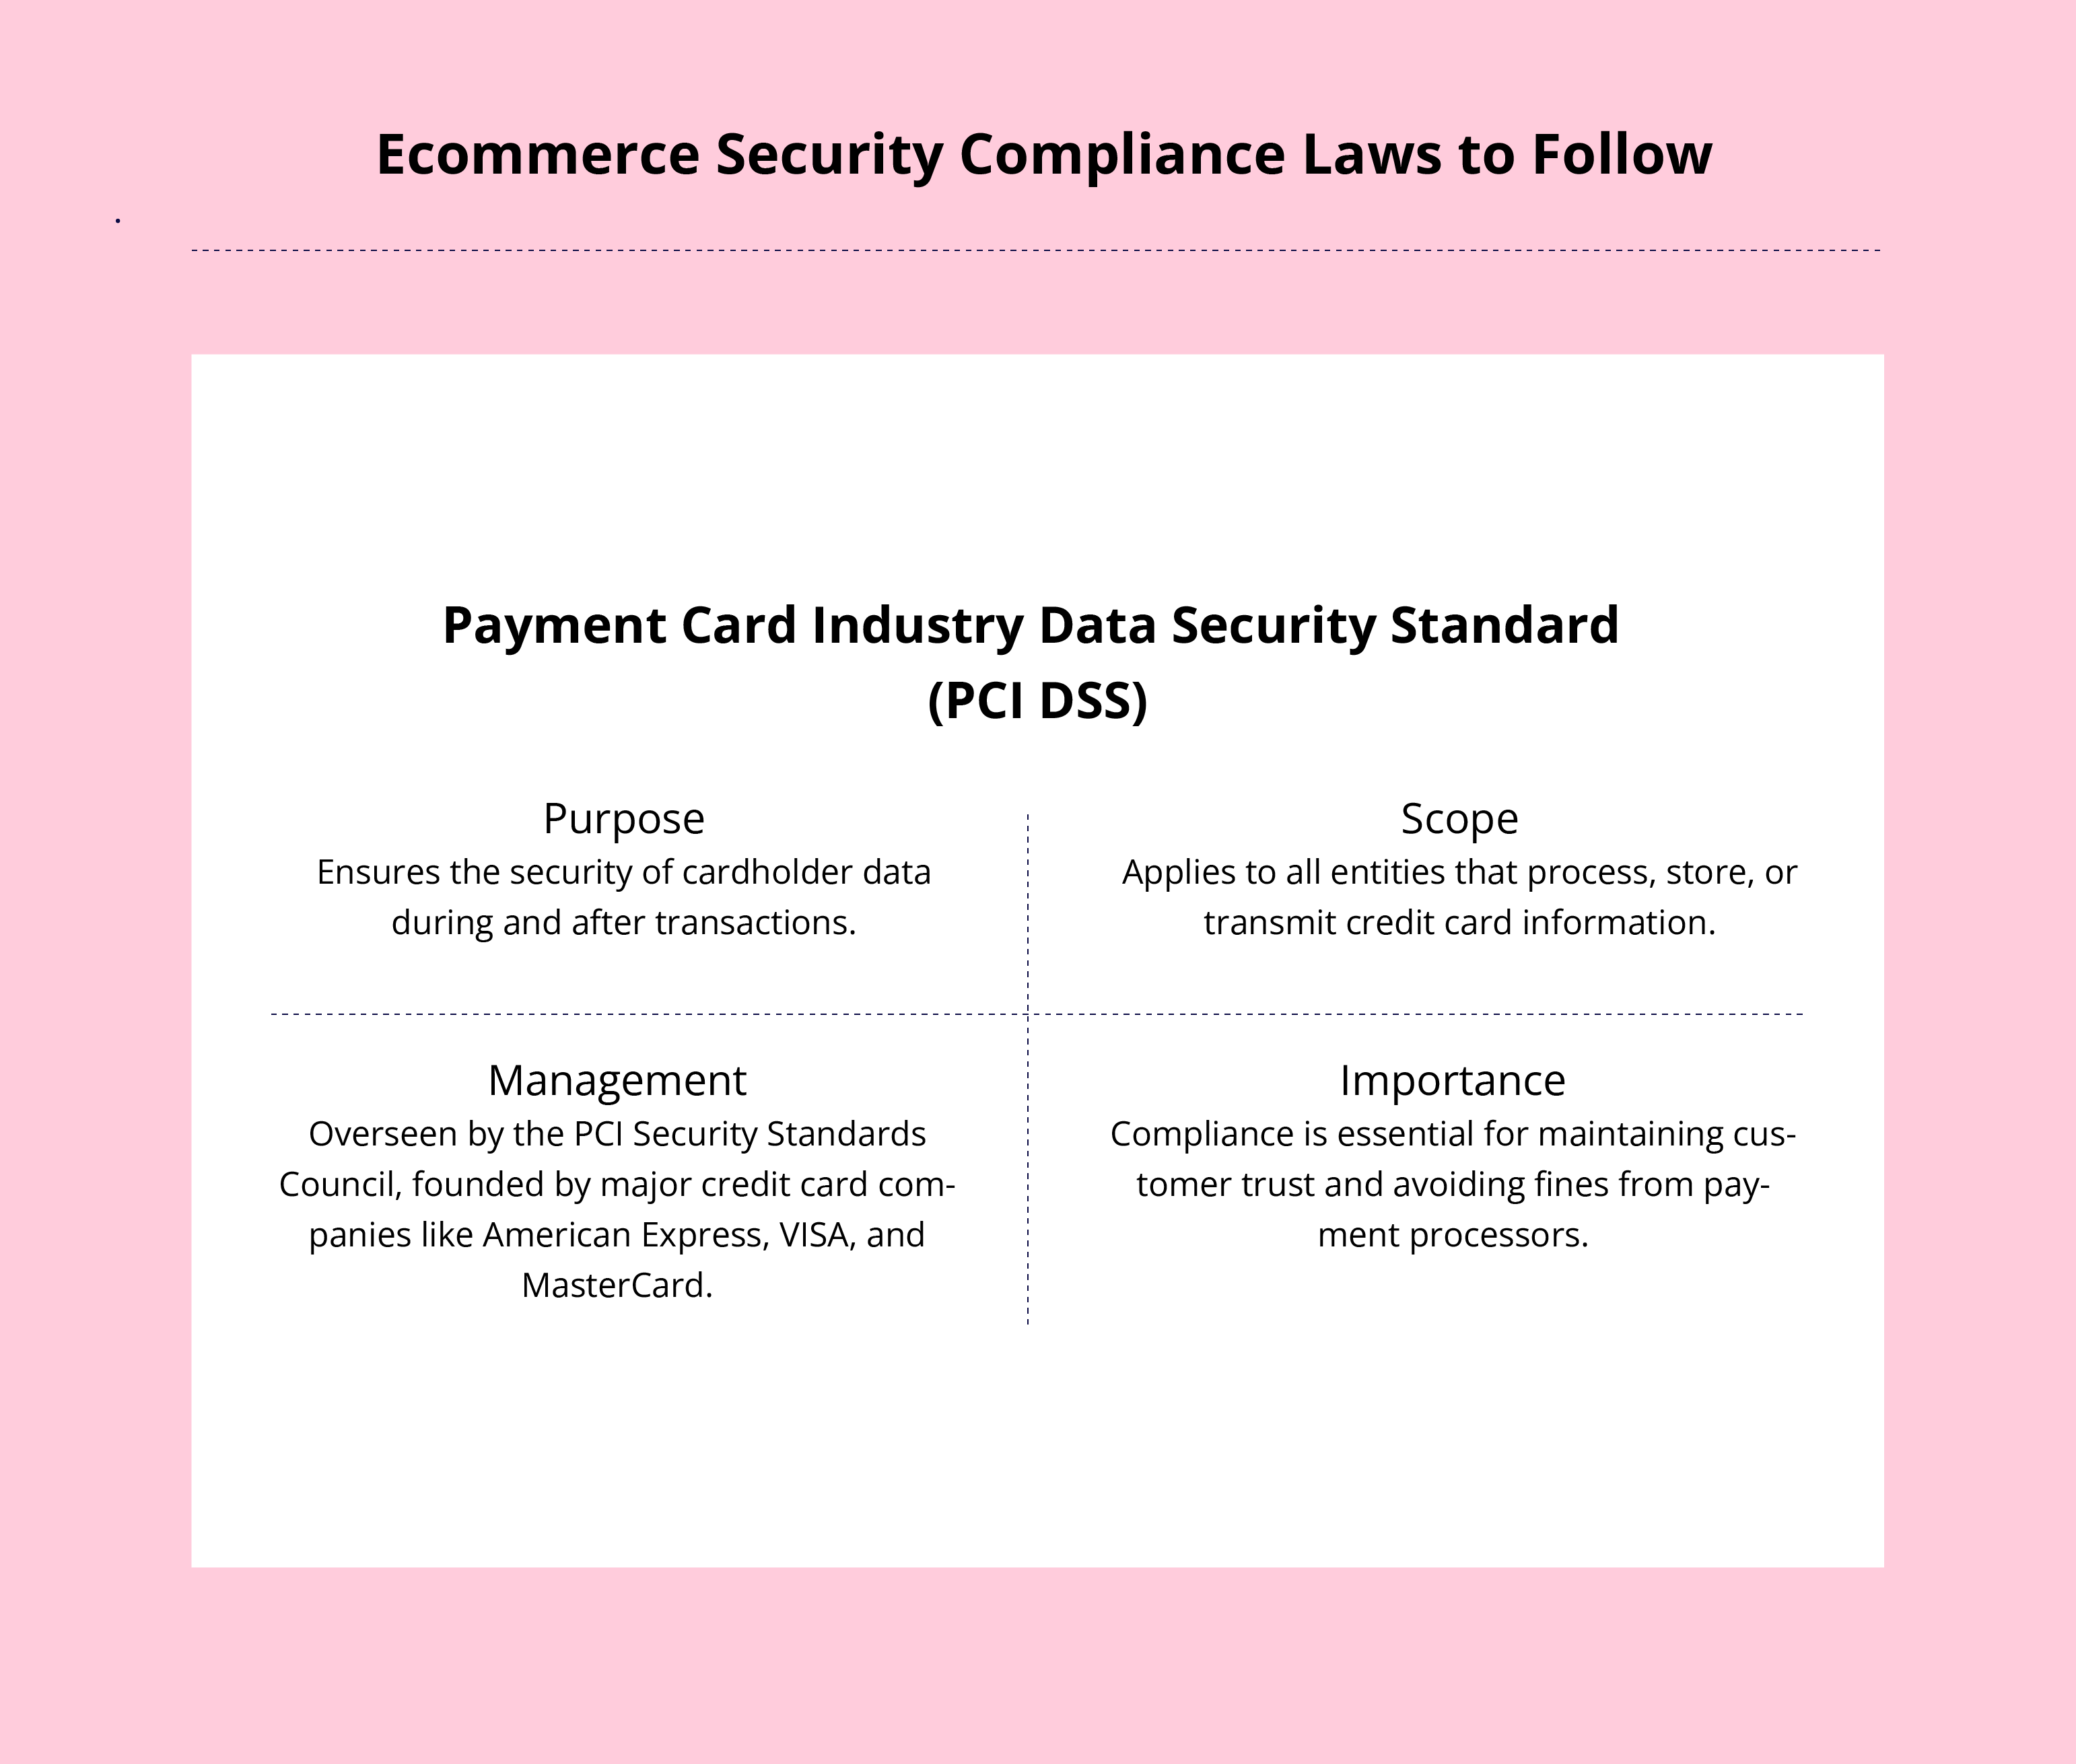
Overholdelse af PCI DSS hjælper virksomheder med at sikre, at de eliminerer betalingsrelaterede sårbarheder og beskytter data, der er knyttet til kortholdere, som foretager onlinebetalinger.
Denne standard gælder for alle virksomheder, der behandler, opbevarer eller håndterer kortholderdata.
Sikkerhedsstandarderne administreres af PCI Security Standards Council og håndhæves af rådets stiftende medlemmer, såsom American Express, VISA og MasterCard, blandt andre.
Overholdelse af PCI DSS er afgørende for at bevare kundernes tillid og undgå potentielle sanktioner fra betalingsformidlere.
Den generelle forordning om databeskyttelse (GDPR)
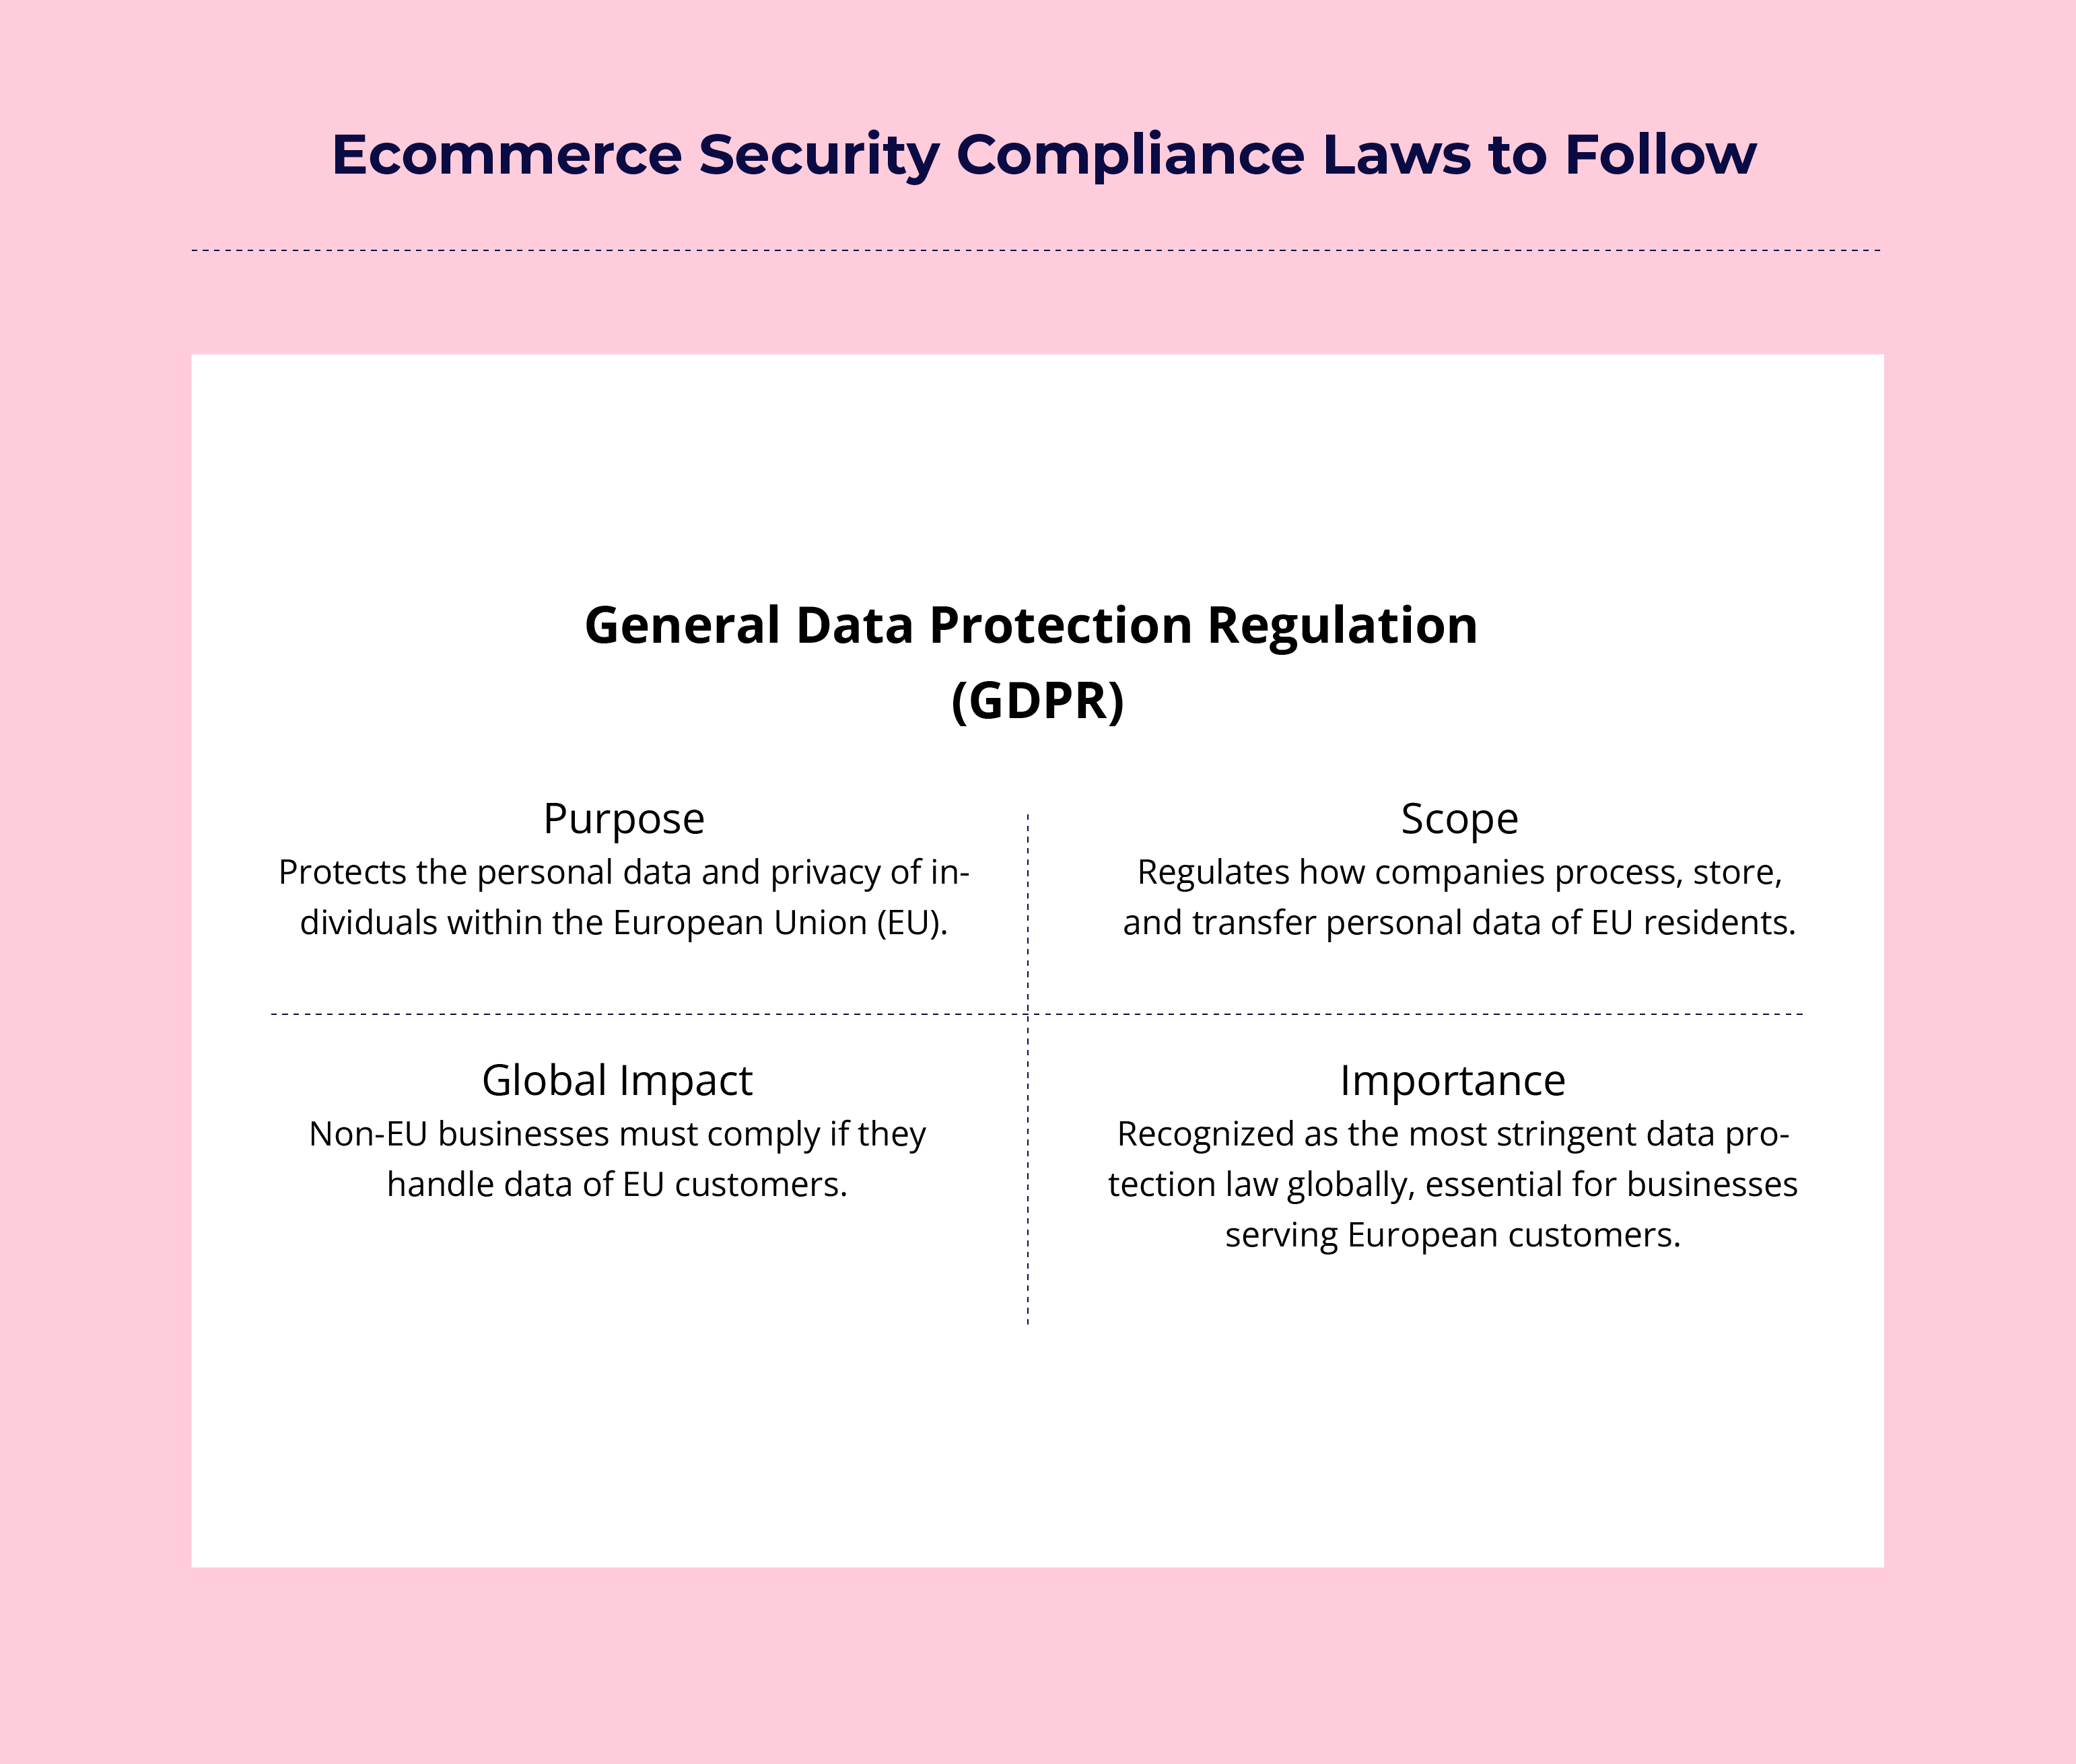
Efter betalingssikkerhed skal vi se på GDPR, som er et regelsæt, der specifikt fokuserer på informationsbeskyttelse.
Først og fremmest er GDPR en EU-forordning og en afgørende del af EU's lovgivning om privatliv og menneskerettigheder. Den anses for at være det strengeste lovgivningsmæssige regelsæt i verden vedrørende privatliv og sikkerhed.
Forordningen regulerer primært, hvordan virksomheder må behandle eller overføre personoplysninger om personer i EU.
Selv hvis din virksomhed ikke er baseret i EU, er overholdelse af GDPR afgørende, hvis du betjener europæiske kunder eller behandler deres data.
Have an account? Log In
Californiens lov om forbrugerbeskyttelse (CCPA)
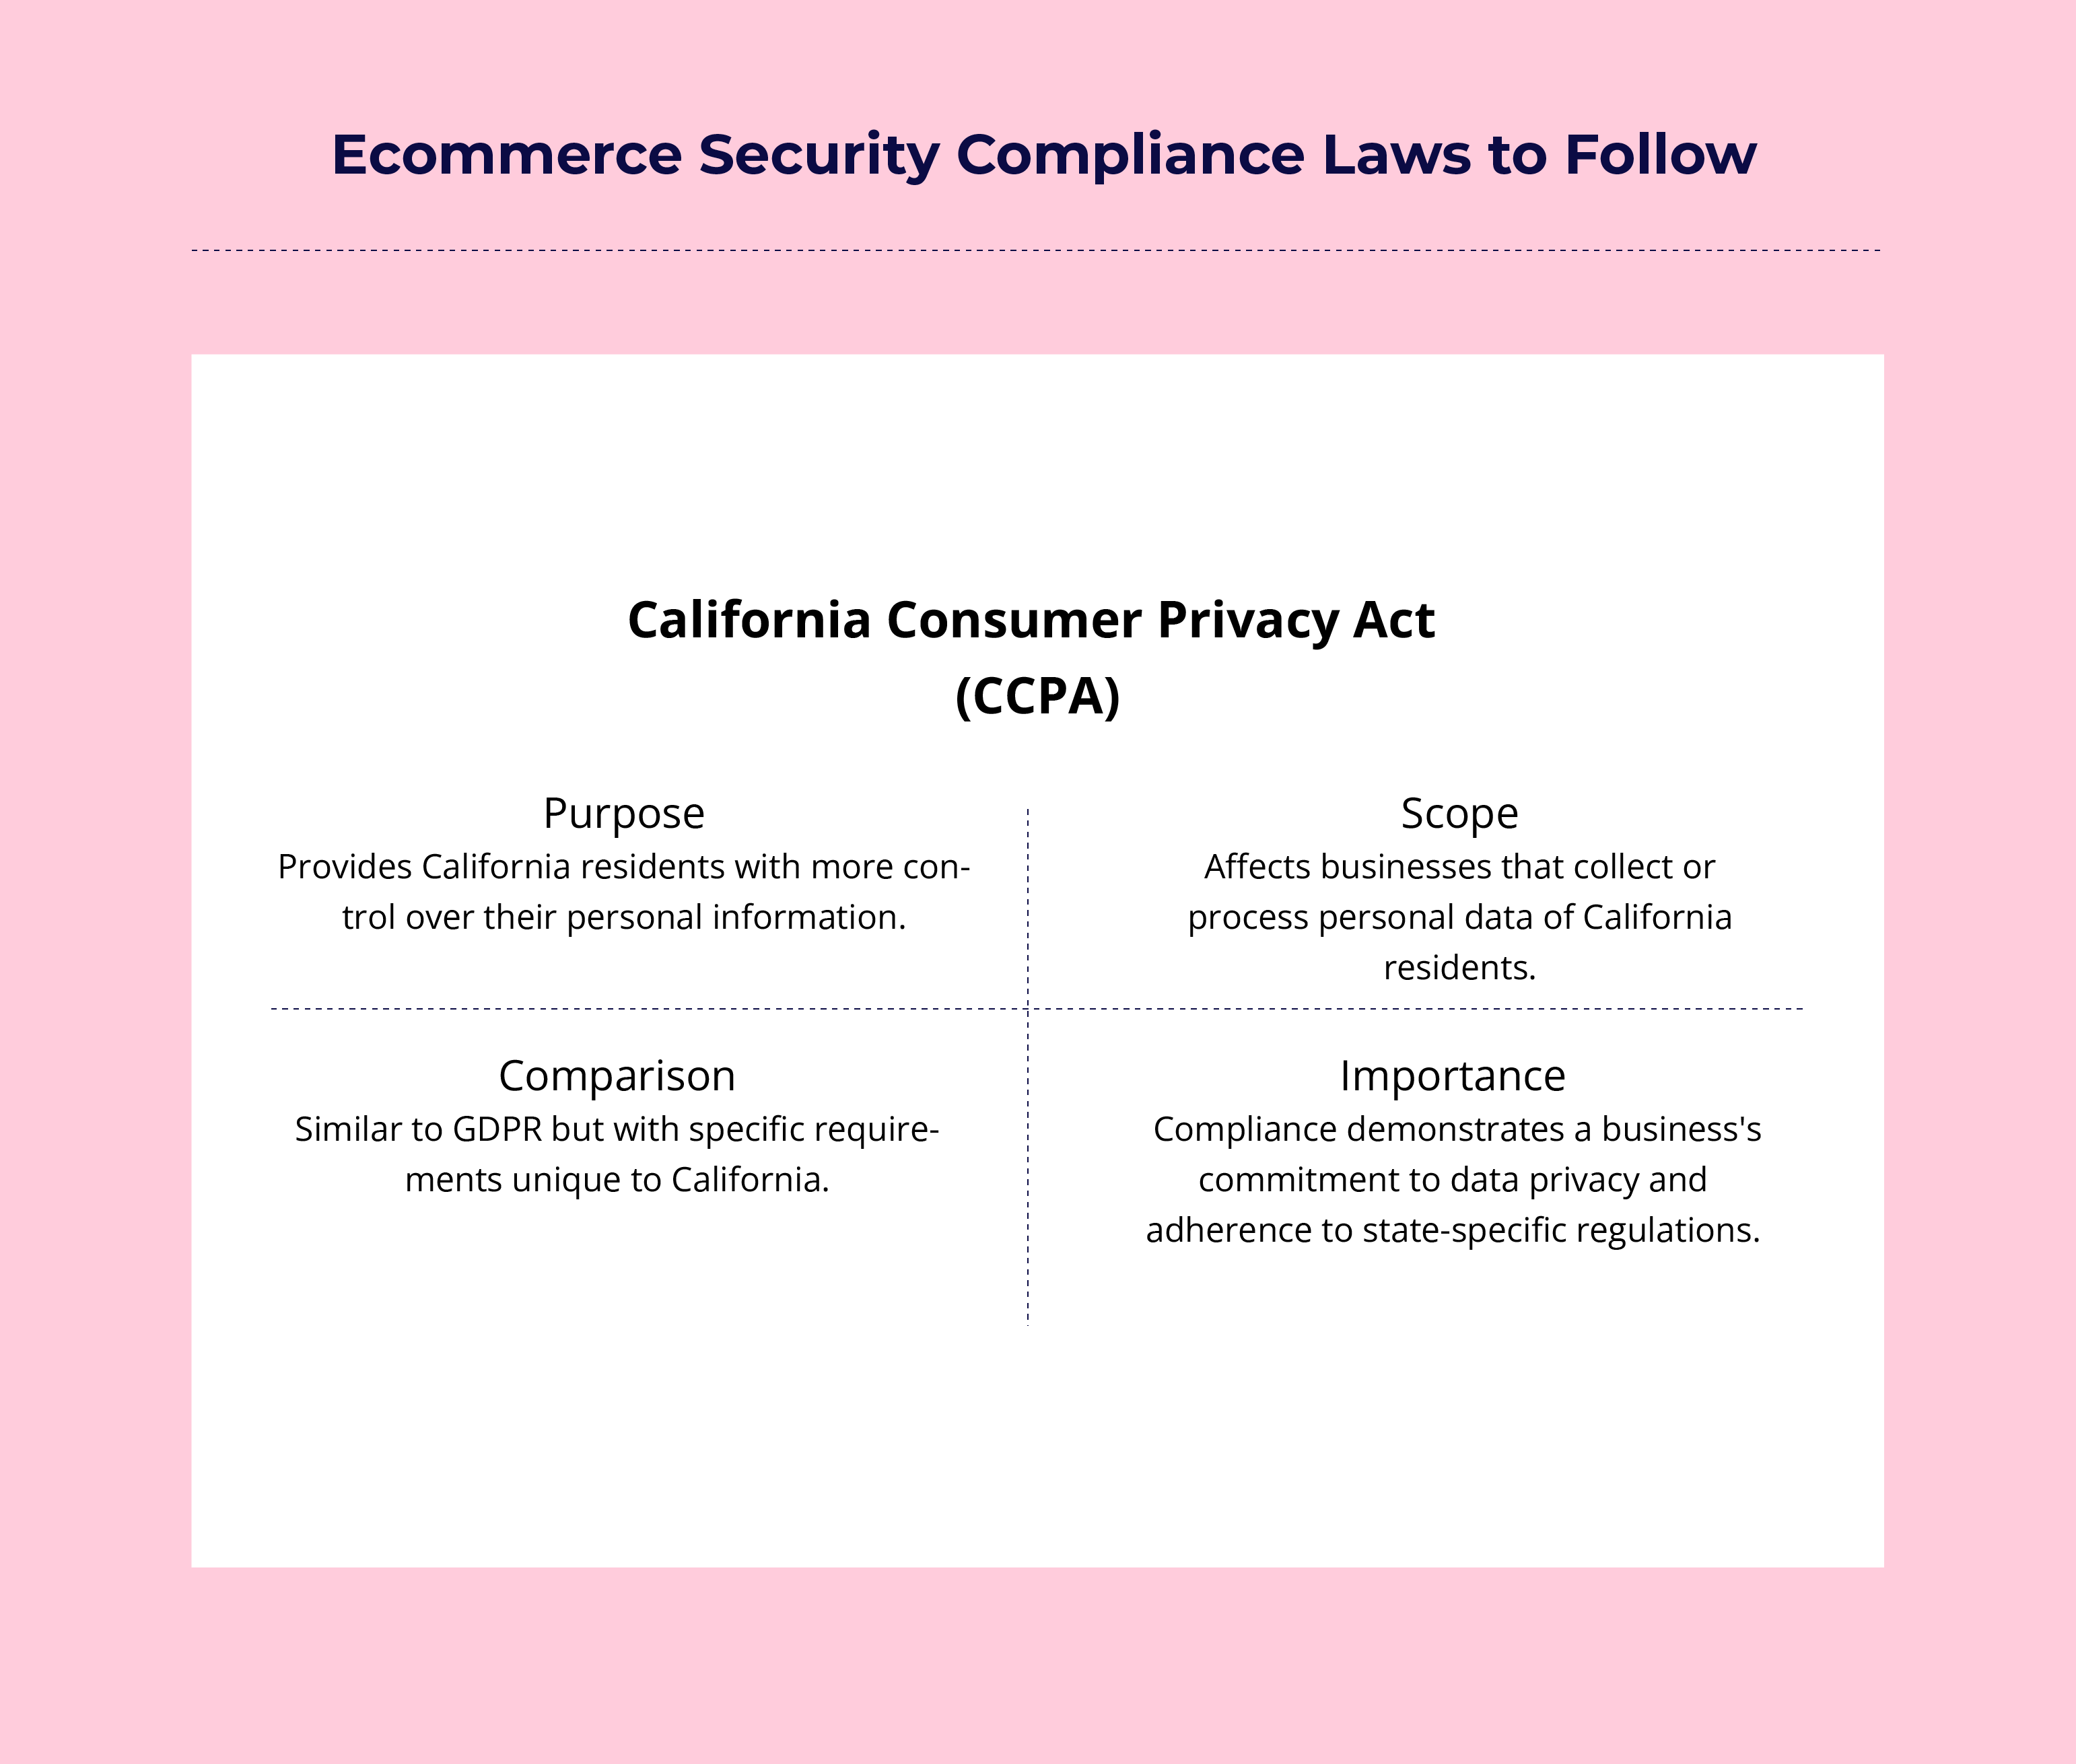
Hvor GDPR er udformet til europæiske borgere, gælder CCPA beskyttelsen af californiske borgeres privatliv.
Selvom CCPA minder om GDPR, har forordningen sine egne specifikke krav, som virksomheder skal forstå og implementere.
CCPA giver forbrugerne større kontrol over de personoplysninger, som virksomheder indsamler om dem.
Ved at overholde disse lovgivningsmæssige regelsæt opfylder e-handelsvirksomheder ikke blot de juridiske krav, men demonstrerer også et engagement i beskyttelsen af kundedata.
16 cybersikkerhedstrusler mod e-handel, du skal være opmærksom på
Nu hvor du er bekendt med de vigtigste sikkerhedspolitikker, kan vi se nærmere på de primære cybersikkerhedstrusler, som din onlinebutik står over for.
Det er afgørende at forstå disse risici for at kunne implementere effektive sikkerhedsforanstaltninger for e-handel.
- Ransomware og malware: Skadelig software designet til at beskadige dit system eller netværk. Ransomware, en type malware, kan holde dine data som gidsel mod en løsesum.
- Distribuerede tjenestenægtelsesangreb (DDoS-angreb): Oversvømmer din e-handelsbutik med falsk trafik, så den bliver utilgængelig for rigtige kunder. Formålet med et sådant angreb er at forstyrre salget og ødelægge kundernes tillid.
- SQL-injektion: Skadelig kode indsat i din hjemmesides databaseforespørgsel, som hjælper angribere med at få adgang til følsomme data. Som følge heraf kan du opleve datatyveri, kompromitterede kundeoplysninger og endda uautoriserede transaktioner.
- Databrud: Når uautoriserede aktører får adgang til følsomme oplysninger på din hjemmeside direkte eller via vildledende e-mails, kaldes det et databrud. Det kan skade dit omdømme, medføre juridiske sanktioner og endda økonomiske tab for din onlineforretning.
- Phishingangreb: Cyberkriminelle målretter ofte virksomheder gennem vildledende e-mails og narrer dem til at udlevere personlige eller økonomiske oplysninger. Phishing kan kompromittere dine kundekonti og medføre uautoriserede transaktioner.
- Scripting på tværs af websteder (XSS): XSS-angreb forsøger at stjæle cookiedata, sessionstokens og andre følsomme data ved at indsætte skadelige scripts i hjemmesidens kode. Vellykkede angreb kan forringe hjemmesidens funktionalitet og oplysninger om brugerkonti.
- Botter: Selvom botter kan hjælpe med at automatisere dele af vigtige forretningsprocesser såsom ordreopfyldelse i e-handel eller mersalg af produkter, kan de også automatisere dataindsamling, overtagelse af konti og DDoS-angreb for ondsindede aktører med det formål at stjæle følsomme oplysninger.
- E-skimming: E-skimming henviser også til at indsætte skadelig kode på hjemmesider for at få adgang til betalingsoplysninger under transaktioner.
- Betalingssvindel: Alle uautoriserede transaktioner, der bruger stjålne kreditkortoplysninger eller svigagtige tilbageførsler, kan kategoriseres som betalingssvindel og kan medføre økonomiske tab eller øgede omkostninger.
- API-angreb: API-angreb udnytter eventuelle sårbarheder i en applikationsprogrammeringsgrænseflade for at få adgang til og manipulere data, hvilket kan føre til forstyrrelser eller databrud.
- Angreb på forsyningskæden: Angreb på forsyningskæden er rettet mod tredjepartssoftware eller leverandører, der hjælper dig med processen med at få adgang til din hjemmeside ved at introducere malware eller stjæle data.
- Angreb ved social manipulation: Cyberkriminelle kan ofte udgive sig for at være almindelige mennesker og manipulere personer til at videregive fortrolige oplysninger med det formål at få adgang til e-handelssystemer og data.
- Mellemmandsangreb (MITM-angreb): MITM-angreb udføres af ondsindede aktører, som opsnapper kommunikationen mellem brugere og e-handelswebsteder for at stjæle data eller indsætte skadeligt indhold.
- Angreb med genbrugte loginoplysninger: Angreb med genbrugte loginoplysninger henviser til at indføre kombinationer af brugernavne og adgangskoder for at få uautoriseret adgang til brugerkonti med det formål at overtage konti og begå svindel.
- Zero-day-sårbarheder: Ukendte fejl, som angribere udnytter, før udviklerne kan udbedre dem, hvilket potentielt kan kompromittere hjemmesidens funktionalitet. Disse kompromitterer hjemmesidens funktionalitet, hvis du ikke har en solid proces til løsning af fejl i e-handel på plads.
- DNS-kapring: DNS-kapring henviser til ændring af DNS-poster for at omdirigere trafik fra din e-handelsbutik til en svigagtig butik, hvilket kan føre til phishingangreb eller datatyveri.
At forstå disse trusler er det første skridt mod at styrke din e-handelsplatform. Hver af dem udgør unikke risici for din virksomhed, lige fra økonomiske tab til skade på omdømmet.
10 bedste fremgangsmåder til at holde din e-handelswebsite sikker
Nu hvor du kender nogle af de almindelige angreb, der kan true integriteten og sikkerheden i din onlinebutik, får du her nogle af de bedste fremgangsmåder, du kan anvende for at beskytte din hjemmeside mod disse trusler.
1. Brug en sikker e-handelsplatform og hostingudbyder
Grundlaget for sikkerheden i din onlinebutik begynder med at vælge den rigtige e-handelsplatform og hostingudbyder. Denne beslutning kan være afgørende for din sikkerhedsindsats, så det er vigtigt at træffe det rigtige valg fra begyndelsen.
Når du vælger en e-handelsplatform, skal du prioritere dem, der tilbyder avancerede sikkerhedsfunktioner og omfattende support.
Se efter platforme, der er kompatible med betalingskortindustrien (PCI)—det sikrer, at de overholder de strenge sikkerhedsstandarder, som betalingskortindustrien har fastsat.
Men overholdelse af kravene er kun begyndelsen. De bedste platforme går endnu længere og tilbyder:
- Regelmæssige sikkerhedsopdateringer og programrettelser
- Indbyggede værktøjer til registrering af svindel
- Sikre betalingsprocesser
- Datakryptering ved lagring og under overførsel
Og hvis din e-handelsplatform ikke inkluderer hosting, har du brug for en hostingløsning med konstant overvågning, DDoS-beskyttelse, regelmæssige sikkerhedskopier og firewalls.
Nogle af de bedste e-handelsplatforme har meget effektive sikkerhedsforanstaltninger på plads. Se vores foretrukne e-handelsplatforme til alle typer brands:
Disse platforme kan hjælpe dig med at opbygge et effektivt website og beskytte det med lige så effektive sikkerhedsmekanismer.
2. Brug altid HTTPS, og anskaf dit SSL-certifikat
En af de første ting, du bør gøre, når du opretter et website til din onlinebutik, er at anskaffe et SSL-certifikat til det.
Det er trods alt de facto-standarden til sikring af de transaktioner, der finder sted på dit website.
Et SSL-certifikat (Secure Sockets Layer) har to afgørende funktioner:
- Det godkender dit websites identitet over for de besøgende.
- Det krypterer de data, der overføres mellem din server og dine kunders browsere.
Når du har et aktivt SSL-certifikat, kan de besøgende se det velkendte hængelåsikon og “HTTPS” i browserens adresselinje. Dette visuelle tegn er mere end blot et symbol—det er et tillidssignal, der fortæller dine kunder, at deres data er beskyttet.
Men fordelene rækker ud over selve sikkerheden. Google har brugt HTTPS som en rankingfaktor siden 2014.
Det betyder, at et SSL-certifikat faktisk kan hjælpe med at forbedre din placering i søgemaskinerne, så du får en fordel i forhold til konkurrenter, der ikke har skiftet.
3. Implementer sikkerhedsforanstaltninger i flere lag
Når det gælder sikkerheden på e-handelswebsites, kunne det gamle ordsprog “læg ikke alle dine æg i én kurv” ikke være mere relevant.
For en e-handelsbutik, hvor cyberkriminelle har flere måder at trænge ind i websitekoden eller stjæle data på, er det knap nok tilstrækkeligt at implementere ét enkelt sikkerhedslag.
Hvis en angriber formår at omgå ét lag—for eksempel en firewall—vil vedkommende straks møde et andet. Denne tilgang, der er kendt som dybdeforsvar, gør det betydeligt sværere for cyberkriminelle at bryde ind i dine systemer.
Du bør implementere flere mekanismer, der tilsammen beskytter dit website fuldstændigt mod ondsindede tredjeparter og angreb.
Du bør begynde med grundlæggende sikkerhedslag og derefter implementere mere avancerede foranstaltninger:
- Firewalls: Disse fungerer som din første forsvarslinje og filtrerer indgående og udgående trafik baseret på forudbestemte sikkerhedsregler.
- Indtrængningsdetekteringssystemer (IDS): Disse overvåger dit netværk for mistænkelig aktivitet og advarer dig om potentielle trusler.
- Regelmæssige softwareopdateringer: Hold alle dine systemer, herunder din e-handelsplatform, plugins og serversoftware, opdaterede for at lukke kendte sikkerhedshuller.
- Webapplikationsfirewalls (WAF): Disse beskytter specifikt dine webapplikationer mod forskellige angreb som SQL-injektion og scripts på tværs af websteder.
- Indholdsleveringsnetværk (CDN): Ud over at forbedre dit websteds ydeevne kan CDN'er også hjælpe med at afbøde DDoS-angreb.
- Sikkerhedsoplysninger og hændelseshåndtering (SIEM): Disse systemer samler og analyserer logdata på tværs af dit netværk for at registrere og reagere på sikkerhedstrusler i realtid.
Husk, at cyberkriminelle konstant udvikler deres taktikker, så dit forsvar skal udvikle sig tilsvarende. Gennemgå og opdater regelmæssigt dine sikkerhedsforanstaltninger for at sikre, at de stadig er effektive mod de nyeste trusler.
Overvej også specialiserede værktøjer.
Et værktøj som Memcyco kan for eksempel hjælpe dig med at forhindre problemer som brandefterligning – hvor ondsindede aktører kloner et brands websted for at narre dets kunder.
Det beskytter dine kunder mod at blive ofre for svindel ved at advare dem i realtid, hvis de besøger en efterlignet version af dit websted.
4. Få antivirus- og antimalwaresoftware
En af de mest grundlæggende ting, du kan gøre for sikkerheden på dit e-handelswebsted, er at købe licenseret antivirus- og antimalwaresoftware og implementere det på dit websted.
Men de er langt fra grundlæggende.
Moderne antivirus- og antimalwareløsninger gør meget mere end blot at scanne efter kendte trusler. De anvender avancerede teknikker som:
- Heuristisk analyse: Registrering af tidligere ukendte trusler baseret på adfærdsmønstre.
- Scanning i realtid: Kontinuerlig overvågning af dit system for potentielle trusler.
- Sandkassekørsel: Kørsel af mistænkelige filer i et isoleret miljø for at analysere deres adfærd.
Men lad det være sagt, at din antivirussoftware kun er så god som dens seneste opdatering. Sørg for, at automatiske opdateringer er aktiveret og fungerer korrekt.
Overvej at udvide denne beskyttelse til alle enheder, der opretter forbindelse til din e-handelsplatform. Det omfatter ikke kun dine servere, men også medarbejdernes computere og mobile enheder, der bruges til at få adgang til din butiks administrationsdel.
5. Glem ikke multifaktorgodkendelse (MFA)
Som tidligere nævnt er stjålne eller kompromitterede brugeroplysninger en af de mest almindelige former for brud på webstedssikkerheden. Stærke adgangskoder alene er ikke længere nok.
Selv den stærkeste adgangskode kan kompromitteres, og når det sker, bliver multifaktorgodkendelse (MFA) din sidste forsvarslinje.
MFA, der også kaldes tofaktorgodkendelse, tilføjer ekstra sikkerhedslag ved at kræve to eller flere beviser (eller faktorer) for at bekræfte identiteten. Disse faktorer falder typisk i tre kategorier:
- noget, du ved (som en adgangskode eller PIN-kode)
- Noget, du har (som en smartphone eller sikkerhedstoken)
- Noget, du er (som et fingeraftryk eller ansigtsgenkendelse)
Det smarte ved MFA er, at selv hvis en hacker formår at stjæle én faktor (for eksempel en adgangskode), kan de stadig ikke få adgang til kontoen uden de andre faktorer. Det svarer til at have flere låse på din dør – hver af dem tilføjer et ekstra sikkerhedslag.
For e-handelswebsteder bør du overveje at implementere MFA for kundekonti, administrator- og medarbejderlogin samt integrationer fra tredjeparter.
6. Tag regelmæssige sikkerhedskopier af dit websted
For et dynamisk websted som en onlinebutik er det ikke valgfrit at vedligeholde en sikkerhedskopi af alle data.
Betragt sikkerhedskopier som din forsikring mod datatab, uanset om det skyldes cyberangreb, hardwarefejl eller menneskelige fejl.
Forestil dig ellers et ondsindet angreb på dit websted, der tvinger dig til at genopbygge webstedet fra bunden.
En omfattende strategi for sikkerhedskopiering bør omfatte:
- Sikkerhedskopier af databasen: Dette omfatter kundeoplysninger, ordrehistorik og produktoplysninger.
- Sikkerhedskopier af filer: Dine webstedsfiler, herunder billeder, temaer og tilpasset kode.
- Sikkerhedskopier af konfigurationen: Server- og applikationsindstillinger, som ville være tidskrævende at genskabe.
Husk, at en sikkerhedskopiering kun kan betragtes som vellykket, hvis du sikrer, at alle data opbevares sikkert.
Mange hostingudbydere tilbyder sikkerhedskopieringstjenester, men stol ikke udelukkende på disse. Tag kontrol over dine data ved at implementere din egen løsning til sikkerhedskopiering som supplement til det, din host tilbyder.
Selvom det kan være besværligt manuelt at sikkerhedskopiere alle dine data, kan du bruge et værktøj til at automatisere processen for dig.
7. Brug sikre betalingsgateways
Betalingsgateways er i dag mere praktiske og funktionelle end nogensinde før, hvilket gør dem afgørende for, at dine brugere kan gennemføre onlinebetalinger.
En betalingsgateway fungerer som mellemled mellem din kundes browser og betalingsformidleren og krypterer følsomme data for at sikre en sikker overførsel.
Overvej disse vigtige faktorer, når du vælger en betalingsgateway:
- Overholdelse af PCI DSS: Dette kan ikke forhandles. Sørg for, at den valgte gateway fuldt ud overholder datasikkerhedsstandarderne for betalingskortindustrien.
- Tokenisering: Denne teknologi erstatter følsomme kortdata med unikke identifikationssymboler og opretholder sikkerheden uden at ofre de nødvendige oplysninger.
- Værktøjer til afsløring af svindel: Se efter gateways, der tilbyder avanceret svindelscreening, herunder kontrol af adresseverifikationstjeneste (AVS) og kortverifikationsværdi (CVV).
- Understøttelse af flere valutaer: Hvis du sælger internationalt, er dette afgørende for at give globale kunder en problemfri oplevelse.
- Optimering til mobilenheder: Med den stigende mobile handel skal du sikre, at din gateway giver en problemfri oplevelse på alle enheder.
Med disse sikkerhedsforanstaltninger på plads kan du meget nemmere forhindre svindel.
Husk, at den billigste løsning ikke altid er den bedste. Selvom gebyrer er vigtige, bør du prioritere sikkerhed og pålidelighed. Et databrud kan koste dig langt mere på lang sigt, både økonomisk og i form af kundernes tillid.
Se vores bedste bud på betalingsgateways, mens du opbygger din uigennemtrængelige fæstning af sikkerhedsforanstaltninger:
Til sidst skal du holde din betalingsgateway opdateret. Tjek regelmæssigt, om der er sikkerhedsrettelser eller opdateringer fra din gateway, og installér dem.
8. Træn dine medarbejdere, og begræns adgangen
Selvom robuste tekniske foranstaltninger er afgørende, må det menneskelige element i sikkerheden ikke overses. Medarbejderuddannelse og adgangsstyring er vigtige dele af en omfattende sikkerhedsstrategi.
Dit team kan være dit største aktiv eller dit svageste led.
Begynd med omfattende sikkerhedsuddannelse for alle medarbejdere. Den bør omfatte:
- Grundlæggende sikkerhedsprincipper: God adgangskodehygiejne, genkendelse af phishingforsøg og sikre internetvaner.
- Specifikke trusler mod e-handel: Almindelige angrebsmetoder inden for onlinehandel, såsom skimming og svindel med kort, der ikke er fysisk til stede.
- Din virksomheds sikkerhedspolitikker: Procedurer for håndtering af kundedata, indberetning af mistænkelige aktiviteter og reaktion på potentielle databrud.
- Overholdelseskrav: Relevante standarder som PCI DSS og GDPR, og hvordan de gælder for den daglige drift.
Trusselsbilledet udvikler sig hele tiden, så gør sikkerhedsundervisning til en løbende proces. Regelmæssige opfriskningskurser og opdateringer om nye trusler kan holde sikkerhed øverst i alles bevidsthed.
Du bør også begrænse adgangen til det, medarbejderne har brug for for at udføre deres arbejde effektivt. Dette kan strømlines gennem rollebaseret adgangskontrol, hvor tilladelser administreres efter arbejdsfunktioner, så håndteringen bliver enklere.
More Articles
9. Regelmæssige sikkerhedsrevisioner og sårbarhedsvurderinger
De foranstaltninger, du træffer for at sikre dit websteds sikkerhed, betyder ikke meget, hvis du ikke regelmæssigt kontrollerer dets ydeevne ved hjælp af revisioner.
Gennemfør regelmæssige og grundige sikkerhedsrevisioner for at kontrollere alle aspekter af dit websted og fjerne eventuelle sårbarheder, før en ondsindet part kan udnytte dem.
Tænk på disse revisioner som et sundhedstjek for din onlinebutik.
Ligesom du ikke bør springe dit årlige helbredstjek over, bør du heller ikke forsømme dit websteds sikkerhedstjek. Her er, hvad du bør fokusere på:
- Omfattende scanninger: Brug automatiserede værktøjer til at scanne hele dit websted for kendte sårbarheder.
- Manuel penetrationstest: Selvom automatiserede scanninger er gode, kan de ikke opdage alt. Få sikkerhedsspecialister til at udføre manuelle tests, hvor de forsøger at trænge ind i dine systemer, som en angriber i virkeligheden ville gøre.
- Gennemgang af kode: Hvis du har tilpasset kode på dit websted, bør den regelmæssigt gennemgås for sikkerhedsproblemer. Dette er især vigtigt efter større opdateringer eller ændringer.
- Vurderinger af tredjeparter: Glem ikke dine integrationer og plugins. Sørg for, at de kommer fra velrenommerede kilder og regelmæssigt bliver opdateret.
- Tests af social manipulation: Test dine medarbejderes sikkerhedsbevidsthed med simulerede phishingforsøg eller andre taktikker inden for social manipulation.
Prioritér og håndter sårbarhederne på baggrund af resultaterne fra din revision. Nogle almindelige justeringer kan omfatte:
- Opdatering af scripts og software til de nyeste versioner
- Styrkelse af adgangskoder og adgangskontroller
- Implementering af yderligere sikkerhedsrettelser
- Fjernelse af unødvendige tjenester eller funktioner, der kan udgøre en risiko
- Sikring af integriteten af din IP-adresse og dit domæne
- Regelmæssig dataoprydning
Hyppigheden er afgørende. Selvom en omfattende årlig revision er god, kan hyppigere kontroller opdage problemer tidligt.
10. Krypter følsomme data
Fra kundeoplysninger til betalingsdata er beskyttelse af disse oplysninger ikke blot god forretningspraksis—det er dit etiske og juridiske ansvar.
Det er her, kryptering kommer ind i billedet.
Kryptering sikrer, at dine følsomme data forbliver utilgængelige, selv hvis ransomware eller malware bryder ind i systemet, og gør det vanskeligt for angribere at udnytte dine data på nogen måde.
Selvom nogle af dine vigtige data bliver stjålet, forbliver de beskyttede og umulige at udnytte ved hjælp af kryptering.
Overvej disse vigtige områder, når du implementerer kryptering:
- Data i hvile: Dette er data, der er gemt i dine databaser eller på dine servere. Brug stærke krypteringsalgoritmer som AES (avanceret krypteringsstandard) til at beskytte disse data.
- Data under overførsel: Dette er data, der bevæger sig mellem din server og dine kunders browsere. Sørg for, at du bruger HTTPS med TLS 1.3 til al kommunikation.
- Sikkerhedskopier: Glem ikke at kryptere dine sikkerhedskopier. En ukrypteret sikkerhedskopi kan være en guldgrube for angribere.
- Intern kommunikation: Brug krypterede kanaler til alle interne drøftelser om følsomme virksomheds- eller kundeoplysninger.
Overvej også at implementere ende-til-ende-kryptering for meget følsomme data. Dette sikrer, at data krypteres på brugerens enhed, før de sendes, og kun kan dekrypteres af den tilsigtede modtager.
Beskyt din butik for at beskytte dit salg
For et e-handelswebsted er sikkerheden det usynlige livsgrundlag, som, hvis det ignoreres, helt kan afspore dets ydeevne.
Det er almindeligt, at onlinebutikker udsættes for forskellige former for angreb såsom phishing, malware, ransomware, XSS, DDoS, svindel med flere konti og meget mere.
Den gode nyhed er dog, at de fleste af disse angreb kan forebygges ved hjælp af de proaktive sikkerhedsforanstaltninger, der er beskrevet i denne vejledning.
Det er dog et godt udgangspunkt at vælge den rigtige e-handelsplatform og hostingudbyder til din onlinebutik.
Hvis du vil have flere nyttige indsigter og de seneste opdateringer om alt inden for e-handel, kan du tilmelde dig vores nyhedsbrev.