Hvis du er her, driver du sandsynligvis en e-handelsvirksomhed, der sender og modtager betalinger på tværs af grænser – muligvis hver dag – og forhåbentlig i mange år fremover.
Så at risikere manglende overholdelse af betalingsbehandlernes regler? Det er forskellen mellem at drive en troværdig webshop og at lukke for altid.
Men sagen er den: Du kan ikke rigtig overholde reglerne, hvis du ikke ved hvad de går ud på.
PCI DSS, KYC, AML, PSD2, GDPR – disse akronymer burde have været en del af dit ordforråd i går.
Jeg guider dig gennem en hurtig og enkel tjekliste til rettidig omhu. Du finder alle de nyttige definitioner, anbefalede ressourcer og bedste forretningspraksisser til at overholde reglerne.
Hvad er en betalingsbehandler?
Lad os først tage en hurtig genopfriskning. En betalingsbehandler gør det muligt for virksomheder at modtage elektroniske betalinger og fungerer som mellemled mellem kunder og forhandlere.
Tjenesten sikrer, at pengene overføres effektivt, og at transaktionerne gennemføres ved at overføre betalingsoplysninger sikkert.
Disse behandlere håndterer kreditkortbetalinger, debetkorttransaktioner, digitale tegnebøger samt fysiske POS-systemer.
Hvad er overholdelse af reglerne for betalingsbehandling?
Tænk på betalingsbehandling som regelbogen for håndtering af penge i den digitale tidsalder.
Reglerne hjælper virksomheder med at forhindre svindel og beskytte dine følsomme oplysninger mod de onde – du ved, dem der vil stjæle dine penge. (Og dine kunders data.)
Derfor skal du følge branchestandarder, der er fastlagt af nogle meget vigtige finansielle institutioner og andre regulerende organer, som ønsker at gøre økosystemet for onlinebetalinger mere sikkert for alle involverede.
Hvorfor det er utrolig vigtigt at forstå betalingsreglerne
Det digitale betalingsøkosystem er ikke et vildt vesten-opgør uden regler og beskyttelse, hvor penge bare bliver skudt ud i æteren. Og det er en god ting.
Det kan godt betyde, at du skal genopfriske noget kedeligt juridisk sprog, men her er det, der står på spil for din e-handelsvirksomhed:
1. Opbyg et urokkeligt mærkeomdømme
Tillid er e-handelens valuta.
Personer, der har tillid til en virksomhed, er mere tilbøjelige til at købe hos den. Ifølge Harvard Business Reviews undersøgelse klarer troværdige mærker sig 400 % bedre end deres konkurrenter målt på markedsværdi, og kunder er 88 % mere tilbøjelige til at købe igen hos et troværdigt mærke.
Et engagement i at overholde betalingsbehandlernes regler skaber tillid, opbygger loyalitet og styrker trygheden.
Se for eksempel på Shopifys side om “Sikkerhed”:
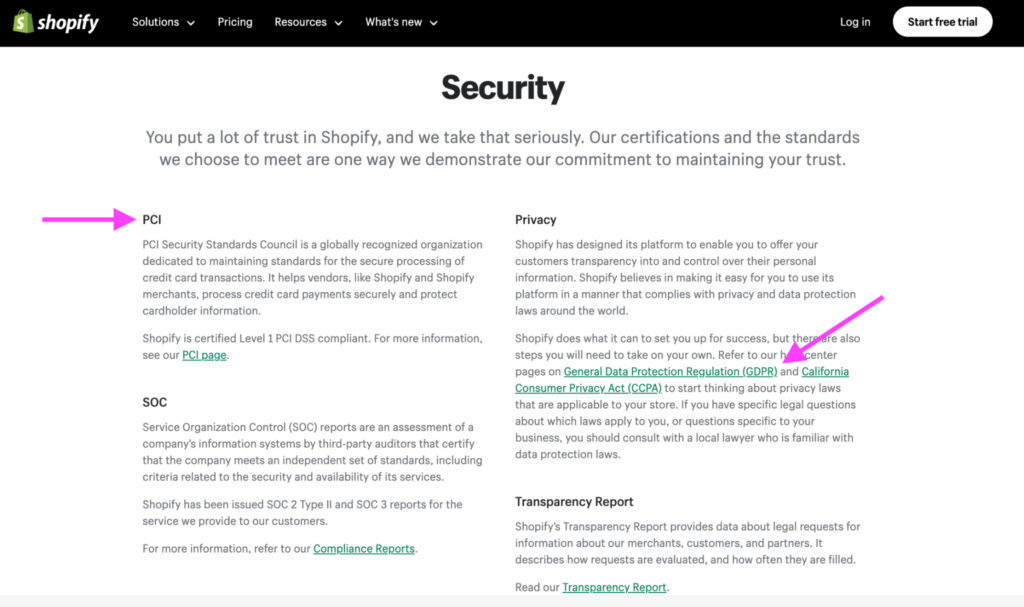
På et allerede hyperkonkurrencepræget marked giver overholdelse af reglerne dig en fordel, fordi det viser dit engagement i at beskytte kundedata og håndtere betalinger ansvarligt.
2. Beskyt din virksomhed
E-handel er en saftig frugt for svindlere. Ifølge estimater vil folk miste $343 billion til onlinebetalingssvindel mellem 2023 og 2027.
Hvis du virkelig vil forstå omfanget af $343 billioner, er her nogle relevante sammenligninger:
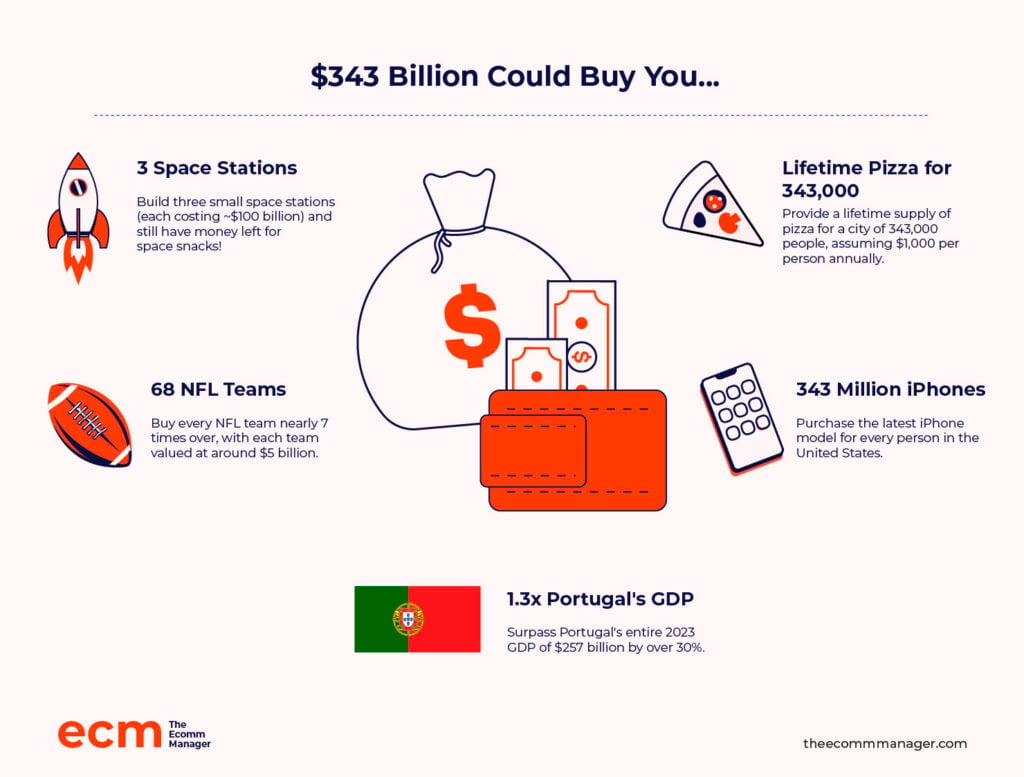
Eftersom ingen af os kommer til at bygge byer i rummet lige foreløbig, kan manglende overholdelse af internationale datasikkerhedsstandarder føre til ødelæggende databrud, der afslører følsomme kundeoplysninger og forårsager uoprettelig skade.
3. Beskyt din bundlinje
Kort sagt er compliance omkostningseffektivt – og en effektiv øvelse i proaktiv risikostyring.
De tilsynsmyndigheder, der har indført disse regler for betalingsbehandlere, minder om Storebror. Hvis du ikke overholder reglerne, udsætter du dig selv for store økonomiske sanktioner, regionale blokeringer, begrænsninger i kreditkortbehandling og muligvis retlige skridt.
Når det er sagt, så lad os tage kontrol over din sikkerhed og compliance i dag. Hvordan?
Uddannelse, uddannelse, uddannelse.
5 vigtige regler for betalingsbehandlere for e-handelsvirksomheder
Verdensbankens Globale undersøgelse af betalingssystemer (GPSS) viste, at brugen af onlinebetalingsmidler varierer fra land til land på grund af kulturelle, historiske, økonomiske og frem for alt juridiske forskelle.
Og det er netop disse juridiske forskelle, som bestemmes af geografien, du virkelig skal være opmærksom på.
Her er en tjekliste over de fem vigtigste regler for betalingsbehandlere, som enhver e-handelsvirksomhed bør kende:
1. PCI DSS-compliance
De største kreditkortselskaber: Visa, Mastercard, American Express, Discover og JCB International gik sammen om at danne Rådet for sikkerhedsstandarder i betalingskortindustrien (PCI SSC) og fastsatte datasikkerhedsstandarden for betalingskortindustrien (PCI DSS) i 2006.
Formål:
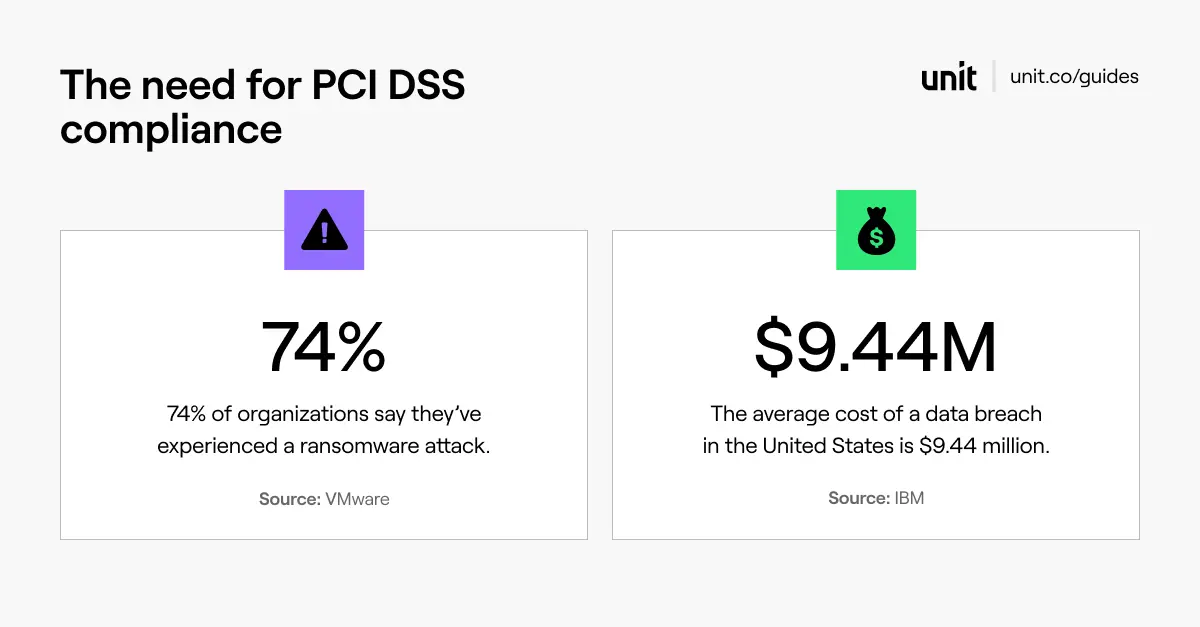
Denne globale standard sikrer, at virksomheder håndterer følsomme betalingsoplysninger sikkert, hvilket reducerer risikoen for svindel og databrud. For små detailhandelsvirksomheder er det afgørende at forstå kravene til PCI-compliance for at beskytte kundedata.
Hvem påvirker det:
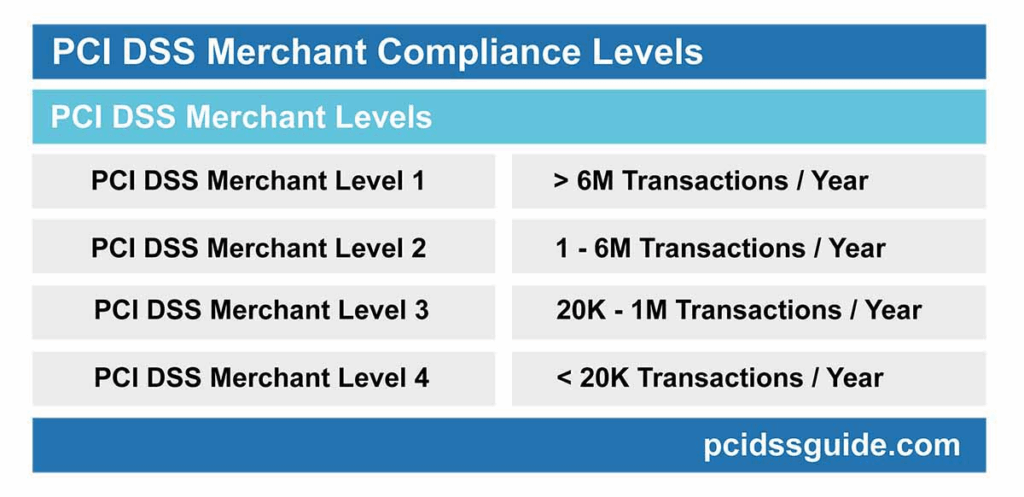
Enhver virksomhed, der accepterer, behandler, opbevarer eller transmitterer kreditkortdata – uanset størrelse. Der er dog fire niveauer:
Krav:
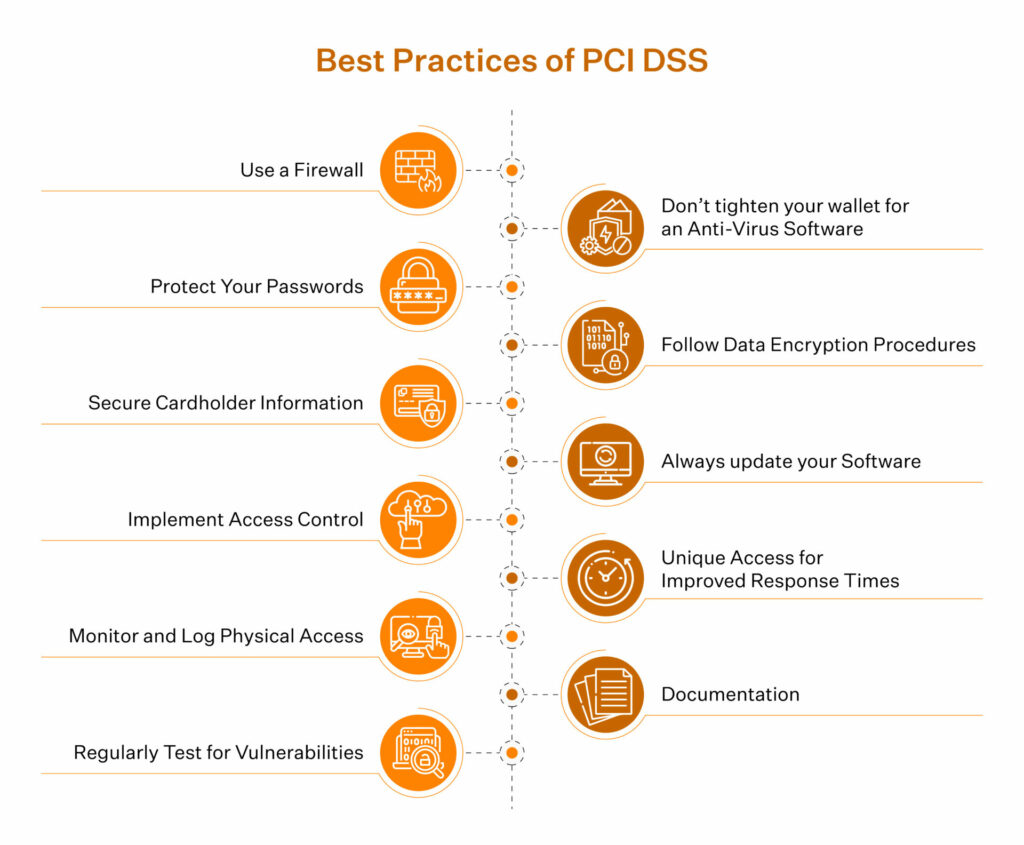
Der er 12 væsentlige krav i PCI DSS, hvert med underkrav i seks kategorier, som udgør en omfattende ramme for sikker betalingsbehandling.
I. OPSÆT OG VEDLIGEHOLD SIKRE SYSTEMER OG NETVÆRK
1. Installer og vedligehold netværkssikkerhedskontroller. Brug firewalls til at forhindre uautoriseret adgang og systemer til registrering af indtrængen for at opdage mistænkelig aktivitet.
2. Anvend sikre konfigurationer på alle systemkomponenter. Konfigurer dine systemer sikkert, deaktiver unødvendige funktioner, og fjern unødvendige tjenester og programmer.
II. BESKYT KONTOOPLYSNINGER
3. Beskyt gemte kortholderdata. Beskyt følsomme data i hvile, og begræns adgangen til udelukkende autoriseret personale.
4. Brug stærk kryptografi til at beskytte kortholderdata under transmission over offentlige netværk. SSL/TLS og stærk kryptografi bør bruges til at kryptere kortholderdata, mens de transmitteres over åbne, offentlige netværk.
III. VEDLIGEHOLD ET PROGRAM TIL SÅRBARHEDSSTYRING
5. Beskyt alle systemer og netværk mod mistænkelig aktivitet. Opdag og forebyg malware ved regelmæssigt at opdatere antivirussoftware, antimalwaresoftware og systemer til registrering/forebyggelse af indtrængen.
6. Sørg for, at systemer og software er sikre. Følg sikre programmeringsmetoder, udfør regelmæssige sikkerhedsvurderinger, og hold softwaren opdateret for at udbedre sårbarheder.
IV. IMPLEMENTER STÆRKE ADGANGSKONTROLFORANSTALTNINGER
7. Begræns adgangen til systemkomponenter og kortholderdata til dem, der har behov for at kende dem. Etabler adgangskontroller til følsomme data baseret på jobroller.
8. Identificer brugere, og bekræft adgangen til systemkomponenter. Sørg for, at hver bruger har et unikt ID og anvender stærke adgangskoder, multifaktorgodkendelse og andre sikkerhedsforanstaltninger til at bekræfte sin identitet.
9. Begræns fysisk adgang til kortholderdata. Beskyt papirbaserede optegnelser, og begræns fysisk adgang til følsomme områder, hvor kortholderdata opbevares eller behandles.
Have an account? Log In
V. OVERVÅG OG TEST NETVÆRK REGELMÆSSIGT
10. Overvåg og log al adgang til systemkomponenter og kortholderdata. Opdag mistænkelig aktivitet, og sørg for overholdelse af kravene ved at overvåge og logge netværksadgang.
11. Valider regelmæssigt sikkerheden i systemer og netværk. Udfør regelmæssige sikkerhedsvurderinger, sårbarhedsscanninger og penetrationstests for at identificere og håndtere sårbarheder.
VI. VEDLIGEHOLD EN INFORMATIONSSIKKERHEDSPOLITIK
12. Frem en informationssikkerhedskultur gennem organisatoriske politikker og procedurer. Implementer en informationssikkerhedspolitik, der omhandler alle aspekter af databeskyttelse, herunder medarbejderuddannelse, hændelseshåndtering og underretning om databrud.
Sanktioner for manglende overholdelse:
Ifølge Verizons rapport om betalingssikkerhed fra 2023 er næsten to tredjedele af virksomhederne (64 %) ikke PCI-kompatible.
Bliv ikke en del af statistikken, for du har meget at miste.
- Når du indgår partnerskab med en betalingsudbyder som PayPal eller Stripe, kræver din kontrakt PCI-overholdelse. Det er ikke et forslag, men et lovkrav. En bøde for manglende overholdelse varierer afhængigt af udbyderen, hvor længe kravene ikke har været overholdt, og omfanget af dine transaktioner.
| Periode med manglende overholdelse | PCI-bøder baseret på transaktionsvolumen |
|---|---|
| Periode med manglende overholdelse1 til 3 måneder | PCI-bøder baseret på transaktionsvolumen$5000/måned for < volumen. $10,000/måned for > volumen. |
| Periode med manglende overholdelse4 til 6 måneder | PCI-bøder baseret på transaktionsvolumen$25,000/måned for < volumen. $50,000/måned for > volumen. |
| Periode med manglende overholdelseMere end 7 måneder | PCI-bøder baseret på transaktionsvolumen$50,000/måned for < volumen. $100,000/måned for > volumen. |
- Manglende overholdelse af kortnetværk (såsom Visa og Mastercard) og indløsningsbanker. Dette kan medføre sanktioner på mellem $5,000 og $10,000 pr. måned, afhængigt af din transaktionsvolumen.
- En kompromitteret kunderegistrering alene kan koste dig mellem $50 og $90 i kompensation. Den reelle økonomiske fare kommer fra potentielle retssager, som nemt kan eskalere til retssager med erstatningskrav på millioner af dollars og dermed udsætte din virksomhed for risiko.
Opdateringer og ændringer til PCI DSS:
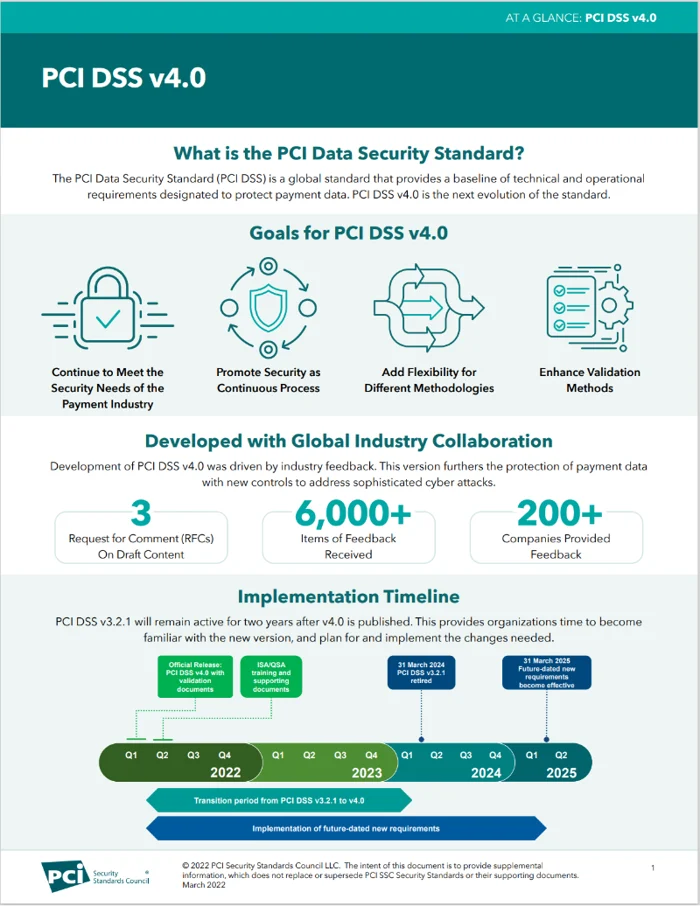
PCI DSS v3.2.1 blev udfaset den 31. marts 2024. PCI DSS v4.0 indeholder mere end 50 nye krav.
Du behøver dog ikke at bekymre dig. Selvom nogle ændringer træder i kraft med det samme, har du for de fleste af disse nye krav indtil den 31. marts 2025 til at opdatere dine sikkerhedsprotokoller.
2. Betalingstjenestedirektiv 2 (PSD2)
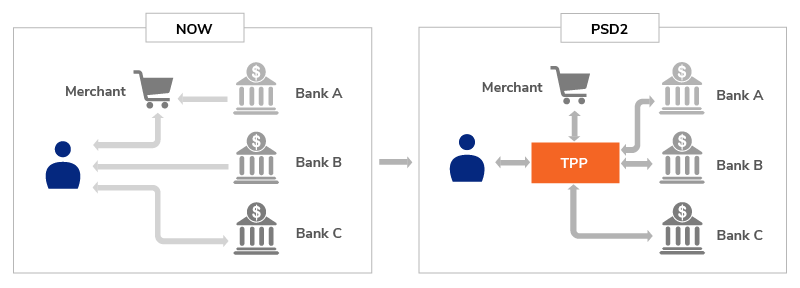
For at bekæmpe onlinebetalingssvindel indførte Europa PSD2, som kræver stærk kundeautentificering (SCA).
Ved SCA skal virksomheder verificere betalinger ved hjælp af flere faktorer, såsom adgangskoder, mobilenheder og biometriske data som fingeraftryk, hvilket tilføjer et ekstra sikkerhedslag. 3D Secure-metoden anvendes i vid udstrækning til SCA.
Formål:
Målet er at forbedre forbrugerbeskyttelsen, fremme innovation og konkurrence på betalingsmarkedet samt gøre betalingstjenester mere sikre i Det Europæiske Økonomiske Samarbejdsområde (EØS).
Hvem påvirkes:
Dem, der modtager onlinebetalinger inden for EØS – betalingstjenesteudbydere (PSP'er) – herunder banker, betalingsinstitutter, e-pengeinstitutter og virksomheder.
Der findes dog flere undtagelser i PSD2, som tillader, at visse typer betalinger behandles uden SCA. Undtagelserne er udformet for at skabe balance mellem sikkerhed, bekvemmelighed og effektivitet.
Nogle almindelige eksempler omfatter:
- Transaktionsrisikoanalyse (TRA). Fritager transaktioner med lav risiko baseret på en risikovurdering i realtid.
- Transaktioner af lav værdi: Under en bestemt grænse betragtes disse transaktioner som transaktioner af lav værdi.
- Betroede indløsningskonti: SCA er ikke påkrævet for tilbagevendende betalinger til betroede forhandlere.
- Abonnementer: Betalinger for tilbagevendende abonnementer er undtaget.
- Sikre virksomhedsbetalinger: Dette henviser til specifikke betalingsprocesser for virksomheder.
Krav:
Der er fem væsentlige krav for at overholde PSD2.
I. STÆRK KUNDEAUTENTIFICERING (SCA)
Ved onlinebetalinger er brugen af multifaktorautentificering (noget, du ejer, ved og er) påkrævet. Blandt de mest almindelige former for SCA er 3D Secure.
II. ÅBEN BANKVIRKSOMHED
Lovgivningen kræver, at banker åbner deres data for tredjepartsudbydere (TPP'er) gennem API'er, hvilket vil fremme innovation og konkurrence i den finansielle sektor.
III. UDBYDERE AF KONTOOPLYSNINGSTJENESTER (AISPS)
En virksomhed kan få adgang til data fra en kundes bankkonto for at levere tjenester såsom økonomistyring eller investeringsrådgivning.
IV. UDBYDERE AF BETALINGSINITIERINGSTJENESTER (PISPS)
Virksomheder kan initiere betalinger direkte fra kunders konti, hvilket gør transaktioner hurtigere og mere effektive.
V. FORBUD MOD GEBYRER
Loven forbyder virksomheder at opkræve ekstra gebyrer for visse betalingsmetoder, såsom kreditkorttransaktioner.
Sanktioner ved manglende overholdelse:
Du kan miste et betydeligt pengebeløb, hvis du ikke overholder PSD2.
- En virksomhed kan få en bøde på op til €5 millioner eller 3 % af sin globale omsætning, afhængigt af hvilket beløb der er højest. Sanktionen fastsættes ud fra overtrædelsens alvor og det pågældende land i EØS.
- En virksomhed, der ikke overholder PSD2's SCA-krav, kan opleve afviste betalinger, hvilket medfører frustrerede kunder og lavere konverteringsrater.
Opdateringer og ændringer af PSD2:
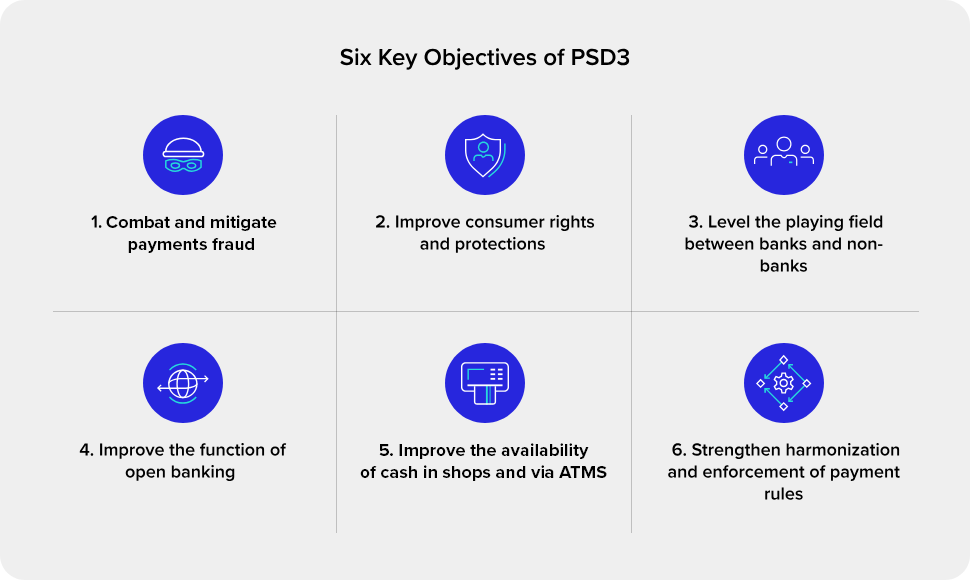
Som led i bestræbelserne på at modernisere og opdatere den eksisterende ramme har Europa-Kommissionen foreslået PSD3 samt en forordning om betalingstjenester (PSR).
3. Kend din kunde (KYC) og regler om bekæmpelse af hvidvask (AML)
Forestil dig en verden, hvor alle kunne åbne en bankkonto, overføre store pengebeløb eller foretage onlinekøb uden at bevise deres identitet.
Et fristed for cyberkriminelle. Men et helvede for virksomhedsejere. Det er her, KYC—også kendt som kundekendskabsprocedurer (CDD)—og AML kommer ind i billedet.
Formål:
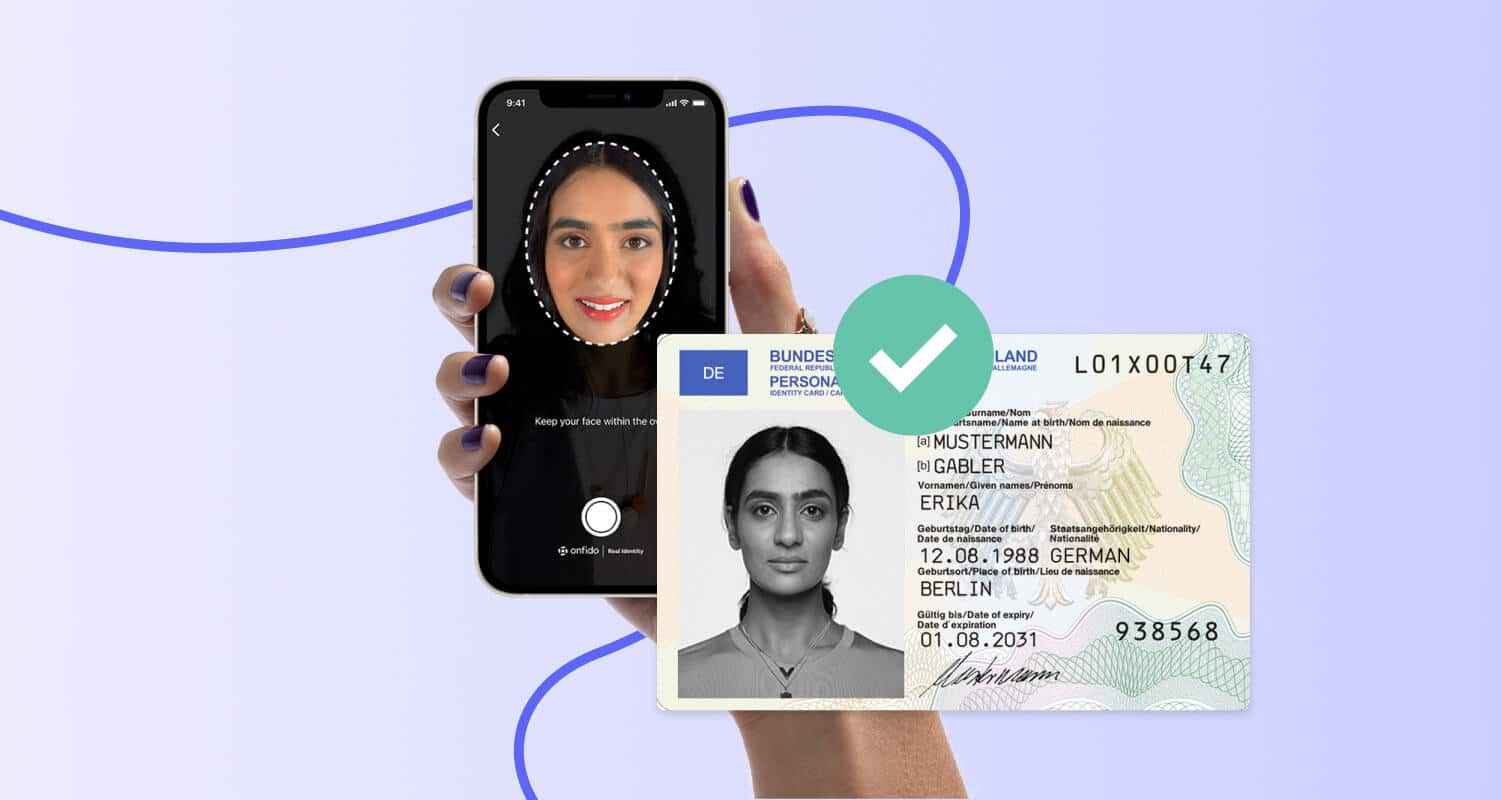
For at overholde reglerne om bekæmpelse af hvidvask er KYC en vigtig proces, som virksomheder bruger til at verificere deres kunders identitet.
Både virksomheden og dens kunder beskyttes mod skade gennem disse foranstaltninger, som hjælper med at forhindre økonomisk kriminalitet såsom hvidvaskning af penge, finansiering af terrorisme og svig.
Hvem påvirker det:
Behovet for KYC/CDD udløses af bestemte kundehandlinger.
Et advarselstegn på hvidvaskning af penge eller finansiering af terrorisme kan være oprettelse af en konto, gennemførelse af finansielle transaktioner over en fastsat grænse eller adfærd, der giver anledning til mistanke.
I henhold til AML/CFT-reglerne er regulerede enheder forpligtet til at overholde AML/CFT-reglerne, herunder KYC. Afhængigt af jurisdiktionen har regulerede enheder forskellige anvendelsesområder.
Typisk omfatter dette:
- Finansielle institutioner
- Kreditinstitutter
- Forsikringsselskaber
- E-pengeinstitutter
- Betalingsinstitutter
- Udbydere af tjenester for virtuelle aktiver (VASPs)
- Udbydere af hasardspilstjenester
- Kunsthandlere osv.
Krav:
For at forebygge økonomisk kriminalitet, herunder hvidvaskning af penge og finansiering af terrorisme, er KYC/CDD (kend din kunde/grundig kundekontrol) en afgørende komponent. Overordnet set falder de 12 krav til overholdelse i tre hovedkategorier.
I. KUNDEIDENTIFIKATION OG -VERIFICERING
1. Kundekendskabsprocedurer. Sørg for, at nye kunder identificeres og verificeres ved hjælp af pålidelige kilder.
2. Dokumentverificering. Kontrollér ægtheden af de indleverede identifikationsdokumenter (f.eks. pas, kørekort osv.)
3. Reelle ejere. Fastslå, hvilke personer der ejer eller kontrollerer en erhvervskonto.
II. RISIKOVURDERING OG OVERVÅGNING
4. Transaktionsovervågning. Kontrollér kundens transaktioner for afvigelser fra forventet adfærd eller forventede mønstre.
5. Virksomhedsoplysninger. Lær dine erhvervskunders karakter, formål og forventede aktivitet at kende.
6. Personlige relationer og forretningsrelationer. Vurder potentielle risici ved at analysere kundens relationer til andre personer og virksomheder.
7. Årligt salg. Få et estimat af kundens årlige salg.
8. AML-politikker og -procedurer. Sørg for, at kundens politikker og procedurer overholder reglerne.
9. Omdømme på det lokale marked. Kontrollér kundens omdømme på det lokale marked ved at konsultere mediekilder og andre offentligt tilgængelige ressourcer.
III. DATASIKKERHED OG DOKUMENTATION
10. Datasikkerhed. Sørg for, at følsomme kundeoplysninger er beskyttet mod uautoriseret adgang, brug eller videregivelse.
11. KYC-dokumenter. Sørg for, at alle indsamlede KYC-dokumenter opbevares sikkert og er let tilgængelige i forbindelse med kontroller af regeloverholdelse.
12. Tredjepartsdokumentation. Indhent og opbevar kopier af al tredjepartsdokumentation, der bruges til at verificere kundeoplysninger.
Sanktioner ved manglende overholdelse:
Reserve Bank of India (RBI) pålagde to virksomheder en betydelig bøde for manglende overholdelse i sidste måned:
- Den 3. september 2024 blev Hewlett Packard Financial Services idømt en bøde på $13,500 for overtrædelser af KYC.
- Og inden for en uge blev Muthoot Vehicle & Asset Finance pålagt en bøde på $10,200 for ikke at opfylde kravene til likviditetsrisikostyring og rapportering af kundedata.
Bliv ikke en overskrift. Beløbet er måske en dråbe i havet for disse store virksomheder, men skaden på brandet kan koste dig dit omdømme på markedet.
Opdateringer og ændringer af KYC og AML:
Overholdelsen af KYC og AML får et teknologisk løft. En af de største nylige ændringer omfatter automatisk screening af kunder mod sanktionslister, der opdateres i realtid. Desuden kan automatiserede værktøjer med fremkomsten af eKYC bekræfte identiteter øjeblikkeligt – alt sammen online.
4. GDPR og databeskyttelse
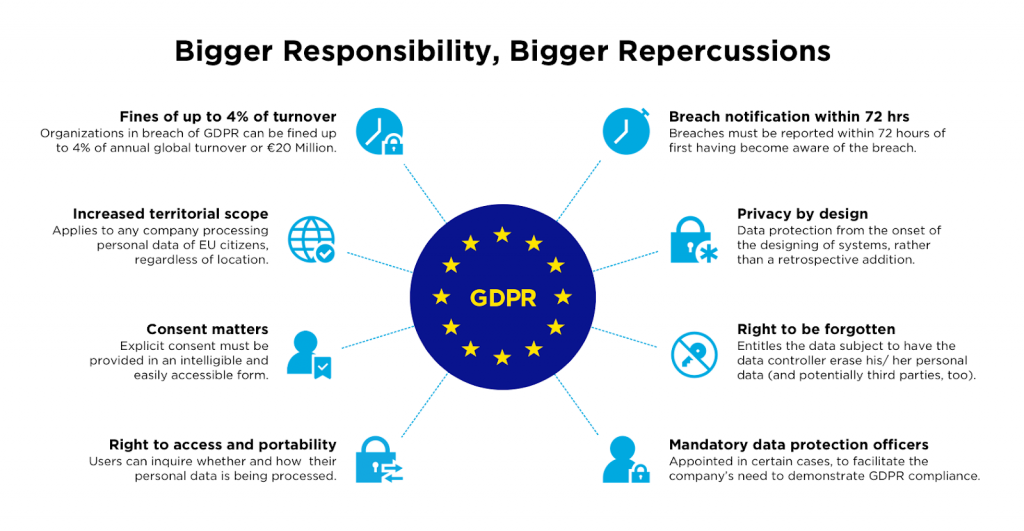
GDPR beskytter retten til privatliv som en grundlæggende rettighed. Den betragtes bredt som verdens stærkeste lov om privatliv og sikkerhed.
Formål:
EU-lovgivningen fastsætter strenge standarder for, hvordan virksomheder håndterer personoplysninger, giver enkeltpersoner større kontrol over deres oplysninger og sikrer, at de behandles effektivt og sikkert.
Hvem det berører:
Hvis din virksomhed håndterer personoplysninger om personer bosat i Den Europæiske Union, gælder GDPR for dig. Du er faktisk ansvarlig, uanset om du bor i EU eller ej, selv hvis du blot overvåger EU-borgeres adfærd online.
Krav:
GDPR er en omfattende EU-lov, der beskytter personoplysninger og privatliv. Her er 10 centrale krav:
I. PRINCIPPER FOR DATABEHANDLING
1. Lovlighed, rimelighed og gennemsigtighed. Brug data lovligt med et klart formål, og vær gennemsigtig om, hvordan de anvendes.
2. Formålsbegrænsning. Indsaml kun data til specifikke, udtrykkelige og legitime formål.
3. Dataminimering. Indsaml kun data, der er nødvendige til det tilsigtede formål.
4. Nøjagtighed. Sørg for, at data er opdaterede og nøjagtige.
5. Opbevaringsbegrænsning. Til de angivne formål må data kun opbevares i en rimelig periode.
6. Integritet og fortrolighed. Sørg for, at dataintegritet og fortrolighed beskyttes med passende sikkerhedsforanstaltninger.
II. ANSVARLIGHED OG STYRING
7. Konsekvensanalyse vedrørende databeskyttelse (DPIA). Vurder risiciene forbundet med behandlingsaktiviteter med høj risiko, og begræns dem.
8. Privatliv indbygget i designet. Nye systemer og processer bør designes med databeskyttelsesprincipper for øje.
III. INDIVIDUELLE RETTIGHEDER OG ANSVAR
9. Den registreredes rettigheder. Behandlingen af enkeltpersoners personoplysninger bør respektere deres ret til indsigt, berigtigelse, sletning og begrænsning.
10. Rapportering af databrud: Dokumentér brud på persondatasikkerheden over for tilsynsmyndigheden og i nogle tilfælde over for de berørte personer.
Sanktioner ved manglende overholdelse:
Der findes forskellige bødeniveauer baseret på overtrædelsens alvor.
- Mindre alvorlige overtrædelser. Højst 10 millioner € eller 2 % af virksomhedens globale omsætning for det foregående år, alt efter hvilket beløb der er størst.
- Alvorlige overtrædelser. Op til 20 millioner € eller 4 % af virksomhedens globale omsætning for det foregående år, alt efter hvilket beløb der er størst.
Opdateringer og ændringer af GDPR:
Personer har nu nye rettigheder i henhold til GDPR, herunder “retten til at blive glemt,” som giver dem mulighed for at anmode om, at deres personoplysninger slettes; samt “retten til dataportabilitet,” som giver dem mulighed for at overføre deres data til en anden tjenesteudbyder.
5. IRC-afsnit 6050W
I henhold til afsnit 6050W i den amerikanske skattelovgivning skal visse betalingsmodtagere og forhandlere indberette betalingsoplysninger til IRS.
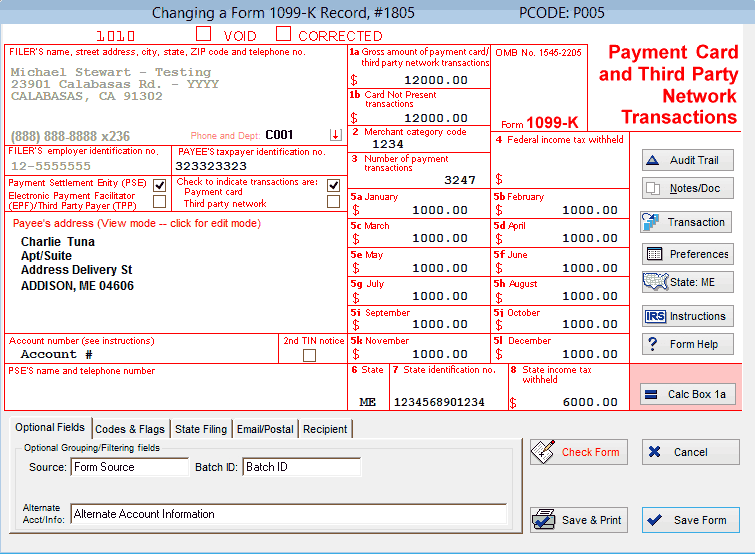
I dette tilfælde foretages indberetningen på formular 1099-K, som er kendt som “rapporten om transaktioner med betalingskort og tredjepartsnetværk”.
Formål:
Formålet med afsnit 6050W er at sikre, at alle virksomheder konkurrerer på lige vilkår, og at alle betaler deres rimelige andel af skatterne.
Ud over at levere værdifulde data til IRS bidrager dette indberetningskrav til et mere retfærdigt skattesystem ved at sikre, at indkomst verificeres, og ved at forhindre skatteunddragelse.
Hvem det påvirker:
Generelt påvirker dette afsnit to typer enheder:
- Betalingsindløsende enheder. En bank eller finansiel institution, der gennemfører transaktioner på vegne af en forhandler. Som mellemled forbinder de forhandleren med kortudstederen (kundens bank).
- Tredjepartsafviklingsorganisationer. Dette er virksomheder, der faciliterer betalinger gennem tredjepartsbetalingsnetværk. PayPal, Venmo, Square og Stripe er blot nogle få eksempler.
Krav:
En tredjepartsafviklingsorganisation er generelt ikke forpligtet til at indberette transaktioner for en betalingsmodtager, hvis det samlede beløb er mindre end $600.
De vigtigste krav er derfor følgende:
I. OPLYSNINGSINDBERETNINGER
1. Formular 1099-K. For hvert kalenderår skal betalingsafviklingsenheder indsende formular 1099-K.
More Articles
II. INDBERETNINGSPLIGTIGE TRANSAKTIONER
2. Betalingskorttransaktioner. Kortbaserede transaktioner omfatter kreditkort-, debetkort- og forudbetalte korttransaktioner.
3. Tredjepartsnetværkstransaktioner. Dette omfatter transaktioner, der gennemføres via tredjepartsbetalingsudbydere som PayPal, Venmo og Square.
III. OPLYSNINGER, DER SKAL INDBERETTES
4. Bruttobeløb. For hver betalingsmodtager det samlede bruttobeløb af alle indberetningspligtige betalingstransaktioner.
5. Oplysninger om betalingsmodtageren. Alle betalingsmodtageres navn, adresse og skatteyderidentifikationsnummer (TIN).
Sanktioner ved manglende overholdelse:
Som følge af manglende overholdelse kan du blive pålagt forpligtelser vedrørende kildeskat (generelt 28% af betalingen), renter og sanktioner.
Opdateringer og ændringer af IRS-afsnit 6050W:
For 2024 kan grænsen ifølge EY blive hævet til $5,000, hvilket giver Kongressen tid til eventuelt at justere den.
Indtil da skal betalingsudbydere omhyggeligt indsamle skatteyderidentifikationsnumre (TIN'er) fra alle betalingsmodtagere for at sikre en problemfri indberetning.
3 strategier til at sikre, at dit e-handelsbrand overholder reglerne
Hvis overholdelse af betalingsreglerne føles som et endeløst spil, hvor du hele tiden skal slå nye regulatoriske muldvarpe i hovedet, er du ikke alene. Lige når du tror, at du har styr på PCI DSS … BANG! Dukker GDPR op med et overraskende venstrehåndsslag.
Men frygt ej. Der er flere måder at navigere i kravene på uden at miste forstanden (eller din fortjeneste).
Jeg talte med nogle eksperter inden for e-handel, økonomi og jura om, hvordan de håndterer træthed over forkortelser for overholdelse af regler og undgår, at deres bundlinje lider.
1. Hold dig opdateret
Det er da indlysende, ikke? Men det er vigtigt at kende de rigtige ressourcer.
Abonnér på brancheopdateringer. Hold dig ajour med de seneste betalingsregler ved at abonnere på nyhedsbreve, blogs og advarsler fra tilsynsmyndigheder, juridiske eksperter og brancheorganisationer.
Publikationer som The Financial Times og MoneyWeek “giver vigtige oplysninger om økonomiske tendenser og finansielle markeder,” siger Gary Hemming, ejer og økonomidirektør hos ABC Finance.
Hvordan hjælper det?
Efter at have hørt om en forventet renteændring justerede vi for eksempel vores udlånsstrategier, hvilket gav os en konkurrencefordel og beskyttede vores fortjeneste.
Ud over populære publikationer er Balázs Keszthelyi, grundlægger og administrerende direktør for TechnoLynx, stærkt afhængig af officielle retningslinjer fra tilsynsmyndigheder såsom Financial Conduct Authority (FCA) og Payment Services Regulations (PSRs).”
2. Etabler et stærkt internt complianceprogram
Vedligehold et opdateret complianceprogram, der er i overensstemmelse med de gældende regler, ved regelmæssigt at gennemgå og opdatere det.

Stephen Boatman, partner hos Flat Fee Financial, anvender en ny tilgang med fire dele til at sikre compliance:
- “Vi gennemfører proaktivt “kvartalsvise analyser af regulatoriske huller”. For at opdage uoverensstemmelser mellem de aktuelle regler for betalingsudbydere og vores operationelle opsætning, før de bliver et problem. Mange virksomheder gennemfører kun årlige revisioner, men kvartalsvise kontroller gør det muligt for os at forudse og afhjælpe complianceproblemer, især når betalingsudbydere ændrer deres krav til kryptering eller beskyttelse mod svindel.”
- “Vi indarbejder også “revisionsspor” i hver transaktion. Det er ikke kun til IRS-optegnelser – det sikrer, at vi straks kan håndtere forespørgsler fra betalingsudbydere med en gennemsigtig log med tidsstempler. Mange virksomheder overser dette, og det har sparet os for adskillige timer under compliancekontroller.”
- “En anden avanceret taktik er “tokeniseringslagdeling”. Følsomme betalingsdata om kunder opbevares som krypterede tokens på tværs af flere cloudtjenester. Selv hvis ét lag bliver hacket, forbliver de andre sikre. Dette går videre end de grundlæggende PCI-DSS-standarder.”
- “Endelig integrerer vi software til “AI-drevet afvigelsesregistrering”. Dette markerer usædvanlig betalingsadfærd i realtid og advarer Flat Fee om potentielle overtrædelser af compliancekrav eller svigagtig aktivitet, før de bliver indberetningspligtige hændelser.”
3. Automatisér complianceprocesser med software
Vælg betalingsudbydere og betalingsgateways, der tilbyder indbyggede sikkerhedsfunktioner, automatiseret rapportering og værktøjer til compliancehåndtering for at effektivisere din indsats.
Du kan automatisere KYC/CDD-kontroller, administration af datasikkerhed og transaktionsovervågning ved hjælp af compliancesoftware.
Leder du efter en sikrere og mere effektiv måde at behandle betalinger på? Se vores liste over de 10 bedste softwareløsninger til betalingsbehandling:
Lad ikke gammel og forældet software udsætte dig for en øget risiko for bøder. Her er vores 10 bedste bud på de bedste betalingstjenester til betalingsgateways på markedet:
Overhold reglerne, og bevar den (økonomiske) sundhed
Kan du ikke huske alt det, vi talte om? Det bebrejder jeg dig ikke.
Der er tre vigtige pointer her:
- Hold dig opdateret om de nyeste regler, herunder PCI DSS, GDPR, AML, PSD2 og IRS Section 6050W, for at beskytte din virksomhed og dine kunder.
- Reducer menneskelige fejl ved hjælp af software og teknologi til overholdelse af regler.
- Ved komplekse regler eller ekspansion til nye markeder bør du rådføre dig med specialister i overholdelse af regler.
Hold dig informeret, overhold reglerne—og vær på forkant. Abonnér på vores nyhedsbrev med de seneste indsigter til e-handelsansvarlige fra førende eksperter i branchen.