Key Takeaways
Betydningen af overholdelse: PCI DSS er afgørende for mindre detailhandlere; manglende overholdelse kan føre til enorme bøder og sikkerhedsbrud.
Forhandlerniveauer: Mindre detailhandlere kvalificerer sig ofte til niveau 4, hvilket kræver en selvevaluering i stedet for revisioner udført af tredjeparter.
Korrekt valg af SAQ: Det er afgørende at vælge det rigtige SAQ for at undgå unødvendige opgaver eller manglende opfyldelse af kritiske krav.
Tekniske kontroller: Implementer vigtige kontroller såsom netværkssikkerhed og adgangskodepolitikker for at håndtere 80 % af risikoen for manglende overholdelse.
Valideringsplan: Opretholdelse af overholdelse omfatter årlig validering, løbende systemopdateringer og overvågning af miljøet.
Hvis du tager imod kreditkort, venter overholdelse af PCI-kravene på dig—ligesom en skatteregning, bare med flere akronymer og færre smuthuller.
De fleste små detailhandlere ignorerer det, håber på, at deres betalingsudbyder håndterer det, eller tror, at de er for små til at tiltrække sig opmærksomhed. Alle tre antagelser er ønsketænkning.
Her er realitetstjekket: Ét fejltrin, og du står over for bøder, der kunne finansiere en ny butik (eller lukke den, du har). Databrud er ikke kun stof til overskrifter for store kæder; de kan betyde enden for selvstændige virksomheder.
Og ja, reglerne gælder, selv hvis du kun gennemfører en håndfuld transaktioner om måneden.
Så lad os springe bekymringerne over og komme til det, der faktisk betyder noget: hvordan du finder ud af, hvilke PCI-krav der gælder for din virksomhed, hvad du skal gøre (og hvad du kan ignorere), og hvordan du overholder kravene uden at bruge en hel uge på papirarbejde eller betale en konsulent for at læse manualen op for dig.
Denne guide er skrevet til virksomhedsejere, der ønsker fakta, genvejene og det, ingen fortæller dig, før det er for sent.
Hvad PCI DSS betyder for små detailhandlere
PCI DSS er ikke valgfrit—tag imod kort, følg reglerne, eller stå over for bøder og omkostninger ved databrud, der kan lukke en lille virksomhed.
Betalingskortindustriens datasikkerhedsstandard (PCI DSS) håndhæves af de største kortbrands—Visa, Mastercard, American Express, Discover og JCB.
Disse virksomheder kræver, at alle forhandlere, der behandler, opbevarer eller overfører kortholderdata, opfylder specifikke sikkerhedsstandarder for betalingsbehandling, uanset virksomhedens størrelse.
Mange små detailhandlere antager, at de er for små til at have betydning, eller at deres betalingsudbyder håndterer overholdelsen af kravene for dem.
Begge dele er forkert.
Gennemfør blot én kreditkorttransaktion, og du er ansvarlig for PCI-kravene. Din betalingsudbyder overholder muligvis kravene, men det dækker ikke dit ansvar for at beskytte kortholderdata i dit miljø.
Konsekvenserne er reelle.
Forhandlere, der ikke overholder kravene, risikerer bøder på mellem $5,000 og $100,000 om måneden. Databrud koster små virksomheder gennemsnitligt $2.98 million ifølge IBMs rapport fra 2024 om omkostningerne ved databrud—nok til at lukke de fleste detailhandlere permanent. Ud over den økonomiske skade risikerer du helt at miste din forhandlerkonto.
For at forstå den bredere kontekst af regler for betalingsudbydere og hvordan de beskytter både forhandlere og kunder, rækker overholdelse af kravene langt ud over PCI DSS.
Forståelsen af disse krav begynder med at vide, hvilket niveau der gælder—and de fleste små detailhandlere befinder sig i en kategori, der er mere håndterbar, end de tror.
Hvilket niveau har du?
De fleste små detailhandlere er på niveau 4, hvor der kræves årlige spørgeskemaer til selvevaluering i stedet for dyre tredjepartsrevisioner.
Overholdelse af PCI-kravene har fire forhandlerniveauer baseret på den årlige transaktionsmængde over en periode på 12 måneder:
| Niveau | Transaktionsmængde | De fleste små detailhandlere | Påkrævet validering |
|---|---|---|---|
| NiveauNiveau 4 | Transaktionsmængde<20K e-handel ELLER <1M i alt | De fleste små detailhandlere✓ MEST ALMINDELIGT | Påkrævet valideringÅrligt SAQ + kvartalsvise scanninger |
| NiveauNiveau 3 | Transaktionsmængde20K-1M e-handelstransaktioner | De fleste små detailhandlereNogle virksomheder med flere lokationer | Påkrævet valideringÅrligt SAQ + kvartalsvise scanninger |
| NiveauNiveau 2 | Transaktionsmængde1M-6M transaktioner | De fleste små detailhandlereStore detailhandlere | Påkrævet valideringÅrligt SAQ + kvartalsvise scanninger |
| NiveauNiveau 1 | Transaktionsmængde6M+ transaktioner ELLER ethvert databrud | De fleste små detailhandlereKun koncerner | Påkrævet valideringFuld QSA-revision + rapport |
Den vigtigste forskel: Forhandlere på niveau 4 udfylder spørgeskemaer til selvevaluering (SAQ'er) i stedet for at hyre kvalificerede sikkerhedsvurderere (QSA'er) til formelle revisioner.
Det sparer tusindvis i revisionsomkostninger, men kræver, at du ærligt vurderer og dokumenterer din egen overholdelse af kravene.
Din indløsningsbank eller betalingsudbyder fortæller dig, hvilket niveau der gælder, og hvilken validering de kræver. Nogle betalingsudbydere går videre end PCI-kravene, så spørg din udbyder.
Når du kender dit niveau, skal du vælge den rigtige SAQ-type—vælger du forkert, spilder du tid på irrelevante krav.
Valg af SAQ: Beslutningsrammen
Vælg den forkerte SAQ, og du spilder tid på irrelevante krav eller overser kritiske krav—her er, hvordan du vælger korrekt.
Spørgeskemaer til selvevaluering (SAQ'er) varierer afhængigt af betalingsbehandlingsmetode og miljøets kompleksitet.
Spørgeskemaets længde fortæller historien om overholdelse:
- SAQ A (22 spørgsmål): Den enkleste vej for forhandlere, hvor kortindehaveren ikke er til stede, og som outsourcer al betalingsbehandling. Du ser aldrig kortdata – kunderne indtaster selv betalingsoplysninger direkte på din betalingsudbyders sikre side.
- SAQ A-EP (178 spørgsmål): For e-handelsforhandlere med betalings sider på deres websteder, men uden lagring af kortdata. Betalingsdata flyder gennem dit websted, men behandles et andet sted.
- SAQ B (41 spørgsmål): Dækker forhandlere, der bruger selvstændige opkalds- eller IP-terminaler, som ikke er forbundet med andre systemer. Tænk på grundlæggende kortlæserterminaler uden integration.
- SAQ C (160 spørgsmål): Den mest almindelige for små detailhandlere med integrerede kassesystemer (POS). Omfatter forhandlere med betalingsapplikationer, der er forbundet til internettet, men uden lagrede kortindehaverdata.
- SAQ D (329 spørgsmål): Det omfattende spørgeskema for alle andre forhandlere, herunder dem, der lagrer kundedata eller har komplekse betalingsmiljøer.
Lad os begynde med et enkelt beslutningstræ:
- Kun behandling gennem tredjeparter. Kunderne indtaster kortdata direkte på din betalingsudbyders websted, uden at data flyder gennem dine systemer → SAQ A
- Webstedsintegration uden lagring. Kortdata flyder gennem dit websted, men behandles et andet sted uden lagring → SAQ A-EP
- Selvstændige terminaler. Du bruger opkalds- eller IP-terminaler uden netværksforbindelser → SAQ B
- Netværksforbundne systemer. Du har POS- eller betalingsapplikationer, der er forbundet med dit netværk → SAQ C eller D
Er du usikker på, hvilken variant du har? Brug quizzen nedenfor – den fortæller dig, om du for eksempel har SAQ C eller C-VT-varianten.
Hvis du er i tvivl, kan din betalingsbehandler eller indløsningsbank hjælpe med at afgøre, hvilket SAQ der gælder. Når du har identificeret det rigtige SAQ, begynder det egentlige arbejde – implementeringen af de tekniske kontroller, der udgør grundlaget for overholdelse.
Vigtige tekniske kontroller, som enhver detailhandler har brug for
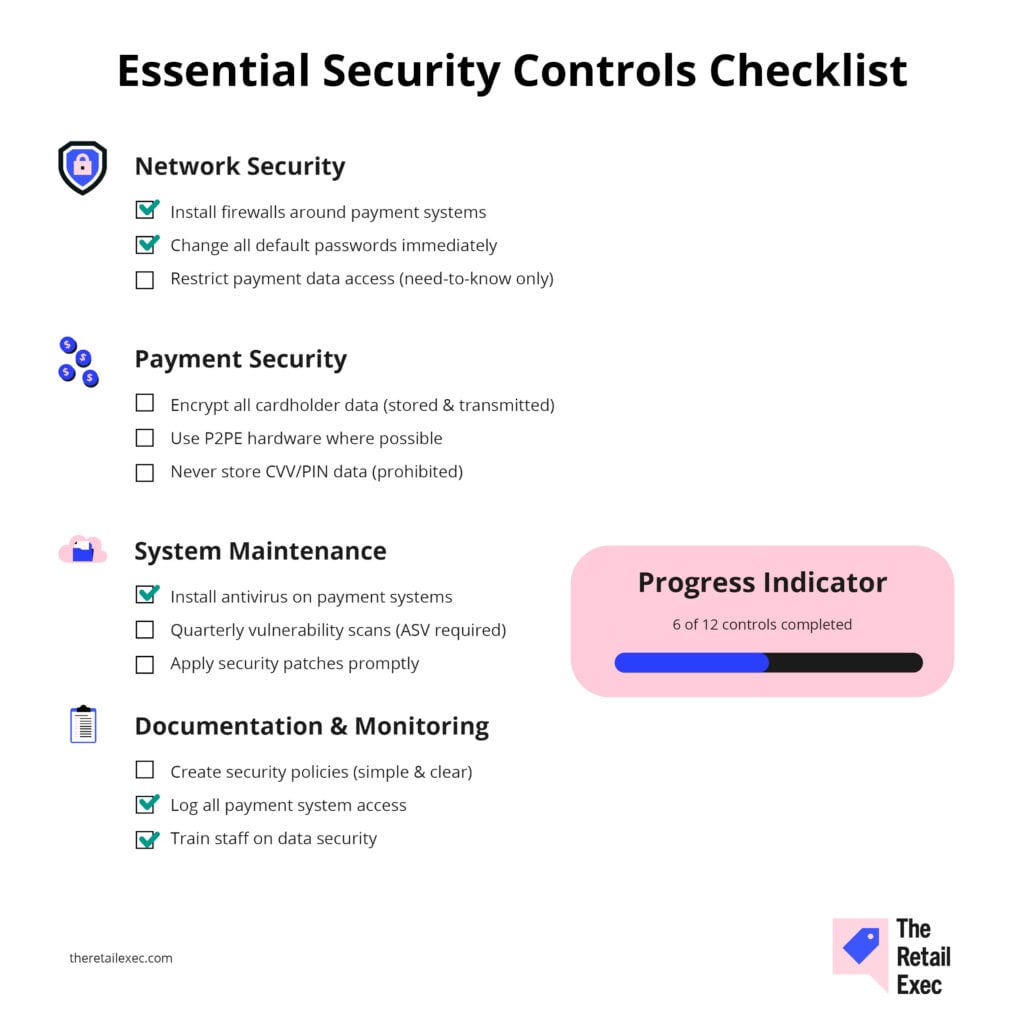
Disse seks kontroller håndterer 80 % af din risiko for manglende overholdelse – få dem på plads først, og bekymr dig derefter om dokumentation.
Have an account? Log In
Netværkssikkerhed og adgangskontroller
Tre grundlæggende kontroller beskytter din netværksperimeter:
- Firewallbeskyttelse. Installer og vedligehold firewalls omkring systemer, der håndterer kortindehaverdata. Dette omfatter POS-netværk, kontorcomputere og Wi-Fi-netværk. Mange små detailhandlere begår den fejl at forbinde POS-systemer til det samme netværk som kontorcomputere uden korrekt segmentering.
- Fjernelse af standardadgangskoder. Skift alle leverandørleverede standardadgangskoder med det samme. Standardadgangskoder offentliggøres online og bruges i automatiserede angreb. Dette gælder routere, POS-systemer, betalingsterminaler, sikkerhedskameraer og alle tilsluttede enheder.
- Begrænsning af adgang. Begræns adgangen til kortindehaverdata efter et behovsbaseret princip. Ikke alle medarbejdere har brug for adgang til betalingssystemet. Opret unikke bruger-ID'er for hver person, og kræv stærke adgangskoder, der ændres regelmæssigt.
Sikkerhed ved betalingsbehandling
- Kryptér kortholderdata, uanset om de er lagret eller transmitteres. En væsentlig fordel ved moderne POS-systemer er, at de normalt kan håndtere dette automatisk, men bekræft det hos din leverandør.
- Gem aldrig følsomme godkendelsesdata såsom CVV-koder eller PIN-verifikationsværdier – det er ikke tilladt.
- Brug sikkert udstyr til betalingsbehandling. Moderne POS-systemer med punkt-til-punkt-kryptering (P2PE) krypterer kortdata fra det øjeblik, kortet aflæses, hvilket reducerer omfanget af compliance betydeligt.
Disse systemer koster mere i anskaffelse, men forenkler de løbende compliance-krav.
Hvis du vil gå mere i dybden med implementering af sikker betalingsbehandling, arbejder kryptering og tokenisering sammen for at beskytte data i alle faser.
Vedligeholdelse og overvågning af systemer
- Installer antivirussoftware på alle systemer, der håndterer betalingsdata, og hold den opdateret. Detailhandelens POS-systemer er almindelige mål for skadelig software, der scanner hukommelsen for at stjæle betalingsdata. En af fordelene ved POS-systemer til detailhandel er, at de leveres med mange indbyggede sikkerhedsfunktioner.
- Udfør regelmæssige sårbarhedsscanninger ved hjælp af en godkendt scanningsleverandør (ASV). Eksterne scanninger er påkrævet hvert kvartal, og du skal udbedre alle sårbarheder med høj risiko, før du afgiver din compliance-erklæring.
Dokumentationskrav
- Vedligehold sikkerhedspolitikker, der dækker datahåndtering, adgangskontrol og hændelsesberedskab. De behøver ikke være komplekse – blot enkle og tydelige procedurer, som medarbejderne rent faktisk kan følge.
- Log og overvåg adgang til kortholderdata og sikre systemer.
- Opbevar detaljerede optegnelser over, hvem der tilgik hvad og hvornår. Mange databrud opdages først måneder senere gennem loganalyse.
Disse tekniske kontroller fungerer sammen med det menneskelige element i compliance – dine politikker, medarbejderuddannelse og fysiske sikkerhedsforanstaltninger.
Politikker, medarbejderuddannelse og fysisk sikkerhed
Teknologi alene er ikke nok til at bestå en compliance-kontrol – du har brug for dokumenterede processer, som medarbejderne rent faktisk følger.
Adgangsstyring
Udarbejd skriftlige politikker for krav til adgangskoder, tildeling af brugeradgang og procedurer for datahåndtering. Kræv unikke bruger-ID'er for hver medarbejder, og forbyd delte konti.
Når medarbejdere fratræder, skal deres adgang til alle betalingssystemer deaktiveres øjeblikkeligt.
Medarbejderuddannelse
Uddan alle medarbejdere, der håndterer betalingskort, i PCI-procedurer for datasikkerhed.
Gennemgå korrekt korthåndtering, hvilke data de må og ikke må gemme (skriv aldrig kortnumre ned), samt hvordan de genkender og rapporterer mistænkelig aktivitet.
Dokumentér datoer og emner for uddannelsen. Mange SAQ'er kræver dokumentation for, at medarbejderne forstår deres ansvar for datasikkerhed.
Fysisk sikkerhed
Sikr fysisk adgang til betalingsbehandlingssystemer, kortholderdata og medielagring.
Det betyder, at serverrum skal være aflåste, adgangen til POS-terminaler skal begrænses, og betalingsrelaterede dokumenter skal bortskaffes korrekt.
Beskyt lagrede medier, der indeholder kortholderdata.
Hvis du er nødt til at gemme betalingsoplysninger (undgå det, hvis det er muligt), skal du bruge aflåste arkivskabe med adgangslogning. Ødelæg gamle betalingsoptegnelser sikkert – makulering eller forbrænding for papir og sikker datasletning for elektroniske medier.
Mange mindre detailhandlere overser fysisk sikkerhed, fordi de antager, at cybersikkerhed er den eneste bekymring.
Men betalingsdata skrevet på post-it-sedler, ulåste serverrum og forkert bortskaffede betalingsoptegnelser skaber overtrædelser af compliance-krav og sikkerhedsrisici.
Med solide tekniske kontroller og politikker på plads bliver opretholdelse af compliance en løbende proces i stedet for et årligt kapløb.
Validering og opretholdelse af compliance
Compliance består af årlig validering plus løbende vedligeholdelse – her er din plan for at holde dig ajour.
Årlige krav
Din årlige compliance-tjekliste:
✓ Udfyld SAQ, og indsend den til din indløsningsbank eller betalingsprocessor sammen med complianceerklæringen (AoC)
✓ Indsend inden processorens frist for at undgå gebyrer for manglende compliance
✓ Gennemfør fire eksterne kvartalsvise sårbarhedsscanninger af en ASV ($100-500 pr. kvartal)
✓ Afhjælp eventuelle sårbarheder med høj risiko før attesteringen
Løbende vedligeholdelse
Løbende compliance kræver konstant årvågenhed:
- Systemopdateringer. Hold POS-software og betalingsapplikationer opdaterede med sikkerhedsrettelser. Abonner på leverandørernes sikkerhedsbulletiner, og anvend kritiske opdateringer hurtigt.
- Overvågning af miljøet. Tilføjelse af nye POS-terminaler, opgradering af software eller skift af betalingsprocessor kan kræve en anden SAQ-type eller yderligere sikkerhedskontroller.
- Adgangsgennemgange. Kvartalsvise revisioner af adgangslister fjerner fratrådte medarbejdere og bekræfter, at de aktuelle adgangsniveauer stemmer overens med jobkravene.
Selve PCI DSS-standarden opdateres med jævne mellemrum. Version 4.0 trådte i kraft i marts 2024, og fuld håndhævelse begyndte i marts 2025. Hold dig informeret gennem din betalingsprocessor eller PCI Security Standards Councils meddelelser.
Selv med de bedste intentioner begår mindre detailhandlere ofte fejl, som kan afspore deres compliance-indsats og skabe unødvendig risiko.
En forståelse af disse faldgruber hjælper med at informere beslutninger om dit compliance-budget og din planlægning.
Budget for compliance: realistiske omkostninger
Indtast et par hurtige oplysninger om din butik, så estimerer vi dine PCI-omkostninger i det første år, de årlige driftsomkostninger og hvad der faktisk driver beløbet.
Budgettér med $2,000-8,000 årligt for compliance på niveau 4 afhængigt af dit nuværende sikkerhedsniveau og dine systemers kompleksitet.
Typisk omkostningsfordeling
| Udgiftskategori | Prisinterval | Hyppighed | Hvad det dækker |
|---|---|---|---|
| UdgiftskategoriUdfyldelse af SAQ | Prisinterval$500-2,000 | HyppighedÅrligt | Hvad det dækkerGør-det-selv kontra hjælp fra konsulent |
| UdgiftskategoriSårbarhedsscanninger | Prisinterval$400-2,000 | HyppighedKvartalsvist | Hvad det dækkerEksterne ASV-scanninger |
| UdgiftskategoriPOS-/systemopgraderinger | Prisinterval$0-5,000 | HyppighedEngangsudgift* | Hvad det dækkerSikkerhedskompatibel hardware |
| UdgiftskategoriNetværkssikkerhed | Prisinterval$500-3,000 | HyppighedEngangsudgift* | Hvad det dækkerFirewalls, segmentering |
| UdgiftskategoriUddannelse og politikker | Prisinterval$200-800 | HyppighedÅrligt | Hvad det dækkerMedarbejderuddannelse, dokumentation |
| UdgiftskategoriLøbende vedligeholdelse | Prisinterval$300-1,200 | HyppighedÅrligt | Hvad det dækkerOpdateringer, overvågning, adgangsstyring |
More Articles
Beregning af investeringsafkast
Sammenlign compliance-omkostninger med konsekvenserne af et databrud: Et gennemsnitligt databrud i en mindre virksomhed koster $2.98 million, mens omfattende PCI-compliance koster $3,000-6,000 årligt.
Grundlæggende compliance-foranstaltninger reducerer risikoen for databrud og omkostningerne markant.
Hvornår du bør søge hjælp
Overvej en QSA eller konsulent, hvis:
- Komplekst spørgeskema. Dit SAQ indeholder over 100 spørgsmål
- Datalagring. Du gemmer kortholderdata i enhver form
- Komplekst netværk. Du har flere integrerede systemer eller komplekse netværksmiljøer
- Tidligere fejl. Du har ikke bestået tidligere valideringer af overholdelse
Gør-det-selv fungerer, hvis:
- Enkel behandling. Du bruger grundlæggende betalingsbehandling (SAQ A eller B)
- Teknisk fortrolighed. Du har grundlæggende IT-viden og tid til at lære
- Support fra betalingsudbyderen. Din betalingsudbyder tilbyder dedikeret hjælp til overholdelse
De fleste niveau 4-forhandlere kan opnå overholdelse uden dyre konsulenter, men professionel hjælp sikrer, at du ikke overser kritiske krav, der kan udløse bøder eller revisioner.
Vigtige værktøjer, der kan hjælpe: POS-systemer med indbyggede funktioner til overholdelse, betalingsudbydere, der forenkler PCI-kravene, og sikre betalingsgateways mindsker din arbejdsbyrde i forbindelse med overholdelse ved automatisk at håndtere kryptering og tokenisering.
Overhold kravene, og høst fordelene
PCI-overholdelse behøver ikke at overvælde små detailhandlere. Fokuser først på de vigtigste kontroller, vælg det rigtige SAQ til dit miljø, og oprethold konsekvente sikkerhedspraksisser.
Investeringen i overholdelse er minimal sammenlignet med omkostningerne ved et databrud eller tabet af din mulighed for at modtage kreditkortbetalinger.
Hvis du har brug for specifik vejledning om overholdelse, der er tilpasset dit betalingsmiljø, kan du rådføre dig med din indløsningsbank eller betalingsudbyder. De kan hjælpe med at fastlægge dine præcise krav og valideringsprocedurer.
Hvis du vil have bredere indsigt i betalingsbehandling, kan du udforske vores komplette guide til betalingsbehandling.
Detailhandlen står aldrig stille – og det bør du heller ikke. Tilmeld dig vores nyhedsbrev for at få de seneste indsigter, strategier og karriereressourcer fra førende detailhandelsledere, der former branchen.
Ofte stillede spørgsmål om PCI-overholdelse
Nogle sidste spørgsmål og svar, før vi slutter.
Hvad tæller præcis som "kortholderdata", som jeg skal beskytte?
Primært kontonummer (PAN), udløbsdato, kortholders navn og servicekode. Gem aldrig CVV-koder, PIN-verifikationsværdier eller fuldstændige magnetstribedata—det er forbudt.
Kan jeg outsource al betalingsbehandling for at undgå PCI-overholdelse?
Nej. Selvom outsourcing begrænser omfanget af overholdelsen, er du stadig ansvarlig for at beskytte kortholderdata i dit miljø og sikre, at tjenesteudbyderne overholder kravene.
Hvor ofte skal jeg udføre sårbarhedsscanninger?
Eksterne scanninger hvert kvartal udført af en ASV. Interne scanninger også hvert kvartal, hvis du har interne netværk med kortholderdata. Mislykkede scanninger skal afhjælpes, hvorefter der skal scannes igen.
Hvad sker der, hvis jeg ikke overholder kravene?
Kortmærker kan pålægge månedlige bøder på $5,000-100,000. Du kan miste din forhandlerkonto helt. Databrud medfører yderligere omkostninger til retsmedicinske undersøgelser, advokatsalærer og potentielle retssager.
Har jeg brug for overholdelse, hvis jeg kun tager imod nogle få kreditkort om måneden?
Ja. PCI DSS gælder for alle forhandlere, der opbevarer, behandler eller overfører kortholderdata, uanset transaktionsmængden. Selv én transaktion kræver overholdelse.