

Förebyggande av betalningsbedrägerier: komplett guide och verktyg för 2026
Kassaflödesdilemma: Även efter en stor försäljningsframgång kan oro över kassaflödet och den finansiella stabiliteten dämpa glädjen och tillfredsställelsen över prestationen.
Vinst och oro: Stora transaktioner för med sig både glädjen över vinsten och oron över att säkerställa affärens långsiktiga framgång och finansiella hälsa.
En balansakt: Det är svårt att njuta av ekonomiska vinster när du samtidigt måste ha ett helhetsperspektiv på företagets övergripande finansiella hälsa och framtida lönsamhet.
Mental dragkamp: Spänningen i att slutföra en lönsam affär konkurrerar ofta med den mentala påfrestningen av att hantera konsekvenserna och de tillhörande riskerna.
Baksidan av framgången: Även en betydande ekonomisk framgång kan kännas bitterljuv när underliggande oro över hållbarhet och framtida stabilitet dröjer sig kvar.
Det är svårt att fullt ut njuta av tillfredsställelsen i att genomföra en stor och lönsam transaktion när du samtidigt i bakhuvudet undrar:
”Är detta äkta eller bedrägeri?”
Särskilt eftersom cyberbrottslingar blir allt skickligare på att agera i det fördolda, vilket gör det svårare att upptäcka deras bedrägliga handlingar så snabbt som möjligt.

Detta växande hot kräver vaksamhet, medvetenhet och proaktivt agerande—allt detta kommer att bli en del av din handlingsplan mot bedrägerier när du har läst klart det här blogginlägget.
Låt oss titta på hur bedragare får tag på den information de behöver för att ta sig in i ditt företag, samt hur du kan hinna före dem.
Vad är betalningsbedrägeri?
Betalningsbedrägeri avser falska eller olagliga transaktioner där någon, vanligtvis en cyberbrottsling, använder någon annans betalningsuppgifter för att skaffa varor eller pengar.
Betalningsbedrägerier är ett problem för alla företag, oavsett bransch. Men e-handelsvarumärken löper särskilt stor risk—låt oss titta på varför och hur detta är fallet.
Läget för betalningsbedrägerier hos e-handelsvarumärken
E-handelsföretag är särskilt sårbara för bedrägerier eftersom de behandlar en stor mängd digitala transaktioner varje dag.

Det uppskattas att näthandeln stod för 6,3 biljoner dollar globalt under 2024, så du kan föreställa dig hur lukrativt detta mål är i cyberbrottslingars ögon.
Detta är sannolikt anledningen till att onlineåterförsäljare i Nordamerika, den region i världen som har det högsta värdet av bedrägliga transaktioner, hanterar 40 % fler bedrägliga transaktioner än återförsäljare som huvudsakligen har fysiska butiker.
Antalet betalningsbedrägerier tenderar att nå sin topp under julhandelssäsongen.
År 2022 visade forskning på en alarmerande ökning på 82 % av misstänkt digital bedrägeriverksamhet globalt under BFCM-helgen jämfört med resten av året (perioden från 1 januari till 23 november).
När man ställs inför denna typ av cyberbrott är ekonomiska förluster oundvikliga.
E-handelsföretag världen över förväntas drabbas av en sammanlagd förlust på 343 miljarder dollar på grund av bedrägerier.
Handlare uppskattar att 3 % av e-handelsintäkterna går förlorade varje år på grund av bedrägerier, och en liknande andel av beställningarna visar sig också vara bedrägliga.
Utöver förlorade intäkter kan ditt varumärke också drabbas av förlorad trovärdighet och kundernas tillit. Det påverkar indirekt din förmåga att öka försäljningen och utöka kundbasen.
Mottaglighet för bedräglig verksamhet kan också få tillsynsmyndigheter att reagera, vilket kan leda till sanktioner om ditt företag konstateras inte följa gällande regler. Detta är särskilt viktigt för företag som behöver tjänster för högrisk-handlarkonton på grund av sin branschklassificering.
Siffrorna och konsekvenserna låter skrämmande, jag förstår det…
Men det finns mycket du kan göra för att hålla ditt företag och dina kunder säkra.
I det här inlägget delar jag med mig av branschgodkända strategier för att förebygga betalningsbedrägerier och stärka dina säkerhetsåtgärder.
Men först: Hur går betalningsbedrägerier till?
Bedragare har gott om metoder i sin arsenal för att begå betalningsbedrägerier.

Här är några av de vanligaste sätten de får tillgång till dina kunders betalningsuppgifter eller till och med din digitala butik:
1. Nätfiske
Nätfiske använder lockbeten för att samla in information som kreditkortsuppgifter och personuppgifter. Det sker vanligtvis via e-post eller sociala medier.
Vid näthandel har e-handelsplattformar emellertid blivit en magnet för sådana attacker. År 2023 var de inblandade i 43,5 % av alla nätfiskeincidenter.
Under årets första tio månader fanns det hela 6 232 882 nätfiskesidor som utgav sig för att vara populära shoppingsajter som Amazon, eBay, Walmart, AliExpress och Mercado Libre.
Här är ett exempel på ett nätfiskemejl från ”Amazon” där kunder ombeds uppdatera sina betalningsuppgifter:
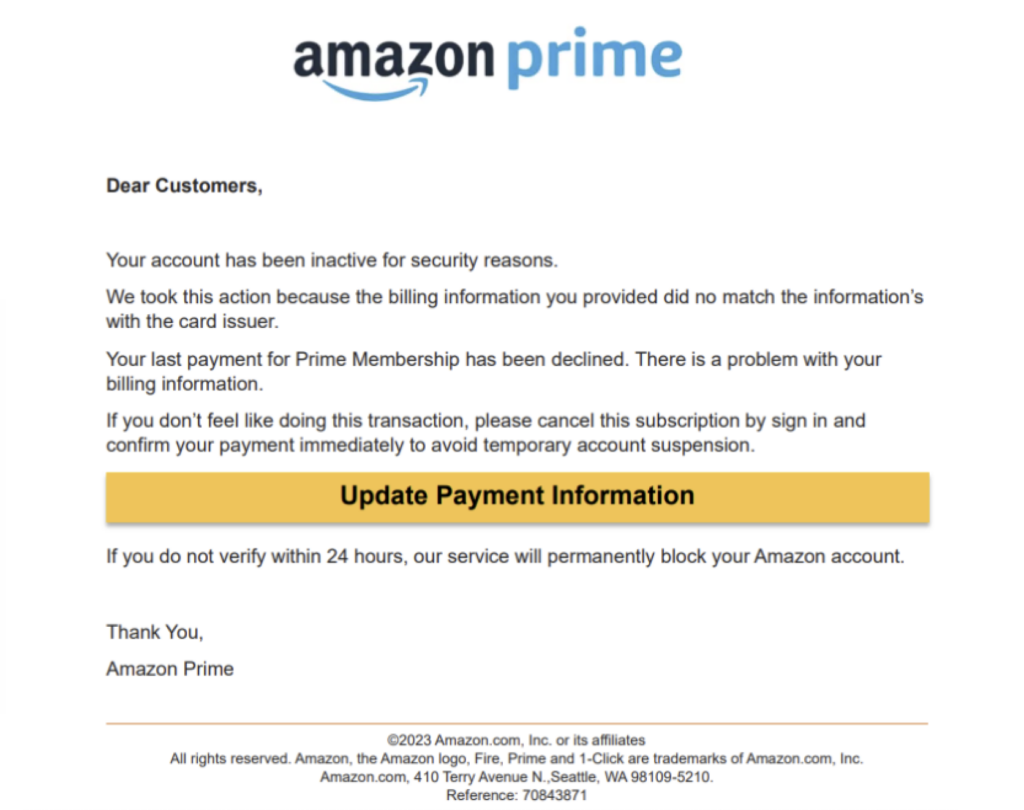
Och ”Shopify” som försöker ta sig in på en säljares konto:

2. Skimning
Skimning innebär att olagliga enheter installeras på eller inuti betalterminaler för att fånga upp en kunds kredit- eller betalkortsuppgifter och PIN-kod.
Med denna information kan gärningspersonen framställa förfalskade kort eller ta ut pengar från en bankomat.
Att e-handelsföretag inte använder betalterminaler innebär inte att de är skyddade mot skimning.
Inom näthandel tar det formen av e-skimning eller digital skimning.
Hackare lägger in skadlig kod på en nätbutiks webbsida. Därefter fångar de upp betalkortsuppgifter direkt när kunderna skickar sina uppgifter till betalningsgatewayen.
Ett av de största hoten mot e-handelsvarumärken är Magecart, eller attacker av typen webbskimming, som innebär att skadlig JavaScript-kod läggs in på webbplatsers betalningssidor för att stjäla kreditkortsuppgifter eller kundinloggningar.
Även om vissa felaktigt kan tro att Magecart-attacker inte sker lika ofta, är de mer aktiva än någonsin – och blir allt svårare att upptäcka.

3. Skadlig programvara
Skadlig programvara är en sammansättning av ”skadlig mjukvara”, som illvilliga aktörer använder för att få åtkomst till eller kontroll över en ovetande offers enhet.
Den används för att stjäla personlig och ekonomisk information samt inloggningsuppgifter.
Hackare kan också använda skadlig programvara för att ta sig in i din digitala butik och utföra viktiga administratörsuppgifter, som att ändra produktuppgifter, stjäla kunddata och förändra din webbplats till något annat.
4. Identitetsstöld
Identitetsstöld innebär att olagliga transaktioner genomförs med hjälp av någon annans personuppgifter (som kreditkortsuppgifter, namn eller adress) för att begå bedrägeri.
Bedragare tar sig in genom olika metoder, som nätfiske och skadlig programvara.
Det kan handla om något så enkelt som att göra bedrägliga inköp eller något mer avancerat, som att skaffa ett nytt kreditkort eller ett lån.
Eftersom 83 % av konsumenterna är villiga att dela sina personuppgifter för att få bättre kundupplevelser blir det lättare för bedragare att stjäla identiteter och utge sig för att vara legitima personer på internet.
De utnyttjar stulen information för att exploatera ditt e-handelsföretag och tjäna pengar genom obehöriga transaktioner.
5. Företagsrelaterad e-postkompromettering (BEC)
BEC kombinerar nätfiske och social manipulation för att rikta sig mot anställda inom en organisation.
FBI kallade det ”ett av de ekonomiskt mest skadliga brotten på internet”.
Det brukar gå till så här: En anställd får ett e-postmeddelande från en bedragare som utger sig för att vara en betrodd källa (t.ex. en chef) och ber om känslig information.
E-handelsföretag i små och medelstora företag kanske inte stöter på detta så ofta – företag med avdelningar som arbetar i silos är enklare mål.
6. Kontokapning
Kontokapning uppstår när en cyberbrottsling får åtkomst till ett konto som tillhör en legitim användare och tar över det för att begå bedrägeri.
År 2023 toppade det listan över digitala bedrägerier globalt och uppgick till 7 %. Uppgifterna visar också att det vanligtvis leder till betalningsbedrägerier.
Dessa hackare får åtkomst till kontona genom att stjäla lösenord eller användarnamn eller köpa dem på darknet. I vissa fall använder de nätfiske för att få tag på inloggningsuppgifter.
Dessa vilseledande metoder, som ibland används tillsammans, skadar både kunder och handlare på nätet.
Om bedrägeriet inte upptäcks drabbas kunden hårdast.
Men när de upptäcker det, vilket de sannolikt kommer att göra, kan de vända sig till ditt varumärke och begära ersättning. Du måste själv stå för kostnaden och andra avgifter.
De vanligaste typerna av betalningsbedrägerier att se upp för inom e-handel
När bedragare väl får tag på känsliga uppgifter kan de begå olika typer av e-handelsbedrägerier.
Här är de vanligaste:
Kredit- eller betalkortsbedrägeri
Kredit- eller betalkortsbedrägeri inträffar när en obehörig person använder en annan persons betalningsuppgifter för att genomföra ett köp eller ta ut pengar.
Ett av de vanligaste problemen inom e-handel är kortbedrägeri utan att kortet är närvarande, eftersom kunderna bara behöver ange sina kortuppgifter för att genomföra köpet.
Rekommenderad läsning: Ta en titt på vår guide till kreditkortsbetalningar inom e-handel och hur du godkänner användningen för att konfigurera det så säkert som möjligt och förhindra kreditkortsbedrägerier.
Trianguleringsbedrägeri
Trianguleringsbedrägeri inträffar när en kund köper en produkt på en marknadsplats på nätet, till exempel Amazon, och får en vara som har köpts från en annan återförsäljare med hjälp av stulna betalningsuppgifter.
Enkelt uttryckt fungerar bedragaren som en hemlig mellanhand. Personen vars uppgifter stals kan göra en anmälan och begära återbetalning från den ursprungliga butiken.
Återbetalningsbedrägeri
Återbetalningsbedrägeri inträffar när en kund – som inte nödvändigtvis är en professionell hacker – köper en vara och bestrider köpet utan att returnera den eller genom att returnera den efter att ha använt den.
Det kallas också vänligt bedrägeri och ansågs vara det största hotet under helgerna 2023.
Faktum är att det uppskattas kosta företag omkring 40 miljarder dollar varje år.
Jag minns ett särskilt besvärligt fall där vi fick en order som verkade helt normal.
Betalningen gick igenom utan problem, men några veckor senare drabbades vi av en återbetalning.
Köparen hävdade att hen aldrig hade genomfört köpet, och vi fick hantera den ekonomiska förlusten.

BNPL-bedrägeri
Bedrägerier med köp nu, betala senare (BNPL) uppstår när en bedragare registrerar sig på en BNPL-plattform med hjälp av stulen eller påhittad information för att genomföra köp utan avsikt att betala.
Eftersom de flesta BNPL-plattformar inte kräver förskottsbetalningar kan bedragare genomföra så många köp de vill.
Innan BNPL-plattformen hinner kräva betalning har de redan lämnat plattformen. När det gäller stulen information måste leverantörerna stå för återdebiteringsavgifter.
Ibland utnyttjar konsumenter också BNPL-upplägg, eftersom de vet att leverantörerna inte har möjlighet att kräva in pengarna från dem.
Det kanske inte skadar ditt varumärke ekonomiskt, men berörda kunder kan få en annan bild av ditt företag.
Upplägg med köp nu, betala senare (BNPL) är särskilt sårbara med tanke på den ökande frekvensen och omfattningen av dataintrång som äventyrar konsumentdata (inklusive kortinformation), samt deras utbredda användning

Återbetalningsbedrägerier och missbruk av återbetalningar
Återbetalningsbedrägerier uppstår när en kund eller en grupp personer begär återbetalning eller ersättning för en produkt som de aldrig har köpt eller returnerat.
Det skiljer sig från missbruk av återbetalningar, där en kund som faktiskt har köpt en produkt begär återbetalning utan avsikt att skicka tillbaka varan eller genom att skicka tillbaka den använd.
Presentkortsbedrägerier
Presentkortsbedrägerier uppstår när bedragare köper ett presentkort med hjälp av stulen kortinformation för att lösa in det mot pengar eller varor.
En mer sofistikerad metod innebär att man hackar sig in på en e-handelsplattform och skapar nya presentkort.
Bedrägerier genom korttestning
Bedrägerier genom korttestning uppstår när illvilliga aktörer kommer över flera stulna kreditkortsnummer och sedan genomför köp hos nätbutiker för att kontrollera vilka kort som fortfarande är aktiva.
Vår webbplats utsattes för många bedrägliga beställningar som identitets- och korttestningsförsök, vilket var en betydande utmaning för vår butik.
Det här var alla transaktioner med lågt värde, där bedragare testar stulna kreditkort för att se om kortet fortfarande är aktivt och kan användas för större köp eller säljas på svarta marknaden.
Så skyddar du ditt varumärke mot betalningsbedrägerier inom e-handel
Som jag nämnde tidigare: Nätshoppingbranschen växer snabbt – och det är goda nyheter för ditt företag!
Men denna tillväxt innebär ett behov av förstärkt säkerhet, eftersom den också skapar en större angreppsyta för cyberbrottslingar.
Om du håller med de många nätbaserade handlare (75 %) som beslutade att utöka sina budgetar för bedrägeribekämpning 2023, kan det vara klokt att använda dina pengar till att förbättra affärsprocesser som betalningshantering.
Lär dig dessa strategier nedan:
Välj rätt betalningsförmedlare
Betalningsförmedlare kan bli en väg in för bedrägerier om du inte väljer en välrenommerad aktör.
Bedragare kan enkelt fånga upp känsliga kunduppgifter, som kredit- eller betalkortsnummer, under transaktioner när de inte är säkra.
Undersök säkerheten och tillförlitligheten hos din nuvarande betalningsförmedlare för att se hur väl den passar ändamålet. Om den inte klarar uppgiften bör du se det som ett tecken på att byta till en bättre.
När du gör det ska du välja en som är PCI DSS (standarden för datasäkerhet inom betalningskortsindustrin) kompatibel, vilket innebär att betalningsförmedlaren tillämpar strikta säkerhetsprotokoll som kryptering från början till slut och tokenisering för att skydda känslig betalningsinformation.
Tillförlitliga leverantörer som Stax Pay och Helcim har PCI-nivå 1, den högsta graden av efterlevnad.
Helcim använder till exempel AES-256-kryptering för alla känsliga uppgifter om handlare och kortinnehavare, såsom namn, kortnummer och utgångsdatum, för att uppfylla PCI-kraven.
Dessutom:
Vi lagrar inte CVV, PIN, EMV eller magnetremsedata.
All data under överföring är krypterad och dess integritet upprätthålls med TLSv1.2 och starka chiffer. Föråldrade SSLv3, TLSv1.0 och TLSv1.1 är undantagna från våra system.

Välj den som bäst passar dina behov.
Enligt Popkey ”gör det det enklare för företagare att fokusera på att driva sin verksamhet utan att behöva genomgå rigorösa revisioner, tester och inspektioner”.
Här är våra rekommendationer:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.


Använd säkra betalningsmetoder
Processen för att överföra pengar vid e-handelsbetalningar skiljer sig åt – och dessa skillnader avgör hur säkra de är.
Dessa betalningssystem står överst:
- EMV-chipkort (Europay, Mastercard och Visa) som finns på betal-, kredit- och förbetalda kort. Varje köp genererar en särskild engångskod, vilket avskräcker bedragare från att använda kreditkortsinformationen.
- Digitala plånböcker. Krypteringsnycklarna är unika och endast tillgängliga för respektive användare. Även om någon stjäl din smartphone kan de inte använda din digitala plånbok.
- Banköverföringar/ACH. När en överföring väl har initierats går den sällan att återkalla. För e-handelsvarumärken innebär ett handlarkonto större fördelar än ett vanligt bankkonto.
Det är också bra att hålla ett nära öga på framtidsinriktade lösningar.
Branden Korf från EbizCharge nämner att införandet av ”biometrisk autentisering har lagt till ett andra säkerhetslager, vilket gör det svårare för bedragare att utge sig för att vara legitima användare, eftersom biometriska data är unika för varje individ.”
Biometriska betalningar ger extra säkerhet vid mobil betalningshantering för e-handelskunder. Det är också relativt nytt.
Från och med 2024 är Wink den enda plattformen för biometrisk identitet och betalningar.
VD:n Deepak Jain förklarar hur den hjälper e-handelsföretag att bekämpa bedrägerier:
Vi har utvecklat ett trestegsautentiseringssystem som kombinerar biometri, såsom ansikts- och röstigenkänning, med traditionella metoder som token.
Människobaserad autentisering är överlägsen eftersom den bygger på unika, oföränderliga egenskaper som är svåra för bedragare att återskapa.

Rekommenderad läsning: Upptäck de 20 främsta betalningsgatewayerna för e-handelsföretag.
Implementera robusta men smidiga autentiseringsåtgärder
Autentiseringsåtgärder avser alla metoder du använder för att bekräfta att din kund och kundens transaktion är äkta.
Om du undrar när under kundresan du bör implementera dessa åtgärder delar Christine Ferrusi Ross från Akamai med sig av ett gott råd:
Börja med att förstå hur säkerhetsskyddet ska implementeras under användarens resa på din e-handelswebbplats eller i din app.
Detta säkerställer att du kan upptäcka eventuella luckor i din process, särskilt eftersom bedrägerier nu förekommer under hela kundresan.
Men om du letar efter viktiga områden att fokusera på påpekar Maanas Godugunur, seniorchef för bedrägerier och identitet på LexisNexis Risk Solutions: ”De flesta bedrägeriförluster uppstår när nya konton skapas, men fler attacker sker i betalningsfasen.”
Därför är det viktigt att uppmuntra kunderna att skapa unika lösenord.
Du kan också införa åtgärder för multifaktorautentisering (MFA), såsom en autentiseringsapp och engångslösenord (OTP).
Men var försiktig så att du inte överdriver, eftersom det kan göra kundresan mer komplicerad. Ditt mål är att göra shoppingupplevelsen så smidig som möjligt för dina kunder.
Föreställ dig att kräva att någon autentiserar sig vid inloggningen, därefter använder multifaktorautentisering med en engångskod och sedan autentiserar sig igen i kassan – det kan göra vissa användare frustrerade och få dem att överge kundvagnen.
Men om en säkerhetslösning erbjuder effektiv upptäckt och hantering när en användare loggar in för att bevisa om personen är kontoinnehavaren eller inte, kan de extra stegen tas bort för betrodda användare.

Enligt 43 % av handlarna i en undersökning från 2024 bör 2FA (en form av MFA som omfattar två steg) vara tillräckligt.
De anser att det är den mest effektiva åtgärden mot bedrägerier, med den lägsta andelen misslyckade betalningar.
Övervaka konton och transaktioner regelbundet
Låt detta bli en påminnelse:
Sårbarheter finns i dina system tills ditt företag hittar dem. Det man hoppas på är att ditt team hittar eventuella sårbarheter innan angriparna gör det.

Genom att hålla noggrann uppsikt över kundkonton och transaktioner kan du göra just det.
Ta kontokapning som exempel. Det blir snabbt en förstahandsmetod för cyberbrottslingar, med en ökning av incidenterna med 354 % på ett år.
För att hantera detta växande hot måste du identifiera och täppa till luckorna i din säkerhet.
Ett sätt är att samarbeta med cybersäkerhetsplattformar som Akamai, som hjälper företag, inklusive e-handelsvarumärken, att skydda användarkonton under hela deras livscykel.
Detta omfattar att upptäcka försök till kontokapning, bedrägerier med flera konton och andra typer av kontomissbruk.
När det gäller hantering av högriskbeställningar förlitar sig e-handelsvarumärket GroomsDay inte enbart på sina åtgärder mot bedrägerier.
Ansvarig partner Chris Bajda förklarar hur varumärket går längre: ”Vi ringer kunden för att bekräfta beställningarna innan vi skickar dem.”
Ett annat sätt som varumärket övervakar sina transaktioner på är genom att hålla ett mycket noggrant öga på GroomsDays återkravsnivåer.
Högre återkravsnivåer kan innebära att kunderna är missnöjda, men de kan också bero på betalningsbedrägerier online.
Om du övervakar detta noggrant kan du ta reda på orsaken.
Oavsett vilket behöver du förbättra dina produktbeskrivningar och vara transparent med din verksamhet så att du kan skydda företaget mot illegitima och orimliga krav.
För B2B-e-handel kan manuella och isolerade system göra företag helt oskyddade mot risker som ”luftfakturering”—en typ av bedrägeri där företag i ekonomiska svårigheter utfärdar fakturor för varor eller tjänster som aldrig har levererats.
Det fungerar på liknande sätt som bedrägerier med banköverföringar. I stället för att skicka fakturor utfärdar de begäranden om banköverföringar.
Övervakning av transaktioner kräver automatisering för att motverka dessa metoder för betalningsbedrägerier.
Automatiserade verifieringsprocesser jämför systematiskt fakturor med inköpsorder, leveranskvitteringar och andra relevanta dokument, vilket säkerställer att endast legitima fakturor godkänns för betalning.

Använd programvara för bedrägeridetektering
Den bästa förebyggande åtgärden är upptäckt, så överväg att införa ytterligare skyddsåtgärder.
Kombinera din betalningsförmedlare och starka autentiseringsåtgärder med programvara för bedrägeridetektering för att täcka alla grunder.
Smarta investeringar i olika lösningar lönar sig: Organisationer som bygger upp ett mer robust skydd mot bedrägerier genom hela kundresan rapporterar lägre bedrägeriförluster.
Eliot Vancil, vd för dieselleveransföretaget Fuel Logic LLC, berättar att detta hjälper dem att hålla koll på nätfiskebedrägerier och upprepade inloggningsförsök med stulna autentiseringsuppgifter:
Vi använder avancerade verktyg för bedrägeridetektering som analyserar transaktionsmönster samt regelbundna säkerhetskontroller för att hålla dessa hot på avstånd.
Denna proaktiva metod hjälper oss att hitta luckor i vårt försvar innan de kan utnyttjas mot oss.
Till skillnad från autentiseringsåtgärder fungerar dessa tekniker i bakgrunden, övervakar hur kunder interagerar med ditt företag och upptäcker avvikelser utan att störa deras upplevelse.
När allt fler konsumenter skapar onlinekonton med lagrad betalningsinformation blir dessa konton värdefulla mål för bedragare.
Cyberbrottslingar använder allt mer sofistikerade metoder för att få obehörig åtkomst till kundkonton, ofta genom nätfiskebedrägerier eller genom att utnyttja svaga lösenord.
Vi kombinerar AI:s snabbhet och mönsterigenkänning med mänsklig expertis för att utvärdera komplexa fall och snabbt anpassa oss till nya bedrägerimetoder.
Denna balanserade strategi gör det möjligt för oss att utnyttja AI:s kraft samtidigt som vi behåller den flexibilitet och kontextuella förståelse som endast mänskliga analytiker kan bidra med.

Enligt Rafael Lourenco är system för bedrägeridetektering som ClearSale väl utrustade för att hantera cyberbrottslingars avancerade metoder och skydda kundkonton.
Här är våra främsta rekommendationer:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Utbilda medarbetare och kunder
Din proaktiva inställning bör inte bara fokusera på dina processer och plattformar; den bör även omfatta människorna.
Först dina medarbetare.
Kate Hill från Kate Hill Flowers, ett företag inom blomsterdesign och blomsterleveranser, säger att investeringar i kontinuerlig utbildning av medarbetare om nya hot är en av de mest effektiva strategierna för att bekämpa bedrägerier.
Hon föreslår:
Uppdatera regelbundet ditt team om potentiella bedrägerier och den senaste tekniken för bedrägeridetektering.
Uppmuntra till öppen kommunikation om säkerhetsproblem inom organisationen.
Det är också bra att lära dem hur misstänkt aktivitet kan se ut.
När det gäller nätfiske kan följande indikatorer på bedrägerier exempelvis vara varningssignaler:
- Flera beställningar med olika kreditkort
- Ovanliga köpresor
- Oförenlig leveransadress
- Avvikelser i data (t.ex. en kund med ett spanskt IP-nummer som genomför ett köp med ett amerikanskt kreditkort)
- Snabba transaktioner efter varandra eller plötsliga massbeställningar
Därefter dina kunder.
Karen Cheng från Journaling Supplies, en nätbutik och grossist som säljer kontorsmaterial, berättar:
Vi har upptäckt att utbildning av kunder om säkra betalningsrutiner och en transparent säkerhetshållning skapar förtroende och förbättrar det övergripande skyddet.
För att göra detta kan du ge regelbundna säkerhetstips via nyhetsbrev och blogginlägg.
När vi ändå talar om e-post kan du skydda kunderna ytterligare genom att:
Påminnelse: Varje gång en återbetalning sker måste handlaren stå för den tillhörande avgiften och kostnaden.
Data visar att de endast kan vinna 17,4 % av tvisterna mot återbetalningar, så det lönar sig att vara proaktiv.
Samarbeta med andra företag
E-handelsföretag kan också få en fördel genom att dela information om hot och samarbeta.
Som Lee Clark, produktionschef för cyberhotbildsunderrättelser vid Informationsdelnings- och analyscenter för detaljhandel och besöksnäring (RH-ISAC), påpekar:
Bedragare pratar med varandra för att dela information, så företag som bekämpar bedrägerier måste också samarbeta.
E-handelsvarumärken kan konkurrera på marknaden, men när det gäller att bekämpa bedrägerier sitter vi alla i samma båt.
Ideella organisationer som RH-ISAC samordnar informationsdelning mellan företag för att bekämpa bedrägerier och cyberbrott i hela branschen.
Du kan också gå med i forum, ge stöd till bedrägeriutredningar och delta i onlinekonferenser med anknytning till detaljhandeln, som Ecom World.
Håll dig uppdaterad om säkerhetsåtgärder
Betalningsbedrägerier inom e-handeln utvecklas. Det bör även dina säkerhetsåtgärder göra. Det är ditt företags uppgift att hålla sig informerat.
För att försvara sig mot dessa hot krävs kontinuerligt lärande och förståelse för bedrägeritrender.
Dessutom kan vi inte diskutera modernt förebyggande av bedrägerier utan att nämna AI.
AI gör för närvarande ett bra jobb med att analysera transaktionsdata, kundbeteende och extern information för att skapa en baslinje för normal användaraktivitet. På så sätt hjälper den till att flagga bedrägliga handlingar.
Men tekniken befinner sig fortfarande i ett tidigt skede.
Ferrusi Ross säger: "Säkerhetsleverantörer experimenterar med andra sätt att använda AI, så förvänta dig att se fler tillämpningar av AI inom skydd mot betalningsbedrägerier."
Även om AI inte är felfri – den är bara så effektiv som de data den tränats på – är det en teknik som är värd att följa när den fortsätter att utvecklas och förbättra strategierna för att förebygga bedrägerier.
Redo att ta bedrägeridetektering på allvar? Dessa certifieringar inom bedrägeridetektering är det ultimata sättet att stärka din trovärdighet.
Betalningsbedrägerier online: avslutande tankar
Betalningsbedrägerier inom e-handeln är på sätt och vis en kostnad för att bedriva verksamhet. Men det betyder inte att du ska acceptera det utan motstånd.
Kostnaderna för betalningsbedrägerier är alltför skadliga, så du måste motverka dem så mycket du kan.
Var vaksam genom att implementera rätt verktyg, utbilda din personal och hålla dig uppdaterad om dina säkerhetsåtgärder.
Jag avslutar med några fler resurser om hur du kan göra dina betalningsprocesser säkra.
Om betalningshantering inom e-handeln:
- Betalningshantering för e-handel: De bästa verktygen och strategierna för framgång
- 14 experttips om betalningshantering för e-handel för smarta e-handelsvarumärken
Om betalningshantering med kreditkort:
- De 20 bästa lösningarna för kreditkortsbetalningar inom e-handel
- Auktorisering jämfört med autentisering av kreditkort: Vad är skillnaden?
- Så konfigurerar du kreditkortsauktorisering för ditt företag: Bästa praxis
Om mobil betalningshantering
- 15 typer av mobila betalningar för din webbutik (+ fördelar och verktyg)
- De 19 bästa lösningarna för mobila betalningar – granskade och jämförda
Om prenumerationsbetalningar:
Trevlig läsning – och håll dig borta från bedragare!
Det är inte lätt att hålla sig uppdaterad om trender inom e-handel. Prenumerera på vårt nyhetsbrev med de senaste insikterna för e-handelsansvariga så kan du spara timmar på att själv undersöka branschtrender.
Vanliga frågor om betalningsbedrägerier
Betalningsbedrägerier är en stor belastning för alla e-handelsföretag, så det råder ingen tvekan om att du fortfarande har några frågor.
Svaren kanske finns här:
Hur kan jag se om ett e-postmeddelande är ett nätfiskeförsök?
Här är några varningssignaler som tyder på nätfiske:
\u003cul class=\u0022wp-block-list\u0022\u003e
\t\u003cli\u003eMisstänkt avsändaradress\u003c/li\u003e
\t\u003cli\u003eStavning och grammatik\u003c/li\u003e
\t\u003cli\u003eFörvirrande e-postlayout\u003c/li\u003e
\t\u003cli\u003eÄmnesrader som förmedlar falsk brådska\u003c/li\u003e
\t\u003cli\u003eGeneriska hälsningsfraser\u003c/li\u003e
\u003c/ul\u003e
Här är också ett bra exempel:
\u003cfigure class=\u0022wp-block-image\u0022\u003e\u003cimg class=\u0022aligncenter\u0022 src=\u0022https://theecommmanager.com/wp-content/uploads/sites/6/2024/08/phishing-attempt-screenshot.png\u0022 alt=\u0022\u0022 /\u003e
\u003cfigcaption class=\u0022wp-element-caption\u0022\u003e\u003cem\u003eKälla: \u003ca href=\u0022https://www.reddit.com/r/poshmarkcanada/comments/1d0ppu6/i_got_a_scam_email_today_pretending_to_be_posh/\u0022 rel=\u0022noreferrer noopener\u0022 target=\u0022_blank\u0022\u003eReddit\u003c/a\u003e /\u003c/em\u003e\u003c/figcaption\u003e\u003c/figure\u003e
Vilka åtgärder bör jag vidta om jag misstänker bedrägliga transaktioner i min e-handelsbutik?
Tipsen ovan bör hjälpa ditt företag att undvika bedrägliga metoder. Men om du ändå råkar ut för bedrägliga transaktioner måste du agera snabbt.
John Gilda, chef för efterlevnad av betalningsregler på \u003ca href=\u0022https://www.vixio.com/\u0022 rel=\u0022noreferrer noopener\u0022 target=\u0022_blank\u0022\u003eVixio\u003c/a\u003e och tidigare tillsynsmyndighet vid den brittiska finansinspektionen (FCA), har ett tips:
\u003cstrong\u003e\u003cem\u003e“Ett e-handelsvarumärke måste snabbt rapportera till berörda myndigheter, informera drabbade kunder och bevara bevis för rättsliga processer.\u003c/em\u003e\u003c/strong\u003e
\u003cstrong\u003e\u003cem\u003e När problemet har lösts och kommunicerats till berörda parter är nästa steg att dokumentera incidenthanteringen och noggrant anpassa de förebyggande åtgärderna därefter.”\u003c/em\u003e\u003c/strong\u003e
Vilka åtgärder kan småföretag vidta för att skydda sig mot betalningsbedrägerier?
Att välja den bästa betalningsförmedlaren och programvaran för bedrägeridetektering kan hantera en stor del av arbetet åt dig. Men det är förståeligt att de kan bli ganska kostsamma för företag med en liten budget.
Utnyttja de inbyggda funktionerna i din \u003ca href=\u0022https://theecommmanager.com/ecommerce/what-is-ecommerce-platform/\u0022\u003ee-handelsplattform\u003c/a\u003e. \u003ca href=\u0022https://click.crozdesk.com/software/shopify/click?cat_id=866\u0026page=listicle\u0026primary=false\u0026redirect=true\u0026pos=5\u0026language=EN\u0026site=ecm\u0026wpp_id=ecm_15745\u0022 rel=\u0022noreferrer noopener\u0022 target=\u0022_blank\u0022\u003eShopify\u003c/a\u003e har till exempel ett eget system för bedrägeridetektering installerat.
Du kan också begränsa dina betalningsmetoder till en början och regelbundet utbilda dina medarbetare i att känna igen tecken på bedrägeri.

