Key Takeaways
Prevenção de pesadelos 101: As lojas de comércio eletrónico enfrentam uma ameaça grave decorrente de violações de segurança, que podem levar ao roubo de dados dos clientes e a interrupções das operações, transformando-se num pesadelo universal.
A reputação está em jogo: Uma violação de segurança pode prejudicar gravemente a reputação de uma marca e a confiança dos clientes, podendo ofuscar durante muito tempo até as operações comerciais mais eficazes.
Proteja a sua loja: Reforçar a segurança do website através de métodos como uma encriptação robusta e auditorias de segurança regulares é crucial para que as lojas de comércio eletrónico se protejam contra ameaças de segurança graves.
O risco da segurança: Não proteger um website de comércio eletrónico pode transformá-lo num problema com fugas de dados, salientando a importância de medidas de segurança sólidas para proteger as transações e os dados dos clientes.
Um dos maiores pesadelos de uma marca de comércio eletrónico atualmente é uma falha de segurança—hackers que exploram vulnerabilidades para roubar dados dos clientes e informações financeiras ou interromper as suas operações.
Você teme isso, os seus clientes temem isso—é um desastre para todos os envolvidos.
Quando não são controlados, estes problemas de segurança do sítio Web de comércio eletrónico podem transformar o seu sítio Web elegante e de elevado desempenho numa confusão com um funcionamento deficiente, deixando escapar dados sensíveis por todo o lado. Parece terrível, não é?
Assim que ocorre uma falha de segurança, os danos causados à reputação da sua marca e à confiança dos clientes podem ser graves e duradouros, ofuscando até as operações mais eficientes.
No entanto, existem várias formas de reforçar a segurança do seu sítio Web e garantir que a sua presença em linha está totalmente protegida contra as maiores ameaças à segurança.
Desde uma encriptação robusta a auditorias de segurança regulares, as ferramentas para proteger a sua loja de comércio eletrónico estão ao seu alcance.
Mas, antes de aprofundarmos estas soluções, vamos discutir por que motivo é tão crucial para as lojas de comércio eletrónico reforçar a segurança do seu sítio Web e o que está realmente em jogo.
Quais são os riscos da segurança de um sítio Web de comércio eletrónico?
A segurança de um sítio Web de comércio eletrónico inclui um conjunto de medidas críticas concebidas para proteger a sua loja em linha contra ameaças e salvaguardar as transações dos clientes.
Longe de ser uma mera questão técnica, a segurança do seu sítio Web pode afetar drasticamente o desempenho da sua loja e exige muita atenção.
As consequências de uma segurança inadequada são imediatas e de grande alcance. Uma falha de segurança pode provocar:
- Perda imediata de vendas e receitas
- Indisponibilidade operacional, debilitando o seu negócio
- Dados dos clientes comprometidos, diminuindo a confiança
- Danos graves à reputação da sua marca
- Potenciais consequências legais e sanções financeiras
Estes riscos elevados realçam a importância de medidas de segurança proativas. No mínimo, as empresas devem implementar:
- Firewalls robustas para proteção contra intrusões
- Funcionalidades de autenticação avançadas para verificar as identidades dos utilizadores
- Monitorização de registos de segurança para acompanhar e categorizar potenciais vulnerabilidades
A monitorização de registos, em particular, funciona como um sistema de alerta precoce, permitindo-lhe identificar e resolver possíveis ameaças antes que estas evoluam para crises graves.
Leis de conformidade da segurança de sítios Web de comércio eletrónico a seguir
Compreender e implementar medidas de segurança robustas é crucial, mas é igualmente importante conhecer as leis e políticas que exigem estas práticas.
Vamos analisar três quadros regulamentares fundamentais que deve conhecer obrigatoriamente:
Norma de segurança de dados da indústria de cartões de pagamento (PCI DSS)
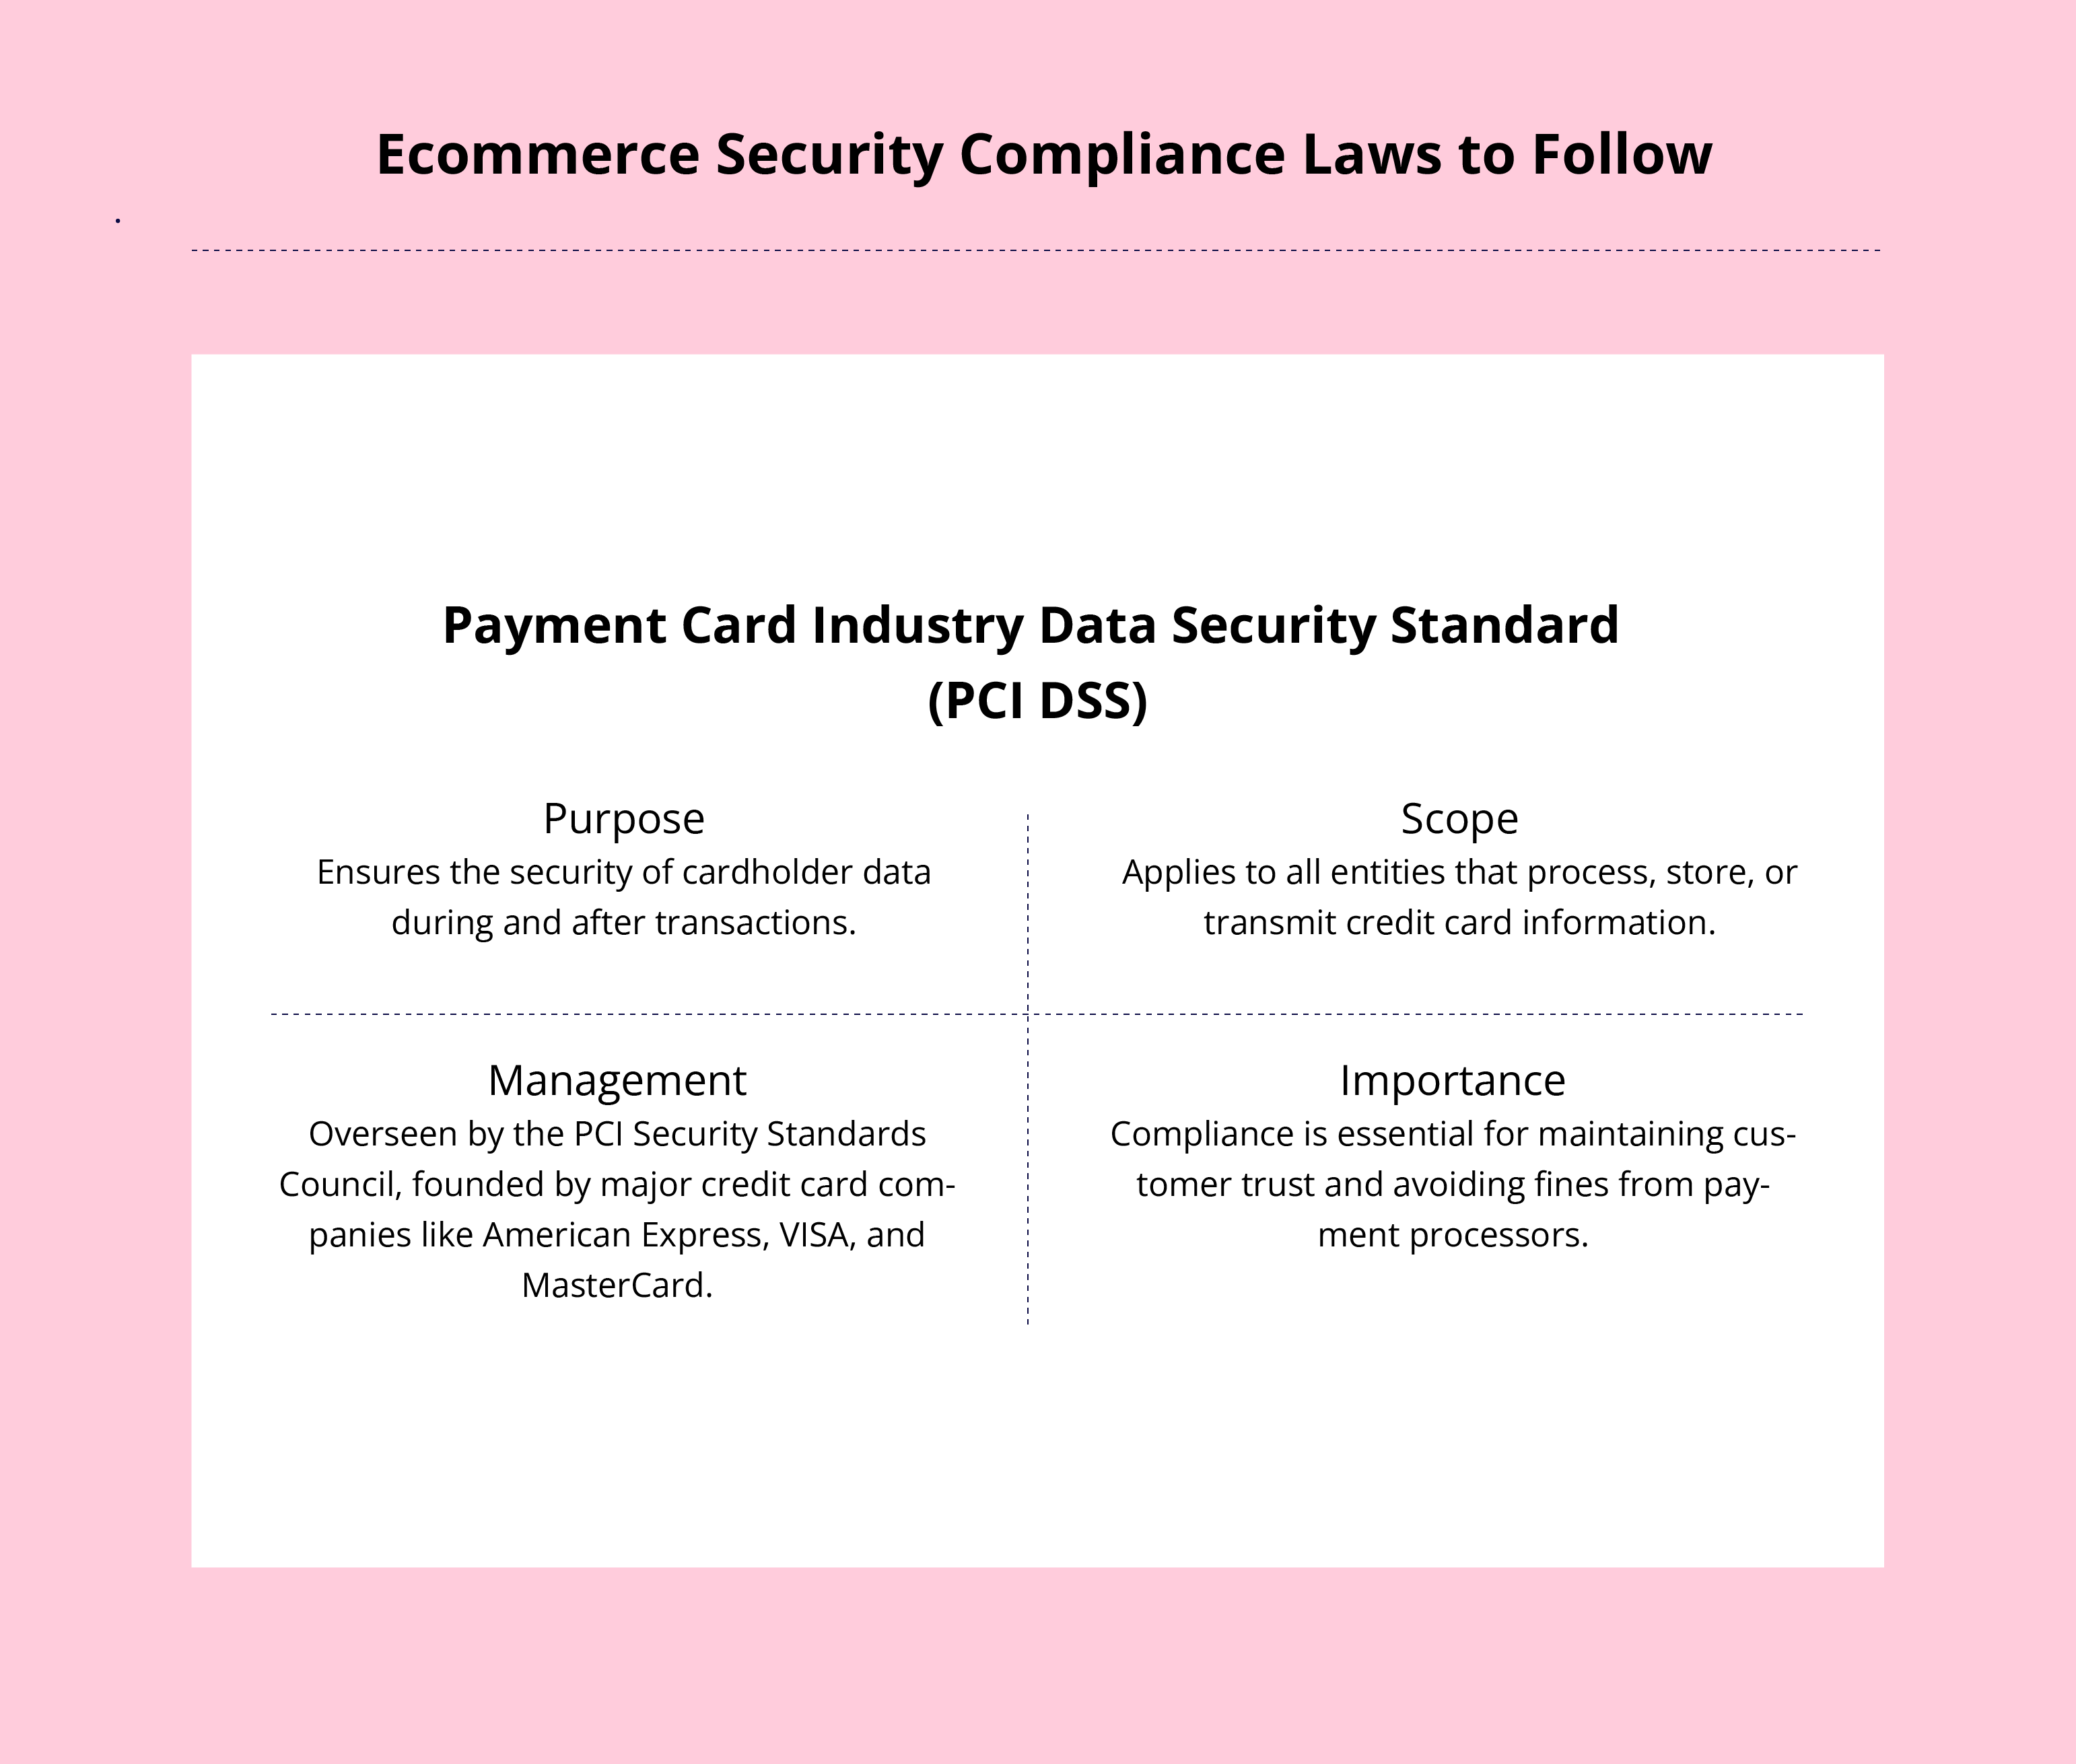
A conformidade com a PCI DSS ajuda as empresas a garantir que eliminam quaisquer vulnerabilidades relacionadas com pagamentos e protegem os dados associados aos titulares de cartões que efetuam pagamentos em linha.
Esta norma aplica-se a todas as empresas que processem, armazenem ou tratem dados de titulares de cartões.
As normas de segurança são geridas pelo PCI Security Standards Council e aplicadas pelos membros fundadores do Conselho, como a American Express, a VISA e a MasterCard, entre outros.
A conformidade com a PCI DSS é fundamental para manter a confiança dos clientes e evitar potenciais sanções por parte dos processadores de pagamentos.
Regulamento Geral sobre a Proteção de Dados (GDPR)
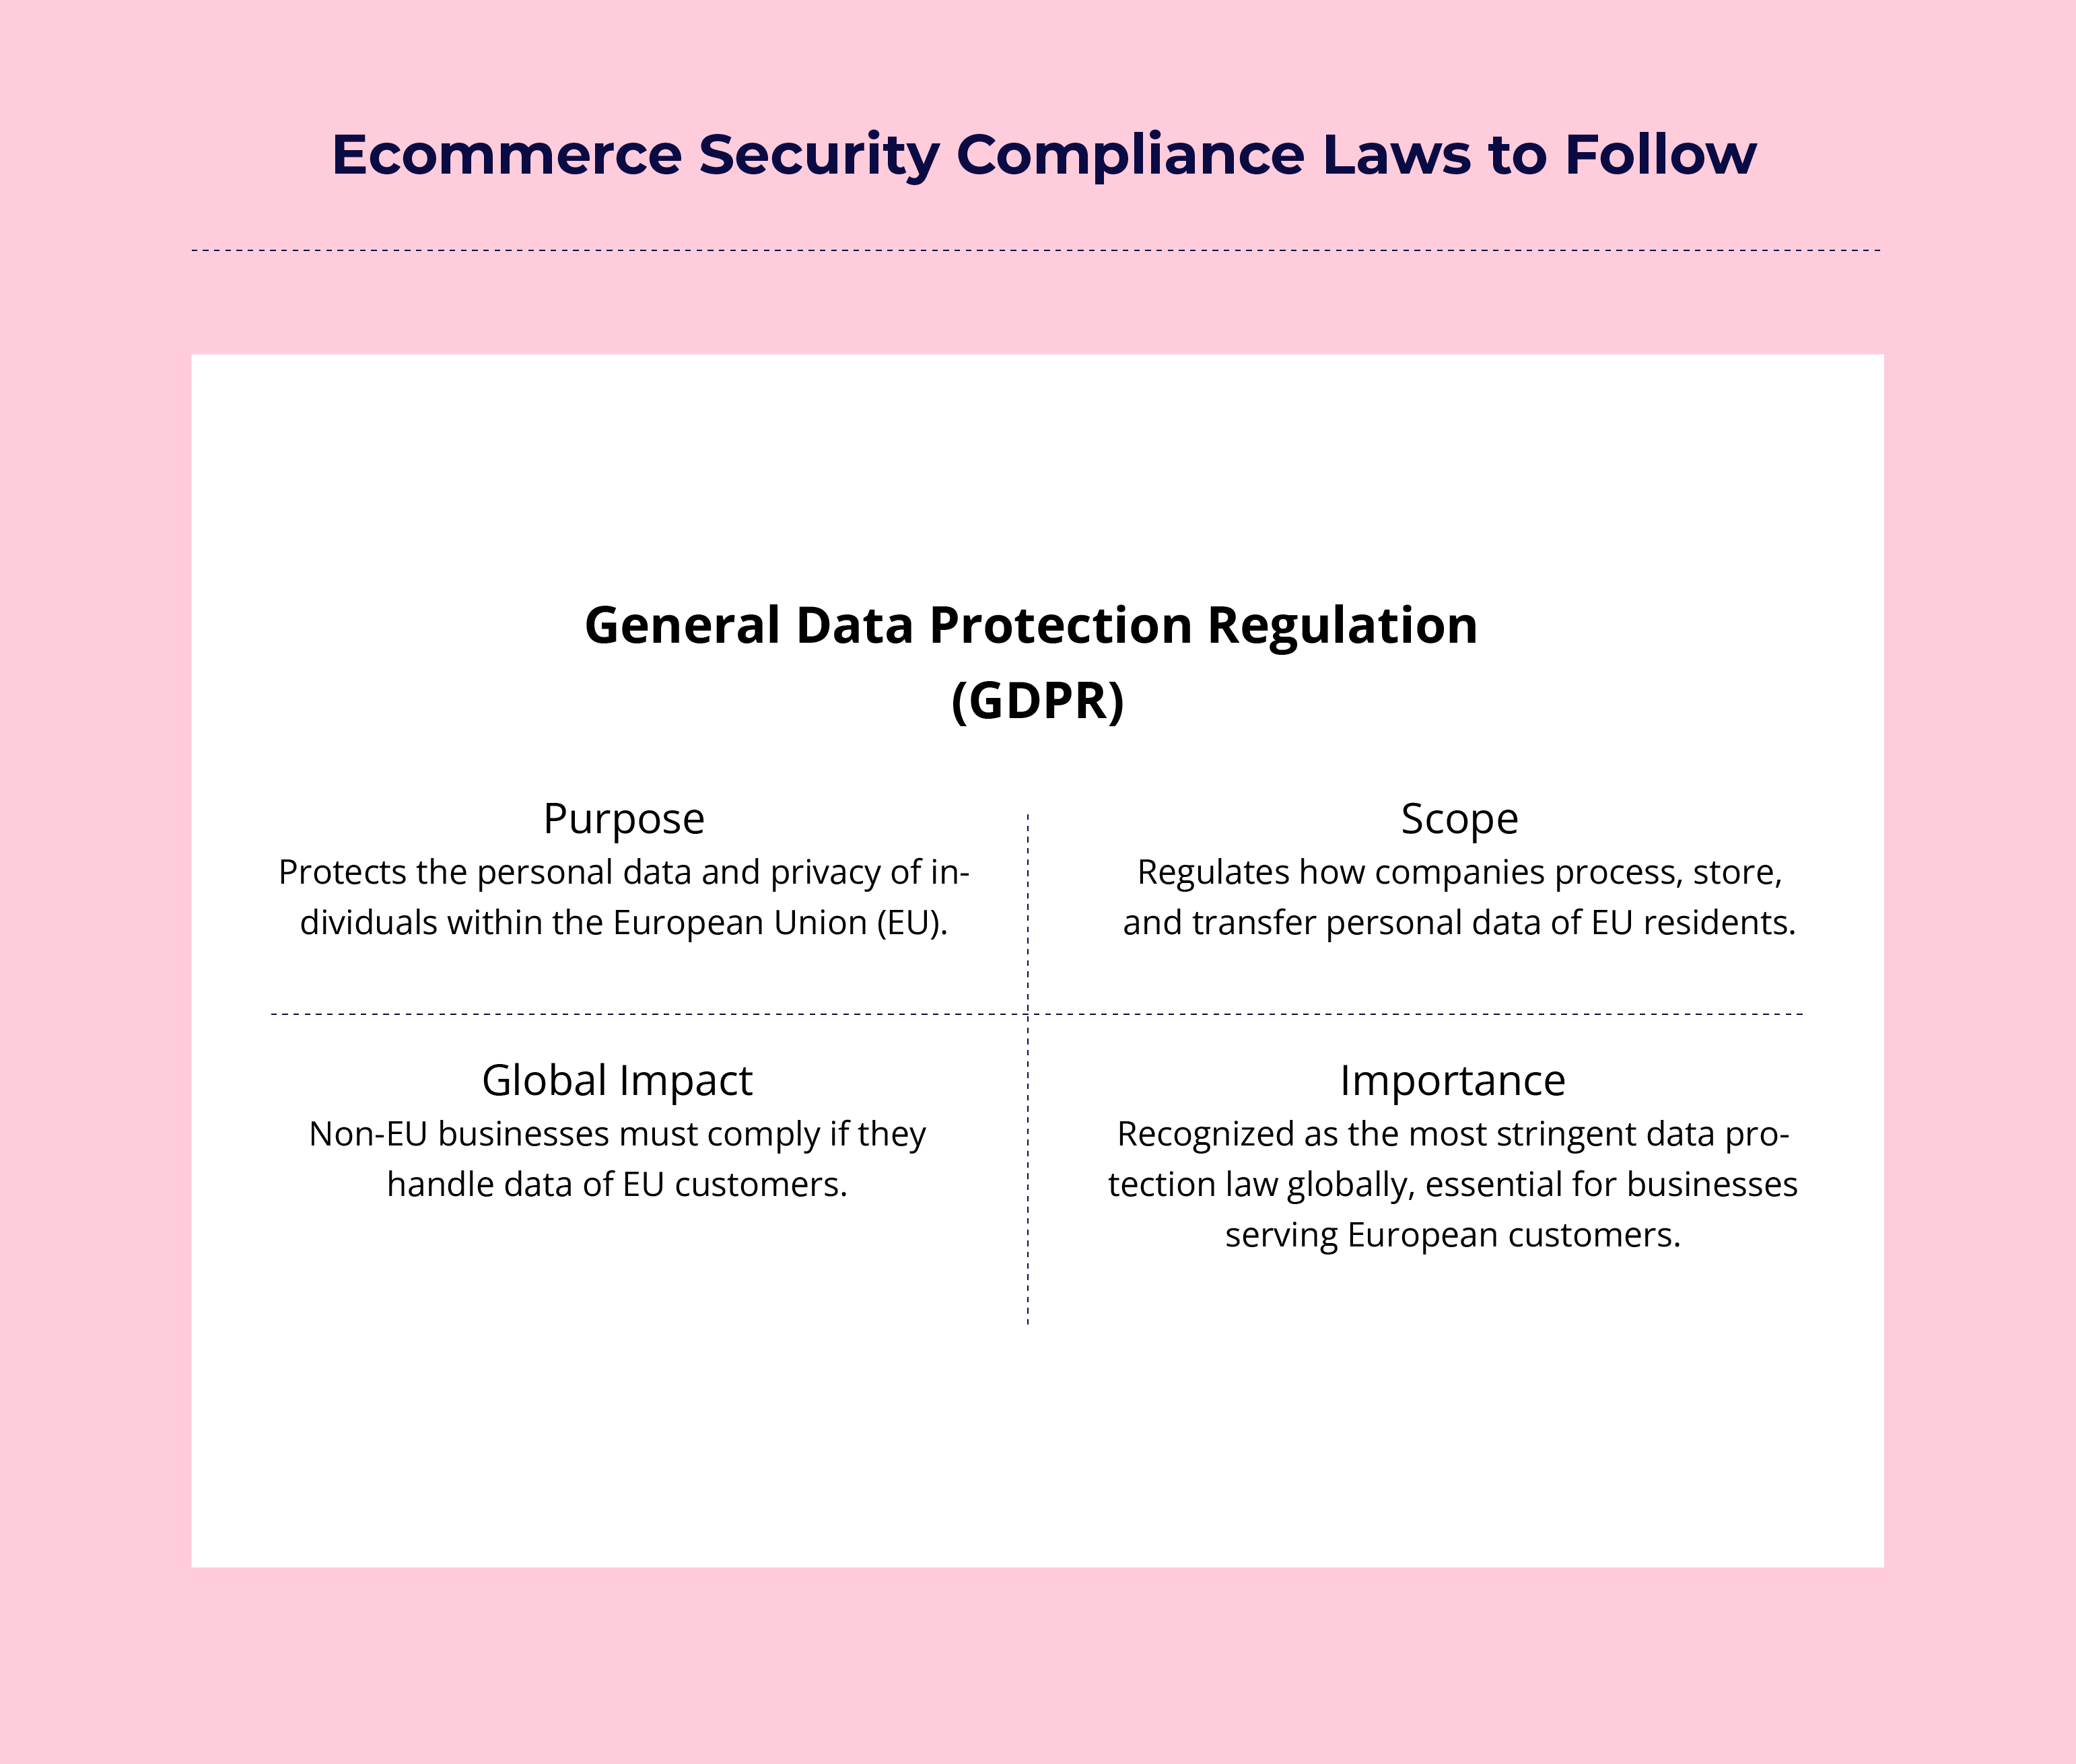
Depois da segurança dos pagamentos, vejamos o GDPR, que consiste num conjunto de regulamentos especificamente centrados na privacidade das informações.
Principalmente, o RGPD é um regulamento da União Europeia e constitui uma parte fundamental da legislação da UE em matéria de privacidade e direitos humanos. É considerado o quadro regulamentar mais rigoroso do mundo relacionado com a privacidade e a segurança.
A política rege principalmente a forma como as empresas podem tratar ou transferir os dados pessoais de indivíduos na UE.
Mesmo que a sua empresa não esteja sediada na UE, o cumprimento do RGPD é essencial se prestar serviços a clientes europeus ou tratar os seus dados.
Tem uma conta? Iniciar sessão
Lei de Privacidade do Consumidor da Califórnia (CCPA)
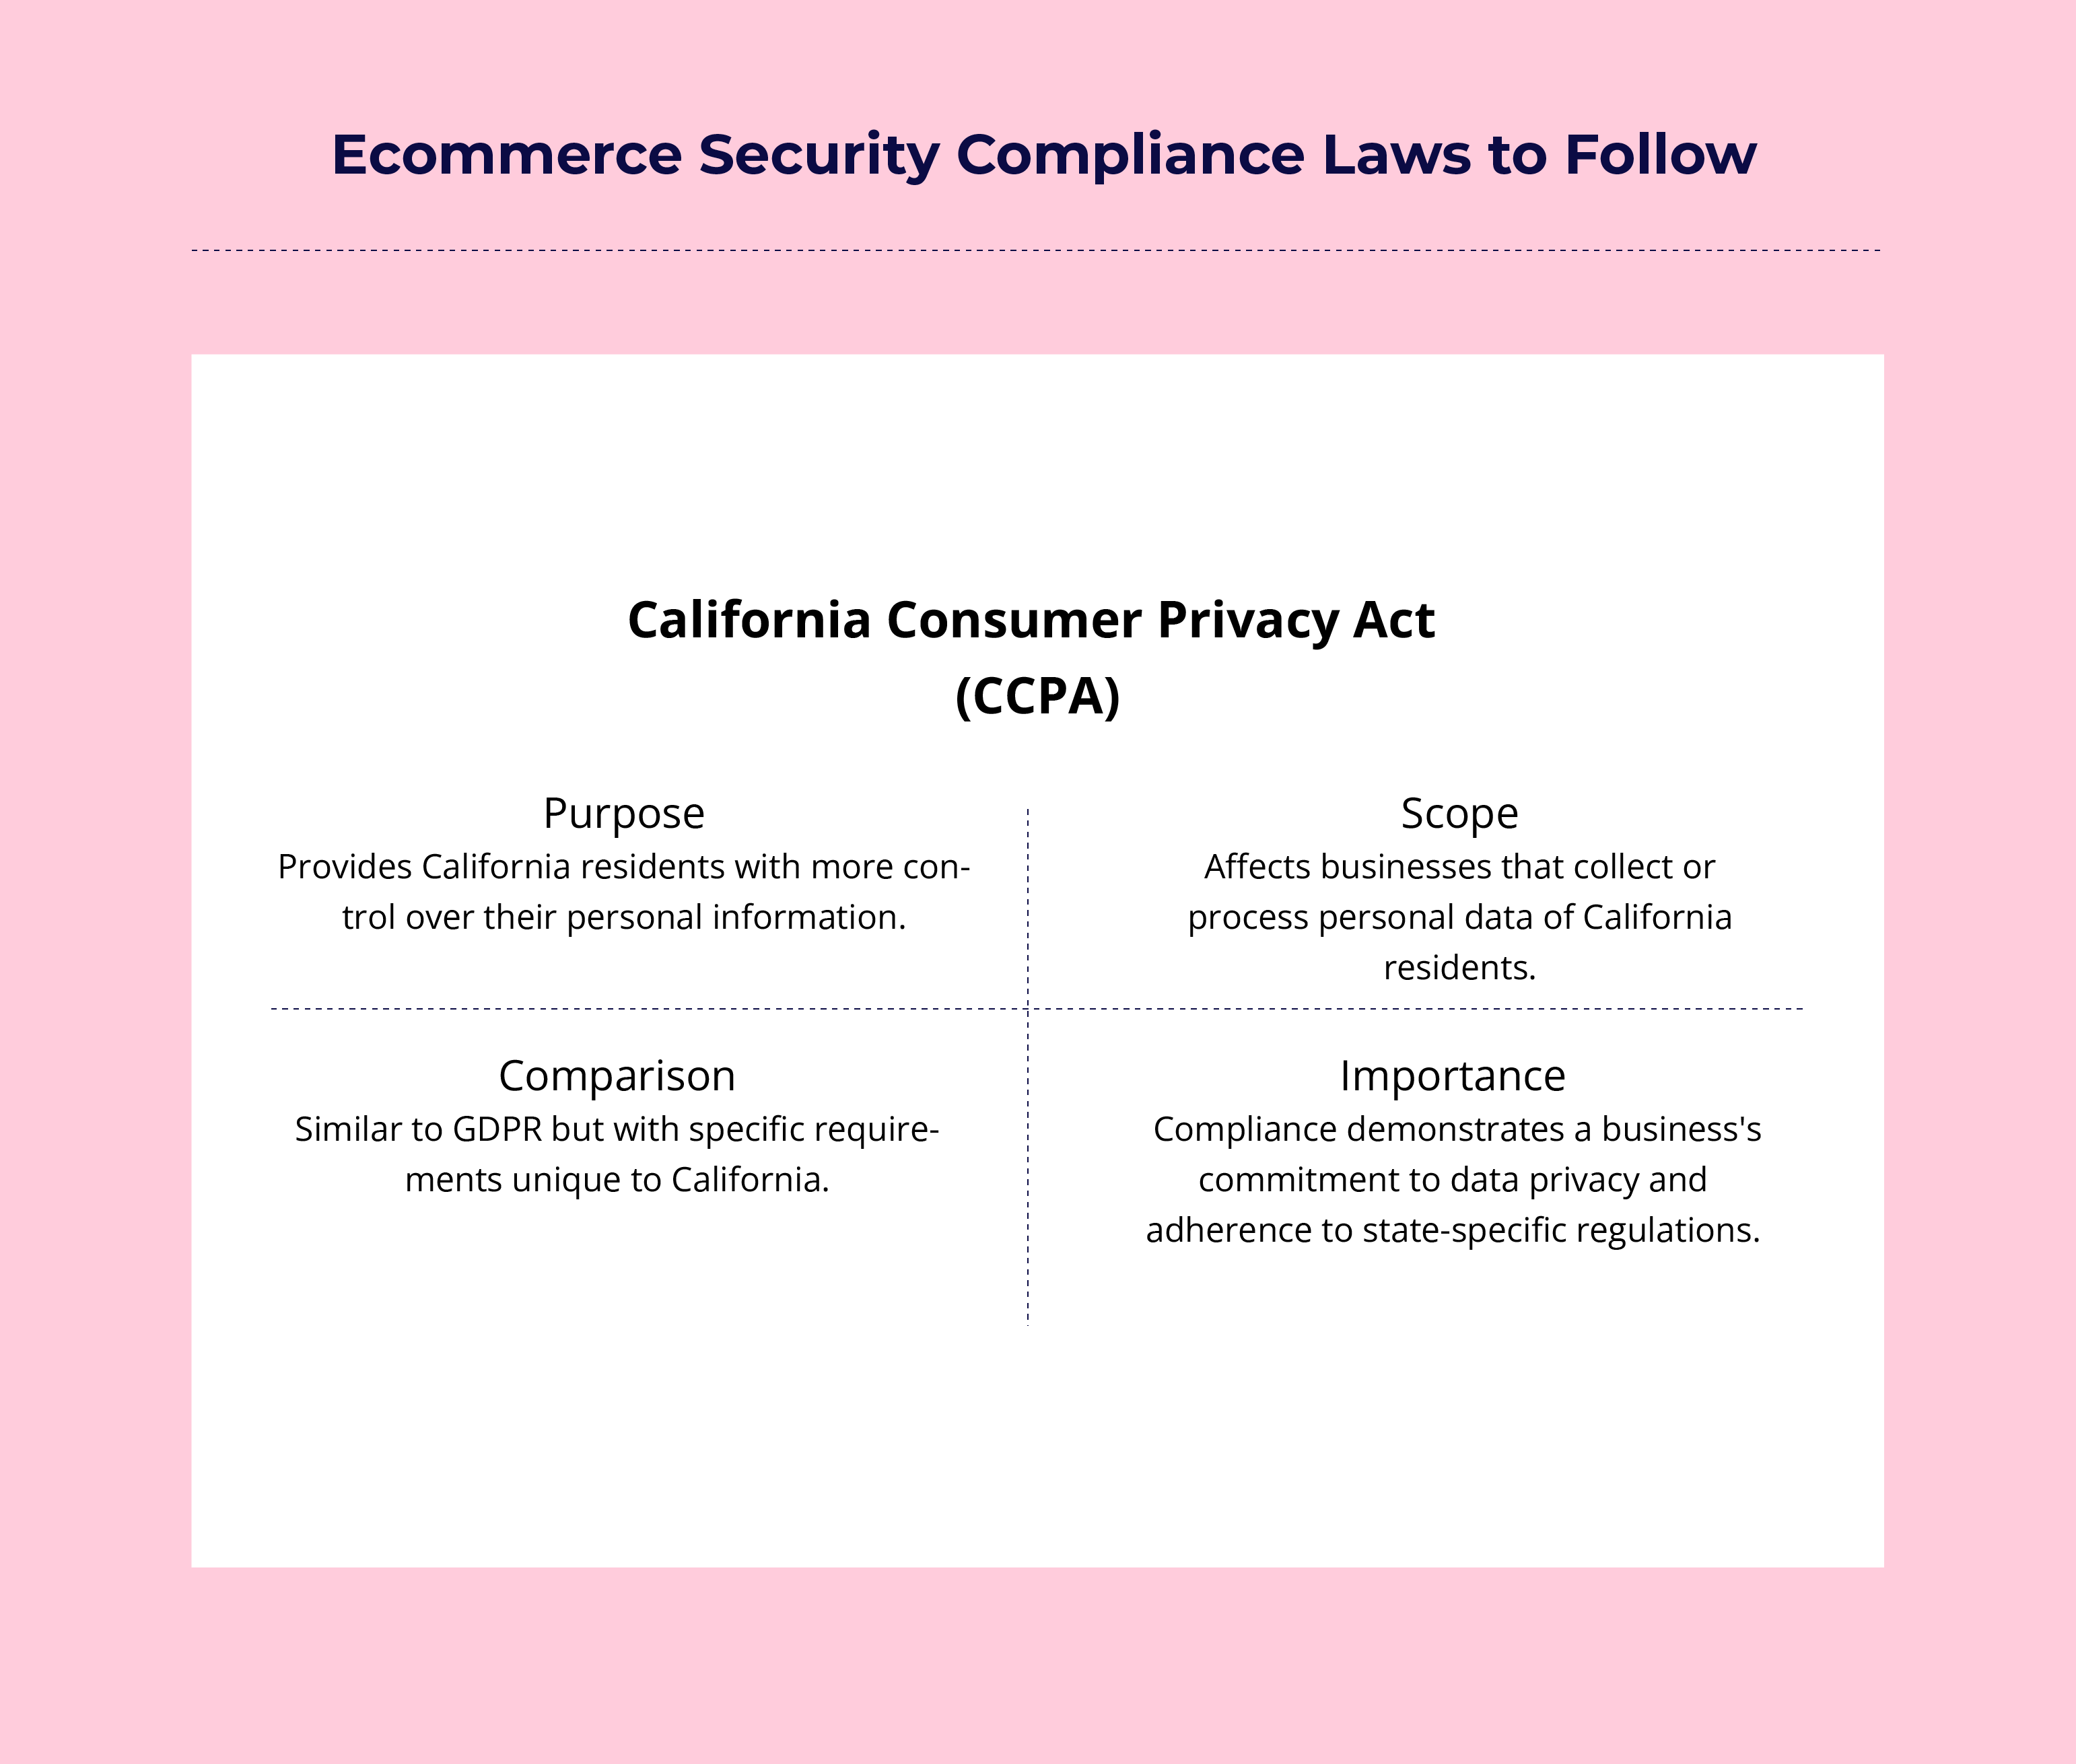
Enquanto o RGPD foi concebido para os residentes europeus, a CCPA visa a privacidade dos residentes da Califórnia.
Embora seja semelhante ao RGPD, a CCPA tem os seus próprios requisitos específicos que as empresas devem compreender e implementar.
A CCPA concede aos consumidores um maior controlo sobre as informações pessoais que as empresas recolhem sobre eles.
Ao cumprirem estes quadros regulamentares, as empresas de comércio eletrónico não só cumprem os requisitos legais, como também demonstram o seu compromisso com a proteção dos dados dos clientes.
16 ameaças de cibersegurança no comércio eletrónico a que deve estar atento
Agora que já conhece as principais políticas de segurança, vamos explorar as principais ameaças de cibersegurança que afetam a sua loja online.
Compreender estes riscos é crucial para implementar medidas eficazes de segurança no comércio eletrónico.
- Ransomware e malware: Software malicioso concebido para danificar o seu sistema ou rede. O ransomware, um tipo de malware, pode manter os seus dados reféns em troca de um resgate.
- Ataques distribuídos de negação de serviço (ataques DDoS): Inundam a sua loja de comércio eletrónico com tráfego falso, tornando-a indisponível para os clientes reais. O objetivo deste tipo de ataque é interromper as vendas e quebrar a confiança dos clientes.
- Injeção de SQL: Código malicioso inserido na consulta à base de dados do seu site, que ajuda os atacantes a obter acesso a dados sensíveis. Como resultado, pode sofrer roubo de dados, comprometimento das informações dos clientes e até transações não autorizadas.
- Violações de dados: Quando agentes não autorizados obtêm acesso a informações sensíveis no seu site diretamente ou através de e-mails fraudulentos, isso é chamado de violação de dados. Pode prejudicar a sua reputação, resultar em sanções legais e até causar perdas financeiras para o seu negócio online.
- Ataques de phishing: Os cibercriminosos visam frequentemente as empresas através de e-mails fraudulentos e induzem-nas a fornecer informações pessoais ou financeiras. O phishing pode comprometer as contas dos seus clientes e causar transações não autorizadas.
- Scripting entre sites (XSS): Os ataques XSS tentam roubar dados de cookies, tokens de sessão e outros dados sensíveis através da inserção de scripts maliciosos no código do site. Os ataques bem-sucedidos podem prejudicar a funcionalidade do site e as informações das contas dos utilizadores.
- Robôs: Embora os robôs possam ajudar a automatizar partes de processos empresariais importantes, como o processamento de encomendas de comércio eletrónico ou a venda adicional de produtos, também podem automatizar a extração de dados, a apropriação de contas e os ataques DDoS para fins maliciosos, com o objetivo de roubar informações sensíveis.
- Captura ilícita de dados eletrónicos: A captura ilícita de dados eletrónicos também se refere à inserção de código malicioso em sites para obter acesso a informações de pagamento durante as transações.
- Fraude de pagamentos: Quaisquer transações não autorizadas que utilizem dados de cartões de crédito roubados ou estornos fraudulentos podem ser classificadas como fraude de pagamentos e resultar em perdas financeiras ou custos acrescidos.
- Ataques a APIs: Os ataques a APIs exploram quaisquer vulnerabilidades existentes numa interface de programação de aplicações para obter acesso a dados e manipulá-los, o que pode causar interrupções ou violações.
- Ataques à cadeia de fornecimento: Os ataques à cadeia de fornecimento têm como alvo software ou fornecedores terceiros que o ajudam no processo de acesso ao seu site, introduzindo malware ou roubando dados.
- Ataques de engenharia social: Os cibercriminosos podem frequentemente disfarçar-se de pessoas comuns e manipular indivíduos para que divulguem informações confidenciais, com o objetivo de obter acesso a sistemas e dados de comércio eletrónico.
- Ataques de interceção de comunicações (MITM): Os ataques MITM são realizados por agentes maliciosos que intercetam a comunicação entre os utilizadores e os sites de comércio eletrónico para roubar dados ou injetar conteúdo malicioso.
- Preenchimento de credenciais: O preenchimento de credenciais refere-se à introdução de pares de nomes de utilizador e palavras-passe para obter acesso não autorizado às contas dos utilizadores, com o objetivo de assumir o controlo das contas e cometer fraude.
- Vulnerabilidades de dia zero: Falhas desconhecidas exploradas por atacantes antes de os programadores poderem corrigi-las, comprometendo potencialmente a funcionalidade do site. Estas vulnerabilidades comprometem a funcionalidade do site se não tiver implementado um processo sólido de resolução de erros de comércio eletrónico.
- Sequestro de DNS: O sequestro de DNS refere-se à alteração dos registos DNS para redirecionar o tráfego da sua loja de comércio eletrónico para uma loja fraudulenta, o que pode conduzir a ataques de phishing ou roubo de dados.
Compreender estas ameaças é o primeiro passo para reforçar a segurança do seu site de comércio eletrónico. Cada uma apresenta riscos únicos para o seu negócio, desde perdas financeiras a danos reputacionais.
10 boas práticas para manter o seu site de comércio eletrónico seguro
Agora que conhece alguns dos ataques comuns que podem ameaçar a integridade e a segurança da sua loja online, apresentamos algumas das melhores práticas que pode aplicar para proteger o seu site contra estas ameaças.
1. Utilize uma plataforma de comércio eletrónico e um fornecedor de alojamento seguros
A base da segurança da sua loja online começa pela escolha da plataforma de comércio eletrónico e do fornecedor de alojamento adequados. Esta decisão pode determinar o sucesso ou o fracasso dos seus esforços de segurança, pelo que é crucial tomar a decisão certa desde o início.
Ao selecionar uma plataforma de comércio eletrónico, dê prioridade às que oferecem funcionalidades de segurança avançadas e suporte sólido.
Procure plataformas que sejam compatíveis com a Indústria de Cartões de Pagamento (PCI)—isto garante que cumprem as rigorosas normas de segurança estabelecidas pelo setor dos cartões de pagamento.
Mas a conformidade é apenas o início. As melhores plataformas vão mais longe, disponibilizando:
- Atualizações e correções de segurança regulares
- Ferramentas integradas de deteção de fraude
- Processos de pagamento seguros
- Encriptação de dados em repouso e em trânsito
E, se a sua plataforma de comércio eletrónico não incluir alojamento, precisa de uma solução de alojamento que disponha de monitorização constante, proteção contra DDoS, cópias de segurança regulares e firewalls.
Algumas das melhores plataformas de comércio eletrónico têm medidas de segurança altamente eficazes. Consulte as nossas plataformas de comércio eletrónico favoritas para todos os tipos de marcas:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Estas plataformas podem ajudá-lo a criar um site poderoso e a protegê-lo com mecanismos de segurança igualmente robustos.
2. Utilize sempre HTTPS e obtenha o seu certificado SSL
Uma das primeiras coisas que deve fazer ao criar um site para a sua loja online é obter um certificado SSL para o mesmo.
Afinal, é o padrão de facto para proteger as transações realizadas no seu site.
Um certificado SSL (Camada de Soquetes Seguros) desempenha duas funções cruciais:
- Autentica a identidade do seu site junto dos visitantes.
- Encripta os dados transmitidos entre o seu servidor e os navegadores dos seus clientes.
Quando tem um certificado SSL ativo, os visitantes verão o familiar ícone de cadeado e “HTTPS” na barra de endereço do navegador. Este indicador visual é mais do que um simples símbolo—é um sinal de confiança que informa os seus clientes de que os seus dados estão protegidos.
Mas as vantagens vão além da segurança. O Google utiliza o HTTPS como fator de classificação desde 2014.
Isto significa que ter um certificado SSL pode ajudar efetivamente a melhorar a sua classificação nos motores de pesquisa, proporcionando-lhe uma vantagem sobre os concorrentes que ainda não fizeram a mudança.
3. Implemente medidas de segurança em várias camadas
Quando se trata da segurança de sites de comércio eletrónico, o velho ditado “não ponha todos os ovos no mesmo cesto” não poderia ser mais pertinente.
Numa loja de comércio eletrónico, onde existem várias formas de os cibercriminosos penetrarem no código do site ou roubarem dados, implementar uma única camada de segurança dificilmente será suficiente.
Se um atacante conseguir contornar uma camada—uma firewall, por exemplo—deparar-se-á imediatamente com outra. Esta abordagem, conhecida como defesa em profundidade, aumenta significativamente a dificuldade de os cibercriminosos violarem os seus sistemas.
Deve implementar vários mecanismos que, em conjunto, protejam totalmente o seu site contra terceiros mal-intencionados e ataques.
Deve começar com camadas básicas de segurança e, em seguida, implementar medidas mais avançadas:
- Firewalls: funcionam como a sua primeira linha de defesa, filtrando o tráfego de entrada e de saída com base em regras de segurança predefinidas.
- Sistemas de deteção de intrusões (IDS): monitorizam a sua rede em busca de atividades suspeitas e alertam-no para potenciais ameaças.
- Atualizações regulares de software: mantenha todos os seus sistemas, incluindo a plataforma de comércio eletrónico, os plug-ins e o software do servidor, atualizados para corrigir vulnerabilidades conhecidas.
- Firewalls de aplicações web (WAF): Protegem especificamente as suas aplicações web contra vários ataques, como injeção de SQL e scripts entre sites.
- Redes de distribuição de conteúdos (CDN): Além de melhorarem o desempenho do seu site, as CDN também podem ajudar a mitigar ataques DDoS.
- Sistemas de gestão de informações e eventos de segurança (SIEM): Estes sistemas agregam e analisam dados de registo em toda a sua rede para detetar e responder a ameaças de segurança em tempo real.
Lembre-se: os cibercriminosos estão constantemente a aperfeiçoar as suas táticas, pelo que as suas defesas também precisam de evoluir. Reveja e atualize regularmente as suas medidas de segurança para garantir que continuam a ser eficazes contra as ameaças mais recentes.
Considere também ferramentas especializadas.
Por exemplo, uma ferramenta como a Memcyco pode ajudá-lo a evitar problemas como a usurpação da identidade da marca — que envolve agentes mal-intencionados a clonarem o site de uma marca para enganarem os seus clientes.
Protege os seus clientes contra a fraude, alertando-os em tempo real caso visitem uma versão usurpada do seu site.
4. Obtenha software antivírus e antimalware
Uma das medidas mais básicas que pode tomar para a segurança do seu site de comércio eletrónico é adquirir software antivírus e antimalware licenciado e implementá-lo no seu site.
No entanto, estão longe de ser básicos.
As soluções antivírus e antimalware modernas fazem muito mais do que simplesmente procurar ameaças conhecidas. Utilizam técnicas avançadas, como:
- Análise heurística: Deteção de ameaças anteriormente desconhecidas com base em padrões de comportamento.
- Análise em tempo real: Monitorização contínua do seu sistema para identificar potenciais ameaças.
- Execução em ambiente isolado: Execução de ficheiros suspeitos num ambiente isolado para analisar o seu comportamento.
Mas é importante deixar claro que o seu software antivírus é tão eficaz quanto a sua atualização mais recente. Certifique-se de que as atualizações automáticas estão ativadas e a funcionar corretamente.
Considere estender esta proteção a todos os dispositivos que se ligam à sua plataforma de comércio eletrónico. Isto inclui não só os seus servidores, mas também os computadores dos funcionários e os dispositivos móveis utilizados para aceder ao sistema de administração da sua loja.
5. Não se esqueça da autenticação multifator (MFA)
Como referido anteriormente, o roubo ou comprometimento das credenciais dos utilizadores é uma das formas mais comuns de violação da segurança de um site. As palavras-passe fortes, por si só, já não são suficientes.
Mesmo a palavra-passe mais forte pode ser comprometida e, quando isso acontece, a autenticação multifator (MFA) torna-se a sua última linha de defesa.
Também conhecida como autenticação de dois fatores, a MFA acrescenta camadas adicionais de segurança ao exigir dois ou mais elementos de prova (ou fatores) para confirmar a identidade. Estes fatores enquadram-se normalmente em três categorias:
- Algo que sabe (como uma palavra-passe ou um PIN)
- Algo que possui (como um telemóvel inteligente ou um token de segurança)
- Algo que é (como uma impressão digital ou reconhecimento facial)
A grande vantagem da MFA é que, mesmo que um pirata informático consiga roubar um fator (por exemplo, uma palavra-passe), continua sem conseguir aceder à conta sem os outros fatores. É como ter várias fechaduras na porta — cada uma acrescenta uma camada adicional de segurança.
Para sites de comércio eletrónico, considere implementar a MFA nas contas dos clientes, nos inícios de sessão dos administradores e funcionários e nas integrações de terceiros.
6. Faça cópias de segurança regulares do seu site
Para um site dinâmico, como uma loja online, manter uma cópia de segurança de todos os dados não é opcional.
Veja as cópias de segurança como a sua apólice de seguro contra a perda de dados, seja devido a ciberataques, falhas de equipamento ou erro humano.
Caso contrário, imagine um ataque malicioso ao seu site que o obrigue a reconstruí-lo de raiz.
Uma estratégia abrangente de cópias de segurança deve incluir:
- Cópias de segurança da base de dados: Incluem informações dos clientes, histórico de encomendas e detalhes dos produtos.
- Cópias de segurança de ficheiros: Os ficheiros do seu site, incluindo imagens, temas e código personalizado.
- Cópias de segurança da configuração: Definições do servidor e da aplicação que demorariam muito tempo a recriar.
Lembre-se de que, para que uma cópia de segurança seja considerada bem-sucedida, terá de garantir que todos os dados são armazenados em segurança.
Muitos fornecedores de alojamento oferecem serviços de cópia de segurança, mas não dependa exclusivamente deles. Assuma o controlo dos seus dados implementando a sua própria solução de cópia de segurança, para além do que o seu fornecedor disponibiliza.
Embora efetuar manualmente uma cópia de segurança de todos os seus dados possa ser uma tarefa morosa, pode utilizar uma ferramenta para automatizar o processo.
7. Utilize gateways de pagamento seguros
Atualmente, os gateways de pagamento são mais convenientes e funcionais do que nunca, sendo essenciais para que os seus utilizadores efetuem transações online.
Um gateway de pagamento funciona como intermediário entre o navegador do seu cliente e o processador de pagamentos, encriptando dados sensíveis para garantir uma transmissão segura.
Ao escolher um gateway de pagamento, considere estes fatores essenciais:
- Conformidade com o PCI DSS: Este requisito não é negociável. Certifique-se de que o gateway escolhido cumpre integralmente as Normas de Segurança de Dados da Indústria de Cartões de Pagamento.
- Tokenização: Esta tecnologia substitui os dados sensíveis dos cartões por símbolos de identificação únicos, mantendo a segurança sem sacrificar as informações necessárias.
- Ferramentas de deteção de fraude: Procure gateways que disponibilizem mecanismos avançados de deteção de fraude, incluindo verificações do Serviço de Verificação de Endereço (AVS) e do Valor de Verificação do Cartão (CVV).
- Suporte para várias moedas: Se vender internacionalmente, este fator é crucial para proporcionar uma experiência simples aos clientes de todo o mundo.
- Otimização para dispositivos móveis: Com o crescimento do comércio móvel, certifique-se de que o seu gateway proporciona uma experiência fluida em todos os dispositivos.
Com estas medidas de segurança implementadas, conseguirá prevenir a fraude com muito mais facilidade.
Lembre-se de que a opção mais barata nem sempre é a melhor. Embora as comissões sejam importantes, dê prioridade à segurança e à fiabilidade. Uma violação de dados poderá custar-lhe muito mais a longo prazo, tanto financeiramente como em termos da confiança dos clientes.
Consulte as nossas principais escolhas de gateways de pagamento enquanto constrói a sua fortaleza impenetrável de medidas de segurança:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Por último, mantenha o seu gateway de pagamento atualizado. Verifique regularmente e instale quaisquer correções ou atualizações de segurança disponibilizadas pelo seu gateway.
8. Forme os seus funcionários e limite o acesso
Embora as medidas técnicas robustas sejam essenciais, não se pode descurar o elemento humano da segurança. A formação dos funcionários e a gestão do acesso são componentes fundamentais de uma estratégia de segurança abrangente.
A sua equipa pode ser o seu maior ativo ou o seu elo mais fraco.
Comece por proporcionar formação abrangente em segurança a todos os funcionários. Esta deverá abranger:
- Princípios básicos de segurança: Higiene das palavras-passe, reconhecimento de tentativas de phishing e hábitos de navegação segura.
- Ameaças específicas do comércio eletrónico: Vetores de ataque comuns no comércio a retalho online, como o roubo de dados de cartões e a fraude com cartão não presente.
- Políticas de segurança da sua empresa: Procedimentos para tratar os dados dos clientes, comunicar atividades suspeitas e responder a potenciais violações de dados.
- Requisitos de conformidade: Normas relevantes, como o PCI DSS e o GDPR, e a forma como se aplicam às operações diárias.
O panorama das ameaças está em constante evolução, por isso, transforme a educação em segurança num processo contínuo. Cursos regulares de atualização e informações sobre novas ameaças podem manter a segurança no centro das atenções de todos.
Também deverá limitar o acesso apenas ao que os funcionários necessitam para desempenhar eficazmente as suas funções. Isto pode ser simplificado através do controlo de acesso baseado em funções, gerindo as permissões de acordo com as funções profissionais para facilitar a gestão.
More Articles
- Os 10 melhores softwares de prevenção de fraude no comércio eletrónico em 2026
- Os 10 melhores processadores de pagamentos & como funcionam
- As 10 melhores plataformas de comércio eletrónico para empresas emergentes analisadas em 2026
- As 10 Melhores Plataformas de Comércio Eletrónico para Vender de Forma Mais Inteligente em 2026
- As 10 melhores plataformas de comércio eletrónico de código aberto em 2026
9. Auditorias de segurança regulares e avaliações de vulnerabilidades
As medidas que toma para garantir a segurança do seu site não significam muito se não verificar regularmente o seu desempenho com a ajuda de auditorias.
Realize auditorias de segurança periódicas e minuciosas para verificar todos os aspetos do seu site e eliminar quaisquer vulnerabilidades antes que uma entidade mal-intencionada consiga explorá-las.
Veja estas auditorias como um exame de saúde da sua loja online.
Tal como não faltaria ao seu exame médico anual, também não deve descurar os exames de segurança do seu site. Eis no que se deve concentrar:
- Análises abrangentes: utilize ferramentas automatizadas para analisar todo o seu site em busca de vulnerabilidades conhecidas.
- Testes de penetração manuais: embora as análises automatizadas sejam excelentes, não conseguem detetar tudo. Recorra a profissionais de segurança para realizarem testes manuais, tentando violar os seus sistemas tal como faria um atacante real.
- Revisões de código: se tiver código personalizado no seu site, solicite revisões regulares para detetar problemas de segurança. Isto é especialmente importante após atualizações ou alterações significativas.
- Avaliações de terceiros: não se esqueça das suas integrações e extensões. Certifique-se de que provêm de fontes reputadas e são atualizadas regularmente.
- Testes de engenharia social: teste a sensibilização dos seus funcionários para a segurança através de tentativas de phishing simuladas ou de outras táticas de engenharia social.
Com base nas conclusões da auditoria, dê prioridade às vulnerabilidades e resolva-as. Alguns ajustes comuns podem incluir:
- Atualizar scripts e software para as versões mais recentes
- Reforçar as palavras-passe e os controlos de acesso
- Implementar correções de segurança adicionais
- Remover serviços ou funcionalidades desnecessários que possam representar um risco
- Garantir a integridade do seu IP e domínio
- Realizar uma limpeza regular dos dados
A frequência é fundamental. Embora uma auditoria anual abrangente seja uma boa prática, verificações mais frequentes podem detetar problemas numa fase inicial.
10. Encripte dados sensíveis
Desde os dados dos clientes até aos dados de pagamento, proteger estas informações não é apenas uma boa prática empresarial — é também uma responsabilidade ética e legal.
É aqui que entra a encriptação.
A encriptação garante que os seus dados sensíveis permanecem inacessíveis mesmo que software de extorsão ou software malicioso viole o sistema, dificultando que os atacantes explorem os seus dados de qualquer forma.
Mesmo que alguns dos seus dados importantes sejam roubados, a encriptação mantém-nos protegidos e impede a sua exploração.
Ao implementar a encriptação, considere estas áreas fundamentais:
- Dados em repouso: são os dados armazenados nas suas bases de dados ou nos seus servidores. Utilize algoritmos de encriptação robustos, como o AES (Norma de Encriptação Avançada), para proteger estes dados.
- Dados em trânsito: são os dados que circulam entre o seu servidor e os navegadores dos seus clientes. Certifique-se de que utiliza HTTPS com TLS 1.3 em todas as comunicações.
- Cópias de segurança: não se esqueça de encriptar as suas cópias de segurança. Uma cópia de segurança não encriptada pode ser uma mina de ouro para os atacantes.
- Comunicações internas: utilize canais encriptados para quaisquer discussões internas sobre informações empresariais ou de clientes sensíveis.
Considere também implementar encriptação de ponta a ponta para dados altamente sensíveis. Isto garante que os dados são encriptados no dispositivo do utilizador antes de serem enviados e só podem ser desencriptados pelo destinatário pretendido.
Proteja a sua loja para proteger as suas vendas
Para um site de comércio eletrónico, a segurança é a força vital invisível que, se for ignorada, pode comprometer totalmente o seu desempenho.
É comum as lojas online enfrentarem diferentes tipos de ataques, como phishing, software malicioso, software de extorsão, XSS, DDoS, fraude por utilização de múltiplas contas, entre outros.
A boa notícia, contudo, é que a maioria destes ataques pode ser evitada com a ajuda das medidas de segurança proativas apresentadas neste guia.
No entanto, escolher a plataforma de comércio eletrónico e o fornecedor de alojamento adequados para a sua loja online é um bom ponto de partida.
Para obter mais informações úteis deste tipo e as atualizações mais recentes sobre tudo o que diz respeito ao comércio eletrónico, subscreva a nossa newsletter.