Key Takeaways
Złośliwe oprogramowanie POS po cichu kradnie dane kart klientów, stanowiąc poważne zagrożenie dla cyberbezpieczeństwa, które firmy muszą uważnie monitorować i zwalczać.
To złośliwe oprogramowanie działa niezauważenie, przejmując informacje dotyczące płatności, nawet gdy firmy utrzymują pozornie bezpieczne operacje.
Złośliwe oprogramowanie POS występuje alarmująco często, dlatego firmy muszą wdrażać skuteczne środki zapobiegawcze.
Firmy często muszą radzić sobie ze skutkami naruszeń, ponosząc odpowiedzialność za ich usunięcie i uspokojenie poszkodowanych klientów.
Aby zapobiec tej podstępnej kradzieży, firmy muszą stosować czujne strategie i solidne praktyki bezpieczeństwa.
Złośliwe oprogramowanie POS to cyfrowy odpowiednik sytuacji, w której ktoś podbiera pieniądze z kasy, uśmiechając się do kamery. Wkrada się po cichu, przechwytuje dane kart klientów, a następnie zostawia zespół z bałaganem do posprzątania i przełożonymi depczącymi wam po piętach.
I wcale nie zdarza się to rzadko.
Atakujący aktywnie obierają za cel detaliczne systemy POS, ponieważ — niespodzianka — działają. Narzędzia są tanie. Punktów wejścia jest wszędzie pełno.
A jeśli nadal polegasz na przestarzałym oprogramowaniu albo programie antywirusowym typu „jeden rozmiar pasuje do nikogo”? Równie dobrze możesz wywiesić szyld „Witamy”.
Ten poradnik bez zbędnego lania wody wyjaśnia, jak działa złośliwe oprogramowanie POS, jakie przybiera formy i jak rozpoznać sygnały ostrzegawcze, zanim dyrektor finansowy zacznie hiperwentylować.
Czym jest złośliwe oprogramowanie POS?
Złośliwe oprogramowanie POS to kod stworzony do przejęcia systemów sprzedaży i pobierania danych płatniczych bezpośrednio z pamięci — zanim dane zostaną zaszyfrowane lub wysłane do przetworzenia.
Działa po cichu, uderza szybko i przesyła skradzione informacje o kartach osobie, która zapłaciła za wykorzystanie luki.
Nie zobaczysz migających alertów ani dramatycznych ekranów ostrzegawczych. Większość firm niczego nie zauważa, dopóki szkody nie zostaną wyrządzone — napływają zgłoszenia oszustw, banki zaczynają dzwonić, a ty nagle stajesz się tematem powiadomienia o wycieku danych, którego nikt nie chce redagować.
Jeśli dane klientów przepływają przez twoje terminale, jesteś celem. Pytanie nie brzmi, czy atakujący spróbują — lecz czy znajdą lukę.
11 rodzajów ataków z użyciem złośliwego oprogramowania POS
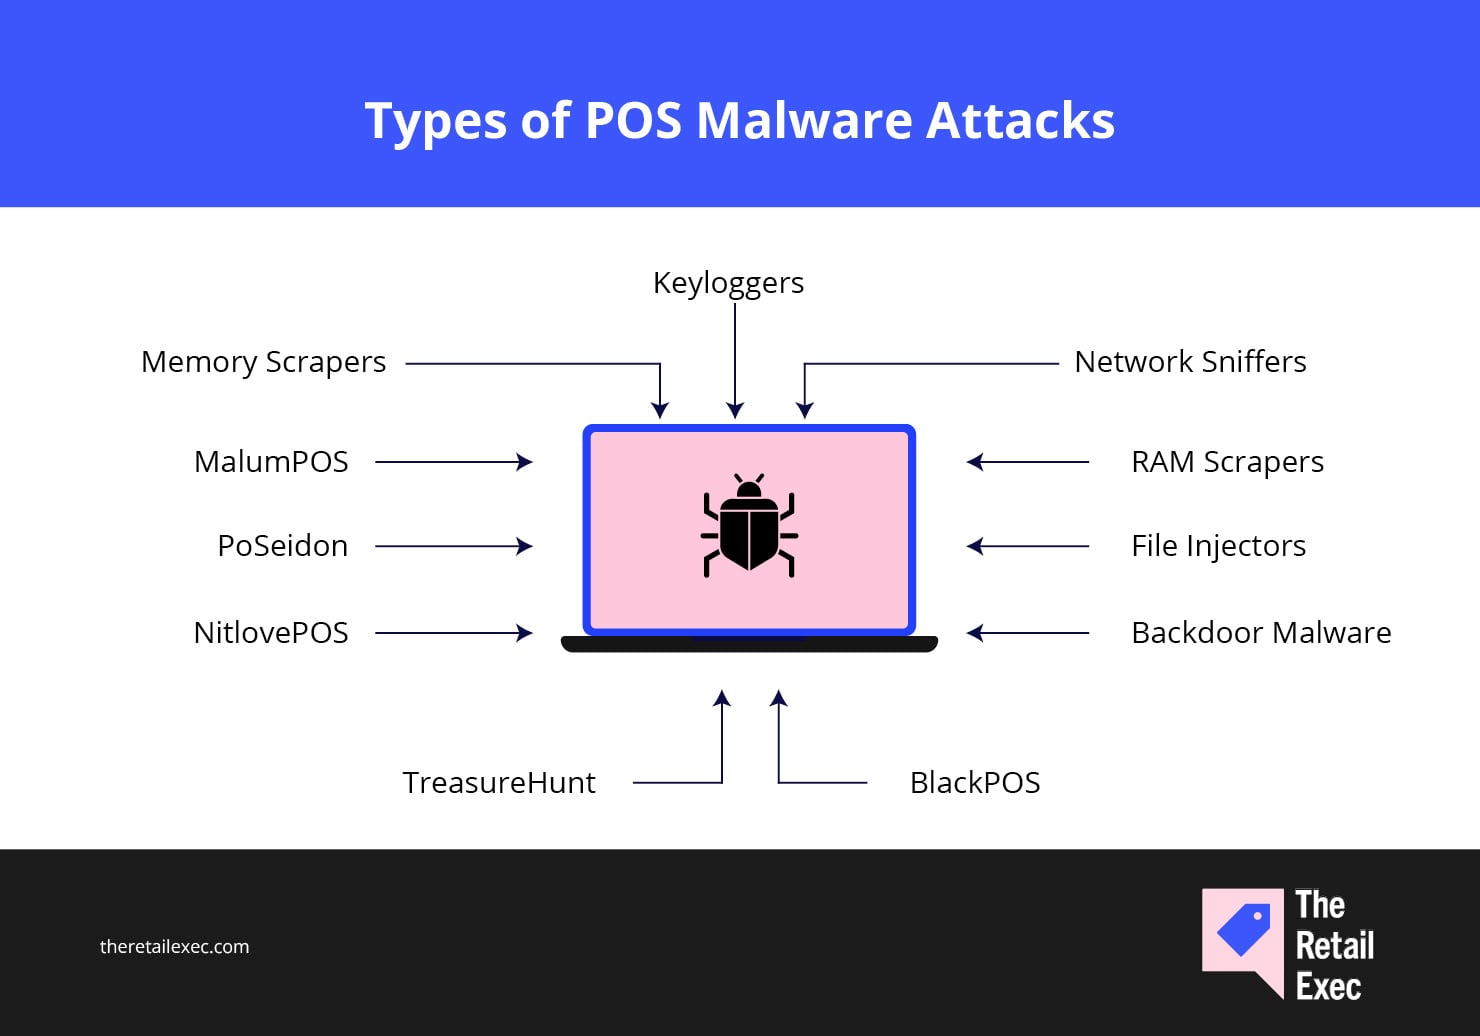
Złośliwe oprogramowanie POS nie ma jednego uniwersalnego charakteru. Występuje w różnych odmianach — każda została zaprojektowana tak, aby wykorzystywać inną lukę w systemie. Niektóre czają się w pamięci. Inne rejestrują każde naciśnięcie klawisza. Jeszcze inne udają legalne oprogramowanie, po cichu wyprowadzając dane kart.
Zacznijmy od jednego z największych hitów wszech czasów.
Skimmery pamięci
Skimmery pamięci działają w pamięci RAM terminala POS i czekają, aż pojawią się w niej niezaszyfrowane dane karty. Gdy klient przeciąga kartę lub zbliża ją do czytnika, mija ułamek sekundy, zanim informacje zostaną zaszyfrowane — skimmery przechwytują je właśnie wtedy. Czysto. Cicho. I po wszystkim.
Skradzione dane są wyprowadzane partiami na zdalny serwer — zwykle w formie zaszyfrowanej, aby uniknąć wykrycia. Niczego nie zauważysz, chyba że aktywnie szukasz nietypowego zachowania pamięci, a — bądźmy szczerzy — większość osób tego nie robi.
To właśnie dlatego sama ochrona punktów końcowych nie wystarczy. Jeśli twoje systemy nie są przygotowane do wykrywania zagrożeń działających w pamięci, działasz po omacku.
Rejestratory klawiszy
Rejestratory klawiszy śledzą wszystko, co jest wpisywane w systemach POS — kody PIN, hasła, dane logowania administratorów, a nawet te sekretne kody „naprawcze”, o których informatyk zarzekał się, że zna je tylko on.
Są instalowane za pośrednictwem plików zainfekowanych złośliwym oprogramowaniem albo fizycznie podłączane do terminali sprzedażowych. Obie wersje świetnie sprawdzają się w rękach cyberprzestępców.
Po zagnieżdżeniu rejestrator klawiszy po cichu rejestruje naciśnięcia klawiszy i wysyła je na serwer dowodzenia i kontroli.
Stamtąd hakerzy mogą przeprowadzać kolejne ataki, przemieszczać się po sieci albo po prostu usiąść wygodnie i cieszyć się strumieniem świeżo przechwyconych danych klientów oraz danych uwierzytelniających.
Rejestratory klawiszy często przedostają się przez wiadomości phishingowe lub przejęte aktualizacje oprogramowania POS. A ponieważ nie muszą skanować pamięci ani przechwytywać ruchu sieciowego, narzędzia antywirusowe mogą łatwo ich nie wykryć — zwłaszcza jeśli nadal polegasz na przestarzałych zabezpieczeniach punktów końcowych.
To kolejny powód, by szkolić zespół tak, jakby był częścią ekipy ds. cyberbezpieczeństwa — a nie tylko grupą osób do nabijania skarpet i koktajli.
Analizatory ruchu sieciowego
Analizatory ruchu sieciowego nie interesują się tym, co dzieje się wewnątrz terminala POS — interesuje je to, co przelatuje przewodami.
Te odmiany złośliwego oprogramowania przechwytują niezaszyfrowane dane kart płatniczych, gdy te przemieszczają się między urządzeniami POS a operatorem płatności. Jeśli nie szyfrujesz tego ruchu? Mają uszy szeroko otwarte.
Analizatory ruchu sieciowego czają się w stosie sieciowym, obserwując przeciągnięcia kart z paskiem magnetycznym, odczyty chipów i ręczne wprowadzanie danych.
A jeśli masz słabą segmentację, kiepskie reguły zapory sieciowej lub niezabezpieczone integracje zewnętrzne? W zasadzie zafundowałeś im miejsce w pierwszym rzędzie.
Ten rodzaj złośliwego oprogramowania nie musi włamywać się do oprogramowania punktu sprzedaży ani przeszukiwać pamięci — po prostu czeka, aż informacje o płatnościach będą przepływać przez system. A jeśli higiena bezpieczeństwa sieci pozostawia wiele do życzenia, zebranie pokaźnego zbioru informacji o kartach kredytowych i danych posiadaczy kart nie zajmuje mu dużo czasu.
Programy przeszukujące pamięć RAM
Programy przeszukujące pamięć RAM atakują bezpośrednio pamięć systemu — a konkretnie pamięć o dostępie swobodnym w terminalach POS. To właśnie tam przez krótki czas przechowywane są niezaszyfrowane dane karty płatniczej, zaraz po jej przeciągnięciu lub zbliżeniu, a przed przekazaniem danych do przetwarzania.
W przeciwieństwie do programów przeszukujących pamięć, które koncentrują się na określonych polach danych karty, programy przeszukujące pamięć RAM zbierają znacznie szerszy zestaw informacji — numery kart kredytowych, daty ważności, nazwiska, a nawet pełne szczegóły transakcji.
Skradzione dane są grupowane i wysyłane na zdalne serwery w celu późniejszej odsprzedaży lub wykorzystania do oszustw.
Zagrożenia te są szczególnie niebezpieczne w sieciach handlowych działających w wielu lokalizacjach, które korzystają z identycznego oprogramowania POS we wszystkich sklepach. Jedno skuteczne włamanie może doprowadzić do masowej eksfiltracji danych klientów, zanim ktokolwiek zauważy, że dzieje się coś niepokojącego.
Nowoczesne programy przeszukujące pamięć są tworzone tak, aby unikać wykrycia przez narzędzia antywirusowe i wtapiać się w normalne funkcjonowanie systemu.
Bez skutecznego monitorowania mogą pozostawać w systemie przez tygodnie — a nawet dłużej.
Wstrzykiwacze plików
Wstrzykiwacze plików nie tylko się zakradają — one się wprowadzają.
To złośliwe oprogramowanie modyfikuje legalne pliki oprogramowania POS, wstrzykując do nich złośliwy kod. Na pierwszy rzut oka wszystko wygląda dobrze. System POS uruchamia się, działa zgodnie z oczekiwaniami i nikt niczego nie podejrzewa.
Tymczasem wstrzyknięty kod po cichu wykonuje swoje zadanie — kradnie dane kart kredytowych, modyfikuje zapisy transakcji lub tworzy punkty zdalnego dostępu, które pozwalają napastnikom wejść w dowolnym momencie.
Co gorsza, ponieważ wykorzystuje legalne pliki systemu POS, tradycyjne narzędzia antywirusowe często przepuszczają go bez przeszkód. To jak ukrycie trojana w aktualizacji drukarki paragonów — z tą różnicą, że ten trojan kontaktuje się z serwerem i wysyła dane płatnicze klientów.
Rodziny złośliwego oprogramowania POS, takie jak NitlovePOS i MalumPOS, wykorzystywały tę taktykę z przerażającą skutecznością — szczególnie w środowiskach korzystających z nieaktualnych lub słabo załatanych systemów operacyjnych.

Uwaga dla sprzedawców:
Wstrzykiwacze plików są jednym z głównych powodów, dla których warto wdrożyć białą listę aplikacji i rygorystyczne kontrole integralności oprogramowania. Jeśli oprogramowanie POS się zmienia, a nikt nie potrafi wyjaśnić dlaczego, to wyraźny sygnał alarmowy.
Złośliwe oprogramowanie typu tylnego wejścia
Złośliwe oprogramowanie typu tylnego wejścia jest dokładnie tym, na co wskazuje jego nazwa — niewidocznym bocznym wejściem umieszczonym w systemie POS, przez które cyberprzestępcy mogą wejść w dowolnym momencie, bez konieczności pukania.
Po zainstalowaniu tego typu programy zapewniają napastnikom stały zdalny dostęp do środowiska POS.
Mogą przemieszczać się poprzecznie w sieci, eksfiltrować dane kart kredytowych, instalować kolejne warianty złośliwego oprogramowania lub po prostu czekać na odpowiedni moment do ataku. A ponieważ wszystko dzieje się w tle, zespół zwykle zauważa problem dopiero wtedy, gdy raport o naruszeniu danych już zaczyna krążyć.
Zagrożenia te często przedostają się przez zainfekowane aktualizacje oprogramowania, słabo zabezpieczone integracje zewnętrzne lub niewłaściwie zabezpieczone narzędzia zdalnego dostępu — mamy tu na myśli między innymi nieaktualne protokoły zdalnego pulpitu.
BlackPOS
BlackPOS to nie tylko kolejny program przeszukujący pamięć — to wzorzec wysoce skutecznych cyberataków na sektor handlowy.
Zaprojektowany do bezpośredniego wykradania danych kart kredytowych z terminali POS, wyróżnia się skrytością, szybkością i zdolnością do długotrwałego działania.
To złośliwe oprogramowanie nie tylko przechwytuje numery kart — robi to, unikając wykrycia. Dzięki technikom takim jak zaciemnianie kodu i mechanizmy przeciwdziałające analizie BlackPOS ukrywa się na widoku, omijając wiele narzędzi antywirusowych i zabezpieczeń punktów końcowych, jakby ich w ogóle nie było.
Nie ma znaczenia, czy korzystasz z najnowszego oprogramowania POS, czy masz skonfigurowaną zaporę sieciową.
Jeśli Twoje systemy sprzedaży mają jakiekolwiek luki — zwłaszcza w obsłudze pamięci lub zabezpieczeniach sieci — BlackPOS wie, jak je wykorzystać.
Have an account? Log In
TreasureHunt
TreasureHunt to klasyczny wariant złośliwego oprogramowania POS działający „powoli i po cichu”.
Łączy skanowanie pamięci i rejestrowanie naciśnięć klawiszy, aby zbierać dane kart płatniczych i informacje o klientach bez wzbudzania alarmów. Jeśli znajduje się w Twoim systemie, nie działa w pośpiechu — po prostu po cichu gromadzi dane i stopniowo je wyprowadza.
Ta rodzina złośliwego oprogramowania została zaprojektowana z myślą o skrytości i wykorzystuje zaciemnianie kodu, techniki przeciwdziałające debugowaniu oraz minimalizowanie zakłóceń w działaniu systemu, aby pozostać niezauważona.
Oznacza to mniej sygnałów ostrzegawczych dla zespołu IT — i więcej czasu dla atakujących na przejęcie informacji o kartach kredytowych, zanim ktokolwiek to zauważy.
TreasureHunt często czai się w niezałatanych systemach sprzedaży lub jest dołączany do trojanizowanych aktualizacji oprogramowania. I zgodnie z piracką nazwą chodzi w nim o kradzież zakopanego skarbu (danych kart płatniczych) bez wywoływania buntu.
NitlovePOS
NitlovePOS nie pojawia się w efektowny sposób — wtapia się w otoczenie, głęboko się zakorzenia i pozostaje w systemie.
To złośliwe oprogramowanie wstrzykuje się do legalnego oprogramowania POS i po cichu przechwytuje dane kart płatniczych, udając kolejny proces działający w tle.
Jest szczególnie skuteczne w przypadku przestarzałych lub niezałatanych systemów operacyjnych, gdzie może niezauważenie prześlizgnąć się przez podstawowe kontrole bezpieczeństwa. Po uzyskaniu dostępu NitlovePOS z czasem wyprowadza informacje o kartach kredytowych — małymi, regularnymi porcjami i bez wzbudzania podejrzeń.
Ponieważ ukrywa się w zaufanych plikach, trudno je wykryć bez stosowania białych list lub monitorowania integralności plików.
Jeśli aktywnie nie sprawdzasz, co robi od środka Twoje oprogramowanie sprzedażowe, możesz nigdy się nie dowiedzieć, że zostało zaatakowane.
💡 Wskazówka eksperta ds. bezpieczeństwa:
\u003cspan style=\u0022font-weight: 400;\u0022\u003eNitlovePOS pokazuje, dlaczego aktualizowanie oprogramowania POS i systemu operacyjnego to nie tylko rutynowa konserwacja — to podstawowy środek bezpieczeństwa. Jeśli nadal korzystasz ze starych wersji systemu Windows albo odkładasz aktualizacje POS, praktycznie wystawiasz cyberprzestępcom przekąski.\u003c/span\u003e
PoSeidon
PoSeidon nie tylko pojawia się i zaczyna skanować — wnika do systemu, ewoluuje i po drodze sam się aktualizuje.
Zwykle dostaje się do systemu za pośrednictwem wiadomości phishingowych lub zaatakowanych stron internetowych, a następnie zagłębia się w terminale POS, aby wyszukiwać w pamięci dane kart kredytowych.
PoSeidon nie ogranicza się jednak do skanowania pamięci. Skupia się również na danych ze ścieżki 1 i ścieżki 2 kart z paskiem magnetycznym — w tym na numerach kart, datach ważności i nazwiskach posiadaczy kart.
Następnie, niczym mały, wyjątkowo gorliwy uczeń wśród złośliwego oprogramowania, zaciera ślady po wyprowadzeniu danych, zamieniając sprzątanie śledcze w koszmar.
Jest również modułowy. Po zainstalowaniu PoSeidon może pobierać dodatkowe ładunki, aby rozszerzać swoje funkcje — na przykład trojany, rejestratory klawiszy, a nawet oprogramowanie ransomware, zależnie od celu atakującego.
MalumPOS
MalumPOS to nie tyle pojedyncze złośliwe oprogramowanie, co zestaw narzędzi dla hakerów, którzy chcą wybierać sposób ingerowania w systemy płatnicze.
Jest modułowy, co oznacza, że atakujący mogą wyposażyć go w dowolne potrzebne funkcje kradzieży danych: skanowanie pamięci, rejestrowanie klawiszy, przechwytywanie ruchu sieciowego i wiele innych.
Został również zaprojektowany tak, aby atakować szeroki zakres systemów sprzedaży, a nie tylko jedną konkretną platformę. Przykładowo sprzedawcy korzystający z Oracle MICROS? MalumPOS został specjalnie dostosowany właśnie do tego środowiska.
Jest elastyczny, łatwo się dostosowuje i jest stale aktualizowany, aby wyprzedzać oprogramowanie antywirusowe i narzędzia wykrywające zagrożenia.
Po uzyskaniu dostępu do środowiska POS może rozprzestrzeniać się między urządzeniami, masowo kraść dane kart kredytowych i wysyłać je zaszyfrowanymi kanałami — często bez wywoływania jakichkolwiek alertów.
Jak działa złośliwe oprogramowanie POS: 5 kroków
Niezależnie od tego, czy chodzi o przeszukiwanie pamięci, rejestrowanie naciśnięć klawiszy czy przechwytywanie ruchu sieciowego, większość złośliwego oprogramowania POS działa według tego samego podstawowego schematu. Oto jak zwykle przebiegają te ataki — od początku do końca.
1. Infiltracja
Najpierw atakujący uzyskuje dostęp.
Może to być wiadomość phishingowa, w którą kliknął pracownik, zainfekowana aktualizacja oprogramowania POS albo naruszone połączenie z dostawcą. Niezależnie od sposobu, celem jest umieszczenie złośliwego oprogramowania w sieci sprzedażowej bez wzbudzania alarmu.
Niezałatane systemy operacyjne, niewłaściwe reguły zapory sieciowej i płaskie sieci sprawiają, że ten etap jest zdecydowanie zbyt łatwy.
Jeśli nie zabezpieczasz punktów zdalnego dostępu ani nie filtrujesz tego, co może działać na urządzeniach POS, właśnie tutaj zaczyna się problem.
2. Utrwalenie obecności
Po przedostaniu się do systemu złośliwe oprogramowanie umacnia swoją pozycję.
Ukrywa się w pamięci systemowej, wstrzykuje się do oprogramowania POS lub tworzy tylne wejścia ułatwiające ponowny dostęp. Większość wariantów wykorzystuje zaciemnianie kodu i techniki przeciwdziałania analizie, aby pozostać niewykryta przez program antywirusowy i narzędzia monitorujące.
Ten etap może trwać kilka dni — albo miesięcy. A im dłużej złośliwe oprogramowanie pozostaje niewykryte, tym większe szkody może wyrządzić.
3. Działanie
W tym momencie zaczynają się prawdziwe szkody.
Złośliwe oprogramowanie uruchamia swoją podstawową funkcjonalność — przeszukuje pamięć, rejestruje naciśnięcia klawiszy, przechwytuje ruch sieciowy lub kopiuje pliki, zależnie od wariantu.
Jeśli nie obserwujesz anomalii w zachowaniu ani aktywnie nie skanujesz pamięci o dostępie swobodnym swoich terminali POS, prawdopodobnie nie zauważysz niczego odbiegającego od normy.
4. Eksfiltracja danych
Gdy zbierze wystarczającą ilość informacji o kartach kredytowych i danych klientów, złośliwe oprogramowanie wysyła je do zdalnego serwera dowodzenia i kontroli.
W większości ataków wykorzystywane są szyfrowane kanały, a przesyłanie danych jest ograniczane, aby nie wywołać alarmów dotyczących przepustowości.
Rezultat? Dane kart płatniczych, numery kart debetowych, daty ważności i dane osobowe — wyciekają, a nikt tego nie zauważa. Czasami przez całe tygodnie.
5. Utrzymanie obecności i rozprzestrzenianie się
Dobre złośliwe oprogramowanie nie znika po wykonaniu zadania. Pozostaje w systemie.
Może ponownie zainfekować systemy po ich „oczyszczeniu” albo przemieszczać się lateralnie do innych terminali punktów sprzedaży lub systemów w Twoim środowisku.
Właśnie wtedy sprzedawcy detaliczni ponoszą największe straty.
Jedno zainfekowane urządzenie POS zamienia się w pięć. Jeden sklep — w dwadzieścia. Jedno naruszenie — w problem ogólnokrajowy, a wtedy w sprawę zaangażowane są już zespoły ds. zgodności, PR i prawny.
Czynniki ryzyka związanego ze złośliwym oprogramowaniem POS dla firm: 9 oznak narażenia
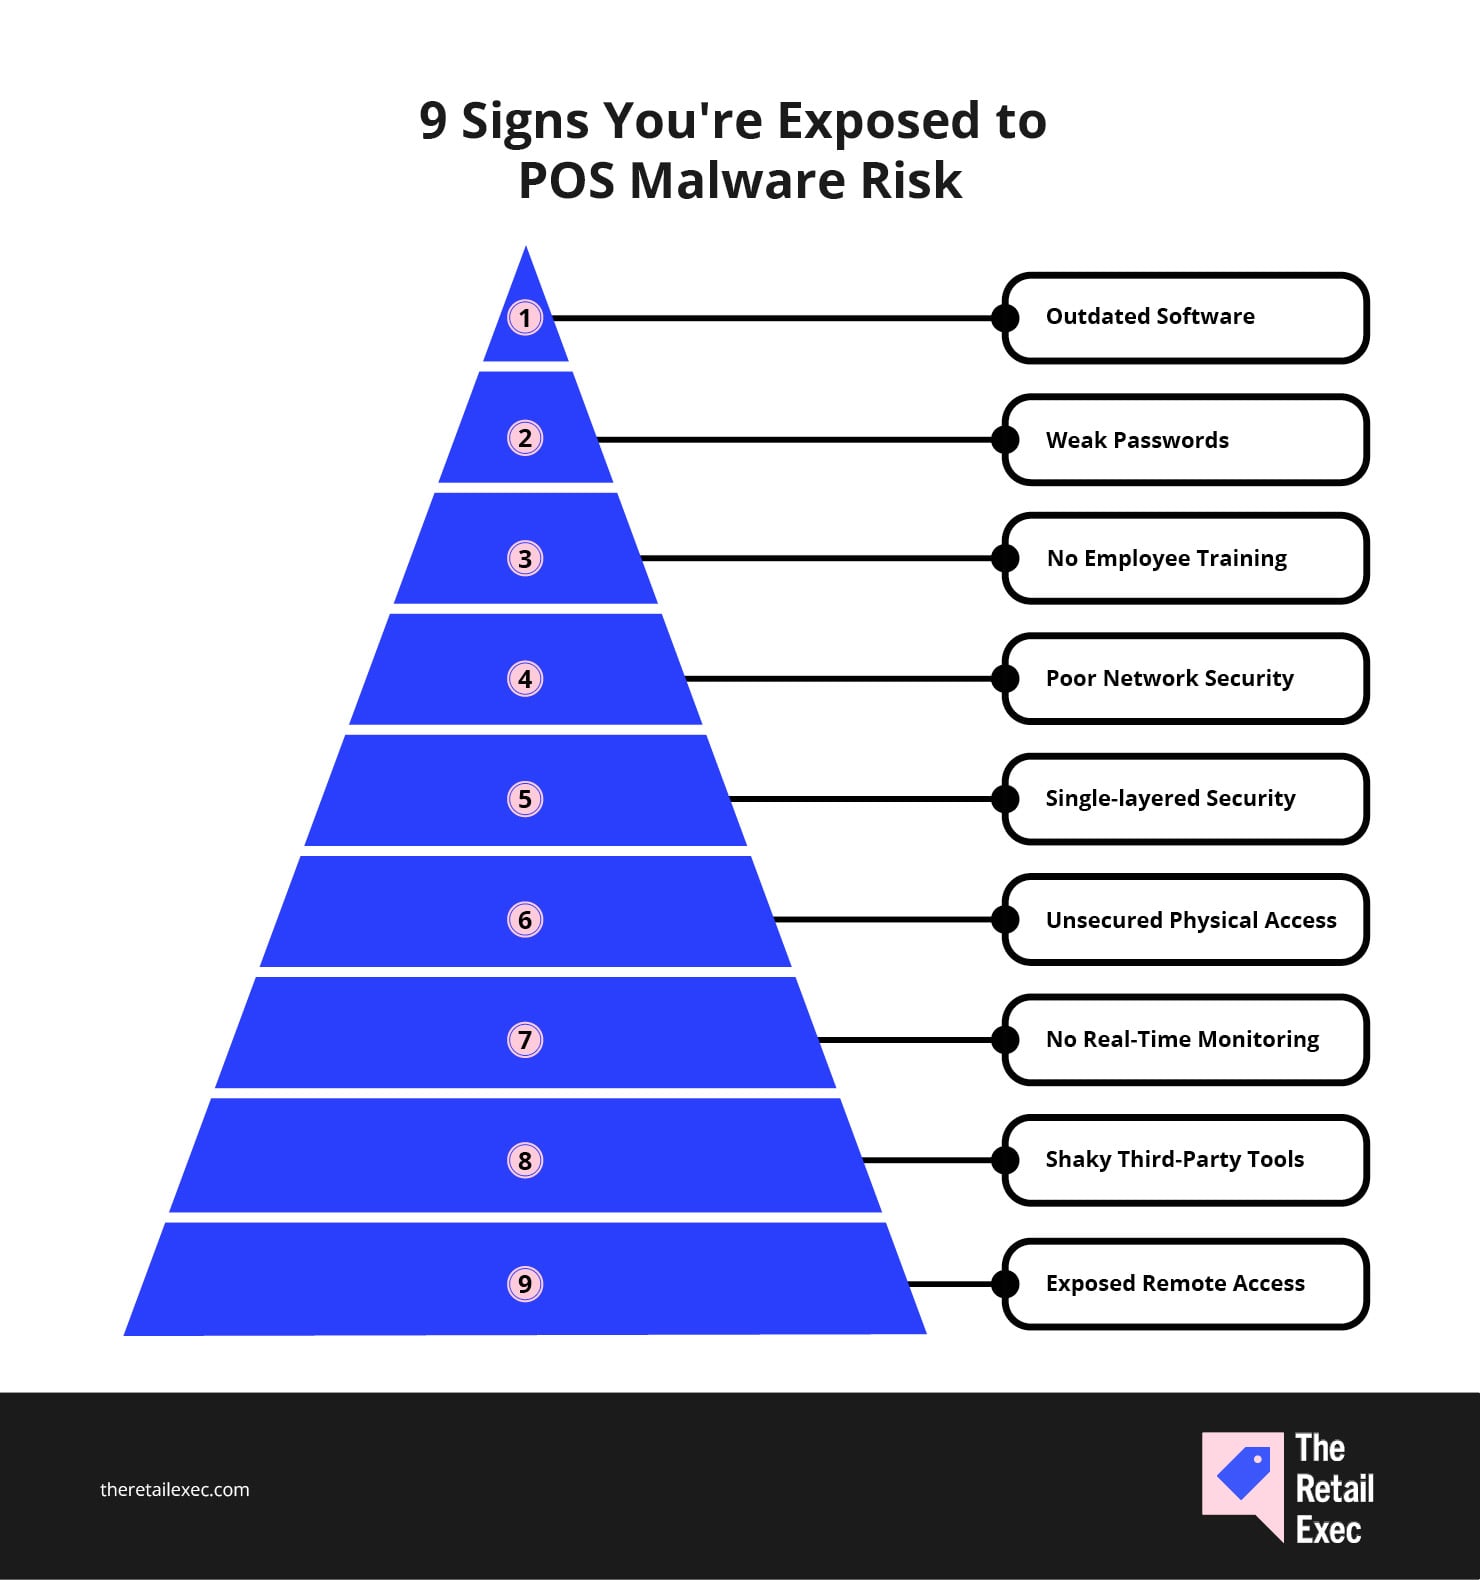
To nie są wyłącznie teoretyczne niedociągnięcia — większość głośnych naruszeń bezpieczeństwa w handlu detalicznym w ciągu ostatniej dekady zaczynała się od jednego lub dwóch takich słabych punktów. Wykryj je wcześnie, a połowa walki będzie już wygrana.
- Nieaktualne oprogramowanie. Korzystanie ze starych wersji oprogramowania POS lub systemu operacyjnego sprawia, że stajesz się łatwym celem znanych exploitów — szczególnie jeśli pomijasz poprawki i aktualizacje.
- Słabe hasła i domyślne dane uwierzytelniające. Jeśli nadal używasz hasła „admin” albo od 2019 roku nie wymuszasz jego zmiany, zapewniasz cyberprzestępcom bezpłatny dostęp.
- Brak szkoleń pracowników. Twój system POS jest tak bezpieczny, jak osoba, która go obsługuje. Jeśli pracownicy nie potrafią rozpoznać phishingu, inżynierii społecznej ani podejrzanych wyskakujących okien, jest to poważna luka w zabezpieczeniach.
- Niewystarczające bezpieczeństwo sieci. Płaska sieć bez segmentacji, ze słabymi regułami zapory i szeroko otwartym dostępem zapewnia złośliwemu oprogramowaniu prostą drogę z jednego systemu do kolejnego.
- Bezpieczeństwo jednowarstwowe. Sam program antywirusowy nie wystarczy. Jeśli nie stosujesz wielowarstwowych zabezpieczeń — wykrywania zagrożeń na punktach końcowych, monitorowania w czasie rzeczywistym i białych list aplikacji — działasz po omacku.
- Niezabezpieczony dostęp fizyczny. Każdy, kto może podłączyć pamięć USB do terminala POS, może zainstalować złośliwe oprogramowanie. Zablokuj urządzenia, porty i dostęp tak, jakby od tego zależało bezpieczeństwo Twoich danych.
- Brak monitorowania w czasie rzeczywistym. Jeśli sprawdzasz dzienniki dopiero po wystąpieniu problemu, jest już za późno. Alerty w czasie rzeczywistym dają szansę na wczesne wykrycie zagrożeń.
- Niepewne integracje z podmiotami zewnętrznymi. Dostawcy i wtyczki, które mają dostęp do systemów POS, mogą wprowadzać luki w zabezpieczeniach. Jeśli nie są bezpieczne, Ty również nie jesteś.
- Narażone narzędzia zdalnego dostępu. Zdalny dostęp do pulpitu jest wygodny, ale jeśli nie jest zabezpieczony uwierzytelnianiem wieloskładnikowym i ograniczeniami adresów IP, atakujący znajdą go w pierwszej kolejności.
Jeśli odhaczasz więcej niż kilka z tych punktów, prawdopodobnie nadszedł czas na gruntowny przegląd cyberbezpieczeństwa w handlu detalicznym.
Wpływ złośliwego oprogramowania POS na firmy i klientów
Gdy złośliwe oprogramowanie atakuje systemy POS, nie jest to tylko problem techniczny — to zakłócenie działalności firmy, utrata zaufania i finansowa czarna dziura. Oto co jest zagrożone:
- Straty finansowe. Od bezpośredniej kradzieży po koszty usuwania skutków naruszenia — złośliwe oprogramowanie POS szybko drenuje budżet. Trzeba liczyć się z wydatkami na dochodzenia, opłaty prawne, ponowne wydawanie kart i ewentualne kary za naruszenie przepisów. W przypadku mniejszych sprzedawców jedno naruszenie może oznaczać koniec działalności.
- Uszczerbek na reputacji. Informacje rozchodzą się szybko — zwłaszcza gdy w grę wchodzą dane kart kredytowych klientów. Jedno naruszenie może zniweczyć lata budowania marki i z dnia na dzień zniszczyć lojalność klientów.
- Zakłócenia działalności operacyjnej. Złośliwe oprogramowanie często oznacza konieczność wyłączenia terminali POS w celu opanowania zagrożenia. Prowadzi to do utraty sprzedaży, frustracji klientów i kaskadowego chaosu obejmującego zapasy, personel oraz systemy zaplecza.
- Konsekwencje prawne i regulacyjne. Jeśli zabezpieczenia danych kart płatniczych nie spełniają wymogów PCI DSS lub regionalnych przepisów dotyczących prywatności, trzeba liczyć się z audytami, karami, a być może także pozwami. Nikt nie chce być przypadkiem testowym pokazującym skutki niezgodności z przepisami.
- Ryzyko finansowe dla klientów. Skradzione dane kart prowadzą do nieuczciwych obciążeń i opróżniania kont. Nawet jeśli banki pokryją straty, klienci będą kojarzyć związane z tym niedogodności — oraz samo naruszenie — z Twoją marką.
- Kradzież tożsamości. Jeśli atakujący wykradną coś więcej niż tylko numery kart — na przykład imiona i nazwiska, adresy rozliczeniowe oraz numery telefonów — klienci mogą przez długi czas odczuwać skutki oszustw związanych z kradzieżą tożsamości.
- Utrata zaufania. To najbardziej bolesny cios. Klienci oczekują, że systemy sprzedaży będą bezpieczne. Gdy zaufanie zostanie utracone, trudno je odzyskać — a część klientów może już nigdy nie wrócić.
- Obawy dotyczące prywatności. Poza danymi kart wiele systemów POS przechowuje informacje o klientach, takie jak historia zakupów i dane kontaktowe. Gdy takie dane wyciekną, klienci czują się narażeni, a Twoje zasady ochrony prywatności nagle zaczynają być znacznie dokładniej analizowane.
Jak chronić firmę przed złośliwym oprogramowaniem POS: 14 praktycznych strategii
Dobra wiadomość: złośliwemu oprogramowaniu POS można zapobiegać. Zła wiadomość: potrzeba do tego czegoś więcej niż subskrypcja programu antywirusowego i zamykana szuflada.
Jeśli naprawdę poważnie podchodzisz do ochrony systemów sprzedaży, danych klientów i reputacji marki, potrzebujesz wielowarstwowego planu obrony, który sprawdza się w rzeczywistym świecie — a nie tylko na liście kontrolnej zgodności z przepisami.
Oto od czego zacząć.
1. Regularnie aktualizuj oprogramowanie i systemy POS
Aktualizuj oprogramowanie POS, systemy operacyjne i narzędzia innych firm natychmiast po udostępnieniu aktualizacji.
Cyberprzestępcy nie potrzebują exploitów typu zero-day — wystarczy, że beztrosko podchodzisz do aktualizacji.
Utwórz formalny harmonogram zarządzania poprawkami i jasno przypisz odpowiedzialność. Jeśli coś ma dostęp do danych klientów, musi być pod nadzorem.
2. Wymuszaj stosowanie silnych haseł i ograniczaj dostęp
Żadnych współdzielonych danych logowania. Żadnych haseł typu „store1POS”.
Wymuszaj stosowanie silnych, unikalnych haseł dla każdego konta POS, regularnie je zmieniaj i wszędzie, gdzie to możliwe, włącz uwierzytelnianie wieloskładnikowe.
Ogranicz uprawnienia administratora do osób, które rzeczywiście ich potrzebują, i dokładnie kontroluj dzienniki dostępu.
3. Szkol pracowników, aby rozpoznawali cyberataki, zanim się rozprzestrzenią
Twój system POS jest tak bezpieczny, jak osoba, która go obsługuje. Jeśli Twój zespół nie potrafi rozpoznać wiadomości phishingowej, fałszywego monitu o aktualizacji ani podejrzanej pamięci USB, pozostawiasz drzwi szeroko otwarte.
Szkol pracowników pierwszej linii, kierowników sklepów, a nawet zespoły operacyjne centrali w rozpoznawaniu sygnałów ostrzegawczych — inżynierii społecznej, dziwnych wyskakujących okien i fałszywych telefonów od pomocy technicznej.
Szkolenia powinny być krótkie, regularne i praktyczne. Nie chodzi o to, aby zmienić pracowników w ekspertów ds. cyberbezpieczeństwa, lecz aby nie stali się przyczyną naruszenia.
4. Segmentuj sieć tak, jak układ sklepu
Jeśli wszystko jest połączone ze wszystkim, jeden zainfekowany terminal POS może sparaliżować całą działalność handlową.
Utwórz oddzielne sieci dla systemów POS, sieci Wi-Fi dla gości, narzędzi zaplecza i integracji z podmiotami zewnętrznymi.
Używaj zapór sieciowych do kontrolowania ruchu między strefami. Jeśli nie pozwoliłbyś komuś z części gastronomicznej wejść do magazynu, nie pozwalaj też programowi lojalnościowemu na bezpośredni dostęp do systemu POS.
5. Korzystaj z narzędzi chroniących przed złośliwym oprogramowaniem, które faktycznie wykrywają współczesne zagrożenia
Złośliwe oprogramowanie POS ewoluowało — a jeśli Twój program antywirusowy nie nadąża, nie jesteś chroniony. Szukaj narzędzi klasy korporacyjnej, które wykraczają poza skanowanie sygnatur.
Potrzebujesz skanowania pamięci, wykrywania opartego na zachowaniu oraz uczenia maszynowego, które może oznaczać podejrzaną aktywność w czasie rzeczywistym.
I tak, trzeba to monitorować. Zainstalowanie programu antywirusowego i uznanie sprawy za zakończoną przypomina zamknięcie drzwi wejściowych na klucz przy jednoczesnym pozostawieniu szeroko otwartych okien.
6. Szyfruj dane płatnicze na każdym etapie
Jeśli złośliwe oprogramowanie rzeczywiście się dostanie, szyfrowanie może uniemożliwić mu kradzież czegokolwiek użytecznego.
Szyfruj dane kart płatniczych w spoczynku, podczas przesyłania oraz wszędzie tam, gdzie mają kontakt z systemem — od terminala POS po operatora płatności.
Używaj silnych protokołów szyfrowania (takich jak AES-256), bezpiecznie zarządzaj kluczami i nigdy nie zakładaj, że samo szyfrowanie wystarczy. To jedna z warstw wielowarstwowej ochrony — nie karta umożliwiająca uniknięcie konsekwencji wycieku. Jedną z zalet detalicznych systemów POS jest to, że wiele z nich ma wbudowane funkcje szyfrowania.
7. Ogranicz, kto może uzyskać fizyczny i cyfrowy dostęp do systemów POS
Przyznawaj dostęp tylko osobom, które go potrzebują — a nawet wtedy wyłącznie w zakresie, którego potrzebują.
Stosuj mechanizmy kontroli dostępu oparte na rolach (RBAC), aby ograniczać uprawnienia, oraz wymuszaj uwierzytelnianie wieloskładnikowe na wszystkich kontach administratorów POS.
Od strony fizycznej zabezpiecz terminale, ogranicz porty USB i przechowuj sprzęt w miejscach, w których klienci (ani przypadkowe osoby) nie mogą przy nim manipulować. Jeśli ktoś może podejść i podłączyć pamięć USB, masz większe problemy niż skimming kart.
8. Monitoruj aktywność POS w czasie rzeczywistym — nie raz w miesiącu
Jeśli polegasz na przeglądach logów lub audytach przeprowadzanych po fakcie, wykryjesz złośliwe oprogramowanie dopiero wtedy, gdy zdąży już wyrządzić szkody.
Skonfiguruj monitorowanie w czasie rzeczywistym z alertami dotyczącymi podejrzanych zachowań — takich jak nietypowe użycie pamięci, nieautoryzowane logowania lub ruch kierowany do znanych złośliwych adresów IP.
Podłącz urządzenia POS do systemu SIEM lub innego scentralizowanego narzędzia monitorującego, aby móc korelować nietypowe zachowania w różnych systemach. Jeśli jeden terminal zostanie zaatakowany, chcesz wykryć to, zanim zagrożenie rozprzestrzeni się na kolejnych dziesięć.
9. Przygotuj plan reagowania na incydenty, zanim będzie potrzebny
Nie czekaj na wyciek, aby ustalić, kto co robi. Dokładnie określ, jak Twój zespół zareaguje na atak złośliwego oprogramowania — od wykrycia, przez ograniczenie skutków, po powiadomienie klientów.
Twój plan powinien obejmować:
- Kto prowadzi dochodzenie
- Jak odizolować zainfekowane systemy POS
- Kiedy odłączyć zasilanie (dosłownie)
- Kto kontaktuje się z działem prawnym, PR-em i klientami
Testuj go. Aktualizuj go. I upewnij się, że każdy — od centrali po kierowników sklepów — wie, gdzie go znaleźć, bez konieczności przekopywania się przez arkusz kalkulacyjny z 42 kartami.
More Articles
10. Przeprowadzaj regularne audyty i zachowuj zgodność z PCI
Zgodność z przepisami nie jest ekscytująca, ale nie podlega negocjacjom.
Planuj regularne audyty, aby upewnić się, że konfiguracja POS spełnia standardy bezpieczeństwa danych, takie jak PCI DSS. Jeśli nie sprawdzasz luk, zrobią to napastnicy.
W razie potrzeby współpracuj z wykwalifikowanym audytorem bezpieczeństwa. Dokumentuj wszystko — ponieważ gdy pojawią się organy regulacyjne (lub prawnicy), stwierdzenie „wydaje nam się, że wszystko było w porządku” nie wystarczy.
11. Zabezpiecz fizyczne środowisko POS tak, jakby miało to znaczenie
Cyberprzestępcy uwielbiają pozostawione bez nadzoru terminale i odsłonięty sprzęt. Fizycznie zabezpiecz urządzenia POS — zamontuj je w bezpiecznych uchwytach, wyłącz nieużywane porty i stosuj plomby zabezpieczające przed manipulacją.
I nie, pomieszczenia socjalne na zapleczu nie są „bezpiecznym miejscem przechowywania”.
Jeśli ktoś może podejść do terminala z pamięcią USB lub skimmerem kart, nie potrzebuje umiejętności hakerskich — wystarczy mu 30 sekund spędzonych sam na sam z urządzeniem.
12. Weryfikuj zewnętrznych dostawców tak, jakby byli częścią Twojego zespołu
Jeśli usługa zewnętrznego dostawcy łączy się z Twoim systemem POS — bramki płatnicze, platformy lojalnościowe, systemy magazynowe — wchodzi w skład Twojego profilu ryzyka.
Zadawaj trudne pytania dotyczące ich poziomu cyberbezpieczeństwa, żądaj dowodów zgodności i uwzględniaj wymagania bezpieczeństwa w umowach.
Pamiętaj: do wycieku w firmie Target doszło za pośrednictwem dostawcy usług HVAC. Nie zakładaj, że Twoje integracje są bezpieczne tylko dlatego, że dostawca ma atrakcyjną prezentację ofertową.
13. Wdrażaj zaawansowane narzędzia, aby zapewnić inteligentniejszą ochronę
Wyjdź poza program antywirusowy. Współczesne złośliwe oprogramowanie POS jest tworzone tak, aby omijać wykrywanie oparte na sygnaturach — dlatego potrzebujesz narzędzi, które analizują zachowanie, a nie tylko nazwy plików.
- Używaj wykrywania zagrożeń i reagowania na nie na punktach końcowych (EDR), aby monitorować w czasie rzeczywistym, co dzieje się na terminalach POS.
- Wdrażaj systemy wykrywania włamań (IDS), aby monitorować ruch sieciowy pod kątem oznak aktywności typu command-and-control lub eksfiltracji danych.
- Włącz także białe listy aplikacji, aby mieć pewność, że uruchamiać się może wyłącznie zatwierdzone oprogramowanie — jeśli coś nowego pojawi się bez zaproszenia, nie zostanie dopuszczone.
- Dodatkowe punkty, jeśli Twój zestaw narzędzi obejmuje skanowanie pamięci i wykrywanie anomalii oparte na uczeniu maszynowym.
Celem nie jest zgromadzenie mnóstwa narzędzi — chodzi o zapewnienie wielowarstwowego wglądu w to, co dzieje się w całym środowisku POS przed próbą naruszenia zabezpieczeń, w jej trakcie i po niej.
14. Twórz kopie zapasowe wszystkiego — i wiedz, jak szybko przywrócić dane
Kopie zapasowe nie powstrzymają ataku z użyciem złośliwego oprogramowania, ale pomogą szybciej odzyskać sprawność. Twórz bezpieczne kopie zapasowe konfiguracji POS, oprogramowania i danych transakcyjnych, przechowywane poza siecią.
Regularnie testuj proces odzyskiwania, aby nie poznawać go dopiero w samym środku kryzysu.
Kopia zapasowa, która nigdy nie została przetestowana, daje tylko fałszywe poczucie bezpieczeństwa. Traktuj plan odzyskiwania jako część procedur funkcjonowania sklepu — a nie tylko zadanie działu IT.
Zabezpiecz swoje systemy POS przed złośliwym oprogramowaniem
Złośliwe oprogramowanie atakujące systemy POS nie zwalnia. Jeśli już, staje się coraz bardziej podstępne — ukrywa się w pamięci, przedostaje się za pośrednictwem dostawców zewnętrznych i omija podstawowe konfiguracje programów antywirusowych, na których wciąż polega zbyt wielu sprzedawców.
To jednak nie jest powód do paniki. To moment, by być gotowym.
Dzięki odpowiedniej, wielowarstwowej strategii — technicznej, operacyjnej i obejmującej ludzi — możesz utrzymać swoje systemy w czystości, chronić dane klientów i zapewnić nieprzerwane działanie sklepów. Nie chodzi o całkowite zablokowanie wszystkiego na zawsze. Chodzi o to, by maksymalnie utrudnić atakującym osiągnięcie celu.
A jeśli nie masz pewności, gdzie znajdują się największe luki? Zacznij od powyższej listy. Napraw jedną rzecz. Potem kolejną. I działaj dalej.
Handel detaliczny nigdy nie stoi w miejscu — Ty też nie powinieneś. Zapisz się do naszego newslettera, aby otrzymywać najnowsze spostrzeżenia, strategie i materiały dotyczące kariery od czołowych liderów handlu detalicznego kształtujących tę branżę.