

Key Takeaways
101 sposobów zapobiegania koszmarom: Sklepy e-commerce stoją w obliczu poważnego zagrożenia w postaci naruszeń bezpieczeństwa, które prowadzą do kradzieży danych klientów i zakłóceń w działalności, co czyni je uniwersalnym koszmarem.
Reputacja jest zagrożona: Naruszenie bezpieczeństwa może poważnie zaszkodzić reputacji marki i zaufaniu klientów, potencjalnie przyćmiewając nawet najskuteczniejsze działania biznesowe przez długi czas.
Chroń swój sklep: Zwiększanie bezpieczeństwa witryny za pomocą takich metod jak solidne szyfrowanie i regularne audyty bezpieczeństwa ma kluczowe znaczenie dla sklepów e-commerce, aby chronić je przed poważnymi zagrożeniami bezpieczeństwa.
Ryzyko związane z bezpieczeństwem: Brak zabezpieczenia witryny e-commerce może zmienić ją w źródło problemów związanych z wyciekiem danych, co podkreśla znaczenie silnych środków bezpieczeństwa chroniących transakcje i dane klientów.
Jednym z największych koszmarów współczesnej marki e-commerce jest naruszenie bezpieczeństwa — hakerzy wykorzystują luki w zabezpieczeniach, aby wykraść dane klientów i informacje finansowe lub zakłócić działalność firmy.
Obawiasz się tego Ty, obawiają się tego Twoi klienci — to katastrofa dla wszystkich zaangażowanych.
Jeśli nie zostaną odpowiednio zabezpieczone, te problemy związane z bezpieczeństwem witryny e-commerce mogą zmienić elegancką, wydajną stronę internetową w źle działający bałagan, który ujawnia poufne dane na każdym kroku. Brzmi okropnie, prawda?
Gdy dojdzie do naruszenia bezpieczeństwa, szkody dla reputacji marki i zaufania klientów mogą być poważne i długotrwałe, przyćmiewając nawet najbardziej efektywne działania.
Istnieje jednak wiele sposobów na zwiększenie bezpieczeństwa witryny i zapewnienie kompleksowej ochrony obecności firmy w internecie przed największymi zagrożeniami.
Od solidnego szyfrowania po regularne audyty bezpieczeństwa — narzędzia do ochrony sklepu e-commerce są w zasięgu ręki.
Zanim jednak przejdziemy do dokładniejszego omówienia tych rozwiązań, porozmawiajmy o tym, dlaczego wzmocnienie bezpieczeństwa witryny jest tak istotne dla sklepów e-commerce i co tak naprawdę jest zagrożone.
Jakie są stawki związane z bezpieczeństwem witryny e-commerce?
Bezpieczeństwo witryny e-commerce obejmuje szereg kluczowych działań mających na celu ochronę sklepu internetowego przed zagrożeniami oraz zabezpieczenie transakcji klientów.
Bezpieczeństwo witryny to nie tylko kwestia techniczna — może ono znacząco wpłynąć na wydajność sklepu i wymaga szczególnej uwagi.
Konsekwencje niewystarczających zabezpieczeń są zarówno natychmiastowe, jak i dalekosiężne. Naruszenie bezpieczeństwa może prowadzić do:
- Natychmiastowej utraty sprzedaży i przychodów
- Przestojów w działalności paraliżujących firmę
- Ujawnienia danych klientów i utraty ich zaufania
- Poważnego uszczerbku na reputacji marki
- Potencjalnych konsekwencji prawnych i kar finansowych
Tak poważne konsekwencje podkreślają znaczenie proaktywnych działań w zakresie bezpieczeństwa. Firmy powinny co najmniej wdrożyć:
- Solidne zapory sieciowe chroniące przed włamaniami
- Zaawansowane funkcje uwierzytelniania umożliwiające weryfikację tożsamości użytkowników
- Monitorowanie dzienników zdarzeń pod kątem bezpieczeństwa w celu śledzenia i kategoryzowania potencjalnych luk w zabezpieczeniach
Monitorowanie dzienników zdarzeń pełni w szczególności funkcję systemu wczesnego ostrzegania, umożliwiając identyfikowanie potencjalnych zagrożeń i reagowanie na nie, zanim przerodzą się w poważne kryzysy.
Przepisy dotyczące zgodności z wymogami bezpieczeństwa witryn e-commerce
Zrozumienie i wdrożenie solidnych środków bezpieczeństwa ma kluczowe znaczenie, ale równie ważna jest znajomość przepisów i zasad, które wymagają stosowania tych praktyk.
Przyjrzyjmy się trzem kluczowym ramom regulacyjnym, które zdecydowanie warto znać:
Standard bezpieczeństwa danych branży kart płatniczych (PCI DSS)
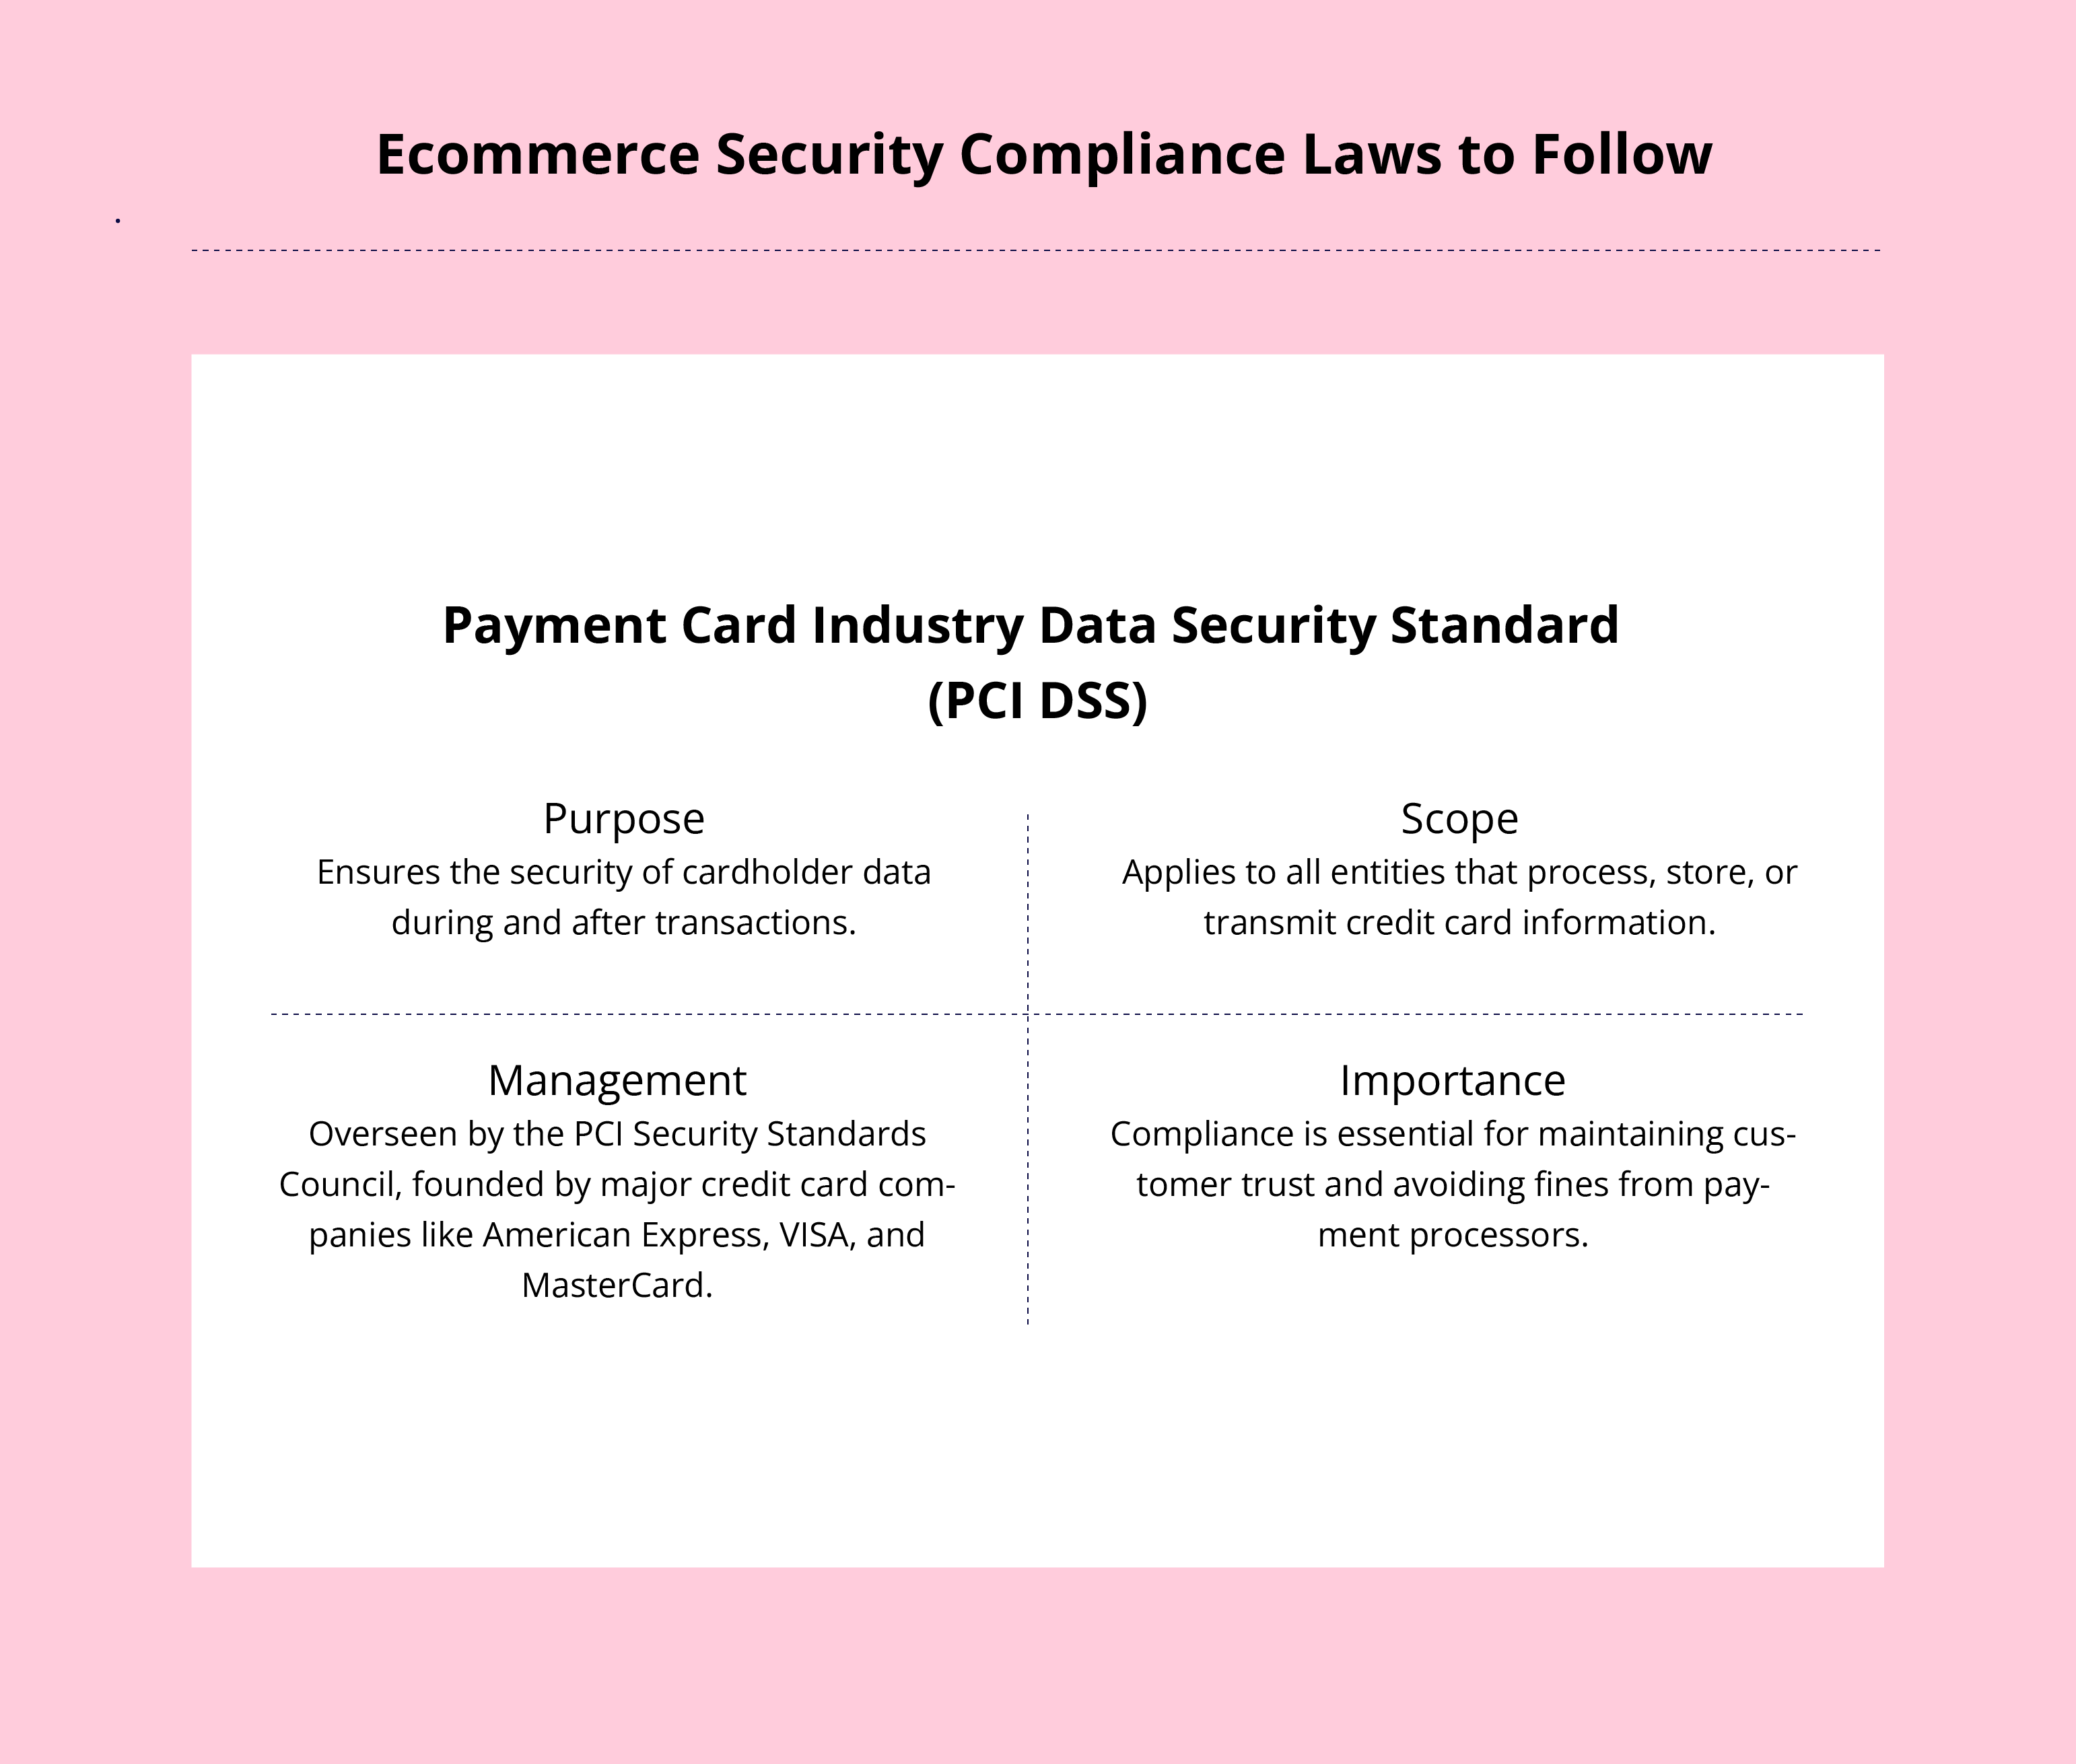
Zgodność ze standardem PCI DSS pomaga firmom eliminować wszelkie luki w zabezpieczeniach związane z płatnościami oraz chronić dane posiadaczy kart dokonujących płatności online.
Ten standard dotyczy wszystkich firm, które przetwarzają, przechowują lub obsługują dane posiadaczy kart.
Standardami bezpieczeństwa zarządza Rada Standardów Bezpieczeństwa PCI, a egzekwują je członkowie założyciele Rady, między innymi American Express, VISA i MasterCard.
Zgodność ze standardem PCI DSS ma kluczowe znaczenie dla utrzymania zaufania klientów i uniknięcia potencjalnych kar ze strony operatorów płatności.
Ogólne rozporządzenie o ochronie danych (GDPR)
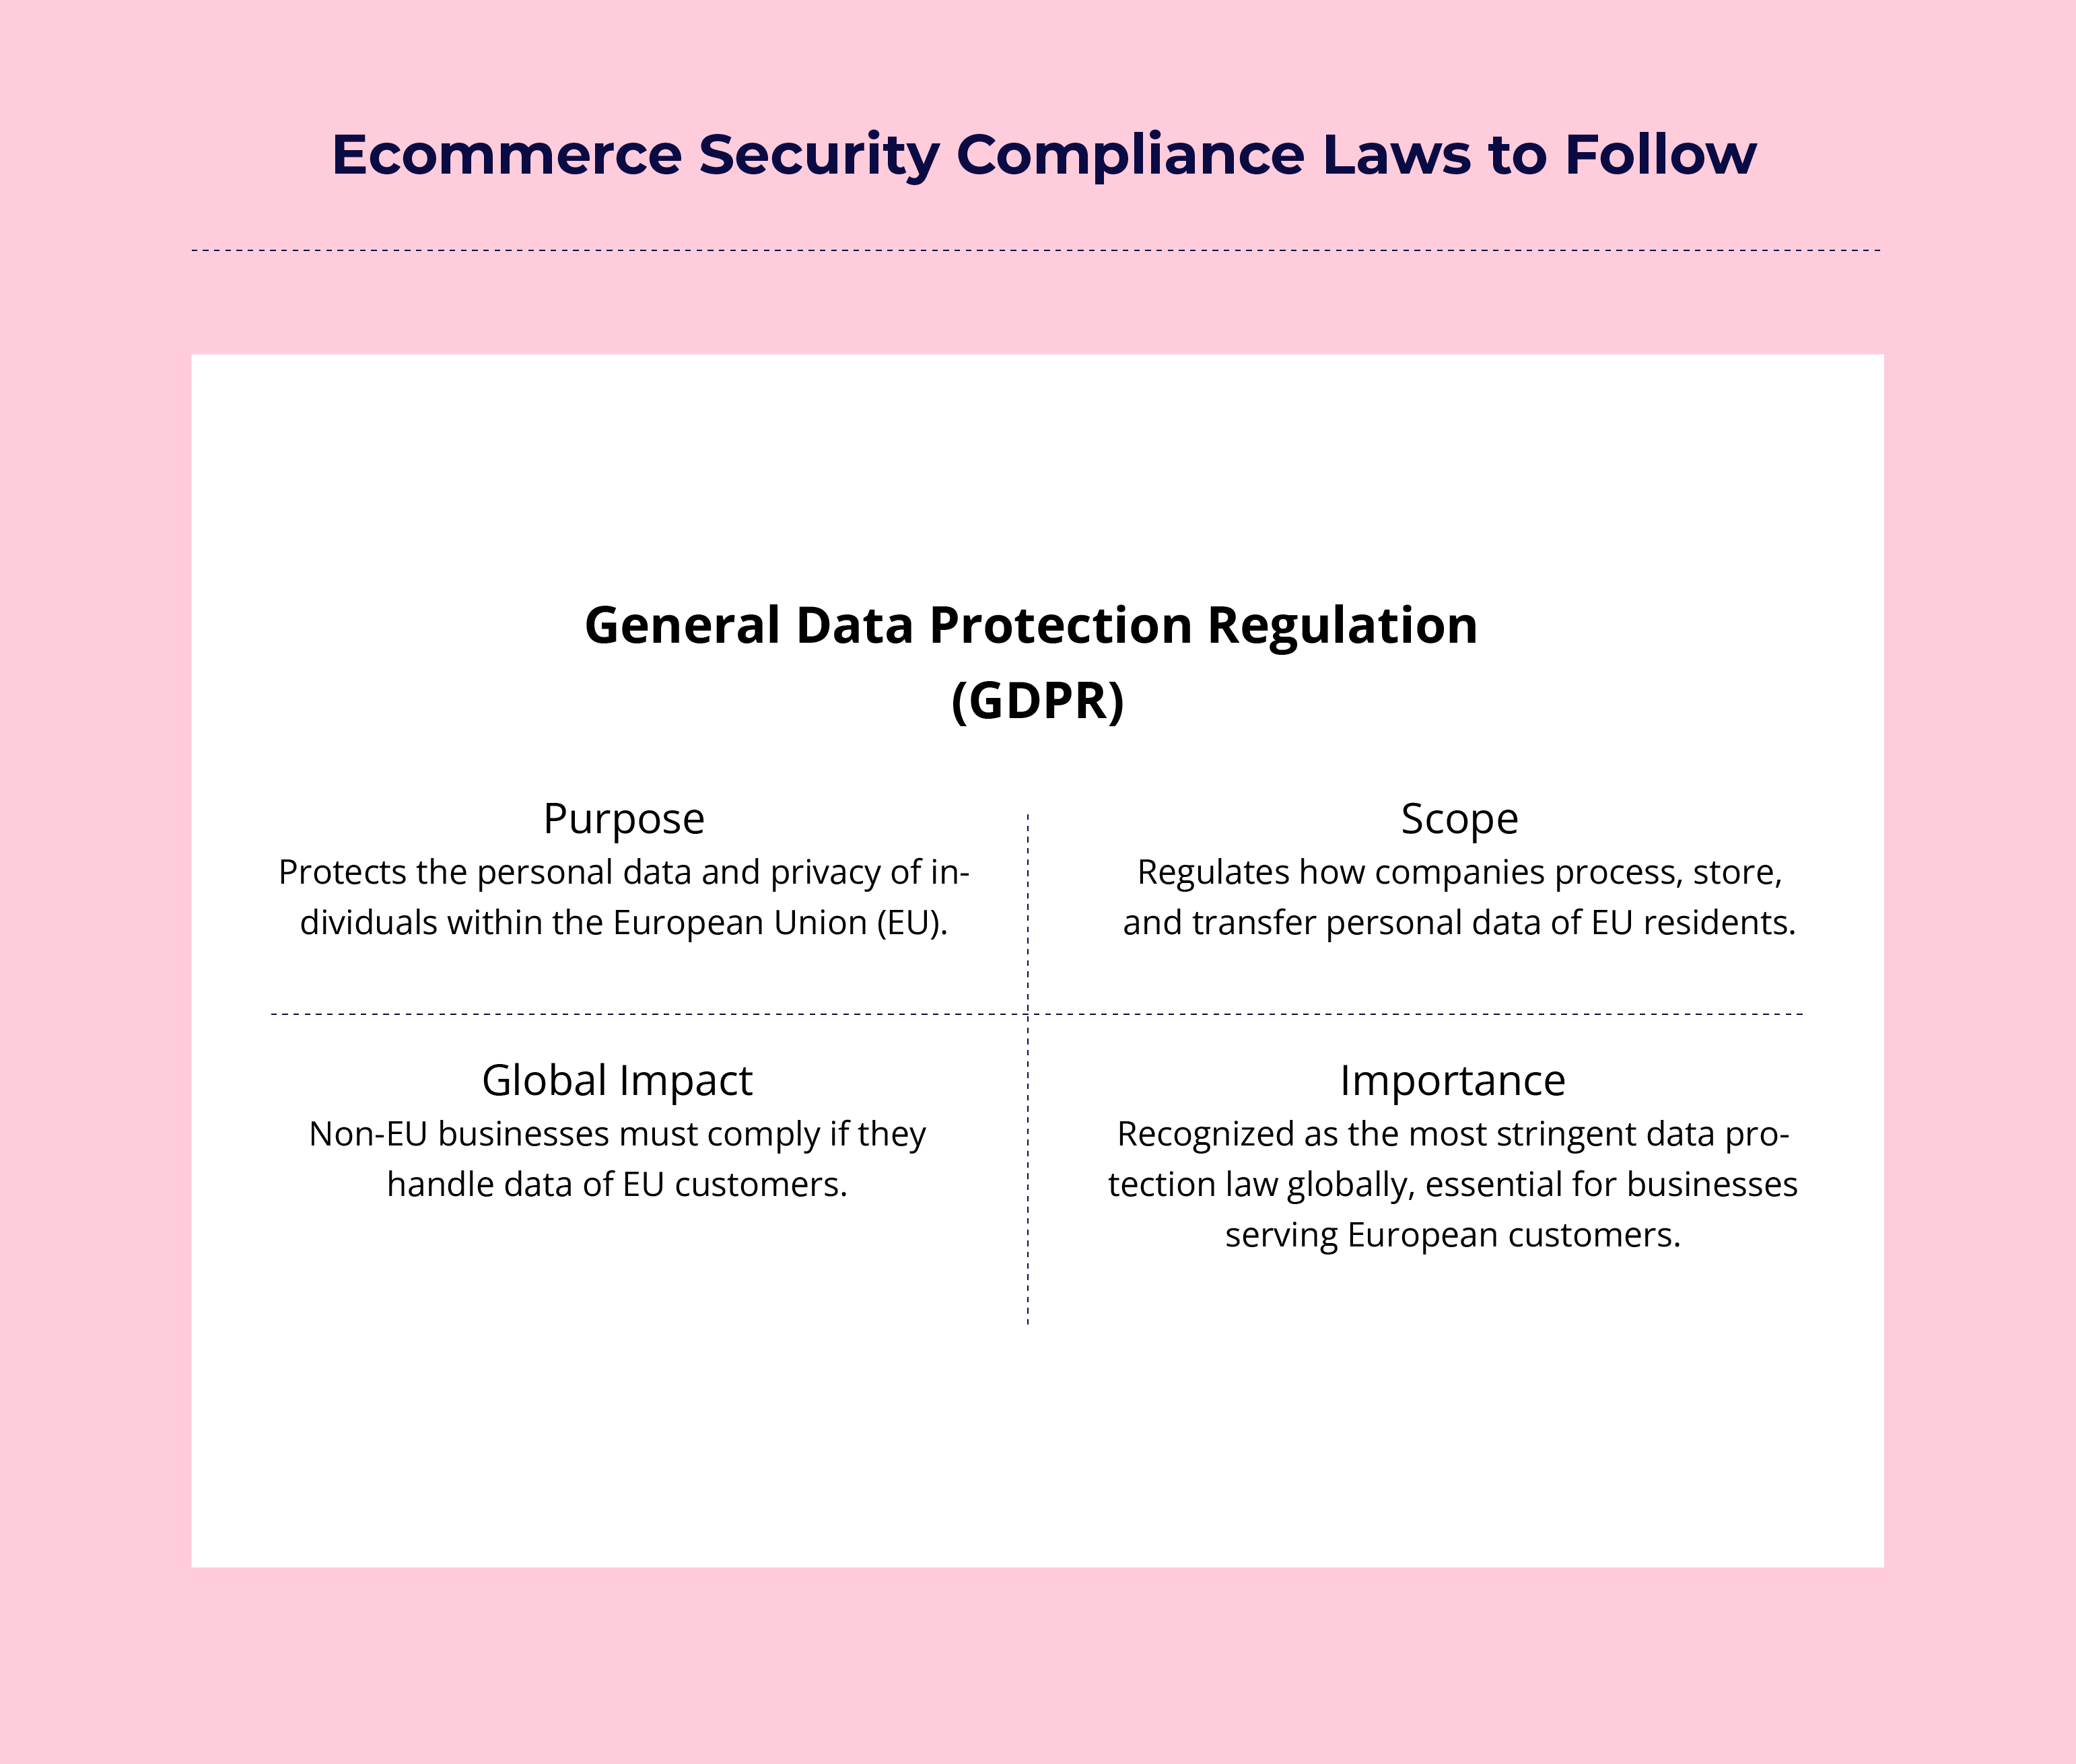
Po omówieniu bezpieczeństwa płatności przyjrzyjmy się rozporządzeniu GDPR, czyli zbiorowi przepisów skupiających się konkretnie na ochronie prywatności informacji.
Przede wszystkim RODO jest rozporządzeniem Unii Europejskiej i stanowi kluczowy element unijnych przepisów dotyczących prywatności i praw człowieka. Uznaje się je za najbardziej rygorystyczne ramy regulacyjne dotyczące prywatności i bezpieczeństwa na świecie.
Przepisy te regulują przede wszystkim sposób, w jaki firmy mogą przetwarzać lub przekazywać dane osobowe osób przebywających w UE.
Nawet jeśli Twoja firma nie ma siedziby w UE, zgodność z RODO jest niezbędna, jeśli obsługujesz europejskich klientów lub przetwarzasz ich dane.
Have an account? Log In
Kalifornijska ustawa o ochronie prywatności konsumentów (CCPA)
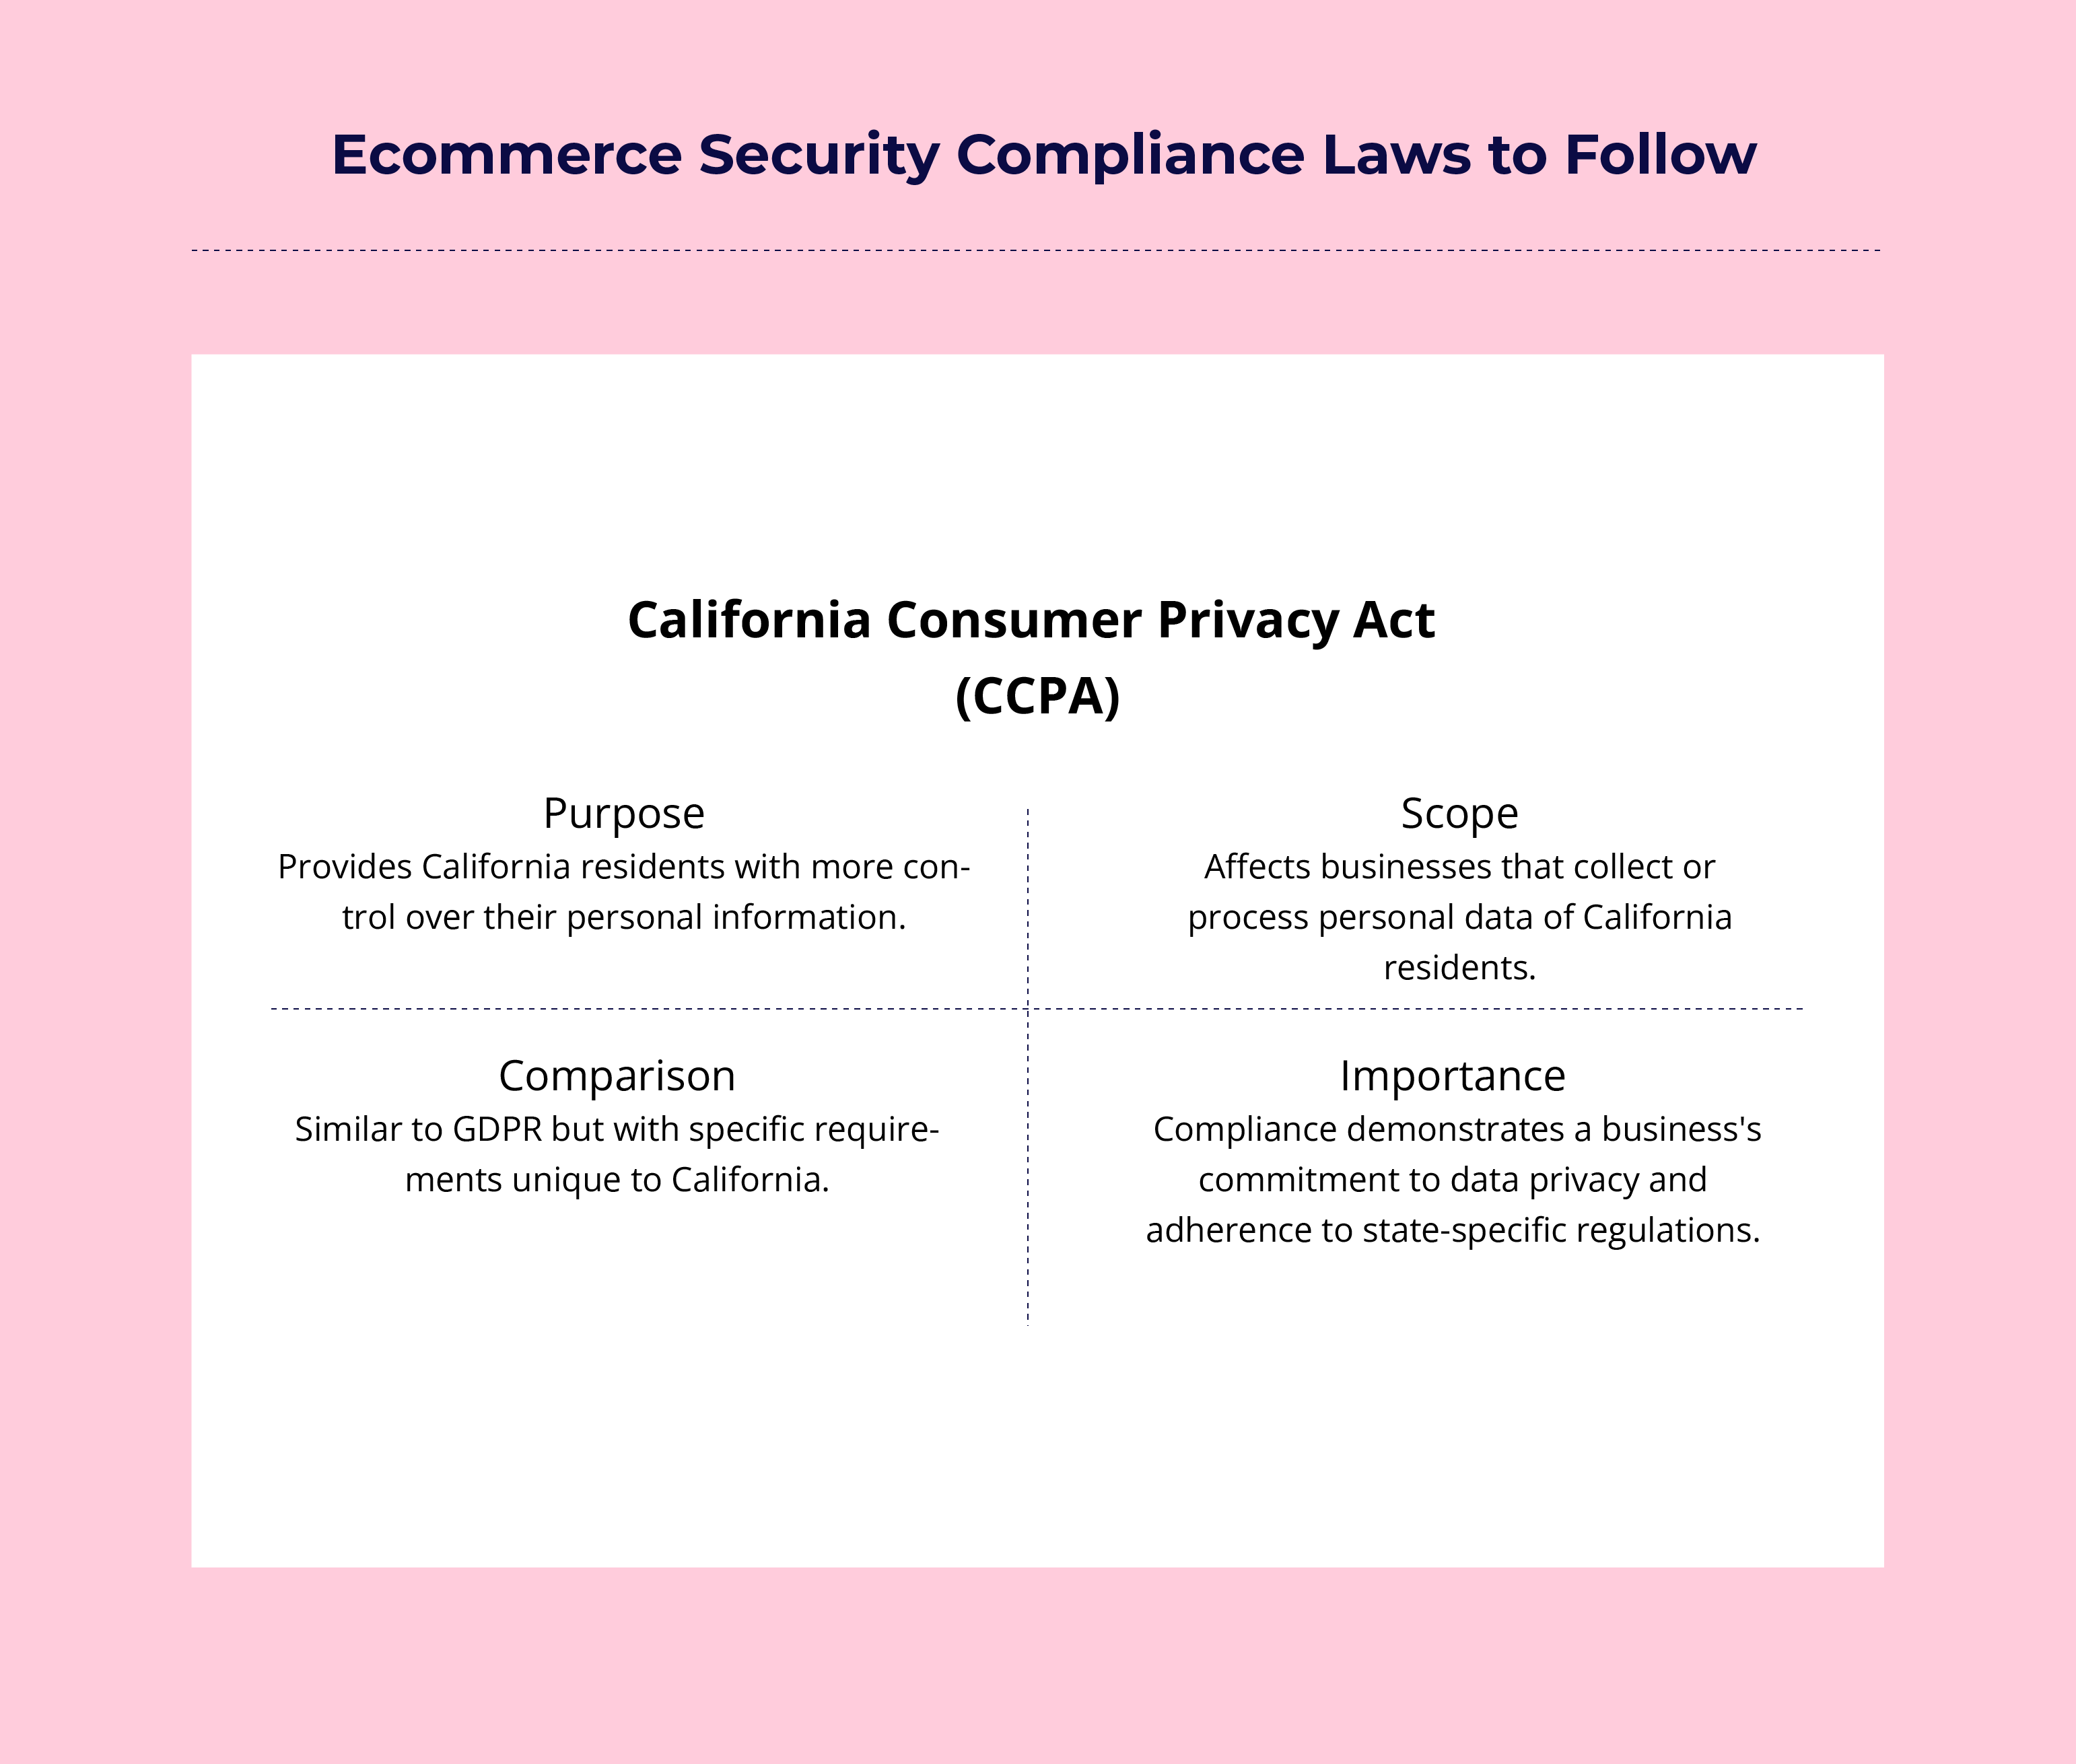
Podczas gdy RODO zostało stworzone z myślą o mieszkańcach Europy, CCPA dotyczy ochrony prywatności mieszkańców Kalifornii.
Choć CCPA jest podobna do RODO, ma własne szczegółowe wymagania, które firmy muszą zrozumieć i wdrożyć.
CCPA zapewnia konsumentom większą kontrolę nad informacjami osobowymi, które firmy od nich gromadzą.
Przestrzegając tych ram regulacyjnych, firmy z branży e-commerce nie tylko spełniają wymogi prawne, lecz także demonstrują zaangażowanie w ochronę danych klientów.
16 zagrożeń cyberbezpieczeństwa w e-commerce, na które należy uważać
Teraz, gdy znasz już najważniejsze zasady bezpieczeństwa, przyjrzyjmy się głównym zagrożeniom cyberbezpieczeństwa, z którymi mierzy się Twój sklep internetowy.
Zrozumienie tych zagrożeń ma kluczowe znaczenie dla wdrożenia skutecznych środków bezpieczeństwa e-commerce.
- Oprogramowanie ransomware i złośliwe oprogramowanie: Złośliwe oprogramowanie zaprojektowane w celu uszkodzenia systemu lub sieci. Ransomware, rodzaj złośliwego oprogramowania, może przetrzymywać dane jako zakładnika i żądać okupu.
- Rozproszona odmowa usługi (ataki DDoS): Zalewają sklep e-commerce fałszywym ruchem, przez co staje się on niedostępny dla prawdziwych klientów. Celem takiego ataku jest zakłócenie sprzedaży i podważenie zaufania klientów.
- Wstrzyknięcie SQL: Złośliwy kod wprowadzony do zapytania do bazy danych witryny, który pomaga atakującym uzyskać dostęp do poufnych danych. W rezultacie może dojść do kradzieży danych, naruszenia poufności informacji klientów, a nawet nieautoryzowanych transakcji.
- Naruszenia danych: Gdy nieuprawnione osoby uzyskują dostęp do poufnych informacji w witrynie bezpośrednio lub za pośrednictwem oszukańczych wiadomości e-mail, nazywa się to naruszeniem danych. Może to zaszkodzić reputacji, skutkować karami prawnymi, a nawet stratami finansowymi dla firmy internetowej.
- Ataki phishingowe: Cyberprzestępcy często atakują firmy za pośrednictwem oszukańczych wiadomości e-mail i nakłaniają je do podania informacji osobowych lub finansowych. Phishing może narazić konta klientów na przejęcie i doprowadzić do nieautoryzowanych transakcji.
- Skrypty międzywitrynowe (XSS): Ataki XSS mają na celu kradzież danych plików cookie, tokenów sesji i innych poufnych danych poprzez wstawianie złośliwych skryptów do kodu witryny. Udane ataki mogą zakłócić działanie witryny i narazić informacje o kontach użytkowników.
- Boty: Chociaż boty mogą pomagać w automatyzacji części ważnych procesów biznesowych, takich jak realizacja zamówień e-commerce lub sprzedaż dodatkowa produktów, mogą również automatyzować pozyskiwanie danych, przejmowanie kont i ataki DDoS na zlecenie złośliwych osób, których celem jest kradzież poufnych informacji.
- Elektroniczne skimmingowanie: Elektroniczne skimmingowanie odnosi się również do wstawiania złośliwego kodu do witryn w celu uzyskania dostępu do informacji o płatnościach podczas transakcji.
- Oszustwa płatnicze: Wszelkie nieautoryzowane transakcje z użyciem skradzionych danych karty kredytowej lub fałszywe obciążenia zwrotne można zaklasyfikować jako oszustwa płatnicze, które mogą skutkować stratami finansowymi lub zwiększeniem kosztów.
- Ataki na interfejsy API: Ataki na interfejsy API wykorzystują wszelkie luki istniejące w interfejsie programowania aplikacji, aby uzyskać dostęp do danych i manipulować nimi, co może prowadzić do zakłóceń lub naruszeń bezpieczeństwa.
- Ataki na łańcuch dostaw: Ataki na łańcuch dostaw są wymierzone w oprogramowanie lub dostawców zewnętrznych, którzy pomagają w uzyskaniu dostępu do witryny poprzez wprowadzenie złośliwego oprogramowania lub kradzież danych.
- Ataki socjotechniczne: Cyberprzestępcy często mogą podszywać się pod zwykłych ludzi i manipulować osobami, aby ujawniły poufne informacje, których celem jest uzyskanie dostępu do systemów i danych e-commerce.
- Ataki typu człowiek pośrodku (MITM): Ataki MITM są przeprowadzane przez złośliwe osoby, które przechwytują komunikację między użytkownikami a witrynami e-commerce w celu kradzieży danych lub wstrzyknięcia złośliwej zawartości.
- Wykorzystywanie ponownie użytych danych uwierzytelniających: Wykorzystywanie ponownie użytych danych uwierzytelniających odnosi się do wprowadzania par nazw użytkowników i haseł w celu uzyskania nieautoryzowanego dostępu do kont użytkowników, przejęcia kont i popełniania oszustw.
- Luki typu zero-day: Nieznane błędy wykorzystywane przez atakujących, zanim deweloperzy zdążą je załatać, co może narazić funkcjonalność witryny. Zagrażają one działaniu witryny, jeśli nie jest wdrożony skuteczny proces rozwiązywania błędów e-commerce.
- Przejęcie DNS: Przejęcie DNS odnosi się do zmiany rekordów DNS w celu przekierowania ruchu ze sklepu e-commerce do fałszywego sklepu, co może prowadzić do ataków phishingowych lub kradzieży danych.
Zrozumienie tych zagrożeń to pierwszy krok do wzmocnienia zabezpieczeń witryny e-commerce. Każde z nich wiąże się z wyjątkowymi zagrożeniami dla firmy — od strat finansowych po uszczerbek na reputacji.
10 najlepszych praktyk zapewniania bezpieczeństwa witryny e-commerce
Teraz, gdy znasz już niektóre z typowych ataków, które mogą zagrozić integralności i bezpieczeństwu sklepu internetowego, przedstawiamy najlepsze praktyki, które możesz wdrożyć, aby chronić witrynę przed tymi zagrożeniami.
1. Korzystaj z bezpiecznej platformy e-commerce i dostawcy hostingu
Podstawą bezpieczeństwa sklepu internetowego jest wybór odpowiedniej platformy e-commerce i dostawcy hostingu. Ta decyzja może zadecydować o powodzeniu lub porażce działań związanych z bezpieczeństwem, dlatego niezwykle ważne jest dokonanie właściwego wyboru od samego początku.
Wybierając platformę e-commerce, priorytetowo traktuj te, które oferują zaawansowane funkcje bezpieczeństwa i kompleksowe wsparcie.
Szukaj platform, które są zgodne ze standardem Payment Card Industry (PCI)—dzięki temu masz pewność, że spełniają rygorystyczne standardy bezpieczeństwa ustanowione przez branżę kart płatniczych.
Jednak zgodność ze standardami to dopiero początek. Najlepsze platformy oferują znacznie więcej, w tym:
- Regularne aktualizacje zabezpieczeń i poprawki
- Wbudowane narzędzia do wykrywania oszustw
- Bezpieczne procesy realizacji płatności
- Szyfrowanie danych w spoczynku i podczas przesyłania
A jeśli Twoja platforma e-commerce nie obejmuje hostingu, potrzebujesz rozwiązania hostingowego z ciągłym monitorowaniem, ochroną przed atakami DDoS, regularnymi kopiami zapasowymi i zaporami sieciowymi.
Niektóre z najlepszych platform e-commerce mają wdrożone bardzo skuteczne środki bezpieczeństwa. Sprawdź nasze ulubione platformy e-commerce dla marek każdego rodzaju:
Platformy te mogą pomóc Ci zbudować wydajną stronę internetową i zabezpieczyć ją równie skutecznymi mechanizmami ochrony.
2. Zawsze używaj protokołu HTTPS i uzyskaj certyfikat SSL
Jedną z pierwszych rzeczy, które należy zrobić podczas tworzenia strony internetowej sklepu online, jest uzyskanie dla niej certyfikatu SSL.
W końcu jest to de facto standard zabezpieczania transakcji odbywających się na Twojej stronie internetowej.
Certyfikat SSL (Secure Sockets Layer) pełni dwie kluczowe funkcje:
- Uwierzytelnia tożsamość Twojej strony internetowej wobec odwiedzających.
- Szyfruje dane przesyłane między Twoim serwerem a przeglądarkami klientów.
Gdy masz aktywny certyfikat SSL, odwiedzający zobaczą znajomą ikonę kłódki oraz oznaczenie „HTTPS” w pasku adresu swojej przeglądarki. Ten wizualny sygnał to coś więcej niż tylko symbol—jest to sygnał zaufania, który informuje klientów, że ich dane są chronione.
Korzyści wykraczają jednak poza samo bezpieczeństwo. Google wykorzystuje HTTPS jako czynnik rankingowy od 2014 roku.
Oznacza to, że posiadanie certyfikatu SSL może faktycznie pomóc poprawić pozycję w wynikach wyszukiwania, dając Ci przewagę nad konkurentami, którzy nie przeszli na ten standard.
3. Wdróż wielowarstwowe środki bezpieczeństwa
Jeśli chodzi o bezpieczeństwo stron e-commerce, stare powiedzenie „nie wkładaj wszystkich jajek do jednego koszyka” nie mogłoby być bardziej trafne.
W przypadku sklepu e-commerce, w którym cyberprzestępcy mają wiele możliwości przeniknięcia do kodu strony lub kradzieży danych, wdrożenie pojedynczej warstwy zabezpieczeń z trudem wystarczy.
Jeśli atakującemu uda się ominąć jedną warstwę—na przykład zaporę sieciową—natychmiast napotka kolejną. Takie podejście, znane jako obrona w głąb, znacznie zwiększa trudność przełamania zabezpieczeń systemów przez cyberprzestępców.
Warto wdrożyć wiele mechanizmów, które wspólnie zapewnią pełną ochronę strony internetowej przed złośliwymi podmiotami zewnętrznymi i atakami.
Najlepiej zacząć od podstawowych warstw zabezpieczeń, a następnie wdrożyć bardziej zaawansowane środki:
- Zapory sieciowe: stanowią pierwszą linię obrony, filtrując ruch przychodzący i wychodzący na podstawie wcześniej określonych reguł bezpieczeństwa.
- Systemy wykrywania włamań (IDS): monitorują sieć pod kątem podejrzanej aktywności i ostrzegają o potencjalnych zagrożeniach.
- Regularne aktualizacje oprogramowania: dbaj o aktualność wszystkich systemów, w tym platformy e-commerce, wtyczek i oprogramowania serwera, aby usuwać znane luki w zabezpieczeniach.
- Zapory sieciowe aplikacji internetowych (WAF): Chronią one w szczególności aplikacje internetowe przed różnymi atakami, takimi jak wstrzykiwanie SQL i skrypty międzywitrynowe.
- Sieci dostarczania treści (CDN): Oprócz poprawy wydajności witryny sieci CDN mogą również pomóc w ograniczaniu skutków ataków DDoS.
- Systemy zarządzania informacjami i zdarzeniami dotyczącymi bezpieczeństwa (SIEM): Systemy te agregują i analizują dane dzienników w całej sieci, aby wykrywać zagrożenia bezpieczeństwa i reagować na nie w czasie rzeczywistym.
Pamiętaj, że cyberprzestępcy nieustannie zmieniają swoje taktyki, dlatego Twoje zabezpieczenia również muszą się zmieniać. Regularnie przeglądaj i aktualizuj środki bezpieczeństwa, aby mieć pewność, że nadal skutecznie chronią przed najnowszymi zagrożeniami.
Rozważ również specjalistyczne narzędzia.
Na przykład narzędzie takie jak Memcyco może pomóc zapobiegać problemom takim jak podszywanie się pod markę — polega ono na klonowaniu witryny marki przez złośliwe osoby w celu oszukania jej klientów.
Chroni ono klientów przed padnięciem ofiarą oszustwa, ostrzegając ich w czasie rzeczywistym, gdy odwiedzają podszywającą się pod Twoją witrynę.
4. Zdobądź oprogramowanie antywirusowe i chroniące przed złośliwym oprogramowaniem
Jedną z najbardziej podstawowych czynności, które możesz wykonać w celu zapewnienia bezpieczeństwa swojej witryny e-commerce, jest zakup licencjonowanego oprogramowania antywirusowego i chroniącego przed złośliwym oprogramowaniem oraz wdrożenie go w witrynie.
Jednak ich możliwości zdecydowanie wykraczają poza podstawy.
Nowoczesne rozwiązania antywirusowe i chroniące przed złośliwym oprogramowaniem robią znacznie więcej niż tylko skanują w poszukiwaniu znanych zagrożeń. Wykorzystują zaawansowane techniki, takie jak:
- Analiza heurystyczna: Wykrywanie wcześniej nieznanych zagrożeń na podstawie wzorców zachowania.
- Skanowanie w czasie rzeczywistym: Ciągłe monitorowanie systemu pod kątem potencjalnych zagrożeń.
- Uruchamianie w piaskownicy: Uruchamianie podejrzanych plików w odizolowanym środowisku w celu przeanalizowania ich zachowania.
Warto jednak pamiętać, że oprogramowanie antywirusowe jest tak dobre, jak jego najnowsza aktualizacja. Upewnij się, że automatyczne aktualizacje są włączone i działają prawidłowo.
Rozważ rozszerzenie tej ochrony na wszystkie urządzenia łączące się z platformą e-commerce. Dotyczy to nie tylko serwerów, lecz także komputerów pracowników i urządzeń mobilnych używanych do uzyskiwania dostępu do zaplecza sklepu.
5. Nie zapominaj o uwierzytelnianiu wieloskładnikowym (MFA)
Jak wspomniano wcześniej, kradzież lub przejęcie danych uwierzytelniających użytkowników jest jedną z najczęstszych form naruszeń bezpieczeństwa witryn internetowych. Same silne hasła już nie wystarczają.
Nawet najsilniejsze hasło może zostać przejęte, a gdy tak się stanie, uwierzytelnianie wieloskładnikowe (MFA) staje się ostatnią linią obrony.
MFA, określane również jako uwierzytelnianie dwuskładnikowe, dodaje dodatkowe warstwy bezpieczeństwa, wymagając przedstawienia co najmniej dwóch dowodów (lub składników) potwierdzających tożsamość. Składniki te zwykle należą do trzech kategorii:
- Coś, co znasz (na przykład hasło lub kod PIN)
- Coś, co posiadasz (na przykład smartfon lub token bezpieczeństwa)
- Coś, czym jesteś (na przykład odcisk palca lub rozpoznawanie twarzy)
Zaletą MFA jest to, że nawet jeśli haker zdoła ukraść jeden składnik (na przykład hasło), nadal nie uzyska dostępu do konta bez pozostałych składników. To tak, jakby mieć wiele zamków w drzwiach — każdy z nich dodaje dodatkową warstwę bezpieczeństwa.
W przypadku witryn e-commerce rozważ wdrożenie MFA dla kont klientów, logowania administratorów i pracowników oraz integracji z usługami zewnętrznymi.
6. Regularnie twórz kopie zapasowe witryny
W przypadku dynamicznej witryny, takiej jak sklep internetowy, utrzymywanie kopii zapasowej wszystkich danych nie jest opcjonalne.
Traktuj kopie zapasowe jak polisę ubezpieczeniową chroniącą przed utratą danych, niezależnie od tego, czy przyczyną są cyberataki, awarie sprzętu czy błąd ludzki.
W przeciwnym razie wyobraź sobie złośliwy atak na witrynę, który zmusza Cię do odbudowania jej od podstaw.
Kompleksowa strategia tworzenia kopii zapasowych powinna obejmować:
- Kopie zapasowe bazy danych: Obejmuje to informacje o klientach, historię zamówień i szczegóły produktów.
- Kopie zapasowe plików: Pliki witryny, w tym obrazy, motywy i niestandardowy kod.
- Kopie zapasowe konfiguracji: Ustawienia serwera i aplikacji, których odtworzenie zajęłoby dużo czasu.
Pamiętaj, że aby kopia zapasowa została uznana za pomyślną, musisz upewnić się, że wszystkie dane są bezpiecznie przechowywane.
Wielu dostawców hostingu oferuje usługi tworzenia kopii zapasowych, ale nie polegaj wyłącznie na nich. Przejmij kontrolę nad swoimi danymi, wdrażając własne rozwiązanie do tworzenia kopii zapasowych, dodatkowo do tego, co zapewnia Twój dostawca hostingu.
Ręczne tworzenie kopii zapasowych wszystkich danych może być uciążliwym zadaniem, ale możesz użyć narzędzia, które zautomatyzuje ten proces.
7. Korzystaj z bezpiecznych bramek płatniczych
Bramki płatnicze są obecnie wygodniejsze i bardziej funkcjonalne niż kiedykolwiek wcześniej, dzięki czemu mają kluczowe znaczenie dla użytkowników dokonujących transakcji online.
Bramka płatnicza pełni funkcję pośrednika między przeglądarką klienta a operatorem płatności, szyfrując poufne dane w celu zapewnienia bezpiecznej transmisji.
Wybierając bramkę płatniczą, weź pod uwagę te kluczowe czynniki:
- Zgodność z PCI DSS: To kwestia niepodlegająca negocjacjom. Upewnij się, że wybrana bramka jest w pełni zgodna ze standardami bezpieczeństwa danych branży kart płatniczych.
- Tokenizacja: Ta technologia zastępuje poufne dane karty unikalnymi symbolami identyfikacyjnymi, zapewniając bezpieczeństwo bez utraty niezbędnych informacji.
- Narzędzia do wykrywania oszustw: Szukaj bramek oferujących zaawansowaną kontrolę pod kątem oszustw, w tym usługę weryfikacji adresu (AVS) oraz sprawdzanie wartości weryfikacyjnej karty (CVV).
- Obsługa wielu walut: Jeśli prowadzisz sprzedaż międzynarodową, jest to kluczowe dla zapewnienia płynnej obsługi klientom z całego świata.
- Optymalizacja mobilna: Wraz z rozwojem handlu mobilnego upewnij się, że Twoja bramka zapewnia płynne działanie na wszystkich urządzeniach.
Dzięki wdrożeniu tych środków bezpieczeństwa będziesz w stanie znacznie łatwiej zapobiegać oszustwom.
Pamiętaj, że najtańsza opcja nie zawsze jest najlepsza. Chociaż opłaty są ważne, priorytetem powinny być bezpieczeństwo i niezawodność. Naruszenie danych może w dłuższej perspektywie kosztować Cię znacznie więcej — zarówno pod względem finansowym, jak i zaufania klientów.
Sprawdź nasze najlepsze propozycje bramek płatniczych, budując swoją niezdobytą fortecę środków bezpieczeństwa:
Na koniec dbaj o aktualność swojej bramki płatniczej. Regularnie sprawdzaj i instaluj wszelkie poprawki bezpieczeństwa lub aktualizacje udostępniane przez dostawcę bramki.
8. Szkol swoich pracowników i ograniczaj dostęp
Chociaż solidne środki techniczne mają kluczowe znaczenie, nie można pomijać ludzkiego elementu bezpieczeństwa. Szkolenia pracowników i zarządzanie dostępem to kluczowe elementy kompleksowej strategii bezpieczeństwa.
Twój zespół może być Twoim największym atutem albo najsłabszym ogniwem.
Zacznij od kompleksowego szkolenia z zakresu bezpieczeństwa dla wszystkich pracowników. Powinno ono obejmować:
- Podstawowe zasady bezpieczeństwa: Higiena haseł, rozpoznawanie prób wyłudzenia informacji oraz bezpieczne nawyki podczas przeglądania internetu.
- Specyficzne zagrożenia związane z handlem elektronicznym: Typowe wektory ataków w sprzedaży internetowej, takie jak przechwytywanie danych kart i oszustwa związane z transakcjami bez fizycznej obecności karty.
- Zasady bezpieczeństwa obowiązujące w Twojej firmie: Procedury postępowania z danymi klientów, zgłaszania podejrzanych działań i reagowania na potencjalne naruszenia.
- Wymogi dotyczące zgodności: Odpowiednie standardy, takie jak PCI DSS i RODO, oraz sposób ich zastosowania w codziennej działalności.
Środowisko zagrożeń stale się zmienia, dlatego edukacja w zakresie bezpieczeństwa powinna być procesem ciągłym. Regularne kursy przypominające i aktualizacje dotyczące nowych zagrożeń mogą sprawić, że bezpieczeństwo będzie stale obecne w świadomości wszystkich pracowników.
Warto również ograniczyć dostęp wyłącznie do zasobów potrzebnych pracownikom do efektywnego wykonywania obowiązków. Można to usprawnić dzięki kontroli dostępu opartej na rolach, która zarządza uprawnieniami według funkcji zawodowych, ułatwiając zarządzanie.
More Articles
9. Regularne audyty bezpieczeństwa i oceny podatności
Środki podejmowane w celu zapewnienia bezpieczeństwa witryny nie mają większego znaczenia, jeśli nie sprawdzasz regularnie jej działania za pomocą audytów.
Przeprowadzaj okresowe i dokładne audyty bezpieczeństwa, aby sprawdzić każdy aspekt swojej witryny i wyeliminować wszelkie podatności, zanim złośliwa osoba będzie mogła je wykorzystać.
Potraktuj te audyty jak kontrolę stanu zdrowia swojego sklepu internetowego.
Tak jak nie pomijasz corocznych badań, nie powinieneś zaniedbywać kontroli bezpieczeństwa swojej witryny. Oto na czym należy się skupić:
- Kompleksowe skanowanie: Używaj automatycznych narzędzi do skanowania całej witryny pod kątem znanych podatności.
- Ręczne testy penetracyjne: Chociaż automatyczne skanowanie jest bardzo przydatne, nie wykryje wszystkiego. Zaangażuj specjalistów ds. bezpieczeństwa do przeprowadzenia ręcznych testów, podczas których będą próbowali włamać się do systemów tak, jak zrobiłby to prawdziwy napastnik.
- Przeglądy kodu: Jeśli w witrynie znajduje się niestandardowy kod, zlecaj jego regularne przeglądy pod kątem problemów z bezpieczeństwem. Jest to szczególnie ważne po dużych aktualizacjach lub zmianach.
- Oceny przeprowadzane przez podmioty zewnętrzne: Nie zapominaj o integracjach i wtyczkach. Upewnij się, że pochodzą z wiarygodnych źródeł i są regularnie aktualizowane.
- Testy socjotechniczne: Sprawdzaj świadomość bezpieczeństwa swoich pracowników za pomocą symulowanych prób phishingu lub innych taktyk socjotechnicznych.
Na podstawie wyników audytu ustal priorytety i usuń podatności. Typowe działania mogą obejmować:
- Aktualizowanie skryptów i oprogramowania do najnowszych wersji
- Wzmacnianie haseł i kontroli dostępu
- Wdrażanie dodatkowych poprawek bezpieczeństwa
- Usuwanie zbędnych usług lub funkcji, które mogą stanowić zagrożenie
- Zapewnienie integralności adresu IP i domeny
- Regularne czyszczenie danych
Kluczowa jest częstotliwość. Chociaż kompleksowy coroczny audyt to dobre rozwiązanie, częstsze kontrole pozwalają wcześniej wykrywać problemy.
10. Szyfrowanie poufnych danych
Od danych klientów po dane płatnicze — ochrona tych informacji to nie tylko dobra praktyka biznesowa, ale również etyczna i prawna odpowiedzialność.
W tym miejscu do gry wkracza szyfrowanie.
Szyfrowanie zapewnia, że poufne dane pozostaną niedostępne nawet wtedy, gdy oprogramowanie ransomware lub złośliwe oprogramowanie włamie się do systemu, i utrudnia atakującym wykorzystanie danych w jakikolwiek sposób.
Nawet jeśli część ważnych danych zostanie skradziona, dzięki szyfrowaniu pozostaną one chronione i niemożliwe do wykorzystania.
Podczas wdrażania szyfrowania uwzględnij następujące kluczowe obszary:
- Dane w spoczynku: Są to dane przechowywane w bazach danych lub na serwerach. Używaj silnych algorytmów szyfrowania, takich jak AES (Advanced Encryption Standard), aby chronić te dane.
- Dane w tranzycie: Są to dane przesyłane między serwerem a przeglądarkami klientów. Upewnij się, że we wszystkich komunikacjach używasz protokołu HTTPS z TLS 1.3.
- Kopie zapasowe: Nie zapominaj o szyfrowaniu kopii zapasowych. Niezaszyfrowana kopia zapasowa może być kopalnią złota dla atakujących.
- Komunikacja wewnętrzna: Używaj szyfrowanych kanałów do wszelkich wewnętrznych rozmów dotyczących poufnych informacji biznesowych lub informacji o klientach.
Rozważ również wdrożenie szyfrowania typu end-to-end w przypadku wysoce poufnych danych. Dzięki temu dane są szyfrowane na urządzeniu użytkownika przed wysłaniem i mogą zostać odszyfrowane wyłącznie przez zamierzonego odbiorcę.
Zabezpiecz swój sklep, aby zabezpieczyć sprzedaż
W przypadku witryny e-commerce jej bezpieczeństwo jest niewidoczną siłą napędową, której zignorowanie może całkowicie zakłócić jej działanie.
Sklepy internetowe często stają się celem różnego rodzaju ataków, takich jak phishing, złośliwe oprogramowanie, ransomware, XSS, DDoS, oszustwa polegające na tworzeniu wielu kont i innych.
Dobrą wiadomością jest jednak to, że większości tych ataków można zapobiec dzięki proaktywnym środkom bezpieczeństwa wymienionym w tym poradniku.
Dobrym punktem wyjścia jest jednak wybór odpowiedniej platformy e-commerce i dostawcy hostingu dla sklepu internetowego.
Aby uzyskać więcej takich przydatnych informacji i najnowszych wiadomości na temat e-commerce, zapisz się do naszego newslettera.