Key Takeaways
Kontantstrømdilemmaet: Selv etter en stor salgssuksess kan bekymringer rundt kontantstrøm og økonomisk stabilitet legge en demper på gleden og tilfredsheten over resultatet.
Fortjeneste og uro: Store transaksjoner gir glede over fortjenesten, men også uro over å sikre avtalens langsiktige suksess og økonomiske helse.
En balansegang: Det kan være vanskelig å glede seg over økonomiske gevinster når du samtidig må ha et helhetlig perspektiv på virksomhetens samlede økonomiske helse og fremtidige lønnsomhet.
En mental dragkamp: Gleden over å avslutte en lukrativ avtale konkurrerer ofte med den mentale belastningen ved å håndtere konsekvensene og de tilknyttede risikoene.
Skyer på en solskinnsdag: Selv en betydelig økonomisk gevinst kan føles bittersøt når underliggende bekymringer om bærekraft og fremtidig stabilitet vedvarer.
Det er vanskelig å virkelig nyte tilfredsstillelsen ved å gjennomføre en stor, lønnsom transaksjon når du samtidig innerst inne lurer på:
«Er dette ekte eller svindel?»
Særlig fordi nettkriminelle blir stadig flinkere til å operere i det skjulte, noe som gjør det vanskeligere å oppdage svindelhandlingene deres så raskt som mulig.
Den økende trusselen krever årvåkenhet, bevissthet og proaktiv handling – alt dette blir en del av strategien din mot svindel når du er ferdig med dette blogginnlegget.
La oss se på hvordan svindlere får tak i informasjonen de trenger for å snike seg inn i virksomheten din, samt hvordan du kan komme dem i forkjøpet.
Hva er betalingssvindel?
Betalingssvindel viser til falske eller ulovlige transaksjoner der noen, vanligvis en nettkriminell, bruker en annens betalingsinformasjon til å skaffe seg varer eller penger.
Betalingssvindel er et problem for alle virksomheter, uavhengig av bransje. Men nettbutikker er spesielt utsatt – la oss se på hvorfor og hvordan dette er tilfelle.
Situasjonen for betalingssvindel blant nettbutikker
Nettbutikker er spesielt sårbare for svindel siden de behandler et stort antall digitale transaksjoner hver dag.
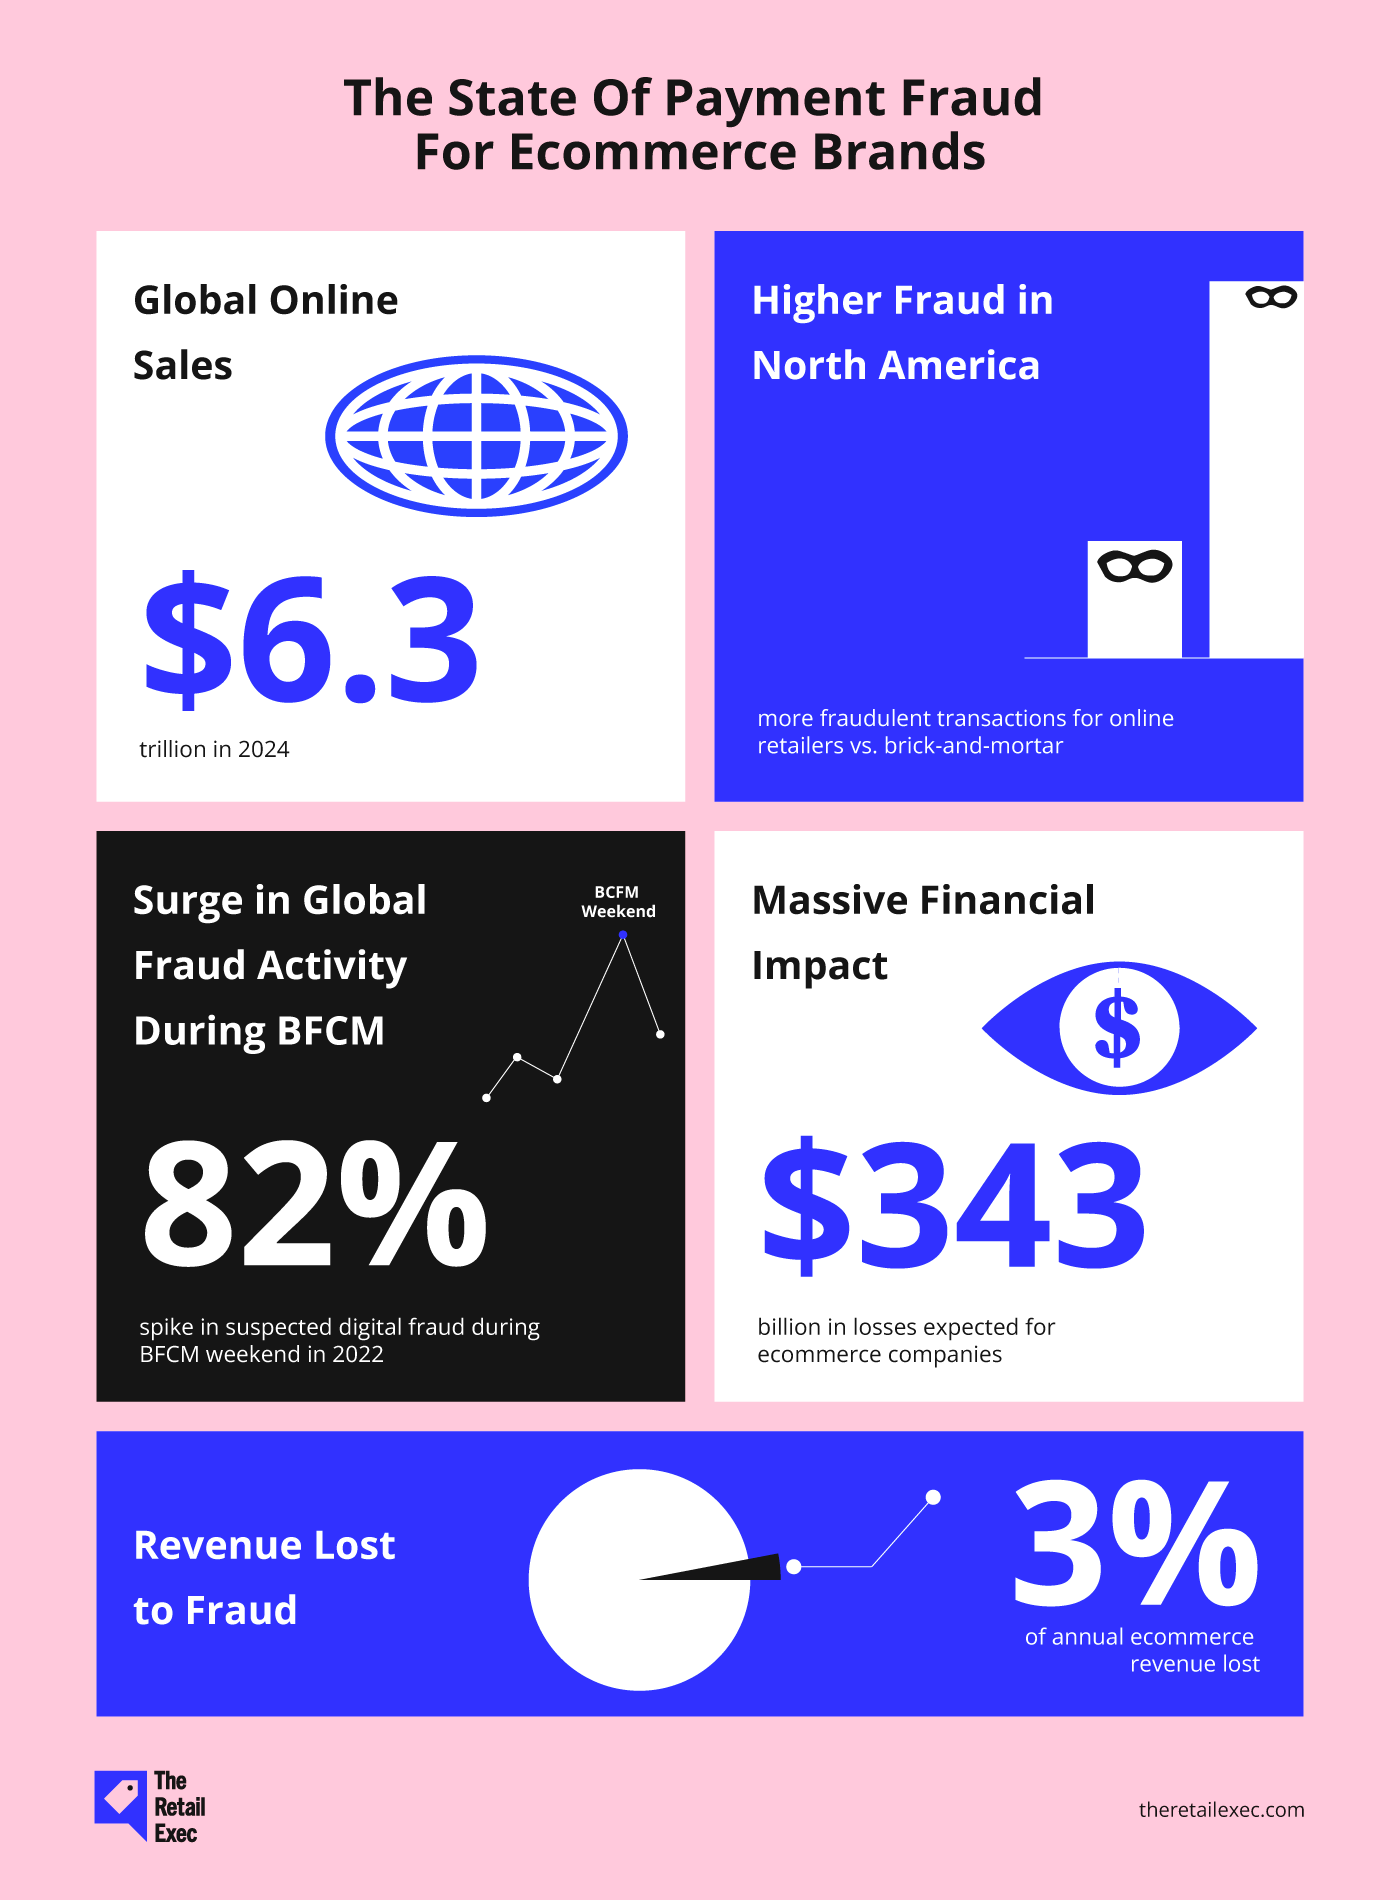
Det anslås at netthandel vil utgjøre 6,3 billioner dollar på verdensbasis i 2024, så du kan bare forestille deg hvor lukrativt dette målet er i nettkriminelles øyne.
Dette er sannsynligvis grunnen til at nettbutikker i Nord-Amerika, regionen med høyest verdi av svindeltransaksjoner i verden, opplever 40 % flere svindeltransaksjoner enn hovedsakelig fysiske butikker.
Tilfeller av betalingssvindel har en tendens til å nå toppen i julehandelen.
I 2022 viste forskning en alarmerende økning på 82 % i mistenkelig digital svindelaktivitet globalt under BFCM-helgen sammenlignet med resten av året (perioden fra 1. januar til 23. november).
Når man konfronteres med denne typen nettkriminalitet, er økonomiske tap uunngåelige.
Nettbutikker over hele verden forventes å lide et samlet tap på 343 milliarder dollar som følge av svindel.
Forhandlere anslår at 3 % av inntektene fra netthandel går tapt til svindel hvert år, og en tilsvarende andel av bestillingene viser seg også å være falske.
I tillegg til tapte inntekter kan merkevaren din også lide under tap av troverdighet og kundetillit. Dette påvirker indirekte evnen din til å øke salget og utvide kundebasen.
Sårbarhet for svindelaktivitet kan også få tilsynsmyndigheter til å reagere, noe som kan føre til bøter dersom virksomheten din viser seg å ikke overholde regelverket. Dette er spesielt viktig for virksomheter som trenger tjenester for høyrisikokontoer for forhandlere på grunn av bransjeklassifiseringen.
Tallene og konsekvensene høres skremmende ut, det forstår jeg …
Men det er mange ting du kan gjøre for å holde virksomheten og kundene dine trygge.
I dette innlegget deler jeg bransjegodkjente strategier for å forebygge betalingssvindel, slik at du kan styrke sikkerhetstiltakene dine.
Men først: Hvordan oppstår betalingssvindel?
Svindlere har mange taktikker på lur for å begå betalingssvindel.
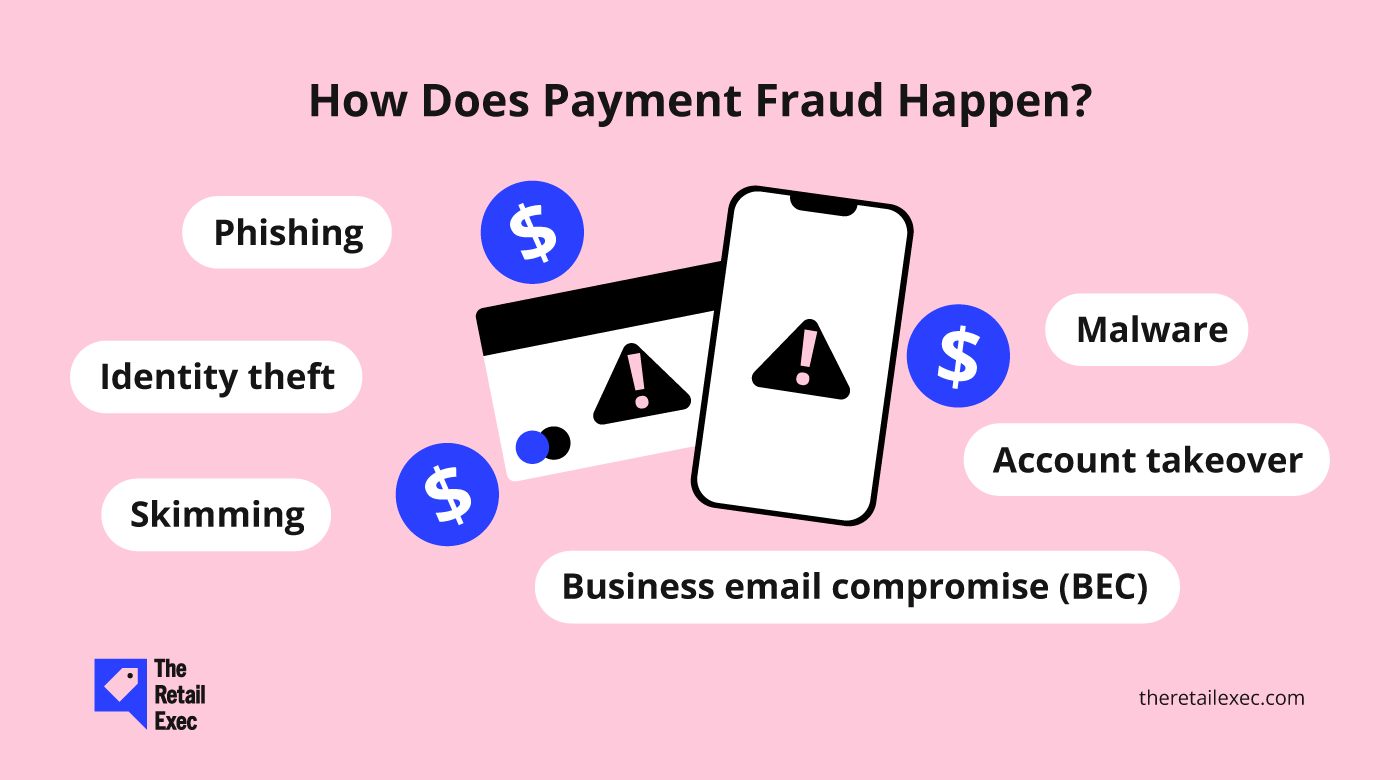
Her er noen av de vanligste måtene de får tilgang til kundenes betalingsinformasjon eller til og med nettbutikken din på:
1. Phishing
Phishing bruker lokkemidler for å samle inn informasjon som kredittkortopplysninger og personopplysninger. Det gjøres vanligvis via e-post eller sosiale medier.
I netthandel har imidlertid netthandelsplattformer blitt en magnet for slike angrep. I 2023 var de involvert i 43.5% av alle phishing-hendelser.
Alene i årets ti første måneder var det 6,232,882 phishing-sider som utga seg for å være populære shoppingnettsteder som Amazon, eBay, Walmart, AliExpress og Mercado Libre.
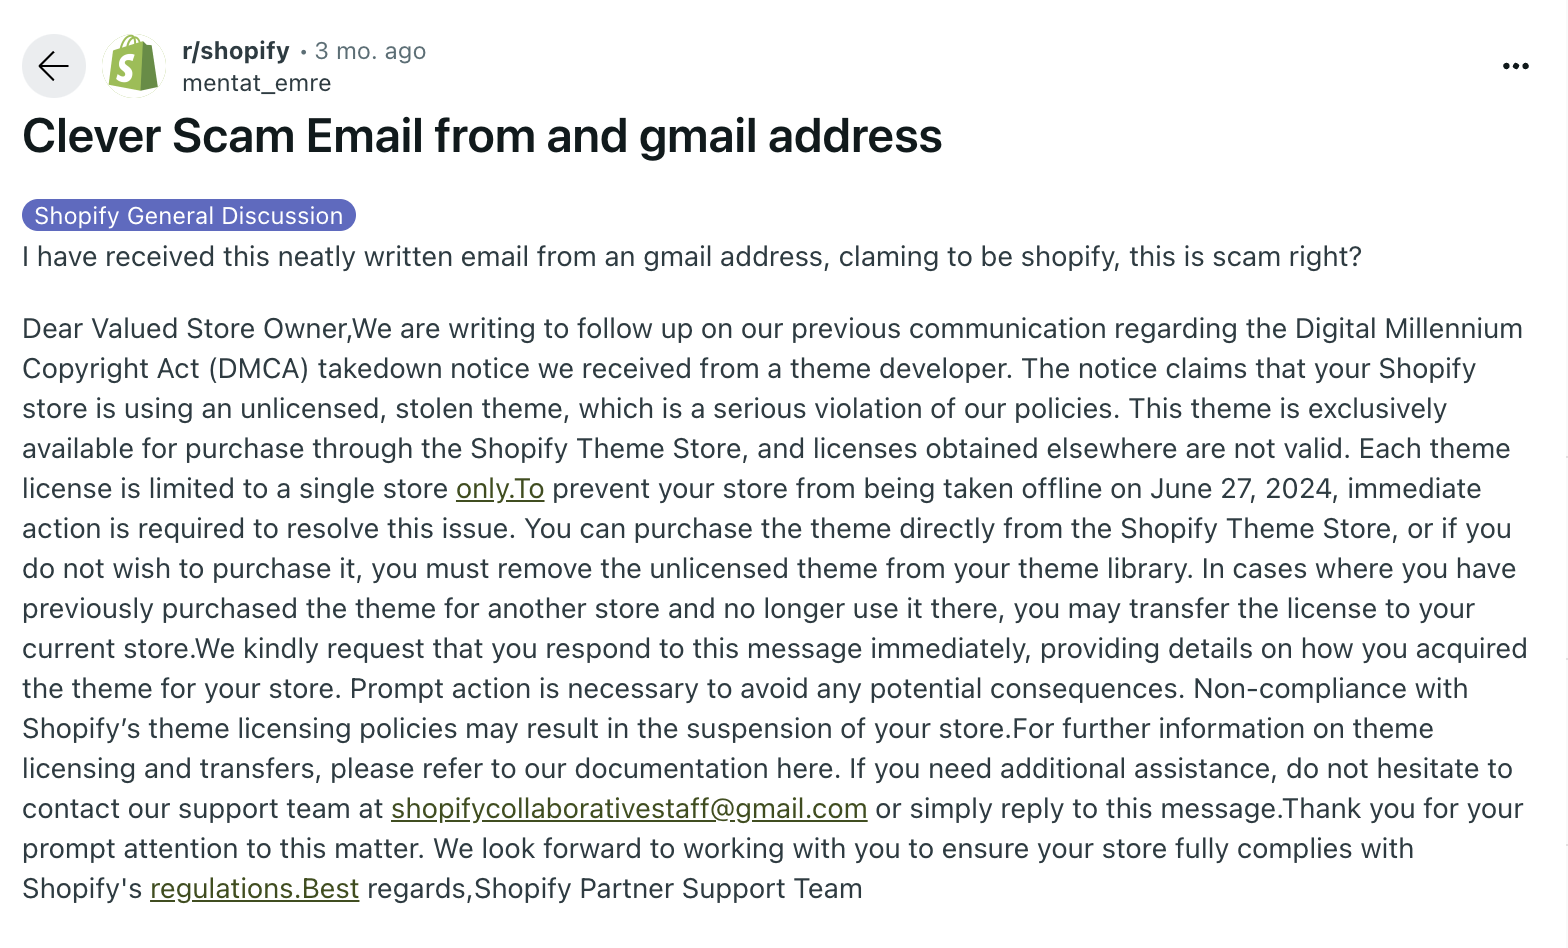
Her er et eksempel på en phishing-e-post fra «Amazon» som ber kunder om å oppdatere betalingsinformasjonen sin:

Og «Shopify» som prøver å få tilgang til en selgers konto:
2. Kortskimming
Kortskimming innebærer å installere ulovlige enheter på eller inne i betalingsterminaler for å fange opp kundens kreditt- eller debetkortopplysninger og PIN-kode.
Med denne informasjonen kan gjerningspersonen produsere forfalskede kort eller ta ut penger fra en minibank.
At netthandelsselskaper ikke bruker betalingsterminaler, betyr ikke at de er beskyttet mot kortskimming.
I netthandel tar dette form av e-skimming eller digital skimming.
Hackere legger inn skadelig kode på en nettbutikks nettside. Deretter fanger de opp betalingskortopplysninger i det øyeblikket kundene sender inn informasjonen sin til betalingsløsningen.
En av de mest betydelige truslene mot netthandelsmerker er Magecart, eller nettbaserte skimmingangrep, som innebærer å injisere skadelig JavaScript-kode i nettsteders betalingssider for å stjele kredittkortopplysninger eller kundeopplysninger.
Selv om noen kan ha den feilaktige oppfatningen at Magecart-angrep ikke skjer like ofte, er de mer aktive enn noen gang – og stadig vanskeligere å oppdage.
3. Skadevare
Skadevare er en sammentrekning av «skadelig programvare», som ondsinnede aktører bruker for å få tilgang til eller kontrollere en intetanende persons enhet.
Den brukes til å stjele personlig og økonomisk informasjon samt påloggingsopplysninger.
Hackere kan også bruke skadevare for å få tilgang til den digitale butikken din og utføre viktige administratoroppgaver, som å endre produktdata, stjele kundedata og gjøre nettstedet ditt om til noe annet.
Have an account? Log In
4. Identitetstyveri
Identitetstyveri er å gjennomføre ulovlige transaksjoner ved å bruke noens personopplysninger (som kredittkortopplysninger, navn og adresse) til å begå svindel.
Svindlere finner veien inn gjennom en rekke metoder, som phishing og skadevare.
Det kan dreie seg om noe så enkelt som å gjennomføre falske kjøp, eller noe mer omfattende som å skaffe et nytt kredittkort eller et lån.
Når 83% av forbrukerne er villige til å dele personopplysningene sine for å få bedre kundeopplevelser, blir det enklere for svindlere å begå identitetstyveri og utgi seg for å være legitime personer på internett.
De bruker stjålet informasjon til å utnytte netthandelsvirksomheten din og tjene penger gjennom uautoriserte transaksjoner.
5. Kompromittering av bedrifts-e-post (BEC)
BEC kombinerer phishing og sosial manipulering for å rette seg mot ansatte i en organisasjon.
FBI kalte det «en av de mest økonomisk skadelige nettkriminalitetene».
Det foregår vanligvis slik: En ansatt mottar en e-post fra en svindler som utgir seg for å være en pålitelig kilde (f.eks. en leder), og som ber om sensitiv informasjon.
Netthandelsbedrifter i SMB-segmentet opplever kanskje ikke dette så ofte – virksomheter med avdelinger som arbeider adskilt, er enklere mål.
6. Konto-overtakelse
Konto-overtakelse oppstår når en nettkriminell får tilgang til en konto som tilhører en legitim bruker, og overtar den for å begå svindel.
I 2023 toppet dette listen over digital svindel globalt, med en andel på 7 %. Dataene viser også at det vanligvis fører til betalingssvindel.
Disse hackerne får tilgang til kontoene ved å stjele passord eller brukernavn, eller kjøpe dem på det mørke nettet. I noen tilfeller bruker de phishing for å innhente påloggingsopplysninger.
Disse villedende metodene, som noen ganger brukes sammen, skader både netthandelskunder og forhandlere.
Hvis svindelen ikke oppdages, er det kunden som bærer den største belastningen.
Men når kunden oppdager det, og det vil de sannsynligvis gjøre, kan vedkommende rette saken mot merkevaren din og kreve kompensasjon. Du må selv betale kostnaden og eventuelle andre gebyrer.
De vanligste typene betalingssvindel du bør se opp for i netthandel
Når svindlerne får tak i sensitive data, kan de begå ulike former for netthandelssvindel.
Her er de vanligste:
Kredittkort- eller debetkortsvindel
Kredittkort- eller debetkortsvindel oppstår når en uvedkommende bruker en annen persons betalingsinformasjon til å gjennomføre et kjøp eller ta ut penger.
Et av de vanligste problemene innen netthandel er kortsvindel uten fysisk kort, siden kunden bare trenger å taste inn kortopplysningene for å gjennomføre kjøpet.
Trianguleringssvindel
Trianguleringssvindel oppstår når en kunde kjøper et produkt på en markedsplass på nettet, for eksempel Amazon, og mottar en vare som er kjøpt fra en annen forhandler ved hjelp av stjålet betalingsinformasjon.
Enkelt sagt fungerer svindleren som en hemmelig mellommann. Personen hvis opplysninger ble stjålet, kan anmelde saken og be om refusjon fra den opprinnelige butikken.
Tilbakeføringssvindel
Tilbakeføringssvindel oppstår når en kunde – ikke nødvendigvis en profesjonell hacker – kjøper en vare og bestrider kjøpet uten å returnere varen, eller returnerer den etter å ha brukt den.
Det kalles også vennlig svindel og ble ansett som den største trusselen i høytiden i 2023.
Faktisk anslås det å koste virksomheter $40 billion hvert år.
Jeg husker en spesielt vanskelig situasjon der vi mottok en bestilling som virket helt normal.
Betalingen gikk gjennom uten problemer, men noen uker senere ble vi rammet av en tilbakeføring.
Kjøperen hevdet at vedkommende aldri hadde gjennomført kjøpet, og vi satt igjen med det økonomiske tapet.
BNPL-svindel
Svindel med kjøp nå, betal senere (BNPL) oppstår når en svindler registrerer seg på en BNPL-plattform ved hjelp av stjålet eller oppdiktet informasjon for å gjøre kjøp uten å ha til hensikt å betale.
Fordi de fleste BNPL-plattformer ikke krever forskuddsbetaling, kan svindlere gjøre så mange kjøp de ønsker.
Før BNPL-plattformen rekker å kreve inn pengene, har de allerede forlatt plattformen. Når det gjelder stjålet informasjon, må leverandørene betale gebyrer for tilbakeføringer.
Noen ganger utnytter også forbrukere BNPL-ordninger, fordi de vet at leverandørene ikke har mulighet til å kreve inn pengene fra dem.
Det trenger kanskje ikke å skade merkevaren din økonomisk, men berørte kunder kan få et annet inntrykk av virksomheten din.
Kjøp nå, betal senere-ordninger (BNPL) er spesielt sårbare på grunn av den økende hyppigheten og omfanget av datainnbrudd som kompromitterer forbrukerdata (inkludert kortinformasjon), samt den utbredte bruken av dem
Refusjonssvindel og misbruk av refusjoner
Refusjonssvindel oppstår når en kunde eller en gruppe personer ber om refusjon eller tilbakebetaling for et produkt de aldri har kjøpt eller returnert.
Det skiller seg fra misbruk av refusjoner, der en kunde som faktisk har kjøpt et produkt, ber om refusjon uten å ha til hensikt å sende varen tilbake eller ved å sende den tilbake etter at den er brukt.
Gavekortsvindel
Gavekortsvindel oppstår når svindlere kjøper et gavekort ved hjelp av stjålet kortinformasjon for å løse det inn mot penger eller varer.
En mer sofistikert metode innebærer å hacke seg inn på en e-handelsplattform og generere nye gavekort.
Svindel ved korttesting
Svindel ved korttesting oppstår når kriminelle får tak i flere stjålne kredittkortnumre og deretter gjør kjøp hos nettbutikker for å bekrefte hvilke kort som fortsatt er aktive.
Nettstedet vårt ble rammet av en rekke svindelbestillinger som forsøk på identitets- og korttesting, og dette var en betydelig utfordring for butikken vår.
Dette var transaksjoner med lave beløp, der svindlere tester stjålne kredittkort for å se om kortet fortsatt er aktivt og kan brukes til større kjøp eller selges på det svarte markedet.
Slik beskytter du merkevaren din mot betalingssvindel i e-handel
Som jeg nevnte tidligere: Nettbutikkbransjen vokser raskt – og det er gode nyheter for virksomheten din!
Men denne veksten medfører behov for økt sikkerhet, ettersom den også skaper en større angrepsflate for nettkriminelle.
Hvis du er enig med de mange nettbutikkene (75 %) som bestemte seg for å øke budsjettene til svindelforebygging i 2023, kan det være lurt å bruke midlene på å forbedre forretningsprosesser som betalingsbehandling.
Les om disse strategiene nedenfor:
Velg riktig betalingsbehandler
Betalingsbehandlere kan bli en inngangsport for svindel hvis du ikke velger en anerkjent aktør.
Svindlere kan enkelt fange opp sensitive kundedata, som kreditt- eller debetkortnumre, under transaksjoner når de ikke er sikre.
Undersøk sikkerheten og påliteligheten til den nåværende betalingsbehandleren din for å se hvor godt den egner seg til formålet. Hvis den ikke holder mål, bør du se det som et tegn på at du bør bytte til en bedre.
Når du gjør det, velg en som er PCI DSS (standarden for datasikkerhet i betalingskortbransjen) kompatibel, noe som betyr at betalingsformidleren implementerer strenge sikkerhetsprotokoller som ende-til-ende-kryptering og tokenisering for å beskytte sensitiv betalingsinformasjon.
Pålitelige leverandører som Stax Pay og Helcim har PCI-nivå 1, det høyeste samsvarsnivået.
Helcim bruker for eksempel AES-256-kryptering for alle sensitive opplysninger om forhandlere og kortinnehavere, som navn, kortnumre og utløpsdatoer, for å oppfylle PCI-kravene.
Videre:
Vi lagrer ikke CVV, PIN, EMV eller magnetstripe-data.
Alle data under overføring er kryptert, og integriteten opprettholdes med TLSv1.2 og sterke krypteringsalgoritmer. Utdaterte SSLv3, TLSv1.0 og TLSv1.1 er utelukket fra systemene våre.
Velg den som passer best til behovene dine.
Ifølge Popkey «gjør dette det enklere for bedriftseiere å fokusere på å drive virksomheten sin uten å måtte gjennomføre krevende revisjoner, tester og inspeksjoner».
Her er våre anbefalinger:
Bruk sikre betalingsmetoder
Prosessen for å overføre penger ved netthandelsbetalinger varierer – og disse forskjellene avgjør hvor sikre de er.
Disse betalingssystemene er de beste:
- EMV-brikkekort (Europay, Mastercard og Visa) som du finner på debetkort, kredittkort og forhåndsbetalte kort. Hvert kjøp genererer en unik kode som bare kan brukes én gang, noe som hindrer svindlere i å misbruke kredittkortinformasjonen.
- Digitale lommebøker. Krypteringsnøklene er unike og kun tilgjengelige for den enkelte brukeren. Selv om noen stjeler smarttelefonen din, vil de ikke kunne bruke den digitale lommeboken din.
- Bankoverføringer/ACH. Når en overføring er bestilt, kan den sjelden reverseres. For netthandelsmerker gir det større fordeler å ha en forhandlerkonto enn en vanlig bankkonto.
Det er også lurt å følge nøye med på fremtidsrettede løsninger.
Branden Korf fra EbizCharge nevner at innføringen av «biometrisk autentisering har lagt til et ekstra sikkerhetslag, noe som gjør det vanskeligere for svindlere å utgi seg for legitime brukere, ettersom biometriske data er unike for hvert individ.»
Biometriske betalinger gir ekstra sikkerhet til mobil betalingsbehandling for netthandelskunder. Det er også en relativt ny løsning.
Per 2024 er Wink den eneste plattformen for biometrisk identitet og betalinger.
Administrerende direktør Deepak Jain forklarer hvordan den hjelper netthandelsselskaper med å bekjempe svindel:
Vi har utviklet et autentiseringssystem med tre faktorer som kombinerer biometri, som ansikts- og stemmegjenkjenning, med tradisjonelle metoder som tokens.
Menneskebasert autentisering er bedre fordi den baserer seg på unike, uforanderlige kjennetegn som er vanskelige for svindlere å kopiere.
Implementer sterke, men praktiske autentiseringstiltak
Autentiseringstiltak viser til enhver metode du bruker for å bekrefte at kunden og transaksjonen deres er ekte.
Hvis du lurer på når i kundereisen du bør implementere disse tiltakene, deler Christine Ferrusi Ross fra Akamai et godt råd:
Start med å forstå hvordan sikkerhetstiltakene skal implementeres gjennom hele brukerens reise på netthandelsnettstedet eller i appen din.
Dette sikrer at du kan oppdage eventuelle hull i prosessen, særlig fordi svindel nå forekommer gjennom hele kundereisen.
Men hvis du ser etter viktige områder å fokusere på, påpeker Maanas Godugunur, senior direktør for svindel og identitet hos LexisNexis Risk Solutions: «De fleste svindeltap oppstår ved opprettelse av nye kontoer, men det skjer flere angrep i betalingsfasen.»
Derfor er det viktig å oppfordre kundene til å opprette unike passord.
Du kan også implementere flerfaktorautentisering (MFA), for eksempel en autentiseringsapp og engangspassord (OTP).
Men pass på at du ikke overdriver, siden dette kan gjøre kundereisen mer komplisert. Målet ditt er å gjøre handleopplevelsen så friksjonsfri som mulig for kundene.
Tenk deg at du krever at noen autentiserer seg ved innlogging, deretter bruker flerfaktorautentisering med en engangskode, og så autentiserer seg igjen ved betaling. Dette kan føre til at enkelte brukere blir frustrerte og forlater handlekurven.
Men hvis en sikkerhetsløsning tilbyr effektiv oppdagelse og håndtering når en bruker logger inn for å fastslå om vedkommende er kontoinnehaveren eller ikke, kan de ekstra trinnene fjernes for betrodde brukere.
Ifølge 43 % av de næringsdrivende i en undersøkelse fra 2024 bør 2FA (en form for MFA som innebærer to trinn) være tilstrekkelig.
De anser det som det mest effektive tiltaket mot svindel, med den laveste andelen mislykkede betalinger.
Overvåk kontoer og transaksjoner regelmessig
La dette være en påminnelse:
Sårbarheter finnes i systemene dine helt til virksomheten oppdager dem. Det man håper på, er at teamet ditt finner eventuelle sårbarheter før angriperne gjør det.
Ved å følge nøye med på kundekontoer og transaksjoner kan du oppnå nettopp dette.
Ta kontoovertakelse, for eksempel. Det blir raskt en foretrukket taktikk for nettkriminelle, med en økning i hendelser på 354 % i løpet av ett år.
For å håndtere denne voksende trusselen må du identifisere og tette hullene i sikkerheten din.
Én tilnærming er å samarbeide med cybersikkerhetsplattformer som Akamai, som hjelper virksomheter, inkludert netthandelsmerker, med å beskytte brukerkontoer gjennom hele livssyklusen.
Dette omfatter å oppdage forsøk på kontoovertakelse, svindel med flere kontoer og andre former for misbruk av kontoer.
Når det gjelder håndtering av høyrisikoordrer, stoler netthandelsmerket GroomsDay ikke bare på tiltakene sine mot svindel.
Administrerende partner Chris Bajda forklarer hvordan merket går enda lenger: «Vi ringer kunden for å bekrefte ordrene før vi sender dem.»
En annen måte merket overvåker transaksjonene sine på, er ved å følge nøye med på GroomsDays tilbakeføringsrater.
Høyere tilbakeføringsrater kan bety at kundene er misfornøyde, men det kan også skyldes betalingssvindel på nettet.
Hvis du følger nøye med på dette, kan du finne årsaken.
Uansett må du forbedre produktbeskrivelsene dine og være åpen om virksomhetens drift, slik at du kan beskytte virksomheten mot uberettigede og urimelige krav.
For B2B-netthandel kan manuelle og isolerte systemer gjøre virksomheter svært utsatt for risikoer som «fakturering for luft» – en type svindel der selskaper i vanskeligheter utsteder fakturaer for varer eller tjenester som aldri er levert.
Det fungerer på samme måte som svindel med bankoverføringer. I stedet for å sende fakturaer utsteder de forespørsler om bankoverføringer.
Overvåking av transaksjoner krever automatisering for å motvirke disse formene for betalingssvindel.
Automatiserte verifiseringsprosesser kryssjekker systematisk fakturaer mot innkjøpsordrer, leveringskvitteringer og andre relevante dokumenter, slik at bare legitime fakturaer godkjennes for betaling.
Bruk programvare for svindeloppdagelse
Den beste forebyggingen er oppdagelse, så vurder å innføre ytterligere sikkerhetstiltak.
Kombiner betalingsbehandleren og sterke autentiseringstiltak med programvare for svindeloppdagelse for å dekke alle områder.
Smarte investeringer i ulike løsninger lønner seg: Organisasjoner som bygger en mer robust beskyttelse mot svindel gjennom hele kundereisen, rapporterer om lavere svindeltap.
Eliot Vancil, administrerende direktør i dieselleveringsselskapet Fuel Logic LLC, forteller at dette hjelper dem med å holde phishing-svindel og angrep med gjenbruk av innloggingsopplysninger i sjakk:
Vi bruker avanserte verktøy for svindeloppdagelse som analyserer transaksjonsmønstre, samt regelmessige sikkerhetskontroller, for å holde disse truslene på avstand.
Denne proaktive metoden hjelper oss med å finne svakheter i forsvaret vårt før de kan utnyttes mot oss.
I motsetning til autentiseringstiltak fungerer disse teknologiene i bakgrunnen. De overvåker hvordan kundene samhandler med virksomheten din, og oppdager avvik uten å forstyrre kundeopplevelsen.
Ettersom stadig flere forbrukere oppretter nettkontoer med lagret betalingsinformasjon, blir disse kontoene verdifulle mål for svindlere.
Nettkriminelle bruker stadig mer sofistikerte metoder for å få uautorisert tilgang til kundekontoer, ofte gjennom phishing-angrep eller ved å utnytte svake passord.
Vi kombinerer AIs hastighet og evne til mønstergjenkjenning med menneskelig ekspertise for å vurdere komplekse saker og raskt tilpasse oss nye svindelmetoder.
Denne balanserte strategien gjør det mulig å utnytte kraften i AI, samtidig som vi beholder fleksibiliteten og den kontekstuelle forståelsen som bare menneskelige analytikere kan bidra med.
Ifølge Rafael Lourenco er systemer for svindeloppdagelse, som ClearSale, godt rustet til å håndtere nettkriminelles avanserte metoder og beskytte kundekontoer.
Her er våre beste anbefalinger:
More Articles
Lær opp ansatte og kunder
Den proaktive holdningen din bør ikke bare dreie seg om prosessene og plattformene dine; den bør også omfatte menneskene.
Først de ansatte.
Kate Hill fra Kate Hill Flowers, et selskap som designer og leverer blomster, sier at investering i kontinuerlig opplæring av ansatte om nye trusler er en av de mest effektive strategiene for å bekjempe svindel.
Hun foreslår:
Oppdater teamet ditt regelmessig om potensielle svindelforsøk og den nyeste teknologien for svindeloppdagelse.
Oppmuntre til åpen kommunikasjon om sikkerhetsproblemer i organisasjonen.
Det er også nyttig å lære dem hvordan mistenkelig aktivitet kan se ut.
Når det gjelder phishing, kan for eksempel følgende tegn på svindel utløse alarmen:
- Flere bestillinger med ulike kredittkort
- Uvanlige kjøpsmønstre
- Uoverensstemmelse mellom leveringsadressen og annen informasjon
- Uregelmessigheter i dataene (f.eks. en kunde med et spansk IP-nummer som gjennomfører et kjøp med et amerikansk kredittkort)
- Raske transaksjoner rett etter hverandre eller plutselige massebestillinger
Eksperttips:
Kunnskap om denne informasjonen bør finnes i hele selskapet, men tilgang til sensitive data bør ikke være det. Begrens tilgangen til sensitiv informasjon til dem som trenger den, for å redusere risikoen for intern svindel.
Deretter kundene.
Karen Cheng fra Journaling Supplies, en nettbutikk og grossist for kontor- og skriveutstyr, deler:
Vi har erfart at det å lære kundene om trygg betalingspraksis og opprettholde en transparent sikkerhetstilnærming bygger tillit og styrker den generelle beskyttelsen.
For å gjøre dette kan du gi regelmessige sikkerhetstips gjennom nyhetsbrev på e-post og blogginnlegg.
Når vi først snakker om e-post, kan du beskytte kundene ytterligere ved å:
Å tydelig angi hvilke typer e-poster du kommer til å sende ut.
Ved å klargjøre hva brukerne dine kan forvente av virksomheten din, hjelper du kundene med å få den tryggheten de trenger for å kunne gjenkjenne bestemte e-poster som søppelpost eller phishingforsøk.
Tydelig og åpen kommunikasjon med kundene dine bidrar til å beskytte dem mot svindel, noe som i sin tur sparer virksomheten din for tilbakeføringsgebyrer og falske betalinger.
Samarbeid med andre virksomheter
E-handelsbedrifter kan også oppnå en fordel ved å dele informasjon om trusler og samarbeide.
Som Lee Clark, produksjonssjef for cybertrusseletterretning ved Senteret for informasjonsdeling og -analyse for detaljhandel og gjestfrihet (RH-ISAC), påpeker:
Svindlere snakker med hverandre for å dele informasjon, så virksomhetene som bekjemper svindel, må også samarbeide.
E-handelsmerker kan konkurrere i markedet, men når det gjelder å bekjempe svindel, er vi alle i samme båt.
Ideelle organisasjoner som RH-ISAC koordinerer informasjonsdeling mellom virksomheter for å bekjempe svindel og nettkriminalitet i hele bransjen.
Du kan også bli med i fora, støtte svindelundersøkelser og delta på nettbaserte konferanser om detaljhandel som Ecom World.
Hold deg oppdatert på sikkerhetstiltak
Angrep med betalingssvindel i e-handel utvikler seg. Det bør også sikkerhetstiltakene dine gjøre. Det er virksomhetens ansvar å holde seg oppdatert.
Forsvar mot disse truslene krever kontinuerlig læring og forståelse av svindeltrender.
Vi kan heller ikke diskutere moderne svindelforebygging uten å nevne AI.
AI gjør for tiden en god jobb med å analysere transaksjonsdata, kundeatferd og ekstern informasjon for å etablere en referanse for normal brukeraktivitet. Slik bidrar teknologien til å flagge svindelaktiviteter.
Men teknologien er fortsatt på et tidlig stadium.
Ferrusi Ross sier: «Sikkerhetsleverandører eksperimenterer med andre måter å bruke AI på, så forvent å se flere bruksområder for AI innen beskyttelse mot betalingssvindel.»
Selv om AI ikke er feilfri – den er bare så effektiv som dataene den er trent på – er det en teknologi det er verdt å følge med på mens den fortsetter å utvikle seg og forbedre strategier for svindelforebygging.
Betalingssvindel på nett: Avsluttende tanker
Betalingssvindel i e-handel er på mange måter en kostnad ved å drive virksomhet. Men det betyr ikke at du bør finne deg i det.
Kostnadene ved betalingssvindel er for store, så du må avverge det så langt det er mulig.
Vær årvåken ved å implementere de riktige verktøyene, lære opp de ansatte og holde sikkerhetstiltakene dine oppdatert.
Jeg vil avslutte med noen flere ressurser om hvordan du kan sikre betalingsprosessene dine mot svindel.
Om betalingsbehandling i e-handel:
- Betalingsbehandling for netthandel: De beste verktøyene og strategiene for å lykkes
- 14 eksperttips om betalingsbehandling for netthandel for smarte e-handelsmerker
Om betalingsbehandling med kredittkort:
- 20 beste løsninger for kredittkortbehandling for netthandel
- Godkjenning kontra autentisering av kredittkort: Hva er forskjellen?
- Slik setter du opp godkjenning av kredittkort for virksomheten din: Beste praksis
Om mobil betalingsbehandling
- 15 typer mobilbetalinger for nettbutikken din (+ fordeler og verktøy)
- 19 beste mobile betalingsløsninger, vurdert og sammenlignet
Om betalingsbehandling for abonnementer:
God lesning, og hold deg unna svindlere!
Det er ikke enkelt å holde tritt med trender innen netthandel. Abonner på nyhetsbrevet vårt med de nyeste innsiktene for ledere innen netthandel, slik at du kan spare flere timer på å undersøke bransjetrender selv.
Vanlige spørsmål om betalingssvindel
Betalingssvindel er en stor utfordring for alle netthandelsvirksomheter, så det er ingen tvil om at du fortsatt har noen spørsmål.
Svarene kan finnes her:
Hvordan kan jeg se om en e-post er et nettfiskingsforsøk?
Her er noen av faresignalene som tyder på nettfisking:
\u003cul class=\u0022wp-block-list\u0022\u003e
\u003cli\u003eMistenkelig avsenderadresse\u003c/li\u003e
\u003cli\u003eStave- og grammatikkfeil\u003c/li\u003e
\u003cli\u003eForvirrende e-postoppsett\u003c/li\u003e
\u003cli\u003eEmnelinjer som formidler falsk hastverk\u003c/li\u003e
\u003cli\u003eGeneriske hilsener\u003c/li\u003e
\u003c/ul\u003e
Her er også et godt eksempel:
\u003cfigure class=\u0022wp-block-image\u0022\u003e\u003cimg class=\u0022aligncenter\u0022 src=\u0022https://theecommmanager.com/wp-content/uploads/sites/6/2024/08/phishing-attempt-screenshot.png\u0022 alt=\u0022\u0022 /\u003e
\u003cfigcaption class=\u0022wp-element-caption\u0022\u003e\u003cem\u003eKilde: \u003ca href=\u0022https://www.reddit.com/r/poshmarkcanada/comments/1d0ppu6/i_got_a_scam_email_today_pretending_to_be_posh/\u0022 rel=\u0022noreferrer noopener\u0022 target=\u0022_blank\u0022\u003eReddit\u003c/a\u003e /\u003c/em\u003e\u003c/figcaption\u003e\u003c/figure\u003e
Hvilke tiltak bør jeg gjøre hvis jeg mistenker falske transaksjoner i nettbutikken min?
Tipsene ovenfor bør hjelpe virksomheten din med å unngå villedende praksis. Men hvis du likevel opplever falske transaksjoner, må du handle raskt.
John Gilda, leder for betalingsoverholdelse hos \u003ca href=\u0022https://www.vixio.com/\u0022 rel=\u0022noreferrer noopener\u0022 target=\u0022_blank\u0022\u003eVixio\u003c/a\u003e og tidligere tilsynsmyndighet hos Financial Conduct Authority (FCA), har et tips:
\u003cstrong\u003e\u003cem\u003e«En netthandelsvirksomhet må handle raskt for å rapportere til relevante myndigheter, informere berørte kunder og bevare bevis for rettslige prosesser.\u003c/em\u003e\u003c/strong\u003e
\u003cstrong\u003e\u003cem\u003e Når problemet er løst og kommunisert til relevante parter, er de neste stegene å dokumentere hendelseshåndteringen og grundig justere de forebyggende tiltakene deretter.»\u003c/em\u003e\u003c/strong\u003e
Hvilke tiltak kan små bedrifter gjøre for å beskytte seg mot betalingssvindel?
Ved å velge den beste betalingsleverandøren og programvaren for svindeloppdagelse kan du håndtere mye av arbeidet. Men det er forståelig nok at slike løsninger kan være ganske kostbare for virksomheter med et lite budsjett.
Dra nytte av de innebygde funksjonene i \u003ca href=\u0022https://theecommmanager.com/ecommerce/what-is-ecommerce-platform/\u0022\u003ee-handelsplattformen\u003c/a\u003e din. \u003ca href=\u0022https://click.crozdesk.com/software/shopify/click?cat_id=866\u0026page=listicle\u0026primary=false\u0026redirect=true\u0026pos=5\u0026language=EN\u0026site=ecm\u0026wpp_id=ecm_15745\u0022 rel=\u0022noreferrer noopener\u0022 target=\u0022_blank\u0022\u003eShopify\u003c/a\u003e har for eksempel sitt eget system for svindeloppdagelse satt opp.
Du kan også begrense betalingsmetodene dine i starten og jevnlig lære opp de ansatte i å gjenkjenne tegn på svindel.