De sier at få ting i livet er garantert, bortsett fra døden og skatter. Hvis du driver et nettsted for en bedrift, kan du føye til noe annet på den listen: sikkerhetstrusler mot netthandel.
Veksten innen netthandel har blitt fulgt av en massiv økning i cyberkriminalitet – fra en relativt moderat økning på 20 % i løsepengeangrep til en skremmende økning på 660 % i phishing-e-postsvindel.
Med minst 50 % av alle selskaper som rapporterer om et nettangrep hvert år i årlige undersøkelser, er spørsmålet ikke om, men når netthandelsplattformen din vil bli angrepet.
Og det å vite er halve kampen.
I denne artikkelen beskriver jeg åtte av de mest kritiske sikkerhetstruslene mot netthandelsvirksomheten din og løsninger for å beskytte deg.
Sikkerhetstrusler og hvordan du sikrer nettstedet ditt
Les videre for å finne de åtte vanligste sikkerhetstruslene, samt den beste måten å beskytte netthandelsnettstedet ditt mot dem på.
1. Betalingssvindel
Denne typen sikkerhetstrussel mot netthandel er like gammel som virksomheten selv. Hackere og kriminelle bruker stjålne kredittkort eller stjålne kredittkortopplysninger til å gjennomføre uautoriserte transaksjoner. Kredittkortsvindel er vanligvis vanskelig å spore og kan føre til betydelige tap for netthandelsselskaper.
Falske refusjoner er et annet populært knep som brukes av nettkriminelle, og som fører til tap på flere milliarder dollar for detaljhandelen på nett. I stedet for å returnere de opprinnelige varene sender svindlerne skadede, kasserte eller stjålne varer til forhandlerne.
Du kan bruke programvare for forebygging av netthandelssvindel for å oppdage og forhindre falske nettbaserte transaksjoner eller tilbakeføringssvindel.
Løsning: PCI DSS-samsvar
Oppretthold PCI DSS-samsvar på betalingssidene dine. Alle nettbaserte forhandlere oppfordres til å følge disse sikkerhetsstandardene, som vedlikeholdes av PCI Security Standards Council – et uavhengig organ opprettet av store kortselskaper som VISA, MasterCard og American Express.
2. Phishing
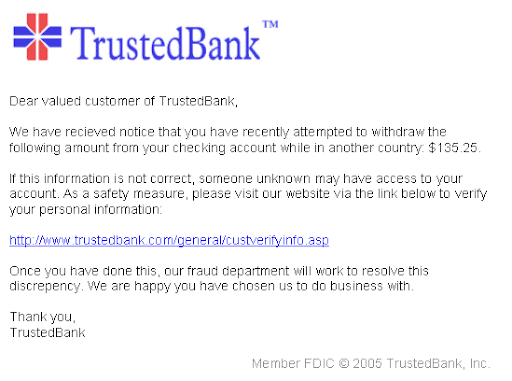
Phishing er en form for identitetssvindel på nett og en økende trussel innen cybersikkerhet. De kriminelle forsøker å lure ut påloggingsopplysninger, kredittkortdetaljer og annen sensitiv informasjon fra intetanende mål, ofte ved hjelp av villedende e-poster.
E-postene utgir seg for å være kommunikasjon fra legitime kilder, som banker, offentlige etater, forretningspartnere eller andre forhandlere. Disse e-postene inneholder vanligvis falske lenker til innloggingssider på et ekte nettsted – når du oppgir påloggingsopplysningene dine, får nettkriminelle uautorisert tilgang til kontoene dine.
Have an account? Log In
Løsning: Opplæring og årvåkenhet
Øk bevisstheten blant de ansatte og kundene dine om hvor viktig det er å være forsiktig og konstant årvåken. Siden phishingangrep retter seg mot enkeltpersoner og ikke datasystemer og programvare, er dette den eneste mulige løsningen.
Du kan også teste virksomheten din for sårbarheter ved å gjennomføre øvelser – send falske phishing-e-poster til de ansatte – og hvis noen svarer, kan du hjelpe og veilede dem slik at de er bedre rustet til å unngå ekte angrep i fremtiden.
En sikker e-postgateway kan blokkere 99 % av all søppelpost og phishing-e-post ved hjelp av filtre. Dette, kombinert med tiltak som tofaktorautentisering, hyppige sikkerhetsrevisjoner og regelmessige oppdateringer av programvaren, kan bidra til å minimere risikoen forbundet med phishing.
Ledende selskaper som Google og Microsoft gjennomfører jevnlig opplæring i phishing og kampanjer for årvåkenhet.
3. Sosial manipulering
Sosial manipulering bruker de samme etterligningsteknikkene som brukes i phishing – hovedforskjellen er at sosial manipulering kan ha mange andre former enn e-post. Den kriminelle kan bruke telefonsamtaler, meldinger og profiler på sosiale medier samt andre metoder for å kontakte deg eller de ansatte dine.
Deretter manipulerer de disse personene til å avsløre sensitive personopplysninger ved et uhell. Mens phishing retter seg mot mange mennesker i håp om å ramme noen få ofre, er sosial manipulering mer sofistikert og retter seg mot bestemte personer, for eksempel ledende administratorer i e-handelsvirksomheter.
Løsning: Opplæring og årvåkenhet
Løsningen her er den samme som ved phishing – minn de ansatte på de potensielle truslene som kan oppstå fra sosiale medier, og lær dem å identifisere mistenkelige meldinger eller samtaler. Sporadiske øvelsestester og regelmessige sikkerhetskontroller vil bidra til å holde alle oppmerksomme.
4. Søppelpost
Du forbinder kanskje lett dette begrepet med innboksen din, men det er også en trussel mot alle e-handelsnettsteder som lar besøkende legge igjen kommentarer/tilbakemeldinger. Søppelpostere kan misbruke disse systemene til å legge igjen farlige lenker eller ganske enkelt oversvømme sidene dine med annonser.
Løsning: Filtrering av søppelpost
Bruk antivirus- og søppelpostfiltre på nettbutikken din. Lær opp de ansatte i teknikker og metoder for å bekjempe søppelpost.
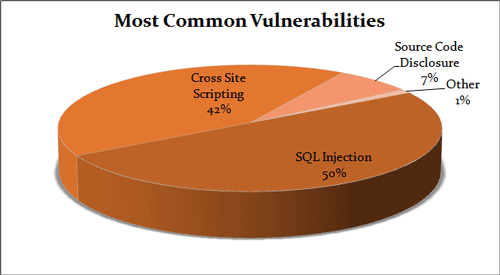
5. SQL-injeksjoner & XSS
En særlig farlig trussel her er skripting på tvers av nettsteder (XSS) – angriperen injiserer ondsinnet kode på e-handelsnettstedene dine, ofte ved å utnytte svakheter i JavaScript.
Denne koden angriper deretter andre kunder som besøker nettbutikken din. XSS, som også kalles et injeksjonsangrep, kan skade nettstedets rangering og omdømme i søkemotorer betydelig.
SQL-injeksjoner ligner på XSS når det gjelder hvordan de brukes mot nettstedene dine. I motsetning til XSS retter SQL seg imidlertid mot systemdatabasen din, med hensikt å stjele sensitive data i stedet for å angripe besøkende på e-handelsnettstedene dine.
Løsning: SQL-filtre og XSS-skanninger
Bruk brannmurer for webapplikasjoner, SQL-filtre og hyppige skanninger etter XSS-sårbarheter for å forhindre sikkerhetsbrudd av denne typen. Alle ansatte som arbeider med utvikling av nettsteder eller vedlikehold av backend, må få opplæring i å oppdage og forhindre vanlige sårbarheter i HTML, JavaScript og andre programtillegg eller widgeter på nettstedet ditt.
6. DDoS-angrep
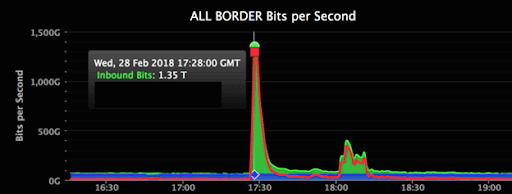
Distribuerte tjenestenektangrep (DDoS) setter nettstedene og nettbutikkserverne dine under beleiring. Ved å bruke flere hackede datamaskiner, IoT-enheter eller ondsinnede roboter setter de kriminelle i gang koordinerte angrep som overbelaster e-handelsnettstedet ditt og hindrer normal funksjon.
I tillegg til å blokkere salg påfører disse angrepene virksomheten din også andre kostnader ved å bruke opp båndbredden på nettstedet ditt. Den gode nyheten er at DDoS-angrep forekommer sjeldnere enn andre typer trusler, særlig når det gjelder mindre virksomheter.
Løsning: DDoS-beskyttelsestjeneste
Hvis du føler at nettstedet ditt er sårbart for en slik trussel, bør du bruke en DDoS-beskyttelsestjeneste. Den overvåker all innkommende trafikk og blokkerer på forhånd forespørsler som ser ut til å være uredelige.
7. Svake passord
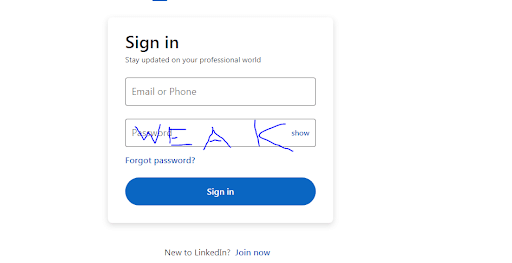
For enkelhets skyld har mange personer i netthandelsbedrifter en tendens til å bruke passord som er enkle og lette å huske. Dessverre er dette også gode nyheter for driftige nettkriminelle som benytter seg av svindel med flere kontoer og andre metoder, og som har et vell av alternativer til rådighet.
Noen enklere passord kan knekkes ved hjelp av ren gjetting og en bakgrunnssjekk av personen som opprettet passordet.
Så ikke bruk fødselsdagen din eller navnet på kjæledyret ditt som passord, vær så snill.
Andre, sterkere passord kan fortsatt knekkes ved hjelp av rå kraft – spesialutviklede programmer kan raskt prøve tusenvis av mulige passord helt til de finner det riktige (teknikken kalles råkraftangrep).
Løsning: Bruk sterkere passord!
Håndhev en streng policy for passordstyrke i virksomheten din. Bruk multifaktorautentisering internt på administratorkontoene dine og kundeprofilene dine ved viktige endringer.
More Articles
- 10 beste netthandelsplattformer for oppstartsbedrifter anmeldt i 2026
- SaaS kontra åpen kildekode for e-handel: Sammenligningsguide
- 10 beste tjenester for betalingskontoer for netthandel i 2026
- 10 beste verktøy for automatisering av netthandel, rangert for 2026
- 10 beste plattformer for flerkanals e-handel i 2026
8. Skadevare og løsepengevirus
Dette er trusler som sannsynligvis ikke trenger noen introduksjon. Alle som har brukt en datamaskin de siste to tiårene, er svært klar over sikkerhetsproblemene som virus, trojanere og, mer nylig, løsepengevirus medfører.
De kommer i form av e-postvedlegg, skjult i nedlastede .exe-filer eller apper, og via widgeter eller utvidelser i WordPress. Skadevare er utrolig mangfoldig og allsidig – den kan gjøre alt fra å stjele data til å ødelegge data, overvåke i sanntid og mye mer.
Løsning: Skadevarebeskyttelse & beste praksis
Installasjon og bruk av dedikert antivirusprogramvare og andre verktøy for å oppdage skadevare kan være et godt utgangspunkt. Men for maksimal beskyttelse må du kombinere dette med andre sikkerhetstiltak, som SSL-sertifikater på alle sidene dine, bruk av HTTPS, sikre servere, brannmurer og regelmessige sikkerhetskopier.
Beskytt nettbutikken din
Som du kan se, finnes det ingen enkel løsning eller magisk eliksir som kan løse alle sikkerhetsproblemene dine innen netthandel på én gang. Effektiv beskyttelse mot cybertrusler krever riktige sikkerhetsløsninger, bevissthet, opplæring og konstant årvåkenhet.
Ettersom cybertrusler og sikkerhetsrisikoer for nettsteder stadig utvikler seg, bør du holde deg oppdatert. Meld deg på nyhetsbrevet fra The Retail Exec for de siste nyhetene om netthandel og trender innen cybersikkerhet.
Har du eller organisasjonen din noen gang blitt rammet av et av disse cyberangrepene? Hvis ja, hvordan påvirket det virksomheten din, og hvilke tiltak iverksatte du for å nøytralisere angrepet og komme videre? Del gjerne dine verdifulle erfaringer i kommentarfeltet nedenfor!
Mer flott ECM-innhold: