
Jos olet täällä, olet todennäköisesti verkkokauppayrittäjä, joka lähettää ja vastaanottaa maksuja rajojen yli – mahdollisesti joka päivä ja toivottavasti vielä vuosien ajan.
Maksupalveluntarjoajien sääntöjen noudattamatta jättämisen riskeeraaminen? Se ratkaisee, johdatko uskottavaa verkkokauppaa vai joudutko sulkemaan liikkeesi lopullisesti.
Mutta tässä on asian ydin: et voi oikeastaan noudattaa sääntöjä, jos et tiedä, mitä ne ovat.
PCI DSS, KYC, AML, PSD2, GDPR – näiden lyhenteiden on kuuluttava sanavarastoosi JO EILEN.
Käyn kanssasi läpi nopean ja vaivattoman huolellisuusvelvollisuuden tarkistuslistan. Löydät kaikki hyödylliset määritelmät, suositellut resurssit ja parhaat liiketoimintakäytännöt vaatimustenmukaisuuden ylläpitämiseen.
Mikä on maksupalveluntarjoaja?
Aloitetaan lyhyellä kertauksella. Maksupalveluntarjoaja mahdollistaa yrityksille sähköisten maksujen vastaanottamisen toimimalla asiakkaiden ja kauppiaiden välittäjänä.
Palvelu varmistaa, että varat siirretään tehokkaasti ja että maksutapahtumat saatetaan päätökseen välittämällä maksutiedot turvallisesti.
Nämä palveluntarjoajat käsittelevät luottokorttimaksuja, pankkikorttimaksuja, digitaalisia lompakoita sekä henkilökohtaiseen asiointiin tarkoitettuja myyntipistejärjestelmiä (POS).
Mitä maksujen käsittelyn vaatimustenmukaisuus tarkoittaa?
Ajattele maksujen käsittelyn vaatimustenmukaisuutta digitaaliajan rahan käsittelyn sääntökirjana.
Säännöt auttavat yrityksiä ehkäisemään huijauksia ja pitämään arkaluonteiset tietosi turvassa pahantekijöiltä – tiedäthän, niiltä, jotka haluavat varastaa rahasi. (Ja asiakkaidesi tiedot.)
Tätä varten sinun on noudatettava alan standardeja, jotka ovat erittäin tärkeiden rahoituslaitosten ja muiden sääntelyelinten laatimia. Niiden tavoitteena on tehdä verkkomaksujen ekosysteemistä turvallisempi kaikille osapuolille.
Miksi maksusääntelyn ymmärtäminen on erittäin tärkeää
Digitaalisten maksujen ekosysteemi ei ole villi länsi, jossa ei ole sääntöjä eikä suojaa ja jossa rahaa vain ammutaan tyhjyyteen. Ja hyvä niin.
Tämä saattaa tarkoittaa, että joudut kertaamaan hieman tylsää lakijargonia, mutta verkkokauppasi kannalta seuraavat asiat ovat vaakalaudalla:
1. Rakenna horjumaton brändimaine
Luottamus on verkkokaupan valuutta.
Yritykseen luottavat ihmiset ostavat siltä todennäköisemmin. Harvard Business Review’n tutkimuksen mukaan luotetut brändit päihittävät kilpailijansa markkina-arvossa 400 prosentilla, ja asiakkaat ostavat 88 prosenttia todennäköisemmin uudelleen luotetulta brändiltä.
Sitoutuminen maksupalveluntarjoajien sääntöjen noudattamiseen vahvistaa luottamusta, rakentaa uskollisuutta ja lisää varmuutta.
Katso esimerkiksi Shopifyn ”Tietoturva”-sivua:
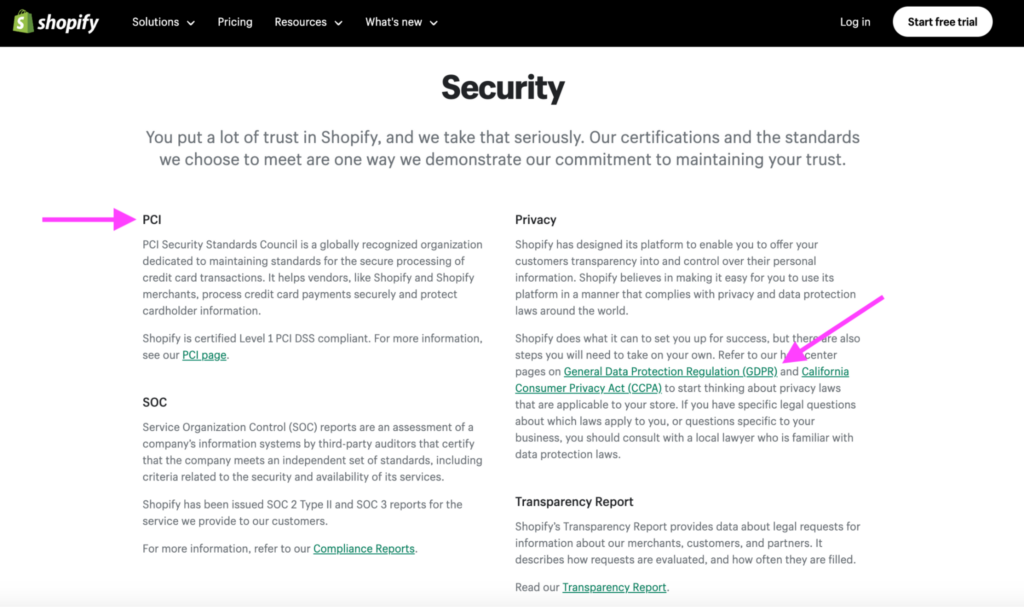
Jo ennestään erittäin kilpailullisilla markkinoilla vaatimustenmukaisuus antaa sinulle etulyöntiaseman osoittamalla sitoutumisesi asiakastietojen suojaamiseen ja maksujen vastuulliseen käsittelyyn.
2. Suojaa yrityksesi
Verkkokauppa on huijareille otollinen kohde. Arvioiden mukaan ihmiset menettävät 343 miljardia dollaria verkkomaksupetosten vuoksi vuosina 2023–2027.
Jos todella haluat ymmärtää, kuinka valtavasta summasta 343 miljardia dollaria on kyse, tässä on muutamia havainnollisia vertailukohtia:
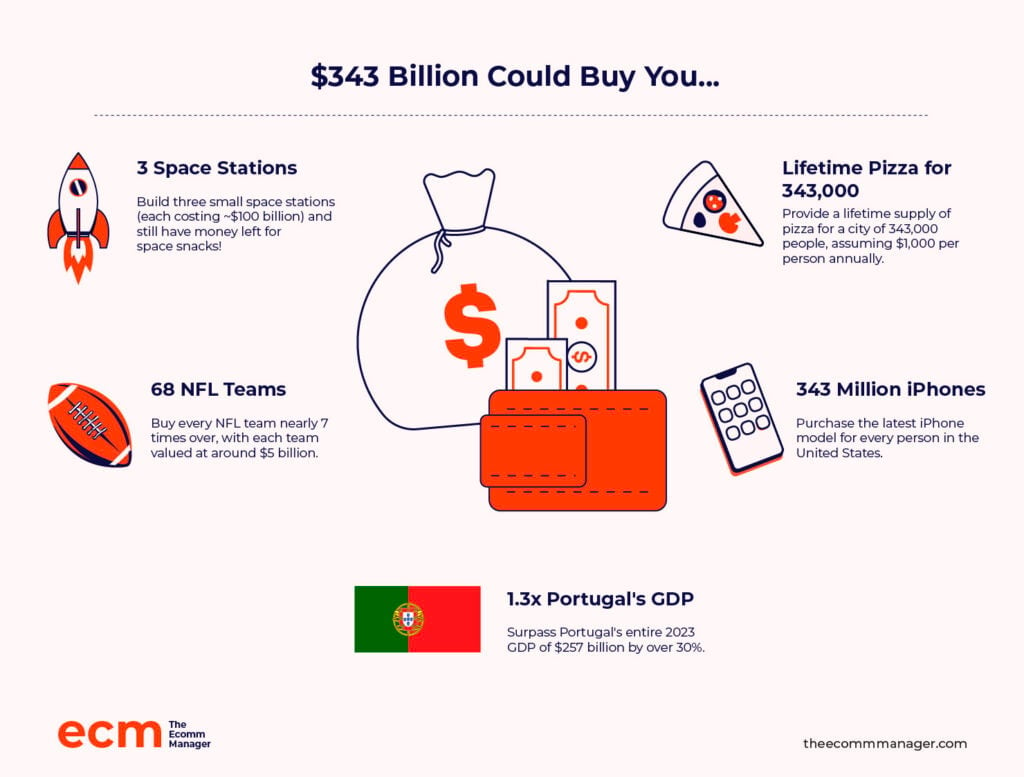
Koska kukaan meistä ei rakenna avaruuskaupunkeja lähiaikoina, kansainvälisten tietoturvastandardien noudattamatta jättäminen voi johtaa tuhoisiin tietomurtoihin, arkaluonteisten asiakastietojen paljastumiseen ja korjaamattomiin vahinkoihin.
3. Suojaa tuloksesi
Yksinkertaisesti sanottuna vaatimustenmukaisuus on kustannustehokasta – ja tehokas tapa hallita riskejä ennakoivasti.
Nämä maksunkäsittelijöitä koskevat säädökset laatineet sääntelyelimet ovat kuin Iso veli. Jos et noudata sääntöjä, altistat itsesi suurille taloudellisille seuraamuksille, alueellisille käyttöestoille, luottokorttimaksujen käsittelyn rajoituksille ja mahdollisesti oikeustoimille.
Siitä huolimatta otetaan turvallisuutesi ja vaatimustenmukaisuutesi hallintaasi jo tänään. Miten?
Koulutuksella, koulutuksella ja koulutuksella.
5 keskeistä maksunkäsittelijöitä koskevaa säädöstä verkkokauppayrityksille
Maailmanpankin Global Payment Systems Survey (GPSS) -tutkimuksessa todettiin, että verkkomaksuvälineiden käyttö vaihtelee maittain kulttuuristen, historiallisten, taloudellisten ja ennen kaikkea oikeudellisten erojen vuoksi.
Juuri näihin maantieteellisesti määräytyviin oikeudellisiin eroihin sinun on todella kiinnitettävä huomiota.
Tässä on viiden keskeisen maksunkäsittelijöitä koskevan säädöksen tarkistuslista, joka jokaisen verkkokauppayrityksen tulisi tuntea:
1. PCI DSS -vaatimustenmukaisuus
Suuret luottokorttiyhtiöt: Visa, Mastercard, American Express, Discover ja JCB International yhdistyivät muodostaakseen Payment Card Industry Security Standards Councilin (PCI SSC), ja laativat Payment Card Industry Data Security Standardin (PCI DSS) vuonna 2006.

Tarkoitus:
Tämä maailmanlaajuinen standardi varmistaa, että yritykset käsittelevät arkaluonteisia maksutietoja turvallisesti, mikä vähentää petosten ja tietomurtojen riskiä. Pienille vähittäiskauppiaille PCI-vaatimustenmukaisuuden vaatimusten ymmärtäminen on olennaista asiakastietojen suojaamiseksi.
Keitä se koskee:
Kaikkia yrityksiä, jotka vastaanottavat, käsittelevät, tallentavat tai siirtävät luottokorttitietoja – niiden koosta riippumatta. Tasoja on kuitenkin neljä:

Vaatimukset:
PCI DSS sisältää 12 keskeistä vaatimusta, joista jokaisessa on alavaatimuksia kuudessa kategoriassa. Ne muodostavat kattavan kehyksen turvalliselle maksunkäsittelylle.

I. TURVALLISTEN JÄRJESTELMIEN JA VERKKOJEN KÄYTTÖÖNOTTO JA YLLÄPITO
1. Asenna verkon suojausratkaisut ja pidä ne ajan tasalla. Käytä palomuureja luvattoman pääsyn estämiseen ja tunkeutumisen havaitsemisjärjestelmiä epäilyttävän toiminnan tunnistamiseen.
2. Ota käyttöön turvalliset asetukset kaikissa järjestelmän osissa. Määritä järjestelmät turvallisesti, poista tarpeettomat ominaisuudet käytöstä ja poista tarpeettomat palvelut ja ohjelmistot.
II. TILITIETOJEN SUOJAAMINEN
3. Suojaa tallennetut kortinhaltijan tiedot. Suojaa arkaluonteiset tiedot levossa ja rajoita pääsy vain valtuutetulle henkilöstölle.
4. Käytä vahvaa salausta kortinhaltijan tietojen suojaamiseen niiden siirron aikana julkisissa verkoissa. SSL/TLS:ää ja vahvaa salausta tulee käyttää kortinhaltijan tietojen salaamiseen, kun niitä siirretään avoimissa, julkisissa verkoissa.
III. HAAVOITTUVUUKSIEN HALLINTAOHJELMAN YLLÄPITO
5. Suojaa kaikki järjestelmät ja verkot epäilyttävältä toiminnalta. Tunnista ja estä haittaohjelmat päivittämällä säännöllisesti virustorjuntaohjelmistot, haittaohjelmien torjuntaohjelmistot sekä tunkeutumisen havaitsemis- ja estojärjestelmät.
6. Varmista, että järjestelmät ja ohjelmistot ovat turvallisia. Noudata turvallisen koodauksen käytäntöjä, suorita säännöllisiä turvallisuusarviointeja ja pidä ohjelmistot ajan tasalla haavoittuvuuksien korjaamiseksi.
IV. VAHVOJEN PÄÄSYNHALLINTATOIMENPITEIDEN TOTEUTTAMINEN
7. Rajoita pääsy järjestelmän osiin ja kortinhaltijan tietoihin vain niitä tarvitseville. Määritä arkaluonteisten tietojen käyttöoikeudet työtehtävien perusteella.
8. Tunnista käyttäjät ja varmista pääsy järjestelmän osiin. Varmista, että jokaisella käyttäjällä on yksilöllinen tunnus ja että hän käyttää vahvoja salasanoja, monivaiheista tunnistautumista ja muita turvatoimia henkilöllisyytensä varmistamiseen.
9. Rajoita fyysisesti pääsy kortinhaltijan tietoihin. Suojaa paperimuodossa olevat tiedot ja rajoita fyysinen pääsy arkaluonteisiin tiloihin, joissa kortinhaltijan tietoja säilytetään tai käsitellään.
Have an account? Log In
V. VERKKOJEN SÄÄNNÖLLINEN VALVONTA JA TESTAUS
10. Valvo ja kirjaa kaikki järjestelmän osien ja kortinhaltijan tietojen käyttö. Tunnista epäilyttävä toiminta ja varmista vaatimustenmukaisuus valvomalla ja kirjaamalla verkkoyhteydet.
11. Vahvista järjestelmien ja verkkojen turvallisuus säännöllisesti. Suorita säännöllisiä turvallisuusarviointeja, haavoittuvuusskannauksia ja tunkeutumistestejä haavoittuvuuksien tunnistamiseksi ja korjaamiseksi.
VI. TIETOTURVAPOLITIIKAN YLLÄPITO
12. Edistä tietoturvaa organisaation käytäntöjen ja menettelyjen avulla. Ota käyttöön tietoturvapolitiikka, joka kattaa kaikki tietosuojan osa-alueet, kuten työntekijöiden koulutuksen, poikkeamien käsittelyn ja tietoturvaloukkauksista ilmoittamisen.
Vaatimustenvastaisuuden seuraamukset:
Verizonin vuoden 2023 maksuturvallisuusraportin mukaan lähes kaksi kolmasosaa yrityksistä (64 %) ei noudata PCI DSS -vaatimuksia.
Älä päädy tilastoksi, sillä sinulla on paljon menetettävää.
- Aina kun teet yhteistyötä PayPalin tai Stripen kaltaisen maksupalveluntarjoajan kanssa, sopimuksesi edellyttää PCI-vaatimustenmukaisuutta. Kyse ei ole suosituksesta, vaan lakisääteisestä vaatimuksesta. Vaatimustenvastaisuudesta määrättävä sakko vaihtelee palveluntarjoajan, vaatimustenvastaisuuden keston ja tapahtumiesi määrän mukaan.
| Vaatimustenvastaisuuden kesto | PCI-sakot tapahtumamäärän perusteella |
|---|---|
| Vaatimustenvastaisuuden kesto1–3 kuukautta | PCI-sakot tapahtumamäärän perusteella5000 $/kuukausi, kun määrä on <. 10 000 $/kuukausi, kun määrä on >. |
| Vaatimustenvastaisuuden kesto4–6 kuukautta | PCI-sakot tapahtumamäärän perusteella25 000 $/kuukausi, kun määrä on <. 50 000 $/kuukausi, kun määrä on >. |
| Vaatimustenvastaisuuden kestoYli 7 kuukautta | PCI-sakot tapahtumamäärän perusteella50 000 $/kuukausi, kun määrä on <. 100 000 $/kuukausi, kun määrä on >. |
- Vaatimustenvastaisuus korttiverkkojen (kuten Visan ja Mastercardin) ja maksujen vastaanottajapankkien kanssa. Tämä voi johtaa 5 000–10 000 dollarin kuukausittaisiin sakkoihin tapahtumamäärästäsi riippuen.
- Yksittäisen vaarantuneen asiakastietueen korvauskustannukset voivat olla 50–90 dollaria. Todellinen taloudellinen riski syntyy mahdollisista oikeusjutuista, jotka voivat helposti kasvaa miljoonien dollarien kanteiksi ja vaarantaa yrityksesi.
PCI DSS:n päivitykset ja muutokset:
PCI DSS v3.2.1 poistui käytöstä 31. maaliskuuta 2024. PCI DSS v4.0 sisältää yli 50 uutta vaatimusta.
Älä kuitenkaan huolehdi. Vaikka jotkin muutokset tulevat voimaan heti, useimpien uusien vaatimusten osalta sinulla on 31. maaliskuuta 2025 asti aikaa päivittää tietoturvakäytäntösi.

2. Maksupalveludirektiivi 2 (PSD2)
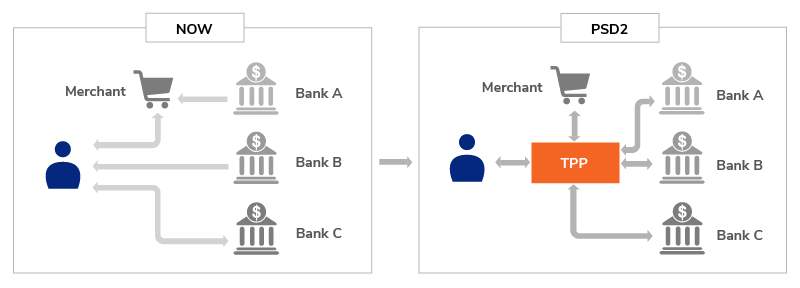
Verkkomaksupetosten torjumiseksi Eurooppa otti käyttöön PSD2:n, joka edellyttää vahvaa asiakkaan tunnistamista (SCA).
SCA:ssa yritysten on varmennettava maksut useiden tekijöiden avulla, kuten salasanoilla, mobiililaitteilla ja biometrisillä tunnisteilla, kuten sormenjäljillä, mikä lisää ylimääräisen suojaustason. 3D Secure -menetelmää käytetään laajasti SCA:ssa.
Tarkoitus:
Tavoitteena on parantaa kuluttajansuojaa, edistää innovaatioita ja kilpailua maksamisen markkinoilla sekä tehdä maksupalveluista turvallisempia Euroopan talousalueella (ETA).
Keitä se koskee:
Kaikkia ETA-alueella verkkomaksuja vastaanottavia tahoja eli maksupalveluntarjoajia (PSP), mukaan lukien pankkeja, maksulaitoksia, sähköisen rahan laitoksia ja yrityksiä.
PSD2 sisältää kuitenkin useita poikkeuksia, joiden ansiosta tietyntyyppiset maksut voidaan käsitellä ilman SCA:ta. Poikkeuksilla pyritään tasapainottamaan turvallisuus, helppous ja tehokkuus.
Yleisiä esimerkkejä ovat:
- Tapahtumariskianalyysi (TRA). Vapauttaa vähäriskiset tapahtumat reaaliaikaisen riskinarvioinnin perusteella.
- Pieniarvoiset tapahtumat: Tietyn raja-arvon alittavia tapahtumia pidetään pieniarvoisina.
- Luotetut maksutilit: SCA:ta ei vaadita toistuvilta maksuilta luotetuille kauppiaille.
- Tilaukset: Toistuvien tilausten maksut on vapautettu vaatimuksesta.
- Turvalliset yritysmaksut: Tällä tarkoitetaan tiettyjä yritysten maksuprosesseja.
Vaatimukset:
PSD2:n vaatimustenmukaisuudelle on viisi keskeistä vaatimusta.
I. VAHVA ASIAKKAAN TODENTAMINEN (SCA)
Verkkomaksuissa vaaditaan monivaiheista todentamista (jotain, jonka omistat, tiedät ja olet). Yksi yleisimmistä SCA-menetelmistä on 3D Secure.
II. AVOIN PANKKITOIMINTA
Lainsäädäntö edellyttää, että pankit avaavat tietonsa kolmannen osapuolen palveluntarjoajille (TPP) rajapintojen kautta, mikä edistää innovaatioita ja kilpailua rahoitusalalla.
III. TILITIETOPALVELUNTARJOAJAT (AISPS)
Yritys voi käyttää asiakkaan pankkitilin tietoja tarjotakseen esimerkiksi taloushallinnan tai sijoitusneuvonnan palveluita.
IV. MAKSUTOIMEKSIANTOPALVELUNTARJOAJAT (PISPS)
Yritykset voivat käynnistää maksuja suoraan asiakkaiden tileiltä, mikä tekee maksutapahtumista nopeampia ja tehokkaampia.
V. LISÄMAKSUJEN KIELTO
Laki kieltää yrityksiä veloittamasta ylimääräisiä maksuja tietyistä maksutavoista, kuten luottokorttitapahtumista.
Vaatimusten noudattamatta jättämisen seuraamukset:
Voit menettää huomattavan määrän rahaa, jos et noudata PSD2:ta.
- Yritykselle voidaan määrätä enintään 5 miljoonan euron tai 3 prosentin suuruinen sakko sen maailmanlaajuisesta liikevaihdosta sen mukaan, kumpi on suurempi. Seuraamus määräytyy rikkomuksen vakavuuden ja ETA-alueeseen kuuluvan maan mukaan.
- Yritykselle, joka ei noudata PSD2:n SCA-vaatimuksia, voidaan hylätä maksuja, mikä johtaa turhautuneisiin asiakkaisiin ja alhaisempiin konversioasteisiin.
PSD2:n päivitykset ja muutokset:
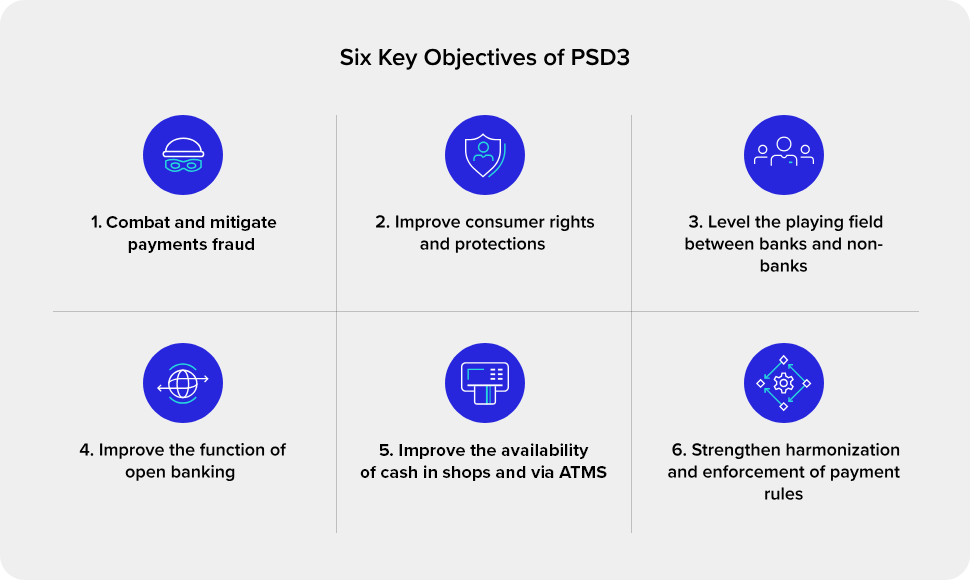
Osana pyrkimyksiään nykyaikaistaa ja päivittää nykyistä sääntelykehystä Euroopan komissio on ehdottanut PSD3:a sekä maksupalveluasetusta (PSR).
3. Tunne asiakkaasi (KYC) ja rahanpesun estämistä (AML) koskevat säännökset
Kuvittele maailma, jossa kuka tahansa voisi avata pankkitilin, siirtää suuria rahasummia tai tehdä verkko-ostoksia todistamatta henkilöllisyyttään.
Kyberrikollisten paratiisi. Mutta yritysten omistajille helvettiä. Tässä kohtaa KYC – joka tunnetaan myös asiakkaan tuntemisvelvollisuutena (CDD) – ja AML tulevat mukaan.
Tarkoitus:
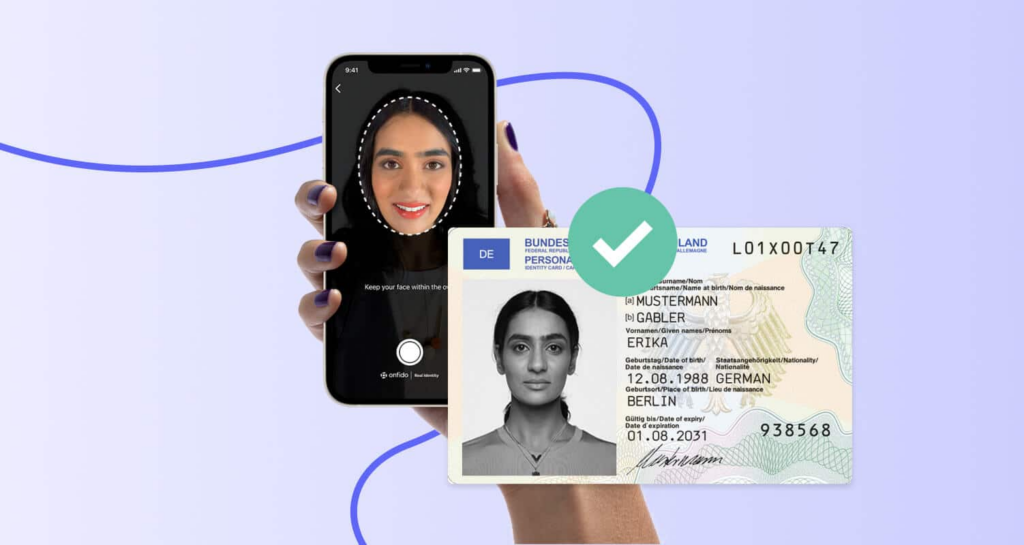
Rahanpesun vastaisten säännösten noudattamiseksi KYC on yrityksille olennainen prosessi asiakkaiden henkilöllisyyden varmistamiseksi.
Sekä yritys että sen asiakkaat suojataan haitoilta näillä toimenpiteillä, jotka auttavat ehkäisemään talousrikoksia, kuten rahanpesua, terrorismin rahoittamista ja petoksia.
Ketä se koskee:
KYC/CDD:n tarve käynnistyy tiettyjen asiakkaan toimien seurauksena.
Rahanpesuun tai terrorismin rahoittamiseen liittyvä varoitusmerkki voi olla tilin avaaminen, tietyn raja-arvon ylittävien rahasiirtojen tekeminen tai epäilyksiä herättävä toiminta.
AML/CFT-säännösten mukaan säänneltyjen yhteisöjen on noudatettava AML/CFT-säännöksiä, mukaan lukien KYC-vaatimuksia. Säänneltyjen yhteisöjen soveltamisala vaihtelee lainkäyttöalueen mukaan.
Tyypillisesti näihin kuuluvat:
- Rahoituslaitokset
- Luottolaitokset
- Vakuutusyhtiöt
- Sähköisen rahan laitokset
- Maksulaitokset
- Virtuaalisten varojen palveluntarjoajat (VASPs)
- Rahapelipalvelujen tarjoajat
- Taidekauppiaat ja muut vastaavat
Vaatimukset:
Rikollisen toiminnan, kuten rahanpesun ja terrorismin rahoittamisen, ehkäisemiseksi KYC/CDD (Tunne asiakkaasi / asiakkaan tuntemisvelvollisuus) on keskeinen osa kokonaisuutta. Laajasti tarkasteltuna 12 vaatimusta vaatimustenmukaisuuden varmistamiseksi jakautuvat kolmeen pääluokkaan.
I. ASIAKKAAN TUNNISTAMINEN JA TODENTAMINEN
1. Asiakkaan tuntemisvelvollisuus. Varmista, että uudet asiakkaat tunnistetaan ja heidän henkilöllisyytensä todennetaan luotettavien lähteiden avulla.
2. Asiakirjojen todentaminen. Tarkista toimitettujen henkilöllisyysasiakirjojen (esim. passien, ajokorttien jne.) aitous.
3. Perimmäiset edunsaajat. Selvitä, mitkä henkilöt omistavat tai hallitsevat yritystiliä.
II. RISKIEN ARVIOINTI JA SEURANTA
4. Liiketoimien seuranta. Tarkista asiakkaan liiketoimet poikkeamien varalta suhteessa odotettuun käyttäytymiseen tai toimintamalleihin.
5. Yritystä koskevat tiedot. Tutustu yritysasiakkaidesi toiminnan luonteeseen, tarkoitukseen ja odotettuun toimintaan.
6. Henkilökohtaiset ja liiketoimintaan liittyvät suhteet. Arvioi mahdollisia riskejä analysoimalla asiakkaan suhteita muihin henkilöihin ja yrityksiin.
7. Vuotuinen liikevaihto. Hanki arvio asiakkaan vuotuisesta liikevaihdosta.
8. AML-käytännöt ja -menettelyt. Varmista, että asiakkaan käytännöt ja menettelyt ovat säännösten mukaisia.
9. Maine paikallisilla markkinoilla. Tarkista asiakkaan maine paikallisilla markkinoilla tutustumalla tiedotusvälineiden lähteisiin ja muihin julkisesti saatavilla oleviin aineistoihin.
III. TIETOTURVA JA TIETOJEN SÄILYTTÄMINEN
10. Tietoturva. Varmista, että arkaluonteiset asiakastiedot on suojattu luvattomalta käytöltä, käytöltä tai luovuttamiselta.
11. KYC-asiakirjat. Varmista, että kaikki kerätyt KYC-asiakirjat säilytetään turvallisesti ja että ne ovat helposti saatavilla vaatimustenmukaisuuden tarkastuksia varten.
12. Kolmansien osapuolten asiakirjat. Hanki ja säilytä kopiot kaikista kolmansien osapuolten asiakirjoista, joita käytetään asiakkaan tietojen todentamiseen.
Säännösten noudattamatta jättämisen seuraamukset:
Intian keskuspankki (RBI) määräsi viime kuussa kahdelle yritykselle merkittävän sakon sääntöjen noudattamatta jättämisestä:
- Hewlett Packard Financial Services sai 3. syyskuuta 2024 13 500 dollarin sakon KYC-rikkomuksista.
- Viikon sisällä Muthoot Vehicle & Asset Finance sai 10 200 dollarin sakon, koska se ei täyttänyt likviditeettiriskien hallintaa ja asiakastietojen raportointia koskevia vaatimuksia.
Älä päädy otsikoihin. Sakko voi olla pisara meressä näille suuryrityksille, mutta brändille aiheutuva vahinko voi maksaa sinulle maineesi markkinoilla.
KYC- ja AML-vaatimusten päivitykset ja muutokset:
KYC- ja AML-vaatimusten noudattaminen saa teknologista vauhtia. Yksi suurimmista viimeaikaisista muutoksista on asiakkaiden automaattinen pakoteseulonta reaaliajassa päivitettävien pakotelistojen perusteella. Lisäksi eKYC:n yleistyessä automatisoidut työkalut voivat vahvistaa henkilöllisyyden välittömästi – kaikki verkossa.
4. GDPR ja tietosuoja
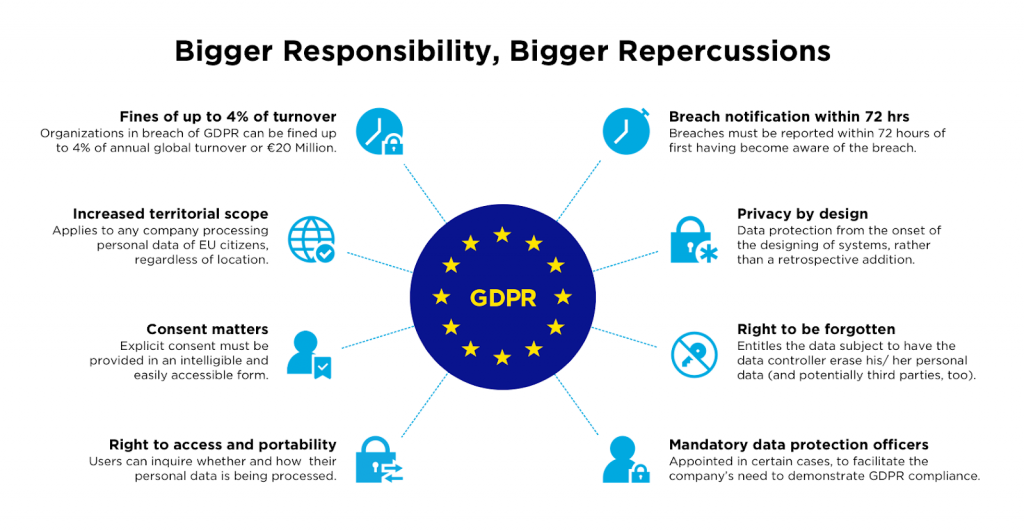
GDPR suojaa yksityisyyden suojaa perusoikeutena. Sitä pidetään yleisesti maailman vahvimpana yksityisyyttä ja turvallisuutta koskevana lakina.
Tarkoitus:
EU:n lainsäädäntö asettaa tiukat standardit sille, miten yritykset käsittelevät henkilötietoja, antaa yksityishenkilöille paremman hallinnan tietoihinsa ja varmistaa, että tietoja käsitellään tehokkaasti ja turvallisesti.
Keitä se koskee:
Jos yrityksesi käsittelee Euroopan unionin asukkaiden henkilötietoja, GDPR koskee sinua. Olet vastuussa riippumatta siitä, asutko EU:ssa vai et, vaikka vain seuraisit EU:n kansalaisten käyttäytymistä verkossa.
Vaatimukset:
GDPR on kattava EU-laki, joka suojaa henkilötietoja ja yksityisyyttä. Tässä ovat 10 keskeistä vaatimusta:
I. TIETOJENKÄSITTELYN PERIAATTEET
1. Lainmukaisuus, kohtuullisuus ja läpinäkyvyys. Käytä tietoja lainmukaisesti ja selkeään tarkoitukseen sekä kerro avoimesti, miten niitä käytetään.
2. Käyttötarkoituksen rajoittaminen. Kerää tietoja vain tiettyihin, nimenomaisiin ja laillisiin tarkoituksiin.
3. Tietojen minimointi. Kerää ainoastaan käyttötarkoituksen kannalta tarpeellisia tietoja.
4. Täsmällisyys. Pidä tiedot ajan tasalla ja täsmällisinä.
5. Säilytyksen rajoittaminen. Säilytä tietoja määriteltyjä käyttötarkoituksia varten vain kohtuullisen ajan.
6. Eheys ja luottamuksellisuus. Varmista, että tietojen eheys ja luottamuksellisuus suojataan asianmukaisilla turvatoimilla.
II. VASTUULLISUUS JA HALLINNOINTI
7. Tietosuojaa koskeva vaikutustenarviointi (DPIA). Arvioi suuren riskin käsittelytoimintoihin liittyvät riskit ja pienennä niitä.
8. Sisäänrakennettu tietosuoja. Uudet järjestelmät ja prosessit tulee suunnitella tietosuoja-periaatteet huomioiden.
III. YKSILÖN OIKEUDET JA VELVOLLISUUDET
9. Rekisteröidyn oikeudet. Henkilöiden henkilötietojen käsittelyssä tulee kunnioittaa heidän oikeuksiaan tutustua tietoihin, oikaista niitä, poistaa niitä ja rajoittaa niiden käsittelyä.
10. Tietoturvaloukkauksista ilmoittaminen: Dokumentoi henkilötietojen tietoturvaloukkaukset valvontaviranomaiselle ja joissakin tapauksissa myös niiden kohteena oleville henkilöille.
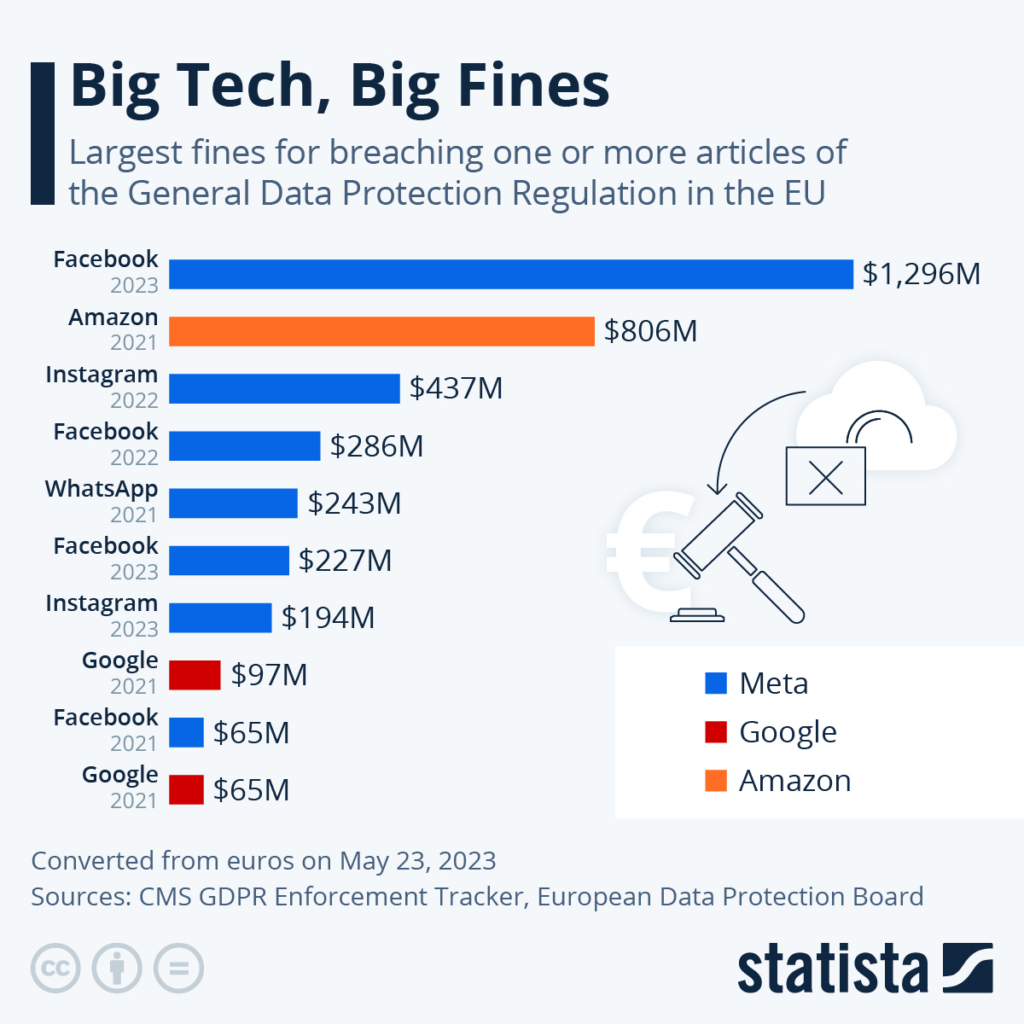
Sääntöjen noudattamatta jättämisestä määrättävät seuraamukset:
Rikkomuksen vakavuuden perusteella määrätään erisuuruisia sakkoja.
- Lievemmät rikkomukset. Enintään €10 miljoonaa tai 2 % yrityksen edellisen vuoden maailmanlaajuisesta liikevaihdosta sen mukaan, kumpi on suurempi.
- Vakavat rikkomukset. Enintään €20 miljoonaa tai 4 % yrityksen edellisen vuoden maailmanlaajuisesta liikevaihdosta sen mukaan, kumpi on suurempi.
GDPR:n päivitykset ja muutokset:
GDPR antaa ihmisille nyt uusia oikeuksia, kuten ”oikeuden tulla unohdetuksi”, jonka ansiosta he voivat pyytää henkilötietojensa poistamista, sekä ”oikeuden siirtää tiedot”, jonka ansiosta he voivat siirtää tietonsa toiselle palveluntarjoajalle.
5. IRC:n pykälä 6050W
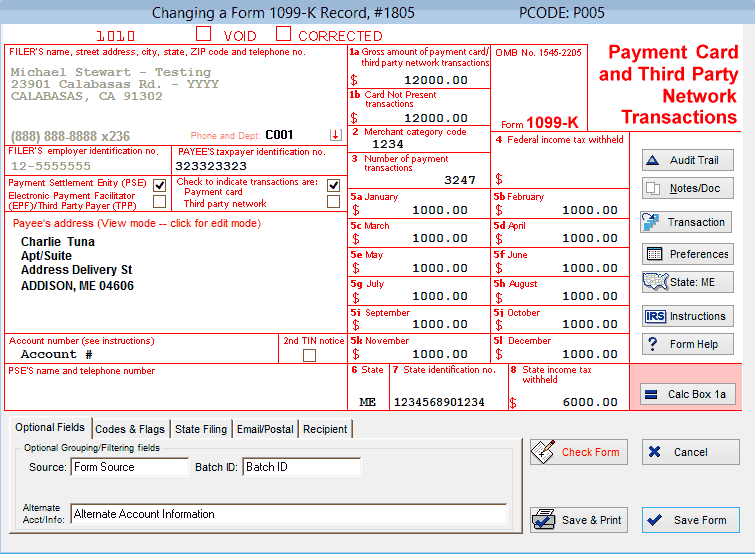
Yhdysvaltain verolain pykälän 6050W mukaan tiettyjen maksunsaajien ja kauppiaiden on ilmoitettava maksutiedot IRS:lle.
Tässä tapauksessa ilmoitus tehdään lomakkeella 1099-K, joka tunnetaan nimellä ”Maksukortti- ja kolmannen osapuolen verkoston maksutapahtumaraportti”.
Tarkoitus:
Pykälän 6050W tarkoituksena on varmistaa, että kaikilla yrityksillä on tasavertaiset toimintaedellytykset ja että kaikki maksavat oikeudenmukaisen osuutensa veroista.
Sen lisäksi, että tämä ilmoitusvelvollisuus tarjoaa IRS:lle arvokkaita tietoja, se edistää oikeudenmukaisempaa verojärjestelmää varmistamalla tulojen ilmoittamisen ja estämällä veronkiertoa.
Keitä se koskee:
Yleisesti ottaen tämä osio koskee kahdenlaisia yhteisöjä:
- Maksukorttien hankkijayhteisöt. Pankki tai rahoituslaitos, joka käsittelee tapahtumia kauppiaan puolesta. Välittäjinä ne yhdistävät kauppiaan kortinmyöntäjään eli asiakkaan pankkiin.
- Kolmansien osapuolten selvitysorganisaatiot. Nämä ovat yrityksiä, jotka mahdollistavat maksut kolmansien osapuolten maksuverkostojen kautta. PayPal, Venmo, Square ja Stripe ovat vain muutamia esimerkkejä.
Vaatimukset:
Kolmansien osapuolten selvitysorganisaation ei yleensä tarvitse ilmoittaa maksunsaajaa koskevia tapahtumia, jos kokonaismäärä on alle $600.
Tärkeimmät vaatimukset ovat seuraavat:
I. TIETOILMOITUKSET
1. Lomake 1099-K. Maksujen selvitysyhteisöjen on toimitettava lomake 1099-K jokaiselta kalenterivuodelta.
More Articles
II. ILMOITETTAVAT TAPAHTUMAT
2. Maksukorttitapahtumat. Korttipohjaisiin tapahtumiin kuuluvat luotto-, pankki- ja prepaid-korttitapahtumat.
3. Kolmansien osapuolten verkostojen tapahtumat. Näihin kuuluvat kolmansien osapuolten maksunkäsittelijöiden, kuten PayPalin, Venmon ja Squaren, kautta suoritetut tapahtumat.
III. ILMOITETTAVAT TIEDOT
4. Bruttomäärä. Kunkin maksunsaajan kaikkien ilmoitettavien maksutapahtumien bruttomäärä.
5. Maksunsaajan tiedot. Jokaisen maksunsaajan nimi, osoite ja verovelvollisen tunnistenumero (TIN).
Säännösten noudattamatta jättämisestä määrättävät seuraamukset:
Säännösten noudattamatta jättämisen seurauksena sinulle voi syntyä ennakonpidätysveroon liittyviä velvoitteita (yleensä 28% maksusta), korkoja ja seuraamuksia.
IRS:n osion 6050W päivitykset ja muutokset:
Vuonna 2024 kynnysarvo saattaa EYn mukaan nousta arvoon $5,000, mikä antaisi kongressille aikaa mahdollisesti muuttaa sitä.
Sillä välin maksunkäsittelijöiden on kerättävä huolellisesti verovelvollisten tunnistenumerot (TIN) kaikilta maksunsaajilta sujuvan ilmoittamisen varmistamiseksi.
3 strategiaa verkkokauppabrändisi vaatimustenmukaisuuden ylläpitämiseen
Jos maksusäännösten noudattaminen tuntuu loputtomalta sääntelyn ongelmakohtien selvittämiseltä, et ole yksin. Juuri kun luulet hallitsevasi PCI DSS:n… PAM! GDPR iskee yllättäen vasemmalta.
Mutta älä huoli. Vaatimustenmukaisuutta voi hallita useilla tavoilla menettämättä järkeään (tai voittojaan).
Keskustelin muutamien verkkokauppa-, talous- ja lakiasiantuntijoiden kanssa siitä, miten he hallitsevat vaatimustenmukaisuuteen liittyvää lyhennesanastoa ja välttävät vaikutukset tulokseensa.
1. Pysy ajan tasalla
Ilmiselvää, eikö? Oikeiden tietolähteiden tunteminen on kuitenkin tärkeää.
Tilaa alan päivitykset. Pysy ajan tasalla uusimmista maksusäännöksistä tilaamalla sääntelyelinten, lakiasiantuntijoiden ja toimialajärjestöjen uutiskirjeitä, blogeja ja hälytyksiä.
Julkaisut, kuten The Financial Times ja MoneyWeek ”tarjoavat olennaista tietoa talouskehityksestä ja rahoitusmarkkinoista”, sanoo Gary Hemming, ABC Financen omistaja ja talousjohtaja.
Miten tämä auttaa?
Esimerkiksi kun saimme tietää odotetusta korkomuutoksesta, mukautimme luotonantostrategioitamme, mikä antoi meille kilpailuetua ja suojasi voittojamme.
Suosittujen julkaisujen lisäksi TechnoLynxin perustaja ja toimitusjohtaja Balázs Keszthelyi luottaa ”vahvasti sääntelyelinten virallisiin ohjeisiin”, kuten rahoitusalan valvontaviranomaiseen (FCA) ja maksupalvelusäännöksiin (PSR).
2. Luo vahva sisäinen vaatimustenmukaisuusohjelma
Pidä vaatimustenmukaisuusohjelma ajan tasalla ja nykyisten säädösten mukaisena tarkistamalla ja päivittämällä sitä säännöllisesti.

Flat Fee Financialin päämies Stephen Boatman käyttää uutta, neliosaista lähestymistapaa vaatimustenmukaisuuden ylläpitämiseen:
- ”Teemme ennakoivasti neljännesvuosittaisia ”sääntelyaukkojen analyyseja”. Näin havaitsemme nykyisten maksunkäsittelijöiden sääntöjen ja toimintamallimme väliset ristiriidat ennen kuin niistä tulee ongelmia. Monet yritykset tekevät tarkastuksia vain kerran vuodessa, mutta neljännesvuosittaiset tarkastukset auttavat meitä ennakoimaan ja lieventämään vaatimustenmukaisuuteen liittyviä huolenaiheita, erityisesti silloin, kun maksunkäsittelijät muuttavat salaus- tai petostentorjuntavaatimuksiaan.”
- ”Luomme myös ”auditointipolut” jokaiseen maksutapahtumaan. Tämä ei ole tarkoitettu vain IRS:n tietueita varten – sen ansiosta voimme vastata välittömästi maksunkäsittelijöiden tiedusteluihin läpinäkyvän ja aikaleimatun lokin avulla. Monet yritykset jättävät tämän huomiotta, ja se on säästänyt meiltä lukuisia tunteja vaatimustenmukaisuuden tarkastuksissa.”
- ”Toinen edistyksellinen menetelmä on ”tokenisoinnin kerrostaminen”. Arkaluonteiset asiakkaiden maksutiedot tallennetaan salattuina tunnisteina useisiin pilvipalveluihin. Vaikka yksi kerros hakkeroitaisiin, muut pysyvät suojattuina. Tämä ylittää PCI-DSS-standardien perustason.”
- ”Lopuksi otamme käyttöön ”tekoälypohjaisen poikkeamien havaitsemisohjelmiston”. Se merkitsee epätavallisen maksukäyttäytymisen reaaliajassa ja ilmoittaa Flat Feelle mahdollisista vaatimustenmukaisuusrikkomuksista tai petollisesta toiminnasta ennen kuin niistä tulee ilmoitettavia tapauksia.”
3. Automatisoi vaatimustenmukaisuusprosessit ohjelmistolla
Valitse maksunkäsittelijöitä ja maksuyhdyskäytäviä, jotka tarjoavat sisäänrakennettuja turvallisuusominaisuuksia, automaattisen raportoinnin ja vaatimustenmukaisuuden hallintatyökaluja, jotta voit tehostaa toimiasi.
Voit automatisoida KYC/CDD-tarkistukset, tietoturvan hallinnan ja tapahtumien valvonnan vaatimustenmukaisuusohjelmiston avulla.
Etsitkö turvallisempaa ja tehokkaampaa tapaa käsitellä maksuja? Tutustu kymmenen parhaan maksunkäsittelyohjelmistoratkaisun luetteloomme:
Älä anna vanhojen, vanhentuneiden ohjelmistojen altistaa sinua suuremmalle sakkojen riskille. Tässä ovat 10 parasta valintaamme markkinoiden parhaista maksunvälityspalveluista:
Pysy vaatimusten mukaisena, pysy (taloudellisesti) terveenä
Etkö muista kaikkea, mistä puhuimme? En syytä sinua.
Tässä on kolme keskeistä opinkohtaa:
- Pysy ajan tasalla uusimmista säädöksistä, mukaan lukien PCI DSS, GDPR, AML, PSD2 ja IRS:n pykälä 6050W, suojellaksesi yritystäsi ja asiakkaitasi.
- Vähennä inhimillisiä virheitä vaatimustenmukaisuusohjelmistojen ja teknologian avulla.
- Monimutkaisten säädösten tai uusille markkinoille laajentumisen yhteydessä kysy neuvoa vaatimustenmukaisuuden asiantuntijoilta.
Pysy ajan tasalla, noudata säädöksiä — pysy kehityksen kärjessä. Tilaa uutiskirjeemme, joka tarjoaa verkkokauppojen johtajille alan johtavien asiantuntijoiden uusimmat näkemykset.