Man siger, at kun få ting i livet er sikre, bortset fra døden og skatterne. Hvis du ejer et virksomhedswebsted, kan du føje noget andet til den liste: sikkerhedstrusler mod e-handel.
Væksten inden for e-handel er blevet fulgt af en massiv stigning i cyberkriminalitet – fra en relativt beskeden stigning på 20 % i ransomware-angreb til en skræmmende stigning på 660 % i phishing-e-mailsvindel.
Med mindst 50 % af alle virksomheder, der i årlige undersøgelser rapporterer om et onlineangreb hvert år, er spørgsmålet ikke, om men hvornår din e-handelsplatform vil blive angrebet.
Og at vide det er halvdelen af kampen.
I denne artikel gennemgår jeg otte af de mest kritiske sikkerhedstrusler mod din e-handelsvirksomhed samt løsninger, der kan beskytte dig.
Sikkerhedstrusler, og hvordan du sikrer dit websted
Læs videre for at finde de otte mest almindelige sikkerhedstrusler samt den bedste måde at beskytte dit e-handelswebsted mod dem på.
1. Betalingssvindel
Denne type sikkerhedstrussel mod e-handel er lige så gammel som selve branchen. Hackere og kriminelle bruger stjålne kreditkort eller stjålne kreditkortoplysninger til at foretage uautoriserede transaktioner. Kreditkortsvindel er normalt vanskelig at spore og kan medføre betydelige tab for e-handelsvirksomheder.
Falske tilbagebetalinger er endnu et populært kneb, som cyberkriminelle bruger, og det medfører tab for milliarder af dollars for online-detailhandlen. I stedet for at returnere de originale varer sender svindlerne beskadigede, kasserede eller stjålne varer til detailhandlerne.
Du kan bruge software til forebyggelse af e-handelssvindel til at hjælpe med at opdage og forhindre falske onlinetransaktioner eller tilbageførselsordninger.
Løsning: Overholdelse af PCI DSS
Oprethold overholdelse af PCI DSS på dine betalingssider. Alle onlineforhandlere opfordres til at følge disse sikkerhedsstandarder, som vedligeholdes af PCI-rådet for sikkerhedsstandarder – et uafhængigt organ, der er oprettet af store kortselskaber som VISA, MasterCard og American Express.
2. Phishing
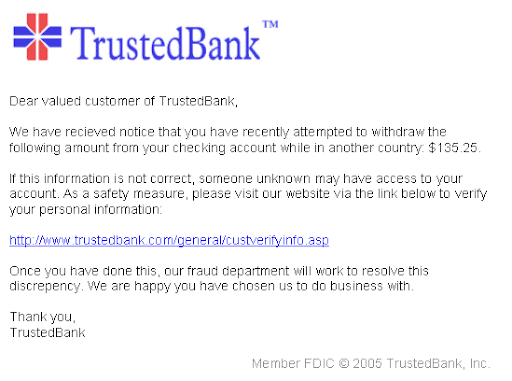
Phishing er en form for online-efterligning og en voksende trussel inden for cybersikkerhed. De kriminelle forsøger at franarre deres intetanende ofre loginoplysninger, kreditkortoplysninger og andre følsomme informationer, ofte ved hjælp af vildledende e-mails.
E-mailsene udgiver sig for at være kommunikation fra legitime kilder som banker, offentlige myndigheder, forretningspartnere eller andre detailhandlere. Disse e-mails indeholder normalt falske links til login-sider på et ægte websted – når du indtaster dine loginoplysninger, får cyberkriminelle uautoriseret adgang til dine konti.
Have an account? Log In
Løsning: Træning og årvågenhed
Øg bevidstheden blandt dine medarbejdere og kunder om vigtigheden af forsigtighed og konstant årvågenhed. Da phishingangreb målretter sig mod enkeltpersoner og ikke computersystemer og software, er dette den eneste mulige løsning.
Du kan også teste din virksomhed for sårbarheder ved at gennemføre simulerede øvelser – send falske phishing-e-mails til dine medarbejdere – og hvis nogen reagerer, skal du hjælpe og vejlede dem, så de er bedre rustet til at undgå ægte angreb i fremtiden.
En sikker e-mail-gateway kan blokere 99 % af alle spam- og phishing-e-mails ved hjælp af filtre. Dette kan sammen med politikker som tofaktorgodkendelse, hyppige sikkerhedsrevisioner og regelmæssige softwareopdateringer bidrage til at minimere risikoen ved phishing.
Store virksomheder som Google og Microsoft gennemfører regelmæssigt phishingkurser og kampagner for at øge årvågenheden.
3. Social manipulation
Social manipulation bruger de samme forklædningstaktikker som phishing – den største forskel er, at social manipulation kan antage mange andre former end e-mail. Den kriminelle kan bruge telefonopkald, beskeder og profiler på sociale medier samt andre midler til at kontakte dig eller dine medarbejdere.
De manipulerer derefter disse personer til ved et uheld at afsløre følsomme personoplysninger. Mens phishing retter sig mod mange mennesker i håbet om at få fat i nogle få ofre, er social manipulation mere sofistikeret og retter sig mod bestemte personer, f.eks. ledende administratorer i e-handelsvirksomheder.
Løsning: Uddannelse og årvågenhed
Løsningen her er den samme som ved phishing – mind dit personale om de potentielle trusler, der kan opstå fra sociale medier, og oplær dem i at identificere mistænkelige beskeder eller opkald. Lejlighedsvise simulerede tests og regelmæssige sikkerhedstjek hjælper med at holde alle opmærksomme.
4. Spam
Du forbinder måske straks dette begreb med din indbakke, men det udgør også en trussel mod enhver e-handelsplatform, der giver besøgende mulighed for at skrive kommentarer/tilbagemeldinger. Spammere kan misbruge disse systemer til at indsætte farlige links eller blot oversvømme dine sider med reklamer.
Løsning: Spamfiltrering
Brug antivirus- og spamfiltreringsværktøjer på din onlinebutik. Oplær dine medarbejdere i teknikker og taktikker til bekæmpelse af spam.
5. SQL-injektioner & XSS
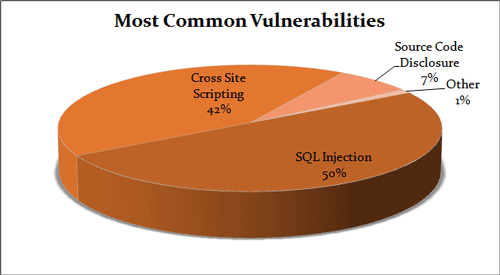
En særlig farlig trussel her er scripting på tværs af websteder (XSS) – angriberen indsætter skadelig kode på dine onlinevirksomheders websteder og udnytter ofte svagheder i JavaScript.
Denne kode angriber derefter andre kunder, der besøger din onlinebutik. XSS, der også kaldes et injektionsangreb, kan skade dit websteds placering og omdømme alvorligt i søgemaskiner.
SQL-injektioner ligner XSS i den måde, de anvendes mod dine websteder på. Men i modsætning til XSS retter SQL sig mod din systemdatabase med det formål at stjæle følsomme data i stedet for at angribe besøgende på dine e-handelswebsteder.
Løsning: SQL-filtre og XSS-scanninger
Brug firewalls til webapplikationer, SQL-filtre og hyppige scanninger efter XSS-sårbarheder for at forhindre sikkerhedsbrud af denne type. Alle medarbejdere, der arbejder med opbygning af websteder eller vedligeholdelse af bagenden, skal oplæres i at opdage og forebygge almindelige sårbarheder i HTML, JavaScript og andre tilføjelser eller komponenter på dit websted.
6. DDoS-angreb
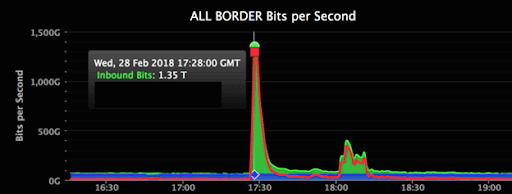
Distribuerede tjenestenægtelsesangreb (DDoS) belejrer dine websteder og onlinebutikkens servere. Ved hjælp af flere hackede computere, IoT-enheder eller ondsindede bots iværksætter de kriminelle koordinerede angreb, der overbelaster dit e-handelswebsted og forhindrer normal funktion.
Ud over at blokere salget koster disse angreb også din virksomhed på andre måder, fordi de opbruger dit websteds båndbredde. Den gode nyhed er, at DDoS-angreb forekommer sjældnere end andre typer trusler, især når det gælder mindre virksomheder.
Løsning: DDoS-beskyttelsestjeneste
Hvis du føler, at dit websted er sårbart over for en sådan trussel, skal du bruge en DDoS-beskyttelsestjeneste. Den overvåger al indgående trafik og blokerer på forhånd alle anmodninger, der ser ud til at være svigagtige.
7. Svage adgangskoder
Af hensyn til bekvemmeligheden har mange personer i e-handelsvirksomheder en tendens til at bruge adgangskoder, der er enkle og nemme at huske. Desværre er dette også godt nyt for driftige cyberkriminelle, der benytter sig af svindel med flere konti og andre metoder, og som har et væld af muligheder til deres rådighed.
Nogle enklere adgangskoder kan knækkes ved hjælp af gammeldags gætteri og et baggrundstjek af den person, der oprettede adgangskoden.
Så brug venligst ikke din fødselsdag eller dit kæledyrs navn som adgangskode.
Andre stærkere adgangskoder kan stadig knækkes ved hjælp af angreb med rå kraft – specialdesignede programmer kan hurtigt afprøve tusindvis af mulige adgangskoder, indtil de finder den rigtige (teknikken kaldes angreb med rå kraft).
Løsning: Brug stærkere adgangskoder!
Håndhæv en streng politik for adgangskoders styrke i din virksomhed. Brug multifaktorgodkendelse internt på dine administratorkonti og kundeprofiler ved vigtige ændringer.
More Articles
8. Skadeprogrammer og løsepengevirus
Dette er trusler, der sandsynligvis ikke kræver nogen introduktion. Alle, der har brugt en computer inden for de seneste to årtier, vil være meget bevidste om de sikkerhedsproblemer, som virusser, trojanske heste og, i nyere tid, løsepengevirus udgør.
De ankommer i form af vedhæftede filer i e-mails, skjult i downloadede .exe-filer eller apps og via widgets eller udvidelser i WordPress. Skadeprogrammer er utroligt mangfoldige og alsidige – de kan udføre alt fra datatyveri til beskadigelse af data, overvågning i realtid og meget mere.
Løsning: Software mod skadeprogrammer & bedste praksis
Installation og brug af dedikeret antivirussoftware og andre værktøjer til registrering af skadeprogrammer vil være et godt udgangspunkt. Men for at opnå maksimal beskyttelse skal du kombinere dette med andre sikkerhedsforanstaltninger, såsom SSL-certifikater på alle dine sider, brug af HTTPS, sikre servere, firewalls og regelmæssige sikkerhedskopier.
Beskyt din e-handelsbutik
Som du kan se, findes der ingen mirakelkur eller magisk eliksir, der kan løse alle dine problemer med e-handelssikkerhed på én gang. Effektiv beskyttelse mod cybertrusler kræver de rette sikkerhedsløsninger, bevidsthed, oplæring og konstant årvågenhed.
Da cybertrusler og sikkerhedsrisici for websteder hele tiden udvikler sig, bør du holde dig opdateret. Tilmeld dig The Retail Exec-nyhedsbrevet for at få de seneste nyheder om e-handel og tendenser inden for cybersikkerhed.
Har du eller din organisation nogensinde været udsat for et af disse cyberangreb? Hvis ja, hvordan påvirkede det din virksomhed, og hvilke skridt tog du for at neutralisere det og komme videre? Du er velkommen til at dele dine værdifulde erfaringer i kommentarfeltet nedenfor!
Mere fantastisk ECM-indhold: