Key Takeaways
Smartphones er en integreret del af dagens økonomi, og mobile betalingssystemer genererede 7,39 billioner USD i 2023, hvilket fremhæver deres betydelige rolle i globale finansielle transaktioner.
Moderne betalingsmetoder omfatter tryk, scanninger og stryg, hvilket gør kontaktløse betalinger til den nye standard og forenkler transaktioner fra gadesælgere til abonnementer.
Når det bliver ubesværet at bruge penge, øges risikoen for økonomiske tab, især på grund af bekymringer om sikkerheden ved mobile betalinger.
Når vi overlader følsomme oplysninger til vores telefoner, kræver det solid beskyttelse, fordi sårbarheder i mobil sikkerhed skaber muligheder for kostbare svindelnumre.
Alene i løbet af den seneste uge har jeg købt ansigtscreme, bestilt friske blomster, købt min allergimedicin og et par høretelefoner – alt sammen via mobilbetalinger.
Den rektangulære blok i alles hænder – den moderne smartphone – driver hele økonomier – transaktionsvolumen for mobilbetalingssystemer nåede 7,39 billioner dollars i 2023. (Det er penge nok til at kurere verdens bihuler … for altid.)
Fra gadesælgere til hudplejeabonnementer findes der nu et enormt udvalg af betalingsmetoder. Næsten alt kan købes med et tryk, en scanning eller et swipe, hvilket gør kontaktløse betalinger til den nye norm.
Men jo nemmere det bliver at bruge penge, desto nemmere bliver det også at miste dem – især hvis din mobilbetalingssikkerhed ikke er helt i top.
Og det bringer os til den knap så sjove, men virkelig vigtige del:
Hvorfor mobilbetalingssikkerhed virkelig betyder noget
Vi betror vores telefoner alt – billeder, adgangskoder, bankkonti og dagligvarebestillinger sent om aftenen. Men tillid uden beskyttelse er et sikkerhedsbrud, der bare venter på at ske.
Økosystemet af svigagtige aktiviteter er omfattende og kostbart.
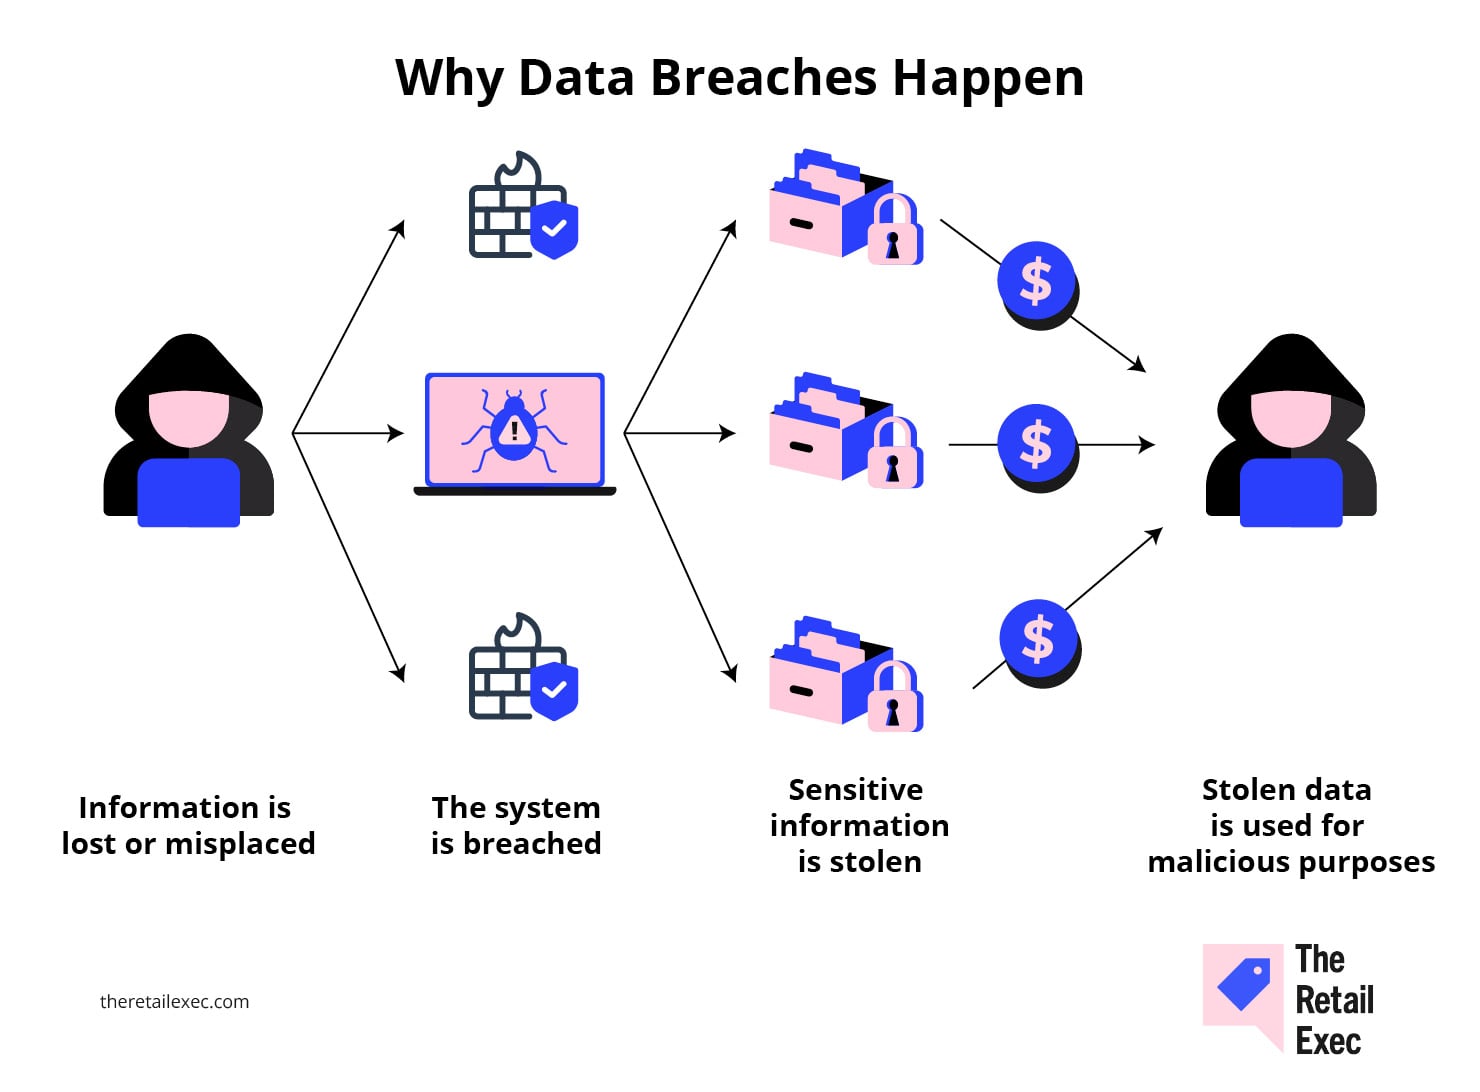
Mobil betalingssvindel er allerede en industri til flere milliarder dollars (for de kriminelle). Og efterhånden som flere mennesker dropper kontanter og kort, bliver indsatsen højere:
- Et enkelt phishing-svindelnummer kan udslette en persons opsparing.
- En kompromitteret appopdatering efter et af de mange virksomhedsdatabrud kan udsætte millioner af brugere for risiko.
- Et kompromitteret betalingsforløb kan ødelægge et helt brands omdømme fra den ene dag til den anden.
Mobilbetalinger er praktiske. Men hvis de ikke er sikre, udgør de en risiko – både for den person, der trykker, og for virksomheden, der modtager betalingen.
Så lad os se på, hvad der faktisk truer dine penge lige nu.
5 mobilesikkerhedstrusler, du ikke kan ignorere
Hvis din telefon nu er din tegnebog, er mobilesikkerhed din lås. Og der er masser af mennesker, der forsøger at dirke den op.
Her er fem reelle sikkerhedsrisici, der bringer mobilbetalinger – og dine kunders tillid – i fare.
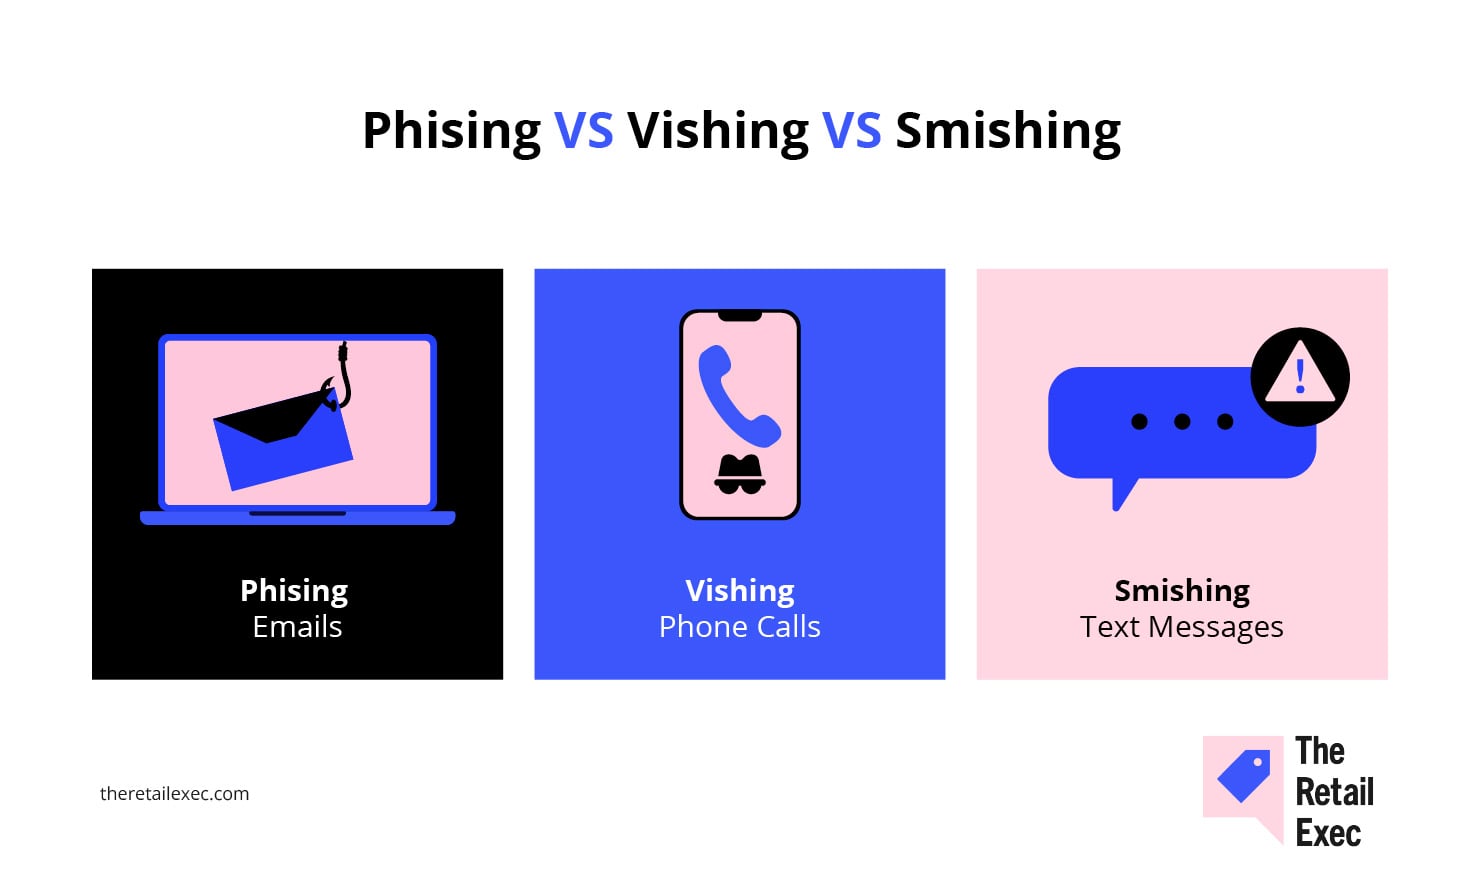
1. Phishing, vishing og smishing
Lad os begynde med klassikerne: falske beskeder, der lokker folk til at udlevere betalingsoplysninger for at få uautoriseret adgang til deres konti.
- Phishing. Det er mistænkelige e-mails, der udgiver sig for at være ægte (f.eks. din bank, PayPal eller det brand, du faktisk købte noget fra i sidste uge).
- Vishing. Phishing har en fætter, der svarer igen – stemmephishing. Det sker, når svindlere ringer og udgiver sig for at være fra din bank, betalingsapp eller endda politiet. De skaber en følelse af hast (”Din konto er blevet kompromitteret!” eller ”Der er mistænkelig aktivitet på dit kort”) og overbeviser dig om at læse engangskoder højt eller give dem adgang til din konto.
- Smishing. Samme idé som phishing, men via SMS eller beskedapps.
Ifølge CSO Online skyldes 80 % af sikkerhedshændelser phishingangreb, som koster 17.700 dollars i minuttet.
Disse svindelnumre indeholder normalt et presserende sprog (”Din betaling mislykkedes!”) og et link til en side, der ligner den rigtige, hvor brugerne uden at vide det afleverer deres login- eller betalingskortoplysninger.
For en legitim kortholder kan det være svært umiddelbart at se forskel.
Hvorfor det betyder noget: Selv det mest sikre betalingssystem kan ikke beskytte brugere mod at indtaste deres oplysninger det forkerte sted. Og disse svindelnumre bliver uhyggeligt overbevisende.
2. Malware og spyware fra tredjepartsapps
Mange tilsyneladende harmløse mobile betalingsapps – eller apps, der integrerer med dem – kan installere software, der kører i baggrunden, og som:
- Registrerer dine tastetryk.
- Tager skærmbilleder af din aktivitet.
- Henter gemte betalingsoplysninger eller data fra kortets autofyld.
I 2024 blev over 1.500 Android-mobilenheder inficeret af en ny type bankmalware kaldet ToxicPanda. Denne trojan gav angribere mulighed for at udføre svigagtige banktransaktioner direkte fra inficerede enheder og overføre penge uden brugerens viden.
ToxicPanda udvikler sig stadig.
Tidlige analyser viser, at det er en slankere og mere aggressiv omskrivning af ældre malware – renset for forældet kode og udstyret med 33 nye kommandoer til at stjæle følsomme data, få adgang til beskedapps og omgå sikkerhedsforanstaltninger.
Hvorfor det er vigtigt: Én dårlig installation kan ubemærket udsætte din betalingsaktivitet – og dine penge – for angribere, der opererer i det skjulte.
Have an account? Log In
3. Aflytning på offentligt Wi-Fi
Du sidder på en café. Du åbner din shoppingapp. Du gennemfører købet på gratis Wi-Fi.
Nu kan en anden på det samme netværk potentielt opsnappe dine data – især hvis appen eller webstedet ikke håndhæver HTTPS korrekt. En dygtig hacker kan endda angribe caféens eget kassesystem (POS).
Hackere bruger værktøjer som pakkesniffere til at aflytte trafik, indsætte skadelig kode eller udføre man-in-the-middle-angreb (MITM).
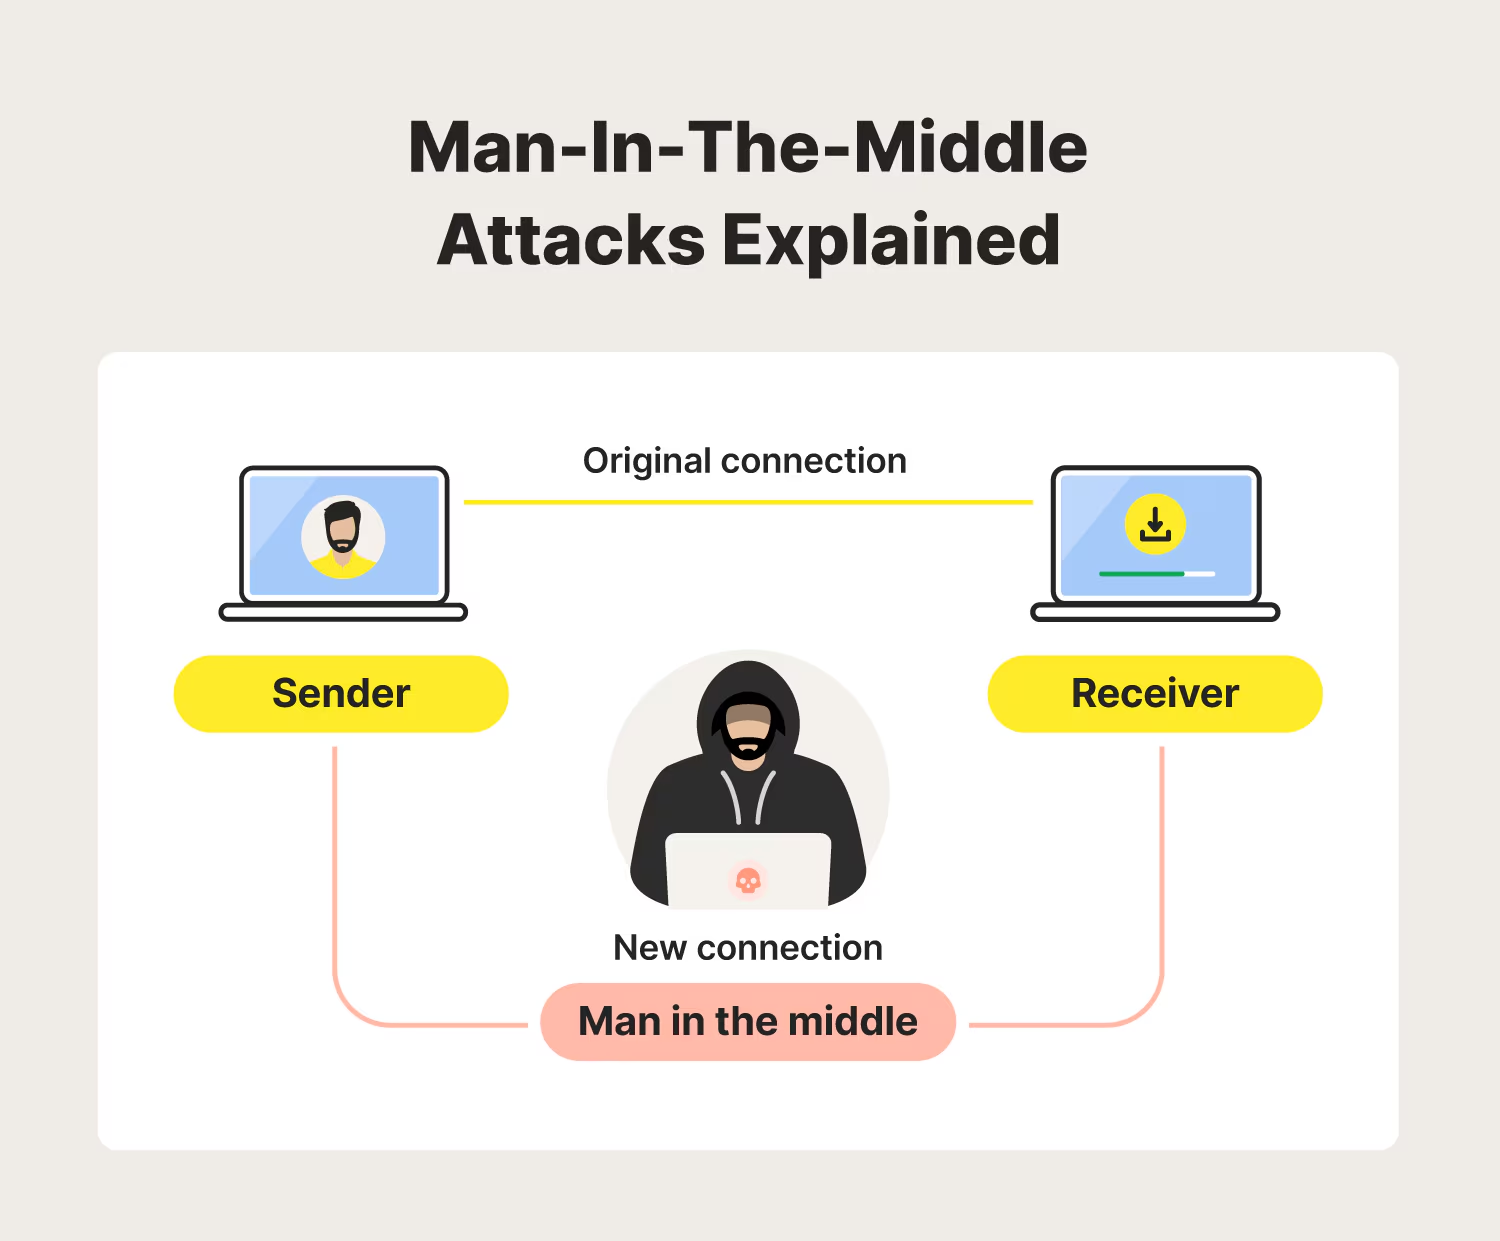
Hvorfor det er vigtigt: Du ville ikke råbe dit kortnummer ud i et fyldt lokale. Usikret Wi-Fi er grundlæggende den digitale version af det.
4. Dårlige adgangskodevaner
Genbrugte eller svage adgangskoder er den nemmeste måde for angribere at snige sig ind uden at blive opdaget.
Den mest almindelige onlineadgangskode i verden er 123456, ifølge virksomheden NordPass, der arbejder med onlineadgangskodeadministration. De kalder den den “værste” adgangskode, fordi det tager hackere mindre end et sekund at knække den, og fordi den bruges over 4,5 millioner gange.
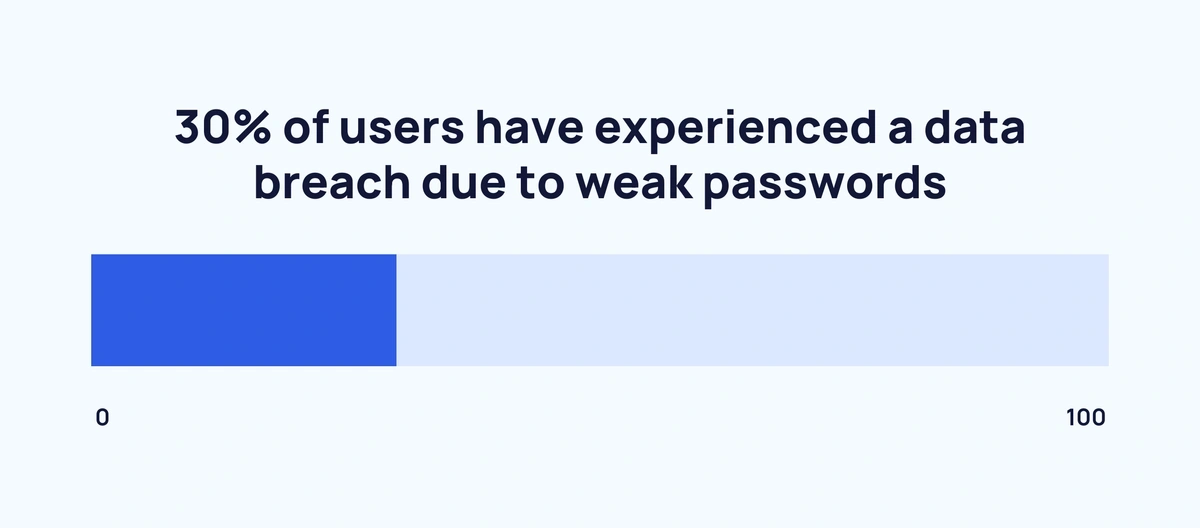
Hvorfor det er vigtigt: Når én konto bliver kompromitteret – f.eks. et gammelt login til en shoppingkonto fra 2018 – prøver angriberne den samme kombination af e-mailadresse og adgangskode overalt.
Hvis du har genbrugt den til din digitale tegnebog, betalingsapp eller bank, er spillet slut. Og de fleste sikkerhedsbrud sker ikke gennem brute force … de sker, fordi nogen har genbrugt “snoopy123” til 12 forskellige logins.
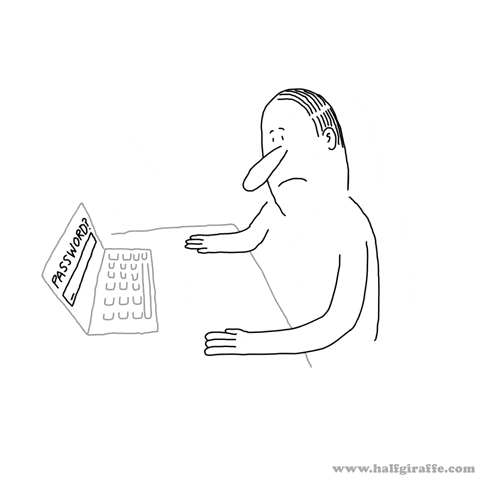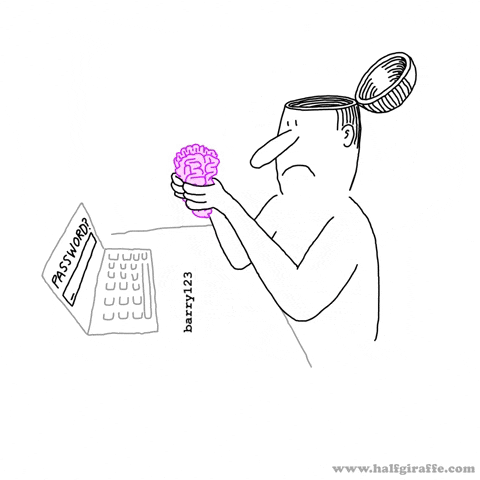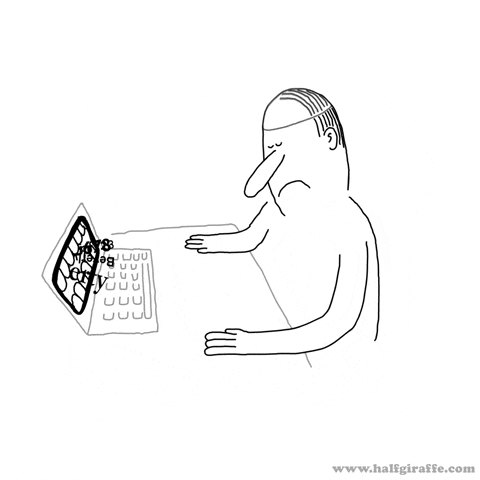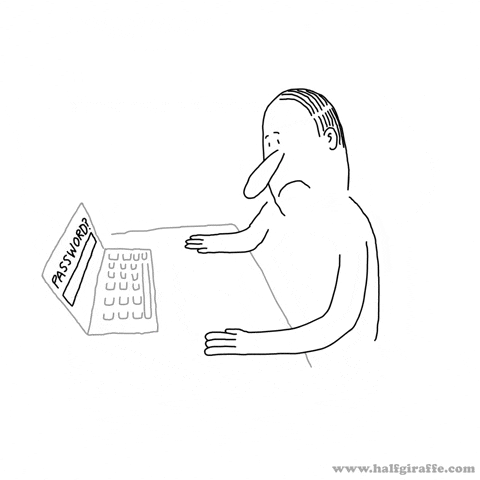
5. Mistede eller stjålne enheder, der giver adgang til betalingsapps
Telefoner bliver glemt i delebiler, på restauranter og endda på toiletborde. Og hvis din mobiltelefon ikke er låst ordentligt, kan enhver, der samler den op, få adgang til dine penge.
Hvorfor det er vigtigt: Den chip, der muliggør kontaktløs betaling, og som er kendt som nærfeltskommunikation (NFC), kræver ikke, at en app er åben på de fleste enheder.
En tyv kunne ganske enkelt låse din telefon op og holde den hen til en betalingsterminal for at foretage bedrageriske køb. Tiden til at reagere er kort. Når du opdager, at din telefon mangler, kan skaden allerede være sket.
Hvad virker faktisk til at sikre mobilbetalinger
Den bedste sikkerhed ved mobilbetalinger bygger på afprøvede systemer, proaktiv tænkning og på at gøre sikkerheden usynlig for slutbrugeren.
Her er sikkerhedsforanstaltninger, der faktisk virker, direkte fra folk, der har prøvet det:
1. Vælg de rigtige betalingsløsninger, der prioriterer sikkerhed
Din betalingstjenesteudbyder er den første forsvarslinje, især for en e-handelsvirksomhed.
Angel Sanchez, ejer af Wanderlust Portraits, valgte Stripe af en grund: PCI-overholdelse, svindelregistrering i realtid og mobile SDK'er, der ikke ødelagde betalingssidens hastighed.
Siden skiftet har han haft nul vellykkede svindelforsøg.
Hos Shewin, hvor de behandler over 100.000 transaktioner om måneden, gennemførte Jazz Su en leverandørevaluering blandt fem store udbydere og valgte Stripe på grund af deres maskinlæringsbaserede svindelregistrering og problemfri API-integration.
Resultatet: et fald i svindel på 82 % og en omkostningsundgåelse på $180,000 på ét år.
Men Stripe er ikke den eneste aktør på markedet. Se vores liste over de 10 bedste mobile betalingsløsninger til din virksomhed:
Og hvis du er på udkig efter en pålidelig betalingsformidler, er du heldig! Vi har netop listen til dig:
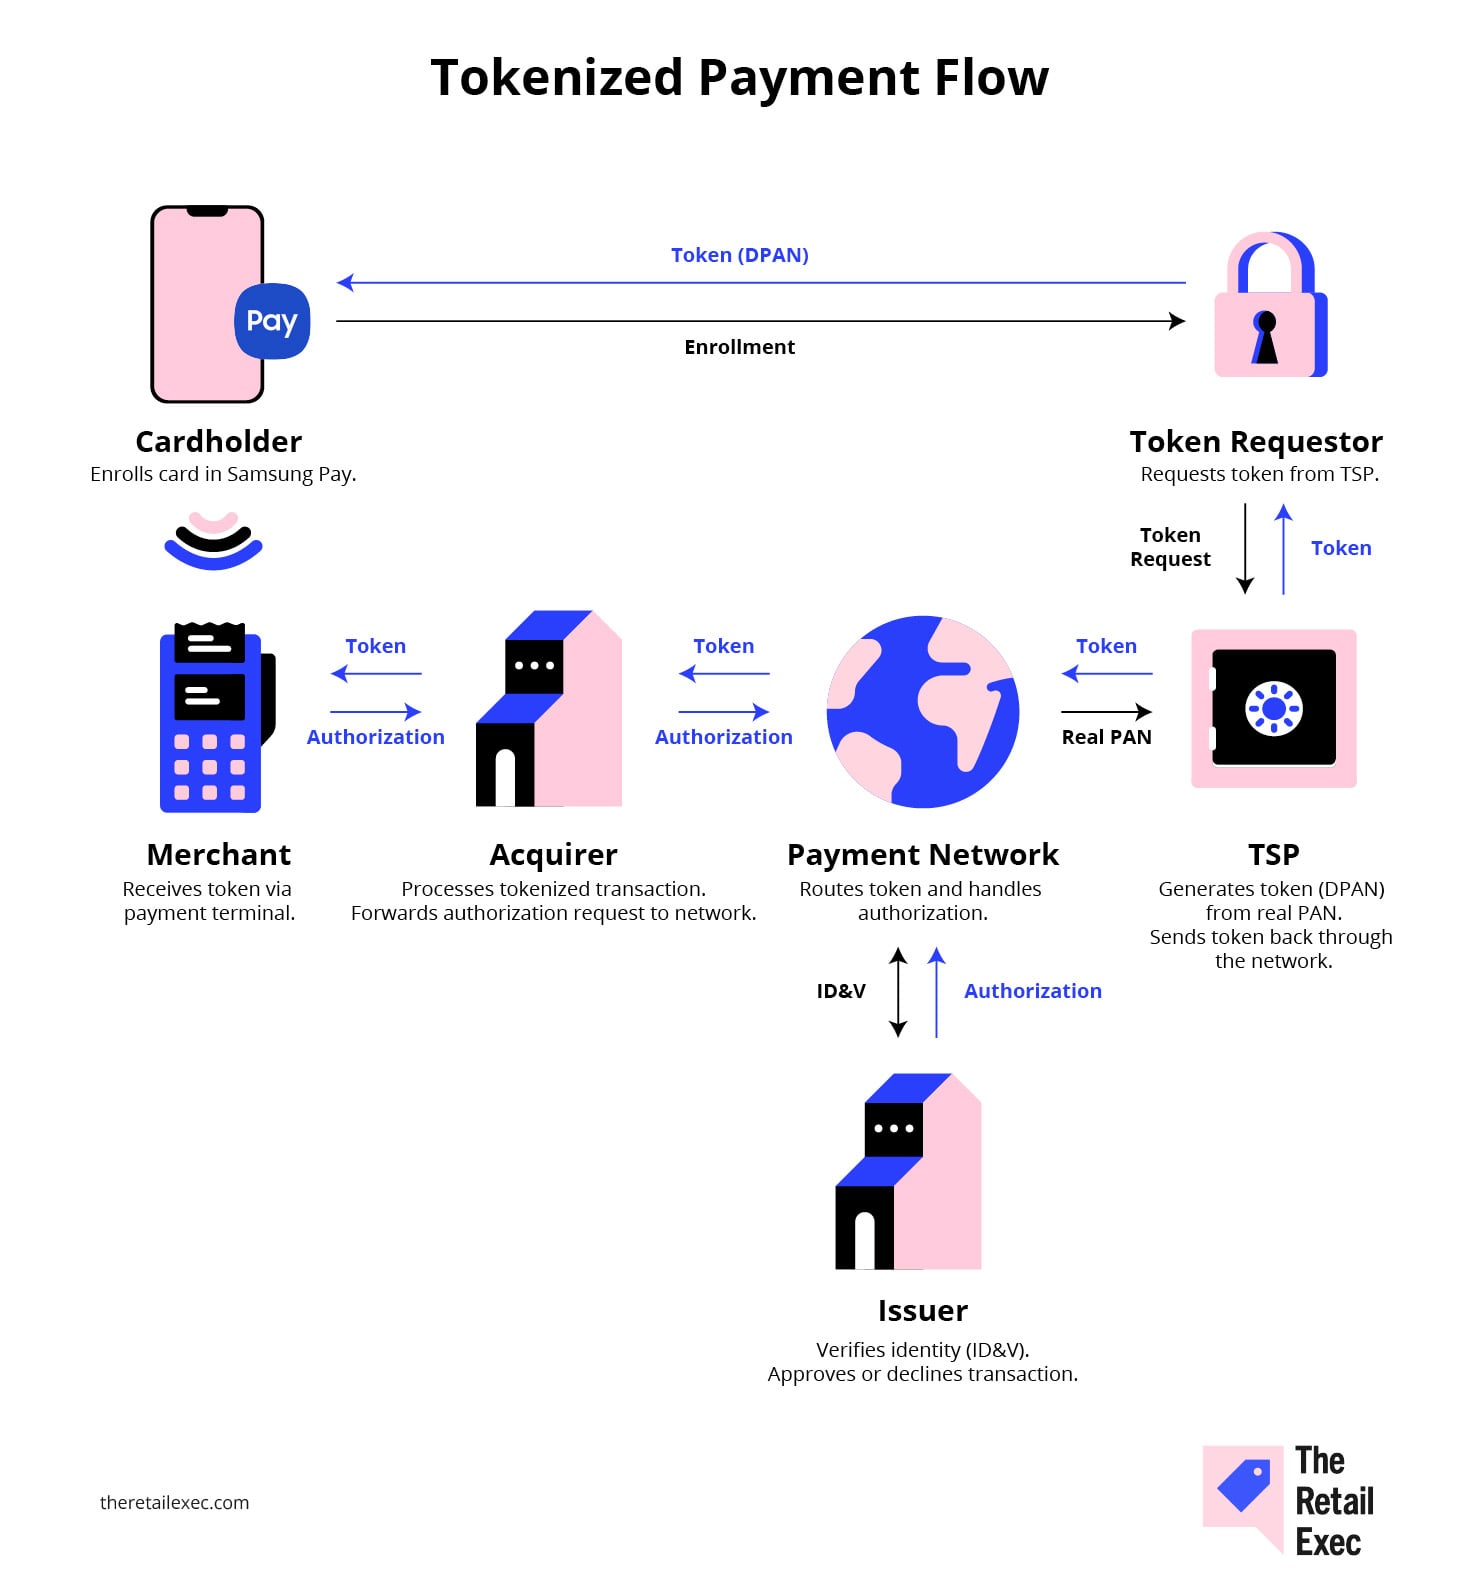
2. Tokenisér alt, hvad du kan
Tokenisering erstatter følsomme betalingsdata med tilfældige strenge, der er ubrugelige, hvis de opsnappes.
Tænk på det som at erstatte dine kunders kreditkortnumre med engangsaliasser, der kan bortskaffes.
Alfred Christ hos ROKR kalder tokenisering “et grundlag for langsigtet kundetillid.”
Hos Gator Rated reducerede tokenisering kombineret med enhedsidentifikation straks antallet af mistænkelige transaktioner med 50 %.
Det er rigtige penge sparet.
Det betyder, at deres rigtige kortoplysninger aldrig ligger på en forhandlers server. Så hvis deres kassesystem eller kortlæser bliver kompromitteret, er kundens rigtige kontooplysninger sikre.
3. Beskyt følsomme oplysninger under overførsel med kryptering
Data er ikke kun sårbare, når de ligger gemt. De er også i risiko under overførsel – især under mobile transaktioner.
ROKR bruger 256-bit SSL-kryptering, ikke kun ved betaling, men på alle sider af deres websted. Hvorfor? Fordi angribere ikke altid går gennem hoveddøren – de leder efter enhver svaghed.
Denne proces sikrer, at kun den tilsigtede, autoriserede modtager har nøglen til dekryptering.
4. Indbyg usynlig sikkerhed i brugeroplevelsen
Ingen ønsker at skulle igennem flammende forhindringer bare for at købe en ansigtscreme eller tilmelde sig et nyhedsbrev.
Derfor integrerer smarte virksomheder sikkerheden direkte i deres betalingsforløb – uden at afbryde dem.
Moderne fremskridt inden for AI-baseret risikovurdering gør det muligt for systemer at registrere anomalier som uoverensstemmende enheder eller mærkelig timing i stilhed – så de fleste brugere aldrig bemærker, at sikkerheden arbejder i baggrunden.
Handy Cleaners udløser kun tofaktorgodkendelse for markerede transaktioner, ikke for hver eneste transaktion. Det reducerede friktionen og bevarede konverteringerne, samtidig med at 93 % af aktiviteten med høj risiko stadig blev opfanget.
Insuranks bruger AI-baseret scoring til ubemærket at opdage afvigelser som uoverensstemmende enheder eller mærkelig timing. Denne kernefunktion betyder, at de fleste brugere aldrig bemærker den sikkerhed, der arbejder i baggrunden.
Og hos Busy Bee Fashion holder de det enkelt: færre integrationer, mere overskuelige flows og diskrete visuelle tillidssignaler som låseikoner og gennemsigtige politikker. Kunderne føler sig trygge – og gennemfører oftere deres køb.
5. Gå biometrisk eller gå hjem
Adgangskoder kan knækkes. Engangskoder kan opsnappes. Men dit ansigt eller dit fingeraftryk er langt sværere at forfalske – og uendeligt hurtigere at bruge til kontaktløse betalinger.
Kevin Heimlich, administrerende direktør og grundlægger af The Ad Firm, anbefaler Face ID eller fingeraftryksgodkendelse, fordi det både er sikkert og øjeblikkeligt.
“Et blik eller et tryk er langt mere bekvemt end at indtaste komplekse adgangskoder eller vente på SMS-koder, så betalingsprocessen føles ubesværet, samtidig med at den stadig giver robust beskyttelse,” siger han – og han har ret.
Jazz Su oplevede også et fald på 23 % i antallet af forladte indkøbskurve efter at have skiftet fra traditionel 2FA til biometriske muligheder.
6. Tilføj en ekstra lås med multifaktorautentificering
Cyberkriminelle kan måske bryde den første lås ved at knække adgangskoder eller stjæle enheder, men multifaktorautentificering tilføjer en ekstra lås, som de ikke nemt kan omgå
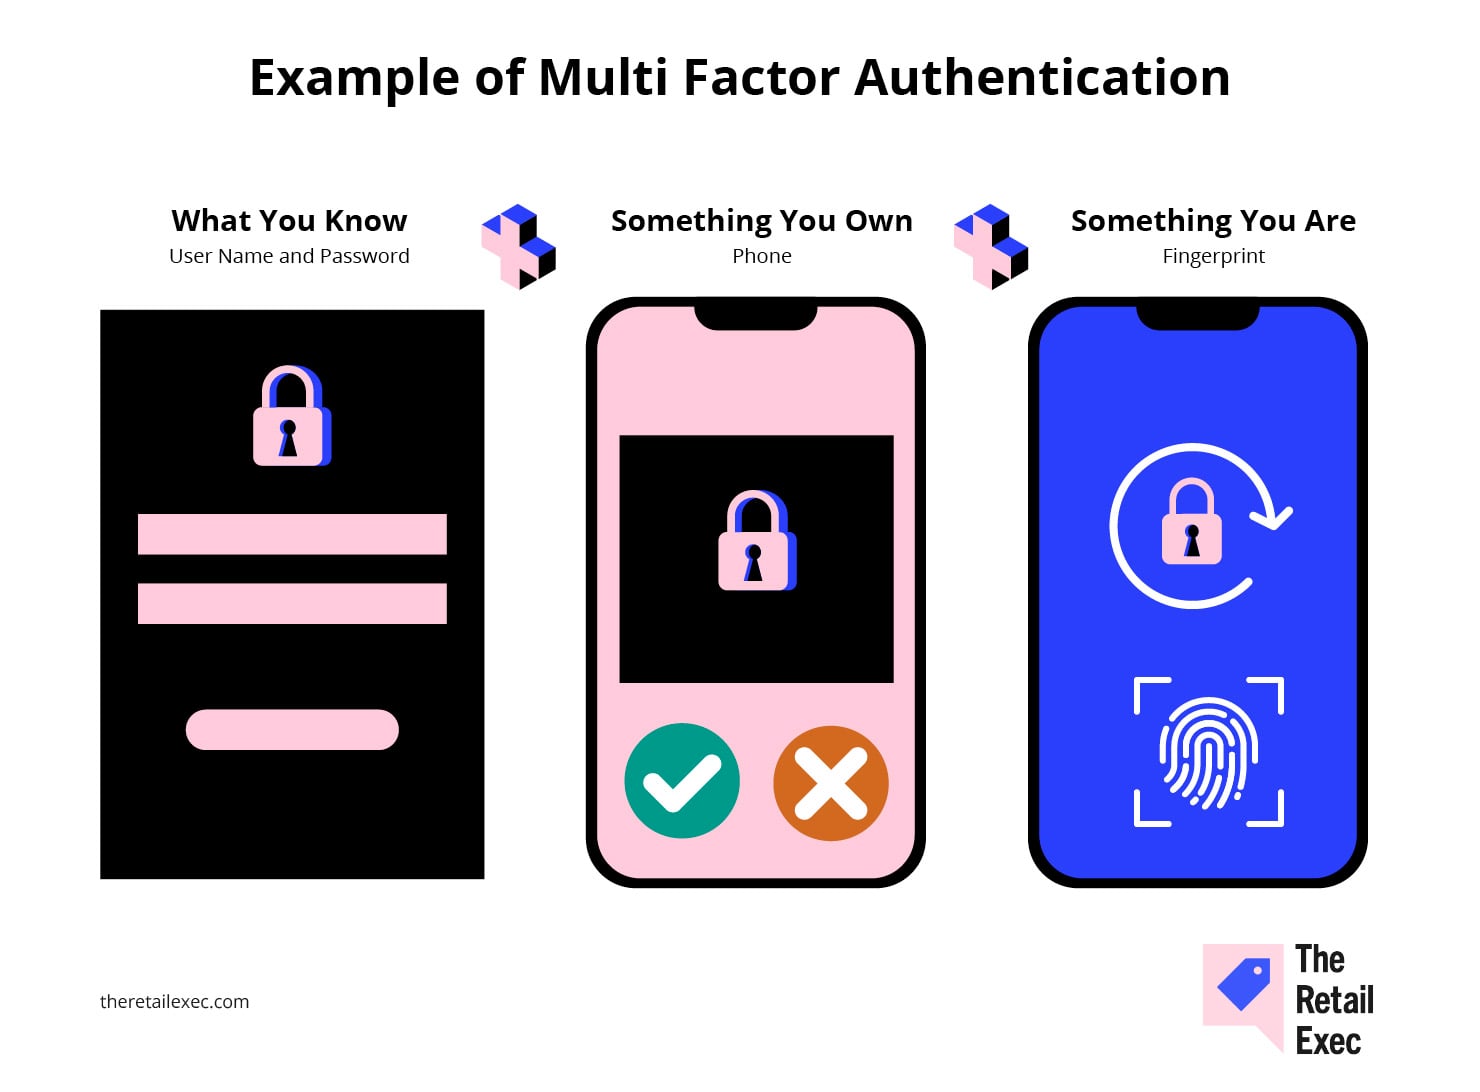
Daniel Yeromka fra HostZealot oplevede et markant fald i svindel efter at have implementeret 2FA-muligheder, der nemt kunne kombineres med brugernes biometriske data eller godkendelsesapps.
Kunderne kunne sætte det op på under fem minutter, og en undersøgelse fra 1. kvartal 2023 viste en positiv vurdering på 75 % af betalingsoplevelsen.
More Articles
7. Gennemfør sikkerhedsrevisioner som en vane, ikke som en krisereaktion
Vent ikke på et databrud, før du begynder at lukke sikkerhedshuller. Regelmæssige penetrationstests og systemrevisioner opdager sårbarheder, som dit interne team måske overser, herunder mønstre, der kan indikere svindelordninger med flere konti.
Virksomheder, der indarbejder dette i deres kvartalsvise drift, holder sig foran truslerne i stedet for at rydde op efter dem.
Mark Sanchez fra Gator Rated anbefaler regelmæssigt at revidere betalingslogfiler og køre simulerede angreb på dit system.
I 1. kvartal 2024 gjorde denne proaktive testning det muligt for os at opdage og udbedre et sårbart slutpunkt, som heldigvis endnu ikke var blevet udnyttet.
Investeringen i overvågning og velrenommerede sikkerhedsløsninger fra tredjeparter fortsætter med at give resultater ved at holde både kundernes tillid og konverteringsraterne høje.
8. Behandl dine kunder som voksne: Uddan dem
“Teknologi vil aldrig erstatte en veluddannet bruger,” siger Daniel Yeromka, administrerende direktør for HostZealot.
Fra phishing til god adgangskodepraksis udspringer de største risici ofte af menneskelige fejl. Flere eksperter fremhævede kundeuddannelse som en af de mest undervurderede, men effektive former for forebyggelse.
Uanset om det er en kort introduktionsvideo (som Insuranks gør) eller tydelige advarsler under betalingen, så gør sikkerhedsbevidsthed til en del af kunderejsen.
Selv diskrete påmindelser – som at markere mistænkelig loginaktivitet eller tilføje korte hjælpetekster i nærheden af betalingsfelter – gør en stor forskel ved at hjælpe folk med at hjælpe sig selv.
Afslutning: Sikre betalinger er alles ansvar
Mobile betalinger forsvinder ikke.
De er hurtige, praktiske og indlejret i vores dagligdag – uanset om du køber kaffe, booker en time eller afslutter en handel. Men bekvemmelighed uden beskyttelse er en risiko, der bare venter på at opstå.
Du behøver ikke blive cybersikkerhedsekspert. Du skal bare gøre det grundlæggende ordentligt – og gøre det konsekvent:
- Vælg sikre, velfungerende betalingsudbydere.
- Tokenisér og krypter alt, hvad du kan.
- Indbyg diskret sikkerhed i din UX – biometri, intelligent MFA og usynlige kontroller.
- Gennemgå dine systemer regelmæssigt.
- Og vigtigst af alt – uddan dit team og dine kunder.
Når kunderne har tillid til din betalingsside, er der langt større sandsynlighed for, at de kommer tilbage. Beskyt det kontaktløse tryk, og få salget i hus.
Detailhandlen står aldrig stille – og det bør du heller ikke. Abonnér på vores nyhedsbrev for de seneste indsigter, strategier og karriereressourcer fra førende detailhandelsledere, der former branchen.