

Key Takeaways
Uyumluluğun Önemi: PCI DSS küçük perakendeciler için hayati önem taşır; uyumsuzluk büyük cezalara ve veri ihlallerine yol açabilir.
Üye İşyeri Seviyeleri: Küçük perakendeciler genellikle Seviye 4 kapsamına girer ve üçüncü taraf denetimleri yerine öz değerlendirme yapmaları gerekir.
Doğru SAQ Seçimi: Gereksiz görevlerden veya kritik gerekliliklerin gözden kaçırılmasından kaçınmak için doğru SAQ'yu seçmek çok önemlidir.
Teknik Kontroller: Uyumluluk riskinin %80'ini yönetmek için ağ güvenliği ve parola politikaları gibi temel kontrolleri uygulayın.
Doğrulama Takvimi: Uyumluluğu sürdürmek; yıllık doğrulamayı, sistemlerin sürekli güncellenmesini ve ortamın izlenmesini gerektirir.
Kredi kartı kabul ediyorsanız, PCI uyumluluğu sizi bekliyor demektir—tıpkı bir vergi borcu gibi, yalnızca daha fazla kısaltma ve daha az açık kapıyla.
Çoğu küçük perakendeci ya bunu görmezden geliyor, işlem sağlayıcısının ilgilendiğini umuyor ya da dikkat çekemeyecek kadar küçük olduklarını düşünüyor. Bu üç yaklaşımın da gerçeklikle ilgisi yok.
Gerçek şu: Tek bir hata yapmanız, yeni bir mağazayı finanse edebilecek (veya mevcut mağazanızı kapatabilecek) cezalarla karşı karşıya kalmanız için yeterli. Veri ihlalleri yalnızca büyük zincirlerin manşetlerine konu olmaz; bağımsız işletmeler için işletmenin sonu anlamına gelebilir.
Ve evet, ayda yalnızca birkaç işlem gerçekleştirseniz bile kurallar geçerlidir.
Öyleyse kaygılanmayı bırakıp gerçekten önemli olan konuya geçelim: Hangi PCI gerekliliklerinin işletmenizi ilgilendirdiğini, ne yapmanız gerektiğini (ve neleri göz ardı edebileceğinizi) ve evrak işleriyle bir haftanızı harcamadan ya da bir danışmana kılavuzu okuması için ödeme yapmadan nasıl uyumlu hâle gelebileceğinizi anlamaya.
Bu kılavuz, gerçekleri, pratik kestirme yolları ve işler çok geç olana kadar kimsenin size söylemediği şeyleri öğrenmek isteyen işletme yöneticileri için hazırlandı.
PCI DSS Küçük Perakendeciler İçin Ne Anlama Geliyor?
PCI DSS isteğe bağlı değildir—kart kabul ediyorsanız kurallara uyun; aksi hâlde küçük bir işletmeyi kapatabilecek cezalar ve ihlal maliyetleriyle karşılaşırsınız.
Ödeme Kartı Sektörü Veri Güvenliği Standardı (PCI DSS), başlıca kart markaları olan Visa, Mastercard, American Express, Discover ve JCB tarafından uygulanır.
Bu şirketler, kart sahibi verilerini işleyen, depolayan veya aktaran her işletmenin, işletmenin büyüklüğünden bağımsız olarak belirli ödeme işlemi güvenlik standartlarını karşılamasını zorunlu tutar.
Birçok küçük perakendeci, önemsenmeyecek kadar küçük olduklarını veya uyumluluğu ödeme işlemcilerinin kendileri adına sağladığını varsayar.
Her iki varsayım da yanlıştır.
Tek bir kredi kartı işlemi gerçekleştirin; PCI uyumluluğu gerekliliklerinden siz sorumlu olursunuz. Ödeme işlemciniz uyumlu olabilir, ancak bu durum kendi ortamınızda kart sahibi verilerini koruma sorumluluklarınızı ortadan kaldırmaz.
Riskler gerçektir.
Uyumlu olmayan işletmeler aylık 5.000 ila 100.000 dolar arasında para cezalarıyla karşılaşabilir. IBM'in 2024 Veri İhlali Maliyeti Raporu'na göre veri ihlalleri küçük işletmelere ortalama 2,98 milyon dolara mal olur; bu tutar çoğu perakendecinin kalıcı olarak kapanmasına yetecek kadar yüksektir. Mali zararın yanı sıra, üye işyeri hesabınızı tamamen kaybetme riskiyle de karşı karşıya kalırsınız.
Ödeme işlemcisi düzenlemelerinin daha geniş bağlamını ve hem işletmeleri hem de müşterileri nasıl koruduğunu anlamak için uyumluluğun PCI DSS'nin çok ötesine uzandığını bilmeniz gerekir.
Bu gereklilikleri anlamak, hangi uyumluluk seviyesinin geçerli olduğunu bilmekle başlar ve çoğu küçük perakendeci, düşündüklerinden daha yönetilebilir bir kategoriye girer.
Hangi Uyumluluk Seviyesindesiniz?
Çoğu küçük perakendeci Seviye 4 kapsamındadır ve pahalı üçüncü taraf denetimleri yerine yıllık öz değerlendirme anketlerini doldurmalıdır.
PCI uyumluluğunda, 12 aylık dönem içindeki yıllık işlem hacmine göre belirlenen dört işletme seviyesi vardır:
| Seviye | İşlem hacmi | Çoğu küçük perakendeci | Gerekli doğrulama |
|---|---|---|---|
| SeviyeSeviye 4 | İşlem hacmi<20K e-ticaret VEYA <1M toplam | Çoğu küçük perakendeci✓ EN YAYGIN | Gerekli doğrulamaYıllık SAQ + Üç Aylık Taramalar |
| SeviyeSeviye 3 | İşlem hacmi20K-1M e-ticaret işlemi | Çoğu küçük perakendeciBazı çok lokasyonlu işletmeler | Gerekli doğrulamaYıllık SAQ + Üç Aylık Taramalar |
| SeviyeSeviye 2 | İşlem hacmi1M-6M işlem | Çoğu küçük perakendeciBüyük perakendeciler | Gerekli doğrulamaYıllık SAQ + Üç Aylık Taramalar |
| SeviyeSeviye 1 | İşlem hacmi6M+ işlem VEYA herhangi bir ihlal | Çoğu küçük perakendeciYalnızca kurumsal işletmeler | Gerekli doğrulamaTam QSA Denetimi + Rapor |
Temel fark: Seviye 4 kapsamındaki işletmeler, resmî denetimler için Nitelikli Güvenlik Değerlendiricileri (QSA'lar) tutmak yerine öz değerlendirme anketlerini (SAQ'lar) doldurur.
Bu, denetim ücretlerinde binlerce dolar tasarruf etmenizi sağlar; ancak uyumluluğunuzu dürüstçe değerlendirip belgelemenizi gerektirir.
Üye işyeri bankanız veya ödeme işlemciniz, hangi seviyenin geçerli olduğunu ve hangi doğrulamayı talep ettiklerini size bildirecektir. Bazı işlemciler PCI gerekliliklerinin ötesine geçer; bu nedenle sağlayıcınızla görüşün.
Seviyenizi öğrendikten sonra doğru SAQ türünü seçin; yanlış seçim yaparsanız ilgisiz gerekliliklerle zaman kaybeder ve doğru gereklilikleri gözden kaçırırsınız.
SAQ'nuzu Seçme: Karar Çerçevesi
Yanlış SAQ'yu seçerseniz ilgisiz gerekliliklerle zaman kaybeder veya kritik olanları gözden kaçırırsınız; doğru seçimi şu şekilde yapabilirsiniz.
Öz Değerlendirme Anketleri (SAQ'lar), ödeme işlemi yöntemine ve ortamın karmaşıklığına göre değişir.
Anketin uzunluğu, uyumlulukla ilgili tabloyu ortaya koyar:
- SAQ A (22 soru): Tüm ödeme işlemlerini dış kaynak kullanarak gerçekleştiren, kartın fiziksel olarak bulunmadığı işlemleri kabul eden işletmeler için en basit yol. Kart verilerini hiçbir zaman görmezsiniz; müşteriler ödeme bilgilerini doğrudan ödeme sağlayıcınızın güvenli sayfasına girer.
- SAQ A-EP (178 soru): Web sitelerinde ödeme sayfaları bulunan, ancak kart verilerini depolamayan e-ticaret işletmeleri içindir. Ödeme verileri siteniz üzerinden akar, ancak başka bir yerde işlenir.
- SAQ B (41 soru): Diğer sistemlere bağlı olmayan bağımsız çevirmeli bağlantı veya IP terminalleri kullanan işletmeleri kapsar. Entegrasyonu olmayan temel kart okutma terminallerini düşünün.
- SAQ C (160 soru): Entegre satış noktası (POS) sistemlerine sahip küçük perakendeciler için en yaygın seçenektir. İnternete bağlı ödeme uygulamaları kullanan, ancak depolanmış kart sahibi verisi bulundurmayan işletmeleri kapsar.
- SAQ D (329 soru): Müşteri verilerini depolayan veya karmaşık ödeme ortamlarına sahip işletmeler de dâhil olmak üzere diğer tüm işletmeler için kapsamlı ankettir.
Basit bir karar ağacıyla başlayalım:
- Yalnızca üçüncü taraf üzerinden işlem. Müşteriler kart bilgilerini, sistemlerinizden hiçbir veri geçmeden doğrudan ödeme sağlayıcınızın sitesine girer → SAQ A
- Veri depolamadan web sitesi entegrasyonu. Kart bilgileri web siteniz üzerinden geçer ancak depolanmadan başka bir yerde işlenir → SAQ A-EP
- Bağımsız terminaller. Ağ bağlantısı olmayan çevirmeli bağlantı veya IP terminalleri kullanırsınız → SAQ B
- Ağa bağlı sistemler. Ağınıza bağlı POS veya ödeme uygulamalarınız vardır → SAQ C veya D
Hangi varyantın sizin için geçerli olduğundan emin değil misiniz? Aşağıdaki testi kullanın; örneğin SAQ C'nin mi yoksa C-VT varyantının mı sizin için geçerli olduğunu söyleyecektir.
Şüpheye düştüğünüzde, hangi SAQ'nun geçerli olduğunu belirlemenize ödeme işlemciniz veya üye iş yeri bankanız yardımcı olabilir. Doğru SAQ'yu belirledikten sonra asıl iş başlar: uyumluluğun temelini oluşturan teknik kontrolleri uygulamak.
Her Perakendecinin İhtiyaç Duyduğu Temel Teknik Kontroller
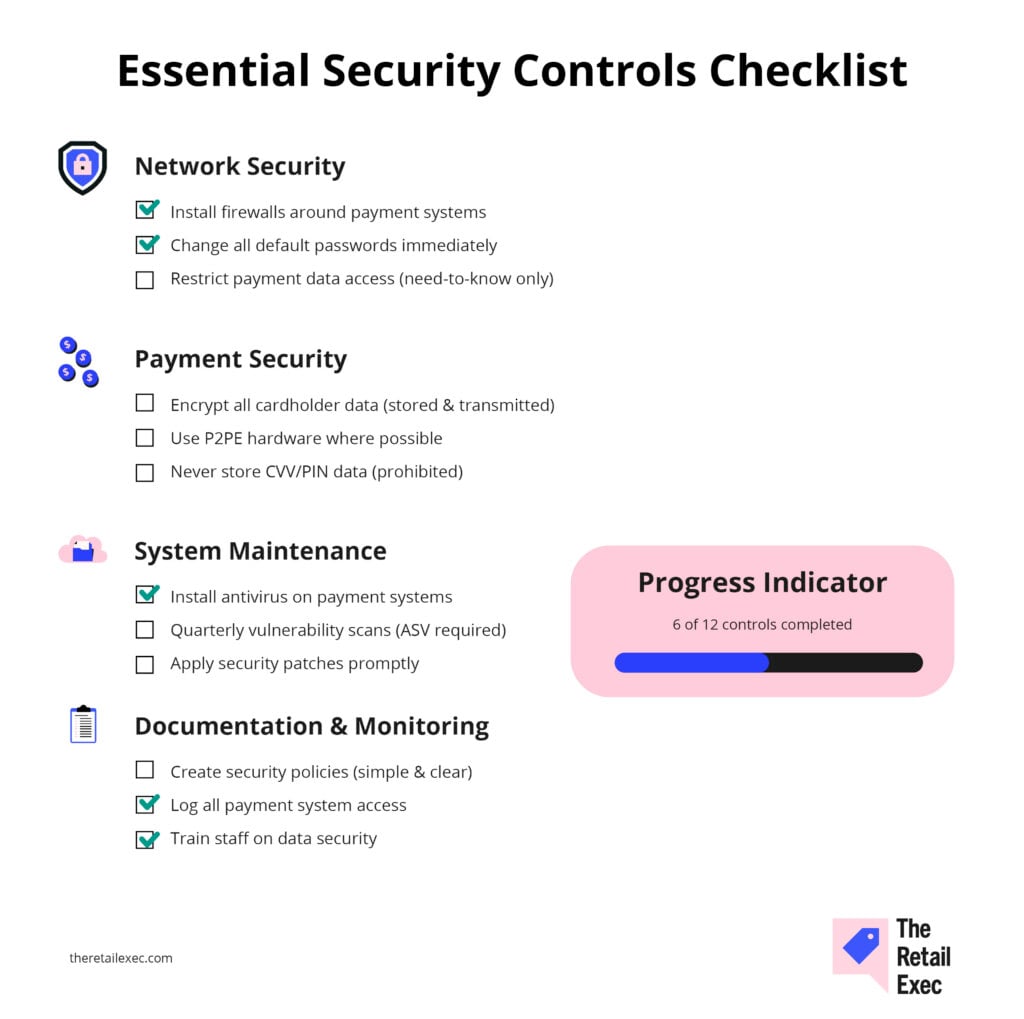
Bu altı kontrol, uyumluluk riskinizin %80'ini ele alır; önce bunları doğru şekilde uygulayın, ardından belgeleri düşünün.
Hesabınız var mı? Giriş yap
Ağ güvenliği ve erişim kontrolleri
Üç temel kontrol ağınızın çevresini korur:
- Güvenlik duvarı koruması. Kart sahibi verilerini işleyen sistemlerin çevresine güvenlik duvarları kurun ve bunların bakımını yapın. Buna POS ağları, ofis bilgisayarları ve Wi-Fi ağları dahildir. Pek çok küçük perakendeci, POS sistemlerini uygun ağ segmentasyonu olmadan ofis bilgisayarlarıyla aynı ağa bağlayarak hata yapar.
- Varsayılan parolaları kaldırma. Üretici tarafından sağlanan tüm varsayılan parolaları derhal değiştirin. Varsayılan parolalar çevrimiçi olarak yayımlanır ve otomatik saldırılarda kullanılır. Bu; yönlendiriciler, POS sistemleri, ödeme terminalleri, güvenlik kameraları ve bağlı tüm cihazlar için geçerlidir.
- Erişimi kısıtlama. Kart sahibi verilerine erişimi, bilmesi gereken kişilerle sınırlayın. Her çalışanın ödeme sistemi erişimine ihtiyacı yoktur. Her kişi için benzersiz kullanıcı kimlikleri oluşturun ve düzenli olarak değiştirilen güçlü parolalar kullanılmasını zorunlu kılın.
Ödeme işlemi güvenliği
- Kart sahibi verilerini şifreleyin; veriler depolanıyor veya iletiliyor olsa da. Modern POS sistemlerinin temel bir faydası, bunu genellikle otomatik olarak yapabilmeleridir; ancak sağlayıcınızla doğrulayın.
- CVV kodları veya PIN doğrulama değerleri gibi hassas kimlik doğrulama verilerini asla depolamayın; bu yasaktır.
- Güvenli ödeme işleme donanımı kullanın. Noktadan noktaya şifrelemeye (P2PE) sahip modern POS sistemleri, kart verilerini işlem anından itibaren şifreleyerek uyumluluk kapsamını önemli ölçüde daraltır.
Bu sistemlerin başlangıç maliyeti daha yüksek olsa da devam eden uyumluluk gerekliliklerini basitleştirir.
Güvenli ödeme işleme uygulamasını daha ayrıntılı incelemek gerekirse şifreleme ve belirteçleştirme, verileri her aşamada korumak için birlikte çalışır.
Sistem bakımı ve izleme
- Ödeme verilerini işleyen tüm sistemlere virüsten koruma yazılımı kurun ve yazılımı güncel tutun. Perakende POS sistemleri, ödeme verilerini çalmak üzere tasarlanmış bellek kazıma amaçlı kötü amaçlı yazılımlar için yaygın hedeflerdir. Perakende POS sistemlerinin faydalarından biri, birçok yerleşik güvenlik özelliğiyle gelmeleridir.
- Onaylı Tarama Sağlayıcısı (ASV) kullanarak düzenli güvenlik açığı taramaları gerçekleştirin. Harici taramalar üç ayda bir zorunludur ve uyumluluk beyanınızdan önce yüksek riskli güvenlik açıklarını düzeltmeniz gerekir.
Belgelendirme gereklilikleri
- Güvenlik politikalarını sürdürün; veri işleme, erişim kontrolleri ve olaylara müdahaleyi kapsayın. Bunların karmaşık olması gerekmez—personelinizin gerçekten uygulayabileceği basit ve anlaşılır prosedürler yeterlidir.
- Erişimleri günlüğe kaydedin ve izleyin; kart sahibi verilerine ve güvenli sistemlere erişimleri takip edin.
- Ayrıntılı kayıtlar tutun; kimin, neye ve ne zaman eriştiğini kaydedin. Birçok veri ihlali, günlük analizleri aracılığıyla aylar sonra keşfedilir.
Bu teknik kontroller, uyumluluğun insan unsuru olan politikalarınız, personel eğitiminiz ve fiziksel güvenlik önlemlerinizle birlikte çalışır.
Politikalar, Personel Eğitimi ve Fiziksel Güvenlik
Teknoloji tek başına uyumluluğu sağlamaz—personelinizin gerçekten uygulayacağı belgelenmiş süreçlere ihtiyacınız vardır.
Erişim yönetimi
Parola gereksinimleri, kullanıcı erişiminin tanımlanması ve veri işleme prosedürleri için yazılı politikalar oluşturun. Her çalışan için benzersiz kullanıcı kimlikleri kullanılmasını zorunlu kılın ve ortak hesap kullanımını yasaklayın.
Çalışanlar işten ayrıldığında, tüm ödeme sistemlerine erişimlerini derhâl devre dışı bırakın.
Personel eğitimi
Ödeme kartlarıyla ilgilenen tüm çalışanlara PCI veri güvenliği prosedürleri hakkında eğitim verin.
Uygun kart kullanımını, hangi verileri saklayabileceklerini ve saklayamayacaklarını (kart numaralarını asla yazmayın) ve şüpheli etkinlikleri nasıl tanıyıp bildireceklerini açıklayın.
Eğitim tarihlerini ve konularını belgeleyin. Birçok SAQ, personelin veri güvenliği sorumluluklarını anladığına dair kanıt gerektirir.
Fiziksel güvenlik
Fiziksel erişimi güvence altına alın; ödeme işleme sistemlerine, kart sahibi verilerine ve ortam depolama alanlarına erişimi koruyun.
Bu; sunucu odalarını kilitlemek, POS terminallerine erişimi kısıtlamak ve ödemeyle ilgili belgeleri uygun şekilde imha etmek anlamına gelir.
Kart sahibi verilerini içeren depolama ortamlarını koruyun.
Ödeme bilgilerini saklamanız gerekiyorsa (mümkünse bundan kaçının), erişim günlükleri bulunan kilitli dosya dolapları kullanın. Eski ödeme kayıtlarını güvenli şekilde imha edin—kâğıt belgeler için parçalama veya yakma, elektronik ortamlar için güvenli veri silme yöntemlerini kullanın.
Birçok küçük perakendeci, tek endişenin siber güvenlik olduğunu varsayarak fiziksel güvenliği gözden kaçırır.
Ancak yapışkan notlara yazılmış ödeme verileri, kilitlenmemiş sunucu odaları ve uygun şekilde imha edilmeyen ödeme kayıtları, uyumluluk ihlallerine ve güvenlik risklerine yol açar.
Sağlam teknik kontroller ve politikalar uygulamaya konduğunda, uyumluluğu sürdürmek yıllık bir telaş olmaktan çıkar ve sürekli devam eden bir sürece dönüşür.
Doğrulama ve Uyumluluğu Sürdürme
Uyumluluk, yıllık doğrulamanın yanı sıra sürekli bakımı da gerektirir—güncel kalmak için uygulamanız gereken program aşağıdadır.
Yıllık gereksinimler
Yıllık uyumluluk kontrol listeniz:
✓ SAQ'yu tamamlayın ve Uyumluluk Beyanı (AoC) ile birlikte edinen bankanıza veya ödeme işlemcinize gönderin
✓ Uyumsuzluk ücretlerinden kaçınmak için işlemcinizin son teslim tarihine kadar gönderin
✓ Bir ASV tarafından gerçekleştirilen dört üç aylık harici güvenlik açığı taramasını geçin (üç aylık tarama başına $100-500)
✓ Tasdik işleminden önce yüksek riskli tüm güvenlik açıklarını giderin
Sürekli bakım
Sürekli uyumluluk, sürekli dikkat gerektirir:
- Sistem güncellemeleri. POS yazılımını ve ödeme uygulamalarını güvenlik yamalarıyla güncel tutun. Satıcıların güvenlik bültenlerine abone olun ve uç nokta yönetim araçları bulunan cihazlardaki kritik güncellemeleri hızla uygulayın.
- Ortam izleme. Yeni POS terminalleri eklemek, yazılımı yükseltmek veya ödeme işlemcilerini değiştirmek, farklı bir SAQ türü ya da ek güvenlik kontrolleri gerektirebilir.
- Erişim incelemeleri. Üç aylık erişim listesi denetimleri, işten ayrılan çalışanları kaldırır ve mevcut erişim düzeylerinin iş gereksinimleriyle örtüştüğünü doğrular.
PCI DSS standardının kendisi de düzenli olarak güncellenir. 4.0 sürümü Mart 2024'te yürürlüğe girdi ve tam uygulama Mart 2025'te başladı. Ödeme işlemciniz veya PCI Güvenlik Standartları Konseyi'nin duyuruları aracılığıyla güncel bilgileri takip edin.
En iyi niyetlere rağmen küçük perakendeciler, uyumluluk çalışmalarını sekteye uğratabilecek ve gereksiz risk oluşturabilecek hataları sıklıkla yapar.
Bu tuzakları anlamak, uyumluluk bütçenizi ve planlama kararlarınızı şekillendirmenize yardımcı olur.
Uyumluluk İçin Bütçe Oluşturma: Gerçekçi Maliyetler
Mağazanızla ilgili birkaç kısa ayrıntı girin; ilk yıl PCI maliyetlerinizi, yıllık işletim maliyetinizi ve toplam tutarı gerçekten belirleyen unsurları tahmin edelim.
Seviye 4 uyumluluk için mevcut güvenlik durumunuza ve sistem karmaşıklığınıza bağlı olarak yıllık 2.000-8.000 ABD doları ayırın.
Tipik maliyet dökümü
| Gider kategorisi | Maliyet aralığı | Sıklık | Kapsamı |
|---|---|---|---|
| Gider kategorisiSAQ doldurma | Maliyet aralığı$500-2,000 | SıklıkYıllık | KapsamıKendi başınıza veya danışman desteğiyle |
| Gider kategorisiGüvenlik açığı taramaları | Maliyet aralığı$400-2,000 | SıklıkÜç aylık | KapsamıASV dış taramaları |
| Gider kategorisiPOS/sistem yükseltmeleri | Maliyet aralığı$0-5,000 | SıklıkTek seferlik* | KapsamıGüvenlikle uyumlu donanım |
| Gider kategorisiAğ güvenliği | Maliyet aralığı$500-3,000 | SıklıkTek seferlik* | KapsamıGüvenlik duvarları, ağ segmentasyonu |
| Gider kategorisiEğitim ve politikalar | Maliyet aralığı$200-800 | SıklıkYıllık | KapsamıPersonel eğitimi, dokümantasyon |
| Gider kategorisiSürekli bakım | Maliyet aralığı$300-1,200 | SıklıkYıllık | KapsamıGüncellemeler, izleme, erişim yönetimi |
More Articles
Yatırım getirisi hesaplaması
Uyumluluk maliyetlerini veri ihlalinin sonuçlarıyla karşılaştırın: Küçük işletmelerde ortalama bir veri ihlalinin maliyeti 2,98 milyon ABD dolarıdır; kapsamlı PCI uyumluluğunun maliyeti ise yıllık 3.000-6.000 ABD dolarıdır.
Temel uyumluluk önlemleri, veri ihlali riskini ve maliyetlerini önemli ölçüde azaltır.
Ne zaman yardım alınmalı?
Şu durumlarda bir QSA veya danışmanla çalışmayı değerlendirin:
- Karmaşık anket. SAQ'nuz 100'den fazla soru içeriyorsa
- Veri depolama. Kart sahibi verilerini herhangi bir biçimde saklıyorsanız
- Ağ karmaşıklığı. Birden fazla entegre sisteminiz veya karmaşık ağ ortamlarınız varsa
- Önceki başarısızlıklar. Daha önceki uyumluluk doğrulamalarını geçemediyseniz
Şu durumlarda kendi başınıza ilerleyebilirsiniz:
- Basit işleme. Temel ödeme işleme yöntemlerini kullanıyorsanız (SAQ A veya B)
- Teknik yeterlilik. Temel BT bilginiz ve öğrenmek için zamanınız varsa
- Ödeme kuruluşu desteği. Ödeme kuruluşunuz özel uyumluluk desteği sunuyorsa
Seviye 4 kapsamındaki çoğu üye iş yeri, pahalı danışmanlar olmadan uyumluluğa ulaşabilir; ancak profesyonel yardım, para cezalarına veya denetimlere yol açabilecek kritik gereklilikleri gözden kaçırmamanızı sağlar.
Yardımcı olabilecek temel araçlar: yerleşik uyumluluk özelliklerine sahip POS sistemleri, PCI gerekliliklerini basitleştiren ödeme kuruluşları ve güvenli ödeme ağ geçitleri, şifreleme ve belirteçleştirme işlemlerini otomatik olarak gerçekleştirerek uyumluluk yükünüzü azaltır.
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Uyumlu Kalın, Faydalarını Görün
PCI uyumluluğu küçük perakendecileri bunaltmak zorunda değil. Önce temel kontrolleri uygulamaya odaklanın, ortamınıza uygun SAQ'yu seçin ve tutarlı güvenlik uygulamalarını sürdürün.
Uyumluluğa yapılan yatırım, veri ihlali maliyetleriyle veya kredi kartı kabul etme yeteneğinizi kaybetmenizle karşılaştırıldığında oldukça düşüktür.
Ödeme ortamınıza özel uyumluluk yönlendirmesi için edinen bankanıza veya ödeme kuruluşunuza danışın. Kesin gerekliliklerinizi ve doğrulama prosedürlerinizi belirlemenize yardımcı olabilirler.
Daha kapsamlı ödeme işleme bilgileri için ödeme işlemeye ilişkin kapsamlı rehberimizi inceleyin.
Perakende sektörü hiçbir zaman yerinde durmaz; siz de durmamalısınız. Sektöre yön veren önde gelen perakende liderlerinden en güncel içgörüleri, stratejileri ve kariyer kaynaklarını almak için bültenimize abone olun.
PCI Uyumluluğu SSS'leri
Ayrılmadan önce birkaç son soru ve yanıt.
Korumam gereken "kart sahibi verileri" tam olarak neleri kapsar?
Birincil Hesap Numarası (PAN), son kullanma tarihi, kart sahibi adı ve hizmet kodu. CVV kodlarını, PIN doğrulama değerlerini veya tam manyetik şerit verilerini asla saklamayın; bunların saklanması yasaktır.
PCI uyumluluğundan kaçınmak için tüm ödeme işlemlerini dış kaynak kullanarak gerçekleştirebilir miyim?
Hayır. Dış kaynak kullanımı uyumluluk kapsamını daraltsa da ortamınızdaki kart sahibi verilerini korumaktan ve hizmet sağlayıcıların uyumlu olmasını sağlamaktan hâlâ siz sorumlusunuz.
Güvenlik açığı taramalarını ne sıklıkla yapmam gerekir?
Harici taramalar, ASV tarafından üç ayda bir yapılmalıdır. Kart sahibi verilerinin bulunduğu dahili ağlarınız varsa dahili taramalar da üç ayda bir yapılmalıdır. Başarısız taramaların sonuçları giderilmeli ve yeniden tarama yapılmalıdır.
Uyum sağlamazsam ne olur?
Kart kuruluşları aylık $5,000-100,000 arasında para cezası uygulayabilir. Üye işyeri hesabınızı tamamen kaybedebilirsiniz. Veri ihlalleri adli bilişim inceleme masrafları, hukuki ücretler ve olası davalar doğurur.
Ayda yalnızca birkaç kredi kartı işlemi kabul ediyorsam uyumluluk sağlamam gerekir mi?
Evet. PCI DSS, işlem hacmine bakılmaksızın kart sahibi verilerini saklayan, işleyen veya ileten tüm üye işyerleri için geçerlidir. Tek bir işlem bile uyumluluk gerektirir.