

Guide till skadlig programvara för kassasystem: 9 varningstecken och 14 försvarsåtgärder

Skadlig programvara för kassasystem stjäl i det tysta kundernas kortuppgifter och utgör ett betydande cybersäkerhetshot som företag noggrant måste övervaka och hantera.
Denna skadliga programvara verkar obemärkt och äventyrar betalningsinformation även när företag upprätthåller till synes säkra verksamheter.
Skadlig programvara för kassasystem är oroväckande vanlig, vilket gör det avgörande för företag att införa starka förebyggande åtgärder.
Företag får ofta hantera följderna och bära ansvaret för att åtgärda dataintrång och återupprätta förtroendet hos berörda kunder.
För att förhindra denna lömska stöld måste företag tillämpa vaksamma strategier och robusta säkerhetsrutiner.
POS-skadlig kod är den digitala motsvarigheten till någon som skimmar ditt kassainnehav medan han ler mot kameran. Den smyger sig in obemärkt, stjäl dina kunders kortuppgifter och lämnar ditt team med att städa upp röran medan ledningen flåsar dig i nacken.
Och det är inte ovanligt.
Angripare riktar aktivt in sig på POS-system för detaljhandeln eftersom de – överraskning – fungerar. Verktygen är billiga. Ingångarna finns överallt.

Och om du fortfarande förlitar dig på föråldrad programvara eller ett antivirus som passar alla men inte skyddar någon ordentligt? Då kan du lika gärna hänga upp en välkomstskylt.
Den här guiden ger dig en ofiltrerad genomgång av hur POS-skadlig kod fungerar, vilka varianter som finns och hur du upptäcker varningssignalerna innan din ekonomichef börjar hyperventilera.
Vad är POS-skadlig kod?
POS-skadlig kod är kod som är skapad för att kapa dina kassasystem och skumma betalningsuppgifter direkt från minnet – innan de hinner krypteras eller skickas iväg för behandling.
Den körs tyst, slår till snabbt och skickar stulna kortuppgifter till den som betalade för exploateringen.
Du får inga blinkande varningar eller dramatiska varningsskärmar. De flesta företag märker inget förrän skadan är skedd – bedrägerirapporter börjar komma in, banker börjar ringa och plötsligt är du föremål för en dataintrångsanmälan som ingen vill behöva skriva.
Om kunddata passerar genom dina terminaler är du ett mål. Frågan är inte om angripare kommer att försöka – utan om de hittar en öppning.
11 typer av POS-angrepp med skadlig kod
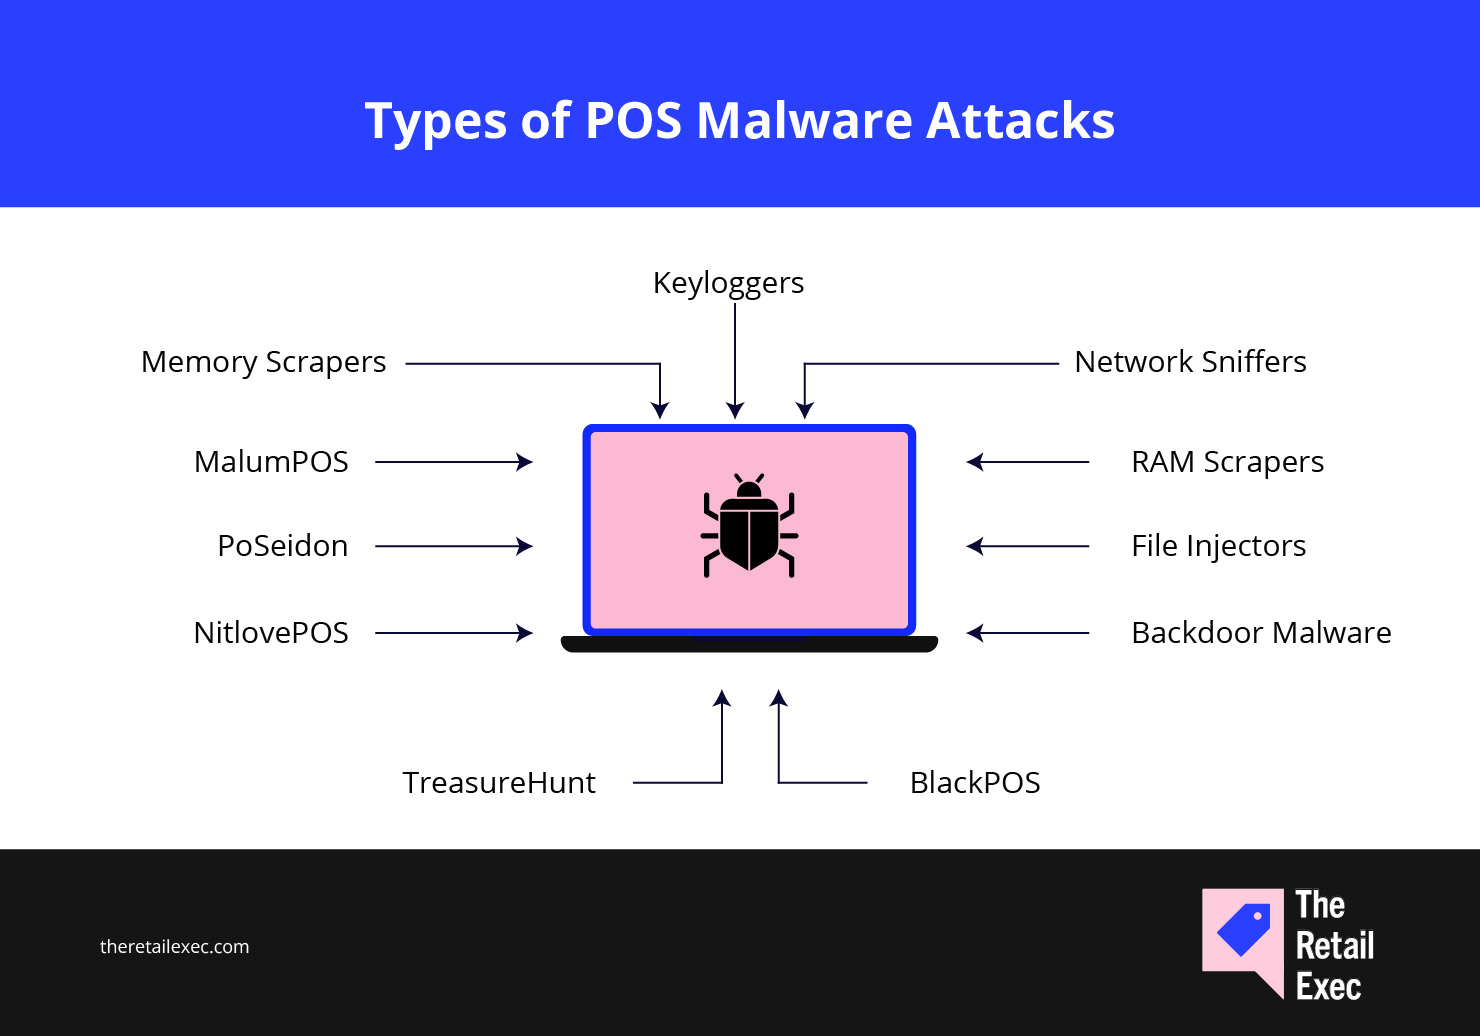
POS-skadlig kod passar inte alla. Den finns i olika varianter – var och en utformad för att utnyttja en annan lucka i ditt system. Vissa håller sig i minnet. Andra loggar varje tangent du trycker på. Några låtsas vara legitim programvara medan de i tysthet för ut kortuppgifter.
Vi börjar med en av de verkliga klassikerna.
Minnesskrapare
Minneskrapare ligger i kassaterminalens RAM och väntar på att okrypterade kortuppgifter ska passera. När en kund drar eller blippar sitt kort finns det en bråkdel av en sekund innan uppgifterna krypteras – skraparna tar dem precis då. Rent. Tyst. Borta.
De stulna uppgifterna förs ut i omgångar till en fjärrserver – vanligtvis krypterade för att undvika upptäckt. Du ser ingenting om du inte aktivt letar efter ovanligt minnesbeteende, vilket – om vi ska vara ärliga – de flesta inte gör.
Det är därför enbart skydd av slutpunkter inte räcker. Om dina system inte är byggda för att upptäcka hot i minnet famlar du i mörkret.
Tangentloggare
Tangentloggare spårar allt som skrivs in i dina POS-system – PIN-koder, lösenord, administratörsinloggningar och till och med de hemliga ”fixa-det”-koderna som din IT-kille svor att bara han kände till.
De installeras antingen via filer infekterade med skadlig kod eller ansluts fysiskt till dina kassaterminaler. Båda varianterna fungerar utmärkt för cyberbrottslingar.
När tangentloggaren väl är inbäddad registrerar den tyst tangenttryckningarna och skickar dem till en kommando- och kontrollserver.
Därifrån kan hackare inleda sekundära angrepp, förflytta sig genom nätverket eller bara luta sig tillbaka och njuta av strömmen av färska kunduppgifter och autentiseringsuppgifter.
Tangentloggare kommer ofta in via nätfiskemeddelanden eller komprometterade uppdateringar av POS-programvara. Och eftersom de inte behöver skanna minnet eller avlyssna nätverkstrafik kan antivirusverktyg lätt missa dem – särskilt om du fortfarande förlitar dig på föråldrat slutpunktsskydd.
Ännu en anledning att utbilda ditt team som om de vore en del av cybersäkerhetsgruppen – och inte bara där för att slå in strumpor och smoothies.
Verkligt exempel:
År 2015 upptäckte restauranger inom Chili’s att deras POS-terminaler hade infekterats med skadlig kod i form av tangentloggare.
Fler än 60 platser drabbades, vilket ledde till att kreditkortsuppgifter läckte ut och tvingade företaget att gå in i krishanteringsläge – inklusive kundaviseringar och tjänster för kreditövervakning.
Nätverkssniffare
Nätverkssniffare bryr sig inte om vad som händer inuti din kassaterminal – de bryr sig om det som flyger genom kablarna.
Dessa varianter av skadlig kod fångar upp okrypterade betalkortsuppgifter när de färdas mellan dina POS-enheter och betalningsförmedlaren. Om du inte krypterar den trafiken? Då hör de allt.
Sniffare ligger på lur i ditt nätverkslager och spanar efter magnetremsedragningar, chipavläsningar och manuella inmatningar.
Och om du har dålig segmentering, svaga brandväggsregler eller osäkra tredjepartsintegrationer? Då har du i princip gett dem en plats på första raden.
Den här typen av skadlig programvara behöver inte bryta sig in i ditt kassasystem eller läsa av minnet – den väntar bara på att betalningsinformation ska passera förbi. Och om din nätverkssäkerhet brister tar det inte lång tid att samla ihop en jackpot av kreditkortsinformation och kortinnehavaruppgifter.
Exempel från verkligheten:
År 2019 upptäckte Hy-Vee ett dataintrång i flera delar av verksamheten – däribland bensinpumpar och restauranger – tack vare en nätverkssniffare som fångade upp betalkortsdata under överföringen.
Bristande nätverkssegmentering gav den skadliga programvaran fritt spelrum i hela deras kassasystemmiljö.
RAM-skrapare
RAM-skrapare går direkt efter systemets minne – närmare bestämt RAM-minnet i dina kassaterminaler. Det är där okrypterad betalkortsdata tillfälligt finns precis efter att ett kort har dragits eller blippats, och innan den lämnas över för behandling.
Till skillnad från minnesskrapare som fokuserar på specifika kortdatafält samlar RAM-skrapare in en mycket bredare uppsättning uppgifter – kreditkortsnummer, utgångsdatum, namn och till och med fullständiga transaktionsuppgifter.
Den stulna informationen paketeras och skickas till fjärrservrar för senare vidareförsäljning eller bedräglig användning.
De här hoten är särskilt farliga i detaljhandelskedjor med flera platser där samma kassasystem körs i alla butiker. Ett enda lyckat intrång kan leda till omfattande exfiltrering av kunduppgifter innan någon märker att något är fel.
Moderna skrapare är utformade för att undgå upptäckt av antivirusverktyg och smälta in i systemets normala funktioner.
Utan robust övervakning kan de finnas kvar i systemet i veckor – kanske längre.
Filinjektorer
Filinjektorer smyger inte bara in – de flyttar in.
Den här skadliga programvaran ändrar legitima kassasystemfiler genom att injicera skadlig kod i dem. På ytan ser allt normalt ut. Kassasystemet startar, fungerar som förväntat och ingen misstänker någonting.
Samtidigt utför den injicerade koden i tysthet sitt arbete – stjäl kreditkortsdata, ändrar transaktionsuppgifter eller skapar fjärråtkomstpunkter som låter angripare komma in när de vill.
Ännu värre? Eftersom den åker snålskjuts på legitima kassasystemfiler släpper traditionella antivirusverktyg ofta igenom den. Det är som att gömma en trojan i en uppdatering av en kvittoskrivare – förutom att den här ringer hem med kundernas betalningsuppgifter.
Skadliga kassasystemsfamiljer som NitlovePOS och MalumPOS har använt den här taktiken med skrämmande effektivitet – särskilt i miljöer som kör föråldrade eller dåligt uppdaterade operativsystem.

Skadlig programvara med bakdörr
Skadlig programvara med bakdörr är precis vad det låter som – en osynlig sidoingång som planterats i kassasystemet så att cyberbrottslingar kan promenera in när som helst, utan att behöva knacka.
När bakdörrar väl har installerats får angripare varaktig fjärråtkomst till kassasystemmiljön.
De kan röra sig i sidled genom nätverket, exfiltrera kreditkortsdata, släppa ytterligare varianter av skadlig programvara eller helt enkelt ligga lågt tills de är redo att slå till. Och eftersom allt sker i bakgrunden upptäcker teamet vanligtvis inte problemet förrän rapporten om dataintrånget redan cirkulerar.
De här hoten smyger ofta in via komprometterade programvaruuppdateringar, svaga tredjepartsintegrationer eller dåligt säkrade verktyg för fjärråtkomst – vi tänker på er, föråldrade fjärrskrivbordsprotokoll.
Exempel från verkligheten:
År 2018 drabbades Applebee’s av en attack med skadlig programvara med bakdörr, vilket exponerade betalkortsinformation på över 160 platser.
Angriparna behöll åtkomsten i flera veckor innan intrånget upptäcktes, vilket ännu en gång bevisade att kassasystemssäkerhet av typen ”ställ in och glöm” är en myt.
BlackPOS
BlackPOS är inte bara ännu en minnesskrapare – det är ritningen för cyberattacker mot detaljhandeln med stor påverkan.
Det är byggt för att suga åt sig kreditkortsdata direkt från kassaterminaler och är specialiserat på att vara diskret, snabbt och uthålligt.
Den här skadeprogramvaran samlar inte bara in kortnummer – den undviker upptäckt medan den gör det. Med tekniker som kodobfuskering och krokar för att motverka analys gömmer sig BlackPOS öppet, och kringgår många antivirus- och slutpunktssäkerhetsverktyg som om de inte ens fanns.
Den bryr sig inte om du kör den senaste POS-programvaran eller har en brandvägg på plats.
Om dina kassasystem har några sårbarheter – särskilt i minneshanteringen eller nätverkssäkerheten – vet BlackPOS hur de ska utnyttjas.
Verkligt angrepp:
BlackPOS stod i centrum för dataintrånget hos Target 2013, vilket avslöjade över 40 miljoner betalkortsuppgifter och kostade företaget uppskattningsvis 292 miljoner dollar. Det tog sig in via en extern HVAC-leverantör och rörde sig genom nätverket tills det nådde kassasystemen.
TreasureHunt
TreasureHunt är en klassisk POS-skadeprogramvariant som arbetar "långsamt och försiktigt".
Den kombinerar minnesavläsning och tangentloggning för att samla in betalkortsuppgifter och kundinformation utan att utlösa larm. Om den finns i ditt system har den inte bråttom – den samlar tyst in och för bort uppgifter över tid.
Den här skadeprogramfamiljen är utformad för att vara svårupptäckt och använder kodobfuskering, tekniker mot felsökning och minimal systempåverkan för att hålla en låg profil.
Det innebär färre varningssignaler för ditt IT-team – och mer tid för angripare att stjäla kreditkortsinformation innan någon märker något.
TreasureHunt hittas ofta i ouppdaterade kassasystem eller inbäddad i trojaniserade programuppdateringar. Och precis som namnet med pirattema antyder handlar allt om att stjäla din nedgrävda skatt (betalkortsuppgifter) utan att utlösa ett myteri.
NitlovePOS
NitlovePOS gör ingen spektakulär entré – den smälter in, borrar sig djupt ner och stannar kvar.
Den här skadeprogramvaran injicerar sig själv i legitim POS-programvara och samlar tyst in betalkortsuppgifter samtidigt som den låtsas vara ännu en bakgrundsprocess.
Den är särskilt effektiv på föråldrade eller ouppdaterade operativsystem, där den obemärkt kan ta sig förbi grundläggande säkerhetskontroller. När den väl är inne för den gradvis bort kreditkortsinformation – små mängder, jämnt och under radarn.
Eftersom den gömmer sig i betrodda filer är den svår att upptäcka utan vitlistning eller övervakning av filintegritet.
Om du inte aktivt kontrollerar vad din kassaprogramvara gör under ytan kanske du aldrig får veta att den har äventyrats.
PoSeidon
PoSeidon dyker inte bara upp och börjar läsa av – den infiltrerar, utvecklas och uppgraderar sig själv under tiden.
Den tar sig vanligtvis in via nätfiskemejl eller komprometterade webbplatser och söker sedan igenom dina POS-terminaler efter kreditkortsuppgifter i minnet.
Men PoSeidon stannar inte vid minnesavläsning. Den fokuserar också på spår 1- och spår 2-data från magnetremskort – vilket omfattar kortnummer, utgångsdatum och kortinnehavarnas namn.
Sedan sopar den, som ett riktigt ambitiöst litet skadeprogram, igen sina spår efter att uppgifterna förts bort, vilket gör den forensiska saneringen till en mardröm.
Den är dessutom modulär. När PoSeidon har installerats kan den ladda ner ytterligare nyttolaster för att utöka sin funktionalitet – tänk trojaner, tangentloggare eller till och med utpressningsprogram, beroende på angriparens mål.
MalumPOS
MalumPOS är mindre ett skadeprogram och mer ett verktygspaket – för hackare som vill välja och vraka hur de stör dina betalningssystem.
Det är modulärt, vilket innebär att angripare kan utrusta det med vilka datastjälande funktioner de behöver: minnesavläsning, tangentloggning, nätverksavlyssning – och så vidare.
Det är också utformat för att rikta sig mot ett brett spektrum av kassasystem, inte bara en specifik plattform. Återförsäljare som använder Oracle MICROS, till exempel? MalumPOS har skräddarsytts specifikt för dem.
Det är flexibelt, anpassningsbart och uppdateras ständigt för att ligga steget före antivirusprogram och upptäcktsverktyg.
När det väl finns i din POS-miljö kan det sprida sig mellan enheter, stjäla kreditkortsuppgifter i stora mängder och skicka iväg dem via krypterade kanaler – ofta utan att utlösa några larm.
Så fungerar POS-skadeprogramvara: 5 steg
Oavsett om det handlar om att skrapa minnet, logga tangenttryckningar eller avlyssna nätverkstrafik följer de flesta POS-skadliga program samma grundläggande spelplan. Så här brukar dessa attacker gå till – från början till slut.
1. Infiltration
Först tar angriparen sig in.
Det kan vara ett nätfiskemejl som en anställd klickade på, en trojaniserad uppdatering av POS-programvaran eller en komprometterad leverantörsanslutning. Oavsett hur det sker är målet att få in skadlig kod i ditt butiksnätverk utan att väcka misstankar.
Ouppdaterade operativsystem, bristfälliga brandväggsregler och platta nätverk gör den här delen alldeles för enkel.
Om du inte låser ner fjärråtkomstpunkter eller filtrerar vad som får köras på dina POS-enheter är det här festen börjar.
2. Etablering
Väl inne börjar den skadliga koden etablera sig.
Den gömmer sig i systemminnet, injicerar sig i POS-programvaran eller skapar bakdörrar för enkel återkomst. De flesta varianter använder fördunkling och tekniker för att motverka analys, så att de förblir dolda för ditt antivirusprogram och dina övervakningsverktyg.
Den här fasen kan pågå i dagar – eller månader. Och ju längre den skadliga koden förblir oupptäckt, desto större skada kan den orsaka.
3. Aktivitet
Det är här den verkliga skadan börjar.
Den skadliga koden aktiverar sin kärnfunktionalitet – skrapar minnet, loggar tangenttryckningar, avlyssnar trafik eller kopierar filer – beroende på variant.
Om du inte letar efter beteendeavvikelser eller aktivt skannar dina POS-terminalers RAM-minne kommer du förmodligen inte att märka något ovanligt.
4. Dataexfiltrering
När den har samlat in tillräckligt med kreditkortsinformation och kunduppgifter skickar den skadliga koden iväg dem till en fjärrserver för kommando och kontroll.
De flesta attacker använder krypterade kanaler och begränsar dataöverföringen för att undvika att utlösa bandbreddslarm.
Resultatet? Betalkortsuppgifter, betalkortsnummer, utgångsdatum och personuppgifter – läckta utan att någon märker det. Ibland i flera veckor.
5. Kvarvaro och spridning
Skadlig kod av hög kvalitet försvinner inte när jobbet är klart. Den stannar kvar.
Den kan infektera systemen igen efter att du har ”rensat” dem eller förflytta sig i sidled till andra kassaterminaler eller system i din miljö.
Det är här återförsäljare drabbas hårdast.
En infekterad POS-enhet blir fem. En butik blir tjugo. Ett dataintrång blir ett nationellt problem – och nu är dina team för regelefterlevnad, PR och juridik alla involverade.
Riskfaktorer för POS-skadlig kod i företag: 9 tecken på att du är utsatt
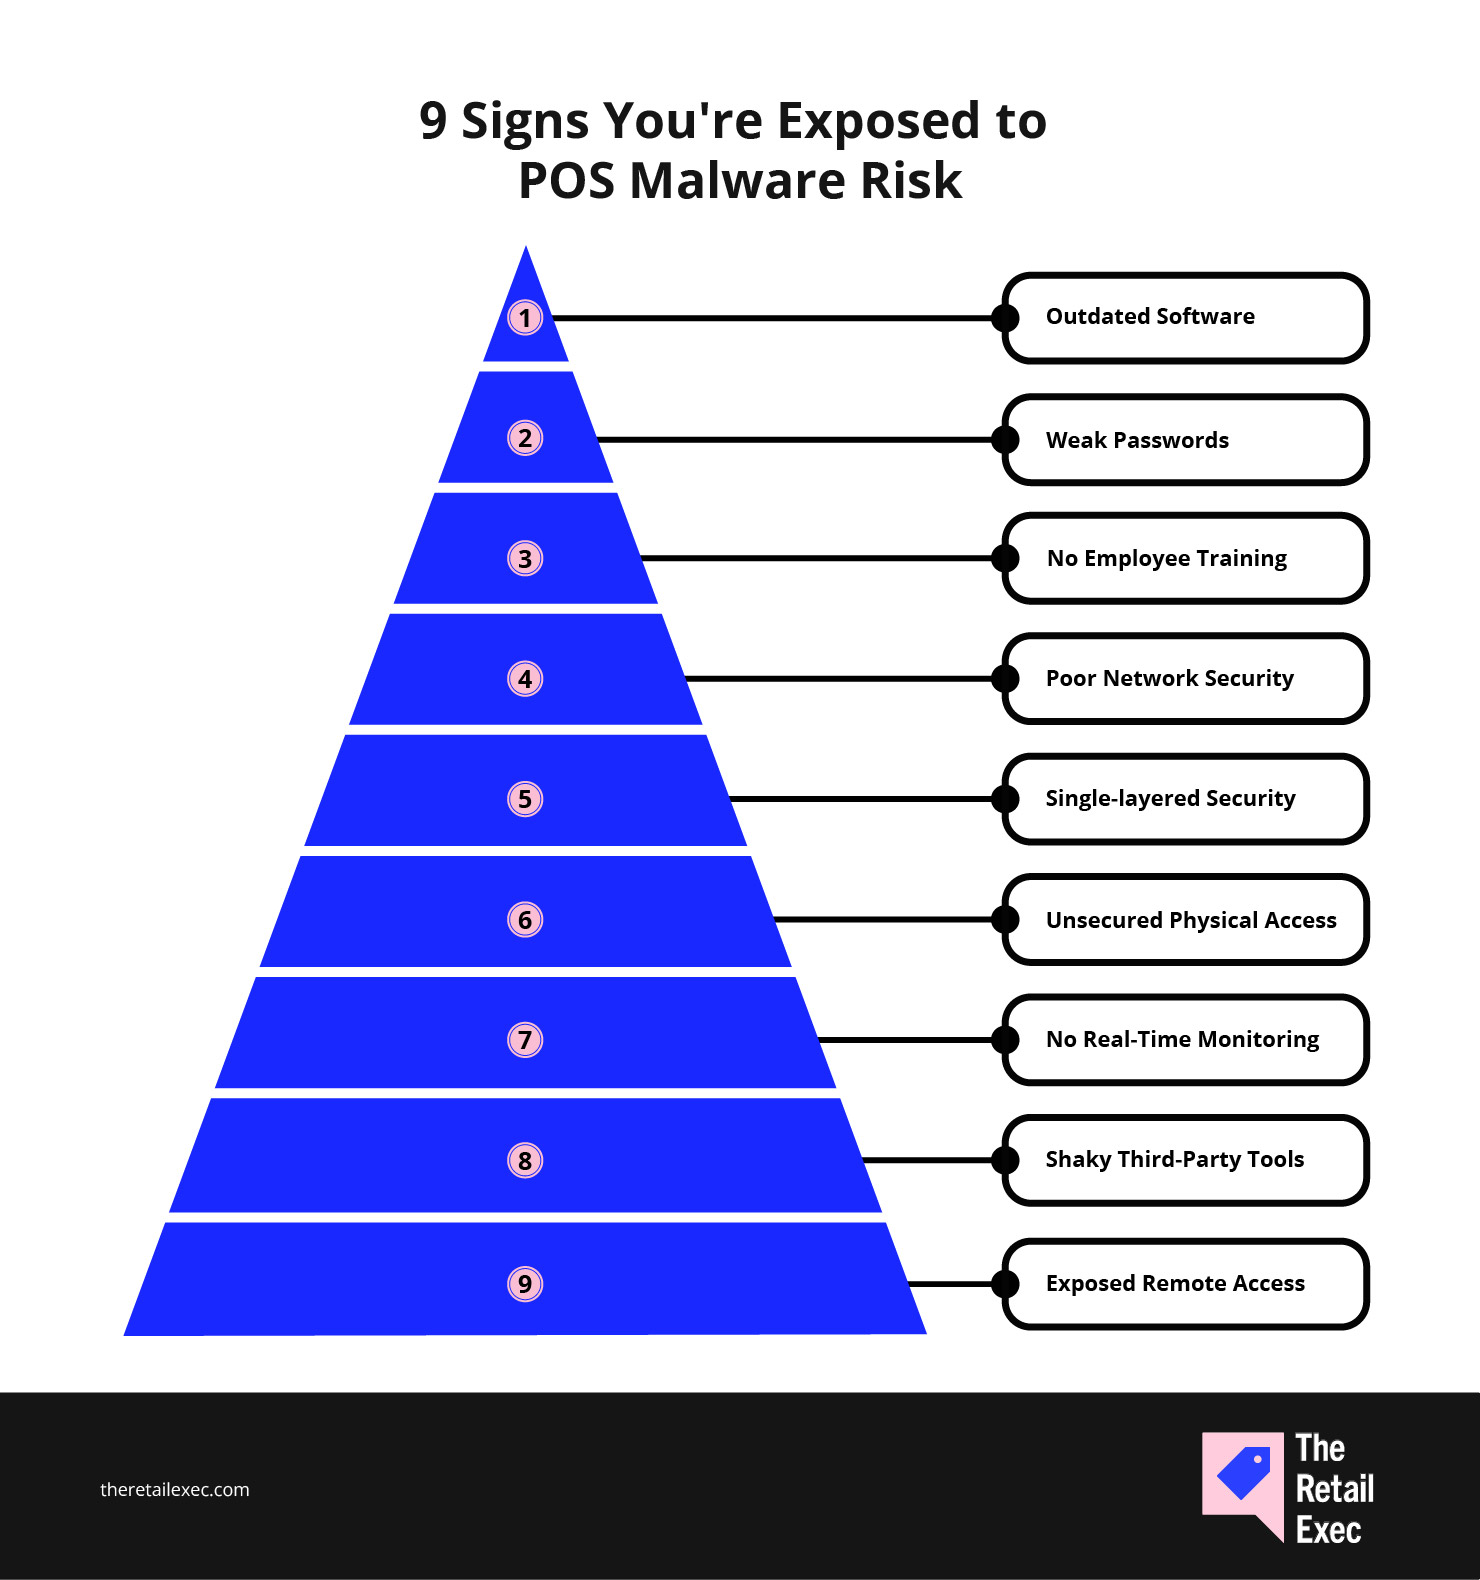
Det här är inte bara teoretiska misstag – de flesta uppmärksammade dataintrången inom detaljhandeln under det senaste decenniet började med en eller två av dessa svaga punkter. Upptäck dem tidigt, så har du redan vunnit halva striden.
- Föråldrad programvara. Om du kör gamla versioner av din POS-programvara eller ditt operativsystem blir du en magnet för kända sårbarheter – särskilt om du hoppar över korrigeringar och uppdateringar.
- Svaga lösenord och standardinloggningsuppgifter. Om du fortfarande använder ”admin” eller inte har tvingat fram en återställning sedan 2019 ger du cyberbrottslingar fri åtkomst.
- Ingen personalutbildning. Ditt POS-system är bara så säkert som personen som använder det. Om personalen inte kan upptäcka nätfiske, social manipulation eller misstänkta popup-fönster är det en allvarlig sårbarhet.
- Bristfällig nätverkssäkerhet. Ett platt nätverk utan segmentering, med svaga brandväggsregler och vidöppen åtkomst ger skadlig kod en tydlig väg från ett system till nästa.
- Säkerhet i ett enda lager. Antivirus räcker inte på egen hand. Om du inte kombinerar flera skydd – detektering på slutpunkter, övervakning i realtid och vitlistning av program – arbetar du i blindo.
- Osäkrad fysisk åtkomst. Alla som kan ansluta ett USB-minne till en POS-terminal kan installera skadlig kod. Lås ner enheter, portar och åtkomst som om dina data berodde på det.
- Ingen övervakning i realtid. Om du bara kontrollerar loggarna efter att något har gått fel är du redan för sent ute. Varningar i realtid ger dig en chans att upptäcka hot tidigt.
- Osäkra tredjepartsintegrationer. Leverantörer och insticksprogram som har åtkomst till dina POS-system kan introducera sårbarheter. Om de inte är säkra är inte du det heller.
- Exponerade verktyg för fjärråtkomst. Fjärrskrivbordsåtkomst är praktiskt – men om den inte är låst med multifaktorautentisering och IP-begränsningar kommer angripare att hitta den först.
Om du kan bocka av mer än ett par av dessa? Då är det förmodligen dags för en ordentlig cybersäkerhetskontroll av detaljhandeln.
POS-skadeprogrammens påverkan på företag och kunder
När skadeprogram drabbar dina POS-system är det inte bara ett teknikproblem – det stör verksamheten, förstör förtroendet och skapar ett ekonomiskt svart hål. Här är vad som står på spel:
- Ekonomiska förluster. Från direkta stölder till kostnader för att återhämta sig efter ett dataintrång tömmer POS-skadeprogram budgeten snabbt. Räkna med att betala för utredningar, juridiska avgifter, nyutgivning av kort och eventuella efterlevnadssanktionsavgifter. För mindre återförsäljare kan ett enda dataintrång innebära slutet.
- Skadat rykte. Nyheter sprids snabbt – särskilt när kundernas kreditkortsuppgifter är inblandade. Ett enda dataintrång kan radera år av varumärkesbyggande och döda kundlojaliteten över en natt.
- Störningar i verksamheten. Skadeprogram innebär ofta att POS-terminalerna måste stängas av för att hotet ska kunna begränsas. Det leder till förlorad försäljning, frustrerade kunder och ett växande kaos i lagerhantering, bemanning och system på huvudkontoret.
- Juridiska och regulatoriska konsekvenser. Om ditt skydd av betalkortsuppgifter inte uppfyller PCI DSS eller regionala integritetslagar kan du räkna med granskningar, böter och kanske stämningar. Ingen vill vara testfallet för bristande efterlevnad.
- Ekonomisk risk för kunderna. Stulna kortuppgifter leder till bedrägliga debiteringar och tömda konton. Även om bankerna täcker förlusterna förknippar dina kunder besväret – och dataintrånget – med ditt varumärke.
- Identitetsstöld. Om angripare stjäl mer än bara kortnummer (tänk namn, faktureringsadresser och telefonnummer) kan kunder drabbas av långvariga konsekvenser av identitetsbedrägerier.
- Förlorat förtroende. Det här är det verkliga hårda slaget. Kunder förväntar sig att kassasystem ska vara säkra. När det förtroendet väl är brutet är det svårt att återvinna – och vissa kunder kanske aldrig kommer tillbaka.
- Integritetsproblem. Utöver kortuppgifter innehåller många POS-system kundinformation som köphistorik och kontaktuppgifter. När sådan information läcker känner sig kunderna utsatta – och dina integritetspolicyer granskas plötsligt mycket mer noggrant.
Så skyddar du företaget mot POS-skadeprogram: 14 praktiska strategier
Goda nyheter: POS-skadeprogram går att förebygga. Dåliga nyheter: det kräver mer än en antivirusprenumeration och en låst låda.
Om du verkligen menar allvar med att skydda dina kassasystem, kunduppgifter och ditt varumärkes rykte behöver du en försvarsplan i flera lager som fungerar i verkligheten – inte bara på en checklista för efterlevnad.
Här börjar du.
1. Uppdatera POS-programvaran och systemen regelbundet
Installera patchar för POS-programvaran, operativsystemen och verktyg från tredje part så snart uppdateringar blir tillgängliga.
Cyberbrottslingar behöver inte zero-day-sårbarheter – de behöver bara att du är slarvig med dina uppdateringar.
Skapa ett formellt schema för patchhantering och utse tydligt ansvar. Om något hanterar kunduppgifter måste det övervakas.
2. Kräv starka lösenord och begränsa åtkomsten
Inga delade inloggningar. Inga lösenord som ”store1POS”.
Kräv starka, unika lösenord för varje POS-konto, byt ut dem regelbundet och aktivera multifaktorautentisering där det är möjligt.
Begränsa administratörsbehörigheter till personer som faktiskt behöver dem – och granska åtkomstloggarna noggrant.
3. Utbilda medarbetarna i att upptäcka cyberattacker innan de sprids
Ditt POS-system är bara så säkert som personen som använder det. Om ditt team inte kan känna igen ett nätfiskemejl, en falsk uppmaning att uppdatera eller ett misstänkt USB-minne som placerats ut, lämnar du dörren vidöppen.
Utbilda personal i kundnära roller, butikschefer och även driftteam på huvudkontoret i att känna igen varningssignaler – social manipulation, konstiga popup-fönster och falska samtal från teknisk support.
Håll utbildningen kort, regelbunden och praktisk. Det handlar inte om att göra dem till cybersäkerhetsexperter – det handlar om att hindra dem från att bli orsaken till ett dataintrång.
4. Segmentera nätverket som om det vore butikens planlösning
Om allt är anslutet till allt kan en infekterad POS-terminal slå ut hela din detaljhandelsverksamhet.
Skapa separata nätverk för POS-system, gästnätverk, verktyg på huvudkontoret och integrationer från tredje part.
Använd brandväggar för att styra vilken trafik som får röra sig mellan zonerna. Om du inte skulle låta någon från restaurangtorget gå in i ditt lager ska du inte heller låta ditt lojalitetsprogram ha direkt åtkomst till ditt POS-system.
5. Använd verktyg mot skadeprogram som faktiskt upptäcker moderna hot
POS-skadeprogram har utvecklats – och om ditt antivirus inte har gjort det är du inte skyddad. Leta efter verktyg i företagsklass som går längre än signatursökningar.
Du vill ha minnesskanning, beteendebaserad detektering och maskininlärning som kan flagga misstänkt aktivitet i realtid.
Och ja, det måste övervakas. Att installera antivirus och sedan tro att saken är klar är som att låsa ytterdörren och lämna fönstren vidöppna.
6. Kryptera betalningsdata i varje steg
Om skadlig kod ändå tar sig in kan kryptering hindra den från att stjäla något användbart.
Kryptera betalkortsdata i vila, under överföring och överallt annars där den hanteras – från POS-terminalen till betalningsförmedlaren.
Använd starka krypteringsprotokoll (som AES-256), hantera dina nycklar säkert och utgå aldrig från att kryptering ensam räcker. Det är ett lager i ett försvar med flera lager – inte ett frikort från dataintrång. En av fördelarna med POS-system för detaljhandeln är att många av dem har inbyggda krypteringsfunktioner.
7. Begränsa vem som kan få åtkomst till POS-system (fysiskt och digitalt)
Ge bara åtkomst till personer som behöver den – och även då bara till det de behöver.
Använd rollbaserad åtkomstkontroll (RBAC) för att begränsa behörigheter och kräv multifaktorautentisering för alla administratörskonton i POS-systemet.
På den fysiska sidan ska du låsa fast terminalerna, begränsa USB-portarna och förvara utrustningen där kunder (och andra obehöriga) inte kan manipulera den. Om någon kan gå fram och ansluta ett USB-minne har du större problem än kortskimming.
8. Övervaka POS-aktivitet i realtid – inte en gång i månaden
Om du förlitar dig på logggranskningar eller efterhandsrevisioner kommer du att upptäcka den skadliga koden först efter att den redan har orsakat skadan.
Konfigurera realtidsövervakning med varningar för misstänkt beteende – som ovanlig minnesanvändning, obehöriga inloggningar eller trafik till kända skadliga IP-adresser.
Anslut dina POS-enheter till ett SIEM-system eller ett annat centraliserat övervakningsverktyg så att du kan se samband mellan avvikande beteenden i olika system. Om en terminal angrips vill du upptäcka det innan angreppet sprider sig till tio till.
9. Skapa en incidenthanteringsplan innan du behöver den
Vänta inte tills ett dataintrång inträffar med att ta reda på vem som ska göra vad. Kartlägg exakt hur teamet ska reagera på en attack med skadlig kod – från upptäckt till begränsning och kundmeddelanden.
Din plan bör omfatta:
- Vem som utreder
- Hur infekterade POS-system isoleras
- När strömmen ska brytas (bokstavligen)
- Vem som pratar med jurister, PR och kunder
Testa den. Uppdatera den. Och se till att alla – från huvudkontoret till butikscheferna – vet var den finns utan att behöva leta igenom ett kalkylblad med 42 flikar.
10. Genomför regelbundna revisioner och förbli PCI-kompatibel
Efterlevnad är inte spännande, men den är inte förhandlingsbar.
Planera regelbundna revisioner för att säkerställa att din POS-miljö uppfyller datasäkerhetsstandarder som PCI DSS. Om du inte kontrollerar var det finns brister kommer angriparna att göra det.
Ta vid behov hjälp av en kvalificerad säkerhetsbedömare. Dokumentera allt – för när tillsynsmyndigheterna (eller juristerna) knackar på räcker det inte att säga ”vi tror att det var okej”.
11. Säkra din fysiska POS-miljö som om det vore viktigt
Cyberbrottslingar älskar obemannade terminaler och oskyddad utrustning. Lås fast dina POS-enheter fysiskt – installera dem i säkra fästen, inaktivera oanvända portar och använd manipulationssäkra förseglingar.
Och nej, personalutrymmen längst bak i butiken är inte ”säker förvaring”.
Om någon kan gå fram till en terminal med ett USB-minne eller en kortskimmer behöver personen inga hackarkunskaper – det räcker med 30 sekunder ensam.
12. Granska dina tredjepartsleverantörer som om de vore en del av teamet
Om en tredjepartstjänst ansluter till ditt POS-system – betalningsgatewayer, lojalitetsplattformar eller lagersystem – är den en del av din riskprofil.
Ställ tuffa frågor om deras cybersäkerhet, kräv bevis på efterlevnad och skriv in säkerhetskrav i avtalen.
Kom ihåg: Dataintrånget hos Target gick via en HVAC-leverantör. Utgå inte från att dina integrationer är säkra bara för att leverantören har en snygg presentation.
13. Använd avancerade verktyg för ett smartare försvar
Gå längre än antivirus. Modern skadlig kod för POS-system är utformad för att undvika signaturbaserad detektering – därför behöver du verktyg som analyserar beteende, inte bara filnamn.
- Använd detektering och svar för slutpunkter (EDR) för att övervaka vad som händer på dina POS-terminaler i realtid.
- Driftsätt intrångsdetekteringssystem (IDS) för att övervaka nätverkstrafiken efter tecken på kommando- och kontrollaktivitet eller dataexfiltrering.
- Aktivera också vitlistning av applikationer för att säkerställa att endast godkänd programvara kan köras – om något nytt dyker upp utan tillstånd släpps det inte igenom.
- Extra pluspoäng om din verktygsuppsättning innehåller minnesskanning och avvikelsedetektering baserad på maskininlärning.
Målet är inte att stapla en massa verktyg – det är att skapa lager på lager av insyn i vad som händer i hela din POS-miljö före, under och efter ett försök till intrång.
14. Säkerhetskopiera allt – och lär dig att återställa snabbt
Säkerhetskopior stoppar inte en skadlig kod-attack, men de hjälper dig att återhämta dig snabbare. Skapa säkra, offlinebaserade säkerhetskopior av POS-konfigurationer, programvara och transaktionsdata.
Testa din återställningsprocess regelbundet så att du inte behöver lista ut den mitt i en kris.
En säkerhetskopia som aldrig har testats ger bara en falsk känsla av trygghet. Behandla din återställningsplan som en del av butikens handbok – inte bara som en IT-uppgift.
Gör ditt POS-försvar mot skadlig kod ogenomträngligt
Skadlig kod i POS-system saktar inte ner. Om något blir den allt mer försåtlig – den gömmer sig i minnet, tar sig in via tredjepartsleverantörer och kringgår de grundläggande antiviruslösningar som alltför många återförsäljare fortfarande förlitar sig på.
Men det här är inget skäl till panik. Det är ett tillfälle att vara förberedd.
Med rätt strategi i flera lager – teknisk, operativ och mänsklig – kan du hålla dina system rena, kunddata säkra och dina butiker igång utan avbrott. Det handlar inte om att låsa ner allt för alltid. Det handlar om att göra det väldigt, väldigt svårt för angripare att lyckas.
Och om du inte är säker på var dina största luckor finns? Börja med listan ovan. Åtgärda en sak. Sedan en till. Och fortsätt så.
Detaljhandeln står aldrig stilla – och det bör inte du heller göra. Prenumerera på vårt nyhetsbrev för de senaste insikterna, strategierna och karriärresurserna från framstående detaljhandelsledare som formar branschen.

