

5 regler för betalningsförmedlare + 3 strategier för efterlevnad

Om du är här är du sannolikt ägare till ett e-handelsföretag som skickar och tar emot betalningar över gränserna – kanske varje dag – och förhoppningsvis i många år framöver.
Så att riskera att inte följa betalningsförmedlares regler? Det är skillnaden mellan att driva en trovärdig butik och att stänga för gott.
Men det är så här: du kan egentligen inte följa reglerna om du inte vet vilka de är.

PCI DSS, KYC, AML, PSD2, GDPR – de här akronymerna borde ha funnits i ditt ordförråd REDAN IGÅR.
Jag ska guida dig genom en snabb och smärtfri checklista för due diligence. Du får alla användbara definitioner, rekommenderade resurser och bästa affärsmetoder för att följa reglerna.
Vad är en betalningsförmedlare?
Först en snabb repetition. En betalningsförmedlare gör det möjligt för företag att ta emot elektroniska betalningar och fungerar som en mellanhand mellan kunder och säljare.
Tjänsten ser till att pengar överförs effektivt och att transaktioner slutförs genom att betalningsinformation överförs på ett säkert sätt.
Dessa förmedlare hanterar kreditkortsbetalningar, betalkortstransaktioner, digitala plånböcker samt kassasystem för betalningar på plats (POS).
Vad innebär efterlevnad vid betalningshantering?
Tänk på efterlevnad inom betalningshantering som regelboken för att hantera pengar i den digitala tidsåldern.
Reglerna hjälper företag att förebygga bedrägerier och skydda din känsliga information från skurkarna – du vet, de som vill stjäla dina pengar. (Och dina kunders uppgifter.)
Därför måste du följa branschstandarder som fastställts av mycket viktiga finansinstitut och andra tillsynsorgan som vill göra ekosystemet för onlinebetalningar säkrare för alla inblandade.
Varför det är oerhört viktigt att förstå betalningsregler
Det digitala betalningsekosystemet är inte en vilda västern-duell där det saknas regler och skydd och pengar bara skjuts ut i tomma intet. Och det är bra.
Det kan innebära att du behöver fräscha upp dina kunskaper om en del tråkig juridisk terminologi, men det här är vad som står på spel för ditt e-handelsföretag:
1. Bygg ett bergfast varumärkesrykte
Förtroende är e-handelns valuta.
De som litar på ett företag är mer benägna att handla av det. Enligt Harvard Business Reviews forskning överträffar varumärken som åtnjuter förtroende sina konkurrenter med 400 % när det gäller marknadsvärde, och kunder är 88 % mer benägna att handla igen från ett varumärke de litar på.
Ett åtagande att följa betalningsförmedlares regler skapar förtroende, bygger lojalitet och stärker tilliten.
Ta till exempel en titt på Shopifys sida ”Säkerhet”:
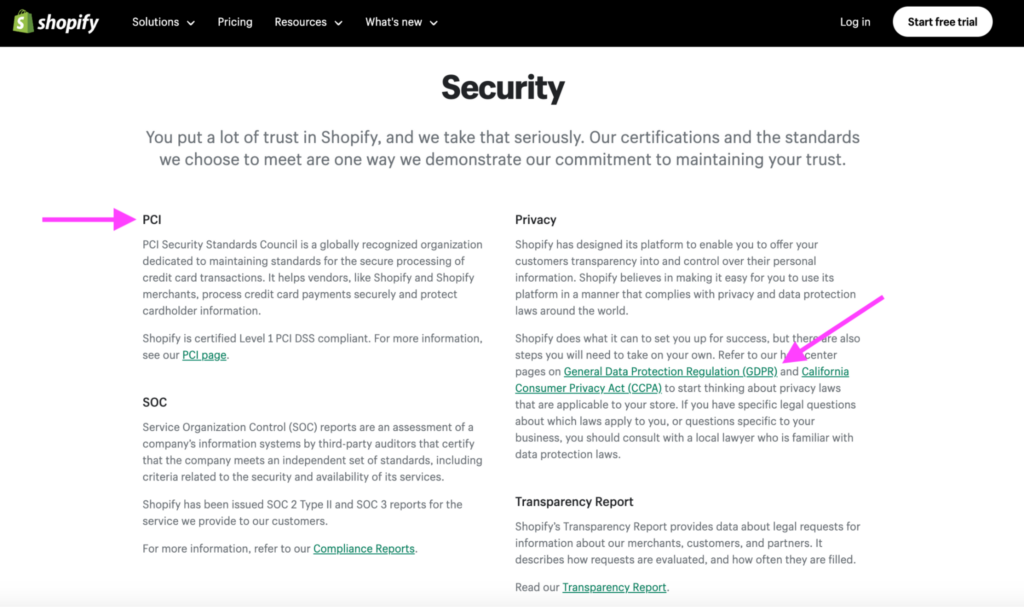
På en redan hyperkonkurrensutsatt marknad ger efterlevnad dig ett försprång genom att visa att du åtar dig att skydda kunduppgifter och hantera betalningar ansvarsfullt.
2. Skydda ditt företag
E-handel är ett lätt byte för bedragare. Enligt uppskattningar kommer människor att förlora $343 billion på betalningsbedrägerier online mellan 2023 och 2027.
Om du verkligen vill förstå omfattningen av $343 billion, kommer här några jämförelser som sätter saken i perspektiv:
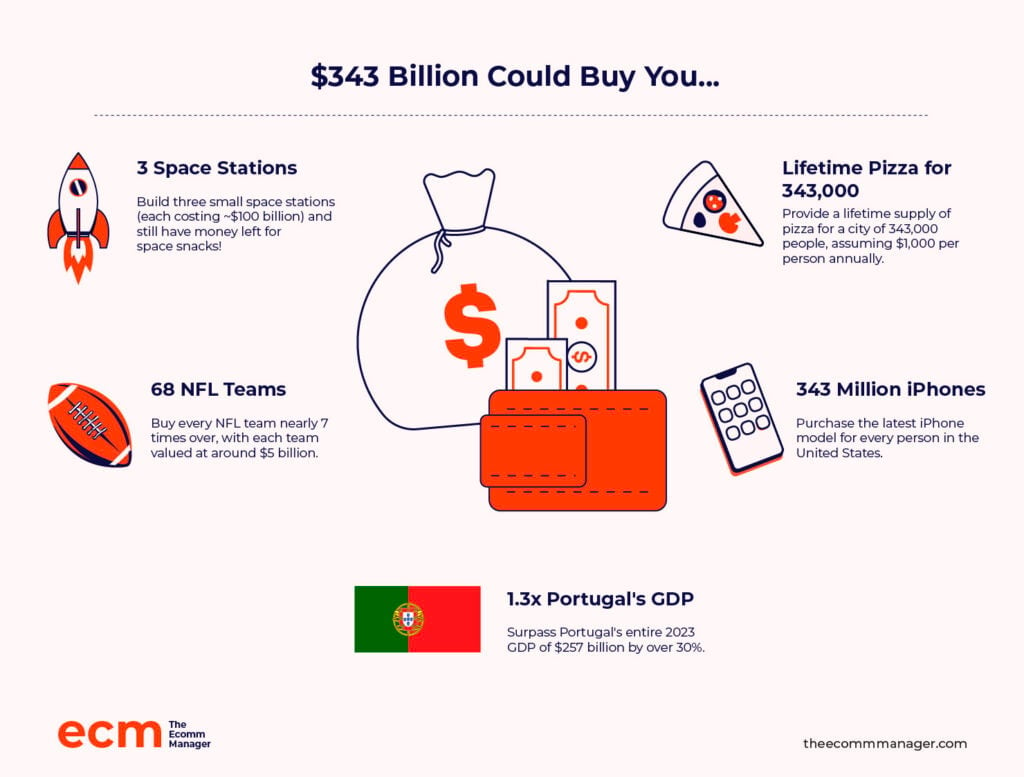
Eftersom ingen av oss kommer att bygga rymdstäder inom den närmaste framtiden kan bristande efterlevnad av internationella standarder för datasäkerhet leda till förödande dataintrång, exponera känslig kundinformation och orsaka irreparabla skador.
Låt inte bedragarna vinna. Höj din kompetens med en certifiering i förebyggande av e-handelsbedrägerier för att skydda ditt företag.
3. Skydda ditt resultat
Enkelt uttryckt är efterlevnad kostnadseffektivt – och ett effektivt sätt att arbeta proaktivt med riskhantering.
De tillsynsmyndigheter som har infört dessa regler för betalningsförmedlare fungerar ungefär som Storebror. Om du inte följer reglerna utsätter du dig för omfattande ekonomiska sanktioner, regionala avstängningar, begränsningar av kreditkortsbetalningar och eventuellt rättsliga åtgärder.
Amerikansk skräckhistoria: Heartland Payment Systems
Det är år 2008. Heartland Payment Systems, en gigant inom betalningshanteringsvärlden, arbetar på som vanligt och hanterar miljontals transaktioner dagligen för företag över hela USA.
Systemet kan verka säkert, men en digital tjuv dyrkar tyst upp låset bakom kulisserna.
Hackare hade infiltrerat Heartlands nätverk och smugit sig genom luckorna i deras försvar likt ett spöke i maskinen.
Det här var en långsam och metodisk kupp, inte ett snabbt inbrott. Detta digitala spöke sög åt sig kreditkortsuppgifter från Heartlands system i flera månader.
De stal inte bara nummer, utan skapade också förfalskade kreditkort med magnetremsor som innehöll stulna kortinnehavaruppgifter. De smidde i princip nycklar för att få tillgång till människors ekonomiska liv.
Håll nu i pärlorna inför konsekvenserna av detta ekonomiska brott…
⚠️ Heartland förlorade sin PCI DSS-efterlevnad i hela fyra månader.
💰 Totalt förlorades över $200 miljoner i dataintrånget, inklusive böter, förlikningar, juridiska kostnader och ersättning till drabbade.📉 Nyheten om intrånget fick Heartlands aktiekurs att rasa. Företagets aktiekurs sjönk med 50 % inom några dagar efter tillkännagivandet och förlorade så småningom över 77 % av sitt värde.
Med det sagt är det dags att ta kontroll över din säkerhet och efterlevnad redan i dag. Hur då?
Utbildning, utbildning, utbildning.
5 viktiga regler för betalningsförmedlare för e-handelsföretag
Världsbankens globala undersökning av betalningssystem (GPSS) visade att användningen av digitala betalningsinstrument varierar mellan länder på grund av kulturella, historiska och ekonomiska skillnader, men framför allt på grund av juridiska skillnader.
Och det är dessa juridiska skillnader, som styrs av geografiska förhållanden, som du verkligen måste vara uppmärksam på.
Här är en checklista över de fem viktigaste reglerna för betalningsförmedlare som alla e-handelsföretag bör känna till:
1. PCI DSS-efterlevnad
De stora kreditkortsföretagen: Visa, Mastercard, American Express, Discover och JCB International gick samman och bildade säkerhetsstandardrådet för betalningskortsbranschen (PCI SSC) och fastställde datasäkerhetsstandarden för betalningskortsbranschen (PCI DSS) år 2006.

Syfte:
Denna globala standard säkerställer att företag hanterar känslig betalningsinformation på ett säkert sätt, vilket minskar risken för bedrägerier och dataintrång. För små detaljhandelsföretag är det viktigt att förstå kraven på PCI-efterlevnad för att skydda kunddata.
Vilka berörs:
Alla företag som tar emot, behandlar, lagrar eller överför kreditkortsuppgifter – oavsett storlek. Det finns dock fyra nivåer:

Krav:
Det finns 12 grundläggande krav i PCI DSS, vart och ett med underkrav i sex kategorier, som ger ett heltäckande ramverk för säker betalningshantering.

I. KONFIGURERA OCH UNDERHÅLL SÄKRA SYSTEM OCH NÄTVERK
1. Installera och underhåll nätverkssäkerhetskontroller. Använd brandväggar för att förhindra obehörig åtkomst och system för intrångsdetektering för att upptäcka misstänkt aktivitet.
2. Tillämpa säkra konfigurationer på alla systemkomponenter. Konfigurera systemen på ett säkert sätt, inaktivera onödiga funktioner och ta bort onödiga tjänster och program.
II. SKYDDA KONTO- OCH KORTINNEHAVARDATA
3. Skydda lagrade kortinnehavardata. Skydda känsliga data när de inte används och begränsa åtkomsten till enbart behörig personal.
4. Använd stark kryptering för att skydda kortinnehavardata under överföring via offentliga nätverk. SSL/TLS och stark kryptering bör användas för att kryptera kortinnehavardata när de överförs via öppna, offentliga nätverk.
III. UPPRÄTTHÅLL ETT PROGRAM FÖR SÅRBARHETSHANTERING
5. Skydda alla system och nätverk mot misstänkt aktivitet. Upptäck och förhindra skadlig programvara genom att regelbundet uppdatera antivirusprogram, program mot skadlig programvara och system för intrångsdetektering och -förhindrande.
6. Se till att system och programvara är säkra. Följ säkra kodningsmetoder, genomför regelbundna säkerhetsbedömningar och håll programvaran uppdaterad för att åtgärda sårbarheter.
IV. INFÖR STARKA ÅTKOMSTKONTROLLER
7. Begränsa åtkomsten till systemkomponenter och kortinnehavardata till dem som behöver känna till dem. Upprätta åtkomstkontroller till känsliga data baserade på arbetsroller.
8. Identifiera användare och verifiera åtkomst till systemkomponenter. Se till att varje användare har ett unikt ID och använder starka lösenord, multifaktorautentisering och andra säkerhetsåtgärder för att verifiera sin identitet.
9. Begränsa den fysiska åtkomsten till kortinnehavardata. Skydda pappersbaserade dokument och begränsa den fysiska åtkomsten till känsliga områden där kortinnehavardata lagras eller behandlas.
V. ÖVERVAKA OCH TESTA NÄTVERK REGELBUNDET
10. Övervaka och logga all åtkomst till systemkomponenter och kortinnehavardata. Upptäck misstänkt aktivitet och säkerställ efterlevnad genom att övervaka och logga nätverksåtkomst.
11. Validera säkerheten i system och nätverk regelbundet. Genomför regelbundna säkerhetsbedömningar, sårbarhetsskanningar och penetrationstester för att identifiera och åtgärda sårbarheter.
VI. UPPRÄTTHÅLL EN INFORMATIONS- OCH IT-SÄKERHETSPOLICY
12. Främja informationssäkerhet genom organisatoriska policyer och rutiner. Inför en informationssäkerhetspolicy som omfattar alla aspekter av dataskydd, inklusive personalutbildning, incidenthantering och rapportering av dataintrång.
Påföljder vid bristande efterlevnad:
Enligt Verizons rapport om betalningssäkerhet från 2023 är nästan två tredjedelar av företagen (64 %) inte PCI-kompatibla.
Bli inte en del av statistiken, eftersom du har mycket att förlora.
- När du samarbetar med en betalningsförmedlare som PayPal eller Stripe kräver ditt avtal PCI-efterlevnad. Det är inget förslag, utan ett lagkrav. En sanktionsavgift vid bristande efterlevnad varierar beroende på betalningsförmedlaren, hur länge bristen på efterlevnad har varat och transaktionsvolymen.
| Period av bristande efterlevnad | PCI-böter i förhållande till transaktionsvolymen |
|---|---|
| 1 till 3 månader | 5 000 $/månad för < volym. 10 000 $/månad för > volym. |
| 4 till 6 månader | 25 000 $/månad för < volym. 50 000 $/månad för > volym. |
| Mer än 7 månader | 50 000 $/månad för < volym. 100 000 $/månad för > volym. |
- Bristande efterlevnad gentemot kortnätverk (som Visa och Mastercard) och inlösande banker. Detta kan leda till straffavgifter på mellan 5 000 och 10 000 $ per månad, beroende på din transaktionsvolym.
- En enda komprometterad kundpost kan kosta dig mellan 50 och 90 $ i ersättning. Den verkliga ekonomiska faran kommer från potentiella rättsprocesser, som lätt kan eskalera till stämningar på miljonbelopp och utsätta ditt företag för risk.
Uppdateringar och ändringar av PCI DSS:
PCI DSS v3.2.1 upphörde att gälla den 31 mars 2024. PCI DSS v4.0 innehåller mer än 50 nya krav.
Men oroa dig inte. Även om vissa ändringar träder i kraft omedelbart har du, för de flesta av dessa nya krav, fram till den 31 mars 2025 på dig att uppdatera dina säkerhetsprotokoll.

Rekommenderade resurser:
Gör dig redo för 2026.
1. Den här guiden hjälper dig genom åtta steg för övergången till PCI DSS version 4.0, oavsett om du redan har påbörjat processen eller inte.
2. Läs Sammanfattning av ändringar för den fullständiga listan över ändringar, inklusive de som träder i kraft omedelbart och den 31 mars 2025. 3. Besök den officiella webbplatsen för PCI-rådet för säkerhetsstandarder för de senaste nyheterna, aktuell dokumentation och policyändringar.
2. Betaltjänstdirektiv 2 (PSD2)
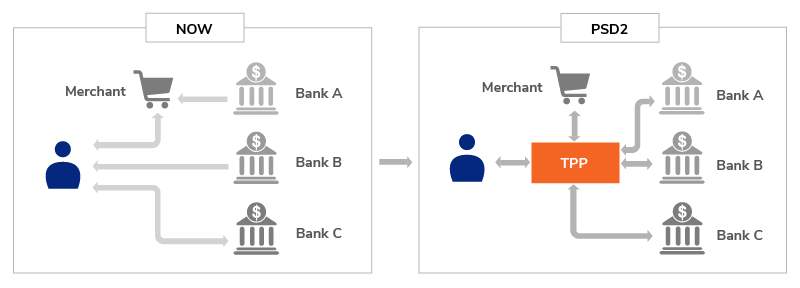
För att bekämpa bedrägerier vid onlinebetalningar införde Europa PSD2, som kräver stark kundautentisering (SCA).
Vid SCA måste företag verifiera betalningar med hjälp av flera faktorer, till exempel lösenord, mobila enheter och biometriska uppgifter som fingeravtryck, vilket ger ett extra säkerhetslager. 3D Secure-metoden används i stor utsträckning för SCA.
Syfte:
Målet är att förbättra konsumentskyddet, främja innovation och konkurrens på betalningsmarknaden samt göra betaltjänster säkrare inom Europeiska ekonomiska samarbetsområdet (EES).
Vem berörs:
De som tar emot onlinebetalningar inom EES – betaltjänstleverantörer (PSP:er) – inklusive banker, betalningsinstitut, institut för elektroniska pengar och företag.
Det finns dock flera undantag i PSD2 som gör att vissa typer av betalningar kan behandlas utan SCA. Undantagen är utformade för att skapa balans mellan säkerhet, bekvämlighet och effektivitet.
Några vanliga exempel är:
- Transaktionsriskanalys (TRA). Undantar transaktioner med låg risk enligt en riskbedömning i realtid.
- Transaktioner med lågt belopp: Under ett visst tröskelvärde betraktas dessa transaktioner som transaktioner med lågt belopp.
- Betrodda handlarkonton: SCA krävs inte för återkommande betalningar till betrodda handlare.
- Prenumerationer: Betalningar för återkommande prenumerationer är undantagna.
- Säkra företagsbetalningar: Detta avser specifika betalningsprocesser för företag.
Krav:
Det finns fem huvudsakliga krav för efterlevnad av PSD2.
I. STARK KUNDAUTENTISERING (SCA)
För onlinebetalningar krävs användning av multifaktorautentisering (något du äger, vet eller är). En av de vanligaste formerna av SCA är 3D Secure.
II. ÖPPEN BANKVERKSAMHET
Lagstiftningen kräver att banker öppnar sina data för tredjepartsleverantörer (TPP:er) via API:er, vilket kommer att främja innovation och konkurrens inom finanssektorn.
III. LEVERANTÖRER AV KONTOINFORMATIONSTJÄNSTER (AISPS)
Ett företag får tillgång till data från en kunds bankkonto för att tillhandahålla tjänster som ekonomisk förvaltning eller investeringsrådgivning.
IV. LEVERANTÖRER AV BETALNINGSINITIERINGSTJÄNSTER (PISPS)
Företag kan initiera betalningar direkt från kunders konton, vilket gör transaktionerna snabbare och effektivare.
V. FÖRBUD MOT EXTRAAVGIFTER
Lagen förbjuder företag att ta ut extra avgifter för vissa betalningsmetoder, till exempel kreditkortstransaktioner.
Påföljder vid bristande efterlevnad:
Du kan förlora en betydande summa pengar om du inte följer PSD2.
- Ett företag kan få böter på upp till 5 miljoner euro eller 3 % av sina globala intäkter, beroende på vilket belopp som är högst. Påföljden fastställs utifrån överträdelsens allvar och det aktuella landet inom EES.
- Ett företag som inte uppfyller PSD2:s SCA-krav kan drabbas av nekade betalningar, vilket leder till frustrerade kunder och lägre konverteringsgrad.
Uppdateringar och ändringar av PSD2:
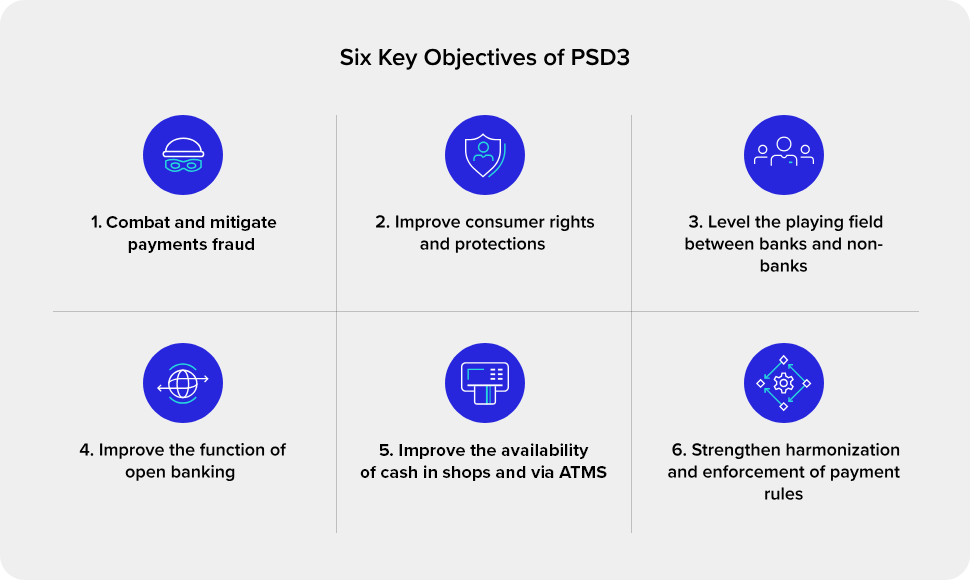
Som en del av sina insatser för att modernisera och uppdatera det befintliga ramverket har Europeiska kommissionen föreslagit PSD3 samt en förordning om betaltjänster (PSR).
Rekommenderade resurser:
Gör dig redo för 2026.
1. Chris Skinner, en välkänd Londonbaserad finanskommentator och författare, delar med sig av sina skarpa insikter och prognoser på The Finanser, sin prisbelönta blogg. Det är en självklar resurs för aktuella nyheter inom finans och fintech.
2. Håll dig steget före med Open Banking Tracker. Denna belgiska plattform tillhandahåller viktiga uppdateringar om PSD2-efterlevnad i hela Europa. Besök deras webbplats för att lära dig mer om hur banker implementerar förordningen. 3. Utforska den officiella webbplatsen för Europeiska kommissionen för att ta del av de senaste nyheterna, aktuell dokumentation och ändringar i regelverket.
3. Känn din kund (KYC) och regler för bekämpning av penningtvätt (AML)
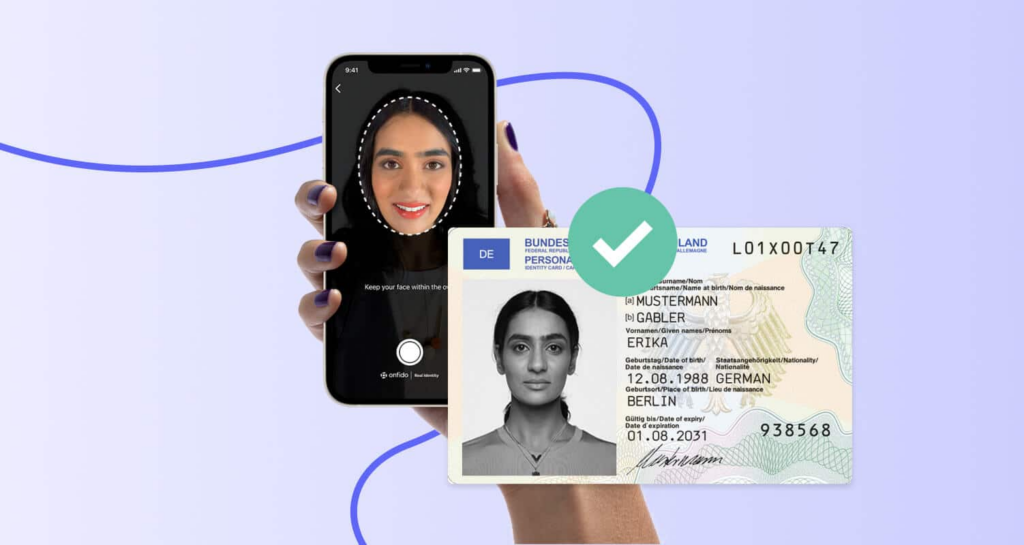
Föreställ dig en värld där vem som helst kunde öppna ett bankkonto, överföra stora summor pengar eller göra onlineköp utan att styrka sin identitet.
En fristad för cyberbrottslingar. Men ett helvete för företagare. Det är här KYC – även känt som kundkännedom (CDD) – och AML kommer in i bilden.
Syfte:
För att följa reglerna mot penningtvätt är KYC en viktig process för företag när de ska verifiera sina kunders identitet.
Både företaget och dess kunder skyddas från skada genom dessa åtgärder, som bidrar till att förhindra ekonomisk brottslighet såsom penningtvätt, finansiering av terrorism och bedrägerier.
Vilka det gäller:
Behovet av KYC/CDD uppstår vid vissa kundåtgärder.
En varningssignal för penningtvätt eller finansiering av terrorism kan vara att öppna ett konto, genomföra finansiella transaktioner över ett fastställt tröskelvärde eller uppvisa ett beteende som väcker misstanke.
Enligt AML/CFT-regelverk måste reglerade verksamheter följa AML/CFT-regelverk, inklusive KYC. Beroende på jurisdiktion har reglerade verksamheter olika omfattning.
Vanligtvis omfattar detta:
- Finansiella institut
- Kreditinstitut
- Försäkringsbolag
- Institut för elektroniska pengar
- Betalningsinstitut
- Leverantörer av tjänster för virtuella tillgångar (VASP)
- Leverantörer av speltjänster
- Konsthandlare med flera
🌎 OBSERVERA:
Driver du en VASP? Se till att du känner till lagarna på dina målmarknader. Vissa länder, inklusive USA, Storbritannien och Singapore, har integrerat VASP:er i sina AML-regelverk, men andra har inte gjort det.
Krav:
För att förebygga ekonomisk brottslighet, inklusive penningtvätt och finansiering av terrorism, är KYC/CDD (känn din kund/kundkännedom) en viktig komponent. I stora drag faller de 12 kraven för efterlevnad inom tre huvudkategorier.
💡 VIKTIGT ATT OBSERVERA:
Olika länder styrs av olika AML-regelverk – även om de arbetar mot samma mål.
I USA kräver till exempel både Bank Secrecy Act (BSA) och Patriot Act att finansiella institut inför robusta efterlevnadsprogram för att förhindra penningtvätt och finansiering av terrorism.
Några av dessa aktiviteter omfattar verifiering av kunders identitet, övervakning av transaktioner och rapportering av misstänkt aktivitet.👉🏼Här är en komplett guide till olika AML-regelverk runt om i världen.
I. IDENTIFIERING OCH VERIFIERING AV KUNDER
1. Kundkontroll. Se till att nya kunder identifieras och verifieras med hjälp av tillförlitliga källor.
2. Dokumentverifiering. Kontrollera äktheten hos de identitetshandlingar som tillhandahålls (t.ex. pass, körkort med mera).
3. Verkliga huvudmän. Fastställ vilka personer som äger eller kontrollerar ett företagskonto.
II. RISKBEDÖMNING OCH ÖVERVAKNING
4. Transaktionsövervakning. Kontrollera kundtransaktioner för avvikelser från förväntat beteende eller förväntade mönster.
5. Företagsinformation. Skaffa kunskap om företagskundernas verksamhet, syfte och förväntade aktivitet.
6. Personliga relationer och affärsrelationer. Bedöm potentiella risker genom att analysera kundens relationer med andra personer och företag.
7. Årsomsättning. Skaffa en uppskattning av kundens årsomsättning.
8. AML-policyer och -rutiner. Se till att kundpolicyer och rutiner följer regelverket.
9. Anseende på den lokala marknaden. Kontrollera kundens anseende på den lokala marknaden genom att konsultera mediekällor och andra offentligt tillgängliga resurser.
III. DATASÄKERHET OCH DOKUMENTATION
10. Datasäkerhet. Se till att känsliga kunduppgifter skyddas mot obehörig åtkomst, användning eller utlämnande.
11. KYC-dokument. Se till att alla insamlade KYC-dokument lagras säkert och är lättillgängliga vid efterlevnadsrevisioner.
12. Dokumentation från tredje part. Inhämta och bevara kopior av all dokumentation från tredje part som används för att verifiera kunduppgifter.
Påföljder vid bristande efterlevnad:
Indiens centralbank (RBI) utfärdade en betydande böter för två företag för bristande efterlevnad förra månaden:
- Den 3 september 2024 bötfälldes Hewlett Packard Financial Services med 13 500 dollar för KYC-överträdelser.
- Och inom en vecka fick Muthoot Vehicle & Asset Finance böta 10 200 dollar för att inte ha uppfyllt kraven på likviditetsriskhantering och rapportering av kunddata.
Bli inte en rubrik. Pengarna kanske bara är en droppe i havet för dessa stora företag, men varumärkesskadan kan kosta dig ditt marknadsrykte.
Uppdateringar och förändringar av KYC och AML:
Efterlevnaden av KYC och AML får ett teknologiskt lyft. En av de största senaste förändringarna omfattar automatisk sanktionskontroll av kunder mot uppdaterade sanktionslistor i realtid. Dessutom kan automatiserade verktyg, i takt med att eKYC blir vanligare, verifiera identiteter direkt – helt online.
Rekommenderade resurser:
Gör dig redo för 2026.
1. Använd PwC:s guideverktyg för ekonomisk brottslighet och få tillgång till specialister på ekonomisk brottslighet i olika territorier via deras globala resurskarta för ekonomisk brottslighet.
2. Om du hellre vill lyssna på dina nyheter kan du hålla dig uppdaterad om AML-utvecklingen med podden ‘Den här veckan inom AML’ från AML Right Source.
3. Moneylaundering.com innehåller mycket information om allmän efterlevnad och företagsregler. 4. Besök officiella webbplatser som FINRA.org och FDIC för de senaste nyheterna, aktuell dokumentation och policyförändringar.
4. GDPR och dataskydd
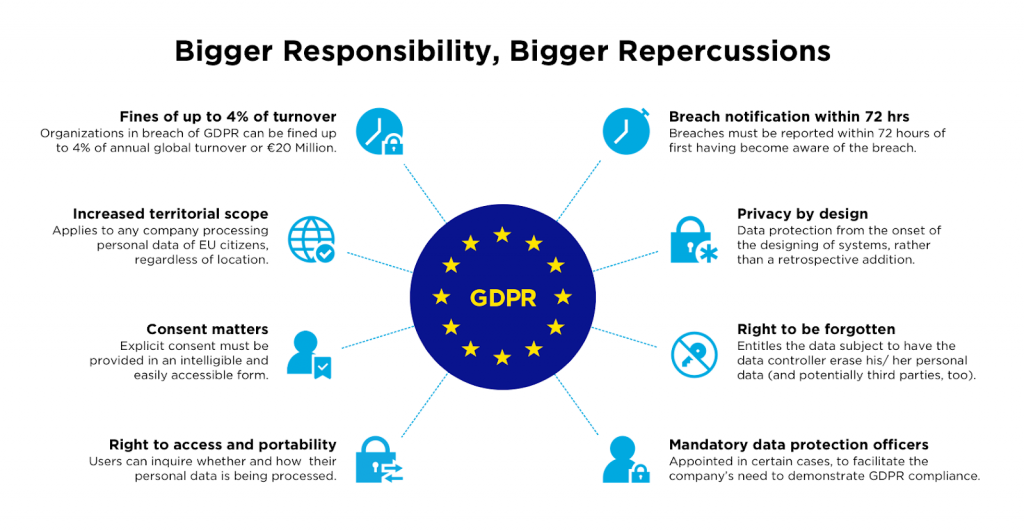
GDPR skyddar rätten till integritet som en grundläggande rättighet. Den anses allmänt vara världens starkaste lagstiftning om integritet och säkerhet.
Syfte:
EU-lagstiftningen fastställer strikta standarder för hur företag hanterar personuppgifter, ger individer större kontroll över sin information och säkerställer att den behandlas effektivt och säkert.
Vem berörs:
Om ditt företag hanterar personuppgifter om invånare i Europeiska unionen gäller GDPR för dig. Du är faktiskt ansvarig oavsett om du bor i EU eller inte, även om du bara övervakar EU-medborgares beteende på nätet.
Krav:
GDPR är en omfattande EU-lag som skyddar personuppgifter och integritet. Här är 10 viktiga krav:
I. PRINCIPER FÖR UPPGIFTSBEHANDLING
1. Laglighet, korrekthet och transparens. Använd uppgifter på ett lagligt sätt med ett tydligt syfte och var transparent med hur de används.
2. Ändamålsbegränsning. Samla endast in uppgifter för specifika, uttryckliga och berättigade ändamål.
3. Dataminimering. Samla endast in data som är nödvändiga för det avsedda ändamålet.
4. Korrekthet. Håll data uppdaterade och korrekta.
5. Lagringsbegränsning. För de angivna ändamålen ska data endast sparas under en rimlig tidsperiod.
6. Integritet och konfidentialitet. Se till att dataintegritet och konfidentialitet skyddas med lämpliga säkerhetsåtgärder.
II. ANSVARSSKYLDIGHET OCH STYRNING
7. Konsekvensbedömning avseende dataskydd (DPIA). Utvärdera riskerna som är förknippade med högriskaktiviteter för behandling av personuppgifter och minska dem.
8. Inbyggt dataskydd. Nya system och processer bör utformas med dataskyddsprinciperna i åtanke.
III. INDIVIDUELLA RÄTTIGHETER OCH ANSVAR
9. Den registrerades rättigheter. Behandlingen av enskilda personers personuppgifter bör respektera deras rätt till åtkomst, rättelse, radering och begränsning.
10. Rapportering av dataintrång: Dokumentera personuppgiftsincidenter hos tillsynsmyndigheten och i vissa fall hos de berörda personerna.
Påföljder vid bristande efterlevnad:
Det finns olika bötesnivåer baserat på överträdelsens allvar.
- Mindre allvarliga överträdelser. Högst 10 miljoner euro eller 2 % av företagets globala omsättning under föregående år, beroende på vilket belopp som är högst.
- Allvarliga överträdelser. Upp till 20 miljoner euro eller 4 % av företagets globala omsättning under föregående år, beroende på vilket belopp som är högst.
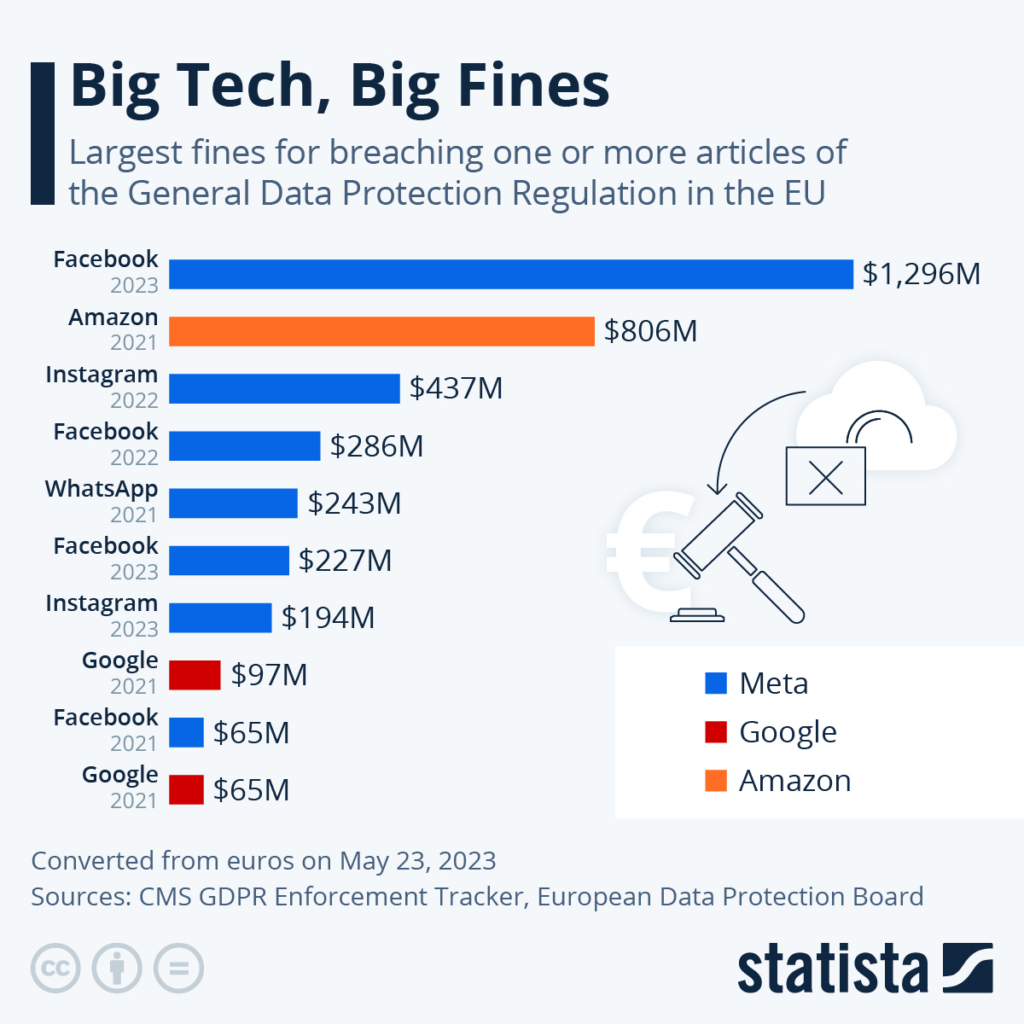
Efterlevnaden av GDPR är en allvarlig fråga.
År 2022 bötfälldes Meta med 405 miljoner euro för att ha kränkt barns integritetsrättigheter på Instagram av den irländska dataskyddskommissionen.
Uppdateringar och ändringar av GDPR:
Människor har nu nya rättigheter enligt GDPR, inklusive ”rätten att bli bortglömd”, vilket ger dem möjlighet att begära att deras personuppgifter raderas, samt ”rätten till dataportabilitet”, som gör det möjligt för dem att överföra sina data till en annan tjänsteleverantör.
Rekommenderade resurser:
Förbered dig inför 2026.
1. Läs mer om de fyra senaste ändringarna i GDPR-lagstiftningen med anledning av den ökande användningen av generativ AI och andra relevanta hot.
2. Bekanta dig med den fullständiga guiden till efterlevnad av GDPR på EU:s officiella webbplats. 3. Utforska GDPR-portalen, en utbildningsresurs för företag och kunder.
5. IRC-avsnitt 6050W
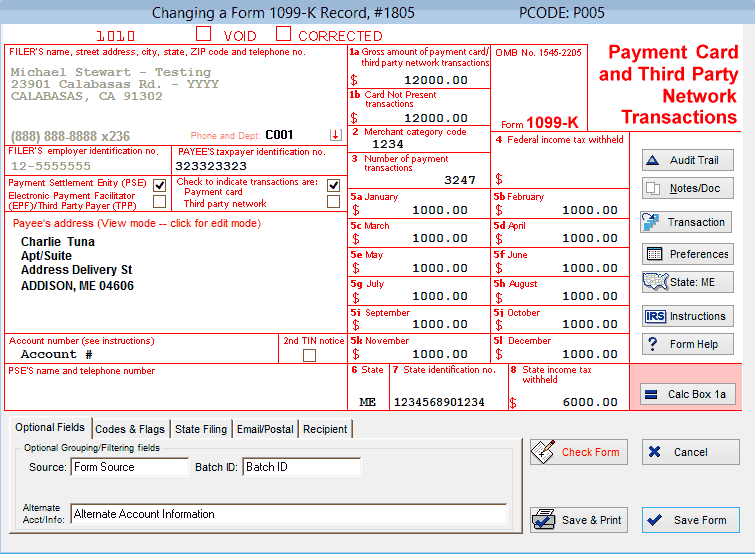
Enligt avsnitt 6050W i den amerikanska skattelagstiftningen måste vissa betalningsmottagare och handlare rapportera betalningsinformation till IRS.
I detta fall görs rapporteringen på formulär 1099-K, som kallas ”rapport om betalningskorts- och transaktioner via tredjepartsnätverk”.
Syfte:
Syftet med avsnitt 6050W är att säkerställa lika konkurrensvillkor för alla företag och att alla betalar sin rättvisa andel av skatterna.
Utöver att förse IRS med värdefulla uppgifter bidrar detta rapporteringskrav till ett mer rättvist skattesystem genom att säkerställa att inkomster verifieras och förhindra skatteundandragande.
Vilka det påverkar:
I allmänhet påverkar detta avsnitt två typer av enheter:
- Enheter som hanterar handelsbetalningar. En bank eller finansiell institution som genomför transaktioner på uppdrag av en handlare. Som mellanhänder kopplar de samman handlaren med kortutgivaren (kundens bank).
- Avvecklingsorganisationer för tredje part. Detta är företag som underlättar betalningar genom betalningsnätverk från tredje part. PayPal, Venmo, Square och Stripe är bara några exempel.
Krav:
En avvecklingsorganisation för tredje part är i allmänhet inte skyldig att rapportera transaktioner för en betalningsmottagare om det totala beloppet är mindre än $600.
Här är därför de viktigaste kraven:
I. INFORMATIONSRAPPORTER
1. Formulär 1099-K. För varje kalenderår måste betalningsavvecklingsenheter lämna in formulär 1099-K.
II. RAPPORTERINGSPLIKTIGA TRANSAKTIONER
2. Betalkortstransaktioner. Kortbaserade transaktioner omfattar kreditkorts-, betalkorts- och förbetalda korttransaktioner.
3. Transaktioner via nätverk från tredje part. Dessa omfattar transaktioner som genomförs via tredjepartsbetalningsförmedlare som PayPal, Venmo och Square.
III. INFORMATION SOM SKA RAPPORTERAS
4. Bruttobelopp. För varje betalningsmottagare, bruttobeloppet av alla rapporteringspliktiga betalningstransaktioner.
5. Information om betalningsmottagaren. Varje betalningsmottagares namn, adress och skatteidentifikationsnummer (TIN).
Påföljder vid bristande efterlevnad:
Till följd av brister i efterlevnaden kan du bli föremål för skyldigheter avseende källskatt (vanligtvis 28 % av betalningen), ränta och påföljder.
Uppdateringar och ändringar av IRS avsnitt 6050W:
För 2024 kan tröskelvärdet enligt EY komma att höjas till $5,000, vilket ger kongressen tid att eventuellt justera det.
Under tiden måste betalningsförmedlare noggrant samla in skatteidentifikationsnummer (TIN) från alla betalningsmottagare för att upprätthålla en smidig rapportering.
Rekommenderade resurser:
Förbered dig inför 2026.
1. Läs de uppdaterade vanliga frågorna om IRC Section 6050W på deras officiella webbplats.
2. Ta reda på mer om formulär 1099-K före sista dagen för inlämning—31 januari 2025. 3. IRS-videor på YouTube har ett informativt webbinarium som hjälper skattebetalare att bättre förstå inlämningsprocessen.
Har du svårt att navigera bland betalningsregler? Dessa betalningsförmedlare för ideella organisationer förenklar efterlevnaden.
3 strategier för att hålla ditt e-handelsvarumärke kompatibelt
Om efterlevnaden av betalningsregler känns som en ändlös lek där regleringsproblem dyker upp hela tiden är du inte ensam. Precis när du tror att du har bemästrat PCI DSS… BAM! Då dyker GDPR upp med en överraskande vänsterkrok.
Men var inte rädd. Det finns flera sätt att navigera bland kraven utan att förlora förståndet (eller vinsterna).
Jag pratade med några experter inom e-handel, ekonomi och juridik om hur de hanterar tröttheten på efterlevnadsakronymer och undviker att det påverkar resultatet.
1. Håll dig uppdaterad
Det är väl självklart? Men det är viktigt att känna till rätt resurser.
Prenumerera på branschuppdateringar. Håll dig uppdaterad om de senaste betalningsbestämmelserna genom att prenumerera på nyhetsbrev, bloggar och aviseringar från tillsynsmyndigheter, juridiska experter och branschorganisationer.
Publikationer som The Financial Times och MoneyWeek ”tillhandahåller kritisk information om ekonomiska trender och finansmarknader”, säger Gary Hemming, ägare och ekonomichef på ABC Finance.
Hur hjälper detta?
Efter att vi till exempel hade fått veta att en ränteförändring förväntades justerade vi våra utlåningsstrategier, vilket gav oss en konkurrensfördel och skyddade våra vinster.
Utöver populära publikationer förlitar sig Balázs Keszthelyi, grundare och vd för TechnoLynx, ”i hög grad på officiella riktlinjer från tillsynsmyndigheter som Myndigheten för finansiellt uppförande (FCA) och betalningstjänstförordningarna (PSRs).”
2. Etablera ett starkt internt efterlevnadsprogram
Upprätthåll ett uppdaterat efterlevnadsprogram som är anpassat till aktuella bestämmelser genom att regelbundet granska och uppdatera det.
3. Automatisera efterlevnadsprocesser med programvara
Välj betalningsförmedlare och betalningsgatewayer som erbjuder inbyggda säkerhetsfunktioner, automatiserad rapportering och verktyg för efterlevnadshantering för att effektivisera arbetet.
Du kan automatisera KYC/CDD-kontroller, hantering av datasäkerhet och transaktionsövervakning med hjälp av programvara för efterlevnad.
Letar du efter ett säkrare och effektivare sätt att behandla betalningar? Ta en titt på vår lista över de 10 bästa programvarulösningarna för betalningshantering:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.


Låt inte gammal och föråldrad programvara utsätta dig för högre risk för sanktioner. Här är våra 10 främsta val bland marknadens bästa betaltjänster för betalningsgateway:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
🔥 HETT TIPS: Investera i lokal juridisk rådgivning
Enligt Reyansh Mestry, marknadschef på TopSource Worldwide, ”Globala regler förändras snabbt, och allmänna råd räcker inte.”
Varför?
Vid ett tillfälle, när vi expanderade i Brasilien, fick vi besked om en oväntad förändring av skattelagstiftningen.
Tack vare våra lokala juridiska samarbetspartner kunde vi snabbt anpassa oss och undvika betydande sanktioner som annars kunde ha bromsat vår verksamhet.
Den här typen av information i realtid, specifik för varje land, är ovärderlig.
Följ reglerna och håll ekonomin sund
Kan du inte komma ihåg allt vi pratade om? Det klandrar jag dig inte för.
Det finns tre viktiga slutsatser här:
- Håll dig uppdaterad om de senaste reglerna, inklusive PCI DSS, GDPR, AML, PSD2 och IRS Section 6050W, för att skydda ditt företag och dina kunder.
- Minska risken för mänskliga fel med programvara och teknik för regelefterlevnad.
- Vid komplexa regler eller expansion till nya marknader bör du rådfråga specialister på regelefterlevnad.
Håll dig informerad, följ reglerna och håll dig steget före. Prenumerera på vårt nyhetsbrev med de senaste insikterna för e-handelschefer från ledande experter i branschen.

