Dizem que há poucas coisas garantidas na vida, além da morte e dos impostos. Se tiver um site empresarial, pode acrescentar algo mais a essa lista: ameaças à segurança do comércio eletrónico.
O crescimento do comércio eletrónico foi acompanhado por um aumento maciço das taxas de cibercrime—desde um aumento relativamente moderado de 20% nos ataques de ransomware até um aterrador aumento de 660% nos esquemas de phishing por e-mail.
Com pelo menos 50% de todas as empresas a comunicarem um ataque online todos os anos em inquéritos anuais, a questão não é saber se, mas sim quando, a sua plataforma de comércio eletrónico será atacada.
E saber é metade da batalha.
Neste artigo, apresentarei oito das ameaças de segurança mais críticas para a sua empresa de comércio eletrónico e soluções para se proteger.
Ameaças à segurança e como proteger o seu site
Continue a ler para conhecer as oito ameaças de segurança mais comuns, bem como a melhor forma de proteger o seu site de comércio eletrónico contra elas.
1. Fraude nos pagamentos
Este tipo de ameaça à segurança do comércio eletrónico é tão antigo como a própria atividade. Os piratas informáticos e criminosos utilizam cartões de crédito roubados ou informações de cartões de crédito roubadas para efetuar transações não autorizadas. A fraude com cartões de crédito é normalmente difícil de rastrear e pode causar perdas significativas às empresas de comércio eletrónico.
Os reembolsos falsos são outra artimanha popular utilizada pelos cibercriminosos, resultando em perdas no valor de milhares de milhões de dólares para o setor do retalho online. Em vez de devolverem os artigos originais, os autores da fraude enviam artigos danificados, descartados ou roubados aos retalhistas.
Pode utilizar programas de prevenção de fraudes no comércio eletrónico para ajudar a detetar e impedir transações online fraudulentas ou esquemas de estorno.
Solução: conformidade com PCI DSS
Mantenha a conformidade com o PCI DSS nas suas páginas de pagamento. Todos os comerciantes online são incentivados a seguir estas normas de segurança, mantidas pelo Conselho de Normas de Segurança PCI—um organismo independente criado pelas principais empresas de cartões, como a VISA, a MasterCard e a American Express.
2. Phishing
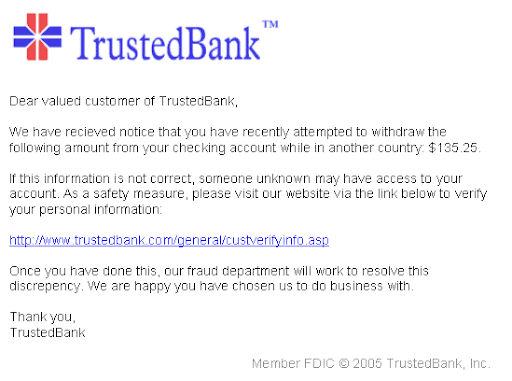
Uma forma de usurpação de identidade online, o phishing é uma ameaça crescente no setor da cibersegurança. Os criminosos tentam obter credenciais de início de sessão, dados de cartões de crédito e outras informações sensíveis dos seus alvos incautos, recorrendo frequentemente a e-mails enganosos.
Os e-mails fazem-se passar por comunicações de fontes legítimas, como bancos, agências governamentais, parceiros comerciais ou outros retalhistas. Estes e-mails contêm normalmente ligações falsas para páginas de início de sessão de um site real—quando introduz os seus dados de início de sessão, os cibercriminosos obtêm acesso não autorizado às suas contas.
Have an account? Log In
Solução: formação e vigilância
Melhore a consciencialização dos seus funcionários e clientes sobre a importância da prudência e da vigilância constante. Uma vez que os ataques de phishing têm como alvo indivíduos, e não sistemas informáticos e programas, esta é a única solução potencial.
Pode também testar a sua empresa quanto a vulnerabilidades através da realização de exercícios simulados—envie e-mails de phishing falsos aos seus funcionários—e, se alguém responder, ajude-o e oriente-o para que esteja mais bem preparado para evitar ataques reais no futuro.
Um sistema seguro de correio eletrónico pode bloquear 99% de todo o spam e e-mails de phishing através da utilização de filtros. Isto, combinado com políticas como a autenticação de dois fatores, auditorias de segurança frequentes e atualizações regulares dos programas, pode ajudar a minimizar o risco associado ao phishing.
As principais empresas, como a Google e a Microsoft, realizam periodicamente ações de formação e campanhas de vigilância contra o phishing.
3. Engenharia social
A engenharia social utiliza as mesmas táticas de personificação usadas no phishing—a principal diferença é que a engenharia social pode assumir muitas outras formas além do e-mail. O criminoso pode utilizar chamadas telefónicas, mensagens e perfis nas redes sociais, bem como outros meios, para contactar consigo ou com os seus funcionários.
Em seguida, manipula essas pessoas para que revelem acidentalmente dados pessoais sensíveis. Enquanto o phishing visa muitas pessoas na esperança de apanhar algumas vítimas, a engenharia social é mais sofisticada e visa indivíduos específicos, como administradores séniores de empresas de comércio eletrónico.
Solução: Formação e vigilância
A solução neste caso é a mesma que no phishing—relembre à sua equipa as potenciais ameaças que podem surgir nas redes sociais e forme-a para identificar mensagens ou chamadas suspeitas. A realização ocasional de testes simulados e de verificações de segurança regulares ajudará a manter todos atentos.
4. Spam
Pode associar facilmente este termo à sua caixa de entrada de e-mail, mas também constitui uma ameaça para qualquer site de comércio eletrónico que permita aos visitantes deixar comentários/opiniões. Os remetentes de spam podem abusar destes sistemas para publicar ligações perigosas ou simplesmente inundar as suas páginas com anúncios.
Solução: Filtragem de spam
Utilize ferramentas antivírus e de filtragem de spam no seu site de compras online. Forme os seus funcionários em técnicas e táticas anti-spam.
5. Injeções de SQL e XSS
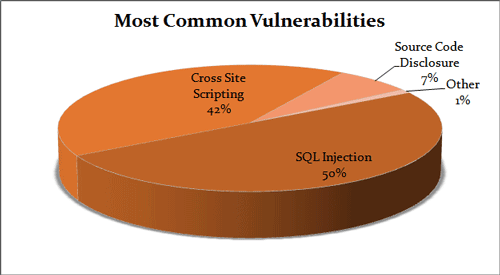
Uma ameaça particularmente perigosa neste contexto é o scripting entre sites (XSS)—o atacante injeta código malicioso nos sites da sua empresa online, explorando frequentemente vulnerabilidades em JavaScript.
Este código atacará depois outros clientes que visitam a sua loja online. Também conhecido como ataque de injeção, o XSS pode danificar gravemente a classificação do seu site e a sua reputação nos motores de pesquisa.
As injeções de SQL são semelhantes ao XSS na forma como são utilizadas contra os seus sites. No entanto, ao contrário do XSS, o SQL tem como alvo a base de dados do seu sistema, com a intenção de roubar dados sensíveis em vez de atacar os visitantes dos seus sites de comércio eletrónico.
Solução: Filtros SQL e análises XSS
Utilize firewalls de aplicações Web, filtros SQL e análises frequentes à procura de vulnerabilidades XSS para evitar violações de segurança deste tipo. Todos os funcionários envolvidos na criação de sites ou na manutenção da infraestrutura de retaguarda devem receber formação para detetar e prevenir vulnerabilidades comuns em HTML, JavaScript e outros plug-ins ou widgets do seu site.
6. Ataques DDoS
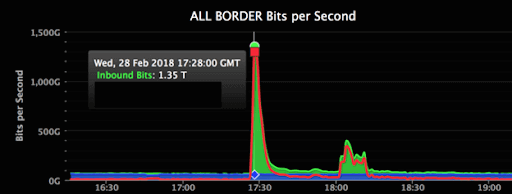
Os ataques distribuídos de negação de serviço (DDoS) colocam os seus sites e servidores da loja online sob cerco. Utilizando vários computadores pirateados, dispositivos IoT ou bots maliciosos, os criminosos lançam ataques coordenados que sobrecarregam o seu site de comércio eletrónico e impedem o seu funcionamento normal.
Além de bloquearem as vendas, estes ataques também prejudicam a sua empresa de outras formas, consumindo a largura de banda do seu site. A boa notícia é que os ataques DDoS são menos frequentes do que outros tipos de ameaças, especialmente no caso de empresas mais pequenas.
Solução: Serviço de proteção contra DDoS
Se considera que o seu site está vulnerável a este tipo de ameaça, utilize um serviço de proteção contra DDoS. Este monitorizará todo o tráfego recebido, bloqueando preventivamente quaisquer pedidos que pareçam fraudulentos.
7. Palavras-passe fracas
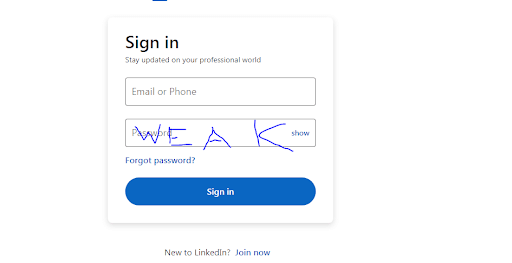
Por uma questão de conveniência, muitas pessoas que trabalham em empresas de comércio eletrónico tendem a utilizar palavras-passe simples e fáceis de memorizar. Infelizmente, isto também é uma boa notícia para cibercriminosos empreendedores que recorrem a fraude de múltiplas contas e outros esquemas, dispondo de inúmeras opções.
Algumas palavras-passe mais simples podem ser decifradas através de simples tentativas e erros e de uma verificação dos antecedentes da pessoa que definiu a palavra-passe.
Por isso, não utilize a sua data de nascimento nem o nome do seu animal de estimação como palavra-passe, por favor.
Mesmo as palavras-passe mais fortes podem ser decifradas através de força bruta—programas especialmente concebidos podem experimentar rapidamente milhares de palavras-passe possíveis até encontrarem a correta (a técnica chama-se ataque de força bruta).
Solução: utilize palavras-passe mais fortes!
Imponha uma política rigorosa relativamente à robustez das palavras-passe na sua organização. Utilize a autenticação multifator internamente nas suas contas de administrador e nos perfis dos clientes para alterações importantes.
More Articles
8. Malware e software de resgate
Estas são ameaças que provavelmente não precisam de apresentação. Qualquer pessoa que tenha utilizado um computador nas últimas duas décadas estará perfeitamente consciente dos problemas de segurança colocados por vírus, cavalos de Troia e, mais recentemente, software de resgate.
Chegam sob a forma de anexos de e-mail, ocultos em ficheiros .exe ou aplicações transferidos, e através de widgets ou plug-ins no WordPress. O malware é incrivelmente diversificado e versátil—pode fazer tudo, desde roubar e corromper dados até monitorizar atividades em tempo real, entre outras coisas.
Solução: software antimalware & boas práticas
Instalar e utilizar software antivírus dedicado e outras ferramentas de deteção de malware seria um bom ponto de partida. Mas, para obter a máxima proteção, tem de combinar estas medidas com outras medidas de segurança, como certificados SSL em todas as suas páginas, a utilização de HTTPS, servidores seguros, firewalls e cópias de segurança regulares.
Proteja a sua loja de comércio eletrónico
Como pode ver, não existe uma solução milagrosa ou uma fórmula mágica capaz de resolver todos os problemas de segurança do seu negócio de comércio eletrónico de uma só vez. Uma proteção eficaz contra ciberameaças requer soluções de segurança adequadas, sensibilização, formação e vigilância constante.
Como as ciberameaças e os riscos de segurança dos sites estão em constante evolução, deve manter-se atualizado. Subscreva a newsletter da The Retail Exec para receber as últimas notícias sobre comércio eletrónico e as tendências de cibersegurança.
Você ou a sua organização já foram vítimas de um destes ciberataques? Em caso afirmativo, que impacto teve no seu negócio e que medidas tomou para o neutralizar e seguir em frente? Não hesite em partilhar as suas valiosas perspetivas na secção de comentários abaixo!
Mais conteúdos excelentes do ECM: