Key Takeaways
Znaczenie zgodności: PCI DSS ma kluczowe znaczenie dla małych sprzedawców detalicznych; brak zgodności może prowadzić do ogromnych kar i naruszeń bezpieczeństwa.
Poziomy akceptantów: Mali sprzedawcy detaliczni często kwalifikują się do poziomu 4, który wymaga samooceny zamiast audytów przeprowadzanych przez podmioty zewnętrzne.
Wybór właściwego SAQ: Wybór odpowiedniego kwestionariusza SAQ ma kluczowe znaczenie, aby uniknąć niepotrzebnych zadań lub pominięcia istotnych wymagań.
Zabezpieczenia techniczne: Wdrożenie kluczowych zabezpieczeń, takich jak bezpieczeństwo sieci i zasady dotyczące haseł, pozwala zarządzać 80% ryzyka związanego ze zgodnością.
Harmonogram walidacji: Utrzymanie zgodności obejmuje coroczną walidację, stałe aktualizacje systemów oraz monitorowanie środowiska.
Jeśli przyjmujesz płatności kartami kredytowymi, zgodność z PCI już na Ciebie czeka — niczym rachunek podatkowy, tylko z większą liczbą akronimów i mniejszą liczbą luk prawnych.
Większość małych sprzedawców detalicznych albo to ignoruje, ma nadzieję, że zajmuje się tym operator płatności, albo uznaje, że są zbyt mali, by przyciągnąć uwagę. Wszystkie trzy podejścia opierają się na pobożnych życzeniach.
Oto rzeczywistość: jeden błąd i możesz zostać obciążony karami, które wystarczyłyby na sfinansowanie nowego sklepu (albo zamknęłyby ten, który już masz). Naruszenia danych to nie tylko temat nagłówków dotyczących dużych sieci — dla niezależnych firm oznaczają koniec działalności.
I tak, zasady obowiązują nawet wtedy, gdy przetwarzasz zaledwie kilka transakcji miesięcznie.
Omińmy więc nerwowe rozważania i przejdźmy do tego, co naprawdę ma znaczenie: jak ustalić, które wymagania PCI dotyczą Twojej firmy, co musisz zrobić (a co możesz zignorować) oraz jak zapewnić zgodność bez poświęcania tygodnia na dokumentację i bez płacenia konsultantowi za przeczytanie Ci instrukcji.
Ten poradnik powstał z myślą o osobach prowadzących firmy, które chcą poznać fakty, skróty i rzeczy, o których nikt nie mówi, dopóki nie jest za późno.
Co PCI DSS oznacza dla małych sprzedawców detalicznych
PCI DSS nie jest opcjonalne — przyjmuj karty, przestrzegaj zasad albo licz się z karami i kosztami naruszeń, które mogą doprowadzić małą firmę do zamknięcia.
Standard bezpieczeństwa danych branży kart płatniczych (PCI DSS) jest egzekwowany przez główne marki kart — Visa, Mastercard, American Express, Discover i JCB.
Firmy te wymagają, aby każdy sprzedawca, który przetwarza, przechowuje lub przesyła dane posiadaczy kart, spełniał określone standardy bezpieczeństwa przetwarzania płatności, niezależnie od wielkości firmy.
Wielu małych sprzedawców detalicznych zakłada, że są zbyt mali, by mieć znaczenie, albo że operator płatności zapewnia za nich zgodność.
Błąd w obu przypadkach.
Wystarczy przetworzyć jedną transakcję kartą kredytową, aby odpowiadać za spełnienie wymagań PCI. Operator płatności może spełniać wymogi, ale nie obejmuje to Twojej odpowiedzialności za ochronę danych posiadaczy kart w Twoim środowisku.
Stawka jest wysoka.
Sprzedawcom niespełniającym wymogów grożą miesięczne kary w wysokości od $5,000 do $100,000. Według raportu IBM „Koszt naruszenia danych” z 2024 roku naruszenia danych kosztują małe firmy średnio $2.98 million — to wystarczy, by trwale zamknąć większość sprzedawców detalicznych. Poza szkodami finansowymi ryzykujesz całkowitą utratę konta sprzedawcy.
Aby zrozumieć szerszy kontekst przepisów dotyczących operatorów płatności oraz tego, jak chronią one zarówno sprzedawców, jak i klientów, warto pamiętać, że zgodność wykracza daleko poza PCI DSS.
Zrozumienie tych wymagań zaczyna się od ustalenia, który poziom zgodności ma zastosowanie — a większość małych sprzedawców detalicznych trafia do kategorii, z którą łatwiej sobie poradzić, niż mogłoby się wydawać.
Który poziom zgodności Cię dotyczy?
Większość małych sprzedawców detalicznych znajduje się na poziomie 4, który wymaga corocznych kwestionariuszy samooceny zamiast kosztownych audytów przeprowadzanych przez zewnętrzne podmioty.
Zgodność z PCI obejmuje cztery poziomy sprzedawców ustalane na podstawie liczby transakcji w okresie 12 miesięcy:
| Poziom | Liczba transakcji | Większość małych sprzedawców detalicznych | Wymagana walidacja |
|---|---|---|---|
| PoziomPoziom 4 | Liczba transakcji<20K transakcji internetowych LUB <1M łącznie | Większość małych sprzedawców detalicznych✓ NAJCZĘSTSZY | Wymagana walidacjaCoroczny SAQ + skanowanie kwartalne |
| PoziomPoziom 3 | Liczba transakcji20K–1M transakcji internetowych | Większość małych sprzedawców detalicznychNiektóre firmy wielooddziałowe | Wymagana walidacjaCoroczny SAQ + skanowanie kwartalne |
| PoziomPoziom 2 | Liczba transakcji1M–6M transakcji | Większość małych sprzedawców detalicznychDuzi sprzedawcy detaliczni | Wymagana walidacjaCoroczny SAQ + skanowanie kwartalne |
| PoziomPoziom 1 | Liczba transakcji6M+ transakcji LUB dowolne naruszenie | Większość małych sprzedawców detalicznychTylko przedsiębiorstwa | Wymagana walidacjaPełny audyt QSA + raport |
Kluczowa różnica: sprzedawcy na poziomie 4 wypełniają kwestionariusze samooceny (SAQ), zamiast zatrudniać wykwalifikowanych audytorów bezpieczeństwa (QSA) do przeprowadzania formalnych audytów.
Pozwala to zaoszczędzić tysiące na opłatach audytowych, ale wymaga uczciwej oceny i udokumentowania własnej zgodności.
Bank rozliczeniowy lub operator płatności poinformuje Cię, który poziom ma zastosowanie i jakiej walidacji wymaga. Niektórzy operatorzy stosują wymogi wykraczające poza PCI, dlatego sprawdź to u swojego dostawcy.
Gdy znasz już swój poziom, wybierz właściwy typ SAQ — jeśli się pomylisz, stracisz czas na nieistotne wymagania.
Wybór SAQ: schemat podejmowania decyzji
Wybierz niewłaściwy SAQ, a stracisz czas na nieistotne wymagania lub pominiesz te kluczowe — oto jak dokonać właściwego wyboru.
Kwestionariusze samooceny (SAQ) różnią się w zależności od metody przetwarzania płatności i złożoności środowiska.
Długość kwestionariusza mówi wiele o zakresie zgodności:
- SAQ A (22 pytania): Najprostsza ścieżka dla akceptantów, którzy nie mają fizycznego dostępu do karty i zlecają całość przetwarzania płatności na zewnątrz. Nigdy nie widzisz danych karty — klienci wprowadzają informacje dotyczące płatności bezpośrednio na bezpiecznej stronie dostawcy usług płatniczych.
- SAQ A-EP (178 pytań): Dla akceptantów handlu elektronicznego, których strony płatności znajdują się w ich witrynach, ale którzy nie przechowują danych kart. Dane płatnicze przepływają przez Twoją witrynę, ale są przetwarzane gdzie indziej.
- SAQ B (41 pytań): Obejmuje akceptantów korzystających z samodzielnych terminali telefonicznych lub terminali IP, które nie są połączone z innymi systemami. Chodzi o podstawowe terminale do przeciągania kart, bez integracji.
- SAQ C (160 pytań): Najczęstszy wariant w przypadku małych sprzedawców korzystających ze zintegrowanych systemów sprzedaży (POS). Obejmuje akceptantów z aplikacjami płatniczymi połączonymi z internetem, ale nieprzechowujących danych posiadaczy kart.
- SAQ D (329 pytań): Kompleksowy kwestionariusz dla wszystkich pozostałych akceptantów, w tym przechowujących dane klientów lub korzystających ze złożonych środowisk płatniczych.
Zacznijmy od prostego drzewa decyzyjnego:
- Wyłącznie przetwarzanie przez podmiot zewnętrzny. Klienci wprowadzają dane karty bezpośrednio na stronie dostawcy usług płatniczych, a dane nie przepływają przez Twoje systemy → SAQ A
- Integracja z witryną bez przechowywania danych. Dane karty przepływają przez Twoją witrynę, ale są przetwarzane gdzie indziej i nie są przechowywane → SAQ A-EP
- Samodzielne terminale. Korzystasz z terminali telefonicznych lub terminali IP bez połączeń sieciowych → SAQ B
- Systemy połączone z siecią. Masz system POS lub aplikacje płatnicze połączone z Twoją siecią → SAQ C lub D
Nie masz pewności, który wariant Cię dotyczy? Skorzystaj z poniższego quizu — poinformuje Cię, czy jest to na przykład SAQ C, czy wariant C-VT.
W razie wątpliwości dostawca usług płatniczych lub bank rozliczeniowy może pomóc ustalić, który SAQ ma zastosowanie. Po zidentyfikowaniu właściwego SAQ rozpoczyna się prawdziwa praca — wdrażanie kontroli technicznych stanowiących podstawę zgodności.
Niezbędne kontrole techniczne dla każdego sprzedawcy
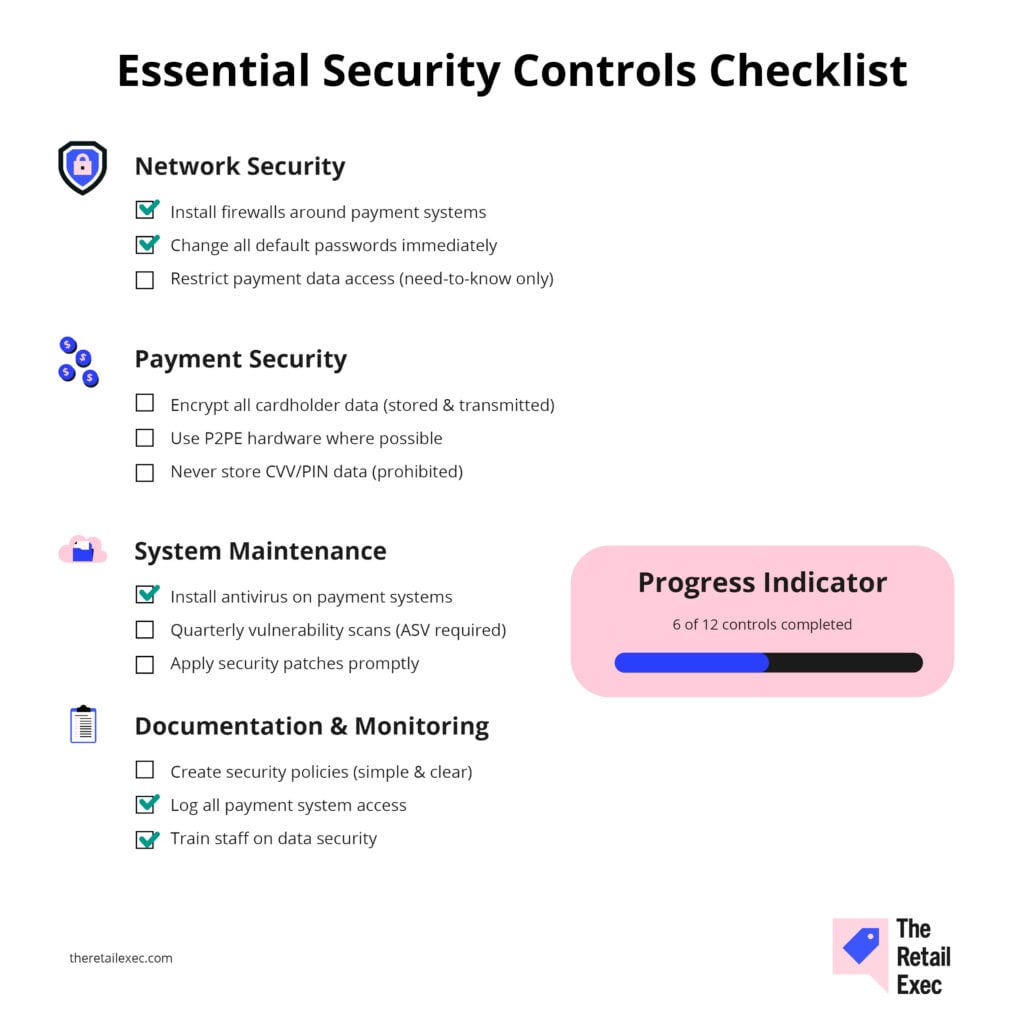
Te sześć kontroli pozwala ograniczyć 80% ryzyka związanego ze zgodnością — najpierw zadbaj o ich prawidłowe wdrożenie, a dopiero potem zajmij się dokumentacją.
Have an account? Log In
Bezpieczeństwo sieci i kontrole dostępu
Trzy podstawowe kontrole chronią granicę sieci:
- Ochrona za pomocą zapory sieciowej. Zainstaluj zapory sieciowe i utrzymuj je wokół systemów obsługujących dane posiadaczy kart. Obejmuje to sieci POS, komputery biurowe i sieci Wi-Fi. Wielu małych sprzedawców popełnia błąd, podłączając systemy POS do tej samej sieci co komputery biurowe, bez odpowiedniej segmentacji.
- Usunięcie haseł domyślnych. Natychmiast zmień wszystkie domyślne hasła dostarczone przez producentów. Domyślne hasła są publikowane w internecie i wykorzystywane w zautomatyzowanych atakach. Dotyczy to routerów, systemów POS, terminali płatniczych, kamer bezpieczeństwa i wszystkich podłączonych urządzeń.
- Ograniczenie dostępu. Ogranicz dostęp do danych posiadaczy kart zgodnie z zasadą wiedzy koniecznej. Nie każdy pracownik potrzebuje dostępu do systemu płatności. Utwórz unikalne identyfikatory użytkowników dla każdej osoby i wymagaj stosowania silnych haseł, które będą regularnie zmieniane.
Bezpieczeństwo przetwarzania płatności
- Szyfruj dane posiadaczy kart zarówno podczas przechowywania, jak i przesyłania. Jedną z głównych zalet nowoczesnych systemów POS jest to, że zwykle mogą robić to automatycznie, ale potwierdź to u swojego dostawcy.
- Nigdy nie przechowuj poufnych danych uwierzytelniających, takich jak kody CVV lub wartości weryfikacyjne PIN — jest to zabronione.
- Korzystaj z bezpiecznego sprzętu do przetwarzania płatności. Nowoczesne systemy POS z szyfrowaniem typu punkt-punkt (P2PE) szyfrują dane karty od momentu jej przeciągnięcia, znacznie ograniczając zakres wymagań dotyczących zgodności.
Systemy te kosztują więcej na początku, ale upraszczają bieżące wymagania dotyczące zgodności.
Aby dokładniej przyjrzeć się wdrażaniu bezpiecznego przetwarzania płatności, należy pamiętać, że szyfrowanie i tokenizacja współpracują ze sobą, aby chronić dane na każdym etapie.
Konserwacja i monitorowanie systemu
- Zainstaluj oprogramowanie antywirusowe we wszystkich systemach obsługujących dane płatnicze i regularnie je aktualizuj. Systemy POS używane w handlu detalicznym są częstym celem złośliwego oprogramowania skanującego pamięć, zaprojektowanego do kradzieży danych płatniczych. Jedną z zalet systemów POS dla handlu detalicznego jest to, że mają wiele wbudowanych funkcji bezpieczeństwa.
- Regularnie przeprowadzaj skanowanie pod kątem podatności przy użyciu zatwierdzonego dostawcy skanowania (ASV). Skanowania zewnętrzne są wymagane co kwartał, a wszelkie podatności wysokiego ryzyka musisz usunąć przed złożeniem oświadczenia o zgodności.
Wymagania dotyczące dokumentacji
- Utrzymuj zasady bezpieczeństwa obejmujące postępowanie z danymi, kontrolę dostępu i reagowanie na incydenty. Nie muszą być skomplikowane — powinny to być proste i jasne procedury, których personel rzeczywiście może przestrzegać.
- Rejestruj i monitoruj dostęp do danych posiadaczy kart i zabezpieczonych systemów.
- Prowadź szczegółową dokumentację tego, kto, do czego i kiedy uzyskał dostęp. Wiele naruszeń bezpieczeństwa jest wykrywanych dopiero po kilku miesiącach dzięki analizie rejestrów.
Te zabezpieczenia techniczne współdziałają z ludzkim aspektem zgodności — Twoimi zasadami, szkoleniami personelu i fizycznymi środkami bezpieczeństwa.
Zasady, szkolenia personelu i bezpieczeństwo fizyczne
Sama technologia nie wystarczy do spełnienia wymagań zgodności — potrzebujesz udokumentowanych procesów, których personel rzeczywiście przestrzega.
Zarządzanie dostępem
Opracuj pisemne zasady dotyczące wymagań wobec haseł, przyznawania dostępu użytkownikom i procedur postępowania z danymi. Wymagaj unikatowych identyfikatorów użytkowników dla każdego pracownika i zabroń korzystania ze współdzielonych kont.
Gdy pracownicy odchodzą, natychmiast wyłącz ich dostęp do wszystkich systemów płatniczych.
Szkolenia personelu
Przeszkol wszystkich pracowników, którzy obsługują karty płatnicze, w zakresie procedur bezpieczeństwa danych PCI.
Omów właściwe postępowanie z kartami, jakie dane mogą, a jakich nie mogą przechowywać (nigdy nie zapisuj numerów kart) oraz jak rozpoznawać i zgłaszać podejrzaną aktywność.
Dokumentuj daty i tematy szkoleń. Wiele kwestionariuszy SAQ wymaga dowodów na to, że personel rozumie swoje obowiązki związane z bezpieczeństwem danych.
Bezpieczeństwo fizyczne
Zabezpiecz fizyczny dostęp do systemów przetwarzania płatności, danych posiadaczy kart i miejsc przechowywania nośników.
Oznacza to zamykanie pomieszczeń serwerowych, ograniczanie dostępu do terminali POS i właściwe usuwanie dokumentów związanych z płatnościami.
Chroń przechowywane nośniki zawierające dane posiadaczy kart.
Jeśli musisz przechowywać informacje dotyczące płatności (jeśli to możliwe, unikaj tego), używaj zamykanych szaf na dokumenty z rejestrami dostępu. Bezpiecznie niszcz stare dokumenty płatnicze — papier niszcz przez rozdrabnianie lub spalanie, a dane na nośnikach elektronicznych bezpiecznie wymazuj.
Wielu małych sprzedawców detalicznych pomija bezpieczeństwo fizyczne, zakładając, że jedynym problemem jest cyberbezpieczeństwo.
Jednak dane płatnicze zapisane na karteczkach samoprzylepnych, odblokowane pomieszczenia serwerowe i niewłaściwie utylizowane dane dotyczące płatności powodują naruszenia zgodności i zagrożenia bezpieczeństwa.
Dzięki solidnym zabezpieczeniom technicznym i wdrożonym zasadom utrzymanie zgodności staje się ciągłym procesem, a nie coroczną gorączkową akcją.
Walidacja i utrzymanie zgodności
Zgodność obejmuje coroczną walidację oraz bieżące utrzymanie — oto harmonogram, który pomoże Ci pozostać na bieżąco.
Wymagania roczne
Twoja coroczna lista kontrolna zgodności:
✓ Wypełnij SAQ i prześlij go do banku rozliczeniowego lub operatora płatności wraz z deklaracją zgodności (AoC)
✓ Prześlij dokumenty przed terminem wyznaczonym przez operatora, aby uniknąć opłat za brak zgodności
✓ Przejdź cztery kwartalne zewnętrzne skany podatności wykonywane przez ASV ($100-500 za kwartał)
✓ Usuń wszelkie podatności wysokiego ryzyka przed złożeniem deklaracji
Bieżące utrzymanie
Bieżąca zgodność wymaga stałej czujności:
- Aktualizacje systemów. Dbaj o aktualność oprogramowania POS i aplikacji płatniczych, instalując poprawki bezpieczeństwa. Subskrybuj biuletyny bezpieczeństwa dostawców i niezwłocznie stosuj krytyczne aktualizacje.
- Monitorowanie środowiska. Dodanie nowych terminali POS, aktualizacja oprogramowania lub zmiana operatora płatności może wymagać innego typu SAQ albo dodatkowych zabezpieczeń.
- Przeglądy dostępu. Kwartalne audyty list dostępu usuwają zwolnionych pracowników i pozwalają sprawdzić, czy bieżące poziomy dostępu odpowiadają wymaganiom stanowisk.
Sam standard PCI DSS jest okresowo aktualizowany. Wersja 4.0 zaczęła obowiązywać w marcu 2024 r., a pełne egzekwowanie jej wymagań rozpoczęło się w marcu 2025 r. Śledź informacje przekazywane przez operatora płatności lub Radę Standardów Bezpieczeństwa PCI.
Nawet przy najlepszych intencjach mali sprzedawcy często popełniają błędy, które mogą pokrzyżować ich działania na rzecz zgodności i stworzyć niepotrzebne ryzyko.
Zrozumienie tych zagrożeń pomaga podejmować decyzje dotyczące budżetu i planowania zgodności.
Zaplanuj budżet na zgodność: realistyczne koszty
Podaj kilka podstawowych informacji o swoim sklepie, a oszacujemy koszty PCI w pierwszym roku, roczne koszty utrzymania oraz czynniki, które faktycznie wpływają na ich wysokość.
Przeznacz $2,000-8,000 rocznie na zgodność poziomu 4, w zależności od obecnego poziomu bezpieczeństwa i złożoności systemu.
Typowy podział kosztów
| Kategoria wydatku | Zakres kosztów | Częstotliwość | Co obejmuje |
|---|---|---|---|
| Kategoria wydatkuWypełnienie SAQ | Zakres kosztów$500-2,000 | CzęstotliwośćRocznie | Co obejmujeSamodzielne wykonanie lub pomoc konsultanta |
| Kategoria wydatkuSkany podatności | Zakres kosztów$400-2,000 | CzęstotliwośćKwartalnie | Co obejmujeZewnętrzne skany ASV |
| Kategoria wydatkuModernizacja POS/systemu | Zakres kosztów$0-5,000 | CzęstotliwośćJednorazowo* | Co obejmujeSprzęt zgodny z wymogami bezpieczeństwa |
| Kategoria wydatkuBezpieczeństwo sieci | Zakres kosztów$500-3,000 | CzęstotliwośćJednorazowo* | Co obejmujeZapory sieciowe, segmentacja |
| Kategoria wydatkuSzkolenia i zasady | Zakres kosztów$200-800 | CzęstotliwośćRocznie | Co obejmujeSzkolenia pracowników, dokumentacja |
| Kategoria wydatkuBieżące utrzymanie | Zakres kosztów$300-1,200 | CzęstotliwośćRocznie | Co obejmujeAktualizacje, monitorowanie, zarządzanie dostępem |
More Articles
Obliczanie zwrotu z inwestycji
Porównaj koszty zgodności z konsekwencjami naruszenia: przeciętny wyciek danych w małej firmie kosztuje $2.98 miliona, podczas gdy kompleksowa zgodność z PCI kosztuje $3,000-6,000 rocznie.
Podstawowe działania na rzecz zgodności znacznie zmniejszają ryzyko naruszenia i związane z nim koszty.
Kiedy zatrudnić pomoc
Rozważ skorzystanie z pomocy QSA lub konsultanta, jeśli:
- Złożony kwestionariusz. Twój SAQ zawiera ponad 100 pytań
- Przechowywanie danych. Przechowujesz dane posiadaczy kart w jakiejkolwiek formie
- Złożoność sieci. Masz wiele zintegrowanych systemów lub złożone środowiska sieciowe
- Wcześniejsze niepowodzenia. Nie udało Ci się przejść wcześniejszych kontroli zgodności
Samodzielne działania sprawdzą się, jeśli:
- Proste przetwarzanie. Korzystasz z podstawowego przetwarzania płatności (SAQ A lub B)
- Swoboda w kwestiach technicznych. Masz podstawową wiedzę informatyczną i czas na naukę
- Wsparcie operatora. Twój operator płatności oferuje dedykowaną pomoc w zakresie zgodności
Większość sprzedawców poziomu 4 może osiągnąć zgodność bez drogich konsultantów, ale profesjonalna pomoc gwarantuje, że nie pominiesz kluczowych wymagań, które mogłyby skutkować karami lub audytami.
Najważniejsze narzędzia, które mogą pomóc: systemy POS z wbudowanymi funkcjami zapewniania zgodności, operatorzy płatności upraszczający spełnienie wymagań PCI oraz bezpieczne bramki płatnicze zmniejszają obciążenie związane z zapewnianiem zgodności, automatycznie obsługując szyfrowanie i tokenizację.
Zachowaj zgodność i czerp z niej korzyści
Zgodność z PCI nie musi przytłaczać małych sprzedawców detalicznych. Najpierw skoncentruj się na najważniejszych zabezpieczeniach, wybierz odpowiedni SAQ dla swojego środowiska i konsekwentnie stosuj zasady bezpieczeństwa.
Inwestycja w zapewnienie zgodności jest niewielka w porównaniu z kosztami wycieku danych lub utratą możliwości akceptowania kart kredytowych.
Aby uzyskać konkretne wskazówki dotyczące zgodności, dostosowane do Twojego środowiska płatniczego, skonsultuj się z bankiem rozliczeniowym lub operatorem płatności. Pomogą Ci określić dokładne wymagania i procedury weryfikacji.
Aby uzyskać szerszą wiedzę na temat przetwarzania płatności, zapoznaj się z naszym kompletnym przewodnikiem po przetwarzaniu płatności.
Handel detaliczny nigdy nie stoi w miejscu — Ty też nie powinieneś. Zapisz się do naszego newslettera, aby otrzymywać najnowsze informacje, strategie i materiały dotyczące kariery od czołowych liderów handlu detalicznego kształtujących tę branżę.
Najczęściej zadawane pytania dotyczące zgodności z PCI
Ostatnie pytania i odpowiedzi przed zakończeniem.
Co dokładnie zalicza się do "danych posiadacza karty", które muszę chronić?
Podstawowy numer rachunku (PAN), data ważności, imię i nazwisko posiadacza karty oraz kod usługi. Nigdy nie przechowuj kodów CVV, wartości weryfikacyjnych PIN ani pełnych danych paska magnetycznego — jest to zabronione.
Czy mogę zlecić całą obsługę płatności na zewnątrz, aby uniknąć zgodności z PCI?
Nie. Chociaż outsourcing ogranicza zakres zgodności, nadal odpowiadasz za ochronę danych posiadaczy kart w swoim środowisku oraz za zapewnienie zgodności dostawców usług.
Jak często muszę przeprowadzać skany pod kątem luk w zabezpieczeniach?
Skany zewnętrzne należy przeprowadzać co kwartał za pośrednictwem ASV. Skany wewnętrzne również co kwartał, jeśli masz wewnętrzne sieci zawierające dane posiadaczy kart. Nieudane skany należy naprawić i przeprowadzić ponownie.
Co się stanie, jeśli nie będę przestrzegać wymagań?
Organizacje kartowe mogą nakładać grzywny w wysokości $5,000-100,000 miesięcznie. Możesz całkowicie stracić konto handlowca. Naruszenia danych wiążą się z dodatkowymi kosztami analiz kryminalistycznych, opłatami prawnymi i potencjalnymi pozwami.
Czy muszę spełniać wymagania, jeśli przyjmuję tylko kilka kart kredytowych miesięcznie?
Tak. PCI DSS ma zastosowanie do wszystkich handlowców, którzy przechowują, przetwarzają lub przesyłają dane posiadaczy kart, niezależnie od liczby transakcji. Nawet jedna transakcja wymaga zachowania zgodności.