Jeśli tu jesteś, prawdopodobnie prowadzisz firmę e-commerce, która wysyła i przyjmuje płatności transgraniczne — być może codziennie — i, miejmy nadzieję, będzie to robić jeszcze przez wiele lat.
Ryzykowanie niezgodności z przepisami dotyczącymi operatorów płatności? To różnica między prowadzeniem wiarygodnego sklepu a jego całkowitym zamknięciem.
Ale sprawa wygląda następująco: nie możesz naprawdę przestrzegać zasad, jeśli nie wiesz, czym one są.
PCI DSS, KYC, AML, PSD2, GDPR — te akronimy powinny być w twoim słowniku już WCZORAJ.
Przeprowadzę cię przez krótką i bezbolesną listę kontrolną dotyczącą należytej staranności. Znajdziesz tu wszystkie przydatne definicje, polecane materiały i najlepsze praktyki biznesowe pomagające zachować zgodność z przepisami.
Czym jest operator płatności?
Na początek krótkie przypomnienie. Operator płatności umożliwia firmom przyjmowanie płatności elektronicznych, działając jako pośrednik między klientami a sprzedawcami.
Usługa zapewnia sprawny transfer środków, a transakcje są finalizowane poprzez bezpieczne przesyłanie informacji o płatności.
Operatorzy ci obsługują płatności kartami kredytowymi, transakcje kartami debetowymi, portfele cyfrowe, a także stacjonarne systemy sprzedaży (POS).
Czym jest zgodność przetwarzania płatności z przepisami?
Zgodność z przepisami dotyczącymi przetwarzania płatności można postrzegać jako zbiór zasad dotyczących obchodzenia się z pieniędzmi w epoce cyfrowej.
Zasady te pomagają firmom zapobiegać oszustwom i chronić poufne informacje przed nieuczciwymi osobami — wiesz, tymi, które chcą ukraść twoje pieniądze. (A także dane twoich klientów).
W tym celu musisz przestrzegać standardów branżowych ustanowionych przez ważne instytucje finansowe i inne organy regulacyjne, które chcą zwiększyć bezpieczeństwo ekosystemu płatności internetowych dla wszystkich jego uczestników.
Dlaczego zrozumienie przepisów dotyczących płatności jest niezwykle ważne
Cyfrowy ekosystem płatności nie jest Dzikim Zachodem, gdzie nie ma żadnych zasad ani ochrony, a pieniądze są wystrzeliwane w eter. I bardzo dobrze.
Może to oznaczać konieczność odświeżenia znajomości nudnego języka prawniczego, ale oto, co dla twojej firmy e-commerce jest stawką:
1. Zbuduj niezachwianą reputację marki
Zaufanie jest walutą e-commerce.
Osoby, które ufają firmie, chętniej dokonują w niej zakupów. Według badań Harvard Business Review, zaufane marki przewyższają konkurencję o 400% pod względem wartości rynkowej, a klienci są o 88% bardziej skłonni ponownie dokonać zakupu od zaufanej marki.
Zaangażowanie w przestrzeganie przepisów dotyczących operatorów płatności buduje zaufanie, lojalność i poczucie pewności.
Spójrz na przykład na stronę „Bezpieczeństwo” Shopify:
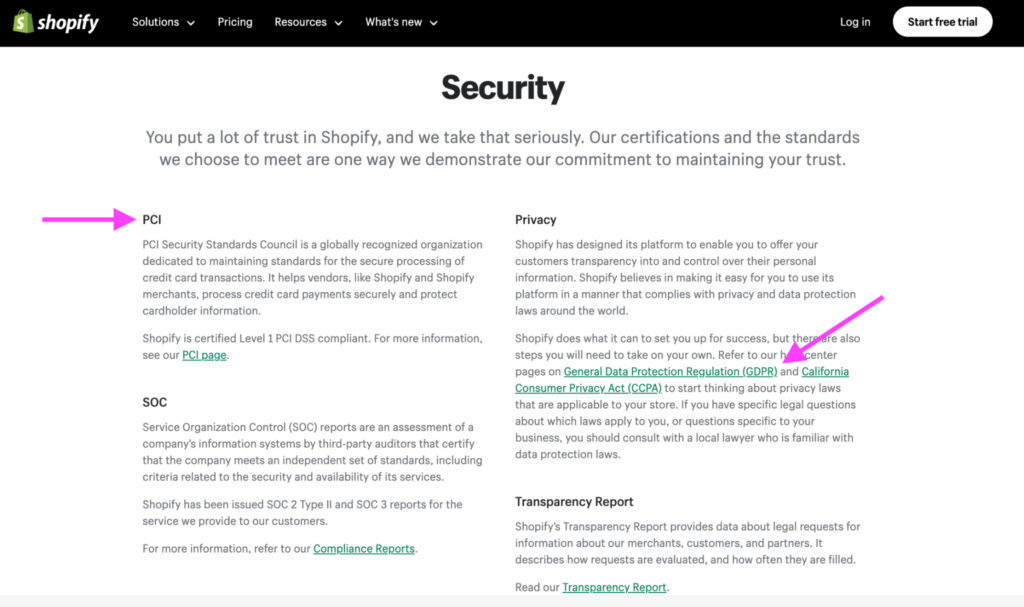
Na niezwykle konkurencyjnym rynku zgodność z przepisami daje ci przewagę, pokazując zaangażowanie w ochronę danych klientów i odpowiedzialne przetwarzanie płatności.
2. Chroń swoją firmę
E-commerce to niezwykle kuszący kąsek dla oszustów. Według szacunków ludzie stracą 343 miliardy dolarów w wyniku oszustw związanych z płatnościami internetowymi w latach 2023–2027.
Jeśli naprawdę chcesz zrozumieć skalę 343 miliardów dolarów, oto kilka godnych uwagi odpowiedników:
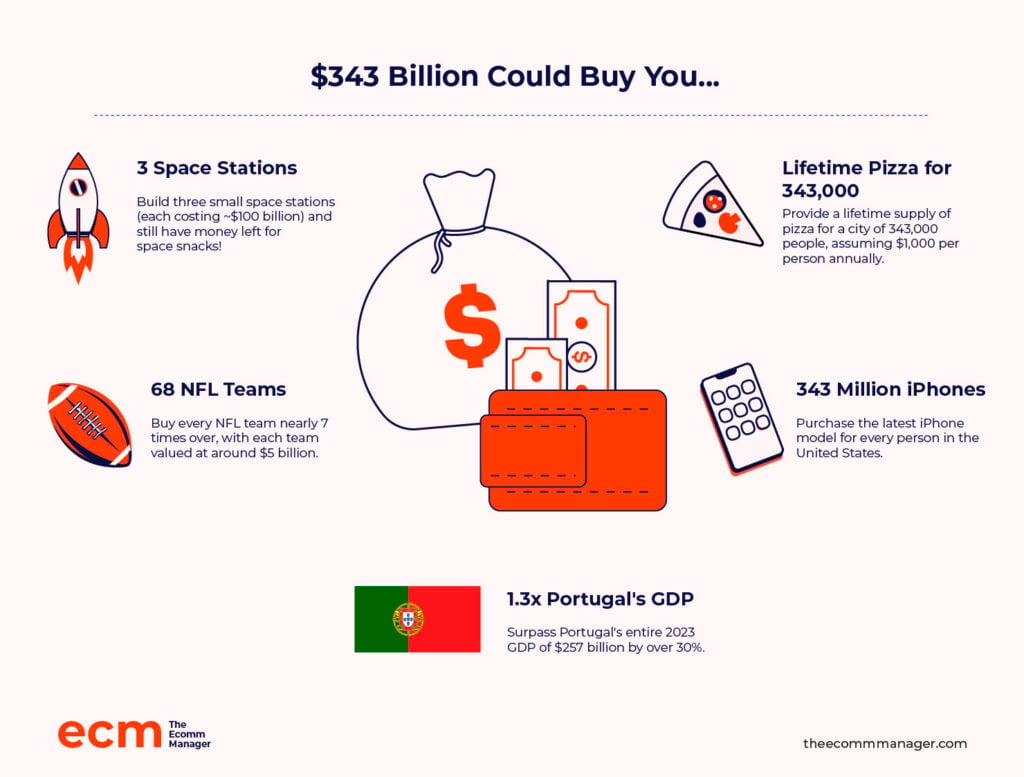
Biorąc pod uwagę, że nikt z nas w najbliższym czasie nie będzie budować kosmicznych miast, nieprzestrzeganie międzynarodowych standardów bezpieczeństwa danych może doprowadzić do katastrofalnych naruszeń, ujawnienia poufnych informacji klientów i nieodwracalnych szkód.
3. Chroń swoją rentowność
Mówiąc wprost, zgodność z przepisami jest opłacalna — i stanowi skuteczne działanie w ramach proaktywnego zarządzania ryzykiem.
Organy regulacyjne, które ustanowiły te przepisy dotyczące operatorów płatności, przypominają Wielkiego Brata. Jeśli ich nie przestrzegasz, narażasz się na wysokie kary finansowe, regionalne blokady, ograniczenia w przetwarzaniu kart kredytowych, a także potencjalne działania prawne.
W każdym razie już dziś przejmijmy kontrolę nad swoim bezpieczeństwem i zgodnością z przepisami. Jak?
Edukacja, edukacja, edukacja.
5 najważniejszych przepisów dotyczących operatorów płatności dla firm e-commerce
Globalne badanie systemów płatności (GPSS) Banku Światowego wykazało, że wykorzystanie instrumentów płatności online różni się w zależności od kraju ze względu na różnice kulturowe, historyczne, gospodarcze, a przede wszystkim prawne.
I to właśnie na te różnice prawne wynikające z położenia geograficznego należy zwrócić szczególną uwagę.
Oto lista kontrolna pięciu najważniejszych przepisów dotyczących operatorów płatności, które każda firma e-commerce powinna znać:
1. Zgodność ze standardem PCI DSS
Największe firmy obsługujące karty kredytowe: Visa, Mastercard, American Express, Discover i JCB International połączyły siły, tworząc Radę ds. Standardów Bezpieczeństwa Branży Kart Płatniczych (PCI SSC), a następnie w 2006 roku ustanowiły standard bezpieczeństwa danych branży kart płatniczych (PCI DSS).
Cel:
Ten globalny standard zapewnia bezpieczne przetwarzanie poufnych informacji dotyczących płatności przez firmy, ograniczając ryzyko oszustw i naruszeń bezpieczeństwa danych. W przypadku małych przedsiębiorstw handlowych zrozumienie wymogów zgodności z PCI ma kluczowe znaczenie dla ochrony danych klientów.
Kogo dotyczy:
Każdej firmy, która przyjmuje, przetwarza, przechowuje lub przesyła dane kart kredytowych — niezależnie od jej wielkości. Istnieją jednak cztery poziomy:
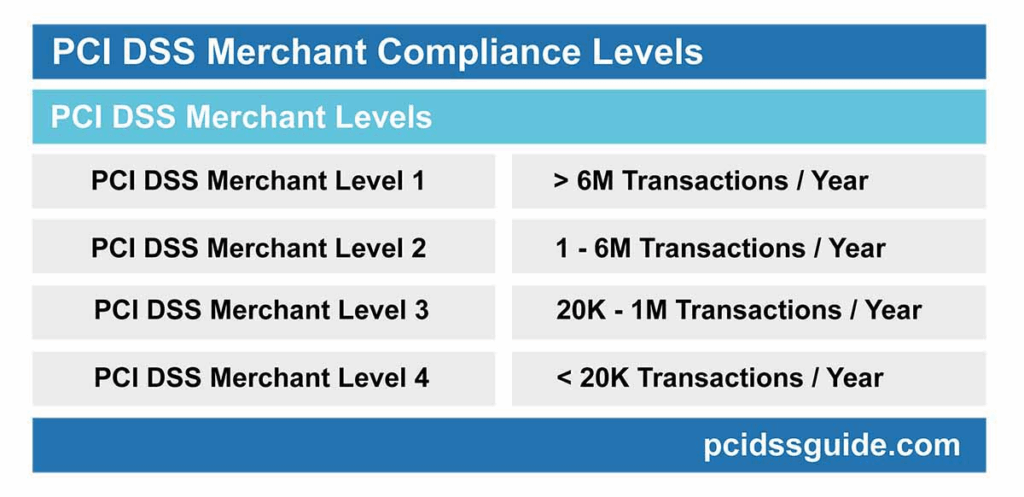
Wymagania:
Istnieje 12 podstawowych wymagań w standardzie PCI DSS, z których każde obejmuje wymagania podrzędne w sześciu kategoriach, zapewniających kompleksowe ramy dla bezpiecznego przetwarzania płatności.
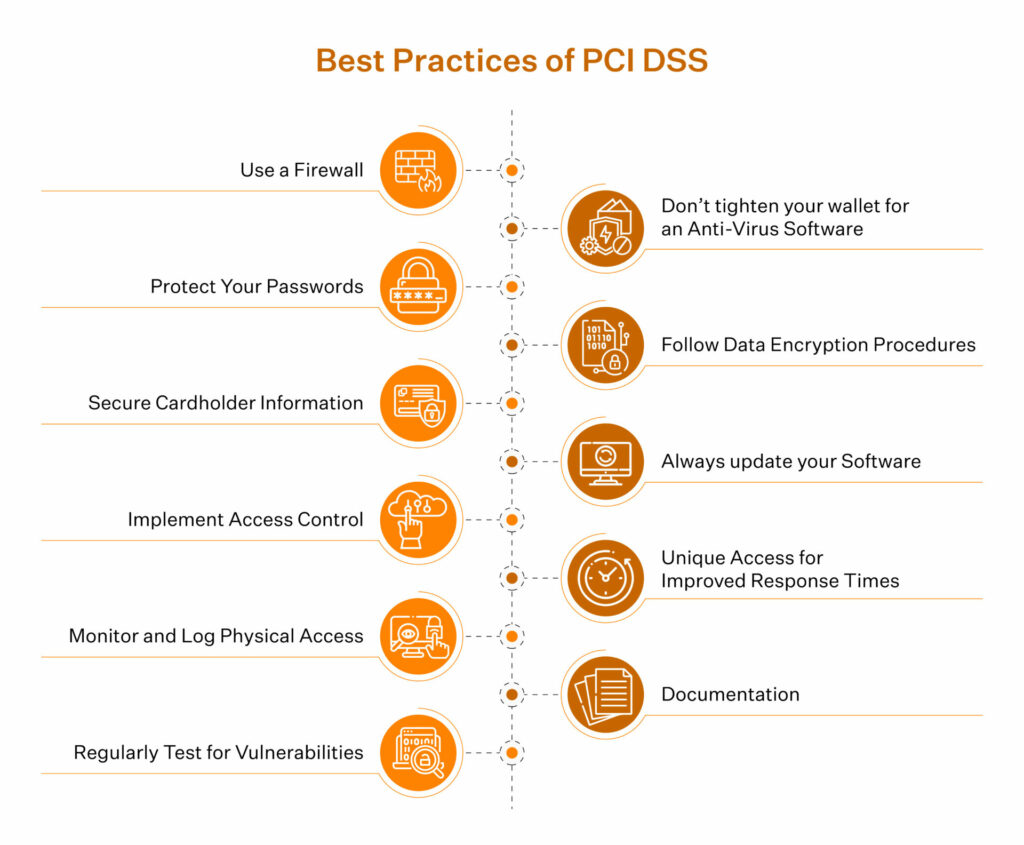
I. KONFIGURACJA I UTRZYMANIE BEZPIECZNYCH SYSTEMÓW I SIECI
1. Zainstaluj i utrzymuj zabezpieczenia sieci. Korzystaj z zapór sieciowych, aby zapobiegać nieautoryzowanemu dostępowi, oraz z systemów wykrywania włamań, aby wykrywać podejrzaną aktywność.
2. Zastosuj bezpieczne konfiguracje do wszystkich komponentów systemu. Skonfiguruj systemy w bezpieczny sposób, wyłącz niepotrzebne funkcje oraz usuń zbędne usługi i oprogramowanie.
II. OCHRONA DANYCH KONTA
3. Chroń przechowywane dane posiadaczy kart. Zabezpiecz dane w stanie spoczynku i ogranicz dostęp wyłącznie do upoważnionego personelu.
4. Stosuj silną kryptografię do ochrony danych posiadaczy kart podczas transmisji przez sieci publiczne. Do szyfrowania danych posiadaczy kart podczas transmisji przez otwarte, publiczne sieci należy stosować SSL/TLS i silną kryptografię.
III. UTRZYMANIE PROGRAMU ZARZĄDZANIA PODATNOŚCIAMI
5. Chroń wszystkie systemy i sieci przed podejrzaną aktywnością. Wykrywaj i zapobiegaj złośliwemu oprogramowaniu, regularnie aktualizując oprogramowanie antywirusowe, oprogramowanie chroniące przed złośliwym oprogramowaniem oraz systemy wykrywania i zapobiegania włamaniom.
6. Upewnij się, że systemy i oprogramowanie są bezpieczne. Stosuj bezpieczne praktyki programistyczne, regularnie przeprowadzaj oceny bezpieczeństwa i aktualizuj oprogramowanie w celu usuwania podatności.
IV. WDROŻENIE SILNYCH ŚRODKÓW KONTROLI DOSTĘPU
7. Ogranicz dostęp do komponentów systemu i danych posiadaczy kart wyłącznie do osób, które muszą je znać. Ustanów kontrolę dostępu do poufnych danych opartą na rolach zawodowych.
8. Identyfikuj użytkowników i weryfikuj dostęp do komponentów systemu. Upewnij się, że każdy użytkownik ma unikalny identyfikator oraz korzysta z silnych haseł, uwierzytelniania wieloskładnikowego i innych środków bezpieczeństwa w celu potwierdzenia swojej tożsamości.
9. Ogranicz fizyczny dostęp do danych posiadaczy kart. Chroń dokumentację papierową i ogranicz fizyczny dostęp do wrażliwych obszarów, w których dane posiadaczy kart są przechowywane lub przetwarzane.
Have an account? Log In
V. REGULARNE MONITOROWANIE I TESTOWANIE SIECI
10. Monitoruj i rejestruj cały dostęp do komponentów systemu i danych posiadaczy kart. Wykrywaj podejrzaną aktywność i zapewniaj zgodność, monitorując i rejestrując dostęp do sieci.
11. Regularnie weryfikuj bezpieczeństwo systemów i sieci. Przeprowadzaj regularne oceny bezpieczeństwa, skanowanie pod kątem podatności i testy penetracyjne w celu identyfikowania oraz usuwania podatności.
VI. UTRZYMANIE POLITYKI BEZPIECZEŃSTWA INFORMACJI
12. Promuj bezpieczeństwo informacji za pomocą polityk i procedur organizacyjnych. Wdróż politykę bezpieczeństwa informacji obejmującą wszystkie aspekty ochrony danych, w tym szkolenia pracowników, reagowanie na incydenty i powiadamianie o naruszeniach danych.
Kary za niezgodność:
Według raportu Verizon dotyczącego bezpieczeństwa płatności z 2023 roku prawie dwie trzecie firm (64%) nie spełnia wymogów PCI.
Nie pozwól, aby Twoja firma stała się statystyką, ponieważ możesz wiele stracić.
- Za każdym razem, gdy współpracujesz z operatorem płatności, takim jak PayPal lub Stripe, Twoja umowa wymaga zgodności z PCI. To nie jest sugestia, lecz wymóg prawny. Kara za brak zgodności będzie się różnić w zależności od operatora, czasu trwania niezgodności i liczby przeprowadzanych transakcji.
| Okres niezgodności | Kary PCI w zależności od wolumenu transakcji |
|---|---|
| Okres niezgodnościOd 1 do 3 miesięcy | Kary PCI w zależności od wolumenu transakcji5000 USD/miesiąc dla < wolumenu. 10 000 USD/miesiąc dla > wolumenu. |
| Okres niezgodnościOd 4 do 6 miesięcy | Kary PCI w zależności od wolumenu transakcji25 000 USD/miesiąc dla < wolumenu. 50 000 USD/miesiąc dla > wolumenu. |
| Okres niezgodnościWięcej niż 7 miesięcy | Kary PCI w zależności od wolumenu transakcji50 000 USD/miesiąc dla < wolumenu. 100 000 USD/miesiąc dla > wolumenu. |
- Niezgodność z sieciami kartowymi, takimi jak Visa i Mastercard, oraz bankami rozliczeniowymi. Może to skutkować karami w wysokości od 5000 do 10 000 USD miesięcznie, w zależności od wolumenu transakcji.
- Jeden naruszony rekord klienta może kosztować Cię od 50 do 90 USD odszkodowania. Prawdziwe zagrożenie finansowe wiąże się z potencjalnymi pozwami, które mogą z łatwością przerodzić się w wielomilionowe sprawy sądowe, narażając Twoją firmę na ryzyko.
Aktualizacje i zmiany w standardzie PCI DSS:
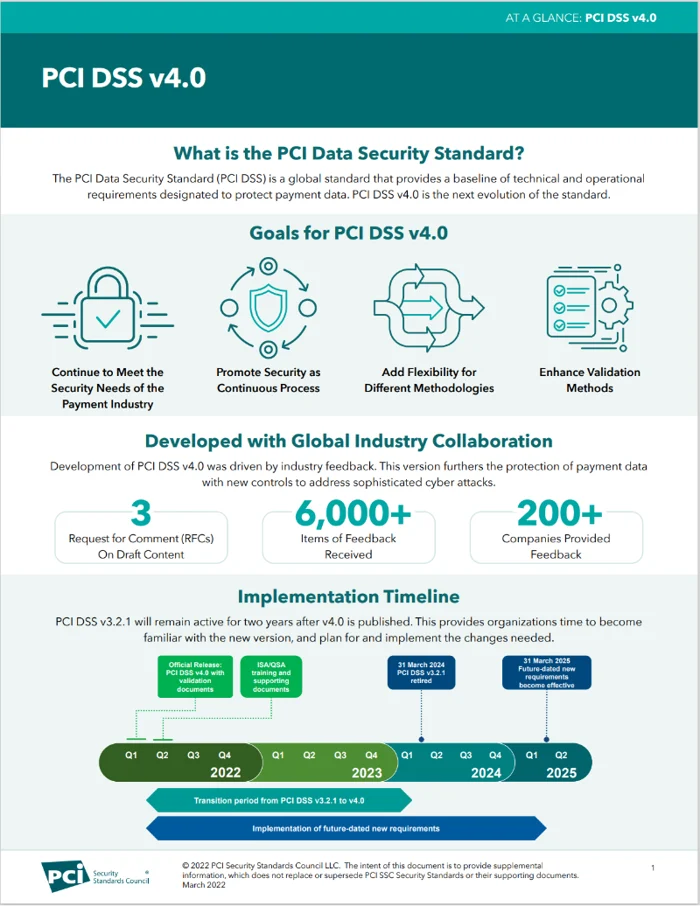
Standard PCI DSS v3.2.1 przestał obowiązywać 31 marca 2024 r. PCI DSS v4.0 obejmuje ponad 50 nowych wymagań.
Nie musisz się jednak martwić. Chociaż niektóre zmiany wchodzą w życie natychmiast, w przypadku większości nowych wymagań masz czas do 31 marca 2025 r. na aktualizację protokołów bezpieczeństwa.
2. Dyrektywa w sprawie usług płatniczych 2 (PSD2)
Aby przeciwdziałać oszustwom związanym z płatnościami online, Europa wdrożyła PSD2, która wymaga silnego uwierzytelniania klienta (SCA).
W ramach SCA firmy muszą weryfikować płatności za pomocą wielu czynników, takich jak hasła, urządzenia mobilne i dane biometryczne, na przykład odciski palców, dodając tym samym dodatkową warstwę bezpieczeństwa. Metoda 3D Secure jest powszechnie stosowana w ramach SCA.
Cel:
Celem jest zwiększenie ochrony konsumentów, pobudzenie innowacji i konkurencji na rynku płatności oraz zwiększenie bezpieczeństwa usług płatniczych w Europejskim Obszarze Gospodarczym (EOG).
Kogo dotyczy:
Podmiotów akceptujących płatności online na terenie EOG — dostawców usług płatniczych (PSP), w tym banków, instytucji płatniczych, instytucji pieniądza elektronicznego i firm.
Jednak kilka wyjątków w PSD2 pozwala przetwarzać określone rodzaje płatności bez SCA. Wyjątki te mają na celu zachowanie równowagi między bezpieczeństwem a wygodą i efektywnością.
Typowe przykłady obejmują:
- Analiza ryzyka transakcji (TRA). Wyłącza transakcje niskiego ryzyka na podstawie oceny ryzyka w czasie rzeczywistym.
- Transakcje o niskiej wartości: Poniżej określonego progu transakcje te uznaje się za transakcje o niskiej wartości.
- Zaufane konta sprzedawców: SCA nie jest wymagane w przypadku płatności cyklicznych u zaufanych sprzedawców.
- Subskrypcje: Płatności za cykliczne subskrypcje są wyłączone.
- Bezpieczne płatności korporacyjne: Odnosi się to do określonych procesów płatności korporacyjnych.
Wymagania:
Istnieje pięć głównych wymagań dotyczących zgodności z PSD2.
I. SILNE UWIERZYTELNIANIE KLIENTA (SCA)
W przypadku płatności internetowych wymagane jest stosowanie uwierzytelniania wieloskładnikowego (coś, co posiadasz, wiesz lub czym jesteś). Jednym z najczęściej stosowanych mechanizmów SCA jest 3D Secure.
II. OTWARTA BANKOWOŚĆ
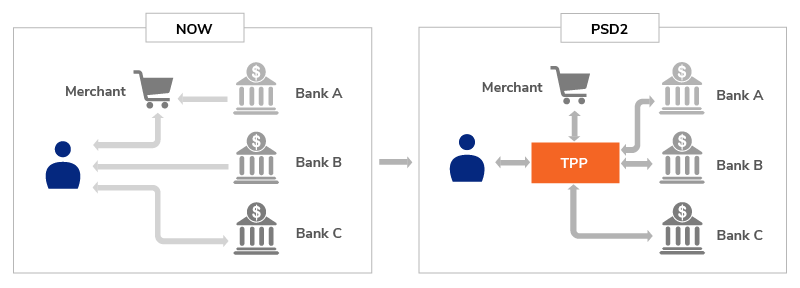
Przepisy wymagają od banków udostępniania danych zewnętrznym dostawcom (TPP) za pośrednictwem interfejsów API, co będzie sprzyjać innowacjom i konkurencji w sektorze finansowym.
III. DOSTAWCY USŁUG INFORMACJI O RACHUNKU (AISPS)
Przedsiębiorstwo może uzyskać dostęp do danych z rachunku bankowego klienta w celu świadczenia usług, takich jak zarządzanie finansami lub doradztwo inwestycyjne.
IV. DOSTAWCY USŁUG INICJOWANIA PŁATNOŚCI (PISPS)
Przedsiębiorstwa mogą inicjować płatności bezpośrednio z rachunków klientów, dzięki czemu transakcje są szybsze i bardziej efektywne.
V. ZAKAZ DODATKOWYCH OPŁAT
Ustawa zabrania firmom pobierania dodatkowych opłat za określone metody płatności, takie jak transakcje kartami kredytowymi.
Kary za niezgodność:
Nieprzestrzeganie PSD2 może skutkować utratą znacznej ilości pieniędzy.
- Firma może otrzymać karę w wysokości do 5 mln euro lub 3% jej globalnych przychodów, w zależności od tego, która kwota jest wyższa. Wysokość kary zależy od powagi naruszenia oraz konkretnego kraju w EOG.
- Przedsiębiorstwo, które nie spełnia wymagań SCA określonych w PSD2, może doświadczyć odrzucenia płatności, co prowadzi do frustracji klientów i niższych wskaźników konwersji.
Aktualizacje i zmiany dotyczące PSD2:
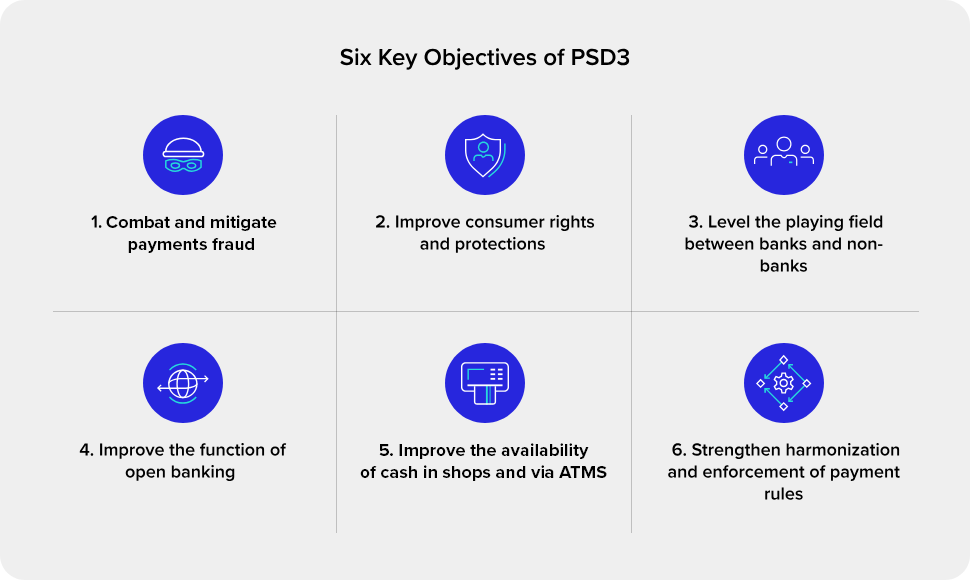
W ramach działań mających na celu modernizację i aktualizację istniejących ram prawnych Komisja Europejska zaproponowała PSD3, a także rozporządzenie w sprawie usług płatniczych (PSR).
3. Przepisy dotyczące znajomości klienta (KYC) i przeciwdziałania praniu pieniędzy (AML)
Wyobraź sobie świat, w którym każdy może otworzyć rachunek bankowy, przelać duże kwoty pieniędzy lub dokonywać zakupów online bez potwierdzania swojej tożsamości.
Raj dla cyberprzestępców. Ale koszmar dla właścicieli firm. Właśnie tutaj zastosowanie znajdują KYC — znane również jako należyta staranność wobec klienta (CDD) — oraz AML.
Cel:
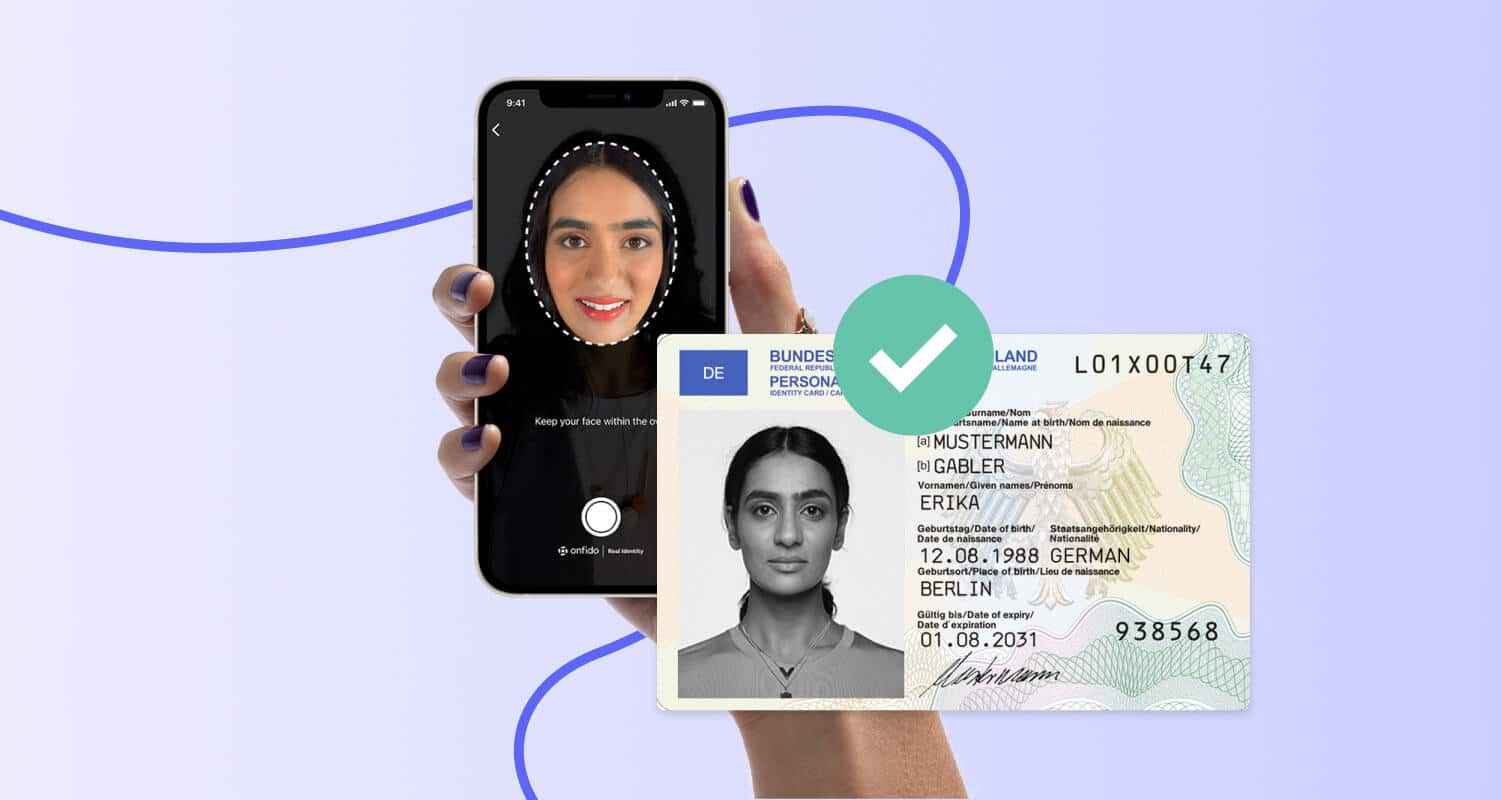
W celu zapewnienia zgodności z przepisami dotyczącymi przeciwdziałania praniu pieniędzy KYC jest niezbędnym procesem umożliwiającym firmom weryfikację tożsamości klientów.
Za pomocą tych środków zarówno firma, jak i jej klienci są chronieni przed szkodami, co pomaga zapobiegać przestępstwom finansowym, takim jak pranie pieniędzy, finansowanie terroryzmu i oszustwa.
Kogo to dotyczy:
Potrzeba przeprowadzenia KYC/CDD pojawia się w wyniku określonych działań klienta.
Sygnałem ostrzegawczym wskazującym na pranie pieniędzy lub finansowanie terroryzmu może być otwarcie rachunku, dokonywanie transakcji finansowych powyżej ustalonego progu lub wykazywanie zachowania budzącego podejrzenia.
Zgodnie z przepisami AML/CFT podmioty regulowane są zobowiązane do przestrzegania regulacji AML/CFT, w tym wymogów KYC. W zależności od jurysdykcji zakres podmiotów regulowanych może się różnić.
Zazwyczaj obejmuje to:
- Instytucje finansowe
- Instytucje kredytowe
- Zakłady ubezpieczeń
- Instytucje pieniądza elektronicznego
- Instytucje płatnicze
- Dostawcy usług w zakresie aktywów wirtualnych (VASPs)
- Dostawcy usług hazardowych
- Handlarze dziełami sztuki itp.
Wymogi:
W celu zapobiegania przestępstwom finansowym, w tym praniu pieniędzy i finansowaniu terroryzmu, KYC/CDD (Poznaj swojego klienta/Należyta staranność wobec klienta) stanowi kluczowy element. Ogólnie rzecz biorąc, 12 wymogów dotyczących zgodności dzieli się na trzy główne kategorie.
I. IDENTYFIKACJA I WERYFIKACJA KLIENTA
1. Należyta staranność wobec klienta. Upewnij się, że nowi klienci są identyfikowani i weryfikowani na podstawie wiarygodnych źródeł.
2. Weryfikacja dokumentów. Sprawdź autentyczność przedstawionych dokumentów tożsamości (np. paszportów, praw jazdy itp.)
3. Beneficjenci rzeczywiści. Ustal, które osoby fizyczne są właścicielami rachunku firmowego lub sprawują nad nim kontrolę.
II. OCENA RYZYKA I MONITOROWANIE
4. Monitorowanie transakcji. Sprawdzaj transakcje klienta pod kątem odchyleń od oczekiwanych zachowań lub wzorców.
5. Informacje o działalności. Poznaj charakter, cel i oczekiwaną aktywność swoich klientów biznesowych.
6. Relacje osobiste i biznesowe. Oceniaj potencjalne ryzyko, analizując relacje klienta z innymi osobami i firmami.
7. Roczny obrót. Oszacuj roczną wartość sprzedaży klienta.
8. Zasady i procedury AML. Upewnij się, że zasady i procedury dotyczące klienta są zgodne z przepisami.
9. Reputacja na rynku lokalnym. Sprawdź reputację klienta na rynku lokalnym, korzystając ze źródeł medialnych i innych publicznie dostępnych materiałów.
III. BEZPIECZEŃSTWO DANYCH I PROWADZENIE DOKUMENTACJI
10. Bezpieczeństwo danych. Upewnij się, że poufne dane klientów są chronione przed nieuprawnionym dostępem, wykorzystaniem lub ujawnieniem.
11. Dokumenty KYC. Upewnij się, że wszystkie zebrane dokumenty KYC są bezpiecznie przechowywane i łatwo dostępne na potrzeby audytów zgodności.
12. Dokumentacja osób trzecich. Uzyskaj i przechowuj kopie wszelkiej dokumentacji osób trzecich wykorzystanej do weryfikacji informacji o kliencie.
Kary za nieprzestrzeganie przepisów:
Bank Rezerw Indii (RBI) nałożył znaczną grzywnę na dwie firmy za nieprzestrzeganie przepisów w ubiegłym miesiącu:
- 3 września 2024 r. Hewlett Packard Financial Services ukarano grzywną w wysokości $13,500 za naruszenia przepisów KYC.
- W ciągu tygodnia firma Muthoot Vehicle & Asset Finance została obciążona karą w wysokości $10,200 za niespełnienie wymogów dotyczących zarządzania ryzykiem płynności oraz raportowania danych klientów.
Nie pozwól, aby o Tobie pisano w nagłówkach. Dla dużych przedsiębiorstw te kwoty mogą być kroplą w morzu, ale szkody wizerunkowe mogą podważyć reputację Twojej marki na rynku.
Aktualizacje i zmiany dotyczące KYC i AML:
Zgodność z wymogami KYC i AML zyskuje wsparcie technologiczne. Jedną z najważniejszych ostatnich zmian jest automatyczne sprawdzanie klientów pod kątem sankcji na podstawie aktualizowanych w czasie rzeczywistym list sankcyjnych. Dodatkowo, wraz z rozwojem eKYC, zautomatyzowane narzędzia mogą natychmiast weryfikować tożsamość — całkowicie online.
4. GDPR i ochrona danych
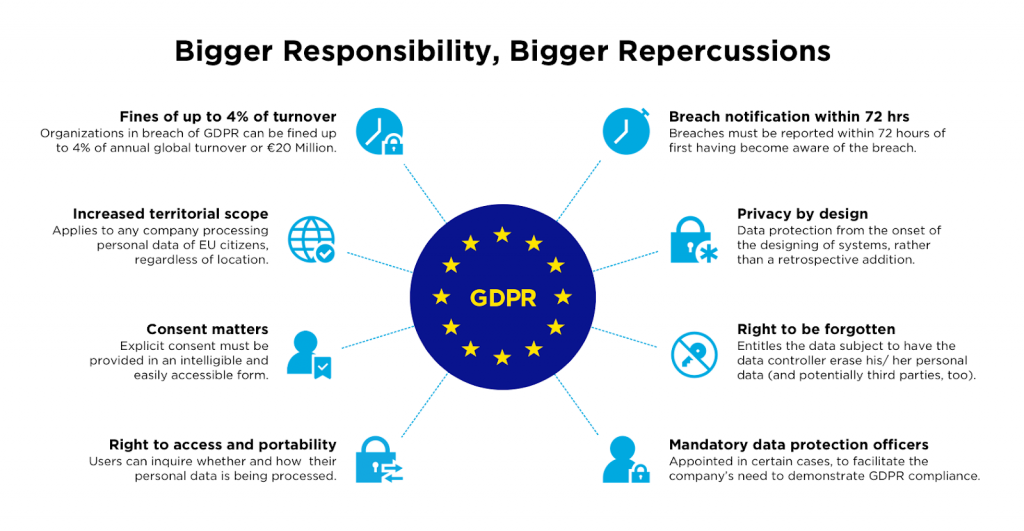
GDPR chroni prawo do prywatności jako podstawowe prawo. Jest powszechnie uznawane za najsilniejsze na świecie prawo dotyczące prywatności i bezpieczeństwa.
Cel:
Prawo UE ustanawia rygorystyczne standardy dotyczące sposobu, w jaki firmy przetwarzają dane osobowe, zapewniając osobom fizycznym większą kontrolę nad ich informacjami oraz gwarantując, że są one przetwarzane skutecznie i bezpiecznie.
Kogo dotyczy:
Jeśli Twoja firma przetwarza dane osobowe mieszkańców Unii Europejskiej, GDPR ma do niej zastosowanie. W rzeczywistości ponosisz odpowiedzialność niezależnie od tego, czy mieszkasz w UE, czy nie — nawet jeśli jedynie monitorujesz zachowanie obywateli UE w internecie.
Wymogi:
GDPR to kompleksowe prawo UE chroniące dane osobowe i prywatność. Oto 10 najważniejszych wymogów:
I. ZASADY PRZETWARZANIA DANYCH
1. Zgodność z prawem, rzetelność i przejrzystość. Korzystaj z danych zgodnie z prawem i w jasno określonym celu oraz zachowuj przejrzystość co do sposobu ich wykorzystywania.
2. Ograniczenie celu. Zbieraj dane wyłącznie w konkretnych, wyraźnie określonych i uzasadnionych celach.
3. Minimalizacja danych. Należy gromadzić wyłącznie dane niezbędne do zamierzonego celu.
4. Dokładność. Należy dbać o aktualność i prawidłowość danych.
5. Ograniczenie przechowywania. Do określonych celów dane należy przechowywać wyłącznie przez uzasadniony okres.
6. Integralność i poufność. Należy zapewnić ochronę integralności i poufności danych za pomocą odpowiednich środków bezpieczeństwa.
II. ODPOWIEDZIALNOŚĆ I ZARZĄDZANIE
7. Ocena skutków dla ochrony danych (DPIA). Należy oceniać ryzyko związane z działaniami przetwarzania danych o wysokim ryzyku i je ograniczać.
8. Ochrona prywatności w fazie projektowania. Nowe systemy i procesy powinny być projektowane z uwzględnieniem zasad ochrony danych.
III. PRAWA I OBOWIĄZKI OSÓB
9. Prawa osób, których dane dotyczą. Przetwarzanie danych osobowych osób powinno respektować ich prawa dostępu, sprostowania, usunięcia i ograniczenia przetwarzania.
10. Zgłaszanie naruszeń ochrony danych: Naruszenia ochrony danych osobowych należy dokumentować przed organem nadzorczym, a w niektórych przypadkach także wobec osób, których naruszenie dotyczy.
Kary za nieprzestrzeganie przepisów:
Istnieją poziomy kar zależne od wagi naruszenia.
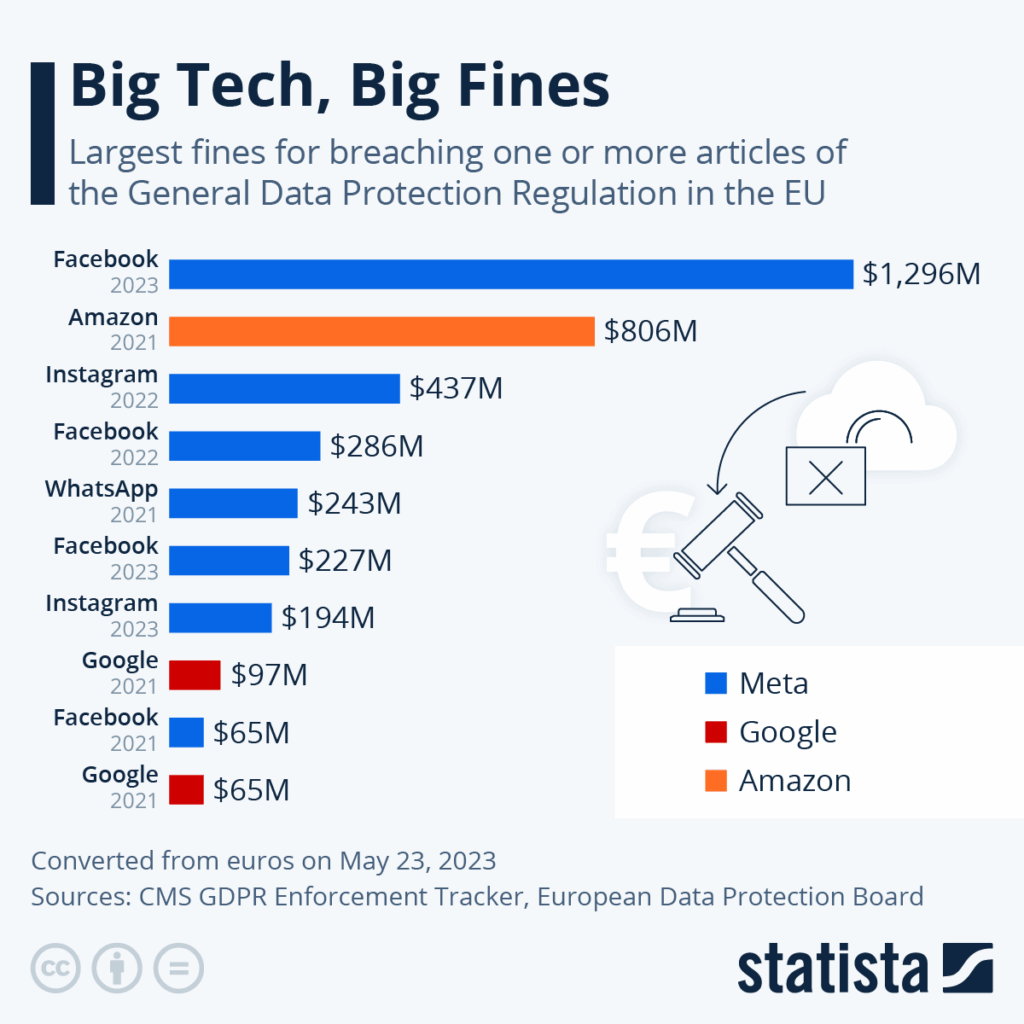
- Mniej poważne naruszenia. Maksymalnie €10 milionów lub 2% całkowitego światowego obrotu firmy za poprzedni rok — zależnie od tego, która kwota jest wyższa.
- Poważne naruszenia. Do €20 milionów lub 4% całkowitego światowego obrotu firmy za poprzedni rok — zależnie od tego, która kwota jest wyższa.
Aktualizacje i zmiany w RODO:
Obecnie osoby mają nowe prawa wynikające z RODO, w tym „prawo do bycia zapomnianym”, które daje im możliwość zażądania usunięcia ich danych osobowych; oraz „prawo do przenoszenia danych”, które pozwala im przekazać dane innemu usługodawcy.
5. Sekcja 6050W IRC
Zgodnie z sekcją 6050W Kodeksu Podatkowego, niektórzy odbiorcy płatności i sprzedawcy muszą zgłaszać informacje o płatnościach do IRS.
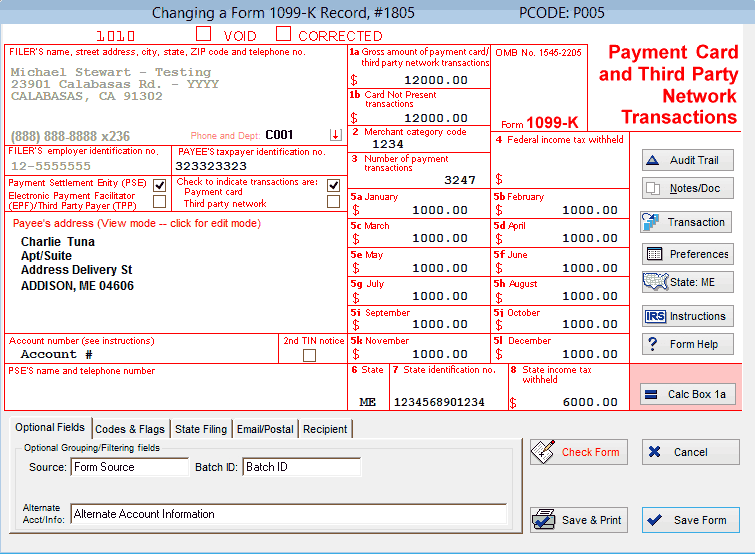
W tym przypadku zgłoszenia dokonuje się na formularzu 1099-K, znanym jako „Raport dotyczący transakcji dokonanych kartą płatniczą i za pośrednictwem sieci stron trzecich”.
Cel:
Celem sekcji 6050W jest zapewnienie wszystkim firmom równych warunków oraz zagwarantowanie, że każdy płaci należną część podatków.
Oprócz dostarczania IRS cennych danych ten wymóg sprawozdawczy przyczynia się do stworzenia bardziej sprawiedliwego systemu podatkowego, ponieważ zapewnia weryfikację dochodów i zapobiega uchylaniu się od płacenia podatków.
Kogo to dotyczy:
Ogólnie rzecz biorąc, ta sekcja dotyczy dwóch rodzajów podmiotów:
- Podmioty obsługujące akceptację płatności. Bank lub instytucja finansowa, która przeprowadza transakcje w imieniu sprzedawcy. Jako pośrednicy łączą sprzedawcę z wydawcą karty (bankiem klienta).
- Organizacje rozliczeniowe będące stronami trzecimi. Są to firmy, które ułatwiają płatności za pośrednictwem zewnętrznych sieci płatniczych. PayPal, Venmo, Square i Stripe to tylko kilka przykładów.
Wymogi:
Organizacja rozliczeniowa będąca stroną trzecią zasadniczo nie musi zgłaszać transakcji dotyczących odbiorcy płatności, jeśli łączna kwota wynosi mniej niż $600.
W związku z tym najważniejsze wymogi są następujące:
I. INFORMACJE PODLEGAJĄCE PRZEKAZANIU
1. Formularz 1099-K. Za każdy rok kalendarzowy podmioty rozliczające płatności muszą złożyć formularz 1099-K.
More Articles
II. TRANSAKCJE PODLEGAJĄCE ZGŁOSZENIU
2. Transakcje kartowe. Transakcje oparte na kartach obejmują transakcje kartami kredytowymi, debetowymi i przedpłaconymi.
3. Transakcje za pośrednictwem zewnętrznych sieci. Obejmują one transakcje przeprowadzane za pośrednictwem zewnętrznych operatorów płatności, takich jak PayPal, Venmo i Square.
III. INFORMACJE PODLEGAJĄCE ZGŁOSZENIU
4. Kwota brutto. W przypadku każdego odbiorcy płatności jest to łączna kwota wszystkich podlegających zgłoszeniu transakcji płatniczych.
5. Informacje o odbiorcy płatności. Imię i nazwisko lub nazwa, adres oraz numer identyfikacji podatkowej (TIN) każdego odbiorcy płatności.
Kary za nieprzestrzeganie przepisów:
W wyniku nieprzestrzegania wymogów możesz zostać obciążony zobowiązaniami z tytułu podatku pobieranego u źródła (zazwyczaj 28% płatności), odsetkami i karami.
Aktualizacje i zmiany w sekcji 6050W IRS:
W 2024 roku według EY próg może wzrosnąć do $5,000, dając Kongresowi czas na jego ewentualną zmianę.
W międzyczasie operatorzy płatności muszą skrupulatnie gromadzić numery identyfikacji podatkowej (TIN) wszystkich odbiorców płatności, aby zapewnić sprawne raportowanie.
3 strategie zapewnienia zgodności marki e-commerce z przepisami
Jeśli zgodność płatności z przepisami przypomina niekończącą się grę w regulacyjne „walnięcie kreta”, nie jesteś sam. Gdy tylko wydaje ci się, że udało ci się opanować PCI DSS… BUM! RODO wyskakuje z niespodziewanym ciosem z lewej.
Nie obawiaj się jednak. Istnieje kilka sposobów na poruszanie się w kwestiach zgodności bez utraty zdrowia psychicznego (ani zysków).
Porozmawiałem z kilkoma ekspertami z branży e-commerce, finansów i prawa o tym, jak radzą sobie ze zmęczeniem skrótami związanymi ze zgodnością i unikają uszczerbku dla wyniku finansowego.
1. Bądź na bieżąco
No jasne, prawda? Jednak znajomość właściwych źródeł jest ważna.
Subskrybuj aktualizacje branżowe. Bądź na bieżąco z najnowszymi regulacjami dotyczącymi płatności, subskrybując newslettery, blogi i alerty publikowane przez organy regulacyjne, ekspertów prawnych oraz stowarzyszenia branżowe.
Publikacje takie jak The Financial Times i MoneyWeek „dostarczają kluczowych informacji na temat trendów gospodarczych i rynków finansowych” — mówi Gary Hemming, właściciel i dyrektor finansowy w ABC Finance.
Jak to pomaga?
Na przykład po uzyskaniu informacji o spodziewanej zmianie stóp procentowych dostosowaliśmy nasze strategie kredytowe, zyskując przewagę konkurencyjną i chroniąc nasze zyski.
Oprócz popularnych publikacji Balázs Keszthelyi, założyciel i dyrektor generalny TechnoLynx, „w dużej mierze opiera się na oficjalnych wytycznych organów regulacyjnych, takich jak Urząd ds. Nadzoru Finansowego (FCA) i przepisy dotyczące usług płatniczych (PSRs)”.
2. Ustanów solidny wewnętrzny program zgodności
Utrzymuj aktualny program zgodności, dostosowany do obowiązujących regulacji, regularnie go przeglądając i aktualizując.

Stephen Boatman, dyrektor Flat Fee Financial, stosuje nowatorskie, czteroczęściowe podejście do zapewnienia zgodności:
- „Aktywnie przeprowadzamy kwartalne „analizy luk regulacyjnych”. Pozwala nam to wykrywać rozbieżności między aktualnymi zasadami procesorów płatności a naszą konfiguracją operacyjną, zanim staną się problemem. Wiele firm przeprowadza audyty tylko raz w roku, ale kwartalne kontrole pozwalają nam przewidywać problemy ze zgodnością i ograniczać je, szczególnie gdy procesory płatności zmieniają wymagania dotyczące szyfrowania lub ochrony przed oszustwami.”
- „Tworzymy również „ścieżki audytu” dla każdej transakcji. Nie służy to wyłącznie dokumentacji dla IRS — gwarantuje, że możemy natychmiast odpowiadać na pytania procesorów za pomocą przejrzystego dziennika z oznaczeniem czasu. Wiele firm to pomija, a rozwiązanie to zaoszczędziło nam wiele godzin podczas audytów zgodności.”
- „Kolejną zaawansowaną taktyką jest „tokenizacja warstwowa”. Wrażliwe dane płatnicze klientów są przechowywane jako zaszyfrowane tokeny w wielu usługach chmurowych. Nawet jeśli jedna warstwa zostanie zaatakowana, pozostałe pozostają bezpieczne. Wykracza to poza podstawowe standardy PCI-DSS.”
- „Na koniec wdrażamy oprogramowanie do „wykrywania anomalii opartego na AI”. W czasie rzeczywistym sygnalizuje ono nietypowe zachowania związane z płatnościami, ostrzegając firmę Flat Fee o potencjalnych naruszeniach zgodności lub oszustwach, zanim staną się one incydentami podlegającymi zgłoszeniu.”
3. Automatyzuj procesy zgodności za pomocą oprogramowania
Wybieraj procesory płatności i bramki płatnicze oferujące wbudowane funkcje bezpieczeństwa, automatyczne raportowanie oraz narzędzia do zarządzania zgodnością, aby usprawnić swoje działania.
Za pomocą oprogramowania do zarządzania zgodnością możesz zautomatyzować kontrole KYC/CDD, zarządzanie bezpieczeństwem danych i monitorowanie transakcji.
Szukasz bezpieczniejszego i wydajniejszego sposobu przetwarzania płatności? Zapoznaj się z naszą listą 10 najlepszych rozwiązań programowych do przetwarzania płatności:
Nie pozwól, by stare, przestarzałe oprogramowanie narażało Cię na wyższe kary. Oto nasze 10 najlepszych propozycji usług przetwarzania płatności przez najlepsze bramki płatnicze dostępnych na rynku:
Zachowaj zgodność z przepisami i stabilność finansową
Nie pamiętasz wszystkiego, o czym rozmawialiśmy? Nie mam Ci tego za złe.
Najważniejsze są tutaj trzy kluczowe wnioski:
- Bądź na bieżąco z najnowszymi regulacjami, w tym PCI DSS, GDPR, AML, PSD2 i sekcją 6050W IRS, aby chronić swoją firmę i klientów.
- Ograniczaj ryzyko błędów ludzkich dzięki oprogramowaniu i technologiom wspierającym zgodność z przepisami.
- W przypadku złożonych regulacji lub ekspansji na nowe rynki skonsultuj się ze specjalistami ds. zgodności z przepisami.
Bądź na bieżąco, przestrzegaj przepisów i wyprzedzaj konkurencję. Zapisz się do naszego newslettera z najnowszymi informacjami dla menedżerów e-commerce od czołowych ekspertów z branży.