

W październiku 2016 roku cyberprzestępcy włamali się do The FriendFinder Network — firmy określającej się jako „największa na świecie społeczność osób uprawiających seks i wymieniających się partnerami”.
To naruszenie bezpieczeństwa zagroziło 20 latom poufnych danych użytkowników przechowywanych w sześciu bazach danych. Skradzione dane z ponad 414 milionów kont obejmowały imiona i nazwiska, adresy e-mail, hasła oraz informacje o zakupach.
Nie muszę tłumaczyć, dlaczego klienci nie chcieliby, aby te informacje wyciekły.
Choć dane kart kredytowych nie są tak ekscytujące jak sekretne preferencje seksualne, również stanowią poufne informacje.
Jeśli więc Twoja firma e-commerce nie zajmuje się ekhm pikantnymi produktami (wysyłanymi w dyskretnych opakowaniach), oto co jest zagrożone, jeśli nie masz solidnych systemów zabezpieczających płatności: utrata reputacji, straty finansowe, utrata zaufania klientów oraz ryzyko, że informacje o klientach zostaną przetrzymywane jako zakładnicy w zamian za okup (sięgający nawet 100 000 USD).
Bezpieczny system przetwarzania płatności chroni poufne informacje podczas transakcji internetowych.
Celem jest zapewnienie bezpieczeństwa informacji o klientach, ochrona kont użytkowników oraz sprawienie, by klienci czuli, że mogą Ci zaufać.
W tym artykule omówimy, dlaczego bezpieczeństwo płatności jest siłą napędową Twojej firmy, jak działają bezpieczne systemy płatności oraz 10 najlepszych praktyk bezpiecznego przetwarzania płatności.
Czym jest bezpieczne przetwarzanie płatności?
Oprócz spełniania rygorystycznych standardów i wymogów prawnych bezpieczne przetwarzanie płatności chroni informacje finansowe i dane osobowe wszystkich osób uczestniczących w transakcji internetowej.
Bezpieczny system płatności (SPS) wykorzystuje technologie i procesy, aby chronić poufne informacje, takie jak numery kart kredytowych, przez cały proces płatności.
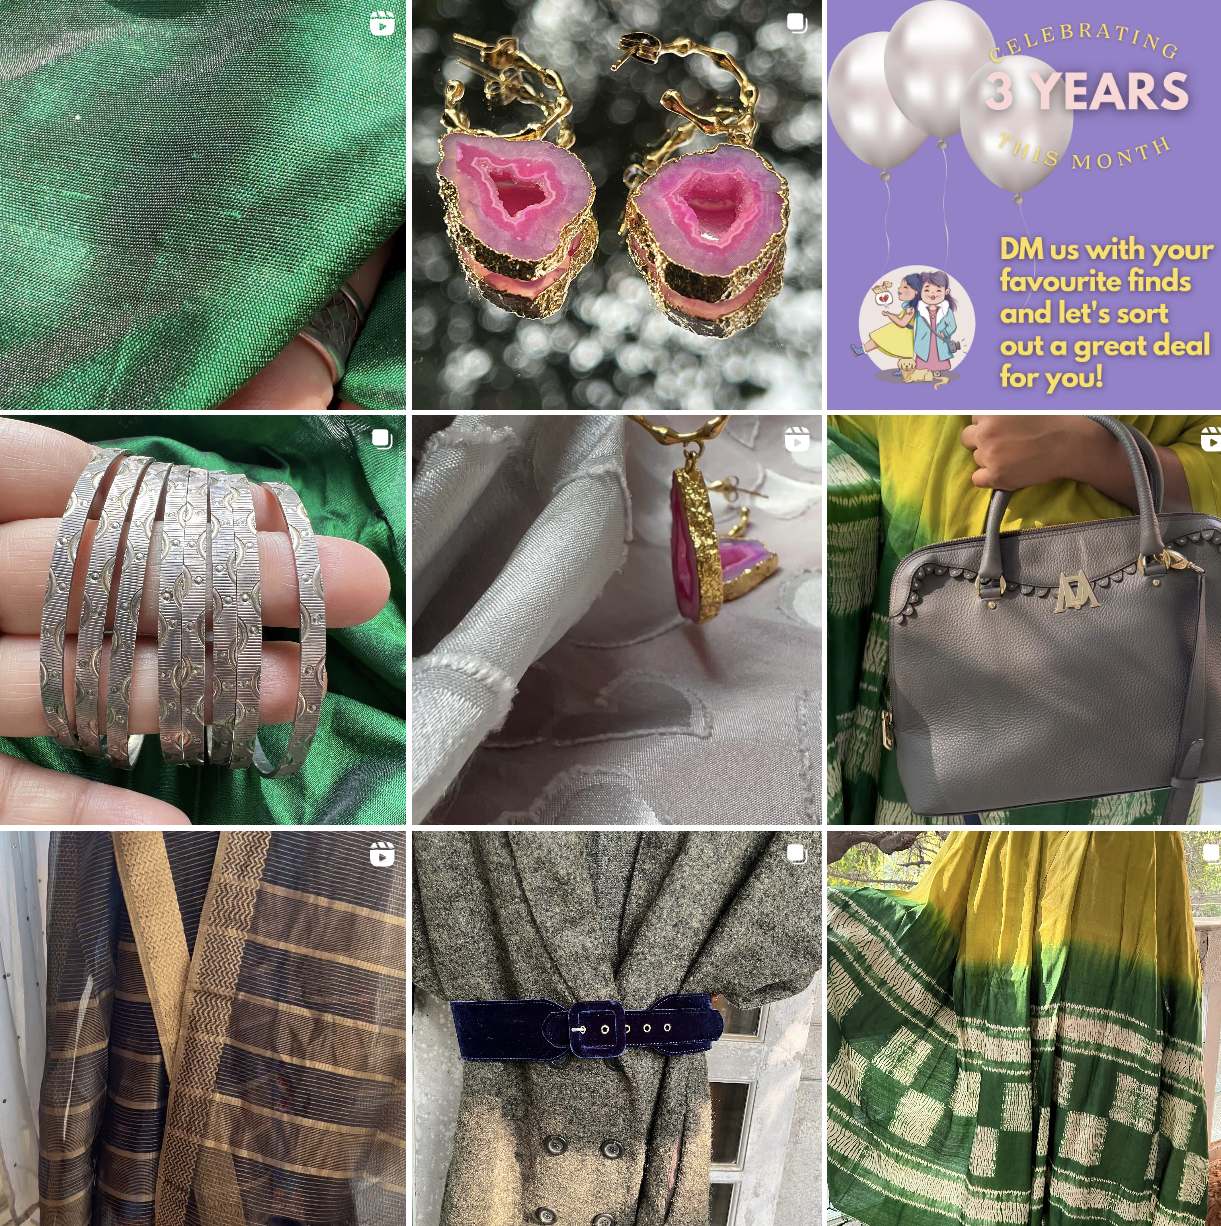
Przykład z życia: @thriftbybrinda na Instagramie
Moja mała firma na Instagramie sprzedaje ubrania, biżuterię, luksusowe przedmioty vintage oraz akcesoria do domu — wszystko za pośrednictwem samej platformy.
Nie mamy strony internetowej ani sklepu stacjonarnego. Jak więc mogę mieć pewność, że płatności moich klientów dotrą do mnie — bezpiecznie?
Chodzi o coś, co nazywa się ujednoliconym interfejsem płatności (UPI). System UPI upraszcza bankowość, łącząc wiele kont w jednej aplikacji mobilnej. Obecnie 40% wszystkich transakcji w Indiach odbywa się cyfrowo.
UPI ma największy udział w rynku — korzysta z niego ponad 300 milionów użytkowników i 50 milionów sprzedawców. Dla naszych klientów oznacza to, że nie muszą udostępniać swoich danych uwierzytelniających, a jedynie wirtualny adres płatniczy powiązany z ich bankiem lub bankami.
Dzięki temu transakcje są bezpieczne. Jako firma e-commerce możemy dotrzeć do bazy klientów, którzy nie mają kart debetowych ani kredytowych wystawionych na swoje nazwisko — a jednocześnie szybko pobierać płatności za pomocą jednego identyfikatora.
Dlaczego bezpieczne przetwarzanie płatności jest konieczne?
Żyjemy w internecie.
Od Netfliksa przez Amazon i Walmart po Spotify — na wykresie kołowym naszego życia technologia zajmuje największą część.
A skoro mamy tak wiele cyfrowych „domów”, logiczne jest, aby każdy z nich miał solidny zamek.
Sama Ameryka Północna odpowiada za ponad 42% światowych oszustw w handlu elektronicznym, według danych Mastercard. Ponadto straty w handlu elektronicznym wynikające z oszustw związanych z płatnościami internetowymi oszacowano w 2022 roku na 41 miliardów USD.
Bezpieczny system płatności zwiększa zatem zaufanie klientów, zapobiega oszustwom i zapewnia zgodność ze standardami branżowymi.
Najważniejsze elementy bezpiecznych systemów płatności
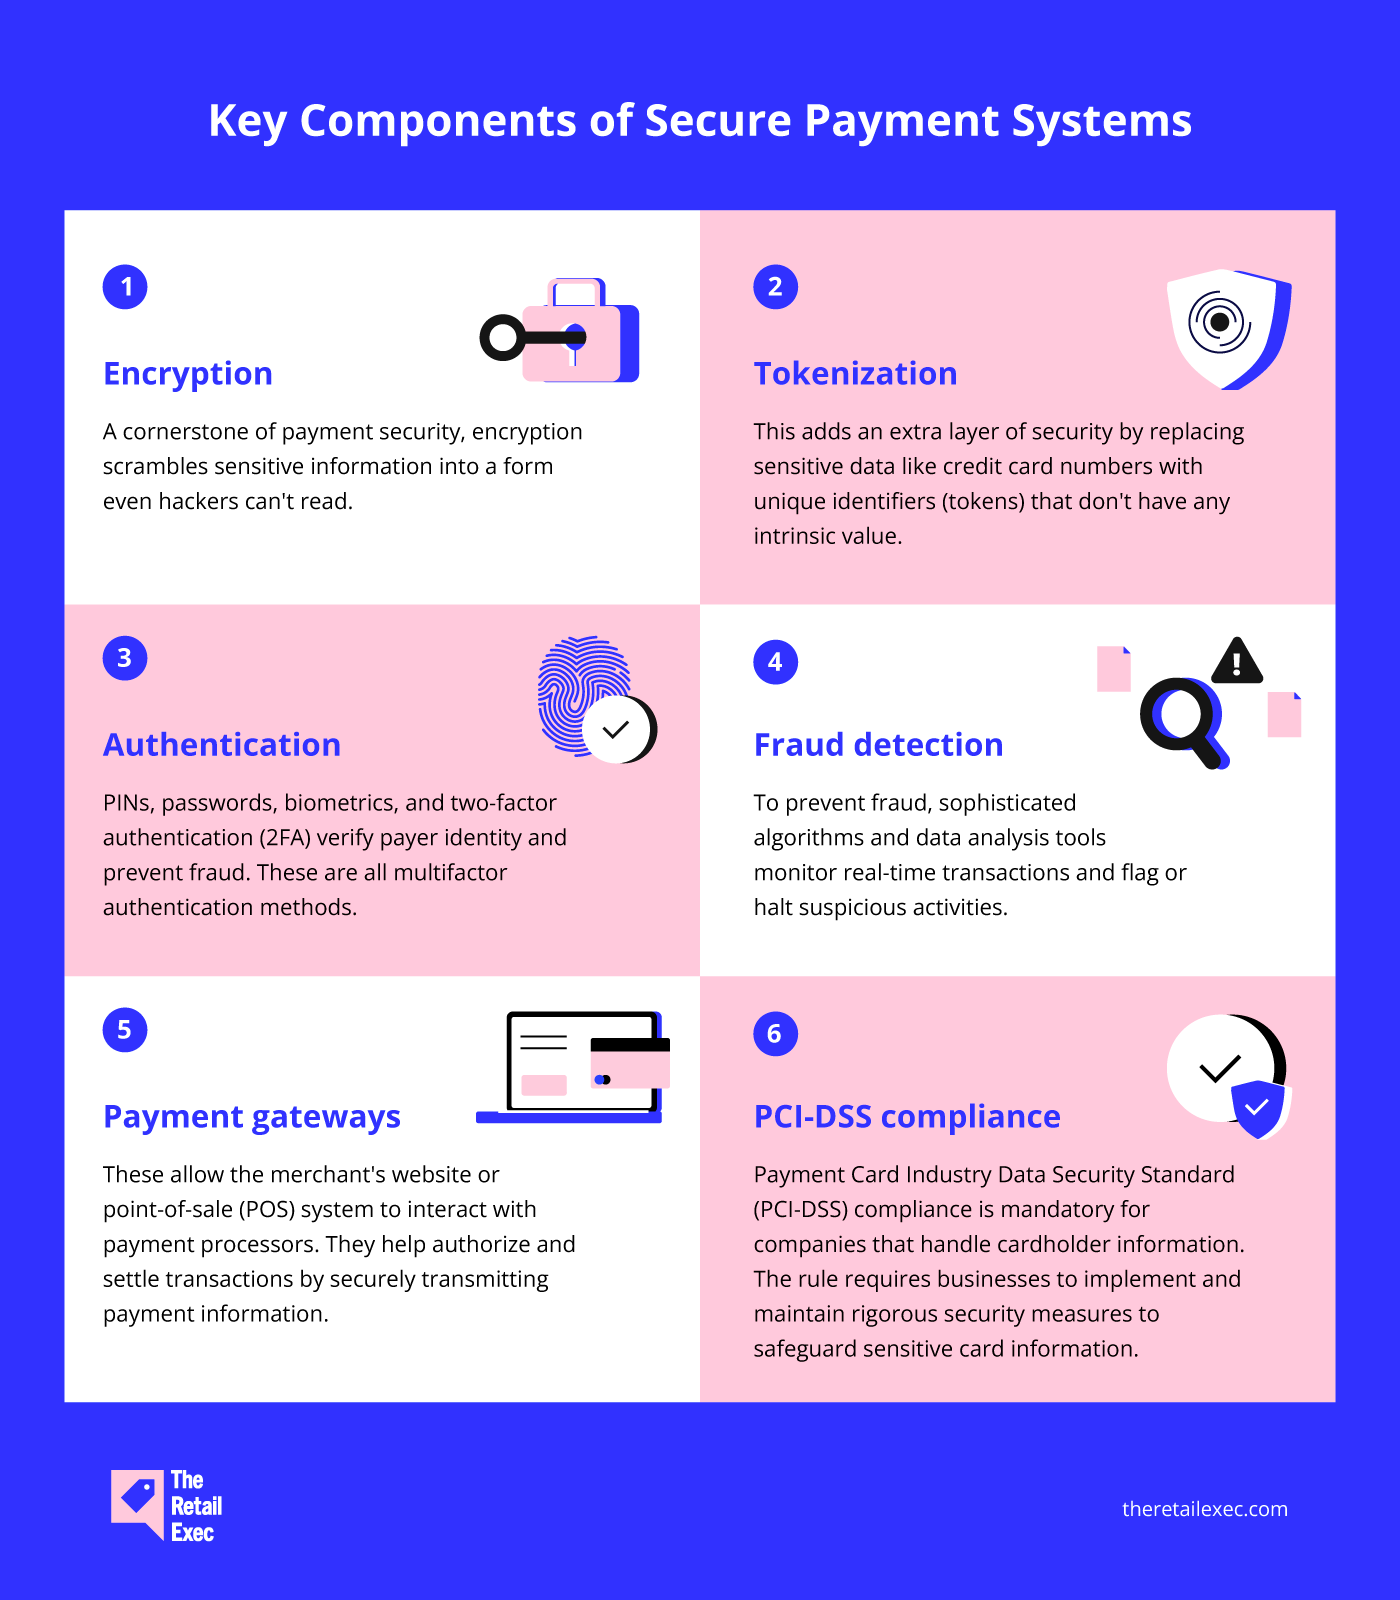
Aby chronić wrażliwe dane finansowe, firmy i ich klienci potrzebują bezpiecznego systemu płatności, który wykorzystuje wielowarstwowe środki bezpieczeństwa.
Oto kilka najważniejszych elementów bezpiecznych płatności online:
- Szyfrowanie: Szyfrowanie, będące podstawą bezpieczeństwa płatności, przekształca wrażliwe informacje w formę, której nie są w stanie odczytać nawet hakerzy.
- Tokenizacja: Dodaje dodatkową warstwę bezpieczeństwa, zastępując wrażliwe dane, takie jak numery kart kredytowych, unikalnymi identyfikatorami (tokenami), które nie mają żadnej wartości wewnętrznej.
- Uwierzytelnianie: Kody PIN, hasła, dane biometryczne i uwierzytelnianie dwuskładnikowe (2FA) weryfikują tożsamość płatnika i zapobiegają oszustwom. Wszystkie te rozwiązania są metodami uwierzytelniania wieloskładnikowego.
- Wykrywanie oszustw: Aby zapobiegać oszustwom, zaawansowane algorytmy i narzędzia do analizy danych monitorują transakcje w czasie rzeczywistym oraz oznaczają lub wstrzymują podejrzane działania.
- Bramki płatnicze: Umożliwiają stronie internetowej sprzedawcy lub systemowi punktu sprzedaży (POS) komunikowanie się z operatorami płatności. Pomagają autoryzować i rozliczać transakcje poprzez bezpieczne przesyłanie informacji o płatności.
- Zgodność z PCI-DSS: Zgodność ze standardem bezpieczeństwa danych branży kart płatniczych (PCI-DSS) jest obowiązkowa dla firm przetwarzających informacje o posiadaczach kart. Zasada ta wymaga od przedsiębiorstw wdrożenia i utrzymywania rygorystycznych środków bezpieczeństwa w celu ochrony wrażliwych danych kart.

Author's Tip
Zarówno bramka płatnicza, jak i operator płatności odgrywają kluczową rolę w otrzymywaniu płatności, ale działają za kulisami na różne sposoby:
Bramka płatnicza działa jako bezpieczny most dla transakcji online, zbierając i weryfikując informacje o karcie kredytowej.
Operator płatności przejmuje następnie obsługę, koordynując transfer środków między Tobą, wystawcą Twojej karty kredytowej a zaangażowanymi bankami.
Jak działają bezpieczne systemy płatności
Załóżmy, że mój sklep z odzieżą używaną miałby stronę internetową z bezpieczną bramką płatniczą. Jak klient dokonałby zakupu — od rozpoczęcia transakcji do jej rozliczenia?
Załóżmy, że Amy przegląda mój sklep i zakochuje się w cekinowej bluzce typu bomber. Z kartą debetową w dłoni postanawia dokonać zakupu.
Skuteczny i bezpieczny system płatności wyglądałby tak:
Krok 1: Rozpoczęcie transakcji
Amy klika przycisk u góry i przechodzi do kasy.
Bezpieczna bramka płatnicza jest zintegrowana z moim małym sklepem w celu przyjmowania danych kart kredytowych i debetowych.
Krok 2: Wprowadzanie informacji o płatności
W tym miejscu Amy wprowadza informacje o swojej karcie, w tym numer karty, datę ważności i kod CVV.
Have an account? Log In
Krok 3: Uwierzytelnianie
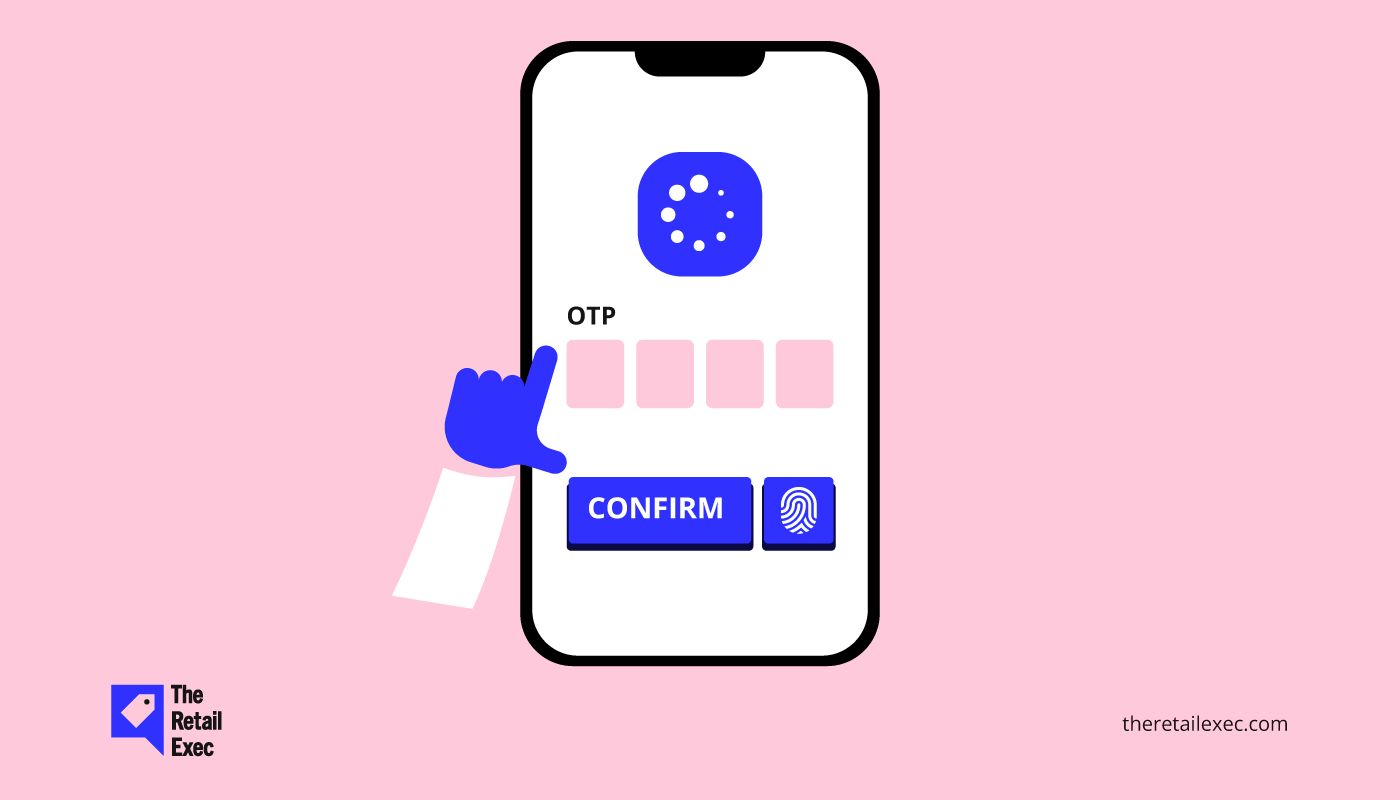
W zależności od bramki płatniczej i wystawcy karty Amy może zostać poproszona o przeprowadzenie uwierzytelniania 3D Secure.
Może zostać poproszona o wprowadzenie jednorazowego hasła wysłanego na jej telefon lub zeskanowanie odcisku palca.
Krok 4: Szyfrowanie i tokenizacja
Gdy tylko dane karty Amy zostaną wprowadzone, bramka płatnicza je zaszyfruje.
System może również poddać tokenizacji informacje o jej karcie, zastępując je unikalnym tokenem, który nie ma rzeczywistej wartości.
Krok 5: Autoryzacja i rozliczenie
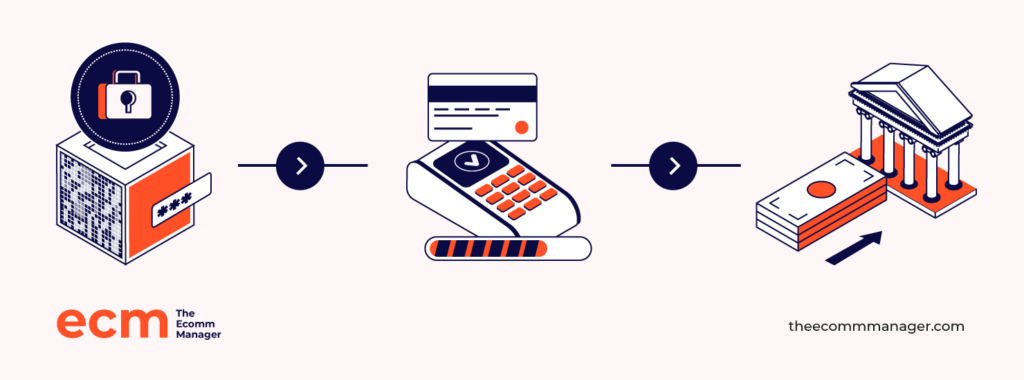
Zaszyfrowana lub poddana tokenizacji kopia informacji o płatności jest bezpiecznie przekazywana operatorowi płatności. Sieć płatnicza Amy komunikuje się z operatorem, aby zweryfikować ważność karty.
Gdy tylko transakcja zostanie zatwierdzona, środki są przekazywane z banku Amy na moje konto firmowe, zwykle za pośrednictwem procesu rozliczenia zbiorczego.
W ramach tego procesu bramka płatnicza i operator korzystają z systemów wykrywania oszustw, aby wyszukiwać podejrzaną aktywność, w tym oszustwa związane z korzystaniem z wielu kont.
Każda nietypowa aktywność zostanie oznaczona do dalszej weryfikacji lub płatność może nawet zostać odrzucona, aby chronić nas oboje.
Krok 6: Potwierdzenie
Po pomyślnym przetworzeniu płatności zarówno ja, jak i Amy otrzymamy potwierdzenie. Następnie zapakuję bluzkę i wyślę ją do niej.
Jakie są najbezpieczniejsze metody płatności w internecie?
Jakie są najbezpieczniejsze opcje płatności podczas wysyłania i otrzymywania płatności w internecie?
Rozmawiałem z właścicielami firm e-commerce, a także z osobami często robiącymi zakupy online, aby poznać preferowane przez nich metody płatności w internecie.
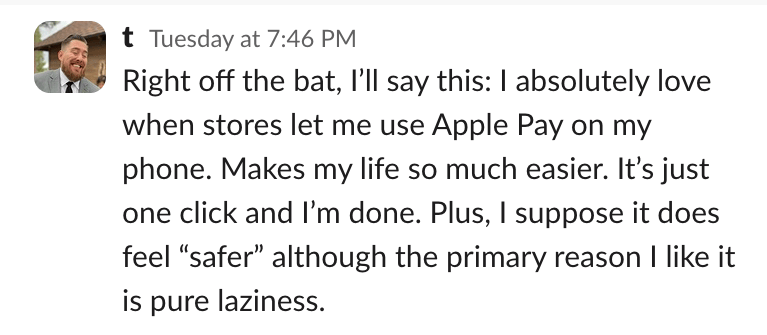
1. Portfele cyfrowe
Czym są?
Można myśleć o nich jak o wirtualnym portfelu przechowującym dane karty, dzięki czemu nie trzeba ponownie wprowadzać ich przy każdych zakupach.
Zyskują na popularności — w 2023 roku portfele cyfrowe odpowiadały za 50% zakupów online na całym świecie.
Dlaczego są bezpieczne?
Wielowarstwowy system ochrony, od odblokowywania urządzenia po weryfikację płatności, utrudnia oszustom uzyskanie dostępu.
Dodatkowo tokenizacja i szyfrowanie chronią dane karty.
Przykłady: Apple Pay, Google Pay, Samsung Pay, PayPal
Oto, co ma do powiedzenia Tyler Hakes, dyrektor ds. strategii i członek kadry kierowniczej w firmie Optimist:
2. Wirtualne karty debetowe
Co to jest?
To cyfrowe wersje zwykłej karty debetowej, wydawane bezpośrednio przez instytucję finansową.
Dlaczego są bezpieczne?
Jako bezpieczna i prywatna alternatywa dla kart fizycznych sprawiają, że zakupy online nie wiążą się z obawami.
3. Płatności ACH
Co to jest?
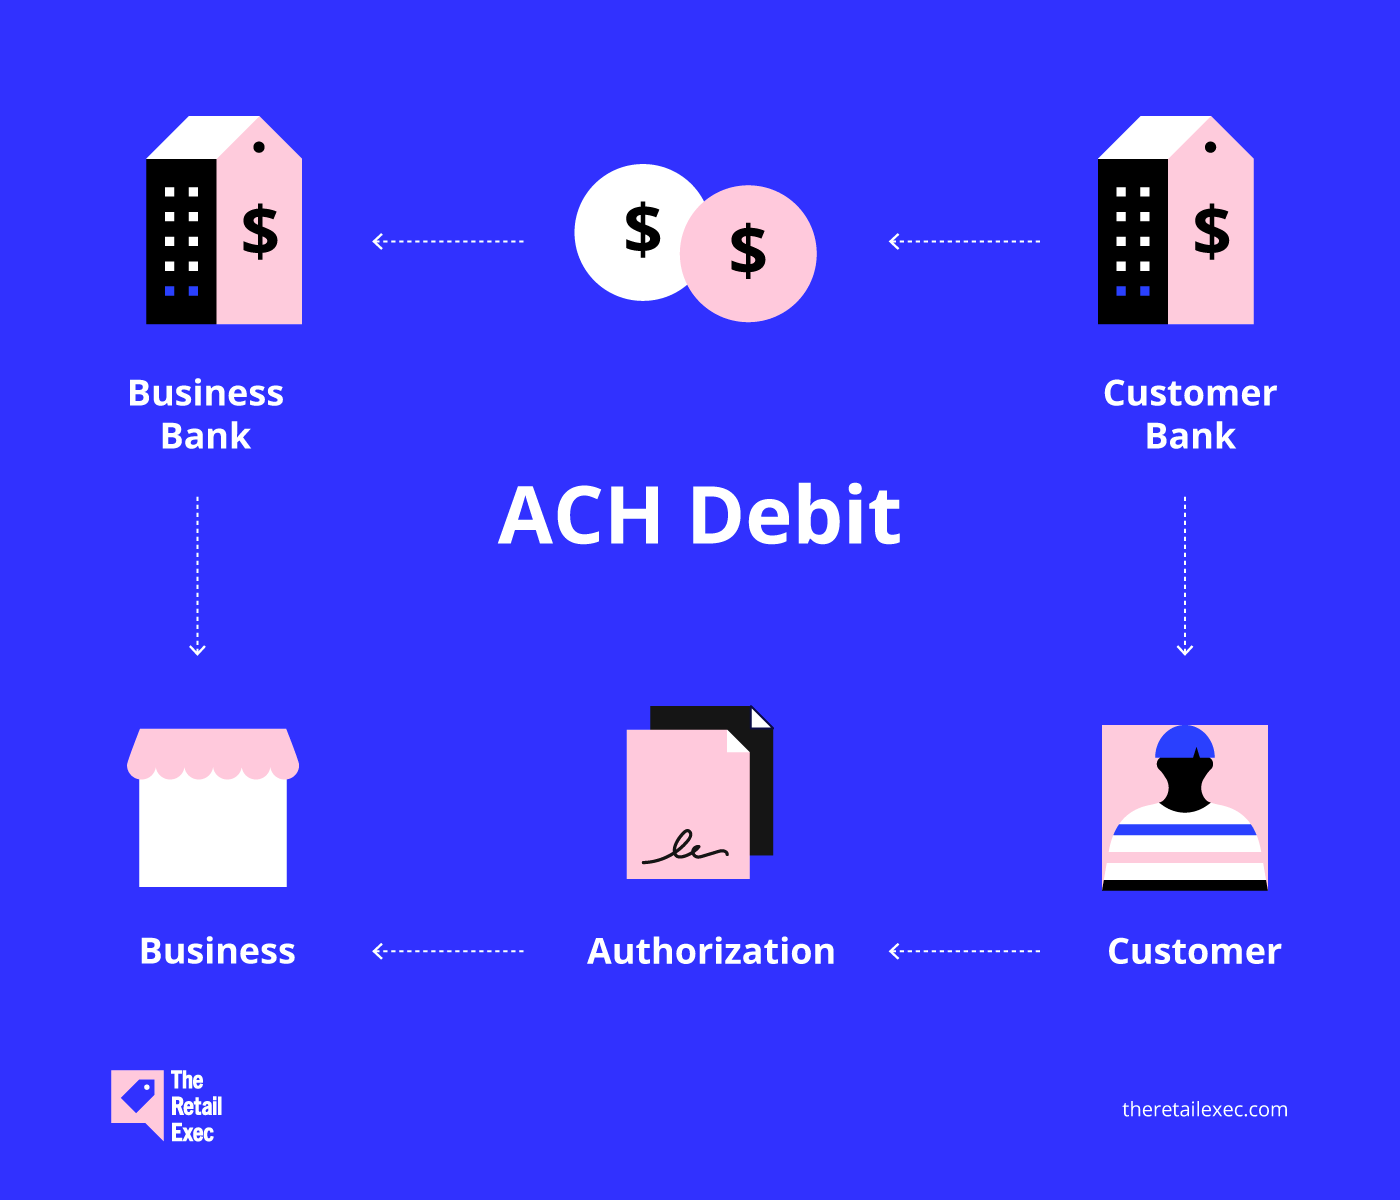
W Stanach Zjednoczonych są to elektroniczne przelewy między rachunkami bankowymi, często wykorzystywane do opłacania subskrypcji lub rachunków. Zamiast sieci kart kredytowych korzystają z systemu ACH (automatycznej izby rozliczeniowej).
Dlaczego są bezpieczne?
Chociaż płatności ACH są zazwyczaj bezpieczne, należy zadbać o ochronę danych dotyczących rachunku bankowego.
4. Bezpieczne bramki płatnicze
Co to jest?
Te cyfrowe pośredniki umożliwiają bezpieczne przesyłanie danych płatniczych klientów sklepu internetowego do operatorów płatności.
Dlaczego są bezpieczne?
Renomowana bramka płatnicza chroni poufne dane podczas transakcji za pomocą takich środków bezpieczeństwa jak szyfrowanie, tokenizacja i wykrywanie oszustw.
Przykłady: Stripe, PayPal, Square, Braintree
Jeffrey Zhou, dyrektor generalny i założyciel firmy Fig Loans, opowiedział mi, jak od kulis wygląda obsługa płatności w ich firmie:
Używamy Stripe i Plaid do bezpiecznych transakcji online.
Zaawansowane funkcje bezpieczeństwa Stripe, w tym zgodność ze standardem PCI-DSS i zapobieganie oszustwom z wykorzystaniem uczenia maszynowego, mają kluczowe znaczenie.
Plaid pomaga nam bezpiecznie łączyć się z rachunkami bankowymi użytkowników bez przechowywania poufnych danych.
Narzędzia te zapewniają równowagę między bezpieczeństwem a łatwością obsługi, co ma kluczowe znaczenie dla satysfakcji klientów i sprawności operacyjnej.
10 najlepszych praktyk bezpiecznego przetwarzania płatności
Ile kosztuje przeciętny wyciek danych w Stanach Zjednoczonych? Oszałamiające 9,44 miliona dolarów.
Jeśli więc prowadzisz działalność online, musisz zadbać o odpowiednie zabezpieczenie swojej cyfrowej witryny.
Rozmawiałem z ponad 15 właścicielami firm e-commerce, ekspertami ds. cyberbezpieczeństwa i zaangażowanymi kupującymi online (takimi jak ja), aby przygotować listę poniższych najlepszych praktyk bezpiecznego przetwarzania płatności.
Ile z nich możesz odhaczyć?
1. Wybierz odpowiedniego dostawcę płatności
Najlepsze bezpieczne systemy płatności wykorzystują wiele warstw zabezpieczeń, w tym szyfrowanie danych, tokenizację poufnych informacji i uwierzytelnianie w celu potwierdzenia tożsamości płatnika.
Oprócz oprogramowania do wykrywania oszustw potrzebujesz zgodnego ze standardem PCI rozwiązania do przetwarzania płatności, które chroni przed typowymi zagrożeniami dla bezpieczeństwa handlu elektronicznego.
Aby skutecznie zaistnieć w internecie, firmy muszą współpracować z renomowanym dostawcą płatności, który oferuje przejrzyste ceny, niezawodną obsługę klienta i łatwe w użyciu funkcje.
Uwielbiamy listy.
Jeśli więc nie możesz zdecydować się na dostawcę bramki płatniczej, przygotowaliśmy dla Ciebie listę naszych 10 najlepszych propozycji:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Przy okazji sprawdź naszą listę najlepszych rozwiązań programowych do obsługi płatności:
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
2. Oferuj różnorodne metody płatności internetowych
Zapewnij klientom swobodę wyboru sposobu płatności!
Im więcej opcji płatności oferujesz — od tradycyjnych kart kredytowych i debetowych po wygodne portfele cyfrowe — tym bardziej zadowoleni będą Twoi klienci.
Jak?
- Płynniejszy proces finalizacji zakupu. Wyobraź sobie, że ktoś podekscytowany możliwością zakupu czegoś od Ciebie przechodzi do strony finalizacji zamówienia, ale widzi na niej wyłącznie opcję płatności kartą kredytową. To ogromna stracona szansa. Bardziej inkluzywne finansowo doświadczenie klienta zaczyna się od uznania, że nie każdy czuje się komfortowo, korzystając z tych samych opcji płatności — ani nie każdy ma do nich dostęp.
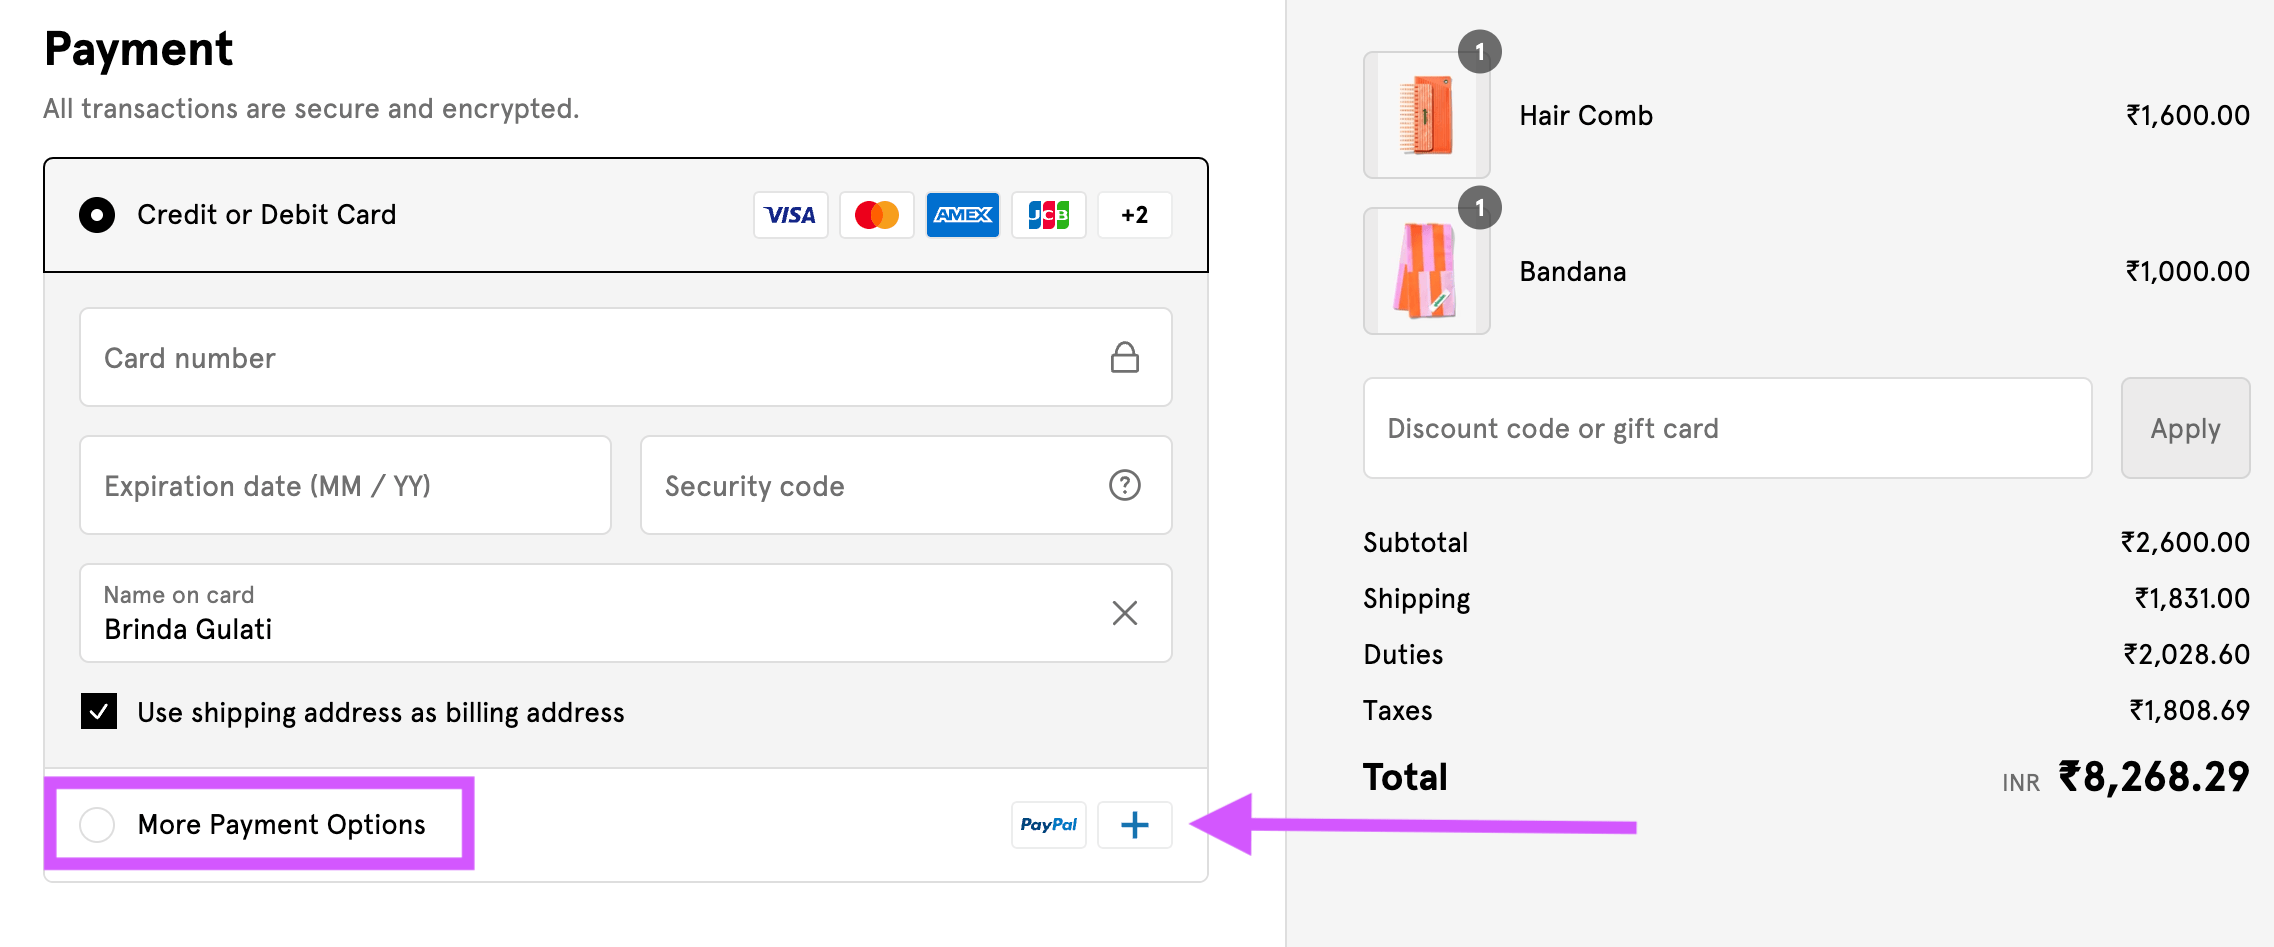
- Globalny zasięg. Załóżmy, że niemiecki klient chce dokonać zakupu w Twoim sklepie internetowym. Lokalne amerykańskie bramki płatnicze mogą być mu nieznane, ale PayPal już tak. Jeśli zintegrujesz PayPal jako opcję płatności, otworzysz drzwi temu klientowi i wielu innym osobom z całego świata — ostatecznie maksymalizując potencjał swojej sprzedaży międzynarodowej.
Spójrz na stronę finalizacji zakupu Glossier:
3. Regularnie przeprowadzaj audyty bezpieczeństwa
Skąd wiesz, czy Twoje procesy płatnicze są bezpieczne? Wyprzedź potencjalne zagrożenia i samodzielnie je przetestuj.
Rozmawiałem z Seanem Cloughem, dyrektorem w firmie Harmony Lab & Business Supplies — wiodącym dostawcą sprzętu laboratoryjnego i wyposażenia ochronnego z siedzibą w Kalifornii.
Opowiedział mi o ich nietypowym procesie audytu bezpieczeństwa: etycznym hakowaniu.
Jednym z nietypowych podejść, które zastosowaliśmy, jest współpraca z firmą zajmującą się cyberbezpieczeństwem w celu przeprowadzania regularnych prób „etycznego hakowania” naszych systemów płatności.
Ta proaktywna strategia pomogła nam zidentyfikować i usunąć luki w zabezpieczeniach, zanim mogły zostać wykorzystane.
4. Utrzymuj zgodność ze standardem PCI DSS
Standardy bezpieczeństwa danych branży kart płatniczych (PCI DSS) określają kluczowe wymagania operacyjne i techniczne dotyczące ochrony informacji o kartach płatniczych.
Wszystkie organizacje, które akceptują płatności, przetwarzają je lub opracowują oprogramowanie, aplikacje bądź urządzenia wykorzystywane w transakcjach płatniczych, muszą przestrzegać tych standardów.
Kabeier to marka działająca w handlu elektronicznym, która od ponad 15 lat działa w branży odzieży dziecięcej. Jej menedżerka, Maggie, mówi:
Przestrzeganie standardu bezpieczeństwa danych branży kart płatniczych (PCI-DSS) nie podlega negocjacjom.
Zgodność ze standardem nie tylko chroni naszych klientów, lecz także zabezpiecza naszą firmę przed wysokimi karami.
Firma działająca w handlu elektronicznym i zgodna z PCI często jest również firmą godną zaufania.
5. Stwórz przyjazną dla użytkownika politykę prywatności
Klienci mają uzasadnione obawy przed udostępnianiem poufnych informacji w internecie.
W obliczu tego, że wielkie marki, takie jak Yahoo i Facebook, gromadzą ogromne ilości informacji o klientach, naturalne jest, że klient zadaje sobie pytanie: czy moje dane są bezpieczne?
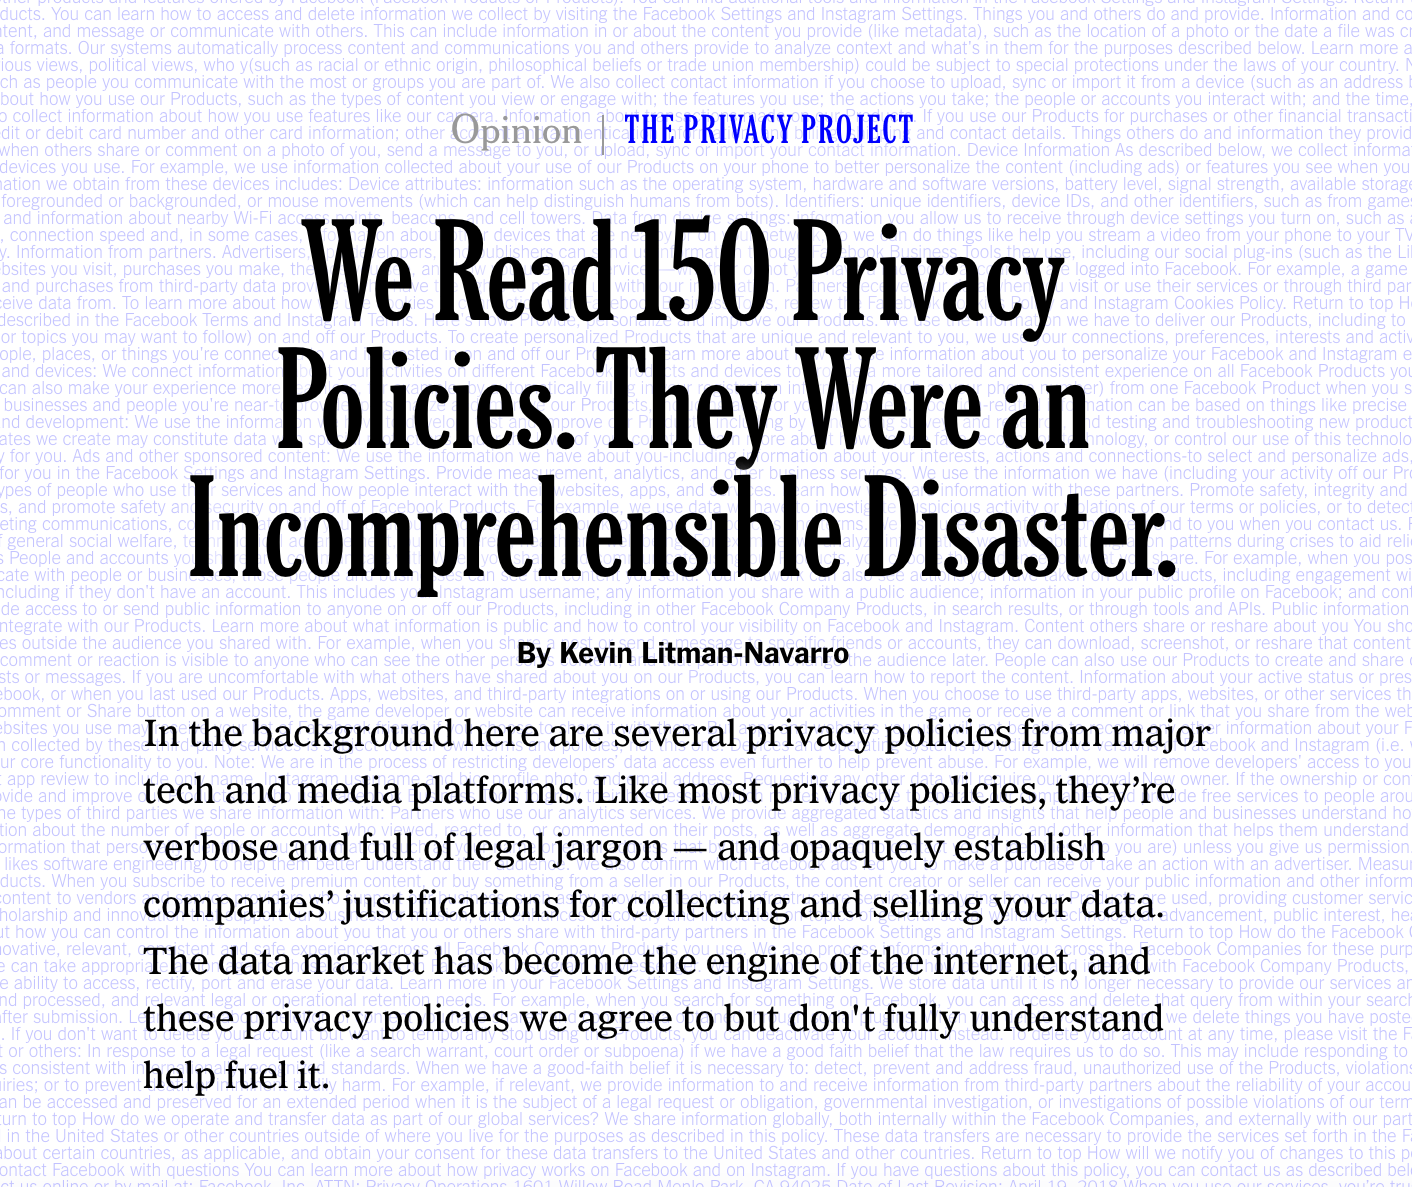
Spójrzmy prawdzie w oczy. Polityki prywatności większości firm to obszerne księgi prawnicze, których tak naprawdę nikt nie czyta.
Są tak niezrozumiałe, że The New York Times poświęcił im nawet artykuł:
Jakie jest więc rozwiązanie?
Stwórz przyjazną dla użytkownika politykę prywatności. Jej podstawą jest przejrzystość.
Zapytałem Lev Tretyakova, dyrektora generalnego i szefa sprzedaży w firmie Fortador—sklepie internetowym specjalizującym się w sprzedaży parowego sprzętu sanitarnego i czyszczącego:
Jakie są najlepsze praktyki bezpiecznego przetwarzania płatności dla sprzedawców internetowych?
Skupił się na przejrzystości:
Zawsze mów klientom prawdę o swoich praktykach związanych z bezpieczeństwem.
Wyjaśnij, jak chronisz ich dane i zapobiegasz atakom. W ten sposób zbudujesz ich zaufanie.
Na przykład zajrzyj na stronę Polityki prywatności firmy Shopify:
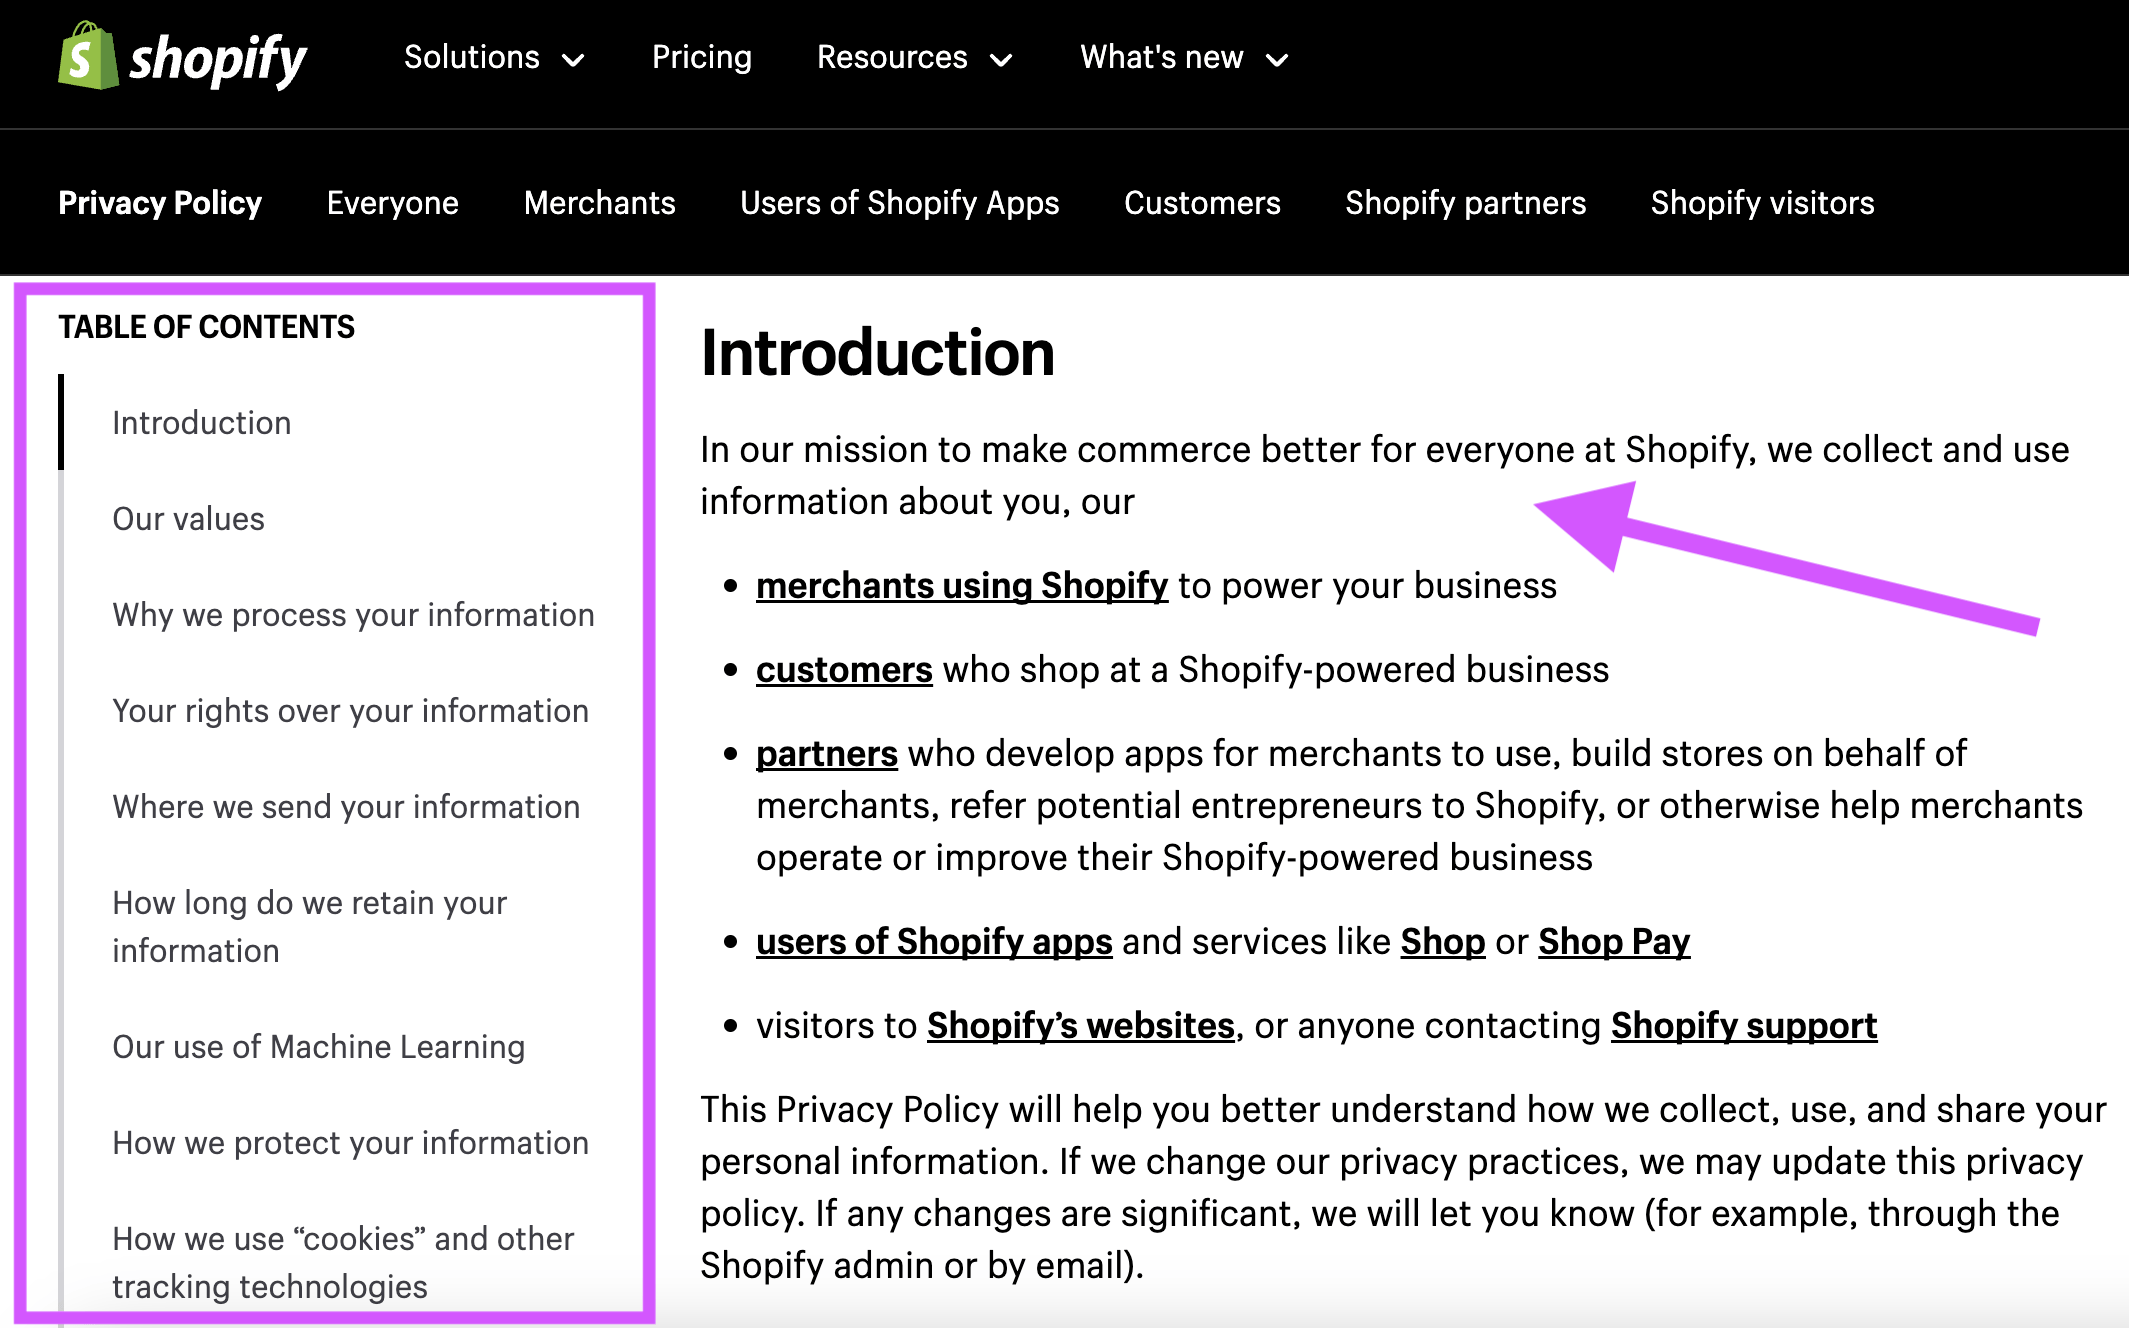
Widzisz, jakie to jasne? Widzisz, jakie to zrozumiałe?
A przede wszystkim przedstawia wszystkie najważniejsze zagrożenia związane z bezpieczeństwem w łatwej do przeglądania tabeli. Jako klient widzę dzięki temu, że firma nie ukrywa się za rozwlekłym prawniczym żargonem.
6. Szyfruj dane za pomocą TLS (zabezpieczeń warstwy transportowej)
Szyfrowanie TLS chroni płatności internetowe niczym cyfrowy ochroniarz. Gdy hakerzy próbują zajrzeć do środka, zamiast poufnych informacji widzą niezrozumiały bełkot.
To tak, jakby zamienić prywatną rozmowę w tajny kod, który mogą złamać tylko Ty i zamierzony odbiorca.
Co więcej, TLS gwarantuje, że Twoi klienci rzeczywiście komunikują się z Twoją stroną internetową, a nie z podstępnym oszustem—zupełnie jak bramkarz przy wejściu do klubu, który sprawdza dokumenty tożsamości, zanim kogokolwiek wpuści.
Aby wszystko to działało, potrzebujesz ważnego certyfikatu SSL (warstwa bezpiecznych gniazd) oraz najnowszej wersji TLS (co najmniej 1.2), ponieważ starsze wersje mają luki, które mogą wykorzystać hakerzy.
W tej kwestii zwróciłem się po fachową opinię do Johna Pennypackera.
Jest on wiceprezesem ds. sprzedaży i marketingu w firmie Deep Cognition — przedsiębiorstwie dostarczającym firmom najnowszej generacji platformy i rozwiązania oparte na sztucznej inteligencji.
(Wystarczy powiedzieć, że na temat bezpieczeństwa wiedzą co nieco.)
Wszystkie transakcje płatnicze w naszej witrynie są zabezpieczone przy użyciu szyfrowania SSL/TLS o długości co najmniej 128 bitów.
Uznaliśmy, że jest to standard branżowy w przypadku renomowanych firm zajmujących się handlem elektronicznym.
Krótko mówiąc, szyfrowanie TLS to połączenie tajnego kodu, ochroniarza i aktualizacji oprogramowania — wszystko to razem chroni dane klientów.
7. Przeszkol swój zespół
Oleksij Torokhtij, założyciel Torokhtiy Weightlifting, podkreśla, że edukowanie pracowników w zakresie środków bezpieczeństwa ma kluczowe znaczenie dla proaktywnego zapobiegania oszukańczym transakcjom.
Podkreślam potrzebę edukowania pracowników.
Błąd ludzki jest najczęstszą przyczyną naruszeń bezpieczeństwa, a szkolenie personelu w zakresie środków bezpieczeństwa jest często ignorowane.
Uświadamiaj im istnienie zaawansowanych ataków hakerskich, ucz ich rozpoznawać podejrzaną aktywność i próby phishingu, a także od czasu do czasu przeprowadzaj testy penetracyjne.
Torokhtij ma tutaj rację.
Według Stanford Research w ciągu ostatnich 15 lat 9 na 10 udanych „najbardziej zakłócających działalność” cyberataków było spowodowanych błędem ludzkim.
Jaki z tego wniosek? Przeszkol swój zespół w zakresie funkcji bezpieczeństwa oferowanych przez rozwiązania do obsługi płatności.
More Articles
8. Zwiększ bezpieczeństwo dzięki 3D Secure 2.0
Zwiększ bezpieczeństwo płatności, potwierdzając tożsamość klientów za pomocą 3D Secure 2.0 (3DS2).
Jest to rozwiązanie uwierzytelniające, które chroni dane kupujących online podczas transakcji kartą.
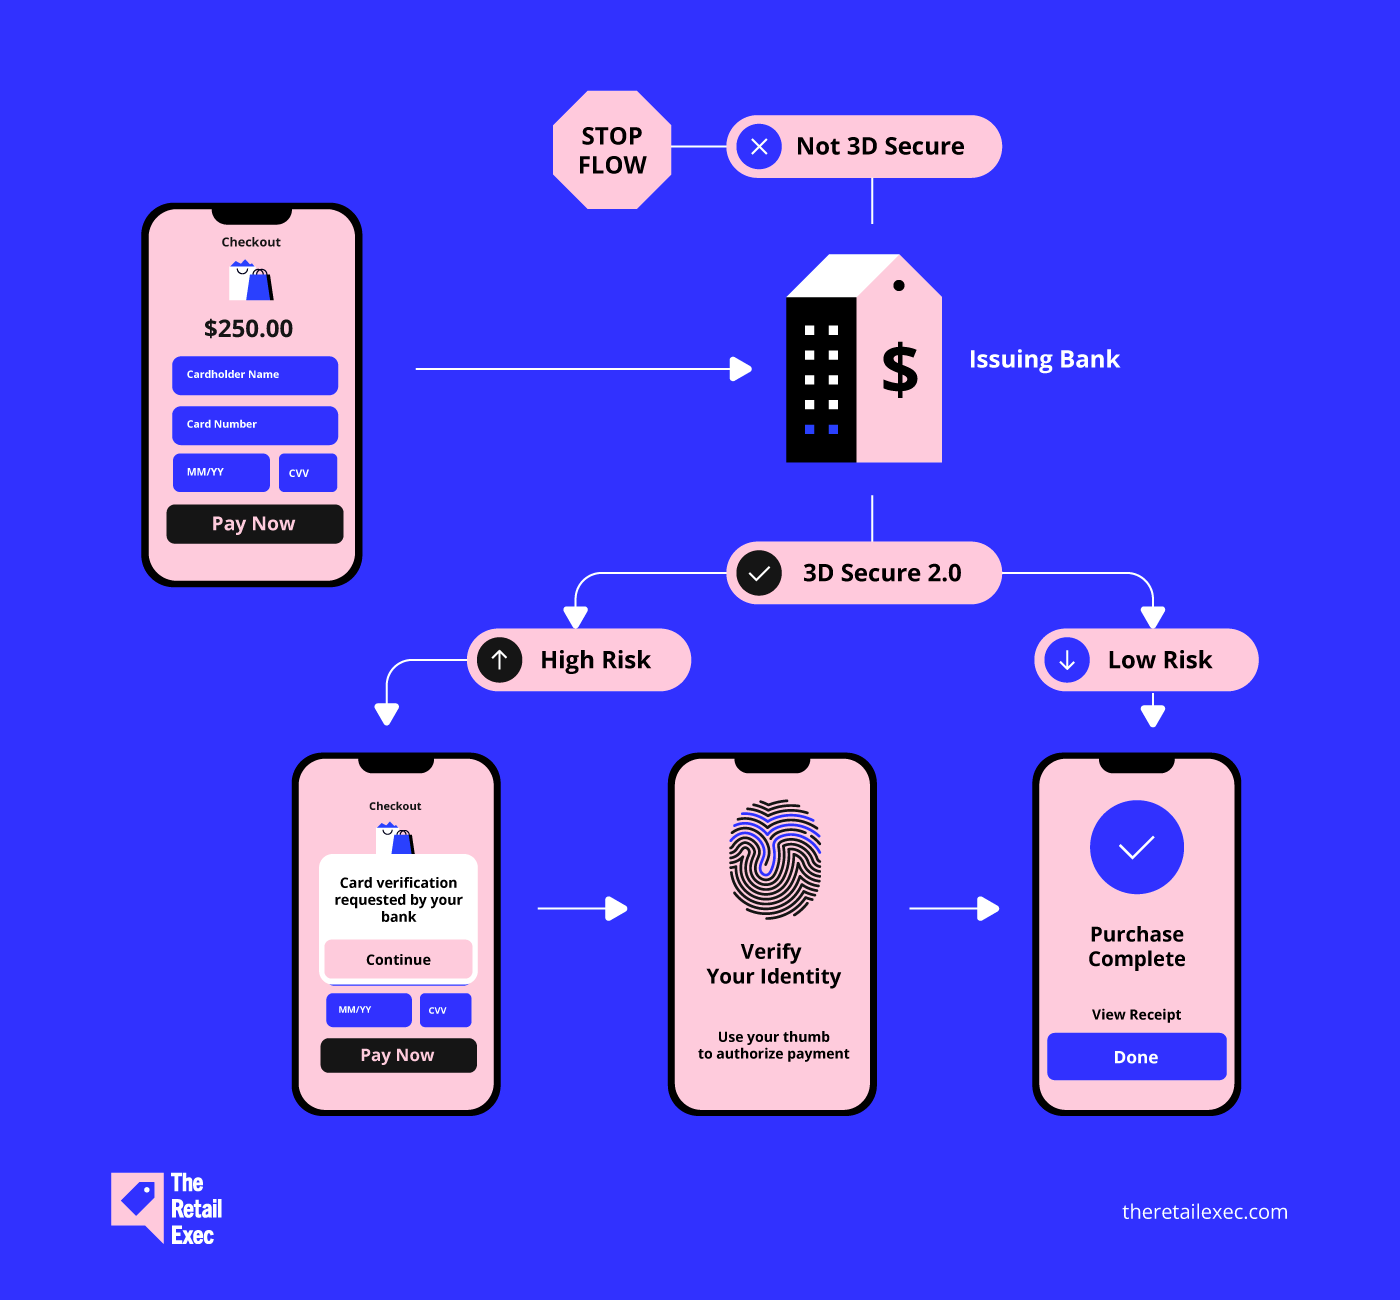
Właścicielom firm zajmujących się handlem elektronicznym 3DS2 pomaga również zapobiegać nieuczciwemu korzystaniu z kont — jednej z głównych przyczyn obciążeń zwrotnych.
9. Wdróż uwierzytelnianie dwuskładnikowe (2FA) i usługi weryfikacji adresu (AVS)
2FA przypomina drugi zamek w drzwiach wejściowych.
Sam klucz (Twoje hasło) nie wystarczy, aby uzyskać dostęp do konta — ktoś nadal musi zeskanować Twój odcisk palca albo otrzymać kod na telefon, aby się dostać do środka.
Z kolei AVS to szybka weryfikacja danych przy płatnościach online.
Podczas finalizowania zakupu system porównuje Twój adres rozliczeniowy z adresem zapisanym w firmie obsługującej karty kredytowe. Jeśli dane się nie zgadzają, jest to sygnał ostrzegawczy, a transakcja może zostać zablokowana.
Shawn Plummer, dyrektor generalny The Annuity Expert, gorąco poleca tę praktykę:
2FA i AVS zapewniają dodatkowe warstwy bezpieczeństwa, zmniejszając ryzyko oszustw.
Na przykład 2FA znacznie ograniczyło nieautoryzowany dostęp do naszych kont, tworząc dodatkową barierę, którą może pokonać tylko właściciel konta.
10. Regularnie aktualizuj oprogramowanie
Badanie przeprowadzone przez Ponemon Institute uwypukliło alarmujący trend: większość (60%) ofiar naruszeń danych nie załatała znanych luk w swoich systemach.
Karen Chen z firmy Journaling Supplies słusznie wskazuje:
Aktualizowanie systemów przetwarzania płatności za pomocą najnowszych poprawek bezpieczeństwa ma kluczowe znaczenie.
Upewnij się, że Twoje oprogramowanie, sprzęt i wszelkie integracje są aktualne oraz wyposażone w najnowsze poprawki bezpieczeństwa i rozwiązania technologiczne.
Zapobiega to wykorzystywaniu przez hakerów wszelkich luk w systemie przetwarzania płatności.
Przemyślenia końcowe
Zaufanie jest duszą handlu elektronicznego.
Jako właściciel firmy ochrona informacji klientów jest dla Ciebie zarówno moralnym obowiązkiem, jak i elementem strategicznym działalności.
Nie czekaj na naruszenie bezpieczeństwa, aby podjąć działania.
Wybieraj renomowanych dostawców usług płatniczych, regularnie kontroluj swoje systemy, edukuj zespół i inwestuj w solidne rozwiązanie programowe do przetwarzania płatności.
Bezpieczny system płatności stanowi fundament przyszłości Twojej firmy — nie pozostawiaj tego przypadkowi.
Świat handlu elektronicznego szybko się zmienia — Ty również musisz działać szybko. Zapisz się do naszego newslettera, aby otrzymywać najnowsze informacje dla menedżerów handlu elektronicznego od czołowych ekspertów z branży.
Najczęściej zadawane pytania dotyczące bezpiecznego przetwarzania płatności
\u003cspan style=\u0022font-weight: 400;\u0022\u003eObiecaliśmy Ci kompletny przewodnik. Jeśli masz więcej pytań, znamy na nie odpowiedzi!\u003c/span\u003e
Jaka jest różnica między SSL a TLS?
\u003cspan style=\u0022font-weight: 400;\u0022\u003eSSL (Secure Sockets Layer) jest poprzednikiem TLS (Transport Layer Security). Zarówno TLS, jak i SSL szyfrują dane podczas transmisji, ale TLS zapewnia większe bezpieczeństwo dzięki zaktualizowanym algorytmom kryptograficznym i dodatkowym zabezpieczeniom. \u003c/span\u003e
Dlaczego zgodność ze standardem PCI DSS jest ważna?
\u003cspan style=\u0022font-weight: 400;\u0022\u003eAudyt zgodności ze standardem PCI DSS przypomina listę kontrolną bezpieczeństwa dla firm, które \u003ca href=\u0022https://theretailexec.com/tools/best-credit-card-processing-software/\u0022\u003eobsługują płatności kartami kredytowymi\u003c/a\u003e. \u003c/span\u003e\r\n\r\n\u003cspan style=\u0022font-weight: 400;\u0022\u003ePomaga to chronić dane klientów, budować zaufanie, unikać wysokich kar i zmniejszać ryzyko szkodliwych naruszeń danych. Dla każdej firmy, która akceptuje karty kredytowe, jest to niezbędne.\u003c/span\u003e
Jakie są najnowsze innowacje w zakresie bezpiecznego przetwarzania płatności?
\u003cspan style=\u0022font-weight: 400;\u0022\u003eDo najciekawszych trendów w dziedzinie bezpiecznych płatności należą:\u003c/span\u003e\r\n\u003cul\u003e\r\n \t\u003cli style=\u0022font-weight: 400;\u0022 aria-level=\u00221\u0022\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003eDodatkową warstwę bezpieczeństwa i wygody mogą zapewnić dane behawioralne (prędkość pisania, skanery twarzy itp.).\u003c/span\u003e\u003c/li\u003e\r\n \t\u003cli style=\u0022font-weight: 400;\u0022 aria-level=\u00221\u0022\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003eSystemy wykrywania oszustw oparte na sztucznej inteligencji stają się popularne w wykrywaniu podejrzanej aktywności w czasie rzeczywistym.\u003c/span\u003e\u003c/li\u003e\r\n \t\u003cli style=\u0022font-weight: 400;\u0022 aria-level=\u00221\u0022\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003eKryptowaluty i technologia blockchain mogą sprawić, że transakcje międzynarodowe będą szybsze i bezpieczniejsze. Obecnie jednak zarówno klienci, jak i sprzedawcy podchodzą do tej metody płatności z rezerwą, ponieważ rynek jest w dużej mierze nieuregulowany.\u003c/span\u003e\u003c/li\u003e\r\n \t\u003cli style=\u0022font-weight: 400;\u0022 aria-level=\u00221\u0022\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003eWygoda płatności zbliżeniowych, umożliwiających szybkie i higieniczne transakcje, stale zyskuje na popularności od czasu pandemii COVID.\u003c/span\u003e\u003c/li\u003e\r\n\u003c/ul\u003e