Hvis du er her, driver du sannsynligvis en e-handelsvirksomhet som sender og mottar betalinger på tvers av landegrenser – kanskje hver dag – og forhåpentligvis i mange år fremover.
Så å risikere manglende overholdelse av betalingsformidlernes regler? Det er forskjellen mellom å drive en troverdig nettbutikk og å måtte stenge for godt.
Men her er saken: Du kan egentlig ikke overholde reglene hvis du ikke vet hva de er.
PCI DSS, KYC, AML, PSD2, GDPR – disse akronymene burde ha vært en del av vokabularet ditt I GÅR.
Jeg skal ta deg gjennom en rask og smertefri sjekkliste for aktsomhetsvurderinger. Du finner alle de nyttige definisjonene, anbefalte ressursene og beste forretningspraksis for å overholde reglene.
Hva er en betalingsformidler?
Først en rask oppfriskning. En betalingsformidler gjør det mulig for virksomheter å motta elektroniske betalinger og fungerer som et mellomledd mellom kunder og selgere.
Tjenesten sørger for at penger overføres effektivt, og at transaksjoner fullføres ved å overføre betalingsinformasjon på en sikker måte.
Disse betalingsformidlerne håndterer kredittkortbetalinger, debetkorttransaksjoner, digitale lommebøker samt fysiske kassasystemer (POS).
Hva innebærer overholdelse av regler for betalingsbehandling?
Tenk på betalingsbehandling i samsvar med regelverket som regelboken for håndtering av penger i den digitale tidsalderen.
Reglene hjelper virksomheter med å forhindre svindel og holde den sensitive informasjonen din trygg fra skurkene – du vet, de som vil stjele pengene dine. (Og kundenes data.)
For å oppnå dette må du følge bransjestandarder som er fastsatt av svært viktige finansinstitusjoner og andre tilsynsorganer som ønsker å gjøre økosystemet for nettbetalinger tryggere for alle involverte.
Hvorfor det er utrolig viktig å forstå betalingsregelverket
Det digitale betalingsøkosystemet er ikke en skuddveksling i ville vesten, der det ikke finnes regler eller beskyttelse, og penger bare skytes ut i intet. Og det er bra.
Dette kan bety at du må friske opp kunnskapene om kjedelig juridisk sjargong, men dette er det som står på spill for e-handelsvirksomheten din:
1. Bygg et bunnsolid omdømme for merkevaren
Tillit er e-handelens valuta.
De som stoler på en virksomhet, har større sannsynlighet for å kjøpe fra den. Ifølge forskning fra Harvard Business Review har merkevarer med høy tillit 400 % høyere markedsverdi enn konkurrentene, og kundene har 88 % større sannsynlighet for å handle igjen fra en merkevare de stoler på.
Et engasjement for å overholde betalingsformidlernes regler skaper tillit, bygger lojalitet og styrker tryggheten.
Ta for eksempel en titt på Shopifys «Sikkerhet»-side:
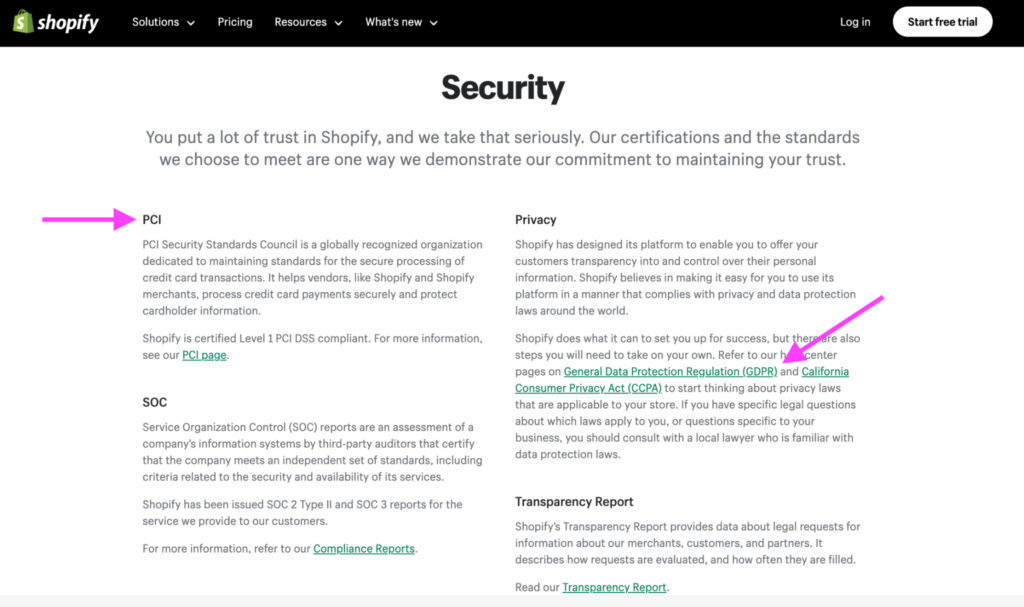
I et allerede hyperkonkurransepreget marked gir regelverksetterlevelse deg et fortrinn ved å vise at du er opptatt av å beskytte kundedata og håndtere betalinger på en ansvarlig måte.
2. Beskytt virksomheten din
E-handel er en svært, svært fristende frukt for svindlere. Ifølge estimater vil folk tape $343 billion på svindel med nettbetalinger mellom 2023 og 2027.
Hvis du virkelig vil forstå omfanget av $343 billion, er her noen relevante sammenligninger:
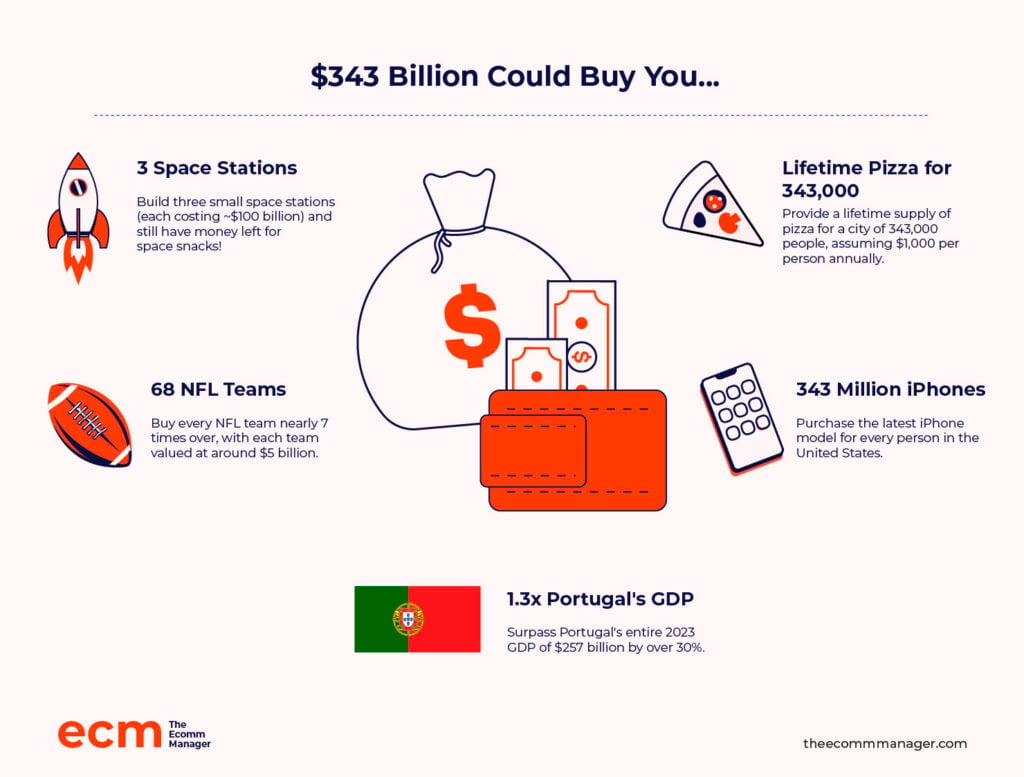
Siden ingen av oss kommer til å bygge rombyer med det første, kan manglende overholdelse av internasjonale standarder for datasikkerhet føre til ødeleggende datainnbrudd, eksponere sensitiv kundeinformasjon og resultere i uopprettelig skade.
3. Beskytt bunnlinjen
Kort sagt er etterlevelse kostnadseffektivt – og et effektivt tiltak for proaktiv risikostyring.
Reguleringsmyndighetene som har innført disse reglene for betalingsformidlere, er som Storebror. Hvis du ikke etterlever dem, gjør du deg selv sårbar for betydelige økonomiske sanksjoner, regionale utestengelser, begrensninger på kredittkortbehandling og mulig rettslig oppfølging.
Når det er sagt, la oss ta kontroll over sikkerheten og etterlevelsen din i dag. Hvordan?
Opplæring, opplæring, opplæring.
5 viktige regler for betalingsformidlere som gjelder e-handelsvirksomheter
Verdensbankens globale undersøkelse av betalingssystemer (GPSS) fant at bruken av nettbaserte betalingsmidler varierer mellom land på grunn av kulturelle, historiske, økonomiske og – viktigst av alt – juridiske forskjeller.
Og det er nettopp disse juridiske forskjellene, som bestemmes av geografien, du virkelig må være oppmerksom på.
Her er en sjekkliste over de fem viktigste reglene for betalingsformidlere som alle e-handelsvirksomheter bør kjenne til:
1. PCI DSS-etterlevelse
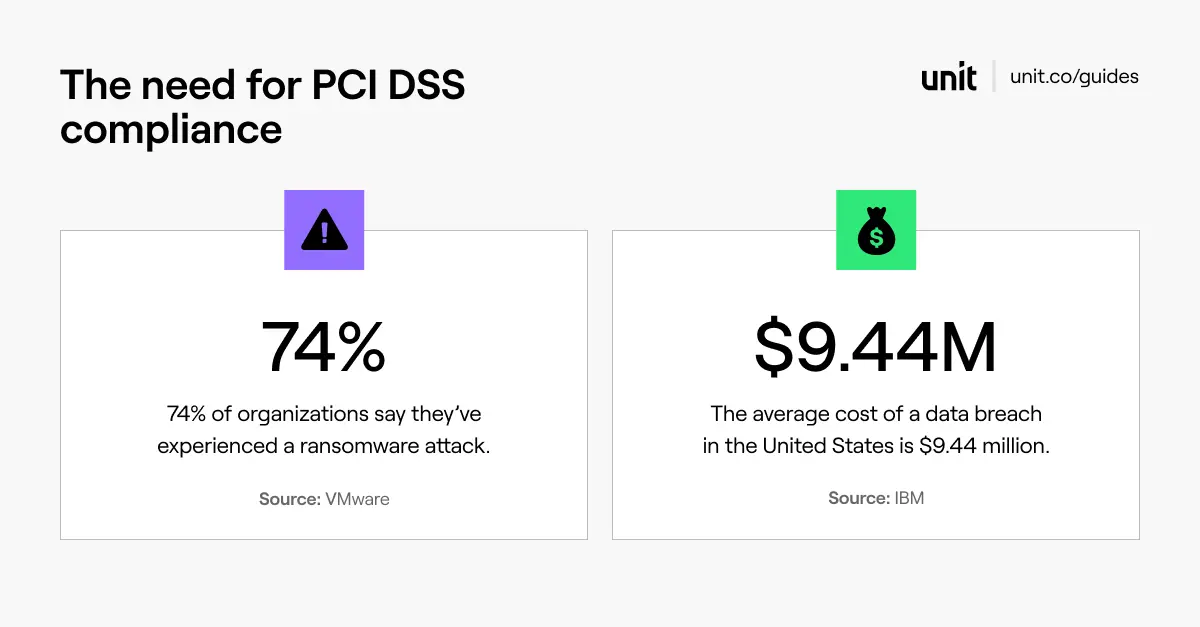
De store kredittkortselskapene: Visa, Mastercard, American Express, Discover og JCB International gikk sammen om å danne Rådet for sikkerhetsstandarder i betalingskortbransjen (PCI SSC), og etablerte datasikkerhetsstandarden for betalingskortbransjen (PCI DSS) i 2006.
Formål:
Denne globale standarden sørger for at virksomheter håndterer sensitive betalingsopplysninger på en sikker måte, noe som reduserer risikoen for svindel og datainnbrudd. For små detaljhandelsvirksomheter er det avgjørende å forstå kravene til PCI-etterlevelse for å beskytte kundedata.
Hvem det gjelder:
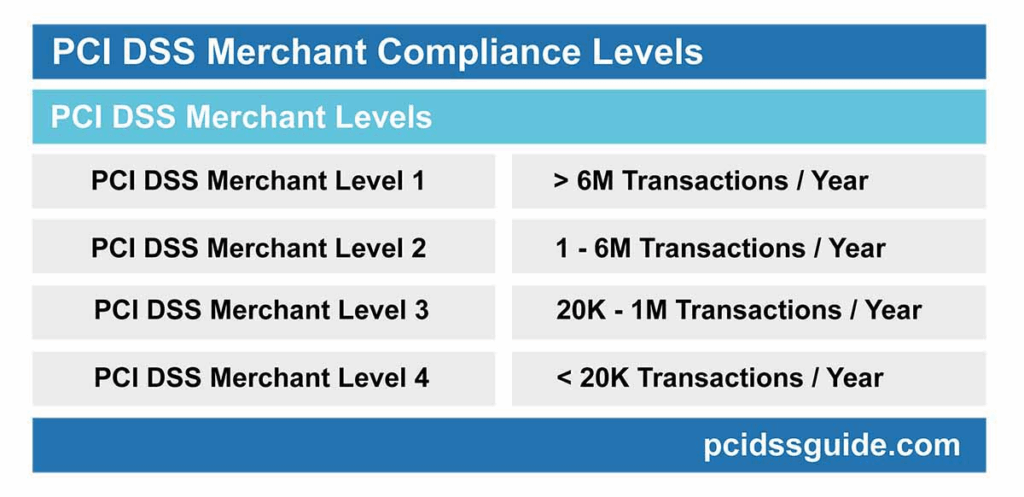
Alle virksomheter som aksepterer, behandler, lagrer eller overfører kredittkortdata – uansett størrelse. Det finnes imidlertid fire nivåer:
Krav:
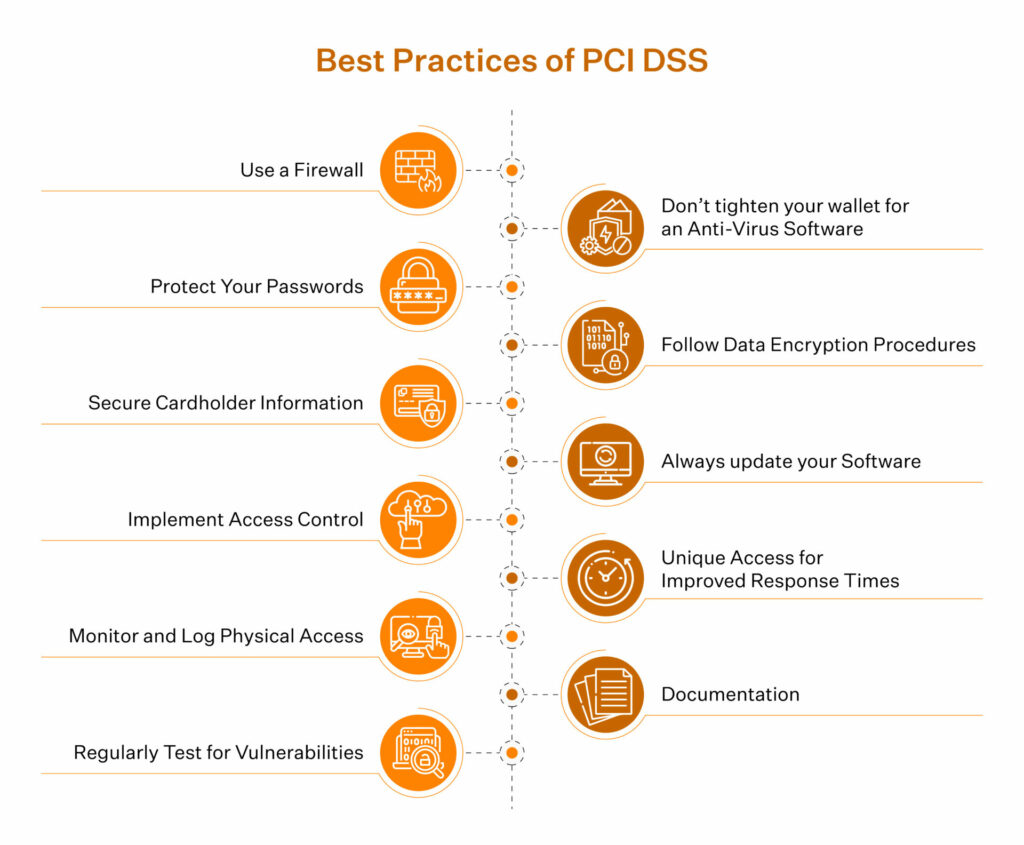
Det finnes 12 grunnleggende krav i PCI DSS, hvert med underkrav i seks kategorier, som gir et omfattende rammeverk for sikker betalingsbehandling.
I. OPPRETT OG VEDLIKEHOLD SIKRE SYSTEMER OG NETTVERK
1. Installer og vedlikehold nettverkssikkerhetskontroller. Bruk brannmurer for å forhindre uautorisert tilgang og systemer for inntrengingsdeteksjon for å oppdage mistenkelig aktivitet.
2. Bruk sikre konfigurasjoner på alle systemkomponenter. Konfigurer systemene dine på en sikker måte, deaktiver unødvendige funksjoner og fjern unødvendige tjenester og programmer.
II. BESKYTT KONTOOPPLYSNINGER
3. Beskytt lagrede kortinnehaveropplysninger. Sikre sensitive data i hvile og begrens tilgangen til kun autorisert personale.
4. Bruk sterk kryptografi for å beskytte kortinnehaveropplysninger under overføring via offentlige nettverk. SSL/TLS og sterk kryptografi bør brukes til å kryptere kortinnehaveropplysninger når de overføres via åpne, offentlige nettverk.
III. OPPRETTHOLD ET PROGRAM FOR SÅRBARHETSSTYRING
5. Beskytt alle systemer og nettverk mot mistenkelig aktivitet. Oppdag og forhindre skadevare ved regelmessig å oppdatere antivirusprogramvare, skadevarebeskyttelse og systemer for inntrengingsdeteksjon og -forebygging.
6. Sørg for at systemer og programvare er sikre. Følg sikker praksis for programmering, gjennomfør regelmessige sikkerhetsvurderinger og hold programvaren oppdatert for å utbedre sårbarheter.
IV. IMPLEMENTER STERKE TILTAK FOR TILGANGSKONTROLL
7. Begrens tilgangen til systemkomponenter og kortinnehaveropplysninger til personer som trenger å kjenne dem. Etabler tilgangskontroller til sensitive data basert på arbeidsroller.
8. Identifiser brukere og bekreft tilgang til systemkomponenter. Sørg for at hver bruker har en unik ID og bruker sterke passord, multifaktorautentisering og andre sikkerhetstiltak for å bekrefte identiteten sin.
9. Begrens fysisk tilgang til kortinnehaveropplysninger. Beskytt papirbaserte dokumenter og begrens fysisk tilgang til sensitive områder der kortinnehaveropplysninger lagres eller behandles.
Have an account? Log In
V. OVERVÅK OG TEST NETTVERK REGELMESSIG
10. Overvåk og loggfør all tilgang til systemkomponenter og kortinnehaveropplysninger. Oppdag mistenkelig aktivitet og sørg for samsvar ved å overvåke og loggføre nettverkstilgang.
11. Bekreft sikkerheten til systemer og nettverk regelmessig. Gjennomfør regelmessige sikkerhetsvurderinger, sårbarhetsskanninger og penetrasjonstester for å identifisere og håndtere sårbarheter.
VI. OPPRETT EN INFORMASJONSSIKKERHETSPOLICY
12. Frem sikkerhet gjennom organisatoriske retningslinjer og prosedyrer. Implementer en informasjonssikkerhetspolicy som omfatter alle aspekter ved databeskyttelse, inkludert opplæring av ansatte, håndtering av hendelser og varsling om datainnbrudd.
Reaksjoner ved manglende samsvar:
Ifølge Verizons betalingssikkerhetsrapport fra 2023 er nesten to tredjedeler av selskapene (64 %) ikke i samsvar med PCI-kravene.
Ikke bli en del av statistikken – du har mye å tape.
- Når du inngår samarbeid med en betalingsformidler som PayPal eller Stripe, krever avtalen din samsvar med PCI-kravene. Dette er ikke et forslag, men et lovpålagt krav. En bot for manglende samsvar vil variere avhengig av betalingsformidleren, hvor lenge manglende samsvar har pågått og transaksjonsvolumet ditt.
| Periode med manglende samsvar | PCI-bøter basert på transaksjonsvolumet |
|---|---|
| Periode med manglende samsvar1 til 3 måneder | PCI-bøter basert på transaksjonsvolumet$5000/måned for < volum. $10,000/måned for > volum. |
| Periode med manglende samsvar4 til 6 måneder | PCI-bøter basert på transaksjonsvolumet$25,000/måned for < volum. $50,000/måned for > volum. |
| Periode med manglende samsvarMer enn 7 måneder | PCI-bøter basert på transaksjonsvolumet$50,000/måned for < volum. $100,000/måned for > volum. |
- Manglende samsvar med kortnettverk (som Visa og Mastercard) og innløserbanker. Dette kan føre til bøter på mellom $5,000 og $10,000 per måned, avhengig av transaksjonsvolumet ditt.
- En enkelt kompromittert kundeoppføring kan koste deg mellom $50 og $90 i erstatning. Den reelle økonomiske faren kommer fra potensielle søksmål, som lett kan eskalere til søksmål på flere millioner dollar og sette virksomheten din i fare.
Oppdateringer og endringer i PCI DSS:
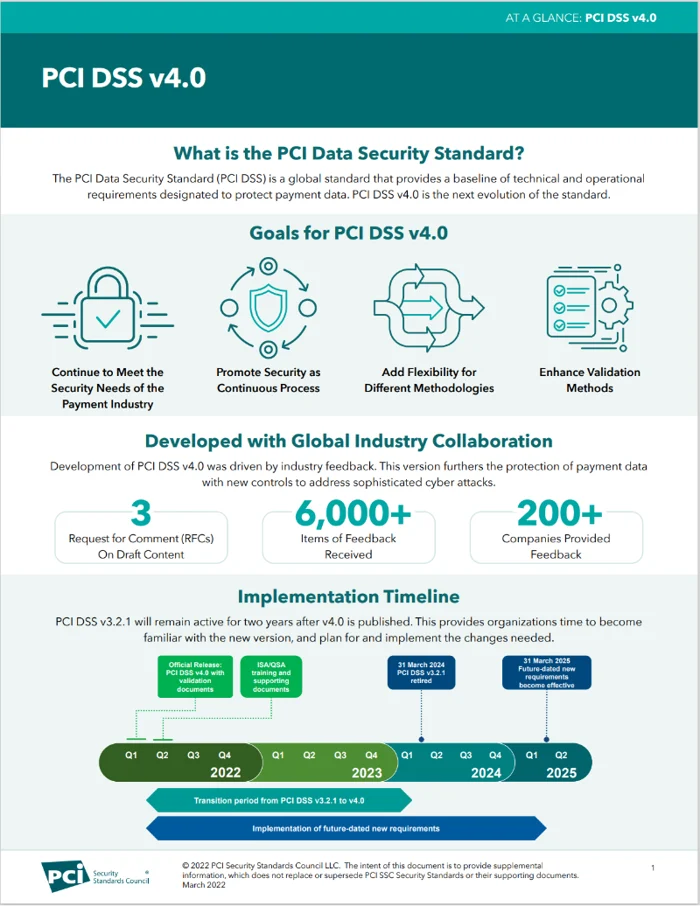
PCI DSS v3.2.1 ble faset ut 31. mars 2024. PCI DSS v4.0 inkluderer mer enn 50 nye krav.
Men ikke bekymre deg. Selv om enkelte endringer trer i kraft umiddelbart, har du for de fleste av disse nye kravene frem til 31. mars 2025 til å oppdatere sikkerhetsprotokollene dine.
2. Betalingstjenestedirektiv 2 (PSD2)
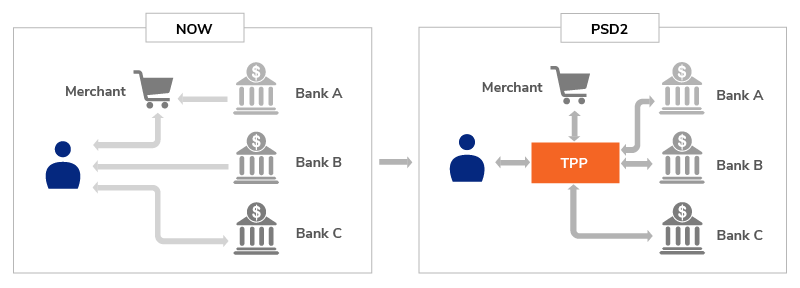
For å bekjempe betalingssvindel på nett implementerte Europa PSD2, som krever sterk kundeautentisering (SCA).
Ved SCA må virksomheter bekrefte betalinger ved hjelp av flere faktorer, for eksempel passord, mobilenheter og biometri som fingeravtrykk, noe som gir et ekstra sikkerhetslag. 3D Secure-metoden brukes i stor grad til SCA.
Formål:
Målet er å styrke forbrukerbeskyttelsen, fremme innovasjon og konkurranse i betalingsmarkedet og gjøre betalingstjenester sikrere i Det europeiske økonomiske samarbeidsområdet (EØS).
Hvem det gjelder:
De som godtar nettbetalinger innenfor EØS – betalingstjenesteleverandører (PSP-er) – inkludert banker, betalingsforetak, e-pengeforetak og virksomheter.
Det finnes imidlertid flere unntak i PSD2 som gjør det mulig å behandle visse typer betalinger uten SCA. Unntakene er utformet for å balansere sikkerhet med brukervennlighet og effektivitet.
Noen vanlige eksempler er:
- Transaksjonsrisikoanalyse (TRA). Unntar transaksjoner med lav risiko basert på risikovurdering i sanntid.
- Transaksjoner med lav verdi: Under en bestemt terskel regnes disse transaksjonene som transaksjoner med lav verdi.
- Pålitelige brukerstedskontoer: SCA kreves ikke for tilbakevendende betalinger til pålitelige brukersteder.
- Abonnementer: Betalinger for tilbakevendende abonnementer er unntatt.
- Sikre bedriftsbetalinger: Dette viser til spesifikke betalingsprosesser for bedrifter.
Krav:
Det finnes fem hovedkrav for å overholde PSD2.
I. STERK KUNDEAUTENTISERING (SCA)
Ved betalinger på nett er bruk av flerfaktorautentisering (noe du eier, vet og er) påkrevd. Blant de vanligste formene for SCA er 3D Secure.
II. ÅPEN BANKVIRKSOMHET
Lovgivningen krever at banker åpner dataene sine for tredjepartstilbydere (TPP-er) gjennom API-er, noe som vil fremme innovasjon og konkurranse i finanssektoren.
III. TILBYDERE AV KONTOINFORMASJONSTJENESTER (AISPS)
En virksomhet kan få tilgang til data fra en kundes bankkonto for å tilby tjenester som økonomistyring eller investeringsrådgivning.
IV. TILBYDERE AV BETALINGSINITIERINGSTJENESTER (PISPS)
Virksomheter kan initiere betalinger direkte fra kundekontoer, noe som gjør transaksjoner raskere og mer effektive.
V. FORBUD MOT EKSTRA GEBYRER
Loven forbyr selskaper å kreve ekstra gebyrer for visse betalingsmetoder, for eksempel kredittkorttransaksjoner.
Sanksjoner ved manglende overholdelse:
Du kan tape betydelige beløp hvis du ikke overholder PSD2.
- Et selskap kan få en bot på opptil €5 millioner eller 3 % av den globale omsetningen, avhengig av hva som er høyest. Sanksjonen fastsettes ut fra hvor alvorlig overtredelsen er, og hvilket land i EØS den gjelder.
- En virksomhet som ikke oppfyller PSD2s krav til SCA, kan oppleve avviste betalinger, noe som fører til frustrerte kunder og lavere konverteringsfrekvenser.
Oppdateringer og endringer i PSD2:
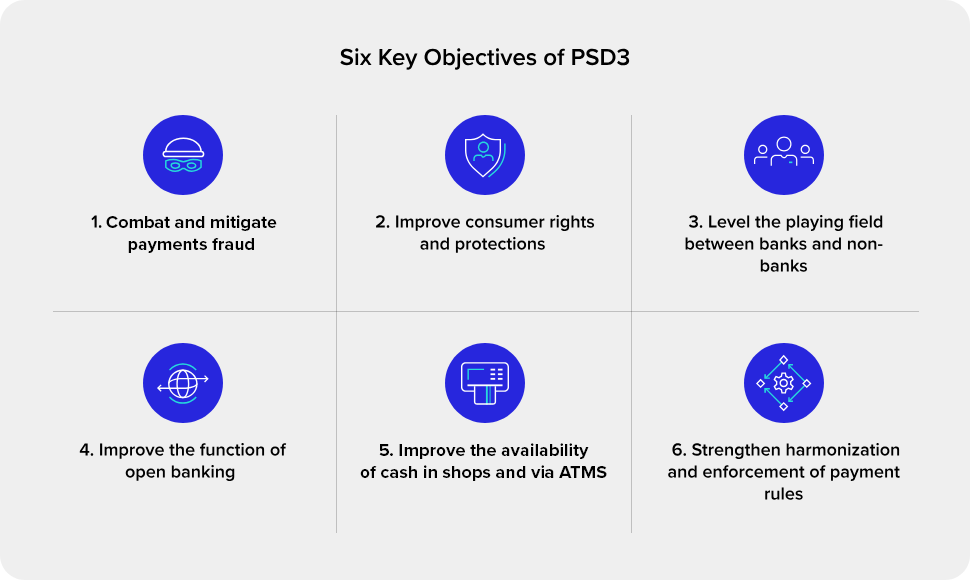
Som en del av arbeidet med å modernisere og oppdatere det eksisterende rammeverket, har Europakommisjonen foreslått PSD3 samt en forordning om betalingstjenester (PSR).
3. Kjenn kunden din (KYC) og regelverk mot hvitvasking av penger (AML)
Se for deg en verden der hvem som helst kunne åpne en bankkonto, overføre store pengesummer eller foreta nettkjøp uten å bekrefte identiteten sin.
Et paradis for nettkriminelle. Men et helvete for bedriftseiere. Det er her KYC – også kjent som kundekontroll (CDD) – og AML kommer inn i bildet.
Formål:
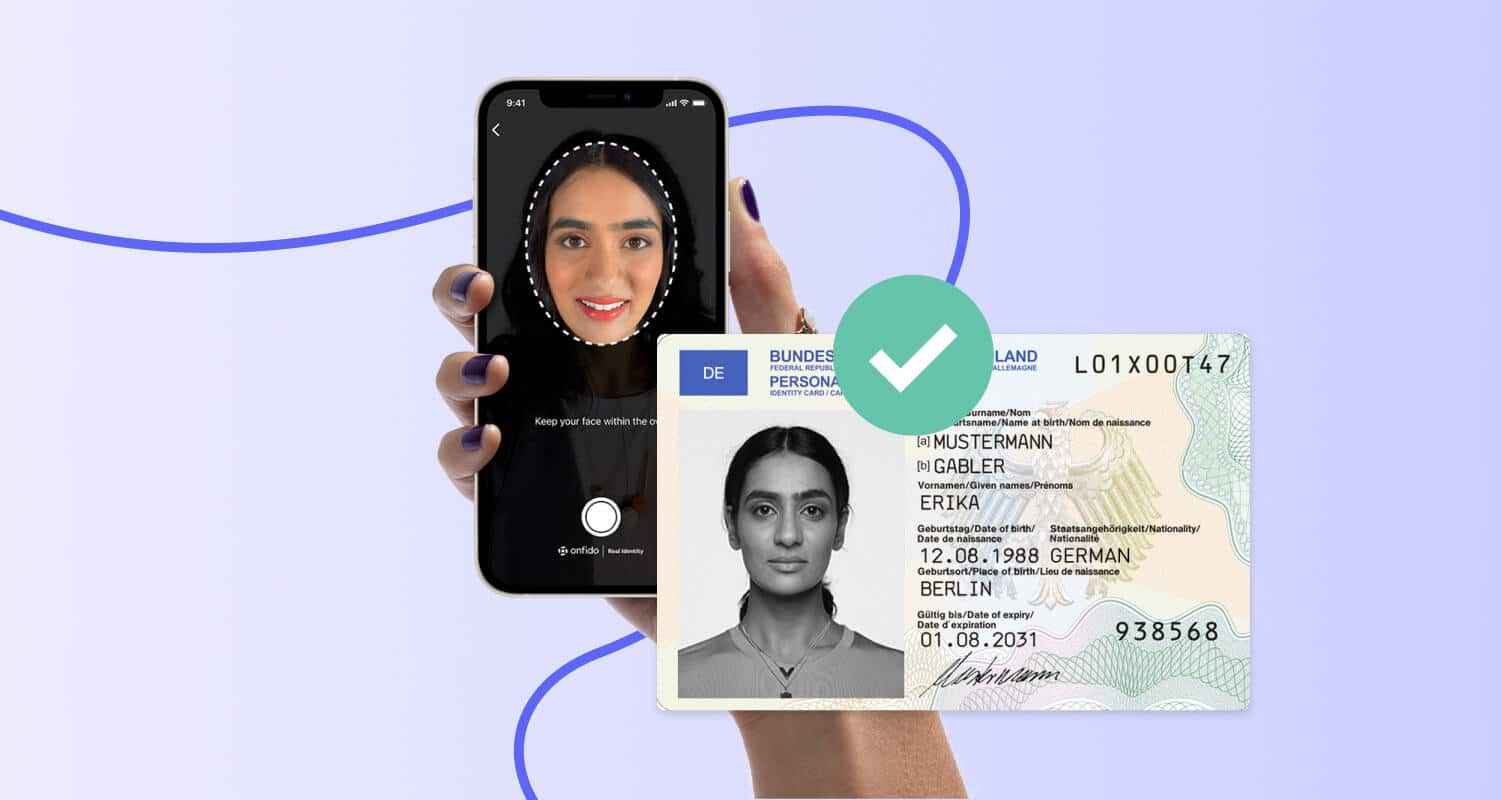
For å overholde regelverket mot hvitvasking er KYC en viktig prosess som hjelper virksomheter med å bekrefte kundenes identitet.
Både selskapet og kundene beskyttes mot skade gjennom disse tiltakene, som bidrar til å forhindre økonomisk kriminalitet som hvitvasking av penger, terrorfinansiering og svindel.
Hvem det gjelder:
Behovet for KYC/CDD utløses av bestemte kundehandlinger.
Et varseltegn på hvitvasking av penger eller terrorfinansiering kan være å åpne en konto, gjennomføre økonomiske transaksjoner over en fastsatt grense eller utvise atferd som vekker mistanke.
I henhold til AML/CFT-regelverket er regulerte enheter pålagt å overholde AML/CFT-regelverket, inkludert KYC. Avhengig av jurisdiksjonen har regulerte enheter ulikt omfang.
Dette omfatter vanligvis:
- Finansinstitusjoner
- Kredittinstitusjoner
- Forsikringsselskaper
- Elektroniske pengeinstitusjoner
- Betalingsinstitusjoner
- Leverandører av tjenester for virtuelle aktiva (VASPs)
- Leverandører av pengespilltjenester
- Kunsthandlere osv.
Krav:
For å forhindre økonomisk kriminalitet, inkludert hvitvasking av penger og terrorfinansiering, er KYC/CDD (Kjenn kunden din/kundekontroll) en kritisk komponent. Overordnet sett faller de 12 kravene til etterlevelse inn under tre hovedkategorier.
I. KUNDEIDENTIFISERING OG VERIFISERING
1. Kundekontroll. Sørg for at nye kunder identifiseres og verifiseres ved hjelp av pålitelige kilder.
2. Dokumentverifisering. Kontroller at de innsendte identifikasjonsdokumentene (f.eks. pass, førerkort osv.) er ekte.
3. Reelle rettighetshavere. Fastslå hvilke personer som eier eller kontrollerer en bedriftskonto.
II. RISIKOVURDERING OG OVERVÅKING
4. Transaksjonsovervåking. Kontroller kundetransaksjoner for avvik fra forventet atferd eller forventede mønstre.
5. Virksomhetsinformasjon. Bli kjent med virksomhetskundenes art, formål og forventede aktivitet.
6. Personlige forhold og forretningsforbindelser. Vurder potensielle risikoer ved å analysere kundens forhold til andre personer og virksomheter.
7. Årlig omsetning. Få et estimat over kundens årlige omsetning.
8. AML-retningslinjer og -prosedyrer. Sørg for at kundens retningslinjer og prosedyrer er i samsvar med regelverket.
9. Omdømme i det lokale markedet. Kontroller kundens omdømme i det lokale markedet ved å konsultere mediekilder og andre offentlig tilgjengelige ressurser.
III. DATASIKKERHET OG DOKUMENTASJON
10. Datasikkerhet. Sørg for at sensitive kundedata er beskyttet mot uautorisert tilgang, bruk eller utlevering.
11. KYC-dokumenter. Sørg for at alle innsamlede KYC-dokumenter lagres sikkert og er lett tilgjengelige for etterlevelsesrevisjoner.
12. Dokumentasjon fra tredjeparter. Innhent og oppbevar kopier av all dokumentasjon fra tredjeparter som brukes til å verifisere kundeinformasjon.
Sanksjoner ved manglende etterlevelse:
Reserve Bank of India (RBI) ila to selskaper betydelige bøter for manglende overholdelse av regelverket forrige måned:
- Den 3. september 2024 ble Hewlett Packard Financial Services ilagt en bot på 13 500 dollar for KYC-brudd.
- Og innen en uke ble Muthoot Vehicle & Asset Finance ilagt en bot på 10 200 dollar for manglende oppfyllelse av kravene til likviditetsrisikostyring og rapportering av kundedata.
Ikke bli en overskrift. Beløpet er kanskje en dråpe i havet for disse store virksomhetene, men skaden på merkevaren kan koste deg omdømmet i markedet.
Oppdateringer og endringer i KYC og AML:
KYC- og AML-overholdelse får et teknologisk løft. En av de største nylige endringene omfatter automatisk sanksjonsscreening av kunder mot oppdaterte sanksjonslister i sanntid. I tillegg kan automatiserte verktøy, med fremveksten av eKYC, bekrefte identiteter umiddelbart – alt på nett.
4. GDPR og databeskyttelse
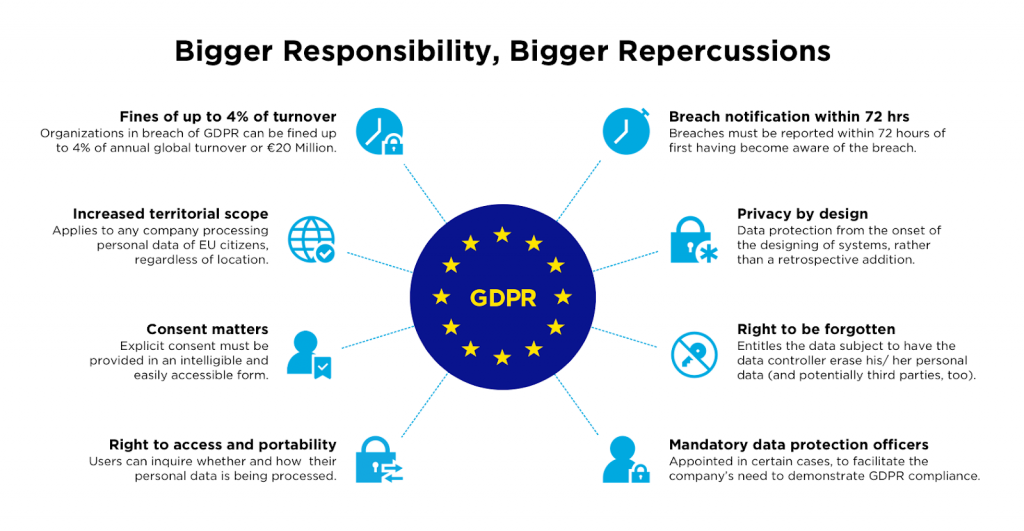
GDPR beskytter retten til privatliv som en grunnleggende rettighet. Dette regnes av mange som verdens strengeste lov om personvern og sikkerhet.
Formål:
EU-loven fastsetter strenge standarder for hvordan virksomheter håndterer personopplysninger, gir enkeltpersoner større kontroll over informasjonen sin og sørger for at den behandles effektivt og sikkert.
Hvem gjelder den for:
Hvis virksomheten din håndterer personopplysninger om innbyggere i EU, gjelder GDPR for deg. Du er faktisk ansvarlig enten du bor i EU eller ikke, selv om du bare overvåker atferden til EU-borgere på nettet.
Krav:
GDPR er en omfattende EU-lov som beskytter personopplysninger og personvern. Her er 10 sentrale krav:
I. PRINSIPPER FOR DATABEHANDLING
1. Lovlighet, rettferdighet og åpenhet. Bruk data på lovlig måte med et tydelig formål, og vær åpen om hvordan de brukes.
2. Formålsbegrensning. Samle bare inn data for spesifikke, uttrykkelige og legitime formål.
3. Dataminimering. Samle kun inn data som er nødvendig for det tiltenkte formålet.
4. Nøyaktighet. Sørg for at dataene er oppdaterte og nøyaktige.
5. Lagringsbegrensning. For de angitte formålene skal dataene bare oppbevares i en rimelig periode.
6. Integritet og konfidensialitet. Sørg for at dataintegritet og konfidensialitet beskyttes med egnede sikkerhetstiltak.
II. ANSVARLIGHET OG STYRING
7. Konsekvensanalyse for personvern (DPIA). Vurder risikoene knyttet til behandlingsaktiviteter med høy risiko, og reduser dem.
8. Innebygd personvern. Nye systemer og prosesser bør utformes med prinsippene for databeskyttelse i tankene.
III. INDIVIDUELLE RETTIGHETER OG ANSVAR
9. Den registrertes rettigheter. Behandlingen av personopplysninger om enkeltpersoner bør respektere deres rettigheter til innsyn, retting, sletting og begrensning.
10. Rapportering av datainnbrudd: Dokumenter brudd på personopplysningssikkerheten overfor tilsynsmyndigheten og, i noen tilfeller, overfor de berørte personene.
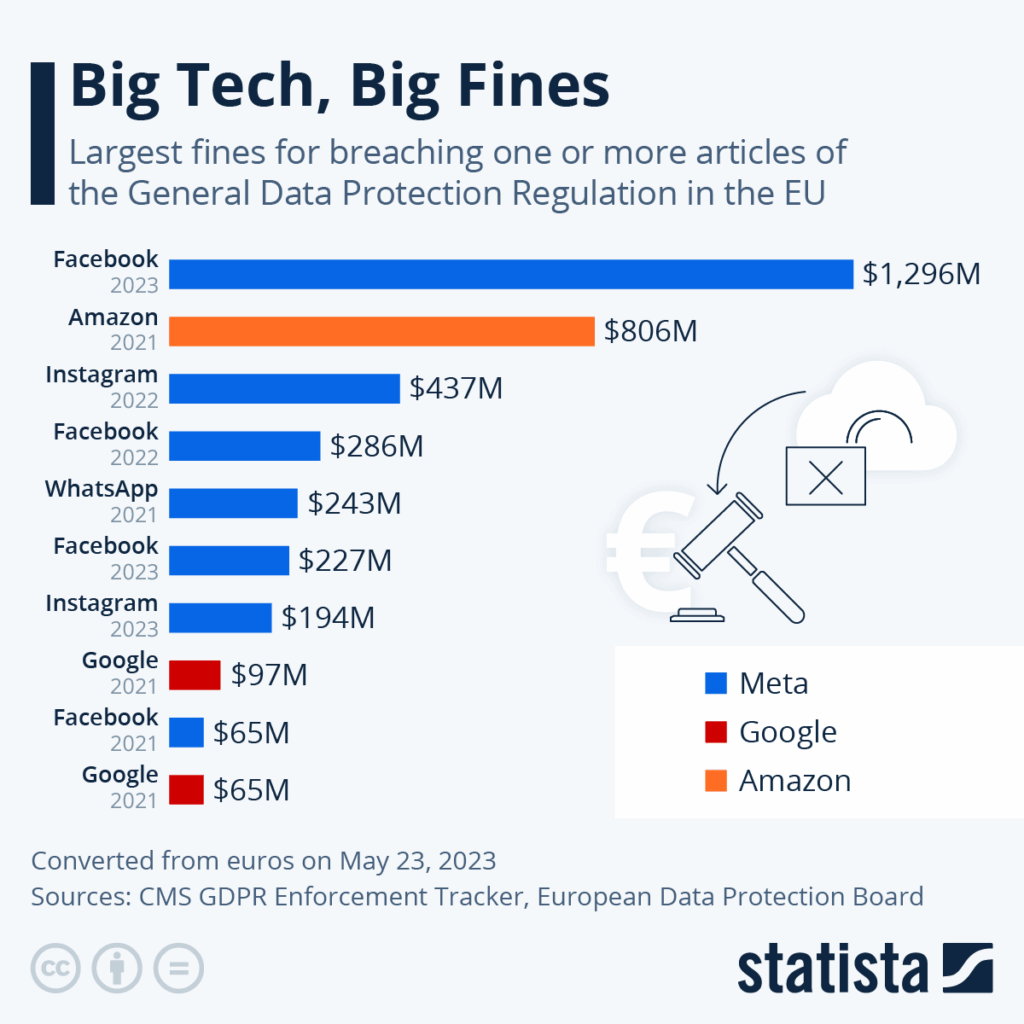
Sanksjoner ved manglende overholdelse:
Det finnes ulike bøtenivåer basert på hvor alvorlig overtredelsen er.
- Mindre alvorlige overtredelser. Maksimalt 10 millioner euro eller 2 % av selskapets globale omsetning i foregående år, avhengig av hvilket beløp som er høyest.
- Alvorlige overtredelser. Opptil 20 millioner euro eller 4 % av selskapets globale omsetning i foregående år, avhengig av hvilket beløp som er høyest.
Oppdateringer og endringer i GDPR:
Personer har nå nye rettigheter i henhold til GDPR, inkludert «retten til å bli glemt», som gir dem mulighet til å be om at personopplysningene deres slettes, samt «retten til dataportabilitet», som gjør det mulig for dem å overføre dataene sine til en annen tjenesteleverandør.
5. IRC paragraf 6050W
I henhold til paragraf 6050W i den amerikanske skattelovgivningen må enkelte betalingsmottakere og selgere rapportere betalingsinformasjon til IRS.
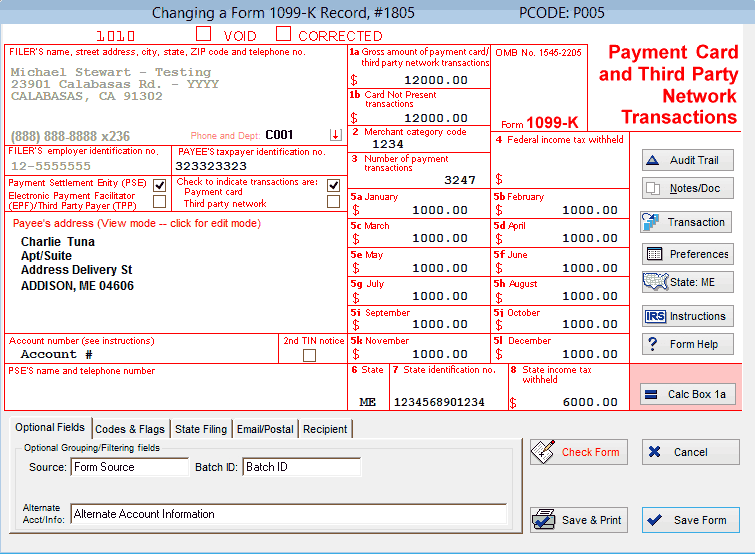
I dette tilfellet gjøres rapporteringen på skjema 1099-K, som er kjent som «rapport om transaksjoner med betalingskort og tredjepartsnettverk».
Formål:
Formålet med paragraf 6050W er å sikre at alle virksomheter konkurrerer på like vilkår, og at alle betaler sin rettmessige andel av skatten.
I tillegg til å gi IRS verdifulle data bidrar dette rapporteringskravet til et mer rettferdig skattesystem ved å sikre at inntekter verifiseres og skatteunndragelse forhindres.
Hvem det gjelder:
Generelt gjelder denne delen to typer enheter:
- Innløserforetak. En bank eller finansinstitusjon som gjennomfører transaksjoner på vegne av en næringsdrivende. Som mellommenn kobler de den næringsdrivende sammen med kortutstederen (kundens bank).
- Tredjeparts oppgjørsorganisasjoner. Dette er selskaper som legger til rette for betalinger gjennom tredjeparts betalingsnettverk. PayPal, Venmo, Square og Stripe er bare noen få eksempler.
Krav:
En tredjeparts oppgjørsorganisasjon er generelt ikke pålagt å rapportere transaksjoner for en betalingsmottaker hvis det totale beløpet er mindre enn $600.
Dermed er dette de viktigste kravene:
I. INFORMASJONSOPPGAVER
1. Skjema 1099-K. For hvert kalenderår må betalingsoppgjørsenheter levere skjema 1099-K.
More Articles
II. RAPPORTERINGSPLIKTIGE TRANSAKSJONER
2. Betalingskorttransaksjoner. Kortbaserte transaksjoner omfatter kredittkort-, debetkort- og forhåndsbetalte korttransaksjoner.
3. Transaksjoner gjennom tredjepartsnettverk. Dette omfatter transaksjoner som gjennomføres gjennom tredjeparts betalingsformidlere som PayPal, Venmo og Square.
III. INFORMASJON SOM SKAL RAPPORTERES
4. Bruttobeløp. For hver betalingsmottaker, det totale bruttobeløpet for alle rapporteringspliktige betalingstransaksjoner.
5. Informasjon om betalingsmottakeren. Navn, adresse og skatteidentifikasjonsnummer (TIN) for hver betalingsmottaker.
Sanksjoner ved manglende etterlevelse:
Som følge av manglende etterlevelse kan du bli utsatt for ansvar for kildeskatt (generelt 28 % av betalingen), renter og sanksjoner.
Oppdateringer og endringer i IRS Section 6050W:
For 2024 kan grensen øke til $5,000, ifølge EY, slik at Kongressen får tid til eventuelt å justere den.
I mellomtiden må betalingsformidlere innhente skatteidentifikasjonsnumre (TIN-er) fra alle betalingsmottakere på en grundig måte for å sikre en problemfri rapportering.
3 strategier for å sikre at e-handelsmerket ditt overholder regelverket
Hvis etterlevelse av betalingsregelverket føles som et endeløst spill der nye regler stadig dukker opp, er du ikke alene. Akkurat når du tror du har fått kontroll på PCI DSS … BAM! Dukker GDPR opp med et overraskende venstreslag.
Men frykt ikke. Det finnes flere måter å håndtere etterlevelse på uten å miste forstanden (eller fortjenesten).
Jeg snakket med noen eksperter innen e-handel, økonomi og juss om hvordan de håndterer trettheten over samsvarsakronymer og unngår at bunnlinjen blir rammet.
1. Hold deg oppdatert
Selvsagt, ikke sant? Men det er viktig å kjenne til de riktige ressursene.
Abonner på bransjeoppdateringer. Hold deg oppdatert på de nyeste betalingsforskriftene ved å abonnere på nyhetsbrev, blogger og varsler fra tilsynsmyndigheter, juridiske eksperter og bransjeorganisasjoner.
Publikasjoner som The Financial Times og MoneyWeek «gir viktig informasjon om økonomiske trender og finansmarkeder», sier Gary Hemming, eier og økonomidirektør i ABC Finance.
Hvordan hjelper dette?
Etter å ha fått vite om en forventet renteendring justerte vi for eksempel utlånsstrategiene våre. Det ga oss et konkurransefortrinn og beskyttet fortjenesten vår.
I tillegg til populære publikasjoner baserer Balázs Keszthelyi, grunnlegger og administrerende direktør i TechnoLynx, seg «i stor grad på offisielle retningslinjer fra tilsynsmyndigheter som Financial Conduct Authority (FCA) og Payment Services Regulations (PSRs).»
2. Etabler et solid internt samsvarsprogram
Oppretthold et oppdatert samsvarsprogram som er i tråd med gjeldende forskrifter, ved å gjennomgå og oppdatere det regelmessig.

Stephen Boatman, hovedansvarlig i Flat Fee Financial, bruker en nyskapende tilnærming med fire tiltak for å overholde regelverket:
\u003col\u003e
\u003cli\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003e «\u003c/span\u003e\u003cb\u003eVi gjennomfører proaktivt «analyser av regulatoriske gap» hvert kvartal. \u003c/b\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003eDette gjør at vi kan oppdage avvik mellom gjeldende regler for betalingsbehandlere og den operative løsningen vår før de blir et problem. Mange virksomheter gjennomfører bare årlige revisjoner, men kvartalsvise kontroller gjør det mulig for oss å forutse og redusere samsvarsutfordringer, særlig når betalingsbehandlere endrer kravene til kryptering eller svindelbeskyttelse\u003c/span\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003e.»\u003c/span\u003e\u003c/li\u003e
\u003cli\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003e «\u003c/span\u003e\u003cb\u003eVi bygger også inn «revisjonsspor» i hver transaksjon. \u003c/b\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003eDette er ikke bare for IRS-registreringer – det sikrer at vi umiddelbart kan håndtere forespørsler fra betalingsbehandlere med en transparent logg med tidsstempler. Mange virksomheter overser dette, og det har spart oss for utallige timer under samsvarsrevisjoner.\u003c/span\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003e»\u003c/span\u003e\u003c/li\u003e
\u003cli\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003e «\u003c/span\u003e\u003cb\u003eEn annen avansert taktikk er «\u003c/b\u003e\u003ca href=\u0022https://theecommmanager.com/ecommerce/tokenization-ecommerce/\u0022\u003e\u003cb\u003etokenisering\u003c/b\u003e\u003c/a\u003e\u003cb\u003e i flere lag». \u003c/b\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003eSensitive betalingsdata om kunder lagres som krypterte symboler på tvers av flere skytjenester. Selv om ett lag blir hacket, forblir de andre sikre. Dette går lenger enn grunnleggende PCI-DSS-standarder.\u003c/span\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003e»\u003c/span\u003e\u003c/li\u003e
\u003cli\u003e«\u003cstrong\u003eTil slutt integrerer vi programvare for «AI-drevet avviksdeteksjon».\u003c/strong\u003e \u003cspan style=\u0022font-weight: 400;\u0022\u003eDenne markerer uvanlig betalingsatferd i sanntid og varsler \u003ca href=\u0022https://www.flatfee-financial.com/\u0022\u003eFlat Fee\u003c/a\u003e om mulige brudd på regelverket eller svindel før de blir rapporteringspliktige hendelser\u003c/span\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003e.»\u003c/span\u003e\u003c/li\u003e
\u003c/ol\u003e
3. Automatiser samsvarsprosesser med programvare
Velg betalingsbehandlere og betalingsportaler som tilbyr innebygde sikkerhetsfunksjoner, automatisert rapportering og verktøy for samsvarsstyring, slik at arbeidet ditt blir mer effektivt.
Du kan automatisere KYC/CDD-kontroller, styring av datasikkerhet og transaksjonsovervåking ved hjelp av programvare for samsvar.
Ser du etter en tryggere og mer effektiv måte å behandle betalinger på? Se listen vår over de 10 beste programvareløsningene for betalingsbehandling:
Ikke la gammel og utdatert programvare utsette deg for høyere risiko for gebyrer. Her er våre 10 beste valg blant tjenester for behandling av betalinger via betalingsløsninger på markedet:
Hold deg i samsvar med regelverket, og vær (økonomisk) sunn
Husker du ikke alt vi snakket om? Det kan jeg ikke klandre deg for.
Det er tre viktige hovedpunkter her:
- Hold deg oppdatert på de nyeste regelverkene, inkludert PCI DSS, GDPR, AML, PSD2 og IRS Section 6050W, for å beskytte virksomheten og kundene dine.
- Reduser menneskelige feil ved hjelp av programvare og teknologi for regelverksetterlevelse.
- Ved komplekse regelverk eller ekspansjon til nye markeder bør du rådføre deg med spesialister på regelverksetterlevelse.
Hold deg informert, hold deg i samsvar med regelverket – og ligg i forkant. Abonner på nyhetsbrevet vårt med de nyeste innsiktene for netthandelsansvarlige fra ledende eksperter i bransjen.