Key Takeaways
POS-skadevare stjeler kundenes kortdata i det stille og utgjør en betydelig cybersikkerhetstrussel som virksomheter må overvåke og håndtere på en årvåken måte.
Denne skadevaren opererer ubemerket og kompromitterer betalingsinformasjon selv når virksomhetene opprettholder tilsynelatende sikre driftsrutiner.
POS-skadevare er alarmerende vanlig, noe som gjør det avgjørende for virksomheter å innføre sterke forebyggende tiltak.
Virksomheter ender ofte opp med å håndtere etterspillet, bære ansvaret for å utbedre datainnbrudd og berolige berørte kunder.
For å forhindre dette utspekulerte tyveriet må virksomheter ta i bruk årvåkne strategier og robuste sikkerhetsrutiner.
POS-skadevare er den digitale ekvivalenten av noen som tapper kassen din mens de smiler til kameraet. Den sniker seg inn, stjeler kundenes kortdata og lar teamet ditt rydde opp mens ledelsen puster deg i nakken.
Og det er ikke sjeldent.
Angripere retter aktivt blikket mot POS-systemer for detaljhandel fordi – overraskelse – de fungerer. Verktøyene er billige. Inngangspunktene finnes overalt.
Og hvis du fortsatt baserer deg på utdatert programvare eller et antivirus som passer for alle, men egentlig ikke beskytter noen? Da kan du like gjerne henge opp et velkomstskilt.
Denne veiledningen gir deg en direkte gjennomgang av hvordan POS-skadevare fungerer, hvilke varianter som finnes, og hvordan du oppdager varselsignalene før økonomidirektøren begynner å hyperventilere.
Hva er POS-skadevare?
POS-skadevare er kode utviklet for å kapre kassasystemene dine og hente betalingsdata direkte fra minnet – før de blir kryptert eller sendt videre for behandling.
Den kjører stille, slår til raskt og sender stjålet kortinformasjon til den som betalte for utnyttelsen.
Du får ingen blinkende varsler eller dramatiske advarselsvinduer. De fleste virksomheter merker ingenting før skaden er skjedd – svindelrapportene begynner å komme inn, bankene ringer, og du blir plutselig temaet for et varsel om datainnbrudd som ingen ønsker å skrive.
Hvis kundedata beveger seg gjennom terminalene dine, er du et mål. Spørsmålet er ikke om angriperne vil prøve – det er om de finner en åpning.
11 typer POS-skadevareangrep
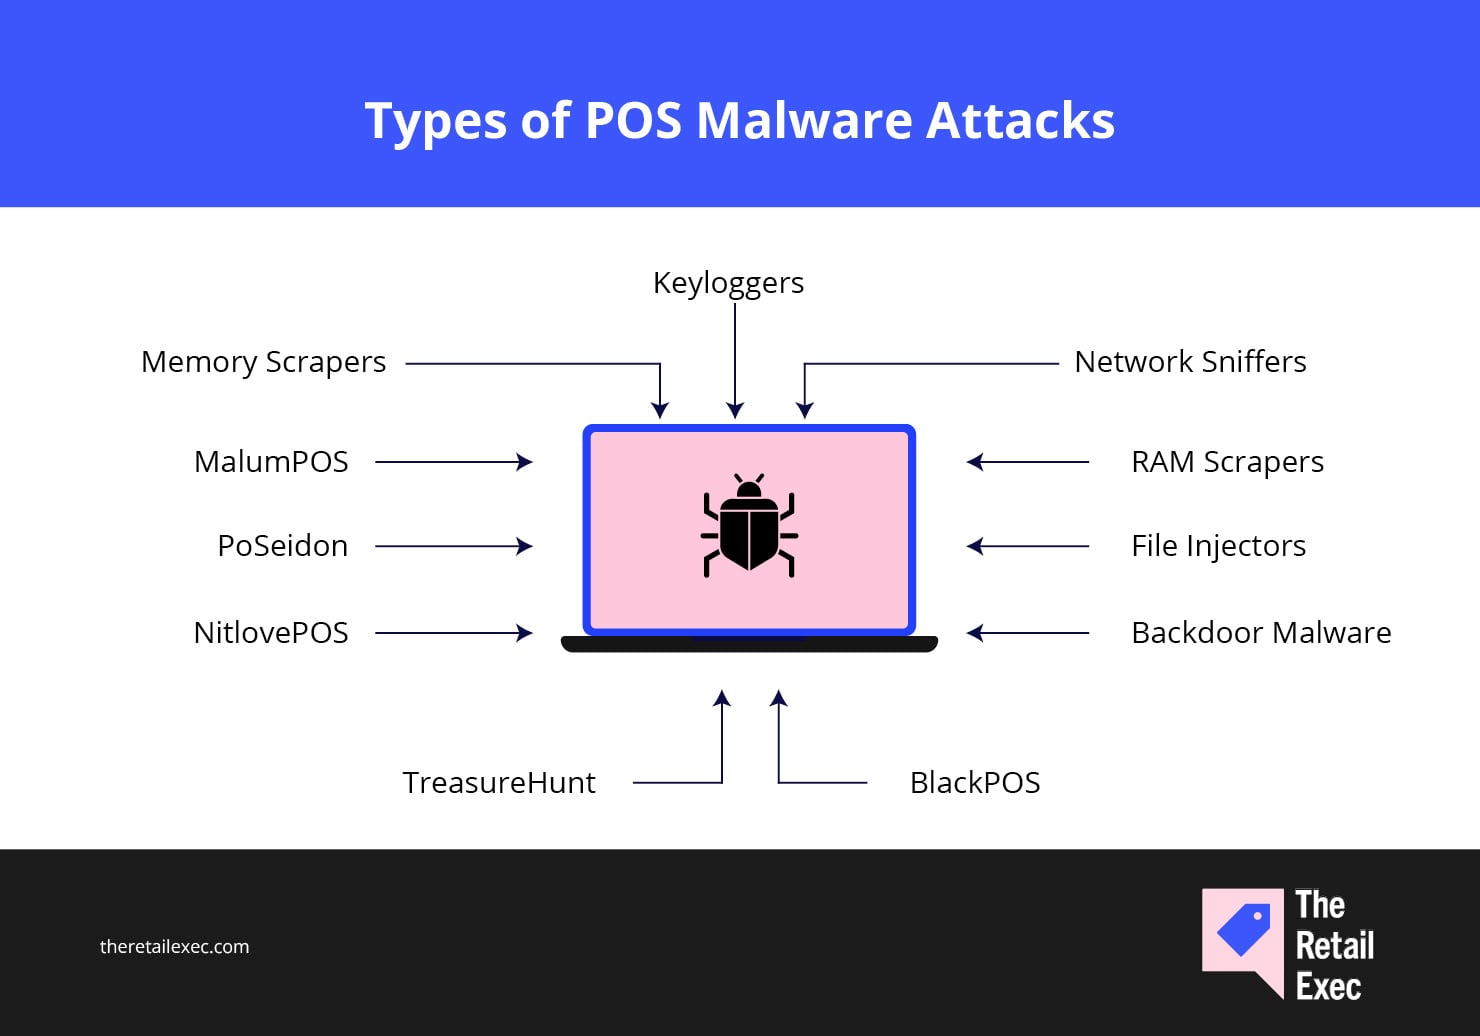
POS-skadevare passer ikke i én og samme form. Den finnes i ulike varianter – hver utformet for å utnytte et annet hull i systemet ditt. Noen lurer i minnet. Andre logger hvert tastetrykk. Enkelte utgir seg for å være legitim programvare mens de i det stille henter ut kortdata.
La oss begynne med en av de største klassikerne.
Minneskrapere
Minneskrapere ligger i RAM-en til POS-terminalen din og venter på at ukrypterte kortdata skal passere. Når en kunde sveiper eller setter inn kortet, går det et kort øyeblikk før informasjonen krypteres – skraperne henter den akkurat da. Rent. Stille. Borte.
De stjålne dataene hentes ut i puljer til en ekstern server – vanligvis kryptert for å unngå oppdagelse. Du ser ingenting med mindre du aktivt leter etter uvanlig minneaktivitet, noe – la oss være ærlige – de fleste ikke gjør.
Det er derfor endepunktbeskyttelse alene ikke er nok. Hvis systemene dine ikke er bygget for å oppdage trusler i minnet, opererer du i blinde.
Tasteloggere
Tasteloggere registrerer alt som skrives inn i POS-systemene dine – PIN-koder, passord, administratorpålogginger og til og med de hemmelige «fiksekodene» IT-fyren din sverget på at bare han kjente.
De installeres enten via filer infisert med skadevare eller kobles fysisk til kassaterminalene dine. Begge variantene fungerer utmerket for nettkriminelle.
Når tasteloggeren først er innebygd, registrerer den tastetrykk i det stille og sender dem til en kommando- og kontrollserver.
Derfra kan hackere sette i gang sekundære angrep, bevege seg videre gjennom nettverket ditt eller bare lene seg tilbake og nyte strømmen av ferskt innsamlede kundedata og påloggingsopplysninger.
Tasteloggere kommer ofte inn via phishing-e-poster eller kompromitterte oppdateringer av POS-programvare. Og fordi de ikke trenger å skanne minnet eller avskjære nettverkstrafikk, kan antivirusverktøy lett overse dem – særlig hvis du fortsatt baserer deg på utdatert endepunktsikkerhet.
Enda en grunn til å lære opp teamet ditt som om de var en del av cybersikkerhetsgruppen – og ikke bare var der for å slå inn sokker og smoothier.
Nettverkssniffere
Nettverkssniffere bryr seg ikke om hva som skjer inne i POS-terminalen din – de bryr seg om det som flyr gjennom ledningene.
Disse skadevarevariantene avskjærer ukrypterte betalingskortdata mens de beveger seg mellom POS-enhetene dine og betalingsbehandleren. Hvis du ikke krypterer den trafikken? Da lytter de med.
Sniffere lurer i nettverksstakken din og leter etter sveip med magnetstripe, avlesninger av chip og manuelle inntastinger.
Og hvis du har dårlig nettverkssegmentering, svake brannmurregler eller usikrede integrasjoner fra tredjeparter? Da har du i praksis gitt dem orkesterplass.
Denne typen skadevare trenger ikke å bryte seg inn i kassasystemet eller skrape minnet – den venter bare på at betalingsinformasjon skal passere. Og hvis nettverkssikkerheten din er mangelfull, tar det ikke lang tid å samle inn en jackpot med kredittkortinformasjon og kortholderdata.
RAM-skrapere
RAM-skrapere går rett etter systemminnet – nærmere bestemt arbeidsminnet inne i POS-terminalene dine. Det er der ukrypterte betalingskortdata oppholder seg en kort stund rett etter at et kort er sveipet eller satt inn, og før de sendes videre til behandling.
I motsetning til minneskrapere, som fokuserer på bestemte kortdatafelt, samler RAM-skrapere inn et langt bredere sett med data – kredittkortnumre, utløpsdatoer, navn og til og med fullstendige transaksjonsdetaljer.
De stjålne dataene pakkes sammen og sendes til eksterne servere for senere videresalg eller svindel.
Disse truslene er spesielt farlige i detaljhandelskjeder med flere lokasjoner som bruker identisk POS-programvare i butikkene. Ett vellykket inntrengningsforsøk kan føre til omfattende uthenting av kundedata før noen merker at noe er galt.
Moderne skrapere er utviklet for å unngå oppdagelse av antivirusverktøy og gli inn i normal systemfunksjonalitet.
Uten robust overvåking på plass kan de forbli i systemet i ukevis – kanskje lenger.
Filinjektorer
Filinjektorer sniker seg ikke bare inn – de flytter inn.
Denne skadevaren endrer legitime POS-programvarefiler ved å injisere skadelig kode i dem. På overflaten ser alt normalt ut. POS-systemet starter opp, kjører som forventet, og ingen mistenker noe.
I mellomtiden gjør den injiserte koden jobben sin i det stille – stjeler kredittkortdata, endrer transaksjonsposter eller oppretter eksterne tilgangspunkter som lar angripere spasere inn når de vil.
Enda verre? Fordi den sniker seg med i legitime POS-systemfiler, slipper tradisjonelle antivirusverktøy den ofte gjennom. Det er som å skjule en trojansk hest i en oppdatering av en kvitteringsskriver – bortsett fra at denne ringer hjem med kundenes betalingsdata.
POS-skadevarefamilier som NitlovePOS og MalumPOS har brukt denne taktikken med skremmende effektivitet – særlig i miljøer som kjører utdaterte eller dårlig oppdaterte operativsystemer.

Vær oppmerksom, detaljhandlere:
Filinjektorer er en av de viktigste grunnene til å implementere hvitelisting av applikasjoner og strenge kontroller av programvareintegritet. Hvis POS-programvaren endres uten at noen kan forklare hvorfor, har du et blinkende rødt varselsignal.
Bakdørskadevare
Bakdørskadevare er akkurat det navnet antyder – en usynlig sideinngang plantet i POS-systemet ditt, slik at nettkriminelle kan spasere inn når som helst, uten å måtte banke på.
Når bakdører er installert, gir de angripere vedvarende ekstern tilgang til POS-miljøet ditt.
De kan bevege seg sidelengs gjennom nettverket, hente ut kredittkortdata, slippe løs flere skadevarevarianter eller bare vente til de er klare til å slå til. Og siden alt skjer i bakgrunnen, oppdager teamet ditt det vanligvis ikke før rapporten om datainnbruddet allerede sirkulerer.
Disse truslene sniker seg ofte inn via kompromitterte programvareoppdateringer, svake tredjepartsintegrasjoner eller dårlig sikrede verktøy for ekstern tilgang – vi ser på deg, utdaterte protokoller for eksternt skrivebord.
BlackPOS
BlackPOS er ikke bare enda en minneskraper – det er oppskriften på omfattende nettangrep mot detaljhandelen.
Den er utviklet for å trekke ut kredittkortdata direkte fra POS-terminaler og spesialiserer seg på skjulthet, hastighet og utholdenhet.
Denne skadevaren høster ikke bare kortnumre – den unngår også å bli oppdaget mens den gjør det. Med teknikker som kodeforvanskning og kroker mot analyse skjuler BlackPOS seg i det åpne og omgår mange antivirus- og endepunktsikkerhetsverktøy som om de ikke engang var der.
Den bryr seg ikke om du kjører den nyeste POS-programvaren eller har en brannmur på plass.
Hvis POS-systemene dine har sårbarheter – særlig i minnehåndteringen eller nettverkssikkerheten – vet BlackPOS hvordan de kan utnyttes.
Have an account? Log In
TreasureHunt
TreasureHunt er en klassisk variant av POS-skadevare som opererer «lavt og sakte».
Den kombinerer minneskraping og tasteloggføring for å samle inn betalingskortdata og kundeinformasjon uten å utløse alarmer. Hvis den finnes i systemet ditt, har den ikke hastverk – den høster og eksfiltrerer data stille over tid.
Denne skadevarefamilien er utviklet for å være skjult og bruker kodeforvanskning, teknikker mot feilsøking og minimale systemforstyrrelser for å holde en lav profil.
Det betyr færre varselsignaler for IT-teamet ditt – og mer tid for angripere til å hente kredittkortinformasjon før noen legger merke til det.
TreasureHunt finnes ofte lurende i uoppdaterte POS-systemer eller er bakt inn i trojaniserte programvareoppdateringer. Og slik det piratinspirerte navnet antyder, handler det om å stjele den begravde skatten din (betalingskortene) uten å utløse mytteri.
NitlovePOS
NitlovePOS gjør ikke en prangende entré – den glir inn, trenger dypt inn og blir værende.
Denne skadevaren injiserer seg selv i legitim POS-programvare og tapper stille betalingskortdata mens den utgir seg for å være enda en bakgrunnsprosess.
Den er spesielt effektiv på utdaterte eller uoppdaterte operativsystemer, der den kan snike seg forbi grunnleggende sikkerhetskontroller uten å bli lagt merke til. Når NitlovePOS først er inne, eksfiltrerer den kredittkortinformasjon over tid – lite, jevnt og under radaren.
Fordi den skjuler seg i pålitelige filer, er den vanskelig å oppdage uten hvitlisting eller overvåking av filintegritet.
Hvis du ikke aktivt kontrollerer hva POS-programvaren gjør under overflaten, vil du kanskje aldri vite at den er kompromittert.
💡 Sikkerhetstips fra eksperten:
NitlovePOS viser hvorfor oppdatering av POS-programvaren og operativsystemet ikke bare er rutinemessig vedlikehold – det er et grunnleggende sikkerhetstiltak. Hvis du fortsatt kjører gamle Windows-versjoner eller lar POS-oppdateringer vente, legger du i praksis ut snacks for nettkriminelle.
PoSeidon
PoSeidon dukker ikke bare opp og begynner å skrape data – den infiltrerer, utvikler seg og oppgraderer seg selv underveis.
Den kommer vanligvis inn gjennom phishing-e-poster eller kompromitterte nettsteder, og graver seg deretter inn i POS-terminalene dine for å lete etter kredittkortdata i minnet.
Men PoSeidon stopper ikke ved minneskraping. Den fokuserer også på data fra spor 1 og spor 2 på kort med magnetstripe – inkludert kortnumre, utløpsdatoer og kortinnehavernes navn.
Deretter, som en ekstra ivrig liten skadevare, sletter den sporene sine etter eksfiltreringen, noe som gjør rettsmedisinsk opprydding til et mareritt.
Den er også modulær. Når PoSeidon er installert, kan den laste ned flere nyttelaster for å utvide funksjonaliteten – for eksempel trojanere, tasteloggere eller til og med løsepengevirus, avhengig av angriperens mål.
MalumPOS
MalumPOS er mindre et stykke skadevare og mer et verktøysett – for hackere som vil velge og vrake hvordan de tukler med betalingssystemene dine.
Den er modulær, noe som betyr at angripere kan laste den med de datastjelende funksjonene de trenger: minneskraping, tasteloggføring, nettverkssniffing og så videre.
Den er også utviklet for å rette seg mot et bredt spekter av POS-systemer, ikke bare én bestemt plattform. Forhandlere som bruker Oracle MICROS, for eksempel? MalumPOS er spesialtilpasset nettopp for dette.
Den er fleksibel, tilpasningsdyktig og oppdateres kontinuerlig for å holde seg foran antivirusprogramvare og oppdagingsverktøy.
Når den først er inne i POS-miljøet ditt, kan den spre seg på tvers av enheter, stjele kredittkortdata i store mengder og sende dem ut gjennom krypterte kanaler – ofte uten å utløse noen varsler.
Slik fungerer POS-skadevare: 5 trinn
Enten det er uthenting av data fra minnet, logging av tastetrykk eller avlytting av nettverkstrafikk, følger det meste av POS-skadevaren den samme grunnleggende fremgangsmåten. Slik foregår disse angrepene vanligvis – fra start til slutt.
1. Infiltrasjon
Først trenger angriperen seg inn.
Det kan være en phishing-e-post som en ansatt klikket på, en trojanisert oppdatering av POS-programvaren eller en kompromittert leverandørforbindelse. Uansett hvordan det skjer, er målet å få skadevare inn i detaljhandelsnettverket ditt uten å vekke mistanke.
Uoppdaterte operativsystemer, dårlige brannmurregler og flate nettverk gjør denne delen altfor enkel.
Hvis du ikke sikrer eksterne tilgangspunkter eller filtrerer hva som kan kjøres på POS-enhetene dine, er det her festen begynner.
2. Etablering
Så snart skadevaren er inne, etablerer den seg.
Den skjuler seg i systemminnet, injiserer seg selv i POS-programvaren eller oppretter bakdører for enkel tilgang på nytt. De fleste variantene bruker tilsløring og teknikker for å motvirke analyse, slik at de ikke oppdages av antivirus- og overvåkingsverktøyene dine.
Denne fasen kan vare i flere dager – eller måneder. Og jo lenger skadevaren forblir uoppdaget, desto mer skade kan den gjøre.
3. Operasjon
Det er her den egentlige skaden begynner.
Skadevaren aktiverer kjernefunksjonaliteten sin – uthenting av data fra minnet, logging av tastetrykk, avlytting av trafikk eller kopiering av filer – avhengig av varianten.
Hvis du ikke ser etter avvik i atferden eller aktivt skanner arbeidsminnet i POS-terminalene dine, vil du sannsynligvis ikke legge merke til noe unormalt.
4. Dataeksfiltrering
Når den har samlet inn nok kredittkortinformasjon og kundedata, sender skadevaren dette videre til en ekstern kommando- og kontrollserver.
De fleste angrep bruker krypterte kanaler og begrenser dataoverføringen for å unngå å utløse båndbreddevarsler.
Resultatet? Betalingskortdata, debetkortnumre, utløpsdatoer og personopplysninger – lekket uten at noen legger merke til det. Noen ganger i flere uker.
5. Vedvarende tilstedeværelse og spredning
God skadevare forsvinner ikke når jobben er gjort. Den blir værende.
Den kan infisere systemer på nytt etter at du har «renset» dem, eller bevege seg sideveis til andre salgsterminaler eller systemer i miljøet ditt.
Det er her detaljhandelsvirksomheter rammes hardest.
Én infisert POS-enhet blir til fem. Én butikk blir til tjue. Ett datainnbrudd blir et nasjonalt problem – og nå er teamene for etterlevelse, PR og juss alle involvert.
Risikofaktorer for POS-skadevare i virksomheter: 9 tegn på at du er utsatt
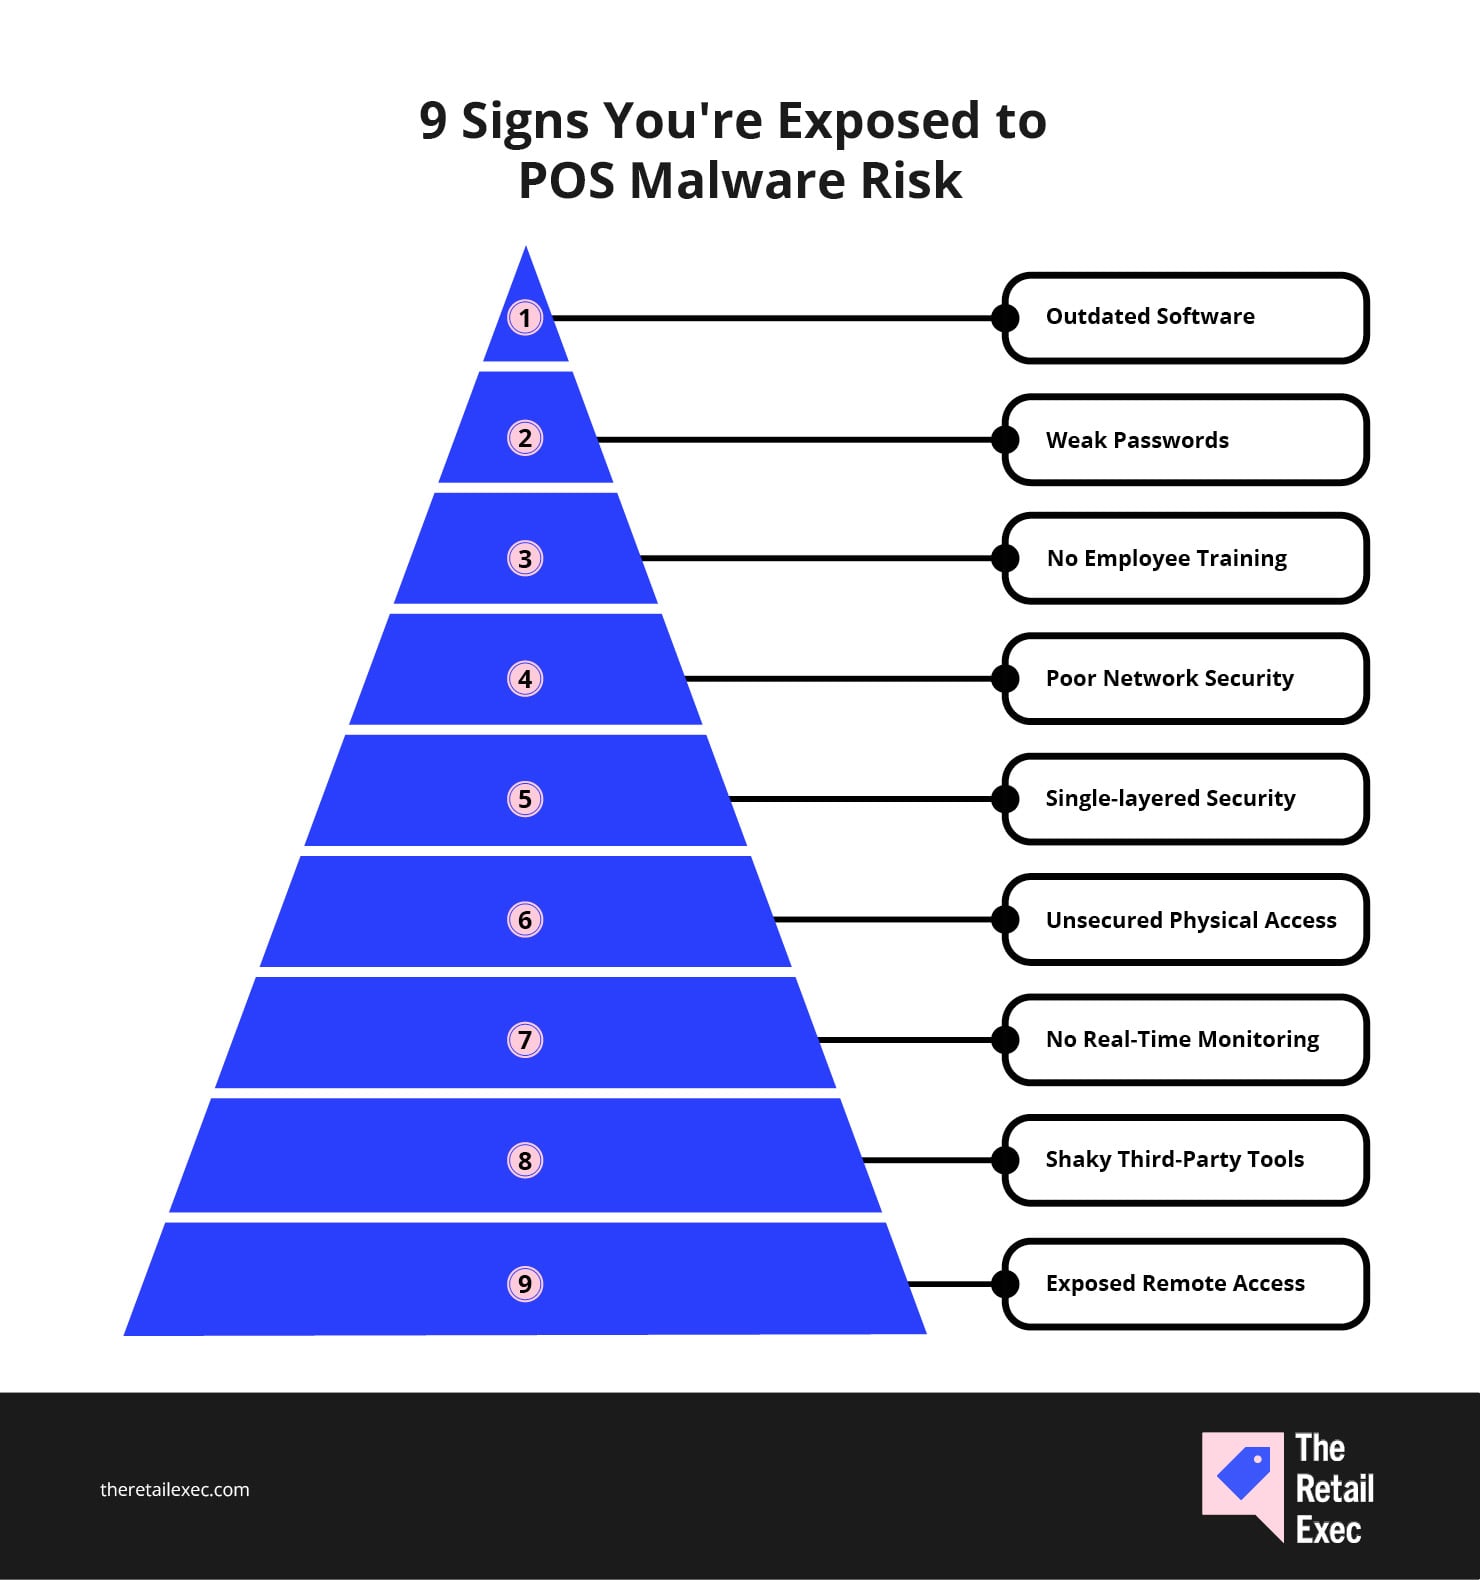
Dette er ikke bare teoretiske feiltrinn – de fleste høyprofilerte datainnbruddene i detaljhandelen det siste tiåret startet med ett eller to av disse svake punktene. Oppdag dem tidlig, så har du allerede vunnet halve kampen.
- Utdatert programvare. Hvis du kjører gamle versjoner av POS-programvaren eller operativsystemet, blir du et lett mål for kjente utnyttelser – særlig hvis du hopper over oppdateringer og feilrettinger.
- Svake passord og standardpålogging. Hvis du fortsatt bruker «admin» eller ikke har krevd tilbakestilling siden 2019, gir du nettkriminelle gratis tilgang.
- Ingen opplæring av ansatte. POS-systemet ditt er bare så sikkert som personen som bruker det. Hvis de ansatte ikke kan oppdage phishing, sosial manipulering eller mistenkelige popup-vinduer, er det en alvorlig sårbarhet.
- Dårlig nettverkssikkerhet. Et flatt nettverk uten segmentering, med svake brannmurregler og vidåpen tilgang, gir skadevaren en klar vei fra ett system til det neste.
- Sikkerhet i ett lag. Antivirus alene er ikke nok. Hvis du ikke kombinerer flere beskyttelseslag – deteksjon på endepunkter, overvåking i sanntid og hvitlisting av applikasjoner – opererer du i blinde.
- Usikret fysisk tilgang. Alle som kan koble en USB-minnepinne til en POS-terminal, kan installere skadevare. Lås ned enheter, porter og tilgang som om dataene dine avhenger av det.
- Ingen overvåking i sanntid. Hvis du bare sjekker logger etter at noe har gått galt, er du allerede for sent ute. Varsler i sanntid gir deg en sjanse til å oppdage trusler tidlig.
- Usikre tredjepartsintegrasjoner. Leverandører og programtillegg som har tilgang til POS-systemene dine, kan introdusere sårbarheter. Hvis de ikke er sikre, er ikke du det heller.
- Eksponerte verktøy for ekstern tilgang. Eksternt skrivebord er praktisk – men hvis det ikke er sikret med flerfaktorautentisering og IP-begrensninger, vil angriperne finne det først.
Hvis du krysser av for mer enn et par av disse, er det sannsynligvis på tide med en grundig cybersikkerhetssjekk for detaljhandelen.
Konsekvenser av skadevare i POS-systemer for virksomheter og kunder
Når skadevare rammer POS-systemene dine, er det ikke bare et teknisk problem – det forstyrrer virksomheten, svekker tilliten og skaper et økonomisk svart hull. Dette står på spill:
- Økonomiske tap. Fra direkte tyveri til kostnader for gjenoppretting etter datainnbrudd tapper skadevare i POS-systemer budsjettene raskt. Du må regne med å betale for undersøkelser, advokathonorarer, utstedelse av nye kort og eventuelle bøter for manglende etterlevelse. For mindre detaljhandelsvirksomheter kan ett enkelt datainnbrudd bety kroken på døren.
- Omdømmeskade. Nyheten sprer seg raskt – særlig når kundenes kredittkortopplysninger er involvert. Ett datainnbrudd kan oppheve mange års merkevarebygging og ødelegge kundelojaliteten over natten.
- Driftsforstyrrelser. Skadevare innebærer ofte at POS-terminaler må stenges for å begrense trusselen. Det fører til tapt salg, frustrerte kunder og en kjedereaksjon av problemer i lagerbeholdning, bemanning og systemer på bakkontoret.
- Juridiske og regulatoriske konsekvenser. Hvis beskyttelsen av betalingskortopplysningene dine ikke oppfyller kravene i PCI DSS eller regionale personvernlover, kan du vente deg revisjoner, bøter og kanskje søksmål. Ingen ønsker å bli prøvetilfellet for manglende etterlevelse.
- Økonomisk risiko for kundene. Stjålne kortopplysninger fører til falske belastninger og tømte kontoer. Selv om bankene dekker tapene, forbinder kundene bryderiet – og datainnbruddet – med merkevaren din.
- Identitetstyveri. Hvis angripere henter ut mer enn bare kortnumre (for eksempel navn, fakturaadresser og telefonnumre), kan kundene bli utsatt for langsiktige konsekvenser av identitetssvindel.
- Tapt tillit. Dette er det virkelige slaget. Kundene forventer at kassasystemer er sikre. Når den tilliten først er brutt, er den vanskelig å vinne tilbake – og noen kommer kanskje aldri tilbake.
- Personvernbekymringer. Mange POS-systemer lagrer mer enn kortopplysninger, blant annet informasjon om kundenes kjøpshistorikk og kontaktopplysninger. Når dette kommer på avveie, føler kundene seg eksponert – og personvernerklæringene dine blir plutselig gransket langt nøyere.
Slik beskytter du virksomheten din mot skadevare i POS-systemer: 14 konkrete strategier
Den gode nyheten er at skadevare i POS-systemer kan forebygges. Den dårlige nyheten er at det krever mer enn et antivirusabonnement og en låst skuff.
Hvis du virkelig vil beskytte kassasystemene, kundeopplysningene og merkevarens omdømme, trenger du en lagdelt forsvarsplan som fungerer i den virkelige verden – ikke bare på en sjekkliste for etterlevelse.
Her er hvor du bør begynne.
1. Oppdater POS-programvaren og systemene regelmessig
Installer oppdateringer for POS-programvaren, operativsystemene og tredjepartsverktøyene så snart de er tilgjengelige.
Nettkriminelle trenger ikke nulldagssårbarheter – de trenger bare at du slurver med oppdateringene dine.
Lag en formell plan for oppdateringshåndtering og utpek tydelig ansvar. Hvis noe berører kundeopplysninger, må det følges opp.
2. Krev sterke passord og begrens tilgangen
Ingen delte innlogginger. Ingen «store1POS»-passord.
Krev sterke, unike passord for hver POS-konto, bytt dem regelmessig og aktiver flerfaktorautentisering der det er mulig.
Begrens administratorrettigheter til personer som faktisk trenger dem – og gjennomgå tilgangsloggene grundig.
3. Lær opp de ansatte til å oppdage nettangrep før de sprer seg
POS-systemet ditt er bare så sikkert som personen som bruker det. Hvis teamet ditt ikke kjenner igjen en phishing-e-post, en falsk oppfordring om å installere en oppdatering eller en mistenkelig USB-enhet som er lagt igjen, lar du døren stå på vidt gap.
Lær opp ansatte i førstelinjen, butikkledere og til og med driftsteamene ved hovedkontoret til å kjenne igjen faresignaler – sosial manipulering, merkelige popup-vinduer og falske samtaler fra teknisk brukerstøtte.
Hold opplæringen kort, regelmessig og praktisk. Målet er ikke å gjøre dem til cybersikkerhetseksperter – det handler om å hindre at de blir årsaken til datainnbruddet.
4. Segmenter nettverket slik du organiserer butikkarealet
Hvis alt er koblet til alt, kan én infisert POS-terminal slå ut hele detaljhandelsdriften din.
Opprett separate nettverk for POS-systemene, gjeste-Wi-Fi, verktøyene på bakkontoret og integrasjoner med tredjeparter.
Bruk brannmurer til å kontrollere hvilken trafikk som beveger seg mellom sonene. Hvis du ikke ville latt noen fra serveringsområdet gå inn på lageret ditt, bør du heller ikke la lojalitetsprogrammet ha direkte tilgang til POS-systemet.
5. Bruk verktøy mot skadevare som faktisk oppdager moderne trusler
Skadevare i POS-systemer har utviklet seg – og hvis antivirusprogrammet ditt ikke har gjort det samme, er du ikke beskyttet. Se etter verktøy i bedriftsklassen som går lenger enn signaturskanning.
Du ønsker minneskanning, atferdsbasert deteksjon og maskinlæring som kan flagge mistenkelig aktivitet i sanntid.
Og ja, det må overvåkes. Å installere antivirus og avslutte der er som å låse ytterdøren og la vinduene stå på vidt gap.
6. Krypter betalingsdata i alle faser
Hvis skadevare slipper inn, kan kryptering hindre den i å stjele noe som kan brukes.
Krypter betalingskortdata når de lagres, under overføring og alle andre steder de berøres – fra POS-terminalen til betalingsformidleren.
Bruk sterke krypteringsprotokoller (som AES-256), administrer nøklene dine på en sikker måte, og anta aldri at kryptering alene er nok. Det er ett lag i et flerlagsforsvar – ikke et frikort mot datainnbrudd. En av fordelene med POS-systemer for detaljhandel er at mange av dem har innebygde krypteringsfunksjoner.
7. Begrens hvem som kan få tilgang til POS-systemer (fysisk og digitalt)
Gi bare tilgang til personer som trenger den – og selv da bare til det de trenger.
Bruk rollebaserte tilgangskontroller (RBAC) for å begrense tillatelser, og håndhev flerfaktorautentisering på alle administratorkontoer for POS.
På det fysiske området bør du sikre terminalene, begrense USB-porter og oppbevare maskinvaren på et sted der kunder (og tilfeldige personer) ikke kan tukle med den. Hvis noen kan gå bort og koble til en minnepinne, har du større problemer enn kortskimming.
8. Overvåk POS-aktivitet i sanntid – ikke én gang i måneden
Hvis du baserer deg på gjennomgang av logger eller revisjoner i etterkant, oppdager du skadevaren rett etter at den allerede har gjort skaden.
Sett opp sanntidsovervåking med varsler for mistenkelig atferd – som uvanlig minnebruk, uautoriserte pålogginger eller trafikk til kjente skadelige IP-adresser.
Koble POS-enhetene dine til et SIEM-system eller et annet sentralisert overvåkingsverktøy, slik at du kan sammenstille merkelig atferd på tvers av systemer. Hvis én terminal blir rammet, vil du oppdage det før det sprer seg til ti andre.
9. Lag en hendelseshåndteringsplan før du trenger den
Ikke vent på et datainnbrudd for å finne ut hvem som skal gjøre hva. Kartlegg nøyaktig hvordan teamet ditt skal reagere på et skadevareangrep – fra oppdagelse til begrensning og varsling av kunder.
Planen bør dekke:
- Hvem som undersøker
- Hvordan infiserte POS-systemer isoleres
- Når strømmen skal kobles fra (bokstavelig talt)
- Hvem som snakker med juridisk avdeling, PR og kunder
Test den. Oppdater den. Og sørg for at alle – fra hovedkontoret til butikksjefene – vet hvor de finner den uten å måtte lete gjennom et regneark med 42 faner.
More Articles
10. Gjennomfør regelmessige revisjoner og overhold PCI-kravene
Overholdelse av krav er ikke spennende, men det er ikke valgfritt.
Planlegg jevnlige revisjoner for å sikre at POS-oppsettet ditt oppfyller standarder for datasikkerhet, som PCI DSS. Hvis du ikke ser etter mangler, vil angriperne gjøre det.
Få hjelp av en kvalifisert sikkerhetsvurderer ved behov. Dokumenter alt – for når tilsynsmyndighetene (eller advokatene) kommer på besøk, holder det ikke å si «vi tror det var i orden».
11. Sikre det fysiske POS-miljøet som om det betyr noe
Nettkriminelle elsker ubemannede terminaler og eksponert maskinvare. Sikre POS-enhetene fysisk – monter dem i sikre fester, deaktiver porter som ikke brukes, og bruk plomber som viser om noen har tuklet med dem.
Og nei, pauserommet på bakrommet er ikke «sikker lagring».
Hvis noen kan gå bort til en terminal med en USB-minnepinne eller en kortskimmer, trenger de ikke hackerferdigheter – de trenger bare 30 sekunder alene.
12. Vurder tredjepartsleverandørene dine som om de var en del av teamet ditt
Hvis en tredjepartstjeneste kobles til POS-systemet ditt – betalingsportaler, lojalitetsplattformer eller lagerstyringssystemer – er den en del av risikoprofilen din.
Still kritiske spørsmål om cybersikkerheten deres, krev dokumentasjon på at kravene overholdes, og inkluder sikkerhetskrav i kontraktene dine.
Husk: Datainnbruddet hos Target kom via en HVAC-leverandør. Ikke anta at integrasjonene dine er sikre bare fordi leverandøren har en flott presentasjon.
13. Ta i bruk avanserte verktøy for et smartere forsvar
Gå lenger enn antivirus. Moderne POS-skadevare er utviklet for å unngå signaturbasert deteksjon – derfor trenger du verktøy som ser på atferd, ikke bare filnavn.
- Bruk endpoint-deteksjon og -respons (EDR) for å overvåke hva som skjer på POS-terminalene dine i sanntid.
- Ta i bruk inntrengingsdeteksjonssystemer (IDS) for å overvåke nettverkstrafikken etter tegn på kommando- og kontrollaktivitet eller dataeksfiltrering.
- Og aktiver hvitelisting av applikasjoner for å sikre at bare godkjent programvare kan kjøre – hvis noe nytt dukker opp uten tillatelse, slipper det ikke gjennom.
- Ekstra pluss hvis systempakken din inkluderer minneskanning og avviksdeteksjon basert på maskinlæring.
Målet er ikke å stable en mengde verktøy oppå hverandre – det handler om å bygge lagdelt innsikt i hva som skjer på tvers av POS-miljøet ditt før, under og etter et forsøk på datainnbrudd.
14. Sikkerhetskopier alt – og vit hvordan du gjenoppretter raskt
Sikkerhetskopieringer stopper ikke et skadevareangrep, men de hjelper deg med å komme raskere tilbake. Opprett sikre, frakoblede sikkerhetskopier av POS-konfigurasjoner, programvare og transaksjonsdata.
Test gjenopprettingsprosessen regelmessig, slik at du ikke må finne ut av den midt i en krise.
En sikkerhetskopi som aldri er testet, gir bare en falsk trygghetsfølelse. Se på gjenopprettingsplanen som en del av butikkens beredskapsplan – ikke bare som en IT-oppgave.
Sikre POS-forsvaret ditt mot skadevare
Skadevare på POS-systemer avtar ikke. Om noe blir den mer utspekulert – den skjuler seg i minnet, sniker seg inn gjennom tredjepartsleverandører og omgår de grunnleggende antivirusoppsettene som altfor mange detaljhandlere fortsatt stoler på.
Men dette er ikke et øyeblikk for panikk. Det er et øyeblikk for beredskap.
Med riktig lagdelt strategi – teknisk, operasjonell og menneskelig – kan du holde systemene dine rene, kundedataene dine trygge og butikkene dine i drift uten avbrudd. Det handler ikke om å låse ned alt for alltid. Det handler om å gjøre det virkelig, virkelig vanskelig for angriperne å lykkes.
Og hvis du ikke er sikker på hvor de største hullene dine er? Begynn med listen ovenfor. Fiks én ting. Deretter en til. Og fortsett slik.
Detaljhandelen står aldri stille – og det bør ikke du heller. Abonner på nyhetsbrevet vårt for de nyeste innsiktene, strategiene og karriereressursene fra ledende detaljhandelsledere som former bransjen.