
En octobre 2016, des cybercriminels ont piraté The FriendFinder Network, une entreprise qui se décrit comme « la plus grande communauté de rencontres sexuelles et d’échangistes au monde ».
Cette faille de sécurité a compromis 20 années de données utilisateur sensibles réparties sur six bases de données. Les données volées de plus de 414 millions de comptes comprenaient des noms, des adresses e-mail, des mots de passe et des informations d’achat.
Inutile de vous expliquer pourquoi les clients ne voudraient pas que ces informations soient divulguées.
Et même si les coordonnées bancaires ne sont pas aussi excitantes que les préférences sexuelles secrètes, elles constituent néanmoins des informations sensibles.
Ainsi, même si votre entreprise de commerce électronique ne vend pas de produits hum épicés (expédiés dans des boîtes discrètes), voici ce que vous risquez si vous ne disposez pas de systèmes de sécurité des paiements solides : atteinte à la réputation, pertes financières, perte de confiance des clients et risque que les informations client soient prises en otage contre une rançon (pouvant atteindre $100,000).
Un système sécurisé de traitement des paiements protège les informations sensibles lors des transactions en ligne.
L’objectif est de protéger les informations des clients, de sécuriser les comptes utilisateurs et de donner aux clients le sentiment qu’ils peuvent vous faire confiance.
Nous allons voir ici pourquoi la sécurité des paiements est essentielle à votre activité, comment fonctionnent les systèmes de paiement sécurisés et quelles sont les 10 bonnes pratiques pour sécuriser le traitement des paiements.
Qu’est-ce que le traitement sécurisé des paiements ?
En plus de respecter des normes et réglementations strictes, le traitement sécurisé des paiements protège les informations financières et personnelles de toutes les personnes impliquées dans une transaction en ligne.
Un système de paiement sécurisé (SPS) utilise des technologies et des processus pour protéger les informations sensibles, comme les numéros de carte bancaire, pendant toute la durée du processus de paiement.
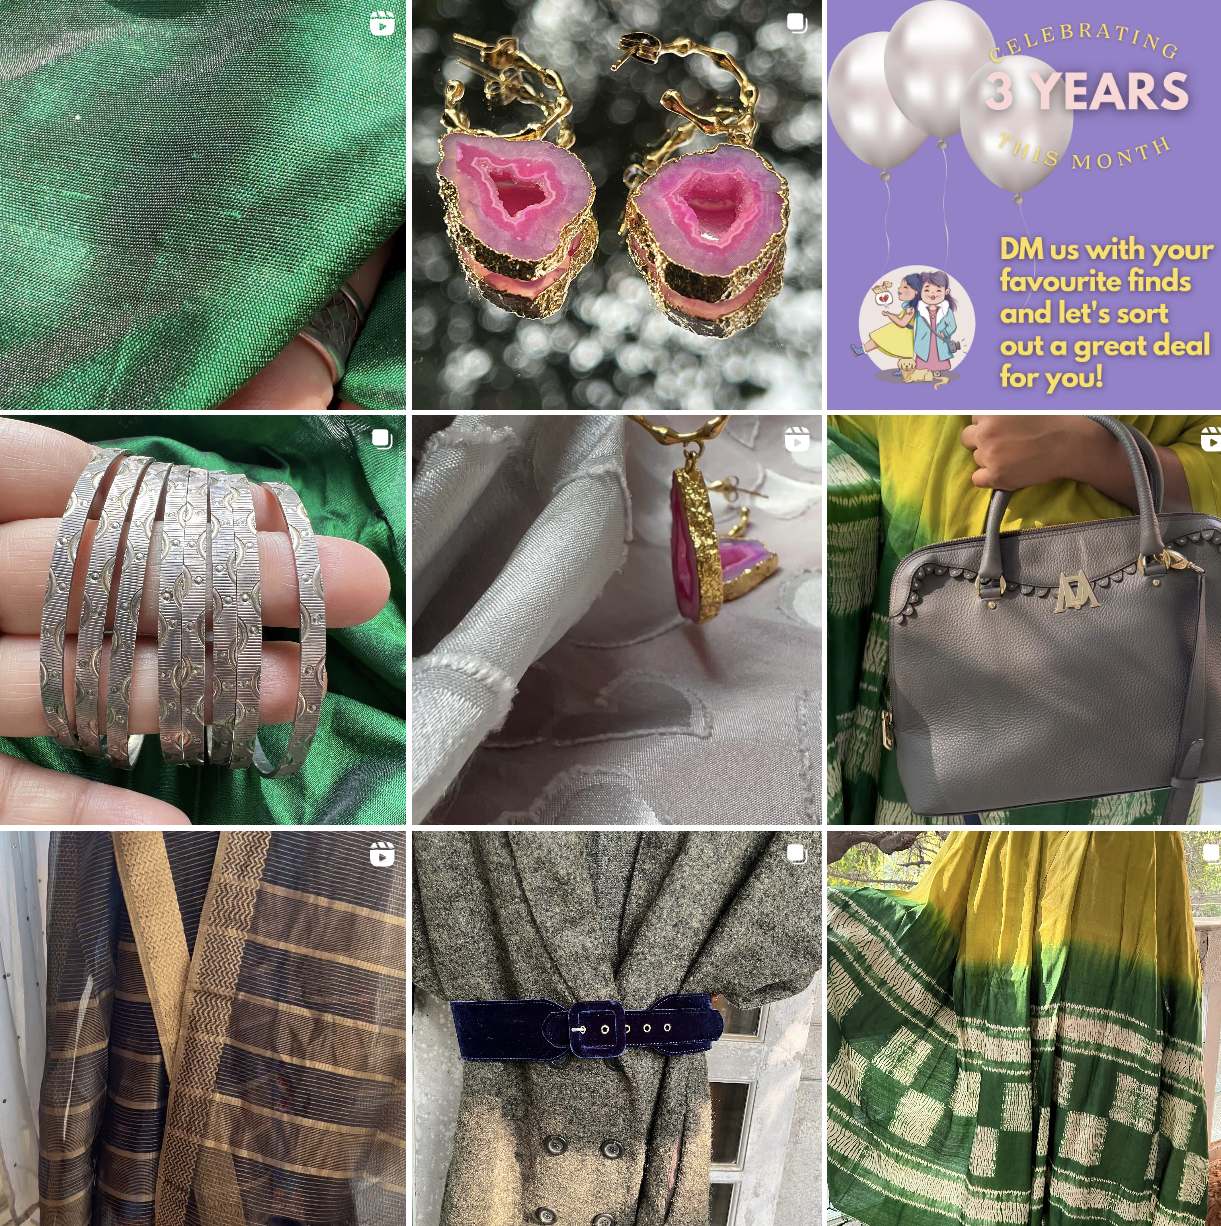
Exemple concret : @thriftbybrinda sur Instagram
Ma petite entreprise sur Instagram vend des vêtements, des bijoux, des articles de luxe vintage et des accessoires pour la maison, le tout directement sur la plateforme.
Nous n’avons pas de site web et ne possédons pas non plus de magasin physique. Alors, comment m’assurer que les paiements de mes clients me parviennent en toute sécurité ?
Il existe un système appelé Interface unifiée de paiement (UPI). Le système UPI simplifie les opérations bancaires en regroupant plusieurs comptes dans une seule application mobile. Aujourd’hui, 40% de toutes les transactions indiennes sont effectuées numériquement.
UPI détient la plus grande part de marché, avec plus de 300 millions d’utilisateurs et 50 millions de commerçants inscrits. Pour nos clients, cela signifie qu’ils n’ont pas besoin de communiquer leurs identifiants, mais simplement leur adresse de paiement virtuelle liée à leur(s) banque(s).
Cela sécurise les transactions. Pour nous, en tant qu’entreprise de commerce électronique, cela nous permet d’accéder à une clientèle qui ne possède pas de carte de débit ou de crédit à son nom, tout en encaissant rapidement les paiements à l’aide d’un identifiant unique.
Pourquoi le traitement sécurisé des paiements est-il nécessaire ?
Nous vivons en ligne.
De Netflix à Amazon, en passant par Walmart et Spotify, l’immersion technologique occupe la plus grande place dans le graphique circulaire de nos vies.
Et si nous avons autant de « foyers » numériques, il est logique de les protéger chacun avec une serrure solide.
L’Amérique du Nord représente à elle seule plus de 42% de la fraude mondiale dans le commerce électronique, selon Mastercard. En outre, les pertes du commerce électronique dues à la fraude aux paiements en ligne étaient estimées à $41 milliards en 2022.
Un système de paiement sécurisé renforce donc la confiance des clients, prévient la fraude et garantit le respect des normes du secteur.
Éléments clés des systèmes de paiement sécurisés
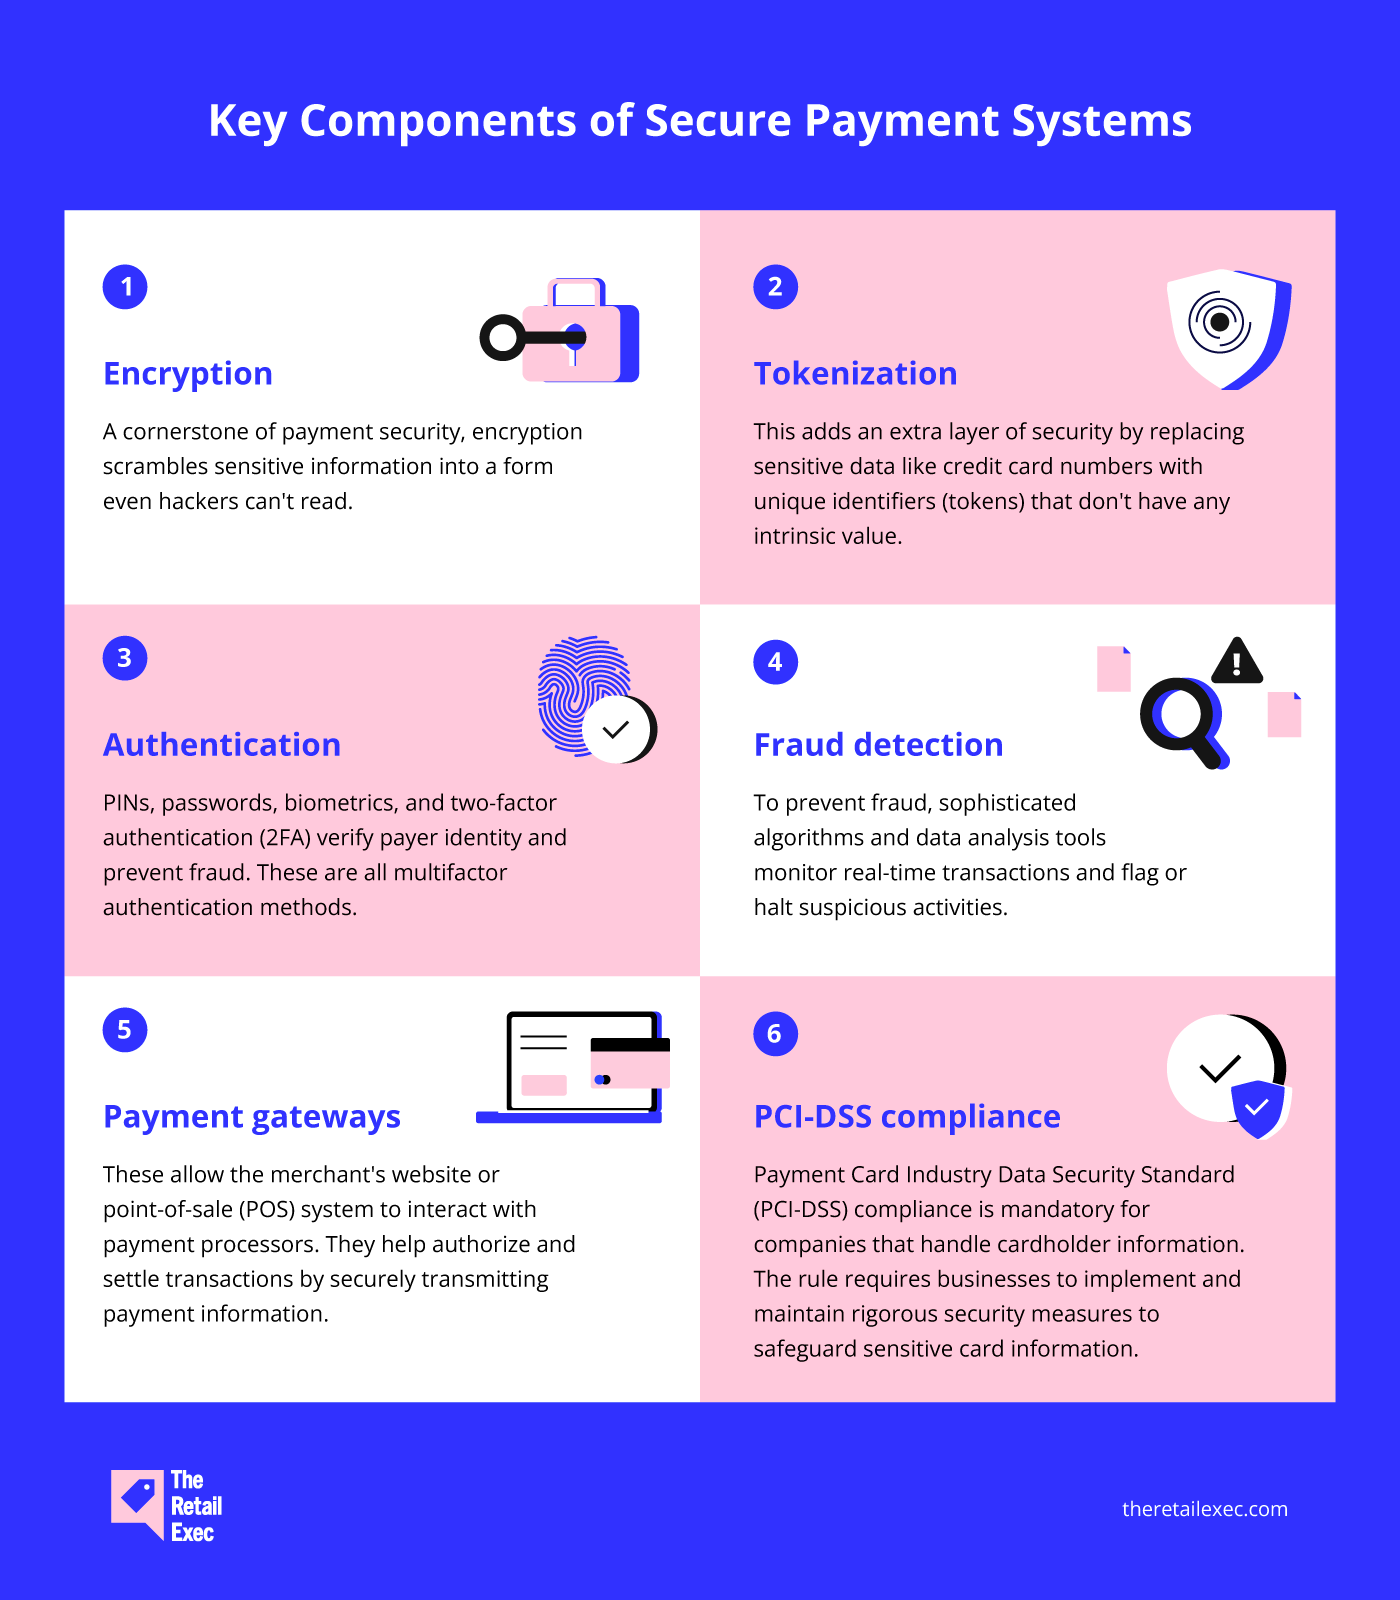
Afin de protéger les données financières sensibles, les entreprises et leurs clients ont besoin d’un système de paiement sécurisé qui déploie des mesures de sécurité à plusieurs niveaux.
Voici quelques éléments clés des paiements en ligne sécurisés :
- Chiffrement : élément fondamental de la sécurité des paiements, le chiffrement brouille les informations sensibles afin de les rendre illisibles, même pour les pirates informatiques.
- Tokenisation : elle ajoute un niveau de sécurité supplémentaire en remplaçant les données sensibles, comme les numéros de carte bancaire, par des identifiants uniques (jetons) qui n’ont aucune valeur intrinsèque.
- Authentification : les codes PIN, les mots de passe, la biométrie et l’authentification à deux facteurs (2FA) vérifient l’identité du payeur et préviennent la fraude. Il s’agit de méthodes d’authentification multifacteur.
- Détection de la fraude : pour prévenir la fraude, des algorithmes sophistiqués et des outils d’analyse des données surveillent les transactions en temps réel et signalent ou interrompent les activités suspectes.
- Passerelles de paiement : elles permettent au site web du commerçant ou au système de point de vente (POS) d’interagir avec les processeurs de paiement. Elles contribuent à autoriser et à régler les transactions en transmettant les informations de paiement de manière sécurisée.
- Conformité à la norme PCI-DSS : la conformité à la norme de sécurité des données de l’industrie des cartes de paiement (PCI-DSS) est obligatoire pour les entreprises qui traitent les informations des titulaires de carte. Cette règle exige des entreprises qu’elles mettent en œuvre et maintiennent des mesures de sécurité rigoureuses afin de protéger les informations sensibles relatives aux cartes.

Author's Tip
Une passerelle de paiement et un processeur de paiement jouent tous deux un rôle essentiel pour vous permettre d’être payé, mais ils fonctionnent différemment en coulisses :
Une passerelle de paiement agit comme un pont sécurisé pour les transactions en ligne, en recueillant et en vérifiant les informations de carte bancaire.
Un processeur de paiement prend ensuite le relais et coordonne le transfert des fonds entre vous, votre société de carte bancaire et les banques concernées.
Fonctionnement des systèmes de paiement sécurisés
Supposons que ma boutique d’articles d’occasion ait effectivement un site web doté d’une passerelle de paiement sécurisée. Comment un client effectuerait-il son achat, de l’initiation au règlement ?
Imaginons qu’Amy parcoure ma boutique et tombe sous le charme d’un chemisier à sequins. Carte de débit en main, elle décide de faire l’achat.
Un système de paiement efficace et sécurisé fonctionnerait comme suit :
Étape 1 : Initiation
Amy clique sur le haut et passe à la caisse.
Une passerelle de paiement sécurisée est intégrée à ma petite boutique pour accepter les informations des cartes de crédit et de débit.
Étape 2 : Saisie des informations de paiement
Ici, Amy saisit les informations de sa carte, notamment le numéro de carte, la date d’expiration et le code CVV.
Have an account? Log In
Étape 3 : Authentification
Il peut être demandé à Amy d’effectuer une authentification 3D Secure, selon la passerelle de paiement et l’émetteur de la carte.
Elle peut être invitée à saisir un mot de passe à usage unique envoyé sur son téléphone ou à scanner son empreinte digitale.
Étape 4 : Chiffrement & tokenisation
Dès que les données de la carte d’Amy sont saisies, la passerelle de paiement les chiffre.
Le système peut également tokeniser les informations de sa carte en les remplaçant par un jeton unique sans valeur réelle.
Étape 5 : Autorisation & règlement
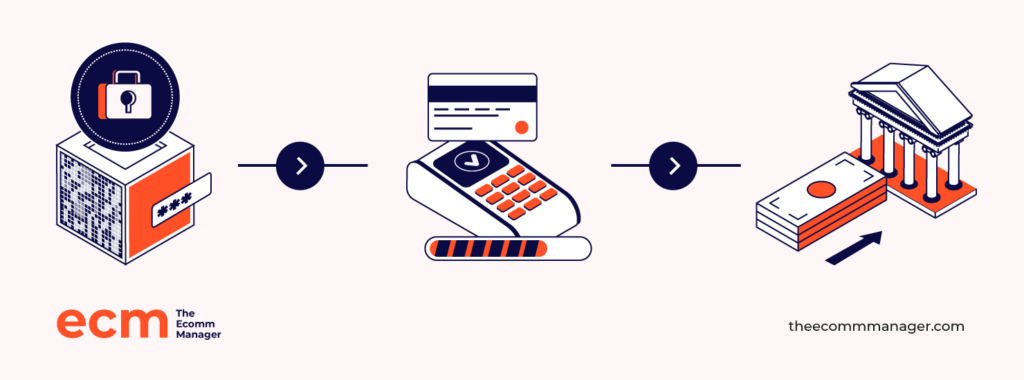
Une copie chiffrée ou tokenisée des informations de paiement est transférée de manière sécurisée au prestataire de services de paiement. Le réseau de la carte d’Amy communique avec le prestataire pour vérifier la validité de la carte.
Dès que la transaction est approuvée, les fonds sont transférés de la banque d’Amy vers mon compte professionnel, généralement par l’intermédiaire d’un processus de règlement par lots.
Dans le cadre de ce processus, la passerelle de paiement et le prestataire utilisent des systèmes de détection des fraudes pour rechercher toute activité suspecte, notamment la fraude par multi-comptes.
Toute activité inhabituelle sera signalée pour un examen plus approfondi ou pourra même être refusée afin de nous protéger tous les deux.
Étape 6 : Confirmation
Une fois le paiement traité avec succès, Amy et moi recevrons tous les deux une confirmation. Je procéderai ensuite à l’emballage et à l’expédition de son haut.
Quels sont les moyens de paiement en ligne les plus sécurisés ?
Quelles sont les options de paiement les plus sûres pour envoyer et recevoir des paiements en ligne ?
J’ai discuté avec des propriétaires d’entreprises de commerce électronique ainsi qu’avec des acheteurs en ligne réguliers afin de connaître leur ou leurs moyens de paiement en ligne préférés.
1. Portefeuilles numériques
De quoi s’agit-il ?
Considérez-les comme votre portefeuille virtuel : ils stockent les informations de votre carte afin que vous n’ayez pas à les saisir à nouveau chaque fois que vous faites des achats.
Ils gagnent du terrain : les portefeuilles numériques représentaient 50 % des achats en ligne dans le monde en 2023.
Pourquoi sont-ils sécurisés ?
Un système de protection à plusieurs niveaux, allant du déverrouillage de l’appareil à la vérification du paiement, rend leur piratage difficile pour les fraudeurs.
En prime, la tokenisation et le chiffrement protègent les informations de votre carte.
Exemples : Apple Pay, Google Pay, Samsung Pay, PayPal
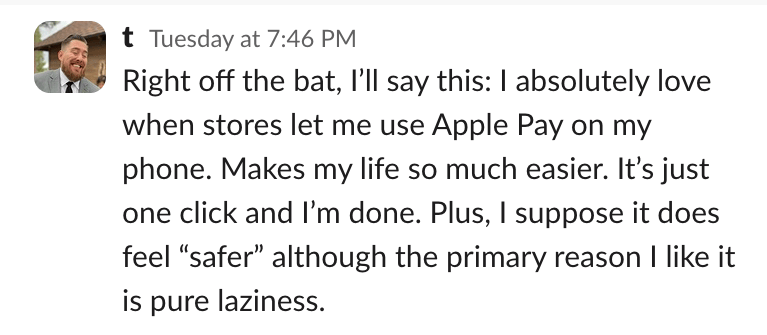
Voici ce que Tyler Hakes, directeur de la stratégie et associé principal chez Optimist, a à dire :
2. Cartes de débit virtuelles
De quoi s’agit-il ?
Il s’agit de versions numériques de votre carte de débit habituelle, émises directement par votre établissement financier.
Pourquoi sont-elles sécurisées ?
Alternative sécurisée et privée aux cartes physiques, elles rendent les achats en ligne plus sereins.
3. Paiements ACH
De quoi s’agit-il ?
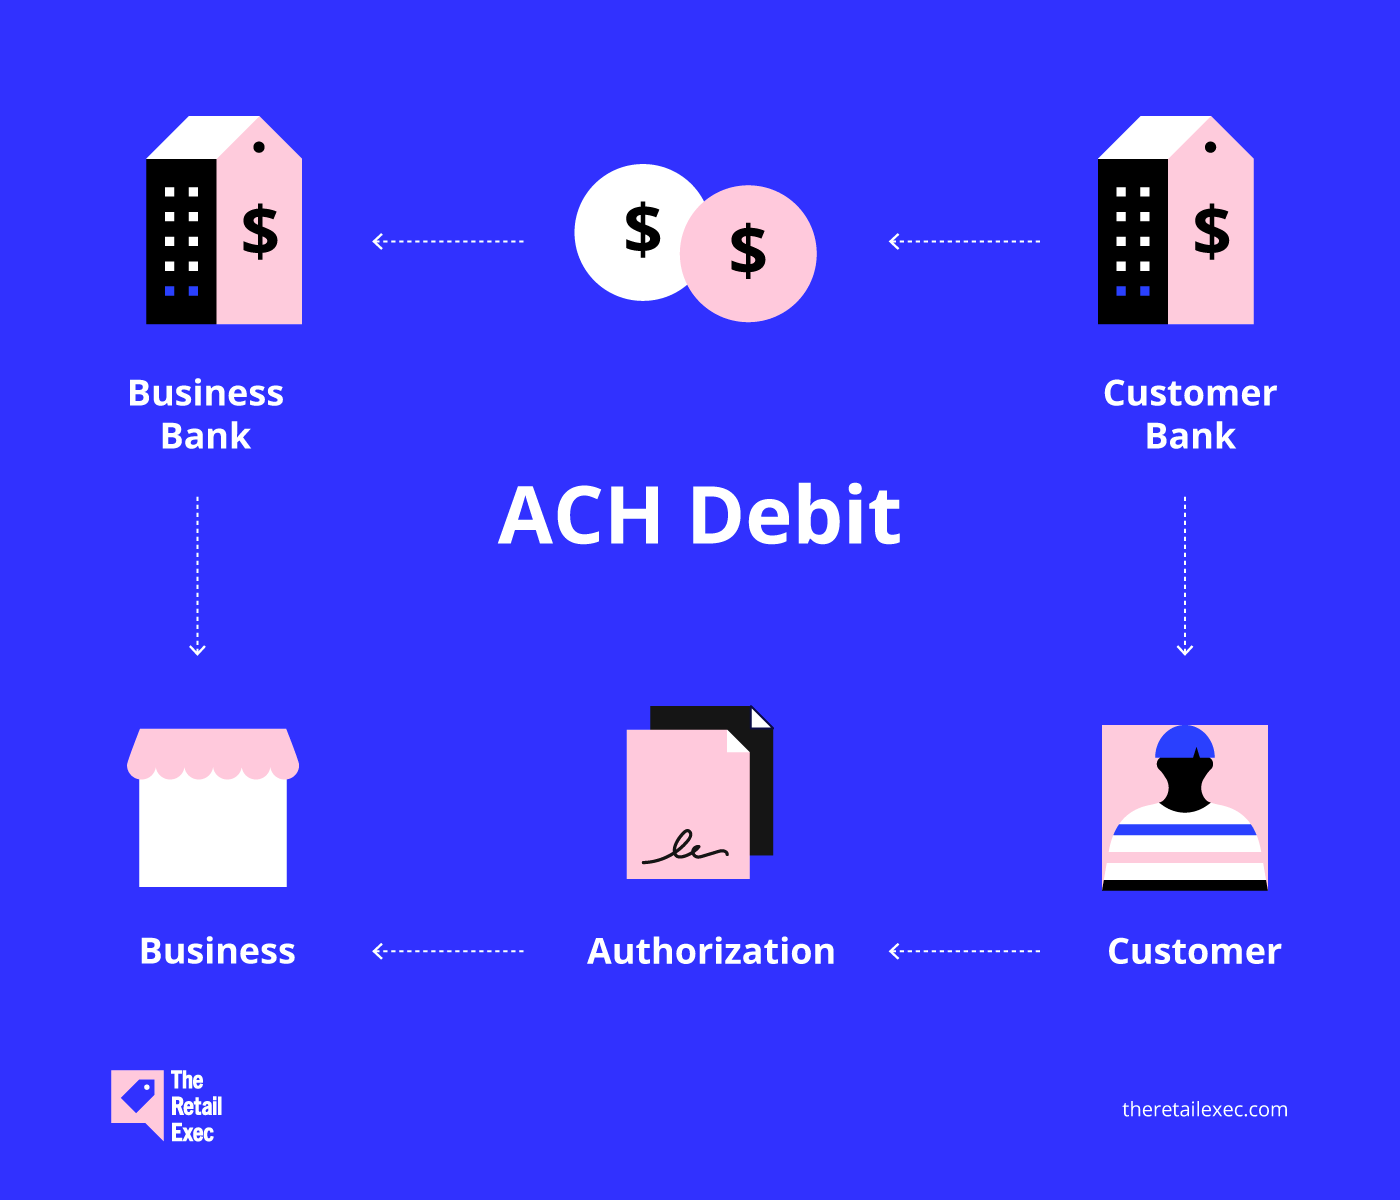
Aux États-Unis, il s’agit de virements électroniques de banque à banque, souvent utilisés pour les abonnements ou les factures. Au lieu d’emprunter les réseaux de cartes de crédit, ils utilisent l’ACH (chambre de compensation automatisée).
Pourquoi sont-ils sécurisés ?
Bien que les paiements ACH soient généralement sûrs, il est important de veiller à protéger les informations de votre compte bancaire.
4. Passerelles de paiement sécurisées
De quoi s’agit-il ?
Ces passerelles numériques permettent à votre boutique en ligne de transmettre de manière sécurisée les informations de paiement des clients aux prestataires de services de paiement.
Pourquoi sont-elles sécurisées ?
Une passerelle de paiement réputée protège les données sensibles pendant les transactions grâce à des mesures de sécurité telles que le chiffrement, la tokenisation et la détection des fraudes.
Exemples : Stripe, PayPal, Square, Braintree
Jeffrey Zhou, PDG et cofondateur de Fig Loans, m’a donné un aperçu des coulisses de leurs opérations de paiement :
Nous utilisons Stripe et Plaid pour les transactions en ligne sécurisées.
Les solides fonctionnalités de sécurité de Stripe, notamment sa conformité à la norme PCI-DSS et sa prévention des fraudes par apprentissage automatique, sont essentielles.
Plaid nous aide à nous connecter de manière sécurisée aux comptes bancaires des utilisateurs sans stocker de données sensibles.
Ces outils offrent un équilibre entre sécurité et facilité d’utilisation, ce qui est essentiel pour la satisfaction des clients et l’efficacité opérationnelle.
10 bonnes pratiques pour sécuriser le traitement des paiements
Quel est le coût moyen d’une violation de données aux États-Unis ? Un montant stupéfiant de 9,44 millions de dollars.
Donc, si vous exercez votre activité en ligne, vous devez vous assurer que votre vitrine numérique est correctement protégée.
J’ai interrogé plus de 15 propriétaires d’entreprises de commerce électronique, experts en cybersécurité et acheteurs en ligne passionnés (comme moi) afin de dresser la liste des bonnes pratiques suivantes pour sécuriser le traitement des paiements.
Combien pouvez-vous cocher ?
1. Choisir le bon prestataire de paiement
Les meilleurs systèmes de paiement sécurisés utilisent plusieurs niveaux de sécurité, notamment le chiffrement des données, la tokenisation des informations sensibles et l’authentification pour vérifier l’identité du payeur.
En plus d’un logiciel de détection des fraudes, vous avez besoin d’une solution de traitement des paiements conforme à la norme PCI et qui traite les menaces courantes pour la sécurité du commerce électronique.
Pour assurer une présence en ligne réussie, les entreprises doivent s’associer à un prestataire de paiement réputé qui propose une tarification transparente, un service client fiable et des fonctionnalités faciles à utiliser.
Nous aimons les listes.
Si vous n’arrivez donc pas à choisir un prestataire de passerelle de paiement, nous avons préparé une liste de nos 10 meilleurs choix pour vous :
Profitez-en pour consulter notre liste des meilleures solutions logicielles de traitement des paiements :
2. Proposer diverses méthodes de paiement en ligne
Donnez à vos clients la liberté de payer comme ils le souhaitent !
Plus vous proposez d’options de paiement — des cartes de crédit et de débit traditionnelles aux portefeuilles numériques pratiques — plus vos clients seront satisfaits.
Comment ?
- Une expérience de paiement plus fluide. Imaginez une personne ravie d’acheter quelque chose chez vous qui se rend sur la page de paiement et ne voit que des options de paiement par carte bancaire. C’est une énorme occasion manquée. Une expérience client plus inclusive sur le plan financier commence par la reconnaissance du fait que tout le monde n’est pas à l’aise avec les mêmes options de paiement — ou n’y a pas accès.
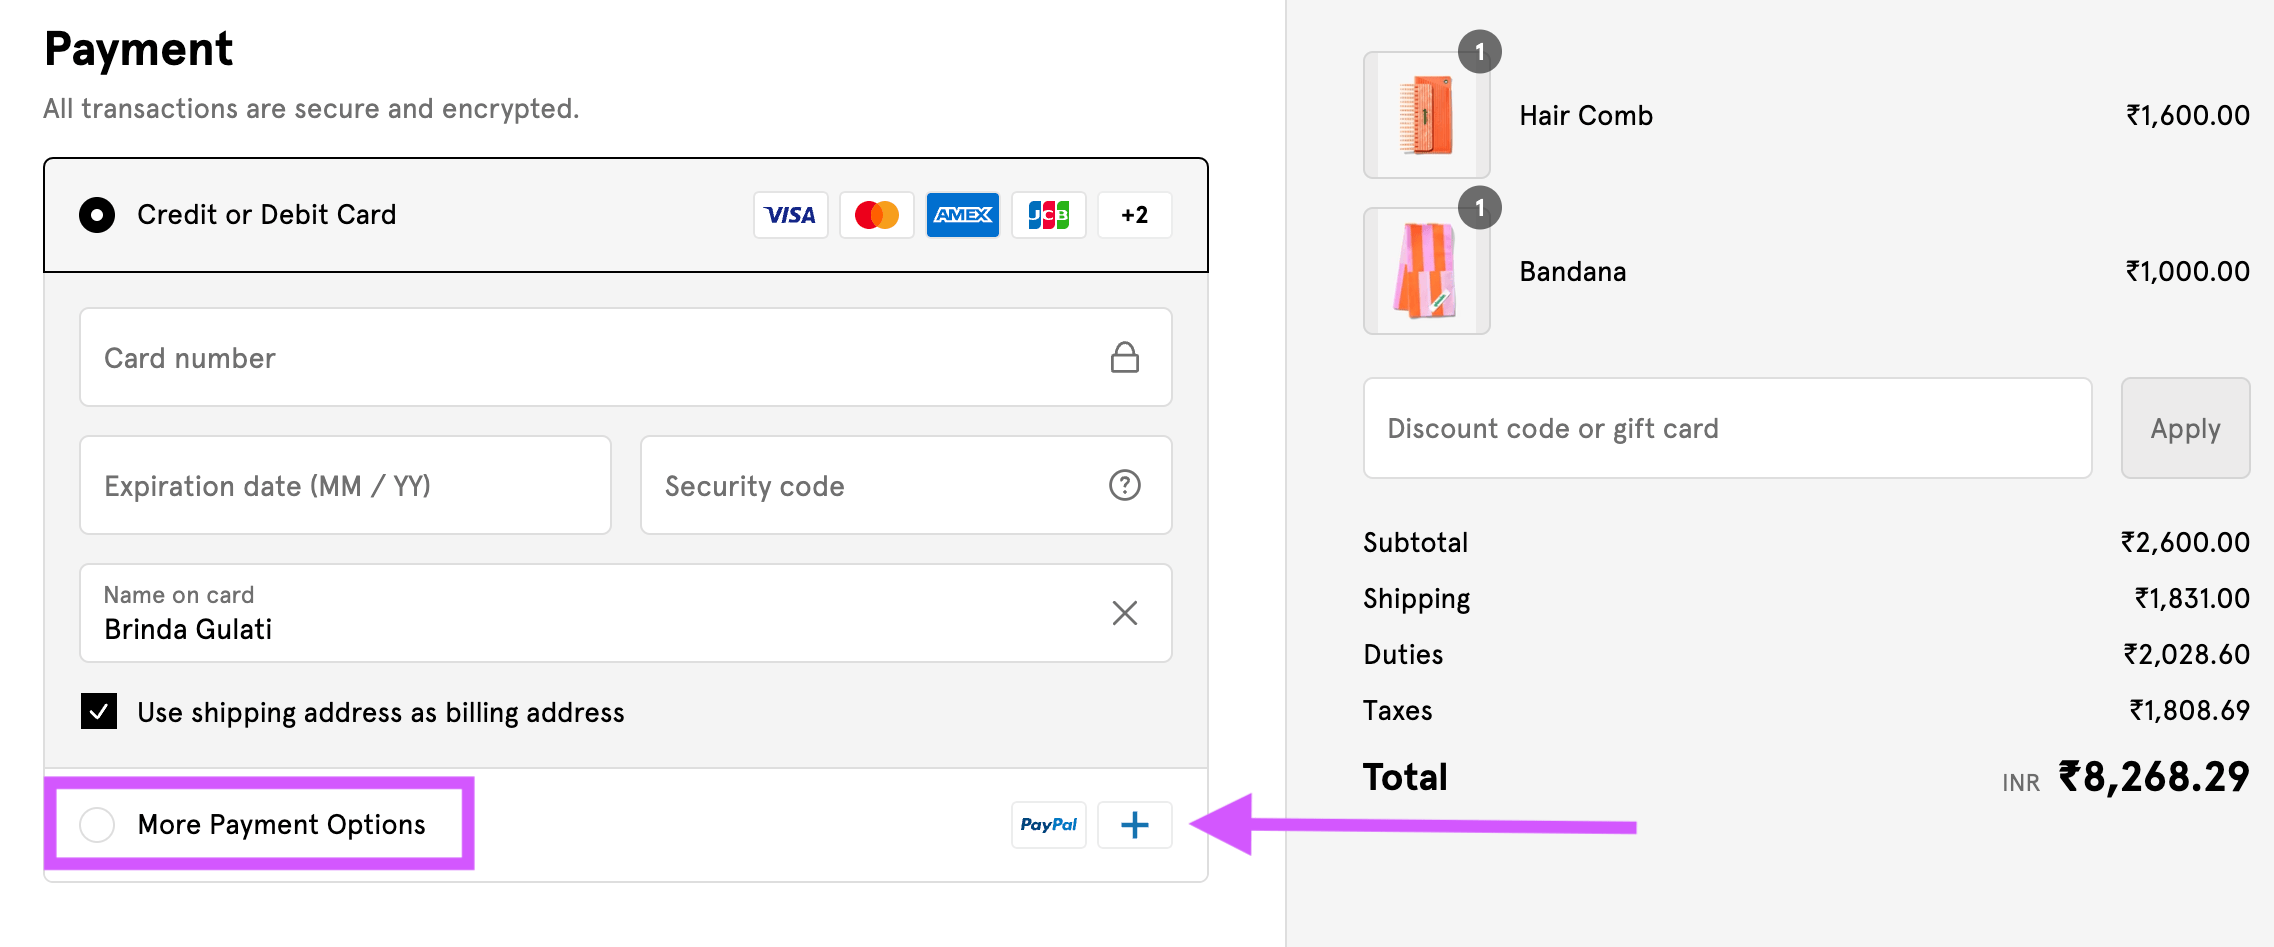
- Une portée mondiale. Imaginons qu’un client allemand souhaite acheter dans votre boutique en ligne. Les passerelles de paiement américaines locales ne lui sont pas familières, contrairement à PayPal. Si vous intégrez PayPal comme option de paiement, vous ouvrez la porte à ce client et à bien d’autres dans le monde entier — ce qui maximise à terme votre potentiel de ventes internationales.
Observez la page de paiement de Glossier :
3. Réaliser régulièrement des audits de sécurité
Comment savoir si vos processus de paiement sont sécurisés ? Prenez les devants et testez-les vous-même.
J’ai échangé avec Sean Clough, directeur de Harmony Lab & Business Supplies — un fournisseur majeur de matériel de laboratoire et de sécurité basé en Californie.
Il me parle de leur processus d’audit de sécurité peu conventionnel : le piratage éthique.
L’une des approches non conventionnelles que nous avons adoptées consiste à nous associer à une entreprise de cybersécurité pour effectuer régulièrement des tentatives de « piratage éthique » sur nos systèmes de paiement.
Cette stratégie proactive nous a aidés à identifier et à corriger les vulnérabilités avant qu’elles ne puissent être exploitées.
4. Maintenir la conformité à la norme PCI DSS
Les normes de sécurité des données de l’industrie des cartes de paiement (PCI DSS) définissent des exigences opérationnelles et techniques essentielles pour protéger les informations relatives aux cartes de paiement.
Toutes les organisations qui acceptent, traitent ou développent des logiciels, des applications ou des appareils utilisés dans les transactions de paiement doivent se conformer à ces normes.
Kabeier est une marque de commerce électronique qui exerce dans le secteur des vêtements pour bébés depuis plus de 15 ans. Sa responsable, Maggie, déclare :
Le respect de la norme de sécurité des données de l’industrie des cartes de paiement (PCI-DSS) est incontournable.
La conformité protège non seulement nos clients, mais met également notre entreprise à l’abri d’amendes considérables.
Une entreprise de commerce électronique conforme à la norme PCI est souvent digne de confiance.
5. Créer une politique de confidentialité conviviale
Les clients sont à juste titre réticents à partager des informations sensibles en ligne.
Face à de grandes marques comme Yahoo et Facebook qui s’accaparent les informations des clients, il est tout naturel qu’un client se demande : mes données sont-elles en sécurité ?
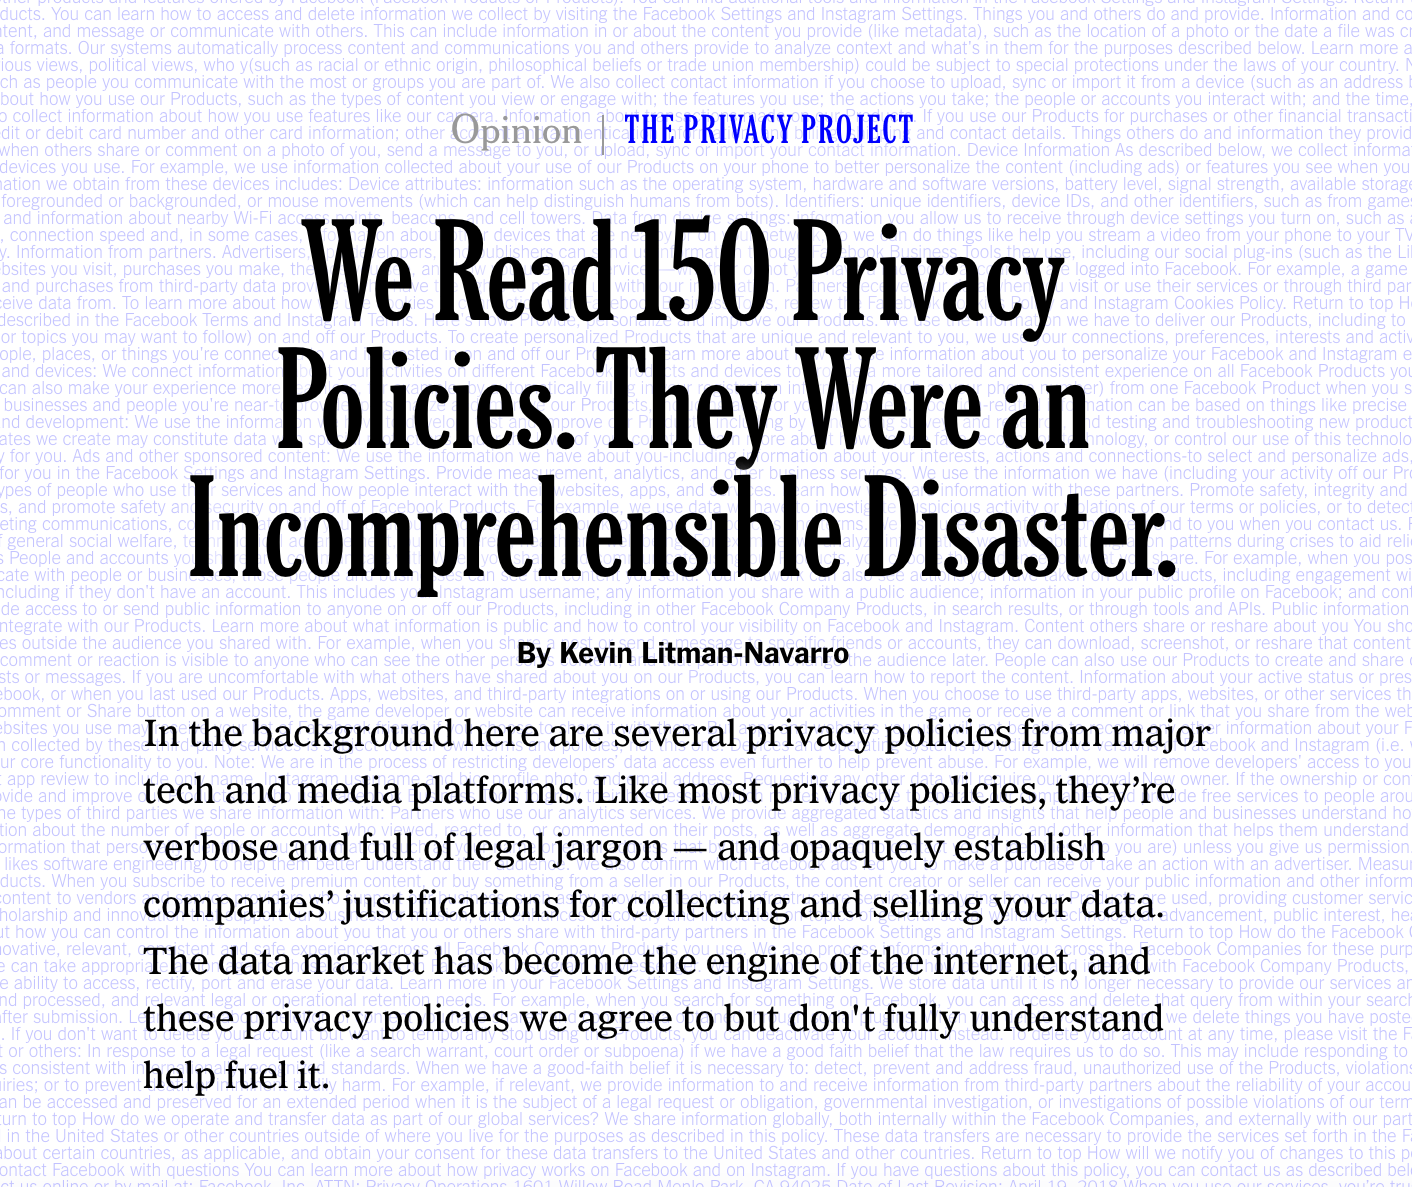
Soyons honnêtes. Les politiques de confidentialité de la plupart des entreprises sont de longs ouvrages juridiques que personne ne lit vraiment.
Elles sont si incompréhensibles que The New York Times leur a même consacré un article :
Alors, quelle est la solution ?
Créez une politique de confidentialité conviviale. La transparence est au cœur de tout.
J’ai interrogé Lev Tretyakov, PDG et directeur commercial de Fortador — une boutique de commerce électronique spécialisée dans la vente d’équipements de désinfection et de nettoyage à vapeur :
Quelles sont les meilleures pratiques en matière de traitement sécurisé des paiements pour les vendeurs en ligne ?
Il a mis l’accent sur la transparence :
Soyez toujours honnête avec vos clients au sujet de vos pratiques de sécurité.
Expliquez comment vous protégez leurs données et empêchez les attaques. Cela contribuera à instaurer leur confiance.
Par exemple, consultez la page de la politique de confidentialité de Shopify :
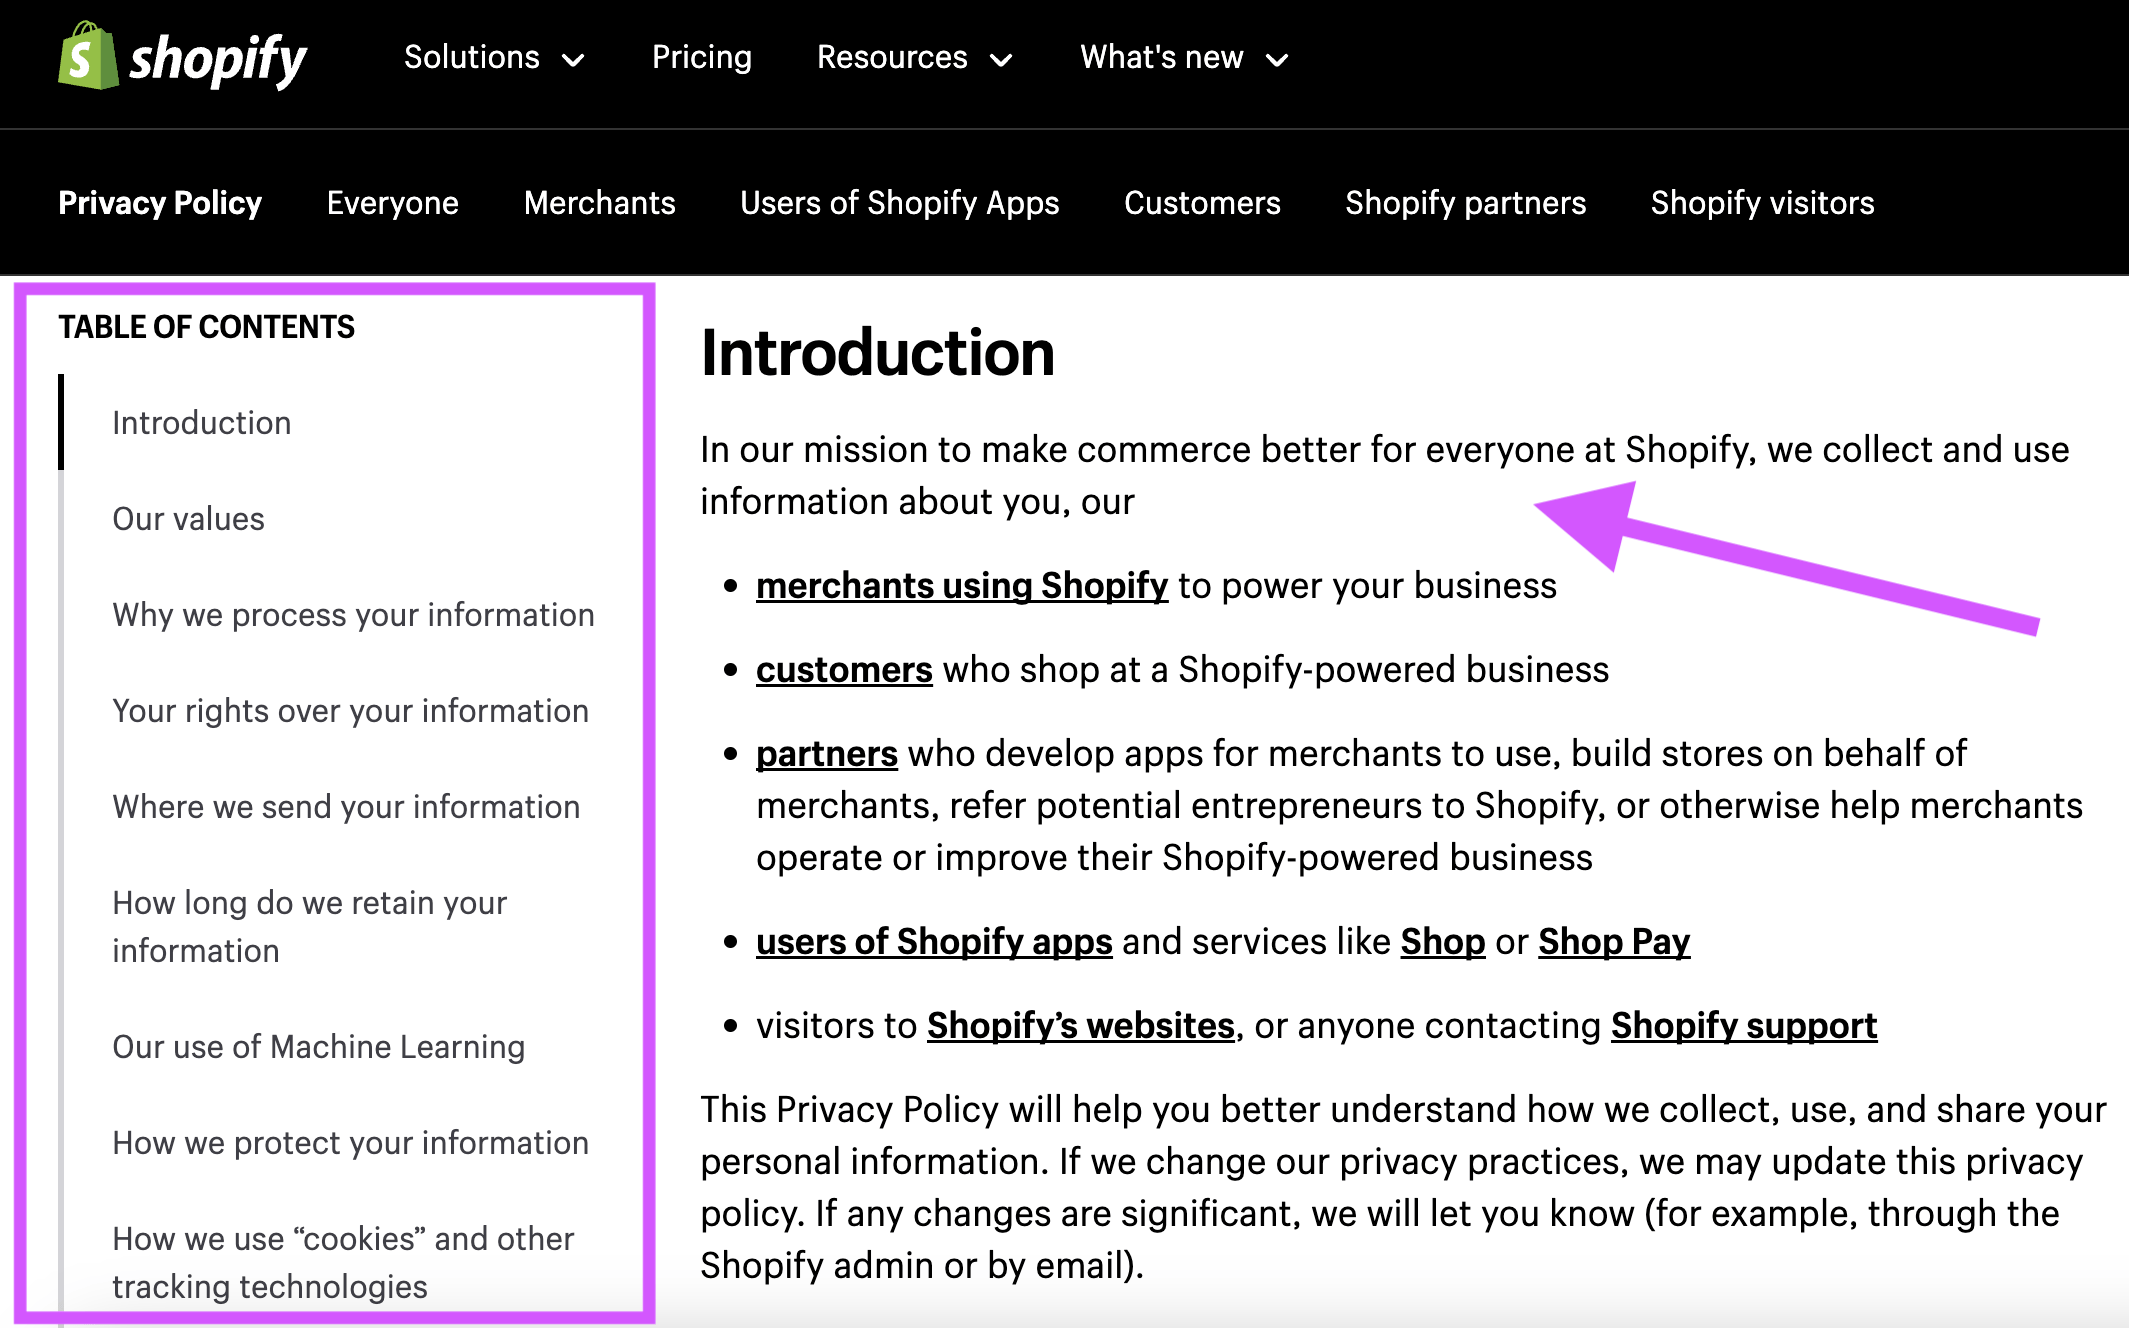
Voyez comme c’est clair ? Voyez comme c’est compréhensible ?
Et surtout, elle présente toutes les principales préoccupations en matière de sécurité dans un tableau facile à parcourir. En tant que client, cela me montre qu’ils ne se cachent pas derrière un jargon juridique interminable.
6. Chiffrer les données avec TLS (sécurité de la couche transport)
Le chiffrement TLS protège les paiements en ligne comme un garde du corps numérique. Lorsque des pirates tentent d’y jeter un œil, ils voient un charabia illisible au lieu d’informations sensibles.
C’est comme transformer votre conversation privée en un code secret que seuls vous et le destinataire prévu pouvez déchiffrer.
En outre, il garantit que vos clients communiquent bien avec votre site web, et non avec un imposteur malveillant — comme s’il y avait un videur à l’entrée du club, vérifiant les pièces d’identité avant de laisser entrer qui que ce soit.
Pour que tout cela fonctionne, vous avez besoin d’un certificat SSL (Secure Sockets Layer) valide et de la dernière version de TLS (au moins 1.2), car les versions antérieures présentent des failles que les pirates peuvent exploiter.
Pour cela, j’ai fait appel à l’expertise de John Pennypacker.
Il est vice-président des ventes et du marketing chez Deep Cognition—une entreprise qui fournit aux sociétés des plateformes et des solutions d’IA de nouvelle génération.
(Inutile de préciser qu’ils s’y connaissent en matière de sécurité.)
Toutes les transactions de paiement sur notre site sont sécurisées grâce à un chiffrement SSL/TLS d’au moins 128 bits.
Nous avons constaté qu’il s’agit de la norme du secteur pour les entreprises de commerce électronique réputées.
En bref, le chiffrement TLS est une combinaison d’un code secret, d’un agent de sécurité et d’une mise à jour logicielle, qui œuvrent de concert pour protéger les données de vos clients.
7. Formez votre équipe
Fondateur de Torokhtiy Weightlifting, Oleksiy Torokhtiy souligne qu’il est essentiel de sensibiliser les employés aux mesures de sécurité afin de prévenir de manière proactive les transactions frauduleuses.
J’insiste sur la nécessité de sensibiliser les employés.
L’erreur humaine est la source la plus fréquente des failles de sécurité, et la formation du personnel aux mesures de sécurité est souvent négligée.
Informez-les des techniques de piratage avancées, de la manière d’identifier les activités suspectes et les tentatives d’hameçonnage, et effectuez occasionnellement des tests d’intrusion.
Torokhtiy a raison sur ce point.
Selon Stanford Research, au cours des 15 dernières années, 9 cyberattaques majeures sur 10 parmi les plus perturbatrices ont été causées par une erreur humaine.
En résumé ? Sensibilisez votre équipe aux fonctionnalités de sécurité de vos solutions de traitement des paiements.
8. Renforcez la sécurité avec 3D Secure 2.0
Renforcez la sécurité de vos paiements en confirmant l’identité de vos clients avec 3D Secure 2.0 (3DS2).
Il s’agit d’une solution d’authentification qui protège les données des acheteurs en ligne lors des transactions par carte.
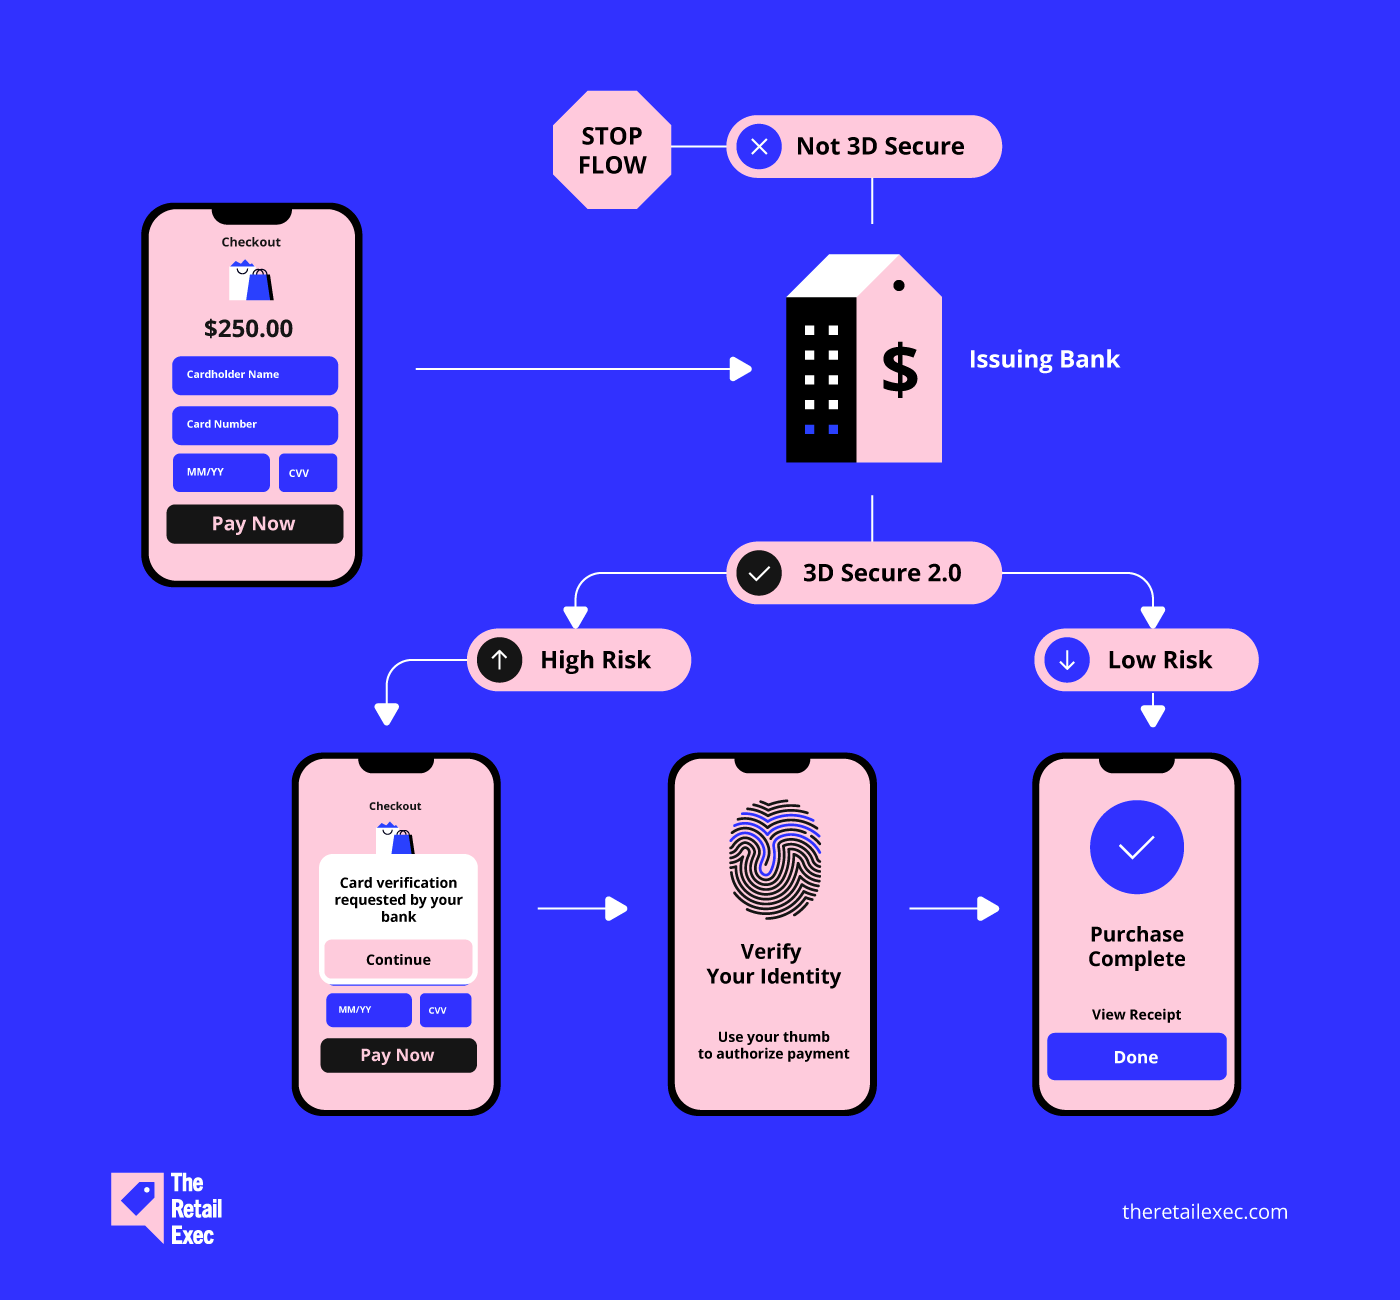
Pour les propriétaires d’entreprises de commerce électronique, 3DS2 empêche également l’utilisation frauduleuse des comptes, une cause majeure des rétrofacturations.
9. Mettez en place l’authentification à deux facteurs (2FA) et les services de vérification d’adresse (AVS)
La 2FA est comparable à une deuxième serrure sur votre porte d’entrée.
La clé (votre mot de passe) ne suffit pas pour accéder à votre compte : il faut également scanner votre empreinte digitale ou obtenir un code sur votre téléphone pour y accéder.
L’AVS, en revanche, est une vérification rapide des antécédents pour les paiements en ligne.
Lorsque vous finalisez votre achat, le système compare votre adresse de facturation avec celle enregistrée auprès de la société émettrice de la carte de crédit. Si elles ne correspondent pas, il s’agit d’un signal d’alerte et la transaction peut être bloquée.
Shawn Plummer, PDG de The Annuity Expert, ne jure que par cette pratique :
La 2FA et l’AVS ajoutent des niveaux de sécurité et réduisent les risques de fraude.
Par exemple, la 2FA a considérablement réduit les accès non autorisés à nos comptes en ajoutant une barrière supplémentaire que seul le titulaire du compte peut franchir.
10. Mettez régulièrement vos logiciels à jour
L'enquête du Ponemon Institute a mis en évidence une tendance alarmante : la majorité (60 %) des victimes de fuites de données n'avaient pas corrigé les vulnérabilités connues de leurs systèmes.
Karen Chen de Journaling Supplies souligne donc à juste titre :
Il est essentiel de maintenir vos systèmes de traitement des paiements à jour avec les derniers correctifs de sécurité.
Assurez-vous que vos logiciels, votre matériel et toutes vos intégrations sont à jour avec les derniers correctifs de sécurité et les avancées technologiques.
Cela empêche les pirates d'exploiter les failles de votre système de traitement des paiements.
Réflexions finales
La confiance est l'âme du commerce électronique.
En tant que chef d'entreprise, protéger les informations de vos clients est autant une responsabilité morale qu'un enjeu stratégique pour votre entreprise.
N'attendez pas une violation de données pour agir.
Choisissez des prestataires de paiement réputés, auditez régulièrement vos systèmes, formez votre équipe et investissez dans une solution logicielle solide de traitement des paiements.
Un système de paiement sécurisé constitue le fondement même de l'avenir de votre entreprise — ne le laissez pas au hasard.
Le monde du commerce électronique évolue rapidement — et vous aussi. Abonnez-vous à notre newsletter contenant les dernières informations pour les responsables du commerce électronique fournies par des experts de premier plan du secteur.
FAQ sur le traitement sécurisé des paiements
Nous vous avions promis un guide ultime. Si vous avez d’autres questions, nous avons les réponses !
Quelle est la différence entre SSL et TLS ?
SSL (couche de sockets sécurisés) est le prédécesseur de TLS (sécurité de la couche transport). TLS et SSL chiffrent tous deux les données en transit, mais TLS offre une sécurité accrue grâce à des algorithmes cryptographiques mis à jour et à des protections supplémentaires.
Pourquoi la conformité à la norme PCI DSS est-elle importante ?
Un audit de conformité PCI DSS ressemble à une liste de contrôle de sécurité pour les entreprises qui traitent les paiements par carte bancaire.
Cela contribue à protéger les données des clients, à instaurer la confiance, à éviter de lourdes amendes et à réduire le risque de fuites de données préjudiciables. Pour toute entreprise qui accepte les cartes bancaires, c’est indispensable.
Quelles sont les dernières innovations en matière de traitement sécurisé des paiements ?
Parmi les tendances les plus en vogue dans le domaine des paiements sécurisés figurent :
- Les indicateurs comportementaux (vitesse de frappe, scanners faciaux, etc.) peuvent fournir un niveau supplémentaire de sécurité et de commodité.
- Les systèmes de détection des fraudes alimentés par l’IA gagnent en popularité pour repérer les activités suspectes en temps réel.
- Les cryptomonnaies et la blockchain pourraient rendre les transactions internationales plus rapides et plus sûres. Toutefois, les clients comme les fournisseurs se méfient encore de ce mode de paiement, car le marché est largement peu réglementé.
- La commodité des paiements sans contact pour des transactions rapides et hygiéniques n’a cessé de progresser depuis la COVID-19.