

Key Takeaways
Prévention des cauchemars 101: Les boutiques en ligne font face à une menace grave liée aux failles de sécurité, qui entraînent le vol de données clients et des perturbations des opérations, constituant ainsi un véritable cauchemar universel.
La réputation en jeu: Une faille de sécurité peut gravement nuire à la réputation d'une marque et à la confiance des clients, éclipsant potentiellement pendant longtemps les opérations commerciales les plus efficaces.
Protégez votre boutique: Renforcer la sécurité d'un site grâce à des méthodes telles qu'un chiffrement robuste et des audits de sécurité réguliers est essentiel pour que les boutiques en ligne se protègent contre les menaces de sécurité graves.
Le pari de la sécurité: Ne pas sécuriser un site e-commerce peut le transformer en source de fuites de données et de complications, ce qui souligne l'importance de mesures de sécurité solides pour protéger les transactions et les données des clients.
L’un des pires cauchemars pour une marque de commerce électronique aujourd’hui est une faille de sécurité : des pirates exploitant des vulnérabilités pour voler les données des clients et les informations financières, ou perturber vos activités.
Vous la redoutez, vos clients la redoutent : c’est une catastrophe pour toutes les personnes concernées.
Lorsqu’elles ne sont pas surveillées, ces préoccupations relatives à la sécurité des sites de commerce électronique peuvent transformer votre site élégant et performant en un véritable désordre dysfonctionnel, laissant des données sensibles s’échapper de toutes parts. Cela semble terrible, n’est-ce pas ?
Une fois qu’une faille de sécurité est survenue, les dommages causés à la réputation de votre marque et à la confiance de vos clients peuvent être graves et durables, éclipsant même les activités les plus efficaces.
Cependant, il existe plusieurs moyens de renforcer la sécurité de votre site web et de garantir que votre présence en ligne est parfaitement protégée contre les principales menaces de sécurité.
Du chiffrement robuste aux audits de sécurité réguliers, les outils permettant de protéger votre boutique de commerce électronique sont à votre portée.
Mais avant d’examiner ces solutions plus en détail, voyons pourquoi il est si crucial pour les boutiques de commerce électronique de renforcer la sécurité de leur site web et quels sont réellement les enjeux.
Quels sont les enjeux de la sécurité des sites de commerce électronique ?
La sécurité des sites de commerce électronique comprend un ensemble de mesures essentielles conçues pour protéger votre boutique en ligne contre les menaces et sécuriser les transactions des clients.
Loin d’être une simple considération technique, la sécurité de votre site web peut avoir une incidence considérable sur les performances de votre boutique et nécessite toute votre attention.
Les conséquences d’une sécurité insuffisante sont à la fois immédiates et considérables. Une faille peut entraîner :
- Une perte immédiate de ventes et de revenus
- Une interruption des activités, paralysant votre entreprise
- La compromission des données des clients, entraînant une perte de confiance
- De graves dommages à la réputation de votre marque
- De potentielles conséquences juridiques et sanctions financières
Ces enjeux importants soulignent l’importance de mesures de sécurité proactives. Au minimum, les entreprises devraient mettre en place :
- Des pare-feu robustes pour se protéger contre les intrusions
- Des fonctionnalités d’authentification puissantes pour vérifier l’identité des utilisateurs
- Une surveillance des journaux de sécurité pour suivre et catégoriser les vulnérabilités potentielles
La surveillance des journaux constitue notamment un système d’alerte précoce, vous permettant d’identifier et de traiter les menaces potentielles avant qu’elles ne se transforment en crises majeures.
Lois de conformité en matière de sécurité des sites de commerce électronique à respecter
Comprendre et mettre en œuvre des mesures de sécurité robustes est essentiel, mais il est tout aussi important de connaître les lois et politiques qui imposent ces pratiques.
Examinons trois cadres réglementaires essentiels que vous devez absolument connaître :
Norme de sécurité des données de l’industrie des cartes de paiement (PCI DSS)
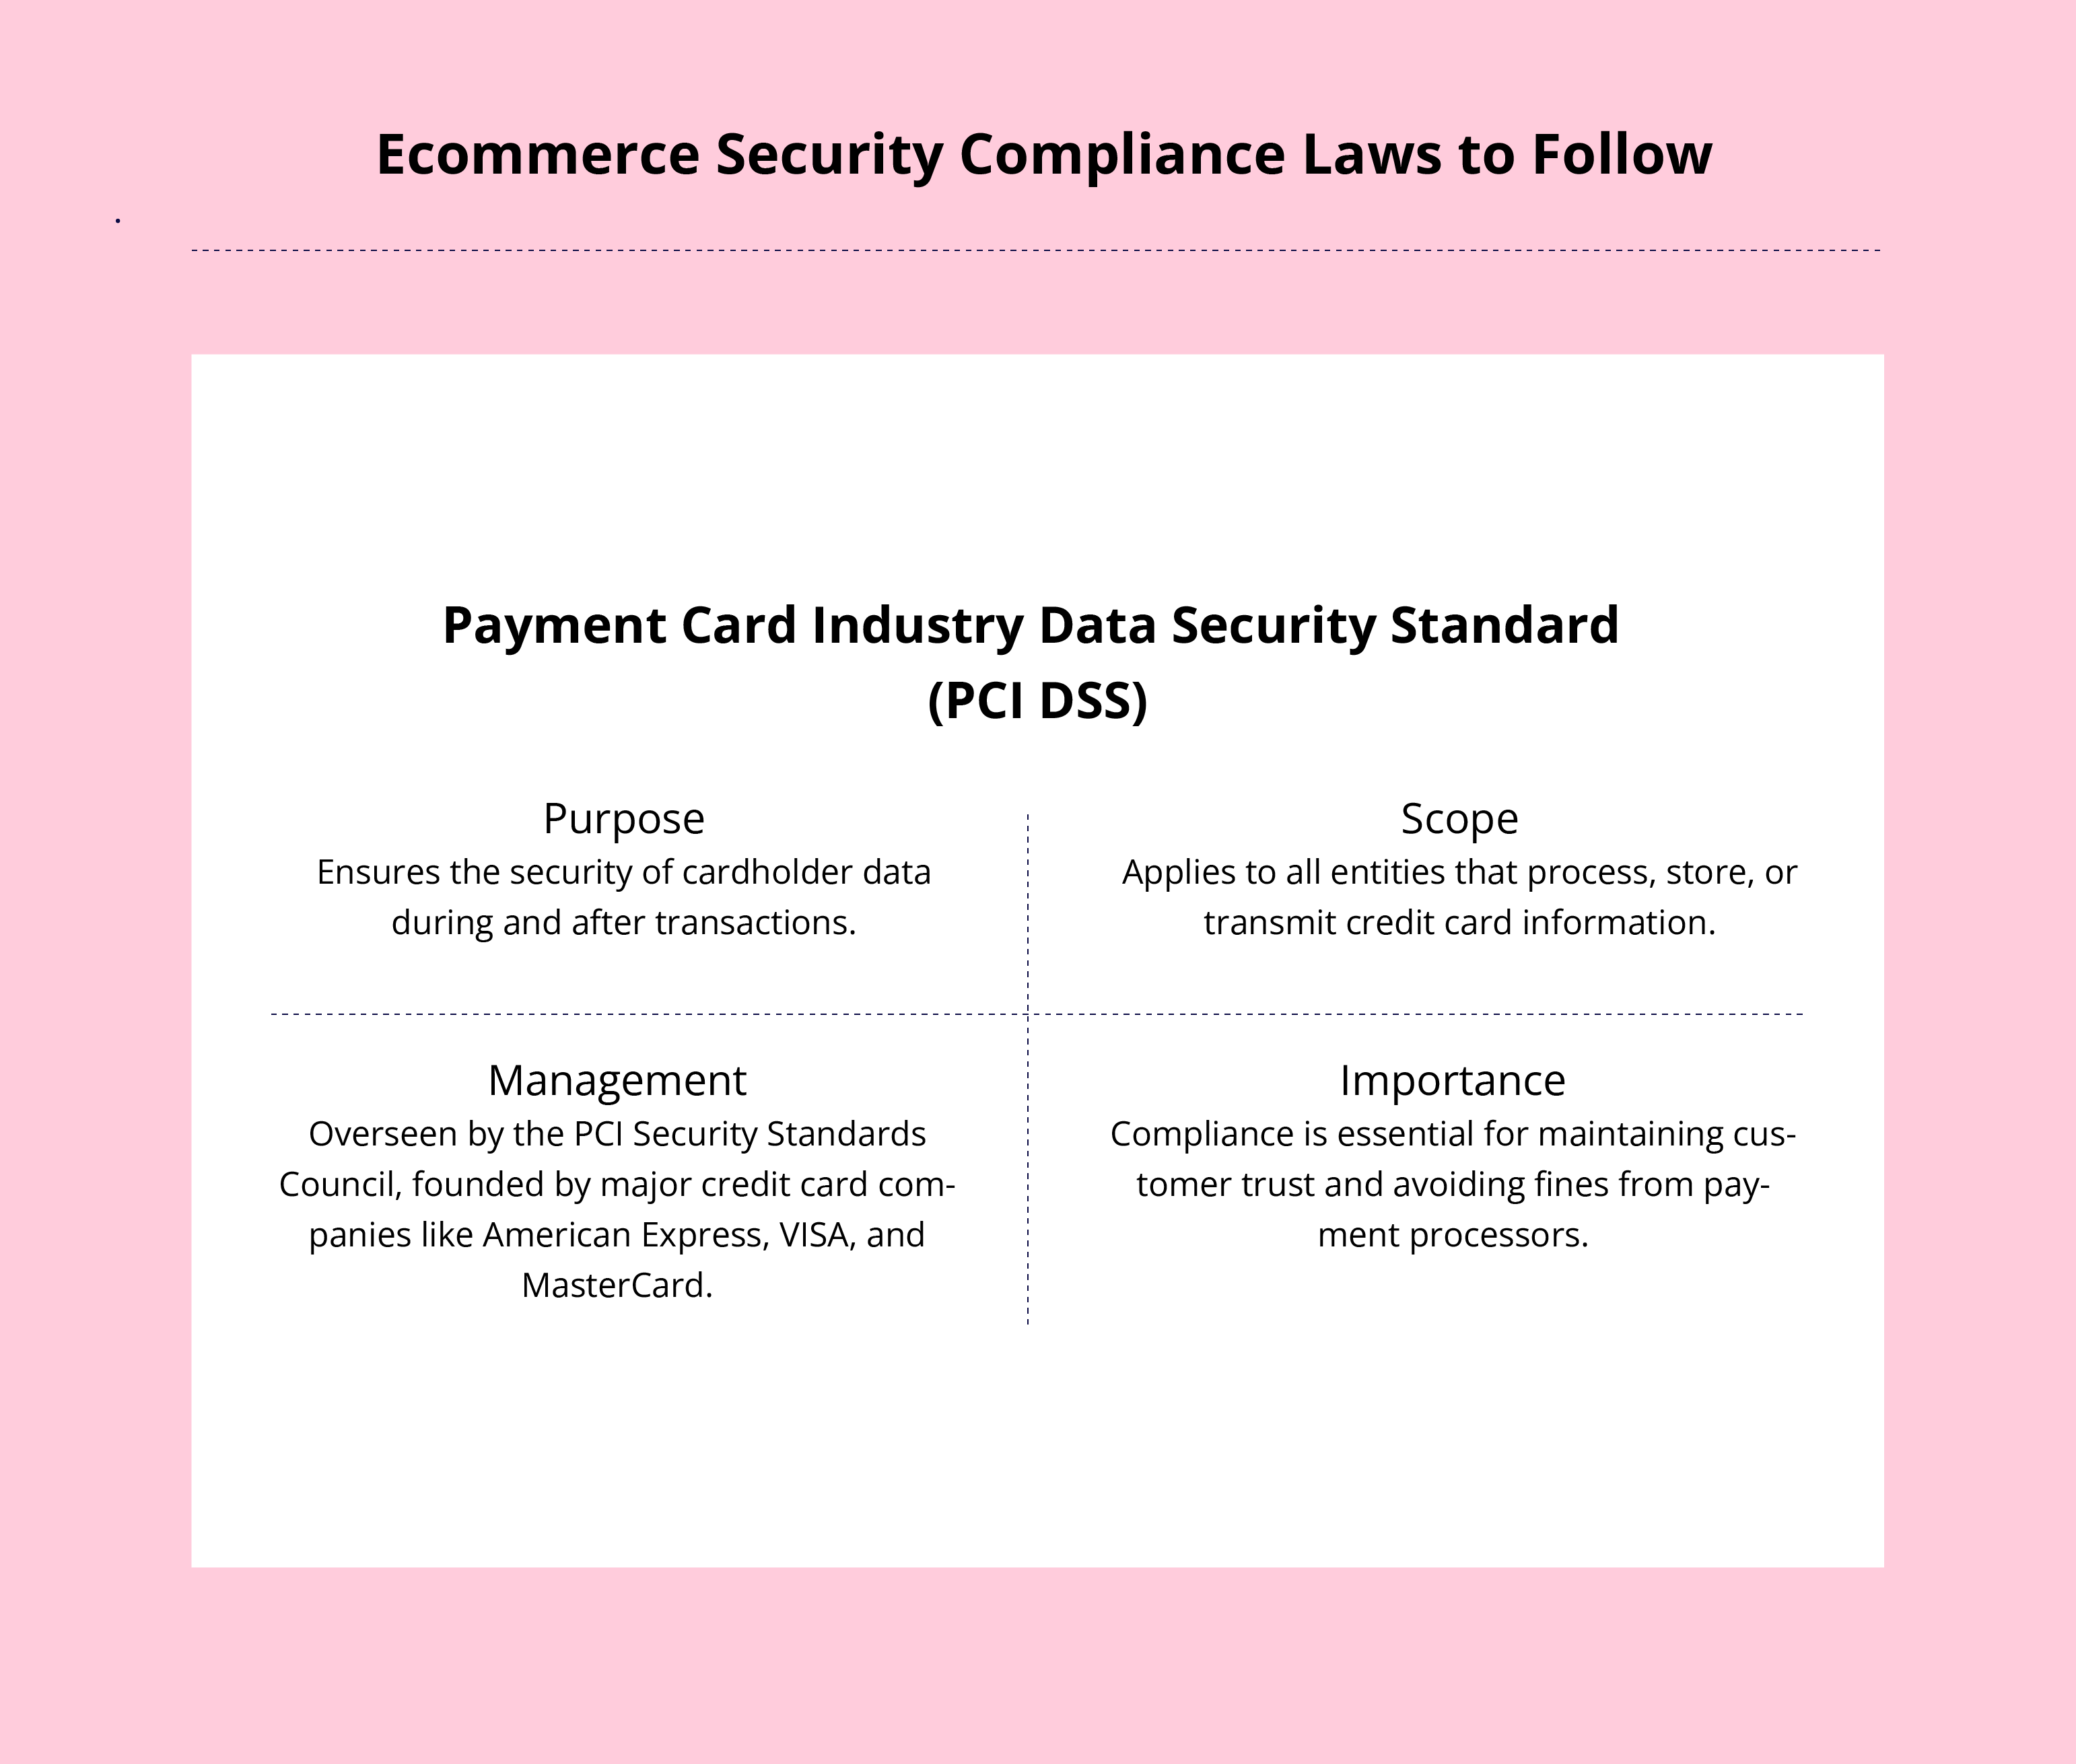
La conformité à la norme PCI DSS aide les entreprises à s’assurer qu’elles éliminent toute vulnérabilité liée aux paiements et protègent les données associées aux titulaires de cartes effectuant des paiements en ligne.
Cette norme s’applique à toutes les entreprises qui traitent, stockent ou manipulent des données de titulaires de cartes.
Les normes de sécurité sont gérées par le Conseil des normes de sécurité PCI et appliquées par les membres fondateurs du Conseil, tels qu’American Express, VISA et MasterCard, entre autres.
La conformité à la norme PCI DSS est essentielle pour maintenir la confiance des clients et éviter d’éventuelles sanctions de la part des prestataires de services de paiement.
Règlement général sur la protection des données (GDPR)
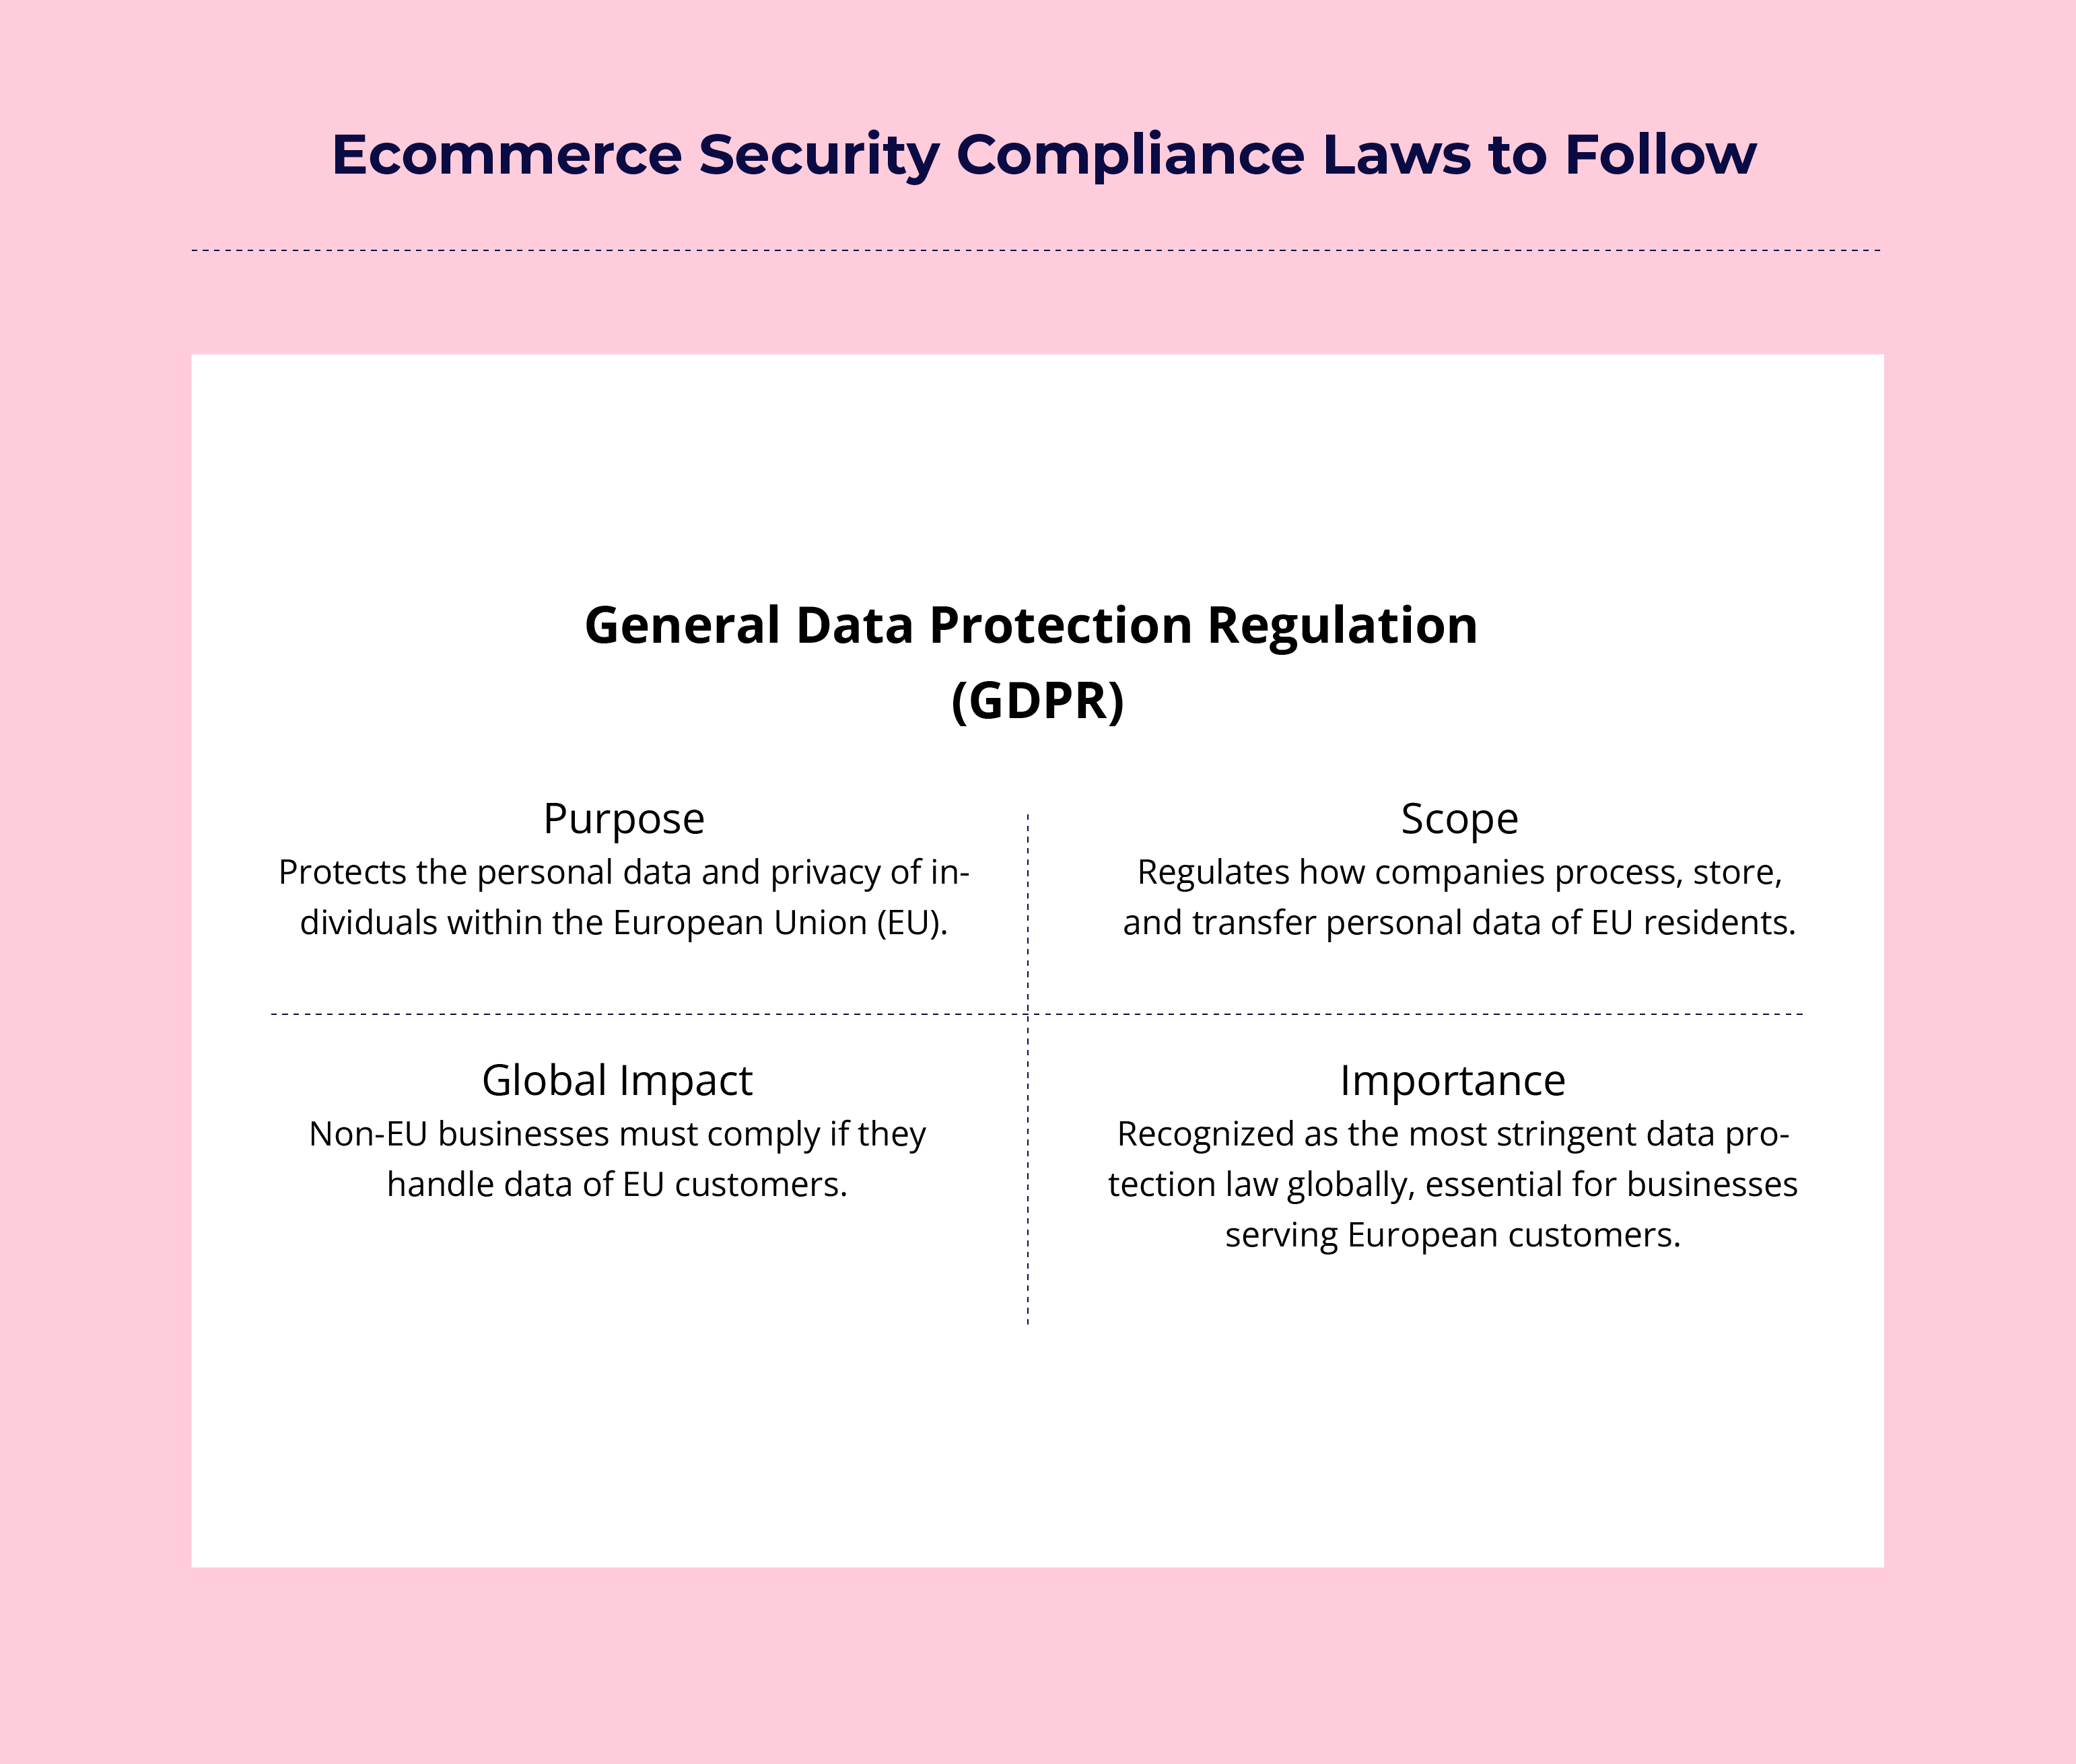
Après avoir abordé la sécurité des paiements, examinons le GDPR, qui désigne un ensemble de réglementations portant spécifiquement sur la confidentialité des informations.
Avant tout, le RGPD est un règlement de l’Union européenne et constitue un élément essentiel des lois de l’UE relatives à la vie privée et aux droits humains. Il est considéré comme le cadre réglementaire le plus strict au monde en matière de confidentialité et de sécurité.
Cette réglementation régit principalement la manière dont les entreprises peuvent traiter ou transférer les données personnelles des personnes résidant dans l’UE.
Même si votre entreprise n’est pas établie dans l’UE, la conformité au RGPD est essentielle si vous servez des clients européens ou traitez leurs données.
Have an account? Log In
Loi californienne sur la protection de la vie privée des consommateurs (CCPA)
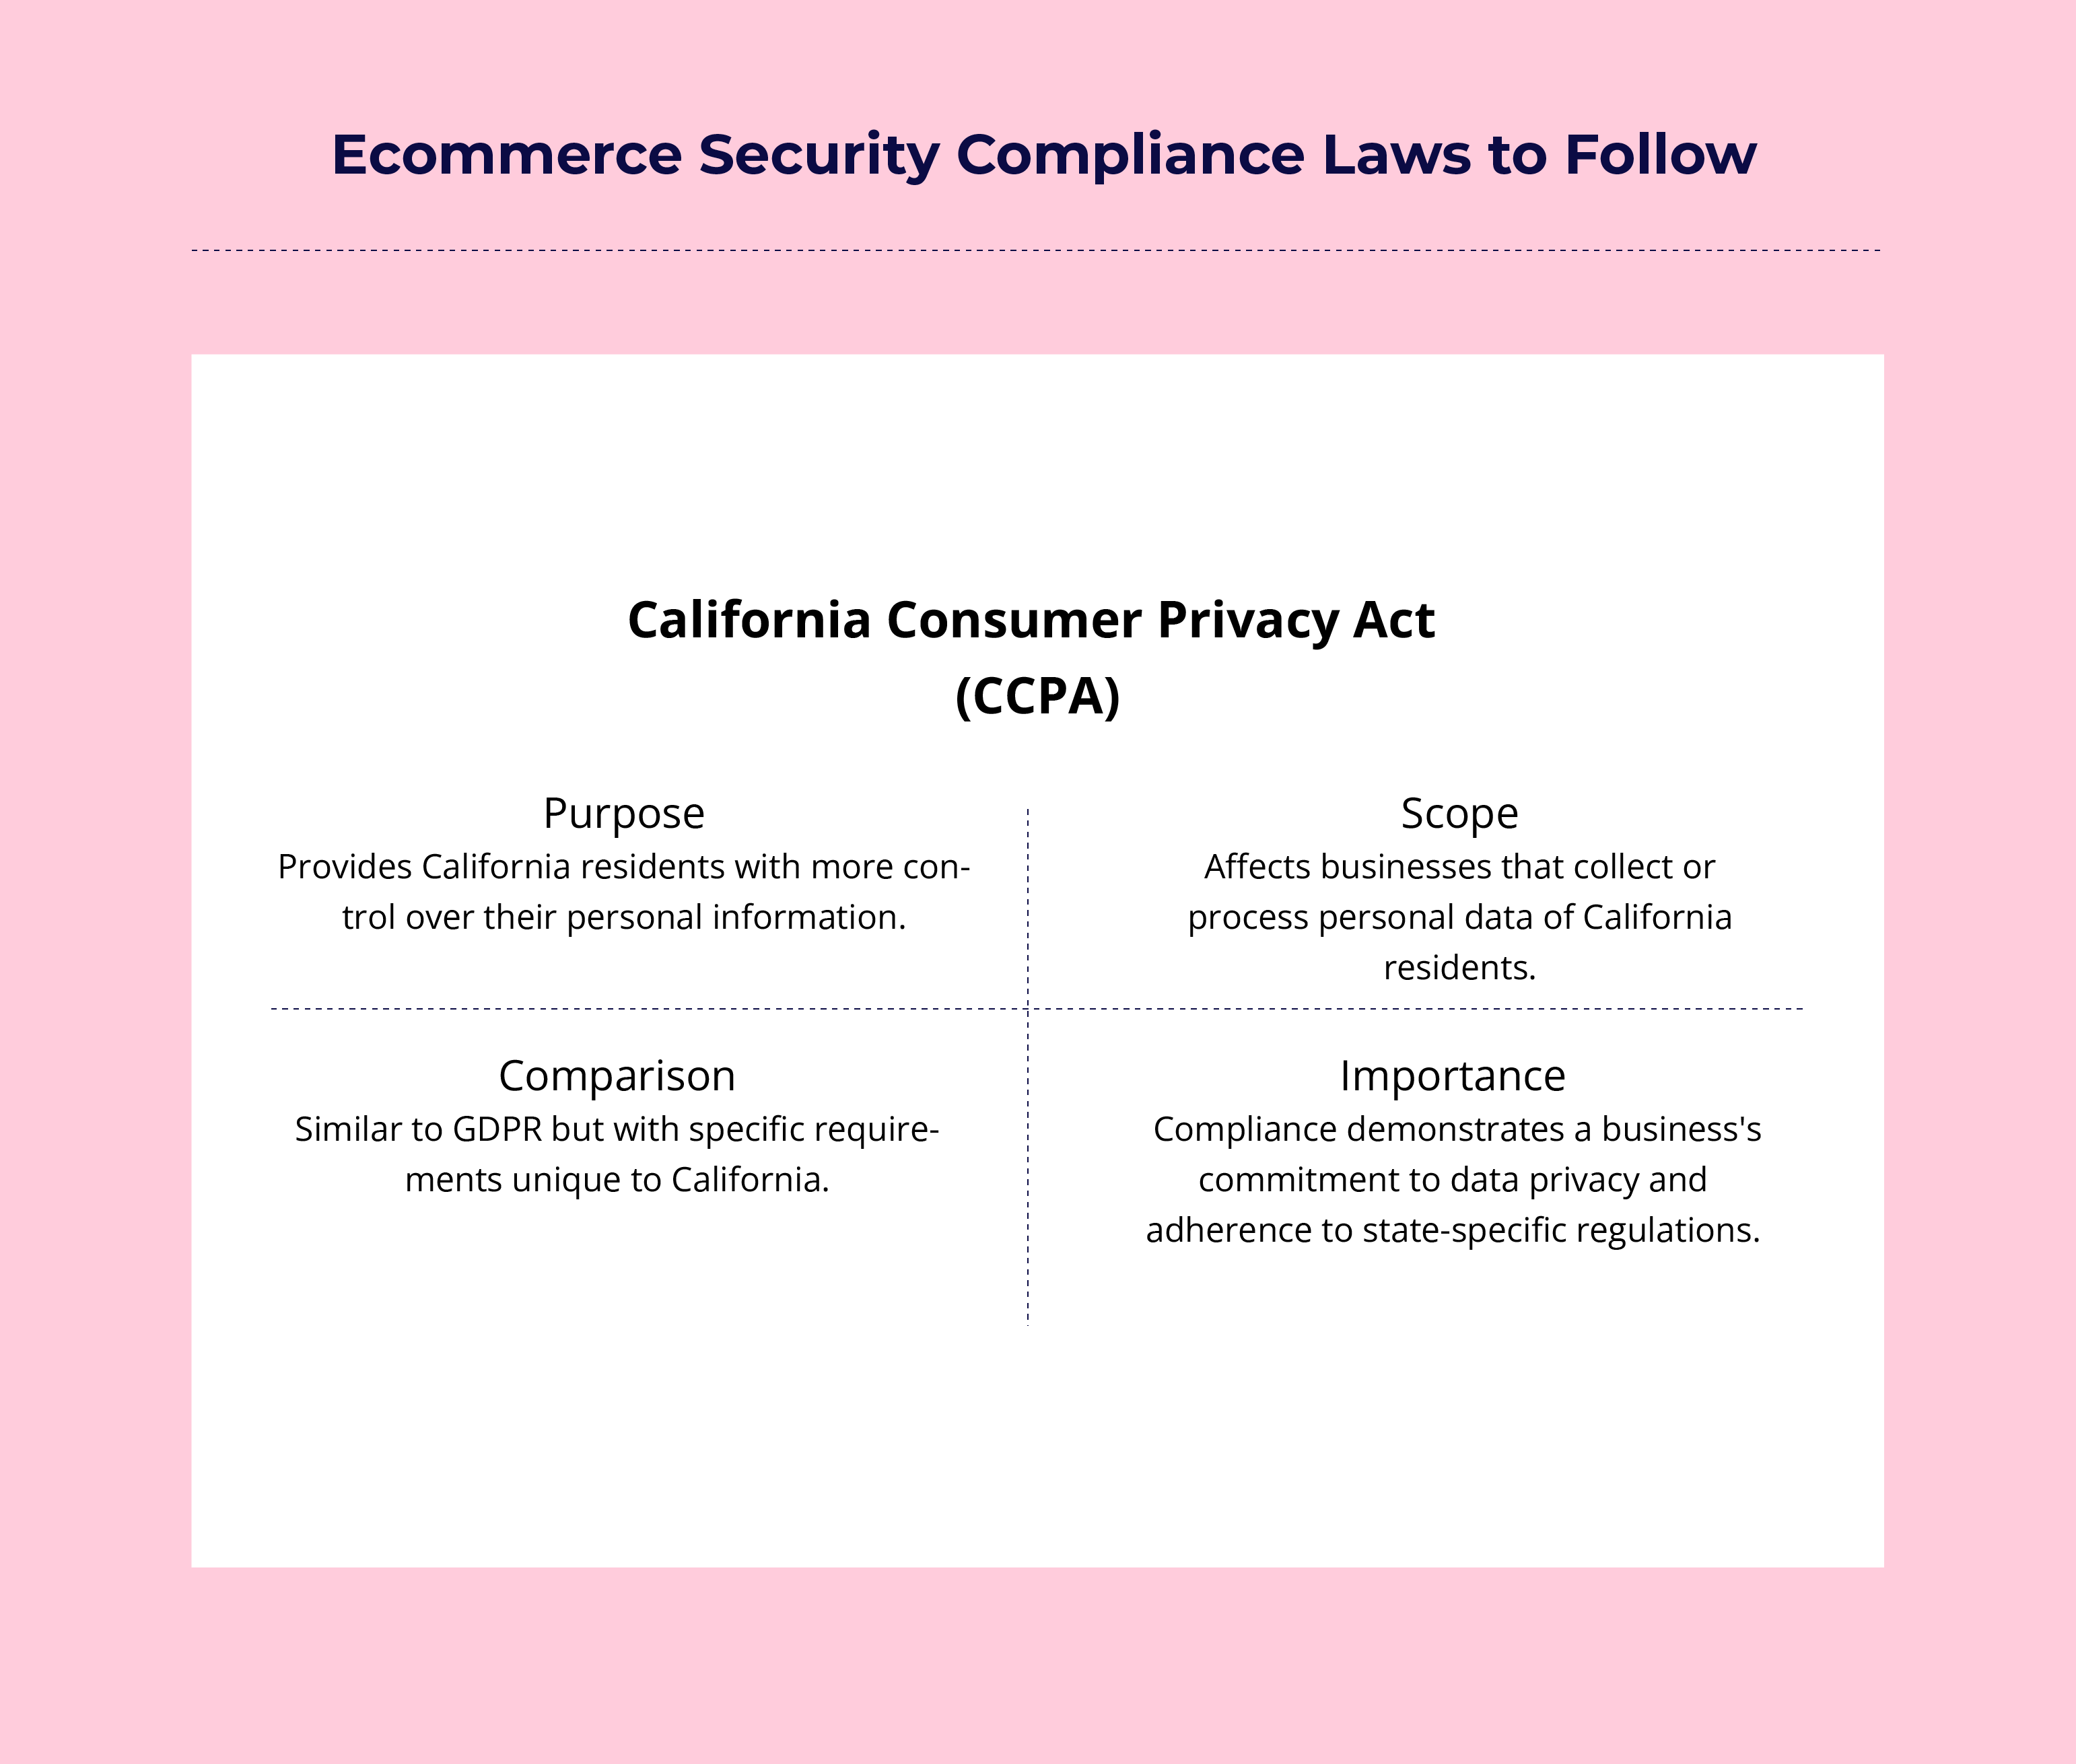
Alors que le RGPD est conçu pour les résidents européens, le CCPA concerne la protection de la vie privée des résidents californiens.
Bien que similaire au RGPD, le CCPA comporte ses propres exigences spécifiques que les entreprises doivent comprendre et mettre en œuvre.
Le CCPA accorde aux consommateurs un plus grand contrôle sur les informations personnelles que les entreprises recueillent auprès d’eux.
En respectant ces cadres réglementaires, les entreprises de commerce électronique se conforment non seulement aux exigences légales, mais démontrent également leur engagement à protéger les données de leurs clients.
16 menaces de cybersécurité dans le e-commerce à surveiller
Maintenant que vous connaissez les principales politiques de sécurité, examinons les principales menaces de cybersécurité auxquelles votre boutique en ligne est confrontée.
Comprendre ces risques est essentiel pour mettre en œuvre des mesures de sécurité efficaces pour le e-commerce.
- Rançongiciels et logiciels malveillants : Logiciels malveillants conçus pour endommager votre système ou votre réseau. Un rançongiciel, un type de logiciel malveillant, peut prendre vos données en otage en échange d’une rançon.
- Déni de service distribué (attaques DDoS) : Inonde votre boutique en ligne de faux trafic, la rendant indisponible pour les vrais clients. L’objectif d’une telle attaque est de perturber les ventes et de rompre la confiance des clients.
- Injection SQL : Code malveillant inséré dans la requête de la base de données de votre site web, qui aide les attaquants à accéder à des données sensibles. Vous pouvez ainsi subir un vol de données, une compromission des informations clients, voire des transactions non autorisées.
- Fuites de données : Lorsque des acteurs non autorisés accèdent directement à des informations sensibles sur votre site web ou par l’intermédiaire d’e-mails trompeurs, on parle de fuite de données. Cela peut nuire à votre réputation, entraîner des sanctions juridiques et même causer des pertes financières pour votre entreprise en ligne.
- Attaques par hameçonnage : Les cybercriminels ciblent souvent les entreprises au moyen d’e-mails trompeurs et les incitent à fournir des informations personnelles ou financières. L’hameçonnage peut compromettre les comptes de vos clients et entraîner des transactions non autorisées.
- Scripts intersites (XSS) : Les attaques XSS tentent de voler les données des cookies, les jetons de session et d’autres données sensibles en insérant des scripts malveillants dans le code du site web. Les attaques réussies peuvent perturber les fonctionnalités du site web et les informations des comptes utilisateurs.
- Robots : Bien que les robots puissent contribuer à automatiser certaines parties de processus commerciaux importants, tels que le traitement des commandes en ligne ou la vente incitative de produits, ils peuvent également automatiser l’extraction de données, la prise de contrôle de comptes et les attaques DDoS pour le compte d’acteurs malveillants cherchant à voler des informations sensibles.
- Écrémage électronique : L’écrémage électronique désigne également l’insertion de code malveillant dans les sites web afin d’accéder aux informations de paiement pendant les transactions.
- Fraude aux paiements : Toutes les transactions non autorisées effectuées à l’aide de coordonnées de cartes bancaires volées ou les rétrofacturations frauduleuses peuvent être considérées comme une fraude aux paiements et entraîner des pertes financières ou une hausse des coûts.
- Attaques d’API : Les attaques d’API exploitent les vulnérabilités présentes dans une interface de programmation d’application afin d’accéder aux données et de les manipuler, ce qui peut entraîner des perturbations ou des fuites.
- Attaques de la chaîne d’approvisionnement : Les attaques de la chaîne d’approvisionnement ciblent des logiciels ou des fournisseurs tiers qui vous aident à accéder à votre site web, en introduisant des logiciels malveillants ou en volant des données.
- Attaques par ingénierie sociale : Les cybercriminels peuvent souvent se faire passer pour des personnes ordinaires et manipuler des individus afin qu’ils divulguent des informations confidentielles, dans le but d’accéder aux systèmes et aux données de commerce en ligne.
- Attaques de l’homme du milieu (MITM) : Les attaques MITM sont menées par des acteurs malveillants qui interceptent les communications entre les utilisateurs et les sites de commerce en ligne afin de voler des données ou d’injecter du contenu malveillant.
- Bourrage d’identifiants : Le bourrage d’identifiants consiste à essayer des paires de noms d’utilisateur et de mots de passe afin d’obtenir un accès non autorisé aux comptes utilisateurs, dans le but de prendre le contrôle des comptes et de commettre des fraudes.
- Vulnérabilités de type jour zéro : Failles inconnues exploitées par des attaquants avant que les développeurs puissent les corriger, pouvant compromettre les fonctionnalités du site web. Ces failles compromettent les fonctionnalités du site web si vous ne disposez pas d’un processus solide de résolution des erreurs du commerce en ligne.
- Détournement de DNS : Le détournement de DNS consiste à modifier les enregistrements DNS afin de rediriger le trafic de votre boutique en ligne vers une boutique frauduleuse, ce qui peut entraîner des attaques par hameçonnage ou un vol de données.
Comprendre ces menaces constitue la première étape pour renforcer la sécurité de votre site de commerce en ligne. Chacune présente des risques spécifiques pour votre entreprise, allant des pertes financières à l’atteinte à la réputation.
10 bonnes pratiques pour sécuriser votre site de commerce en ligne
Maintenant que vous connaissez certaines des attaques courantes qui peuvent menacer l’intégrité et la sécurité de votre boutique en ligne, voici quelques bonnes pratiques que vous pouvez mettre en œuvre pour protéger votre site web contre ces menaces.
1. Utilisez une plateforme de commerce en ligne et un hébergeur sécurisés
La sécurité de votre boutique en ligne repose avant tout sur le choix de la bonne plateforme de commerce en ligne et du bon hébergeur. Cette décision peut renforcer ou compromettre vos efforts de sécurité ; il est donc essentiel de faire le bon choix dès le départ.
Lors de la sélection d’une plateforme de commerce en ligne, privilégiez celles qui offrent des fonctionnalités de sécurité avancées et une assistance solide.
Recherchez des plateformes conformes aux normes du secteur des cartes de paiement (PCI)—cela garantit qu’elles respectent les normes de sécurité strictes établies par le secteur des cartes de paiement.
Mais la conformité n’est que le début. Les meilleures plateformes vont encore plus loin en proposant :
- Des mises à jour et correctifs de sécurité réguliers
- Des outils intégrés de détection des fraudes
- Des processus de paiement sécurisés
- Le chiffrement des données au repos et en transit
Et si votre plateforme de commerce électronique n’inclut pas l’hébergement, vous avez besoin d’une solution d’hébergement qui assure une surveillance constante, une protection contre les attaques DDoS, des sauvegardes régulières et des pare-feu.
Certaines des meilleures plateformes de commerce électronique disposent de mesures de sécurité particulièrement efficaces. Découvrez nos plateformes de commerce électronique préférées pour tous les types de marques :
Ces plateformes peuvent vous aider à créer un site web performant et à le sécuriser grâce à des mécanismes de sécurité tout aussi performants.
2. Utilisez toujours HTTPS et obtenez votre certificat SSL
L’une des premières choses à faire lorsque vous créez un site web pour votre boutique en ligne est d’obtenir un certificat SSL pour celui-ci.
Après tout, il s’agit de la norme de facto pour sécuriser les transactions effectuées sur votre site web.
Un certificat SSL (couche de sockets sécurisée) remplit deux fonctions essentielles :
- Il authentifie l’identité de votre site web auprès des visiteurs.
- Il chiffre les données transmises entre votre serveur et les navigateurs de vos clients.
Lorsque votre certificat SSL est actif, les visiteurs voient l’icône familière représentant un cadenas ainsi que la mention « HTTPS » dans la barre d’adresse de leur navigateur. Ce repère visuel est plus qu’un simple symbole : c’est un signal de confiance qui indique à vos clients que leurs données sont protégées.
Mais les avantages vont au-delà de la simple sécurité. Google utilise HTTPS comme facteur de classement depuis 2014.
Cela signifie que la possession d’un certificat SSL peut réellement contribuer à améliorer votre classement dans les moteurs de recherche et vous donner un avantage sur les concurrents qui n’ont pas encore effectué la transition.
3. Mettez en place des mesures de sécurité multicouches
En matière de sécurité des sites de commerce électronique, le vieil adage « il ne faut pas mettre tous ses œufs dans le même panier » n’a jamais été aussi pertinent.
Pour une boutique en ligne, où les cybercriminels disposent de plusieurs moyens de pénétrer dans le code du site ou de voler des données, la mise en place d’une seule couche de sécurité est loin d’être suffisante.
Si un attaquant parvient à contourner une couche—un pare-feu, par exemple—il se retrouvera immédiatement face à une autre. Cette approche, connue sous le nom de défense en profondeur, augmente considérablement la difficulté pour les cybercriminels de compromettre vos systèmes.
Vous devez mettre en place plusieurs mécanismes qui se combinent pour protéger complètement votre site web contre les tiers malveillants et les attaques.
Commencez par les couches de sécurité de base, puis mettez en œuvre des mesures plus avancées :
- Pare-feu : ils constituent votre première ligne de défense et filtrent le trafic entrant et sortant en fonction de règles de sécurité prédéfinies.
- Systèmes de détection des intrusions (IDS) : ils surveillent votre réseau à la recherche d’activités suspectes et vous alertent en cas de menaces potentielles.
- Mises à jour régulières des logiciels : maintenez tous vos systèmes, y compris votre plateforme de commerce électronique, vos extensions et les logiciels de votre serveur, à jour afin de corriger les vulnérabilités connues.
- Pare-feu pour applications web (WAF) : ils protègent spécifiquement vos applications web contre diverses attaques comme l’injection SQL et les scripts intersites.
- Réseaux de diffusion de contenu (CDN) : en plus d’améliorer les performances de votre site, les CDN peuvent également contribuer à atténuer les attaques DDoS.
- Gestion des informations et des événements de sécurité (SIEM) : ces systèmes regroupent et analysent les données de journaux sur l’ensemble de votre réseau afin de détecter les menaces de sécurité et d’y répondre en temps réel.
N’oubliez pas que les cybercriminels font constamment évoluer leurs tactiques : vos défenses doivent donc évoluer elles aussi. Examinez et mettez régulièrement à jour vos mesures de sécurité afin de vous assurer qu’elles restent efficaces contre les menaces les plus récentes.
Envisagez également des outils spécialisés.
Par exemple, un outil comme Memcyco peut vous aider à prévenir les problèmes tels que l’usurpation de marque, qui consiste pour des acteurs malveillants à cloner le site web d’une marque afin de tromper ses clients.
Il protège vos clients contre la fraude en les alertant en temps réel s’ils consultent une version usurpée de votre site.
4. Procurez-vous un logiciel antivirus et anti-programme malveillant
L’une des mesures les plus élémentaires que vous pouvez prendre pour assurer la sécurité de votre site e-commerce consiste à acheter des logiciels antivirus et anti-programmes malveillants sous licence et à les installer sur votre site web.
Mais ils sont loin d’être élémentaires.
Les solutions antivirus et anti-programmes malveillants modernes font bien plus que rechercher les menaces connues. Elles utilisent des techniques avancées telles que :
- Analyse heuristique : détection des menaces auparavant inconnues sur la base de schémas comportementaux.
- Analyse en temps réel : surveillance continue de votre système afin de détecter les menaces potentielles.
- Exécution en bac à sable : exécution des fichiers suspects dans un environnement isolé afin d’analyser leur comportement.
Mais sachez-le : l’efficacité de votre logiciel antivirus dépend de la date de sa dernière mise à jour. Vérifiez que les mises à jour automatiques sont activées et fonctionnent correctement.
Envisagez d’étendre cette protection à tous les appareils qui se connectent à votre plateforme e-commerce. Cela inclut non seulement vos serveurs, mais aussi les ordinateurs de vos employés et les appareils mobiles utilisés pour accéder à l’arrière-plan de votre boutique.
5. N’oubliez pas l’authentification multifacteur (MFA)
Comme nous l’avons déjà indiqué, le vol ou la compromission des identifiants des utilisateurs constitue l’une des formes les plus courantes de failles de sécurité des sites web. Les mots de passe forts ne suffisent plus à eux seuls.
Même le mot de passe le plus robuste peut être compromis et, lorsque cela se produit, l’authentification multifacteur (MFA) devient votre dernière ligne de défense.
Également appelée authentification à deux facteurs, la MFA ajoute des niveaux de sécurité supplémentaires en exigeant au moins deux éléments de preuve (ou facteurs) pour vérifier l’identité. Ces facteurs appartiennent généralement à trois catégories :
- Quelque chose que vous connaissez (comme un mot de passe ou un code PIN)
- Quelque chose que vous possédez (comme un smartphone ou un jeton de sécurité)
- Quelque chose que vous êtes (comme une empreinte digitale ou la reconnaissance faciale)
L’avantage de la MFA est que, même si un pirate parvient à voler un facteur (par exemple, un mot de passe), il ne peut toujours pas accéder au compte sans les autres facteurs. C’est comme avoir plusieurs serrures sur votre porte : chacune ajoute un niveau de sécurité supplémentaire.
Pour les sites e-commerce, envisagez de mettre en place la MFA pour les comptes clients, les connexions des administrateurs et des employés, ainsi que les intégrations tierces.
6. Effectuez régulièrement des sauvegardes de votre site web
Pour un site web dynamique tel qu’une boutique en ligne, conserver une sauvegarde de toutes les données n’est pas facultatif.
Considérez les sauvegardes comme votre assurance contre la perte de données, qu’elle soit due à des cyberattaques, à des défaillances matérielles ou à une erreur humaine.
Sinon, imaginez une attaque malveillante contre votre site web qui vous obligerait à le reconstruire à partir de zéro.
Une stratégie de sauvegarde complète devrait couvrir :
- Sauvegardes de la base de données : elles comprennent les informations sur les clients, l’historique des commandes et les détails des produits.
- Sauvegardes des fichiers : les fichiers de votre site web, notamment les images, les thèmes et le code personnalisé.
- Sauvegardes de la configuration : les paramètres du serveur et de l’application dont la recréation serait longue.
N'oubliez pas que pour qu'une sauvegarde soit considérée comme réussie, vous devez vous assurer que toutes les données sont stockées en toute sécurité.
De nombreux fournisseurs d'hébergement proposent des services de sauvegarde, mais ne vous reposez pas uniquement sur ceux-ci. Prenez le contrôle de vos données en mettant en place votre propre solution de sauvegarde en complément de celle fournie par votre hébergeur.
Bien que la sauvegarde manuelle de toutes vos données puisse être une tâche fastidieuse, vous pouvez utiliser un outil pour automatiser le processus à votre place.
7. Utilisez des passerelles de paiement sécurisées
Les passerelles de paiement sont aujourd'hui plus pratiques et plus fonctionnelles que jamais, ce qui les rend indispensables pour permettre à vos utilisateurs d'effectuer des transactions en ligne.
Une passerelle de paiement joue le rôle d'intermédiaire entre le navigateur de votre client et le prestataire de traitement des paiements, en chiffrant les données sensibles afin d'en assurer la transmission sécurisée.
Lorsque vous choisissez une passerelle de paiement, tenez compte de ces facteurs clés :
- Conformité PCI DSS : elle est non négociable. Assurez-vous que la passerelle choisie respecte pleinement les normes de sécurité des données de l'industrie des cartes de paiement.
- Tokenisation : cette technologie remplace les données sensibles des cartes par des symboles d'identification uniques, en maintenant la sécurité sans sacrifier les informations nécessaires.
- Outils de détection de la fraude : recherchez des passerelles proposant un filtrage avancé de la fraude, notamment des contrôles du service de vérification d'adresse (AVS) et de la valeur de vérification de la carte (CVV).
- Prise en charge de plusieurs devises : si vous vendez à l'international, cet élément est essentiel pour offrir une expérience fluide aux clients du monde entier.
- Optimisation mobile : avec l'essor du commerce mobile, assurez-vous que votre passerelle offre une expérience fluide sur tous les appareils.
Grâce à ces mesures de sécurité, vous pourrez prévenir la fraude beaucoup plus facilement.
N'oubliez pas que l'option la moins chère n'est pas toujours la meilleure. Bien que les frais soient importants, donnez la priorité à la sécurité et à la fiabilité. Une violation de données pourrait vous coûter bien plus cher à long terme, tant sur le plan financier qu'en matière de confiance des clients.
Consultez notre sélection des meilleures passerelles de paiement pour construire votre forteresse de mesures de sécurité imprenable :
Enfin, maintenez votre passerelle de paiement à jour. Vérifiez et installez régulièrement les correctifs de sécurité ou les mises à jour fournis par votre passerelle.
8. Formez vos employés et limitez les accès
Bien que des mesures techniques robustes soient essentielles, l'élément humain de la sécurité ne doit pas être négligé. La formation des employés et la gestion des accès sont des composantes essentielles d'une stratégie de sécurité complète.
Votre équipe peut être votre plus grand atout ou votre maillon le plus faible.
Commencez par une formation complète à la sécurité pour tous les employés. Celle-ci doit couvrir :
- Principes fondamentaux de la sécurité : hygiène des mots de passe, identification des tentatives d'hameçonnage et habitudes de navigation sûres.
- Menaces spécifiques au commerce électronique : vecteurs d'attaque courants dans la vente au détail en ligne, tels que le skimming et la fraude aux cartes sans présence physique.
- Politiques de sécurité de votre entreprise : procédures de traitement des données clients, de signalement des activités suspectes et de réponse aux violations potentielles.
- Exigences de conformité : normes applicables telles que PCI DSS et le RGPD, et manière dont elles s'appliquent aux opérations quotidiennes.
Le paysage des menaces évolue constamment ; faites donc de la sensibilisation à la sécurité un processus continu. Des formations de remise à niveau régulières et des mises à jour sur les nouvelles menaces peuvent maintenir la sécurité au premier plan des préoccupations de chacun.
Vous devez également limiter l'accès à ce dont les employés ont besoin pour effectuer efficacement leur travail. Cela peut être simplifié grâce au contrôle d'accès basé sur les rôles, qui gère les autorisations en fonction des fonctions professionnelles pour faciliter la gestion.
9. Audits de sécurité et évaluations régulières des vulnérabilités
Les mesures que vous prenez pour garantir la sécurité de votre site web n'ont pas beaucoup d'importance si vous ne vérifiez pas régulièrement ses performances à l'aide d'audits.
Effectuez des audits de sécurité périodiques et approfondis afin de vérifier chaque aspect de votre site web et d'éliminer toute vulnérabilité avant qu'une personne malveillante ne puisse l'exploiter.
Considérez ces audits comme un bilan de santé de votre boutique en ligne.
Tout comme vous ne devriez pas faire l'impasse sur votre bilan de santé annuel, vous ne devriez pas négliger les contrôles de sécurité de votre site web. Voici les points sur lesquels vous devriez vous concentrer :
- Analyses approfondies : utilisez des outils automatisés pour analyser l'ensemble de votre site web à la recherche de vulnérabilités connues.
- Tests d'intrusion manuels : bien que les analyses automatisées soient très utiles, elles ne peuvent pas tout détecter. Faites appel à des professionnels de la sécurité pour effectuer des tests manuels, en essayant de s'introduire dans vos systèmes comme le ferait un véritable attaquant.
- Examens du code : si votre site contient du code personnalisé, faites-le régulièrement examiner afin de détecter d'éventuels problèmes de sécurité. Cela est particulièrement important après des mises à jour ou des modifications majeures.
- Évaluations par des tiers : n'oubliez pas vos intégrations et vos extensions. Assurez-vous qu'elles proviennent de sources fiables et qu'elles sont régulièrement mises à jour.
- Tests d'ingénierie sociale : testez la sensibilisation de vos employés à la sécurité à l'aide de tentatives d'hameçonnage simulées ou d'autres tactiques d'ingénierie sociale.
En fonction des résultats de votre audit, hiérarchisez les vulnérabilités et remédiez-y. Voici quelques ajustements courants :
- Mettre à jour les scripts et les logiciels vers leurs dernières versions
- Renforcer les mots de passe et les contrôles d'accès
- Mettre en œuvre des correctifs de sécurité supplémentaires
- Supprimer les services ou fonctionnalités inutiles susceptibles de présenter un risque
- Garantir l'intégrité de votre adresse IP et de votre domaine
- Effectuer régulièrement un nettoyage des données
La fréquence est essentielle. Même si un audit annuel approfondi est une bonne pratique, des contrôles plus fréquents permettent de détecter les problèmes rapidement.
10. Chiffrer les données sensibles
Des informations client aux données de paiement, la protection de ces informations n'est pas seulement une bonne pratique commerciale : c'est votre responsabilité éthique et légale.
C'est là que le chiffrement entre en jeu.
Le chiffrement garantit que vos données sensibles restent inaccessibles même si un rançongiciel ou un logiciel malveillant s'introduit dans le système, et il rend difficile toute tentative d'exploitation de vos données par des attaquants.
Même si certaines de vos données importantes sont volées, elles restent protégées et inutilisables grâce au chiffrement.
Lors de la mise en œuvre du chiffrement, tenez compte des principaux éléments suivants :
- Données au repos : il s'agit des données stockées dans vos bases de données ou sur vos serveurs. Utilisez des algorithmes de chiffrement robustes tels que AES (norme de chiffrement avancé) pour protéger ces données.
- Données en transit : il s'agit des données circulant entre votre serveur et les navigateurs de vos clients. Assurez-vous d'utiliser HTTPS avec TLS 1.3 pour toutes les communications.
- Sauvegardes : n'oubliez pas de chiffrer vos sauvegardes. Une sauvegarde non chiffrée peut constituer une véritable mine d'or pour les attaquants.
- Communications internes : utilisez des canaux chiffrés pour toute discussion interne concernant des informations sensibles sur l'entreprise ou les clients.
Envisagez également de mettre en œuvre un chiffrement de bout en bout pour les données hautement sensibles. Cela garantit que les données sont chiffrées sur l'appareil de l'utilisateur avant leur envoi et qu'elles ne peuvent être déchiffrées que par le destinataire prévu.
Sécurisez votre boutique pour sécuriser vos ventes
Pour un site de commerce électronique, sa sécurité est la force vitale invisible qui, si elle est négligée, peut totalement compromettre ses performances.
Il est courant que les boutiques en ligne soient confrontées à différents types d'attaques, tels que l'hameçonnage, les logiciels malveillants, les rançongiciels, les attaques XSS, les attaques DDoS, la fraude multi-comptes, et bien plus encore.
La bonne nouvelle, cependant, est que la plupart de ces attaques peuvent être évitées grâce aux mesures de sécurité proactives présentées dans ce guide.
Cependant, choisir la bonne plateforme de commerce électronique et le bon fournisseur d'hébergement pour votre boutique en ligne constitue un bon point de départ.
Pour obtenir davantage d'informations utiles et les dernières actualités concernant tout ce qui touche au commerce électronique, abonnez-vous à notre lettre d'information.