8 verkkokaupan tietoturvauhkaa & miten suojaat sivustosi


Sanotaan, että elämässä on vain harvoja varmoja asioita kuoleman ja verojen lisäksi. Jos omistat yrityksen verkkosivuston, voit lisätä tähän luetteloon vielä yhden asian: verkkokaupan turvallisuusuhat.
Verkkokaupan kasvua on seurannut kyberrikollisuuden valtava lisääntyminen – suhteellisen maltillisesta kiristyshaittaohjelmahyökkäysten 20 prosentin kasvusta aina huolestuttavaan 660 prosentin kasvuun tietojenkalasteluviesteihin liittyvissä huijauksissa.
Kun vuosittaisissa kyselyissä vähintään 50 % kaikista yrityksistä ilmoittaa joutuneensa verkkohyökkäyksen kohteeksi joka vuosi, kysymys ei ole siitä, joutuuko verkkokauppa-alustasi hyökkäyksen kohteeksi, vaan milloin se tapahtuu.

Ja tieto on puolet voitosta.
Tässä artikkelissa esittelen kahdeksan verkkokauppaliiketoimintasi kriittisintä turvallisuusuhkaa sekä ratkaisut, joiden avulla voit suojautua niiltä.
Turvallisuusuhat ja sivustosi suojaaminen
Lue eteenpäin saadaksesi tietää kahdeksasta yleisimmästä turvallisuusuhasta sekä parhaista tavoista suojata verkkokauppasivustosi niiltä.
1. Maksupetokset
Tämä verkkokaupan turvallisuusuhka on yhtä vanha kuin itse liiketoiminta. Hakkerit ja rikolliset käyttävät varastettuja luottokortteja tai varastettuja luottokorttitietoja luvattomien maksutapahtumien tekemiseen. Luottokorttipetoksia on yleensä vaikea jäljittää, ja ne voivat aiheuttaa verkkokauppayrityksille merkittäviä tappioita.
Väärennetyt hyvitykset ovat toinen kyberrikollisten suosima huijauskeino, joka aiheuttaa verkkokauppa-alalle miljardien dollarien tappiot. Sen sijaan, että huijarit palauttaisivat alkuperäiset tuotteet, he lähettävät vähittäiskauppiaille vahingoittuneita, käytöstä poistettuja tai varastettuja tuotteita.
Voit käyttää verkkokauppapetosten torjuntaohjelmistoa apuna vilpillisten verkkomaksujen tai takaisinperintäjärjestelyjen havaitsemisessa ja estämisessä.
Ratkaisu: PCI DSS -vaatimustenmukaisuus
Varmista PCI DSS -vaatimustenmukaisuus maksusivuillasi. Kaikkia verkkomyyjiä kannustetaan noudattamaan näitä turvallisuusstandardeja, joita ylläpitää PCI-turvallisuusstandardien neuvosto – suurten korttiyhtiöiden, kuten VISAn, MasterCardin ja American Expressin, perustama riippumaton organisaatio.
2. Tietojenkalastelu
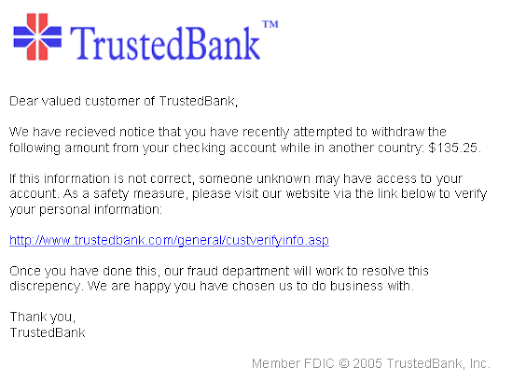
Tietojenkalastelu on verkkohuijauksen muoto, jossa joku esiintyy toisena henkilönä tai tahona, ja se on kasvava uhka kyberturvallisuuden alalla. Rikolliset yrittävät urkkia tietämättömiltä kohteiltaan kirjautumistietoja, luottokorttitietoja ja muita arkaluonteisia tietoja usein harhaanjohtavien sähköpostien avulla.
Sähköpostit naamioidaan pankeilta, viranomaisilta, liikekumppaneilta tai muilta vähittäiskauppiailta lähetetyiksi viesteiksi. Nämä sähköpostit sisältävät yleensä väärennettyjä linkkejä aidon verkkosivuston kirjautumissivuille – kun syötät kirjautumistietosi, kyberrikolliset pääsevät luvattomasti tileillesi.
Ratkaisu: Koulutus ja valppaus
Lisää työntekijöidesi ja asiakkaidesi tietoisuutta varovaisuuden ja jatkuvan valppauden merkityksestä. Koska tietojenkalasteluhyökkäykset kohdistuvat yksilöihin eivätkä tietokonejärjestelmiin ja ohjelmistoihin, tämä on ainoa mahdollinen ratkaisu.
Voit myös testata yrityksesi haavoittuvuuksia järjestämällä harjoituksia – lähetä työntekijöillesi väärennettyjä tietojenkalasteluviestejä – ja jos joku vastaa, auta ja opasta häntä, jotta hän osaa paremmin välttää aidot hyökkäykset tulevaisuudessa.
Suojattu sähköpostiyhdyskäytävä voi estää suodattimien avulla 99 % kaikista roskaposti- ja tietojenkalasteluviesteistä. Tämä yhdessä kaksivaiheisen tunnistautumisen, säännöllisten turvallisuustarkastusten ja ohjelmistojen säännöllisten päivitysten kaltaisten käytäntöjen kanssa voi auttaa minimoimaan tietojenkalastelun aiheuttaman riskin.
Googlen ja Microsoftin kaltaiset johtavat yritykset järjestävät säännöllisesti tietojenkalastelua koskevia koulutus- ja valistuskampanjoita.
Petosten havaitseminen ei ole valinnaista – etenkään silloin, kun nämä petosten havaitsemisen sertifioinnit ovat vain yhden napsautuksen päässä.
3. Sosiaalinen manipulointi
Sosiaalisessa manipuloinnissa käytetään samoja toisena henkilönä esiintymisen keinoja kuin tietojenkalastelussa – tärkein ero on se, että sosiaalinen manipulointi voi tapahtua monissa muodoissa sähköpostin lisäksi. Rikollinen saattaa käyttää puheluita, sosiaalisen median viestejä ja profiileja sekä muita keinoja ottaakseen yhteyttä sinuun tai työntekijöihisi.
Sen jälkeen he manipuloivat näitä henkilöitä paljastamaan vahingossa arkaluonteisia henkilötietoja. Tietojenkalastelu kohdistuu moniin ihmisiin muutamien uhrien löytämiseksi, kun taas sosiaalinen manipulointi on kehittyneempää ja kohdistuu tiettyihin henkilöihin, kuten verkkokauppayritysten ylempiin ylläpitäjiin.
Ratkaisu: Koulutus ja valppaus
Ratkaisu on tässä sama kuin tietojenkalastelussa: muistuta henkilöstöä sosiaalisen median kautta mahdollisesti tulevista uhkista ja kouluta heidät tunnistamaan epäilyttävät viestit tai puhelut. Satunnaiset harjoitustestit ja säännölliset tietoturvatarkistukset auttavat pitämään kaikki valppaina.
4. Roskaposti
Saatat yhdistää tämän termin helposti sähköpostisi saapuneet-kansioon, mutta se on uhka myös kaikille verkkokauppasivustoille, joilla kävijät voivat jättää kommentteja tai palautetta. Roskapostittajat voivat käyttää näitä järjestelmiä väärin jättääkseen vaarallisia linkkejä tai vain täyttääkseen sivusi mainoksilla.
Ratkaisu: Roskapostin suodatus
Käytä verkkokauppasivustollasi virustorjunta- ja roskapostinsuodatustyökaluja. Kouluta työntekijäsi roskapostin torjunnan tekniikoissa ja toimintatavoissa.
5. SQL-injektiot & XSS
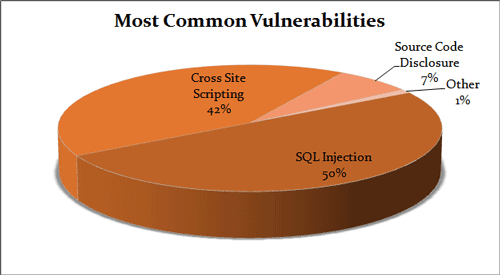
Yksi erityisen vaarallinen uhka on sivustojen välinen komentosarjahyökkäys (XSS) – hyökkääjä lisää verkkoliiketoimintasi sivustoille haitallista koodia ja hyödyntää usein JavaScriptin heikkouksia.
Tämä koodi hyökkää sitten muiden verkkokaupassasi vierailevien asiakkaiden kimppuun. XSS, jota kutsutaan myös injektiohyökkäykseksi, voi vahingoittaa merkittävästi sivustosi sijoitusta ja mainetta hakukoneissa.
SQL-injektiot toteutetaan sivustojasi vastaan samalla tavalla kuin XSS-hyökkäykset. Toisin kuin XSS, SQL kohdistuu järjestelmäsi tietokantaan tarkoituksenaan varastaa arkaluonteisia tietoja sen sijaan, että se hyökkäisi verkkokauppasivustojesi kävijöitä vastaan.
Ratkaisu: SQL-suodattimet ja XSS-tarkistukset
Käytä verkkosovellusten palomuureja, SQL-suodattimia ja säännöllisiä XSS-haavoittuvuuksien tarkistuksia estääksesi tämänkaltaiset tietoturvaloukkaukset. Kaikki sivuston rakentamiseen tai taustajärjestelmän ylläpitoon osallistuvat työntekijät on koulutettava tunnistamaan ja estämään HTML:n, JavaScriptin sekä muiden sivustosi lisäosien tai pienoisohjelmien yleiset haavoittuvuudet.
6. DDoS-hyökkäykset
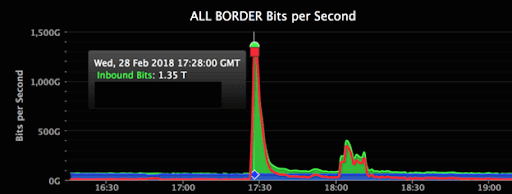
Hajautetut palvelunestohyökkäykset (DDoS) saartavat verkkosivustosi ja verkkokauppasi palvelimet. Käyttämällä useita hakkeroituja tietokoneita, esineiden internetin laitteita tai haitallisia botteja rikolliset käynnistävät koordinoituja hyökkäyksiä, jotka kuormittavat verkkokauppasivustosi ja estävät sen normaalin toiminnan.
Myynnin estämisen lisäksi nämä hyökkäykset aiheuttavat yrityksellesi myös muita kustannuksia kuluttamalla sivustosi kaistanleveyttä. Hyvä uutinen on, että DDoS-hyökkäykset ovat harvinaisempia kuin muuntyyppiset uhat, erityisesti pienempien yritysten kohdalla.
Ratkaisu: DDoS-suojauspalvelu
Jos koet, että sivustosi on altis tällaiselle uhalle, käytä DDoS-suojauspalvelua. Se valvoo kaikkea saapuvaa liikennettä ja estää ennakolta pyynnöt, jotka vaikuttavat vilpillisiltä.
7. Heikot salasanat
Helppouden vuoksi monet verkkokauppayritysten työntekijät käyttävät yleensä yksinkertaisia ja helposti muistettavia salasanoja. Valitettavasti tämä on myös hyvä uutinen kekseliäille kyberrikollisille, jotka käyttävät monen tilin petoksia ja muita huijausmenetelmiä ja joilla on käytössään lukuisia vaihtoehtoja.
Jotkin yksinkertaisemmat salasanat voidaan murtaa pelkän vanhan kunnon arvailun ja salasanan asettaneesta henkilöstä tehdyn taustaselvityksen avulla.
Älä siis käytä syntymäpäivääsi tai lemmikkisi nimeä salasananasi, ole kiltti.
Myös muut vahvemmat salasanat voidaan murtaa raakavoimahyökkäyksillä — erityisesti suunnitellut ohjelmat voivat kokeilla nopeasti tuhansia mahdollisia salasanoja, kunnes löytävät oikean (tekniikkaa kutsutaan raakavoimahyökkäykseksi).
Ratkaisu: Käytä vahvempia salasanoja!
Ota organisaatiossasi käyttöön tiukka salasanavahvuutta koskeva käytäntö. Käytä monivaiheista tunnistautumista sisäisesti järjestelmänvalvojan tileillä ja asiakkaiden profiileissa tärkeiden muutosten yhteydessä.
8. Haittaohjelmat ja kiristysohjelmat
Nämä ovat uhkia, jotka eivät todennäköisesti kaipaa esittelyä. Jokainen viimeisten kahden vuosikymmenen aikana tietokonetta käyttänyt on varmasti hyvin tietoinen virusten, troijalaisten ja viime aikoina myös kiristysohjelmien aiheuttamista tietoturvaongelmista.
Ne saapuvat sähköpostiliitteinä, piilotettuina ladattuihin .exe-tiedostoihin tai sovelluksiin sekä WordPressin vimpaimien tai lisäosien kautta. Haittaohjelmat ovat uskomattoman monimuotoisia ja monipuolisia — ne voivat tehdä kaikkea tietovarkaudesta tietojen vahingoittamiseen ja reaaliaikaiseen valvontaan.
Ratkaisu: Haittaohjelmien torjuntaohjelmistot ja parhaat käytännöt
Erillisen virustorjuntaohjelmiston ja muiden haittaohjelmien tunnistamiseen tarkoitettujen työkalujen asentaminen ja käyttäminen olisi hyvä lähtökohta. Parhaan mahdollisen suojan saavuttamiseksi tämä on kuitenkin yhdistettävä muihin tietoturvatoimiin, kuten kaikkien sivujen SSL-varmenteisiin, HTTPS:n käyttöön, suojattuihin palvelimiin, palomuureihin ja säännöllisiin varmuuskopioihin.
Suojaa verkkokauppasi
Kuten voit nähdä, ei ole olemassa yhtä ihmeratkaisua tai taikajuomaa, joka voisi ratkaista kaikki verkkokauppasi tietoturvaongelmat kerralla. Tehokas suoja kyberuhkia vastaan edellyttää asianmukaisia tietoturvaratkaisuja, tietoisuutta, koulutusta ja jatkuvaa valppautta.
Kyberuhkien ja verkkosivustojen tietoturvariskien kehittyessä jatkuvasti sinun tulisi pitää tietosi ajan tasalla. Tilaa The Retail Exec -uutiskirje saadaksesi uusimmat verkkokauppauutiset ja kyberturvallisuustrendit.
Oletko sinä tai organisaatiosi koskaan joutunut jonkin tällaisen kyberhyökkäyksen kohteeksi? Jos olet, miten se vaikutti liiketoimintaasi ja mitä toimia toteutit sen neutraloimiseksi ja eteenpäin siirtymiseksi? Voit vapaasti jakaa arvokkaita näkemyksiäsi alla olevassa kommenttiosiossa!
Lisää laadukasta ECM-sisältöä: