Myyntipäätehaittaohjelmien opas: 9 varoitusmerkkiä ja 14 suojauskeinoa

Myyntipäätehaittaohjelmat varastavat salaa asiakkaiden korttitietoja ja muodostavat merkittävän kyberturvauhan, jota yritysten on valvottava ja torjuttava jatkuvasti.
Tämä haittaohjelma toimii huomaamatta ja vaarantaa maksutiedot, vaikka yritykset ylläpitäisivät näennäisesti turvallisia toimintoja.
Myyntipäätehaittaohjelmat ovat hälyttävän yleisiä, joten yritysten on tärkeää ottaa käyttöön vahvat ennaltaehkäisevät toimet.
Yritykset joutuvat usein käsittelemään seurauksia, kantamaan vastuun tietomurtojen korjaamisesta ja asianomaisten asiakkaiden luottamuksen palauttamisesta.
Tämän salakavalan varkauden estämiseksi yritysten on omaksuttava valppaat toimintatavat ja vankat turvallisuuskäytännöt.
POS-haittaohjelma on digitaalinen vastine sille, että joku tyhjentää kassasi sisältöä hymyillen kameralle. Se ujuttautuu sisään kaikessa hiljaisuudessa, nappaa asiakkaidesi korttitiedot ja jättää tiimisi siivoamaan sotkua samalla, kun johto hengittää niskaasi.
Eikä se ole harvinaista.
Hyökkääjät kohdistavat aktiivisesti hyökkäyksiä vähittäiskaupan POS-järjestelmiin, koska ne toimivat – yllätys. Työkalut ovat halpoja. Hyökkäysreittejä on kaikkialla.

Ja jos luotat edelleen vanhentuneeseen ohjelmistoon tai kaikille sopivaan virustorjuntaan, joka ei todellisuudessa sovi kenellekään? Yhtä hyvin voisit ripustaa tervetulokyltin.
Tämä opas kertoo suoraan ja kaunistelematta, miten POS-haittaohjelmat toimivat, millaisia muotoja ne voivat ottaa ja miten varoitusmerkit voi havaita ennen kuin talousjohtajasi alkaa hyperventiloida.
Mitä POS-haittaohjelma on?
POS-haittaohjelma on koodia, joka on suunniteltu kaappaamaan myyntipistejärjestelmäsi ja keräämään maksutietoja suoraan muistista – ennen kuin ne ehditään salata tai lähettää käsiteltäviksi.
Se toimii huomaamatta, iskee nopeasti ja lähettää varastetut korttitiedot sille, joka hyväksikäytöstä maksoi.
Et näe vilkkuvia hälytyksiä tai dramaattisia varoitusnäyttöjä. Useimmat yritykset eivät huomaa mitään ennen kuin vahinko on jo tapahtunut – petosilmoituksia alkaa tulla, pankit soittelevat ja olet yhtäkkiä tietoturvaloukkauksesta kertovan ilmoituksen kohteena. Sellaista ilmoitusta kukaan ei halua kirjoittaa.
Jos asiakastietoja kulkee päätelaitteidesi kautta, olet kohde. Kysymys ei ole siitä, yrittävätkö hyökkääjät, vaan siitä, löytävätkö he aukon.
11 POS-haittaohjelmahyökkäysten tyyppiä
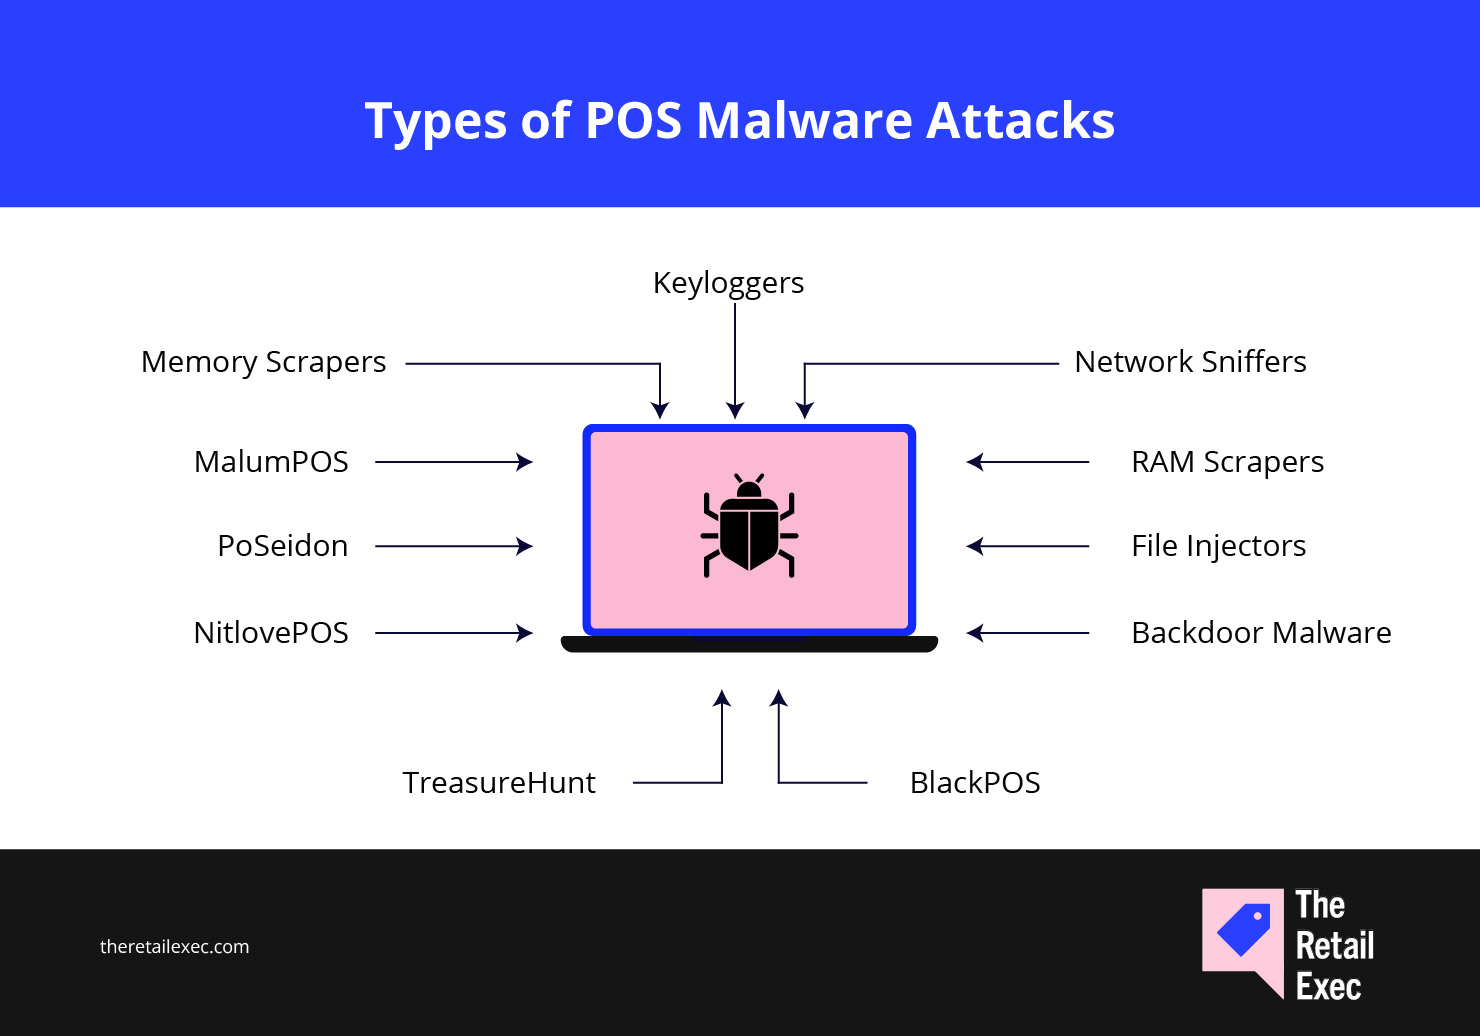
POS-haittaohjelma ei ole kaikille sopiva ratkaisu. Sitä on monenlaista, ja kukin muoto on suunniteltu hyödyntämään järjestelmäsi eri aukkoa. Jotkin pysyttelevät muistissa. Toiset kirjaavat jokaisen painamasi näppäimen. Muutama tekeytyy aidoksi ohjelmistoksi samalla, kun se kaikessa hiljaisuudessa siirtää korttitietoja järjestelmästä ulos.
Aloitetaan yhdestä kaikkien aikojen suurimmista hiteistä.
Muistia kaapivat haittaohjelmat
Muistia kaapivat haittaohjelmat piileskelevät POS-päätelaitteesi RAM-muistissa ja odottavat salaamattomien korttitietojen kulkevan ohi. Kun asiakas pyyhkäisee korttiaan tai asettaa sen lukijaan, tietojen salaamiseen kuluu sekunnin murto-osa – kaappaajat nappaavat tiedot juuri silloin. Siististi. Hiljaa. Poissa.
Varastetut tiedot siirretään erissä etäpalvelimelle, yleensä salattuina havaitsemisen välttämiseksi. Et näe mitään, ellet aktiivisesti etsi epätavallista muistinkäyttöä, mitä – ollaanpa rehellisiä – useimmat eivät tee.
Nämä kaappaajat ovat syy siihen, ettei päätelaitteiden suojaus yksin riitä. Jos järjestelmiäsi ei ole suunniteltu havaitsemaan muistissa toimivia uhkia, toimit sokkona.
Näppäinloggerit
Näppäinloggerit seuraavat kaikkea, mitä POS-järjestelmiisi kirjoitetaan – PIN-koodeja, salasanoja, ylläpitäjien kirjautumistietoja ja jopa niitä salaisia ”korjaa tämä” -koodeja, jotka IT-kaverisi vannoi vain hänen tietävän.
Ne asennetaan joko haittaohjelmilla saastuneiden tiedostojen kautta tai kytketään fyysisesti myyntipistepäätteisiin. Kyberrikollisille molemmat versiot toimivat mainiosti.
Kun näppäinloggeri on upotettu järjestelmään, se tallentaa kaikessa hiljaisuudessa näppäinpainallukset ja lähettää ne komento- ja hallintapalvelimelle.
Sieltä hakkerit voivat käynnistää toissijaisia hyökkäyksiä, edetä verkossasi tai vain istua rauhassa ja nauttia vastakaapattujen asiakastietojen ja tunnistautumistietojen virrasta.
Näppäinloggerit kulkeutuvat usein tietojenkalasteluviestien tai vaarantuneiden POS-ohjelmistopäivitysten mukana. Koska niiden ei tarvitse skannata muistia tai siepata verkkoliikennettä, virustorjuntatyökalut voivat helposti ohittaa ne – etenkin jos luotat edelleen vanhentuneeseen päätelaitteiden suojaukseen.
Siinä on jälleen yksi syy kouluttaa tiimisi toimimaan kuin kyberturvallisuusryhmän jäsenet – eikä vain sukkia ja smoothieita kassalla veloittavana henkilökuntana.
Tosielämän tapaus:
Vuonna 2015 Chili’s-ravintolat havaitsivat, että niiden POS-päätteisiin oli tarttunut näppäinloggerihaittaohjelma.
Yli 60 toimipaikkaa kärsi tapauksesta, joka johti luottokorttitietojen vuotamiseen ja pakotti yrityksen vahinkojen hallintaan – muun muassa ilmoittamaan asiakkaille ja tarjoamaan luottotietojen valvontapalveluita.
Verkkoliikenteen nuuskijat
Verkkoliikenteen nuuskijoita ei kiinnosta, mitä POS-päätelaitteesi sisällä tapahtuu – niitä kiinnostaa se, mitä johtoja pitkin kulkee.
Nämä haittaohjelmaversiot sieppaavat salaamattomia maksukorttitietoja niiden kulkiessa POS-laitteidesi ja maksunkäsittelijän välillä. Jos et salaa kyseistä liikennettä, ne kuuntelevat kaiken.
Nuuskijat piileskelevät verkkopinossasi ja tarkkailevat magneettijuovan pyyhkäisyjä, sirun lukuja ja manuaalisia syöttöjä.
Ja jos verkon segmentointi on puutteellista, palomuurisäännöt heikkoja tai kolmansien osapuolten integraatioita ei ole suojattu? Olet käytännössä tarjonnut niille eturivin paikan.
Tämän tyyppisen haittaohjelman ei tarvitse murtautua kassajärjestelmääsi tai kaapata muistia – se vain odottaa maksutietojen kulkemista ohitse. Ja jos verkkoturvallisuutesi hygieniassa on puutteita, luottokorttitietojen ja kortinhaltijatietojen jackpotin keräämiseen ei kulu kauan.
Esimerkki tosielämästä:
Vuonna 2019 Hy-Vee havaitsi tietomurron useissa toiminnoissaan – muun muassa polttoainepumpuissa ja ravintoloissa – kun verkon nuuskija kaappasi maksukorttitietoja niiden siirtyessä verkossa.
Heikko verkon segmentointi antoi haittaohjelmalle vapaat kädet koko niiden kassajärjestelmäympäristössä.
RAM-kaapparit
RAM-kaapparit kohdistuvat suoraan järjestelmän muistiin – tarkemmin sanottuna kassapäätteiden käyttömuistiin. Siellä salaamattomat maksukorttitiedot ovat hetken aikaa heti kortin pyyhkäisyn tai sirulukemisen jälkeen ja ennen niiden lähettämistä käsiteltäviksi.
Toisin kuin muistinkaapparit, jotka keskittyvät tiettyihin korttitietokenttiin, RAM-kaapparit keräävät paljon laajemman tietojoukon – luottokorttinumeroita, voimassaoloaikoja, nimiä ja jopa täydellisiä maksutapahtumatietoja.
Varastetut tiedot kootaan yhteen ja lähetetään etäpalvelimille myöhempää jälleenmyyntiä tai petollista käyttöä varten.
Nämä uhat ovat erityisen vaarallisia useissa toimipisteissä toimiville vähittäiskauppaketjuille, joissa käytetään samaa kassajärjestelmäohjelmistoa kaikissa myymälöissä. Yksi onnistunut tunkeutuminen voi johtaa asiakastietojen laajamittaiseen vientiin ennen kuin kukaan huomaa mitään olevan vialla.
Nykyaikaiset kaapparit on suunniteltu välttämään virustorjuntatyökalujen havaitseminen ja sulautumaan normaaliin järjestelmätoimintaan.
Ilman tehokasta valvontaa ne voivat pysyä järjestelmässäsi viikkoja – ehkä pidempäänkin.
Tiedostoinjektorit
Tiedostoinjektorit eivät vain hiivi sisään – ne asettuvat taloksi.
Tämä haittaohjelma muokkaa laillisia kassajärjestelmäohjelmiston tiedostoja ujuttamalla niihin haitallista koodia. Päällisin puolin kaikki näyttää olevan kunnossa. Kassajärjestelmäsi käynnistyy ja toimii odotetusti, eikä kukaan epäile mitään.
Samaan aikaan lisätty koodi tekee kaikessa hiljaisuudessa tehtävänsä – varastaa luottokorttitietoja, muuttaa maksutapahtumien tietoja tai luo etäkäyttöpisteitä, joiden kautta hyökkääjät voivat tulla sisään milloin tahansa.
Vielä pahempaa? Koska se kulkee laillisten kassajärjestelmätiedostojen mukana, perinteiset virustorjuntatyökalut päästävät sen usein läpi. Se on kuin piilottaisi troijalaisen kuittitulostimen päivitykseen – paitsi että tämä lähettää asiakasmaksutiedot takaisin hyökkääjille.
NitlovePOS- ja MalumPOS-haittaohjelmaperheet ovat käyttäneet tätä taktiikkaa pelottavan tehokkaasti – erityisesti ympäristöissä, joissa käytetään vanhentuneita tai puutteellisesti päivitettyjä käyttöjärjestelmiä.

Takaovihaittaohjelmat
Takaovihaittaohjelma on juuri sitä, miltä se kuulostaa – näkymätön sivusisäänkäynti, joka on istutettu kassajärjestelmääsi, jotta verkkorikolliset voivat kävellä sisään milloin tahansa ilman koputtamista.
Asennuksen jälkeen takaovet tarjoavat hyökkääjille jatkuvan etäkäytön kassajärjestelmäympäristöösi.
Ne voivat liikkua sivusuunnassa verkossasi, viedä luottokorttitietoja, pudottaa järjestelmään muita haittaohjelmaversioita tai vain odottaa sopivaa hetkeä iskeä. Ja koska kaikki tapahtuu taustalla, tiimisi huomaa sen yleensä vasta sen jälkeen, kun tietomurtoa koskeva raportti on jo levinnyt.
Nämä uhat pääsevät usein sisään vaarantuneiden ohjelmistopäivitysten, heikkojen kolmannen osapuolen integraatioiden tai puutteellisesti suojattujen etäkäyttötyökalujen kautta – katse kääntyy sinuun, vanhentuneet etätyöpöytäprotokollat.
Esimerkki tosielämästä:
Vuonna 2018 Applebee’s joutui takaovihaittaohjelmahyökkäyksen kohteeksi, mikä paljasti maksukorttitietoja yli 160 toimipisteessä.
Hyökkääjät säilyttivät pääsynsä viikkojen ajan ennen kuin tietomurto havaittiin, mikä osoitti jälleen kerran, että ”asenna ja unohda” -tyyppinen kassajärjestelmien tietoturva on myytti.
BlackPOS
BlackPOS ei ole vain yksi muistinkaappari muiden joukossa – se on suurivaikutteisten vähittäiskauppaan kohdistuvien kyberhyökkäysten suunnannäyttäjä.
Se on suunniteltu imemään luottokorttitietoja suoraan kassapäätteistä, ja sen vahvuuksia ovat huomaamattomuus, nopeus ja sitkeys.
Tämä haittaohjelma ei ainoastaan kerää korttinumeroita – se myös väistää havaitsemisen samalla kun tekee sitä. Koodin hämärtämisen ja analyysin estävien toimintojen kaltaisten tekniikoiden avulla BlackPOS piiloutuu näkyville ja ohittaa monet virustorjunta- ja päätelaitteiden tietoturvatyökalut aivan kuin niitä ei olisi olemassakaan.
Sille ei ole väliä, käytätkö uusinta kassajärjestelmäohjelmistoa tai onko käytössäsi palomuuri.
Jos kassajärjestelmissäsi on haavoittuvuuksia – erityisesti muistin käsittelyssä tai verkkoturvallisuudessa – BlackPOS osaa hyödyntää niitä.
Tosielämän tapaus:
BlackPOS oli vuoden 2013 Target-tietomurron keskiössä. Murrossa paljastui yli 40 miljoonan maksukortin tiedot, ja sen arvioidaan maksaneen yritykselle 292 miljoonaa dollaria. Haittaohjelma pääsi sisään kolmannen osapuolen LVI-toimittajan kautta ja eteni verkossa, kunnes se saavutti kassajärjestelmät.
TreasureHunt
TreasureHunt on klassinen ”hitaasti ja huomaamattomasti” toimiva kassajärjestelmähaittaohjelma.
Se yhdistää muistin kaapimisen ja näppäinpainallusten tallentamisen maksukorttitietojen ja asiakastietojen keräämiseksi ilman hälytysten laukeamista. Jos se on järjestelmässäsi, se ei kiirehdi – se kerää ja siirtää tietoja hiljalleen ajan mittaan.
Huomaamattomaksi suunniteltu haittaohjelmaperhe käyttää koodin hämärtämistä, virheenkorjauksen estäviä tekniikoita ja mahdollisimman vähäisiä häiriöitä järjestelmässä pysyäkseen näkymättömänä.
Tämä tarkoittaa vähemmän hälytysmerkkejä IT-tiimillesi – ja enemmän aikaa hyökkääjille kerätä luottokorttitietoja ennen kuin kukaan huomaa mitään.
TreasureHuntia löytyy usein päivittämättömistä kassajärjestelmistä tai troijalaistettuihin ohjelmistopäivityksiin paketoituna. Ja kuten sen merirosvoaiheinen nimi vihjaa, kyse on haudatun (maksukortti)aarteen varastamisesta ilman kapinan käynnistämistä.
NitlovePOS
NitlovePOS ei saavu näyttävästi – se sulautuu joukkoon, tunkeutuu syvälle ja jää paikalleen.
Tämä haittaohjelma ruiskuttaa itsensä aitoon kassajärjestelmäohjelmistoon ja imee maksukorttitietoja hiljalleen esiintyen vain yhtenä taustaprosessina muiden joukossa.
Se on erityisen tehokas vanhentuneissa tai päivittämättömissä käyttöjärjestelmissä, joissa se voi ohittaa perustason tietoturvatarkistukset huomaamatta. Kun NitlovePOS on päässyt sisään, se siirtää luottokorttitietoja vähitellen – vähän kerrallaan, tasaisesti ja huomaamattomasti.
Koska se piiloutuu luotettujen tiedostojen sisään, sitä on vaikea havaita ilman sallittujen ohjelmistojen luetteloa tai tiedostojen eheyden valvontaa.
Jos et aktiivisesti tarkista, mitä kassajärjestelmäohjelmistosi tekee taustalla, et ehkä koskaan saa tietää sen joutuneen vaarantuneeksi.
PoSeidon
PoSeidon ei vain ilmesty paikalle ja ala kaapia tietoja – se tunkeutuu sisään, kehittyy ja päivittää itseään matkan varrella.
Se pääsee yleensä sisään tietojenkalasteluviestien tai vaarantuneiden verkkosivustojen kautta ja tunkeutuu sitten kassapäätteisiin etsiäkseen luottokorttitietoja muistista.
PoSeidon ei kuitenkaan rajoitu muistin kaapimiseen. Se keskittyy myös magneettijuovakorttien Track 1- ja Track 2 -tietoihin, joihin sisältyvät korttinumerot, vanhenemispäivät ja kortinhaltijoiden nimet.
Sitten se hyvän pienen haittaohjelman tavoin pyyhkii jälkensä tietojen siirtämisen jälkeen, mikä tekee rikosteknisestä puhdistuksesta painajaisen.
Se on myös modulaarinen. Kun PoSeidon on asennettu, se voi ladata lisähyötykuormia toimintojensa laajentamiseksi – esimerkiksi troijalaisia, näppäinpainallusten tallentajia tai jopa kiristysohjelmia hyökkääjän tavoitteesta riippuen.
MalumPOS
MalumPOS on vähemmän yksittäinen haittaohjelma ja enemmän työkalupakki hakkereille, jotka haluavat valita, miten he häiritsevät maksujärjestelmiäsi.
Se on modulaarinen, joten hyökkääjät voivat ladata siihen tarvitsemansa tiedonvarastustoiminnot: muistin kaapimisen, näppäinpainallusten tallentamisen, verkkoliikenteen nuuskimisen ja niin edelleen.
Se on myös suunniteltu kohdistumaan monenlaisiin kassajärjestelmiin, ei vain yhteen tiettyyn alustaan. Esimerkiksi Oracle MICROS -järjestelmiä käyttävät vähittäiskauppiaat? MalumPOS on räätälöity erityisesti niitä varten.
Se on joustava, mukautuva ja jatkuvasti päivittyvä pysyäkseen virustorjuntaohjelmistojen ja havaitsemistyökalujen edellä.
Kun se on päässyt kassajärjestelmäympäristöösi, se voi levitä laitteesta toiseen, varastaa luottokorttitietoja suuria määriä ja lähettää niitä salattuja kanavia pitkin – usein laukaisematta yhtäkään hälytystä.
Näin kassajärjestelmähaittaohjelma toimii: 5 vaihetta
Olipa kyse muistin kaapimisesta, näppäinpainallusten kirjaamisesta tai verkkoliikenteen nuuskimisesta, useimmat POS-haittaohjelmat noudattavat samaa peruskaavaa. Näin nämä hyökkäykset yleensä etenevät alusta loppuun.
1. Tunkeutuminen
Ensimmäiseksi hyökkääjä pääsee sisään.
Kyseessä voi olla työntekijän avaama tietojenkalasteluviesti, troijalaistettu POS-ohjelmistopäivitys tai vaarantunut yhteys toimittajaan. Tapahtuipa se miten tahansa, tavoitteena on saada haittaohjelma vähittäismyyntiverkon sisälle hälytyksiä herättämättä.
Korjaamattomat käyttöjärjestelmät, heikot palomuurisäännöt ja litteät verkot tekevät tästä vaiheesta aivan liian helpon.
Jos et suojaa etäkäyttöpisteitä tai suodata sitä, mitä POS-laitteillasi voidaan suorittaa, tästä alkaa ongelmien vyöry.
2. Pysyminen
Päästyään sisään haittaohjelma asettuu järjestelmään.
Se piiloutuu järjestelmän muistiin, ujuttaa itsensä POS-ohjelmistoon tai luo takaovia helppoa uudelleenkäyttöä varten. Useimmat muunnokset käyttävät hämäystekniikoita ja analyysinestotekniikoita pysyäkseen piilossa virustorjunnalta ja valvontatyökaluilta.
Tämä vaihe voi kestää päiviä—tai kuukausia. Mitä kauemmin haittaohjelma pysyy havaitsematta, sitä enemmän vahinkoa se voi aiheuttaa.
3. Toiminta
Tässä vaiheessa todellinen vahinko alkaa.
Haittaohjelma aktivoi ydinominaisuutensa—se kaappaa muistia, kirjaa näppäinpainalluksia, nuuskii liikennettä tai kopioi tiedostoja muunnoksesta riippuen.
Jos et tarkkaile poikkeamia toiminnassa tai tarkista aktiivisesti POS-päätteidesi keskusmuistia, et todennäköisesti huomaa mitään poikkeavaa.
4. Tietojen ulosvienti
Kun se on kerännyt tarpeeksi luottokorttitietoja ja asiakastietoja, haittaohjelma lähettää ne etäiselle komento- ja hallintapalvelimelle.
Useimmissa hyökkäyksissä käytetään salattuja kanavia ja tiedonsiirtoa rajoitetaan kaistanleveyshälytysten välttämiseksi.
Lopputulos? Maksukorttitiedot, pankkikorttien numerot, vanhenemispäivät ja henkilötiedot—vuotavat kenenkään huomaamatta. Joskus viikkojen ajan.
5. Pysyvyys ja leviäminen
Hyvä haittaohjelma ei poistu työn valmistuttua. Se jää järjestelmään.
Se voi tartuttaa järjestelmät uudelleen sen jälkeen, kun olet “puhdistanut” ne, tai siirtyä sivusuunnassa muihin maksupäätteisiin tai ympäristösi järjestelmiin.
Tässä vaiheessa vähittäiskauppiaat kärsivät suurimmat vahingot.
Yhdestä saastuneesta POS-laitteesta tulee viisi. Yhdestä myymälästä tulee kaksikymmentä. Yhdestä tietomurrosta tulee valtakunnallinen ongelma—ja nyt vaatimustenmukaisuus-, viestintä- ja lakitiimisi ovat kaikki mukana.
Yritysten POS-haittaohjelmien riskitekijät: 9 merkkiä altistumisesta
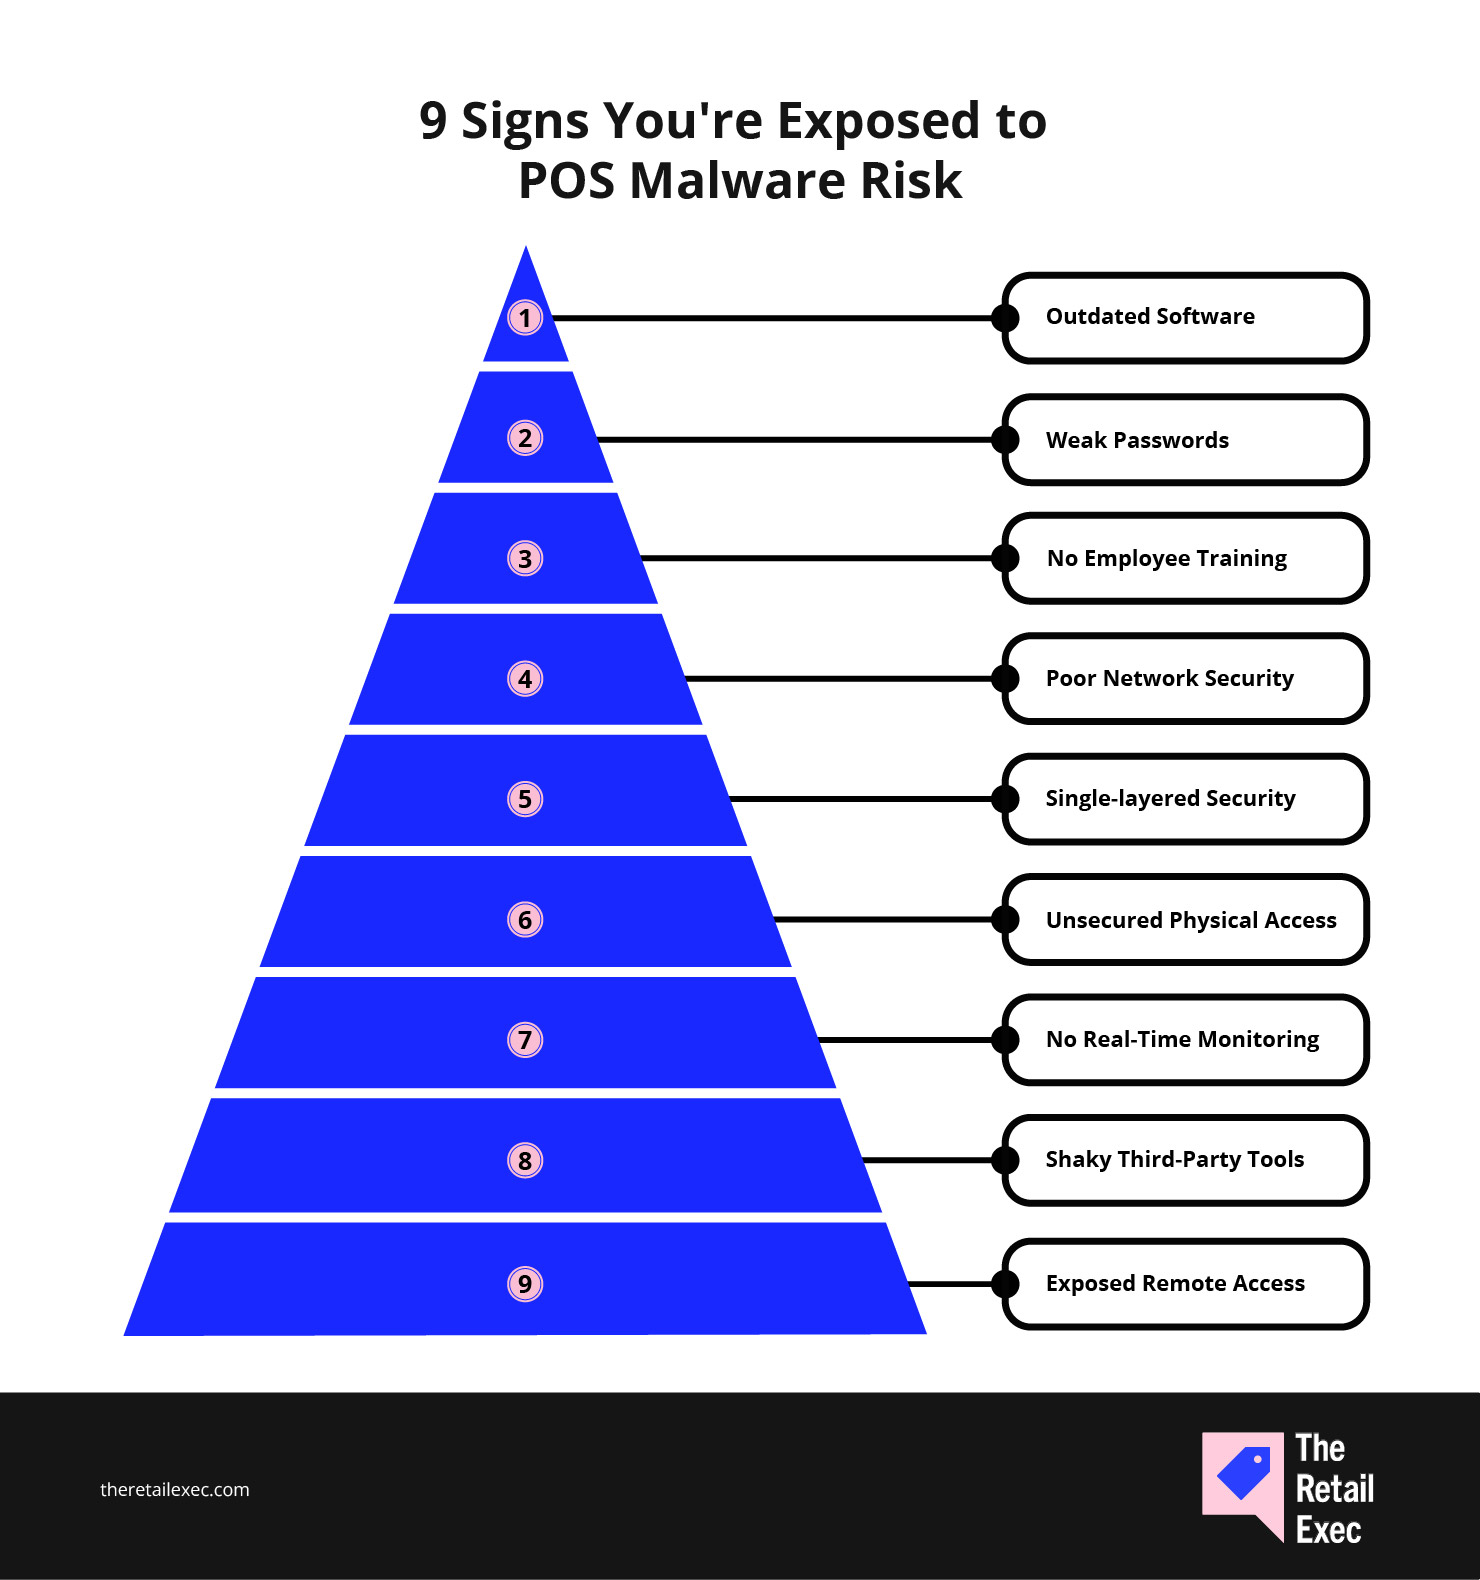
Nämä eivät ole vain teoreettisia virheitä—useimmat viime vuosikymmenen paljon huomiota saaneet vähittäiskaupan tietomurrot alkoivat yhdestä tai kahdesta näistä heikkouksista. Kun havaitset ne ajoissa, olet jo voittanut puolet taistelusta.
- Vanhentunut ohjelmisto. POS-ohjelmiston tai käyttöjärjestelmän vanhojen versioiden käyttäminen tekee sinusta tunnettujen haavoittuvuuksien houkuttelevan kohteen—etenkin, jos ohitat korjaustiedostot ja päivitykset.
- Heikot salasanat ja oletustunnistetiedot. Jos käytät edelleen tunnusta “admin” tai et ole pakottanut salasanan vaihtamista vuoden 2019 jälkeen, annat kyberrikollisille vapaan pääsyn.
- Työntekijöiden koulutuksen puuttuminen. POS-järjestelmäsi on vain yhtä turvallinen kuin sitä käyttävä henkilö. Jos henkilöstö ei tunnista tietojenkalastelua, manipulointia tai epäilyttäviä ponnahdusikkunoita, kyseessä on vakava haavoittuvuus.
- Heikko verkkoturvallisuus. Litteä verkko ilman segmentointia, heikot palomuurisäännöt ja täysin avoin pääsy antavat haittaohjelmalle suoran reitin järjestelmästä toiseen.
- Yksikerroksinen tietoturva. Pelkkä virustorjunta ei riitä. Jos et käytä useita suojauskerroksia—päätelaitteiden tunnistusta, reaaliaikaista valvontaa ja sovellusten sallittujen luetteloiden käyttöä—toimit käytännössä sokeasti.
- Suojaamaton fyysinen pääsy. Kuka tahansa, joka voi liittää USB-muistitikun POS-päätteeseen, voi asentaa haittaohjelman. Lukitse laitteet, portit ja pääsy ikään kuin tietosi riippuisivat siitä.
- Reaaliaikaisen valvonnan puuttuminen. Jos tarkistat lokeja vasta jonkin mentyä pieleen, olet jo liian myöhässä. Reaaliaikaiset hälytykset antavat mahdollisuuden havaita uhat ajoissa.
- Heikot kolmansien osapuolten integraatiot. POS-järjestelmiisi yhteydessä olevat toimittajat ja lisäosat voivat tuoda mukanaan haavoittuvuuksia. Jos ne eivät ole turvallisia, et sinäkään ole.
- Alttiiksi jätetyt etäkäyttötyökalut. Etätyöpöytäyhteys on kätevä—mutta jos sitä ei ole suojattu monivaiheisella tunnistautumisella ja IP-rajoituksilla, hyökkääjät löytävät sen ensimmäisenä.
Jos rastit näistä useamman kuin pari, on todennäköisesti aika tehdä vähittäiskaupan kyberturvallisuustarkistus.
POS-haittaohjelmien vaikutukset yrityksiin ja asiakkaisiin
Kun haittaohjelma iskee kassajärjestelmiisi, kyse ei ole vain teknisestä ongelmasta – se häiritsee liiketoimintaa, romuttaa luottamusta ja aiheuttaa taloudellisen pohjattoman kuilun. Tässä on se, mikä on vaakalaudalla:
- Taloudelliset tappiot. Suorasta varkaudesta tietoturvaloukkauksen korjauskustannuksiin POS-haittaohjelmat kuluttavat budjetit nopeasti. Varaudu maksamaan selvityksistä, oikeudenkäyntikuluista, korttien uusimisesta ja mahdollisista sääntelyn noudattamatta jättämisestä määrättävistä sakoista. Pienemmille vähittäiskauppiaille yksi tietoturvaloukkaus voi merkitä toiminnan loppua.
- Mainehaitat. Tieto leviää nopeasti – erityisesti silloin, kun asiakkaiden luottokorttitiedot ovat vaarantuneet. Yksi tietoturvaloukkaus voi mitätöidä vuosien brändinrakennustyön ja tuhota asiakasuskollisuuden yhdessä yössä.
- Toiminnan häiriintyminen. Haittaohjelma tarkoittaa usein kassapäätteiden sulkemista uhan rajaamiseksi. Se johtaa menetettyyn myyntiin, turhautuneisiin asiakkaisiin ja varastonhallintaan, henkilöstöön sekä taustajärjestelmiin ulottuvaan ongelmakierteeseen.
- Oikeudelliset ja sääntelyyn liittyvät seuraukset. Jos maksukorttitietojen suojauksesi ei täytä PCI DSS -vaatimuksia tai alueellisia tietosuojalakeja, edessä voi olla auditointeja, sakkoja ja jopa oikeusjuttuja. Kukaan ei halua olla ennakkotapaus sääntöjen noudattamatta jättämisestä.
- Asiakkaiden taloudellinen riski. Varastetut korttitiedot johtavat petollisiin veloituksiin ja tyhjennettyihin tileihin. Vaikka pankit korvaisivat tappiot, asiakkaat yhdistävät vaivan – ja tietoturvaloukkauksen – brändiisi.
- Identiteettivarkaudet. Jos hyökkääjät vievät muutakin kuin korttinumeroita, kuten nimiä, laskutusosoitteita ja puhelinnumeroita, asiakkaat voivat joutua kärsimään identiteettipetosten pitkäaikaisista seurauksista.
- Luottamuksen menetys. Tämä on pahin isku. Asiakkaat odottavat kassajärjestelmien olevan turvallisia. Kun luottamus on kerran rikottu, sitä on vaikea ansaita takaisin – eivätkä jotkut asiakkaat ehkä koskaan palaa.
- Yksityisyyteen liittyvät huolenaiheet. Korttitietojen lisäksi monet kassajärjestelmät sisältävät asiakastietoja, kuten ostohistorioita ja yhteystietoja. Kun nämä tiedot vuotavat, asiakkaat kokevat yksityisyytensä vaarantuneen – ja tietosuojakäytäntöjäsi aletaan yhtäkkiä tarkastella paljon kriittisemmin.
Näin suojaat yrityksesi POS-haittaohjelmilta: 14 käytännön strategiaa
Hyvä uutinen: POS-haittaohjelmat voidaan estää. Huono uutinen: pelkkä virustorjuntatilaus ja lukittu laatikko eivät riitä.
Jos suhtaudut vakavasti kassajärjestelmiesi, asiakastietojesi ja brändisi maineen suojaamiseen, tarvitset kerroksittaisen puolustussuunnitelman, joka toimii tosielämässä – ei vain vaatimustenmukaisuuden tarkistuslistalla.
Tästä voit aloittaa.
1. Päivitä POS-ohjelmistosi ja järjestelmäsi säännöllisesti
Asenna POS-ohjelmiston, käyttöjärjestelmien ja kolmannen osapuolen työkalujen korjauspäivitykset heti, kun ne ovat saatavilla.
Kyberrikolliset eivät tarvitse nollapäivähyökkäyksiä – he tarvitsevat vain sen, että suhtaudut päivityksiin välinpitämättömästi.
Luo virallinen korjauspäivitysten hallinta-aikataulu ja määritä selkeä vastuunjako. Jos jokin käsittelee asiakastietoja, sitä on valvottava.
2. Vaadi vahvoja salasanoja ja rajoita käyttöoikeuksia
Ei jaettuja kirjautumistunnuksia. Ei ”store1POS”-salasanoja.
Vaadi jokaiselle POS-tilille vahva ja yksilöllinen salasana, vaihda salasanat säännöllisesti ja ota monivaiheinen tunnistautuminen käyttöön aina, kun se on mahdollista.
Rajoita ylläpito-oikeudet vain niitä todella tarvitseville henkilöille – ja tarkasta käyttöoikeuslokit perusteellisesti.
3. Kouluta työntekijät tunnistamaan kyberhyökkäykset ennen niiden leviämistä
POS-järjestelmäsi on vain niin turvallinen kuin sitä käyttävä henkilö. Jos tiimisi ei tunnista tietojenkalasteluviestiä, väärennettyä päivityskehotetta tai epäilyttävää USB-muistia, jätät oven selkoselälleen.
Kouluta asiakasrajapinnassa työskentelevä henkilöstö, myymäläpäälliköt ja jopa pääkonttorin operatiiviset tiimit tunnistamaan varoitusmerkit – manipuloinnin, oudot ponnahdusikkunat ja valheelliset teknisen tuen puhelut.
Pidä koulutus lyhyenä, säännöllisenä ja käytännönläheisenä. Tarkoitus ei ole tehdä heistä kyberturvallisuuden asiantuntijoita, vaan estää heitä muodostumasta tietoturvaloukkauksen aiheuttajiksi.
4. Segmentoi verkkosi kuin myymäläsi tilaratkaisu
Jos kaikki on yhteydessä kaikkeen, yksi saastunut POS-pääte voi lamaannuttaa koko vähittäiskauppasi.
Luo erilliset verkot POS-järjestelmille, vieras-Wi-Fi-verkolle, taustatoimiston työkaluille ja kolmannen osapuolen integraatioille.
Kontrolloi palomuureilla, millainen liikenne kulkee verkkoalueiden välillä. Jos et päästäisi ruokakentältä tullutta henkilöä varastotilaasi, älä anna kanta-asiakasohjelmallesi suoraa pääsyä POS-järjestelmääsi.
5. Käytä haittaohjelmien torjuntatyökaluja, jotka todella tunnistavat nykyuhat
POS-haittaohjelmat ovat kehittyneet – ja jos virustorjuntasi ei ole kehittynyt niiden mukana, et ole suojattu. Etsi yritystason työkaluja, jotka menevät allekirjoituksiin perustuvia tarkistuksia pidemmälle.
Haluat muistin skannausta, käyttäytymiseen perustuvaa tunnistusta ja koneoppimista, joka voi havaita epäilyttävän toiminnan reaaliajassa.
Ja kyllä, sitä täytyy valvoa. Virustorjunnan asentaminen ja asian jättäminen sikseen on kuin lukitsisit etuoven ja jättäisit ikkunat sepposen selälleen.
6. Salaa maksutiedot kaikissa vaiheissa
Jos haittaohjelma pääsee sisään, salaus voi estää sitä varastamasta mitään käyttökelpoista.
Salaa maksukorttitiedot levossa, siirron aikana ja kaikkialla muualla, missä ne kulkevat – maksupäätteeltä maksunkäsittelijälle.
Käytä vahvoja salausprotokollia (kuten AES-256), hallitse salausavaimia turvallisesti äläkä koskaan oleta, että salaus yksin riittää. Se on yksi kerros monikerroksisessa puolustuksessa – ei vapautuskortti tietomurron sattuessa. Yksi vähittäiskaupan POS-järjestelmien eduista on, että monissa niistä on salausominaisuudet sisäänrakennettuina.
7. Rajoita sitä, ketkä voivat käyttää POS-järjestelmiä (fyysisesti ja digitaalisesti)
Anna käyttöoikeus vain sitä tarvitseville – ja silloinkin vain siihen, mitä he tarvitsevat.
Käytä roolipohjaista käyttöoikeuksien hallintaa (RBAC) käyttöoikeuksien rajoittamiseen ja edellytä monivaiheista todennusta kaikilta POS-järjestelmän ylläpitotileiltä.
Fyysisesti päätelaitteet on lukittava, USB-portteja on rajoitettava ja laitteisto on pidettävä paikassa, jossa asiakkaat (tai satunnaiset kulkijat) eivät pääse peukaloimaan sitä. Jos kuka tahansa voi kävellä päätteen luo ja liittää siihen muistitikun, sinulla on suurempia ongelmia kuin korttien skimmaus.
8. Valvo POS-toimintaa reaaliajassa – älä vain kerran kuukaudessa
Jos luotat lokien tarkistamiseen tai jälkikäteisiin auditointeihin, havaitset haittaohjelman vasta sen tehtyä jo vahinkoa.
Ota käyttöön reaaliaikainen valvonta ja määritä hälytykset epäilyttävästä toiminnasta – kuten epätavallisesta muistin käytöstä, luvattomista kirjautumisista tai liikenteestä tunnettuihin haitallisiin IP-osoitteisiin.
Liitä POS-laitteesi SIEM-järjestelmään tai muuhun keskitettyyn valvontatyökaluun, jotta voit yhdistää eri järjestelmien poikkeavan toiminnan. Jos yksi päätelaite joutuu hyökkäyksen kohteeksi, haluat havaita sen ennen kuin se leviää kymmeneen muuhun.
9. Laadi poikkeamien käsittelysuunnitelma ennen kuin tarvitset sitä
Älä odota tietomurtoa selvittääksesi, kuka tekee mitäkin. Suunnittele tarkasti, miten tiimisi reagoi haittaohjelmahyökkäykseen – havaitsemisesta eristämiseen ja asiakkaiden ilmoittamiseen.
Suunnitelman tulisi kattaa:
- Kuka tutkii asian
- Miten tartunnan saaneet POS-järjestelmät eristetään
- Milloin virta katkaistaan (kirjaimellisesti)
- Kuka keskustelee lakiosaston, viestinnän ja asiakkaiden kanssa
Testaa sitä. Päivitä sitä. Varmista myös, että kaikki – pääkonttorista myymäläpäälliköihin – tietävät, mistä se löytyy ilman 42-välilehtisen taulukon selaamista.
10. Suorita säännöllisiä auditointeja ja pysy PCI-vaatimusten mukaisena
Vaatimustenmukaisuus ei ole jännittävää, mutta siitä ei voi tinkiä.
Laadi säännölliset auditoinnit varmistaaksesi, että POS-ympäristösi täyttää PCI DSS:n kaltaiset tietoturvastandardit. Jos et etsi puutteita, hyökkääjät etsivät.
Työskentele tarvittaessa pätevän tietoturva-arvioijan kanssa. Dokumentoi kaikki – sillä kun valvontaviranomaiset (tai asianajajat) tulevat kyselemään, ”uskoimme kaiken olevan kunnossa” ei riitä.
11. Suojaa fyysinen POS-ympäristösi asianmukaisesti
Kyberrikolliset rakastavat valvomattomia päätelaitteita ja suojaamatonta laitteistoa. Lukitse POS-laitteesi fyysisesti – asenna ne turvallisiin kiinnikkeisiin, poista käyttämättömät portit käytöstä ja käytä sinetöintejä, joista peukalointi näkyy.
Ja ei, takahuoneen taukotilat eivät ole ”turvallinen säilytyspaikka”.
Jos joku voi kävellä päätteen luo USB-tikun tai korttien skimmerin kanssa, hän ei tarvitse hakkerointitaitoja – vain 30 sekuntia yksin.
12. Arvioi kolmannen osapuolen toimittajat kuin he olisivat osa tiimiäsi
Jos kolmannen osapuolen palvelu liittyy POS-järjestelmääsi – maksuyhdyskäytävät, kanta-asiakasalustat tai varastonhallintajärjestelmät – se kuuluu riskiprofiiliisi.
Esitä vaikeita kysymyksiä niiden kyberturvallisuuden tasosta, vaadi todisteet vaatimustenmukaisuudesta ja sisällytä tietoturvavaatimukset sopimuksiisi.
Muista: Targetin tietomurto tapahtui LVI-toimittajan kautta. Älä oleta integraatioidesi olevan kunnossa vain siksi, että toimittajalla on hieno esittelymateriaali.
13. Ota käyttöön edistyneitä työkaluja tehokkaampaan puolustukseen
Mene virustorjuntaa pidemmälle. Nykyaikaiset POS-haittaohjelmat on suunniteltu väistämään allekirjoituksiin perustuvaa tunnistusta – joten tarvitset työkaluja, jotka tarkastelevat käyttäytymistä eivätkä vain tiedostonimiä.
- Käytä päätelaitteiden tunnistusta ja reagointia (EDR) seurataksesi POS-päätteilläsi tapahtuvaa reaaliajassa.
- Ota käyttöön tunkeutumisen havaitsemisjärjestelmät (IDS) valvomaan verkkoliikennettä komentojen ja hallinnan toiminnan tai tietojen luvattoman siirron merkkien varalta.
- Ota lisäksi käyttöön sovellusten sallittujen luetteloiden määritys varmistaaksesi, että vain hyväksytyt ohjelmistot voivat toimia – jos jokin uusi ilmestyy ilman lupaa, se ei pääse läpi.
- Lisäpisteitä saat, jos järjestelmäkokonaisuuteesi kuuluu koneoppimiseen perustuva muistin skannaus ja poikkeamien tunnistus.
Tavoitteena ei ole kasata suurta määrää työkaluja, vaan rakentaa kerroksittainen näkyvyys siihen, mitä POS-ympäristössäsi tapahtuu ennen tietomurtoyritystä, sen aikana ja sen jälkeen.
14. Varmuuskopioi kaikki – ja tiedä, miten palautat nopeasti
Varmuuskopiot eivät estä haittaohjelmahyökkäystä, mutta niiden avulla palaudut nopeammin. Luo suojatut ja verkosta eristetyt varmuuskopiot POS-määrityksistä, ohjelmistoista ja tapahtumatiedoista.
Testaa palautusprosessisi säännöllisesti, jotta sinun ei tarvitse selvittää sitä kriisin keskellä.
Varmuuskopio, jota ei ole koskaan testattu, antaa vain väärän turvallisuuden tunteen. Käsittele palautussuunnitelmaasi osana myymäläsi toimintakäsikirjaa – ei vain IT-tehtävänä.
Vahvista POS-järjestelmiesi suojaukset haittaohjelmia vastaan
POS-järjestelmiin kohdistuvat haittaohjelmat eivät ole vähenemässä. Päinvastoin, ne muuttuvat entistä ovelammiksi – ne piiloutuvat muistiin, kulkeutuvat kolmansien osapuolten toimittajien kautta ja ohittavat perustason virustorjunta-asetukset, joihin liian monet vähittäiskauppiaat yhä luottavat.
Mutta nyt ei ole syytä paniikkiin. Nyt on aika varautua.
Oikeanlaisella kerroksittaisella strategialla – teknisellä, operatiivisella ja inhimillisellä – voit pitää järjestelmäsi puhtaina, asiakkaidesi tiedot turvassa ja myymäläsi toiminnassa keskeytyksettä. Kyse ei ole kaiken lukitsemisesta pysyvästi. Kyse on siitä, että hyökkääjien voiton tekeminen tehdään todella, todella vaikeaksi.
Entä jos et ole varma, missä suurimmat puutteesi ovat? Aloita yllä olevasta luettelosta. Korjaa yksi asia. Sitten toinen. Ja jatka eteenpäin.
Vähittäiskauppa ei koskaan pysähdy – eikä sinunkaan pitäisi. Tilaa uutiskirjeemme, niin saat uusimmat näkemykset, strategiat ja uraresurssit alan huippujohtajilta, jotka muovaavat vähittäiskaupan tulevaisuutta.