

Key Takeaways
101 para prevenir pesadillas: Las tiendas de comercio electrónico afrontan una grave amenaza debido a las brechas de seguridad, que provocan el robo de datos de los clientes y alteraciones en las operaciones, convirtiéndose en una pesadilla universal.
La reputación está en juego: Una brecha de seguridad puede dañar gravemente la reputación de una marca y la confianza de los clientes, y potencialmente eclipsar durante mucho tiempo incluso las operaciones empresariales más eficaces.
Protege tu tienda: Mejorar la seguridad del sitio web mediante métodos como un cifrado sólido y auditorías de seguridad periódicas es fundamental para que las tiendas de comercio electrónico se protejan frente a graves amenazas de seguridad.
La apuesta por la seguridad: No proteger un sitio de comercio electrónico puede convertirlo en un problema de filtración de datos, lo que resalta la importancia de aplicar medidas de seguridad sólidas para proteger las transacciones y los datos de los clientes.
Una de las mayores pesadillas para una marca de comercio electrónico hoy en día es una brecha de seguridad: piratas informáticos que explotan vulnerabilidades para robar datos de clientes e información financiera, o interrumpir tus operaciones.
Lo temes tú, lo temen tus clientes; es un desastre para todos los implicados.
Si no se controlan, estos problemas de seguridad del sitio web de comercio electrónico pueden convertir tu sitio web elegante y de alto rendimiento en un desastre que funciona mal y filtra datos confidenciales por todas partes. Suena terrible, ¿verdad?
Una vez que se produce una brecha de seguridad, el daño a la reputación de tu marca y a la confianza de los clientes puede ser grave y prolongado, eclipsando incluso las operaciones más eficientes.
Sin embargo, existen múltiples formas de mejorar la seguridad de tu sitio web y garantizar que tu presencia en línea esté completamente protegida frente a las mayores amenazas de seguridad.
Desde un cifrado sólido hasta auditorías de seguridad periódicas, tienes al alcance las herramientas necesarias para proteger tu tienda de comercio electrónico.
Pero antes de profundizar en estas soluciones, analicemos por qué es tan crucial que las tiendas de comercio electrónico refuercen la seguridad de sus sitios web y qué es realmente lo que está en juego.
¿Qué está en juego con la seguridad de los sitios web de comercio electrónico?
La seguridad de los sitios web de comercio electrónico incluye una serie de medidas críticas diseñadas para proteger tu tienda en línea frente a las amenazas y salvaguardar las transacciones de los clientes.
Lejos de ser una mera cuestión técnica, la seguridad de tu sitio web puede afectar drásticamente al rendimiento de tu tienda y requiere una atención especial.
Las consecuencias de una seguridad inadecuada son inmediatas y de gran alcance. Una brecha puede provocar:
- Pérdida inmediata de ventas e ingresos
- Tiempo de inactividad operativo que paralice tu negocio
- Datos de clientes comprometidos que erosionen la confianza
- Daños graves a la reputación de tu marca
- Posibles consecuencias legales y sanciones económicas
Estos riesgos tan importantes ponen de relieve la importancia de adoptar medidas de seguridad proactivas. Como mínimo, las empresas deberían implementar:
- Cortafuegos sólidos para protegerse frente a las intrusiones
- Funciones de autenticación eficaces para verificar las identidades de los usuarios
- Supervisión de registros de seguridad para rastrear y categorizar posibles vulnerabilidades
La supervisión de registros, en particular, actúa como un sistema de alerta temprana que te permite identificar y abordar posibles amenazas antes de que se conviertan en crisis graves.
Leyes de cumplimiento de la seguridad de sitios web de comercio electrónico que debes seguir
Comprender e implementar medidas de seguridad sólidas es crucial, pero es igualmente importante conocer las leyes y políticas que exigen estas prácticas.
Examinemos tres marcos normativos clave que deberías conocer sin falta:
Estándar de seguridad de datos para la industria de tarjetas de pago (PCI DSS)
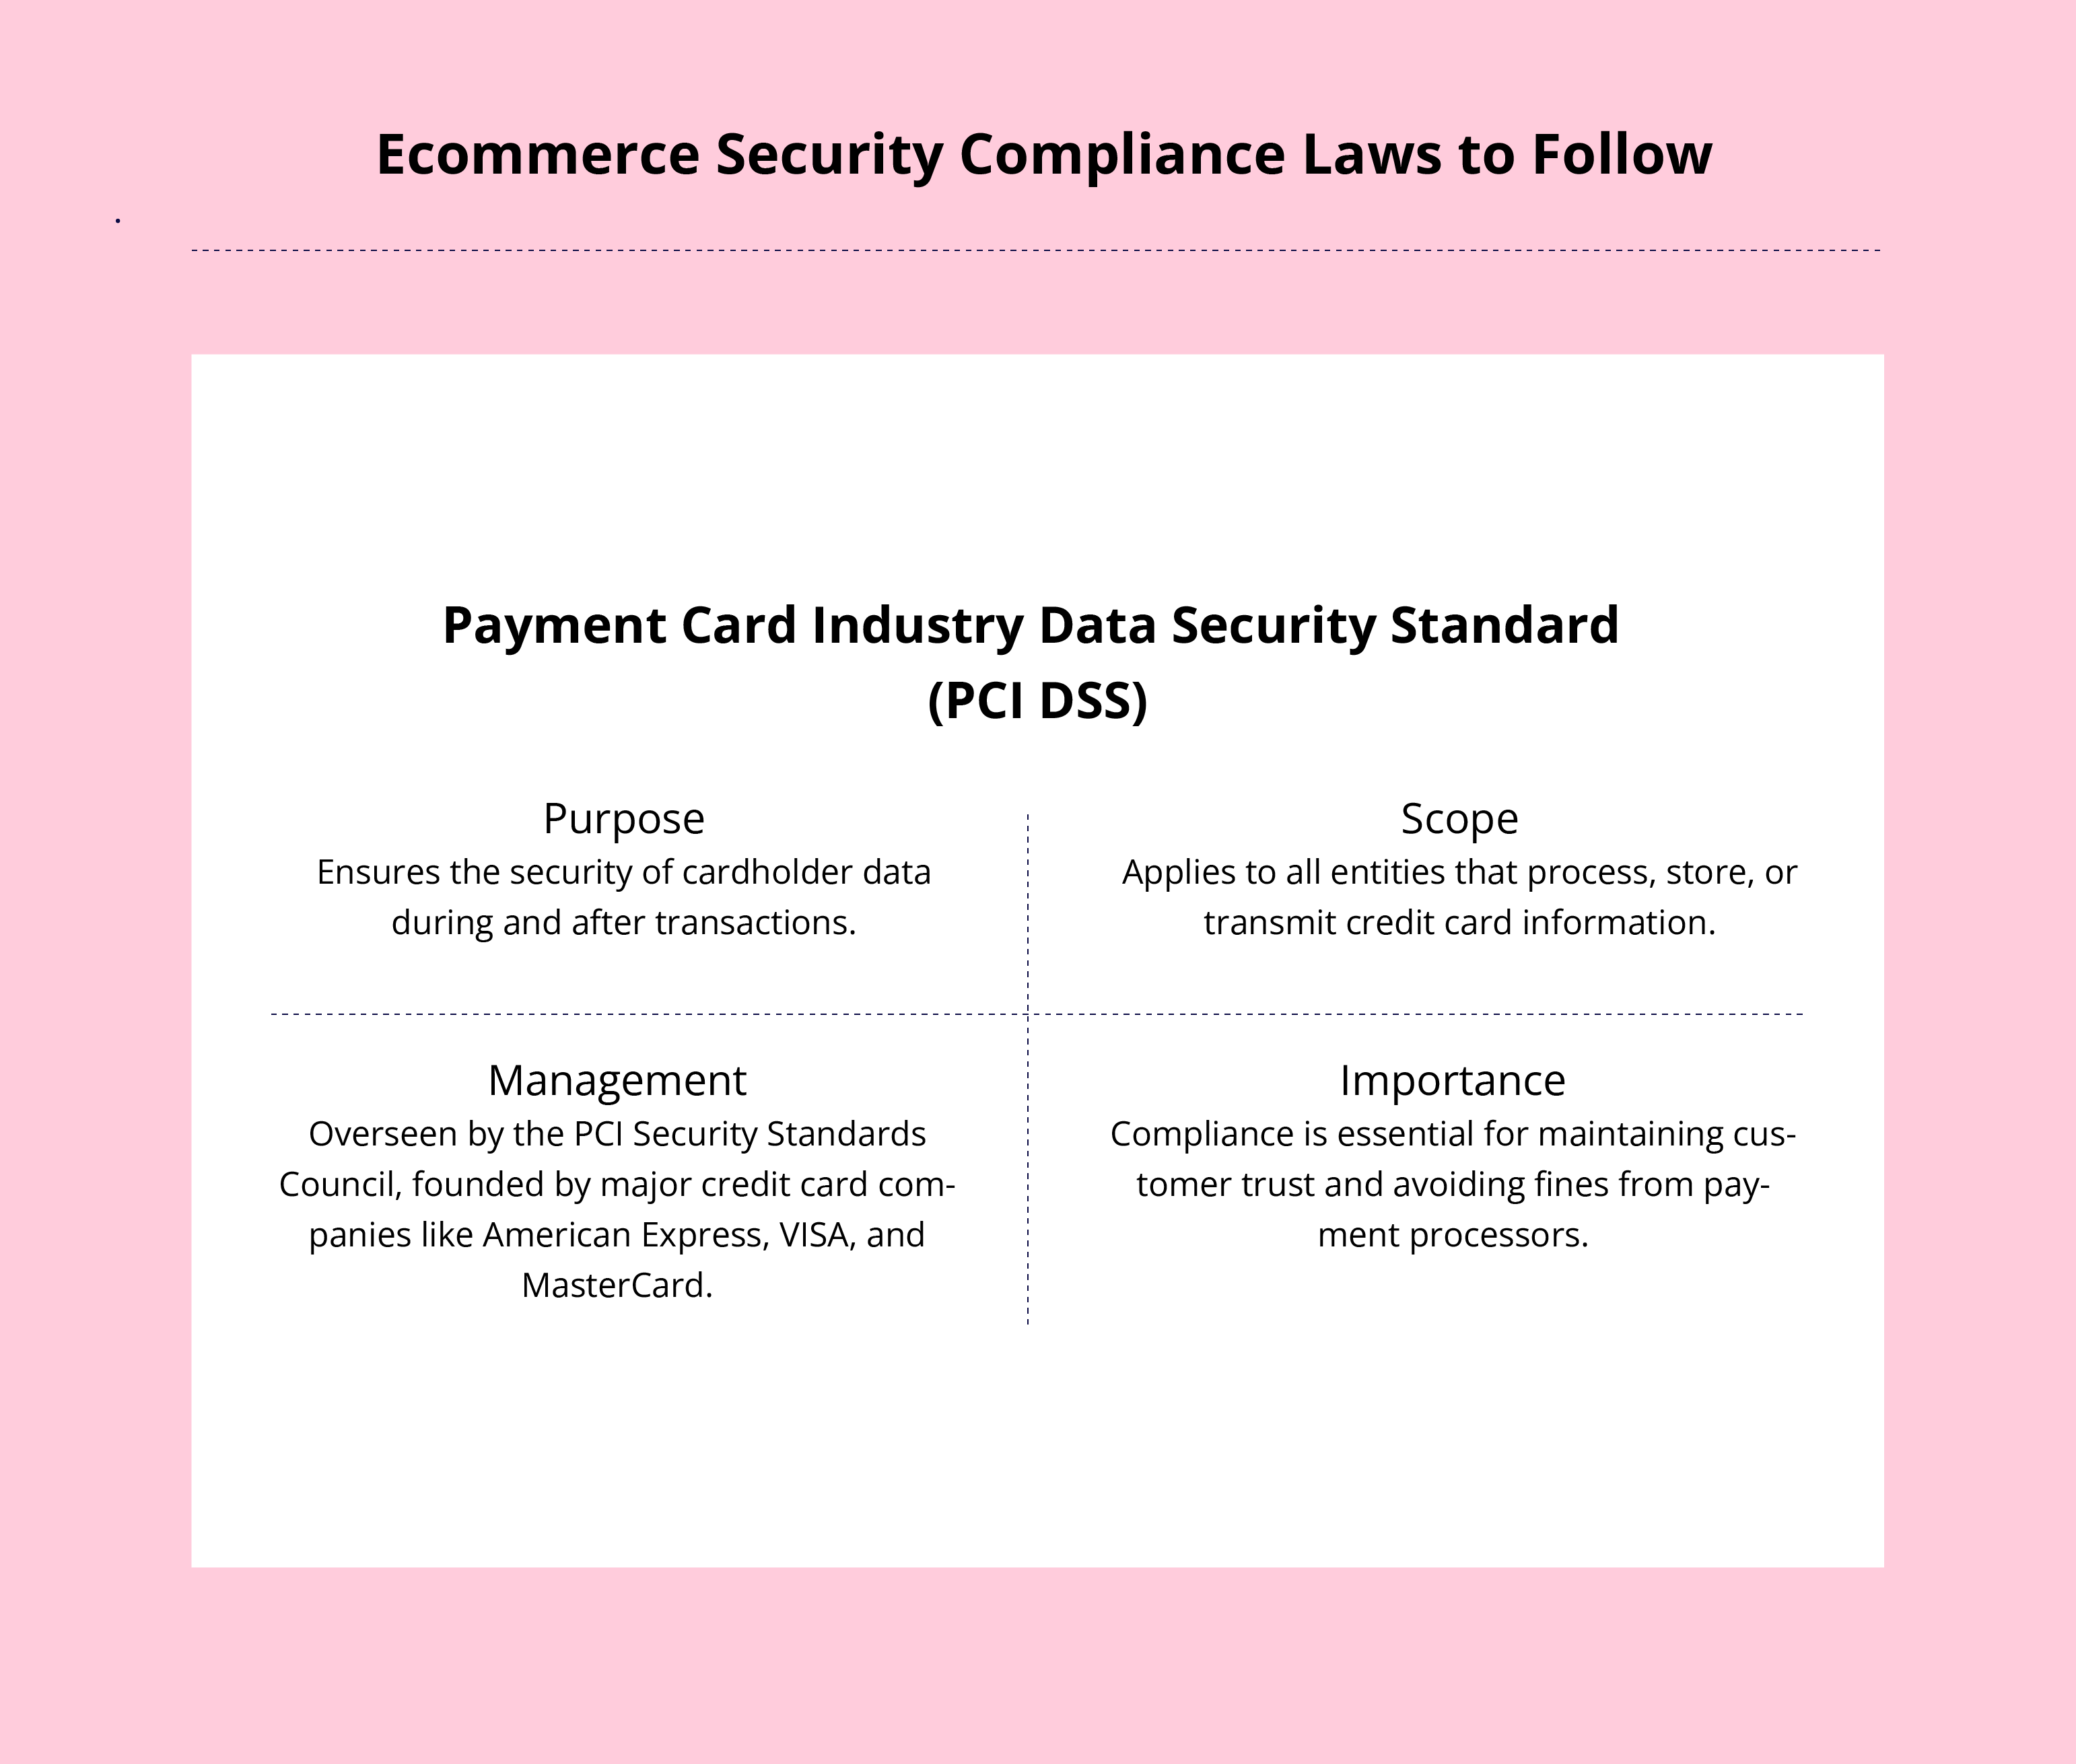
El cumplimiento del PCI DSS ayuda a las empresas a garantizar la eliminación de cualquier vulnerabilidad relacionada con los pagos y a proteger los datos asociados a los titulares de tarjetas que realizan pagos en línea.
Este estándar se aplica a todas las empresas que procesan, almacenan o gestionan datos de titulares de tarjetas.
El Consejo de Normas de Seguridad de la PCI gestiona los estándares de seguridad, y sus miembros fundadores, como American Express, VISA y MasterCard, entre otros, se encargan de hacerlos cumplir.
El cumplimiento del PCI DSS es fundamental para mantener la confianza de los clientes y evitar posibles sanciones por parte de los procesadores de pagos.
Reglamento General de Protección de Datos (GDPR)
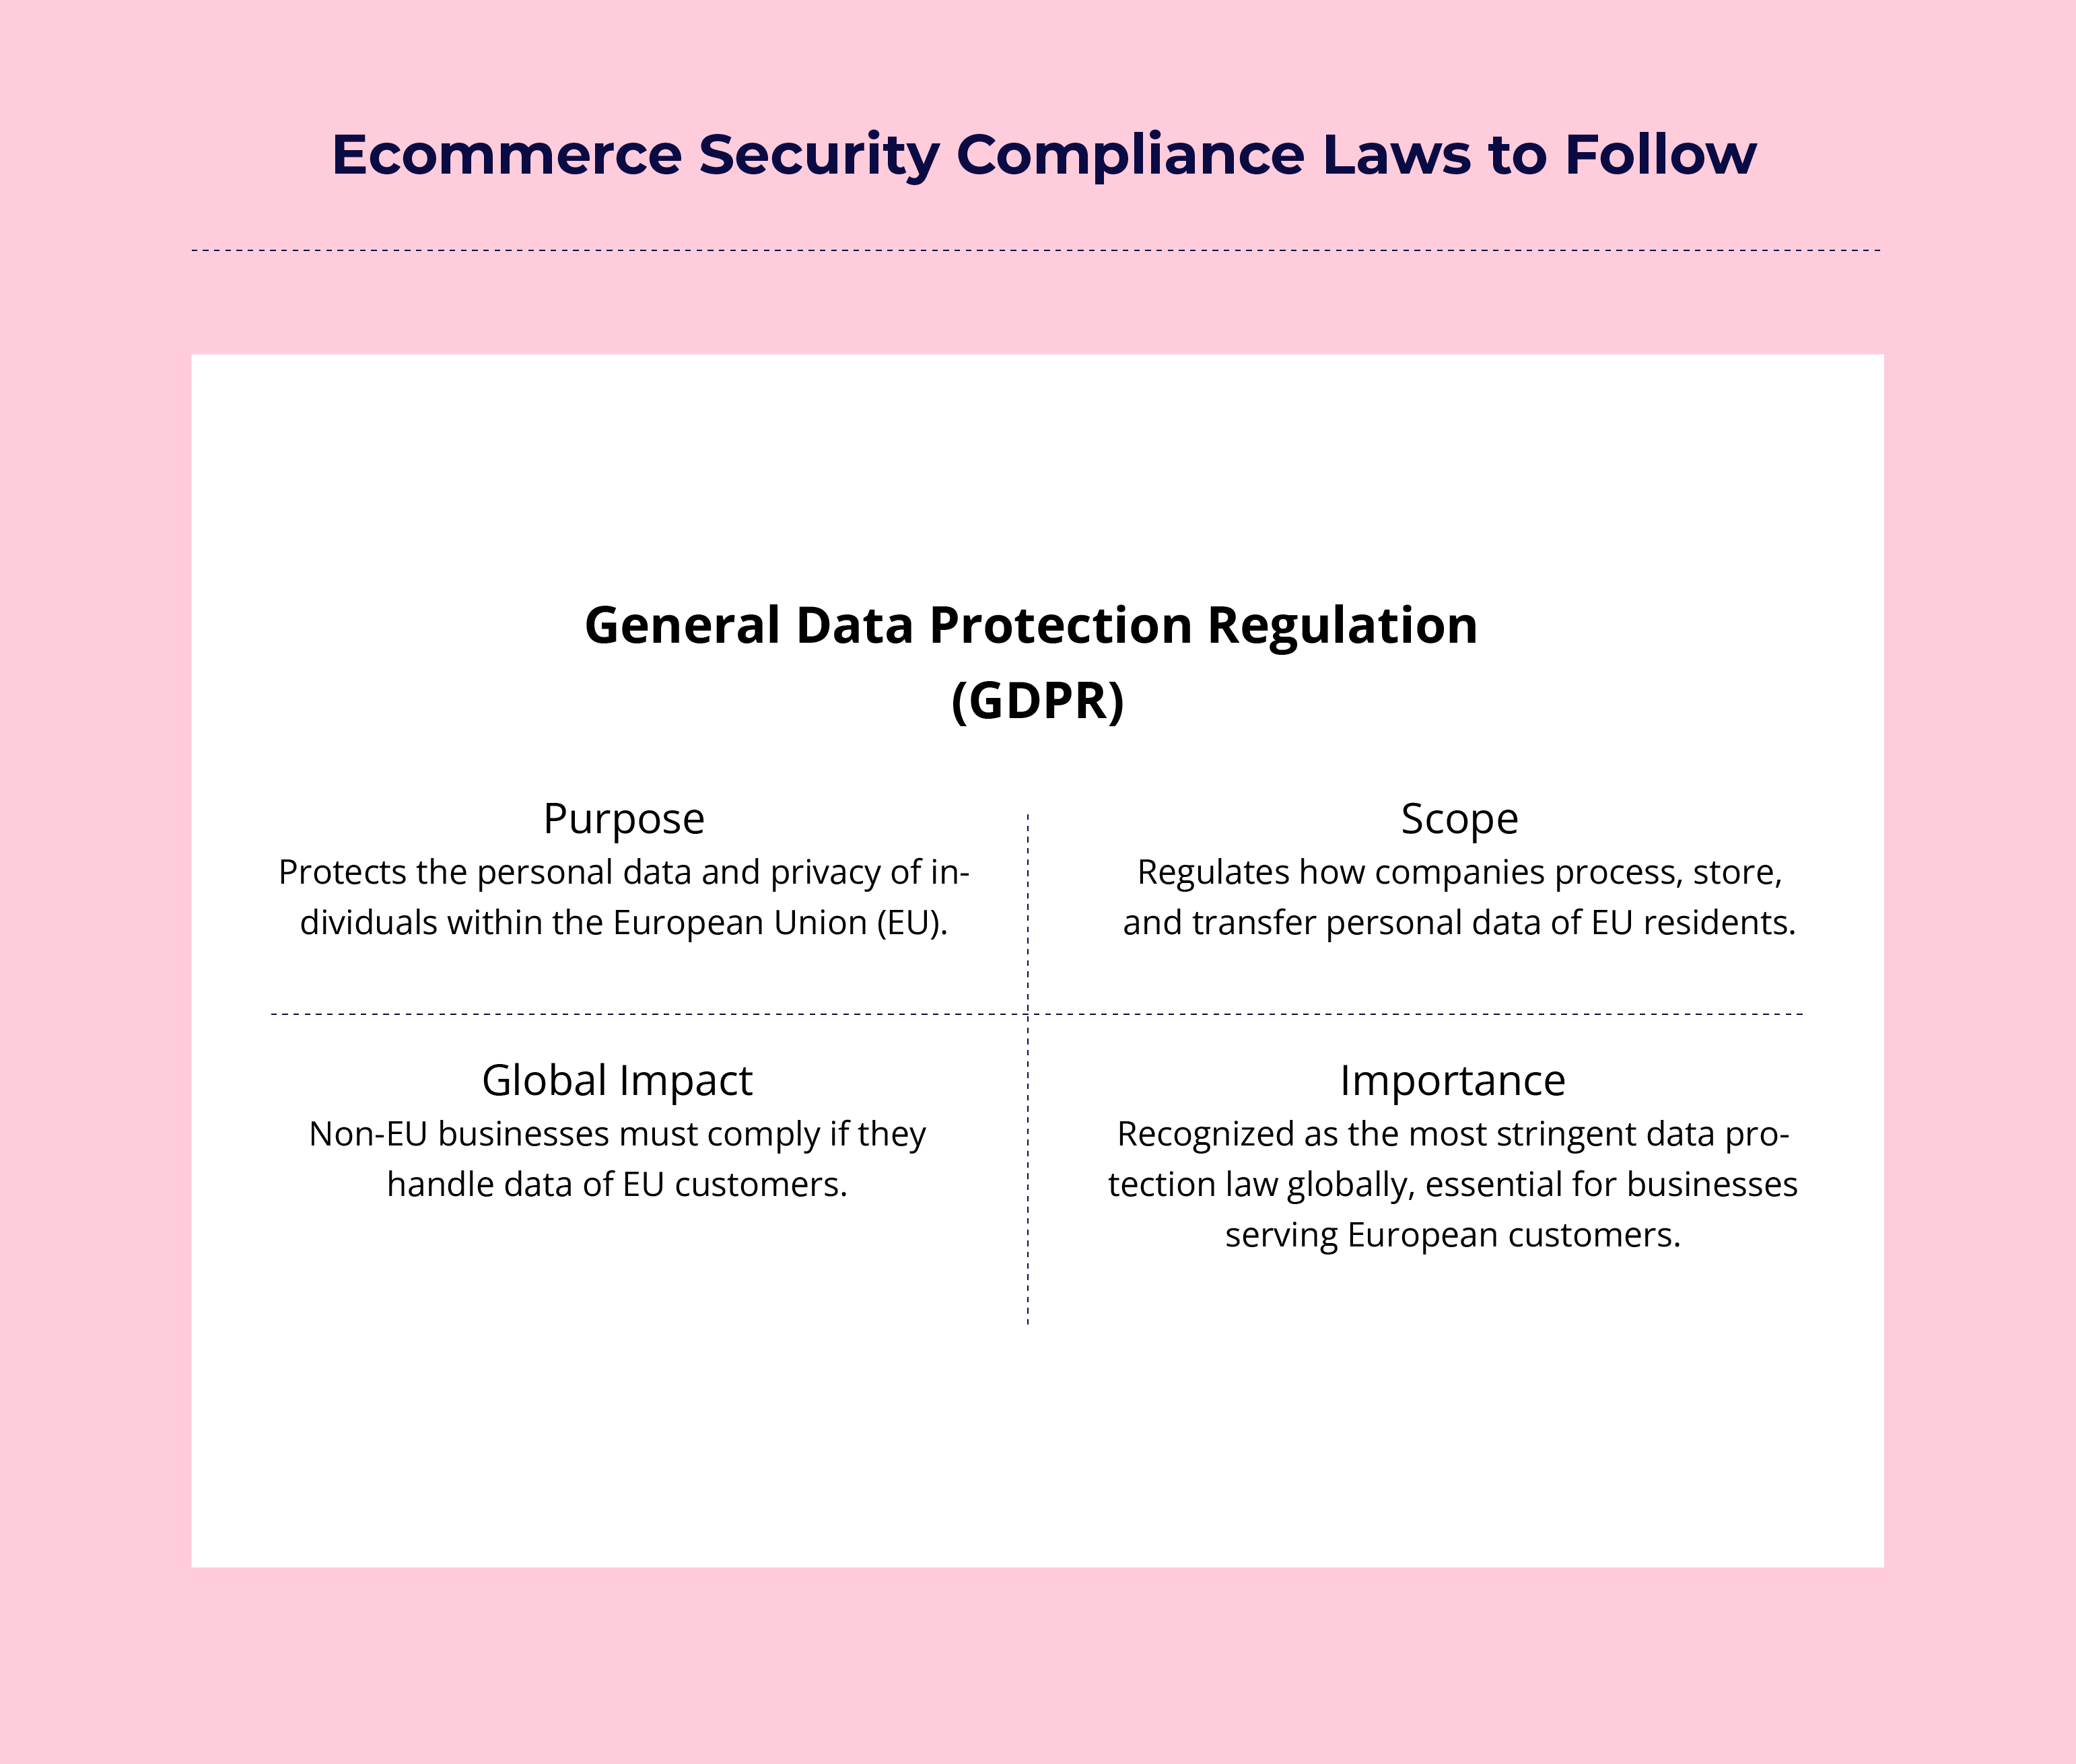
Después de la seguridad de los pagos, veamos el GDPR, que es un conjunto de normativas centradas específicamente en la privacidad de la información.
Principalmente, el RGPD es un reglamento de la Unión Europea y constituye una parte fundamental de las leyes de privacidad y derechos humanos de la UE. Se considera el marco normativo relacionado con la privacidad y la seguridad más estricto del mundo.
La normativa regula principalmente cómo pueden las empresas procesar o transferir los datos personales de las personas en la UE.
Aunque tu empresa no tenga su sede en la UE, el cumplimiento del RGPD es esencial si prestas servicio a clientes europeos o procesas sus datos.
Have an account? Log In
Ley de Privacidad del Consumidor de California (CCPA)
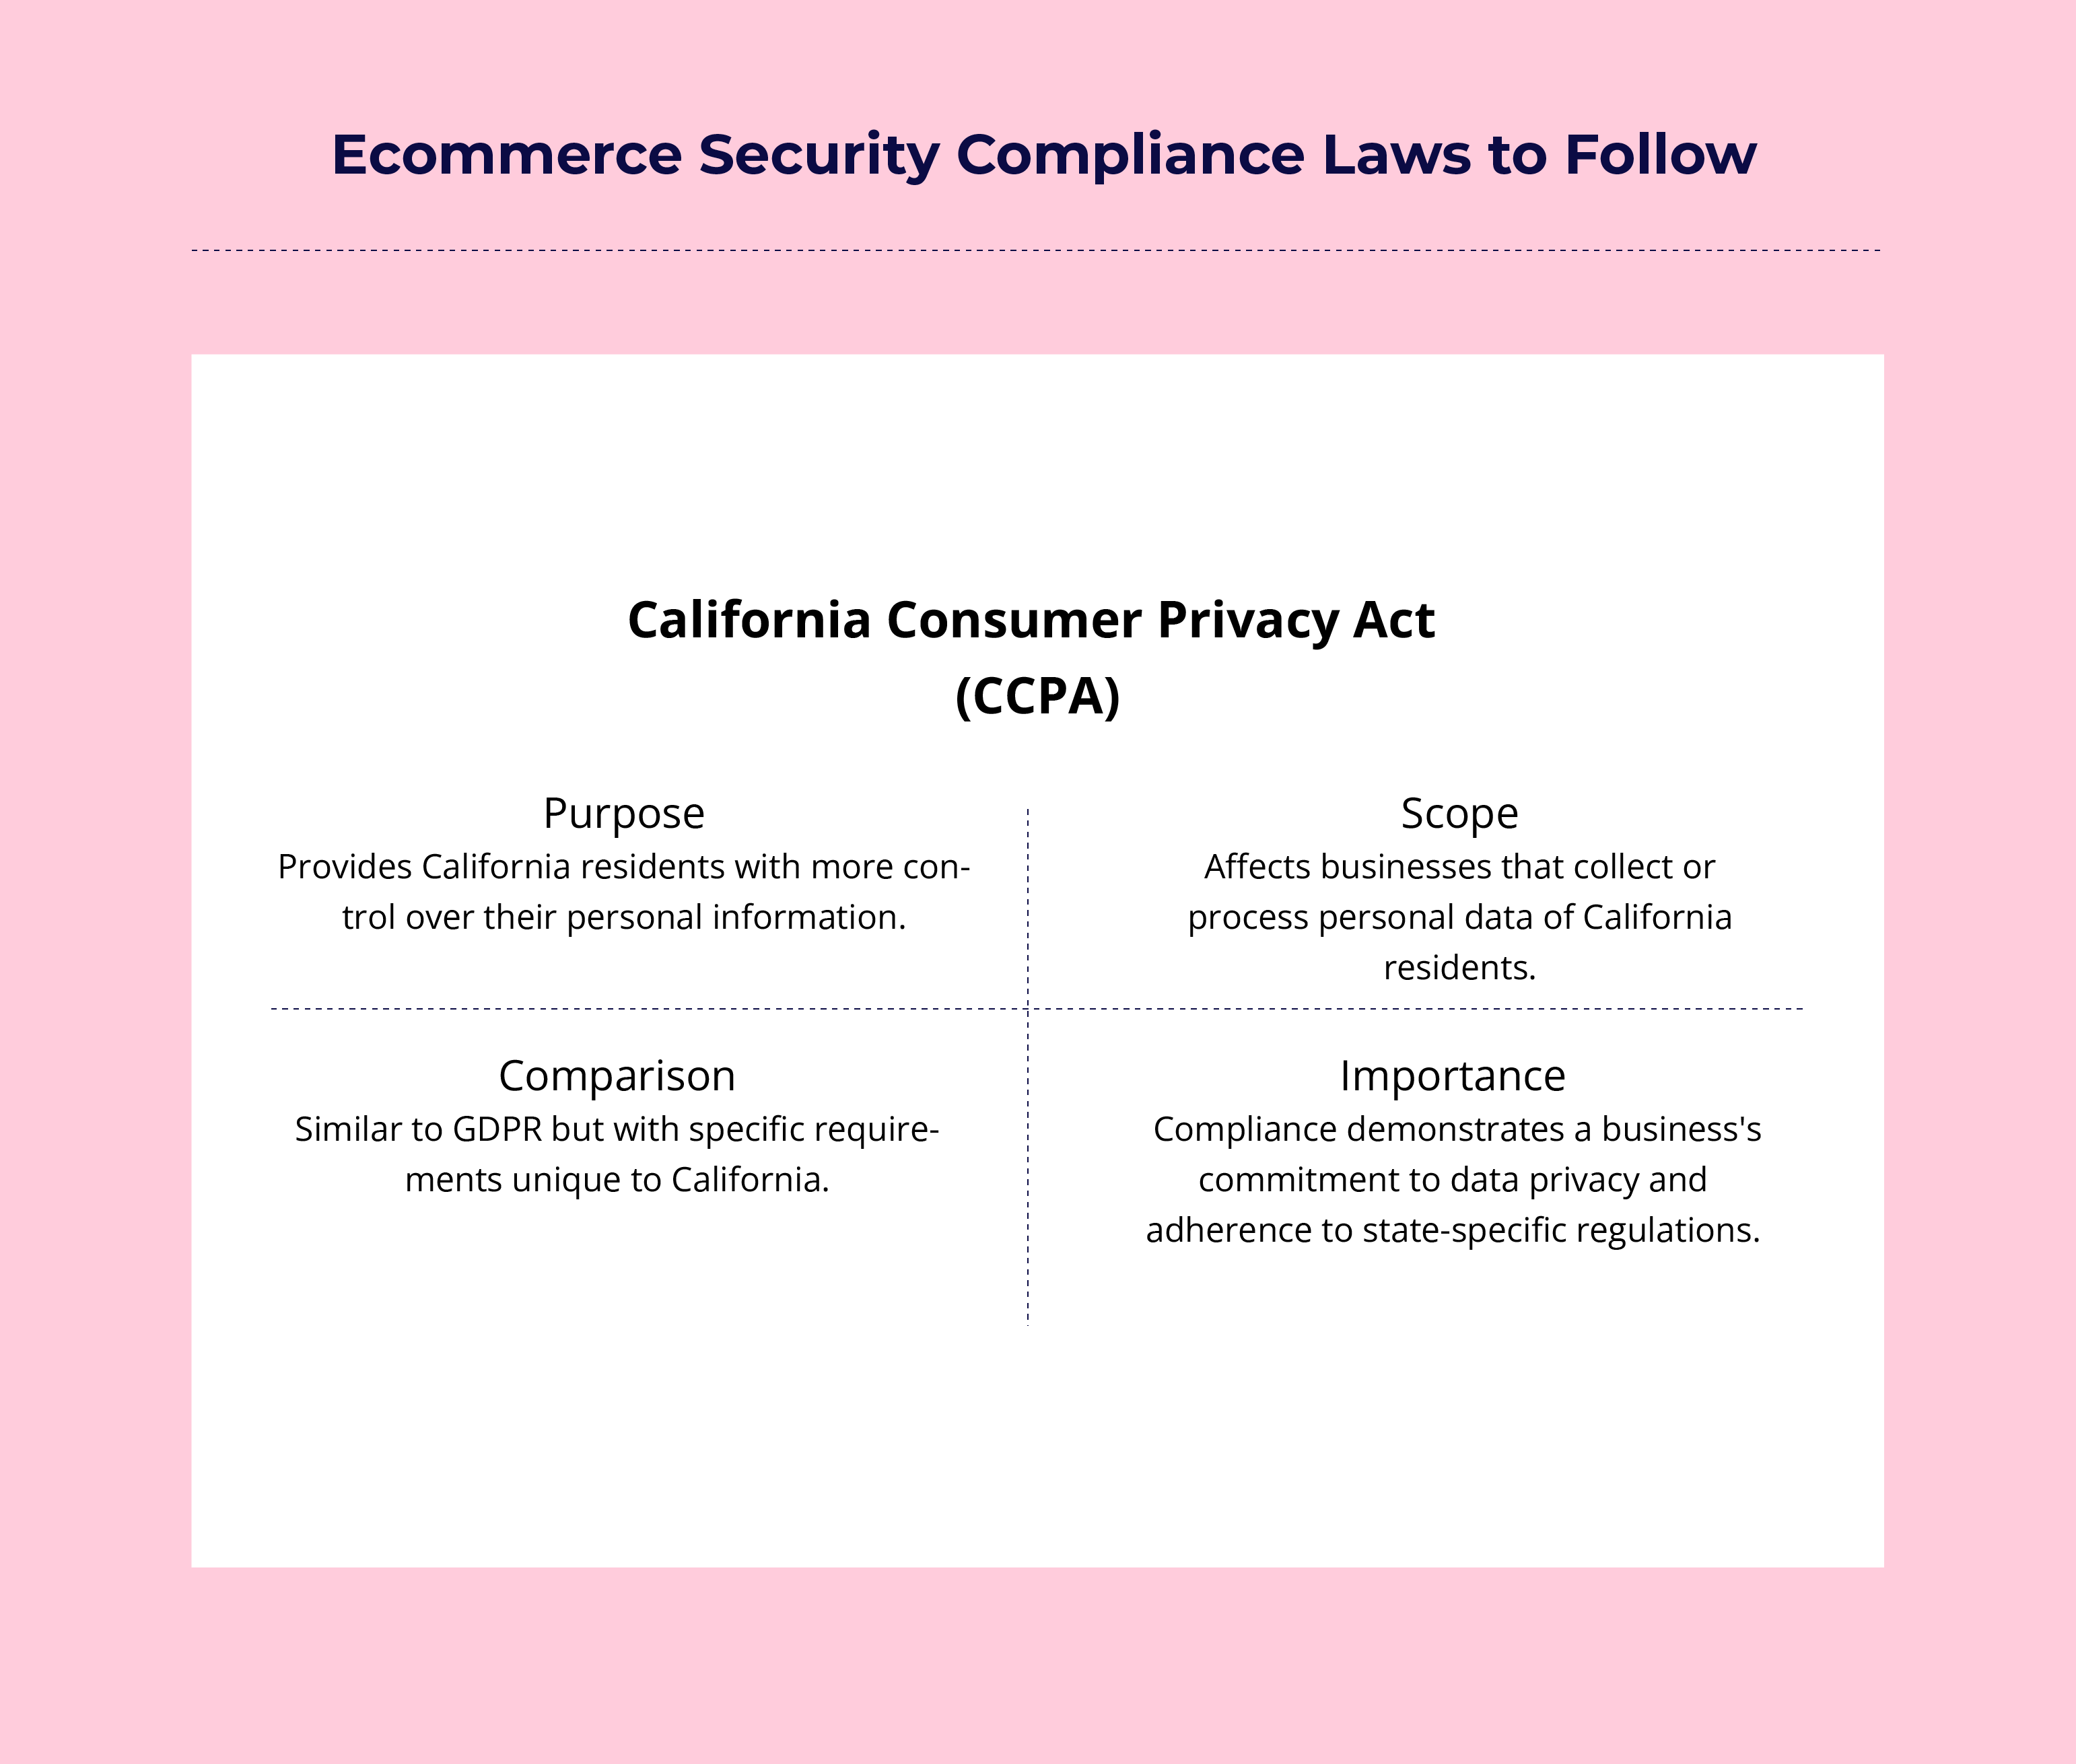
Mientras que el RGPD está diseñado para los residentes europeos, la CCPA protege la privacidad de los residentes de California.
Aunque es similar al RGPD, la CCPA tiene sus propios requisitos específicos que las empresas deben comprender y aplicar.
La CCPA otorga a los consumidores un mayor control sobre la información personal que las empresas recopilan de ellos.
Al cumplir estos marcos normativos, las empresas de comercio electrónico no solo cumplen los requisitos legales, sino que también demuestran su compromiso con la protección de los datos de los clientes.
16 amenazas de ciberseguridad en el comercio electrónico a las que debes prestar atención
Ahora que conoces las principales políticas de seguridad, exploremos las amenazas de ciberseguridad más importantes a las que se enfrenta tu tienda online.
Comprender estos riesgos es crucial para implementar medidas eficaces de seguridad para el comercio electrónico.
- Ransomware y malware: Software malicioso diseñado para dañar tu sistema o red. El ransomware, un tipo de malware, puede mantener tus datos como rehenes a cambio de un rescate.
- Ataques distribuidos de denegación de servicio (ataques DDoS): Inundan tu tienda de comercio electrónico con tráfico falso, lo que hace que no esté disponible para los clientes reales. El objetivo de este tipo de ataque es interrumpir las ventas y quebrantar la confianza de los clientes.
- Inyección SQL: Código malicioso insertado en la consulta de la base de datos de tu sitio web que ayuda a los atacantes a acceder a datos confidenciales. Como resultado, puedes sufrir el robo de datos, la vulneración de la información de los clientes e incluso transacciones no autorizadas.
- Filtraciones de datos: Cuando actores no autorizados acceden a información confidencial de tu sitio web directamente o mediante correos electrónicos engañosos, se denomina filtración de datos. Puede dañar tu reputación, provocar sanciones legales e incluso pérdidas económicas para tu negocio en línea.
- Ataques de phishing: Los ciberdelincuentes suelen atacar a las empresas mediante correos electrónicos engañosos y las engañan para que proporcionen información personal o financiera. El phishing puede comprometer las cuentas de tus clientes y provocar transacciones no autorizadas.
- Secuencias de comandos entre sitios (XSS): Los ataques XSS intentan robar datos de cookies, tokens de sesión y otros datos confidenciales mediante la inserción de scripts maliciosos en el código del sitio web. Los ataques exitosos pueden perjudicar la funcionalidad del sitio web y la información de las cuentas de los usuarios.
- bots: Aunque los bots pueden ayudar a automatizar partes de procesos empresariales importantes, como el procesamiento de pedidos de comercio electrónico o la venta adicional de productos, también pueden automatizar la extracción de datos, la apropiación de cuentas y los ataques DDoS para partes maliciosas, con el objetivo de robar información confidencial.
- Desnatado electrónico: El desnatado electrónico también hace referencia a la inserción de código malicioso en sitios web para acceder a la información de pago durante las transacciones.
- Fraude en los pagos: Cualquier transacción no autorizada que utilice datos de tarjetas de crédito robadas o contracargos fraudulentos puede clasificarse como fraude en los pagos y puede provocar pérdidas económicas o un aumento de los costes.
- Ataques a API: Los ataques a API aprovechan cualquier vulnerabilidad existente en una interfaz de programación de aplicaciones para acceder a los datos y manipularlos, lo que puede provocar interrupciones o filtraciones.
- Ataques a la cadena de suministro: Los ataques a la cadena de suministro se dirigen a cualquier software o proveedor externo que te ayude en el proceso de acceder a tu sitio web mediante la introducción de malware o el robo de datos.
- Ataques de ingeniería social: Los ciberdelincuentes suelen hacerse pasar por personas normales y manipular a individuos para que revelen información confidencial con el objetivo de acceder a sistemas y datos de comercio electrónico.
- Ataques de intermediario (MITM): Los ataques MITM los llevan a cabo actores maliciosos que interceptan la comunicación entre usuarios y sitios web de comercio electrónico para robar datos o inyectar contenido malicioso.
- Relleno de credenciales: El relleno de credenciales consiste en introducir pares de nombres de usuario y contraseñas para obtener acceso no autorizado a cuentas de usuarios con el objetivo de apropiarse de ellas y cometer fraude.
- Vulnerabilidades de día cero: Fallos desconocidos que los atacantes aprovechan antes de que los desarrolladores puedan corregirlos, lo que puede comprometer la funcionalidad del sitio web. Estas vulnerabilidades comprometen la funcionalidad del sitio web si no cuentas con un sólido proceso de resolución de errores de comercio electrónico.
- Secuestro de DNS: El secuestro de DNS consiste en alterar los registros DNS para redirigir el tráfico de tu tienda de comercio electrónico a una tienda fraudulenta, lo que puede provocar ataques de phishing o el robo de datos.
Comprender estas amenazas es el primer paso para reforzar tu sitio de comercio electrónico. Cada una plantea riesgos únicos para tu negocio, desde pérdidas económicas hasta daños reputacionales.
10 buenas prácticas para mantener seguro tu sitio web de comercio electrónico
Ahora que conoces algunos de los ataques habituales que pueden amenazar la integridad y la seguridad de tu tienda en línea, estas son algunas de las mejores prácticas que puedes implementar para proteger tu sitio web frente a estas amenazas.
1. Utiliza una plataforma de comercio electrónico y un proveedor de alojamiento seguros
La seguridad de tu tienda en línea comienza por elegir la plataforma de comercio electrónico y el proveedor de alojamiento adecuados. Esta decisión puede determinar el éxito o el fracaso de tus esfuerzos de seguridad, por lo que es fundamental acertar desde el principio.
Al seleccionar una plataforma de comercio electrónico, da prioridad a aquellas que ofrezcan funciones de seguridad avanzadas y un soporte sólido.
Busca plataformas que cumplan con la normativa de Industria de Tarjetas de Pago (PCI)—esto garantiza que cumplen con los estrictos estándares de seguridad establecidos por la industria de las tarjetas de pago.
Pero el cumplimiento es solo el principio. Las mejores plataformas van más allá y ofrecen:
- Actualizaciones y parches de seguridad periódicos
- Herramientas integradas de detección de fraudes
- Procesos de pago seguros
- Cifrado de datos en reposo y en tránsito
Además, si tu plataforma de comercio electrónico no incluye alojamiento, necesitas una solución de alojamiento que ofrezca supervisión constante, protección contra ataques DDoS, copias de seguridad periódicas y cortafuegos.
Algunas de las mejores plataformas de comercio electrónico cuentan con medidas de seguridad muy eficaces. Consulta nuestras plataformas de comercio electrónico favoritas para todo tipo de marcas:
Estas plataformas pueden ayudarte a crear un sitio web potente y protegerlo con mecanismos de seguridad igualmente eficaces.
2. Utiliza siempre HTTPS y obtén tu certificado SSL
Una de las primeras cosas que debes hacer al crear un sitio web para tu tienda online es obtener un certificado SSL para ella.
Al fin y al cabo, es el estándar de facto para proteger las transacciones que se realizan en tu sitio web.
Un certificado SSL (capa de sockets seguros) cumple dos funciones cruciales:
- Autentica la identidad de tu sitio web ante los visitantes.
- Cifra los datos transmitidos entre tu servidor y los navegadores de tus clientes.
Cuando tienes un certificado SSL activo, los visitantes verán el conocido icono del candado y “HTTPS” en la barra de direcciones de su navegador. Esta señal visual es más que un simple símbolo: es un indicador de confianza que informa a tus clientes de que sus datos están protegidos.
Pero las ventajas van más allá de la seguridad. Google utiliza HTTPS como factor de posicionamiento desde 2014.
Esto significa que tener un certificado SSL puede ayudarte a mejorar tu posicionamiento en los motores de búsqueda, lo que te proporciona una ventaja frente a los competidores que aún no han dado el paso.
3. Implementa medidas de seguridad en varias capas
Cuando se trata de la seguridad de un sitio web de comercio electrónico, el viejo dicho "no pongas todos los huevos en la misma cesta" no podría ser más pertinente.
En una tienda de comercio electrónico, donde existen múltiples formas de que los ciberdelincuentes penetren en el código del sitio web o roben datos, implementar una única capa de seguridad apenas será suficiente.
Si un atacante consigue eludir una capa—por ejemplo, un cortafuegos—, se enfrentará inmediatamente a otra. Este enfoque, conocido como defensa en profundidad, aumenta considerablemente la dificultad para que los ciberdelincuentes vulneren tus sistemas.
Debes implementar varios mecanismos que se combinen para proteger completamente tu sitio web frente a terceros malintencionados y ataques.
Deberás empezar por las capas de seguridad básicas y, a continuación, implementar medidas más avanzadas:
- Cortafuegos: actúan como tu primera línea de defensa y filtran el tráfico entrante y saliente según reglas de seguridad predeterminadas.
- Sistemas de detección de intrusiones (IDS): supervisan tu red en busca de actividades sospechosas y te alertan sobre posibles amenazas.
- Actualizaciones periódicas del software: mantén actualizados todos tus sistemas, incluida tu plataforma de comercio electrónico, los plugins y el software del servidor, para corregir vulnerabilidades conocidas.
- Cortafuegos de aplicaciones web (WAF): Protegen específicamente tus aplicaciones web frente a diversos ataques, como la inyección SQL y las secuencias de comandos entre sitios.
- Redes de distribución de contenido (CDN): Además de mejorar el rendimiento de tu sitio, las CDN también pueden ayudar a mitigar los ataques DDoS.
- Gestión de información y eventos de seguridad (SIEM): Estos sistemas agregan y analizan los datos de registro de toda tu red para detectar y responder a las amenazas de seguridad en tiempo real.
Recuerda que los ciberdelincuentes evolucionan constantemente sus tácticas, por lo que tus defensas también deben evolucionar. Revisa y actualiza periódicamente tus medidas de seguridad para asegurarte de que sigan siendo eficaces frente a las amenazas más recientes.
Considera también utilizar herramientas especializadas.
Por ejemplo, una herramienta como Memcyco puede ayudarte a prevenir problemas como la suplantación de marca, que consiste en que actores maliciosos clonen el sitio web de una marca para engañar a sus clientes.
Protege a tus clientes para que no sean víctimas de fraude, avisándoles en tiempo real si visitan una versión suplantada de tu sitio.
4. Obtén software antivirus y antimalware
Una de las medidas más básicas que puedes tomar para la seguridad de tu sitio web de comercio electrónico es adquirir software antivirus y antimalware con licencia e implementarlo en tu sitio web.
Pero están lejos de ser básicos.
Las soluciones antivirus y antimalware modernas hacen mucho más que buscar amenazas conocidas. Utilizan técnicas avanzadas como:
- Análisis heurístico: Detección de amenazas desconocidas hasta el momento basándose en patrones de comportamiento.
- Análisis en tiempo real: Supervisión continua de tu sistema para detectar posibles amenazas.
- Aislamiento en entornos controlados: Ejecución de archivos sospechosos en un entorno aislado para analizar su comportamiento.
Pero debes tener presente que tu software antivirus solo es tan bueno como su última actualización. Asegúrate de que las actualizaciones automáticas estén activadas y funcionen correctamente.
Considera ampliar esta protección a todos los dispositivos que se conecten a tu plataforma de comercio electrónico. Esto incluye no solo tus servidores, sino también los ordenadores de los empleados y los dispositivos móviles utilizados para acceder al área de administración de tu tienda.
5. No olvides la autenticación multifactor (MFA)
Como ya hemos comentado, el robo o la vulneración de las credenciales de los usuarios es una de las formas más habituales de sufrir brechas de seguridad en un sitio web. Las contraseñas seguras ya no son suficientes.
Incluso la contraseña más segura puede verse comprometida y, cuando eso ocurre, la autenticación multifactor (MFA) se convierte en tu última línea de defensa.
La MFA, también denominada autenticación de dos factores, añade capas adicionales de seguridad al exigir dos o más pruebas (o factores) para demostrar la identidad. Estos factores suelen pertenecer a tres categorías:
- Algo que sabes (como una contraseña o un PIN)
- Algo que tienes (como un teléfono inteligente o un token de seguridad)
- Algo que eres (como una huella dactilar o el reconocimiento facial)
La ventaja de la MFA es que, aunque un pirata informático consiga robar uno de los factores (por ejemplo, una contraseña), seguirá sin poder acceder a la cuenta sin los demás factores. Es como tener varias cerraduras en la puerta: cada una añade una capa adicional de seguridad.
En los sitios de comercio electrónico, considera implementar la MFA para las cuentas de los clientes, los inicios de sesión de administradores y empleados, y las integraciones de terceros.
6. Realiza copias de seguridad periódicas de tu sitio web
En un sitio web dinámico, como una tienda online, mantener una copia de seguridad de todos los datos no es opcional.
Considera las copias de seguridad como tu póliza de seguro frente a la pérdida de datos, ya sea por ciberataques, fallos de hardware o errores humanos.
De lo contrario, imagina un ataque malicioso contra tu sitio web que te obligue a reconstruirlo desde cero.
Una estrategia integral de copias de seguridad debería incluir:
- Copias de seguridad de la base de datos: Incluyen la información de los clientes, el historial de pedidos y los detalles de los productos.
- Copias de seguridad de los archivos: Los archivos de tu sitio web, incluidas las imágenes, los temas y el código personalizado.
- Copias de seguridad de la configuración: La configuración del servidor y de las aplicaciones, cuya recreación llevaría mucho tiempo.
Recuerda que, para que una copia de seguridad se considere correcta, deberás asegurarte de que todos los datos estén almacenados de forma segura.
Muchos proveedores de alojamiento ofrecen servicios de copia de seguridad, pero no dependas únicamente de ellos. Toma el control de tus datos implementando tu propia solución de copia de seguridad además de la que proporciona tu proveedor.
Aunque hacer copias de seguridad manualmente de todos tus datos puede ser una tarea engorrosa, puedes utilizar una herramienta para automatizar el proceso.
7. Utiliza pasarelas de pago seguras
Las pasarelas de pago actuales son más prácticas y funcionales que nunca, por lo que son fundamentales para que tus usuarios realicen transacciones en línea.
Una pasarela de pago actúa como intermediaria entre el navegador de tu cliente y el procesador de pagos, cifrando los datos confidenciales para garantizar una transmisión segura.
Al elegir una pasarela de pago, ten en cuenta estos factores clave:
- Cumplimiento de PCI DSS: Esto no es negociable. Asegúrate de que la pasarela elegida cumpla plenamente las Normas de Seguridad de Datos del Sector de las Tarjetas de Pago.
- Tokenización: Esta tecnología sustituye los datos confidenciales de las tarjetas por símbolos de identificación únicos, manteniendo la seguridad sin sacrificar la información necesaria.
- Herramientas de detección del fraude: Busca pasarelas que ofrezcan análisis avanzado del fraude, incluidas comprobaciones del Servicio de Verificación de Direcciones (AVS) y del Valor de Verificación de la Tarjeta (CVV).
- Compatibilidad con varias divisas: Si vendes a nivel internacional, esto es crucial para ofrecer una experiencia fluida a los clientes de todo el mundo.
- Optimización para dispositivos móviles: Con el auge del comercio móvil, asegúrate de que tu pasarela ofrezca una experiencia fluida en todos los dispositivos.
Con estas medidas de seguridad implementadas, podrás prevenir el fraude con mucha más facilidad.
Recuerda que la opción más barata no siempre es la mejor. Aunque las tarifas son importantes, da prioridad a la seguridad y la fiabilidad. Una filtración de datos podría costarte mucho más a largo plazo, tanto económicamente como en términos de confianza de los clientes.
Consulta nuestras principales recomendaciones de pasarelas de pago mientras construyes tu fortaleza impenetrable de medidas de seguridad:
Por último, mantén actualizada tu pasarela de pago. Comprueba e instala periódicamente los parches de seguridad o las actualizaciones que proporcione tu pasarela.
8. Forma a tus empleados y limita el acceso
Aunque las medidas técnicas sólidas son fundamentales, no se puede pasar por alto el elemento humano de la seguridad. La formación de los empleados y la gestión del acceso son componentes clave de una estrategia de seguridad integral.
Tu equipo puede ser tu mayor activo o tu eslabón más débil.
Empieza con una formación integral en seguridad para todos los empleados. Esta debería abarcar:
- Principios básicos de seguridad: Higiene de las contraseñas, reconocimiento de intentos de phishing y hábitos de navegación segura.
- Amenazas específicas del comercio electrónico: Vectores de ataque habituales en el comercio minorista en línea, como el robo de datos de tarjetas y el fraude con tarjeta no presente.
- Políticas de seguridad de tu empresa: Procedimientos para gestionar los datos de los clientes, informar de actividades sospechosas y responder ante posibles filtraciones.
- Requisitos de cumplimiento: Normas pertinentes como PCI DSS y RGPD, y cómo se aplican a las operaciones diarias.
El panorama de amenazas evoluciona constantemente, por lo que la formación en seguridad debe ser un proceso continuo. Los cursos periódicos de actualización y la información sobre nuevas amenazas pueden mantener la seguridad en primer plano para todos.
También debes limitar el acceso únicamente a lo que los empleados necesitan para desempeñar sus funciones eficazmente. Esto puede agilizarse mediante un control de acceso basado en roles, gestionando los permisos según las funciones laborales para simplificar la administración.
9. Auditorías de seguridad y evaluaciones de vulnerabilidades periódicas
Las medidas que tomas para garantizar la seguridad de tu sitio web no sirven de mucho si no compruebas periódicamente su rendimiento mediante auditorías.
Realiza auditorías de seguridad periódicas y exhaustivas para comprobar todos los aspectos de tu sitio web y eliminar cualquier vulnerabilidad antes de que una parte maliciosa pueda aprovecharla.
Piensa en estas auditorías como un chequeo médico para tu tienda online.
Al igual que no te saltarías tu revisión médica anual, no deberías descuidar las revisiones de seguridad de tu sitio web. Esto es en lo que deberías centrarte:
- Escaneos exhaustivos: Utiliza herramientas automatizadas para analizar todo tu sitio web en busca de vulnerabilidades conocidas.
- Pruebas de penetración manuales: Aunque los escaneos automatizados son excelentes, no pueden detectarlo todo. Contrata a profesionales de la seguridad para que realicen pruebas manuales e intenten vulnerar tus sistemas como lo haría un atacante real.
- Revisiones del código: Si tienes código personalizado en tu sitio, haz que se revise periódicamente para detectar problemas de seguridad. Esto es especialmente importante después de actualizaciones o cambios importantes.
- Evaluaciones de terceros: No te olvides de tus integraciones y plugins. Asegúrate de que procedan de fuentes fiables y de que se actualicen periódicamente.
- Pruebas de ingeniería social: Comprueba la concienciación de tus empleados en materia de seguridad mediante intentos de phishing simulados u otras tácticas de ingeniería social.
Basándote en los resultados de la auditoría, prioriza y corrige las vulnerabilidades. Algunos ajustes habituales pueden incluir:
- Actualizar los scripts y el software a las versiones más recientes
- Reforzar las contraseñas y los controles de acceso
- Implementar parches de seguridad adicionales
- Eliminar servicios o funciones innecesarios que puedan suponer un riesgo
- Garantizar la integridad de tu IP y dominio
- Realizar una limpieza de datos periódica
La frecuencia es clave. Aunque una auditoría exhaustiva anual es conveniente, las comprobaciones más frecuentes pueden detectar los problemas con antelación.
10. Cifra los datos confidenciales
Desde los datos de los clientes hasta la información de pago, proteger esta información no es solo una buena práctica empresarial: es tu responsabilidad ética y legal.
Aquí es donde entra en juego el cifrado.
El cifrado garantiza que tus datos confidenciales sigan siendo inaccesibles incluso si un ransomware o malware vulnera el sistema, y dificulta que los atacantes exploten tus datos de cualquier forma.
Aunque te roben parte de tus datos importantes, estos seguirán protegidos y no podrán explotarse gracias al cifrado.
Al implementar el cifrado, ten en cuenta estas áreas clave:
- Datos en reposo: Son los datos almacenados en tus bases de datos o servidores. Utiliza algoritmos de cifrado sólidos como AES (Advanced Encryption Standard) para protegerlos.
- Datos en tránsito: Son los datos que se transfieren entre tu servidor y los navegadores de tus clientes. Asegúrate de utilizar HTTPS con TLS 1.3 para todas las comunicaciones.
- Copias de seguridad: No olvides cifrar tus copias de seguridad. Una copia de seguridad sin cifrar puede ser una mina de oro para los atacantes.
- Comunicaciones internas: Utiliza canales cifrados para cualquier conversación interna sobre información confidencial de la empresa o de los clientes.
Además, considera implementar un cifrado de extremo a extremo para los datos altamente confidenciales. Esto garantiza que los datos se cifren en el dispositivo del usuario antes de enviarse y que solo pueda descifrarlos el destinatario previsto.
Protege tu tienda para proteger tus ventas
Para un sitio web de comercio electrónico, la seguridad es la línea vital invisible que, si se ignora, puede descarrilar por completo su rendimiento.
Es habitual que las tiendas online sufran distintos tipos de ataques, como phishing, malware, ransomware, XSS, DDoS, fraude por cuentas múltiples, entre otros.
Sin embargo, la buena noticia es que la mayoría de estos ataques pueden prevenirse con la ayuda de las medidas de seguridad proactivas que se indican en esta guía.
No obstante, elegir la plataforma de comercio electrónico y el proveedor de alojamiento adecuados para tu tienda online es un buen punto de partida.
Para obtener más información útil y las últimas novedades sobre todo lo relacionado con el comercio electrónico, suscríbete a nuestro boletín.