

Key Takeaways
101: Albträume verhindern: E-Commerce-Shops sind einer erheblichen Bedrohung durch Sicherheitsverletzungen ausgesetzt, die zum Diebstahl von Kundendaten und zu Betriebsunterbrechungen führen können und für alle Beteiligten ein wahrer Albtraum sind.
Der Ruf steht auf dem Spiel: Eine Sicherheitsverletzung kann den Ruf einer Marke und das Vertrauen der Kunden schwer beschädigen und möglicherweise über lange Zeit hinweg selbst die effektivsten Geschäftsabläufe überschatten.
Schütze deinen Shop: Die Verbesserung der Website-Sicherheit durch Methoden wie robuste Verschlüsselung und regelmäßige Sicherheitsprüfungen ist für E-Commerce-Shops entscheidend, um sich vor schwerwiegenden Sicherheitsbedrohungen zu schützen.
Das Sicherheitsrisiko: Wenn eine E-Commerce-Website nicht ausreichend geschützt wird, kann sie sich in ein datenleckgeplagtes Ärgernis verwandeln. Das unterstreicht die Bedeutung starker Sicherheitsmaßnahmen zum Schutz von Kundentransaktionen und -daten.
Einer der größten Albträume für eine E-Commerce-Marke ist heutzutage eine Sicherheitsverletzung – Hacker nutzen Schwachstellen aus, um Kundendaten und Finanzinformationen zu stehlen oder Ihren Betrieb zu stören.
Sie fürchten es, Ihre Kunden fürchten es – für alle Beteiligten ist es eine Katastrophe.
Wenn diese Sicherheitsprobleme einer E-Commerce-Website nicht behoben werden, können sie Ihre elegante, leistungsstarke Website in ein fehlerhaftes Chaos verwandeln, das überall sensible Daten preisgibt. Klingt schrecklich, oder?
Sobald eine Sicherheitsverletzung auftritt, können die Schäden für den Ruf Ihrer Marke und das Vertrauen Ihrer Kunden schwerwiegend und lang anhaltend sein und selbst die effizientesten Abläufe überschatten.
Es gibt jedoch mehrere Möglichkeiten, die Sicherheit Ihrer Website zu verbessern und sicherzustellen, dass Ihre Online-Präsenz umfassend vor den größten Sicherheitsbedrohungen geschützt ist.
Von robuster Verschlüsselung bis hin zu regelmäßigen Sicherheitsprüfungen stehen Ihnen die nötigen Werkzeuge zum Schutz Ihres E-Commerce-Shops zur Verfügung.
Bevor wir näher auf diese Lösungen eingehen, sollten wir jedoch besprechen, warum es für E-Commerce-Shops so entscheidend ist, ihre Website-Sicherheit zu stärken, und was wirklich auf dem Spiel steht.
Was steht bei der Sicherheit von E-Commerce-Websites auf dem Spiel?
Die Sicherheit von E-Commerce-Websites umfasst eine Reihe wichtiger Maßnahmen, die Ihren Online-Shop vor Bedrohungen schützen und Kundentransaktionen absichern sollen.
Die Sicherheit Ihrer Website ist keineswegs nur eine technische Angelegenheit, sondern kann die Leistung Ihres Shops erheblich beeinflussen und erfordert daher besondere Aufmerksamkeit.
Die Folgen unzureichender Sicherheitsmaßnahmen sind sowohl unmittelbar als auch weitreichend. Eine Sicherheitsverletzung kann Folgendes verursachen:
- Unmittelbare Einbußen bei Verkäufen und Einnahmen
- Betriebsunterbrechungen, die Ihr Unternehmen lahmlegen
- Gefährdete Kundendaten, die das Vertrauen untergraben
- Schwerwiegende Schäden am Ruf Ihrer Marke
- Mögliche rechtliche Konsequenzen und finanzielle Strafen
Diese weitreichenden Konsequenzen unterstreichen die Bedeutung proaktiver Sicherheitsmaßnahmen. Unternehmen sollten mindestens Folgendes implementieren:
- Leistungsfähige Firewalls zum Schutz vor Eindringversuchen
- Leistungsstarke Authentifizierungsfunktionen zur Überprüfung von Benutzeridentitäten
- Sicherheits-Protokollüberwachung zur Verfolgung und Kategorisierung potenzieller Schwachstellen
Die Protokollüberwachung dient insbesondere als Frühwarnsystem und ermöglicht es Ihnen, mögliche Bedrohungen zu erkennen und zu beheben, bevor sie zu umfassenden Krisen eskalieren.
Gesetze zur Einhaltung der Sicherheitsvorschriften für E-Commerce-Websites
Es ist entscheidend, robuste Sicherheitsmaßnahmen zu verstehen und umzusetzen. Ebenso wichtig ist es jedoch, die Gesetze und Richtlinien zu kennen, die diese Maßnahmen vorschreiben.
Sehen wir uns drei wichtige regulatorische Rahmenwerke an, die Sie unbedingt kennen sollten:
Datensicherheitsstandard der Zahlungskartenbranche (PCI DSS)
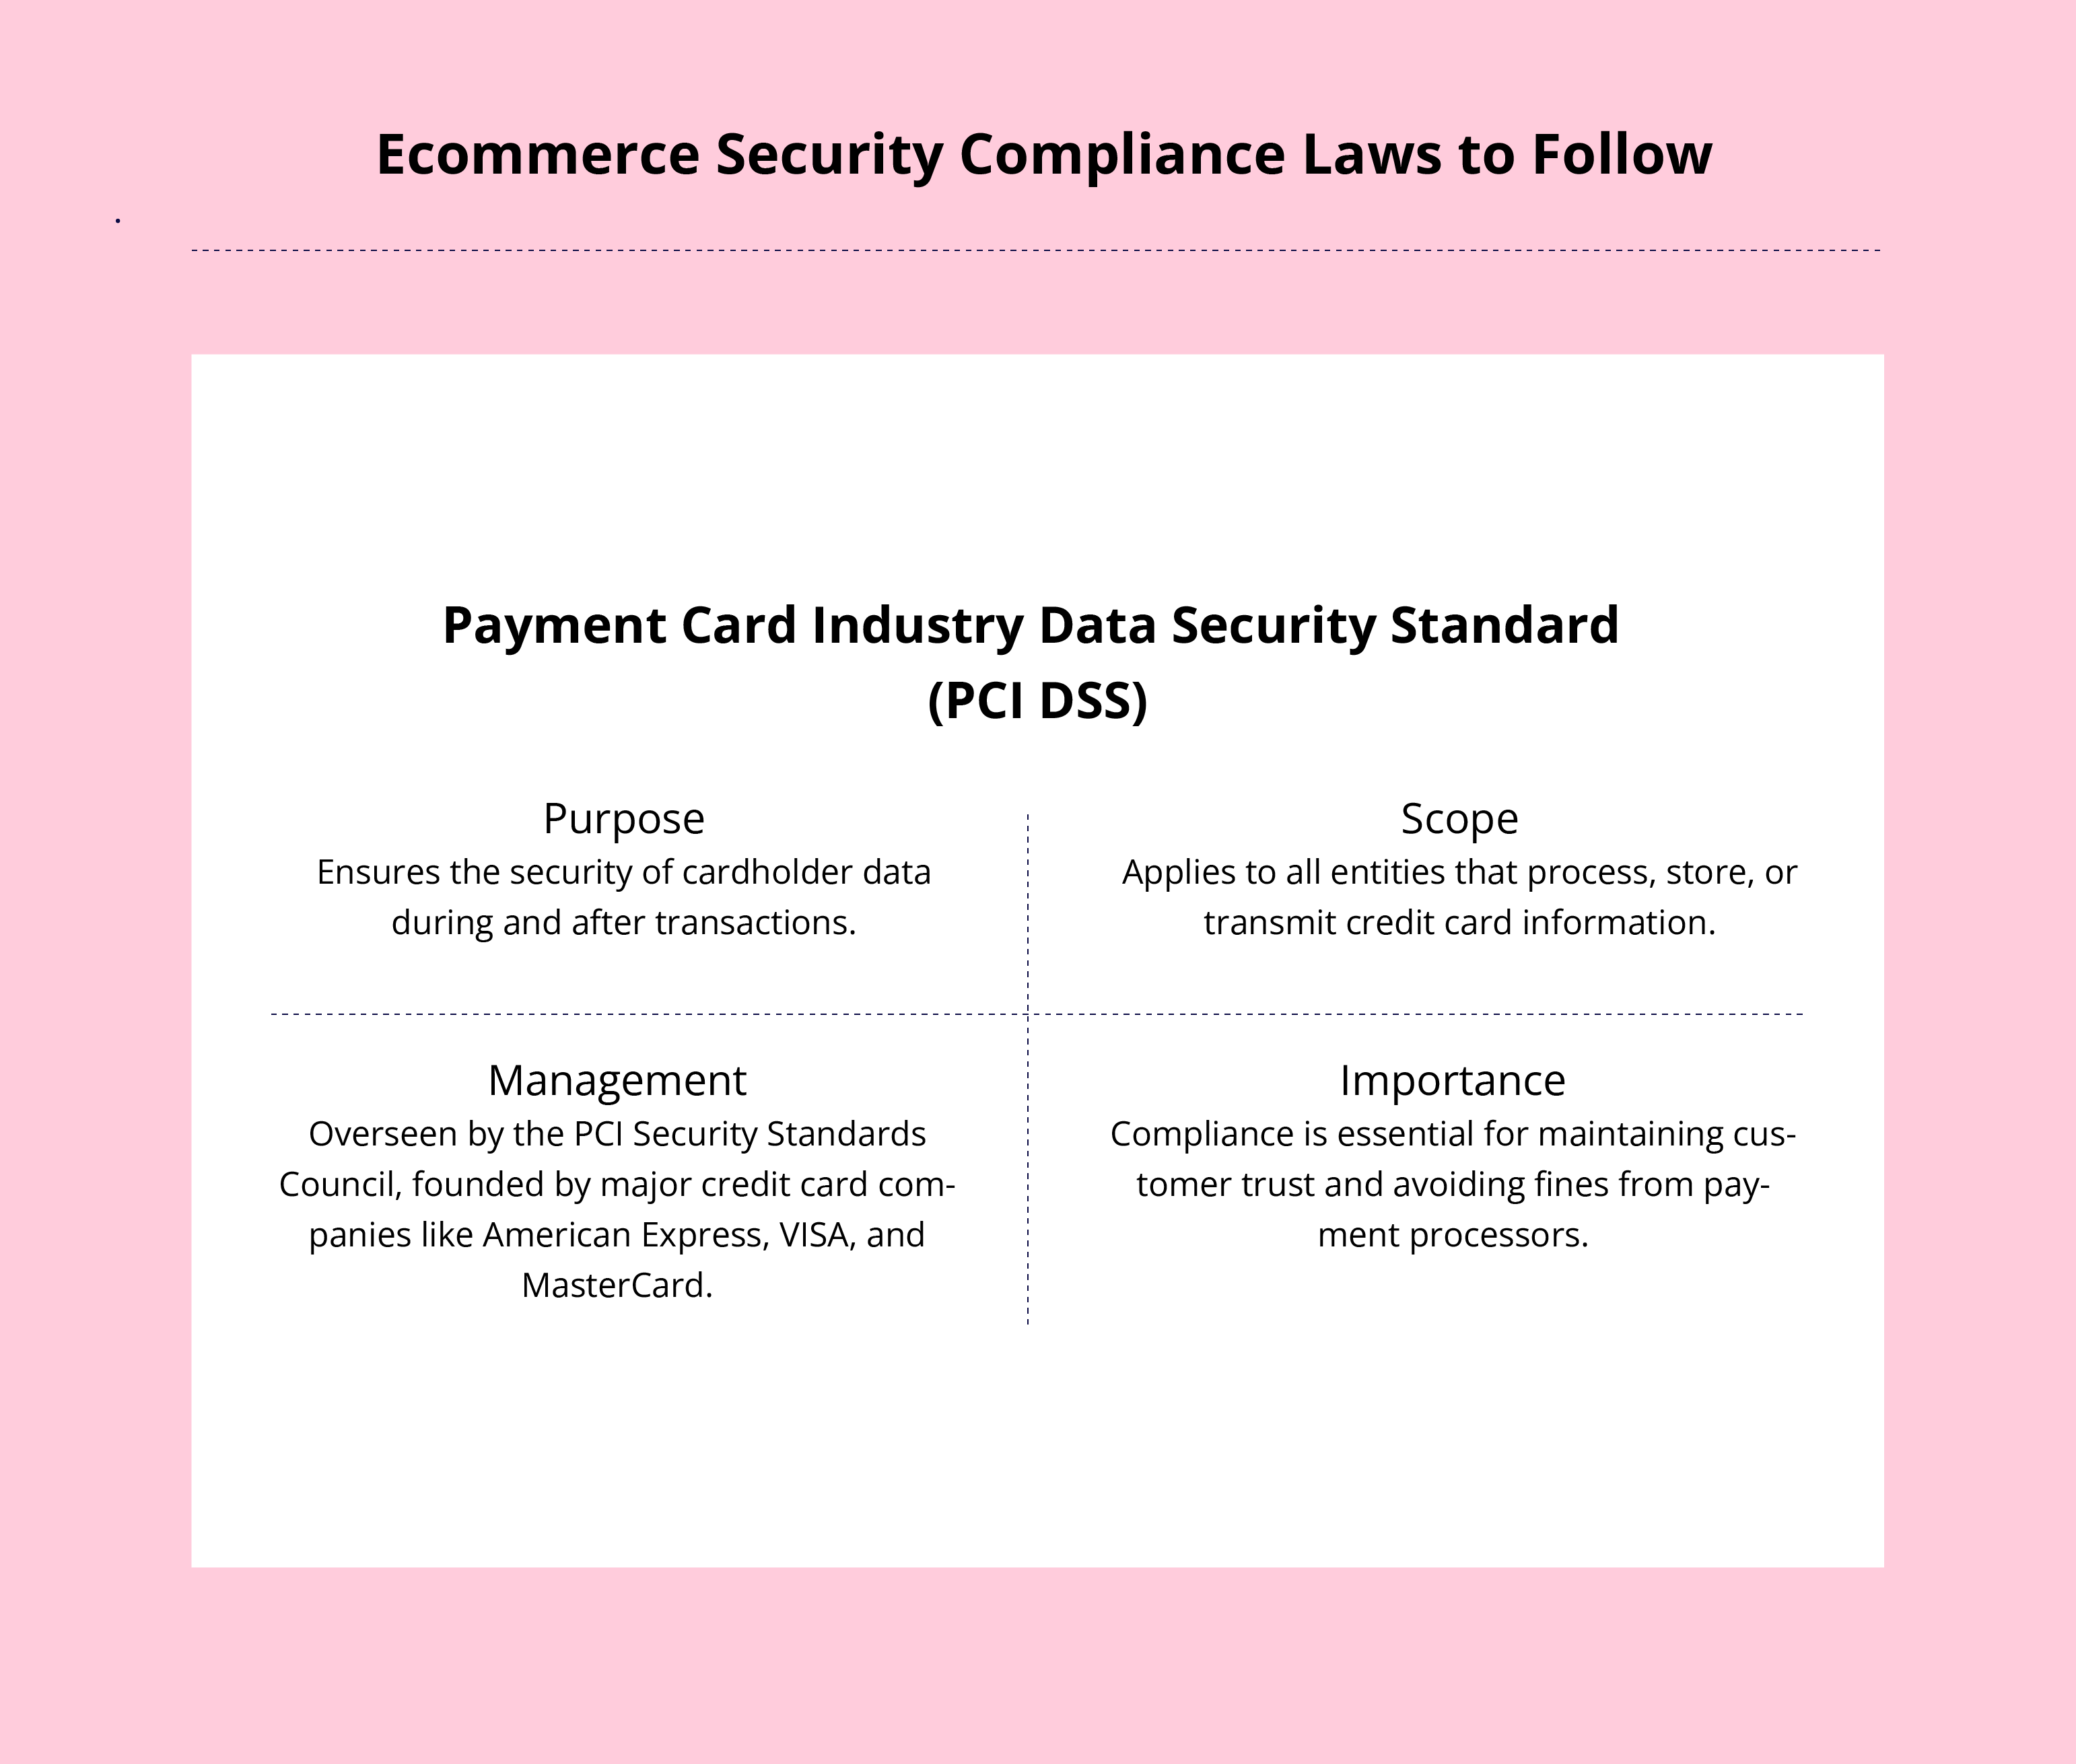
Die Einhaltung des PCI DSS unterstützt Unternehmen dabei, zahlungsbezogene Schwachstellen zu beseitigen und die Daten von Karteninhabern zu schützen, die Onlinezahlungen vornehmen.
Dieser Standard gilt für alle Unternehmen, die Karteninhaberdaten verarbeiten, speichern oder handhaben.
Die Sicherheitsstandards werden vom Rat für PCI-Sicherheitsstandards verwaltet und von Gründungsmitgliedern des Rates wie American Express, VISA und MasterCard sowie weiteren Mitgliedern durchgesetzt.
Die Einhaltung des PCI DSS ist entscheidend, um das Vertrauen der Kunden zu erhalten und mögliche Strafen von Zahlungsabwicklern zu vermeiden.
Datenschutz-Grundverordnung (GDPR)
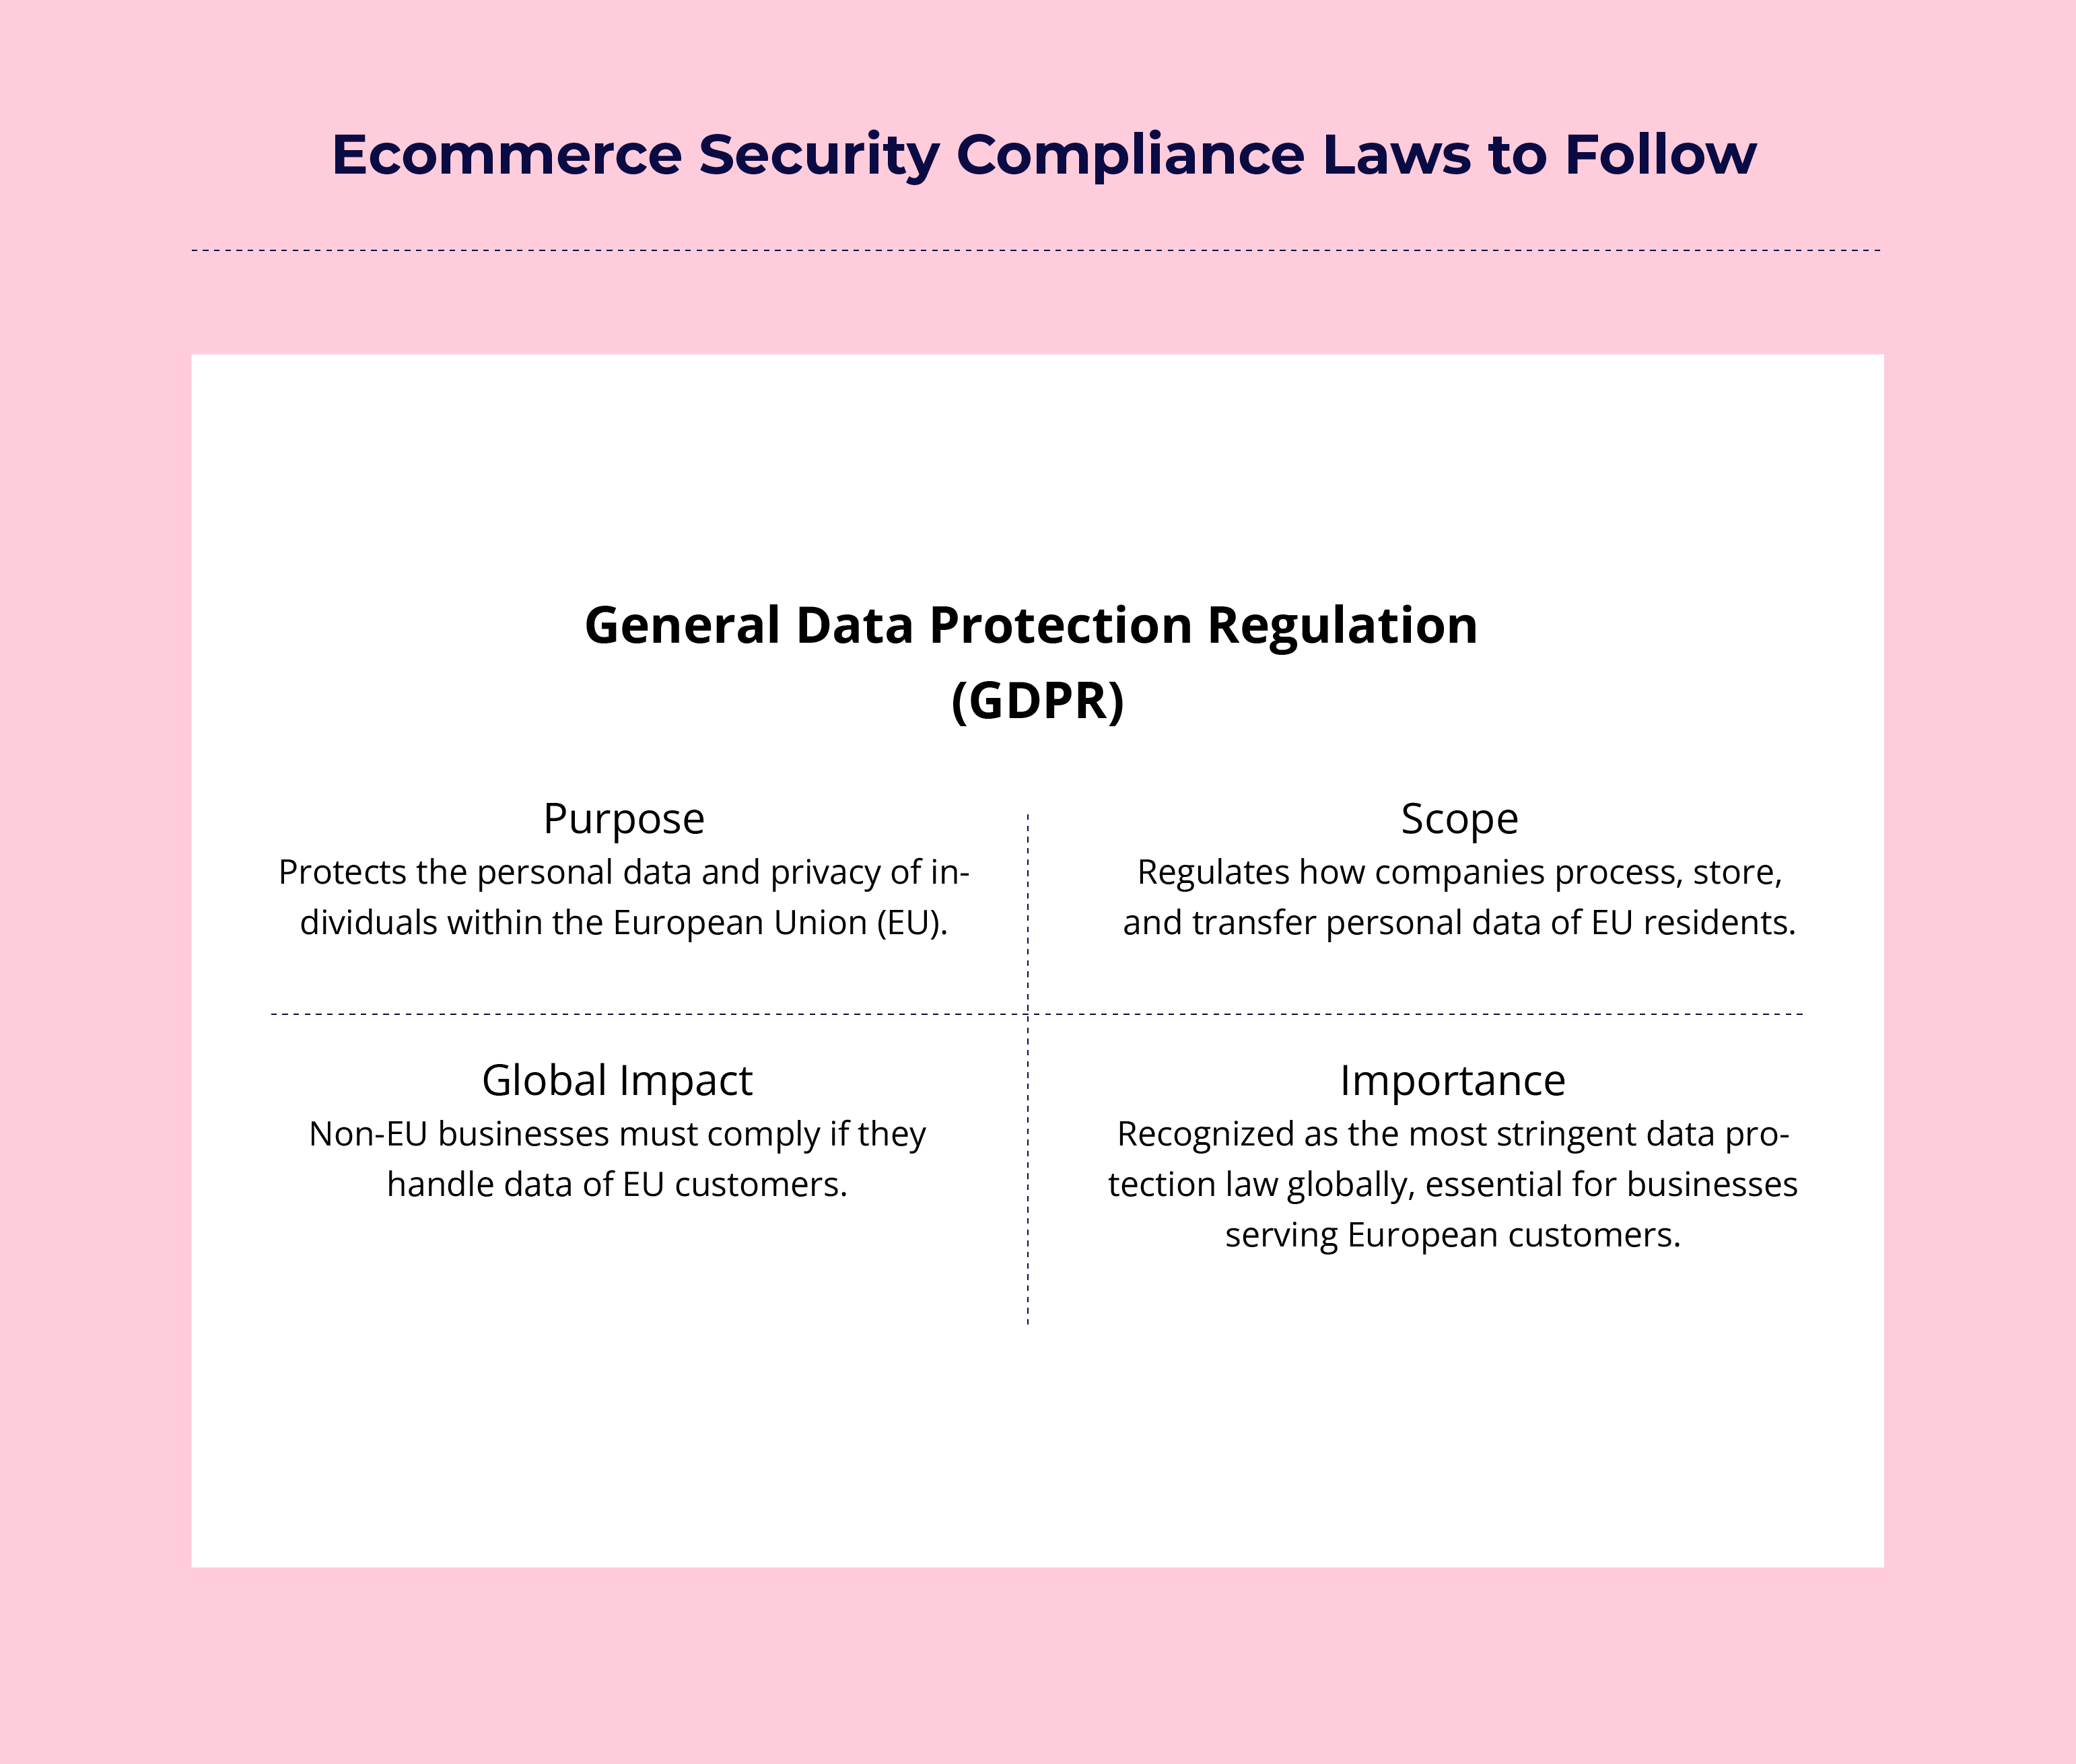
Nach der Sicherheit von Zahlungen sehen wir uns nun die GDPR an, eine Reihe von Vorschriften, die sich speziell auf den Schutz der Privatsphäre und von Informationen konzentriert.
In erster Linie ist die DSGVO eine Verordnung der Europäischen Union und ein wesentlicher Bestandteil der Datenschutz- und Menschenrechtsgesetze der EU. Sie gilt als der weltweit strengste regulatorische Rahmen für Datenschutz und Sicherheit.
Die Vorschrift regelt in erster Linie, wie Unternehmen die personenbezogenen Daten von Personen in der EU verarbeiten oder übertragen dürfen.
Auch wenn Ihr Unternehmen nicht in der EU ansässig ist, ist die Einhaltung der DSGVO unerlässlich, wenn Sie europäische Kunden bedienen oder deren Daten verarbeiten.
Have an account? Log In
Kalifornisches Verbraucherdatenschutzgesetz (CCPA)
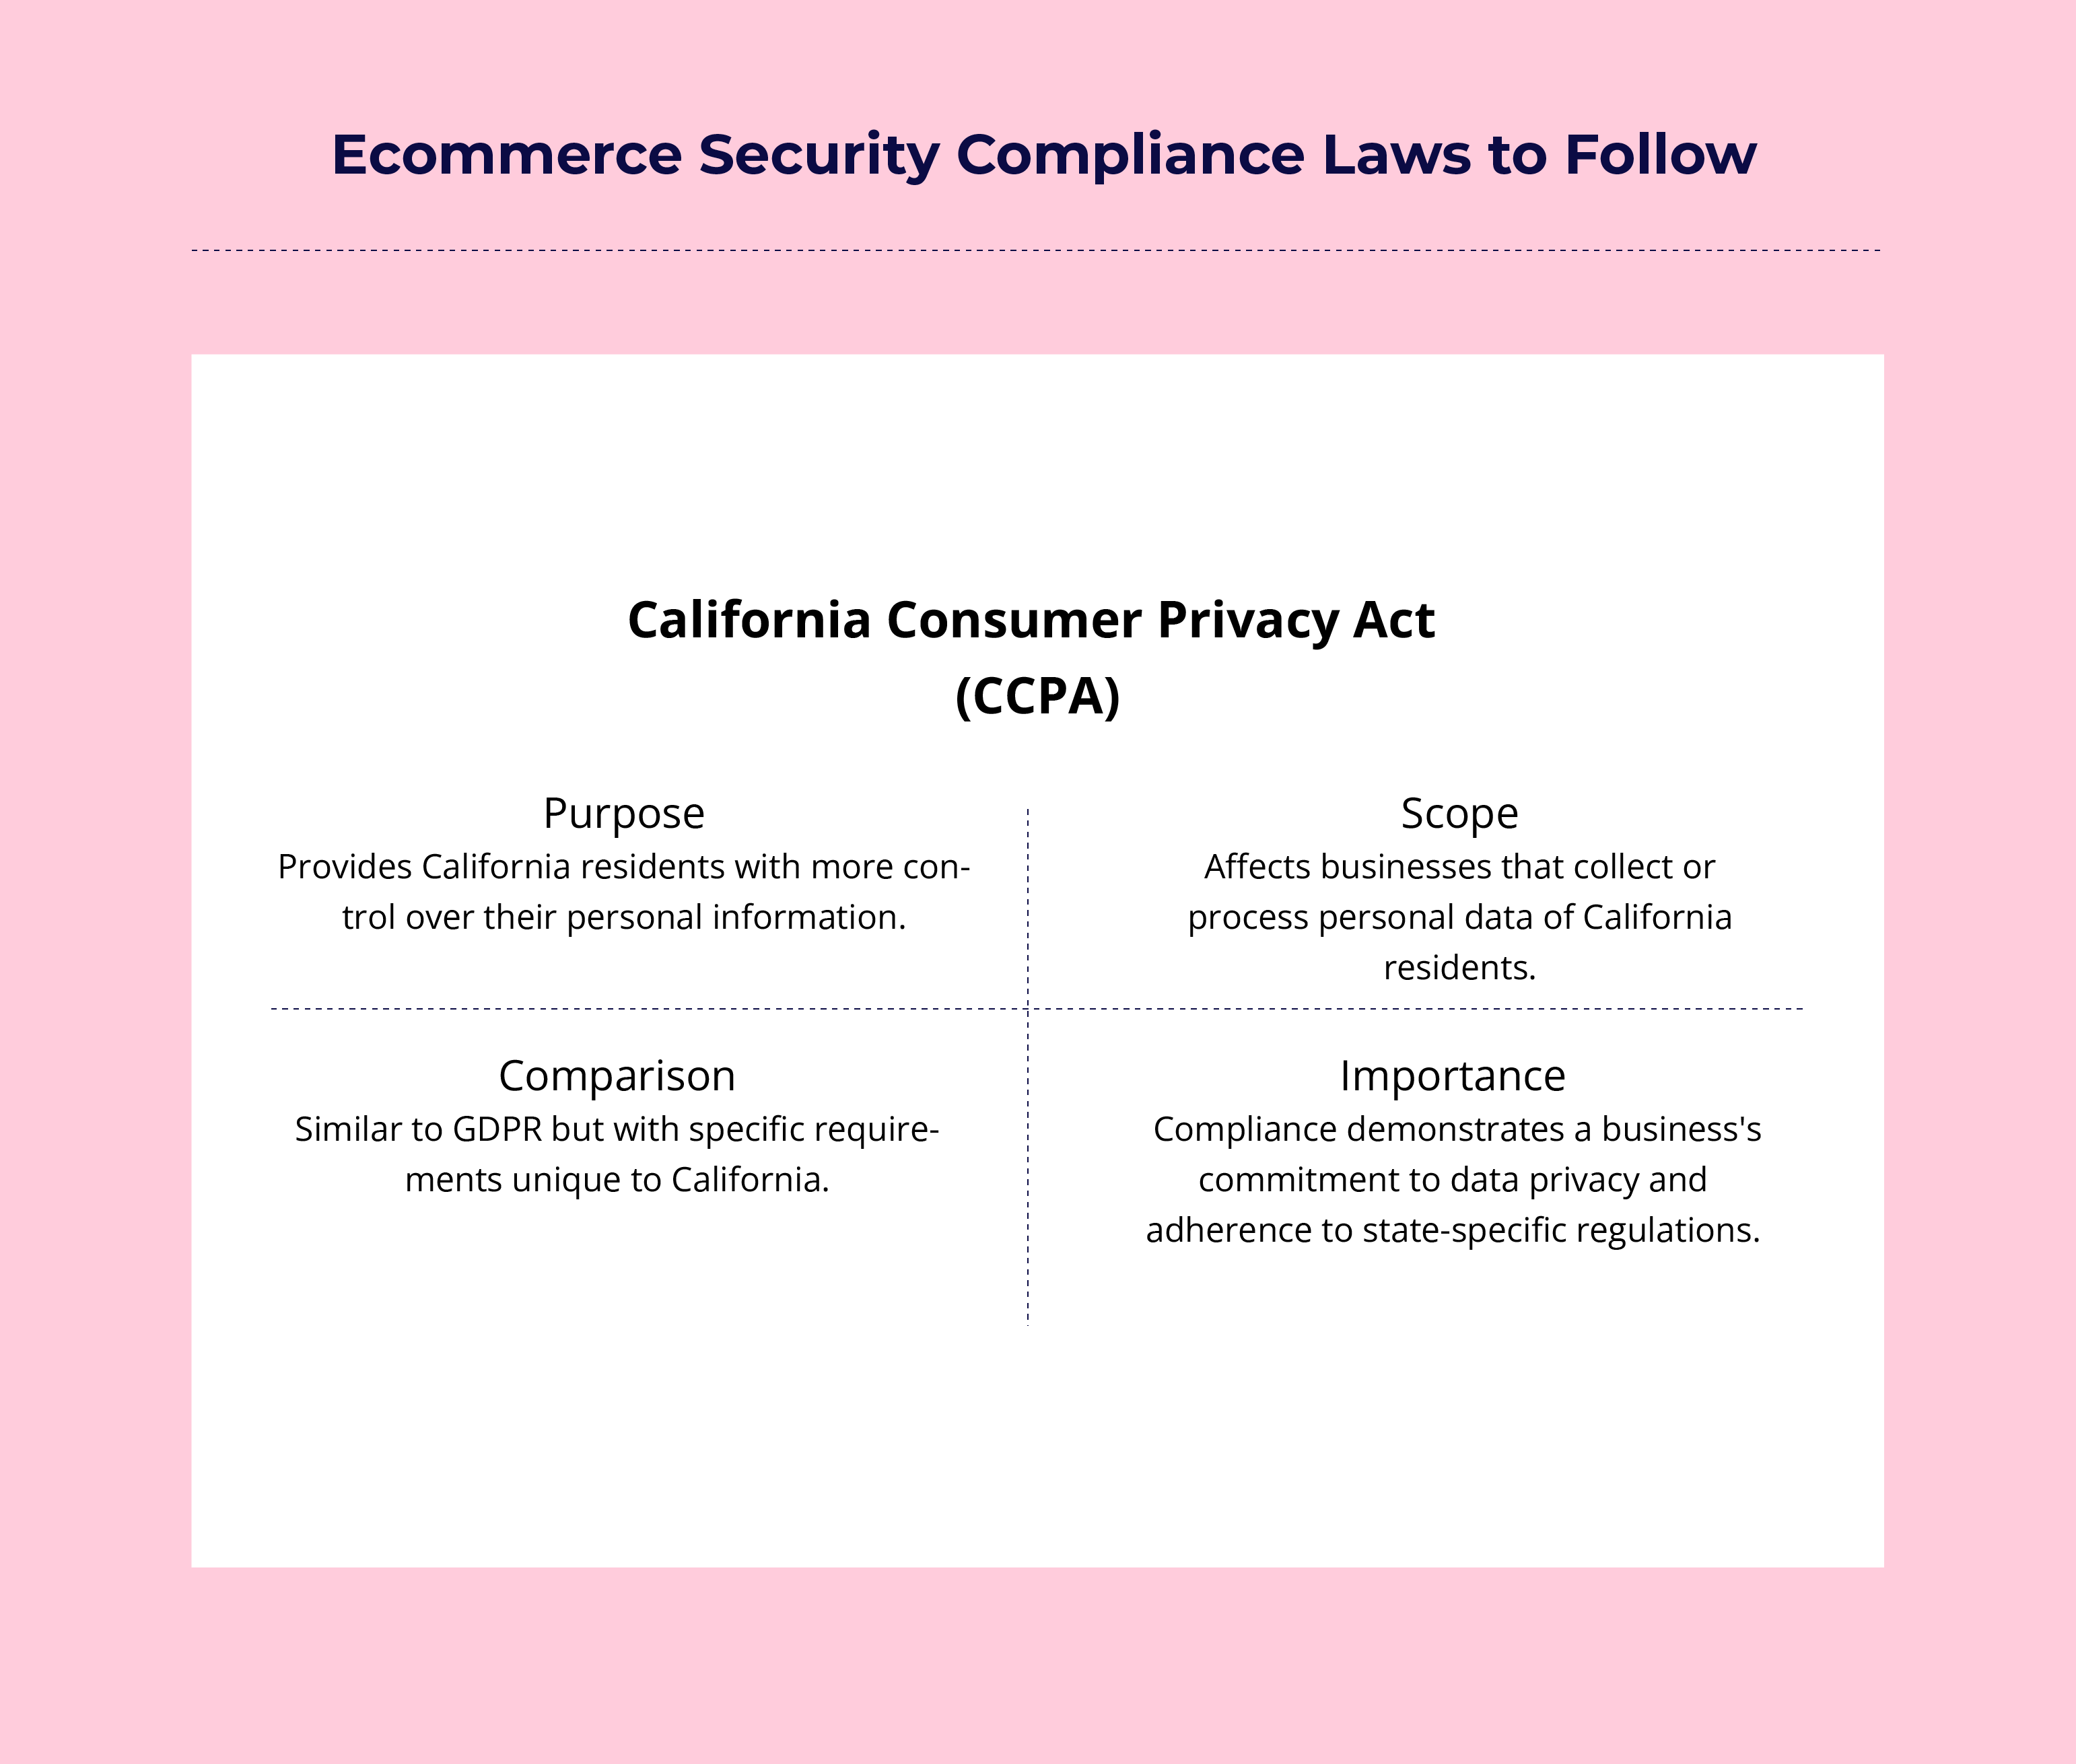
Während die DSGVO für europäische Einwohner konzipiert ist, dient der CCPA dem Schutz der Privatsphäre der Einwohner Kaliforniens.
Obwohl der CCPA der DSGVO ähnelt, gelten eigene spezifische Anforderungen, die Unternehmen verstehen und umsetzen müssen.
Der CCPA gewährt Verbrauchern mehr Kontrolle über die personenbezogenen Informationen, die Unternehmen von ihnen erheben.
Durch die Einhaltung dieser regulatorischen Rahmenbedingungen erfüllen E-Commerce-Unternehmen nicht nur die gesetzlichen Anforderungen, sondern zeigen auch ihr Engagement für den Schutz von Kundendaten.
16 Cybersicherheitsbedrohungen im E-Commerce, auf die Sie achten sollten
Nachdem Sie nun mit den wichtigsten Sicherheitsrichtlinien vertraut sind, wollen wir uns die wichtigsten Cybersicherheitsbedrohungen ansehen, denen Ihr Online-Shop ausgesetzt ist.
Das Verständnis dieser Risiken ist entscheidend für die Umsetzung wirksamer Sicherheitsmaßnahmen im E-Commerce.
- Erpressersoftware und Schadsoftware: Schadsoftware, die darauf ausgelegt ist, Ihr System oder Netzwerk zu beschädigen. Erpressersoftware, eine Art von Schadsoftware, kann Ihre Daten gegen Lösegeld als Geisel halten.
- Verteilte Denial-of-Service-Angriffe (DDoS-Angriffe): Überfluten Ihren E-Commerce-Shop mit gefälschtem Datenverkehr und machen ihn für echte Kunden nicht verfügbar. Ziel eines solchen Angriffs ist es, den Verkauf zu stören und das Vertrauen der Kunden zu erschüttern.
- SQL-Einschleusung: Schadcode, der in die Datenbankabfrage Ihrer Website eingeschleust wird und Angreifern dabei hilft, Zugriff auf sensible Daten zu erlangen. Dies kann zu Datendiebstahl, der Gefährdung von Kundeninformationen und sogar zu nicht autorisierten Transaktionen führen.
- Datenschutzverletzungen: Wenn unbefugte Akteure direkt oder über betrügerische E-Mails Zugriff auf sensible Informationen Ihrer Website erhalten, wird dies als Datenschutzverletzung bezeichnet. Dies kann den Ruf Ihres Online-Unternehmens schädigen, rechtliche Sanktionen nach sich ziehen und sogar zu finanziellen Verlusten führen.
- Phishing-Angriffe: Cyberkriminelle greifen Unternehmen häufig über betrügerische E-Mails an und bringen sie dazu, Personal- oder Finanzinformationen preiszugeben. Phishing kann Ihre Kundenkonten gefährden und nicht autorisierte Transaktionen verursachen.
- Websiteübergreifendes Skripting (XSS): XSS-Angriffe versuchen, Cookie-Daten, Sitzungstoken und andere sensible Daten zu stehlen, indem schädliche Skripte in den Code der Website eingeschleust werden. Erfolgreiche Angriffe können die Funktionsweise der Website und Benutzerkontoinformationen beeinträchtigen.
- Automatisierte Programme: Automatisierte Programme können zwar dabei helfen, Teile wichtiger Geschäftsprozesse wie die Abwicklung von E-Commerce-Bestellungen oder den Verkauf zusätzlicher Produkte zu automatisieren, sie können jedoch auch von böswilligen Parteien zur automatisierten Datenerfassung, Übernahme von Konten und Durchführung von DDoS-Angriffen eingesetzt werden, um sensible Informationen zu stehlen.
- Elektronisches Ausspähen: Elektronisches Ausspähen bezeichnet ebenfalls das Einschleusen von Schadcode in Websites, um während Transaktionen Zugriff auf Zahlungsinformationen zu erhalten.
- Zahlungsbetrug: Alle nicht autorisierten Transaktionen, bei denen gestohlene Kreditkartendaten oder betrügerische Rückbuchungen verwendet werden, können als Zahlungsbetrug eingestuft werden und zu finanziellen Verlusten oder erhöhten Kosten führen.
- API-Angriffe: API-Angriffe nutzen vorhandene Schwachstellen in einer Programmierschnittstelle aus, um Zugriff auf Daten zu erlangen und diese zu manipulieren, was zu Störungen oder Datenschutzverletzungen führen kann.
- Angriffe auf die Lieferkette: Angriffe auf die Lieferkette richten sich gegen Software oder Anbieter von Drittanbietern, die Sie dabei unterstützen, Zugriff auf Ihre Website zu erhalten, indem sie Schadsoftware einschleusen oder Daten stehlen.
- Angriffe durch soziale Manipulation: Cyberkriminelle können sich häufig als gewöhnliche Personen ausgeben und Einzelpersonen dazu bringen, vertrauliche Informationen preiszugeben, um Zugriff auf E-Commerce-Systeme und -Daten zu erlangen.
- Angriffe durch Abfangen der Kommunikation (MITM-Angriffe): MITM-Angriffe werden von böswilligen Akteuren durchgeführt, die die Kommunikation zwischen Benutzern und E-Commerce-Websites abfangen, um Daten zu stehlen oder schädliche Inhalte einzuschleusen.
- Angriffe durch automatisiertes Ausprobieren von Zugangsdaten: Dabei werden Kombinationen aus Benutzernamen und Passwörtern ausprobiert, um unbefugten Zugriff auf Benutzerkonten zu erlangen und diese zu übernehmen oder Betrug zu begehen.
- Sicherheitslücken ohne Vorwarnzeit: Unbekannte Schwachstellen, die von Angreifern ausgenutzt werden, bevor Entwickler sie patchen können, wodurch möglicherweise die Funktionsweise der Website beeinträchtigt wird. Diese Schwachstellen beeinträchtigen die Funktionsweise der Website, wenn Sie keinen zuverlässigen Prozess zur Behebung von E-Commerce-Fehlern eingerichtet haben.
- DNS-Übernahme: Eine DNS-Übernahme bezeichnet die Änderung von DNS-Einträgen, um Datenverkehr von Ihrem E-Commerce-Shop auf einen betrügerischen Shop umzuleiten, was zu Phishing-Angriffen oder Datendiebstahl führen kann.
Das Verständnis dieser Bedrohungen ist der erste Schritt zur Absicherung Ihrer E-Commerce-Website. Jede von ihnen birgt einzigartige Risiken für Ihr Unternehmen – von finanziellen Verlusten bis hin zu Rufschädigung.
10 bewährte Methoden, um Ihre E-Commerce-Website sicher zu halten
Da Sie nun einige der häufigsten Angriffe kennen, die die Integrität und Sicherheit Ihres Online-Shops bedrohen können, finden Sie hier einige bewährte Methoden, mit denen Sie Ihre Website vor diesen Bedrohungen schützen können.
1. Verwenden Sie eine sichere E-Commerce-Plattform und einen sicheren Hosting-Anbieter
Die Grundlage für die Sicherheit Ihres Online-Shops beginnt mit der Wahl der richtigen E-Commerce-Plattform und des richtigen Hosting-Anbieters. Diese Entscheidung kann über Erfolg oder Misserfolg Ihrer Sicherheitsmaßnahmen entscheiden. Daher ist es entscheidend, von Anfang an die richtige Wahl zu treffen.
Bei der Auswahl einer E-Commerce-Plattform sollten Sie solchen Anbietern Vorrang geben, die erweiterte Sicherheitsfunktionen und umfassenden Support bieten.
Suchen Sie nach Plattformen, die dem Standard der Zahlungskartenbranche (PCI) entsprechen – so stellen Sie sicher, dass sie die strengen Sicherheitsstandards der Zahlungskartenbranche erfüllen.
Die Einhaltung dieser Standards ist jedoch nur der Anfang. Die besten Plattformen gehen noch weiter und bieten:
- Regelmäßige Sicherheitsupdates und Patches
- Integrierte Tools zur Betrugserkennung
- Sichere Bezahlvorgänge
- Verschlüsselung von Daten im Ruhezustand und bei der Übertragung
Und wenn Ihre E-Commerce-Plattform kein Hosting umfasst, benötigen Sie eine Hosting-Lösung mit kontinuierlicher Überwachung, DDoS-Schutz, regelmäßigen Backups und Firewalls.
Einige der besten E-Commerce-Plattformen verfügen über äußerst wirksame Sicherheitsmaßnahmen. Sehen Sie sich unsere bevorzugten E-Commerce-Plattformen für Marken aller Art an:
Mit diesen Plattformen können Sie eine leistungsstarke Website aufbauen und sie mit ebenso leistungsstarken Sicherheitsmechanismen schützen.
2. Verwenden Sie immer HTTPS und besorgen Sie sich Ihr SSL-Zertifikat
Eines der ersten Dinge, die Sie beim Erstellen einer Website für Ihren Onlineshop tun sollten, ist, ein SSL-Zertifikat dafür zu erwerben.
Schließlich ist es der De-facto-Standard zur Absicherung der Transaktionen, die auf Ihrer Website stattfinden.
Ein SSL-Zertifikat (Secure Sockets Layer) erfüllt zwei wichtige Funktionen:
- Es authentifiziert die Identität Ihrer Website gegenüber den Besuchern.
- Es verschlüsselt die zwischen Ihrem Server und den Browsern Ihrer Kunden übertragenen Daten.
Wenn Sie über ein aktives SSL-Zertifikat verfügen, sehen Besucher das vertraute Vorhängeschloss-Symbol und „HTTPS“ in der Adressleiste ihres Browsers. Dieses visuelle Signal ist mehr als nur ein Symbol – es signalisiert Vertrauen und zeigt Ihren Kunden, dass ihre Daten geschützt sind.
Die Vorteile gehen jedoch über die reine Sicherheit hinaus. Google verwendet HTTPS seit 2014 als Rankingfaktor.
Das bedeutet, dass ein SSL-Zertifikat tatsächlich dazu beitragen kann, Ihr Suchmaschinenranking zu verbessern, wodurch Sie einen Vorteil gegenüber Wettbewerbern erhalten, die noch nicht umgestellt haben.
3. Implementieren Sie mehrschichtige Sicherheitsmaßnahmen
Wenn es um die Sicherheit von E-Commerce-Websites geht, könnte das alte Sprichwort „Legen Sie nicht alle Eier in einen Korb“ nicht passender sein.
Bei einem E-Commerce-Shop, bei dem Cyberkriminelle auf vielfältige Weise in den Website-Code eindringen oder Daten stehlen können, reicht die Implementierung einer einzigen Sicherheitsebene kaum aus.
Wenn es einem Angreifer gelingt, eine Ebene zu umgehen – beispielsweise eine Firewall –, steht er sofort vor einer weiteren. Dieser als mehrschichtige Verteidigung bezeichnete Ansatz erschwert es Cyberkriminellen erheblich, in Ihre Systeme einzudringen.
Sie sollten mehrere Mechanismen implementieren, die zusammen Ihre Website vollständig vor böswilligen Dritten und Angriffen schützen.
Beginnen Sie mit grundlegenden Sicherheitsebenen und führen Sie anschließend fortschrittlichere Maßnahmen ein:
- Firewalls: Sie bilden Ihre erste Verteidigungslinie und filtern den ein- und ausgehenden Datenverkehr anhand vorab festgelegter Sicherheitsregeln.
- Systeme zur Angriffserkennung (IDS): Sie überwachen Ihr Netzwerk auf verdächtige Aktivitäten und warnen Sie vor potenziellen Bedrohungen.
- Regelmäßige Softwareupdates: Halten Sie alle Ihre Systeme, einschließlich Ihrer E-Commerce-Plattform, Plugins und Serversoftware, auf dem neuesten Stand, um bekannte Schwachstellen zu schließen.
- Webanwendungs-Firewalls (WAF): Sie schützen Ihre Webanwendungen gezielt vor verschiedenen Angriffen wie SQL-Injection und Cross-Site-Scripting.
- Content-Delivery-Netzwerke (CDN): Neben der Verbesserung der Leistung Ihrer Website können CDNs auch dazu beitragen, DDoS-Angriffe abzumildern.
- Sicherheitsinformations- und Ereignisverwaltung (SIEM): Diese Systeme sammeln und analysieren Protokolldaten in Ihrem gesamten Netzwerk, um Sicherheitsbedrohungen in Echtzeit zu erkennen und darauf zu reagieren.
Denken Sie daran: Cyberkriminelle entwickeln ihre Taktiken ständig weiter, daher müssen sich auch Ihre Abwehrmaßnahmen weiterentwickeln. Überprüfen und aktualisieren Sie Ihre Sicherheitsmaßnahmen regelmäßig, um sicherzustellen, dass sie weiterhin wirksam gegen die neuesten Bedrohungen sind.
Ziehen Sie außerdem spezialisierte Tools in Betracht.
Ein Tool wie Memcyco kann Ihnen beispielsweise dabei helfen, Probleme wie die Nachahmung Ihrer Marke zu verhindern – dabei klonen böswillige Akteure die Website einer Marke, um deren Kunden zu täuschen.
Es schützt Ihre Kunden davor, Opfer von Betrug zu werden, indem es sie in Echtzeit warnt, wenn sie eine nachgeahmte Version Ihrer Website besuchen.
4. Besorgen Sie sich Antiviren- und Anti-Malware-Software
Eine der grundlegendsten Maßnahmen, die Sie für die Sicherheit Ihrer E-Commerce-Website ergreifen können, besteht darin, lizenzierte Antiviren- und Anti-Malware-Software zu erwerben und auf Ihrer Website einzusetzen.
Doch sie sind alles andere als grundlegend.
Moderne Antiviren- und Anti-Malware-Lösungen tun weit mehr, als nur nach bekannten Bedrohungen zu suchen. Sie nutzen fortschrittliche Techniken wie:
- Heuristische Analyse: Erkennung bislang unbekannter Bedrohungen anhand von Verhaltensmustern.
- Echtzeitüberprüfung: Kontinuierliche Überwachung Ihres Systems auf potenzielle Bedrohungen.
- Sandboxing: Ausführen verdächtiger Dateien in einer isolierten Umgebung, um ihr Verhalten zu analysieren.
Beachten Sie jedoch: Ihre Antivirensoftware ist nur so gut wie ihr letztes Update. Stellen Sie sicher, dass automatische Updates aktiviert sind und ordnungsgemäß funktionieren.
Erwägen Sie, diesen Schutz auf alle Geräte auszuweiten, die mit Ihrer E-Commerce-Plattform verbunden sind. Dazu gehören nicht nur Ihre Server, sondern auch die Computer der Mitarbeiter und Mobilgeräte, die für den Zugriff auf das Backend Ihres Shops verwendet werden.
5. Vergessen Sie nicht die Multifaktor-Authentifizierung (MFA)
Wie bereits besprochen, gehört der Diebstahl oder die Kompromittierung von Benutzerzugangsdaten zu den häufigsten Formen von Sicherheitsverletzungen bei Websites. Starke Passwörter allein reichen nicht mehr aus.
Selbst das stärkste Passwort kann kompromittiert werden. Wenn das geschieht, wird die Multifaktor-Authentifizierung (MFA) zu Ihrer letzten Verteidigungslinie.
Die MFA wird auch als Zwei-Faktor-Authentifizierung bezeichnet und fügt zusätzliche Sicherheitsebenen hinzu, indem sie zwei oder mehr Nachweise (oder Faktoren) verlangt, um eine Identität zu bestätigen. Diese Faktoren lassen sich üblicherweise in drei Kategorien einteilen:
- Etwas, das Sie wissen (z. B. ein Passwort oder eine PIN)
- Etwas, das Sie besitzen (z. B. ein Smartphone oder ein Sicherheitstoken)
- Etwas, das Sie sind (z. B. ein Fingerabdruck oder eine Gesichtserkennung)
Das Besondere an MFA ist, dass ein Hacker selbst dann, wenn es ihm gelingt, einen Faktor zu stehlen (etwa ein Passwort), ohne die anderen Faktoren nicht auf das Konto zugreifen kann. Stellen Sie sich das wie mehrere Schlösser an Ihrer Tür vor – jedes davon fügt eine zusätzliche Sicherheitsebene hinzu.
Erwägen Sie bei E-Commerce-Websites die Einführung von MFA für Kundenkonten, Anmeldungen von Administratoren und Mitarbeitern sowie Integrationen von Drittanbietern.
6. Erstellen Sie regelmäßig Sicherungskopien Ihrer Website
Bei einer dynamischen Website wie einem Online-Shop ist die Sicherung aller Daten keine optionale Maßnahme.
Betrachten Sie Sicherungskopien als Ihre Versicherung gegen Datenverlust – unabhängig davon, ob dieser durch Cyberangriffe, Hardwareausfälle oder menschliche Fehler verursacht wurde.
Stellen Sie sich andernfalls vor, ein böswilliger Angriff auf Ihre Website würde Sie dazu zwingen, die Website von Grund auf neu aufzubauen.
Eine umfassende Strategie für Sicherungskopien sollte Folgendes abdecken:
- Datenbanksicherungen: Dazu gehören Kundeninformationen, Bestellhistorie und Produktdetails.
- Dateisicherungen: Ihre Website-Dateien, einschließlich Bildern, Themes und benutzerdefiniertem Code.
- Konfigurationssicherungen: Server- und Anwendungseinstellungen, deren Wiederherstellung zeitaufwendig wäre.
Denken Sie daran, dass eine Sicherung nur dann als erfolgreich gilt, wenn Sie sicherstellen, dass alle Daten sicher gespeichert sind.
Viele Hosting-Anbieter bieten Sicherungsdienste an, aber verlassen Sie sich nicht ausschließlich darauf. Übernehmen Sie die Kontrolle über Ihre Daten, indem Sie zusätzlich zu den Leistungen Ihres Hosts eine eigene Sicherungslösung implementieren.
Auch wenn die manuelle Sicherung all Ihrer Daten mühsam sein kann, können Sie ein Tool verwenden, um den Prozess für Sie zu automatisieren.
7. Verwenden Sie sichere Zahlungsgateways
Zahlungsgateways sind heute komfortabler und leistungsfähiger als je zuvor und daher für Ihre Nutzer bei der Durchführung von Online-Transaktionen unverzichtbar.
Ein Zahlungsgateway fungiert als Vermittler zwischen dem Browser Ihres Kunden und dem Zahlungsabwickler und verschlüsselt sensible Daten, um eine sichere Übertragung zu gewährleisten.
Berücksichtigen Sie bei der Auswahl eines Zahlungsgateways diese wichtigen Faktoren:
- PCI-DSS-Konformität: Dies ist nicht verhandelbar. Stellen Sie sicher, dass das von Ihnen gewählte Gateway vollständig mit den Datensicherheitsstandards der Zahlungskartenbranche konform ist.
- Tokenisierung: Diese Technologie ersetzt sensible Kartendaten durch eindeutige Identifikationssymbole und gewährleistet so die Sicherheit, ohne auf die erforderlichen Informationen zu verzichten.
- Tools zur Betrugserkennung: Achten Sie auf Gateways, die eine fortschrittliche Betrugsprüfung anbieten, einschließlich der Adressüberprüfung (AVS) und der Prüfung des Kartenprüfwerts (CVV).
- Unterstützung mehrerer Währungen: Wenn Sie international verkaufen, ist dies entscheidend, um globalen Kunden ein nahtloses Erlebnis zu bieten.
- Optimierung für Mobilgeräte: Angesichts des zunehmenden mobilen Handels sollten Sie sicherstellen, dass Ihr Gateway auf allen Geräten ein reibungsloses Erlebnis bietet.
Mit diesen Sicherheitsmaßnahmen können Sie Betrug deutlich leichter verhindern.
Denken Sie daran: Die günstigste Option ist nicht immer die beste. Auch wenn Gebühren wichtig sind, sollten Sie Sicherheit und Zuverlässigkeit priorisieren. Eine Datenschutzverletzung könnte Sie langfristig sowohl finanziell als auch im Hinblick auf das Vertrauen Ihrer Kunden deutlich mehr kosten.
Sehen Sie sich unsere Top-Auswahl an Zahlungsgateways an, während Sie Ihre undurchdringliche Festung aus Sicherheitsmaßnahmen errichten:
Zuletzt sollten Sie Ihr Zahlungsgateway stets aktualisieren. Prüfen Sie regelmäßig, ob Ihr Gateway Sicherheits-Patches oder Updates bereitstellt, und installieren Sie diese.
8. Schulen Sie Ihre Mitarbeiter und beschränken Sie den Zugriff
Auch wenn robuste technische Maßnahmen entscheidend sind, darf der menschliche Faktor der Sicherheit nicht übersehen werden. Mitarbeiterschulungen und Zugriffsverwaltung sind zentrale Bestandteile einer umfassenden Sicherheitsstrategie.
Ihr Team kann Ihr größter Vorteil oder Ihr schwächstes Glied sein.
Beginnen Sie mit einer umfassenden Sicherheitsschulung für alle Mitarbeiter. Diese sollte Folgendes abdecken:
- Grundlegende Sicherheitsprinzipien: Passwortsicherheit, das Erkennen von Phishing-Versuchen und sicheres Surfverhalten.
- Spezifische Bedrohungen im E-Commerce: Häufige Angriffsvektoren im Onlinehandel, beispielsweise Skimming und Betrug bei nicht vorliegenden Karten.
- Die Sicherheitsrichtlinien Ihres Unternehmens: Verfahren zum Umgang mit Kundendaten, zur Meldung verdächtiger Aktivitäten und zur Reaktion auf mögliche Datenschutzverletzungen.
- Compliance-Anforderungen: Relevante Standards wie PCI DSS und GDPR sowie deren Anwendung im täglichen Betrieb.
Die Bedrohungslandschaft entwickelt sich ständig weiter. Machen Sie Sicherheitsschulungen daher zu einem fortlaufenden Prozess. Regelmäßige Auffrischungskurse und Aktualisierungen zu neuen Bedrohungen können dafür sorgen, dass Sicherheit stets im Bewusstsein aller bleibt.
Sie sollten den Zugriff außerdem auf das beschränken, was Mitarbeiter für die effektive Erledigung ihrer Aufgaben benötigen. Dies lässt sich durch eine rollenbasierte Zugriffskontrolle optimieren, bei der Berechtigungen nach Aufgabenbereichen verwaltet werden und so die Verwaltung vereinfacht wird.
9. Regelmäßige Sicherheitsprüfungen und Schwachstellenbewertungen
Die Maßnahmen, die Sie zur Gewährleistung der Sicherheit Ihrer Website ergreifen, sind nicht besonders hilfreich, wenn Sie ihre Leistung nicht regelmäßig mithilfe von Prüfungen kontrollieren.
Führen Sie regelmäßige und gründliche Sicherheitsprüfungen durch, um jeden Aspekt Ihrer Website zu kontrollieren und alle Schwachstellen zu beseitigen, bevor eine böswillige Partei sie ausnutzen kann.
Betrachten Sie diese Prüfungen als Gesundheitscheck für Ihren Onlineshop.
Genauso wie Sie Ihre jährliche Vorsorgeuntersuchung nicht auslassen würden, sollten Sie auch die Sicherheitsüberprüfungen Ihrer Website nicht vernachlässigen. Darauf sollten Sie sich konzentrieren:
- Umfassende Scans: Verwenden Sie automatisierte Tools, um Ihre gesamte Website auf bekannte Schwachstellen zu überprüfen.
- Manuelle Penetrationstests: Automatisierte Scans sind zwar sehr hilfreich, können aber nicht alles erkennen. Beauftragen Sie Sicherheitsexperten mit der Durchführung manueller Tests, bei denen sie versuchen, in Ihre Systeme einzudringen, wie es ein echter Angreifer tun würde.
- Codeüberprüfungen: Wenn Sie benutzerdefinierten Code auf Ihrer Website verwenden, lassen Sie ihn regelmäßig auf Sicherheitsprobleme überprüfen. Dies ist besonders nach größeren Aktualisierungen oder Änderungen wichtig.
- Bewertungen durch Dritte: Vergessen Sie Ihre Integrationen und Plugins nicht. Stellen Sie sicher, dass sie aus seriösen Quellen stammen und regelmäßig aktualisiert werden.
- Social-Engineering-Tests: Prüfen Sie das Sicherheitsbewusstsein Ihrer Mitarbeiter mit simulierten Phishing-Versuchen oder anderen Social-Engineering-Taktiken.
Priorisieren und beheben Sie Schwachstellen auf Grundlage Ihrer Prüfungsergebnisse. Einige häufige Anpassungen können sein:
- Skripte und Software auf die neuesten Versionen aktualisieren
- Passwörter und Zugriffskontrollen stärken
- Zusätzliche Sicherheitspatches implementieren
- Unnötige Dienste oder Funktionen entfernen, die ein Risiko darstellen könnten
- Die Integrität Ihrer IP-Adresse und Domain sicherstellen
- Regelmäßige Datenbereinigungen durchführen
Die Häufigkeit ist entscheidend. Eine umfassende jährliche Prüfung ist zwar sinnvoll, aber häufigere Kontrollen können Probleme frühzeitig erkennen.
10. Sensible Daten verschlüsseln
Vom Kundenkonto bis zu Zahlungsdaten: Der Schutz dieser Informationen ist nicht nur eine gute Geschäftspraxis – er ist auch Ihre ethische und rechtliche Verantwortung.
Hier kommt die Verschlüsselung ins Spiel.
Die Verschlüsselung stellt sicher, dass Ihre sensiblen Daten selbst dann unzugänglich bleiben, wenn Ransomware oder Schadsoftware in das System eindringt, und erschwert es Angreifern, Ihre Daten auf irgendeine Weise auszunutzen.
Selbst wenn einige Ihrer wichtigen Daten gestohlen werden, bleiben sie durch die Verschlüsselung geschützt und können nicht ausgenutzt werden.
Berücksichtigen Sie bei der Implementierung der Verschlüsselung die folgenden wichtigen Bereiche:
- Daten im Ruhezustand: Dabei handelt es sich um Daten, die in Ihren Datenbanken oder auf Ihren Servern gespeichert sind. Verwenden Sie starke Verschlüsselungsalgorithmen wie AES (Advanced Encryption Standard), um diese Daten zu schützen.
- Daten während der Übertragung: Dabei handelt es sich um Daten, die zwischen Ihrem Server und den Browsern Ihrer Kunden übertragen werden. Stellen Sie sicher, dass Sie für die gesamte Kommunikation HTTPS mit TLS 1.3 verwenden.
- Sicherungskopien: Vergessen Sie nicht, Ihre Sicherungskopien zu verschlüsseln. Eine unverschlüsselte Sicherungskopie kann für Angreifer eine wahre Goldgrube sein.
- Interne Kommunikation: Verwenden Sie verschlüsselte Kanäle für alle internen Gespräche über sensible Geschäfts- oder Kundeninformationen.
Erwägen Sie außerdem, für besonders sensible Daten eine Ende-zu-Ende-Verschlüsselung zu implementieren. Dadurch wird sichergestellt, dass die Daten auf dem Gerät des Benutzers verschlüsselt werden, bevor sie gesendet werden, und nur vom vorgesehenen Empfänger entschlüsselt werden können.
Sichern Sie Ihren Shop, um Ihre Umsätze zu schützen
Für eine E-Commerce-Website ist ihre Sicherheit die unsichtbare Lebensader, deren Vernachlässigung ihre Leistung völlig beeinträchtigen kann.
Onlineshops sind häufig mit verschiedenen Arten von Angriffen konfrontiert, etwa Phishing, Schadsoftware, Ransomware, XSS, DDoS, Betrug durch mehrere Konten und weiteren.
Die gute Nachricht ist jedoch, dass sich die meisten dieser Angriffe mithilfe der in diesem Leitfaden aufgeführten proaktiven Sicherheitsmaßnahmen verhindern lassen.
Die Auswahl der richtigen E-Commerce-Plattform und des richtigen Hosting-Anbieters für Ihren Onlineshop ist jedoch ein guter Ausgangspunkt.
Wenn Sie weitere nützliche Einblicke und aktuelle Informationen rund um das Thema E-Commerce erhalten möchten, abonnieren Sie unseren Newsletter.