Key Takeaways
Skadelig POS-software stjæler i stilhed kundernes kortdata og udgør en betydelig cybersikkerhedstrussel, som virksomheder årvågent skal overvåge og håndtere.
Denne skadelige software arbejder ubemærket og kompromitterer betalingsoplysninger, selv når virksomheder opretholder tilsyneladende sikre driftsforhold.
Skadelig POS-software er alarmerende udbredt, hvilket gør det afgørende for virksomheder at gennemføre stærke forebyggende foranstaltninger.
Virksomheder står ofte tilbage med følgerne og må påtage sig ansvaret for at afhjælpe sikkerhedsbrud og berolige de berørte kunder.
For at forhindre dette snigende tyveri skal virksomheder indføre årvågne strategier og robuste sikkerhedspraksisser.
POS-malware er den digitale pendant til en person, der skimmer din kasse, mens vedkommende smiler til kameraet. Den sniger sig stille ind, stjæler dine kunders kortdata og efterlader dit team med oprydningen, mens ledelsen ånder dig i nakken.
Og det er ikke sjældent.
Angribere går aktivt efter POS-systemer til detailhandel, fordi de – overraskelse – virker. Værktøjerne er billige. Indgangspunkterne er overalt.
Og hvis du stadig er afhængig af forældet software eller antivirus, der passer til alt og intet? Så kan du lige så godt hænge et velkomstskilt op.
Denne guide giver dig en BS-fri gennemgang af, hvordan POS-malware fungerer, hvilke varianter der findes, og hvordan du opdager advarselstegnene, før din økonomidirektør begynder at hyperventilere.
Hvad er POS-malware?
POS-malware er kode, der er udviklet til at kapre dine salgssystemer og skimme betalingsdata direkte fra hukommelsen – før de overhovedet bliver krypteret eller sendt videre til behandling.
Den kører lydløst, rammer hurtigt og sender stjålne kortoplysninger til den, der har betalt for udnyttelsen.
Du får ingen blinkende advarsler eller dramatiske advarselsskærme. De fleste virksomheder opdager ikke noget, før skaden er sket – svindelrapporter begynder at strømme ind, bankerne ringer, og du bliver pludselig genstand for en meddelelse om et databrud, som ingen har lyst til at skrive.
Hvis kundedata bevæger sig gennem dine terminaler, er du et mål. Spørgsmålet er ikke om angribere vil forsøge – men om de finder en åbning.
11 typer POS-malwareangreb
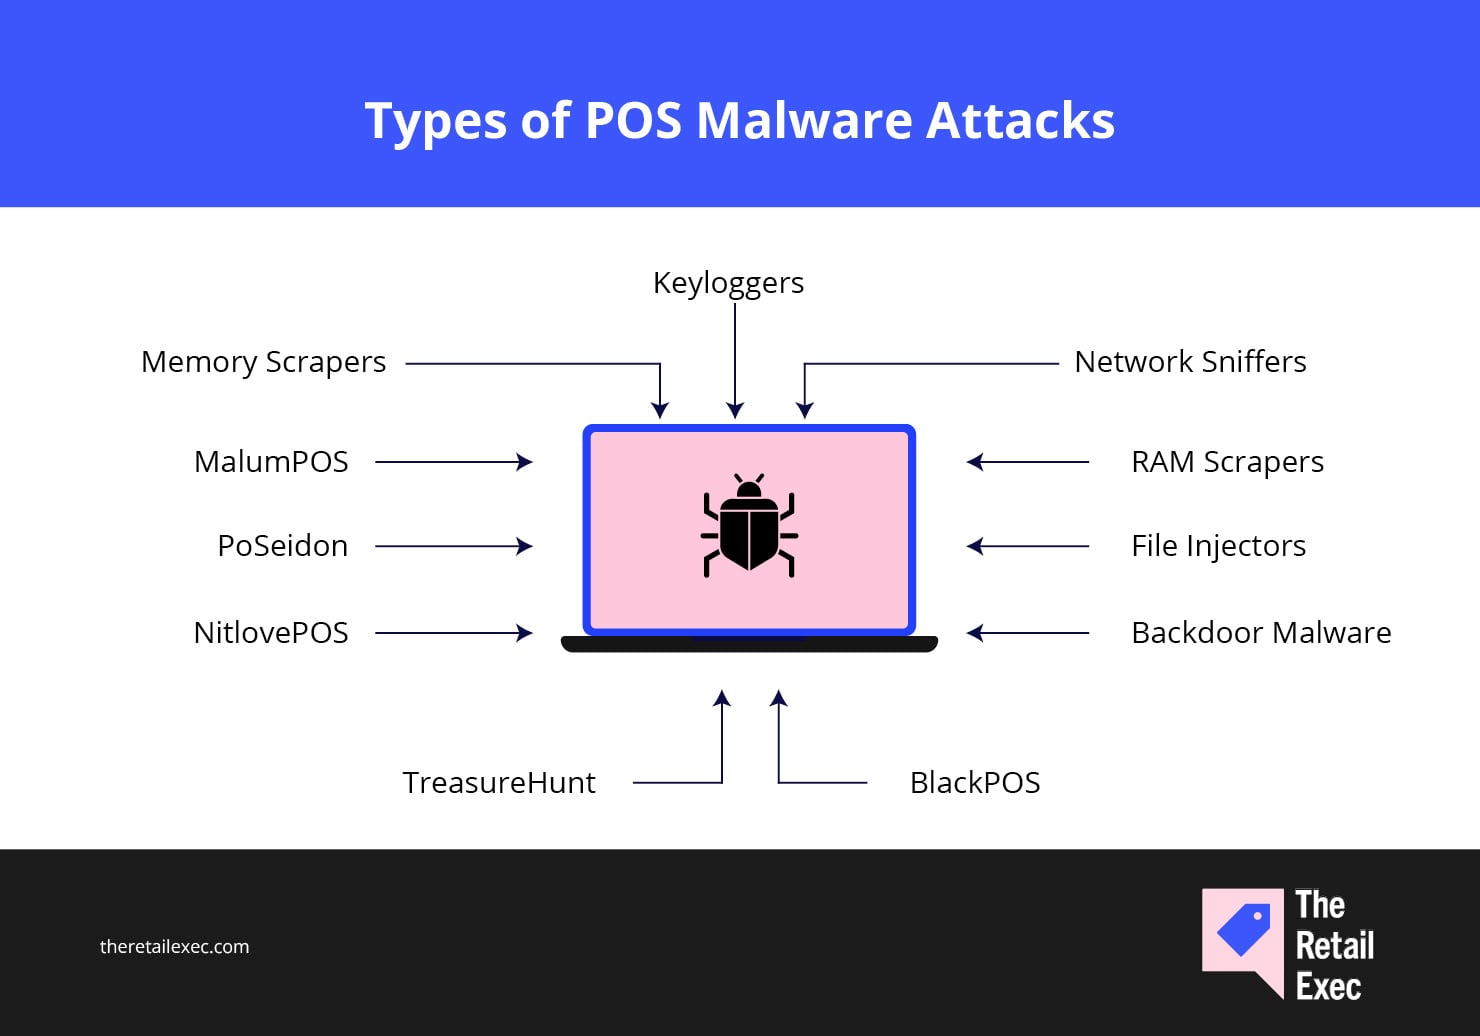
POS-malware passer ikke til alle. Den findes i forskellige varianter – hver især udviklet til at udnytte en anden svaghed i dit system. Nogle gemmer sig i hukommelsen. Andre registrerer hvert eneste tastetryk. Nogle få udgiver sig for at være legitim software, mens de i al stilhed sender kortdata ud af systemet.
Lad os begynde med en af de helt store klassikere.
Hukommelsesscrapere
Hukommelsesscrapere placerer sig i RAM'en på din POS-terminal og venter på, at ukrypterede kortdata passerer igennem. Når en kunde swiper eller indsætter sit kort, går der et splitsekund, før oplysningerne bliver krypteret – scraperen opsnapper dem netop dér. Rent. Stille. Væk.
De stjålne data sendes i portioner til en fjernserver – som regel krypteret for at undgå at blive opdaget. Du ser ikke noget, medmindre du aktivt leder efter usædvanlig hukommelsesadfærd, hvilket – lad os være ærlige – de færreste gør.
Det er derfor, at endpoint-beskyttelse alene ikke er nok. Hvis dine systemer ikke er bygget til at opdage trusler i hukommelsen, navigerer du i blinde.
Tastaturloggere
Tastaturloggere registrerer alt, hvad der bliver skrevet på dine POS-systemer – PIN-koder, adgangskoder, administratorlogins og selv de hemmelige "fix-det"-koder, som din IT-ansvarlige svor, at kun han kendte.
De bliver enten installeret via filer inficeret med malware eller fysisk tilsluttet dine salgsterminaler. Begge versioner fungerer glimrende for cyberkriminelle.
Når tastaturloggeren først er indlejret, registrerer den lydløst tastetryk og sender dem til en kommando- og kontrolserver.
Derfra kan hackere iværksætte sekundære angreb, bevæge sig rundt på dit netværk eller bare læne sig tilbage og nyde strømmen af nyindsamlede kundedata og godkendelsesoplysninger.
Tastaturloggere kommer ofte ind via phishingmails eller kompromitterede softwareopdateringer til POS-systemer. Og fordi de ikke behøver at scanne hukommelsen eller opsnappe netværkstrafik, kan antivirusværktøjer nemt overse dem – især hvis du stadig er afhængig af forældet endpoint-sikkerhed.
Endnu en grund til at træne dit team, som om de var en del af cybersikkerhedsholdet – og ikke bare var der for at slå sokker og smoothies ind.
Netværkssniffere
Netværkssniffere er ligeglade med, hvad der sker inde i din POS-terminal – de interesserer sig for det, der flyver gennem ledningerne.
Disse malwarevarianter opsnapper ukrypterede betalingskortdata, mens de bevæger sig mellem dine POS-enheder og betalingsformidleren. Hvis du ikke krypterer den trafik? Så lytter de med på alt.
Sniffere lurer i din netværksstak og holder øje med magnetstribeaflæsninger, chipaflæsninger og manuelle indtastninger.
Og hvis du har dårlig netværkssegmentering, svage firewallregler eller usikrede integrationer fra tredjeparter? Så har du stort set givet dem en plads på første række.
Denne type malware behøver ikke bryde ind i dit salgsstedssystem eller gennemgå hukommelsen – den venter bare på, at betalingsoplysninger passerer forbi. Og hvis din netværkssikkerhed er mangelfuld, tager det ikke lang tid at indsamle en hel bunke kreditkortoplysninger og kortindehaverdata.
RAM-scrapere
RAM-scrapere går direkte efter systemets hukommelse – specifikt den random-access-hukommelse, der findes i dine POS-terminaler. Det er her, ukrypterede betalingskortdata kortvarigt befinder sig, lige efter at et kort er blevet strøget eller indlæst, og før de sendes videre til behandling.
I modsætning til hukommelsesscrapere, der fokuserer på specifikke kortdatafelter, indsamler RAM-scrapere et langt bredere datasæt – kreditkortnumre, udløbsdatoer, navne og endda komplette transaktionsoplysninger.
De stjålne data pakkes sammen og sendes til eksterne servere med henblik på senere videresalg eller svindel.
Disse trusler er særligt farlige i detailkæder med flere lokationer, der kører identisk POS-software i butikkerne. En enkelt vellykket infiltration kan føre til omfattende eksfiltrering af kundedata, før nogen opdager, at noget er galt.
Moderne scrapere er udviklet til at undgå registrering af antivirusværktøjer og falde ind i systemets normale funktionalitet.
Uden robust overvågning kan de forblive i dit system i ugevis – måske længere.
Filinjektorer
Filinjektorer sniger sig ikke bare ind – de flytter ind.
Denne malware ændrer legitime POS-softwarefiler ved at indsætte skadelig kode i dem. På overfladen ser alt fint ud. Dit POS-system starter, kører som forventet, og ingen fatter mistanke.
Imens udfører den indsatte kode stille og roligt sit arbejde – stjæler kreditkortdata, ændrer transaktionsregistre eller opretter fjernadgangspunkter, som lader angribere komme ind når som helst.
Endnu værre er det, at traditionelle antivirusværktøjer ofte lader den slippe igennem, fordi den skjuler sig i legitime POS-systemfiler. Det svarer til at gemme en trojansk hest i en opdatering til en kvitteringsprinter – bortset fra at denne sender kundernes betalingsdata hjem til angriberne.
POS-malwarefamilier som NitlovePOS og MalumPOS har anvendt denne taktik med skræmmende effektivitet – især i miljøer, der kører forældede eller dårligt opdaterede operativsystemer.

Vigtigt for detailhandlere:
Filinjektorer er en af de vigtigste grunde til at implementere hvidlistning af applikationer og strenge kontroller af softwareintegriteten. Hvis din POS-software ændrer sig, og ingen kan forklare hvorfor, har du et blinkende rødt advarselssignal.
Bagdørs-malware
Bagdørs-malware er præcis, hvad det lyder som – en usynlig sideindgang, der er plantet i dit POS-system, så cyberkriminelle kan spadsere ind når som helst uden at banke på.
Når bagdøre først er installeret, giver de angribere vedvarende fjernadgang til dit POS-miljø.
De kan bevæge sig sidelæns gennem dit netværk, eksfiltrere kreditkortdata, installere yderligere malwarevarianter eller bare vente, indtil de er klar til at slå til. Og eftersom det hele sker i baggrunden, opdager dit team det som regel først, efter at rapporten om databruddet allerede cirkulerer.
Disse trusler sniger sig ofte ind via kompromitterede softwareopdateringer, svage tredjepartsintegrationer eller dårligt sikrede fjernadgangsværktøjer – vi tænker på jer, forældede fjernskrivebordsprotokoller.
BlackPOS
BlackPOS er ikke bare endnu en hukommelsesscraper – det er skabelonen for cyberangreb mod detailhandlen med stor effekt.
Den er udviklet til at suge kreditkortdata direkte ud af POS-terminaler og er specialiseret i at operere ubemærket, hurtigt og vedholdende.
Denne malware stjæler ikke bare kortnumre – den undgår også at blive opdaget, mens den gør det. Med teknikker som kodeobfuskering og anti-analyse-hooks skjuler BlackPOS sig for øjnene af alle og omgår mange antivirus- og endpoint-sikkerhedsværktøjer, som om de slet ikke var der.
Den er ligeglad med, om du kører den nyeste POS-software eller har en firewall på plads.
Hvis dine salgsstedssystemer har sårbarheder – især i deres hukommelseshåndtering eller netværkssikkerhed – ved BlackPOS, hvordan de kan udnyttes.
Have an account? Log In
TreasureHunt
TreasureHunt er en klassisk variant af POS-malware, der arbejder langsomt og ubemærket.
Den kombinerer hukommelsesscanning og tastelogning for at indsamle betalingskortdata og kundeoplysninger uden at udløse alarmer. Hvis den er i dit system, har den ikke travlt – den indsamler og eksfiltrerer blot data stille og roligt over tid.
Denne malwarefamilie er designet til at skjule sig og bruger kodeobfuskering, anti-debugging-teknikker og minimal forstyrrelse af systemet for at holde en lav profil.
Det betyder færre advarselstegn for dit IT-team – og mere tid for angribere til at stjæle kreditkortoplysninger, før nogen opdager det.
TreasureHunt findes ofte lurende i ikke-opdaterede salgsstedssystemer eller indlejret i trojaniserede softwareopdateringer. Og som navnet med pirattema antyder, handler det hele om at stjæle din begravede (betalingskort-)skat uden at udløse et mytteri.
NitlovePOS
NitlovePOS gør ikke en prangende entré – den blander sig, trænger dybt ind og bliver hængende.
Denne malware injicerer sig selv i legitim POS-software og suger stille og roligt betalingskortdata ud, mens den lader som om, den blot er endnu en baggrundsproces.
Den er især effektiv på forældede eller ikke-opdaterede operativsystemer, hvor den ubemærket kan snige sig forbi grundlæggende sikkerhedstjek. Når den først er inde, eksfiltrerer NitlovePOS kreditkortoplysninger over tid – småt, stabilt og under radaren.
Fordi den skjuler sig i filer, man har tillid til, er den svær at opdage uden hvidlistning eller overvågning af filintegritet.
Hvis du ikke aktivt kontrollerer, hvad din salgsstedssoftware foretager sig under overfladen, opdager du måske aldrig, at den er blevet kompromitteret.
💡 Sikkerhedsekspertens tip:
NitlovePOS er grunden til, at opdatering af din POS-software og dit operativsystem ikke bare er rutinemæssig vedligeholdelse – det er en central sikkerhedsforanstaltning. Hvis du stadig kører gamle versioner af Windows eller lader POS-opdateringer vente, serverer du i praksis snacks for cyberkriminelle.
PoSeidon
PoSeidon dukker ikke bare op og begynder at scanne – den infiltrerer, udvikler sig og opgraderer sig selv undervejs.
Den kommer normalt ind via phishing-e-mails eller kompromitterede websteder og graver sig derefter ned i dine POS-terminaler for at lede efter kreditkortdata i hukommelsen.
Men PoSeidon stopper ikke ved hukommelsesscanning. Den fokuserer også på Track 1- og Track 2-data fra magnetstribekort – herunder kortnumre, udløbsdatoer og kortindehavernes navne.
Derefter sletter den, som en lille overivrig malware, sine spor efter eksfiltreringen, hvilket gør den kriminaltekniske oprydning til et mareridt.
Den er også modulær. Når PoSeidon er installeret, kan den downloade yderligere nyttelast for at udvide sin funktionalitet – eksempelvis trojanere, tasteloggere eller endda løsesumsoftware, afhængigt af angriberens mål.
MalumPOS
MalumPOS er mindre et stykke malware og mere et værktøjssæt – til hackere, der selv vil vælge, hvordan de forstyrrer dine betalingssystemer.
Den er modulær, hvilket betyder, at angribere kan udstyre den med de datastjælende funktioner, de har brug for: hukommelsesscanning, tastelogning, netværkssniffing og meget mere.
Den er også designet til at målrette en lang række salgsstedssystemer, ikke kun én bestemt platform. Forhandlere, der bruger Oracle MICROS, er for eksempel særligt udsatte for MalumPOS.
Den er fleksibel, tilpasningsdygtig og opdateres løbende for at holde sig foran antivirussoftware og detektionsværktøjer.
Når den først er inde i dit POS-miljø, kan den sprede sig på tværs af enheder, stjæle kreditkortdata i stor stil og sende dem ud via krypterede kanaler – ofte uden at udløse nogen alarmer.
Sådan fungerer POS-malware: 5 trin
Uanset om det drejer sig om at udtrække data fra hukommelsen, registrere tastetryk eller opsnappe netværkstrafik følger det meste POS-malware den samme grundlæggende fremgangsmåde. Sådan foregår disse angreb typisk – fra start til slut.
1. Infiltration
Først kommer angriberen ind.
Måske var det en phishingmail, som en medarbejder klikkede på, en trojaniseret opdatering af POS-softwaren eller en kompromitteret leverandørforbindelse. Uanset hvordan det sker, er målet at få malware ind i dit detailnetværk uden at vække mistanke.
Uopdaterede operativsystemer, dårlige firewallregler og flade netværk gør denne del alt for nem.
Hvis du ikke låser fjernadgangspunkter ned eller filtrerer, hvad der kan køre på dine POS-enheder, er det her, festen begynder.
2. Etablering
Når malwaren først er inde, bider den sig fast.
Den skjuler sig i systemhukommelsen, injicerer sig selv i POS-software eller opretter bagdøre, så den nemt kan komme ind igen. De fleste varianter bruger sløring og teknikker til at modvirke analyse for at holde sig skjult for dit antivirusprogram og dine overvågningsværktøjer.
Denne fase kan vare dage – eller måneder. Og jo længere malwaren ligger uopdaget, desto mere skade kan den forvolde.
3. Udførelse
Det er her, den egentlige skade begynder.
Malwaren aktiverer sin kernefunktionalitet – den udtrækker data fra hukommelsen, registrerer tastetryk, opsnapper trafik eller kopierer filer, afhængigt af varianten.
Hvis du ikke holder øje med adfærdsmæssige afvigelser eller aktivt scanner dine POS-terminalers RAM, vil du sandsynligvis ikke bemærke noget usædvanligt.
4. Dataeksfiltrering
Når den har indsamlet tilstrækkeligt med kreditkortoplysninger og kundedata, sender malwaren dem til en fjern kommando- og kontrolserver.
De fleste angreb bruger krypterede kanaler og begrænser datahastigheden for at undgå at udløse alarmer om båndbredde.
Resultatet? Betalingskortdata, betalingskortnumre, udløbsdatoer og personlige oplysninger – lækket uden at nogen opdager det. Nogle gange i flere uger.
5. Vedvarende tilstedeværelse og spredning
God malware forsvinder ikke, når opgaven er udført. Den bliver hængende.
Den kan geninficere systemer, efter at du har “renset” dem, eller bevæge sig lateralt til andre POS-terminaler eller systemer i dit miljø.
Det er her, detailhandlere bliver ramt hårdest.
Én inficeret POS-enhed bliver til fem. Én butik bliver til tyve. Ét databrud bliver til et landsdækkende problem – og nu er dine compliance-, PR- og juridiske teams alle involveret.
Risikofaktorer ved POS-malware for virksomheder: 9 tegn på, at du er udsat
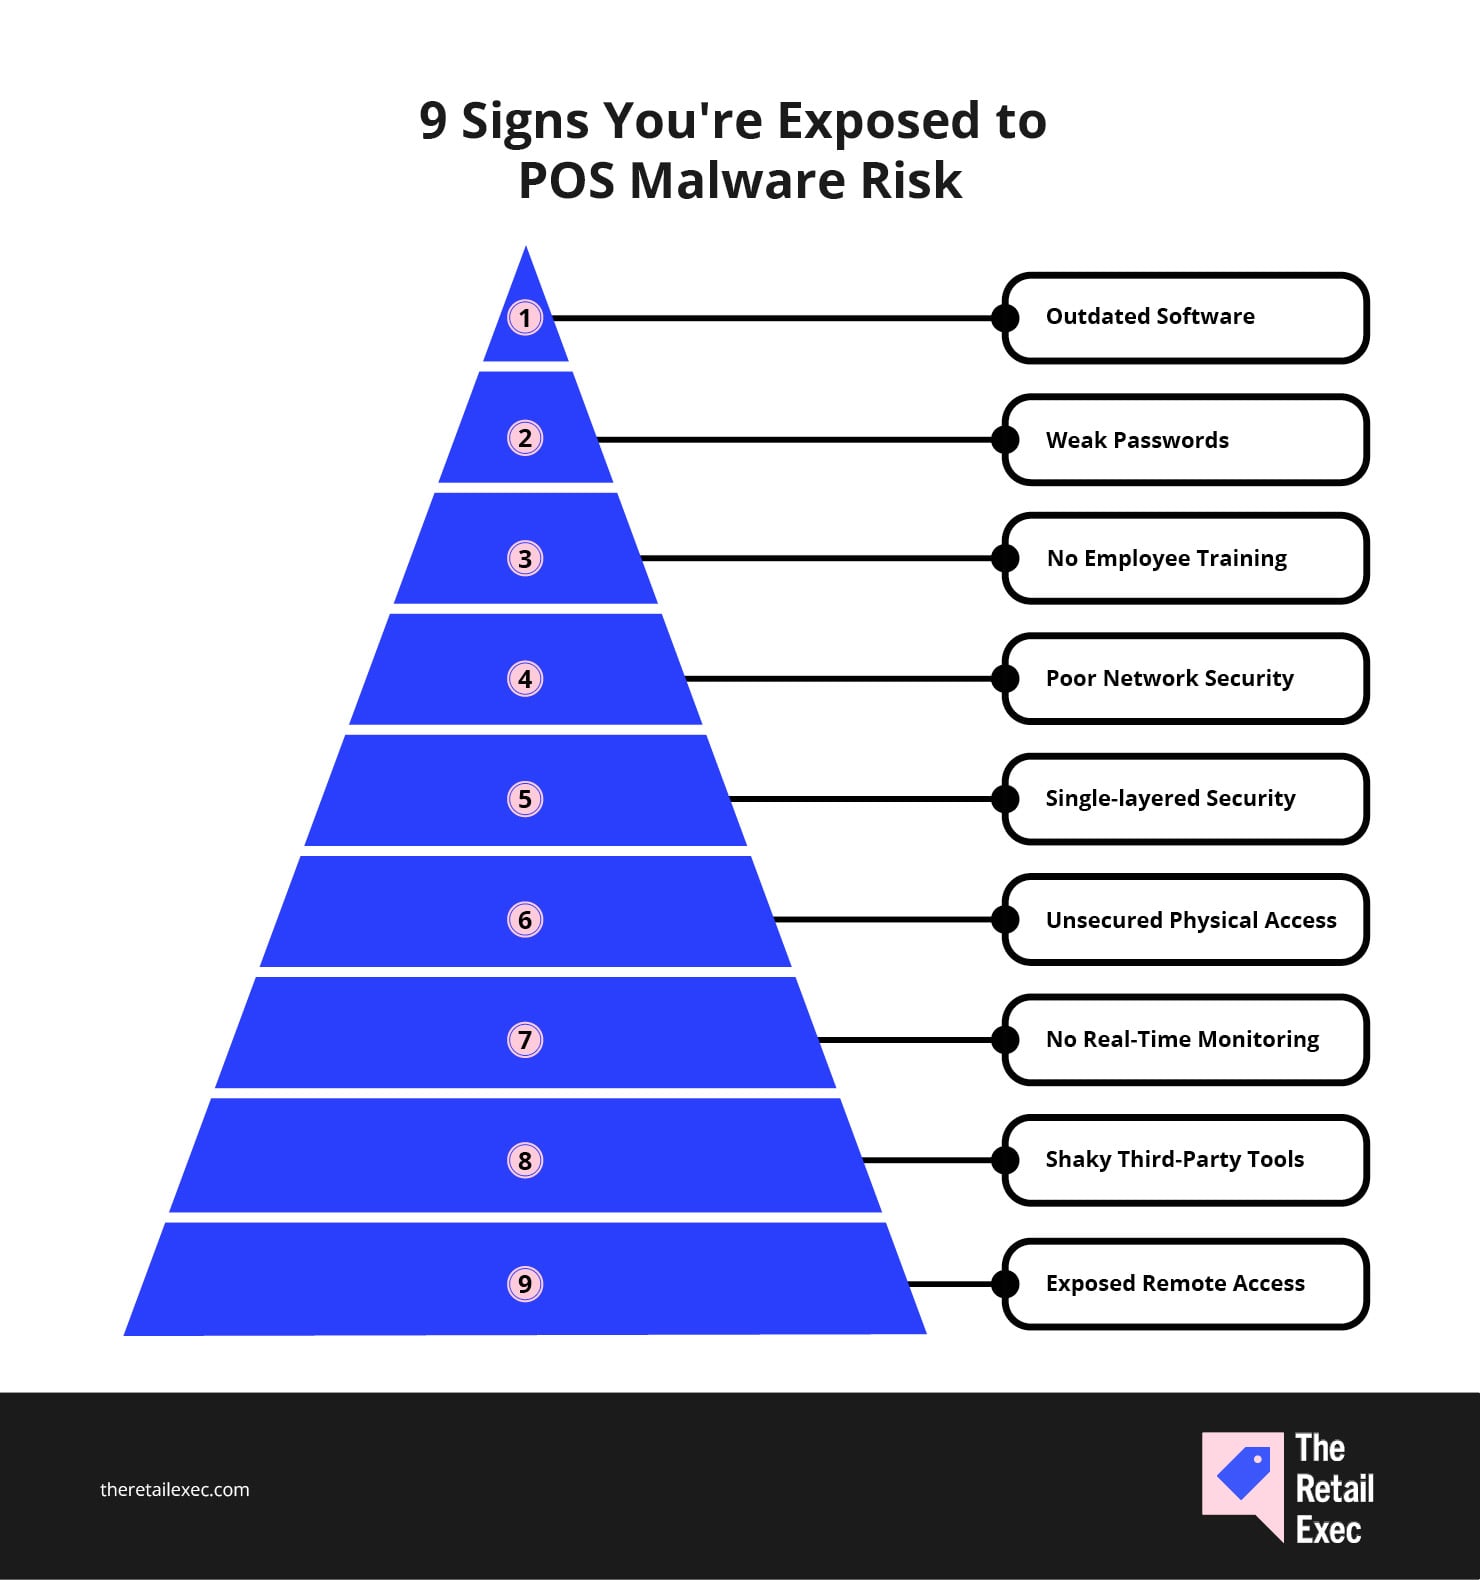
Det er ikke bare teoretiske fejltrin – de fleste højtprofilerede databrud i detailhandlen i det seneste årti begyndte med et eller to af disse svage punkter. Opdag dem tidligt, så har du allerede vundet halvdelen af kampen.
- Forældet software. Hvis du kører gamle versioner af din POS-software eller dit operativsystem, bliver du en magnet for kendte sikkerhedsudnyttelser – især hvis du springer programrettelser og opdateringer over.
- Svage adgangskoder og standardloginoplysninger. Hvis du stadig bruger “admin” eller ikke har tvunget brugerne til at nulstille adgangskoden siden 2019, giver du cyberkriminelle gratis adgang.
- Ingen medarbejderuddannelse. Dit POS-system er kun så sikkert som den person, der bruger det. Hvis personalet ikke kan genkende phishing, social engineering eller mistænkelige pop op-vinduer, er det en alvorlig sårbarhed.
- Dårlig netværkssikkerhed. Et fladt netværk uden segmentering, med svage firewallregler og vidt åben adgang giver malware en klar vej fra ét system til det næste.
- Sikkerhed i ét lag. Antivirus alene er ikke nok. Hvis du ikke kombinerer flere beskyttelseslag – registrering på slutpunkter, overvågning i realtid og hvidlistning af programmer – arbejder du i blinde.
- Usikret fysisk adgang. Alle, der kan sætte en USB-nøgle i en POS-terminal, kan installere malware. Lås enheder, porte og adgang ned, som om dine data afhang af det.
- Ingen overvågning i realtid. Hvis du først gennemgår logfilerne, efter at noget er gået galt, er det allerede for sent. Advarsler i realtid giver dig en chance for at opdage trusler tidligt.
- Usikre integrationer fra tredjeparter. Leverandører og plugins, der har adgang til dine POS-systemer, kan introducere sårbarheder. Hvis de ikke er sikre, er du det heller ikke.
- Eksponerede værktøjer til fjernadgang. Fjernskrivebordsadgang er praktisk – men hvis den ikke er sikret med multifaktorgodkendelse og IP-begrænsninger, finder angriberne den først.
Hvis du kan sætte kryds ved mere end et par af disse? Så er det nok tid til et grundigt cybersikkerhedstjek af din detailforretning.
POS-malwares indvirkning på virksomheder og kunder
Når malware rammer dine POS-systemer, er det ikke bare et teknisk problem – det forstyrrer virksomheden, ødelægger tilliden og skaber et økonomisk sort hul. Her er det, der står på spil:
- Økonomiske tab. Fra direkte tyveri til omkostningerne ved genoprettelse efter et databrud dræner POS-malware hurtigt budgetterne. Forvent udgifter til undersøgelser, advokatsalærer, genudstedelse af kort og muligvis bøder for manglende overholdelse af regler. For mindre detailhandlere kan ét enkelt databrud betyde lukning.
- Skadet omdømme. Rygtet spredes hurtigt – især når kundernes kreditkortdata er involveret. Ét databrud kan ødelægge mange års opbygning af brandet og fjerne kundeloyaliteten fra den ene dag til den anden.
- Driftsforstyrrelser. Malware betyder ofte, at POS-terminaler må lukkes ned for at begrænse truslen. Det fører til tabt salg, frustrerede kunder og en kædereaktion af problemer på tværs af lager, bemanding og administrative systemer.
- Juridiske og lovgivningsmæssige konsekvenser. Hvis din beskyttelse af betalingskortdata ikke lever op til PCI DSS eller regionale databeskyttelseslove, kan du forvente revisioner, bøder og måske retssager. Ingen ønsker at blive prøvesagen for manglende overholdelse af reglerne.
- Økonomisk risiko for kunderne. Stjålne kortdata fører til svigagtige betalinger og tømte konti. Selv hvis bankerne dækker tabene, forbinder dine kunder besværet – og databruddet – med dit brand.
- Identitetstyveri. Hvis angribere eksfiltrerer mere end blot kortnumre (for eksempel navne, faktureringsadresser og telefonnumre), kan kunderne blive udsat for langvarige konsekvenser af identitetssvig.
- Tab af tillid. Det er det hårdeste slag. Kunder forventer, at kassesystemer er sikre. Når den tillid først er brudt, er den svær at genopbygge – og nogle kunder vender måske aldrig tilbage.
- Bekymringer om privatliv. Ud over kortdata indeholder mange POS-systemer kundeoplysninger som købshistorik og kontaktoplysninger. Når disse data lækkes, føler kunderne sig udsatte – og der kommer pludselig meget mere fokus på dine privatlivspolitikker.
Sådan beskytter du din virksomhed mod POS-malware: 14 praktiske strategier
Den gode nyhed: POS-malware kan forebygges. Den dårlige nyhed: Det kræver mere end et antivirusabonnement og en låst skuffe.
Hvis du mener det alvorligt med at beskytte dine kassesystemer, kundedata og dit brands omdømme, har du brug for en lagdelt forsvarsplan, der fungerer i den virkelige verden – ikke kun på en tjekliste til overholdelse af regler.
Her er, hvor du skal begynde.
1. Opdater din POS-software og dine systemer regelmæssigt
Installér rettelser til din POS-software, dine operativsystemer og tredjepartsværktøjer, så snart opdateringerne er tilgængelige.
Cyberkriminelle har ikke brug for nul-dagsudnyttelser – de skal bare have dig til at være doven med dine opdateringer.
Opret en formel plan for håndtering af rettelser, og tildel et tydeligt ansvar. Hvis noget har adgang til kundedata, skal det overvåges.
2. Kræv stærke adgangskoder, og begræns adgangen
Ingen delte loginoplysninger. Ingen adgangskoder som “store1POS”.
Kræv stærke, unikke adgangskoder til hver POS-konto, skift dem regelmæssigt, og aktivér multifaktorgodkendelse, hvor det er muligt.
Begræns administratorrettigheder til personer, der faktisk har brug for dem – og gennemgå adgangslogfilerne grundigt.
3. Træn medarbejderne i at opdage cyberangreb, før de spreder sig
Dit POS-system er kun så sikkert som den person, der bruger det. Hvis dit team ikke kan genkende en phishingmail, en falsk opdateringsprompt eller et mistænkeligt USB-drev, står døren på vid gab.
Træn frontpersonale, butikschefer og endda driftsteams på hovedkontoret i at genkende advarselstegn – social engineering, mærkelige pop op-vinduer og falske opkald fra teknisk support.
Hold det kort, regelmæssigt og praktisk. Det handler ikke om at gøre dem til cybersikkerhedseksperter – det handler om at forhindre dem i at blive årsagen til databruddet.
4. Segmentér dit netværk ligesom indretningen af din butik
Hvis alt er forbundet med alt, kan én inficeret POS-terminal lægge hele din detailforretning ned.
Opret separate netværk til dine POS-systemer, gæste-Wi-Fi, administrative værktøjer og tredjepartsintegrationer.
Brug firewalls til at kontrollere, hvilken trafik der bevæger sig mellem zonerne. Hvis du ikke ville lade en person fra madområdet gå ind på dit lager, skal du heller ikke lade dit loyalitetsprogram have direkte adgang til dit POS-system.
5. Brug antimalwareværktøjer, der faktisk opdager moderne trusler
POS-malware har udviklet sig – og hvis dit antivirusprogram ikke har gjort det samme, er du ikke beskyttet. Se efter værktøjer i virksomhedsklassen, der går videre end signaturbaserede scanninger.
Du ønsker hukommelsesscanning, adfærdsbaseret registrering og maskinlæring, der kan markere mistænkelig aktivitet i realtid.
Og ja, det skal overvåges. At installere antivirus og så tro, at arbejdet er gjort, svarer til at låse hoveddøren og lade vinduerne stå helt åbne.
6. Krypter betalingsdata på hvert trin
Hvis malware alligevel trænger ind, kan kryptering forhindre det i at stjæle noget, der kan bruges.
Krypter betalingskortdata i hvile, under overførsel og alle andre steder, hvor de berøres – fra POS-terminalen til betalingsformidleren.
Brug stærke krypteringsprotokoller (som AES-256), administrer dine nøgler sikkert, og antag aldrig, at kryptering alene er nok. Det er ét lag i et flerlagsforsvar – ikke et fripas efter et databrud. En af fordelene ved detailhandelens POS-systemer er, at mange af dem har indbyggede krypteringsfunktioner.
7. Begræns, hvem der kan få adgang til POS-systemer (fysisk og digitalt)
Giv kun adgang til personer, der har brug for den – og selv da kun til det, de har brug for.
Brug rollebaserede adgangskontroller (RBAC) til at begrænse tilladelser, og håndhæv multifaktorgodkendelse på alle POS-administratorkonti.
På den fysiske side skal du sikre terminalerne, begrænse USB-porte og opbevare hardwaren et sted, hvor kunder (og tilfældige personer) ikke kan manipulere med den. Hvis nogen kan gå hen til en terminal og tilslutte et USB-drev, har du større problemer end kortskimming.
8. Overvåg POS-aktivitet i realtid – ikke én gang om måneden
Hvis du er afhængig af gennemgang af logfiler eller revisioner bagefter, opdager du malware lige efter, at den allerede har gjort skaden.
Opsæt realtidsovervågning med advarsler om mistænkelig adfærd – såsom usædvanlig hukommelsesbrug, uautoriserede login eller trafik til kendte ondsindede IP-adresser.
Forbind dine POS-enheder med et SIEM-system eller et andet centralt overvågningsværktøj, så du kan sammenholde mærkelig adfærd på tværs af systemer. Hvis én terminal bliver ramt, vil du opdage det, før det spreder sig til ti andre.
9. Udarbejd en plan for håndtering af hændelser, før du får brug for den
Vent ikke på et databrud for at finde ud af, hvem der skal gøre hvad. Kortlæg præcis, hvordan dit team vil reagere på et malwareangreb – fra registrering til inddæmning og underretning af kunder.
Din plan bør omfatte:
- Hvem der undersøger sagen
- Hvordan inficerede POS-systemer isoleres
- Hvornår strømmen skal afbrydes (bogstaveligt talt)
- Hvem der taler med juridisk afdeling, PR og kunder
Test den. Opdater den. Og sørg for, at alle – fra hovedkontoret til butikscheferne – ved, hvor de kan finde den, uden at skulle lede gennem et regneark med 42 faner.
More Articles
10. Gennemfør regelmæssige revisioner, og overhold PCI-kravene
Overholdelse af krav er ikke spændende, men det er ikke til forhandling.
Planlæg regelmæssige revisioner for at sikre, at din POS-opsætning lever op til datasikkerhedsstandarder som PCI DSS. Hvis du ikke leder efter mangler, gør angriberne det.
Samarbejd om nødvendigt med en kvalificeret sikkerhedsvurderer. Dokumentér alt – for når tilsynsmyndighederne (eller advokaterne) ringer, er “vi tror, det var i orden” ikke godt nok.
11. Sikr dit fysiske POS-miljø, som om det betyder noget
Cyberkriminelle elsker ubemandede terminaler og frit tilgængelig hardware. Sikr dine POS-enheder fysisk – monter dem i sikre beslag, deaktiver ubrugte porte, og brug manipulationssikre forseglinger.
Og nej, pauserum i baglokalet er ikke “sikker opbevaring.”
Hvis nogen kan gå hen til en terminal med en USB-nøgle eller en kortskimmer, har de ikke brug for hackingfærdigheder – de skal bare bruge 30 sekunder alene.
12. Undersøg dine tredjepartsleverandører, som om de var en del af dit team
Hvis en tredjepartstjeneste kobler sig på dit POS – betalingsgateways, loyalitetsplatforme, lagersystemer – er den en del af din risikoprofil.
Stil kritiske spørgsmål om deres cybersikkerhedsniveau, kræv dokumentation for overholdelse af krav, og indarbejd sikkerhedskrav i dine kontrakter.
Husk: Targets databrud kom via en HVAC-leverandør. Antag ikke, at dine integrationer er sikre, bare fordi leverandøren har en flot præsentation.
13. Implementer avancerede værktøjer til et mere intelligent forsvar
Gå videre end antivirus. Moderne POS-malware er udviklet til at undgå signaturbaseret registrering – så du har brug for værktøjer, der analyserer adfærd og ikke kun filnavne.
- Brug slutpunktsdetektion og -respons (EDR) til at overvåge, hvad der sker på dine POS-terminaler i realtid.
- Implementér systemer til indtrængningsdetektion (IDS) for at overvåge netværkstrafikken efter tegn på kommando-og-kontrolaktivitet eller dataeksfiltrering.
- Og aktivér applikationswhitelisting for at sikre, at kun godkendt software kan køre – hvis noget nyt dukker uinviteret op, slipper det ikke igennem.
- Ekstra point, hvis din sikkerhedsløsning omfatter hukommelsesscanning og anomalidetektion baseret på maskinlæring.
Målet er ikke at stable en masse værktøjer oven på hinanden – det er at skabe et lagdelt indblik i, hvad der sker på tværs af dit POS-miljø før, under og efter et forsøg på sikkerhedsbrud.
14. Sikkerhedskopiér alt – og vid, hvordan du gendanner hurtigt
Sikkerhedskopier stopper ikke et malwareangreb, men de hjælper dig med at komme hurtigere tilbage. Opret sikre, offline-sikkerhedskopier af POS-konfigurationer, software og transaktionsdata.
Test din gendannelsesproces regelmæssigt, så du ikke skal finde ud af, hvordan den fungerer midt i en krise.
En sikkerhedskopi, der aldrig er blevet testet, giver blot en falsk følelse af sikkerhed. Se din gendannelsesplan som en del af butikkens beredskabsplan – ikke bare som en it-opgave.
Gør dit POS-forsvar skudsikkert mod malware
POS-malware bliver ikke mindre udbredt. Hvis noget, bliver det mere snedigt – det skjuler sig i hukommelsen, sniger sig ind gennem tredjepartsleverandører og omgår de grundlæggende antivirusopsætninger, som alt for mange detailhandlere stadig er afhængige af.
Men det er ikke et tidspunkt til panik. Det er et tidspunkt til at være klar.
Med den rette lagdelte strategi – teknisk, operationel og menneskelig – kan du holde dine systemer rene, dine kundedata sikre og dine butikker kørende uden afbrydelser. Det handler ikke om at låse alting ned for evigt. Det handler om at gøre det virkelig, virkelig svært for angribere at vinde.
Og hvis du ikke er sikker på, hvor dine største huller er? Så begynd med listen ovenfor. Løs én ting. Derefter en anden. Og bliv ved.
Detailhandlen står aldrig stille – og det bør du heller ikke gøre. Tilmeld dig vores nyhedsbrev for at få de nyeste indsigter, strategier og karriereressourcer fra førende detailhandelsledere, der former branchen.