Key Takeaways
101 för att förebygga mardrömmar: E-handelsbutiker utsätts för allvarliga hot från säkerhetsintrång, vilket kan leda till stulen kunddata och störningar i verksamheten – en universell mardröm.
Anseendet står på spel: Ett säkerhetsintrång kan allvarligt skada ett varumärkes anseende och kundernas förtroende, och potentiellt överskugga även de mest effektiva affärsverksamheterna under lång tid.
Skydda din butik: Det är avgörande för e-handelsbutiker att stärka webbplatssäkerheten genom metoder som robust kryptering och regelbundna säkerhetsgranskningar för att skydda sig mot allvarliga säkerhetshot.
Säkerhetsspelet: Om du inte säkrar en e-handelswebbplats kan den förvandlas till ett dataläckande problem, vilket understryker vikten av kraftfulla säkerhetsåtgärder för att skydda kundernas transaktioner och data.
En av de största mardrömmarna för ett e-handelsvarumärke i dag är ett säkerhetsintrång – hackare som utnyttjar sårbarheter för att stjäla kunddata och finansiell information eller störa din verksamhet.
Du fasar för det, dina kunder fasar för det – det är en katastrof för alla inblandade.
Om dessa säkerhetsproblem för e-handelswebbplatser lämnas obeaktade kan de förvandla din eleganta webbplats med hög prestanda till en felaktig röra som läcker känsliga uppgifter överallt. Låter hemskt, eller hur?
När ett säkerhetsintrång väl har inträffat kan skadan på ditt varumärkes anseende och kundernas förtroende bli allvarlig och långvarig, och överskugga även den mest effektiva verksamheten.
Det finns dock flera sätt att förbättra säkerheten på din webbplats och se till att din närvaro på nätet är ordentligt skyddad mot de största säkerhetshoten.
Från robust kryptering till regelbundna säkerhetsgranskningar – verktygen för att skydda din e-handelsbutik finns inom räckhåll.
Men innan vi går djupare in på dessa lösningar ska vi diskutera varför det är så viktigt för e-handelsbutiker att stärka säkerheten på sina webbplatser och vad som verkligen står på spel.
Vad står på spel när det gäller säkerheten på e-handelswebbplatser?
Säkerhet för e-handelswebbplatser omfattar en rad kritiska åtgärder som är utformade för att skydda din nätbutik mot hot och säkra kundernas transaktioner.
Långt ifrån att bara vara en teknisk fråga kan säkerheten på din webbplats påverka butikens prestanda dramatiskt och kräver stor uppmärksamhet.
Konsekvenserna av otillräcklig säkerhet är både omedelbara och långtgående. Ett intrång kan leda till:
- Omedelbar förlust av försäljning och intäkter
- Driftstopp som lamslår verksamheten
- Exponerade kunduppgifter som urholkar förtroendet
- Allvarlig skada på varumärkets anseende
- Potentiella rättsliga följder och ekonomiska sanktioner
Dessa höga insatser understryker vikten av proaktiva säkerhetsåtgärder. Som ett minimum bör företag införa:
- Robusta brandväggar som skydd mot intrång
- Kraftfulla autentiseringsfunktioner för att verifiera användarnas identitet
- Säkerhets-loggövervakning för att spåra och kategorisera potentiella sårbarheter
Loggövervakning fungerar i synnerhet som ett tidigt varningssystem som gör det möjligt att identifiera och hantera möjliga hot innan de eskalerar till fullskaliga kriser.
Lagar om efterlevnad av säkerhetskrav för e-handelswebbplatser att följa
Det är viktigt att förstå och införa robusta säkerhetsåtgärder, men det är lika viktigt att känna till de lagar och policyer som kräver dessa metoder.
Vi ska titta närmare på tre viktiga regelverk som du absolut bör känna till:
Betalkortsbranschens datasäkerhetsstandard (PCI DSS)
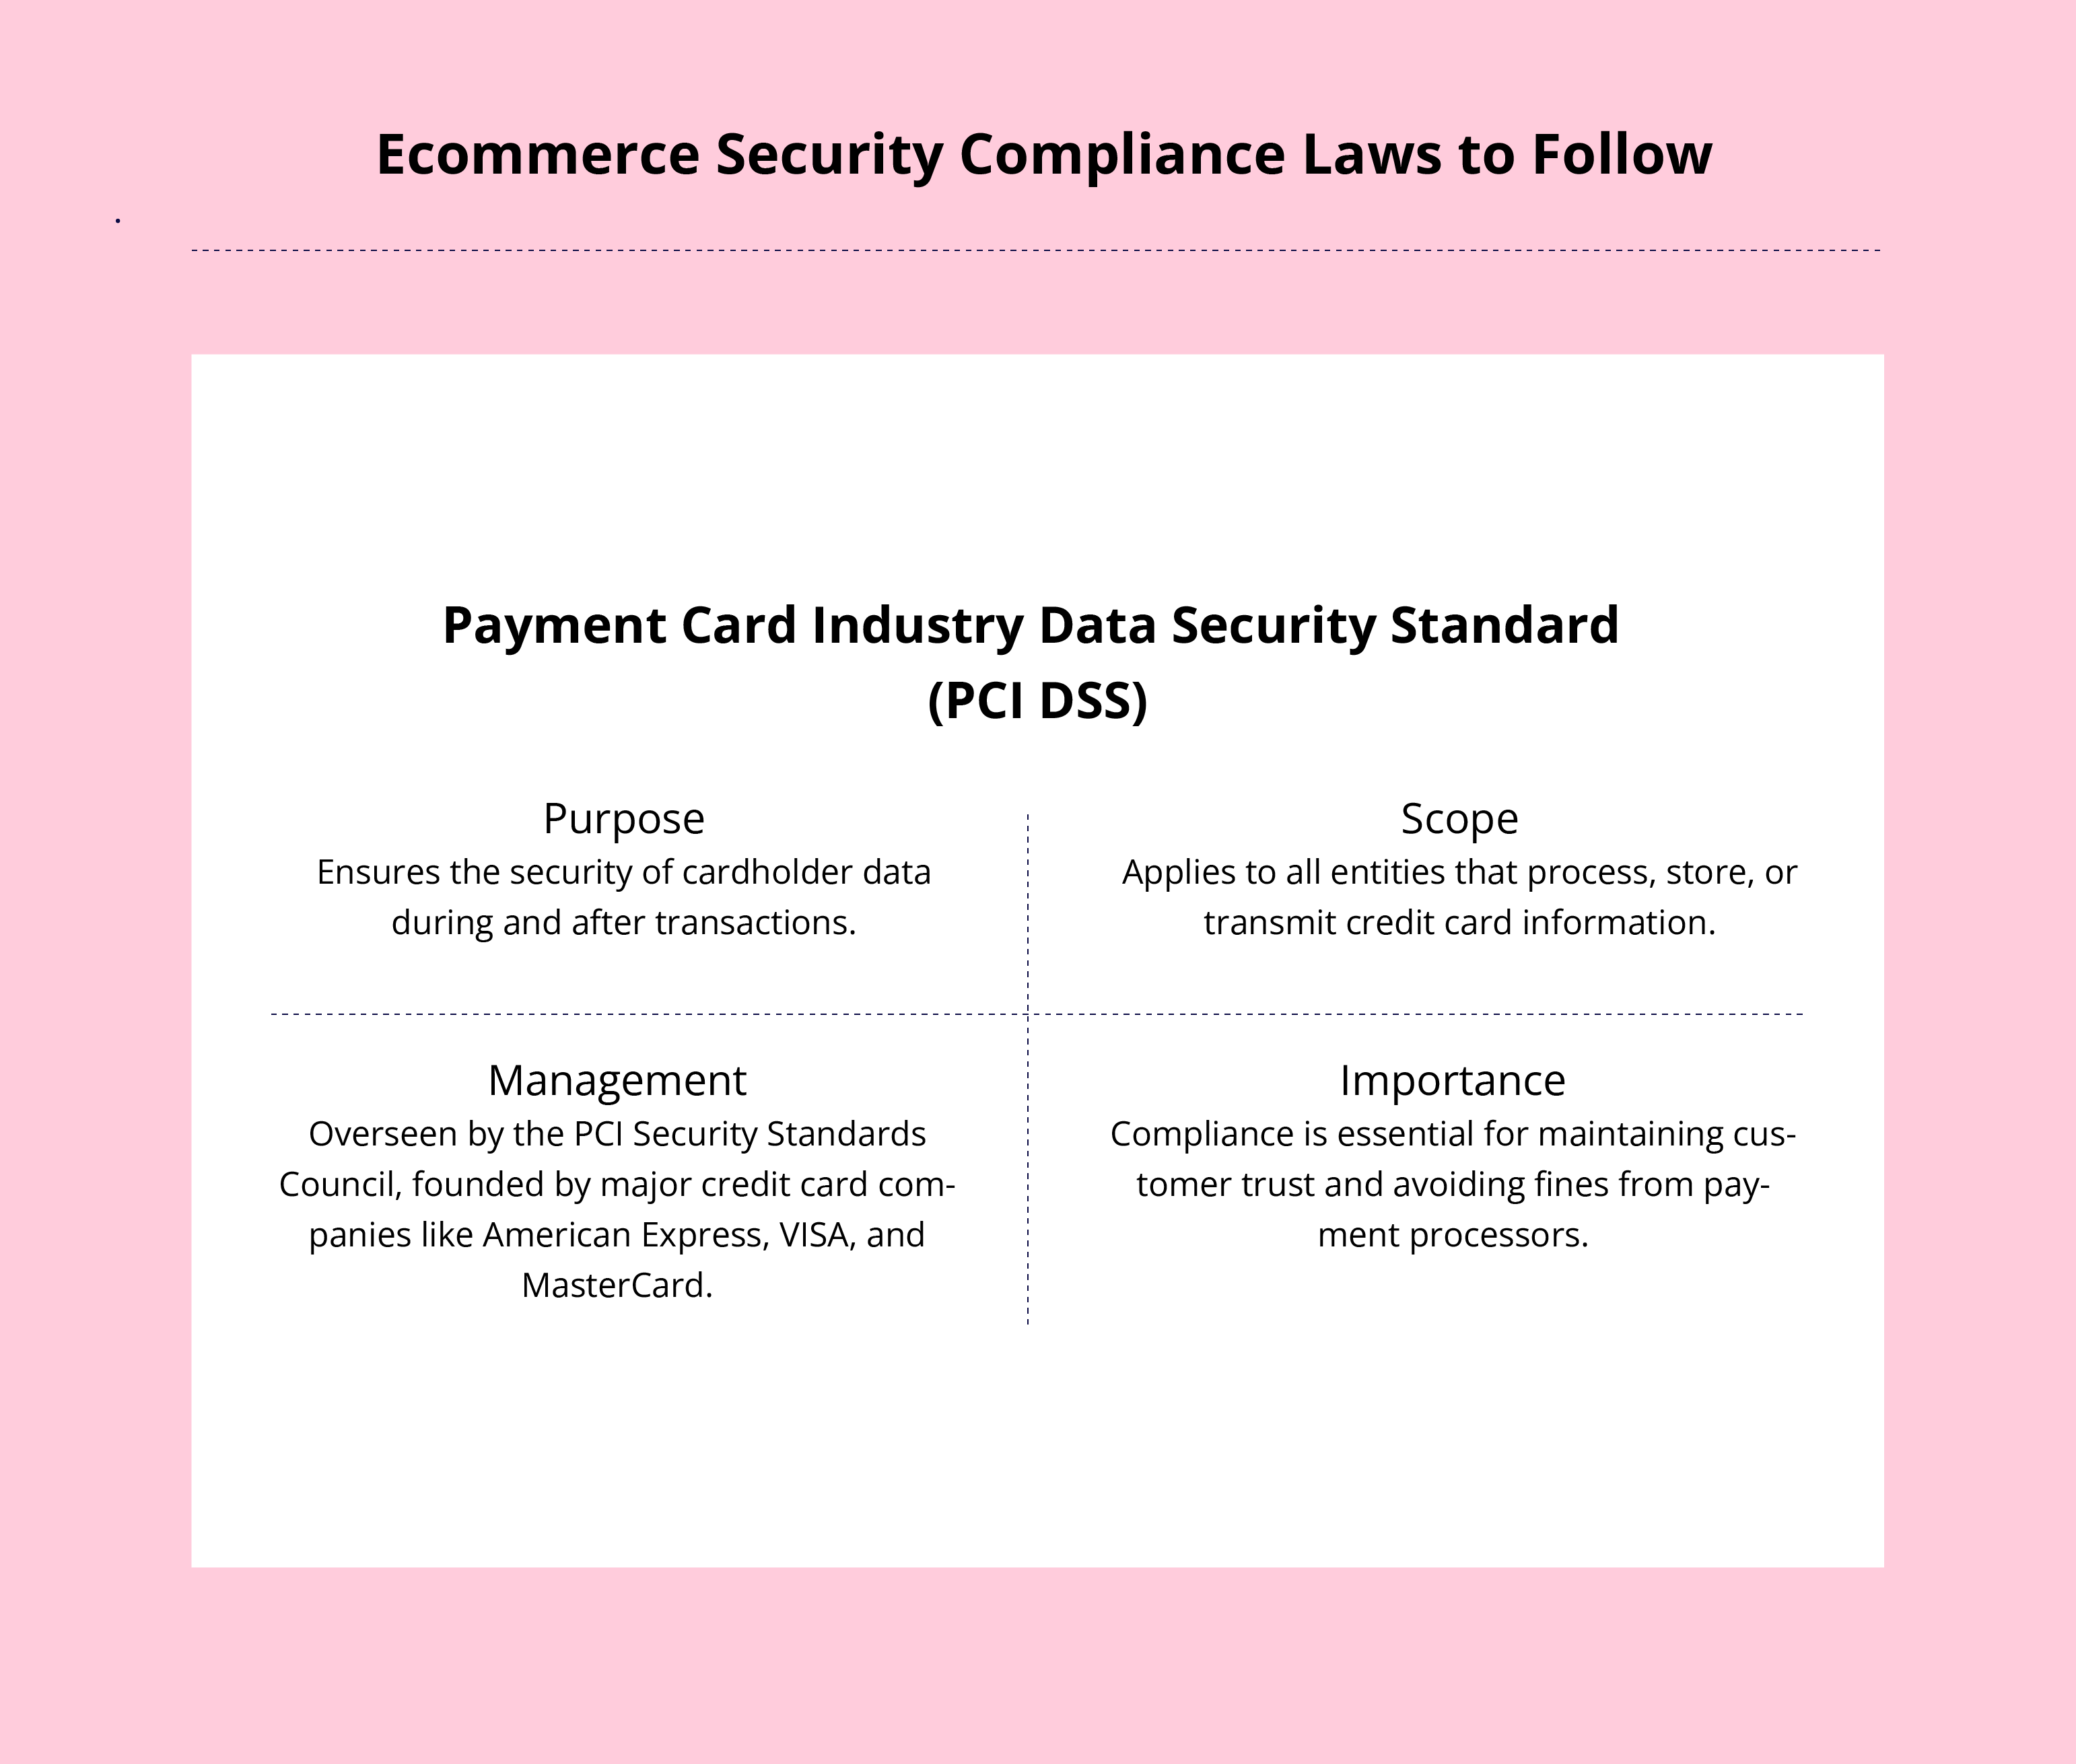
Efterlevnad av PCI DSS hjälper företag att säkerställa att de eliminerar alla betalningsrelaterade sårbarheter och skyddar uppgifter som är kopplade till kortinnehavare som gör betalningar online.
Denna standard gäller för alla företag som behandlar, lagrar eller hanterar kortinnehavares uppgifter.
Säkerhetsstandarderna hanteras av Rådet för datasäkerhetsstandarder inom betalningskortsbranschen och upprätthålls av rådets grundande medlemmar, däribland American Express, VISA och MasterCard.
Efterlevnad av PCI DSS är avgörande för att upprätthålla kundernas förtroende och undvika potentiella sanktioner från betalningsförmedlare.
Allmänna dataskyddsförordningen (GDPR)
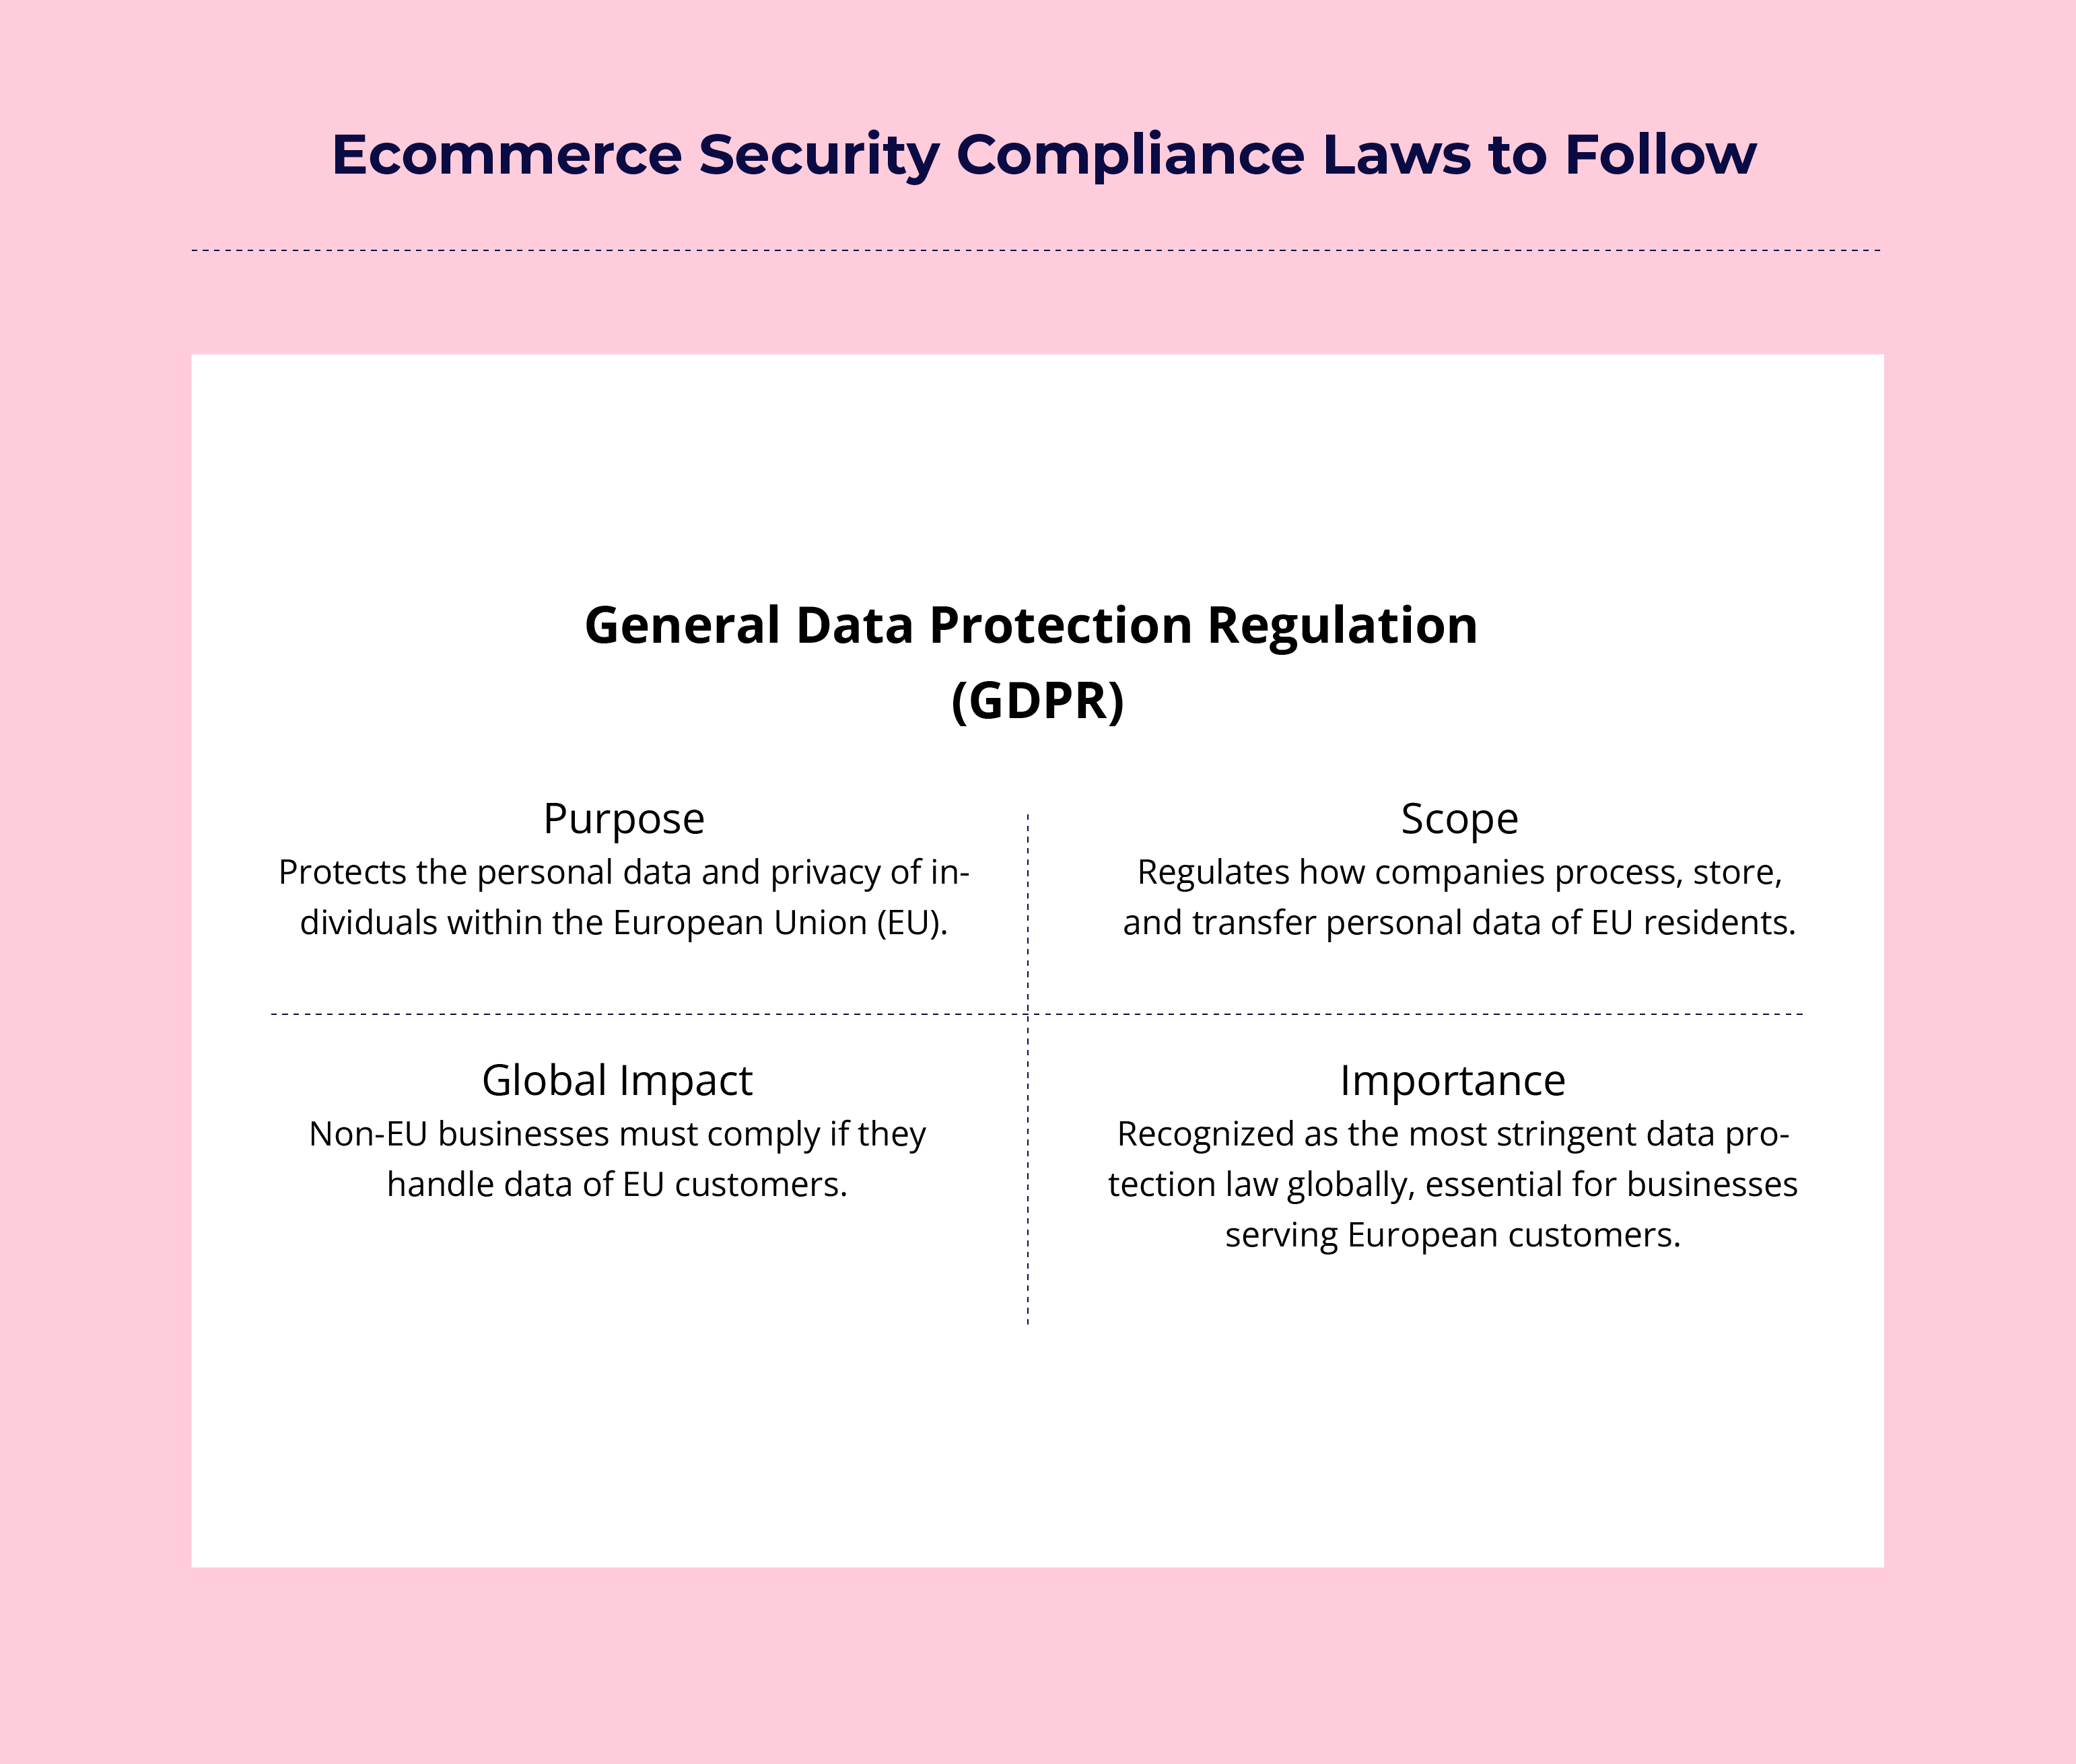
Efter betalningssäkerhet ska vi titta på GDPR, som är en uppsättning regler med särskilt fokus på informationsintegritet.
Framför allt är GDPR en förordning inom Europeiska unionen och en central del av EU:s lagstiftning om integritet och mänskliga rättigheter. Den anses vara det strängaste regelverket i världen när det gäller integritet och säkerhet.
Förordningen reglerar främst hur företag får behandla eller överföra personuppgifter om personer i EU.
Även om ditt företag inte är baserat i EU är efterlevnad av GDPR avgörande om du betjänar europeiska kunder eller behandlar deras uppgifter.
Have an account? Log In
Kaliforniens lag om konsumentintegritet (CCPA)
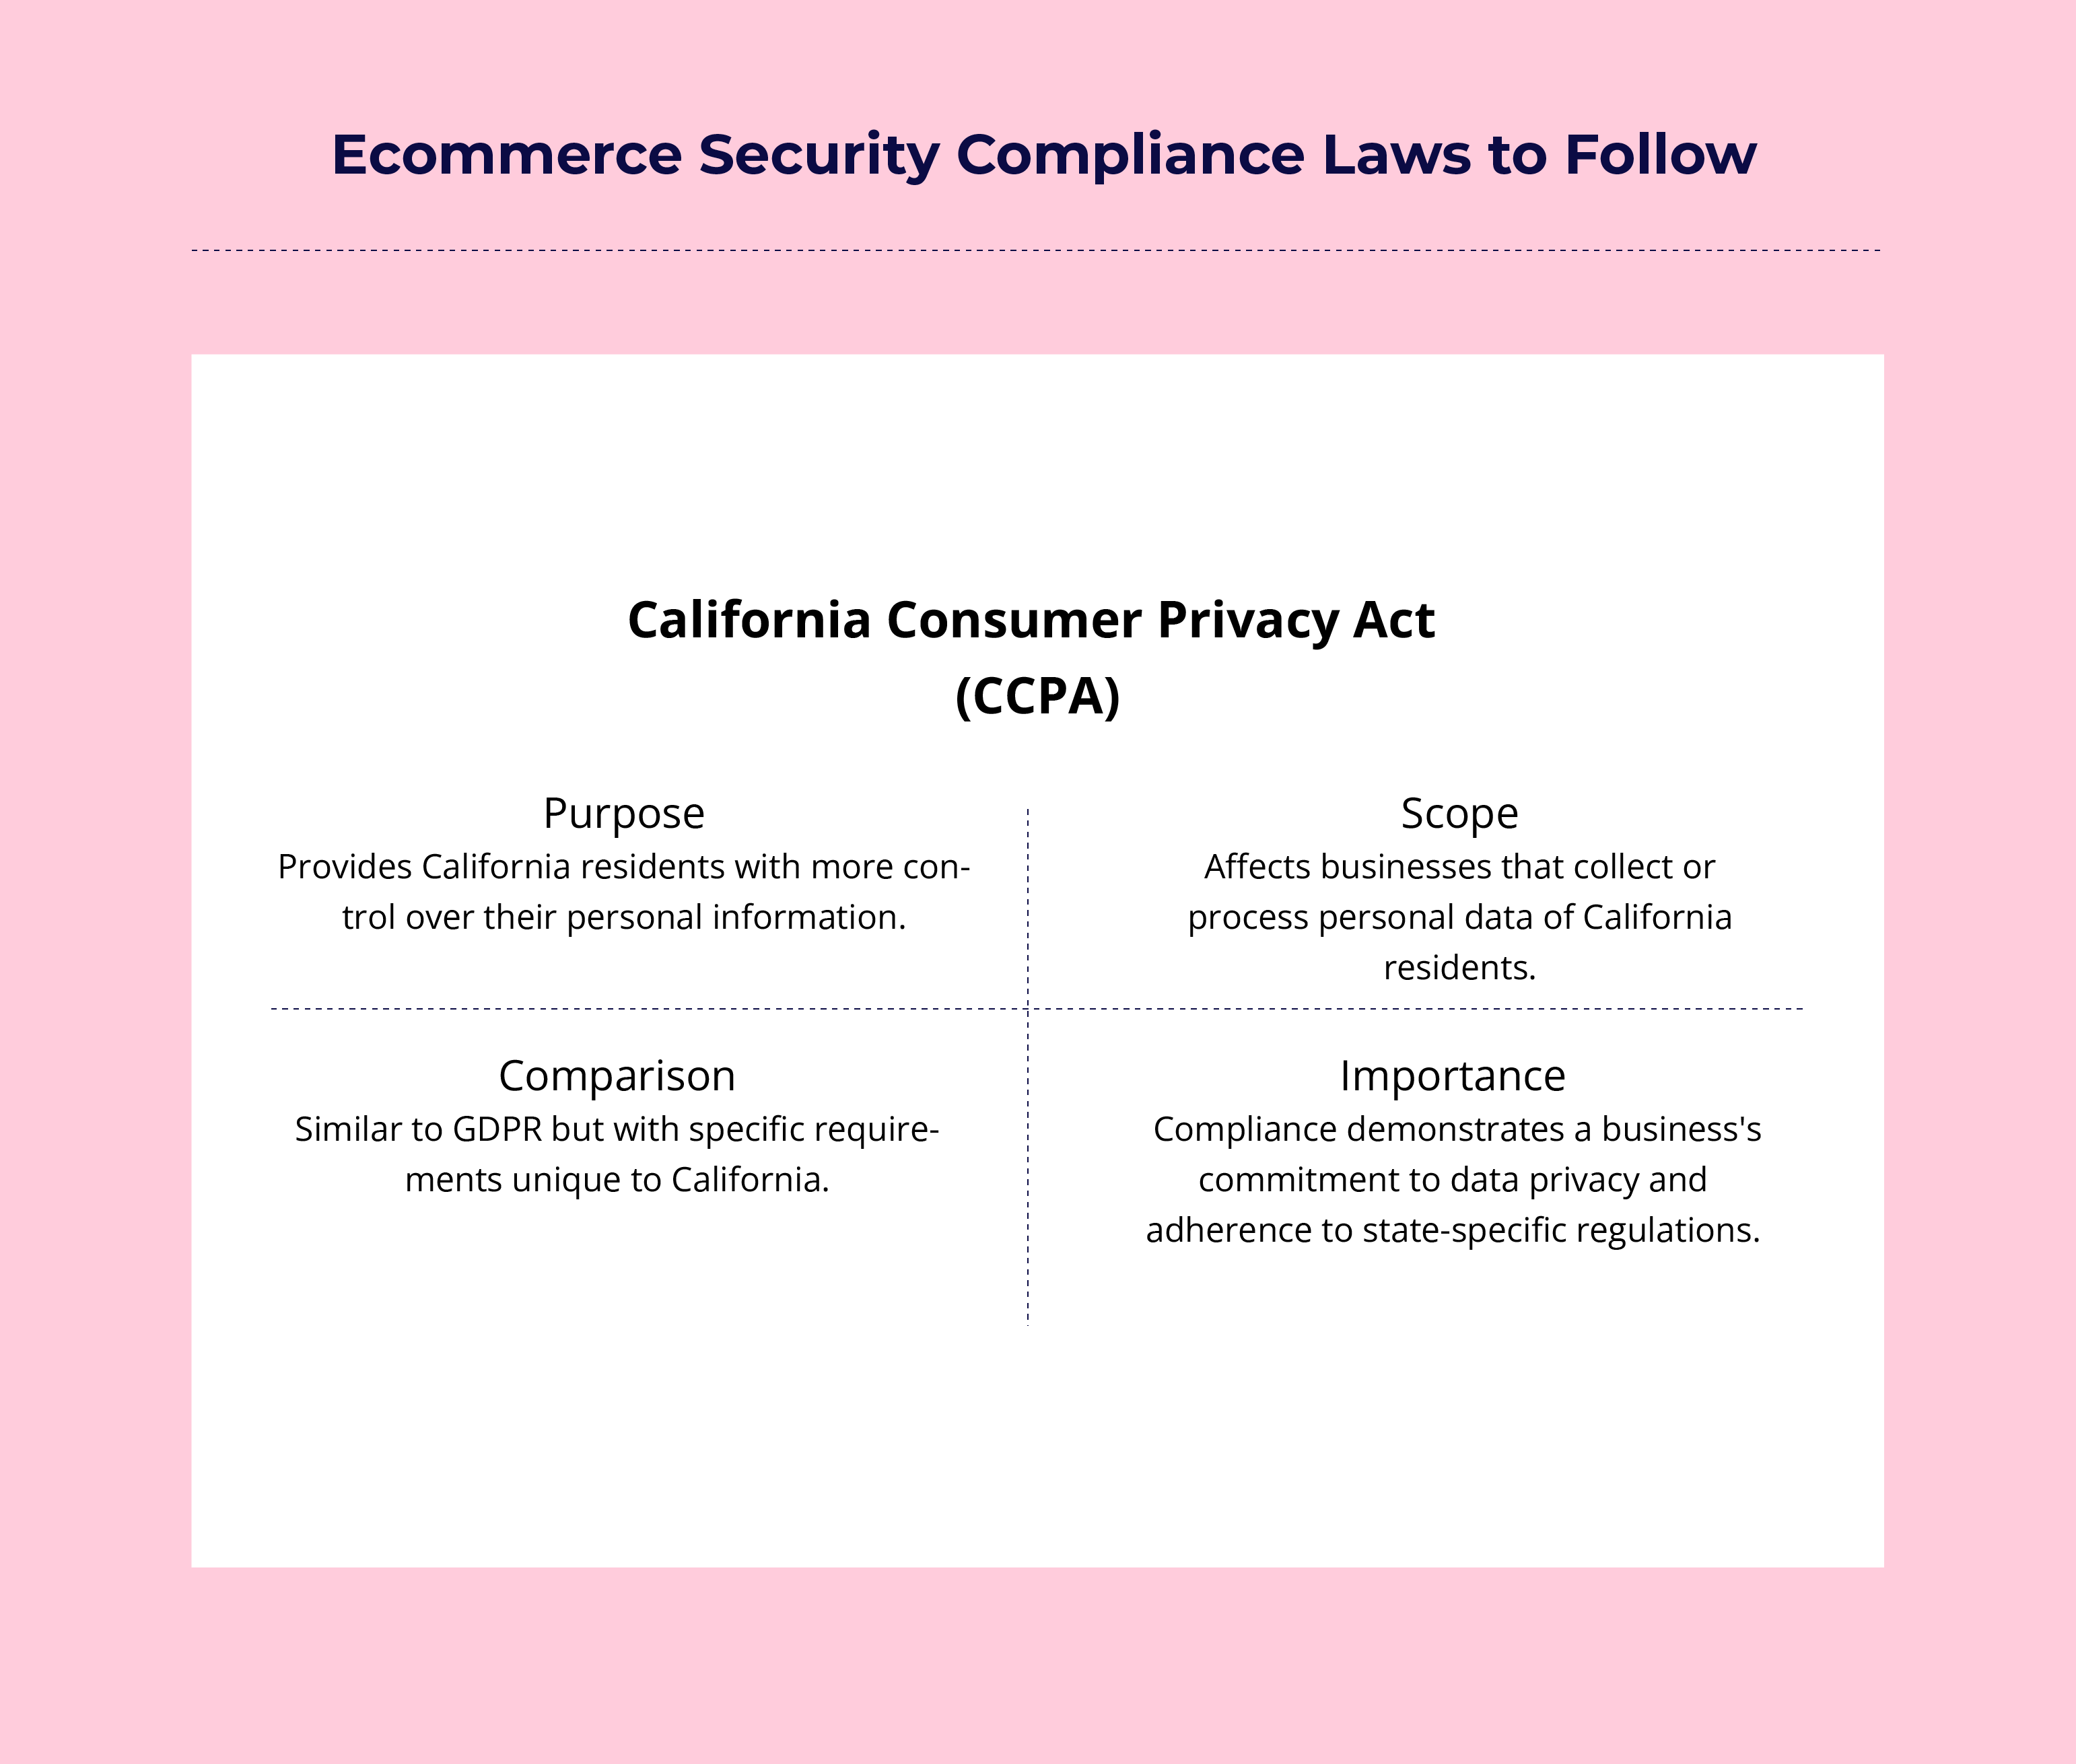
Medan GDPR är utformad för europeiska invånare gäller CCPA integriteten för invånare i Kalifornien.
Även om CCPA liknar GDPR har lagen egna specifika krav som företag måste förstå och införa.
CCPA ger konsumenter större kontroll över de personuppgifter som företag samlar in från dem.
Genom att följa dessa regelverk uppfyller e-handelsföretag inte bara lagkraven utan visar också att de åtar sig att skydda kunduppgifter.
16 cybersäkerhetshot inom e-handeln att se upp för
Nu när du känner till de viktigaste säkerhetspolicyerna ska vi undersöka de främsta cybersäkerhetshoten som din webbutik står inför.
Att förstå dessa risker är avgörande för att införa effektiva säkerhetsåtgärder för e-handeln.
- Ransomware och skadlig programvara: Skadlig programvara som är utformad för att skada ditt system eller nätverk. Ransomware, en typ av skadlig programvara, kan hålla dina data som gisslan mot en lösensumma.
- Distribuerade överbelastningsattacker (DDoS-attacker): Översvämmar din e-handelsbutik med falsk trafik, vilket gör den otillgänglig för riktiga kunder. Syftet med en sådan attack är att störa försäljningen och skada kundernas förtroende.
- SQL-injektion: Skadlig kod som infogas i webbplatsens databasfråga och hjälper angripare att få tillgång till känsliga data. Som följd kan du drabbas av datastöld, läckta kunduppgifter och till och med obehöriga transaktioner.
- Dataintrång: När obehöriga aktörer får tillgång till känslig information på din webbplats direkt eller genom vilseledande e-postmeddelanden kallas det för ett dataintrång. Det kan skada ditt rykte, leda till rättsliga påföljder och även orsaka ekonomiska förluster för din nätverksamhet.
- Nätfiskeattacker: Cyberbrottslingar riktar ofta in sig på företag genom vilseledande e-postmeddelanden och lurar dem att lämna ut person- eller ekonomisk information. Nätfiske kan äventyra dina kunders konton och orsaka obehöriga transaktioner.
- Skript mellan webbplatser (XSS): XSS-attacker försöker stjäla cookiedata, sessionstoken och annan känslig information genom att infoga skadliga skript i webbplatsens kod. Framgångsrika attacker kan försämra webbplatsens funktionalitet och äventyra användarkontoinformation.
- Botar: Även om botar kan hjälpa till att automatisera delar av viktiga affärsprocesser, såsom orderhantering för e-handel eller merförsäljning av produkter, kan de också användas för att automatisera insamling av data, övertagande av konton och DDoS-attacker av skadliga aktörer som vill stjäla känslig information.
- Elektronisk skimming: Elektronisk skimming innebär också att skadlig kod infogas på webbplatser för att få tillgång till betalningsinformation under transaktioner.
- Betalningsbedrägerier: Alla obehöriga transaktioner med stulna kreditkortsuppgifter eller bedrägliga återkrav kan kategoriseras som betalningsbedrägerier och kan leda till ekonomiska förluster eller ökade kostnader.
- API-attacker: API-attacker utnyttjar sårbarheter i ett programmeringsgränssnitt för att få tillgång till och manipulera data, vilket kan leda till störningar eller dataintrång.
- Attacker mot leveranskedjan: Attacker mot leveranskedjan riktas mot tredjepartsprogramvara eller leverantörer som hjälper dig att få åtkomst till din webbplats genom att introducera skadlig programvara eller stjäla data.
- Attacker med social manipulation: Cyberbrottslingar kan ofta utge sig för att vara vanliga människor och manipulera individer till att avslöja konfidentiell information i syfte att få tillgång till e-handelssystem och data.
- Mellanhandsattacker (MITM-attacker): MITM-attacker utförs av skadliga aktörer som avlyssnar kommunikationen mellan användare och e-handelswebbplatser för att stjäla data eller infoga skadligt innehåll.
- Attacker med stulna inloggningsuppgifter: Detta innebär att kombinationer av användarnamn och lösenord används för att få obehörig åtkomst till användarkonton, med målet att ta över konton och begå bedrägerier.
- Sårbarheter av typen noll-dag: Okända brister som utnyttjas av angripare innan utvecklarna hinner åtgärda dem, vilket potentiellt kan äventyra webbplatsens funktionalitet. Dessa äventyrar webbplatsens funktionalitet om du inte har en robust process för felhantering inom e-handel på plats.
- DNS-kapning: DNS-kapning innebär att DNS-poster ändras för att omdirigera trafik från din e-handelsbutik till en bedräglig sådan, vilket kan leda till nätfiskeattacker eller datastöld.
Att förstå dessa hot är det första steget mot att stärka säkerheten på din e-handelswebbplats. Varje hot medför unika risker för ditt företag, från ekonomiska förluster till skadat anseende.
10 bästa metoderna för att hålla din e-handelswebbplats säker
Nu när du känner till några av de vanligaste attackerna som kan hota integriteten och säkerheten i din nätbutik följer här några bästa metoder som du kan använda för att skydda din webbplats mot dessa hot.
1. Använd en säker e-handelsplattform och ett säkert webbhotell
Grunden för säkerheten i din nätbutik börjar med att välja rätt e-handelsplattform och webbhotell. Detta beslut kan avgöra om dina säkerhetsinsatser lyckas eller misslyckas, så det är avgörande att göra rätt från början.
När du väljer en e-handelsplattform bör du prioritera sådana som erbjuder avancerade säkerhetsfunktioner och robust support.
Leta efter plattformar som är kompatibla med betalkortsbranschens (PCI)—det säkerställer att de uppfyller de stränga säkerhetsstandarder som fastställts av betalkortsbranschen.
Men efterlevnad är bara början. De bästa plattformarna går längre genom att erbjuda:
- Regelbundna säkerhetsuppdateringar och korrigeringar
- Inbyggda verktyg för bedrägeribekämpning
- Säkra kassaprocesser
- Datakryptering i vila och under överföring
Och om din e-handelsplattform inte inkluderar webbhotell behöver du en webbhotellslösning som har ständig övervakning, DDoS-skydd, regelbundna säkerhetskopior och brandväggar.
Vissa av de bästa e-handelsplattformarna har mycket effektiva säkerhetsåtgärder på plats. Ta en titt på våra favoritplattformar för e-handel för alla typer av varumärken:
De här plattformarna kan hjälpa dig att bygga en kraftfull webbplats och skydda den med lika kraftfulla säkerhetsmekanismer.
2. Använd alltid HTTPS och skaffa ditt SSL-certifikat
En av de första sakerna du bör göra när du skapar en webbplats för din nätbutik är att skaffa ett SSL-certifikat för den.
Det är trots allt den faktiska standarden för att säkra transaktionerna som äger rum på din webbplats.
Ett SSL-certifikat (säkerhetslager för kryptering av anslutningar) har två viktiga funktioner:
- Det autentiserar din webbplats identitet för besökare.
- Det krypterar de data som överförs mellan din server och dina kunders webbläsare.
När du har ett aktivt SSL-certifikat ser besökarna den välbekanta hänglåsikonen och ”HTTPS” i webbläsarens adressfält. Denna visuella signal är mer än bara en symbol—den är en förtroendesignal som visar dina kunder att deras data är skyddade.
Men fördelarna sträcker sig längre än bara säkerhet. Google har använt HTTPS som en rankningsfaktor sedan 2014.
Det innebär att ett SSL-certifikat faktiskt kan bidra till att förbättra din placering i sökmotorerna och ge dig ett försprång framför konkurrenter som inte har gjort bytet.
3. Implementera säkerhetsåtgärder i flera lager
När det gäller säkerhet för e-handelswebbplatser kan det gamla talesättet ”lägg inte alla ägg i samma korg” inte vara mer relevant.
För en e-handelsbutik, där det finns flera sätt för cyberbrottslingar att tränga in i webbplatsens kod eller stjäla data, räcker det knappt att implementera ett enda säkerhetslager.
Om en angripare lyckas kringgå ett lager—till exempel en brandvägg—ställs de omedelbart inför ett annat. Detta tillvägagångssätt, som kallas försvar på djupet, gör det betydligt svårare för cyberbrottslingar att ta sig in i dina system.
Du bör implementera flera mekanismer som tillsammans skyddar din webbplats fullständigt mot skadliga tredje parter och attacker.
Du bör börja med grundläggande säkerhetslager och sedan implementera mer avancerade åtgärder:
- Brandväggar: Dessa fungerar som din första försvarslinje genom att filtrera inkommande och utgående trafik baserat på förutbestämda säkerhetsregler.
- Intrångsdetekteringssystem (IDS): Dessa övervakar ditt nätverk efter misstänkt aktivitet och varnar dig för potentiella hot.
- Regelbundna programuppdateringar: Håll alla dina system, inklusive din e-handelsplattform, tillägg och serverprogramvara, uppdaterade för att åtgärda kända sårbarheter.
- Brandväggar för webbapplikationer (WAF): Dessa skyddar specifikt dina webbapplikationer mot olika attacker, till exempel SQL-injektioner och skriptkörning över flera webbplatser.
- Innehållsleveransnätverk (CDN): Förutom att förbättra webbplatsens prestanda kan CDN:er också bidra till att begränsa DDoS-attacker.
- Säkerhetsinformation och händelsehantering (SIEM): Dessa system samlar in och analyserar loggdata från hela nätverket för att upptäcka och reagera på säkerhetshot i realtid.
Kom ihåg att cyberbrottslingar ständigt utvecklar sina metoder, så även ditt försvar måste utvecklas. Granska och uppdatera regelbundet dina säkerhetsåtgärder för att säkerställa att de fortfarande är effektiva mot de senaste hoten.
Överväg även specialiserade verktyg.
Exempelvis kan ett verktyg som Memcyco hjälpa dig att förhindra problem som varumärkesimitation – vilket innebär att illvilliga aktörer klonar ett varumärkes webbplats för att lura dess kunder.
Det skyddar dina kunder från att falla offer för bedrägerier genom att varna dem i realtid om de besöker en imiterad version av din webbplats.
4. Skaffa antivirus- och antiskadeprogram
En av de mest grundläggande åtgärderna du kan vidta för säkerheten på din e-handelswebbplats är att köpa licensierade antivirus- och antiskadeprogram och implementera dem på webbplatsen.
Men de är långt ifrån grundläggande.
Moderna antivirus- och antiskadelösningar gör mycket mer än att bara söka efter kända hot. De använder avancerade tekniker som:
- Heuristisk analys: Upptäcker tidigare okända hot baserat på beteendemönster.
- Skanning i realtid: Övervakar kontinuerligt systemet efter potentiella hot.
- Sandlådemiljö: Kör misstänkta filer i en isolerad miljö för att analysera deras beteende.
Men kom ihåg att antivirusprogrammet bara är så bra som sin senaste uppdatering. Se till att automatiska uppdateringar är aktiverade och fungerar korrekt.
Överväg att utöka detta skydd till alla enheter som ansluter till din e-handelsplattform. Det omfattar inte bara dina servrar, utan även medarbetarnas datorer och mobila enheter som används för att få åtkomst till butikens administrationsdel.
5. Glöm inte multifaktorautentisering (MFA)
Som vi diskuterat tidigare är stulna eller komprometterade användaruppgifter en av de vanligaste formerna av säkerhetsintrång på webbplatser. Starka lösenord räcker inte längre på egen hand.
Även det starkaste lösenordet kan komprometteras, och när det händer blir multifaktorautentisering (MFA) din sista försvarslinje.
MFA kallas även tvåfaktorsautentisering och lägger till extra säkerhetslager genom att kräva två eller fler bevis (eller faktorer) för att styrka identiteten. Dessa faktorer delas vanligtvis in i tre kategorier:
- Något du vet (till exempel ett lösenord eller en PIN-kod)
- Något du har (till exempel en smarttelefon eller en säkerhetstoken)
- Något du är (till exempel ett fingeravtryck eller ansiktsigenkänning)
Det fina med MFA är att även om en hackare lyckas stjäla en faktor (säg ett lösenord), kan de fortfarande inte komma åt kontot utan de andra faktorerna. Det är som att ha flera lås på dörren – varje lås lägger till ett extra säkerhetslager.
För e-handelswebbplatser bör du överväga att införa MFA för kundkonton, administratörs- och medarbetarinloggningar samt integrationer från tredje part.
6. Säkerhetskopiera webbplatsen regelbundet
För en dynamisk webbplats, till exempel en nätbutik, är det inte valfritt att säkerhetskopiera alla data.
Se säkerhetskopior som en försäkring mot dataförlust, oavsett om den orsakas av cyberattacker, maskinvarufel eller mänskliga misstag.
Föreställ dig annars en skadlig attack mot webbplatsen som tvingar dig att bygga upp den från grunden.
En heltäckande strategi för säkerhetskopiering bör omfatta:
- Säkerhetskopior av databasen: Detta omfattar kundinformation, orderhistorik och produktuppgifter.
- Säkerhetskopior av filer: Webbplatsens filer, inklusive bilder, teman och anpassad kod.
- Säkerhetskopior av konfigurationen: Server- och programinställningar som skulle ta lång tid att återskapa.
Kom ihåg att en säkerhetskopiering ska betraktas som lyckad först när du har säkerställt att alla data lagras säkert.
Många webbhotell erbjuder säkerhetskopieringstjänster, men förlita dig inte enbart på dessa. Ta kontroll över dina data genom att implementera en egen lösning för säkerhetskopiering utöver det som ditt webbhotell tillhandahåller.
Även om det kan vara besvärligt att säkerhetskopiera alla dina data manuellt kan du använda ett verktyg för att automatisera processen åt dig.
7. Använd säkra betalningsgatewayer
Betalningsgatewayer är idag bekväma och mer funktionella än någonsin, vilket gör dem avgörande för att dina användare ska kunna genomföra transaktioner online.
En betalningsgateway fungerar som mellanhand mellan din kunds webbläsare och betalningsförmedlaren och krypterar känsliga data för att säkerställa säker överföring.
Tänk på följande viktiga faktorer när du väljer betalningsgateway:
- Efterlevnad av PCI DSS: Detta är inte förhandlingsbart. Säkerställ att den gateway du väljer fullt ut följer datasäkerhetsstandarderna för kortbetalningsbranschen.
- Tokenisering: Denna teknik ersätter känsliga kortdata med unika identifieringssymboler och upprätthåller säkerheten utan att den information som behövs går förlorad.
- Verktyg för bedrägeribekämpning: Leta efter gatewayer som erbjuder avancerad bedrägerikontroll, inklusive adressverifieringstjänsten (AVS) och kontroller av kortverifieringsvärde (CVV).
- Stöd för flera valutor: Om du säljer internationellt är detta avgörande för att ge kunder över hela världen en smidig upplevelse.
- Mobilanpassning: I takt med att mobil handel ökar bör du säkerställa att din gateway ger en smidig upplevelse på alla enheter.
Med dessa säkerhetsåtgärder på plats kan du förhindra bedrägerier mycket enklare.
Kom ihåg att det billigaste alternativet inte alltid är det bästa. Även om avgifterna är viktiga bör du prioritera säkerhet och tillförlitlighet. Ett dataintrång kan kosta dig betydligt mer på lång sikt, både ekonomiskt och när det gäller kundernas förtroende.
Ta en titt på våra främsta rekommendationer för betalningsgatewayer när du bygger din ointagliga fästning av säkerhetsåtgärder:
Slutligen bör du hålla din betalningsgateway uppdaterad. Kontrollera regelbundet om det finns säkerhetskorrigeringar eller uppdateringar från din gateway och installera dem.
8. Utbilda dina anställda och begränsa åtkomsten
Även om robusta tekniska åtgärder är avgörande får säkerhetens mänskliga aspekt inte förbises. Utbildning av anställda och åtkomsthantering är viktiga delar av en heltäckande säkerhetsstrategi.
Ditt team kan vara din största tillgång eller din svagaste länk.
Börja med en omfattande säkerhetsutbildning för alla anställda. Den bör omfatta:
- Grundläggande säkerhetsprinciper: God lösenordshygien, att känna igen nätfiskeförsök och säkra surfvanor.
- Specifika hot mot e-handeln: Vanliga attackvektorer inom detaljhandel online, exempelvis skimming och bedrägerier utan fysiskt kort.
- Ditt företags säkerhetspolicyer: Rutiner för hantering av kunddata, rapportering av misstänkt aktivitet och hantering av potentiella dataintrång.
- Efterlevnadskrav: Relevanta standarder som PCI DSS och GDPR samt hur de tillämpas i den dagliga verksamheten.
Hotbilden förändras ständigt, så gör säkerhetsutbildningen till en pågående process. Regelbundna repetitionskurser och uppdateringar om nya hot kan hålla säkerheten i allas fokus.
Du bör också begränsa åtkomsten till enbart det som de anställda behöver för att utföra sina arbetsuppgifter effektivt. Detta kan förenklas genom rollbaserad åtkomstkontroll, där behörigheter hanteras utifrån arbetsfunktioner för enklare administration.
More Articles
9. Regelbundna säkerhetsgranskningar och sårbarhetsbedömningar
De åtgärder du vidtar för att säkerställa webbplatsens säkerhet betyder inte mycket om du inte regelbundet kontrollerar dess prestanda med hjälp av granskningar.
Genomför regelbundna och grundliga säkerhetsgranskningar för att kontrollera alla delar av webbplatsen och åtgärda eventuella sårbarheter innan en illvillig aktör kan utnyttja dem.
Tänk på dessa granskningar som en hälsokontroll för din webbutik.
Precis som du inte skulle hoppa över din årliga hälsokontroll bör du inte försumma webbplatsens säkerhetskontroller. Här är vad du bör fokusera på:
- Omfattande genomsökningar: Använd automatiserade verktyg för att genomsöka hela webbplatsen efter kända sårbarheter.
- Manuell penetrationstestning: Även om automatiserade genomsökningar är utmärkta kan de inte upptäcka allt. Anlita säkerhetsexperter för att genomföra manuella tester och försöka ta sig in i dina system på samma sätt som en verklig angripare skulle göra.
- Kodgranskningar: Om du har anpassad kod på webbplatsen bör den regelbundet granskas med avseende på säkerhetsproblem. Detta är särskilt viktigt efter större uppdateringar eller ändringar.
- Bedömningar av tredje part: Glöm inte dina integrationer och tillägg. Se till att de kommer från välrenommerade källor och uppdateras regelbundet.
- Tester av social manipulation: Testa dina medarbetares säkerhetsmedvetenhet med simulerade nätfiskeförsök eller annan taktik för social manipulation.
Prioritera och åtgärda sårbarheter utifrån resultaten från granskningen. Några vanliga justeringar kan vara:
- Uppdatera skript och programvara till de senaste versionerna
- Stärka lösenord och åtkomstkontroller
- Implementera ytterligare säkerhetskorrigeringar
- Ta bort onödiga tjänster eller funktioner som kan utgöra en risk
- Säkerställa integriteten hos din IP-adress och domän
- Genomföra regelbunden datarensning
Frekvensen är avgörande. Även om en omfattande årlig granskning är bra kan tätare kontroller upptäcka problem tidigt.
10. Kryptera känsliga uppgifter
Från kunduppgifter till betalningsdata är det inte bara god affärssed att skydda denna information – det är också ditt etiska och juridiska ansvar.
Det är här kryptering kommer in i bilden.
Kryptering säkerställer att dina känsliga uppgifter förblir otillgängliga även om utpressningsprogram eller skadlig programvara tar sig in i systemet, och gör det svårt för angripare att utnyttja dina uppgifter på något sätt.
Även om en del av dina viktiga uppgifter blir stulna förblir de skyddade och oanvändbara genom kryptering.
Tänk på följande viktiga områden när du implementerar kryptering:
- Data i vila: Detta är data som lagras i dina databaser eller på dina servrar. Använd starka krypteringsalgoritmer som AES (avancerad krypteringsstandard) för att skydda dessa data.
- Data under överföring: Detta är data som överförs mellan din server och dina kunders webbläsare. Se till att du använder HTTPS med TLS 1.3 för all kommunikation.
- Säkerhetskopior: Glöm inte att kryptera dina säkerhetskopior. En okrypterad säkerhetskopia kan vara en guldgruva för angripare.
- Intern kommunikation: Använd krypterade kanaler för alla interna diskussioner om känslig företags- eller kundinformation.
Överväg också att implementera totalsträckskryptering för mycket känsliga uppgifter. Detta säkerställer att data krypteras på användarens enhet innan den skickas och endast kan dekrypteras av den avsedda mottagaren.
Skydda din butik för att säkra din försäljning
För en e-handelswebbplats är säkerheten det osynliga livsblodet som, om det ignoreras, helt kan försämra dess prestanda.
Det är vanligt att nätbutiker utsätts för olika typer av attacker, såsom nätfiske, skadlig programvara, utpressningsprogram, XSS, DDoS, bedrägerier med flera konton och mycket mer.
Den goda nyheten är dock att de flesta av dessa attacker kan förhindras med hjälp av de proaktiva säkerhetsåtgärder som anges i den här guiden.
Att välja rätt e-handelsplattform och webbhotellsleverantör för din nätbutik är dock en bra utgångspunkt.
För att få fler sådana användbara insikter och de senaste uppdateringarna om allt som rör e-handel kan du prenumerera på vårt nyhetsbrev.