

PCI-efterlevnad för små detaljhandlare: expertguide

Vikten av efterlevnad: PCI DSS är avgörande för små detaljhandlare; bristande efterlevnad kan leda till mycket höga böter och dataintrång.
Handlarens nivåer: Små detaljhandlare kvalificerar sig ofta som nivå 4, vilket innebär självbedömning i stället för granskningar av tredje part.
Rätt val av självbedömningsformulär: Att välja rätt självbedömningsformulär är avgörande för att undvika onödiga uppgifter eller att missa kritiska krav.
Tekniska kontroller: Inför viktiga kontroller, såsom nätverkssäkerhet och lösenordspolicyer, för att hantera 80 % av efterlevnadsrisken.
Valideringsschema: Fortsatt efterlevnad innebär årlig validering samt ständiga systemuppdateringar och övervakning av miljön.
Om du tar emot kreditkort väntar PCI-efterlevnad på dig – ungefär som en skatteräkning, fast med fler akronymer och färre kryphål.
De flesta små återförsäljare ignorerar det, hoppas att deras betalningsförmedlare hanterar det eller tänker att de är för små för att dra till sig uppmärksamhet. Alla tre antagandena bygger på önsketänkande.
Här är verklighetskontrollen: ett enda misstag och du kan få böter som skulle kunna finansiera en ny butik (eller stänga den du har). Dataintrång är inte bara stoff för rubriker om stora kedjor; för fristående företag kan de innebära slutet.

Och ja, reglerna gäller även om du bara behandlar en handfull transaktioner i månaden.
Så låt oss hoppa över grubblerierna och gå direkt till det som faktiskt spelar roll: hur du tar reda på vilka PCI-krav som gäller för ditt företag, vad du behöver göra (och vad du kan bortse från) samt hur du uppnår efterlevnad utan att bränna en vecka på pappersarbete eller betala en konsult för att läsa manualen för dig.
Den här guiden är skriven för företagare som vill ha fakta, genvägarna och sådant som ingen berättar förrän det är för sent.
Vad PCI DSS innebär för små återförsäljare
PCI DSS är inte valfritt – ta emot kort, följ reglerna eller möt böter och kostnader för dataintrång som kan stänga ett litet företag.
Betalkortsbranschens datasäkerhetsstandard (PCI DSS) tillämpas av de stora kortvarumärkena – Visa, Mastercard, American Express, Discover och JCB.
Dessa företag kräver att alla handlare som behandlar, lagrar eller överför kortinnehavaruppgifter uppfyller särskilda säkerhetsstandarder för betalningshantering, oavsett företagets storlek.
Många små återförsäljare antar att de är för små för att spela någon roll eller att deras betalningsförmedlare hanterar efterlevnaden åt dem.
Fel på båda punkterna.
Behandla bara en kreditkortstransaktion, så ansvarar du för PCI-kraven. Din betalningsförmedlare kan vara efterlevande, men det täcker inte ditt ansvar för att skydda kortinnehavaruppgifter i din miljö.
Insatserna är verkliga.
Handlare som inte följer reglerna riskerar böter på mellan 5 000 och 100 000 dollar per månad. Dataintrång kostar små företag i genomsnitt 2,98 miljoner dollar enligt IBMs rapport om kostnader för dataintrång 2024 – tillräckligt för att stänga de flesta återförsäljare permanent. Utöver den ekonomiska skadan riskerar du att förlora ditt handlarkonto helt.
För att förstå den bredare kontexten kring regler för betalningsförmedlare och hur de skyddar både handlare och kunder är det viktigt att inse att efterlevnaden sträcker sig långt bortom PCI DSS.
Förståelsen av dessa krav börjar med att veta vilken efterlevnadsnivå som gäller – och de flesta små återförsäljare hamnar i en kategori som är mer hanterbar än de tror.
Vilken efterlevnadsnivå har du?
De flesta små återförsäljare är på nivå 4, vilket innebär årliga frågeformulär för självutvärdering i stället för dyra granskningar av tredje part.
PCI-efterlevnad har fyra handlarenivåer baserade på den årliga transaktionsvolymen under en tolvmånadersperiod:
| Nivå | Transaktionsvolym | De flesta små återförsäljare | Validering som krävs |
|---|---|---|---|
| Nivå 4 | <20K e-handel ELLER <1M totalt | ✓ VANLIGAST | Årlig SAQ + kvartalsvisa skanningar |
| Nivå 3 | 20K–1M e-handelstransaktioner | Vissa med flera butiker | Årlig SAQ + kvartalsvisa skanningar |
| Nivå 2 | 1M–6M transaktioner | Stora återförsäljare | Årlig SAQ + kvartalsvisa skanningar |
| Nivå 1 | 6M+ transaktioner ELLER något dataintrång | Endast koncerner | Fullständig QSA-granskning + rapport |
Harbor & Pine, vår fiktiva livsstilsåterförsäljare med 20 butiker och 800 000 årliga transaktioner i alla kanaler, kvalificerar sig för nivå 3 eftersom de överstiger 20 000 e-handelstransaktioner per år.
När de började med fem butiker var de på nivå 4 – en betydligt enklare väg till efterlevnad.
Den viktiga skillnaden: Handlare på nivå 4 fyller i frågeformulär för självutvärdering (SAQ) i stället för att anlita kvalificerade säkerhetsbedömare (QSA) för formella granskningar.
Det sparar tusentals kronor i granskningsavgifter men kräver att du är ärlig när du bedömer och dokumenterar din egen efterlevnad.
Din inlösande bank eller betalningsförmedlare berättar vilken nivå som gäller och vilken validering de kräver. Vissa betalningsförmedlare går längre än PCI-kraven, så kontrollera med din leverantör.
När du vet vilken nivå du har väljer du rätt typ av SAQ – gör du fel här slösar du tid på irrelevanta krav.
Så väljer du SAQ: beslutsramverket
Välj fel SAQ och du slösar tid på irrelevanta krav eller missar kritiska sådana – så här väljer du rätt.
Frågeformulär för självutvärdering (SAQ) varierar beroende på metod för betalningshantering och miljöns komplexitet.
Frågeformulärets längd berättar historien om efterlevnaden:
- SAQ A (22 frågor): Den enklaste vägen för handlare som inte hanterar kort fysiskt och som lägger ut all betalningshantering. Du ser aldrig kortuppgifter – kunderna anger betalningsinformationen direkt på din betalningsleverantörs säkra sida.
- SAQ A-EP (178 frågor): För e-handlare med betalningssidor på sina webbplatser men utan lagring av kortuppgifter. Betalningsuppgifterna passerar genom din webbplats men behandlas någon annanstans.
- SAQ B (41 frågor): Omfattar handlare som använder fristående uppringda terminaler eller IP-terminaler som inte är anslutna till andra system. Tänk på enkla kortterminaler utan integration.
- SAQ C (160 frågor): Den vanligaste för små återförsäljare med integrerade kassasystem (POS). Omfattar handlare med betalningsapplikationer anslutna till internet men utan lagrade kortinnehavaruppgifter.
- SAQ D (329 frågor): Det omfattande frågeformuläret för alla andra handlare, inklusive de som lagrar kunduppgifter eller har komplexa betalningsmiljöer.
Harbor & Pine trodde först att deras integrerade kassasystem kvalificerade för SAQ A eftersom deras betalningsförmedlare "hanterade allt."
De behövde faktiskt SAQ C eftersom deras kassasystem var anslutet till deras nätverk och lagersystem. Fel SAQ innebar att viktiga krav på nätverkssäkerhet saknades.
Vi börjar med ett enkelt beslutsträd:
- Endast behandling via tredje part. Kunderna anger kortuppgifterna direkt på din betalningsleverantörs webbplats och inga uppgifter passerar genom dina system → SAQ A
- Webbplatsintegration utan lagring. Kortuppgifter passerar genom din webbplats men behandlas någon annanstans utan att lagras → SAQ A-EP
- Fristående terminaler. Du använder uppringda terminaler eller IP-terminaler utan nätverksanslutningar → SAQ B
- Nätverksanslutna system. Du har kassasystem eller betalningsapplikationer anslutna till ditt nätverk → SAQ C eller D
Observera:
Du kan se SAQ-varianter som C-VT (virtuell terminal) eller B-IP/P2PE-HW (specifika terminalscenarier).
De motsvarar samma grundläggande skyldigheter som B eller C men begränsar antalet frågor. Använd frågesporten nedan för att hitta exakt SAQ och de första stegen.
Osäker på vilken variant du har? Använd frågesporten nedan – den berättar om du till exempel har SAQ C eller varianten C-VT.
Om du är osäker kan din betalningsförmedlare eller inlösande bank hjälpa dig att avgöra vilken SAQ som gäller. När du har identifierat rätt SAQ börjar det verkliga arbetet – att införa tekniska kontroller som utgör grunden för efterlevnaden.
Viktiga tekniska kontroller som alla återförsäljare behöver
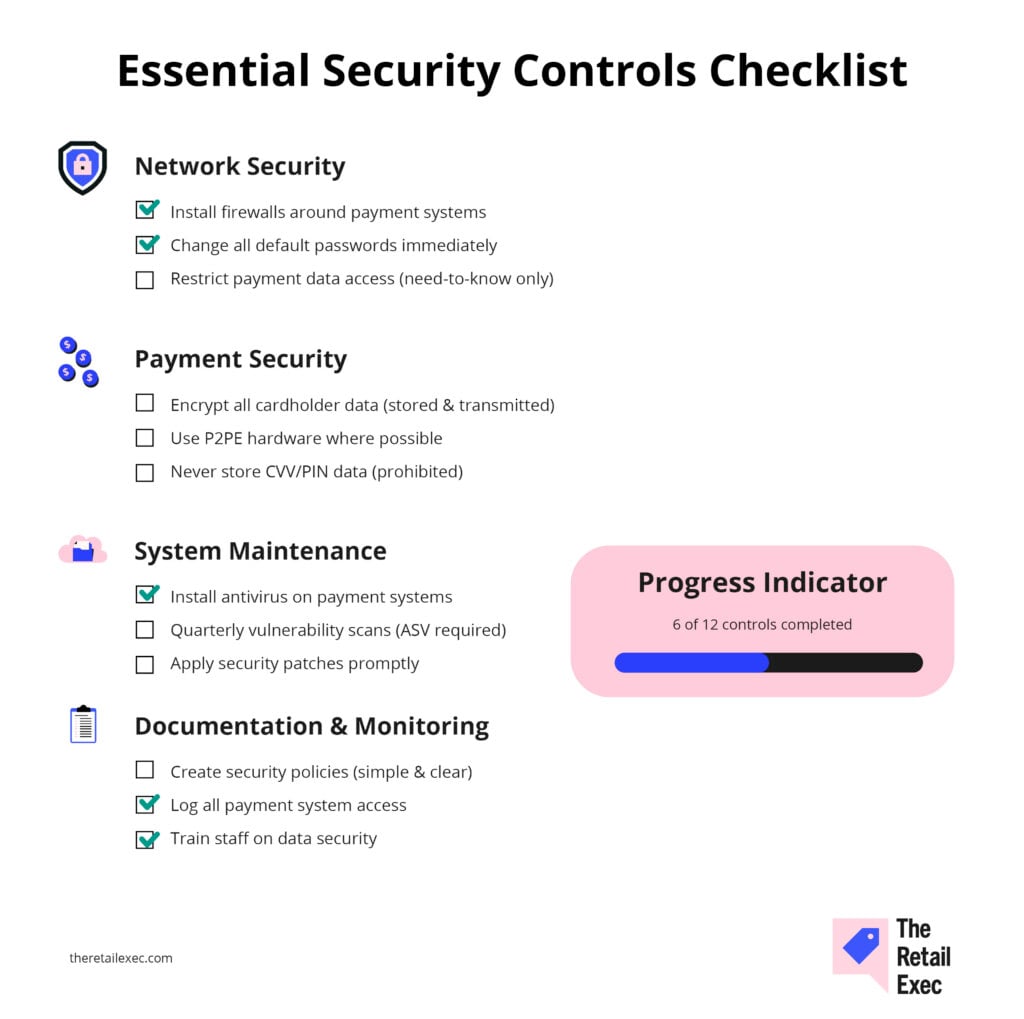
De här sex kontrollerna hanterar 80 % av din efterlevnadsrisk – få dem rätt först och bekymra dig sedan om dokumentationen.
Nätverkssäkerhet och åtkomstkontroller
Tre grundläggande kontroller skyddar nätverkets yttre gräns:
- Brandväggsskydd. Installera och underhåll brandväggar runt system som hanterar kortinnehavaruppgifter. Det omfattar POS-nätverk, kontorsdatorer och Wi-Fi-nätverk. Många små återförsäljare gör misstaget att ansluta kassasystem till samma nätverk som kontorsdatorer utan ordentlig segmentering.
- Ta bort standardlösenord. Ändra alla leverantörstillhandahållna standardlösenord omedelbart. Standardlösenord publiceras online och används i automatiserade attacker. Detta gäller routrar, kassasystem, betalterminaler, säkerhetskameror och alla anslutna enheter.
- Begränsa åtkomsten. Begränsa åtkomsten till kortinnehavaruppgifter utifrån behov. Alla anställda behöver inte åtkomst till betalningssystemet. Skapa unika användar-ID:n för varje person och kräv starka lösenord som ändras regelbundet.
Säkerhet vid betalningshantering
- Kryptera kortinnehavaruppgifter oavsett om de lagras eller överförs. En viktig fördel med moderna kassasystem är att de vanligtvis kan hantera detta automatiskt, men kontrollera med din leverantör.
- Lagra aldrig känsliga autentiseringsuppgifter som CVV-koder eller PIN-verifieringsvärden – det är förbjudet.
- Använd säker maskinvara för betalningshantering. Moderna kassasystem med punkt-till-punkt-kryptering (P2PE) krypterar kortuppgifter från det ögonblick kortet dras, vilket avsevärt minskar efterlevnadsomfattningen.
Dessa system kostar mer initialt men förenklar de löpande kraven på efterlevnad.
Vid en djupare genomgång av implementeringen av säker betalningshantering arbetar kryptering och tokenisering tillsammans för att skydda uppgifter i varje steg.
Systemunderhåll och övervakning
- Installera antivirusprogram på alla system som hanterar betalningsuppgifter och håll dem uppdaterade. Butikskassasystem är vanliga mål för minnesskrapande skadlig kod som är utformad för att stjäla betalningsuppgifter. En av fördelarna med butikskassasystem är att de har många inbyggda säkerhetsfunktioner.
- Genomför regelbundna sårbarhetsskanningar med hjälp av en godkänd skanningsleverantör (ASV). Externa skanningar krävs kvartalsvis, och du måste åtgärda alla högrisk-sårbarheter innan du lämnar in ditt intyg om efterlevnad.
Harbor & Pine lärde sig detta under expansionen när de nästan utsattes för ett dataintrång genom ett standardlösenord på sin trådlösa router på en ny plats.
En snabb insats från IT-avdelningen förhindrade att uppgifter exponerades, men visade hur lätt tekniska förbiseenden skapar enorma risker.
Dokumentationskrav
- Upprätthåll säkerhetspolicyer som omfattar datahantering, åtkomstkontroller och incidenthantering. De behöver inte vara komplexa – enkla och tydliga rutiner som personalen faktiskt kan följa.
- Logga och övervaka åtkomst till kortinnehavaruppgifter och säkra system.
- För detaljerade register över vem som fick åtkomst till vad och när. Många dataintrång upptäcks flera månader senare genom logganalys.
Dessa tekniska kontroller fungerar tillsammans med den mänskliga delen av efterlevnaden – dina policyer, personalutbildning och fysiska säkerhetsåtgärder.
Policyer, personalutbildning och fysisk säkerhet
Teknik räcker inte ensam för att uppfylla kraven – du behöver dokumenterade processer som personalen faktiskt följer.
Åtkomsthantering
Skapa skriftliga policyer för lösenordskrav, tilldelning av användarbehörigheter och rutiner för datahantering. Kräv unika användar-ID:n för varje anställd och förbjud delade konton.
När anställda slutar ska du omedelbart inaktivera deras åtkomst till alla betalningssystem.
Minimikrav för lösenord:
Åtta tecken med versaler, gemener, siffror och specialtecken. Kräv byte var 90:e dag för privilegierade konton. Överväg lösenordshanterare för att hjälpa personalen att använda starka och unika lösenord.
Personalutbildning
Utbilda alla anställda som hanterar betalkort i PCI:s datasäkerhetsrutiner.
Ta upp korrekt korthantering, vilka uppgifter de får och inte får lagra (skriv aldrig ner kortnummer) samt hur de känner igen och rapporterar misstänkt aktivitet.
Dokumentera utbildningsdatum och ämnen. Många SAQ:er kräver bevis på att personalen förstår sitt ansvar för datasäkerheten.
Fysisk säkerhet
Säkra fysisk åtkomst till system för betalningshantering, kortinnehavaruppgifter och lagringsmedia.
Det innebär att låsa serverrum, begränsa åtkomsten till kassaterminaler och kassera betalningsrelaterade dokument på rätt sätt.
Skydda lagringsmedia som innehåller kortinnehavaruppgifter.
Om du måste lagra betalningsuppgifter (undvik det om möjligt) ska du använda låsta arkivskåp med åtkomstloggar. Förstör gamla betalningsuppgifter på ett säkert sätt – genom strimling eller förbränning av papper och säker radering av elektroniska medier.
Många mindre återförsäljare förbiser fysisk säkerhet och antar att cybersäkerhet är det enda problemet.
Men betalningsuppgifter som skrivs på självhäftande lappar, olåsta serverrum och betalningsregister som kasseras på felaktigt sätt leder till efterlevnadsöverträdelser och säkerhetsrisker.
Harbor & Pine upptäckte detta när de expanderade till sin sjätte plats.
De hade utmärkt digital säkerhet men upptäckte att personalen i den nya butiken skrev kundernas kortnummer på orderformulär "för enkelhetens skull". En snabb påminnelse om policyerna och ett utbildningstillfälle löste problemet innan deras efterlevnadsgranskning.
Med stabila tekniska kontroller och policyer på plats blir upprätthållandet av efterlevnaden en pågående process i stället för en årlig panikinsats.
Validering och fortsatt efterlevnad
Efterlevnad innebär årlig validering plus löpande underhåll – här är ditt schema för att hålla dig uppdaterad.
Årliga krav
Din årliga checklista för efterlevnad:
✓ Slutför SAQ och skicka in den till din inlösande bank eller betalningsförmedlare tillsammans med en försäkran om efterlevnad (AoC)
✓ Skicka in den senast vid betalningsförmedlarens deadline för att undvika avgifter för bristande efterlevnad
✓ Genomför fyra externa sårbarhetsskanningar per kvartal utförda av en ASV ($100-500 per kvartal)
✓ Åtgärda alla sårbarheter med hög risk före försäkran
Löpande underhåll
Löpande efterlevnad kräver ständig vaksamhet:
- Systemuppdateringar. Håll kassasystemets programvara och betalningsapplikationer uppdaterade med säkerhetskorrigeringar. Prenumerera på leverantörernas säkerhetsbulletiner och installera kritiska uppdateringar utan dröjsmål.
- Övervakning av miljön. När du lägger till nya kassaterminaler, uppgraderar programvara eller byter betalningsförmedlare kan en annan typ av SAQ eller ytterligare säkerhetskontroller krävas.
- Åtkomstgranskningar. Kvartalsvisa granskningar av åtkomstlistor tar bort uppsagda medarbetare och verifierar att aktuella åtkomstnivåer motsvarar arbetskraven.
Standarden PCI DSS uppdateras själv regelbundet. Version 4.0 började gälla i mars 2024, och fullständig tillämpning inleddes i mars 2025. Håll dig informerad genom din betalningsförmedlare eller meddelanden från PCI Security Standards Council.
Även med de bästa avsikterna gör mindre återförsäljare ofta misstag som kan äventyra deras efterlevnadsarbete och skapa onödiga risker.
Harbor & Pine ställdes inför detta när en avgående butikschef tog med sig en bärbar dator hem som potentiellt innehöll kundernas betalningsuppgifter. Den möjliga exponeringen utlöste krav på incidentrapportering och granskning från tillsynsmyndigheter, även utan ett faktiskt dataintrång.
Incidenten ledde till striktare policyer för enhetshantering på alla platser.
Genom att förstå dessa fallgropar blir det lättare att fatta beslut om budget och planering för efterlevnaden.
Budgetera för efterlevnad: realistiska kostnader
Ange några snabba uppgifter om din butik så uppskattar vi dina PCI-kostnader under det första året, den årliga löpande kostnaden och vad som faktiskt driver beloppet.
Planera för $2,000-8,000 per år för efterlevnad på nivå 4, beroende på din nuvarande säkerhetsnivå och systemens komplexitet.
Typisk kostnadsfördelning
| Utgiftskategori | Kostnadsintervall | Frekvens | Vad det omfattar |
|---|---|---|---|
| Slutförande av SAQ | $500-2,000 | Årligen | Gör-det-själv jämfört med hjälp av konsult |
| Sårbarhetsskanningar | $400-2,000 | Kvartalsvis | Externa ASV-skanningar |
| Uppgraderingar av kassasystem/system | $0-5,000 | Engångskostnad* | Säkerhetskompatibel hårdvara |
| Nätverkssäkerhet | $500-3,000 | Engångskostnad* | Brandväggar, segmentering |
| Utbildning och policyer | $200-800 | Årligen | Personalutbildning, dokumentation |
| Löpande underhåll | $300-1,200 | Årligen | Uppdateringar, övervakning, åtkomsthantering |
Beräkning av avkastning på investeringen
Jämför kostnaderna för efterlevnad med konsekvenserna av ett dataintrång: Ett dataintrång kostar i genomsnitt ett litet företag $2.98 miljoner, medan omfattande PCI-efterlevnad kostar $3,000-6,000 per år.
Grundläggande efterlevnadsåtgärder minskar dramatiskt risken för dataintrång och kostnaderna.
När du bör anlita hjälp
Överväg en QSA eller konsult om:
- Komplext frågeformulär. Ditt SAQ innehåller fler än 100 frågor
- Datalagring. Du lagrar kortinnehavaruppgifter i någon form
- Nätverkskomplexitet. Du har flera integrerade system eller komplexa nätverksmiljöer
- Tidigare misslyckanden. Du har misslyckats med tidigare efterlevnadsvalideringar
Det går bra att göra det själv om:
- Enkel betalningshantering. Du använder grundläggande betalningshantering (SAQ A eller B)
- Teknisk vana. Du har grundläggande IT-kunskaper och tid att lära dig
- Stöd från betalningsleverantören. Din betalningsleverantör erbjuder särskild hjälp med efterlevnaden
De flesta handlare på nivå 4 kan uppnå efterlevnad utan dyra konsulter, men professionell hjälp säkerställer att du inte missar kritiska krav som kan leda till böter eller revisioner.
Harbor & Pine började med att själva hantera efterlevnaden när de hade fem butiker, men anlitade en konsult när de utökade till 15 platser och flyttades till nivå 3.
Investeringen betalade sig själv genom att de undvek en potentiell bot på $25,000 för ofullständig dokumentation under sin första formella bedömning.
Viktiga verktyg som kan hjälpa: POS-system med inbyggda funktioner för efterlevnad, betalningsleverantörer som förenklar PCI-kraven och säkra betalningsgatewaylösningar minskar din efterlevnadsbörda genom att automatiskt hantera kryptering och tokenisering.
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.


Upprätthåll efterlevnaden och dra nytta av fördelarna
PCI-efterlevnad behöver inte överväldiga små detaljhandlare. Fokusera först på de viktigaste kontrollerna, välj rätt SAQ för din miljö och upprätthåll konsekventa säkerhetsrutiner.
Investeringen i efterlevnad är liten jämfört med kostnaderna för ett dataintrång eller risken att förlora möjligheten att ta emot kreditkort.
För specifik vägledning om efterlevnad som är anpassad till din betalningsmiljö bör du rådfråga din inlösande bank eller betalningsleverantör. De kan hjälpa dig att fastställa dina exakta krav och valideringsprocedurer.
För bredare insikter om betalningshantering kan du läsa vår kompletta guide till betalningshantering.
Detaljhandeln står aldrig stilla – och det bör inte du heller göra. Prenumerera på vårt nyhetsbrev för de senaste insikterna, strategierna och karriärresurserna från ledande personer inom detaljhandeln som formar branschen.
Vanliga frågor om PCI-efterlevnad
Några avslutande frågor och svar innan vi avslutar.
Vad räknas exakt som "kortinnehavaruppgifter" som jag behöver skydda?
Primärt kontonummer (PAN), utgångsdatum, kortinnehavarens namn och tjänstekod. Lagra aldrig CVV-koder, PIN-verifieringsvärden eller fullständig information från magnetremsan—det är förbjudet.
Kan jag lägga ut all betalningshantering för att slippa PCI-efterlevnad?
Nej. Även om utläggning minskar efterlevnadsomfattningen ansvarar du fortfarande för att skydda kortinnehavaruppgifter i din miljö och säkerställa att tjänsteleverantörerna följer kraven.
Hur ofta behöver jag göra sårbarhetsskanningar?
Externa skanningar varje kvartal av en ASV. Interna skanningar också varje kvartal om du har interna nätverk med kortinnehavaruppgifter. Underkända skanningar måste åtgärdas och skannas på nytt.
Vad händer om jag inte följer kraven?
Kortvarumärken kan utfärda böter på $5,000-100,000 per månad. Du kan förlora ditt handlarkonto helt. Dataintrång medför dessutom kostnader för kriminaltekniska utredningar, juridiska avgifter och potentiella stämningar.
Behöver jag följa kraven om jag bara tar emot några få kreditkort per månad?
Ja. PCI DSS gäller för alla handlare som lagrar, behandlar eller överför kortinnehavaruppgifter, oavsett transaktionsvolym. Även en enda transaktion kräver efterlevnad.

