

Mówi się, że w życiu niewiele rzeczy jest pewnych, poza śmiercią i podatkami. Jeśli prowadzisz firmową stronę internetową, możesz dodać do tej listy jeszcze jedną rzecz: zagrożenia dla bezpieczeństwa e-commerce.
Rozwojowi handlu elektronicznego towarzyszył ogromny wzrost liczby cyberprzestępstw — od stosunkowo niewielkiego, 20-procentowego wzrostu liczby ataków ransomware po przerażający, 660-procentowy wzrost liczby oszustw wykorzystujących wiadomości phishingowe.
Co najmniej 50% wszystkich firm co roku zgłasza w corocznych badaniach atak internetowy, więc pytanie nie brzmi, czy Twoja platforma e-commerce zostanie zaatakowana, lecz kiedy to nastąpi.
A wiedza to połowa sukcesu.
W tym artykule omówię osiem najpoważniejszych zagrożeń dla bezpieczeństwa Twojej firmy e-commerce oraz rozwiązania, które pomogą Ci się chronić.
Zagrożenia bezpieczeństwa i sposoby zabezpieczenia strony
Przeczytaj dalej, aby poznać osiem najczęstszych zagrożeń bezpieczeństwa oraz najlepsze sposoby ochrony witryny e-commerce przed nimi.
1. Oszustwa płatnicze
Ten rodzaj zagrożenia dla bezpieczeństwa e-commerce jest tak stary jak sama branża. Hakerzy i przestępcy wykorzystują skradzione karty kredytowe lub informacje z kart kredytowych do przeprowadzania nieautoryzowanych transakcji. Oszustwa związane z kartami kredytowymi są zwykle trudne do wykrycia i mogą powodować znaczne straty dla firm e-commerce.
Fałszywe zwroty pieniędzy to kolejny popularny sposób działania cyberprzestępców, powodujący straty liczone w miliardach dolarów w branży handlu internetowego. Zamiast zwracać oryginalne produkty, oszuści wysyłają sprzedawcom produkty uszkodzone, wyrzucone lub skradzione.
Możesz używać oprogramowania do zapobiegania oszustwom w e-commerce, które pomaga wykrywać i zapobiegać fałszywym transakcjom internetowym lub oszustwom związanym z obciążeniami zwrotnymi.
Rozwiązanie: zgodność ze standardem PCI DSS
Utrzymuj zgodność ze standardem PCI DSS na stronach płatności. Wszystkim sprzedawcom internetowym zaleca się przestrzeganie tych standardów bezpieczeństwa, utrzymywanych przez PCI Security Standards Council — niezależną organizację utworzoną przez największe firmy kartowe, takie jak VISA, MasterCard i American Express.
2. Phishing
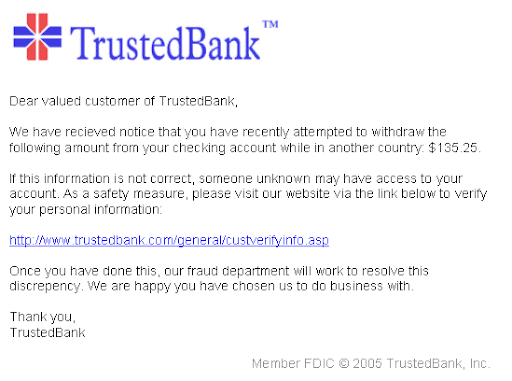
Phishing, będący formą podszywania się pod inne osoby lub podmioty w internecie, stanowi coraz większe zagrożenie w branży cyberbezpieczeństwa. Przestępcy próbują wyłudzać dane logowania, dane kart kredytowych i inne poufne informacje od nieświadomych ofiar, często za pomocą oszukańczych wiadomości e-mail.
Wiadomości te podszywają się pod komunikaty pochodzące z wiarygodnych źródeł, takich jak banki, agencje rządowe, partnerzy biznesowi czy inni sprzedawcy. Zwykle zawierają fałszywe odnośniki do stron logowania prawdziwej witryny — gdy wprowadzisz dane logowania, cyberprzestępcy uzyskują nieautoryzowany dostęp do Twoich kont.
Have an account? Log In
Rozwiązanie: szkolenia i czujność
Zwiększ świadomość pracowników i klientów na temat znaczenia ostrożności i stałej czujności. Ponieważ ataki phishingowe są wymierzone w ludzi, a nie w systemy komputerowe i oprogramowanie, jest to jedyne potencjalne rozwiązanie.
Możesz także sprawdzić podatność swojej firmy, przeprowadzając symulowane ćwiczenia — wysyłając pracownikom fałszywe wiadomości phishingowe. Jeśli ktoś na nie odpowie, pomóż mu i pokieruj nim, aby w przyszłości był lepiej przygotowany do unikania prawdziwych ataków.
Bezpieczna brama pocztowa może za pomocą filtrów blokować 99% wszystkich wiadomości spamowych i phishingowych. W połączeniu z zasadami, takimi jak uwierzytelnianie dwuskładnikowe, częste audyty bezpieczeństwa i regularne aktualizacje oprogramowania, może to pomóc zminimalizować ryzyko związane z phishingiem.
Największe firmy, takie jak Google i Microsoft, okresowo prowadzą szkolenia z zakresu phishingu oraz kampanie zwiększające czujność.
3. Inżynieria społeczna
Inżynieria społeczna wykorzystuje te same taktyki podszywania się co phishing — główna różnica polega na tym, że inżynieria społeczna może przybierać wiele form innych niż wiadomości e-mail. Przestępca może korzystać z połączeń telefonicznych, wiadomości i profili w mediach społecznościowych oraz innych sposobów, aby skontaktować się z Tobą lub Twoimi pracownikami.
Następnie manipuluje tymi osobami, aby przypadkowo ujawniły wrażliwe dane osobowe. Podczas gdy phishing jest kierowany do wielu osób w nadziei na znalezienie kilku ofiar, inżynieria społeczna jest bardziej wyrafinowana i wymierzona w konkretne osoby, takie jak administratorzy wyższego szczebla w firmach e-commerce.
Rozwiązanie: szkolenia i czujność
Rozwiązanie jest tutaj takie samo jak w przypadku phishingu — przypominaj pracownikom o potencjalnych zagrożeniach, które mogą pojawić się w mediach społecznościowych, i szkol ich w rozpoznawaniu podejrzanych wiadomości lub połączeń. Przeprowadzanie od czasu do czasu testów pozorowanych oraz regularne kontrole bezpieczeństwa pomogą wszystkim zachować czujność.
4. Spam
Możesz od razu kojarzyć ten termin ze swoją skrzynką odbiorczą, ale stanowi on również zagrożenie dla każdej witryny e-commerce, która pozwala odwiedzającym zostawiać komentarze/opinie. Spamerzy mogą nadużywać tych systemów, aby zamieszczać niebezpieczne linki lub po prostu zalewać strony reklamami.
Rozwiązanie: filtrowanie spamu
Korzystaj z narzędzi antywirusowych i filtrów antyspamowych w swoim sklepie internetowym. Szkol pracowników w zakresie technik i metod przeciwdziałania spamowi.
5. Wstrzyknięcia SQL & XSS
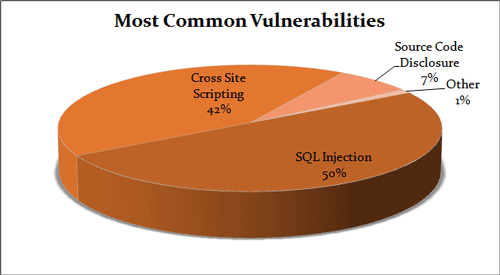
Jednym ze szczególnie niebezpiecznych zagrożeń jest tutaj skryptowanie międzywitrynowe (XSS) — atakujący wstrzykuje złośliwy kod do witryn Twojej firmy internetowej, często wykorzystując luki w JavaScript.
Kod ten następnie atakuje innych klientów odwiedzających Twój sklep internetowy. XSS, nazywany również atakiem polegającym na wstrzyknięciu kodu, może poważnie zaszkodzić pozycji Twojej witryny i jej reputacji w wyszukiwarkach.
Wstrzyknięcia SQL są podobne do XSS pod względem sposobu przeprowadzania ich przeciwko Twoim witrynom. Jednak w przeciwieństwie do XSS ataki SQL są wymierzone w bazę danych systemu i mają na celu kradzież poufnych danych, a nie atakowanie odwiedzających Twoje witryny e-commerce.
Rozwiązanie: filtry SQL i skanowanie pod kątem XSS
Korzystaj z zapór sieciowych aplikacji internetowych, filtrów SQL i częstego skanowania pod kątem luk XSS, aby zapobiegać tego rodzaju naruszeniom bezpieczeństwa. Wszyscy pracownicy zajmujący się tworzeniem witryn lub utrzymaniem ich zaplecza muszą być przeszkoleni w zakresie wykrywania i zapobiegania typowym lukom w HTML, JavaScript oraz innych wtyczkach lub widżetach w witrynie.
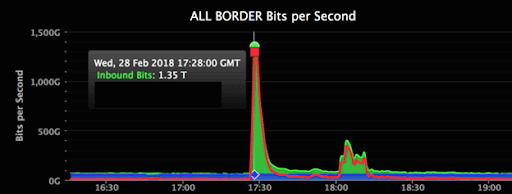
6. Ataki DDoS
Rozproszone ataki typu odmowa usługi (DDoS) oblegają witryny i serwery sklepów internetowych. Korzystając z wielu zhakowanych komputerów, urządzeń IoT lub złośliwych botów, przestępcy przeprowadzają skoordynowane ataki, które przeciążają witrynę e-commerce i uniemożliwiają jej normalne działanie.
Oprócz blokowania sprzedaży ataki te generują dla Twojej firmy również inne koszty, zużywając przepustowość witryny. Dobrą wiadomością jest to, że ataki DDoS występują rzadziej niż inne rodzaje zagrożeń, szczególnie w przypadku mniejszych firm.
Rozwiązanie: usługa ochrony przed atakami DDoS
Jeśli uważasz, że Twoja witryna jest podatna na takie zagrożenie, skorzystaj z usługi ochrony przed atakami DDoS. Będzie ona monitorować cały przychodzący ruch, proaktywnie blokując żądania, które wydają się oszukańcze.
7. Słabe hasła
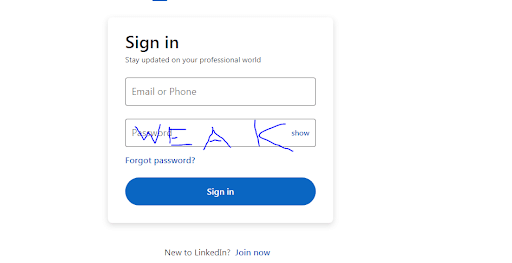
Dla wygody wiele osób pracujących w firmach z branży e-commerce ma tendencję do używania haseł, które są proste i łatwe do zapamiętania. Niestety jest to również dobra wiadomość dla przedsiębiorczych cyberprzestępców stosujących oszustwa związane z tworzeniem wielu kont i inne schematy, którzy mają do dyspozycji mnóstwo możliwości.
Niektóre prostsze hasła można złamać, wykorzystując zwykłe zgadywanie i sprawdzając informacje o osobie, która ustawiła dane hasło.
Dlatego proszę, nie używaj jako hasła swojej daty urodzenia ani imienia zwierzęcia.
Inne, silniejsze hasła również można złamać metodą siłową — specjalnie zaprojektowane programy mogą szybko wypróbować tysiące możliwych haseł, aż znajdą właściwe (technika ta nosi nazwę ataku siłowego).
Rozwiązanie: używaj silniejszych haseł!
Wprowadź w swojej firmie rygorystyczną politykę dotyczącą siły haseł. Stosuj wewnętrznie uwierzytelnianie wieloskładnikowe na kontach administratorów i profilach klientów przy wprowadzaniu ważnych zmian.
More Articles
8. Złośliwe oprogramowanie i oprogramowanie ransomware
Są to zagrożenia, które prawdopodobnie nie wymagają przedstawiania. Każdy, kto korzystał z komputera w ciągu ostatnich dwóch dekad, doskonale zdaje sobie sprawę z problemów bezpieczeństwa stwarzanych przez wirusy, konie trojańskie, a w ostatnim czasie także oprogramowanie ransomware.
Docierają one w postaci załączników do wiadomości e-mail, są ukryte w pobieranych plikach .exe lub aplikacjach, a także pojawiają się za pośrednictwem widżetów lub wtyczek w WordPressie. Złośliwe oprogramowanie jest niezwykle różnorodne i wszechstronne — może wykonywać działania od kradzieży danych, przez ich uszkadzanie i monitorowanie w czasie rzeczywistym, aż po wiele innych.
Rozwiązanie: oprogramowanie chroniące przed złośliwym oprogramowaniem i najlepsze praktyki
Dobrym punktem wyjścia będzie zainstalowanie i używanie dedykowanego oprogramowania antywirusowego oraz innych narzędzi do wykrywania złośliwego oprogramowania. Aby jednak zapewnić maksymalną ochronę, trzeba połączyć te działania z innymi środkami bezpieczeństwa, takimi jak certyfikaty SSL na wszystkich stronach, korzystanie z HTTPS, bezpieczne serwery, zapory sieciowe i regularne kopie zapasowe.
Chroń swój sklep e-commerce
Jak widać, nie ma jednego cudownego rozwiązania ani magicznego eliksiru, który za jednym razem rozwiąże wszystkie problemy związane z bezpieczeństwem Twojej firmy e-commerce. Skuteczna ochrona przed cyberzagrożeniami wymaga odpowiednich rozwiązań bezpieczeństwa, świadomości, szkoleń i stałej czujności.
Ponieważ cyberzagrożenia i ryzyko związane z bezpieczeństwem stron internetowych stale ewoluują, należy być na bieżąco. Zapisz się do biuletynu The Retail Exec, aby otrzymywać najnowsze wiadomości dotyczące e-commerce i trendów w cyberbezpieczeństwie.
Czy Ty lub Twoja organizacja kiedykolwiek padliście ofiarą jednego z tych cyberataków? Jeśli tak, jak wpłynęło to na Waszą działalność i jakie kroki podjęliście, aby go zneutralizować i iść dalej? Zachęcamy do podzielenia się cennymi spostrzeżeniami w sekcji komentarzy poniżej!
Więcej świetnych treści ECM: