

Key Takeaways
101: nachtmerries voorkomen: E-commercewinkels worden geconfronteerd met een ernstige dreiging door beveiligingsinbreuken, die kunnen leiden tot gestolen klantgegevens en verstoringen van de bedrijfsvoering, waardoor dit voor iedereen een nachtmerrie is.
Je reputatie staat op het spel: Een beveiligingsinbreuk kan de reputatie van een merk en het vertrouwen van klanten ernstig schaden en kan de meest effectieve bedrijfsvoering lange tijd overschaduwen.
Bescherm je winkel: Het verbeteren van de websitebeveiliging met methoden zoals sterke versleuteling en regelmatige beveiligingsaudits is cruciaal voor e-commercewinkels om zich tegen ernstige beveiligingsdreigingen te beschermen.
Het beveiligingsrisico: Als je een e-commercesite niet beveiligt, kan deze veranderen in een bron van datalekken en problemen. Dit benadrukt het belang van sterke beveiligingsmaatregelen om klanttransacties en gegevens te beschermen.
Een van de grootste nachtmerries voor een e-commerce merk vandaag de dag is een beveiligingsinbreuk—hackers die kwetsbaarheden misbruiken om klantgegevens en financiële informatie te stelen of je bedrijfsvoering te verstoren.
Je vreest het, je klanten vrezen het—het is een ramp voor iedereen die erbij betrokken is.
Wanneer deze beveiligingsproblemen van e-commercewebsites niet worden aangepakt, kunnen ze je gestroomlijnde, goed presterende website veranderen in een slecht functionerende chaos, waarbij gevoelige gegevens overal uitlekken. Klinkt vreselijk, toch?
Zodra er een beveiligingsinbreuk plaatsvindt, kan de schade aan de reputatie van je merk en het vertrouwen van klanten ernstig en langdurig zijn, waardoor zelfs de meest efficiënte bedrijfsvoering wordt overschaduwd.
Er zijn echter meerdere manieren om de beveiliging van je website te verbeteren en ervoor te zorgen dat je online aanwezigheid grondig wordt beschermd tegen de grootste beveiligingsbedreigingen.
Van robuuste versleuteling tot regelmatige beveiligingsaudits: de hulpmiddelen om je e-commercewinkel te beschermen zijn binnen handbereik.
Maar voordat we dieper ingaan op deze oplossingen, bespreken we waarom het zo cruciaal is voor e-commercewinkels om hun websitebeveiliging te versterken en wat er werkelijk op het spel staat.
Wat staat er op het spel bij de beveiliging van e-commercewebsites?
Websitebeveiliging voor e-commerce omvat een reeks cruciale maatregelen die zijn ontworpen om je onlinewinkel tegen bedreigingen te beschermen en klanttransacties veilig te stellen.
De beveiliging van je website is allesbehalve een louter technische aangelegenheid: deze kan de prestaties van je winkel drastisch beïnvloeden en vereist serieuze aandacht.
De gevolgen van onvoldoende beveiliging zijn zowel onmiddellijk als verstrekkend. Een inbreuk kan leiden tot:
- Onmiddellijk verlies van verkopen en omzet
- Operationele uitval, waardoor je bedrijf wordt lamgelegd
- Gecompromitteerde klantgegevens, waardoor vertrouwen wordt aangetast
- Ernstige schade aan de reputatie van je merk
- Mogelijke juridische gevolgen en financiële sancties
Deze grote risico's onderstrepen het belang van proactieve beveiligingsmaatregelen. Bedrijven zouden minimaal het volgende moeten implementeren:
- Robuuste firewalls ter bescherming tegen inbraak
- Krachtige authenticatiefuncties om de identiteit van gebruikers te verifiëren
- Beveiligingslogmonitoring om mogelijke kwetsbaarheden te volgen en te categoriseren
Logmonitoring fungeert met name als een vroegtijdig waarschuwingssysteem, waarmee je mogelijke bedreigingen kunt identificeren en aanpakken voordat ze escaleren tot volledige crises.
Wetten voor naleving van de beveiliging van e-commercewebsites die je moet volgen
Het is cruciaal om robuuste beveiligingsmaatregelen te begrijpen en te implementeren, maar het is net zo belangrijk om op de hoogte te zijn van de wetten en beleidsregels die deze praktijken verplicht stellen.
Laten we drie belangrijke regelgevingskaders bekijken die je absoluut moet kennen:
Beveiligingsstandaard voor gegevens van de betaalkaartsector (PCI DSS)
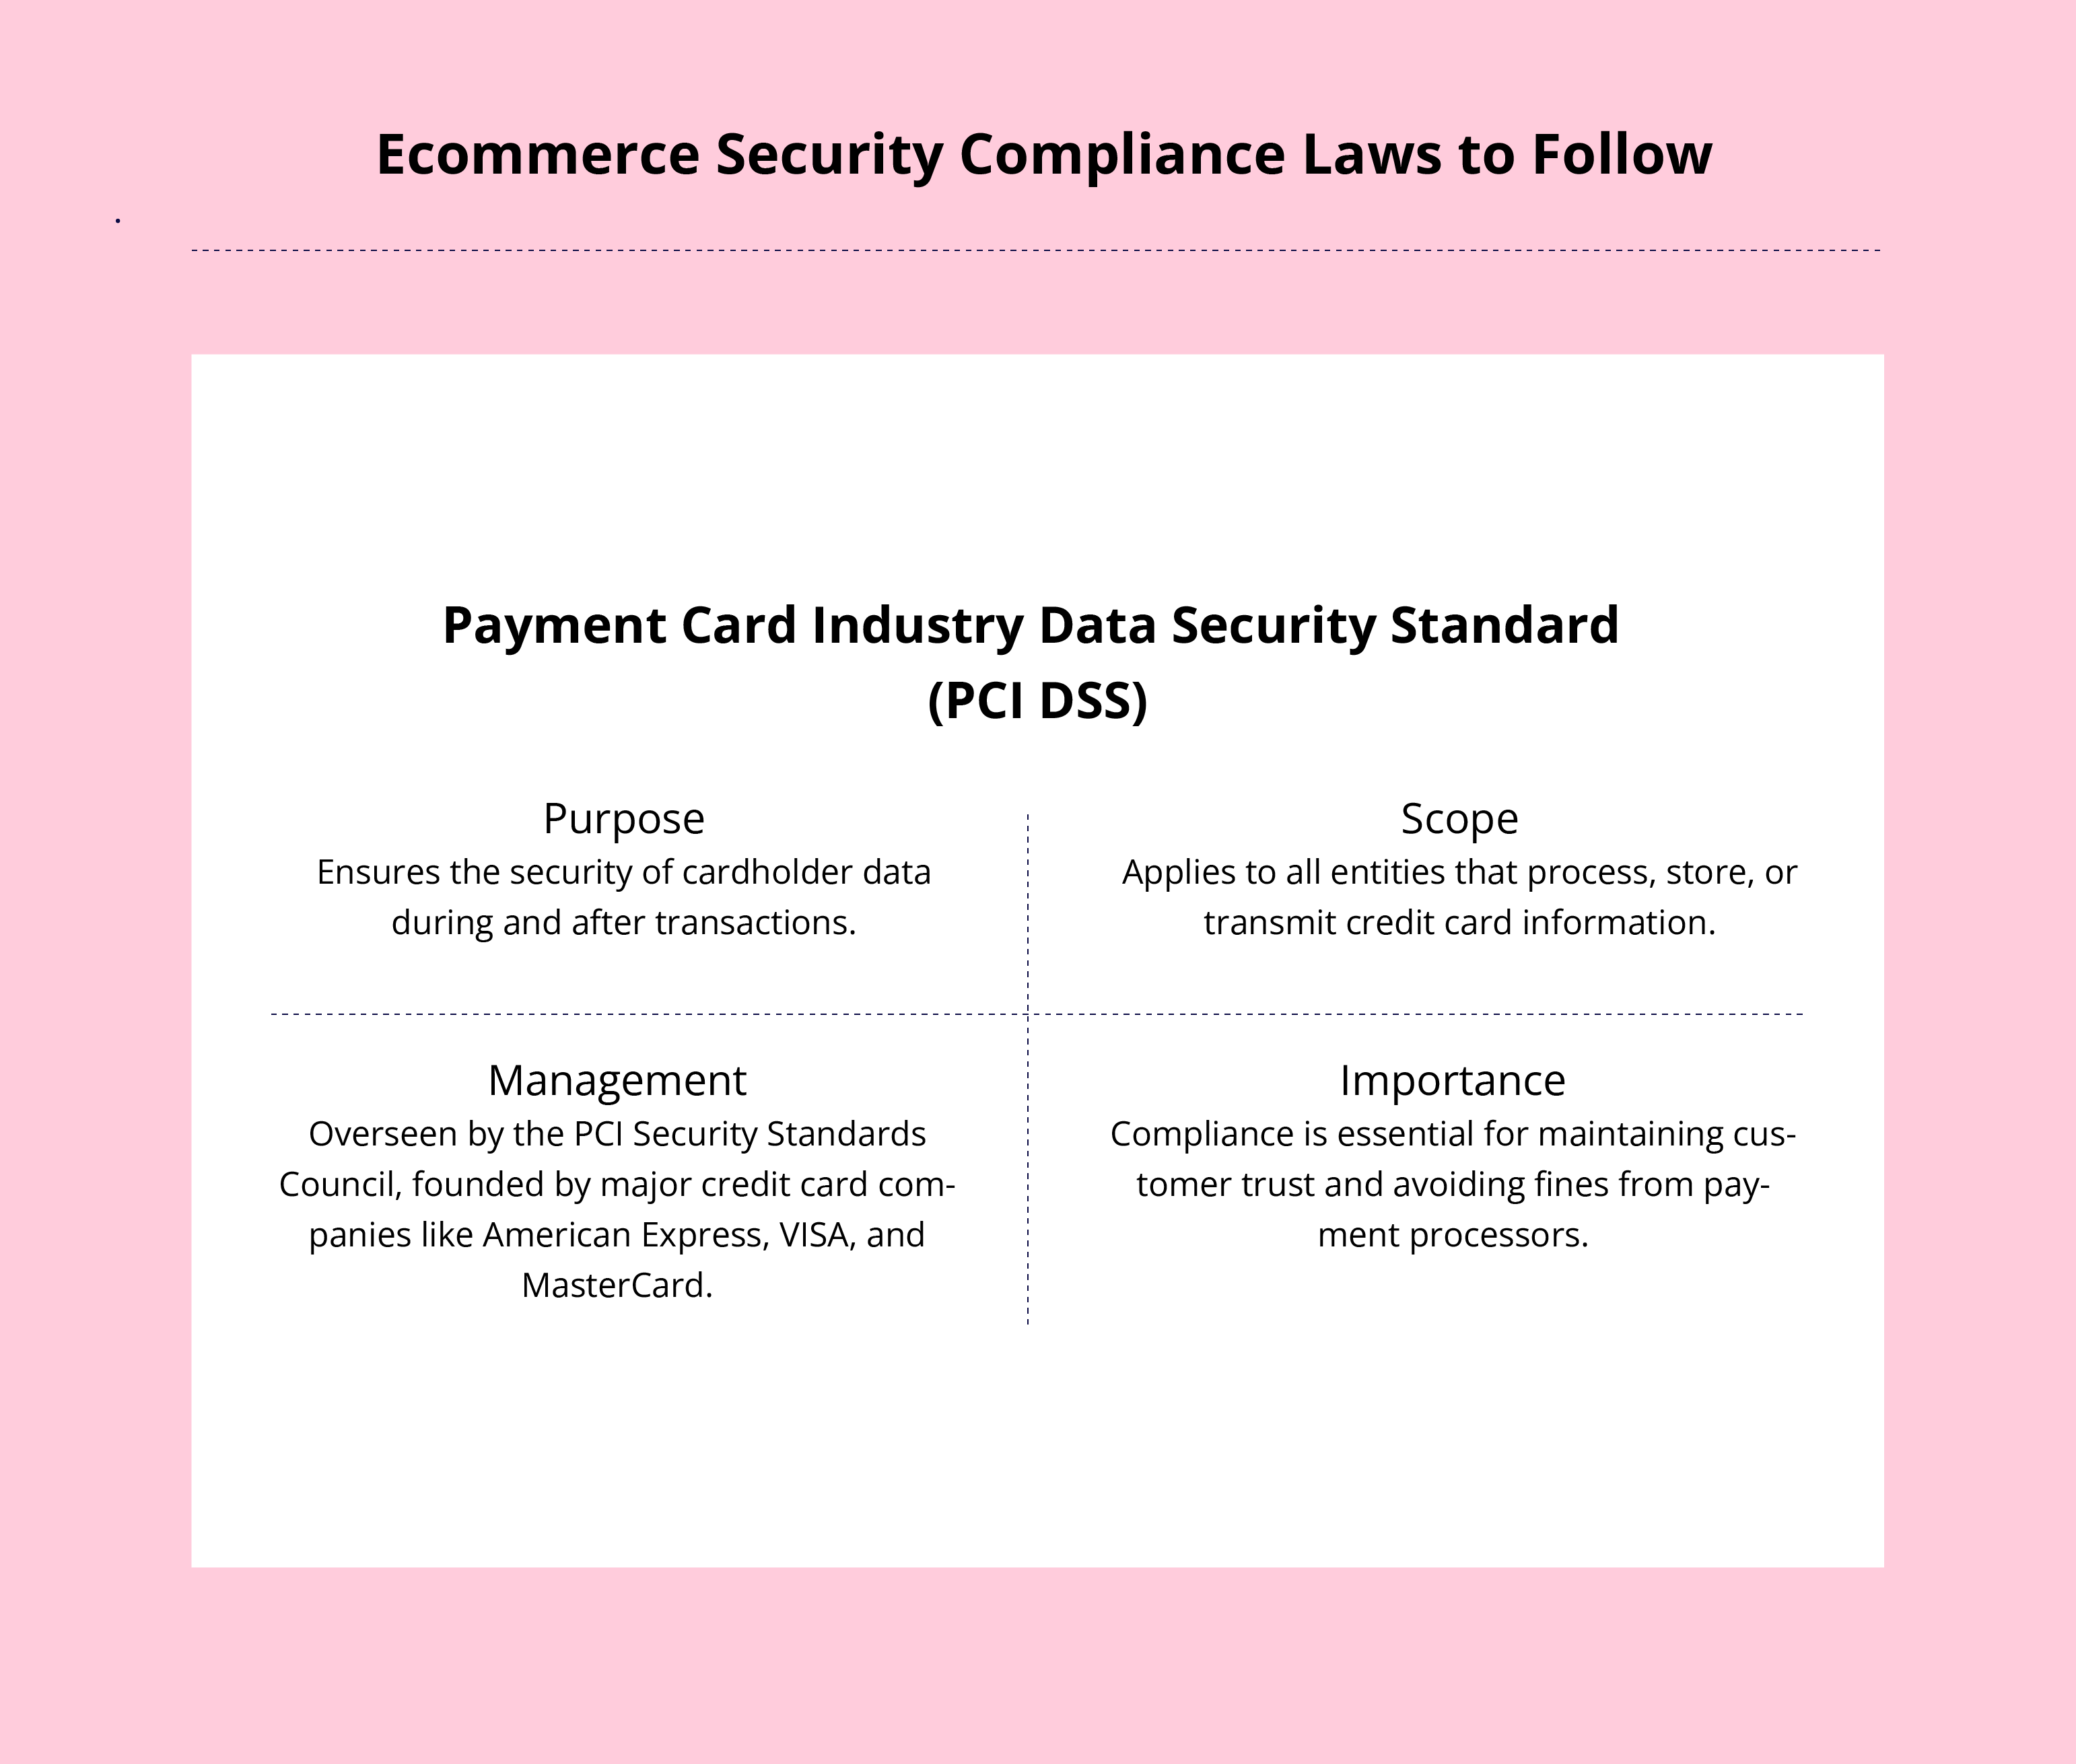
Naleving van PCI DSS helpt bedrijven ervoor te zorgen dat ze alle betalingsgerelateerde kwetsbaarheden elimineren en gegevens beschermen die verband houden met kaarthouders die online betalingen doen.
Deze standaard is van toepassing op alle bedrijven die gegevens van kaarthouders verwerken, opslaan of beheren.
De beveiligingsstandaarden worden beheerd door de PCI Security Standards Council en gehandhaafd door oprichtende leden van de Council, zoals American Express, VISA en MasterCard, naast andere partijen.
Naleving van PCI DSS is cruciaal om het vertrouwen van klanten te behouden en mogelijke sancties van betalingsverwerkers te voorkomen.
Algemene verordening gegevensbescherming (AVG)
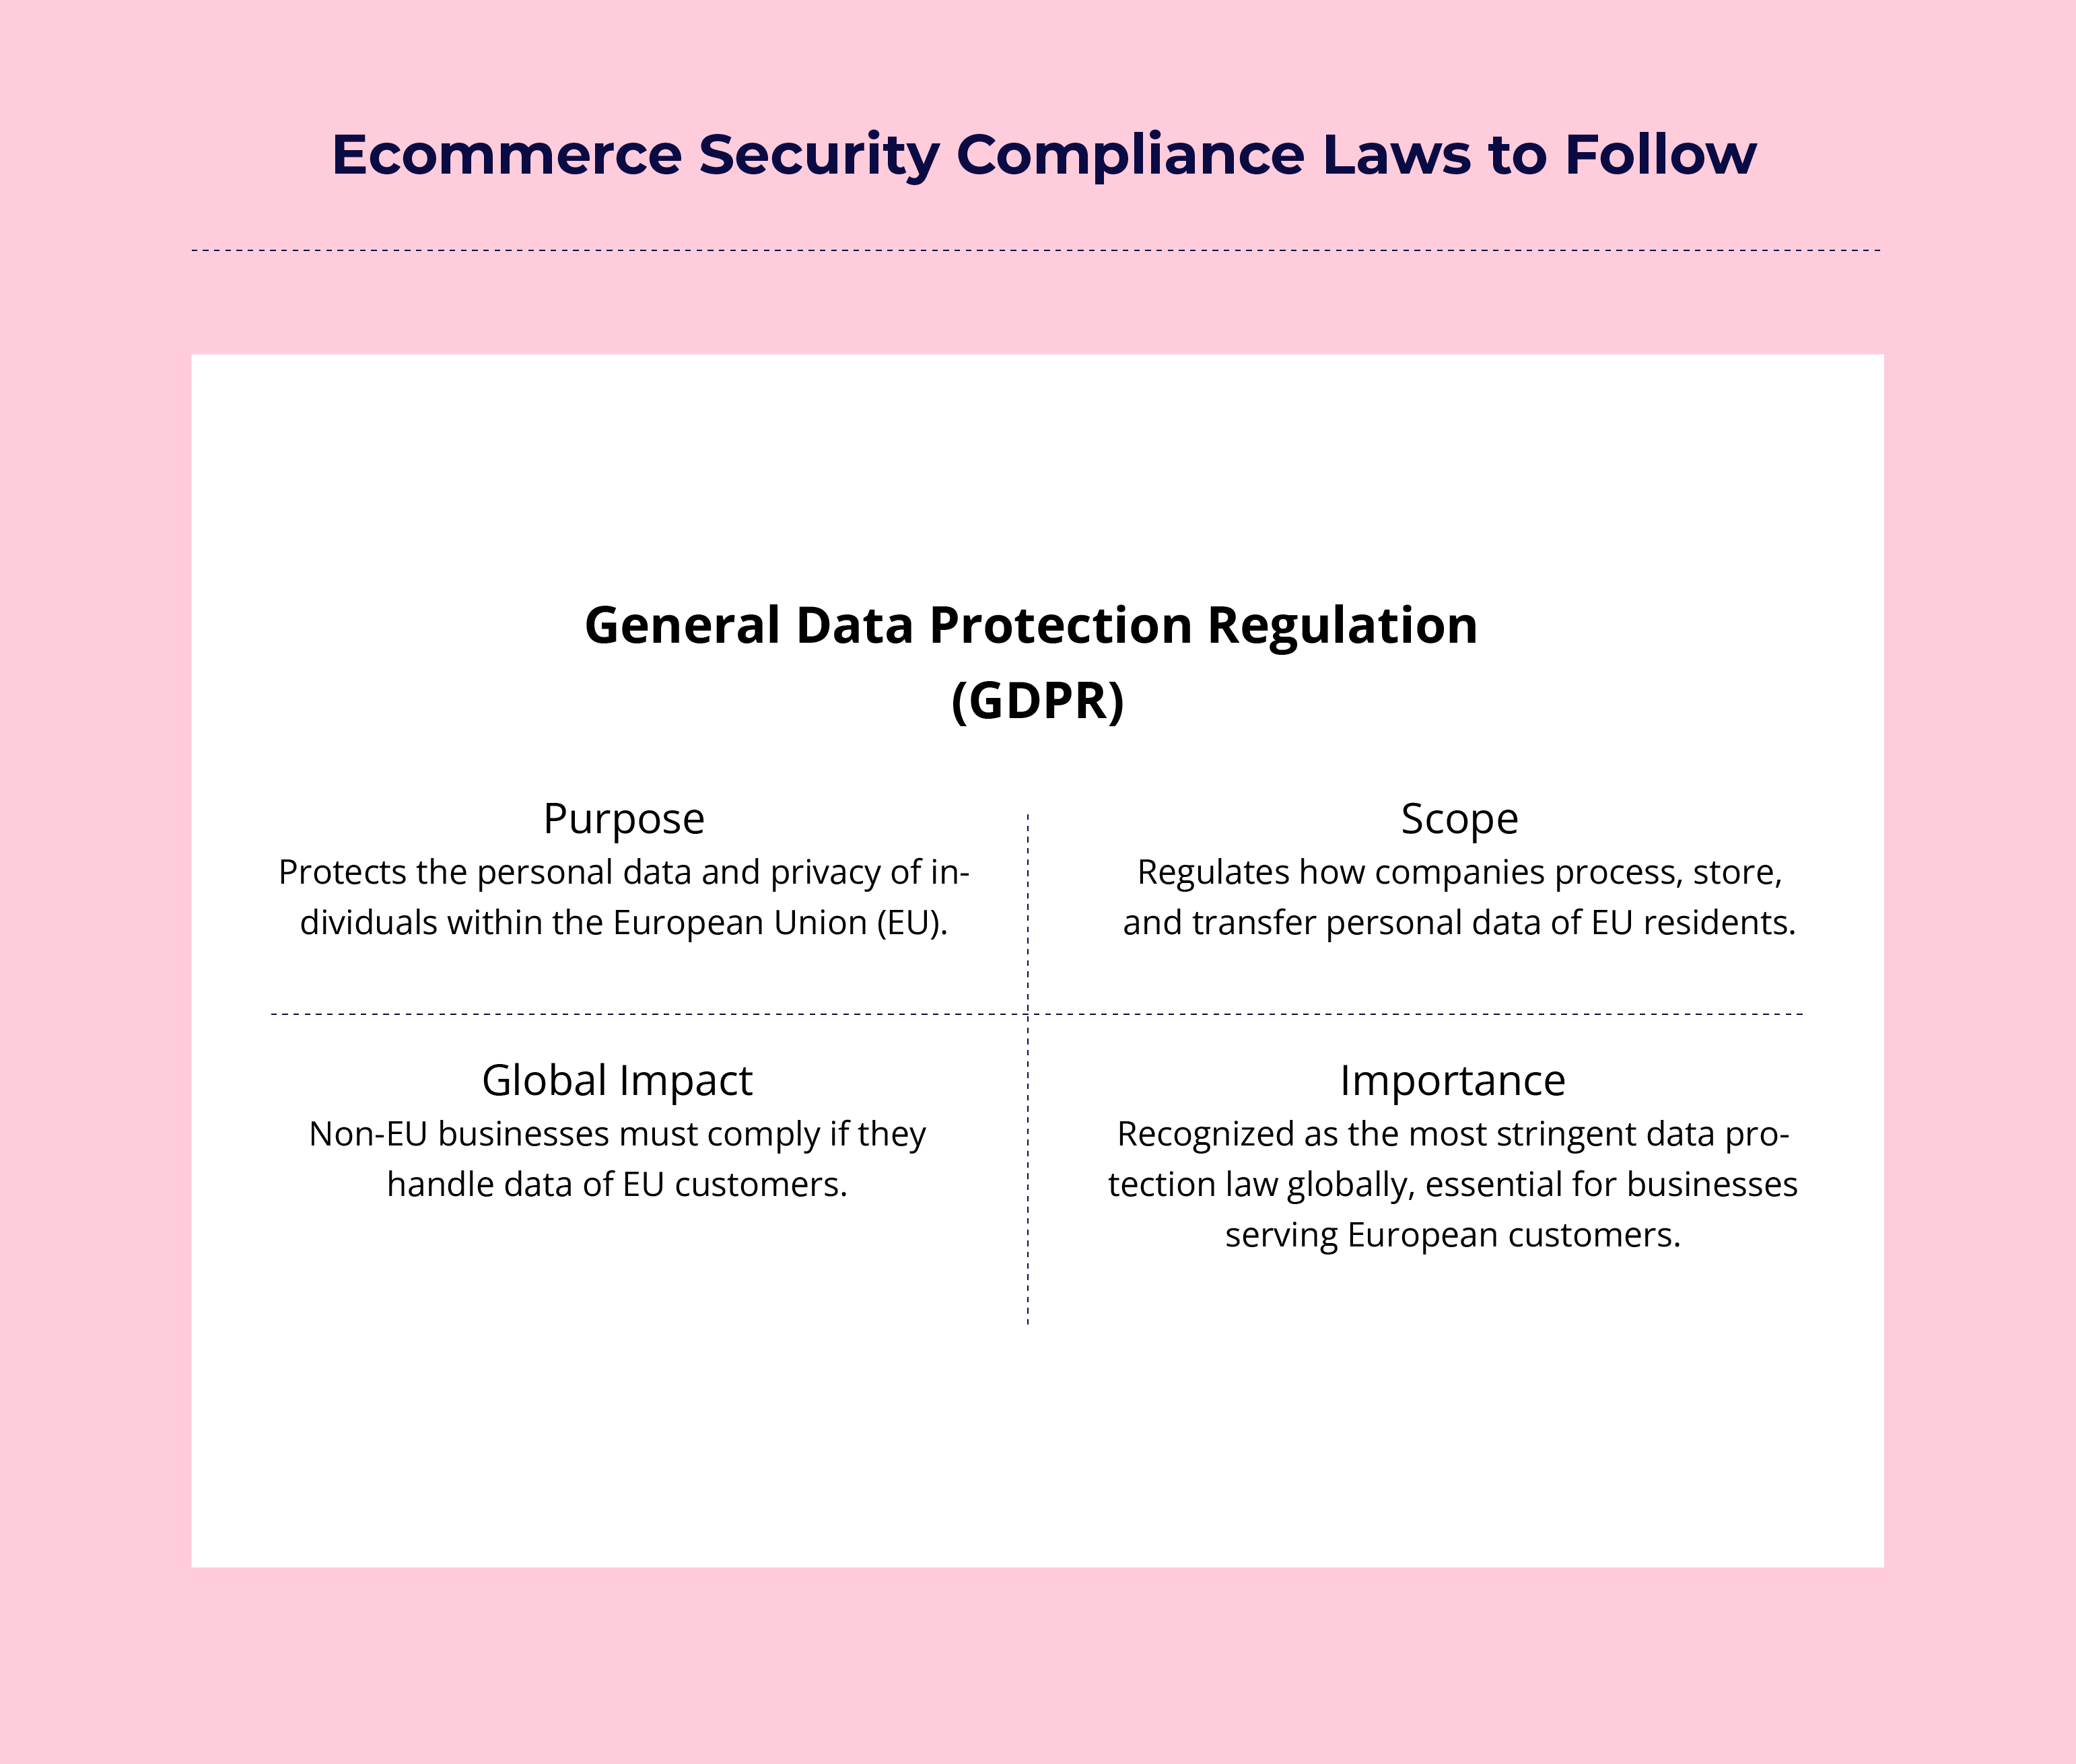
Na betalingsbeveiliging kijken we naar de AVG, een reeks regels die zich specifiek richt op de privacy van informatie.
In de eerste plaats is GDPR een regelgeving van de Europese Unie en vormt deze een cruciaal onderdeel van de privacy- en mensenrechtenwetgeving van de EU. Deze regelgeving wordt beschouwd als het strengste regelgevingskader ter wereld op het gebied van privacy en beveiliging.
De regelgeving bepaalt voornamelijk hoe bedrijven de persoonsgegevens van personen in de EU mogen verwerken of overdragen.
Zelfs als je bedrijf niet in de EU is gevestigd, is naleving van de GDPR essentieel als je Europese klanten bedient of hun gegevens verwerkt.
Have an account? Log In
Wet op de privacy van consumenten in Californië (CCPA)
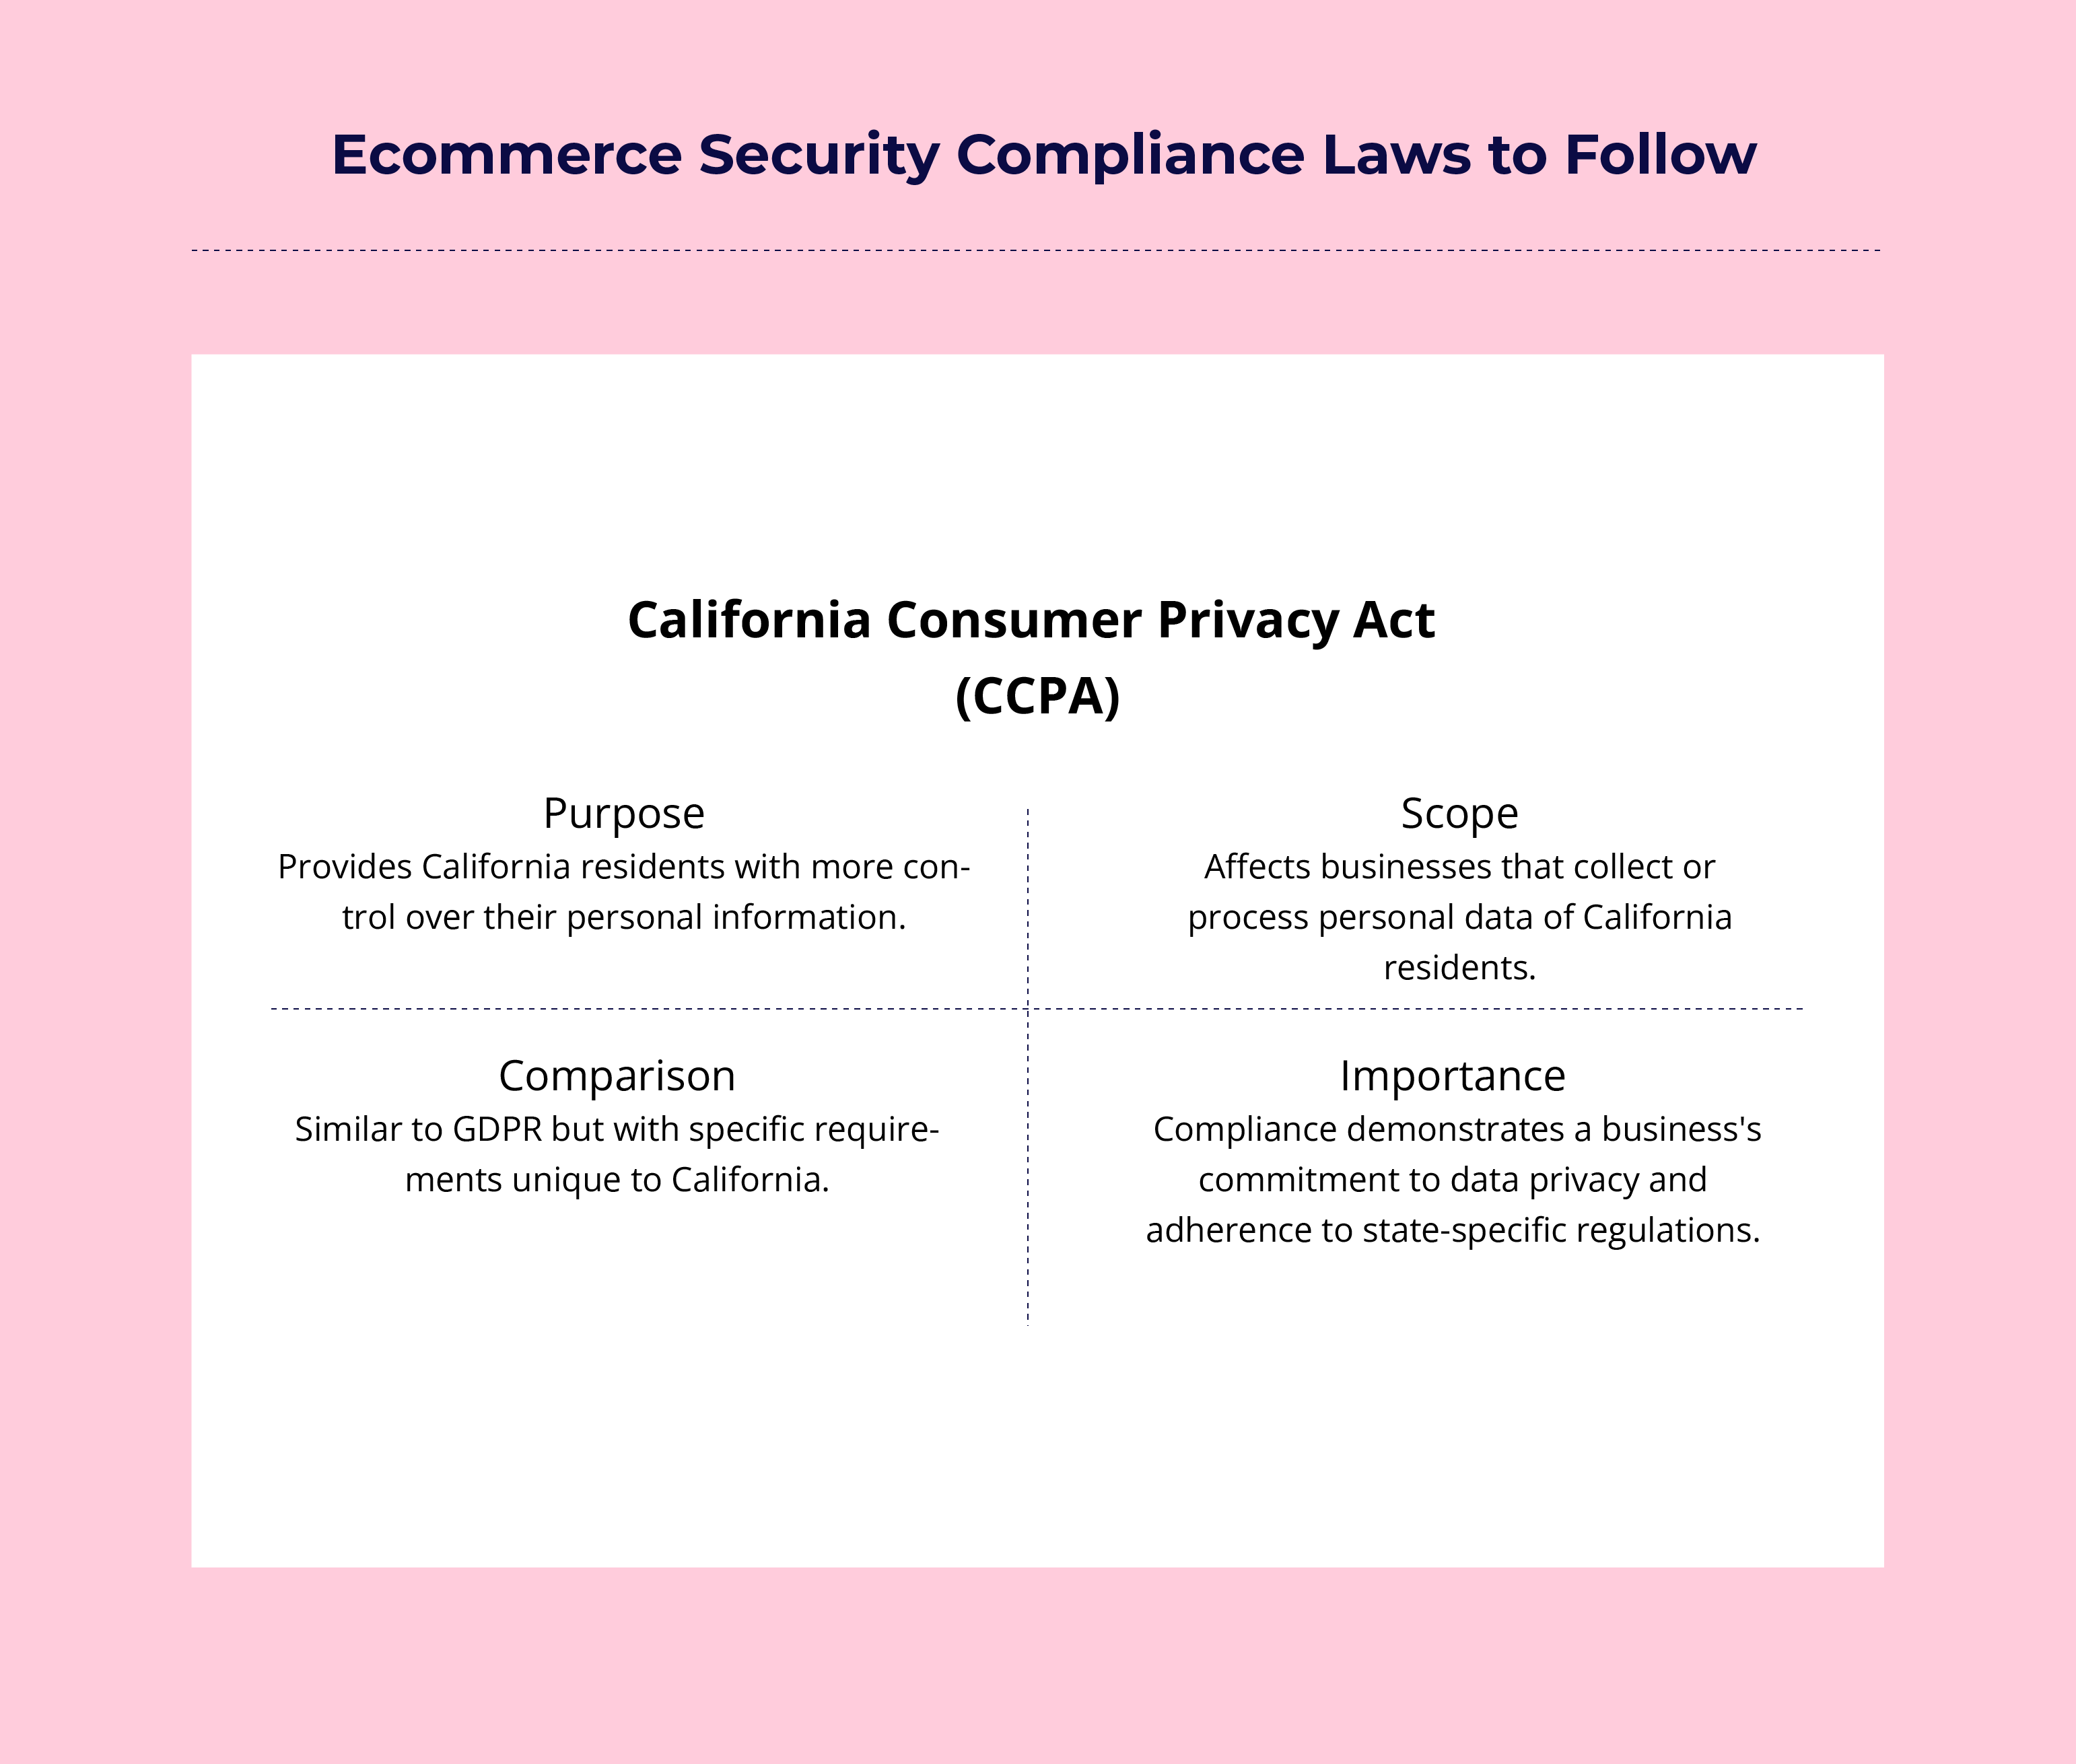
Waar de GDPR is ontworpen voor Europese inwoners, is de CCPA bedoeld voor de privacy van inwoners van Californië.
Hoewel de CCPA vergelijkbaar is met de GDPR, heeft deze regelgeving eigen specifieke vereisten die bedrijven moeten begrijpen en implementeren.
De CCPA geeft consumenten meer controle over de persoonsgegevens die bedrijven van hen verzamelen.
Door deze regelgevingskaders na te leven, voldoen e-commercebedrijven niet alleen aan wettelijke vereisten, maar tonen ze ook aan dat ze zich inzetten voor de bescherming van klantgegevens.
16 bedreigingen voor de cyberbeveiliging van e-commerce om op te letten
Nu je bekend bent met de belangrijkste beveiligingsregels, gaan we de voornaamste cyberbeveiligingsbedreigingen voor je onlinewinkel bekijken.
Inzicht in deze risico's is cruciaal voor het implementeren van effectieve beveiligingsmaatregelen voor e-commerce.
- Ransomware en malware: Schadelijke software die is ontworpen om je systeem of netwerk te beschadigen. Ransomware, een type malware, kan je gegevens gijzelen in ruil voor losgeld.
- Gedistribueerde denial-of-service-aanvallen (DDoS-aanvallen): Overspoelen je e-commercewinkel met nepverkeer, waardoor deze niet beschikbaar is voor echte klanten. Het doel van een dergelijke aanval is de verkoop te verstoren en het vertrouwen van klanten te schaden.
- SQL-injectie: Schadelijke code die wordt ingevoegd in de databasequery van je website en aanvallers helpt toegang te krijgen tot gevoelige gegevens. Als gevolg hiervan kun je te maken krijgen met gegevensdiefstal, gecompromitteerde klantinformatie en zelfs ongeautoriseerde transacties.
- Datalekken: Wanneer onbevoegde personen rechtstreeks of via misleidende e-mails toegang krijgen tot gevoelige informatie op je website, wordt dit een datalek genoemd. Dit kan je reputatie schaden, leiden tot juridische sancties en zelfs financiële verliezen veroorzaken voor je onlinebedrijf.
- Phishingaanvallen: Cybercriminelen richten zich vaak via misleidende e-mails op bedrijven en verleiden hen ertoe persoonlijke of financiële informatie te verstrekken. Phishing kan je klantaccounts in gevaar brengen en ongeautoriseerde transacties veroorzaken.
- Cross-sitescripting (XSS): XSS-aanvallen proberen cookiegegevens, sessietokens en andere gevoelige gegevens te stelen door schadelijke scripts in de code van de website te plaatsen. Succesvolle aanvallen kunnen de functionaliteit van de website en gebruikersaccountinformatie verstoren.
- Bots: Hoewel bots kunnen helpen bij het automatiseren van onderdelen van belangrijke bedrijfsprocessen, zoals het verwerken van e-commercebestellingen of het verkopen van aanvullende producten, kunnen ze ook worden gebruikt om gegevens te verzamelen, accounts over te nemen en DDoS-aanvallen uit te voeren voor kwaadwillenden die gevoelige informatie willen stelen.
- Elektronisch skimmen: Elektronisch skimmen verwijst ook naar het invoegen van schadelijke code in websites om tijdens transacties toegang te krijgen tot betalingsgegevens.
- Betalingsfraude: Alle ongeautoriseerde transacties waarbij gestolen creditcardgegevens worden gebruikt of frauduleuze terugboekingen plaatsvinden, kunnen worden aangemerkt als betalingsfraude en kunnen leiden tot financiële verliezen of hogere kosten.
- Aanvallen op API's: Aanvallen op API's maken misbruik van kwetsbaarheden in een applicatieprogrammeerinterface om toegang te krijgen tot gegevens en deze te manipuleren, wat kan leiden tot verstoringen of datalekken.
- Aanvallen op de toeleveringsketen: Aanvallen op de toeleveringsketen zijn gericht op software of leveranciers van derden die je helpen bij het verkrijgen van toegang tot je website door malware te introduceren of gegevens te stelen.
- Aanvallen via social engineering: Cybercriminelen kunnen zich vaak voordoen als gewone mensen en personen manipuleren om vertrouwelijke informatie prijs te geven, met als doel toegang te krijgen tot e-commercesystemen en -gegevens.
- Aanvallen van het type man-in-the-middle (MITM): MITM-aanvallen worden uitgevoerd door kwaadwillenden die communicatie tussen gebruikers en e-commercewebsites onderscheppen om gegevens te stelen of schadelijke inhoud te injecteren.
- Aanvallen met gestolen inloggegevens: Aanvallen met gestolen inloggegevens verwijzen naar het invoeren van combinaties van gebruikersnamen en wachtwoorden om ongeautoriseerde toegang tot gebruikersaccounts te verkrijgen, met als doel accounts over te nemen en fraude te plegen.
- Zero-daykwetsbaarheden: Onbekende fouten die door aanvallers worden uitgebuit voordat ontwikkelaars deze kunnen verhelpen, waardoor de functionaliteit van websites mogelijk in gevaar komt. Deze brengen de functionaliteit van websites in gevaar als je geen sterk proces voor het oplossen van e-commercefouten hebt.
- DNS-kaping: DNS-kaping verwijst naar het wijzigen van DNS-records om verkeer van je e-commercewinkel om te leiden naar een frauduleuze winkel, wat kan leiden tot phishingaanvallen of gegevensdiefstal.
Inzicht in deze bedreigingen is de eerste stap om je e-commercewebsite beter te beveiligen. Elke bedreiging brengt unieke risico's voor je bedrijf met zich mee, van financiële verliezen tot reputatieschade.
10 beste werkwijzen om je e-commercewebsite veilig te houden
Nu je enkele veelvoorkomende aanvallen kent die de integriteit en veiligheid van je onlinewinkel kunnen bedreigen, volgen hier enkele beste werkwijzen die je kunt toepassen om je website tegen deze bedreigingen te beschermen.
1. Gebruik een veilig e-commerceplatform en een veilige hostingprovider
De beveiliging van je onlinewinkel begint bij het kiezen van het juiste e-commerceplatform en de juiste hostingprovider. Deze beslissing kan bepalend zijn voor het slagen of mislukken van je beveiligingsinspanningen, dus het is cruciaal om vanaf het begin de juiste keuze te maken.
Geef bij het selecteren van een e-commerceplatform prioriteit aan platforms die geavanceerde beveiligingsfuncties en krachtige ondersteuning bieden.
Zoek naar platforms die conform de betaalkaartindustrie (PCI) zijn—dit zorgt ervoor dat ze voldoen aan de strenge beveiligingsnormen die door de betaalkaartindustrie zijn vastgesteld.
Maar naleving is slechts het begin. De beste platforms gaan verder en bieden:
- Regelmatige beveiligingsupdates en patches
- Ingebouwde hulpmiddelen voor fraudedetectie
- Veilige afrekenprocessen
- Gegevensversleuteling van opgeslagen en verzonden gegevens
En als je e-commerceplatform geen hosting omvat, heb je een hostingoplossing nodig met voortdurende monitoring, DDoS-bescherming, regelmatige back-ups en firewalls.
Enkele van de beste e-commerceplatforms beschikken over zeer effectieve beveiligingsmaatregelen. Bekijk onze favoriete e-commerceplatforms voor alle soorten merken:
Met deze platforms kun je een krachtige website bouwen en deze beveiligen met al even krachtige beveiligingsmechanismen.
2. Gebruik altijd HTTPS en schaf je SSL-certificaat aan
Een van de eerste dingen die je moet doen wanneer je een website voor je online winkel maakt, is er een SSL-certificaat voor aanschaffen.
Het is tenslotte de de facto standaard voor het beveiligen van de transacties die op je website plaatsvinden.
Een SSL-certificaat (beveiligde socketlaag) heeft twee cruciale functies:
- Het authenticeert de identiteit van je website voor bezoekers.
- Het versleutelt de gegevens die tussen je server en de browsers van je klanten worden verzonden.
Wanneer je een actief SSL-certificaat hebt, zien bezoekers het vertrouwde hangslotpictogram en “HTTPS” in de adresbalk van hun browser. Dit visuele signaal is meer dan alleen een symbool—het is een vertrouwenssignaal dat je klanten laat weten dat hun gegevens zijn beschermd.
Maar de voordelen gaan verder dan alleen beveiliging. Google gebruikt HTTPS sinds 2014 als een rankingfactor.
Dit betekent dat een SSL-certificaat daadwerkelijk kan helpen om je posities in zoekmachines te verbeteren, waardoor je een voorsprong krijgt op concurrenten die de overstap nog niet hebben gemaakt.
3. Implementeer beveiligingsmaatregelen in meerdere lagen
Als het gaat om de beveiliging van e-commercewebsites, is het oude gezegde "leg niet al je eieren in één mandje" relevanter dan ooit.
Voor een e-commercewinkel, waar cybercriminelen meerdere mogelijkheden hebben om websitecode binnen te dringen of gegevens te stelen, is het implementeren van één beveiligingslaag nauwelijks voldoende.
Als een aanvaller erin slaagt één laag te omzeilen—bijvoorbeeld een firewall—krijgt die onmiddellijk met een volgende te maken. Deze aanpak, die bekendstaat als verdediging in de diepte, maakt het voor cybercriminelen aanzienlijk moeilijker om je systemen binnen te dringen.
Je wilt meerdere mechanismen implementeren die samen je website volledig beschermen tegen kwaadwillende derden en aanvallen.
Je begint het best met basisbeveiligingslagen en implementeert vervolgens geavanceerdere maatregelen:
- Firewalls: Deze fungeren als je eerste verdedigingslinie en filteren inkomend en uitgaand verkeer op basis van vooraf bepaalde beveiligingsregels.
- Inbraakdetectiesystemen (IDS): Deze houden je netwerk in de gaten voor verdachte activiteiten en waarschuwen je voor mogelijke bedreigingen.
- Regelmatige software-updates: Houd al je systemen, waaronder je e-commerceplatform, plug-ins en serversoftware, up-to-date om bekende kwetsbaarheden te verhelpen.
- Webapplicatie-firewalls (WAF): Deze beschermen specifiek je webapplicaties tegen verschillende aanvallen, zoals SQL-injectie en cross-sitescripting.
- Contentdistributienetwerken (CDN): Naast het verbeteren van de prestaties van je website kunnen CDN's ook helpen DDoS-aanvallen te beperken.
- Beheer van beveiligingsinformatie en -gebeurtenissen (SIEM): Deze systemen verzamelen en analyseren loggegevens in je hele netwerk om beveiligingsdreigingen in realtime te detecteren en erop te reageren.
Vergeet niet dat cybercriminelen hun tactieken voortdurend ontwikkelen, dus je verdediging moet zich ook blijven ontwikkelen. Controleer en actualiseer je beveiligingsmaatregelen regelmatig om er zeker van te zijn dat ze nog steeds effectief zijn tegen de nieuwste dreigingen.
Overweeg ook gespecialiseerde hulpmiddelen.
Een hulpmiddel zoals Memcyco kan je bijvoorbeeld helpen problemen zoals merkimitatie te voorkomen. Hierbij klonen kwaadwillende actoren de website van een merk om klanten te misleiden.
Het beschermt je klanten tegen fraude door hen in realtime te waarschuwen als ze een geïmiteerde versie van je website bezoeken.
4. Schaf antivirus- en antimalwaresoftware aan
Een van de meest basale dingen die je kunt doen voor de beveiliging van je e-commercewebsite is gelicentieerde antivirus- en antimalwaresoftware aanschaffen en deze op je website implementeren.
Maar ze zijn allesbehalve basaal.
Moderne antivirus- en antimalwareoplossingen doen veel meer dan alleen zoeken naar bekende dreigingen. Ze maken gebruik van geavanceerde technieken, zoals:
- Heuristische analyse: Het detecteren van voorheen onbekende dreigingen op basis van gedragspatronen.
- Realtime scannen: Je systeem voortdurend controleren op mogelijke dreigingen.
- Uitvoering in een sandbox: Verdachte bestanden uitvoeren in een geïsoleerde omgeving om hun gedrag te analyseren.
Maar laat het duidelijk zijn: je antivirussoftware is slechts zo goed als de meest recente update. Zorg ervoor dat automatische updates zijn ingeschakeld en correct werken.
Overweeg deze bescherming uit te breiden naar alle apparaten die verbinding maken met je e-commerceplatform. Dit omvat niet alleen je servers, maar ook computers van medewerkers en mobiele apparaten die worden gebruikt om toegang te krijgen tot het beheergedeelte van je winkel.
5. Vergeet multifactorauthenticatie (MFA) niet
Zoals eerder besproken, is het stelen of buitmaken van gebruikersgegevens een van de meest voorkomende vormen van beveiligingsinbreuken op websites. Sterke wachtwoorden alleen zijn niet langer voldoende.
Zelfs het sterkste wachtwoord kan worden buitgemaakt, en wanneer dat gebeurt, wordt multifactorauthenticatie (MFA) je laatste verdedigingslinie.
MFA, ook wel tweefactorauthenticatie genoemd, voegt extra beveiligingslagen toe door twee of meer bewijsstukken (of factoren) te vereisen om iemands identiteit te bewijzen. Deze factoren vallen doorgaans in drie categorieën:
- Iets wat je weet (zoals een wachtwoord of pincode)
- Iets wat je hebt (zoals een smartphone of beveiligingstoken)
- Iets wat je bent (zoals een vingerafdruk of gezichtsherkenning)
Het mooie van MFA is dat een hacker, zelfs als die erin slaagt één factor te stelen (bijvoorbeeld een wachtwoord), nog steeds geen toegang tot het account krijgt zonder de andere factoren. Het is alsof je meerdere sloten op je deur hebt: elk slot voegt een extra beveiligingslaag toe.
Overweeg voor e-commercesites MFA te implementeren voor klantaccounts, aanmeldingen van beheerders en medewerkers en integraties met derden.
6. Maak regelmatig back-ups van je website
Voor een dynamische website, zoals een online winkel, is het onderhouden van een back-up van alle gegevens niet optioneel.
Beschouw back-ups als je verzekering tegen gegevensverlies, of dat nu het gevolg is van cyberaanvallen, hardwarestoringen of menselijke fouten.
Stel je anders een kwaadwillende aanval op je website voor waardoor je de website vanaf nul moet herbouwen.
Een uitgebreide back-upstrategie moet het volgende omvatten:
- Back-ups van databases: Dit omvat klantgegevens, bestelgeschiedenis en productinformatie.
- Back-ups van bestanden: Je websitebestanden, waaronder afbeeldingen, thema's en aangepaste code.
- Back-ups van configuraties: Server- en applicatie-instellingen die tijdrovend zouden zijn om opnieuw te creëren.
Houd er rekening mee dat u, om een back-up als geslaagd te kunnen beschouwen, ervoor moet zorgen dat alle gegevens veilig zijn opgeslagen.
Veel hostingproviders bieden back-upservices aan, maar vertrouw hier niet uitsluitend op. Neem de controle over uw gegevens door naast de oplossing van uw host ook uw eigen back-upoplossing te implementeren.
Hoewel het handmatig maken van een back-up van al uw gegevens een omslachtige bezigheid kan zijn, kunt u een hulpmiddel gebruiken om het proces voor u te automatiseren.
7. Gebruik veilige betaalgateways
Betaalgateways zijn tegenwoordig handiger en functioneler dan ooit, waardoor ze essentieel zijn voor uw gebruikers om online transacties uit te voeren.
Een betaalgateway fungeert als tussenpersoon tussen de browser van uw klant en de betalingsverwerker en versleutelt gevoelige gegevens om een veilige overdracht te garanderen.
Houd bij het kiezen van een betaalgateway rekening met deze belangrijke factoren:
- Naleving van PCI DSS: Dit is niet onderhandelbaar. Zorg ervoor dat de gateway van uw keuze volledig voldoet aan de beveiligingsnormen voor de betaalkaartindustrie.
- Tokenisering: Deze technologie vervangt gevoelige kaartgegevens door unieke identificatiesymbolen, waardoor de veiligheid behouden blijft zonder de noodzakelijke informatie op te offeren.
- Hulpmiddelen voor fraudedetectie: Zoek naar gateways die geavanceerde fraudefilters bieden, waaronder controles met de adresverificatiedienst (AVS) en de kaartverificatiewaarde (CVV).
- Ondersteuning voor meerdere valuta: Als u internationaal verkoopt, is dit cruciaal voor een naadloze ervaring voor wereldwijde klanten.
- Optimalisatie voor mobiele apparaten: Zorg er met de opkomst van mobiele handel voor dat uw gateway een soepele ervaring op alle apparaten biedt.
Met deze beveiligingsmaatregelen kunt u veel eenvoudiger fraude voorkomen.
Onthoud dat de goedkoopste optie niet altijd de beste is. Hoewel kosten belangrijk zijn, moet u veiligheid en betrouwbaarheid voorrang geven. Een datalek kan u op de lange termijn veel meer kosten, zowel financieel als wat betreft het vertrouwen van klanten.
Bekijk onze beste keuzes voor betaalgateways terwijl u uw ondoordringbare fort van beveiligingsmaatregelen opbouwt:
Tot slot moet u uw betaalgateway up-to-date houden. Controleer regelmatig of uw gateway beveiligingspatches of updates beschikbaar stelt en installeer deze.
8. Train uw medewerkers en beperk de toegang
Hoewel robuuste technische maatregelen cruciaal zijn, mag de menselijke factor van beveiliging niet over het hoofd worden gezien. Training van medewerkers en toegangsbeheer zijn belangrijke onderdelen van een uitgebreide beveiligingsstrategie.
Uw team kan uw grootste troef of uw zwakste schakel zijn.
Begin met uitgebreide beveiligingstraining voor alle medewerkers. Deze moet het volgende omvatten:
- Basisprincipes van beveiliging: Wachtwoordhygiëne, het herkennen van phishingpogingen en veilige surfgewoonten.
- Specifieke bedreigingen voor e-commerce: Veelvoorkomende aanvalsvectoren in de online detailhandel, zoals skimming en fraude zonder dat de kaart fysiek aanwezig is.
- Het beveiligingsbeleid van uw bedrijf: Procedures voor het omgaan met klantgegevens, het melden van verdachte activiteiten en het reageren op mogelijke datalekken.
- Nalevingsvereisten: Relevante normen zoals PCI DSS en AVG, en hoe deze van toepassing zijn op dagelijkse werkzaamheden.
Het dreigingslandschap verandert voortdurend. Maak van beveiligingseducatie daarom een doorlopend proces. Regelmatige opfriscursussen en updates over nieuwe bedreigingen kunnen ervoor zorgen dat beveiliging bij iedereen voorop blijft staan.
U wilt de toegang ook beperken tot wat medewerkers nodig hebben om hun werk effectief uit te voeren. Dit kan worden gestroomlijnd met toegangsbeheer op basis van rollen, waarbij machtigingen worden beheerd op basis van functies voor eenvoudiger beheer.
9. Regelmatige beveiligingsaudits en kwetsbaarheidsbeoordelingen
De maatregelen die u neemt om de beveiliging van uw website te waarborgen, betekenen niet veel als u de prestaties ervan niet regelmatig controleert met behulp van audits.
Voer periodieke en grondige beveiligingsaudits uit om elk aspect van uw website te controleren en kwetsbaarheden te elimineren voordat een kwaadwillende partij deze kan misbruiken.
Beschouw deze audits als een gezondheidscontrole voor uw online winkel.
Net zoals u uw jaarlijkse lichamelijke controle niet zou overslaan, moet u ook de beveiligingscontroles van uw website niet verwaarlozen. Dit zijn de belangrijkste aandachtspunten:
- Uitgebreide scans: Gebruik geautomatiseerde hulpmiddelen om uw volledige website te scannen op bekende kwetsbaarheden.
- Handmatige penetratietests: Hoewel geautomatiseerde scans geweldig zijn, kunnen ze niet alles detecteren. Schakel beveiligingsprofessionals in om handmatige tests uit te voeren en te proberen uw systemen binnen te dringen zoals een echte aanvaller dat zou doen.
- Codebeoordelingen: Als u aangepaste code op uw website hebt, laat deze dan regelmatig controleren op beveiligingsproblemen. Dit is vooral belangrijk na grote updates of wijzigingen.
- Beoordelingen door derden: Vergeet uw integraties en plug-ins niet. Zorg ervoor dat ze afkomstig zijn van betrouwbare bronnen en regelmatig worden bijgewerkt.
- Tests voor social engineering: Test het beveiligingsbewustzijn van uw medewerkers met gesimuleerde phishingpogingen of andere tactieken voor social engineering.
Geef op basis van uw auditbevindingen prioriteit aan kwetsbaarheden en pak deze aan. Veelvoorkomende aanpassingen zijn onder andere:
- Scripts en software bijwerken naar de nieuwste versies
- Wachtwoorden en toegangscontroles versterken
- Aanvullende beveiligingspatches implementeren
- Onnodige services of functies verwijderen die een risico kunnen vormen
- De integriteit van uw IP-adres en domein waarborgen
- Regelmatig gegevens opschonen
Regelmaat is essentieel. Hoewel een uitgebreide jaarlijkse audit goed is, kunnen frequentere controles problemen in een vroeg stadium opsporen.
10. Gevoelige gegevens versleutelen
Van klantgegevens tot betalingsgegevens: het beschermen van deze informatie is niet alleen een goede zakelijke gewoonte—het is uw ethische en wettelijke verantwoordelijkheid.
Hier komt versleuteling om de hoek kijken.
Versleuteling zorgt ervoor dat uw gevoelige gegevens ontoegankelijk blijven, zelfs als ransomware of malware het systeem binnendringt, en maakt het voor aanvallers moeilijk om uw gegevens op welke manier dan ook te misbruiken.
Zelfs als sommige van uw belangrijke gegevens worden gestolen, blijven ze dankzij versleuteling beschermd en kunnen ze niet worden misbruikt.
Houd bij het implementeren van versleuteling rekening met de volgende belangrijke gebieden:
- Gegevens in rust: Dit zijn gegevens die in uw databases of op uw servers zijn opgeslagen. Gebruik sterke versleutelingsalgoritmen zoals AES (geavanceerde versleutelingsstandaard) om deze gegevens te beschermen.
- Gegevens tijdens overdracht: Dit zijn gegevens die tussen uw server en de browsers van uw klanten worden verzonden. Zorg ervoor dat u voor alle communicatie HTTPS met TLS 1.3 gebruikt.
- Back-ups: Vergeet niet uw back-ups te versleutelen. Een niet-versleutelde back-up kan een goudmijn zijn voor aanvallers.
- Interne communicatie: Gebruik versleutelde kanalen voor interne gesprekken over gevoelige bedrijfs- of klantinformatie.
Overweeg ook om end-to-endversleuteling te implementeren voor zeer gevoelige gegevens. Hierdoor worden gegevens op het apparaat van de gebruiker versleuteld voordat ze worden verzonden en kunnen ze alleen door de beoogde ontvanger worden ontsleuteld.
Beveilig uw winkel om uw verkopen te beveiligen
Voor een e-commercewebsite is de beveiliging ervan de onzichtbare levensader die, als deze wordt genegeerd, de prestaties volledig kan ondermijnen.
Het komt vaak voor dat online winkels te maken krijgen met verschillende soorten aanvallen, zoals phishing, malware, ransomware, XSS, DDoS, fraude met meerdere accounts en meer.
Het goede nieuws is echter dat de meeste van deze aanvallen kunnen worden voorkomen met behulp van de proactieve beveiligingsmaatregelen in deze handleiding.
Het kiezen van het juiste e-commerceplatform en de juiste hostingprovider voor uw online winkel is echter een goed uitgangspunt.
Wilt u meer van zulke nuttige inzichten en recente updates over alles wat met e-commerce te maken heeft? Schrijf u dan in voor onze nieuwsbrief.