Key Takeaways
Betydningen av samsvar: PCI DSS er avgjørende for små detaljhandelsbedrifter; manglende samsvar kan føre til enorme bøter og datainnbrudd.
Forhandlernivåer: Små detaljhandelsbedrifter kvalifiserer ofte som nivå 4, noe som krever egenvurdering i stedet for revisjoner utført av tredjeparter.
Riktig valg av SAQ: Det er avgjørende å velge riktig SAQ for å unngå unødvendige oppgaver eller at viktige krav overses.
Tekniske kontroller: Innfør viktige kontroller som nettverkssikkerhet og passordregler for å håndtere 80 % av samsvarsrisikoen.
Valideringsplan: Å opprettholde samsvar innebærer årlig validering, kontinuerlige systemoppdateringer og overvåking av miljøet.
Hvis du tar imot kredittkort, venter PCI-samsvar på deg – som en skatteregning, bare med flere akronymer og færre smutthull.
De fleste små forhandlere ignorerer det enten, håper at betalingsformidleren håndterer det, eller tror at de er for små til å tiltrekke seg oppmerksomhet. Alle tre deler er ønsketenkning.
Her er realitetssjekken: Ett feiltrinn, og du kan stå overfor bøter som kunne finansiert en ny butikk (eller stengt den du har). Datainnbrudd er ikke bare stoff for avisoverskrifter om store kjeder; de kan bety slutten for uavhengige virksomheter.
Og ja, reglene gjelder selv om du bare behandler en håndfull transaksjoner i måneden.
Så la oss droppe bekymringene og komme til det som faktisk betyr noe: hvordan du finner ut hvilke PCI-krav som gjelder for virksomheten din, hva du må gjøre (og hva du kan ignorere), og hvordan du kan oppnå samsvar uten å bruke en uke på papirarbeid eller betale en konsulent for å lese manualen for deg.
Denne veiledningen er laget for driftsansvarlige som vil ha faktaene, snarveiene og det ingen forteller deg før det er for sent.
Hva PCI DSS betyr for små forhandlere
PCI DSS er ikke valgfritt – ta imot kort, følg reglene, eller risiker bøter og kostnader etter datainnbrudd som kan stenge en liten virksomhet.
Datasikkerhetsstandarden for betalingskortbransjen (PCI DSS) håndheves av de store kortselskapene – Visa, Mastercard, American Express, Discover og JCB.
Disse selskapene krever at alle brukersteder som behandler, lagrer eller overfører kortholderdata, oppfyller bestemte sikkerhetsstandarder for betalingsbehandling, uavhengig av virksomhetens størrelse.
Mange små forhandlere antar at de er for små til å ha betydning, eller at betalingsformidleren håndterer samsvaret for dem.
Feil på begge punkter.
Behandle bare én kredittkorttransaksjon, så er du ansvarlig for PCI-samsvarskravene. Betalingsformidleren din kan være i samsvar med kravene, men det dekker ikke ditt ansvar for å beskytte kortholderdata i ditt miljø.
Konsekvensene er reelle.
Brukersteder som ikke oppfyller kravene, risikerer månedlige bøter på $5,000 til $100,000. Datainnbrudd koster små virksomheter i gjennomsnitt $2.98 million ifølge IBMs rapport om kostnadene ved datainnbrudd fra 2024 – nok til å stenge de fleste forhandlere permanent. I tillegg til økonomisk skade risikerer du å miste brukerstedskontoen din fullstendig.
For å forstå den bredere sammenhengen rundt regelverk for betalingsformidlere og hvordan det beskytter både brukersteder og kunder, strekker samsvar seg langt utover PCI DSS.
Å forstå disse kravene begynner med å vite hvilket samsvarsnivå som gjelder – og de fleste små forhandlere havner i en kategori som er enklere å håndtere enn de tror.
Hvilket samsvarsnivå gjelder for deg?
De fleste små forhandlere er på nivå 4 og må fylle ut årlige egenevalueringsskjemaer i stedet for kostbare tredjepartsrevisjoner.
PCI-samsvar har fire brukerstedsnivåer basert på årlig transaksjonsvolum over en periode på 12 måneder:
| Nivå | Transaksjonsvolum | De fleste små forhandlere | Påkrevd validering |
|---|---|---|---|
| NivåNivå 4 | Transaksjonsvolum<20K netthandel ELLER <1M totalt | De fleste små forhandlere✓ VANLIGST | Påkrevd valideringÅrlig SAQ + kvartalsvise skanninger |
| NivåNivå 3 | Transaksjonsvolum20K–1M netthandelstransaksjoner | De fleste små forhandlereNoen med flere lokasjoner | Påkrevd valideringÅrlig SAQ + kvartalsvise skanninger |
| NivåNivå 2 | Transaksjonsvolum1M–6M transaksjoner | De fleste små forhandlereStore forhandlere | Påkrevd valideringÅrlig SAQ + kvartalsvise skanninger |
| NivåNivå 1 | Transaksjonsvolum6M+ transaksjoner ELLER ethvert datainnbrudd | De fleste små forhandlereKun store virksomheter | Påkrevd valideringFull QSA-revisjon + rapport |
Den viktigste forskjellen: Brukersteder på nivå 4 fyller ut egenevalueringsskjemaer (SAQ-er) i stedet for å ansette kvalifiserte sikkerhetsvurderere (QSA-er) til formelle revisjoner.
Dette sparer tusenvis i revisjonskostnader, men krever at du ærlig vurderer og dokumenterer ditt eget samsvar.
Innløserbanken eller betalingsformidleren din vil fortelle deg hvilket nivå som gjelder, og hvilken validering de krever. Noen betalingsformidlere stiller strengere krav enn PCI, så sjekk med leverandøren din.
Når du kjenner nivået ditt, velger du riktig SAQ-type – gjør du dette feil, kaster du bort tid på irrelevante krav.
Velge SAQ: Beslutningsrammeverket
Velg feil SAQ, og du kaster bort tid på irrelevante krav eller overser kritiske krav – slik velger du riktig.
Egenevalueringsskjemaer (SAQ-er) varierer etter betalingsbehandlingsmetode og hvor komplekst miljøet er.
Lengden på spørreskjemaet forteller historien om samsvaret:
- SAQ A (22 spørsmål): Den enkleste veien for forhandlere som ikke håndterer kort fysisk, og som setter ut all betalingsbehandling. Du ser aldri kortdata – kundene oppgir betalingsinformasjonen direkte på betalingsleverandørens sikre side.
- SAQ A-EP (178 spørsmål): For nettbutikker med betalingssider på nettstedene sine, men uten lagring av kortdata. Betalingsdata går gjennom nettstedet ditt, men behandles et annet sted.
- SAQ B (41 spørsmål): Gjelder forhandlere som bruker frittstående oppringte terminaler eller IP-terminaler som ikke er koblet til andre systemer. Tenk på enkle kortterminaler uten integrasjon.
- SAQ C (160 spørsmål): Det vanligste alternativet for små forhandlere med integrerte kassasystemer (POS). Omfatter forhandlere med betalingsapplikasjoner koblet til internett, men uten lagrede kortholderdata.
- SAQ D (329 spørsmål): Det omfattende spørreskjemaet for alle andre forhandlere, inkludert dem som lagrer kundedata eller har komplekse betalingsmiljøer.
La oss begynne med et enkelt beslutningstre:
- Kun behandling av tredjeparter. Kundene oppgir kortdata direkte på betalingsleverandørens nettsted, uten at data går gjennom systemene dine → SAQ A
- Nettstedsintegrasjon uten lagring. Kortdata går gjennom nettstedet ditt, men behandles et annet sted uten lagring → SAQ A-EP
- Frittstående terminaler. Du bruker oppringte terminaler eller IP-terminaler uten nettverkstilkoblinger → SAQ B
- Nettverkstilkoblede systemer. Du har POS- eller betalingsapplikasjoner koblet til nettverket ditt → SAQ C eller D
Usikker på hvilken variant du har? Bruk quizen nedenfor – den forteller deg om du for eksempel har SAQ C eller C-VT-varianten.
Hvis du er i tvil, kan betalingsformidleren eller innløserbanken din hjelpe deg med å finne ut hvilken SAQ som gjelder. Når du har identifisert riktig SAQ, begynner det egentlige arbeidet – å implementere tekniske kontroller som danner grunnlaget for samsvar.
Viktige tekniske kontroller alle forhandlere trenger
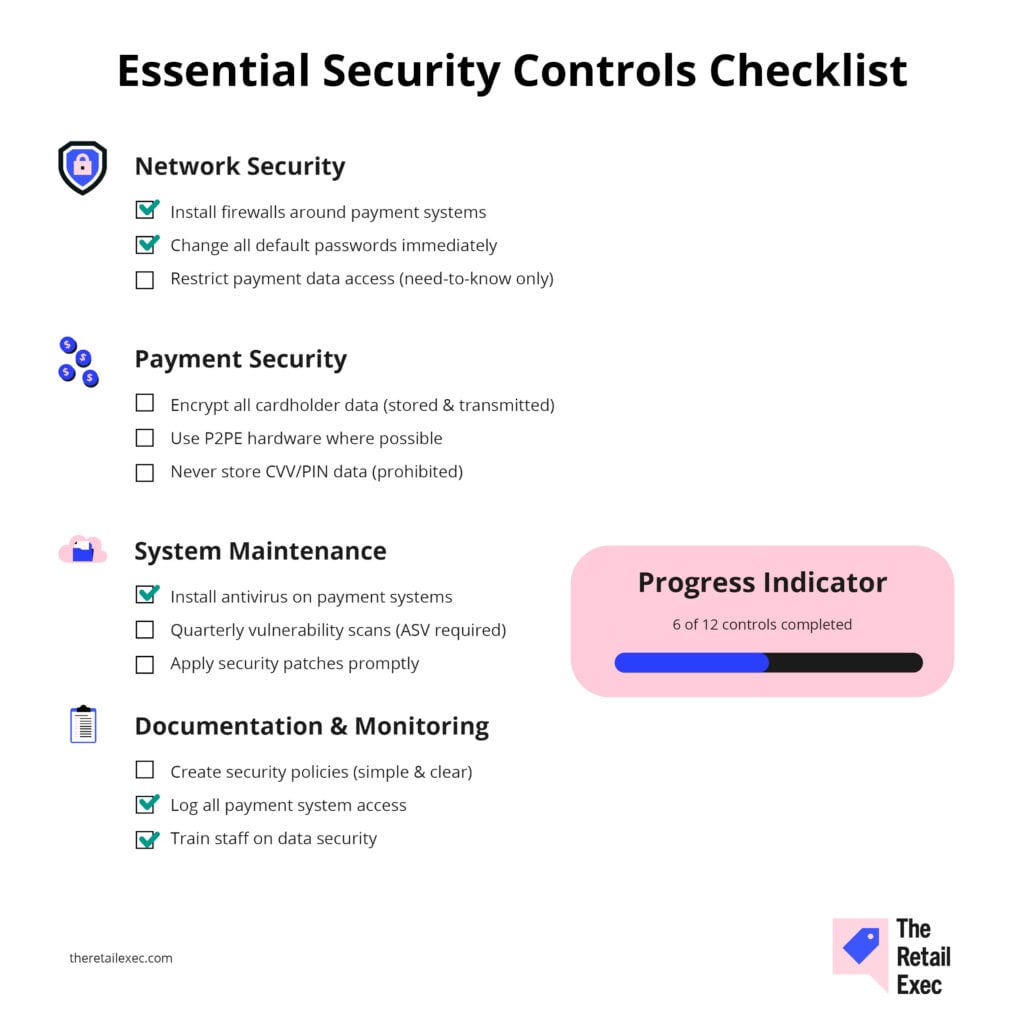
Disse seks kontrollene håndterer 80 % av samsvarsrisikoen din – få dem på plass først, og bekymre deg deretter om dokumentasjon.
Have an account? Log In
Nettverkssikkerhet og tilgangskontroller
Tre grunnleggende kontroller beskytter nettverkets yttergrense:
- Brannmurbeskyttelse. Installer og vedlikehold brannmurer rundt systemer som håndterer kortholderdata. Dette inkluderer POS-nettverk, kontordatamaskiner og Wi-Fi-nettverk. Mange små forhandlere gjør feil ved å koble POS-systemer til samme nettverk som kontordatamaskiner uten tilstrekkelig segmentering.
- Fjerning av standardpassord. Endre alle standardpassord fra leverandøren umiddelbart. Standardpassord publiseres på nettet og brukes i automatiserte angrep. Dette gjelder rutere, POS-systemer, betalingsterminaler, sikkerhetskameraer og alle tilkoblede enheter.
- Begrensning av tilgang. Begrens tilgangen til kortholderdata etter behovsprinsippet. Ikke alle ansatte trenger tilgang til betalingssystemet. Opprett en unik bruker-ID for hver person, og krev sterke passord som endres regelmessig.
Sikkerhet ved betalingsbehandling
- Krypter kortinnehaverdata både når den lagres og overføres. En viktig fordel med moderne POS-systemer er at de vanligvis kan håndtere dette automatisk, men bekreft dette med leverandøren din.
- Lagre aldri sensitive autentiseringsdata som CVV-koder eller PIN-bekreftelsesverdier – dette er forbudt.
- Bruk sikkert maskinvareutstyr for betalingsbehandling. Moderne POS-systemer med punkt-til-punkt-kryptering (P2PE) krypterer kortdata fra det øyeblikket kortet leses, noe som reduserer omfanget av samsvarskravene betydelig.
Disse systemene koster mer i utgangspunktet, men forenkler de løpende samsvarskravene.
For en grundigere gjennomgang av implementering av sikker betalingsbehandling fungerer kryptering og tokenisering sammen for å beskytte data i alle faser.
Systemvedlikehold og overvåking
- Installer antivirusprogramvare på alle systemer som håndterer betalingsdata, og hold den oppdatert. POS-systemer i detaljhandelen er vanlige mål for minneavlesende skadevare utviklet for å stjele betalingsdata. En av fordelene med POS-systemer for detaljhandelen er at de leveres med mange innebygde sikkerhetsfunksjoner.
- Gjennomfør regelmessige sårbarhetsskanninger ved hjelp av en godkjent skanningsleverandør (ASV). Eksterne skanninger kreves hvert kvartal, og du må utbedre alle sårbarheter med høy risiko før samsvarserklæringen din.
Dokumentasjonskrav
- Vedlikehold sikkerhetspolicyer som dekker datahåndtering, tilgangskontroller og håndtering av hendelser. Disse trenger ikke å være kompliserte – enkle og tydelige prosedyrer som de ansatte faktisk kan følge.
- Loggfør og overvåk tilgang til kortinnehaverdata og sikre systemer.
- Oppbevar detaljerte oppføringer over hvem som fikk tilgang til hva, og når. Mange datainnbrudd oppdages flere måneder senere gjennom logganalyse.
Disse tekniske kontrollene fungerer sammen med den menneskelige siden av samsvar – policyene dine, opplæringen av de ansatte og fysiske sikkerhetstiltak.
Policyer, opplæring av ansatte & fysisk sikkerhet
Teknologi alene er ikke nok til å oppfylle samsvarskravene – du trenger dokumenterte prosesser som de ansatte faktisk følger.
Tilgangsadministrasjon
Opprett skriftlige policyer for passordkrav, tildeling av brukertilgang og prosedyrer for datahåndtering. Krev unike bruker-ID-er for hver ansatt, og forby delte kontoer.
Når ansatte slutter, må du umiddelbart deaktivere tilgangen deres til alle betalingssystemer.
Opplæring av ansatte
Opplær alle ansatte som håndterer betalingskort, i PCI-prosedyrer for datasikkerhet.
Ta for deg riktig håndtering av kort, hvilke data de kan og ikke kan lagre (skriv aldri ned kortnumre), og hvordan de kan gjenkjenne og rapportere mistenkelig aktivitet.
Dokumenter datoer og temaer for opplæringen. Mange SAQ-er krever bevis på at de ansatte forstår sitt ansvar for datasikkerhet.
Fysisk sikkerhet
Sikre fysisk tilgang til systemer for betalingsbehandling, kortinnehaverdata og lagringsmedier.
Dette innebærer å låse serverrom, begrense tilgangen til POS-terminaler og sørge for riktig avhending av betalingsrelaterte dokumenter.
Beskytt lagrede medier som inneholder kortinnehaverdata.
Hvis du må lagre betalingsinformasjon (unngå det om mulig), bør du bruke låste arkivskap med tilgangslogger. Ødelegg gamle betalingsoppføringer på en sikker måte – makulering eller forbrenning for papir, og sikker sletting av data for elektroniske medier.
Mange små detaljhandelsbedrifter overser fysisk sikkerhet fordi de antar at cybersikkerhet er den eneste bekymringen.
Men betalingsdata skrevet på lapper, ulåste serverrom og betalingsoppføringer som ikke er blitt avhendet på riktig måte, fører til brudd på samsvarskrav og sikkerhetsrisikoer.
Med solide tekniske kontroller og retningslinjer på plass blir det å opprettholde samsvar en løpende prosess i stedet for et årlig skippertak.
Validering og opprettholdelse av samsvar
Samsvar innebærer årlig validering pluss løpende vedlikehold – her er planen din for å holde deg oppdatert.
Årlige krav
Din årlige samsvarssjekkliste:
✓ Fyll ut SAQ og send den til innløserbanken eller betalingsformidleren sammen med samsvarserklæringen (AoC)
✓ Send inn innen betalingsformidlerens frist for å unngå gebyrer for manglende samsvar
✓ Bestå fire kvartalsvise eksterne sårbarhetsskanninger utført av en ASV ($100-500 per kvartal)
✓ Utbedre eventuelle sårbarheter med høy risiko før attesteringen
Løpende vedlikehold
Løpende samsvar krever konstant årvåkenhet:
- Systemoppdateringer. Hold POS-programvare og betalingsapplikasjoner oppdatert med sikkerhetsoppdateringer. Abonner på sikkerhetsbulletiner fra leverandørene og installer kritiske oppdateringer raskt.
- Overvåking av miljøet. Når du legger til nye POS-terminaler, oppgraderer programvare eller bytter betalingsformidler, kan det kreve en annen SAQ-type eller ytterligere sikkerhetskontroller.
- Tilgangsgjennomganger. Kvartalsvise revisjoner av tilgangslistene fjerner oppsagte ansatte og bekrefter at gjeldende tilgangsnivåer samsvarer med arbeidskravene.
Standarden PCI DSS oppdateres også med jevne mellomrom. Versjon 4.0 trådte i kraft i mars 2024, og full håndheving begynte i mars 2025. Hold deg informert gjennom betalingsformidleren din eller kommunikasjon fra PCI-rådet for sikkerhetsstandarder.
Selv med de beste intensjoner gjør små forhandlere ofte feil som kan undergrave samsvarsarbeidet og skape unødvendig risiko.
Ved å forstå disse fallgruvene blir det enklere å planlegge samsvarsbudsjettet og ta gode planleggingsbeslutninger.
Budsjetter for samsvar: realistiske kostnader
Legg inn noen raske opplysninger om butikken din, så beregner vi de forventede PCI-kostnadene dine det første året, årlige løpende kostnader og hva som faktisk driver beløpet.
Beregn $2,000-8,000 årlig for samsvar på nivå 4, avhengig av dagens sikkerhetsnivå og systemenes kompleksitet.
Typisk kostnadsfordeling
| Utgiftskategori | Kostnadsintervall | Hyppighet | Dette dekker |
|---|---|---|---|
| UtgiftskategoriUtfylling av SAQ | Kostnadsintervall$500-2,000 | HyppighetÅrlig | Dette dekkerGjør-det-selv kontra hjelp fra konsulent |
| UtgiftskategoriSårbarhetsskanninger | Kostnadsintervall$400-2,000 | HyppighetKvartalsvis | Dette dekkerEksterne ASV-skanninger |
| UtgiftskategoriPOS-/systemoppgraderinger | Kostnadsintervall$0-5,000 | HyppighetEngangsbeløp* | Dette dekkerSikkerhetskompatibel maskinvare |
| UtgiftskategoriNettverkssikkerhet | Kostnadsintervall$500-3,000 | HyppighetEngangsbeløp* | Dette dekkerBrannmurer, segmentering |
| UtgiftskategoriOpplæring og retningslinjer | Kostnadsintervall$200-800 | HyppighetÅrlig | Dette dekkerOpplæring av ansatte, dokumentasjon |
| UtgiftskategoriLøpende vedlikehold | Kostnadsintervall$300-1,200 | HyppighetÅrlig | Dette dekkerOppdateringer, overvåking, tilgangsadministrasjon |
More Articles
Beregning av avkastning
Sammenlign samsvarskostnadene med konsekvensene av et datainnbrudd: Et gjennomsnittlig datainnbrudd i en liten bedrift koster $2.98 millioner, mens omfattende PCI-samsvar koster $3,000-6,000 årlig.
Grunnleggende samsvarstiltak reduserer risikoen for datainnbrudd og kostnadene betydelig.
Når du bør få hjelp
Vurder en QSA eller konsulent hvis:
- Komplekst spørreskjema. SAQ-en din inneholder mer enn 100 spørsmål
- Datalagring. Du lagrer kortholderdata i en eller annen form
- Nettverkskompleksitet. Du har flere integrerte systemer eller komplekse nettverksmiljøer
- Tidligere feil. Du har mislyktes i tidligere samsvarskontroller
Det fungerer å gjøre det selv hvis:
- Enkel behandling. Du bruker grunnleggende betalingsbehandling (SAQ A eller B)
- Teknisk komfort. Du har grunnleggende IT-kunnskaper og tid til å lære
- Støtte fra betalingsformidleren. Betalingsformidleren din tilbyr dedikert hjelp med samsvar
De fleste forhandlere på nivå 4 kan oppnå samsvar uten dyre konsulenter, men profesjonell hjelp sikrer at du ikke overser kritiske krav som kan utløse bøter eller revisjoner.
Viktige verktøy som kan hjelpe: POS-systemer med innebygde samsvarsfunksjoner, betalingsformidlere som forenkler PCI-kravene og sikre betalingsportaler reduserer byrden med samsvar ved å håndtere kryptering og tokenisering automatisk.
Oppretthold samsvar og høst fordelene
PCI-samsvar trenger ikke å overvelde små forhandlere. Fokuser først på de viktigste kontrollene, velg riktig SAQ for miljøet ditt, og oppretthold konsekvente sikkerhetsrutiner.
Investeringen i samsvar er minimal sammenlignet med kostnadene ved et datainnbrudd eller å miste muligheten til å ta imot kredittkort.
For spesifikk veiledning om samsvar tilpasset betalingsmiljøet ditt bør du rådføre deg med innløserbanken eller betalingsformidleren din. De kan hjelpe deg med å fastslå de nøyaktige kravene og prosedyrene for validering.
For bredere innsikt i betalingsbehandling kan du utforske vår komplette veiledning i betalingsbehandling.
Detaljhandelen står aldri stille – og det bør ikke du heller. Abonner på nyhetsbrevet vårt for den nyeste innsikten, strategiene og karriereressursene fra ledende detaljhandelsledere som former bransjen.
Vanlige spørsmål om PCI-samsvar
Noen siste spørsmål og svar før vi avslutter.
Hva regnes egentlig som "kortinnehaverdata" som jeg må beskytte?
Primært kontonummer (PAN), utløpsdato, kortinnehaverens navn og tjenestekode. Lagre aldri CVV-koder, PIN-verifiseringsverdier eller fullstendige data fra magnetstripen – det er forbudt.
Kan jeg sette ut all betalingsbehandling for å unngå PCI-samsvar?
Nei. Selv om utsetting reduserer omfanget av samsvarskravene, er du fortsatt ansvarlig for å beskytte kortinnehaverdata i miljøet ditt og sørge for at tjenesteleverandørene overholder kravene.
Hvor ofte må jeg gjennomføre sårbarhetsskanninger?
Eksterne skanninger hvert kvartal utført av en ASV. Interne skanninger også hvert kvartal hvis du har interne nettverk med kortinnehaverdata. Mislykkede skanninger må utbedres, og skanningen må gjennomføres på nytt.
Hva skjer hvis jeg ikke overholder kravene?
Kortnettverkene kan ilegge månedlige bøter på 5 000–100 000 dollar. Du kan miste forhandlerkontoen din fullstendig. Datainnbrudd medfører kostnader til etterforskning, advokathonorarer og mulige søksmål.
Trenger jeg samsvar hvis jeg bare tar imot noen få kredittkortbetalinger i måneden?
Ja. PCI DSS gjelder for alle forhandlere som lagrer, behandler eller overfører kortinnehaverdata, uavhengig av transaksjonsvolum. Selv én transaksjon krever at kravene overholdes.