Key Takeaways
101: Slik unngår du mareritt: Nettbutikker står overfor en alvorlig trussel fra sikkerhetsbrudd, som kan føre til stjålne kundedata og driftsforstyrrelser, og dermed bli et universelt mareritt.
Omdømmet står på spill: Et sikkerhetsbrudd kan skade en merkevares omdømme og kundenes tillit alvorlig, og potensielt overskygge selv den mest effektive driften i lang tid.
Beskytt nettbutikken din: Det er avgjørende for nettbutikker å styrke sikkerheten på nettstedet gjennom metoder som robust kryptering og regelmessige sikkerhetsrevisjoner for å beskytte seg mot alvorlige sikkerhetstrusler.
Sikkerhetsspillet: Hvis du ikke sikrer et nettsted for netthandel, kan det bli et brysomt datalekkasjested. Dette understreker hvor viktig det er med sterke sikkerhetstiltak for å beskytte kundetransaksjoner og data.
Et av de største marerittene for en e-handelsmerkevare i dag er et sikkerhetsbrudd – hackere som utnytter sårbarheter for å stjele kundedata og finansiell informasjon, eller forstyrre driften din.
Du frykter det, kundene dine frykter det – det er en katastrofe for alle involverte.
Når disse sikkerhetsproblemene på e-handelsnettsteder ikke håndteres, kan de forvandle det elegante nettstedet ditt med høy ytelse til et kaotisk rot som lekker sensitive data overalt. Høres forferdelig ut, ikke sant?
Når et sikkerhetsbrudd først oppstår, kan skaden på merkevarens omdømme og kundenes tillit bli alvorlig og langvarig, og overskygge selv den mest effektive driften.
Det finnes imidlertid flere måter å forbedre sikkerheten på nettstedet ditt og sørge for at den digitale tilstedeværelsen din er grundig beskyttet mot de største sikkerhetstruslene.
Fra robust kryptering til regelmessige sikkerhetsrevisjoner – verktøyene for å beskytte e-handelsbutikken din er innen rekkevidde.
Men før vi går dypere inn i disse løsningene, skal vi se på hvorfor det er så viktig for e-handelsbutikker å styrke sikkerheten på nettstedet, og hva som egentlig står på spill.
Hva står på spill når det gjelder sikkerhet på e-handelsnettsteder?
Sikkerhet på e-handelsnettsteder omfatter en rekke kritiske tiltak som er utviklet for å beskytte nettbutikken din mot trusler og sikre kundetransaksjoner.
Sikkerheten på nettstedet ditt er langt mer enn bare et teknisk hensyn. Den kan ha stor innvirkning på butikkens ytelse og krever seriøs oppmerksomhet.
Konsekvensene av utilstrekkelig sikkerhet er både umiddelbare og omfattende. Et sikkerhetsbrudd kan føre til:
- Umiddelbart tap av salg og inntekter
- Driftsstans som lammer virksomheten
- Kompromitterte kundedata som svekker tilliten
- Alvorlig skade på merkevarens omdømme
- Mulige juridiske konsekvenser og økonomiske sanksjoner
Disse store konsekvensene understreker hvor viktig det er med proaktive sikkerhetstiltak. Som et minimum bør virksomheter implementere:
- Robuste brannmurer som beskytter mot inntrenginger
- Effektive autentiseringsfunksjoner for å bekrefte brukernes identitet
- Sikkerhetsloggovervåking for å spore og kategorisere potensielle sårbarheter
Loggovervåking fungerer spesielt som et tidlig varslingssystem, slik at du kan identifisere og håndtere mulige trusler før de eskalerer til fullstendige kriser.
Lover om samsvar for sikkerhet på e-handelsnettsteder som må følges
Det er avgjørende å forstå og implementere robuste sikkerhetstiltak, men det er like viktig å være kjent med lovene og retningslinjene som pålegger denne praksisen.
La oss se nærmere på tre viktige regelverk som du absolutt bør kjenne til:
Standarden for datasikkerhet i betalingskortbransjen (PCI DSS)
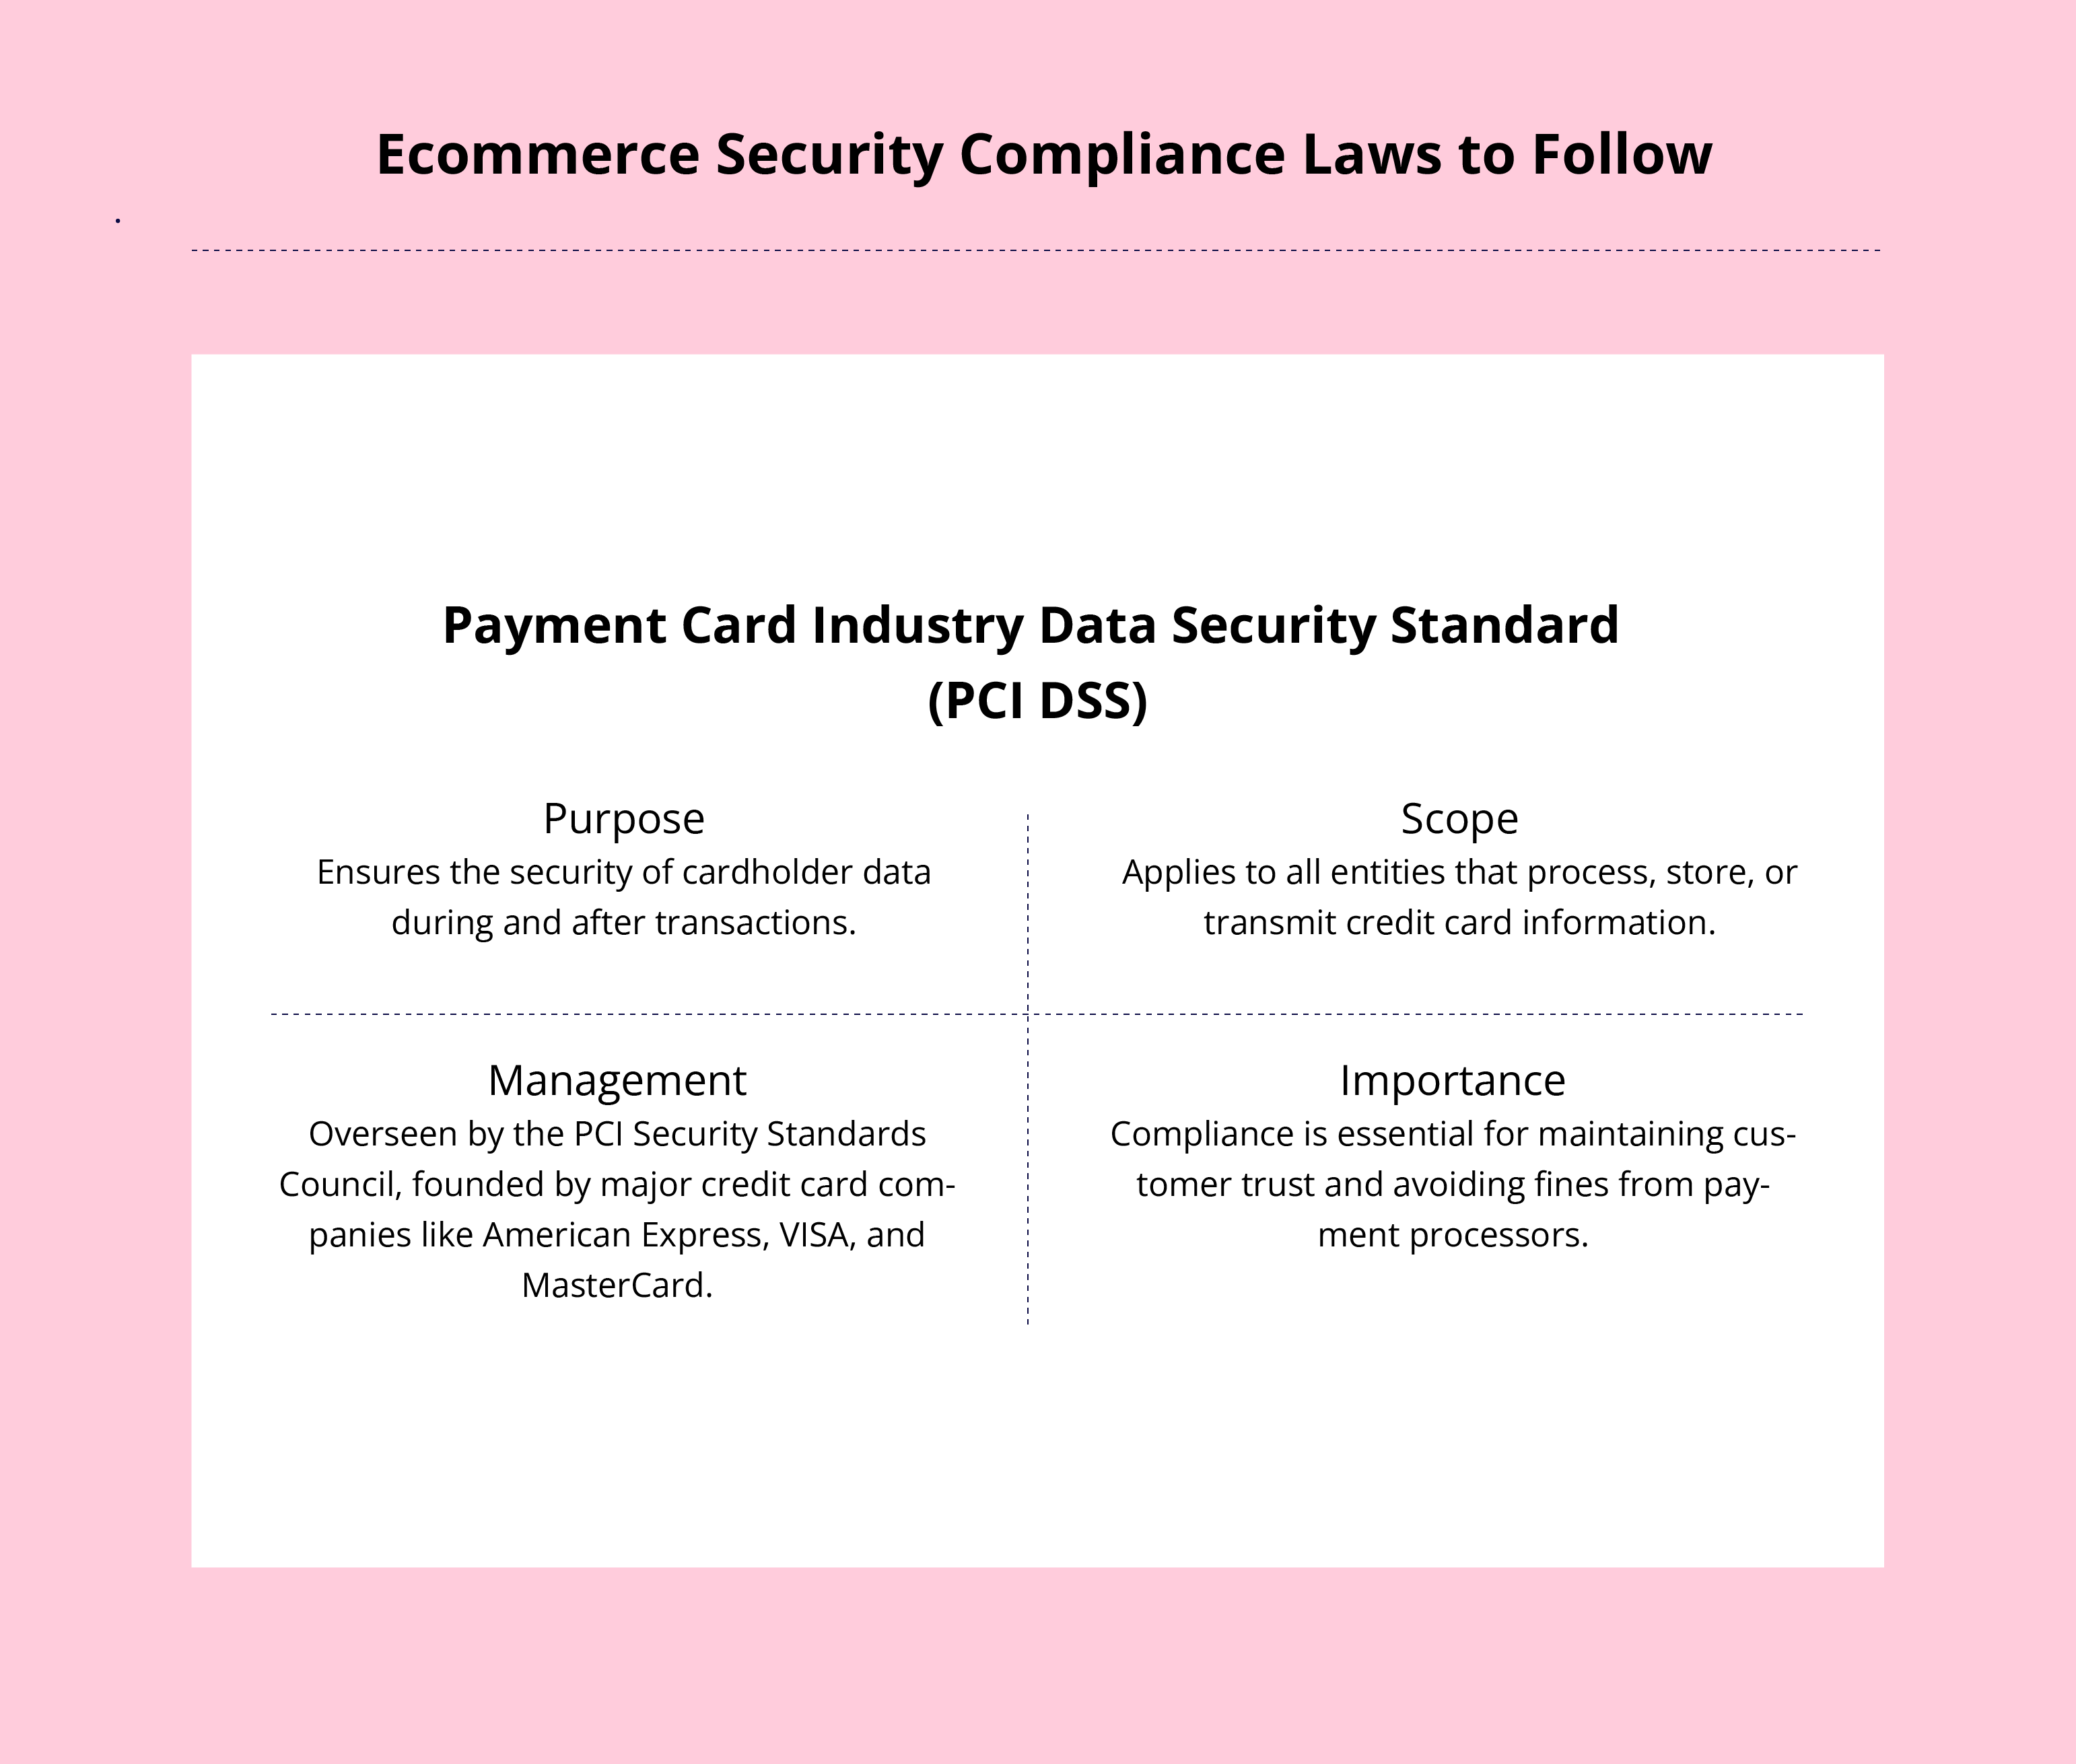
Samsvar med PCI DSS hjelper virksomheter med å sikre at de fjerner alle betalingsrelaterte sårbarheter og beskytter data knyttet til kortholdere som foretar betalinger på nettet.
Denne standarden gjelder for alle virksomheter som behandler, lagrer eller håndterer kortholderdata.
Sikkerhetsstandardene administreres av PCI Security Standards Council og håndheves av rådets grunnleggende medlemmer, som blant annet American Express, VISA og MasterCard.
Samsvar med PCI DSS er avgjørende for å opprettholde kundenes tillit og unngå mulige sanksjoner fra betalingsbehandlere.
Personvernforordningen (GDPR)
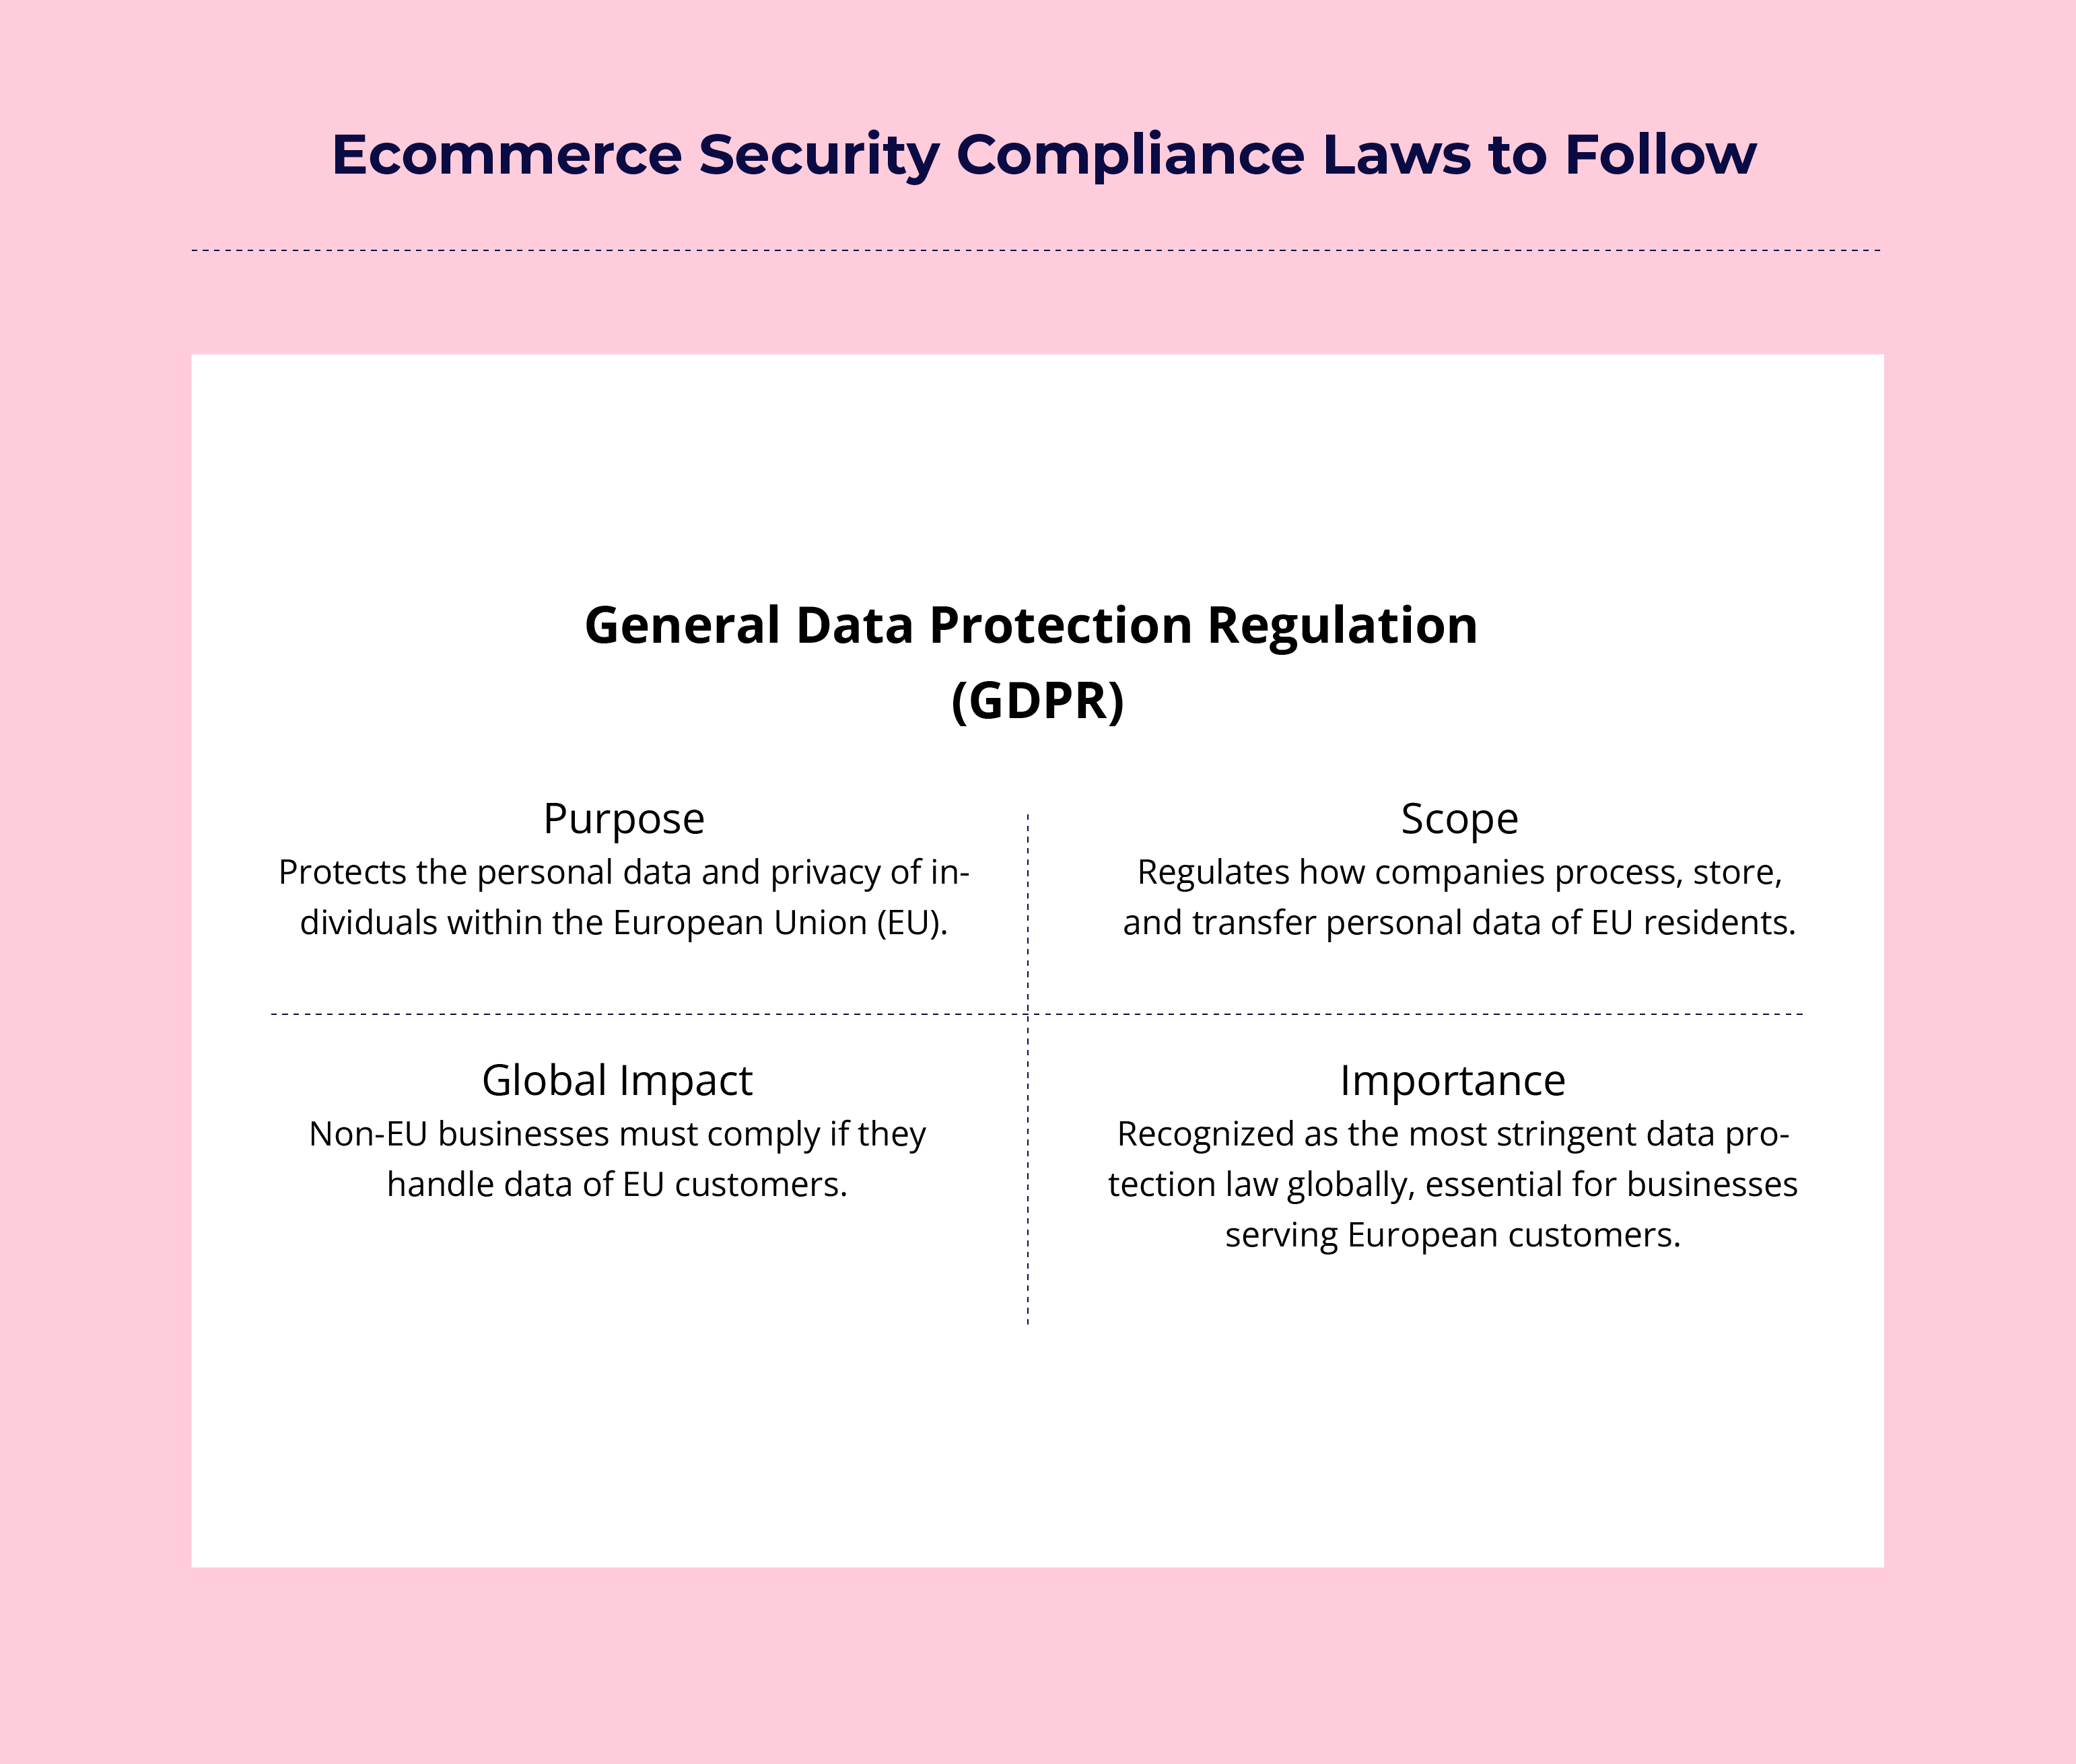
Etter betalingssikkerhet skal vi se på GDPR, som er et regelverk med særlig fokus på personvern.
Først og fremst er GDPR en forordning i Den europeiske union og en viktig del av EUs lover om personvern og menneskerettigheter. Den regnes som det strengeste regelverket i verden knyttet til personvern og sikkerhet.
Regelverket styrer hovedsakelig hvordan selskaper kan behandle eller overføre personopplysninger om personer i EU.
Selv om virksomheten din ikke er basert i EU, er det viktig å overholde GDPR hvis du betjener europeiske kunder eller behandler opplysningene deres.
Have an account? Log In
Californias lov om forbrukerpersonvern (CCPA)
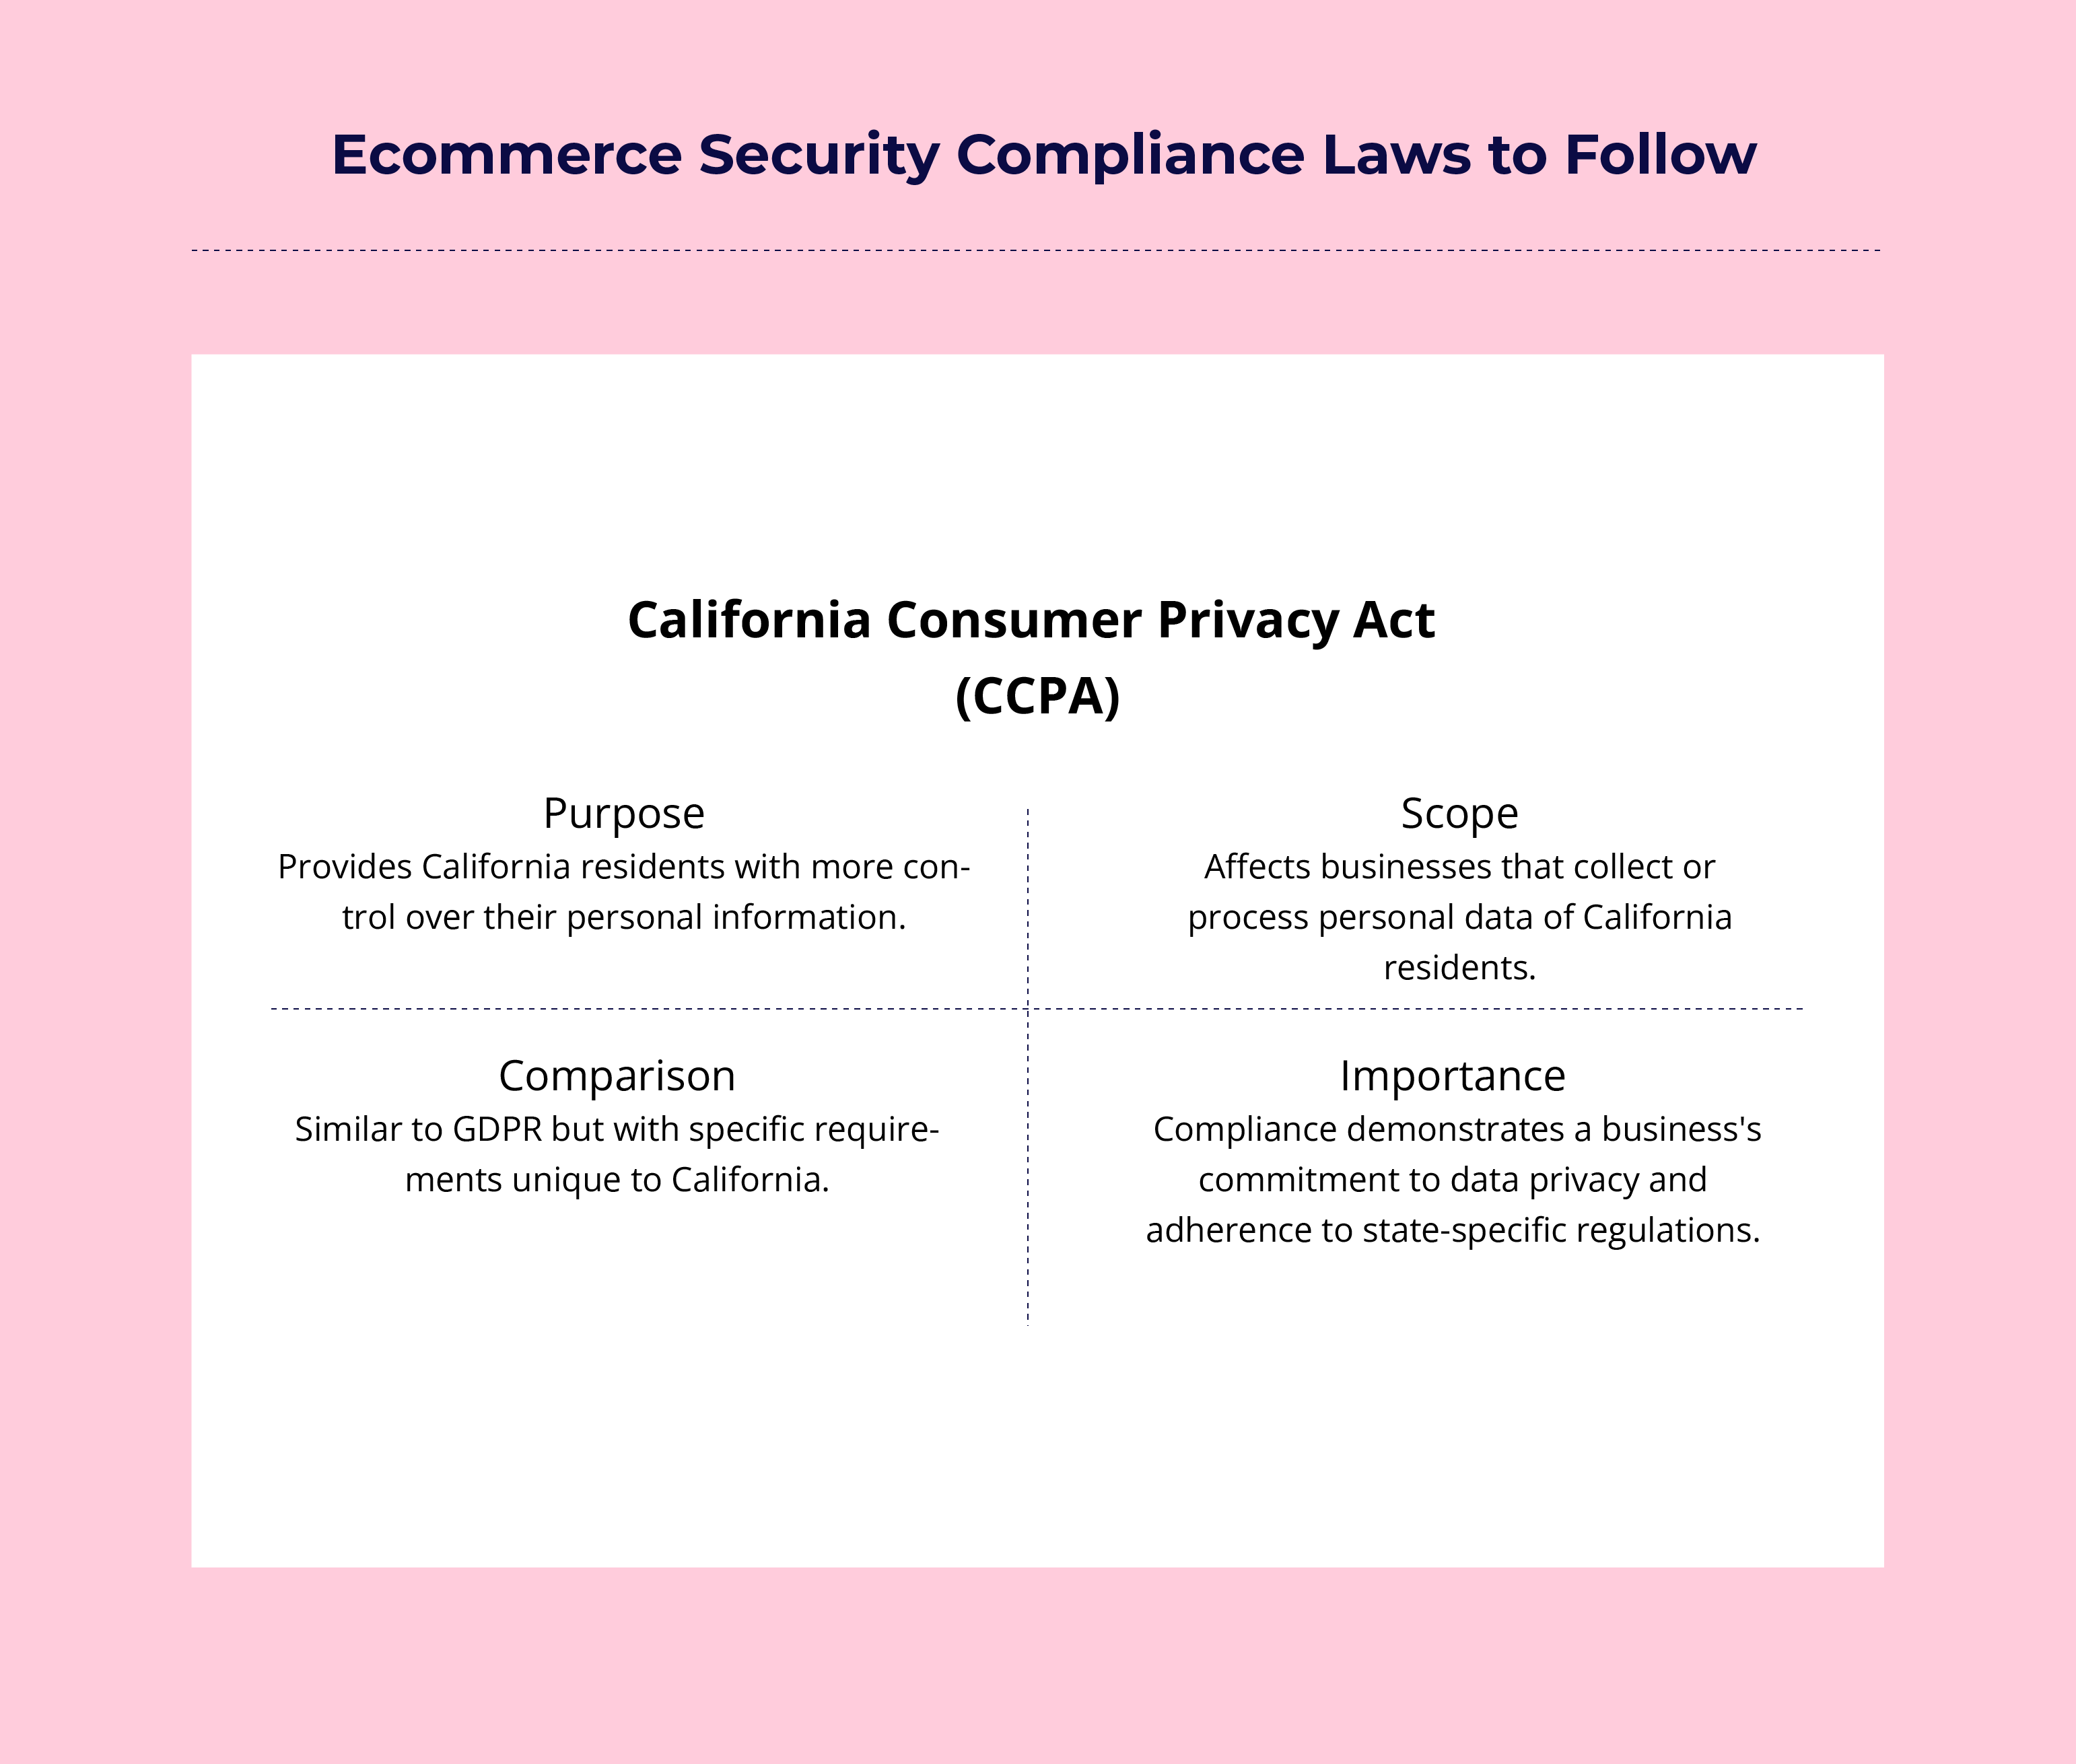
Mens GDPR er utformet for europeiske innbyggere, gjelder CCPA personvernet til innbyggere i California.
Selv om CCPA ligner på GDPR, har regelverket egne spesifikke krav som virksomheter må forstå og implementere.
CCPA gir forbrukere større kontroll over personopplysningene som virksomheter samler inn om dem.
Ved å følge disse regelverkene oppfyller netthandelsvirksomheter ikke bare juridiske krav, men viser også at de er opptatt av å beskytte kundedata.
16 cybersikkerhetstrusler innen netthandel du bør være oppmerksom på
Nå som du kjenner til de viktigste sikkerhetsreglene, skal vi se nærmere på de viktigste cybersikkerhetstruslene nettbutikken din står overfor.
Det er avgjørende å forstå disse risikoene for å kunne iverksette effektive sikkerhetstiltak for netthandel.
- Utpressingsprogramvare og skadevare: Skadelig programvare utviklet for å skade systemet eller nettverket ditt. Utpressingsprogramvare, en type skadevare, kan holde dataene dine som gisler mot løsepenger.
- Distribuerte tjenestenektangrep (DDoS-angrep): Oversvømmer nettbutikken din med falsk trafikk, slik at den blir utilgjengelig for ekte kunder. Målet med et slikt angrep er å forstyrre salget og svekke kundenes tillit.
- SQL-injeksjon: Skadelig kode som settes inn i nettstedets databasespørring, og som hjelper angripere med å få tilgang til sensitive data. Som følge av dette kan du oppleve datatyveri, kompromitterte kundeopplysninger og til og med uautoriserte transaksjoner.
- Datainnbrudd: Når uautoriserte aktører får tilgang til sensitiv informasjon på nettstedet ditt direkte eller gjennom villedende e-poster, kalles det et datainnbrudd. Det kan skade omdømmet ditt, føre til juridiske sanksjoner og til og med økonomiske tap for nettvirksomheten din.
- Fiskeangrep: Nettkriminelle retter ofte angrep mot virksomheter gjennom villedende e-poster og lurer dem til å oppgi personopplysninger eller økonomisk informasjon. Fiskeangrep kan kompromittere kundekontoene dine og føre til uautoriserte transaksjoner.
- Skripting på tvers av nettsteder (XSS): XSS-angrep forsøker å stjele informasjonskapseldata, økttokener og andre sensitive data ved å sette inn skadelige skript i nettstedets kode. Vellykkede angrep kan svekke nettstedets funksjonalitet og informasjonen i brukerkontoer.
- Roboter: Selv om roboter kan bidra til å automatisere deler av viktige forretningsprosesser, for eksempel oppfyllelse av bestillinger i nettbutikken eller mersalg av produkter, kan de også brukes til å automatisere innsamling av data, overtakelse av kontoer og DDoS-angrep av ondsinnede aktører med mål om å stjele sensitiv informasjon.
- Elektronisk skimming: Elektronisk skimming innebærer også å sette inn skadelig kode på nettsteder for å få tilgang til betalingsinformasjon under transaksjoner.
- Betalingssvindel: Uautoriserte transaksjoner med stjålne kredittkortopplysninger eller falske tilbakeføringer kan kategoriseres som betalingssvindel og kan føre til økonomiske tap eller økte kostnader.
- API-angrep: API-angrep utnytter sårbarheter i et programmeringsgrensesnitt for å få tilgang til og manipulere data, noe som kan føre til driftsforstyrrelser eller datainnbrudd.
- Angrep på leverandørkjeden: Angrep på leverandørkjeden rettes mot tredjepartsprogramvare eller leverandører som hjelper deg med å få tilgang til nettstedet ditt, ved å introdusere skadevare eller stjele data.
- Angrep med sosial manipulering: Nettkriminelle kan ofte utgi seg for å være vanlige mennesker og manipulere enkeltpersoner til å avsløre konfidensiell informasjon, med mål om å få tilgang til netthandelssystemer og data.
- Mellommannangrep (MITM-angrep): MITM-angrep utføres av ondsinnede aktører som avskjærer kommunikasjonen mellom brukere og nettsteder for netthandel for å stjele data eller injisere skadelig innhold.
- Legitimasjonsfylling: Legitimasjonsfylling innebærer å prøve kombinasjoner av brukernavn og passord for å få uautorisert tilgang til brukerkontoer, med mål om å overta kontoer og begå svindel.
- Nullsdagssårbarheter: Ukjente feil som utnyttes av angripere før utviklerne rekker å rette dem, og som potensielt kan kompromittere nettstedets funksjonalitet. Disse kompromitterer nettstedets funksjonalitet hvis du ikke har en god prosess for feilhåndtering i nettbutikken.
- DNS-kapring: DNS-kapring innebærer å endre DNS-poster for å omdirigere trafikk fra nettbutikken din til en falsk nettbutikk, noe som kan føre til fiskeangrep eller datatyveri.
Å forstå disse truslene er det første steget mot å styrke sikkerheten på nettstedet for netthandel. Hver av dem innebærer unike risikoer for virksomheten din, fra økonomiske tap til skade på omdømmet.
10 beste fremgangsmåter for å holde nettstedet for netthandel sikkert
Nå som du kjenner til noen av de vanlige angrepene som kan true integriteten og sikkerheten til nettbutikken din, får du her noen av de beste fremgangsmåtene du kan ta i bruk for å beskytte nettstedet ditt mot disse truslene.
1. Bruk en sikker plattform for netthandel og en sikker vertsleverandør
Grunnlaget for sikkerheten i nettbutikken din begynner med å velge riktig plattform for netthandel og vertsleverandør. Denne avgjørelsen kan være avgjørende for sikkerhetsarbeidet ditt, så det er viktig å gjøre det riktig fra starten.
Når du velger en plattform for netthandel, bør du prioritere løsninger som tilbyr avanserte sikkerhetsfunksjoner og solid brukerstøtte.
Se etter plattformer som er i samsvar med betalingskortbransjen (PCI) – dette sikrer at de oppfyller de strenge sikkerhetsstandardene som er fastsatt av betalingskortbransjen.
Men samsvar er bare begynnelsen. De beste plattformene går lenger enn det og tilbyr:
- Regelmessige sikkerhetsoppdateringer og oppdateringsfiler
- Innebygde verktøy for svindeloppdagelse
- Sikre betalingsprosesser
- Datakryptering i hvile og under overføring
Og hvis e-handelsplattformen din ikke inkluderer hosting, trenger du en hostingtjeneste som tilbyr kontinuerlig overvåking, DDoS-beskyttelse, regelmessige sikkerhetskopier og brannmurer.
Noen av de beste e-handelsplattformene har svært effektive sikkerhetstiltak på plass. Se våre favorittplattformer for e-handel for alle typer merkevarer:
Disse plattformene kan hjelpe deg med å bygge et kraftig nettsted og beskytte det med like kraftige sikkerhetsmekanismer.
2. Bruk alltid HTTPS og skaff deg et SSL-sertifikat
Noe av det første du bør gjøre når du oppretter et nettsted for nettbutikken din, er å skaffe et SSL-sertifikat.
Tross alt er dette de facto-standarden for å sikre transaksjonene som finner sted på nettstedet ditt.
Et SSL-sertifikat (sikkert sokkellag) har to viktige funksjoner:
- Det autentiserer nettstedets identitet overfor besøkende.
- Det krypterer dataene som overføres mellom serveren din og nettleserne til kundene dine.
Når du har et aktivt SSL-sertifikat, vil besøkende se det velkjente hengelåsikonet og «HTTPS» i adressefeltet i nettleseren. Dette visuelle signalet er mer enn bare et symbol – det er et tillitssignal som forteller kundene dine at dataene deres er beskyttet.
Men fordelene handler om mer enn bare sikkerhet. Google har brukt HTTPS som en rangeringsfaktor siden 2014.
Dette betyr at et SSL-sertifikat faktisk kan bidra til å forbedre rangeringen din i søkemotorene, slik at du får et fortrinn over konkurrenter som ikke har gjort overgangen.
3. Implementer sikkerhetstiltak i flere lag
Når det gjelder sikkerhet for e-handelsnettsteder, kunne det gamle ordtaket «ikke legg alle eggene i én kurv» knapt vært mer treffende.
For en nettbutikk, der det finnes flere måter for nettkriminelle å trenge inn i nettstedskoden eller stjele data på, vil implementering av bare ett sikkerhetslag knapt være tilstrekkelig.
Hvis en angriper klarer å omgå ett lag – for eksempel en brannmur – vil vedkommende umiddelbart møte et annet. Denne tilnærmingen, som kalles dybdeforsvar, gjør det betydelig vanskeligere for nettkriminelle å bryte seg inn i systemene dine.
Du bør implementere flere mekanismer som sammen beskytter nettstedet ditt fullstendig mot ondsinnede tredjeparter og angrep.
Du bør begynne med grunnleggende sikkerhetslag og deretter implementere mer avanserte tiltak:
- Brannmurer: Disse fungerer som den første forsvarslinjen din ved å filtrere innkommende og utgående trafikk basert på forhåndsdefinerte sikkerhetsregler.
- Systemer for inntrengingsdeteksjon (IDS): Disse overvåker nettverket ditt for mistenkelig aktivitet og varsler deg om potensielle trusler.
- Regelmessige programvareoppdateringer: Hold alle systemene dine, inkludert e-handelsplattformen, programtilleggene og serverprogramvaren, oppdatert for å rette kjente sårbarheter.
- Nettapplikasjonsbrannmurer (WAF): Disse beskytter spesifikt nettapplikasjonene dine mot ulike angrep, som SQL-injeksjon og skriptkjøring på tvers av nettsteder.
- Innholdsleveringsnettverk (CDN): I tillegg til å forbedre nettstedets ytelse kan CDN-er også bidra til å begrense DDoS-angrep.
- Sikkerhetsinformasjon og hendelseshåndtering (SIEM): Disse systemene samler inn og analyserer loggdata på tvers av nettverket for å oppdage og håndtere sikkerhetstrusler i sanntid.
Husk at nettkriminelle stadig utvikler taktikkene sine, så forsvaret ditt må også utvikle seg. Gå regelmessig gjennom og oppdater sikkerhetstiltakene dine for å sikre at de fortsatt er effektive mot de nyeste truslene.
Vurder også spesialiserte verktøy.
Et verktøy som Memcyco kan for eksempel hjelpe deg med å forhindre problemer som merkevareetterligning – der ondsinnede aktører kloner en merkevares nettsted for å lure kundene.
Det beskytter kundene dine mot å bli utsatt for svindel ved å varsle dem i sanntid hvis de besøker en etterlignet versjon av nettstedet ditt.
4. Skaff antivirus- og skadevarebeskyttelse
En av de mest grunnleggende tingene du kan gjøre for sikkerheten på e-handelsnettstedet ditt, er å kjøpe lisensiert antivirus- og skadevarebeskyttelse og implementere dette på nettstedet ditt.
Men de er langt fra grunnleggende.
Moderne antivirus- og skadevareløsninger gjør langt mer enn bare å søke etter kjente trusler. De bruker avanserte teknikker som:
- Heuristisk analyse: Oppdager tidligere ukjente trusler basert på atferdsmønstre.
- Sanntidsskanning: Overvåker systemet kontinuerlig for potensielle trusler.
- Sandkassekjøring: Kjører mistenkelige filer i et isolert miljø for å analysere atferden deres.
Men la det være sagt: antivirusprogrammet ditt er bare så godt som den nyeste oppdateringen. Sørg for at automatiske oppdateringer er aktivert og fungerer som de skal.
Vurder å utvide denne beskyttelsen til alle enheter som kobler seg til e-handelsplattformen din. Dette omfatter ikke bare serverne dine, men også ansattes datamaskiner og mobile enheter som brukes for å få tilgang til butikkens administrasjon.
5. Ikke glem flerfaktorautentisering (MFA)
Som nevnt tidligere er stjålne eller kompromitterte brukeropplysninger en av de vanligste formene for sikkerhetsbrudd på nettsteder. Sterke passord alene er ikke lenger nok.
Selv det sterkeste passordet kan kompromitteres, og når det skjer, blir flerfaktorautentisering (MFA) den siste forsvarslinjen din.
MFA, som også kalles tofaktorautentisering, legger til ekstra sikkerhetslag ved å kreve to eller flere bevis (eller faktorer) for å bekrefte identiteten. Disse faktorene faller vanligvis inn i tre kategorier:
- Noe du vet (for eksempel et passord eller en PIN-kode)
- Noe du har (for eksempel en smarttelefon eller sikkerhetstoken)
- Noe du er (for eksempel et fingeravtrykk eller ansiktsgjenkjenning)
Det fine med MFA er at selv om en hacker klarer å stjele én faktor (for eksempel et passord), får de fortsatt ikke tilgang til kontoen uten de andre faktorene. Det er som å ha flere låser på døren – hver av dem gir et ekstra sikkerhetslag.
For e-handelsnettsteder bør du vurdere å implementere MFA for kundekontoer, innlogginger for administratorer og ansatte samt integrasjoner med tredjeparter.
6. Ta regelmessige sikkerhetskopier av nettstedet ditt
For et dynamisk nettsted som en nettbutikk er det ikke valgfritt å opprettholde en sikkerhetskopi av alle dataene.
Tenk på sikkerhetskopier som en forsikring mot datatap, enten det skyldes nettangrep, maskinvarefeil eller menneskelige feil.
Se ellers for deg et ondsinnet angrep på nettstedet ditt som tvinger deg til å bygge opp nettstedet fra grunnen av.
En omfattende strategi for sikkerhetskopiering bør omfatte:
- Sikkerhetskopier av databasen: Dette omfatter kundeinformasjon, ordrehistorikk og produktdetaljer.
- Sikkerhetskopier av filer: Nettstedsfilene dine, inkludert bilder, temaer og tilpasset kode.
- Sikkerhetskopier av konfigurasjon: Server- og applikasjonsinnstillinger som det ville være tidkrevende å opprette på nytt.
Husk at en sikkerhetskopi bare kan anses som vellykket når du har sørget for at alle dataene er lagret på en trygg måte.
Mange hostingleverandører tilbyr sikkerhetskopieringstjenester, men ikke stol utelukkende på disse. Ta kontroll over dataene dine ved å implementere din egen sikkerhetskopieringsløsning i tillegg til det verten din tilbyr.
Selv om det kan være tungvint å sikkerhetskopiere alle dataene dine manuelt, kan du bruke et verktøy til å automatisere prosessen for deg.
7. Bruk sikre betalingsløsninger
Betalingsløsninger er i dag mer praktiske og funksjonelle enn noen gang tidligere, noe som gjør dem avgjørende for at brukerne dine skal kunne gjennomføre transaksjoner på nettet.
En betalingsløsning fungerer som mellomledd mellom kundens nettleser og betalingsformidleren, og krypterer sensitive data for å sikre trygg overføring.
Ta hensyn til disse viktige faktorene når du velger en betalingsløsning:
- PCI DSS-samsvar: Dette er ikke forhandlingsbart. Sørg for at betalingsløsningen du velger, er fullt ut i samsvar med standardene for datasikkerhet i betalingskortbransjen.
- Tokenisering: Denne teknologien erstatter sensitive kortdata med unike identifikasjonssymboler, slik at sikkerheten opprettholdes uten at nødvendig informasjon går tapt.
- Verktøy for svindeloppdagelse: Se etter betalingsløsninger som tilbyr avansert svindelscreening, inkludert kontroller av adresseverifiseringstjeneste (AVS) og kortverifikasjonsverdi (CVV).
- Støtte for flere valutaer: Hvis du selger internasjonalt, er dette avgjørende for å gi globale kunder en sømløs opplevelse.
- Optimalisering for mobile enheter: Med fremveksten av mobil handel bør du sørge for at betalingsløsningen gir en smidig opplevelse på alle enheter.
Med disse sikkerhetstiltakene på plass blir det langt enklere å forhindre svindel.
Husk at det billigste alternativet ikke alltid er det beste. Selv om kostnadene er viktige, bør du prioritere sikkerhet og pålitelighet. Et datainnbrudd kan koste deg langt mer på lang sikt, både økonomisk og når det gjelder kundenes tillit.
Ta en titt på våre beste anbefalinger for betalingsløsninger mens du bygger en ugjennomtrengelig festning av sikkerhetstiltak:
Til slutt bør du holde betalingsløsningen oppdatert. Se regelmessig etter og installer sikkerhetsoppdateringer eller andre oppdateringer som leverandøren av betalingsløsningen tilbyr.
8. Opplær de ansatte og begrens tilgangen
Selv om robuste tekniske tiltak er avgjørende, kan ikke det menneskelige aspektet ved sikkerhet overses. Opplæring av ansatte og tilgangsstyring er sentrale komponenter i en helhetlig sikkerhetsstrategi.
Teamet ditt kan være din største ressurs eller ditt svakeste ledd.
Start med omfattende sikkerhetsopplæring for alle ansatte. Dette bør omfatte:
- Grunnleggende sikkerhetsprinsipper: God passordhygiene, gjenkjenning av phishingforsøk og trygg nettleseratferd.
- Spesifikke trusler mot netthandel: Vanlige angrepsmetoder innen netthandel, som skimming og svindel med kort som ikke er fysisk til stede.
- Bedriftens sikkerhetspolicyer: Rutiner for håndtering av kundedata, rapportering av mistenkelig aktivitet og håndtering av mulige datainnbrudd.
- Krav til samsvar: Relevante standarder som PCI DSS og GDPR, og hvordan de gjelder for den daglige driften.
Trusselbildet er i stadig utvikling, så gjør sikkerhetsopplæring til en kontinuerlig prosess. Regelmessige oppfriskningskurs og oppdateringer om nye trusler kan bidra til å holde sikkerhet øverst i alles bevissthet.
Du bør også begrense tilgangen til bare det de ansatte trenger for å utføre arbeidsoppgavene sine effektivt. Dette kan forenkles gjennom rollebasert tilgangskontroll, der tillatelser administreres etter arbeidsfunksjoner.
More Articles
9. Regelmessige sikkerhetsrevisjoner og sårbarhetsvurderinger
Tiltakene du iverksetter for å sikre nettstedet ditt, betyr ikke så mye hvis du ikke regelmessig kontrollerer ytelsen ved hjelp av revisjoner.
Gjennomfør periodiske og grundige sikkerhetsrevisjoner for å kontrollere alle aspekter ved nettstedet ditt, og fjern eventuelle sårbarheter før en ondsinnet aktør får mulighet til å utnytte dem.
Tenk på disse revisjonene som en helsesjekk for nettbutikken din.
Akkurat som du ikke ville hoppet over den årlige legesjekken, bør du heller ikke forsømme sikkerhetssjekkene av nettstedet ditt. Her er det du bør fokusere på:
- Omfattende skanninger: Bruk automatiserte verktøy til å skanne hele nettstedet ditt for kjente sårbarheter.
- Manuell penetrasjonstesting: Selv om automatiserte skanninger er nyttige, kan de ikke oppdage alt. Engasjer sikkerhetseksperter til å gjennomføre manuelle tester og forsøke å bryte seg inn i systemene dine slik en reell angriper ville gjort.
- Kodegjennomganger: Hvis du har egendefinert kode på nettstedet ditt, bør den gjennomgås regelmessig for sikkerhetsproblemer. Dette er spesielt viktig etter større oppdateringer eller endringer.
- Vurderinger av tredjeparter: Ikke glem integrasjonene og utvidelsene dine. Sørg for at de kommer fra anerkjente kilder og oppdateres regelmessig.
- Tester av sosial manipulering: Test de ansattes sikkerhetsbevissthet med simulerte phishing-forsøk eller andre metoder for sosial manipulering.
Basert på funnene fra revisjonen bør du prioritere og håndtere sårbarheter. Noen vanlige justeringer kan omfatte:
- Oppdatering av skript og programvare til de nyeste versjonene
- Styrking av passord og tilgangskontroller
- Implementering av ytterligere sikkerhetsoppdateringer
- Fjerning av unødvendige tjenester eller funksjoner som kan utgjøre en risiko
- Sikring av integriteten til IP-adressen og domenet ditt
- Regelmessig datarensing
Hyppighet er avgjørende. Selv om en omfattende årlig revisjon er bra, kan hyppigere kontroller oppdage problemer på et tidlig tidspunkt.
10. Krypter sensitive data
Fra kundeopplysninger til betalingsdata er beskyttelse av denne informasjonen ikke bare god forretningsskikk – det er også ditt etiske og juridiske ansvar.
Det er her kryptering kommer inn i bildet.
Kryptering sørger for at sensitive data forblir utilgjengelige selv om løsepengevirus eller skadevare bryter seg inn i systemet, og gjør det vanskelig for angripere å utnytte dataene dine på noen måte.
Selv om noe av de viktige dataene dine blir stjålet, forblir de beskyttet og umulige å utnytte gjennom kryptering.
Når du implementerer kryptering, bør du vurdere disse nøkkelområdene:
- Data i hvile: Dette er data som er lagret i databasene eller på serverne dine. Bruk sterke krypteringsalgoritmer som AES (Advanced Encryption Standard) for å beskytte disse dataene.
- Data under overføring: Dette er data som beveger seg mellom serveren din og kundenes nettlesere. Sørg for at du bruker HTTPS med TLS 1.3 for all kommunikasjon.
- Sikkerhetskopier: Ikke glem å kryptere sikkerhetskopiene dine. En ukryptert sikkerhetskopi kan være en gullgruve for angripere.
- Intern kommunikasjon: Bruk krypterte kanaler for alle interne diskusjoner om sensitiv forretnings- eller kundeinformasjon.
Vurder også å implementere ende-til-ende-kryptering for svært sensitive data. Dette sikrer at data krypteres på brukerens enhet før de sendes, og at de bare kan dekrypteres av den tiltenkte mottakeren.
Sikre nettbutikken din for å sikre salget
For et nettsted for netthandel er sikkerheten det usynlige livsgrunnlaget som, hvis den ignoreres, kan føre til at ytelsen svikter fullstendig.
Det er vanlig at nettbutikker utsettes for ulike typer angrep, som phishing, skadevare, løsepengevirus, XSS, DDoS, svindel med flere kontoer og mer.
Den gode nyheten er imidlertid at de fleste av disse angrepene kan forhindres ved hjelp av proaktive sikkerhetstiltakene som er beskrevet i denne veiledningen.
Det er imidlertid et godt utgangspunkt å velge riktig netthandelsplattform og hostingleverandør for nettbutikken din.
Hvis du vil ha flere slike nyttige innsikter og de siste oppdateringene om alt innen netthandel, kan du abonnere på nyhetsbrevet vårt.