

Key Takeaways
Prevenzione degli incubi 101: I negozi di e-commerce devono affrontare una grave minaccia rappresentata dalle violazioni della sicurezza, che possono portare al furto dei dati dei clienti e all'interruzione delle operazioni, trasformandosi in un incubo universale.
La reputazione è in gioco: Una violazione della sicurezza può danneggiare gravemente la reputazione di un marchio e la fiducia dei clienti, mettendo potenzialmente in ombra per molto tempo anche le attività aziendali più efficaci.
Proteggi il tuo negozio: Rafforzare la sicurezza del sito web attraverso metodi come una crittografia robusta e controlli di sicurezza regolari è fondamentale per consentire ai negozi di e-commerce di proteggersi dalle gravi minacce alla sicurezza.
La scommessa sulla sicurezza: Non proteggere un sito di e-commerce può trasformarlo in un problema con fughe di dati, sottolineando l'importanza di solide misure di sicurezza per salvaguardare le transazioni e i dati dei clienti.
Uno dei peggiori incubi per un marchio di e-commerce oggi è una violazione della sicurezza: hacker che sfruttano le vulnerabilità per rubare i dati dei clienti e le informazioni finanziarie o interrompere le operazioni.
È un incubo per te e per i tuoi clienti: un disastro per tutti.
Se non vengono affrontati, questi problemi di sicurezza del sito web di e-commerce possono trasformare il tuo sito elegante e dalle prestazioni elevate in un sistema malfunzionante, che divulga dati sensibili ovunque. Sembra terribile, vero?
Una volta avvenuta una violazione della sicurezza, i danni alla reputazione del tuo marchio e alla fiducia dei clienti possono essere gravi e duraturi, mettendo in secondo piano persino le operazioni più efficienti.
Tuttavia, esistono diversi modi per migliorare la sicurezza del tuo sito web e garantire che la tua presenza online sia completamente protetta dalle principali minacce alla sicurezza.
Dalla crittografia avanzata alle verifiche periodiche della sicurezza, gli strumenti per proteggere il tuo negozio di e-commerce sono alla tua portata.
Ma prima di approfondire queste soluzioni, vediamo perché è così importante per i negozi di e-commerce rafforzare la sicurezza del proprio sito web e cosa è realmente in gioco.
Quali sono i rischi per la sicurezza del sito web di e-commerce?
La sicurezza del sito web di e-commerce comprende una serie di misure fondamentali progettate per proteggere il tuo negozio online dalle minacce e tutelare le transazioni dei clienti.
Ben lontana dall'essere una semplice questione tecnica, la sicurezza del tuo sito web può influire drasticamente sulle prestazioni del tuo negozio e richiede la massima attenzione.
Le conseguenze di una sicurezza inadeguata sono immediate e di vasta portata. Una violazione può comportare:
- Perdita immediata di vendite e ricavi
- Fermi operativi che paralizzano l'attività
- Compromissione dei dati dei clienti, con conseguente perdita di fiducia
- Gravi danni alla reputazione del marchio
- Potenziali conseguenze legali e sanzioni finanziarie
Questi rischi elevati sottolineano l'importanza di adottare misure di sicurezza proattive. Come minimo, le aziende dovrebbero implementare:
- Firewall avanzati per proteggere dalle intrusioni
- Funzionalità di autenticazione efficaci per verificare l'identità degli utenti
- Monitoraggio dei registri di sicurezza per individuare e classificare le potenziali vulnerabilità
In particolare, il monitoraggio dei registri funge da sistema di allerta precoce, consentendo di identificare e affrontare le possibili minacce prima che si trasformino in crisi di vasta portata.
Leggi sulla conformità alla sicurezza dei siti web di e-commerce da rispettare
Comprendere e implementare solide misure di sicurezza è fondamentale, ma è altrettanto importante conoscere le leggi e le politiche che impongono tali pratiche.
Esaminiamo tre quadri normativi fondamentali che dovresti assolutamente conoscere:
Standard di sicurezza dei dati del settore delle carte di pagamento (PCI DSS)
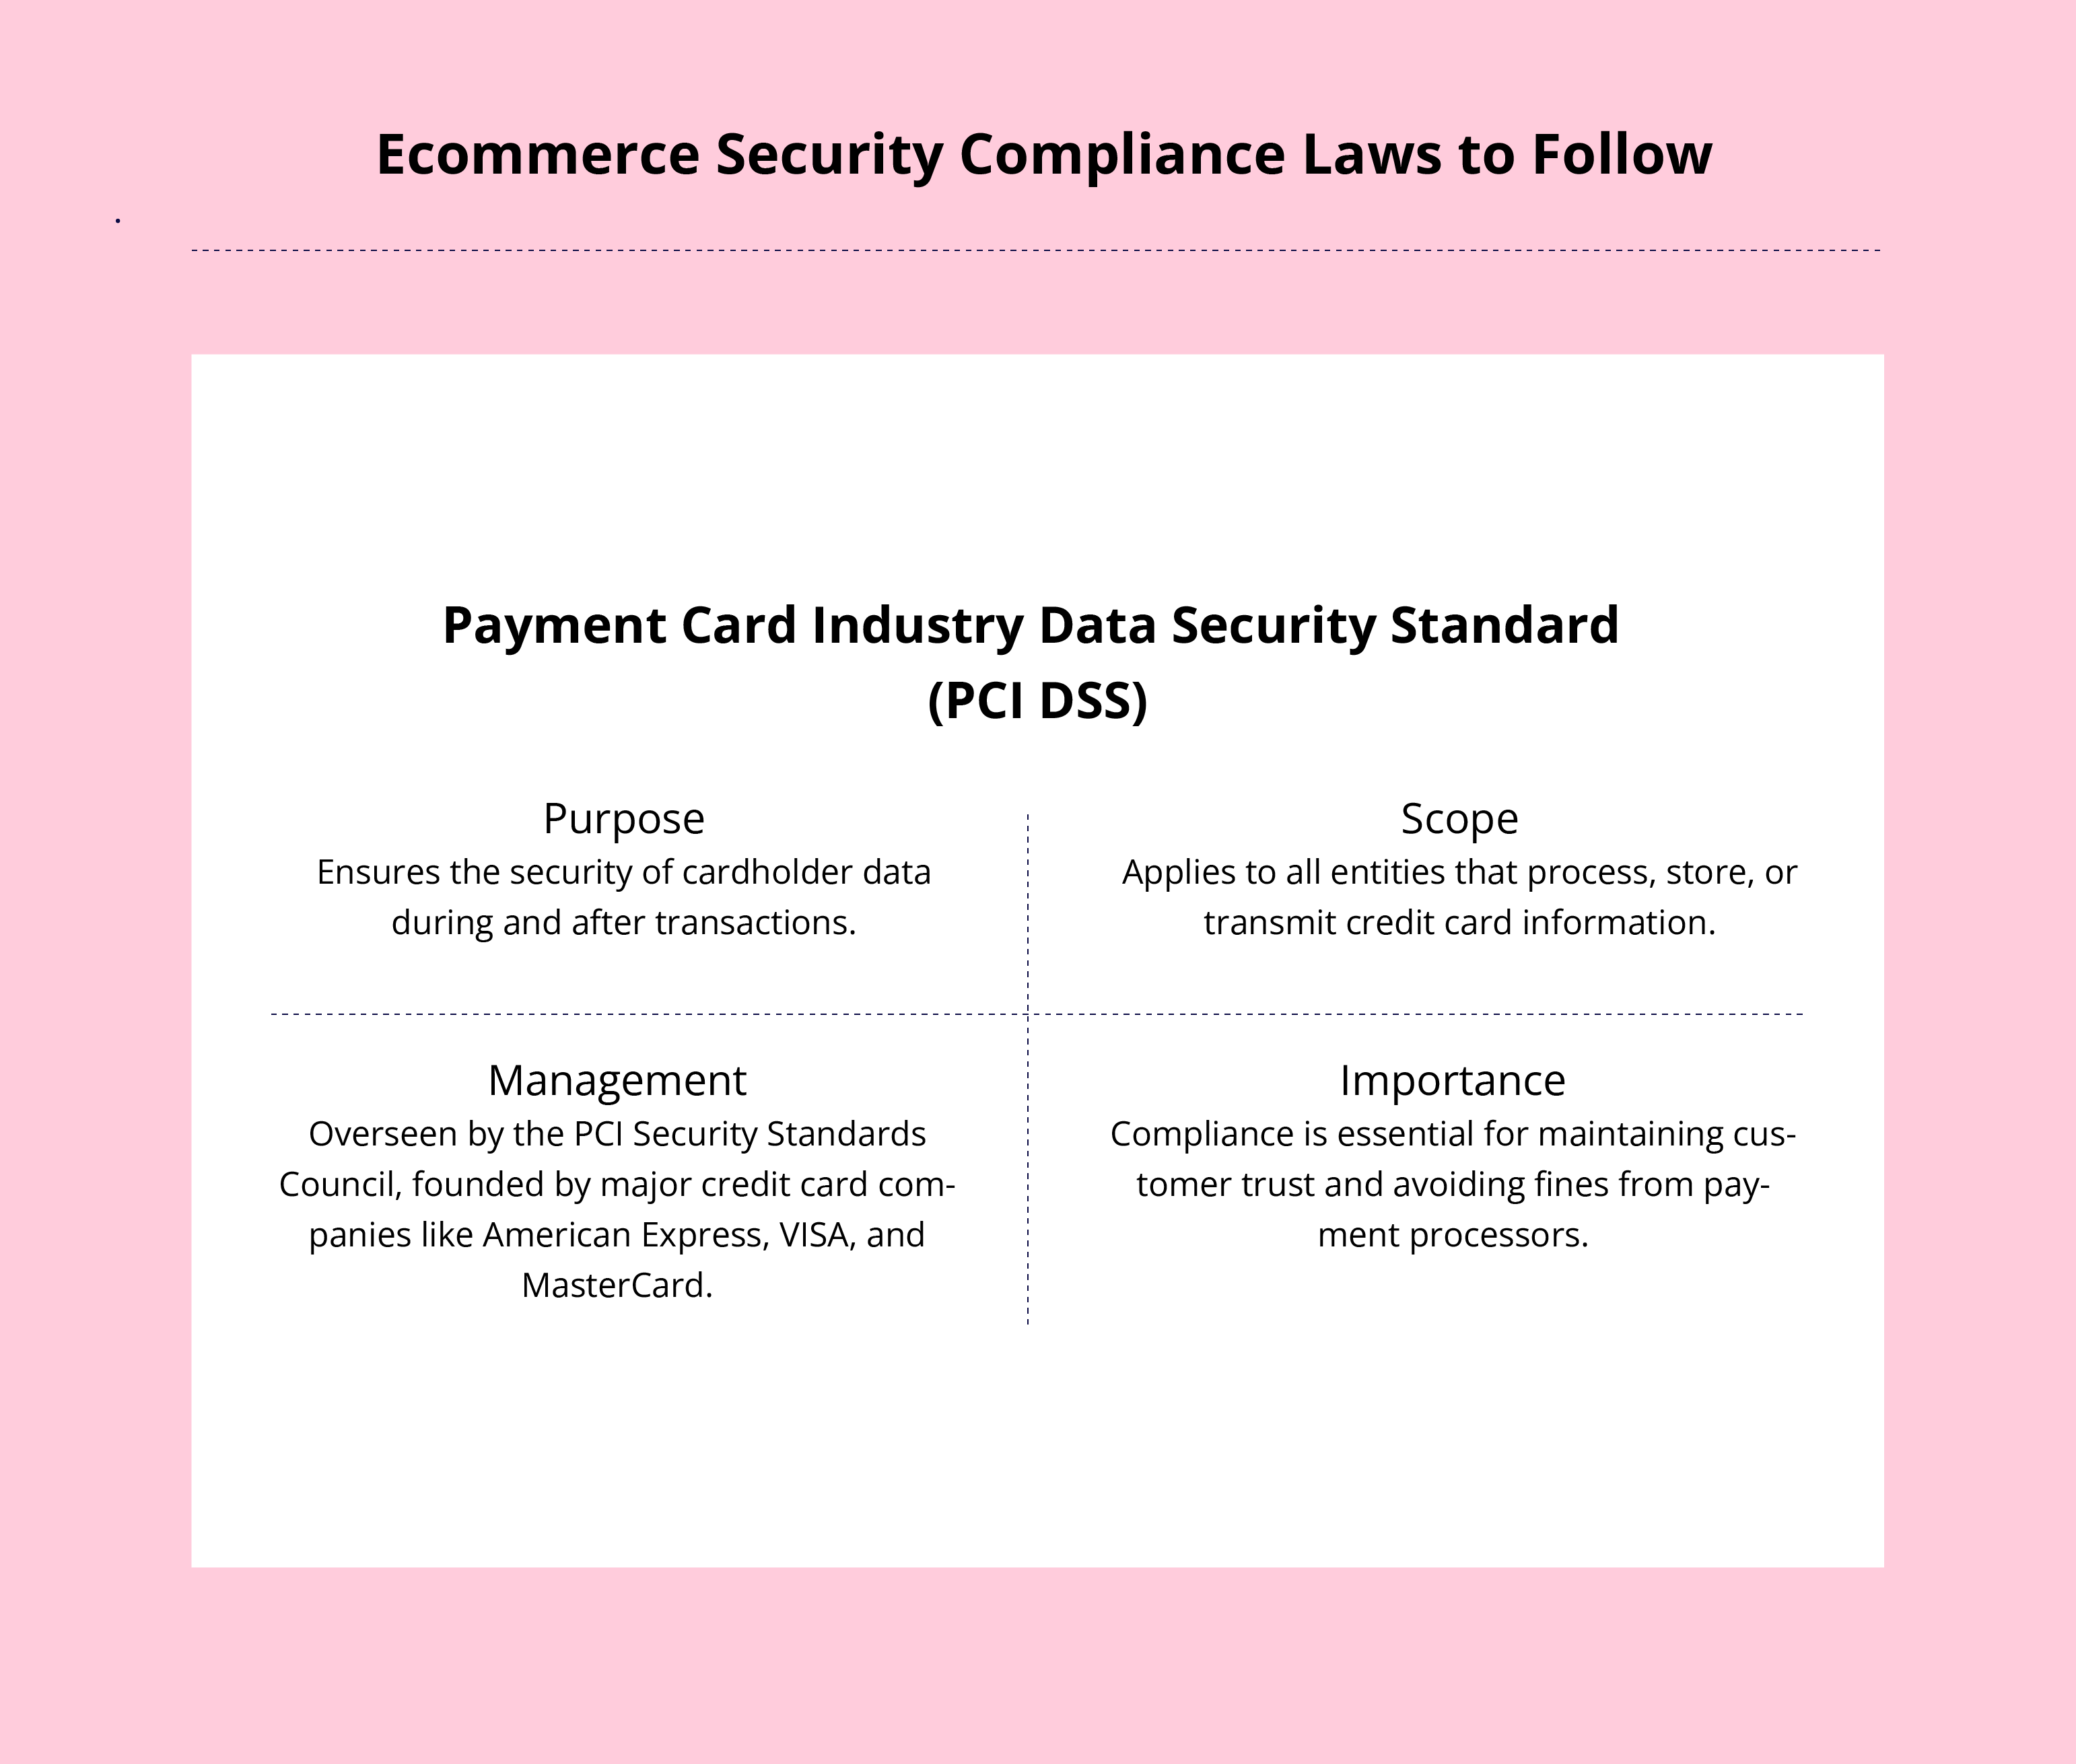
La conformità allo standard PCI DSS aiuta le aziende a garantire l'eliminazione di qualsiasi vulnerabilità legata ai pagamenti e a proteggere i dati associati ai titolari delle carte che effettuano pagamenti online.
Questo standard si applica a tutte le aziende che elaborano, archiviano o gestiscono i dati dei titolari delle carte.
Gli standard di sicurezza sono gestiti dal PCI Security Standards Council e applicati dai membri fondatori del Consiglio, tra cui American Express, VISA e MasterCard.
La conformità allo standard PCI DSS è fondamentale per mantenere la fiducia dei clienti ed evitare potenziali sanzioni da parte dei fornitori di servizi di pagamento.
Regolamento generale sulla protezione dei dati (GDPR)
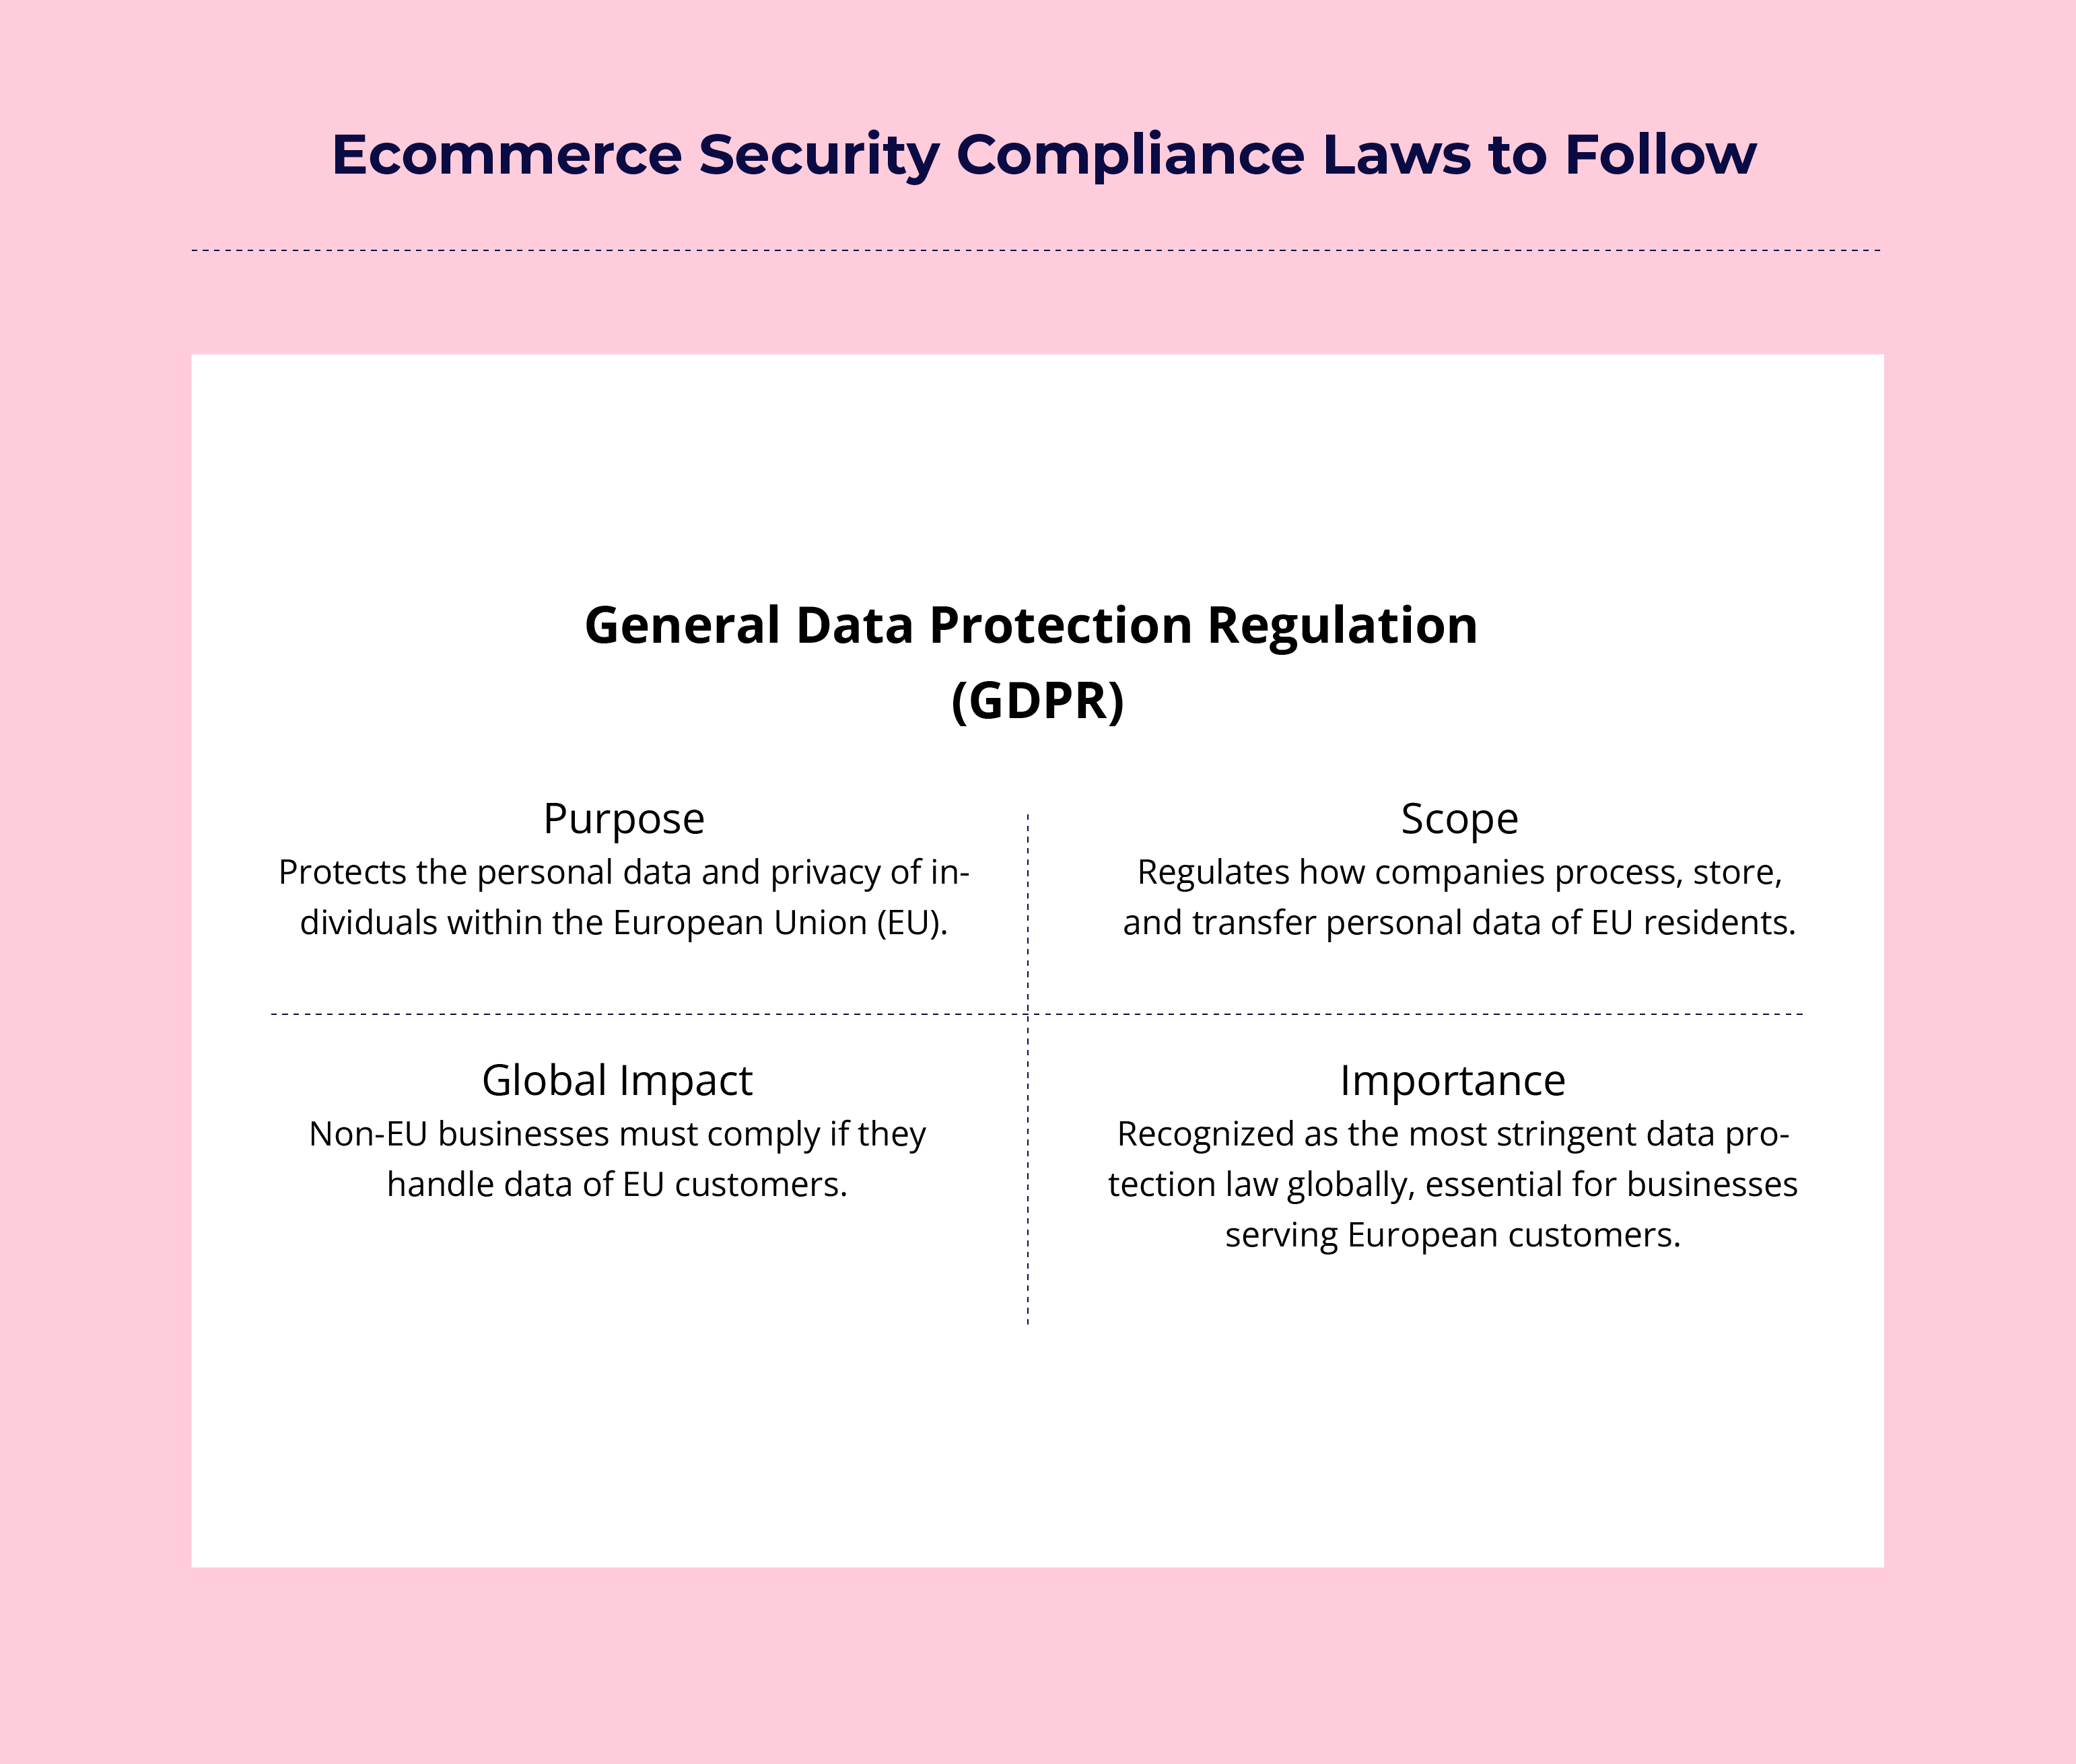
Dopo aver esaminato la sicurezza dei pagamenti, analizziamo il GDPR, un insieme di normative incentrate specificamente sulla privacy delle informazioni.
Innanzitutto, il GDPR è un regolamento dell'Unione europea e costituisce una parte fondamentale delle leggi dell'UE sulla privacy e sui diritti umani. È considerato il quadro normativo più rigoroso al mondo in materia di privacy e sicurezza.
La normativa disciplina principalmente il modo in cui le aziende possono trattare o trasferire i dati personali delle persone nell'UE.
Anche se la tua azienda non ha sede nell'UE, la conformità al GDPR è essenziale se servi clienti europei o tratti i loro dati.
Have an account? Log In
Legge sulla privacy dei consumatori della California (CCPA)
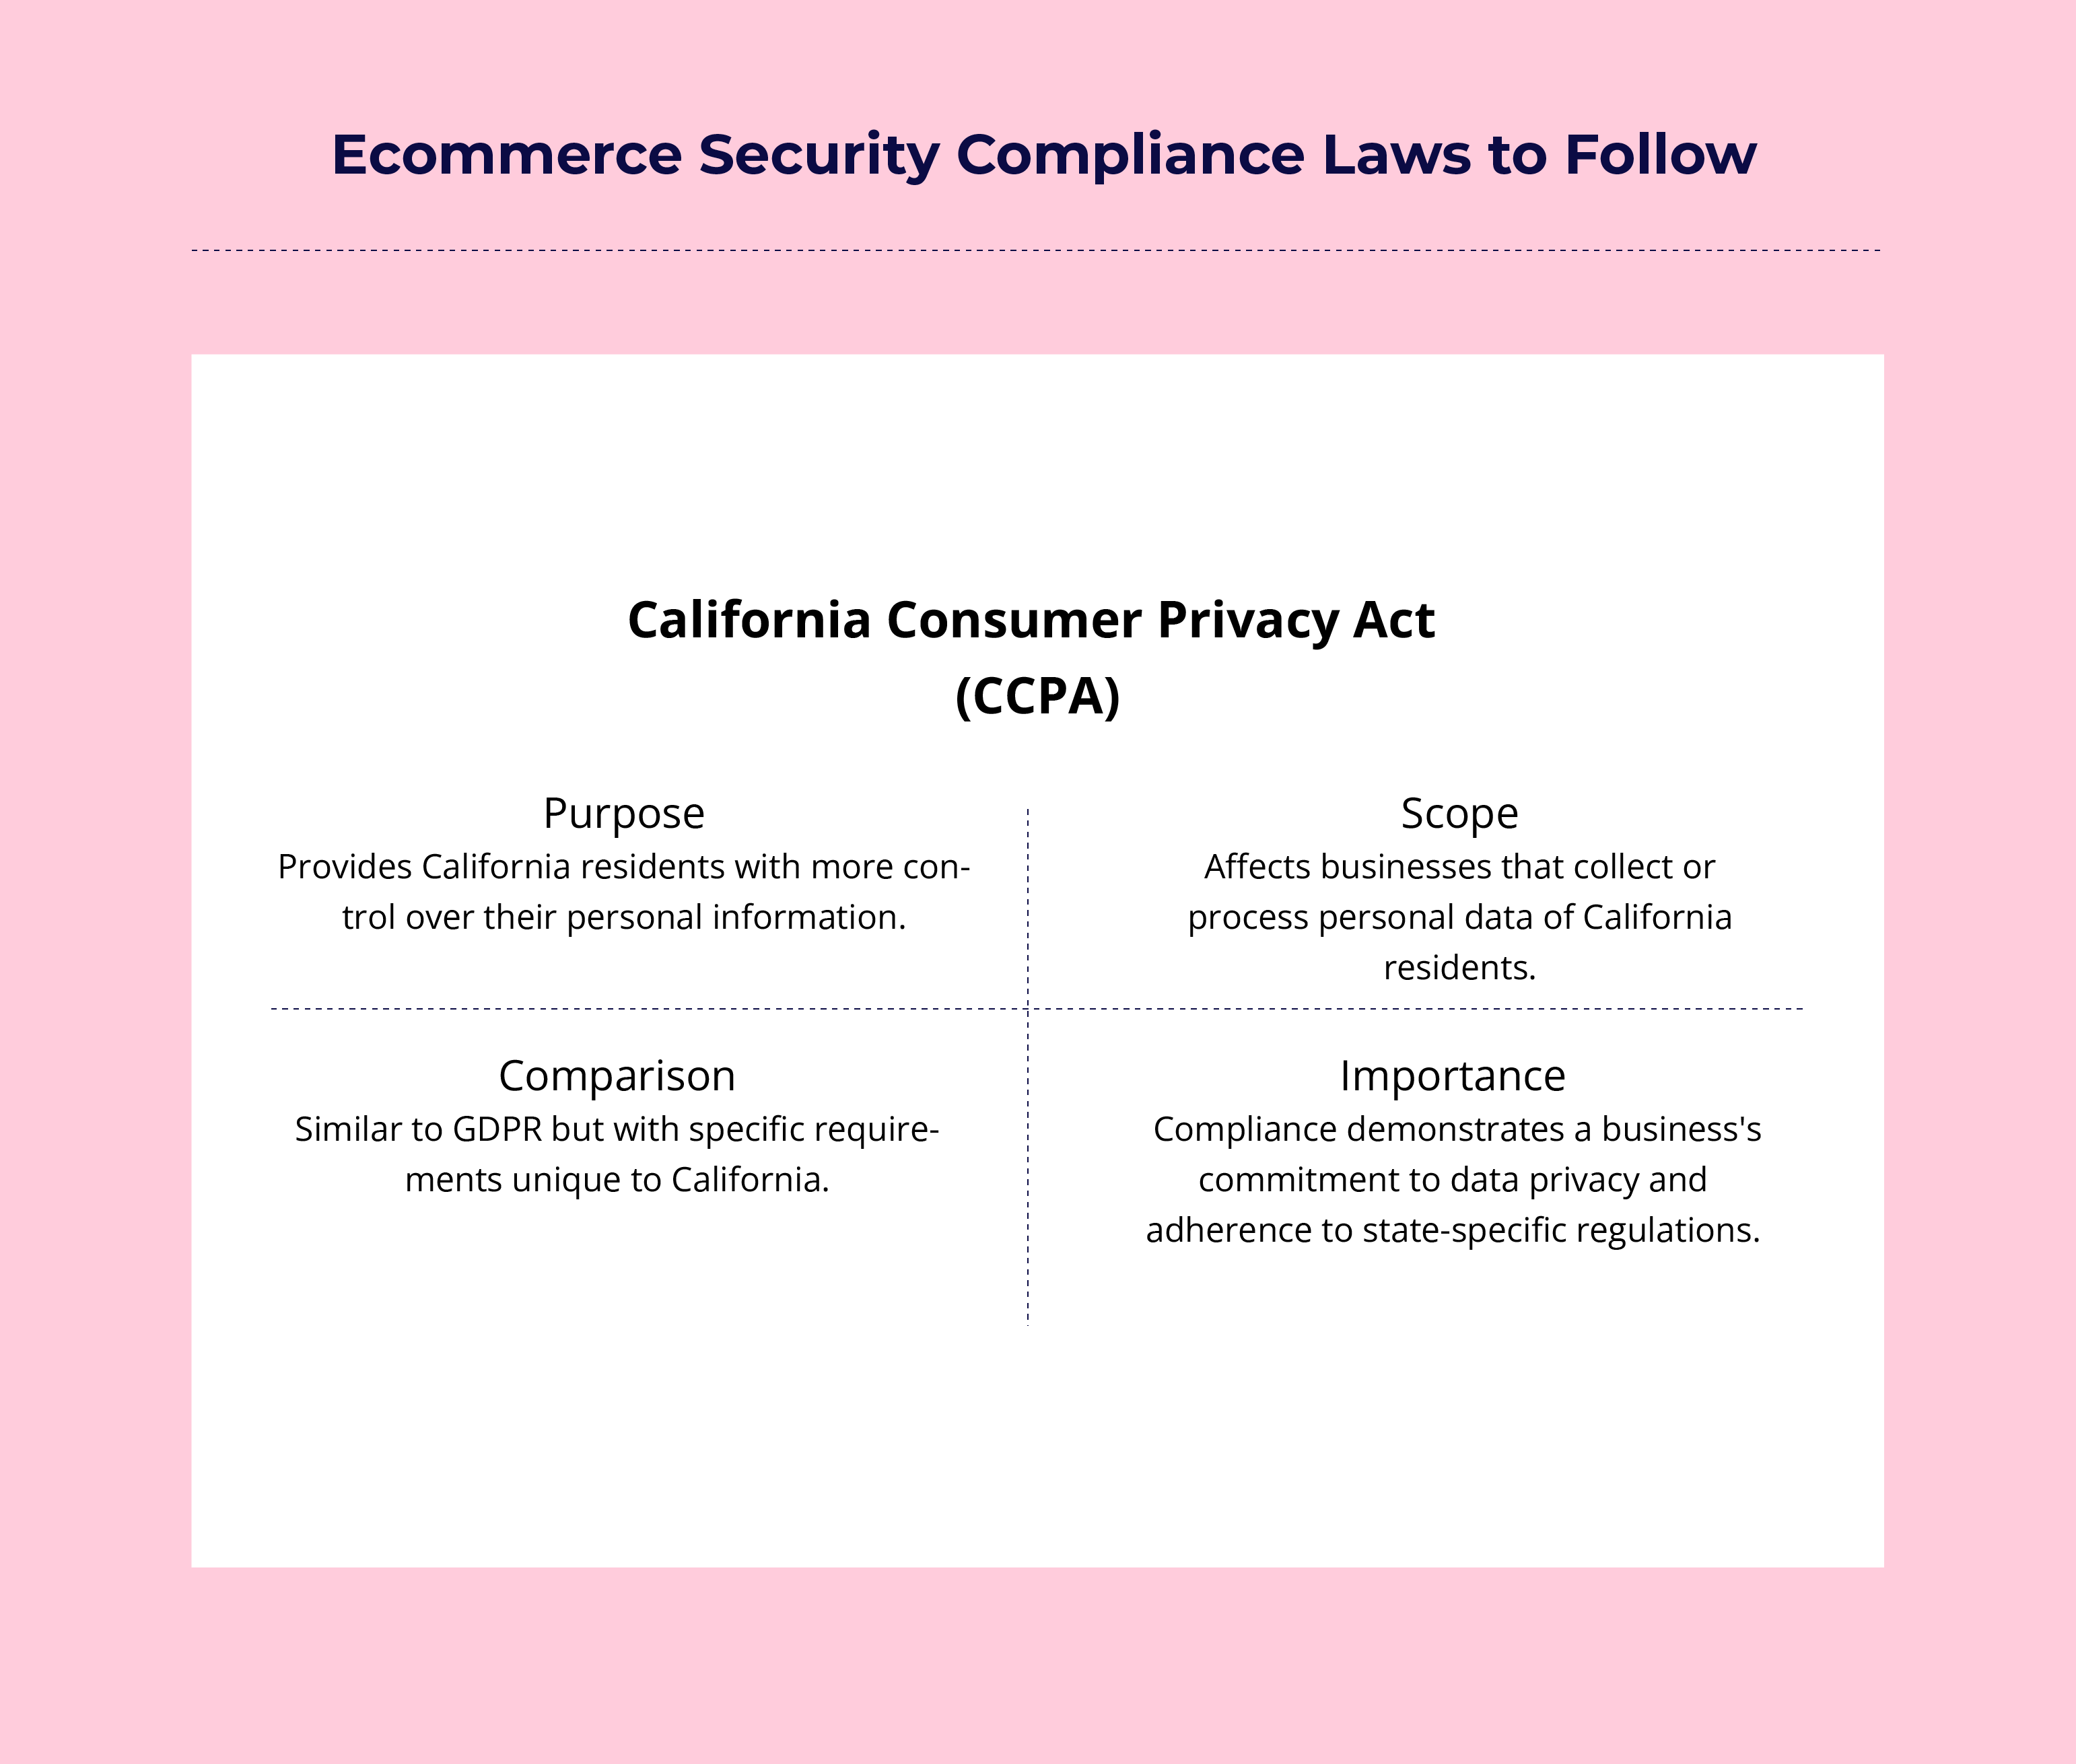
Mentre il GDPR è pensato per i residenti europei, il CCPA tutela la privacy dei residenti della California.
Sebbene sia simile al GDPR, il CCPA prevede requisiti specifici che le aziende devono comprendere e implementare.
Il CCPA garantisce ai consumatori un maggiore controllo sulle informazioni personali che le aziende raccolgono da loro.
Rispettando questi quadri normativi, le aziende di e-commerce non solo adempiono ai requisiti legali, ma dimostrano anche il proprio impegno nella protezione dei dati dei clienti.
16 minacce alla cybersicurezza dell'e-commerce a cui prestare attenzione
Ora che conosci le principali politiche di sicurezza, esaminiamo le principali minacce alla cybersicurezza che il tuo negozio online deve affrontare.
Comprendere questi rischi è fondamentale per implementare efficaci misure di sicurezza per l'e-commerce.
- Ransomware e malware: Software dannoso progettato per danneggiare il sistema o la rete. Il ransomware, un tipo di malware, può tenere in ostaggio i dati in cambio di un riscatto.
- Attacchi distribuiti di negazione del servizio (DDoS): Inondano il tuo negozio ecommerce di traffico falso, rendendolo indisponibile ai clienti reali. Lo scopo di un attacco di questo tipo è interrompere le vendite e compromettere la fiducia dei clienti.
- Iniezione SQL: Codice dannoso inserito nella query del database del tuo sito web, che aiuta gli aggressori ad accedere a dati sensibili. Di conseguenza, potresti subire il furto di dati, la compromissione delle informazioni dei clienti e persino transazioni non autorizzate.
- Violazioni dei dati: Quando soggetti non autorizzati accedono a informazioni sensibili sul tuo sito web direttamente o tramite email ingannevoli, si parla di violazione dei dati. Ciò può danneggiare la tua reputazione, causare sanzioni legali e persino perdite finanziarie per la tua attività online.
- Attacchi di phishing: I criminali informatici prendono spesso di mira le aziende tramite email ingannevoli e le inducono a fornire informazioni personali o finanziarie. Il phishing può compromettere gli account dei tuoi clienti e causare transazioni non autorizzate.
- Scripting tra siti (XSS): Gli attacchi XSS tentano di rubare i dati dei cookie, i token di sessione e altri dati sensibili inserendo script dannosi nel codice del sito web. Gli attacchi riusciti possono compromettere il funzionamento del sito web e le informazioni degli account degli utenti.
- Bot: Sebbene i bot possano aiutare ad automatizzare parti di importanti processi aziendali, come la gestione degli ordini ecommerce o la vendita aggiuntiva di prodotti, possono anche automatizzare la raccolta illecita di dati, la presa di controllo degli account e gli attacchi DDoS per conto di soggetti malintenzionati, con l'obiettivo di rubare informazioni sensibili.
- Skimming elettronico: Lo skimming elettronico consiste anche nell'inserire codice dannoso nei siti web per ottenere l'accesso alle informazioni di pagamento durante le transazioni.
- Frode nei pagamenti: Qualsiasi transazione non autorizzata effettuata utilizzando dati di carte di credito rubati o qualsiasi storno fraudolento può essere classificato come frode nei pagamenti e può causare perdite finanziarie o un aumento dei costi.
- Attacchi alle API: Gli attacchi alle API sfruttano le vulnerabilità presenti in un'interfaccia di programmazione delle applicazioni per ottenere l'accesso ai dati e manipolarli, con possibili interruzioni o violazioni.
- Attacchi alla catena di approvvigionamento: Gli attacchi alla catena di approvvigionamento prendono di mira software o fornitori di terze parti che ti assistono nel processo di accesso al tuo sito web, introducendo malware o rubando dati.
- Attacchi di ingegneria sociale: I criminali informatici possono spesso fingersi persone comuni e manipolare gli individui inducendoli a divulgare informazioni riservate, con l'obiettivo di ottenere l'accesso ai sistemi e ai dati ecommerce.
- Attacchi dell'uomo nel mezzo (MITM): Gli attacchi MITM sono condotti da soggetti malintenzionati che intercettano la comunicazione tra gli utenti e i siti web ecommerce per rubare dati o inserire contenuti dannosi.
- Riutilizzo di credenziali: Il riutilizzo di credenziali consiste nell'introdurre coppie di nomi utente e password per ottenere l'accesso non autorizzato agli account degli utenti, con l'obiettivo di prendere il controllo degli account e commettere frodi.
- Vulnerabilità zero-day: Difetti sconosciuti sfruttati dagli aggressori prima che gli sviluppatori possano correggerli, compromettendo potenzialmente il funzionamento del sito web. Queste vulnerabilità compromettono il funzionamento del sito web se non disponi di un solido processo di risoluzione degli errori ecommerce.
- Dirottamento DNS: Il dirottamento DNS consiste nell'alterare i record DNS per reindirizzare il traffico dal tuo negozio ecommerce a uno fraudolento, con possibili attacchi di phishing o furti di dati.
Comprendere queste minacce è il primo passo per rafforzare la sicurezza del tuo sito ecommerce. Ognuna comporta rischi specifici per la tua attività, dalle perdite finanziarie ai danni alla reputazione.
10 migliori pratiche per mantenere sicuro il tuo sito web ecommerce
Ora che conosci alcuni degli attacchi più comuni che possono minacciare l'integrità e la sicurezza del tuo negozio online, ecco alcune delle migliori pratiche che puoi adottare per proteggere il tuo sito web da queste minacce.
1. Utilizza una piattaforma ecommerce e un provider di hosting sicuri
La sicurezza del tuo negozio online inizia dalla scelta della piattaforma ecommerce e del provider di hosting giusti. Questa decisione può determinare il successo o il fallimento delle tue iniziative di sicurezza, quindi è fondamentale fare la scelta corretta fin dall'inizio.
Quando selezioni una piattaforma ecommerce, dai la priorità a quelle che offrono funzionalità di sicurezza avanzate e un'assistenza affidabile.
Cerca piattaforme conformi agli standard dell'Industria delle carte di pagamento (PCI)—questo garantisce che rispettino i rigorosi standard di sicurezza stabiliti dall'industria delle carte di pagamento.
Ma la conformità è solo l'inizio. Le piattaforme migliori fanno ancora di più, offrendo:
- Aggiornamenti e patch di sicurezza regolari
- Strumenti integrati per il rilevamento delle frodi
- Processi di pagamento sicuri
- Crittografia dei dati a riposo e in transito
Inoltre, se la tua piattaforma e-commerce non include l'hosting, hai bisogno di una soluzione di hosting che offra monitoraggio costante, protezione dagli attacchi DDoS, backup regolari e firewall.
Alcune delle migliori piattaforme e-commerce dispongono di misure di sicurezza altamente efficaci. Scopri le nostre piattaforme e-commerce preferite per brand di ogni tipo:
Queste piattaforme possono aiutarti a creare un sito web potente e a proteggerlo con meccanismi di sicurezza altrettanto efficaci.
2. Usa sempre HTTPS e ottieni il tuo certificato SSL
Una delle prime cose da fare quando crei un sito web per il tuo negozio online è procurarti un certificato SSL.
Dopotutto, è lo standard de facto per proteggere le transazioni che avvengono sul tuo sito web.
Un certificato SSL (Secure Sockets Layer) svolge due funzioni cruciali:
- Autentica l'identità del tuo sito web per i visitatori.
- Crittografa i dati trasmessi tra il tuo server e i browser dei tuoi clienti.
Quando hai un certificato SSL attivo, i visitatori vedranno l'icona del lucchetto e la dicitura “HTTPS” nella barra degli indirizzi del loro browser. Questo elemento visivo è più di un semplice simbolo: è un segnale di affidabilità che comunica ai tuoi clienti che i loro dati sono protetti.
Ma i vantaggi vanno oltre la semplice sicurezza. Google utilizza HTTPS come fattore di ranking dal 2014.
Ciò significa che avere un certificato SSL può effettivamente contribuire a migliorare il posizionamento nei motori di ricerca, dandoti un vantaggio rispetto ai concorrenti che non hanno ancora effettuato il passaggio.
3. Implementa misure di sicurezza multilivello
Quando si parla di sicurezza dei siti web e-commerce, il vecchio detto “non mettere tutte le uova nello stesso paniere” non potrebbe essere più pertinente.
Per un negozio e-commerce, in cui esistono diversi modi per consentire ai criminali informatici di penetrare nel codice del sito web o rubare dati, l'implementazione di un singolo livello di sicurezza sarà appena sufficiente.
Se un aggressore riesce ad aggirare un livello, ad esempio un firewall, dovrà affrontarne immediatamente un altro. Questo approccio, noto come difesa in profondità, aumenta notevolmente la difficoltà per i criminali informatici di violare i tuoi sistemi.
Devi implementare diversi meccanismi che, combinati, proteggano completamente il tuo sito web da soggetti terzi malintenzionati e attacchi.
Ti consigliamo di iniziare con i livelli di sicurezza di base e poi implementare misure più avanzate:
- Firewall: fungono da prima linea di difesa, filtrando il traffico in entrata e in uscita in base a regole di sicurezza predefinite.
- Sistemi di rilevamento delle intrusioni (IDS): monitorano la rete alla ricerca di attività sospette e segnalano potenziali minacce.
- Aggiornamenti regolari del software: mantieni aggiornati tutti i tuoi sistemi, inclusi la piattaforma e-commerce, i plugin e il software del server, per correggere le vulnerabilità note.
- Firewall per applicazioni web (WAF): Proteggono specificamente le applicazioni web da vari attacchi, come l'iniezione SQL e gli attacchi di cross-site scripting.
- Reti per la distribuzione dei contenuti (CDN): Oltre a migliorare le prestazioni del sito, le CDN possono anche contribuire a mitigare gli attacchi DDoS.
- Gestione delle informazioni e degli eventi di sicurezza (SIEM): Questi sistemi aggregano e analizzano i dati dei log sull'intera rete per rilevare e rispondere alle minacce alla sicurezza in tempo reale.
Ricorda che i criminali informatici evolvono costantemente le loro tattiche, quindi anche le tue difese devono evolversi. Esamina e aggiorna regolarmente le tue misure di sicurezza per assicurarti che siano ancora efficaci contro le minacce più recenti.
Prendi in considerazione anche strumenti specializzati.
Ad esempio, uno strumento come Memcyco può aiutarti a prevenire problemi come l'impersonificazione del marchio, che si verifica quando soggetti malintenzionati clonano il sito web di un marchio per ingannare i suoi clienti.
Protegge i tuoi clienti dal rischio di cadere vittime di frodi avvisandoli in tempo reale se visitano una versione contraffatta del tuo sito.
4. Procurati software antivirus e antimalware
Una delle cose più basilari che puoi fare per la sicurezza del tuo sito ecommerce è acquistare software antivirus e antimalware con licenza e implementarli sul tuo sito web.
Tuttavia, sono tutt'altro che basilari.
Le moderne soluzioni antivirus e antimalware fanno molto più che scansionare alla ricerca di minacce note. Utilizzano tecniche avanzate come:
- Analisi euristica: Rilevamento di minacce precedentemente sconosciute sulla base di schemi comportamentali.
- Scansione in tempo reale: Monitoraggio continuo del sistema alla ricerca di potenziali minacce.
- Esecuzione in sandbox: Esecuzione di file sospetti in un ambiente isolato per analizzarne il comportamento.
È importante sapere che il tuo software antivirus è efficace solo quanto il suo aggiornamento più recente. Assicurati che gli aggiornamenti automatici siano abilitati e funzionino correttamente.
Valuta la possibilità di estendere questa protezione a tutti i dispositivi che si connettono alla tua piattaforma ecommerce. Questo include non solo i tuoi server, ma anche i computer dei dipendenti e i dispositivi mobili utilizzati per accedere al pannello di gestione del tuo negozio.
5. Non dimenticare l'autenticazione a più fattori (MFA)
Come già detto, il furto o la compromissione delle credenziali degli utenti è una delle forme più comuni di violazione della sicurezza dei siti web. Le sole password complesse non sono più sufficienti.
Anche la password più sicura può essere compromessa e, quando ciò accade, l'autenticazione a più fattori (MFA) diventa la tua ultima linea di difesa.
Chiamata anche autenticazione a due fattori, l'MFA aggiunge ulteriori livelli di sicurezza richiedendo due o più elementi di prova (o fattori) per verificare l'identità. Questi fattori rientrano generalmente in tre categorie:
- Qualcosa che conosci (come una password o un PIN)
- Qualcosa che possiedi (come uno smartphone o un token di sicurezza)
- Qualcosa che sei (come un'impronta digitale o il riconoscimento facciale)
Il vantaggio dell'MFA è che, anche se un hacker riesce a rubare un fattore (ad esempio, una password), non può comunque accedere all'account senza gli altri fattori. È come avere più serrature alla porta: ognuna aggiunge un ulteriore livello di sicurezza.
Per i siti ecommerce, valuta l'implementazione dell'MFA per gli account dei clienti, gli accessi degli amministratori e dei dipendenti e le integrazioni di terze parti.
6. Esegui regolarmente il backup del tuo sito web
Per un sito web dinamico come un negozio online, mantenere un backup di tutti i dati non è facoltativo.
Considera i backup come la tua polizza assicurativa contro la perdita di dati, dovuta ad attacchi informatici, guasti hardware o errori umani.
Altrimenti, immagina un attacco dannoso al tuo sito web che ti costringa a ricostruirlo da zero.
Una strategia di backup completa dovrebbe includere:
- Backup del database: Include le informazioni sui clienti, la cronologia degli ordini e i dettagli dei prodotti.
- Backup dei file: I file del tuo sito web, comprese immagini, temi e codice personalizzato.
- Backup della configurazione: Impostazioni del server e dell'applicazione che richiederebbero molto tempo per essere ricreate.
Ricorda che, affinché un backup possa essere considerato riuscito, dovrai assicurarti che tutti i dati siano archiviati in modo sicuro.
Molti provider di hosting offrono servizi di backup, ma non affidarti esclusivamente a questi. Prendi il controllo dei tuoi dati implementando una soluzione di backup personale, in aggiunta a quella fornita dal tuo host.
Sebbene eseguire manualmente il backup di tutti i tuoi dati possa essere un'attività laboriosa, puoi utilizzare uno strumento per automatizzare il processo.
7. Utilizza gateway di pagamento sicuri
I gateway di pagamento oggi sono più pratici e funzionali che mai, il che li rende essenziali per consentire ai tuoi utenti di effettuare transazioni online.
Un gateway di pagamento funge da intermediario tra il browser del tuo cliente e il gestore dei pagamenti, crittografando i dati sensibili per garantire una trasmissione sicura.
Quando scegli un gateway di pagamento, considera questi fattori chiave:
- Conformità allo standard PCI DSS: è un requisito imprescindibile. Assicurati che il gateway scelto sia pienamente conforme agli standard di sicurezza dei dati del settore delle carte di pagamento.
- Tokenizzazione: questa tecnologia sostituisce i dati sensibili della carta con simboli identificativi univoci, mantenendo la sicurezza senza rinunciare alle informazioni necessarie.
- Strumenti di rilevamento delle frodi: cerca gateway che offrano un controllo avanzato delle frodi, comprese le verifiche del servizio di verifica dell'indirizzo (AVS) e del valore di verifica della carta (CVV).
- Supporto per più valute: se vendi a livello internazionale, è fondamentale per offrire un'esperienza fluida ai clienti di tutto il mondo.
- Ottimizzazione per dispositivi mobili: con la crescita del commercio mobile, assicurati che il tuo gateway offra un'esperienza fluida su tutti i dispositivi.
Grazie a queste misure di sicurezza, potrai prevenire le frodi molto più facilmente.
Ricorda: l'opzione più economica non è sempre la migliore. Sebbene le commissioni siano importanti, dai priorità alla sicurezza e all'affidabilità. Una violazione dei dati potrebbe costarti molto di più nel lungo periodo, sia in termini finanziari sia per quanto riguarda la fiducia dei clienti.
Dai un'occhiata alle nostre migliori scelte di gateway di pagamento mentre costruisci la tua fortezza impenetrabile di misure di sicurezza:
Infine, mantieni aggiornato il tuo gateway di pagamento. Controlla e installa regolarmente le patch di sicurezza o gli aggiornamenti forniti dal tuo gateway.
8. Forma i tuoi dipendenti e limita l'accesso
Sebbene solide misure tecniche siano fondamentali, non si può trascurare l'elemento umano della sicurezza. La formazione dei dipendenti e la gestione degli accessi sono componenti chiave di una strategia di sicurezza completa.
Il tuo team può essere la tua risorsa più preziosa o il tuo anello più debole.
Inizia con una formazione completa sulla sicurezza per tutti i dipendenti. Dovrebbe riguardare:
- Principi di sicurezza di base: gestione sicura delle password, riconoscimento dei tentativi di phishing e abitudini di navigazione sicure.
- Minacce specifiche per l'e-commerce: vettori di attacco comuni nel commercio online, come il furto dei dati delle carte e le frodi con carta non presente.
- Le politiche di sicurezza della tua azienda: procedure per la gestione dei dati dei clienti, la segnalazione di attività sospette e la risposta a potenziali violazioni.
- Requisiti di conformità: standard pertinenti come PCI DSS e GDPR e il modo in cui si applicano alle attività quotidiane.
Lo scenario delle minacce è in continua evoluzione, quindi fai della formazione sulla sicurezza un processo continuo. Corsi di aggiornamento periodici e informazioni sulle nuove minacce possono mantenere la sicurezza sempre al centro dell'attenzione di tutti.
Inoltre, devi limitare l'accesso esclusivamente a ciò di cui i dipendenti hanno bisogno per svolgere efficacemente il proprio lavoro. Questo può essere semplificato tramite il controllo degli accessi basato sui ruoli, gestendo le autorizzazioni in base alle funzioni lavorative.
9. Audit di sicurezza e valutazioni regolari delle vulnerabilità
Le misure adottate per garantire la sicurezza del tuo sito web non servono a molto se non ne controlli regolarmente le prestazioni con l'aiuto di audit.
Conduci audit di sicurezza periodici e approfonditi per verificare ogni aspetto del tuo sito web ed eliminare eventuali vulnerabilità prima che un soggetto malintenzionato possa sfruttarle.
Considera questi audit come un controllo dello stato di salute del tuo negozio online.
Proprio come non salteresti il tuo controllo annuale, non dovresti trascurare i controlli di sicurezza del tuo sito web. Ecco su cosa dovresti concentrarti:
- Scansioni complete: utilizza strumenti automatizzati per analizzare l'intero sito web alla ricerca di vulnerabilità note.
- Test di penetrazione manuali: sebbene le scansioni automatizzate siano ottime, non riescono a rilevare tutto. Affidati a professionisti della sicurezza per eseguire test manuali, tentando di violare i tuoi sistemi come farebbe un vero aggressore.
- Revisioni del codice: se sul tuo sito hai codice personalizzato, fallo revisionare regolarmente per individuare problemi di sicurezza. Questo è particolarmente importante dopo aggiornamenti o modifiche significativi.
- Valutazioni di terze parti: non dimenticare le tue integrazioni e i componenti aggiuntivi. Assicurati che provengano da fonti affidabili e che vengano aggiornati regolarmente.
- Test di ingegneria sociale: verifica la consapevolezza dei tuoi dipendenti in materia di sicurezza con tentativi di phishing simulati o altre tattiche di ingegneria sociale.
In base ai risultati dell'audit, assegna la priorità alle vulnerabilità e intervieni per risolverle. Alcuni interventi comuni possono includere:
- Aggiornare script e software alle versioni più recenti
- Rafforzare le password e i controlli degli accessi
- Implementare ulteriori correzioni di sicurezza
- Rimuovere servizi o funzionalità non necessari che potrebbero rappresentare un rischio
- Garantire l'integrità del tuo IP e del tuo dominio
- Eseguire regolarmente la pulizia dei dati
La frequenza è fondamentale. Sebbene un audit annuale completo sia utile, controlli più frequenti possono individuare tempestivamente i problemi.
10. Crittografa i dati sensibili
Dai dati dei clienti alle informazioni di pagamento, proteggere queste informazioni non è solo una buona pratica aziendale: è una tua responsabilità etica e legale.
È qui che entra in gioco la crittografia.
La crittografia garantisce che i tuoi dati sensibili rimangano inaccessibili anche se un ransomware o un malware riesce a violare il sistema e rende difficile per gli aggressori sfruttare i tuoi dati in qualsiasi modo.
Anche se alcuni dei tuoi dati importanti venissero rubati, la crittografia li manterrebbe protetti e inutilizzabili.
Quando implementi la crittografia, considera queste aree fondamentali:
- Dati a riposo: sono i dati archiviati nei tuoi database o sui tuoi server. Utilizza algoritmi di crittografia avanzati come AES (standard di crittografia avanzato) per proteggere questi dati.
- Dati in transito: sono i dati che si spostano tra il tuo server e i browser dei tuoi clienti. Assicurati di utilizzare HTTPS con TLS 1.3 per tutte le comunicazioni.
- Backup: non dimenticare di crittografare i tuoi backup. Un backup non crittografato può essere una vera miniera d'oro per gli aggressori.
- Comunicazioni interne: utilizza canali crittografati per qualsiasi discussione interna riguardante informazioni aziendali o dei clienti sensibili.
Inoltre, valuta l'implementazione della crittografia da un capo all'altro per i dati altamente sensibili. In questo modo i dati vengono crittografati sul dispositivo dell'utente prima di essere inviati e possono essere decrittografati solo dal destinatario previsto.
Proteggi il tuo negozio per proteggere le tue vendite
Per un sito web di e-commerce, la sicurezza è la linfa vitale invisibile che, se ignorata, può compromettere completamente le prestazioni.
È comune che i negozi online debbano affrontare diversi tipi di attacchi, come phishing, malware, ransomware, XSS, DDoS, frodi tramite account multipli e altro ancora.
La buona notizia, tuttavia, è che la maggior parte di questi attacchi può essere prevenuta con l'aiuto delle misure di sicurezza proattive elencate in questa guida.
Tuttavia, scegliere la piattaforma di e-commerce e il fornitore di hosting giusti per il tuo negozio online è un buon punto di partenza.
Per ricevere ulteriori informazioni utili e aggiornamenti recenti su tutto ciò che riguarda l'e-commerce, iscriviti alla nostra newsletter.