Key Takeaways
Vaatimustenmukaisuuden merkitys: PCI DSS on pienille vähittäiskauppiaille elintärkeä; vaatimustenvastaisuus voi johtaa valtaviin sakkoihin ja tietomurtoihin.
Kauppiaiden tasot: Pienet vähittäiskauppiaat kuuluvat usein tasolle 4, jolloin niiden on tehtävä itsearviointi ulkopuolisen tarkastuksen sijaan.
Oikean SAQ:n valinta: Oikean SAQ:n valinta on ratkaisevan tärkeää, jotta vältetään tarpeettomat tehtävät tai kriittisten vaatimusten laiminlyönti.
Tekniset hallintakeinot: Ota käyttöön keskeiset hallintakeinot, kuten verkon suojaus ja salasanakäytännöt, hallitaksesi 80 %:a vaatimustenmukaisuuden riskeistä.
Vahvistamisaikataulu: Vaatimustenmukaisuuden ylläpitäminen edellyttää vuosittaista vahvistamista, jatkuvia järjestelmäpäivityksiä ja ympäristön valvontaa.
Jos otat vastaan luottokortteja, PCI-vaatimustenmukaisuus odottaa sinua – aivan kuin verolasku, mutta useampien lyhenteiden ja harvempien porsaanreikien kera.
Useimmat pienet vähittäiskauppiaat joko jättävät asian huomiotta, toivovat maksupalveluntarjoajansa hoitavan sen tai ajattelevat olevansa liian pieniä herättääkseen huomiota. Kaikki kolme ovat toiveajattelua.
Tässä todellisuustarkistus: yksi virheaskel ja vastassasi voivat olla sakot, joilla voisi rahoittaa uuden myymälän (tai sulkea nykyisen). Tietomurrot eivät ole vain suurten ketjujen otsikkoaiheita, vaan ne voivat lopettaa itsenäisen yrityksen toiminnan.
Ja kyllä, säännöt koskevat sinua, vaikka käsittelisit vain muutaman maksutapahtuman kuukaudessa.
Joten jätetään turha vatvominen sikseen ja siirrytään siihen, millä todella on merkitystä: kuinka selvittää, mitkä PCI-vaatimukset koskevat yritystäsi, mitä sinun on tehtävä (ja minkä voit jättää huomiotta) sekä kuinka saat vaatimustenmukaisuuden kuntoon kuluttamatta viikkoa paperitöihin tai maksamatta konsultille siitä, että hän lukee sinulle ohjekirjan.
Tämä opas on tarkoitettu yrittäjille, jotka haluavat faktat, oikotiet ja asiat, joita kukaan ei kerro ennen kuin on liian myöhäistä.
Mitä PCI DSS tarkoittaa pienille vähittäiskauppiaille
PCI DSS ei ole valinnainen – hyväksy korttimaksut, noudata sääntöjä tai kohtaa sakot ja tietomurtojen kustannukset, jotka voivat sulkea pienen yrityksen.
Maksukorttialan tietoturvastandardia (PCI DSS) valvovat suuret korttibrändit – Visa, Mastercard, American Express, Discover ja JCB.
Nämä yritykset edellyttävät jokaiselta kauppiaalta, joka käsittelee, tallentaa tai siirtää kortinhaltijan tietoja, tiettyjen maksunkäsittelyn turvallisuusstandardien noudattamista yrityksen koosta riippumatta.
Monet pienet vähittäiskauppiaat olettavat olevansa liian pieniä ollakseen merkityksellisiä tai että heidän maksupalveluntarjoajansa huolehtii vaatimustenmukaisuudesta heidän puolestaan.
Molemmat oletukset ovat vääriä.
Käsittele vain yksi luottokorttitapahtuma, niin olet vastuussa PCI-vaatimustenmukaisuudesta. Maksupalveluntarjoajasi saattaa olla vaatimustenmukainen, mutta se ei kata vastuitasi kortinhaltijan tietojen suojaamisesta omassa ympäristössäsi.
Panokset ovat todelliset.
Vaatimustenvastaisia kauppiaita uhkaavat 5 000–100 000 dollarin kuukausittaiset sakot. Tietomurrot maksavat pienille yrityksille keskimäärin 2,98 miljoonaa dollaria IBM:n vuoden 2024 tietomurron kustannuksia käsittelevän raportin mukaan – riittävästi sulkemaan useimmat vähittäiskauppiaat pysyvästi. Taloudellisten vahinkojen lisäksi voit menettää kauppiastilisi kokonaan.
Jotta ymmärtäisit maksupalveluntarjoajien sääntelyn laajemman kontekstin ja sen, kuinka se suojaa sekä kauppiaita että asiakkaita, on hyvä tietää, että vaatimustenmukaisuus ulottuu paljon PCI DSS:ää laajemmalle.
Näiden vaatimusten ymmärtäminen alkaa siitä, että tiedät, mikä vaatimustenmukaisuustaso koskee sinua – ja useimmat pienet vähittäiskauppiaat kuuluvat luokkaan, joka on hallittavampi kuin he ajattelevat.
Mikä vaatimustenmukaisuustaso koskee sinua?
Useimmat pienet vähittäiskauppiaat kuuluvat tasolle 4, joka edellyttää vuosittaista itsearviointikyselyä kalliin ulkopuolisen tarkastuksen sijaan.
PCI-vaatimustenmukaisuudessa on neljä kauppiastasoa, jotka perustuvat 12 kuukauden ajalta laskettuun vuotuiseen maksutapahtumien määrään:
| Taso | Maksutapahtumien määrä | Useimmat pienet vähittäiskauppiaat | Vaadittu varmennus |
|---|---|---|---|
| TasoTaso 4 | Maksutapahtumien määrä<20K verkkokaupassa TAI <1M yhteensä | Useimmat pienet vähittäiskauppiaat✓ YLEISIN | Vaadittu varmennusVuosittainen SAQ + neljännesvuosittaiset tarkistukset |
| TasoTaso 3 | Maksutapahtumien määrä20K–1M verkkokauppatapahtumaa | Useimmat pienet vähittäiskauppiaatJotkin usean toimipaikan yritykset | Vaadittu varmennusVuosittainen SAQ + neljännesvuosittaiset tarkistukset |
| TasoTaso 2 | Maksutapahtumien määrä1M–6M maksutapahtumaa | Useimmat pienet vähittäiskauppiaatSuuret vähittäiskauppiaat | Vaadittu varmennusVuosittainen SAQ + neljännesvuosittaiset tarkistukset |
| TasoTaso 1 | Maksutapahtumien määrä6M+ maksutapahtumaa TAI mikä tahansa tietomurto | Useimmat pienet vähittäiskauppiaatVain suuryritykset | Vaadittu varmennusTäysi QSA-tarkastus + raportti |
Keskeinen ero: Tason 4 kauppiaat täyttävät itsearviointikyselyt (SAQ) sen sijaan, että palkkaisivat pätevöityneitä tietoturva-arvioijia (QSA) virallisia tarkastuksia varten.
Tämä säästää tuhansia tarkastusmaksuissa, mutta edellyttää, että arvioit ja dokumentoit oman vaatimustenmukaisuutesi rehellisesti.
Hankkijapankkisi tai maksupalveluntarjoajasi kertoo, mikä taso koskee sinua ja millaista varmennusta he edellyttävät. Jotkin palveluntarjoajat ylittävät PCI-vaatimukset, joten tarkista asia omalta palveluntarjoajaltasi.
Kun tiedät tasosi, valitse oikea SAQ-tyyppi – jos valitset väärin, tuhlaat aikaa epäolennaisiin vaatimuksiin.
SAQ:n valinta: päätöksentekokehys
Jos valitset väärän SAQ:n, tuhlaat aikaa epäolennaisiin vaatimuksiin tai ohitat kriittisiä vaatimuksia – näin valitset oikein.
Itsearviointikyselyt (SAQ) vaihtelevat maksunkäsittelytavan ja ympäristön monimutkaisuuden mukaan.
Kyselyn pituus kertoo vaatimustenmukaisuuden tarinan:
- SAQ A (22 kysymystä): Yksinkertaisin vaihtoehto kauppiaille, jotka eivät käsittele korttia paikalla ja ulkoistavat kaiken maksunkäsittelyn. Et koskaan näe korttitietoja – asiakkaat syöttävät maksutietonsa suoraan maksupalveluntarjoajasi suojatulla sivulla.
- SAQ A-EP (178 kysymystä): Verkkokauppiaille, joiden maksusivut ovat omilla verkkosivuilla mutta jotka eivät tallenna korttitietoja. Maksutiedot kulkevat sivustosi kautta, mutta ne käsitellään muualla.
- SAQ B (41 kysymystä): Kattaa kauppiaat, jotka käyttävät erillisiä puhelinverkon tai IP-yhteyden kautta toimivia maksupäätteitä, joita ei ole yhdistetty muihin järjestelmiin. Kyse on esimerkiksi perusmaksupäätteistä, joissa kortti luetaan eikä integraatiota ole.
- SAQ C (160 kysymystä): Yleisin vaihtoehto pienille vähittäiskauppiaille, joilla on integroitu kassajärjestelmä (POS). Kattaa kauppiaat, joiden maksusovellukset ovat yhteydessä internetiin mutta joilla ei ole tallennettuja kortinhaltijan tietoja.
- SAQ D (329 kysymystä): Kattava kysely kaikille muille kauppiaille, mukaan lukien ne, jotka tallentavat asiakastietoja tai joiden maksuympäristöt ovat monimutkaisia.
Aloitetaan yksinkertaisella päätöspuulla:
- Vain kolmannen osapuolen käsittely. Asiakkaat syöttävät korttitietonsa suoraan maksupalveluntarjoajan sivustolla, eivätkä tiedot kulje järjestelmiesi kautta → SAQ A
- Verkkosivuston integrointi ilman tallennusta. Korttitiedot kulkevat verkkosivustosi kautta, mutta ne käsitellään muualla eikä niitä tallenneta → SAQ A-EP
- Erilliset maksupäätteet. Käytät puhelinverkkoyhteydellä tai IP-yhteydellä toimivia maksupäätteitä, joilla ei ole verkkoyhteyksiä → SAQ B
- Verkkoon yhdistetyt järjestelmät. Käytössäsi on kassajärjestelmiä tai maksusovelluksia, jotka on yhdistetty verkkoosi → SAQ C tai D
Etkö ole varma, mikä muunnelma koskee sinua? Käytä alla olevaa kyselyä – se kertoo, onko kyseessä esimerkiksi SAQ C vai C-VT-muunnelma.
Jos olet epävarma, maksunkäsittelijäsi tai vastaanottava pankkisi voi auttaa määrittämään, mikä SAQ koskee sinua. Kun olet tunnistanut oikean SAQ:n, varsinainen työ alkaa – vaatimustenmukaisuuden perustana olevien teknisten hallintakeinojen toteuttaminen.
Tärkeät tekniset hallintakeinot, joita jokainen vähittäiskauppias tarvitsee
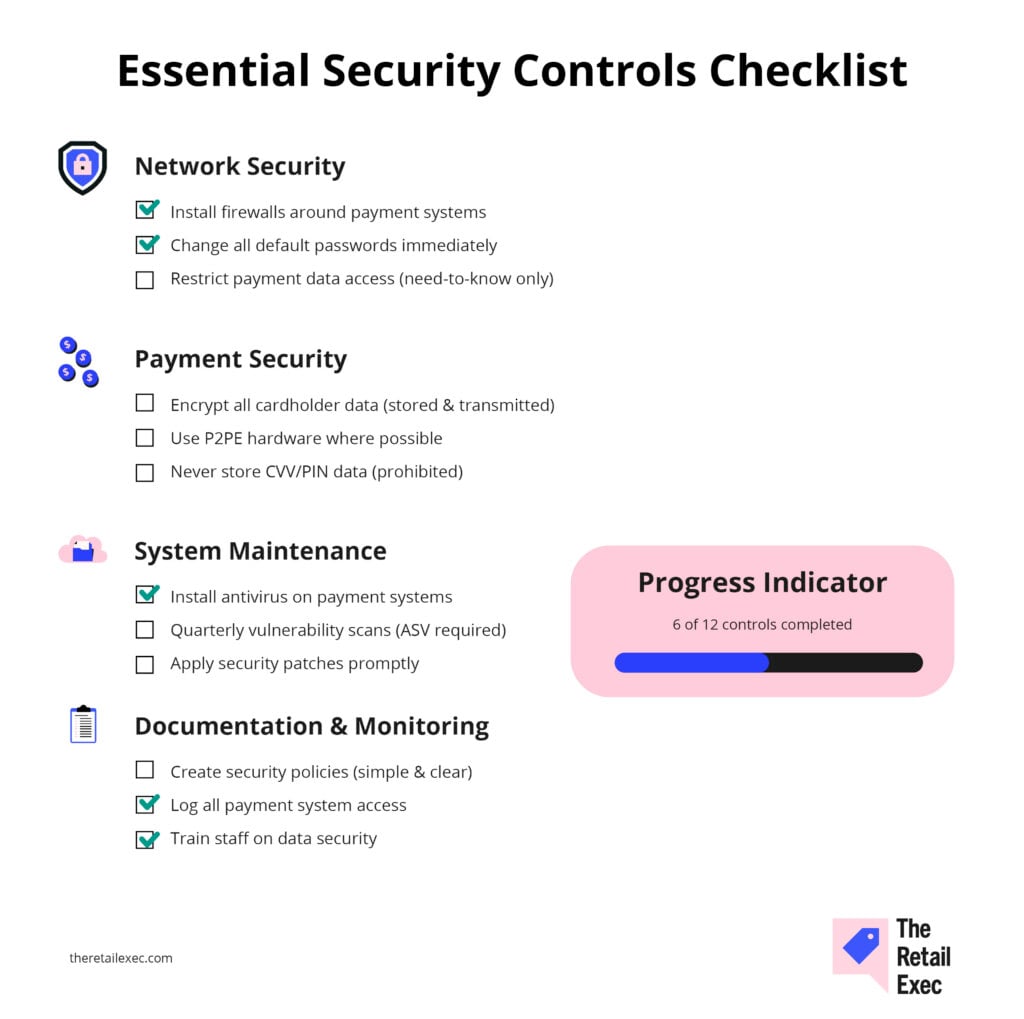
Nämä kuusi hallintakeinoa kattavat 80 % vaatimustenmukaisuutesi riskeistä – toteuta ne ensin oikein ja huolehdi dokumentaatiosta vasta sen jälkeen.
Onko sinulla tili? Kirjaudu sisään
Verkkoturvallisuus ja käyttöoikeuksien hallinta
Kolme perustavanlaatuista hallintakeinoa suojaa verkkosi rajapintaa:
- Palomuurisuojaus. Asenna palomuurit ja pidä ne ajan tasalla järjestelmissä, jotka käsittelevät kortinhaltijatietoja. Näihin kuuluvat kassajärjestelmien verkot, toimistotietokoneet ja Wi-Fi-verkot. Monet pienet vähittäiskauppiaat tekevät virheen yhdistäessään kassajärjestelmät samaan verkkoon toimistotietokoneiden kanssa ilman asianmukaista segmentointia.
- Oletussalasanojen poistaminen. Vaihda kaikki toimittajan määrittämät oletussalasanat välittömästi. Oletussalasanat julkaistaan verkossa, ja niitä käytetään automaattisissa hyökkäyksissä. Tämä koskee reitittimiä, kassajärjestelmiä, maksupäätteitä, valvontakameroita ja kaikkia yhdistettyjä laitteita.
- Käyttöoikeuksien rajoittaminen. Rajoita pääsy kortinhaltijatietoihin vain niitä tarvitseville. Kaikki työntekijät eivät tarvitse pääsyä maksujärjestelmään. Luo jokaiselle käyttäjälle yksilöllinen käyttäjätunnus ja edellytä vahvoja salasanoja, jotka vaihdetaan säännöllisesti.
Maksujen käsittelyn turvallisuus
- Salaa kortinhaltijatiedot riippumatta siitä, tallennetaanko vai siirretäänkö niitä. Yksi nykyaikaisten kassajärjestelmien hyödyistä on se, että ne pystyvät yleensä hoitamaan tämän automaattisesti, mutta varmista asia toimittajaltasi.
- Älä koskaan tallenna arkaluonteisia todennustietoja, kuten CVV-koodeja tai PIN-koodin varmennusarvoja – se on kiellettyä.
- Käytä turvallisia maksunkäsittelylaitteita. Nykyaikaiset kassajärjestelmät, joissa käytetään pisteestä pisteeseen -salausta (P2PE), salaavat korttitiedot heti kortin lukemisesta lähtien ja pienentävät vaatimustenmukaisuuden piiriä merkittävästi.
Nämä järjestelmät maksavat enemmän alussa, mutta helpottavat jatkuvien vaatimustenmukaisuusvaatimusten täyttämistä.
Kun haluat perehtyä turvallisen maksunkäsittelyn toteutukseen tarkemmin, salaus ja tunnisteiden korvaaminen toimivat yhdessä tietojen suojaamiseksi jokaisessa vaiheessa.
Järjestelmien ylläpito ja valvonta
- Asenna virustorjuntaohjelmisto kaikkiin maksutietoja käsitteleviin järjestelmiin ja pidä se ajan tasalla. Vähittäiskaupan kassajärjestelmät ovat yleisiä kohteita muistia kaapiville haittaohjelmille, jotka on suunniteltu varastamaan maksutietoja. Yksi vähittäiskaupan kassajärjestelmien hyödyistä on se, että niissä on monia sisäänrakennettuja tietoturvaominaisuuksia.
- Suorita säännöllisiä haavoittuvuusskannauksia hyväksyttyä skannaustoimittajaa (ASV) käyttäen. Ulkoiset skannaukset vaaditaan neljännesvuosittain, ja kaikki suuren riskin haavoittuvuudet on korjattava ennen vaatimustenmukaisuusvakuutuksen antamista.
Dokumentointivaatimukset
- Ylläpidä turvallisuuspolitiikkoja, jotka kattavat tietojen käsittelyn, käyttöoikeuksien hallinnan ja häiriötilanteisiin reagoinnin. Niiden ei tarvitse olla monimutkaisia – yksinkertaiset ja selkeät menettelyt, joita henkilöstösi pystyy tosiasiassa noudattamaan, riittävät.
- Kirjaa ja valvo käyttöä kortinhaltijoiden tietoihin ja suojattuihin järjestelmiin.
- Säilytä yksityiskohtaiset lokitiedot siitä, kuka käytti mitäkin tietoja ja milloin. Monet tietomurrot havaitaan vasta kuukausia myöhemmin lokianalyysin avulla.
Nämä tekniset hallintatoimet toimivat yhdessä vaatimustenmukaisuuden inhimillisen puolen eli käytäntöjesi, henkilöstön koulutuksen ja fyysisten turvallisuustoimenpiteiden kanssa.
Käytännöt, henkilöstön koulutus ja fyysinen turvallisuus
Pelkkä teknologia ei riitä vaatimustenmukaisuuden saavuttamiseen – tarvitset dokumentoidut prosessit, joita henkilöstösi todella noudattaa.
Käyttöoikeuksien hallinta
Laadi kirjalliset käytännöt salasanavaatimuksille, käyttäjien käyttöoikeuksien myöntämiselle ja tietojen käsittelymenettelyille. Edellytä jokaiselle työntekijälle yksilöllistä käyttäjätunnusta ja kiellä yhteisten tilien käytön.
Kun työntekijä lähtee, poista hänen käyttöoikeutensa kaikkiin maksujärjestelmiin välittömästi.
Henkilöstön koulutus
Kouluta kaikki maksukortteja käsittelevät työntekijät PCI-tietoturvamenettelyihin.
Koulutuksessa käsitellään korttien asianmukaista käsittelyä, sitä, mitä tietoja työntekijät saavat ja eivät saa tallentaa (älä koskaan kirjoita korttinumeroita muistiin) sekä sitä, kuinka epäilyttävä toiminta tunnistetaan ja ilmoitetaan.
Dokumentoi koulutuspäivät ja aiheet. Monissa SAQ-itsearviointikyselyissä vaaditaan näyttöä siitä, että henkilöstö ymmärtää tietoturvavastuunsa.
Fyysinen turvallisuus
Suojaa fyysinen pääsy maksunkäsittelyjärjestelmiin, kortinhaltijoiden tietoihin ja tietovälineiden säilytystiloihin.
Tämä tarkoittaa palvelinhuoneiden lukitsemista, pääsyn rajoittamista maksupäätteisiin ja maksuihin liittyvien asiakirjojen asianmukaista hävittämistä.
Suojaa kortinhaltijoiden tietoja sisältävät tietovälineet.
Jos sinun on säilytettävä maksutietoja (vältä sitä, jos mahdollista), käytä lukittavia arkistokaappeja ja käyttöoikeuslokeja. Tuhoa vanhat maksutiedot turvallisesti – paperi silppuamalla tai polttamalla ja sähköiset tietovälineet turvallisesti tyhjentämällä.
Monet pienet vähittäiskauppiaat laiminlyövät fyysisen turvallisuuden olettaen, että kyberturvallisuus on ainoa huolenaihe.
Maksutiedot muistilapuilla, lukitsemattomat palvelinhuoneet ja epäasianmukaisesti hävitetyt maksutiedot aiheuttavat kuitenkin vaatimustenmukaisuusrikkomuksia ja turvallisuusriskejä.
Kun tekniset hallintatoimet ja käytännöt ovat kunnossa, vaatimustenmukaisuuden ylläpidosta tulee jatkuva prosessi vuosittaisen viime hetken kiireen sijaan.
Vaatimustenmukaisuuden varmistaminen ja ylläpitäminen
Vaatimustenmukaisuus tarkoittaa vuosittaista varmistamista ja jatkuvaa ylläpitoa – tässä on aikataulusi ajan tasalla pysymiseen.
Vuosittaiset vaatimukset
Vuosittainen vaatimustenmukaisuuden tarkistuslistasi:
✓ Täytä SAQ-itsearviointikysely ja toimita se korttitapahtumien vastaanottajapankille tai maksupalveluntarjoajalle sekä vaatimustenmukaisuusvakuutuksen (AoC) kanssa
✓ Toimita se maksupalveluntarjoajan määräaikaan mennessä välttääksesi vaatimustenvastaisuusmaksut
✓ Läpäise neljä ulkoista neljännesvuosittaista haavoittuvuustarkistusta ASV:n suorittamina ($100-500 neljännesvuosittain)
✓ Korjaa kaikki korkean riskin haavoittuvuudet ennen vaatimustenmukaisuusvakuutuksen antamista
Jatkuva ylläpito
Jatkuva vaatimustenmukaisuus edellyttää jatkuvaa valppautta:
- Järjestelmäpäivitykset. Pidä maksupäätteiden ohjelmistot ja maksusovellukset ajan tasalla tietoturvakorjausten avulla. Tilaa toimittajien tietoturvatiedotteet ja asenna kriittiset päivitykset nopeasti kaikkiin laitteisiin päätelaitteiden hallintatyökaluilla.
- Ympäristön valvonta. Uusien maksupäätteiden lisääminen, ohjelmistojen päivittäminen tai maksupalveluntarjoajien vaihtaminen voi edellyttää erityyppistä SAQ-itsearviointikyselyä tai muita turvallisuustoimia.
- Käyttöoikeuksien tarkistukset. Neljännesvuosittaisissa käyttöoikeusluetteloiden tarkastuksissa poistetaan entiset työntekijät ja varmistetaan, että nykyiset käyttöoikeustasot vastaavat työtehtävien vaatimuksia.
PCI DSS -standardi itsessään päivittyy säännöllisesti. Versio 4.0 tuli voimaan maaliskuussa 2024, ja täysimääräinen valvonta alkoi maaliskuussa 2025. Pysy ajan tasalla maksupalveluntarjoajasi tai PCI Security Standards Councilin viestinnän avulla.
Parhaista aikomuksista huolimatta pienet vähittäiskauppiaat tekevät usein virheitä, jotka voivat vaarantaa vaatimustenmukaisuuden saavuttamisen ja aiheuttaa tarpeettomia riskejä.
Näiden sudenkuoppien ymmärtäminen auttaa vaatimustenmukaisuusbudjetin ja suunnittelupäätösten laatimisessa.
Varaa budjetti vaatimustenmukaisuuteen: realistiset kustannukset
Anna muutama nopea tieto myymälästäsi, niin arvioimme PCI-vaatimustenmukaisuuden ensimmäisen vuoden kustannukset, vuotuisen kustannustason ja sen, mikä todellisuudessa vaikuttaa summaan.
Varaa tason 4 vaatimustenmukaisuuteen 2 000–8 000 dollaria vuodessa nykyisen tietoturvatilanteesi ja järjestelmiesi monimutkaisuuden mukaan.
Tyypillinen kustannuserittely
| Kustannusluokka | Kustannusväli | Tiheys | Mitä se kattaa |
|---|---|---|---|
| KustannusluokkaSAQ-lomakkeen täyttäminen | Kustannusväli$500-2,000 | TiheysVuosittain | Mitä se kattaaItsenäinen työskentely tai konsultin apu |
| KustannusluokkaHaavoittuvuusskannaukset | Kustannusväli$400-2,000 | TiheysNeljännesvuosittain | Mitä se kattaaASV:n ulkoiset skannaukset |
| KustannusluokkaPOS-järjestelmän tai järjestelmien päivitykset | Kustannusväli$0-5,000 | TiheysKertaluonteinen* | Mitä se kattaaTietoturvavaatimukset täyttävä laitteisto |
| KustannusluokkaVerkkoturvallisuus | Kustannusväli$500-3,000 | TiheysKertaluonteinen* | Mitä se kattaaPalomuurit, segmentointi |
| KustannusluokkaKoulutus & käytännöt | Kustannusväli$200-800 | TiheysVuosittain | Mitä se kattaaHenkilöstön koulutus, dokumentaatio |
| KustannusluokkaJatkuva ylläpito | Kustannusväli$300-1,200 | TiheysVuosittain | Mitä se kattaaPäivitykset, valvonta, käyttöoikeuksien hallinta |
More Articles
- PCI-vaatimustenmukaisuuden kustannuslaskuri & käyttöopas
- PCI SAQ -kysely: löydä oikea SAQ-kyselysi 2 minuutissa
- Vähittäiskaupan maksujen käsittely: asiantuntijan opas maksujen vastaanottamiseen
- Verkkokaupan luottokorttimaksujen käsittely: täydellinen opas
- 5 maksupalveluntarjoajien säädöstä + 3 vaatimustenmukaisuusstrategiaa
Sijoitetun pääoman tuoton laskeminen
Vertaa vaatimustenmukaisuuden kustannuksia tietomurron seurauksiin: tietomurto maksaa pienelle yritykselle keskimäärin 2,98 miljoonaa dollaria, kun taas kattava PCI-vaatimustenmukaisuus maksaa 3 000–6 000 dollaria vuodessa.
Perustason vaatimustenmukaisuustoimet vähentävät huomattavasti tietomurron riskiä ja kustannuksia.
Milloin kannattaa palkata apua
Harkitse QSA:ta tai konsulttia, jos:
- Monimutkainen kyselylomake. SAQ-lomakkeessasi on yli 100 kysymystä
- Tietojen tallennus. Tallennat kortinhaltijoiden tietoja missä tahansa muodossa
- Verkon monimutkaisuus. Käytössäsi on useita toisiinsa integroituja järjestelmiä tai monimutkaisia verkkoympäristöjä
- Aiemmat epäonnistumiset. Et ole aiemmin läpäissyt vaatimustenmukaisuuden validointeja
Itsenäinen työskentely sopii, jos:
- Yksinkertainen maksujen käsittely. Käytät perusmuotoista maksujen käsittelyä (SAQ A tai B)
- Tekninen osaaminen. Sinulla on perustason IT-osaamista ja aikaa oppimiseen
- Maksunkäsittelijän tuki. Maksunkäsittelijäsi tarjoaa erityistä apua vaatimustenmukaisuuteen
Useimmat tason 4 kauppiaat voivat saavuttaa vaatimustenmukaisuuden ilman kalliita konsultteja, mutta ammattilaisen apu varmistaa, ettet jätä huomiotta kriittisiä vaatimuksia, jotka voivat johtaa sakkoihin tai auditointeihin.
Tärkeimmät hyödylliset työkalut: POS-järjestelmät, joissa on sisäänrakennetut vaatimustenmukaisuustoiminnot, maksunkäsittelijät, jotka yksinkertaistavat PCI-vaatimuksia, ja turvalliset maksuvälityspalvelut vähentävät vaatimustenmukaisuuteen liittyvää työtäsi käsittelemällä salauksen ja tokenisoinnin automaattisesti.
Clicks on the links below may earn a commission, which supports our independent testing and review of software and services. Learn more about how we stay transparent.
Pidä vaatimustenmukaisuus kunnossa ja hyödynnä sen edut
PCI-vaatimustenmukaisuuden ei tarvitse kuormittaa pieniä vähittäiskauppiaita. Keskity ensin olennaisiin hallintakeinoihin, valitse ympäristöösi sopiva SAQ-lomake ja ylläpidä johdonmukaisia tietoturvakäytäntöjä.
Vaatimustenmukaisuuteen tehtävä investointi on pieni verrattuna tietomurron kustannuksiin tai siihen, että menetät mahdollisuutesi vastaanottaa luottokorttimaksuja.
Jos tarvitset maksuympäristöösi räätälöityä vaatimustenmukaisuusohjeistusta, ota yhteyttä vastaanottavaan pankkiisi tai maksunkäsittelijääsi. He voivat auttaa määrittämään tarkat vaatimuksesi ja validointimenettelysi.
Jos haluat laajempaa tietoa maksujen käsittelystä, tutustu kattavaan maksujen käsittelyä käsittelevään oppaaseemme.
Vähittäiskauppa ei koskaan pysähdy – eikä sinunkaan pitäisi. Tilaa uutiskirjeemme ja saat uusimmat näkemykset, strategiat ja uraresurssit alan huippujohtajilta, jotka muovaavat vähittäiskaupan tulevaisuutta.
PCI-vaatimustenmukaisuuden usein kysytyt kysymykset
Muutamia viimeisiä kysymyksiä ja vastauksia ennen kuin lopetamme.
Mitä tarkalleen ottaen ovat suojattavat "kortinhaltijan tiedot"?
Ensisijainen tilinumero (PAN), vanhenemispäivä, kortinhaltijan nimi ja palvelukoodi. Älä koskaan tallenna CVV-koodeja, PIN-koodin varmennusarvoja tai magneettijuovan täydellisiä tietoja – se on kiellettyä.
Voinko ulkoistaa kaiken maksujen käsittelyn välttääkseni PCI-vaatimustenmukaisuuden?
Et. Vaikka ulkoistaminen vähentää vaatimustenmukaisuuden piiriin kuuluvaa aluetta, olet edelleen vastuussa kortinhaltijan tietojen suojaamisesta omassa ympäristössäsi ja sen varmistamisesta, että palveluntarjoajat noudattavat vaatimuksia.
Kuinka usein minun on tehtävä haavoittuvuustarkistuksia?
Ulkopuoliset tarkistukset tehdään neljännesvuosittain ASV:n toimesta. Myös sisäiset tarkistukset tehdään neljännesvuosittain, jos sisäisissä verkoissasi on kortinhaltijan tietoja. Epäonnistuneiden tarkistusten puutteet on korjattava, minkä jälkeen tarkistus on tehtävä uudelleen.
Mitä tapahtuu, jos en noudata vaatimuksia?
Korttijärjestöt voivat määrätä $5,000-100,000 suuruisia kuukausittaisia sakkoja. Saatat menettää kauppiastilisi kokonaan. Tietomurrot aiheuttavat lisäksi rikosteknisen tutkinnan kustannuksia, oikeudenkäyntikuluja ja mahdollisia oikeusjuttuja.
Tarvitsenko vaatimustenmukaisuuden, jos vastaanotan vain muutaman luottokorttimaksun kuukaudessa?
Kyllä. PCI DSS koskee kaikkia kauppiaita, jotka tallentavat, käsittelevät tai siirtävät kortinhaltijan tietoja tapahtumien määrästä riippumatta. Vaatimustenmukaisuutta edellytetään jopa yhden tapahtuman yhteydessä.