Key Takeaways
Smartfony stanowią integralną część dzisiejszej gospodarki, a systemy płatności mobilnych wygenerowały w 2023 roku 7,39 biliona dolarów, podkreślając ich znaczącą rolę w globalnych transakcjach finansowych.
Nowoczesne metody płatności obejmują zbliżenia, skanowanie i przeciąganie, dzięki czemu płatności bezdotykowe stają się nową normą i upraszczają transakcje — od zakupów u ulicznych sprzedawców po subskrypcje.
Wraz z tym, jak wydawanie pieniędzy staje się łatwiejsze, wzrasta ryzyko strat finansowych, zwłaszcza w związku z obawami dotyczącymi bezpieczeństwa płatności mobilnych.
Powierzenie naszym telefonom poufnych informacji wymaga solidnej ochrony, ponieważ luki w zabezpieczeniach urządzeń mobilnych stwarzają możliwości przeprowadzania kosztownych oszustw.
W ciągu zaledwie minionego tygodnia kupiłem krem do twarzy, zamówiłem świeże kwiaty, kupiłem leki na alergię i parę słuchawek — wszystko za pomocą płatności mobilnych.
Ten prostokątny blok trzymany w dłoniach przez każdego — nowoczesny smartfon — napędza całe gospodarki — wartość transakcji w systemach płatności mobilnych osiągnęła 7,39 biliona dolarów w 2023 roku. (To wystarczająco dużo pieniędzy, by na zawsze wyleczyć zatoki całego świata).
Od ulicznych sprzedawców po subskrypcje produktów do pielęgnacji skóry dostępny jest obecnie ogromny wybór metod płatności. Niemal wszystko można kupić jednym stuknięciem, skanem lub przeciągnięciem, dzięki czemu płatności zbliżeniowe stały się nowym standardem.
Jednak im łatwiej wydawać pieniądze, tym łatwiej je również stracić — zwłaszcza jeśli bezpieczeństwo płatności mobilnych nie jest naprawdę solidne.
I to prowadzi nas do niezbyt przyjemnej, ale naprawdę ważnej części:
Dlaczego bezpieczeństwo płatności mobilnych naprawdę ma znaczenie
Powierzamy telefonom wszystko — zdjęcia, hasła, konta bankowe i nocne zamówienia spożywcze. Jednak zaufanie bez ochrony to czekające na ziszczenie naruszenie bezpieczeństwa.
Ekosystem oszustw jest rozległy i kosztowny.
Oszustwa związane z płatnościami mobilnymi są już wielomiliardową branżą (dla oszustów). A ponieważ coraz więcej osób rezygnuje z gotówki i kart, stawka rośnie:
- Pojedyncze oszustwo phishingowe może wyczyścić czyjeś oszczędności.
- Przejęta aktualizacja aplikacji po jednym z licznych wycieków danych firmowych może narazić na niebezpieczeństwo miliony użytkowników.
- Przejęty proces płatności może z dnia na dzień zniszczyć reputację całej marki.
Płatności mobilne są wygodne. Jeśli jednak nie są bezpieczne, stają się obciążeniem — zarówno dla osoby dokonującej płatności, jak i dla firmy, która ją przyjmuje.
Porozmawiajmy więc o tym, co obecnie naprawdę zagraża Twoim pieniądzom.
5 zagrożeń dla bezpieczeństwa urządzeń mobilnych, których nie możesz ignorować
Jeśli telefon jest teraz Twoim portfelem, bezpieczeństwo urządzenia mobilnego jest jego zamkiem. A wiele osób próbuje go sforsować.
Oto pięć rzeczywistych zagrożeń dla bezpieczeństwa, które narażają na niebezpieczeństwo płatności mobilne — i zaufanie Twoich klientów.
1. Phishing, vishing i smishing
Zacznijmy od klasyki: fałszywych wiadomości, które nakłaniają ludzi do ujawnienia informacji dotyczących płatności, aby uzyskać nieautoryzowany dostęp do ich kont.
- Phishing. To podejrzane wiadomości e-mail udające wiarygodne (na przykład pochodzące od Twojego banku, PayPal albo tej jednej marki, od której rzeczywiście coś kupiłeś w zeszłym tygodniu).
- Vishing. Phishing ma kuzyna, który odpowiada — phishing głosowy. Dochodzi do niego, gdy oszuści dzwonią, podając się za pracowników banku, aplikacji płatniczej, a nawet organów ścigania. Tworzą poczucie pilności („Twoje konto zostało przejęte!” lub „Na Twojej karcie wykryto podejrzaną aktywność”) i przekonują Cię do odczytania jednorazowych kodów dostępu lub przyznania im dostępu do konta.
- Smishing. Ta sama idea co phishing, ale za pośrednictwem SMS-ów lub aplikacji do przesyłania wiadomości.
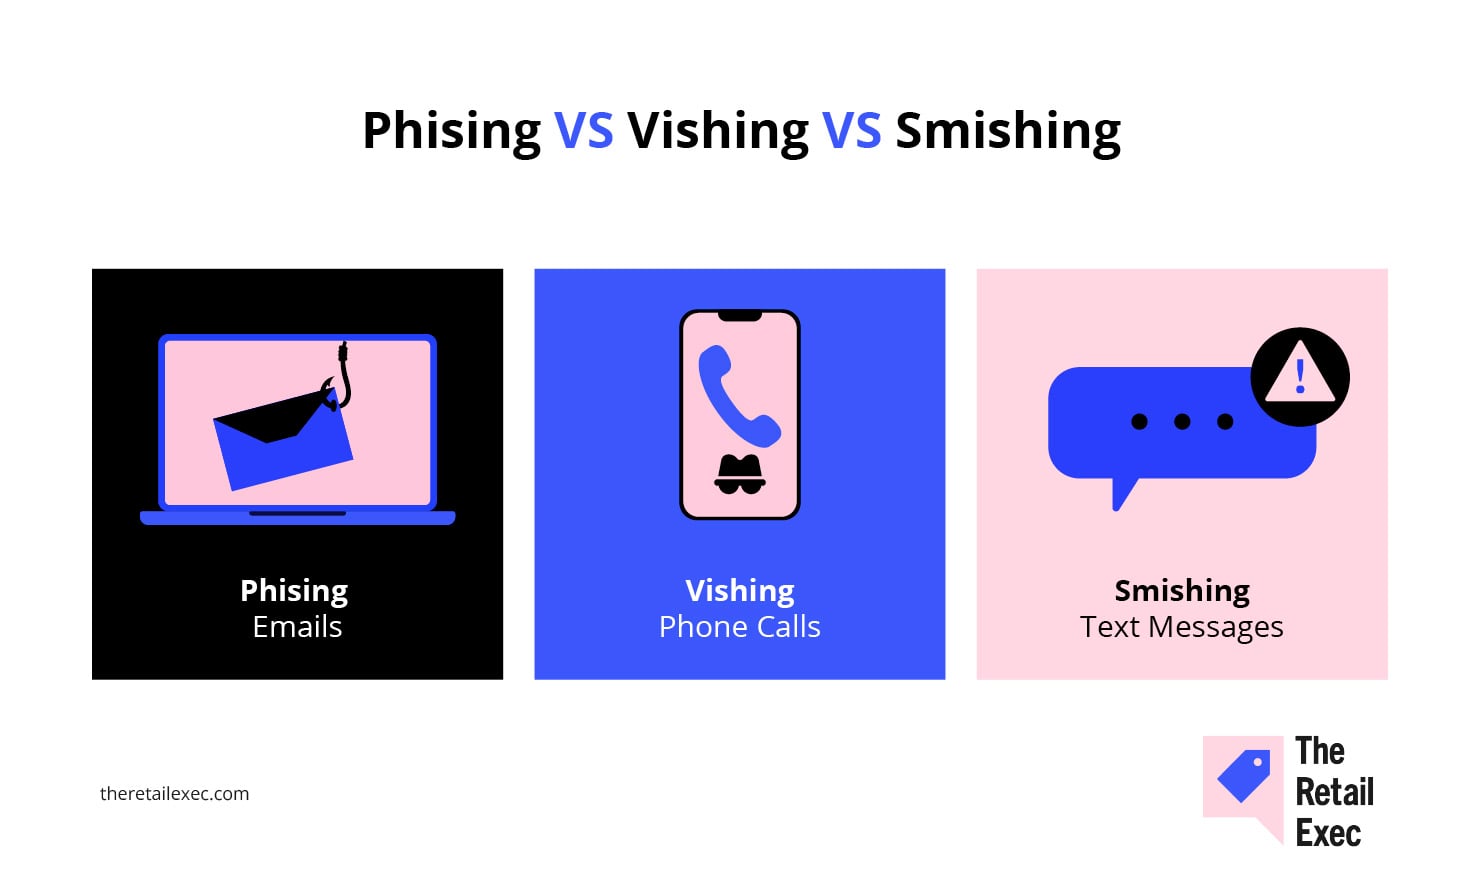
Według CSO Online 80% incydentów związanych z bezpieczeństwem wynika z ataków phishingowych, które kosztują 17 700 dolarów na minutę.
Oszustwa te zwykle zawierają pilnie brzmiący komunikat („Twoja płatność nie powiodła się!”) oraz odsyłacz do strony łudząco podobnej do prawdziwej, na której użytkownicy nieświadomie przekazują dane logowania lub dane karty płatniczej.
Właścicielowi prawdziwej karty może być trudno na pierwszy rzut oka dostrzec różnicę.
Dlaczego ma to znaczenie: Nawet najbezpieczniejszy system płatności nie może ochronić użytkowników przed wpisaniem danych w niewłaściwym miejscu. A te oszustwa stają się niepokojąco przekonujące.
2. Złośliwe oprogramowanie i programy szpiegujące z aplikacji innych firm
Wiele pozornie nieszkodliwych aplikacji do płatności mobilnych — lub aplikacji, które się z nimi integrują — może zainstalować oprogramowanie działające w tle, które:
- Rejestruje naciskane klawisze.
- Wykonuje zrzuty ekranu Twojej aktywności.
- Pobiera zapisane informacje o płatnościach lub dane autouzupełniania kart.
W 2024 roku ponad 1500 urządzeń mobilnych z systemem Android zostało zainfekowanych nowym szczepem złośliwego oprogramowania bankowego o nazwie ToxicPanda. Ten trojan umożliwiał atakującym wykonywanie oszukańczych transakcji bankowych bezpośrednio z zainfekowanych urządzeń, wyprowadzając środki bez wiedzy użytkownika.
ToxicPanda wciąż ewoluuje.
Wstępna analiza pokazuje, że jest to odchudzona, bardziej agresywna wersja starszego złośliwego oprogramowania — pozbawiona starszego kodu i wyposażona w 33 nowe polecenia służące do kradzieży poufnych danych, uzyskiwania dostępu do aplikacji do przesyłania wiadomości oraz omijania zabezpieczeń.
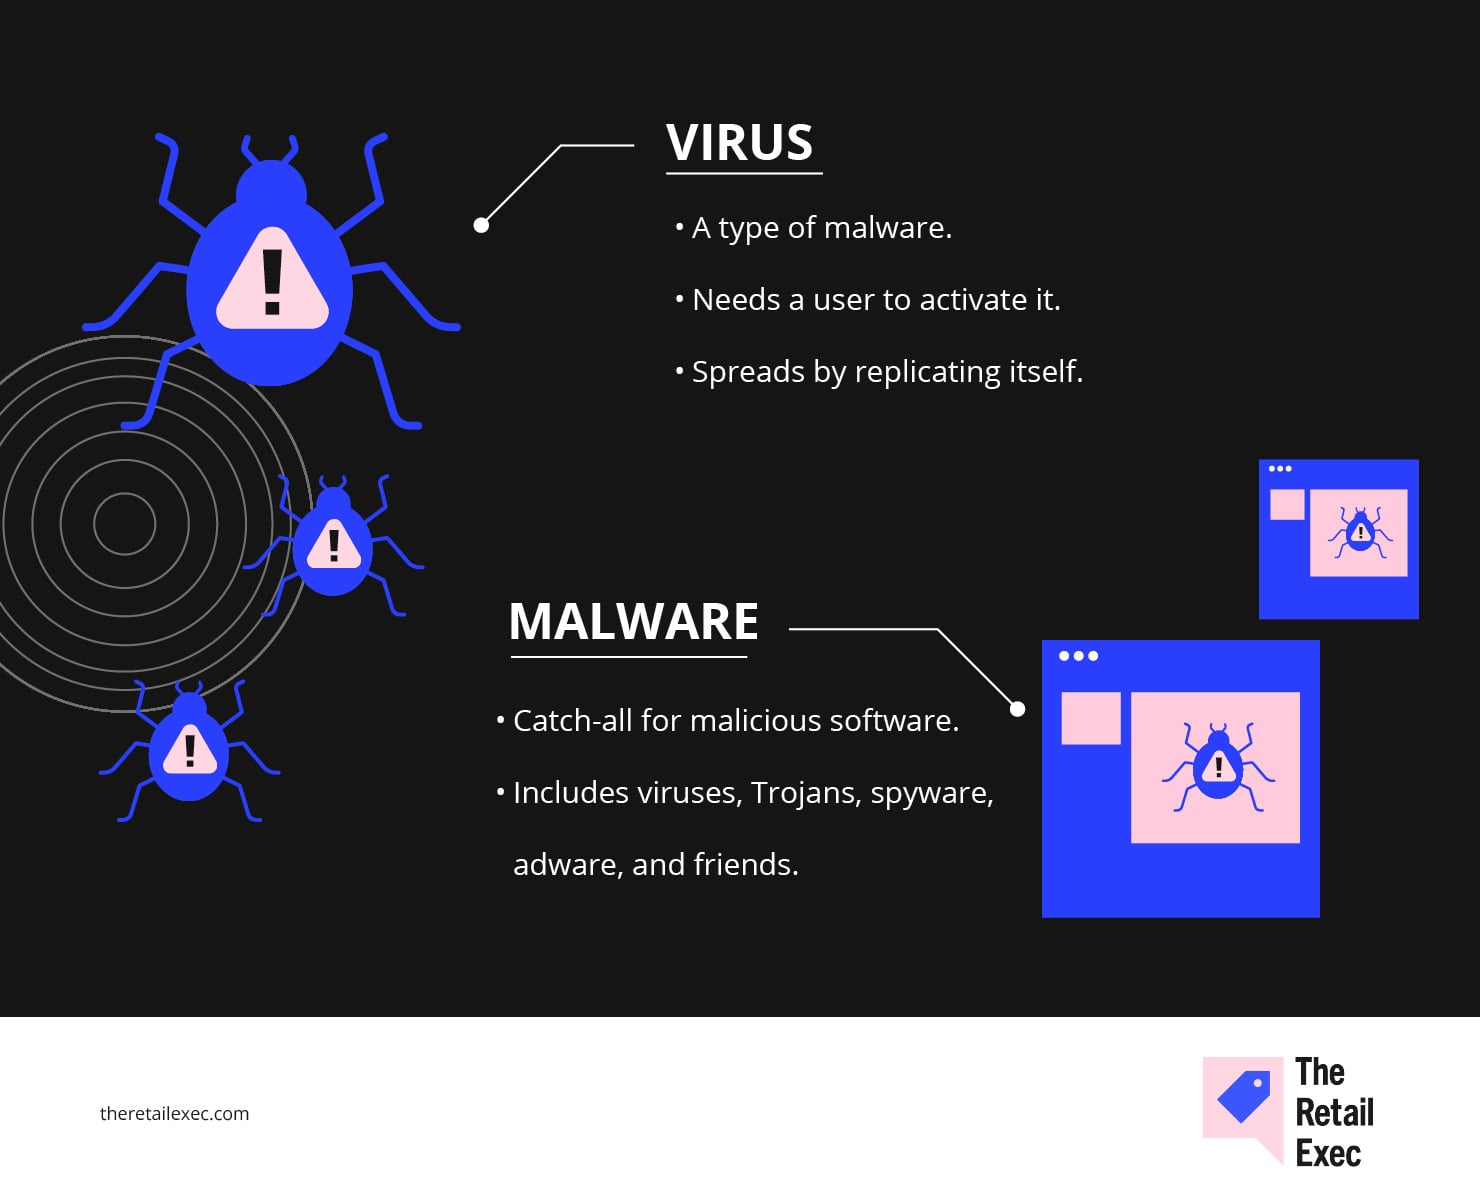
Dlaczego ma to znaczenie: Jedna nieprawidłowa instalacja może po cichu ujawnić atakującym działającym w ukryciu informacje o Twojej aktywności płatniczej — oraz Twoje pieniądze.
Have an account? Log In
3. Podsłuchiwanie publicznych sieci Wi-Fi
Jesteś w kawiarni. Otwierasz aplikację zakupową. Robisz zakupy, korzystając z bezpłatnej sieci Wi-Fi.
Teraz ktoś inny w tej samej sieci może potencjalnie przechwycić Twoje dane — zwłaszcza jeśli aplikacja lub strona nie wymusza prawidłowo korzystania z HTTPS. Doświadczony haker może nawet zaatakować sam system sprzedaży (POS) w kawiarni.
Hakerzy używają narzędzi takich jak sniffery pakietów, aby podsłuchiwać ruch, wstrzykiwać złośliwy kod lub przeprowadzać ataki typu man-in-the-middle (MITM).
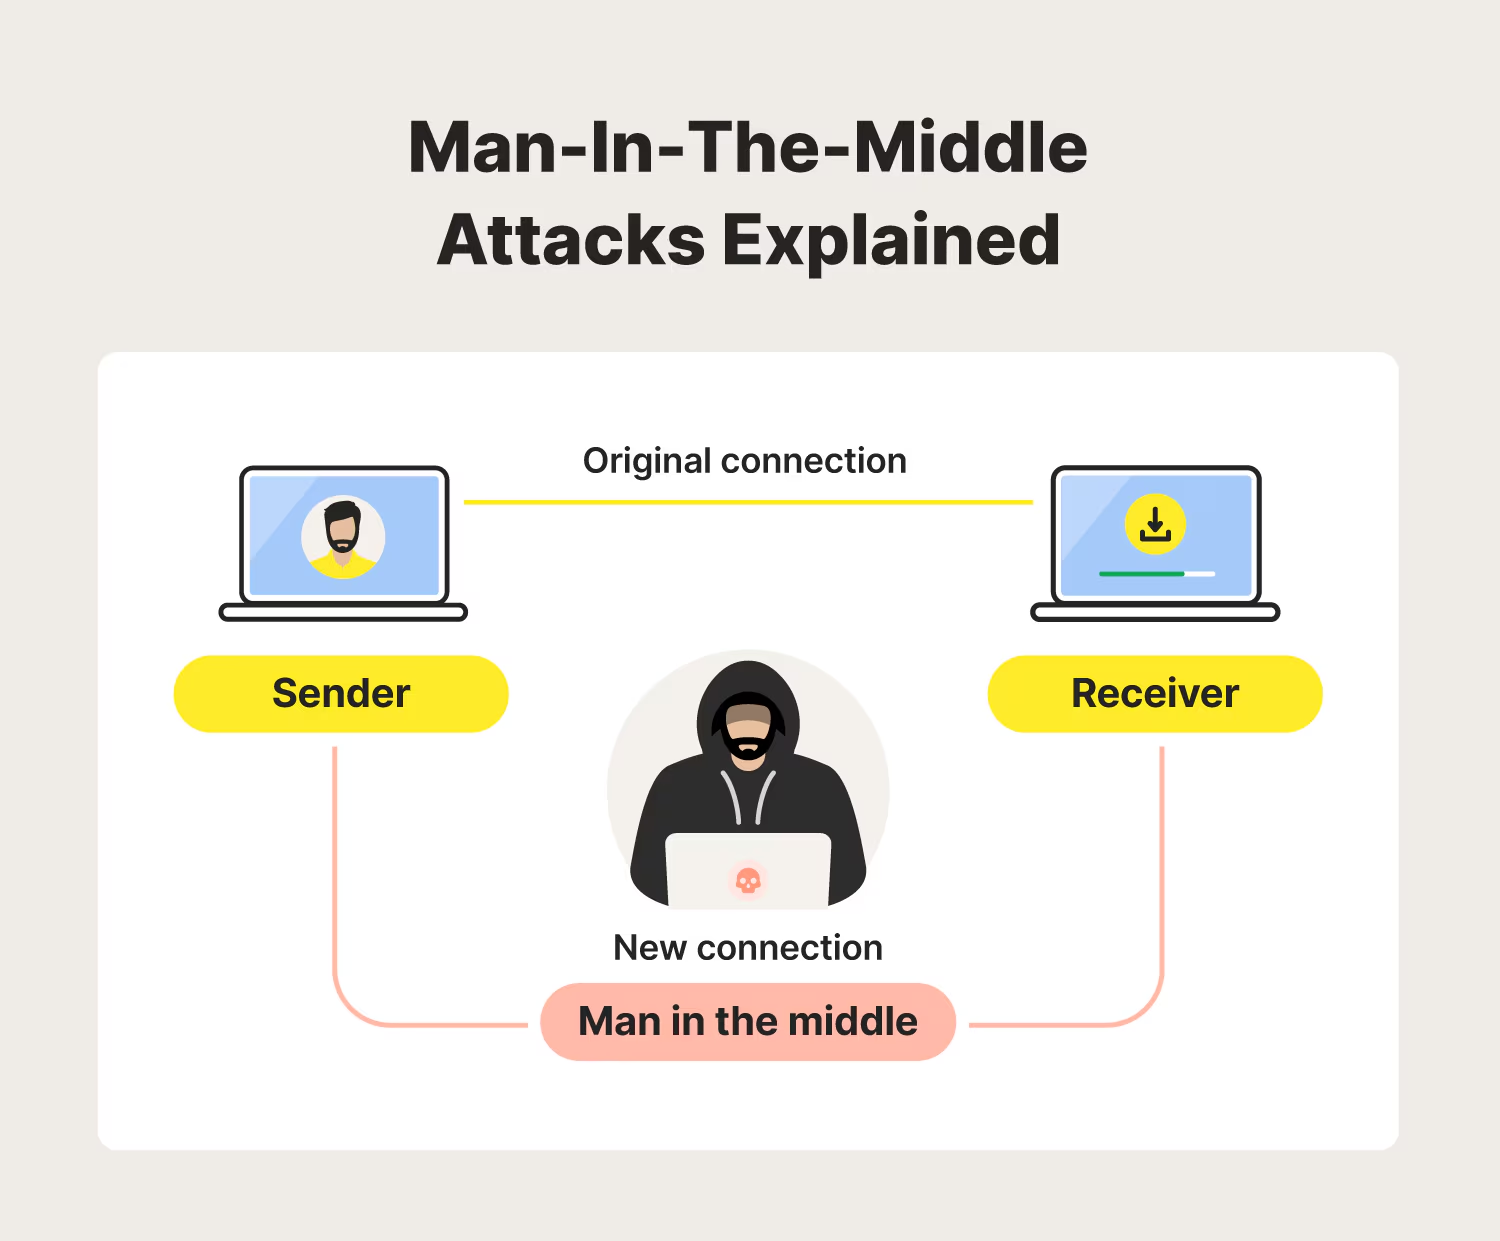
Dlaczego ma to znaczenie: Nie wykrzykiwałbyś numeru swojej karty przez zatłoczone pomieszczenie. Niezabezpieczona sieć Wi-Fi jest zasadniczo cyfrowym odpowiednikiem takiej sytuacji.
4. Słaba higiena haseł
Powtarzane lub słabe hasła to najłatwiejszy sposób, aby atakujący niezauważenie uzyskali dostęp.
Według firmy NordPass zajmującej się zarządzaniem hasłami online najczęściej używanym hasłem internetowym na świecie jest 123456. Nazywają je „najgorszym” hasłem, ponieważ hakerowi złamanie go zajmuje mniej niż sekundę, a jest ono używane ponad 4,5 miliona razy.
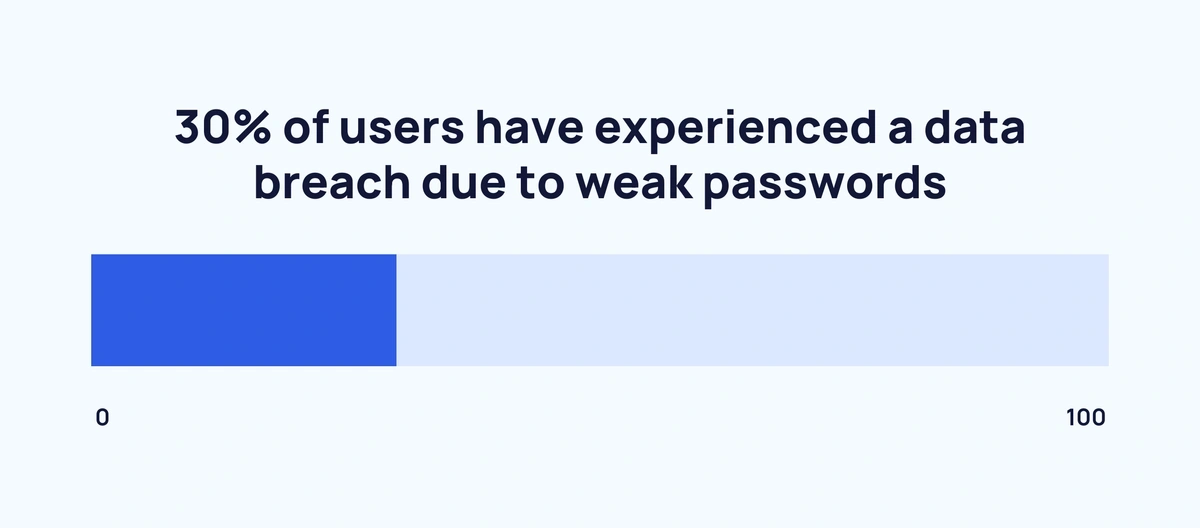
Dlaczego to ma znaczenie: Gdy dojdzie do włamania na jedno konto — na przykład do starego konta zakupowego z 2018 roku — napastnicy próbują użyć tego samego adresu e-mail i hasła wszędzie.
Jeśli używałeś tych danych również do cyfrowego portfela, aplikacji płatniczej lub banku, to koniec. Większość włamań nie odbywa się jednak metodą siłową… dochodzi do nich dlatego, że ktoś używał hasła „snoopy123” przy 12 różnych logowaniach.
5. Zgubione lub skradzione urządzenia zapewniające dostęp do aplikacji płatniczych
Telefony zostają w samochodach na przejazdy, restauracjach, a nawet na blatach w publicznych toaletach. Jeśli telefon komórkowy nie jest odpowiednio zabezpieczony, każdy, kto go znajdzie, może uzyskać dostęp do Twoich pieniędzy.
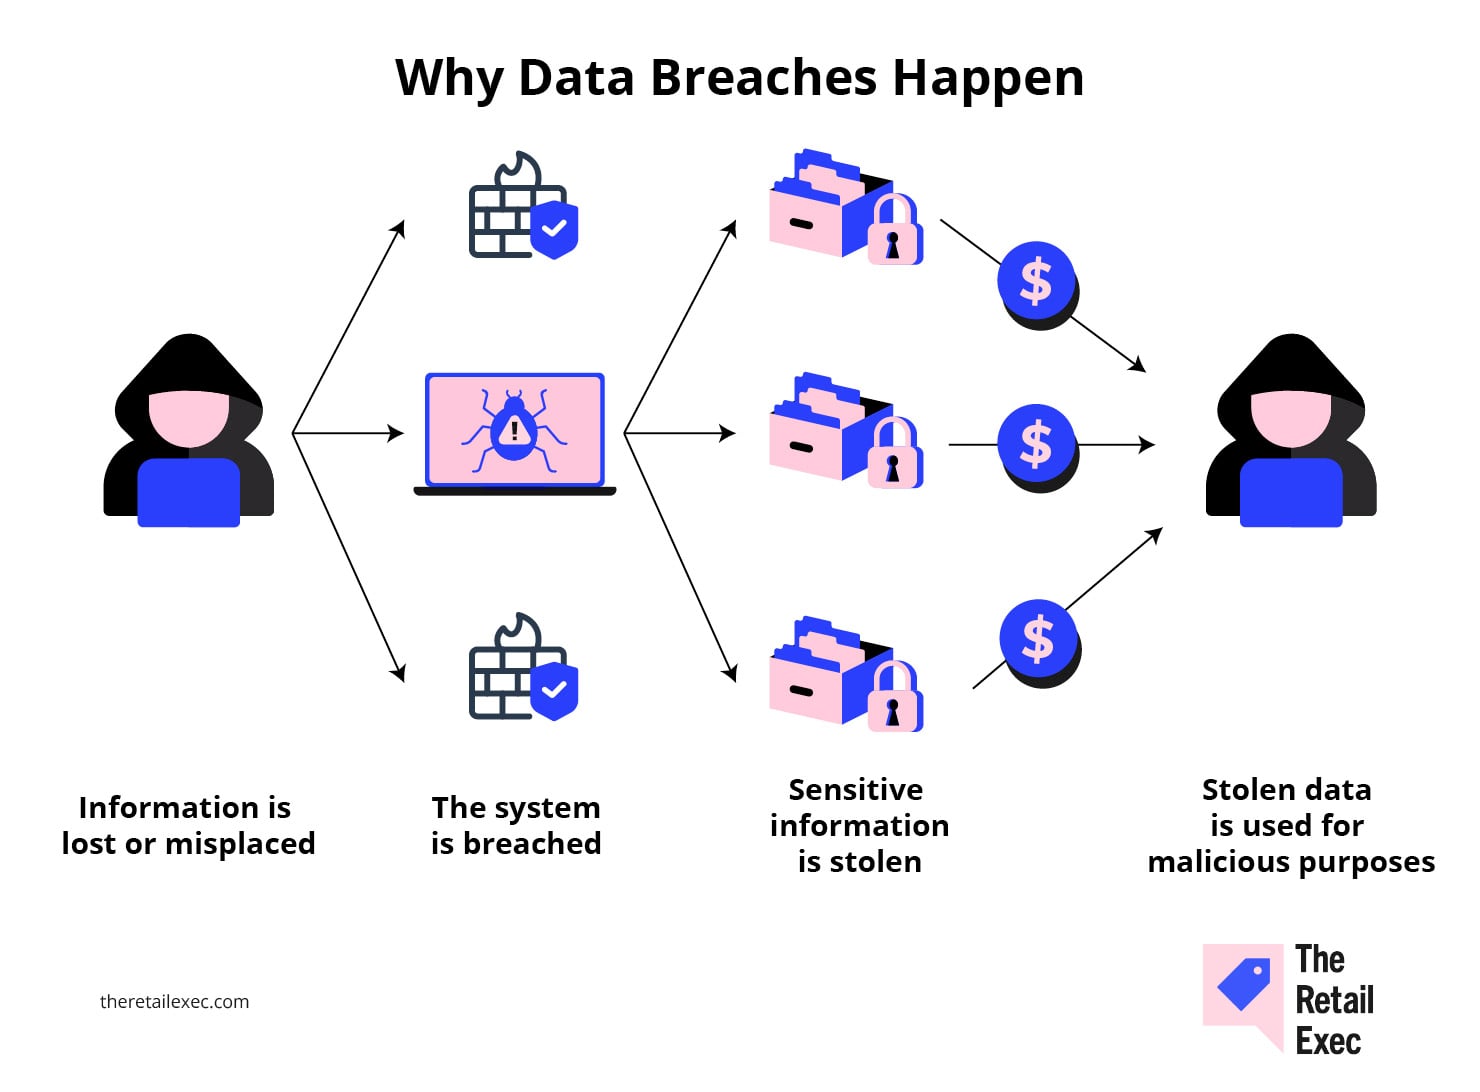
Dlaczego to ma znaczenie: Układ umożliwiający płatności zbliżeniowe, znany jako komunikacja bliskiego zasięgu (NFC), w większości urządzeń nie wymaga otwartej aplikacji.
Złodziej może po prostu odblokować telefon i przyłożyć go do terminala, aby dokonać nieuczciwych zakupów. Czas na reakcję jest krótki. Zanim zorientujesz się, że nie masz telefonu, szkody mogą już zostać wyrządzone.
Co naprawdę działa, aby zabezpieczyć płatności mobilne
Najlepsze zabezpieczenia płatności mobilnych opierają się na sprawdzonych systemach, proaktywnym podejściu i tym, aby bezpieczeństwo było niewidoczne dla użytkownika końcowego.
Oto środki bezpieczeństwa, które naprawdę działają — prosto od osób, które mają w tym doświadczenie:
1. Wybierz właściwe rozwiązania płatnicze, które stawiają bezpieczeństwo na pierwszym miejscu
Twój dostawca usług płatniczych jest pierwszą linią obrony, szczególnie w przypadku firmy zajmującej się handlem elektronicznym.
Angel Sanchez, właściciel Wanderlust Portraits, wybrał Stripe z konkretnego powodu: zgodność ze standardem PCI, wykrywanie oszustw w czasie rzeczywistym i mobilne zestawy SDK, które nie spowalniały procesu płatności.
Od czasu zmiany nie odnotował ani jednej udanej próby oszustwa.
W firmie Shewin, która przetwarza ponad 100 000 transakcji miesięcznie, Jazz Su przeprowadził ocenę dostawców obejmującą pięciu głównych operatorów i wybrał Stripe ze względu na wykrywanie oszustw oparte na uczeniu maszynowym oraz płynną integrację API.
Rezultat: 82% mniej oszustw i uniknięcie kosztów w wysokości $180,000 w ciągu jednego roku.
Stripe nie jest jednak jedynym graczem na rynku. Sprawdź naszą listę 10 najlepszych mobilnych rozwiązań płatniczych dla Twojej firmy:
A jeśli szukasz rzetelnego operatora płatności, masz szczęście! Mamy dla Ciebie właśnie taką listę:
2. Tokenizuj wszystko, co możesz
Tokenizacja zastępuje wrażliwe dane płatnicze losowymi ciągami znaków, które stają się bezużyteczne po przechwyceniu.
Można to porównać do zastąpienia numerów kart kredytowych klientów jednorazowymi, wymiennymi aliasami.
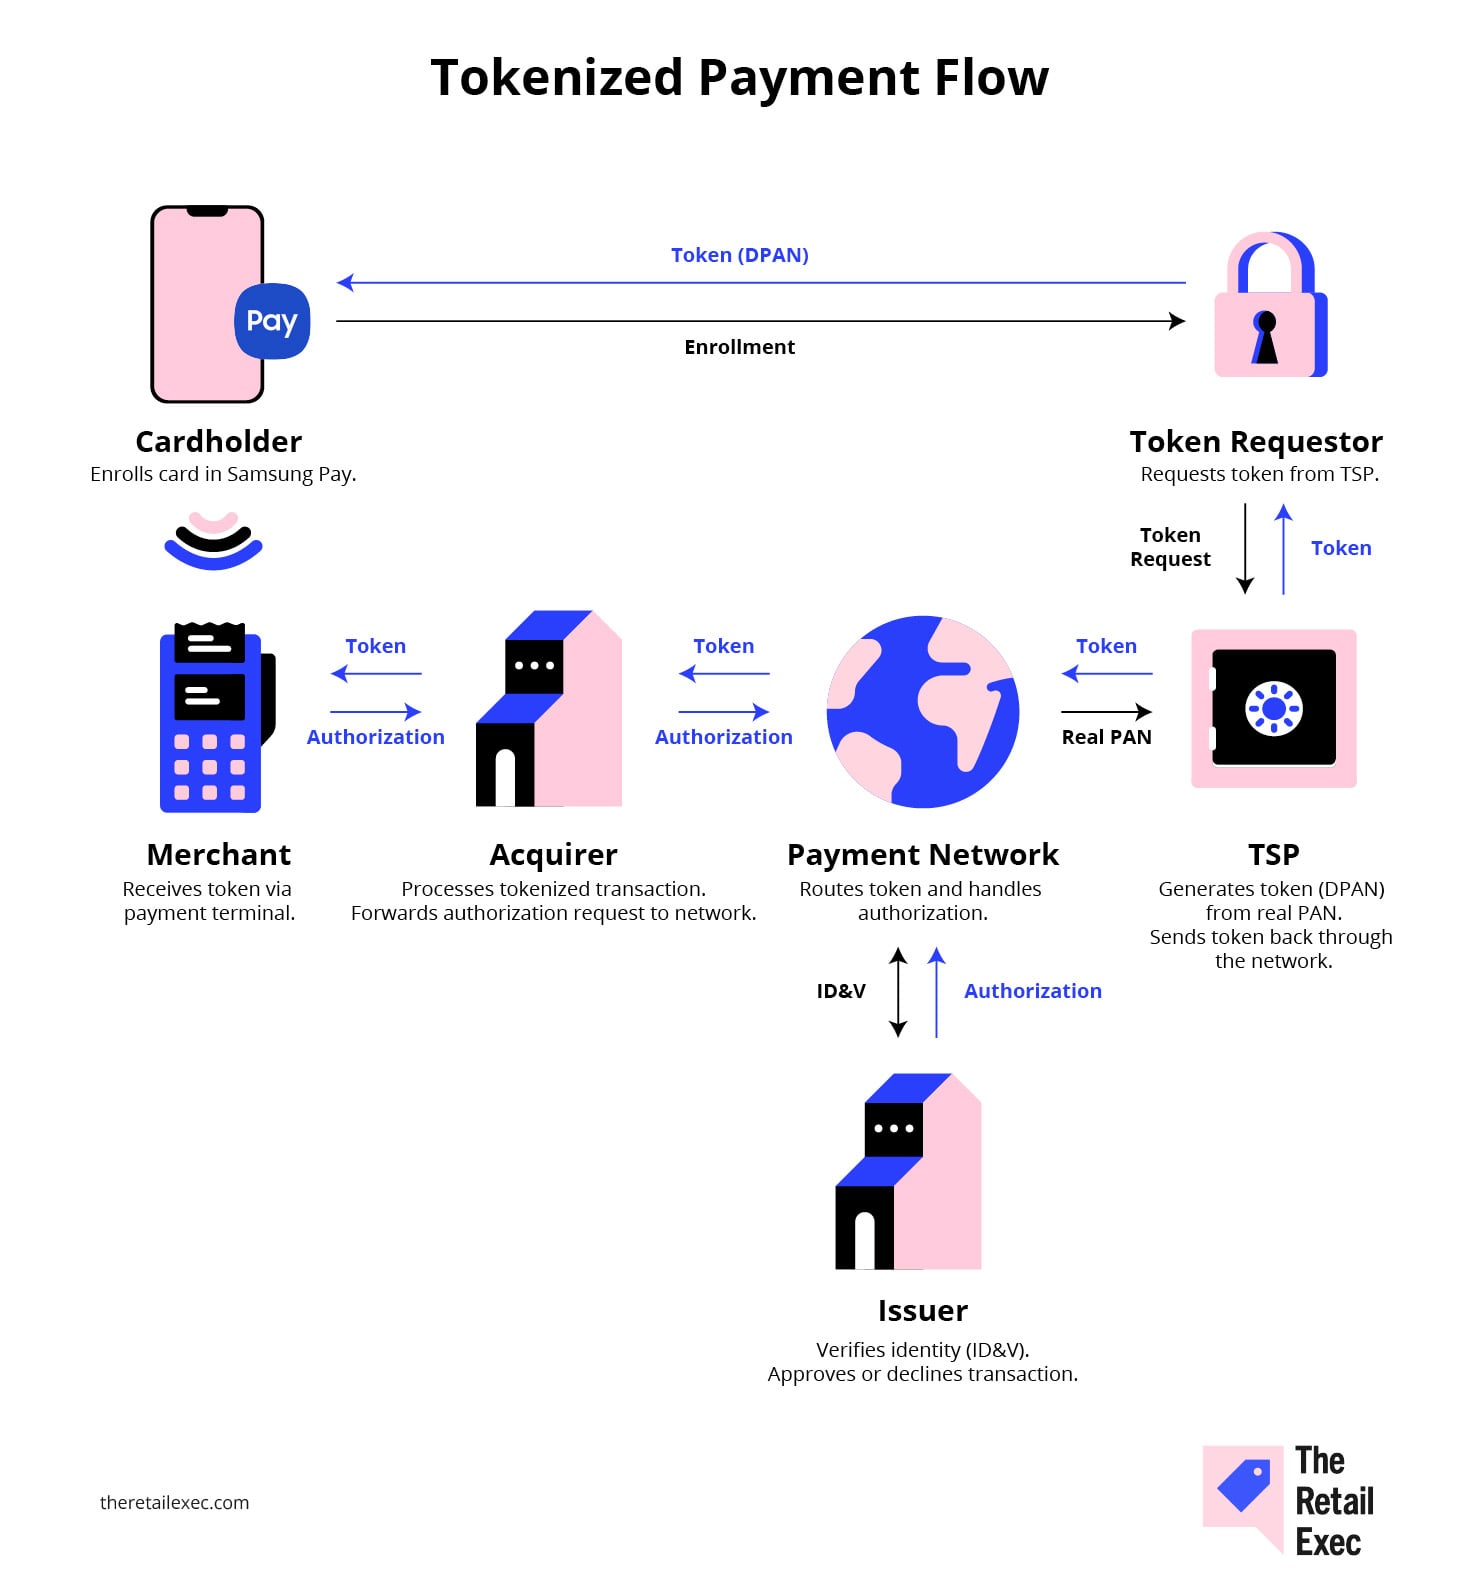
Alfred Christ z firmy ROKR nazywa tokenizację „fundamentem długoterminowego zaufania klientów”.
W firmie Gator Rated połączenie tokenizacji z odciskiem urządzenia natychmiast ograniczyło liczbę podejrzanych transakcji o 50%.
To realne oszczędności.
Oznacza to, że prawdziwe dane kart klientów nigdy nie znajdują się na serwerze sprzedawcy. Jeśli więc system sprzedaży lub czytnik kart zostanie przejęty, prawdziwe dane konta klienta pozostaną bezpieczne.
3. Chroń wrażliwe informacje podczas przesyłania za pomocą szyfrowania
Dane są narażone nie tylko podczas przechowywania. Ryzyko występuje również w ruchu—szczególnie podczas transakcji mobilnych.
ROKR stosuje 256-bitowe szyfrowanie SSL nie tylko podczas finalizacji zakupu, lecz także na każdej stronie swojej witryny. Dlaczego? Ponieważ napastnicy nie zawsze wchodzą frontowymi drzwiami—szukają każdej słabości.
Proces ten gwarantuje, że tylko zamierzony, upoważniony odbiorca ma klucz potrzebny do odszyfrowania.
4. Wbuduj niewidoczne zabezpieczenia w doświadczenie użytkownika
Nikt nie chce pokonywać płonących przeszkód tylko po to, by kupić krem do twarzy lub zapisać się do newslettera.
Dlatego inteligentne firmy wplatają zabezpieczenia bezpośrednio w proces finalizacji zakupu—bez jego przerywania.
Nowoczesne rozwiązania oparte na ocenie za pomocą sztucznej inteligencji pozwalają systemom po cichu wykrywać anomalie, takie jak niezgodne urządzenia lub nietypowy czas realizacji—dzięki temu większość użytkowników nawet nie zauważa, że zabezpieczenia działają w tle.
Handy Cleaners uruchamia uwierzytelnianie dwuskładnikowe tylko dla oznaczonych transakcji, a nie dla każdej z nich. Ograniczyło to liczbę dodatkowych czynności i pozwoliło zachować konwersje, a jednocześnie umożliwiło wykrycie 93% aktywności wysokiego ryzyka.
Insuranks wykorzystuje ocenę opartą na sztucznej inteligencji do dyskretnego wykrywania anomalii, takich jak niezgodne urządzenia lub nietypowe pory. Ta podstawowa funkcja sprawia, że większość użytkowników nawet nie zauważa zabezpieczeń działających w tle.
Natomiast w Busy Bee Fashion stawiają na prostotę: mniej integracji, bardziej przejrzyste procesy i subtelne wizualne oznaczenia wiarygodności, takie jak ikony kłódek i przejrzyste zasady. Klienci czują się bezpiecznie — i częściej dokonują zakupów.
5. Postaw na biometrię albo odpuść
Hasła można złamać. Kody jednorazowe można przechwycić. Jednak znacznie trudniej podrobić twarz lub odcisk palca — a do tego są one nieskończenie szybsze w użyciu przy płatnościach zbliżeniowych.
Kevin Heimlich, dyrektor generalny i założyciel firmy The Ad Firm, zaleca uwierzytelnianie za pomocą Face ID lub odcisku palca, ponieważ jest ono zarówno bezpieczne, jak i natychmiastowe.
„Jedno spojrzenie lub dotknięcie jest znacznie wygodniejsze niż wpisywanie skomplikowanych haseł albo czekanie na kody SMS, dzięki czemu proces płatności wydaje się bezwysiłkowy, a jednocześnie zapewnia solidną ochronę” — mówi, i ma rację.
Jazz Su odnotowała również 23% spadek liczby porzuconych koszyków po przejściu z tradycyjnego 2FA na opcje biometryczne.
6. Dodaj drugą blokadę dzięki uwierzytelnianiu wieloskładnikowemu
Cyberprzestępcy mogą sforsować pierwszą blokadę, łamiąc hasła lub kradnąc urządzenia, ale uwierzytelnianie wieloskładnikowe dodaje drugą blokadę, którą trudno im łatwo ominąć
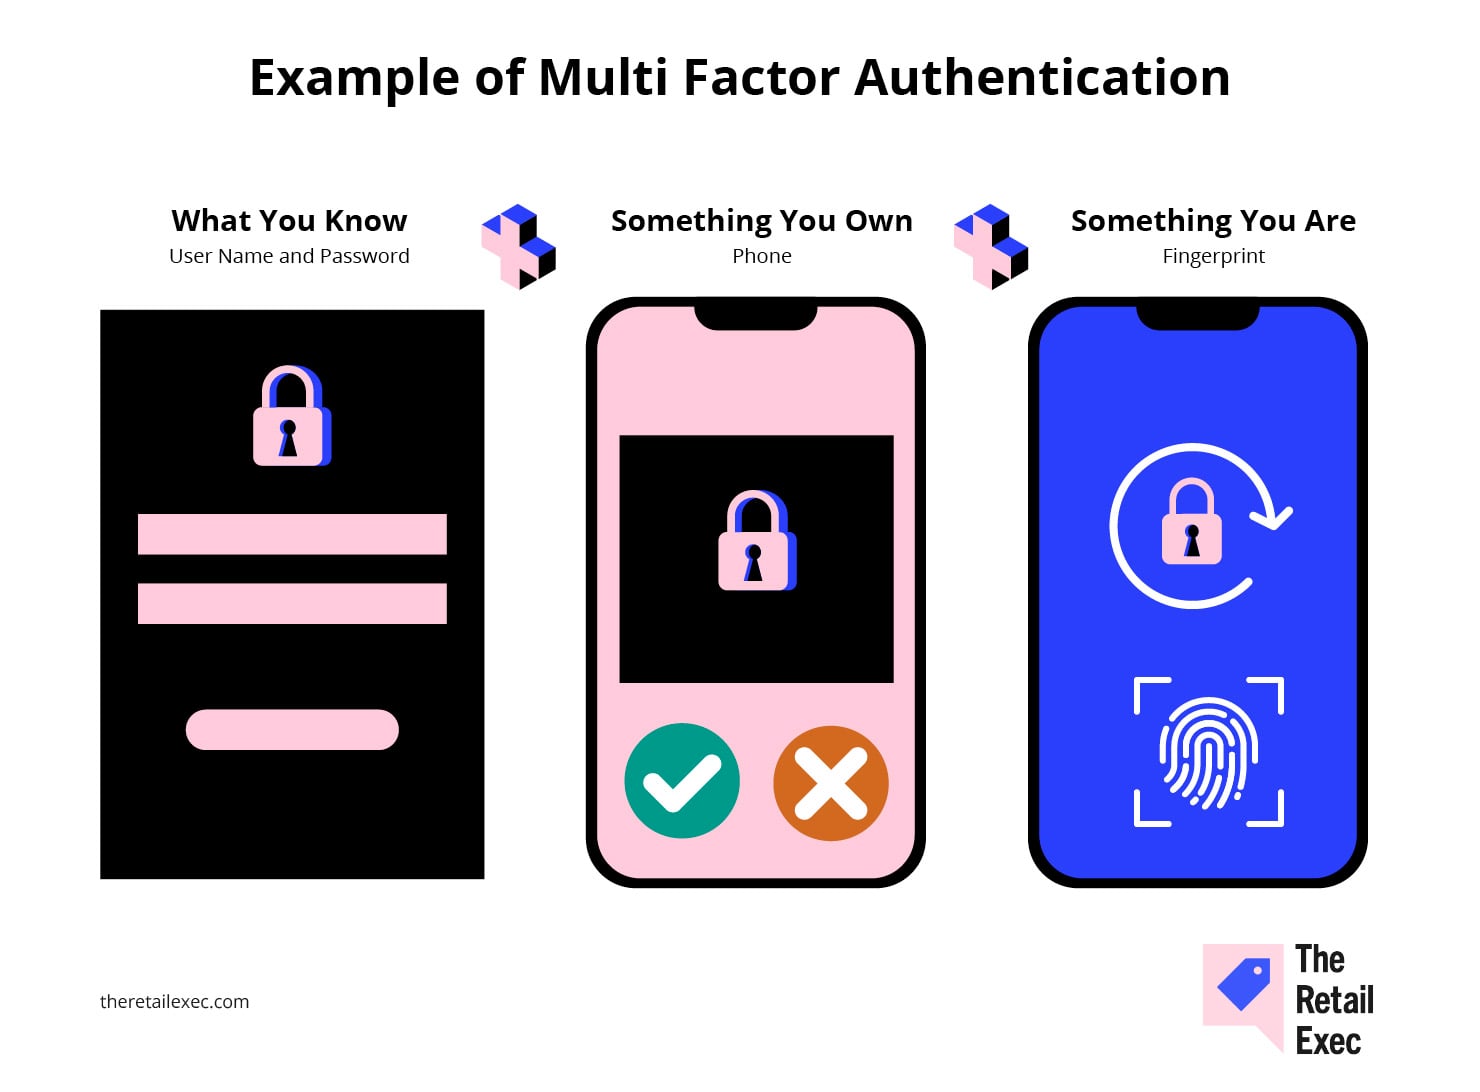
Daniel Yeromka z HostZealot odnotował ogromny spadek liczby oszustw po wdrożeniu opcji 2FA, które łatwo współpracowały z biometrią użytkowników lub aplikacjami uwierzytelniającymi.
Klienci mogli skonfigurować tę funkcję w mniej niż pięć minut, a badanie przeprowadzone w pierwszym kwartale 2023 roku wykazało 75% pozytywnych ocen obsługi płatności.
More Articles
7. Przeprowadzaj audyty bezpieczeństwa jak rutynę, a nie reakcję kryzysową
Nie czekaj na naruszenie bezpieczeństwa, aby zacząć łatać luki. Regularne testy penetracyjne i audyty systemów wykrywają podatności, które może przeoczyć Twój wewnętrzny zespół, w tym wzorce mogące wskazywać na oszustwa polegające na tworzeniu wielu kont.
Firmy, które uwzględniają to w swoich kwartalnych działaniach operacyjnych, wyprzedzają zagrożenia zamiast usuwać ich skutki.
Mark Sanchez z Gator Rated zaleca regularne audytowanie dzienników płatności i przeprowadzanie symulowanych ataków na system.
W pierwszym kwartale 2024 roku te proaktywne testy pozwoliły nam wykryć i załatać podatny punkt końcowy, który na szczęście nie został jeszcze wykorzystany.
Inwestycje w monitorowanie i renomowane rozwiązania bezpieczeństwa firm zewnętrznych nadal przynoszą efekty, pomagając utrzymać zarówno zaufanie klientów, jak i wysokie współczynniki konwersji.
8. Traktuj swoich klientów jak dorosłych: edukuj ich
„Technologia nigdy nie zastąpi świadomego użytkownika” — mówi Daniel Yeromka, dyrektor generalny HostZealot.
Od phishingu po higienę haseł największe zagrożenia często wynikają z błędów ludzkich. Wielu ekspertów wskazało edukację klientów jako jedną z najbardziej niedocenianych, a zarazem najskuteczniejszych form zapobiegania zagrożeniom.
Niezależnie od tego, czy jest to krótki film wprowadzający (jak w przypadku Insuranks), czy jasne ostrzeżenia podczas finalizowania zakupu, uczyń świadomość bezpieczeństwa częścią całej ścieżki.
Nawet subtelne przypomnienia — takie jak oznaczanie podejrzanej aktywności logowania lub dodanie krótkich wskazówek przy polach płatności — znacznie pomagają ludziom lepiej zadbać o własne bezpieczeństwo.
Najważniejszy wniosek: Bezpieczne płatności to sprawa każdego
Płatności mobilne nigdzie się nie wybierają.
Są szybkie, wygodne i zintegrowane z naszym codziennym życiem — niezależnie od tego, czy kupujesz kawę, rezerwujesz zajęcia, czy finalizujesz transakcję. Jednak wygoda bez ochrony to ryzyko, które tylko czeka, by się urzeczywistnić.
Nie musisz zostać ekspertem ds. cyberbezpieczeństwa. Wystarczy, że dobrze opanujesz podstawy — i będziesz konsekwentnie ich przestrzegać:
- Wybieraj bezpiecznych, dobrze zintegrowanych dostawców płatności.
- Tokenizuj i szyfruj wszystko, co tylko możesz.
- Wbuduj dyskretne zabezpieczenia w swoje doświadczenie użytkownika — dane biometryczne, inteligentne MFA i niewidoczne kontrole.
- Regularnie kontroluj swoje systemy.
- A przede wszystkim — edukuj swój zespół i swoich klientów.
Gdy klienci ufają procesowi finalizowania zakupu, znacznie chętniej wracają. Chroń płatności zbliżeniowe i zdobywaj sprzedaż.
Handel detaliczny nigdy nie stoi w miejscu — Ty również nie powinieneś. Zapisz się do naszego newslettera, aby otrzymywać najnowsze spostrzeżenia, strategie i materiały dotyczące kariery od czołowych liderów handlu detalicznego, którzy kształtują tę branżę.
Najczęściej zadawane pytania dotyczące bezpieczeństwa płatności mobilnych
\u003cspan style=\u0022font-weight: 400;\u0022\u003ePłatności mobilne mogą \u003c/span\u003e\u003ci\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003ewydawać się\u003c/span\u003e\u003c/i\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003e magiczne, ale za jednym zbliżeniem kryje się wiele procesów.\u003c/span\u003e\r\n\r\n\u003cspan style=\u0022font-weight: 400;\u0022\u003eWyjaśnijmy kilka najczęstszych obaw.\u003c/span\u003e
Jak bezpieczne są płatności mobilne?
\u003cspan style=\u0022font-weight: 400;\u0022\u003eBardzo bezpieczne — jeśli korzystasz z właściwych aplikacji, aktualizujesz telefon i nie łączysz się z podejrzaną siecią Wi‑Fi na lotnisku.\u003c/span\u003e\r\n\r\n\u003cspan style=\u0022font-weight: 400;\u0022\u003eZa kulisami najważniejsze platformy, takie jak Apple Pay i Google Pay, wykorzystują zaawansowane technologie: tokenizację, szyfrowanie, blokady biometryczne i ochronę na poziomie sprzętowym. W wielu przypadkach jest to nawet bezpieczniejsze niż przeciągnięcie fizyczną kartą.\u003c/span\u003e\r\n\r\n\u003cspan style=\u0022font-weight: 400;\u0022\u003eJeśli jednak ignorujesz aktualizacje, używasz tych samych haseł ponownie lub klikasz linki phishingowe — to Ty jesteś słabym ogniwem, a nie technologia.\u003c/span\u003e
Jakie są wady płatności mobilnych?
\u003cspan style=\u0022font-weight: 400;\u0022\u003ePrzede wszystkim jesteś zależny od swojego urządzenia. Nie ma telefonu, nie ma płatności — niezależnie od tego, czy został zgubiony, skradziony, czy po prostu ma 2% baterii, a ładowarki nie ma w pobliżu.\u003c/span\u003e\r\n\r\n\u003cspan style=\u0022font-weight: 400;\u0022\u003ePłatności mobilne nie są też akceptowane wszędzie. W mniejszych sklepach, przy starszych terminalach lub na niektórych rynkach zagranicznych nadal można płacić wyłącznie kartą lub gotówką.\u003c/span\u003e\r\n\r\n\u003cspan style=\u0022font-weight: 400;\u0022\u003eDochodzi do tego kompromis związany z danymi. Niektóre aplikacje płatnicze śledzą lokalizację, nawyki zakupowe, a nawet sposób przeglądania internetu. Ta wygoda ma swoją cenę w postaci prywatności — ceny, z której większość użytkowników nie zdaje sobie sprawy.\u003c/span\u003e\r\n\r\n\u003cb\u003ePodsumowując\u003c/b\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003e: Płatności mobilne są wygodne i szybkie, ale wiążą się z zależnościami, ograniczeniami i warunkami, których nie należy ignorować.\u003c/span\u003e
Jaką rolę w bezpieczeństwie płatności odgrywa system operacyjny telefonu klienta (iOS a Android)?
\u003cspan style=\u0022font-weight: 400;\u0022\u003eCałkiem dużą.\u003c/span\u003e\r\n\u003cul\u003e\r\n \t\u003cli style=\u0022font-weight: 400;\u0022 aria-level=\u00221\u0022\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003eiOS jest bardzo szczelnie zabezpieczony — Apple kontroluje zarówno sprzęt, jak i oprogramowanie, co oznacza mniej punktów wejścia dla atakujących.\u003c/span\u003e\u003c/li\u003e\r\n \t\u003cli style=\u0022font-weight: 400;\u0022 aria-level=\u00221\u0022\u003e\u003cspan style=\u0022font-weight: 400;\u0022\u003eAndroid jest bardziej otwarty i elastyczny, ale z dużą swobodą wiąże się duże ryzyko — szczególnie jeśli użytkownicy instalują aplikacje spoza oficjalnych sklepów lub pomijają aktualizacje zabezpieczeń.\u003c/span\u003e\u003c/li\u003e\r\n\u003c/ul\u003e\r\n\u003cspan style=\u0022font-weight: 400;\u0022\u003eOstatecznie system operacyjny wyznacza podstawowy poziom ochrony, ale to zachowanie użytkownika nadal decyduje o tym, czy bezpieczeństwo zostanie utrzymane.\u003c/span\u003e