Key Takeaways
Smarttelefoner er en integrert del av dagens økonomi, og mobile betalingssystemer genererte $7.39 trillion i 2023. Dette fremhever deres betydelige rolle i globale finansielle transaksjoner.
Moderne betalingsmetoder inkluderer tapping, skanning og sveiping, noe som gjør kontaktløse betalinger til den nye normalen og forenkler transaksjoner fra gateselgere til abonnementer.
Når det blir uanstrengt å bruke penger, øker risikoen for økonomiske tap, spesielt på grunn av bekymringer knyttet til sikkerhet for mobilbetaling.
Når vi overlater sensitiv informasjon til telefonene våre, krever det robust beskyttelse, ettersom sårbarheter i mobilsikkerheten skaper muligheter for kostbare svindelaktiviteter.
Jeg kjøpte ansiktskrem, en bestilling med friske blomster, allergimedisinen min og et par øretelefoner – alt gjennom mobilbetalinger – bare den siste uken.
Den rektangulære blokken i alles hender – den moderne smarttelefonen – driver hele økonomier – transaksjonsvolumet for mobile betalingssystemer nådde 7,39 billioner dollar i 2023. (Det er nok penger til å kurere verdens bihuler … for alltid.)
Fra gateselgere til abonnementer på hudpleie finnes det nå et enormt utvalg av betalingsmetoder. Nesten alt kan kjøpes med et trykk, en skanning eller en sveiping, noe som gjør kontaktløse betalinger til den nye normalen.
Men jo enklere det blir å bruke penger, desto enklere blir det også å miste dem – særlig hvis sikkerheten ved mobilbetalingene dine ikke er bunnsolid.
Og det bringer oss til den lite morsomme, men virkelig viktige delen:
Hvorfor sikkerhet ved mobilbetaling virkelig betyr noe
Vi stoler på at telefonene våre håndterer alt – bilder, passord, bankkontoer og dagligvarebestillinger sent på kvelden. Men tillit uten beskyttelse er et sikkerhetsbrudd som bare venter på å skje.
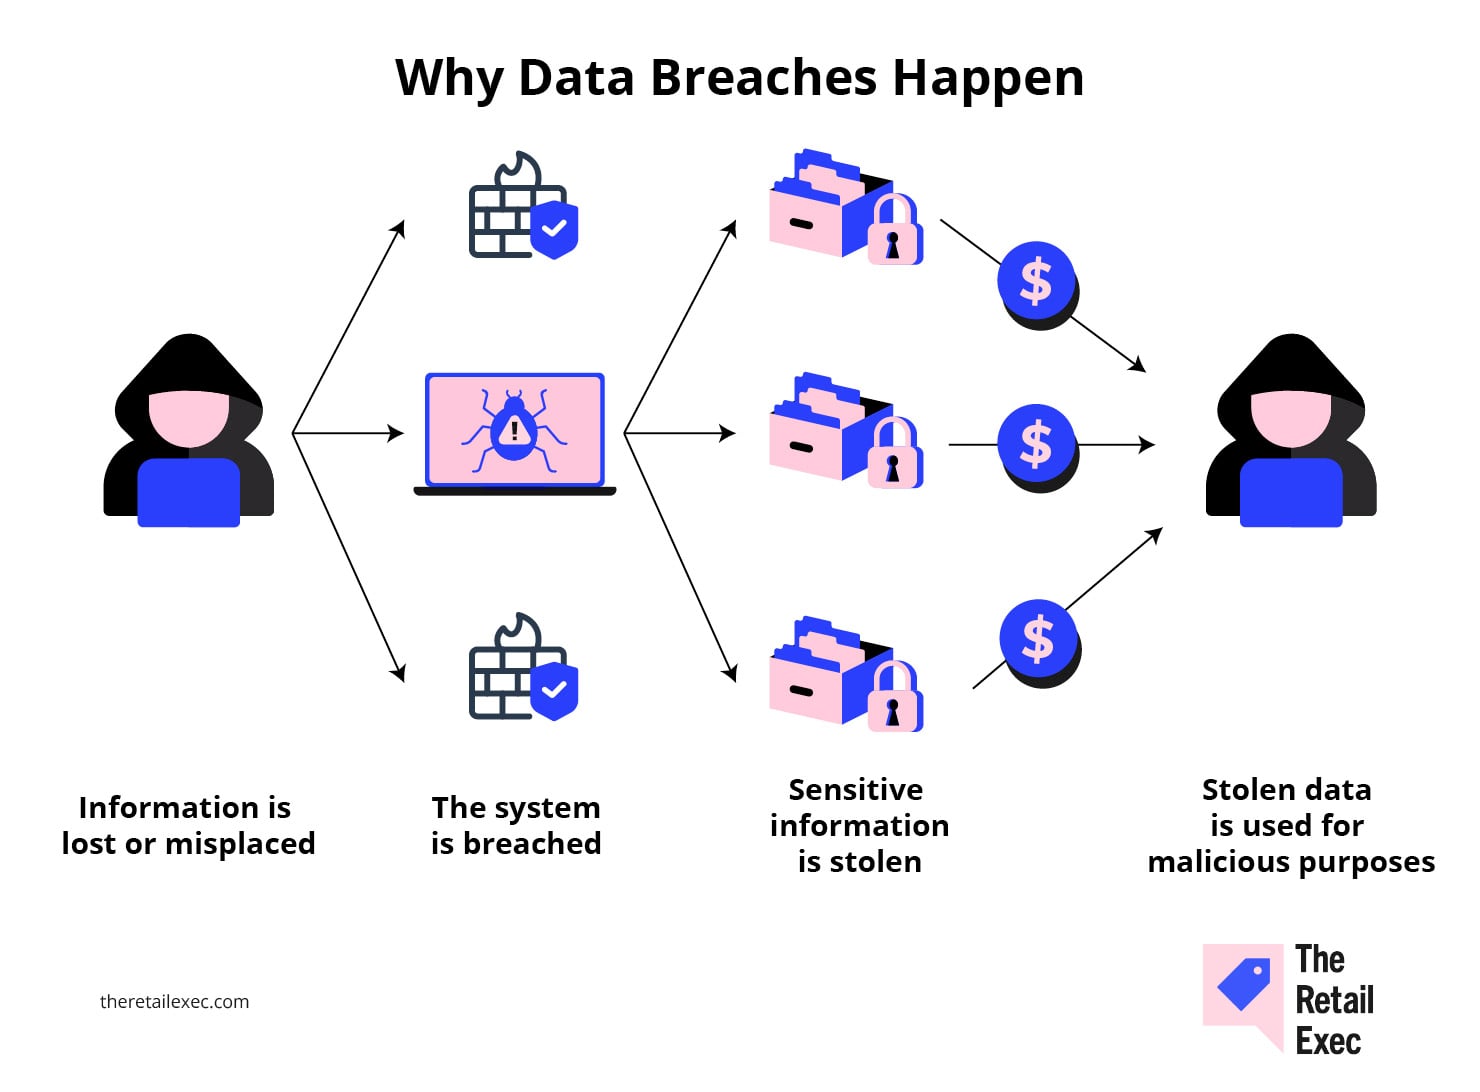
Økosystemet av bedragerske aktiviteter er omfattende og kostbart.
Betalingssvindel via mobil er allerede en industri verdt flere milliarder dollar (for skurkene). Og når flere kvitter seg med kontanter og kort, blir innsatsen høyere:
- Én enkelt phishing-svindel kan utslette noens oppsparte midler.
- En kompromittert appoppdatering etter ett av de mange datainnbruddene i selskaper kan eksponere millioner av brukere.
- Et kompromittert betalingsforløp kan ødelegge et helt merkevares omdømme over natten.
Mobilbetalinger er praktiske. Men hvis de ikke er sikre, utgjør de en risiko – både for personen som trykker og virksomheten som tar imot betalingen.
Så la oss snakke om hva som faktisk truer pengene dine akkurat nå.
5 sikkerhetstrusler mot mobilen du ikke kan ignorere
Hvis telefonen din nå er lommeboken din, er mobilsikkerhet låsen din. Og det finnes mange som prøver å dirke den opp.
Her er fem reelle sikkerhetsrisikoer som setter mobilbetalinger – og kundenes tillit – i fare.
1. Phishing, vishing og smishing
La oss begynne med klassikerne: falske meldinger som lurer folk til å gi fra seg betalingsinformasjon for å oppnå uautorisert tilgang til kontoene deres.
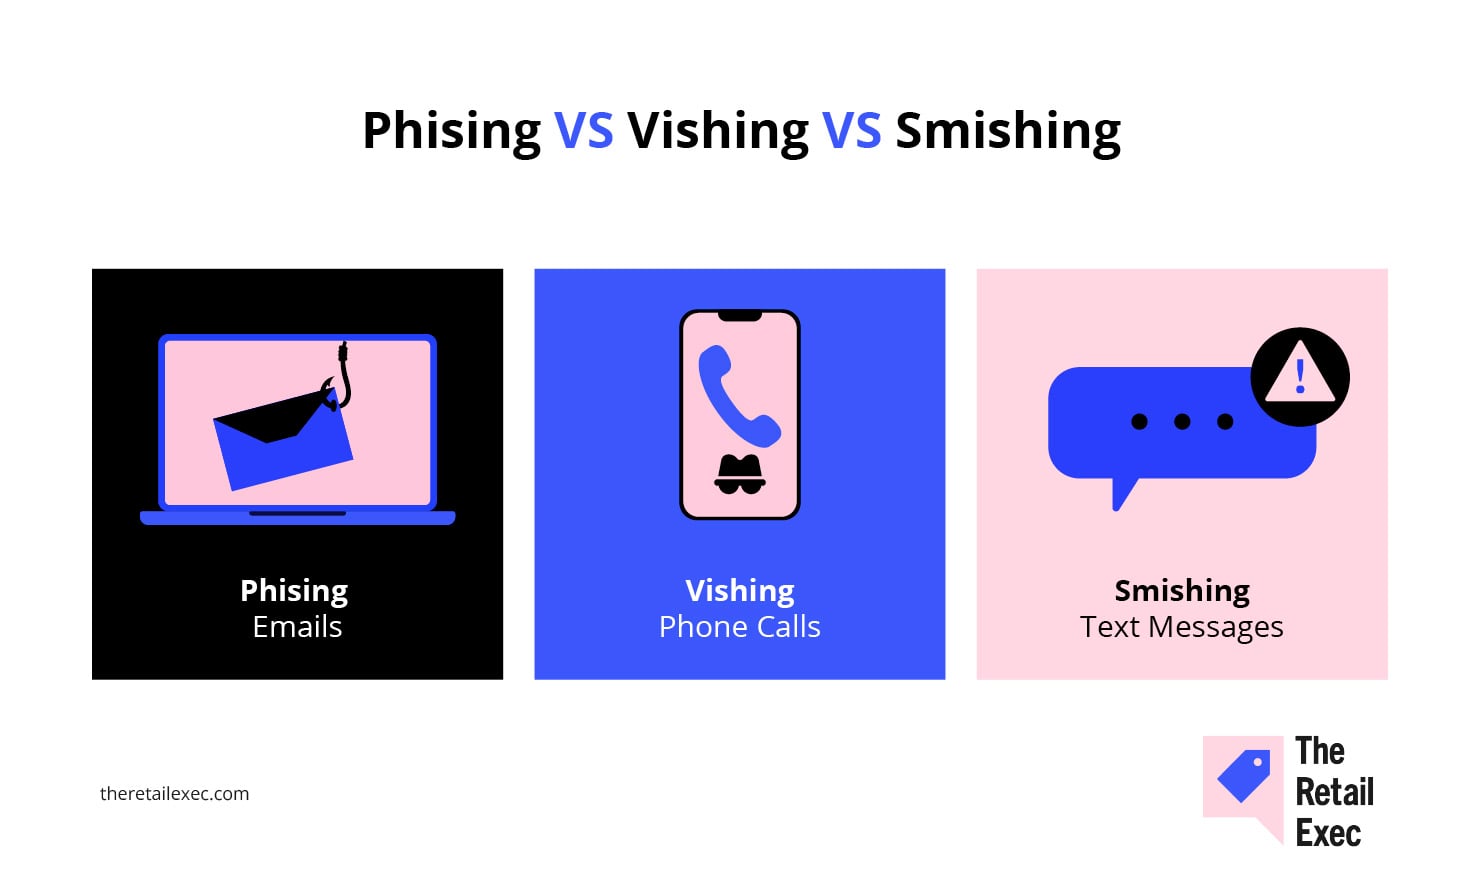
- Phishing. Dette er mistenkelige e-poster som utgir seg for å være legitime (for eksempel fra banken din, PayPal eller det ene merket du faktisk kjøpte noe fra forrige uke).
- Vishing. Phishing har en slektning som svarer – telefonfisking. Dette skjer når svindlere ringer og utgir seg for å være fra banken din, betalingsappen din eller til og med politiet. De skaper en følelse av hastverk («Kontoen din er kompromittert!» eller «Det er mistenkelig aktivitet på kortet ditt») og overtaler deg til å lese opp engangskoder eller gi dem tilgang til kontoen din.
- Smishing. Samme idé som phishing, men via SMS eller meldingsapper.
Ifølge CSO Online skyldes 80 % av sikkerhetshendelsene phishingangrep, som koster 17 700 dollar hvert minutt.
Disse svindelforsøkene inneholder vanligvis et presserende språk («Betalingen din mislyktes!») og en lenke til en side som ligner på den ekte, der brukerne uten å vite det gir fra seg innloggingsopplysningene eller kortdetaljene sine.
For en legitim kortholder kan det være vanskelig å se forskjellen ved første øyekast.
Hvorfor det er viktig: Selv det sikreste betalingssystemet kan ikke beskytte brukere mot å skrive inn opplysningene sine på feil sted. Og disse svindelforsøkene blir urovekkende overbevisende.
2. Skadevare og spionprogrammer fra tredjepartsapper
Mange tilsynelatende ufarlige mobilbetalingsapper – eller apper som integreres med dem – kan installere bakgrunnsprogramvare som:
- Logger tastetrykkene dine.
- Tar skjermbilder av aktiviteten din.
- Henter lagret betalingsinformasjon eller data fra kortutfylling.
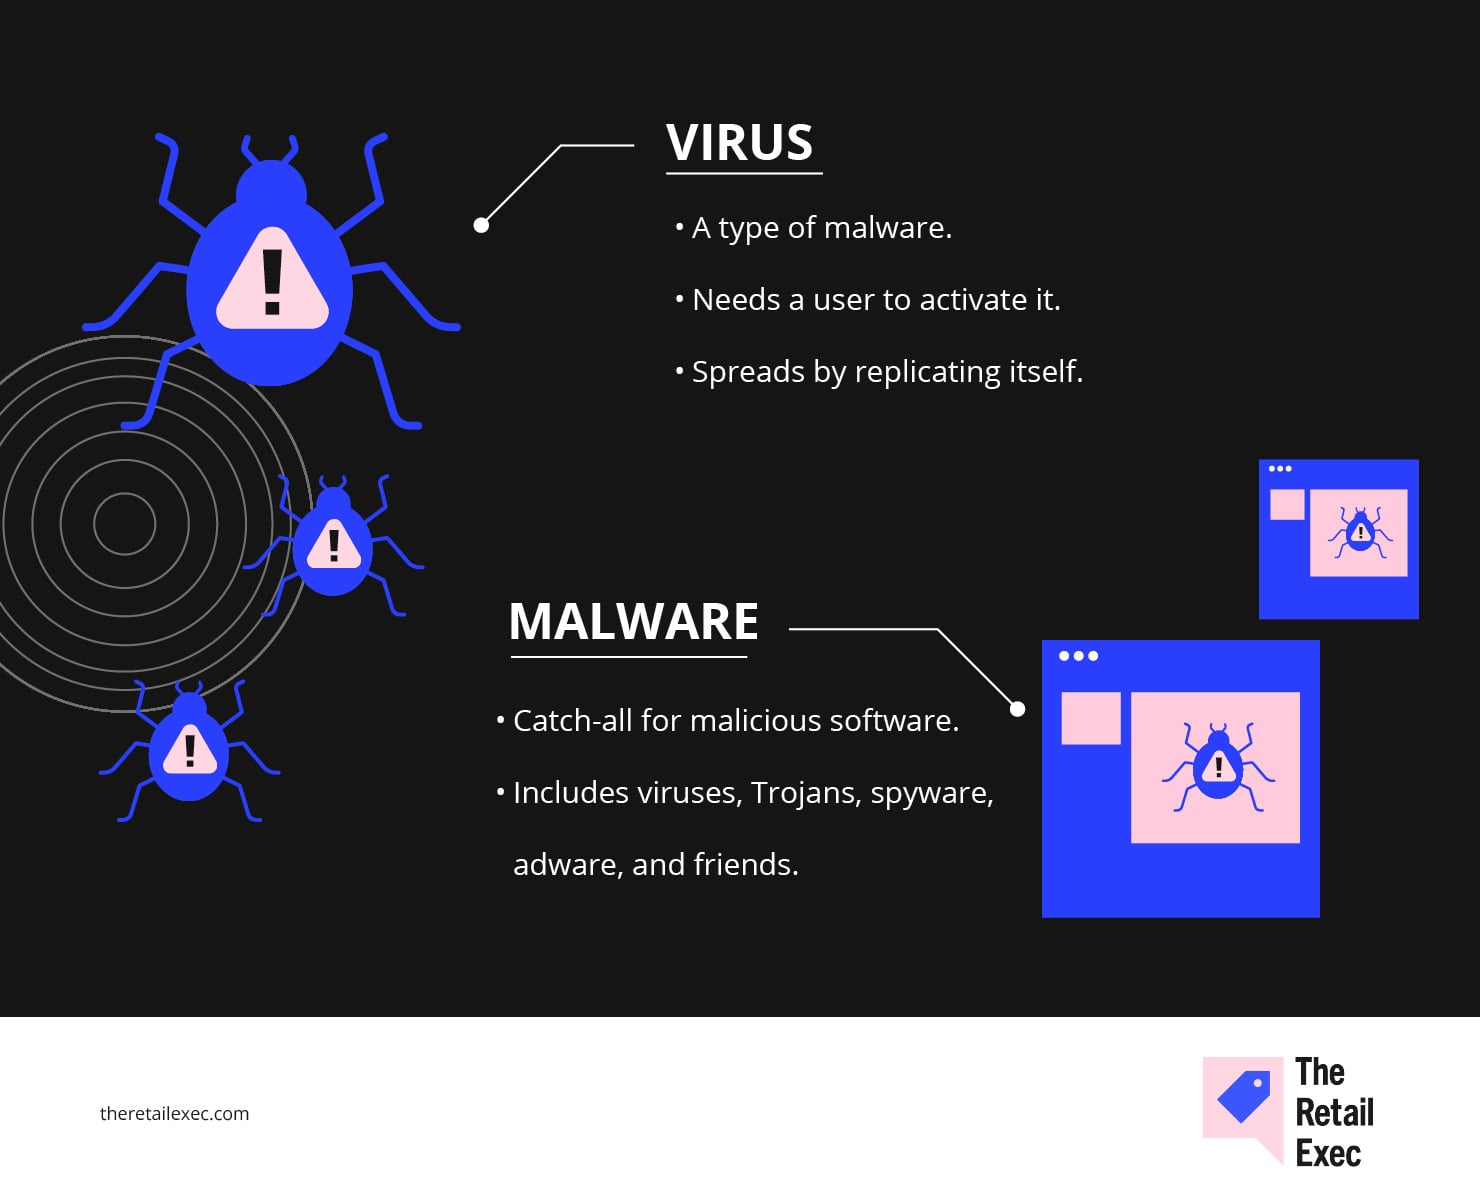
I 2024 ble over 1 500 Android-mobilenheter infisert av en ny type bankskadevare kalt ToxicPanda. Denne trojaneren ga angripere mulighet til å utføre falske banktransaksjoner direkte fra infiserte enheter og tappe penger uten at brukeren merket det.
ToxicPanda er fortsatt under utvikling.
Tidlige analyser viser at den er en slankere og mer aggressiv omskriving av eldre skadevare – strippet for eldre kode og utstyrt med 33 nye kommandoer for å stjele sensitive data, få tilgang til meldingsapper og omgå sikkerhetsbeskyttelser.
Hvorfor det er viktig: Én feilinstallasjon kan i det stille eksponere betalingsaktiviteten din – og pengene dine – for angripere som opererer i bakgrunnen.
Have an account? Log In
3. Snoking på offentlige Wi-Fi-nettverk
Du sitter på en kafé. Du åpner shoppingappen. Du betaler via gratis Wi-Fi.
Nå kan noen andre på det samme nettverket potensielt avskjære dataene dine – spesielt hvis appen eller nettstedet ikke håndhever HTTPS på riktig måte. En dyktig hacker kan til og med rette seg mot selve kaféens kassasystem (POS).
Hackere bruker verktøy som pakkesniffere til å avlytte trafikk, injisere ondsinnet kode eller utføre man-in-the-middle-angrep (MITM).
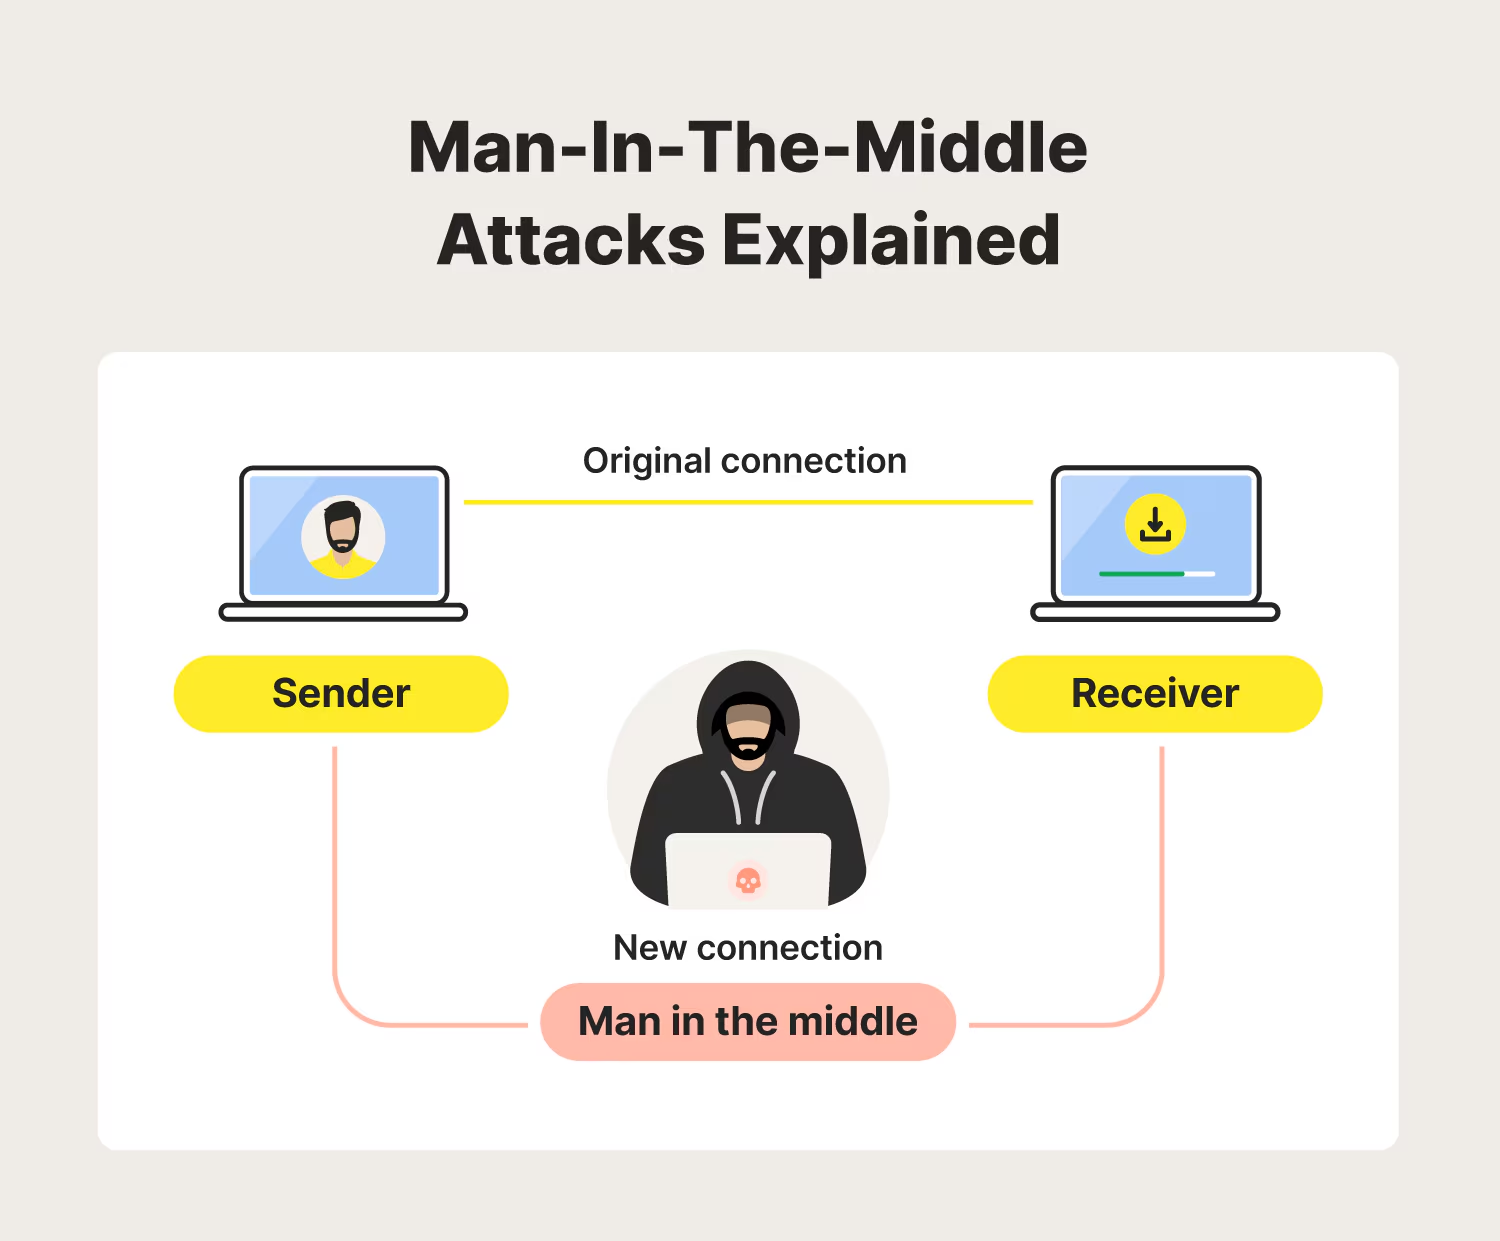
Hvorfor det er viktig: Du ville ikke ropt kortnummeret ditt gjennom et fullsatt rom. Usikret Wi-Fi er i praksis den digitale versjonen av det.
4. Svak passordhygiene
Gjenbrukte eller svake passord er den enkleste måten angripere kan snike seg inn på uten å bli oppdaget.
Det vanligste passordet på nettet i verden er 123456, ifølge selskapet NordPass, som tilbyr passordhåndtering på nettet. De kaller det det «verste» passordet fordi det tar hackere mindre enn ett sekund å knekke det, og det brukes over 4,5 millioner ganger.
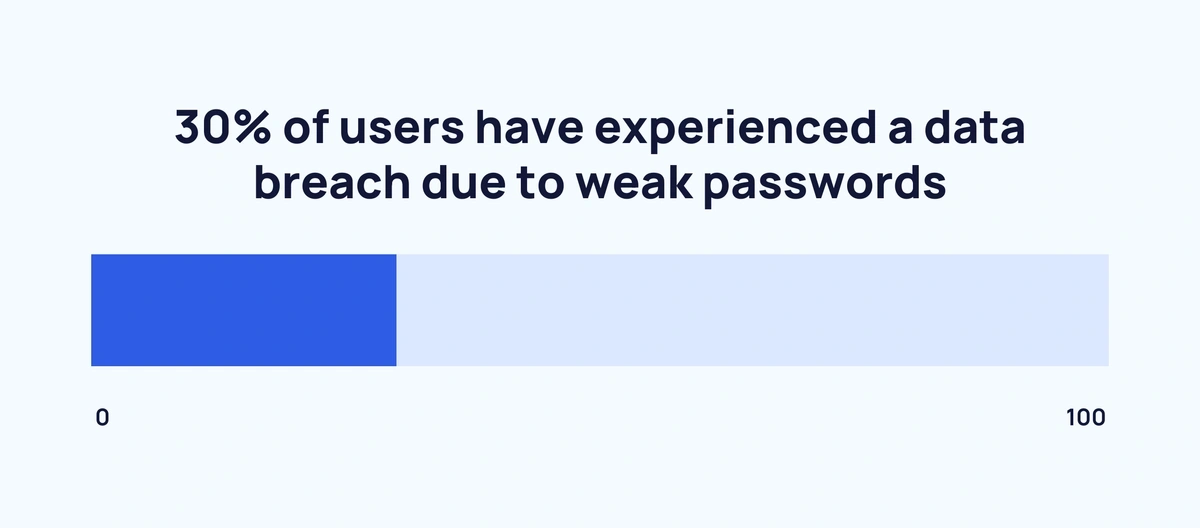
Hvorfor det er viktig: Når én konto blir utsatt for datainnbrudd – for eksempel en gammel shoppinginnlogging fra 2018 – prøver angriperne den samme kombinasjonen av e-postadresse og passord overalt.
Hvis du har gjenbrukt den for den digitale lommeboken, betalingsappen eller banken din, er løpet kjørt. Og de fleste datainnbrudd skjer ikke gjennom rå makt … de skjer fordi noen har brukt «snoopy123» på 12 forskjellige innlogginger.
5. Tapte eller stjålne enheter som gir tilgang til betalingsapper
Telefoner blir glemt igjen i samkjøringsbiler, på restauranter og til og med på toalettbenker. Og hvis mobiltelefonen din ikke er godt nok sikret, kan hvem som helst som finner den, få tilgang til pengene dine.
Hvorfor det er viktig: Brikken som muliggjør kontaktløs betaling, kjent som nærfeltskommunikasjon (NFC), krever ikke at en app er åpen på de fleste enheter.
En tyv kunne ganske enkelt låse opp telefonen din og holde den nær en betalingsterminal for å gjennomføre falske kjøp. Tidsvinduet for å reagere er lite. Når du innser at telefonen mangler, kan skaden allerede ha skjedd.
Hva som faktisk fungerer for å sikre mobilbetalinger
Den beste sikkerheten for mobilbetalinger bygger på testede systemer, proaktiv tenkning og å gjøre sikkerheten usynlig for sluttbrukeren.
Her er sikkerhetstiltak som faktisk fungerer, direkte fra folk med erfaring:
1. Velg de riktige betalingsløsningene som prioriterer sikkerhet
Betalingstjenesteleverandøren din er den første forsvarslinjen, særlig for en nettbutikk.
Angel Sanchez, eier av Wanderlust Portraits, valgte Stripe av en grunn: PCI-samsvar, sanntidsbasert svindeloppdagelse og mobile SDK-er som ikke ødela utsjekkingshastigheten.
Etter byttet har han hatt null vellykkede svindelforsøk.
Hos Shewin, der de behandler over 100 000 transaksjoner i måneden, gjennomførte Jazz Su en leverandørvurdering av fem store leverandører og valgte Stripe på grunn av den maskinlæringsbaserte svindeloppdagelsen og den sømløse API-integrasjonen.
Resultatet: 82 % færre svindeltilfeller og en kostnadsunngåelse på $180,000 på ett enkelt år.
Men Stripe er ikke den eneste aktøren på markedet. Se listen vår over de 10 beste mobile betalingsløsningene for virksomheten din:
Og hvis du ser deg om etter en pålitelig betalingsformidler, er du heldig! Vi har akkurat listen du trenger:
2. Tokeniser alt du kan
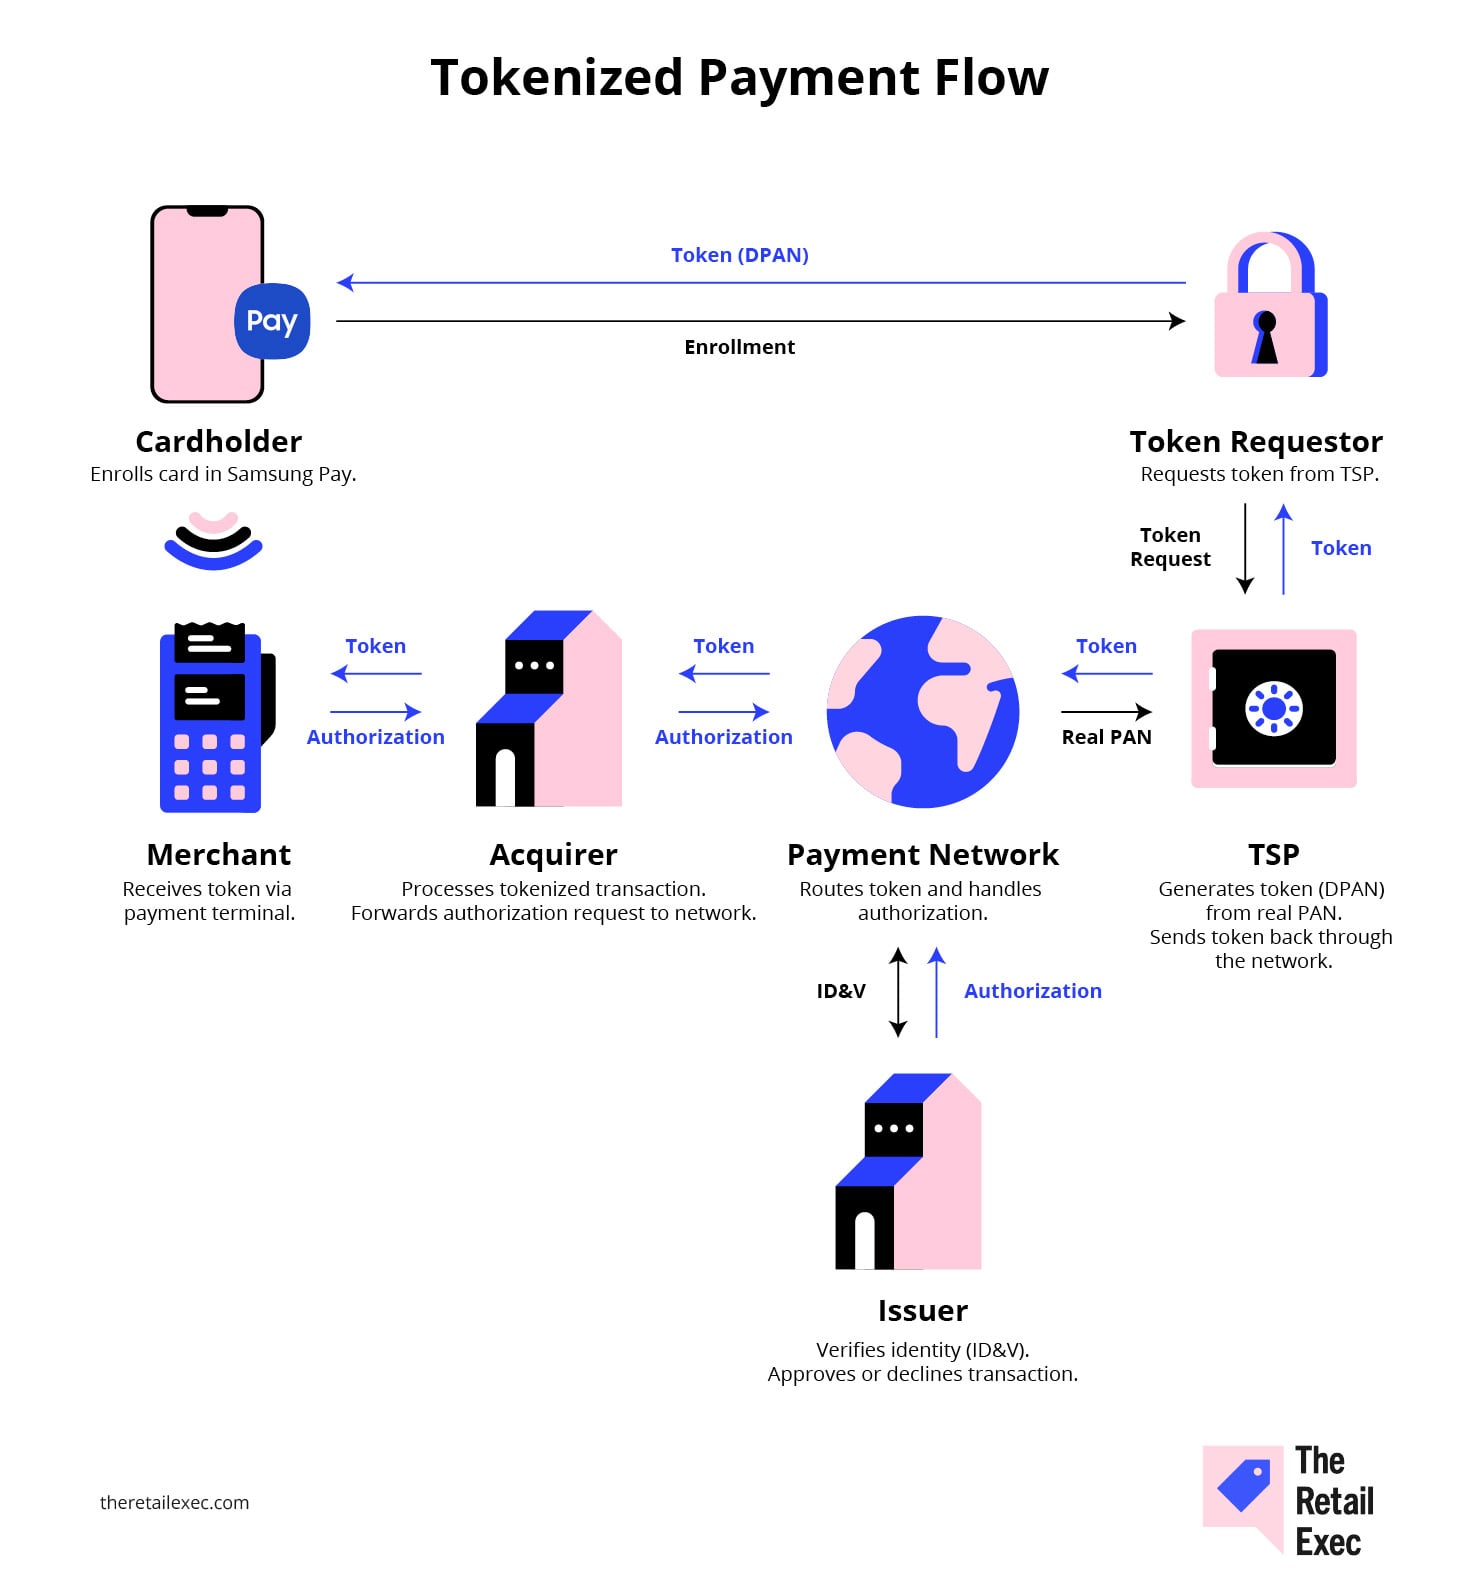
Tokenisering erstatter sensitive betalingsdata med tilfeldige tegnstrenger som er ubrukelige hvis de blir fanget opp.
Tenk på det som å erstatte kundenes kredittkortnumre med engangsaliaser som kan kastes etter bruk.
Alfred Christ hos ROKR kaller tokenisering «et grunnlag for langsiktig kundetillit.»
Hos Gator Rated reduserte tokenisering kombinert med enhetsfingeravtrykk umiddelbart mistenkelige transaksjoner med 50 %.
Det er reelle penger spart.
Dette betyr at den faktiske kortinformasjonen deres aldri ligger på en forhandlers server. Hvis salgssystemet eller kortleseren deres blir kompromittert, er kundens faktiske kontodetaljer derfor trygge.
3. Hold sensitiv informasjon trygg under overføring med kryptering
Data er ikke bare sårbare når de ligger lagret. De er også utsatt i bevegelse—særlig under mobile transaksjoner.
ROKR bruker 256-biters SSL-kryptering, ikke bare ved betaling, men på alle sidene på nettstedet. Hvorfor? Fordi angripere ikke alltid går inn hoveddøren—de leter etter enhver svakhet.
Denne prosessen sikrer at bare den tiltenkte, autoriserte mottakeren har nøkkelen for dekryptering.
4. Bygg usynlig sikkerhet inn i brukeropplevelsen
Ingen vil måtte hoppe gjennom flammende ringer bare for å kjøpe en ansiktskrem eller abonnere på et nyhetsbrev.
Derfor fletter smarte virksomheter sikkerheten direkte inn i betalingsflyten—uten å avbryte den.
Moderne fremskritt innen KI-basert vurdering gjør det mulig for systemer å oppdage avvik som uoverensstemmende enheter eller merkelig tidtaking i det stille—slik at de fleste brukere aldri legger merke til sikkerheten som arbeider i bakgrunnen.
Handy Cleaners utløser bare tofaktorautentisering for flaggede transaksjoner, ikke for hver eneste transaksjon. Det reduserte friksjonen og bevarte konverteringene, samtidig som 93 % av aktiviteten med høy risiko fortsatt ble fanget opp.
Insuranks bruker AI-basert poengberegning til å oppdage avvik i bakgrunnen, for eksempel enheter som ikke samsvarer eller merkelig tidsbruk. Denne kjernefunksjonen innebærer at de fleste brukere aldri legger merke til sikkerheten som arbeider bak kulissene.
Og hos Busy Bee Fashion holder de det enkelt: færre integrasjoner, ryddigere prosesser og diskrete visuelle tillitssymboler som låsikoner og tydelige retningslinjer. Kundene føler seg trygge – og fullfører oftere kjøpet.
5. Bruk biometri eller la være
Passord kan knekkes. Engangskoder kan fanges opp. Men ansiktet eller fingeravtrykket ditt er mye vanskeligere å forfalske – og uendelig mye raskere å bruke til kontaktløse betalinger.
Kevin Heimlich, administrerende direktør og grunnlegger av The Ad Firm, anbefaler Face ID eller fingeravtrykksgodkjenning fordi det både er sikkert og umiddelbart.
«Et blikk eller et trykk er langt mer praktisk enn å skrive inn komplekse passord eller vente på SMS-koder, slik at betalingsprosessen føles uanstrengt samtidig som den gir solid beskyttelse», sier han – og han har rett.
Jazz Su så også en reduksjon på 23 % i andelen forlatte handlekurver etter overgangen fra tradisjonell 2FA til biometriske alternativer.
6. Legg til en ekstra lås med flerfaktorautentisering
Nettkriminelle kan kanskje åpne den første låsen ved å knekke passord eller stjele enheter, men flerfaktorautentisering legger til en ekstra lås som de ikke enkelt kan omgå.
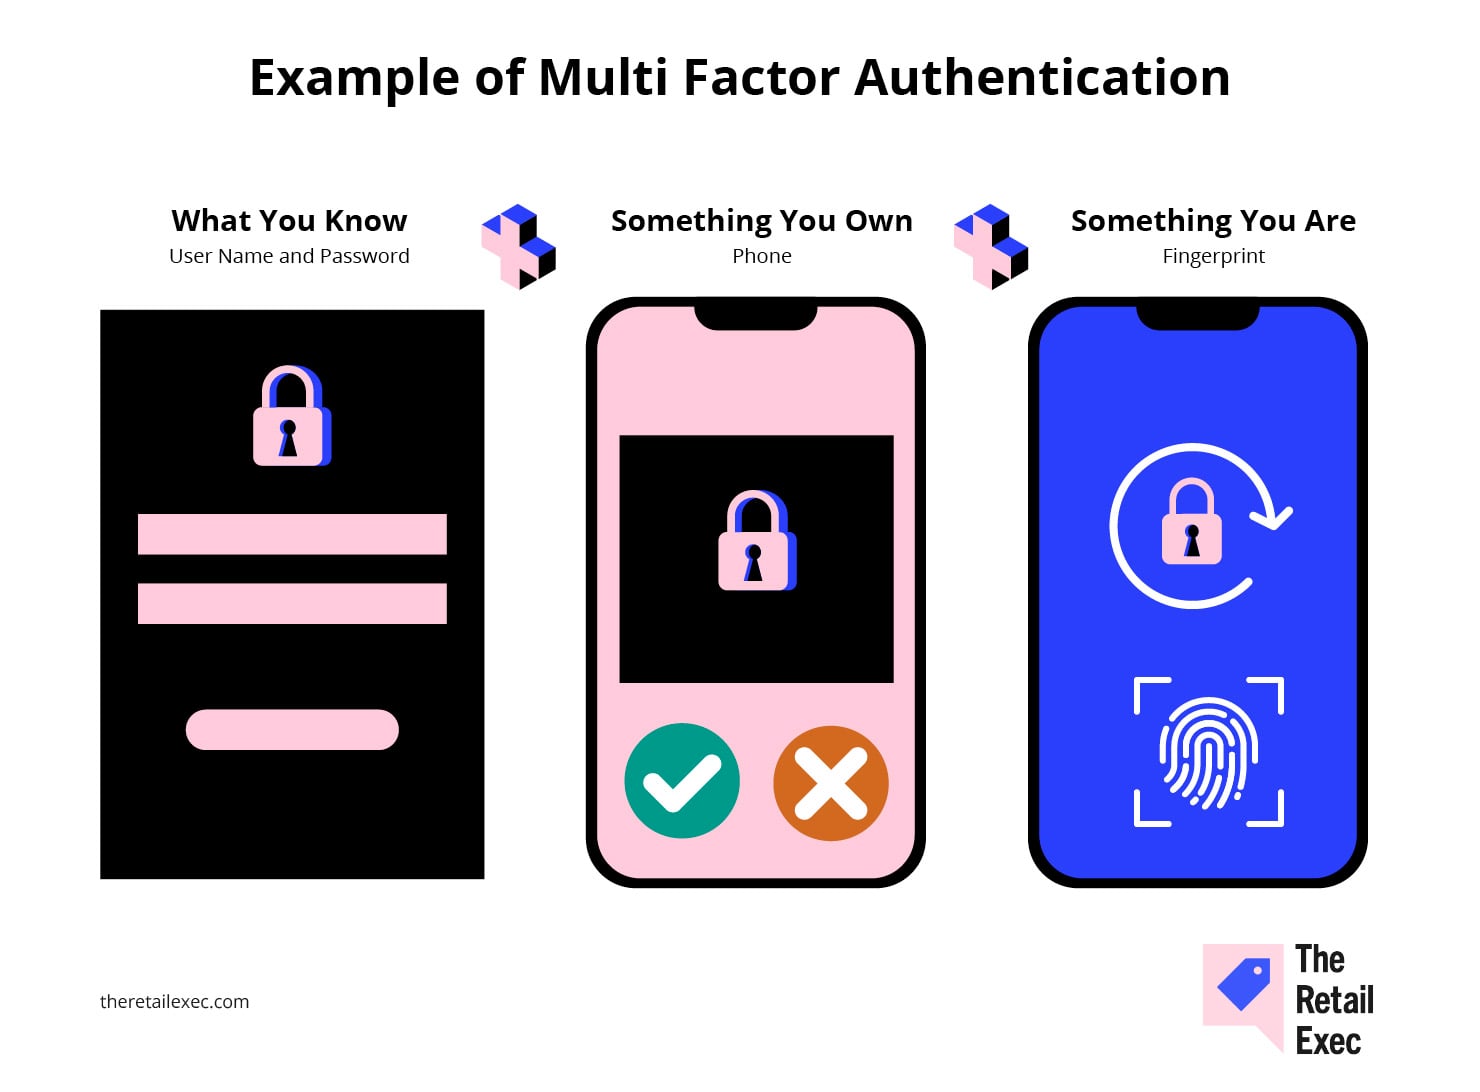
Daniel Yeromka fra HostZealot så en kraftig nedgang i svindel etter å ha innført 2FA-alternativer som enkelt kunne kombineres med brukernes biometri eller autentiseringsapper.
Kundene kunne sette det opp på under fem minutter, og en undersøkelse fra første kvartal 2023 viste en positiv vurdering på 75 % av betalingsopplevelsen.
More Articles
7. Gjennomfør sikkerhetsrevisjoner som en vane, ikke som en krisereaksjon
Ikke vent på et datainnbrudd før du begynner å tette sikkerhetshull. Regelmessige penetrasjonstester og systemrevisjoner avdekker sårbarheter det interne teamet ditt kan overse, inkludert mønstre som kan tyde på svindelordninger med flere kontoer.
Virksomheter som bygger dette inn i den kvartalsvise driften, ligger i forkant av truslene i stedet for å rydde opp etter dem.
Mark Sanchez fra Gator Rated anbefaler å revidere betalingslogger regelmessig og kjøre simulerte angrep mot systemet ditt.
I første kvartal 2024 gjorde denne proaktive testingen det mulig for oss å oppdage og utbedre et sårbart endepunkt som heldigvis ennå ikke var blitt utnyttet.
Investeringen i overvåking og anerkjente sikkerhetsløsninger fra tredjeparter fortsetter å gi resultater ved å holde både kundenes tillit og konverteringsratene høye.
8. Behandle kundene dine som voksne: Lær dem opp
«Teknologi vil aldri erstatte en opplært bruker», sier Daniel Yeromka, administrerende direktør i HostZealot.
Fra phishing til god passordhygiene skyldes de største risikoene ofte menneskelige feil. Flere eksperter trakk frem opplæring av kunder som en av de mest undervurderte, men effektive formene for forebygging.
Enten det er en kort introduksjonsvideo (slik Insuranks gjør) eller tydelige advarsler under utsjekking, gjør sikkerhetsbevissthet til en del av kundereisen.
Selv subtile påminnelser – som å flagge mistenkelig påloggingsaktivitet eller legge til hjelpetekst nær betalingsfeltene – hjelper langt på vei folk med å hjelpe seg selv.
Avsluttende poeng: Sikre betalinger angår alle
Mobilbetalinger kommer ikke til å forsvinne.
De er raske, praktiske og integrert i hverdagen vår – enten du kjøper kaffe, bestiller en time eller avslutter en avtale. Men bekvemmelighet uten beskyttelse er en risiko som bare venter på å oppstå.
Du trenger ikke å bli cybersikkerhetsekspert. Du trenger bare å gjøre det grunnleggende godt – og gjøre det konsekvent:
- Velg sikre, godt integrerte betalingstilbydere.
- Tokeniser og krypter alt du kan.
- Bygg diskret sikkerhet inn i brukeropplevelsen din – biometri, smart flerfaktorautentisering og usynlige kontroller.
- Revider systemene dine jevnlig.
- Og viktigst av alt – lær opp teamet og kundene dine.
Når kundene stoler på utsjekkingen din, er det langt mer sannsynlig at de kommer tilbake. Beskytt trykkingen og få salget.
Detaljhandelen står aldri stille – og det bør ikke du heller. Abonner på nyhetsbrevet vårt for de nyeste innsiktene, strategiene og karriereressursene fra ledende retailledere som former bransjen.
Vanlige spørsmål om sikkerhet ved mobilbetaling
Mobilbetalinger kan føles som magi, men det foregår mye bak trykkingen.
La oss oppklare noen av de vanligste bekymringene.
Hvor sikkert er det å betale med mobilen?
Svært sikkert – hvis du bruker de riktige appene, holder telefonen oppdatert og ikke kobler deg til tvilsomme Wi-Fi-nettverk på flyplassen.
Bak kulissene bruker store plattformer som Apple Pay og Google Pay avansert teknologi: tokenisering, kryptering, biometriske låser og beskyttelse på maskinvarenivå. I mange tilfeller er det faktisk sikrere enn å dra et fysisk kort gjennom en kortterminal.
Men hvis du ignorerer oppdateringer, gjenbruker passord eller klikker på phishing-lenker, er det du – ikke teknologien – som er det svake leddet.
Hva er ulempene ved mobilbetaling?
For det første er du avhengig av enheten din. Ingen telefon, ingen betaling – enten den er mistet, stjålet eller bare ligger på 2 % batteri uten en lader i sikte.
Mobilbetalinger aksepteres heller ikke overalt. Mindre butikker, eldre betalingsterminaler eller enkelte internasjonale markeder godtar kanskje fortsatt bare kort eller kontanter.
Så har vi avveiningen når det gjelder data. Enkelte betalingsapper sporer posisjon, kjøpsvaner og til og med surfeatferd. Denne bekvemmeligheten kommer med en personvernkostnad – en kostnad de fleste brukere ikke innser at de betaler.
Kort sagt: Mobilbetalinger er smidige og raske, men de medfører avhengigheter, begrensninger og vilkår du ikke bør ignorere.
Hvilken rolle spiller kundens telefonoperativsystem (iOS kontra Android) for betalingssikkerheten?
En ganske stor rolle.
- iOS er svært strengt sikret – Apple kontrollerer både maskinvare og programvare, noe som betyr færre inngangspunkter for angripere.
- Android er mer åpent og fleksibelt, men med stor frihet følger stor risiko – særlig hvis brukere installerer apper fra andre kilder eller hopper over sikkerhetsoppdateringer.
Når alt kommer til alt, setter operativsystemet grunnnivået, men brukeratferd er fortsatt avgjørende for sikkerheten.